AI 软件开发的提交级治理
Trust Agent 在代码提交环节实现 AI 软件治理的落地——通过关联 AI 模型使用情况、开发者风险信号和安全编码策略,在代码进入生产环境前拦截潜在漏洞。
来自排名第一的安全编码培训公司



洞察 AI 工具生成的代码




执行缺口
AI 正在编写代码,而安全控制措施却依然滞后。
AI 辅助开发现已嵌入现代软件交付的各个环节:
- 生成生产级代码的 AI 编码助手
- 在开发人员桌面之外运行的基于代理的工作流
- 在各个代码库中贡献代码的云端编码机器人
- 以空前速度进行的快速、多语言代码提交
大多数安全项目在提交阶段仍然缺乏可执行的控制手段。企业无法明确回答以下问题:
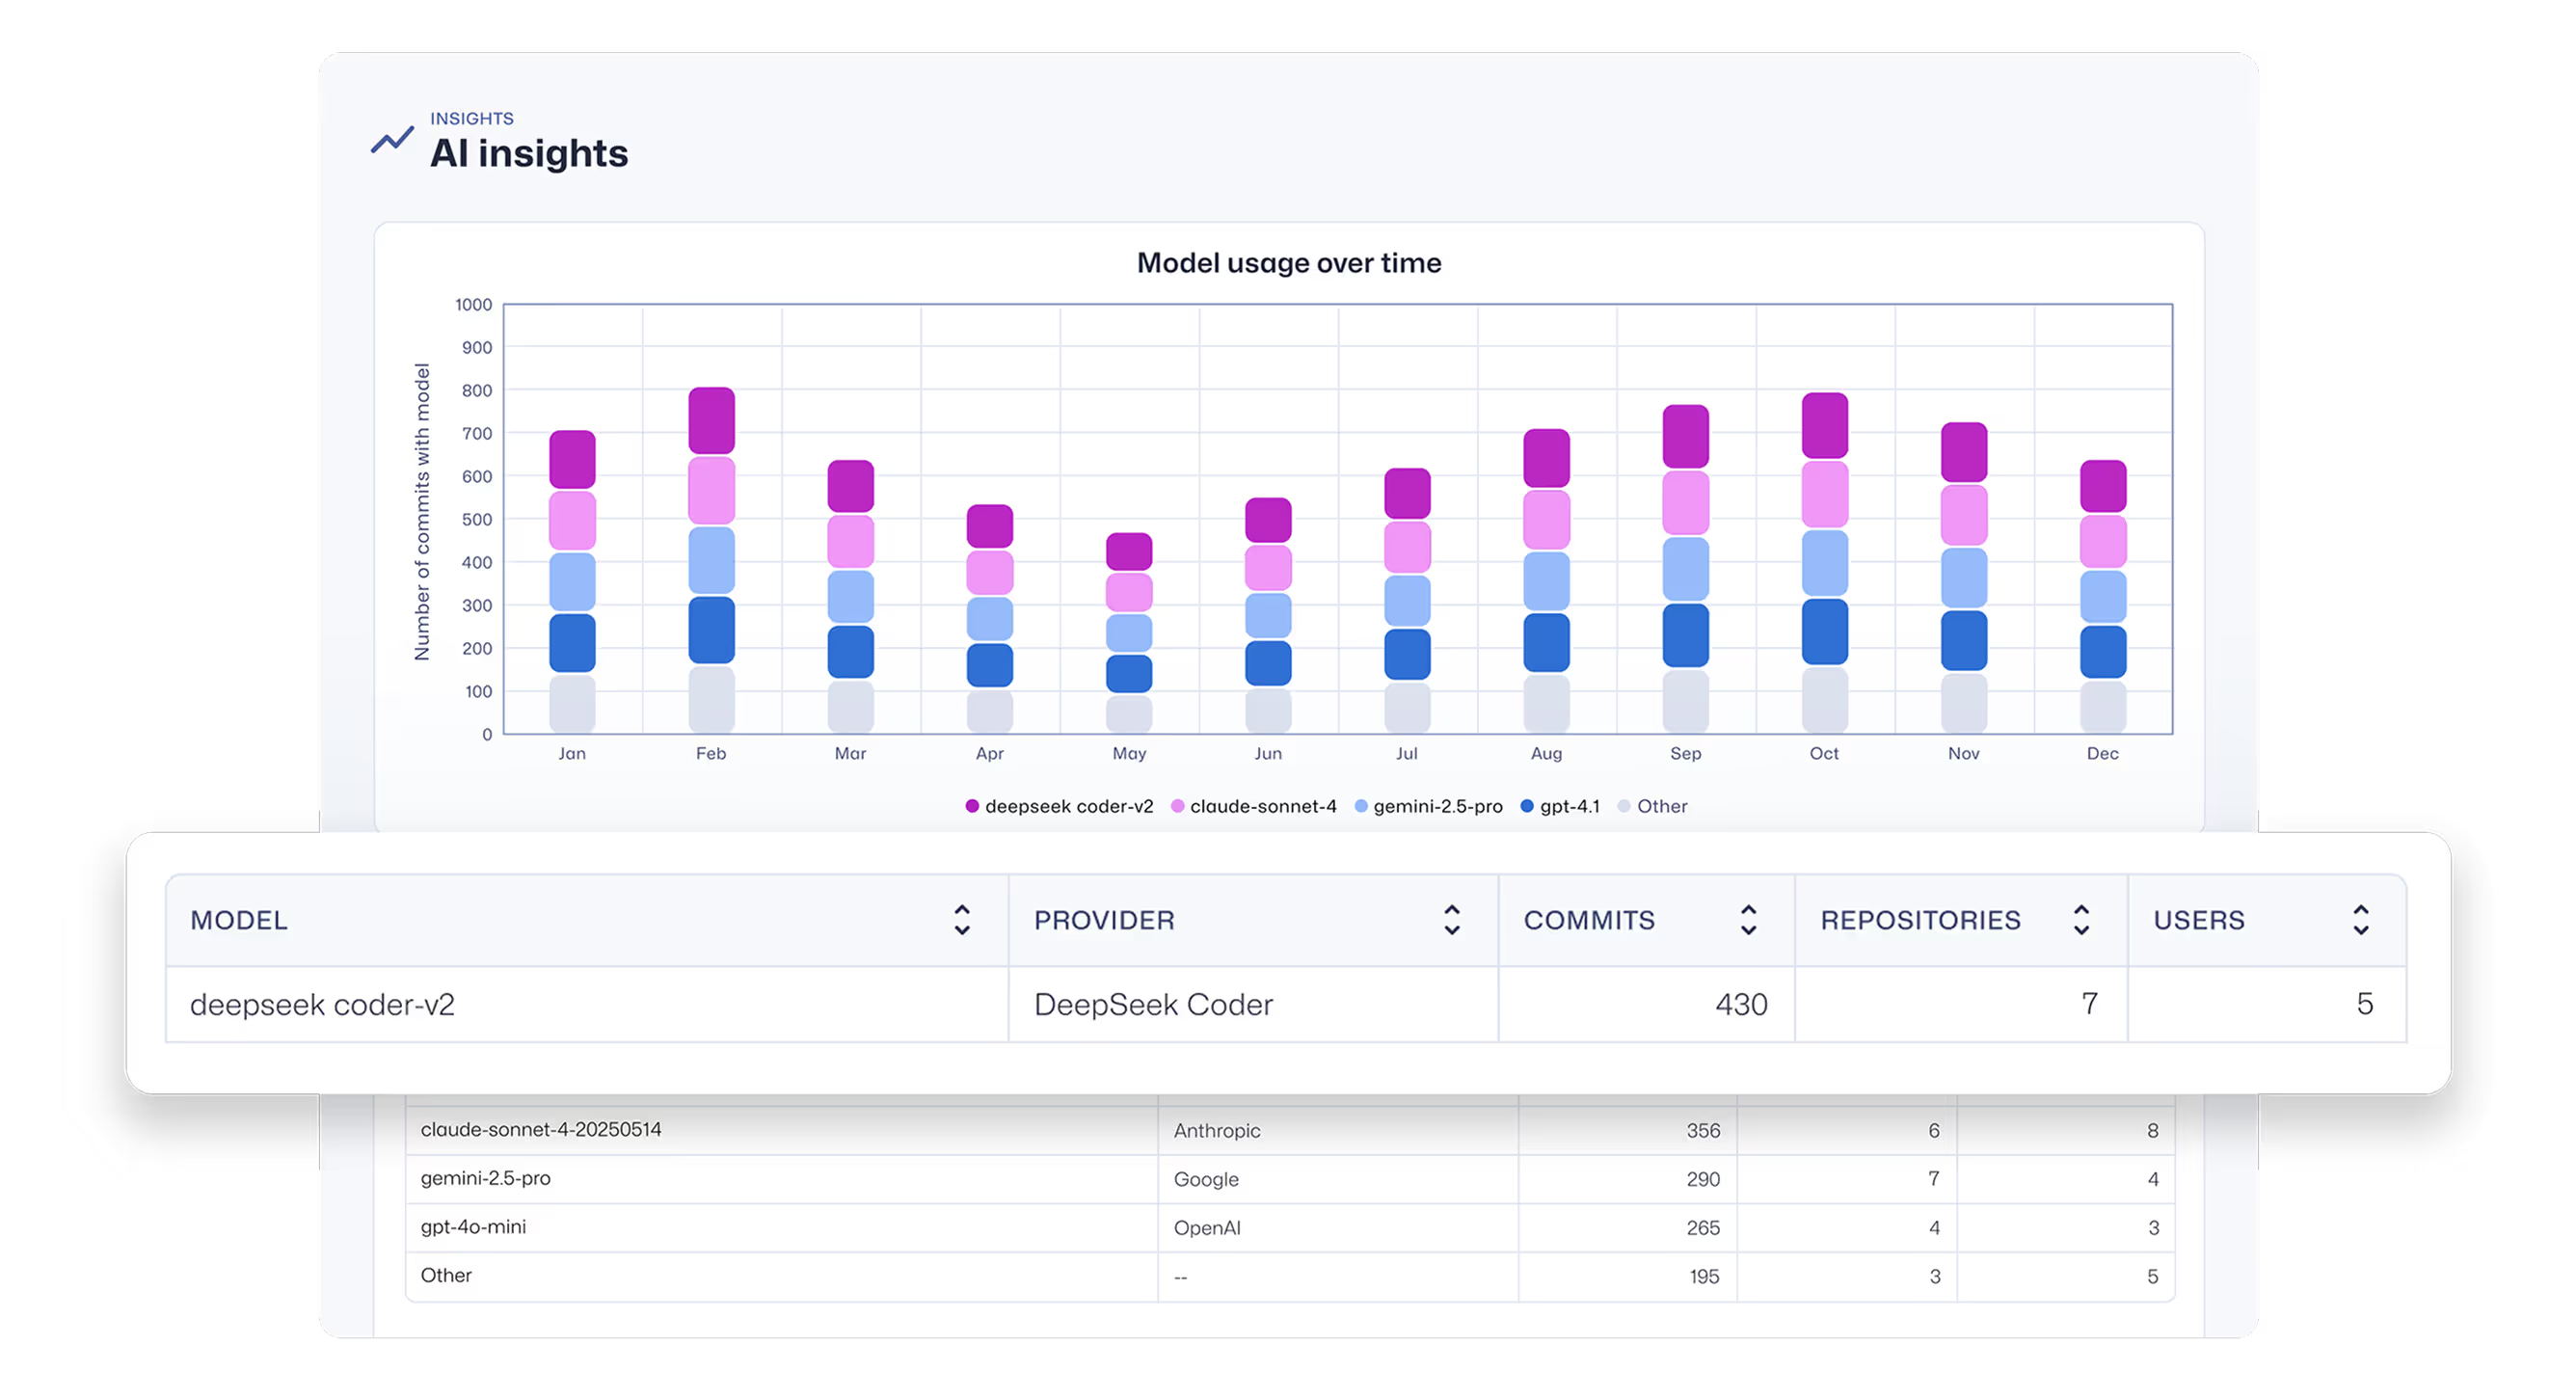
哪些 AI 模型在生成生产环境代码
AI 辅助生成的代码是否符合安全策略
贡献者是否接受过适当的培训
AI 的使用是否符合治理标准
传统的扫描方式只能在代码合并后检测漏洞,而培训虽然能提升开发人员的能力,但两者都无法在提交前提供关于代码如何生成或评估的可见性。
Trust Agent 填补了这一空白——关联 AI 使用情况、风险信号和安全编码能力,从而在提交时降低软件风险。
产品概览
AI 软件治理的执行引擎
Trust Agent 将可见性转化为可执行的洞察。它通过关联提交元数据、AI 模型使用情况、MCP 活动以及治理阈值,在提交阶段即可识别风险,且不会拖慢开发进度。
成果与影响
预防风险。证明合规。加速交付。
Trust Agent 可减少 AI 引入的漏洞,缩短补救周期,优先处理高风险提交,并增强 AI 辅助开发过程中的开发者责任制。

*进行中
引入漏洞的减少量
53%+
更快的平均修复时间
进行修复
进行修复
82%
AI 模型
提交阶段的可追溯性
提交阶段的可追溯性
100%
AI 驱动的编码风险优先级排序
在提交阶段
核心功能
在提交阶段实现治理运营化
传统的应用安全工具在代码编写完成后才能检测到漏洞。Trust Agent 在提交阶段即可提供 AI 辅助代码的可见性,通过关联 AI 使用情况、开发者风险信号和安全编码能力,在代码进入生产环境前识别潜在的高风险。
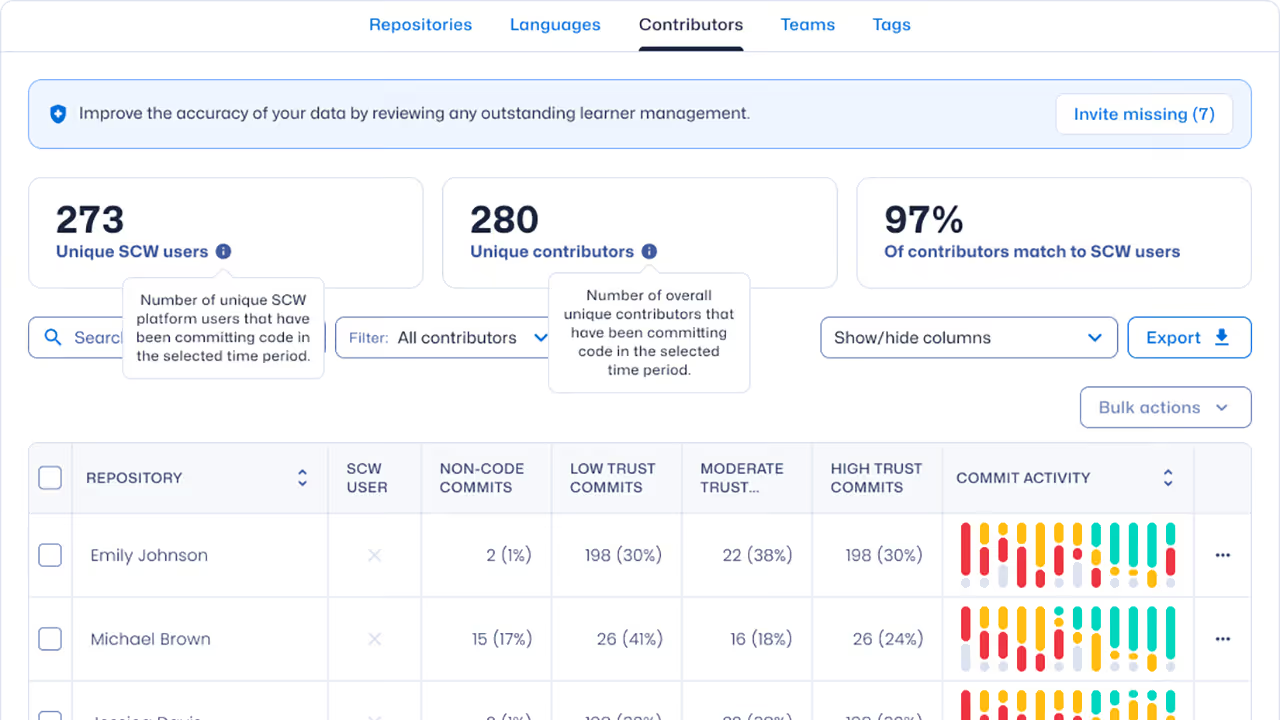
开发者发现与智能分析
识别影子贡献者
持续识别贡献者、工具使用情况、提交活动以及已验证的安全编码能力。
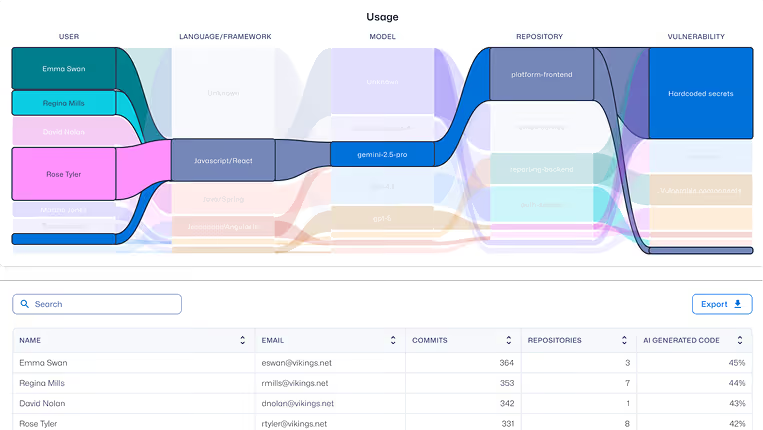
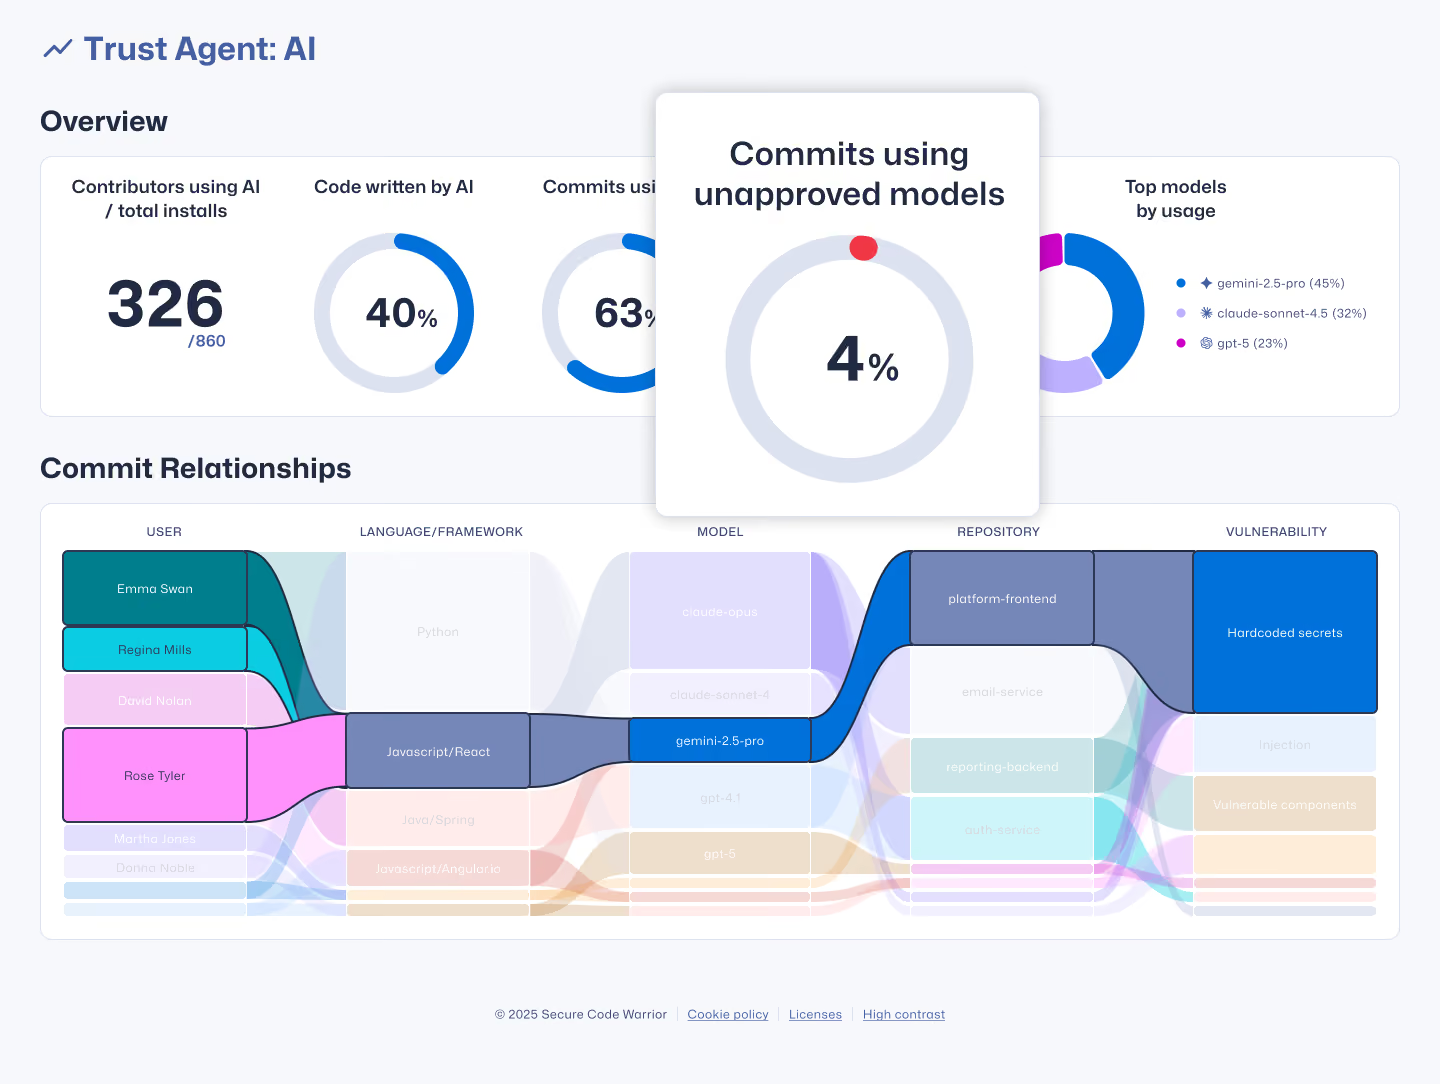
AI 工具与模型可追溯性
查看 AI 对代码的影响范围
在提交级别保持对各代码库中 AI 工具、模型和代理使用情况的可见性。
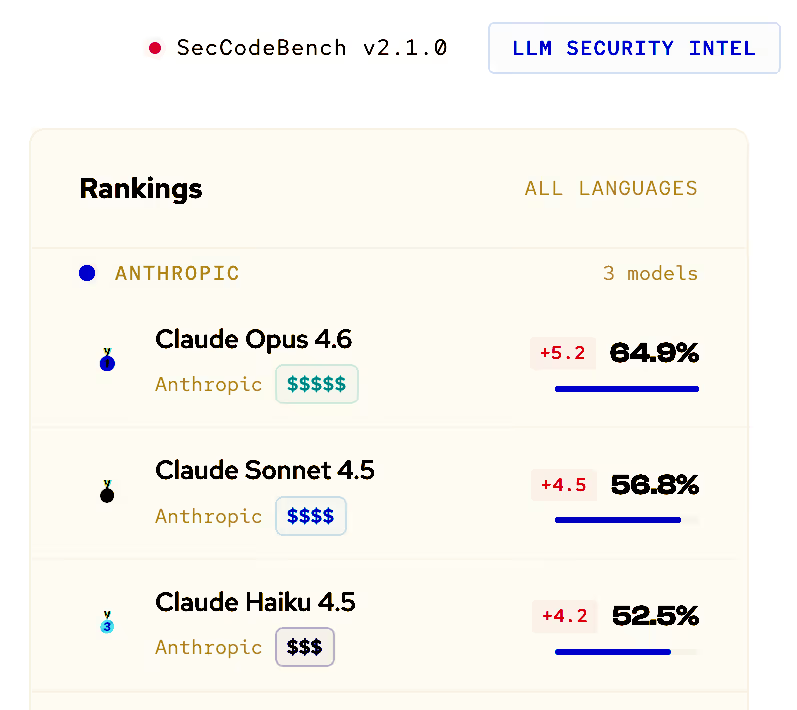
大语言模型(LLM)安全基准测试
基于安全性的模型选择
应用 Secure Code Warrior 的大语言模型安全基准数据,为 AI 模型及使用决策提供参考。
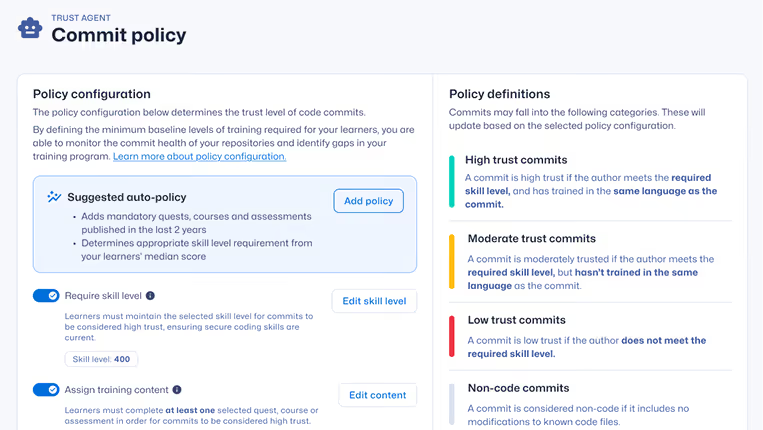
提交级别的风险评分
洞察 AI 辅助提交中的风险
将 AI 模型使用情况与开发者风险信号及安全编码能力相关联,从而识别高风险代码贡献。
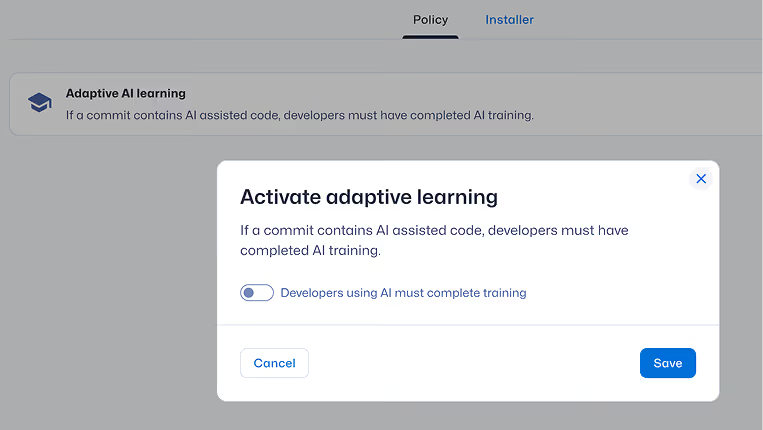
自适应风险补救
减少重复漏洞
基于真实的提交行为触发针对性学习,以弥补技能差距并预防重复风险。
我们的愿景
认识 Trust Agent: AI
这是 AI 辅助软件开发的首道控制层。Trust Agent: AI 让您能够洞察哪些 AI 工具和模型正在塑造您的代码,在提交时将相关活动与风险关联,并确保 AI 的采用过程可审计、可治理——且全程不会存储任何源代码或提示词。
适用对象
专为 AI 软件治理而构建
在 AI 驱动的开发成果发布前实现有效治理
追踪 AI 影响。关联提交风险。明确软件生命周期中各环节的行动方向。
Trust Agent 常见问题解答
AI 辅助开发的提交级治理
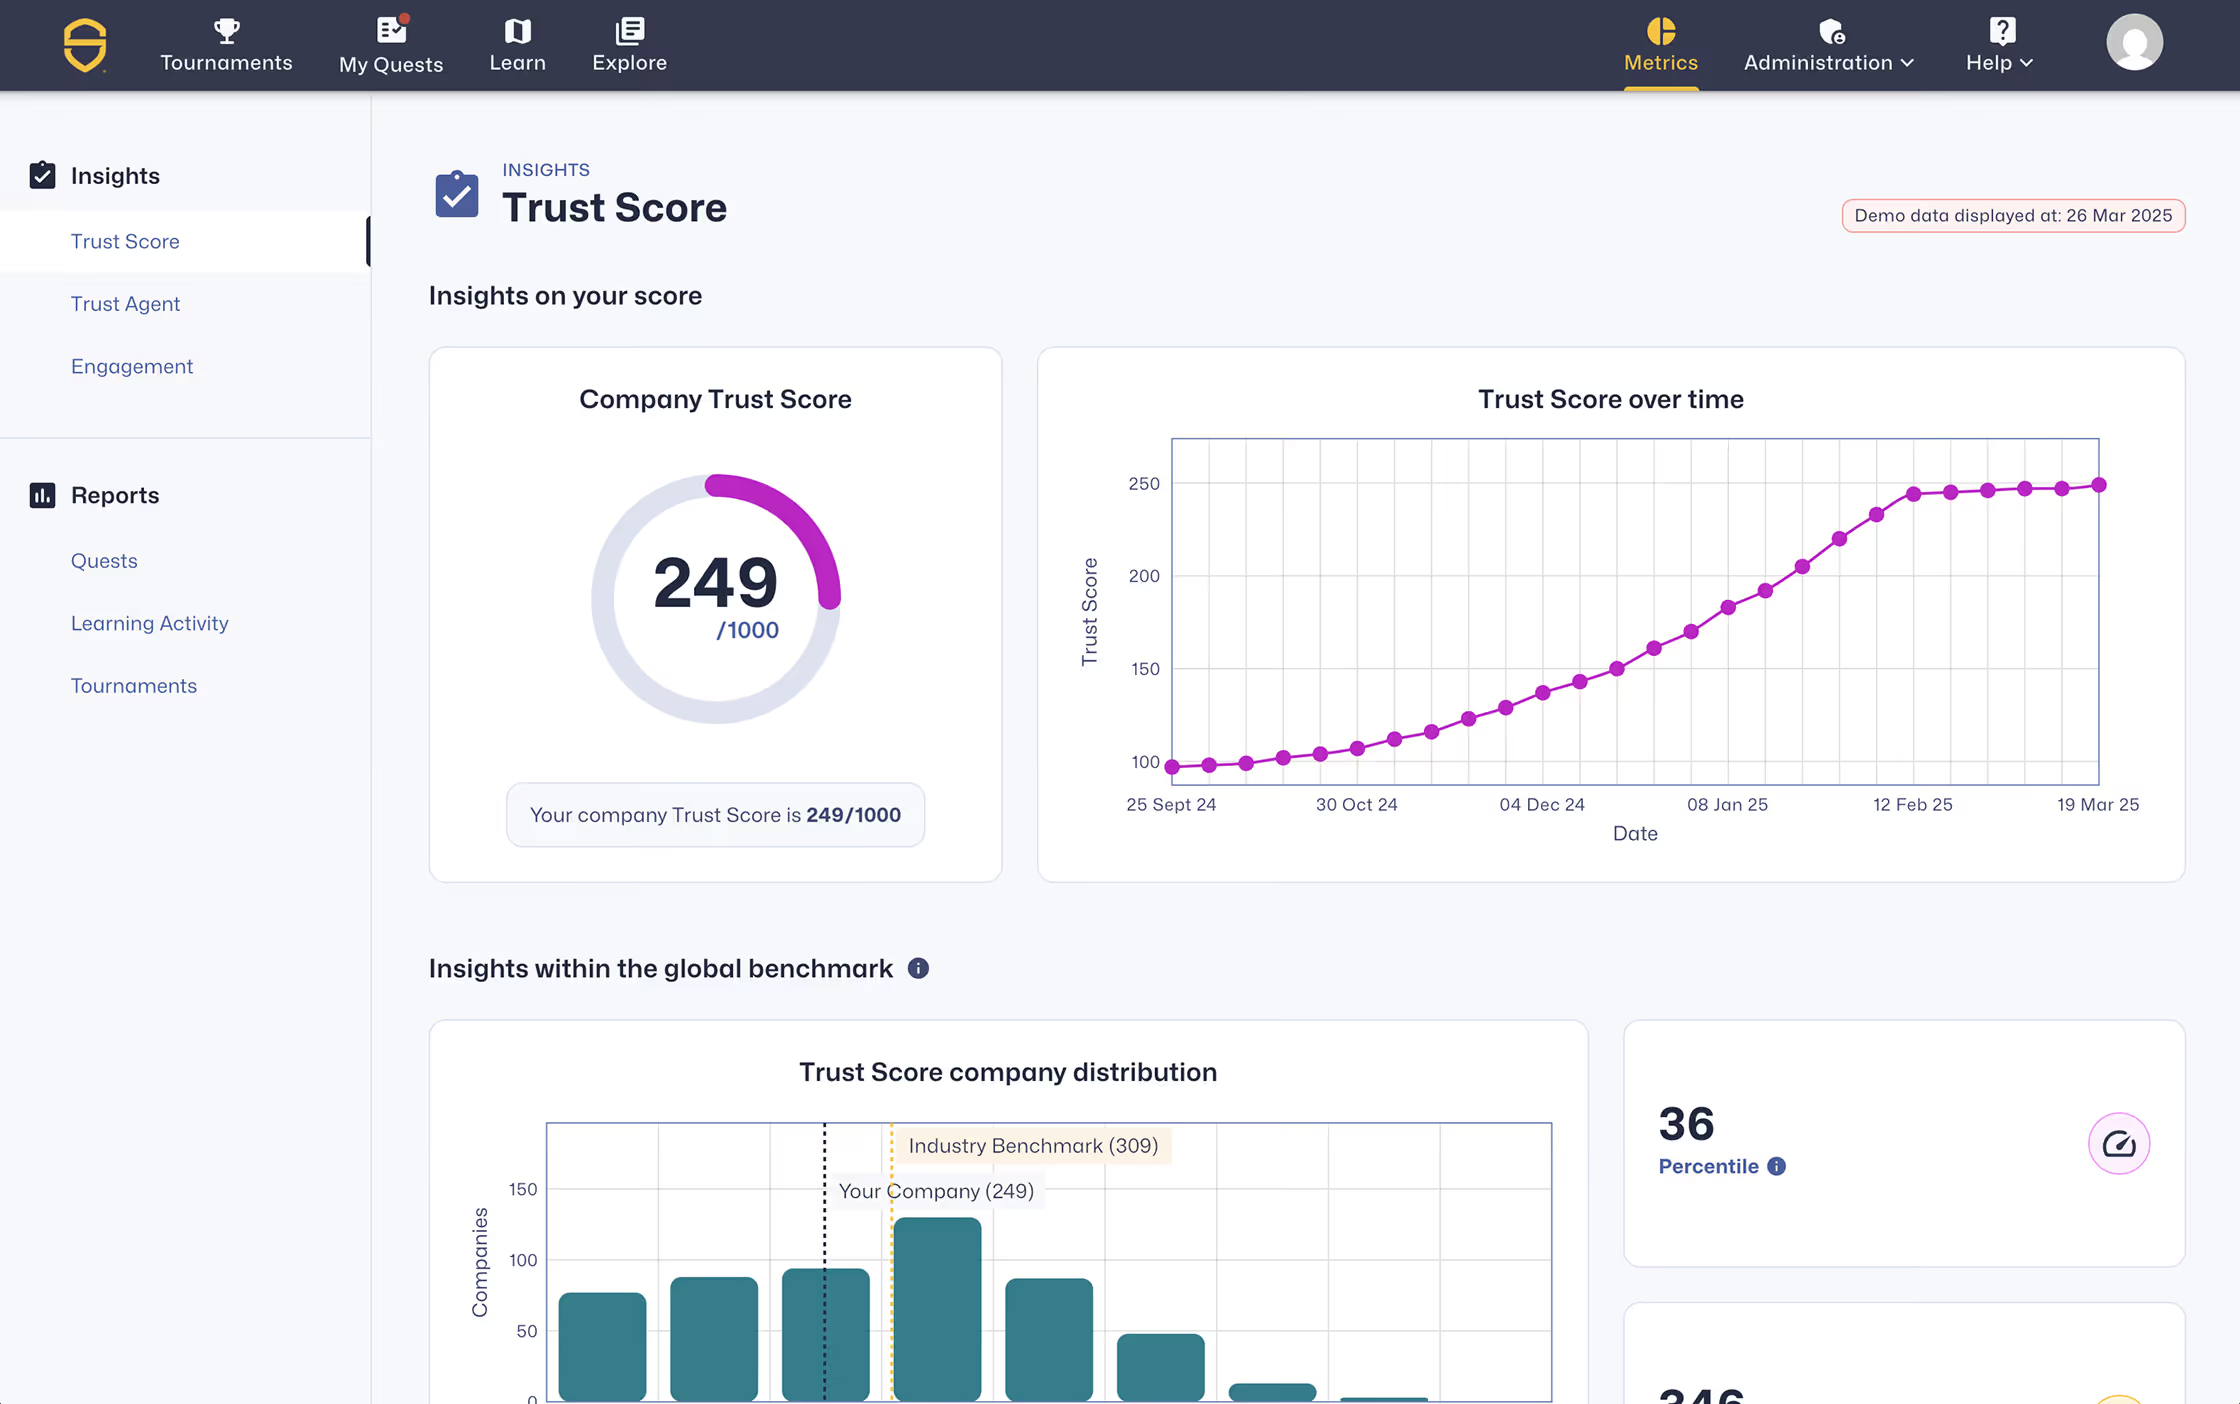
了解 Trust Agent 如何提供提交级别的可见性、开发者信任评分以及可执行的 AI 治理控制。