治理 AI 驱动的软件开发
深入洞察 AI 生成的代码,关联提交时的风险,并治理 AI 辅助开发,让组织能够自信地采用 AI 编程。
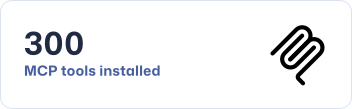

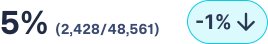

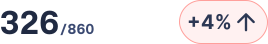

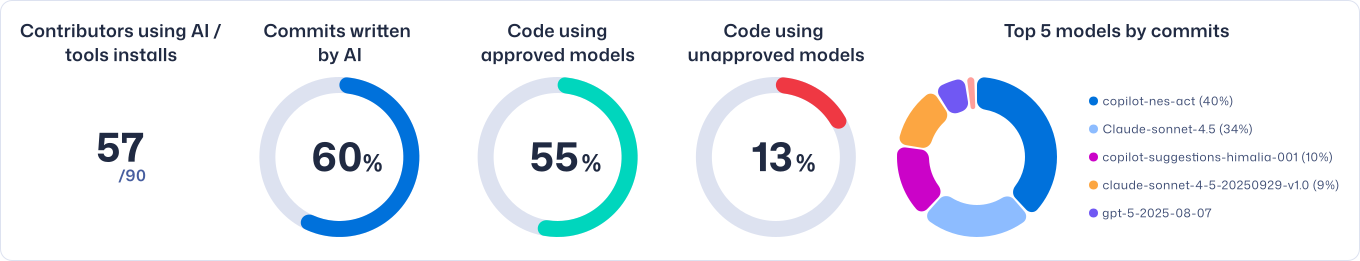
使用 AI 的贡献者 / 工具安装量
57
/90
由 AI 编写的提交
60
%
使用已批准模型编写的代码
55
%
使用未经批准模型编写的代码
13
%
来自排名第一的安全编码培训公司



AI 软件供应链问题
AI 扩展了您的软件供应链
AI 编程助手、大语言模型(LLM)和连接 MCP 的智能体现已在整个软件开发生命周期(SDLC)中生成生产级代码。开发速度虽然加快了,但治理水平却未能跟上。AI 已成为您软件供应链中一个缺乏监管的参与者。
大多数组织无法明确回答:
- 哪些 AI 模型生成了特定的提交
- 这些模型是否持续生成安全代码
- 哪些 MCP 服务器处于活跃状态及其访问权限
- AI 辅助提交是否符合安全编码标准
- AI 使用如何影响整体软件风险
有效的 AI 软件治理需要:
跨代码库的 AI 工具与模型使用可见性
提交层面的风险关联与策略指导
衡量人工与 AI 辅助 SDLC 中的安全编码能力
如果没有结构化的 AI 软件治理,组织将面临所有权碎片化、可见性受限以及日益增长的风险暴露。 人工智能辅助开发提高了代码速度——但如果没有强制性的监督,它还会增加引入的漏洞风险和模型供应链的风险。
什么是 AI 软件治理?
对 AI 驱动开发的监管
它能帮助组织实现:
- 洞察 AI 在何处以及如何被用于生成代码
- 将 AI 辅助提交与软件风险相关联
- 制定 AI 使用策略与治理标准
- 建立人工代码与 AI 生成代码的问责机制
为什么软件开发生命周期(SDLC)需要 AI 软件治理:
AI 加速了开发进程
AI 扩展了您的软件供应链
AI 引入了模型风险和新的威胁
AI 造成了潜在的问责缺口
核心功能
治理并安全地扩展 AI 驱动的软件开发
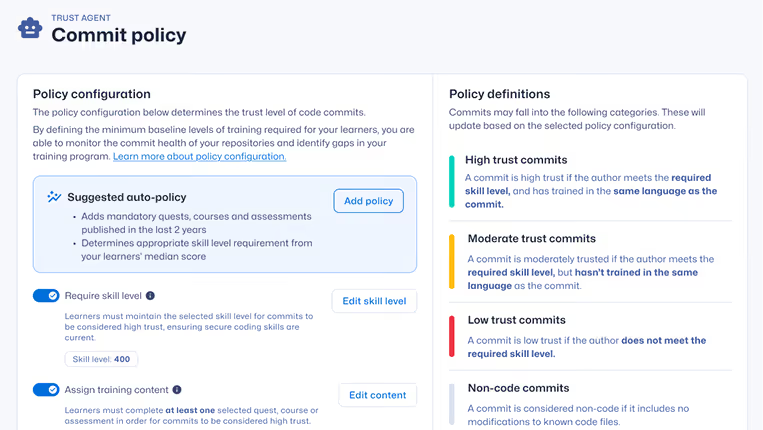
传统的应用安全工具在代码编写完成后才能检测到漏洞。AI 软件治理则提供了对 AI 模型使用情况的可见性,在代码提交时关联风险信号,并帮助组织使开发工作与安全编码政策保持一致。
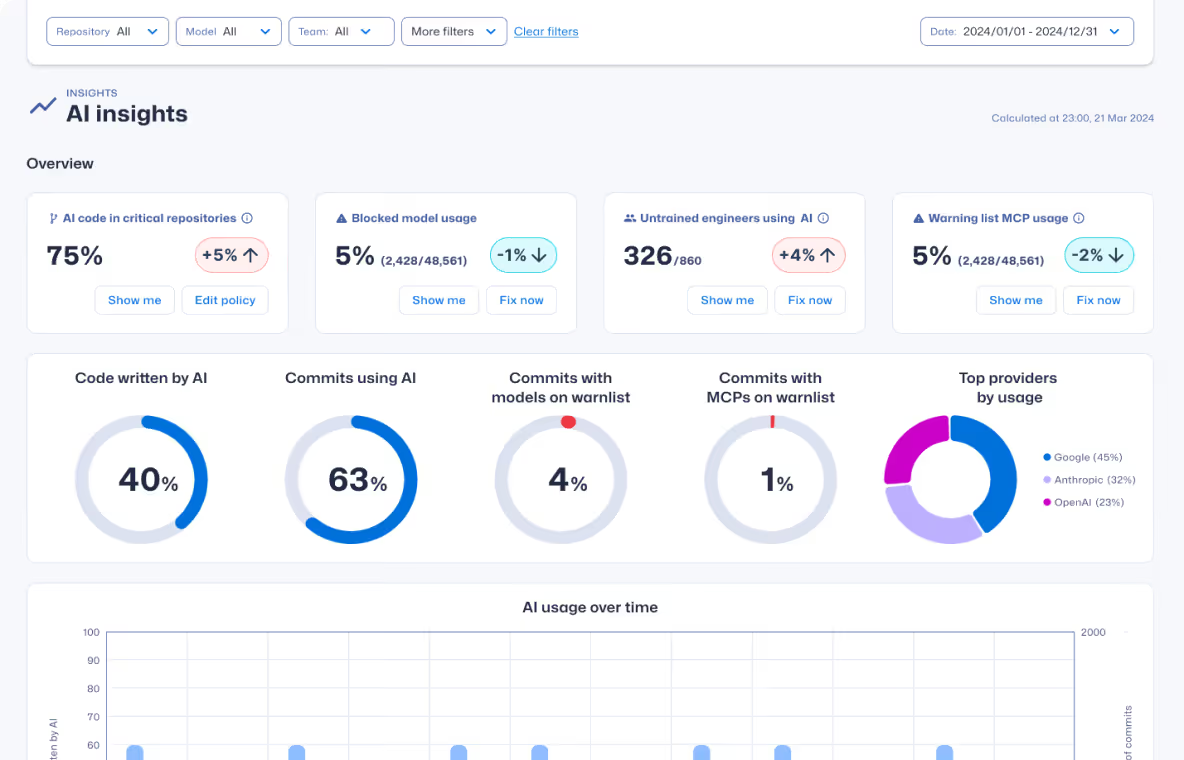
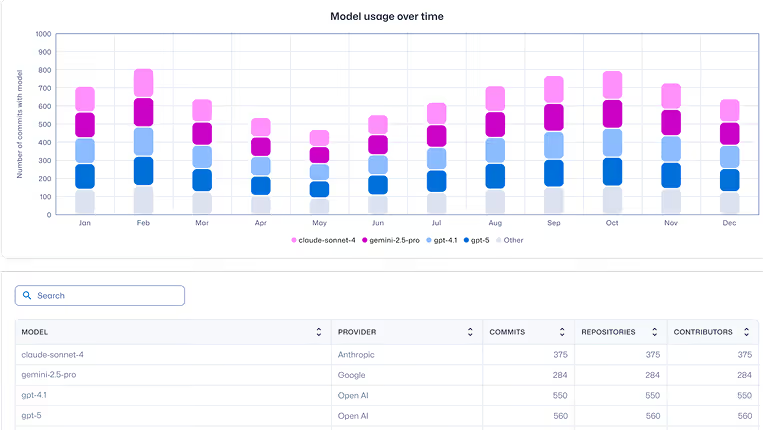
AI 工具与模型可追溯性
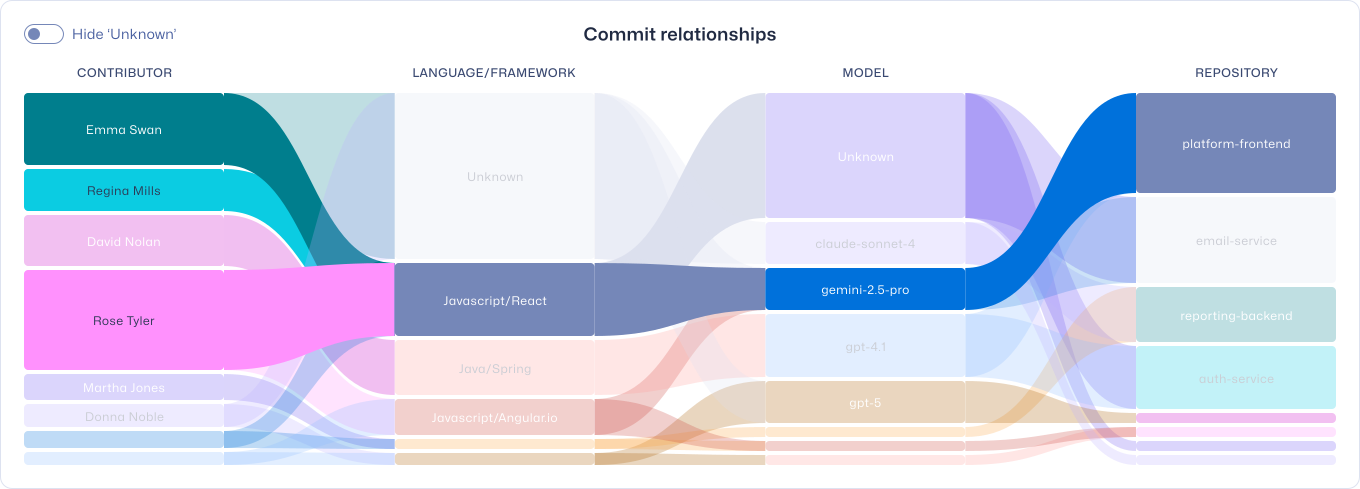
查看 AI 生成代码的位置
深入了解哪些 AI 工具贡献了代码,从而创建可验证的 AI 软件物料清单(SBOM)。
影子 AI 检测
识别未经授权的 AI 使用
识别在获批治理政策之外运行的未经授权的 AI 工具。
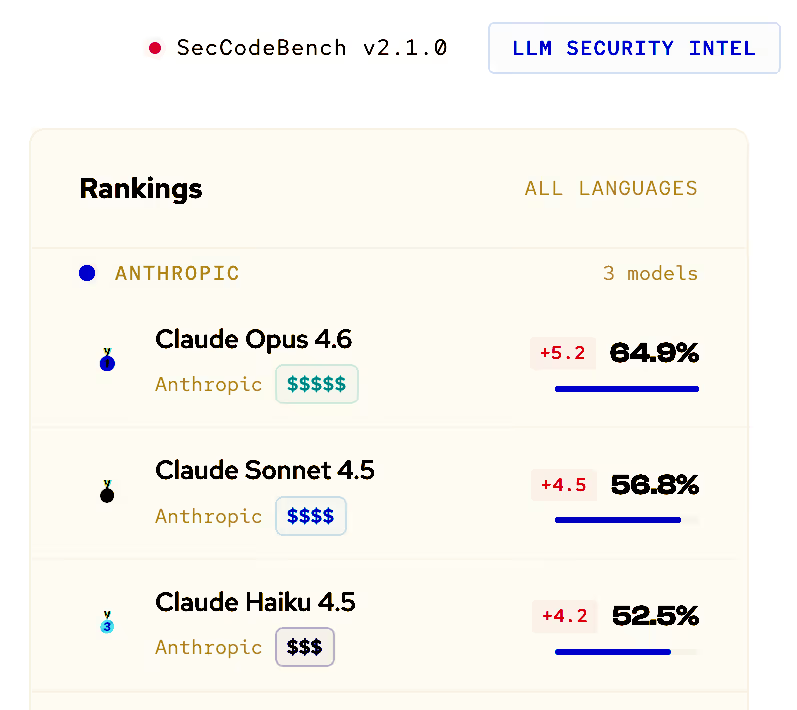
大语言模型(LLM)安全基准测试
安全优先的模型选择
获取真实的 AI 性能指标,以指导获批模型的使用。
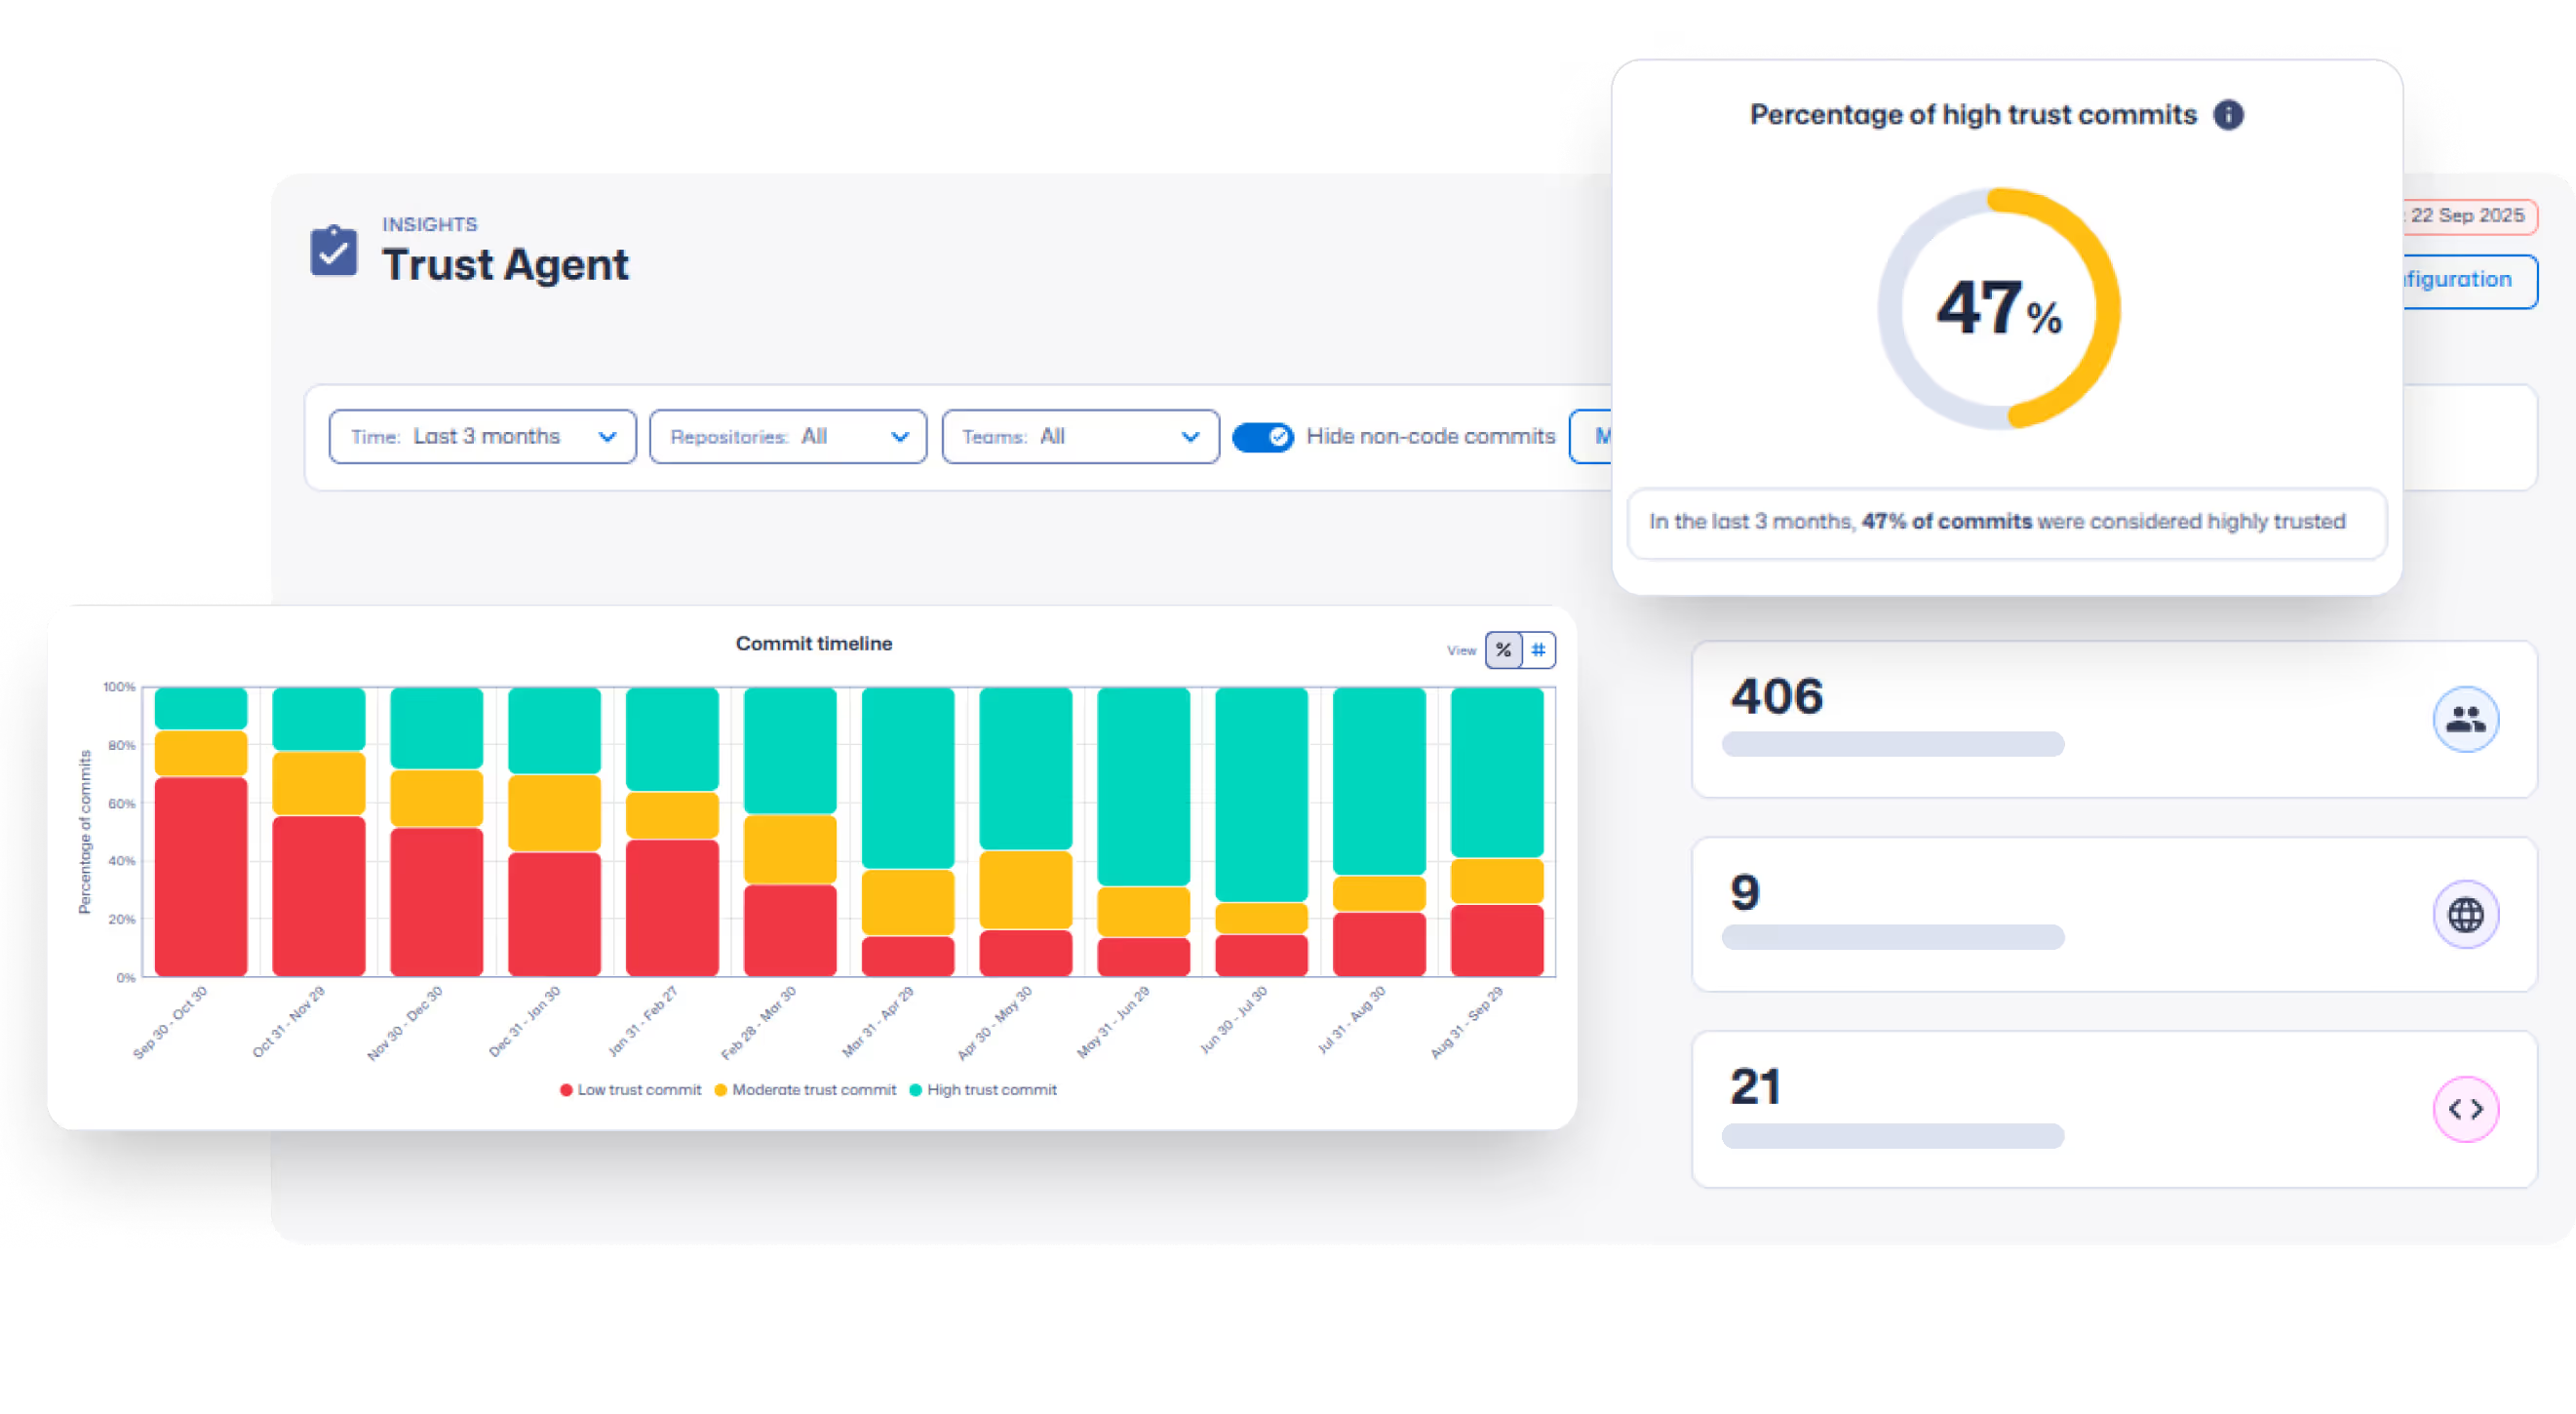
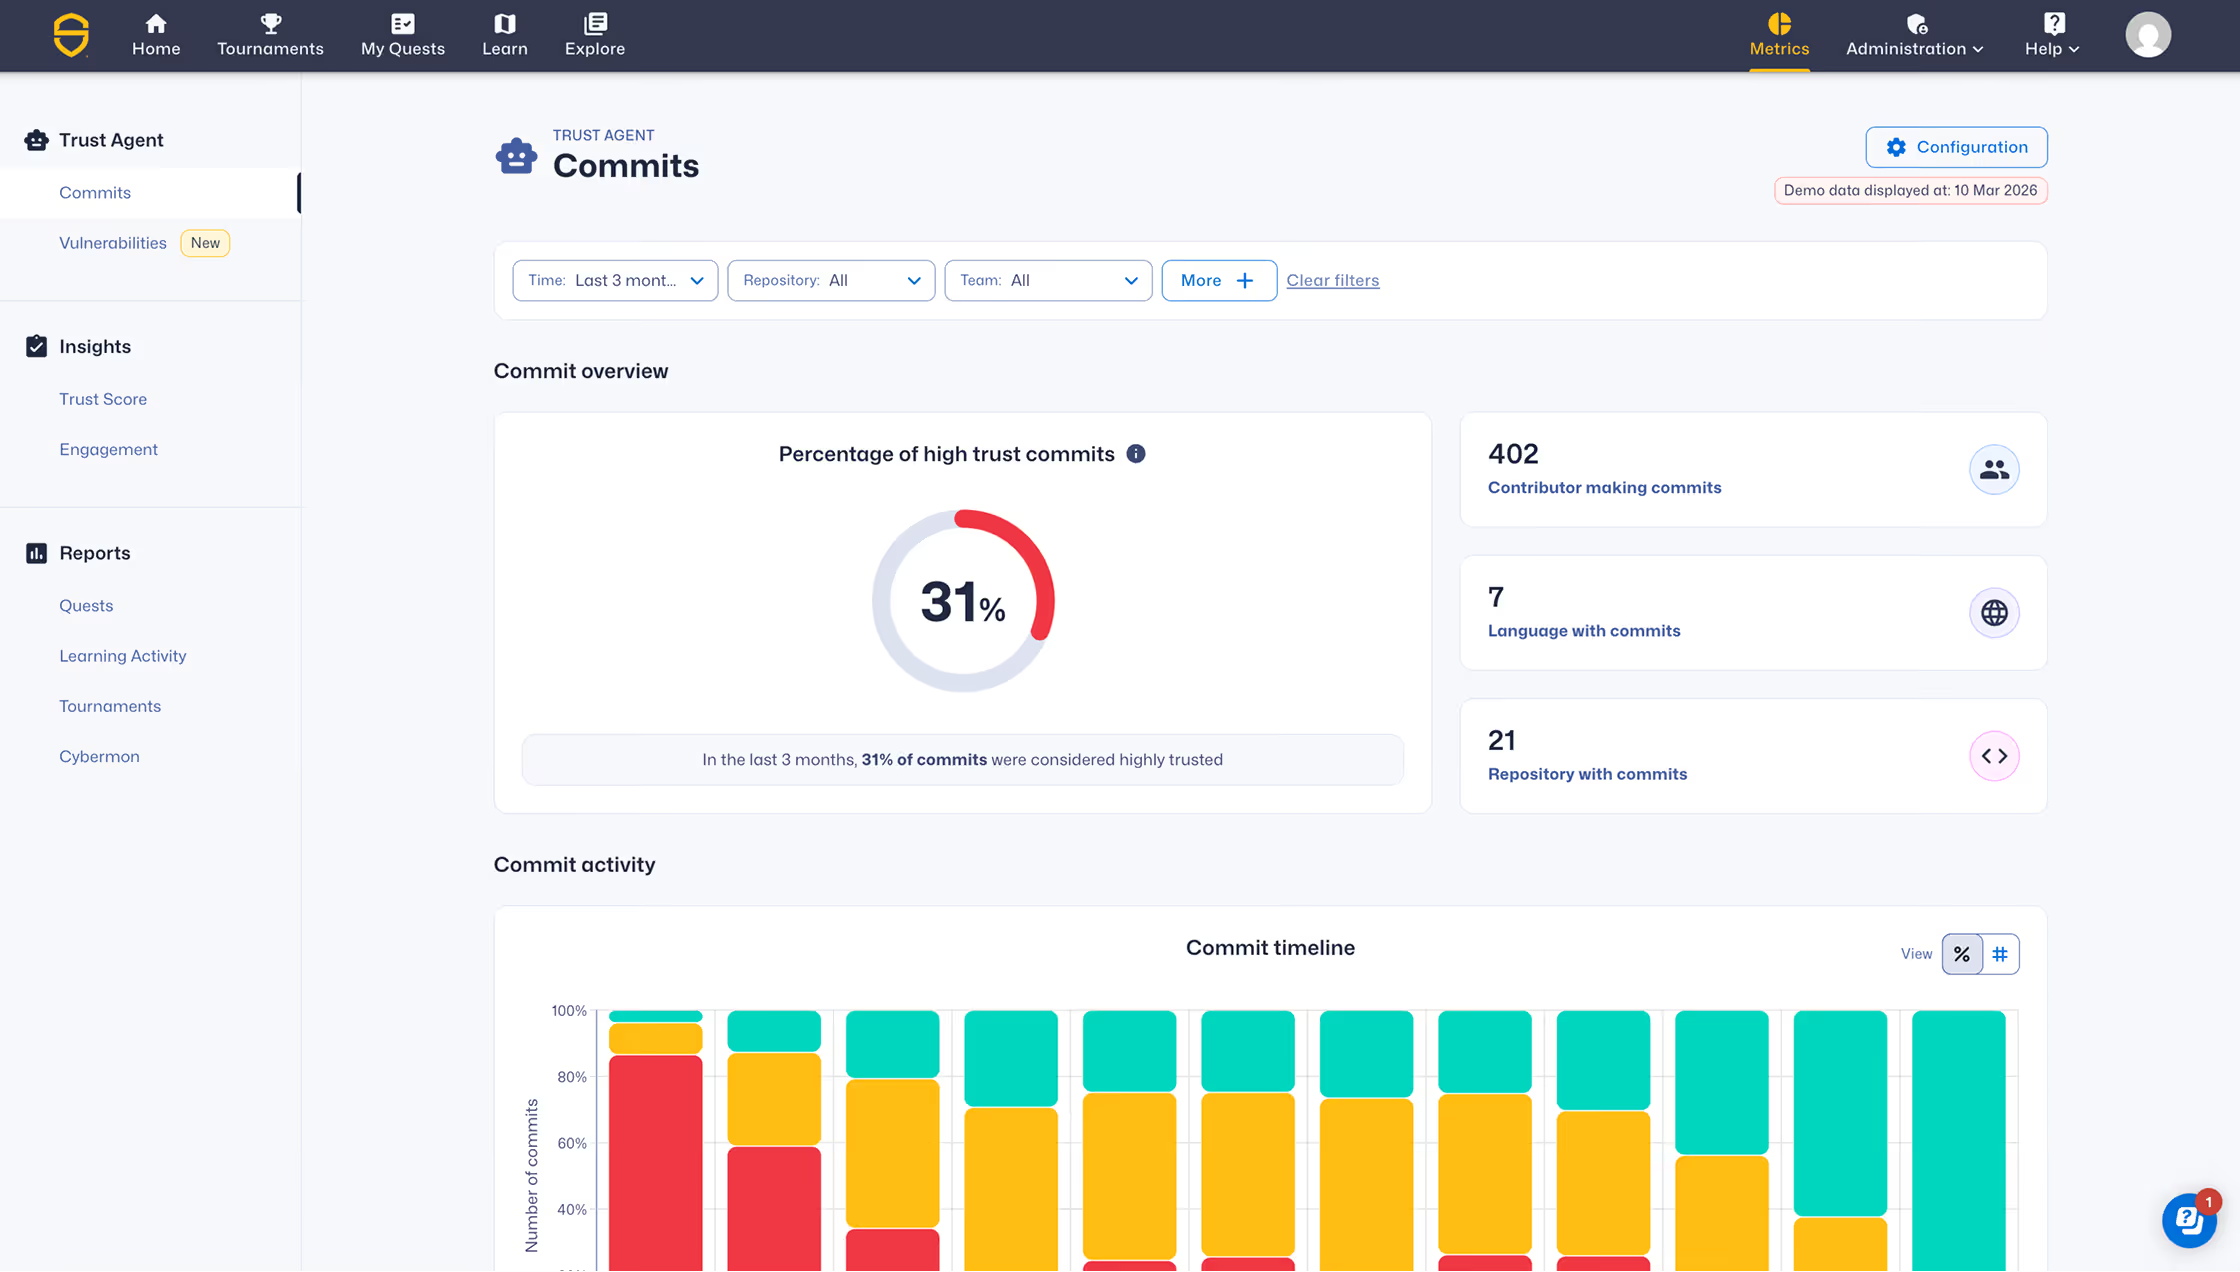
风险评分
在投入生产前了解风险
将 AI 辅助提交与风险信号关联起来,并在代码投入生产之前应用可执行的政策。
MCP 服务器可见性
追踪 AI 智能体供应链
识别模型上下文协议(MCP)服务器,并了解 AI 智能体如何与内部系统交互。
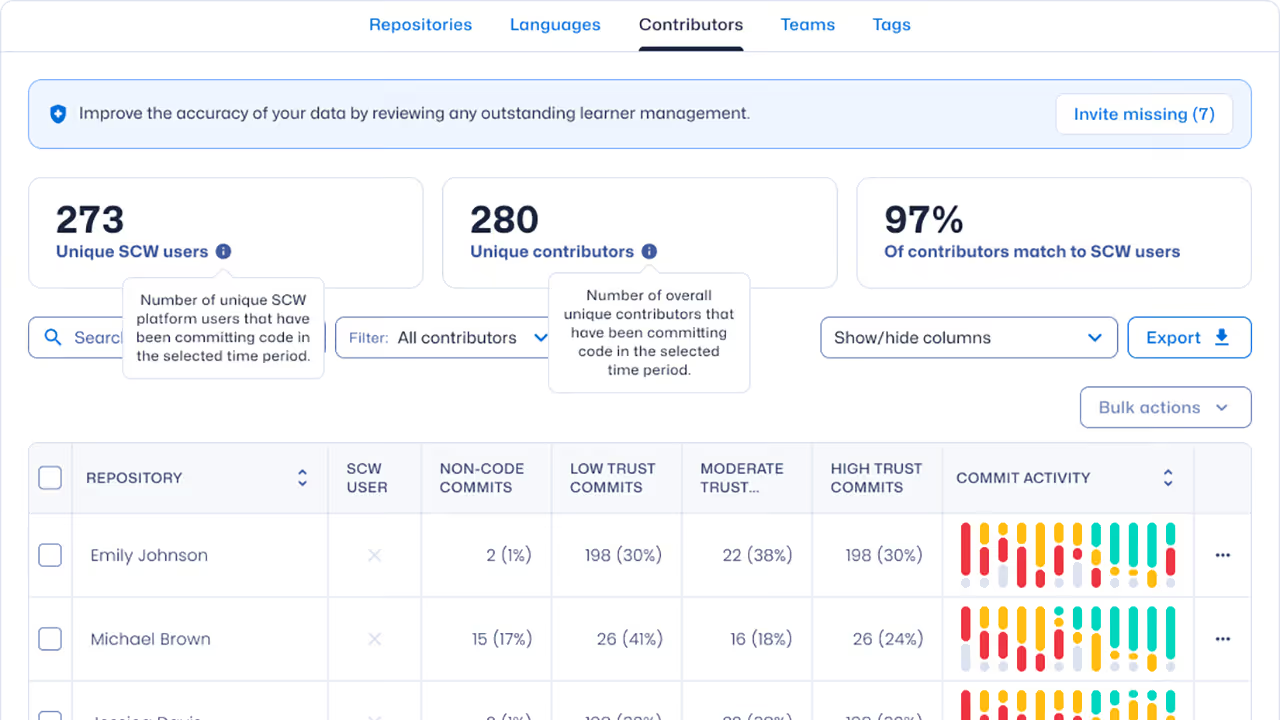
开发者发现
识别影子贡献者
持续识别开发者和提交模式,以加强问责制和风险可见性。
适用对象
专为 AI 治理团队打造
专为负责软件开发安全的领导者设计,助力应对 AI 成为生产代码核心贡献者所带来的挑战。
管控 AI 驱动的开发
查看 AI 工具在何处生成代码,将提交记录与风险信号相关联,并保持对 AI 软件供应链的全程可见性。
AI 软件治理平台常见问题解答
管控、衡量并保护 AI 辅助的软件开发
了解 Secure Code Warrior 如何在 AI 辅助开发工作流程中提供 AI 可观测性、策略执行和治理。