Die Herausforderung durch KI im SDLC
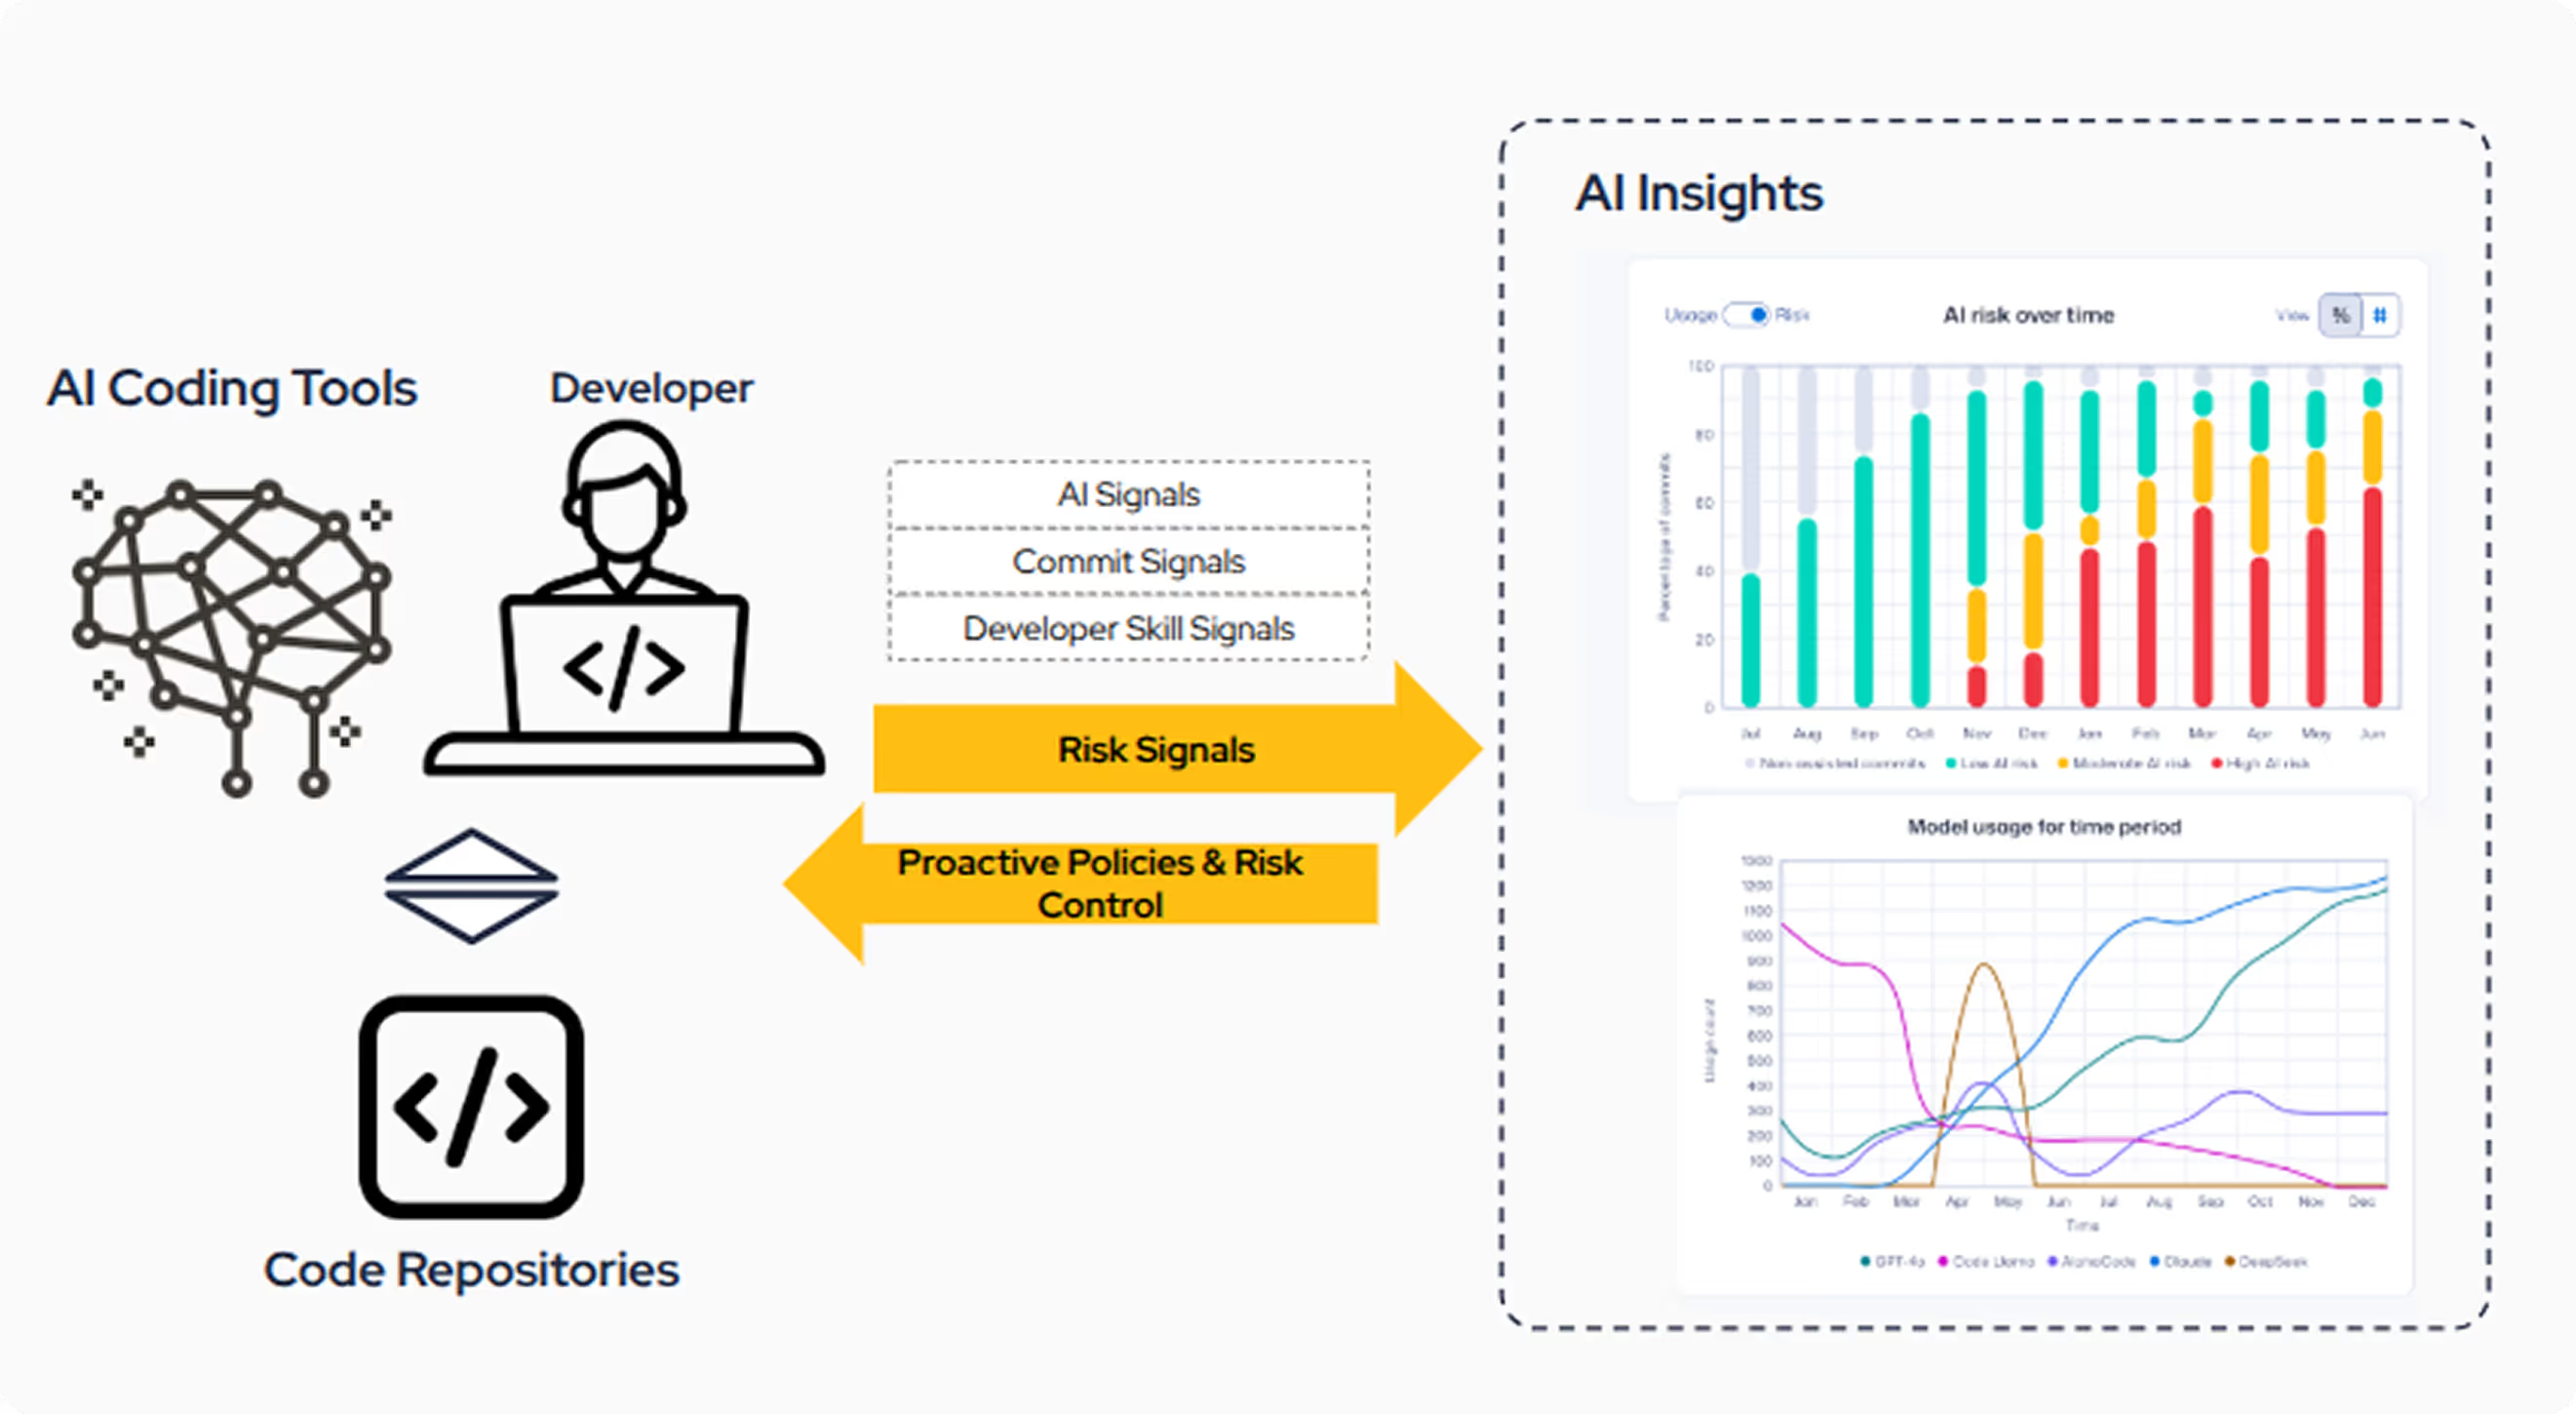
Ohne Möglichkeiten zur Steuerung der KI-Nutzung sind CISOs, AppSec-Teams und Engineering-Leiter neuen Risiken und Fragen ausgesetzt, die sie nicht beantworten können. Zu den Bedenken zählen unter anderem:
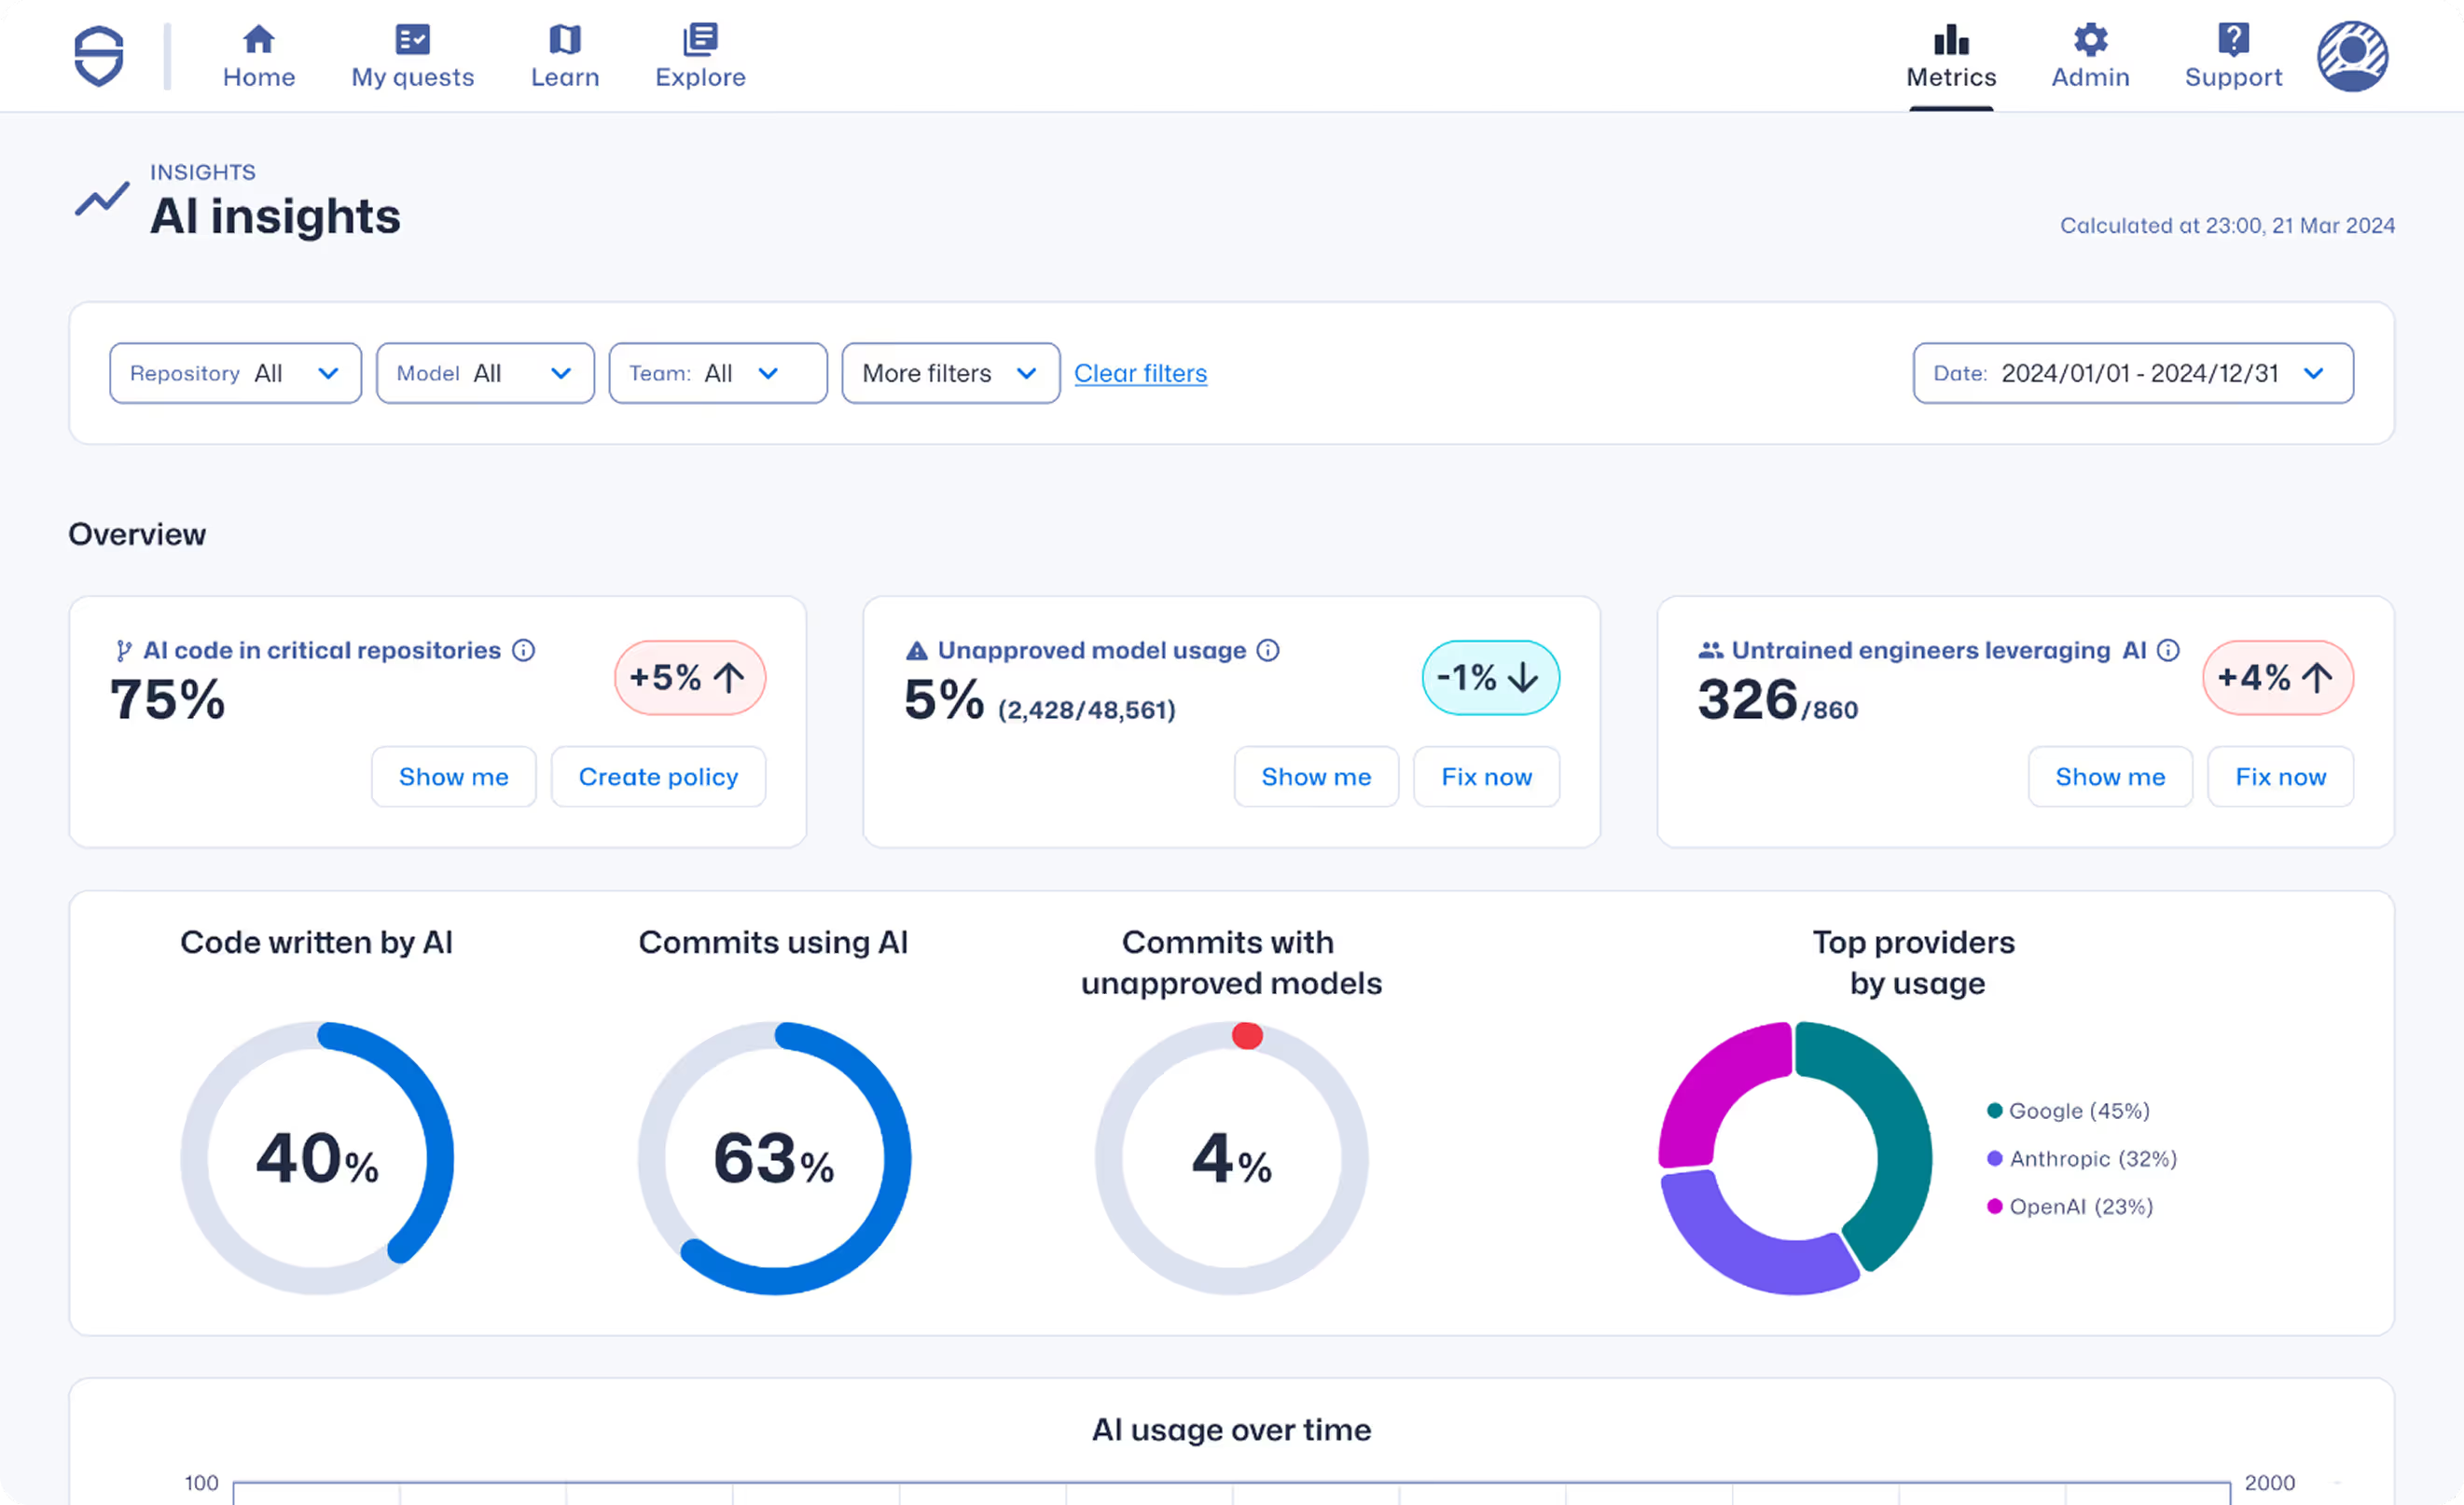
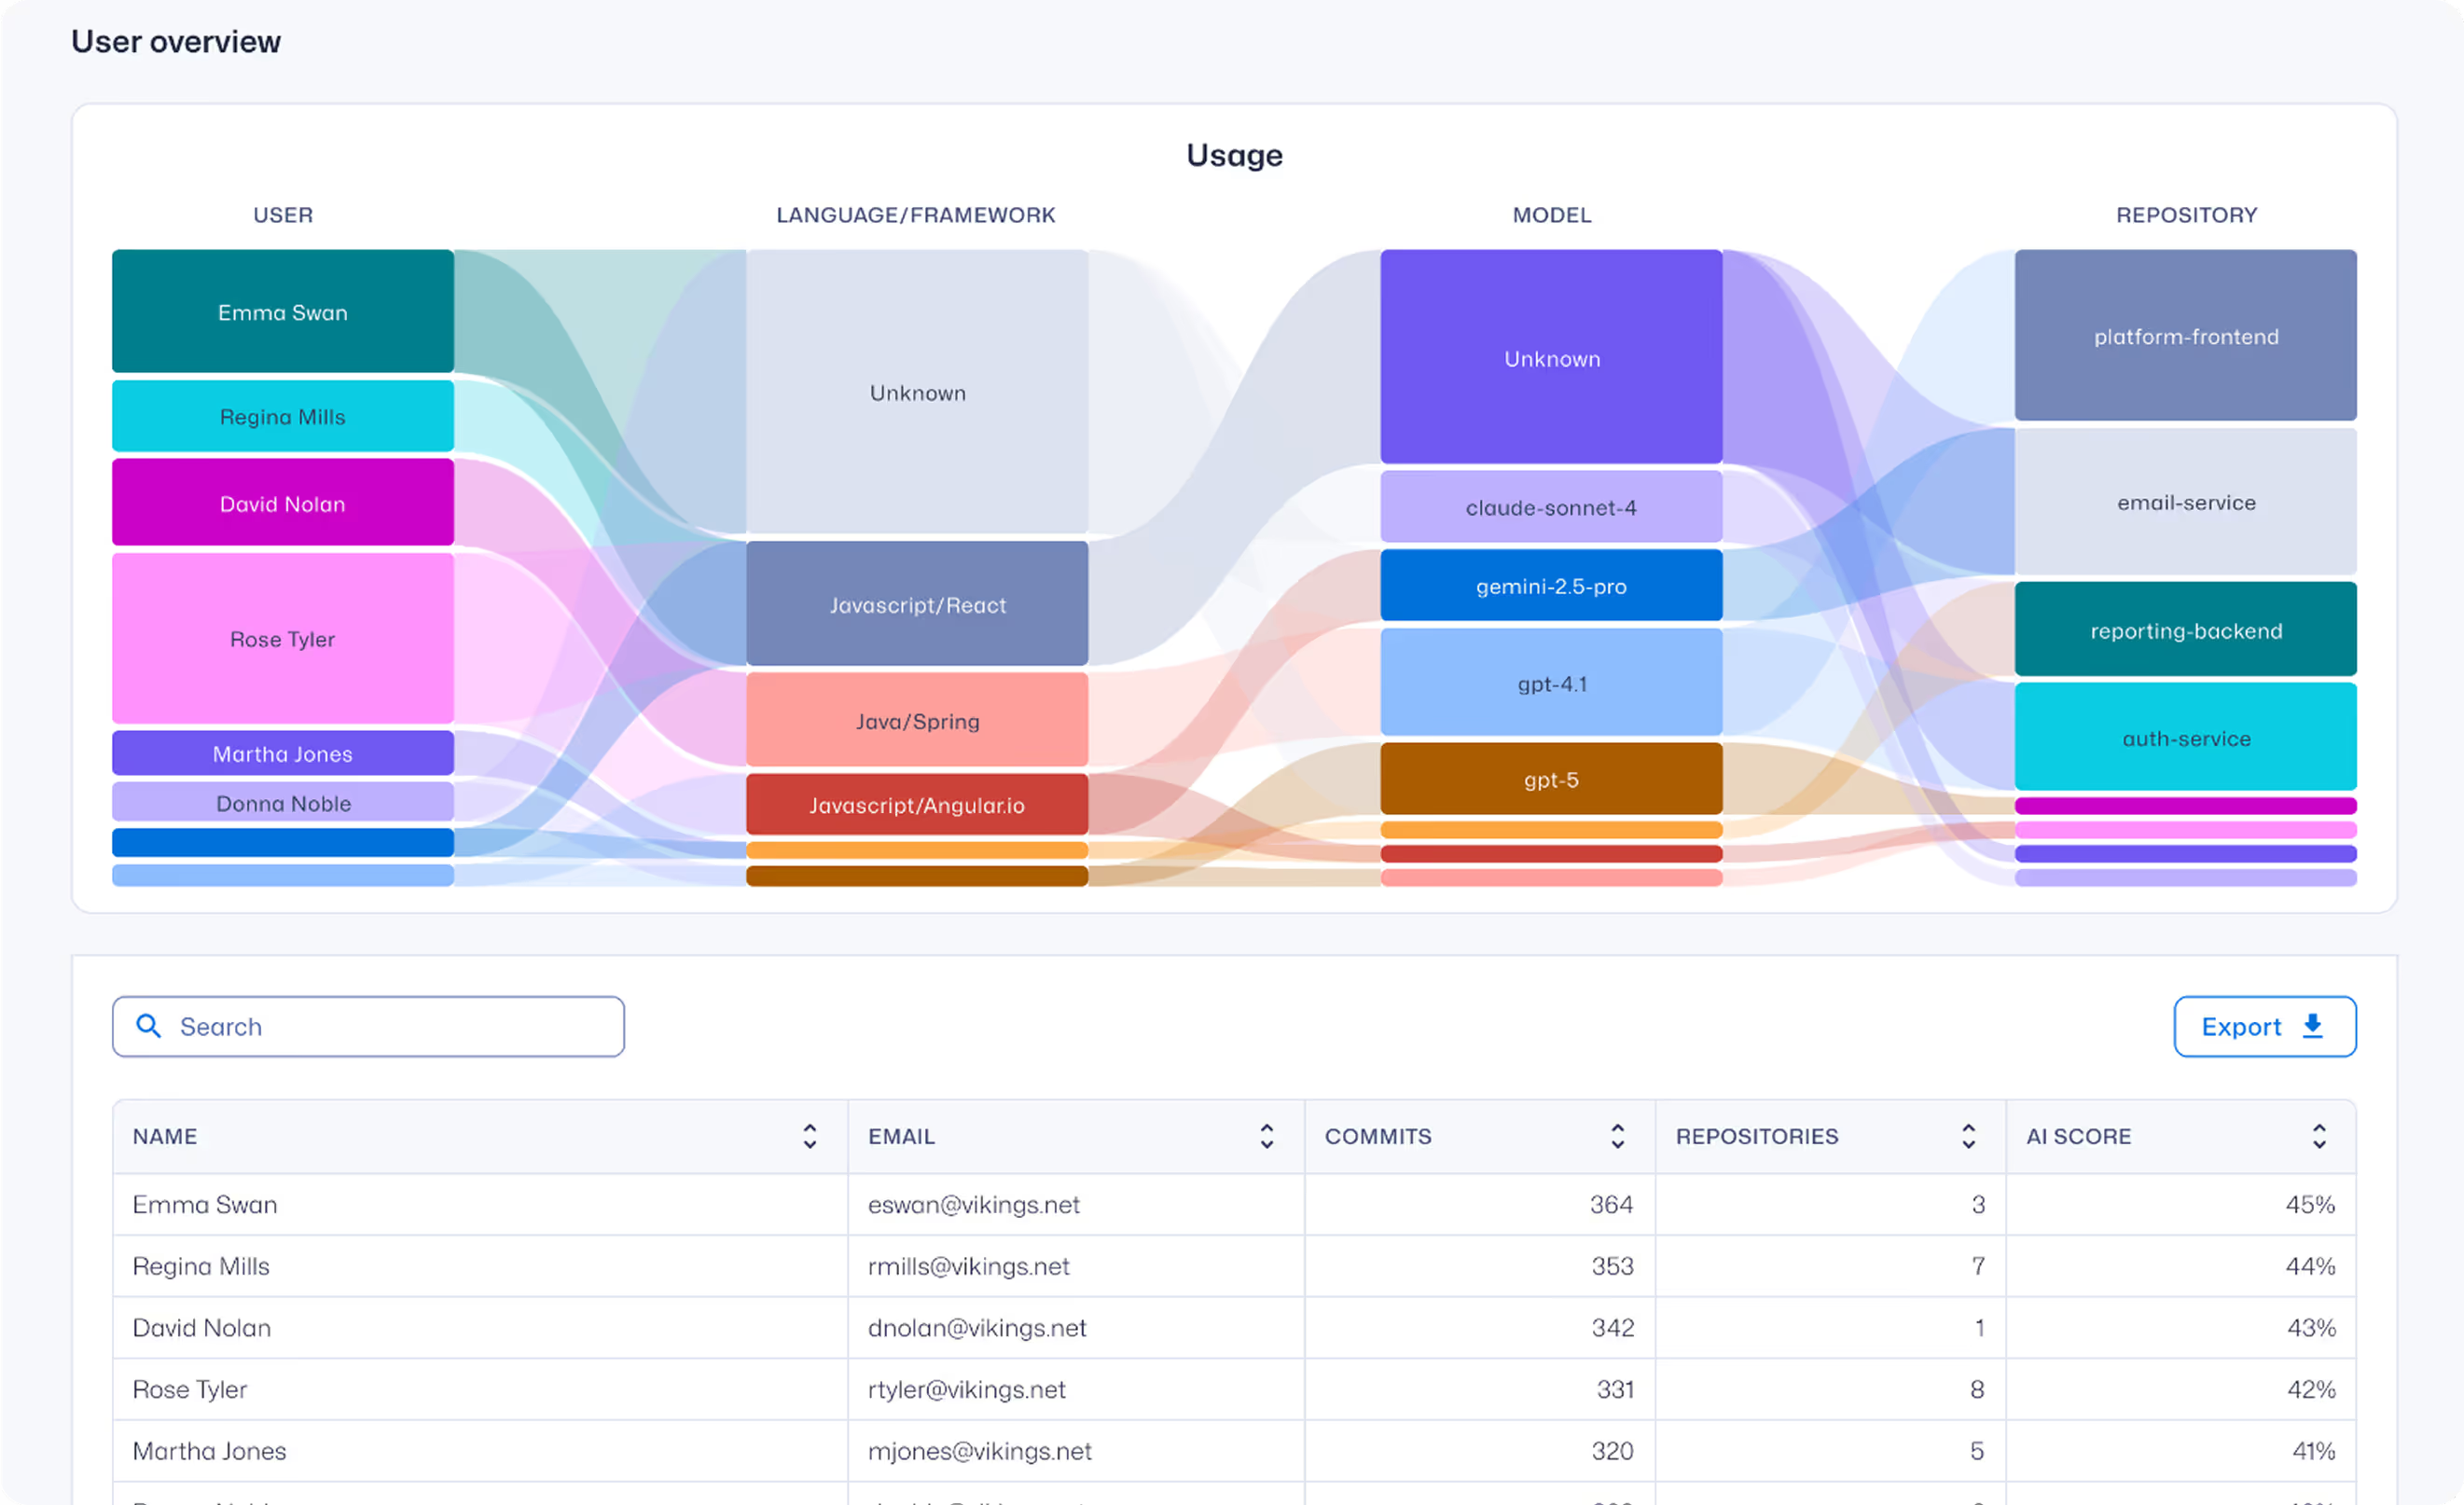
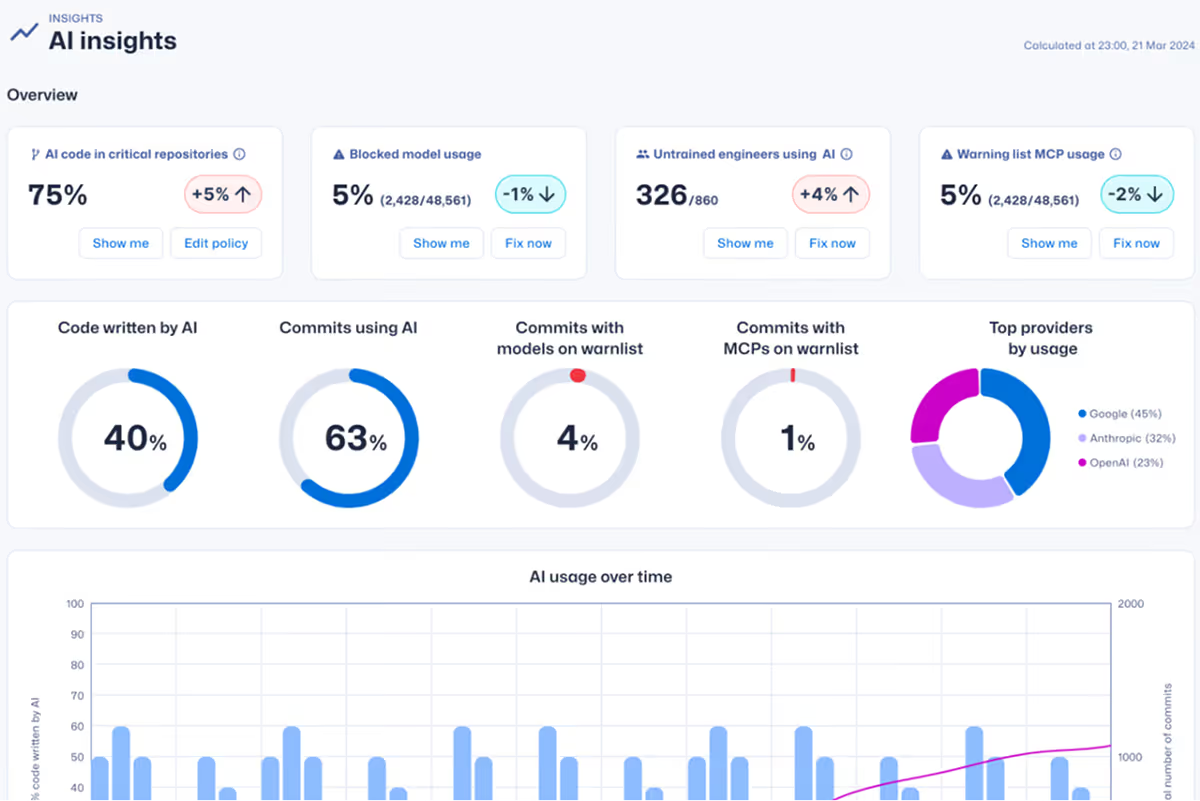
- Mangelnde Transparenz darüber, welche Entwickler nicht genehmigte Modelle verwenden.
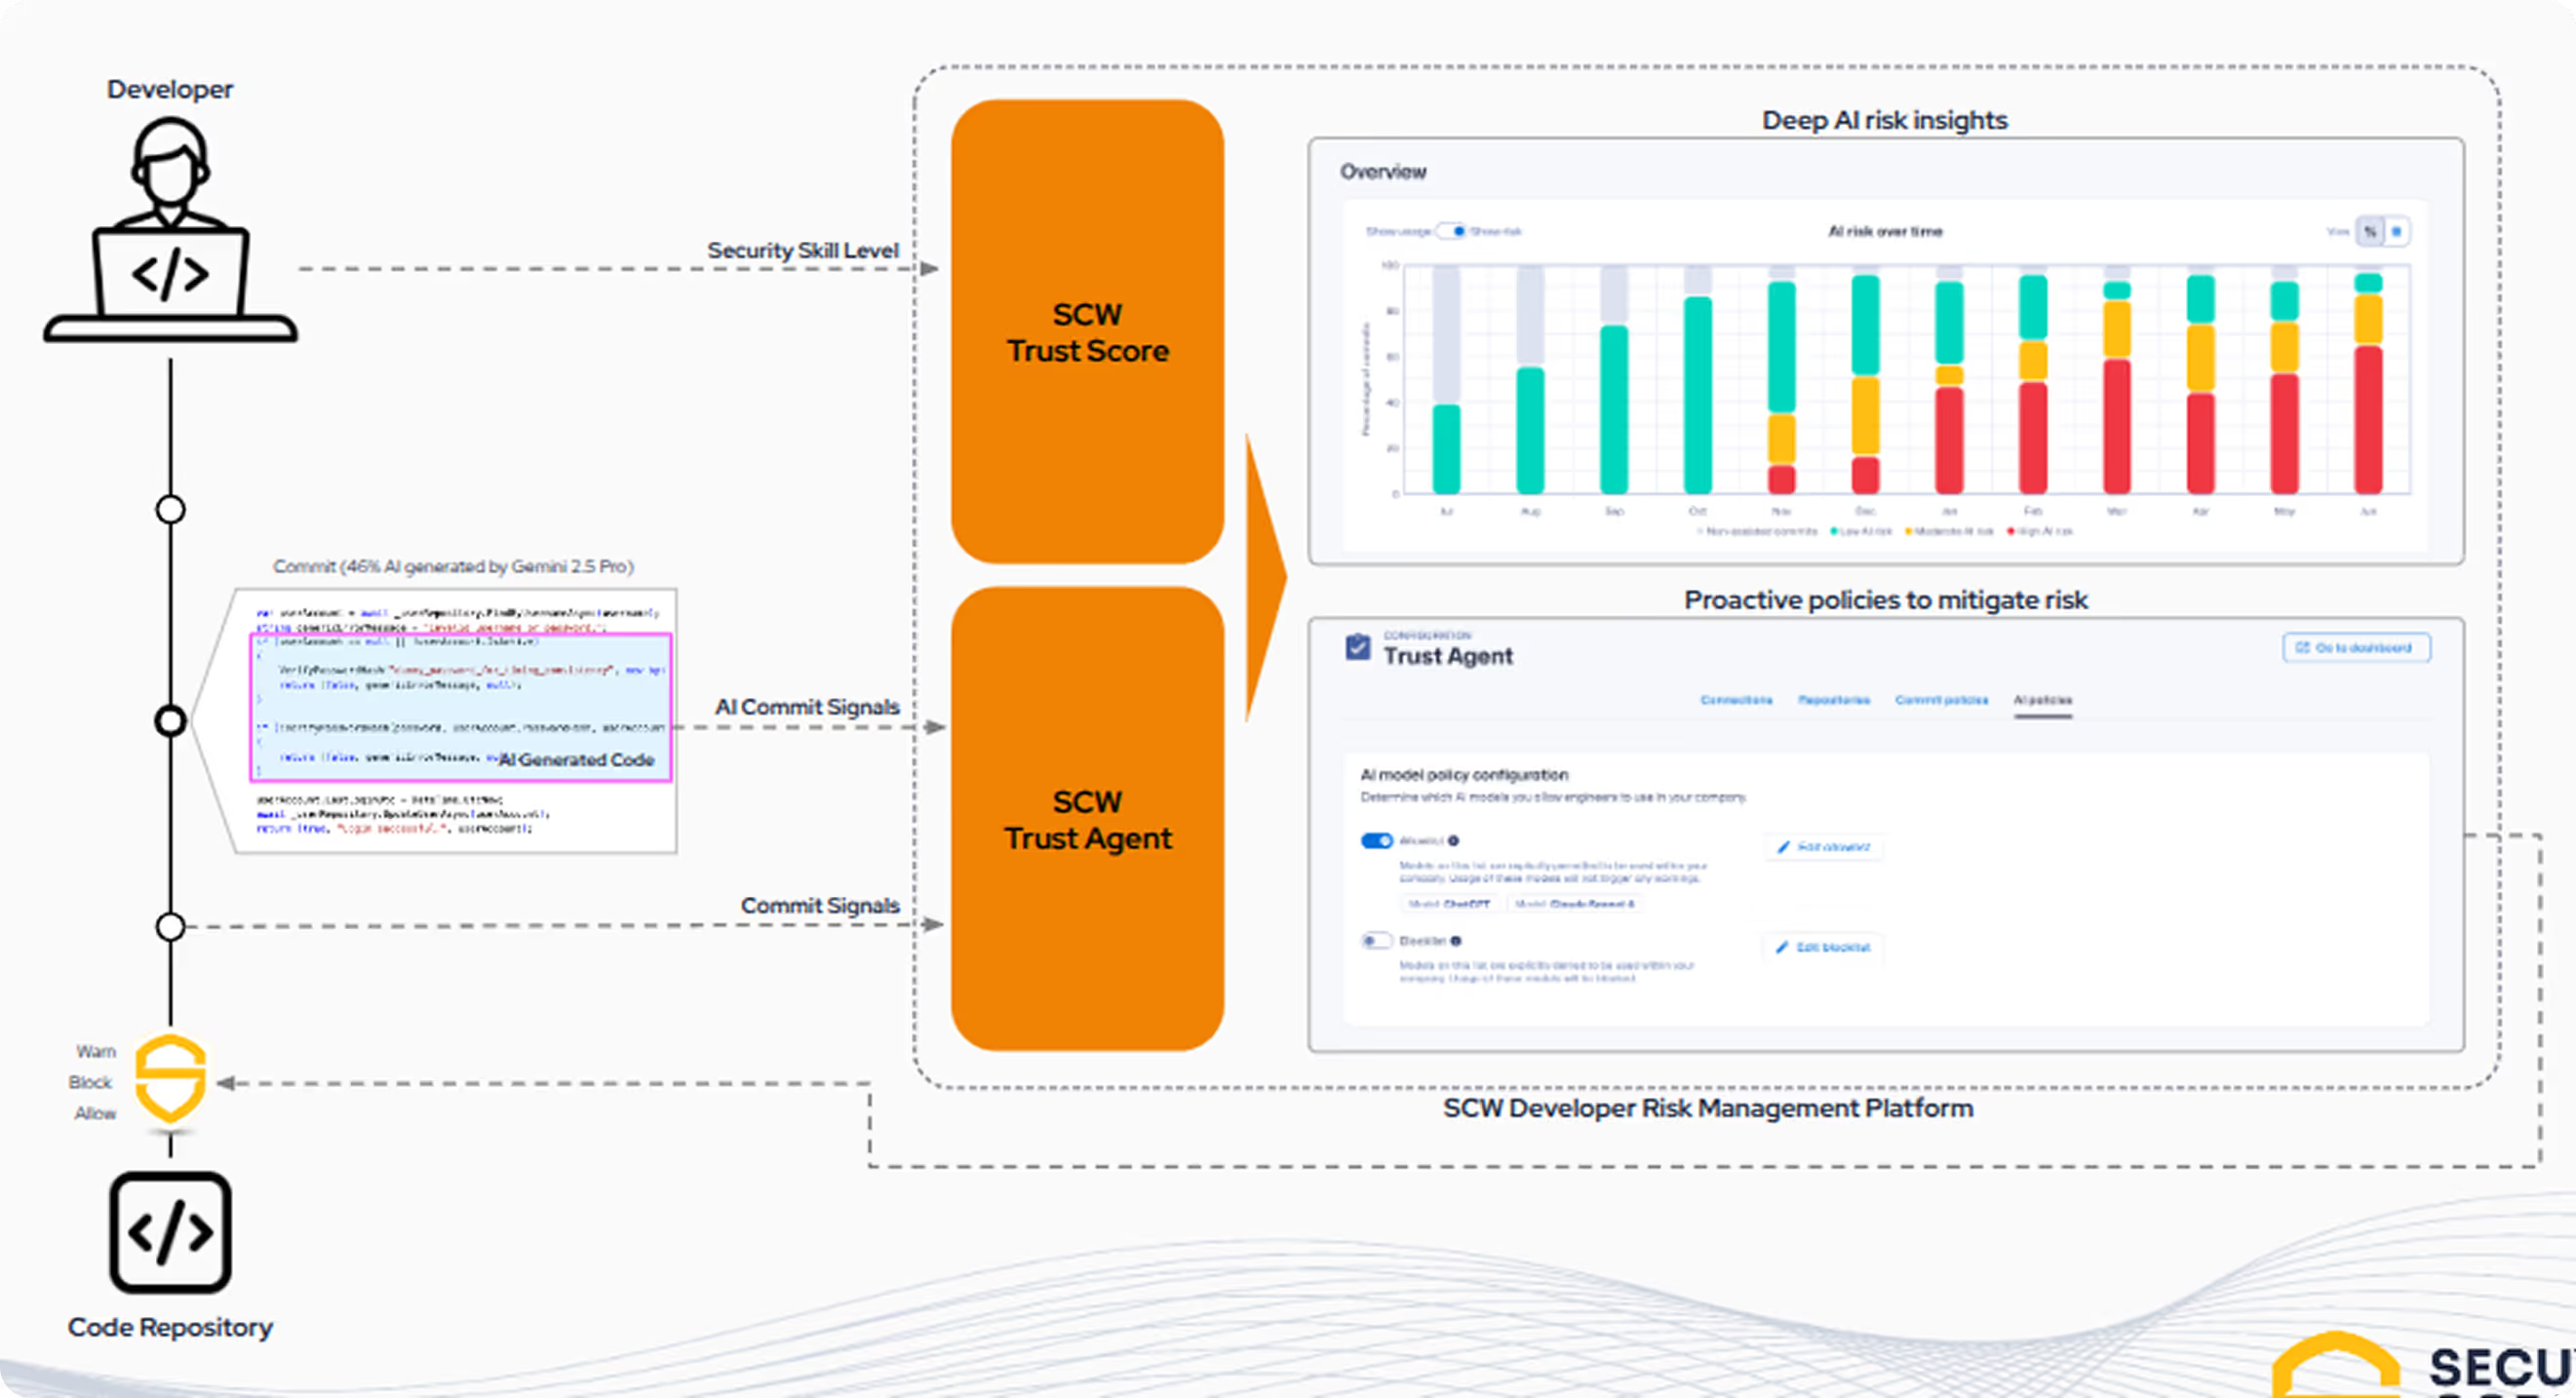
- Unsicherheit hinsichtlich der Sicherheitskompetenz von Entwicklern, die KI einsetzen.
- Keine Erkenntnisse darüber, welcher Anteil des beigesteuerten Codes KI-generiert ist.
- Unfähigkeit, Richtlinien und Governance zur Verwaltung von KI-Tool-Risiken durchzusetzen.