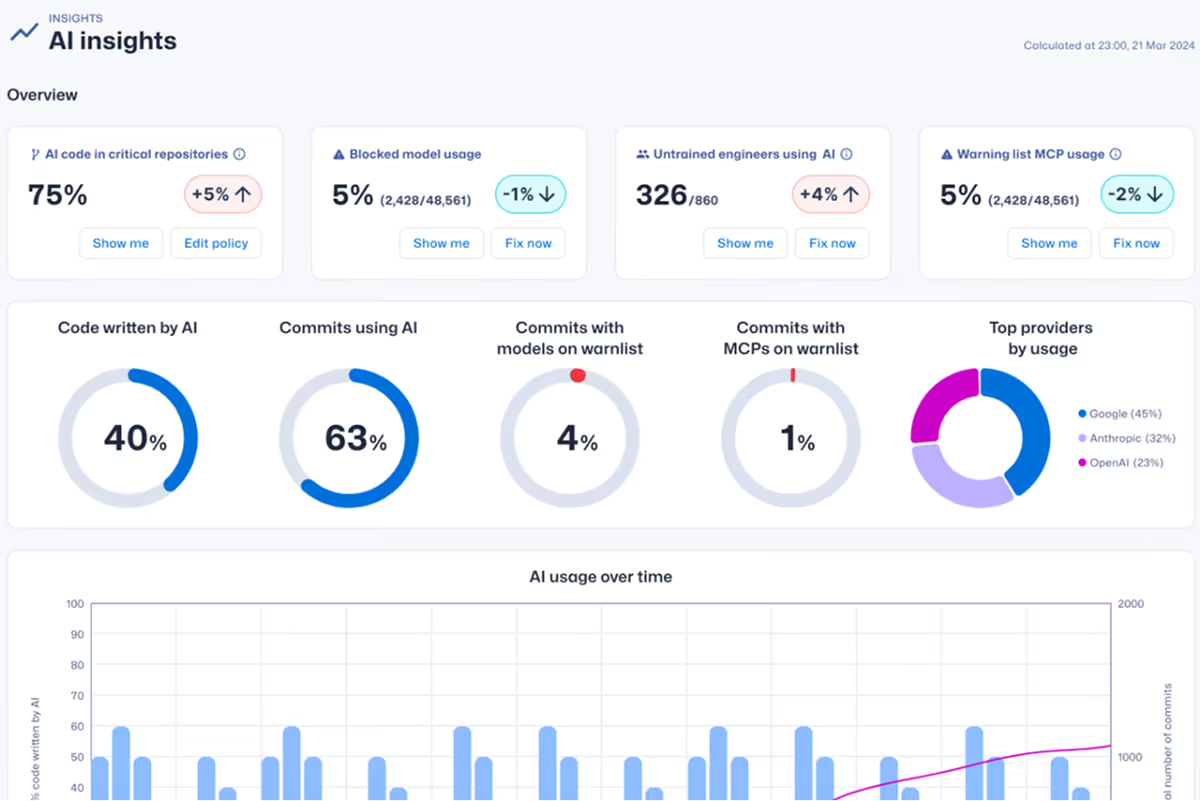
SCW 트러스트 에이전트: AI

AI가 생성한 코드에 대한 완벽한 가시성과 제어권을 확보하세요. 빠르고 안전하게 혁신을 이룰 수 있습니다.

데모 예약하기
AI 시대

생산성은 높이고, 위험은 줄이고

AI 코딩 도구의 광범위한 도입은 새로운 과제를 제시합니다. 바로 AI가 생성한 코드에 대한 가시성과 거버넌스의 부재입니다.

84%

의 개발자가 개발 과정에서 AI 도구를 사용 중이거나 사용할 계획입니다.‍

Stack Overflow

45%

의 AI 생성 코드에 보안 취약점이 포함되어 있습니다.

Veracode

81%

의 보안 팀이 코드베이스 내 AI 사용에 대한 가시성을 확보하지 못하고 있습니다.

Cycode

Trust Agent: AI의 이점

SCW Trust Agent의 새로운 AI 기능은 보안을 저해하지 않으면서 안전한 소프트웨어 개발 수명 주기(SDLC) 내에서 AI 도입을 자신 있게 관리하는 데 필요한 심층적인 관찰 가능성과 제어 기능을 제공합니다.

확장 가능하고 매력적인

관측 가능성

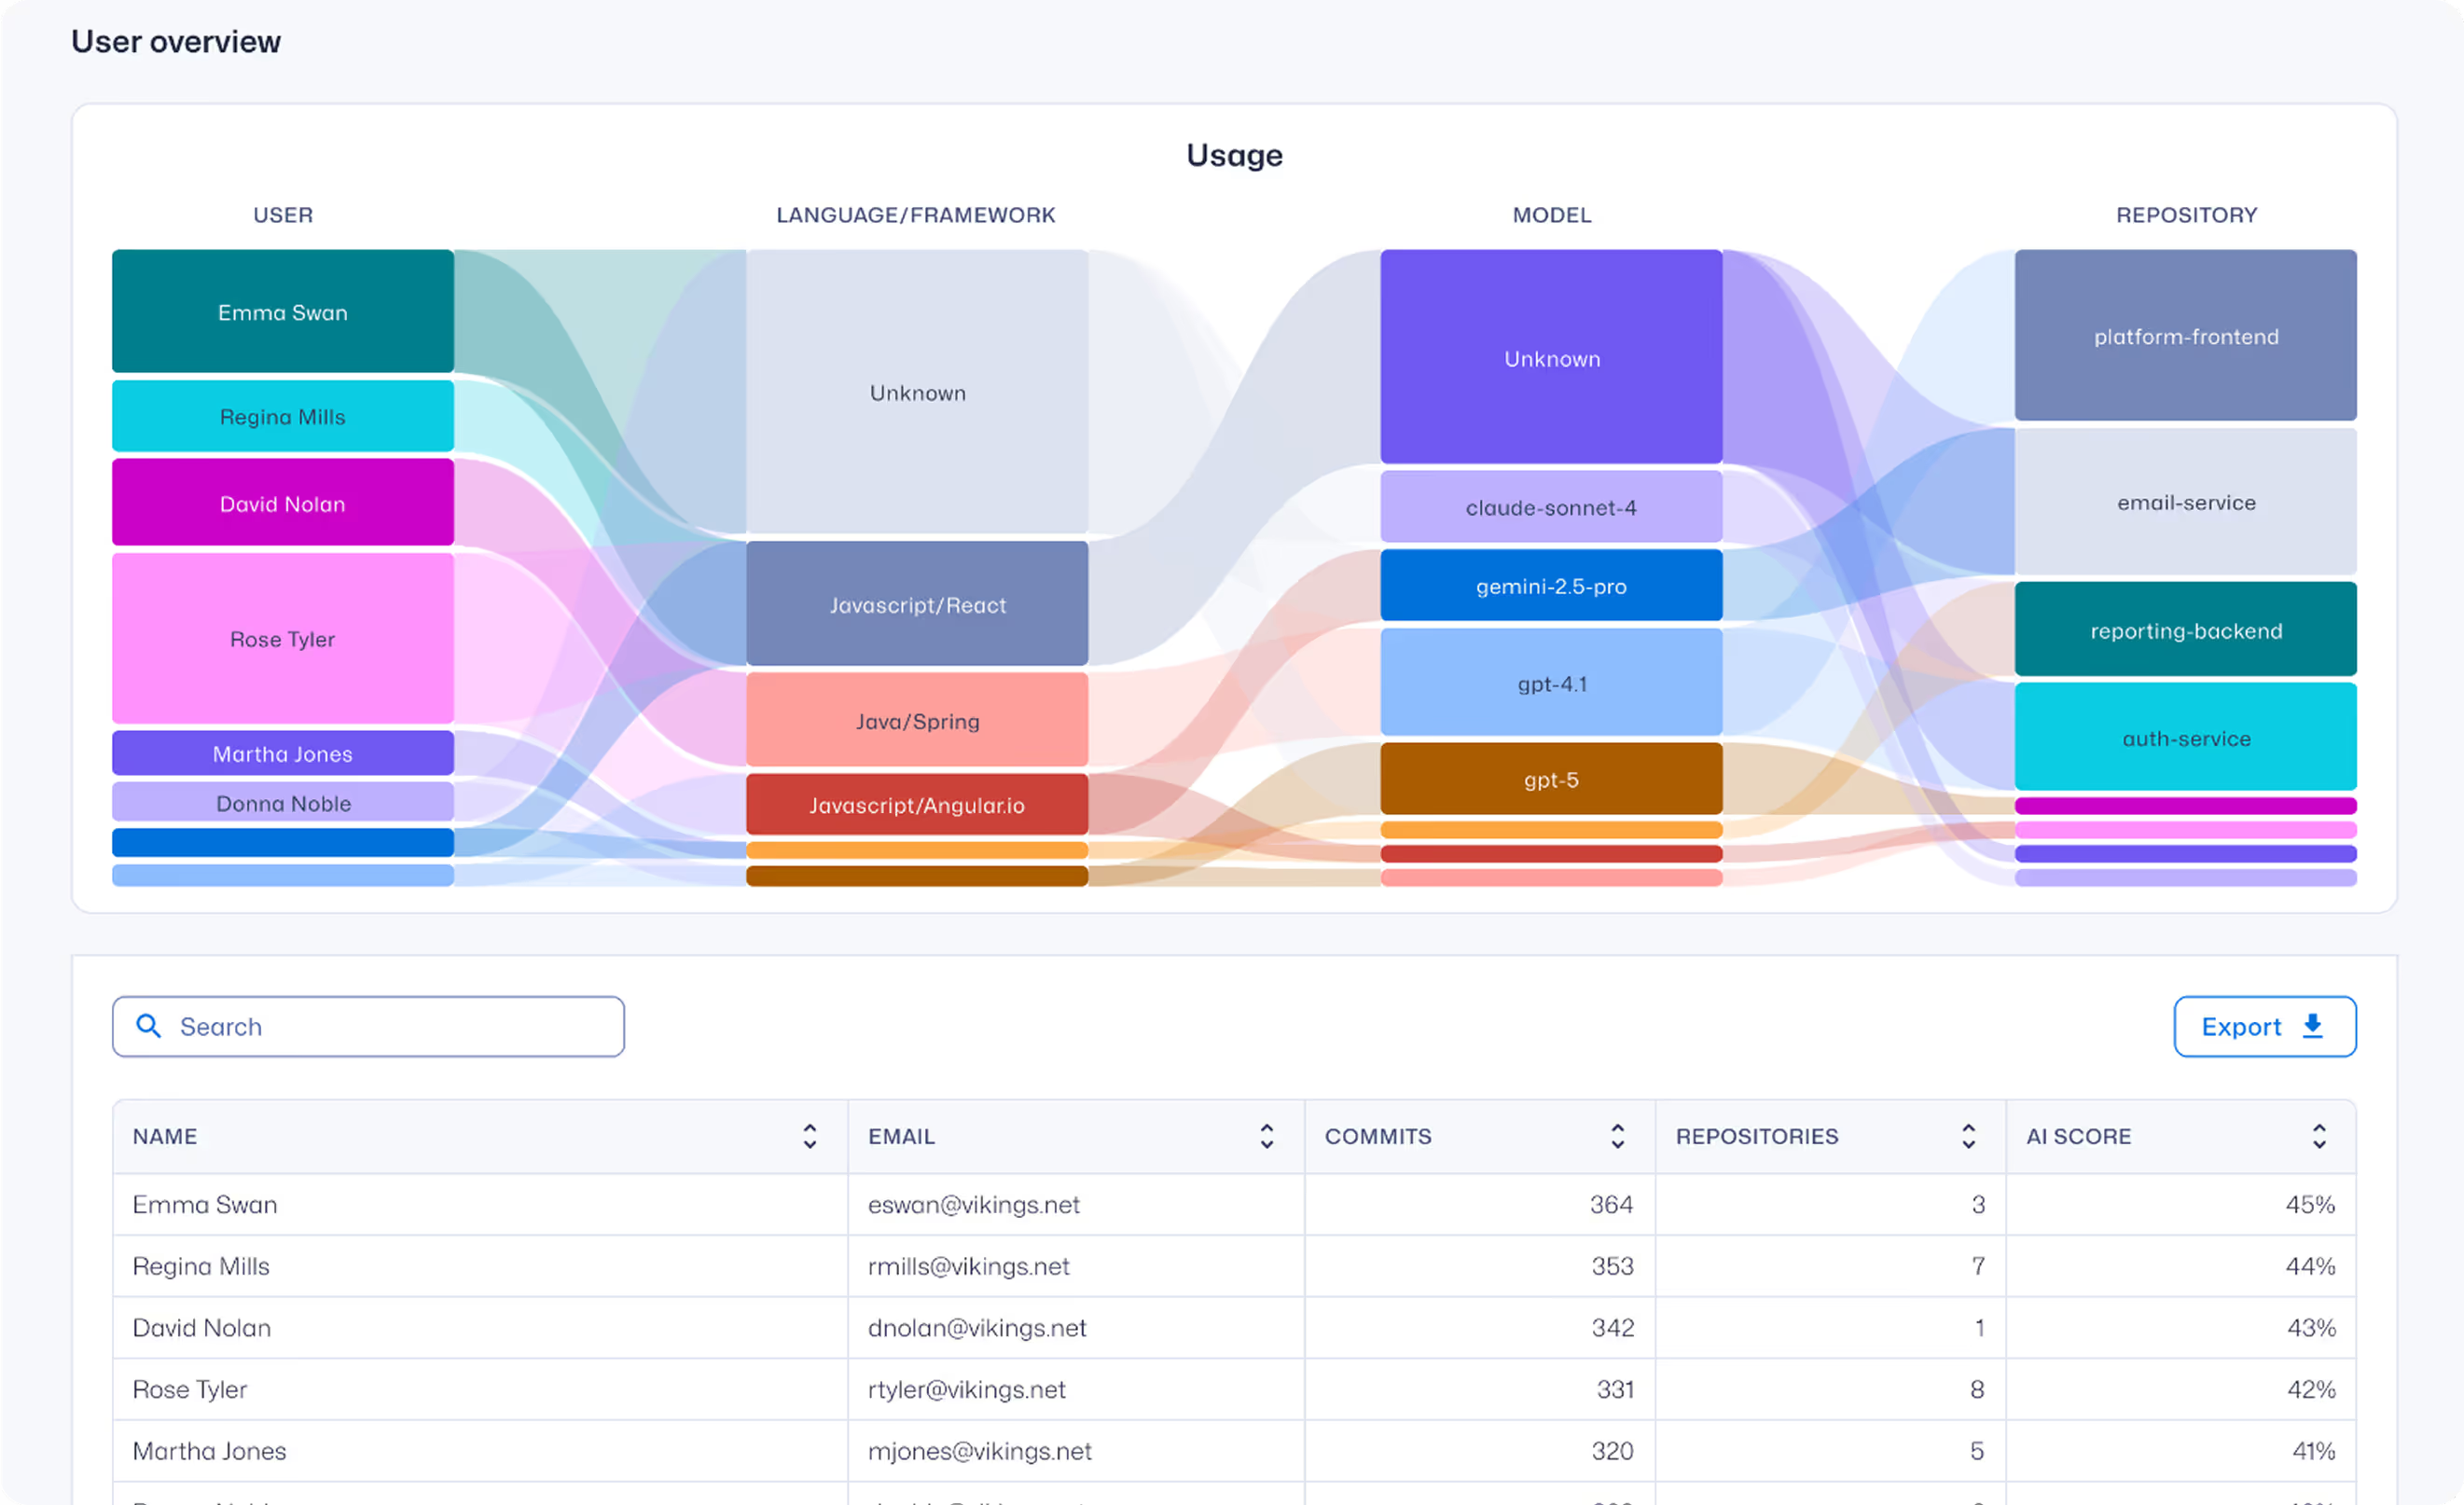
어떤 개발자가 어떤 AI/LLM 모델을 어떤 코드베이스에 사용하고 있는지 등 AI 지원 개발에 대한 심층적인 가시성을 확보하세요.

확장 가능하고 매력적인

거버넌스

정책 시행을 자동화하여 AI를 활용하는 개발자가 중요한 저장소에 코드를 기여하기 전에 보안 코딩 표준을 준수하도록 보장하세요.

확장 가능하고 매력적인

위험 지표 및 벤치마킹

AI가 생성한 코드와 개발자의 숙련도, 발생한 취약점, 실제 커밋을 연결하여 도입되는 보안 위험의 실체를 파악하세요.

SDLC 내 AI 도입의 과제

AI 사용을 관리할 방법이 없으면 CISO, 앱 보안(AppSec) 및 엔지니어링 리더는 새로운 위험에 노출되며 답변하기 어려운 문제들에 직면하게 됩니다. 주요 우려 사항은 다음과 같습니다.

  • 어떤 개발자가 승인되지 않은 모델을 사용하고 있는지 파악할 수 있는 가시성 부족.
  • AI를 사용하는 개발자의 보안 숙련도에 대한 불확실성.
  • 전체 코드 기여 중 AI가 생성한 코드의 비율에 대한 인사이트 부재.
  • AI 도구 위험을 관리하기 위한 정책 및 거버넌스 적용의 어려움.
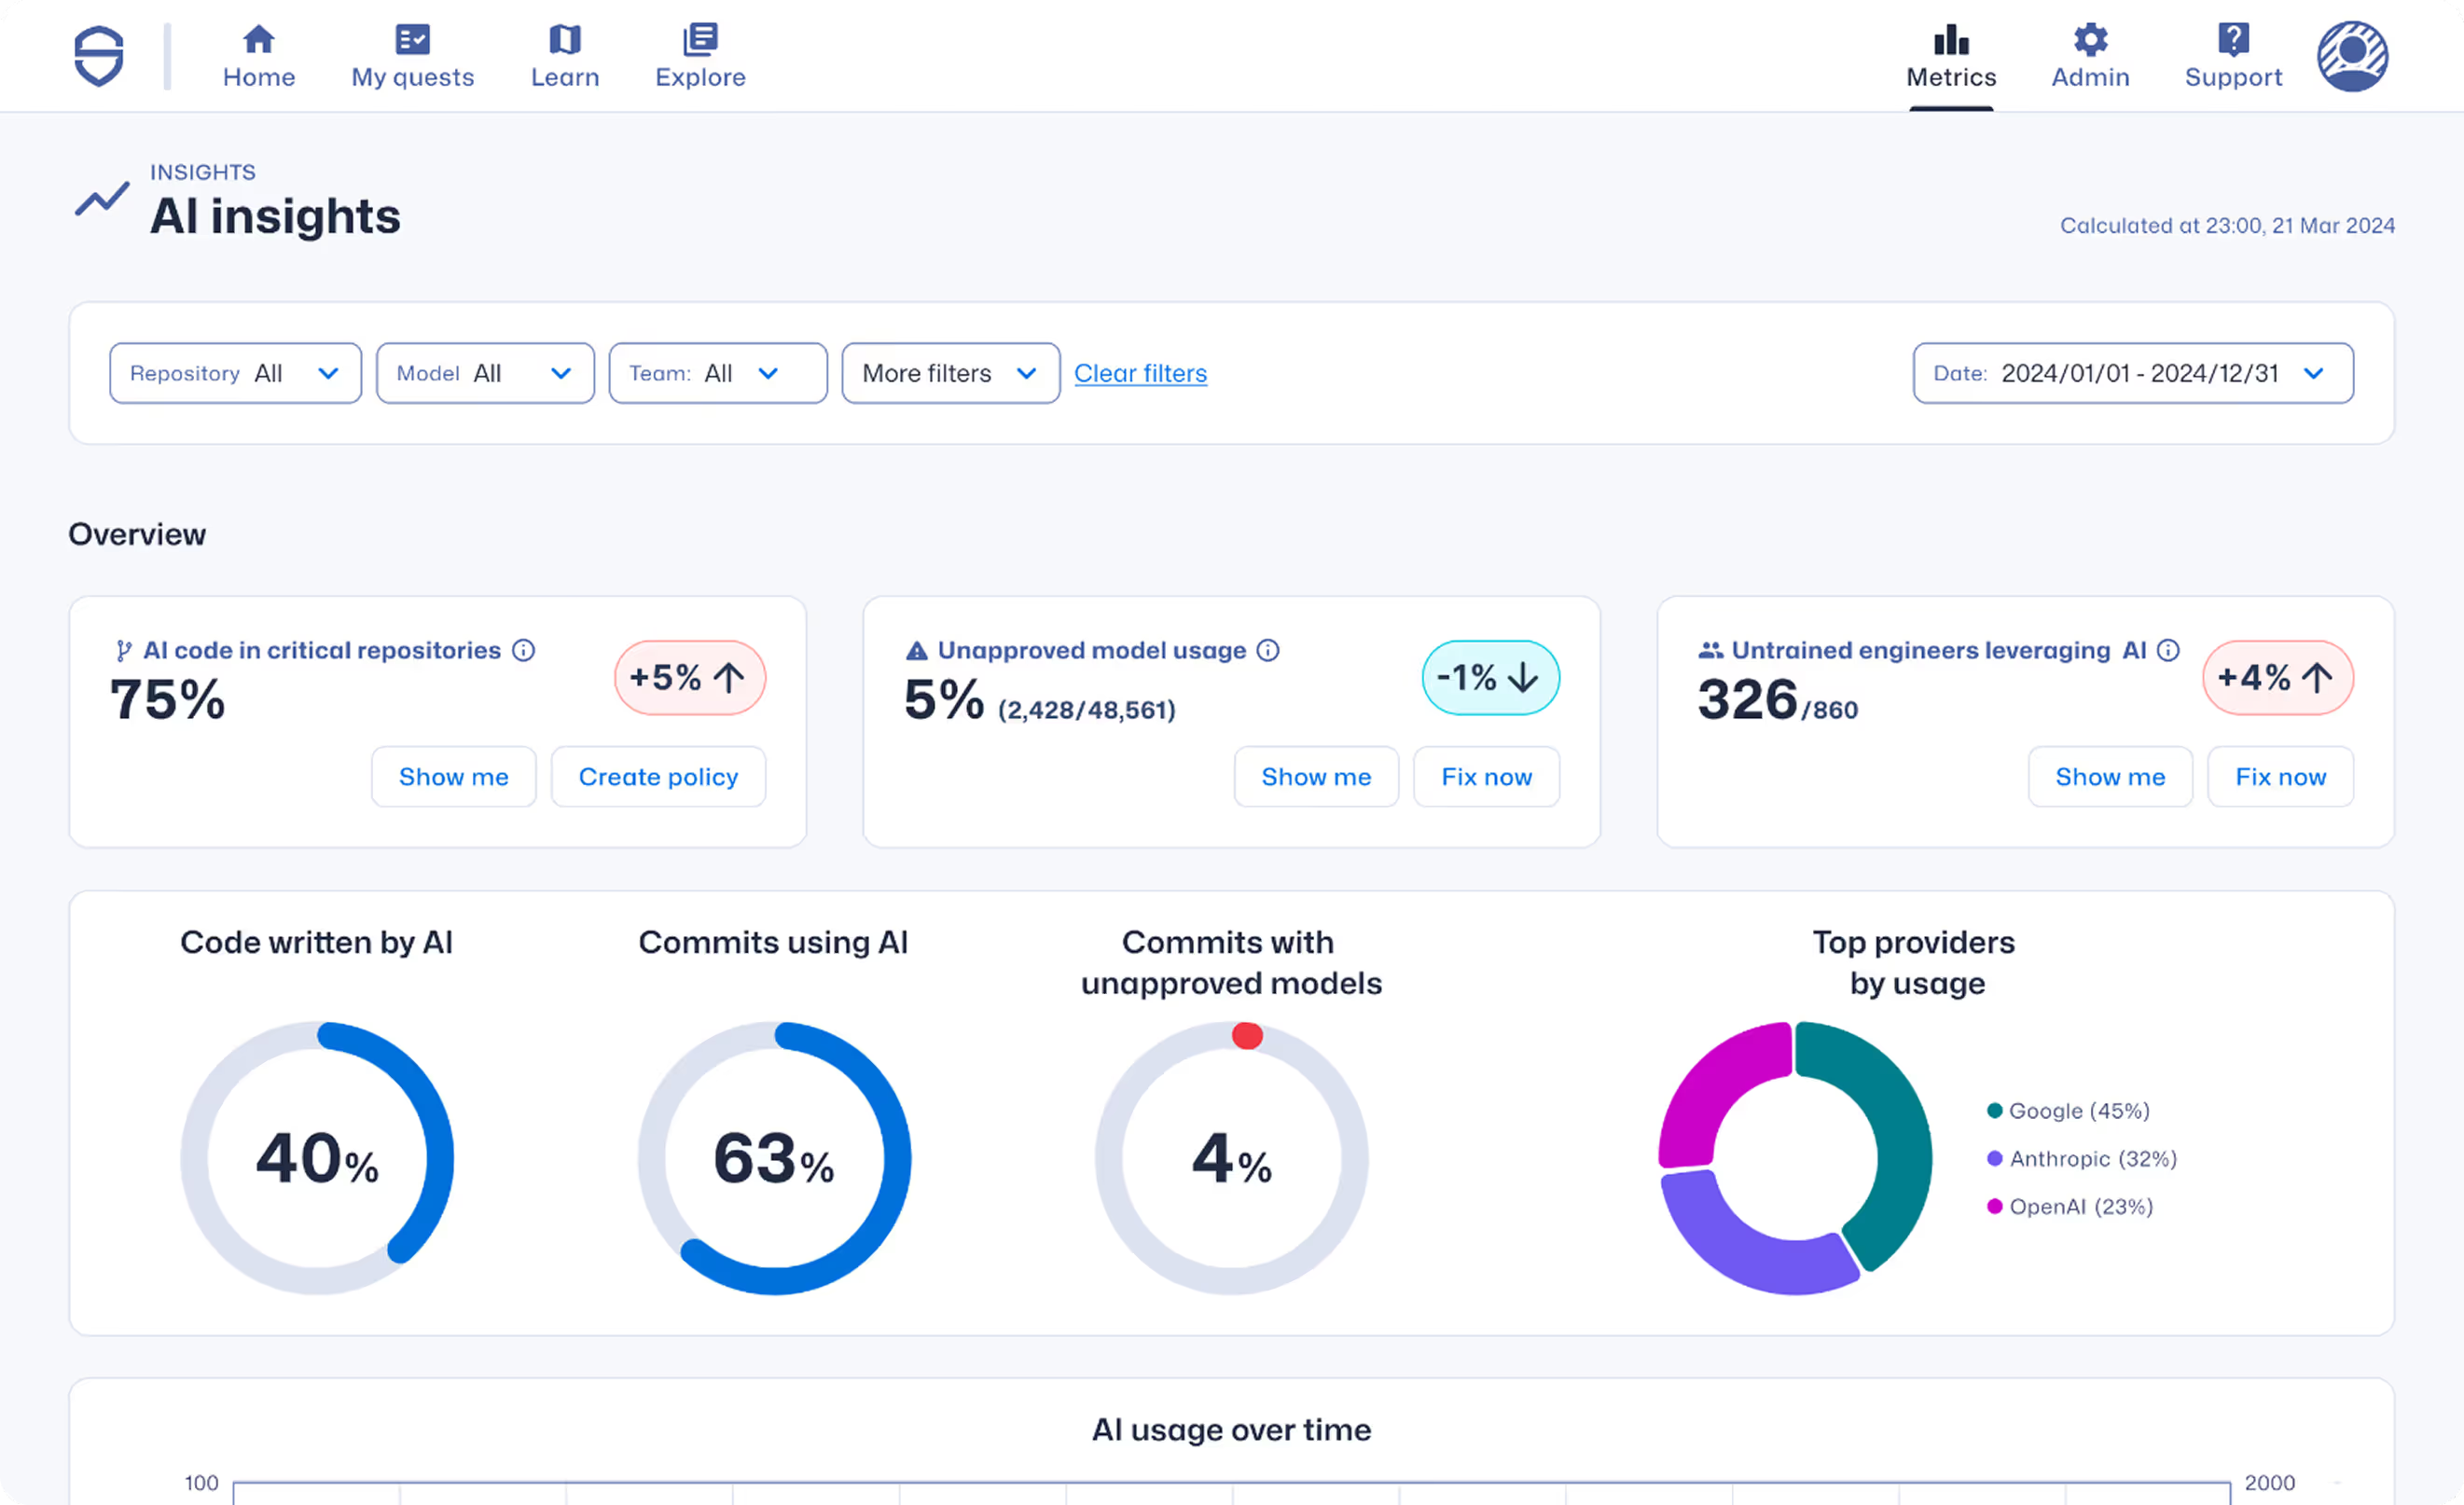
AI UI

고유한 신호 조합

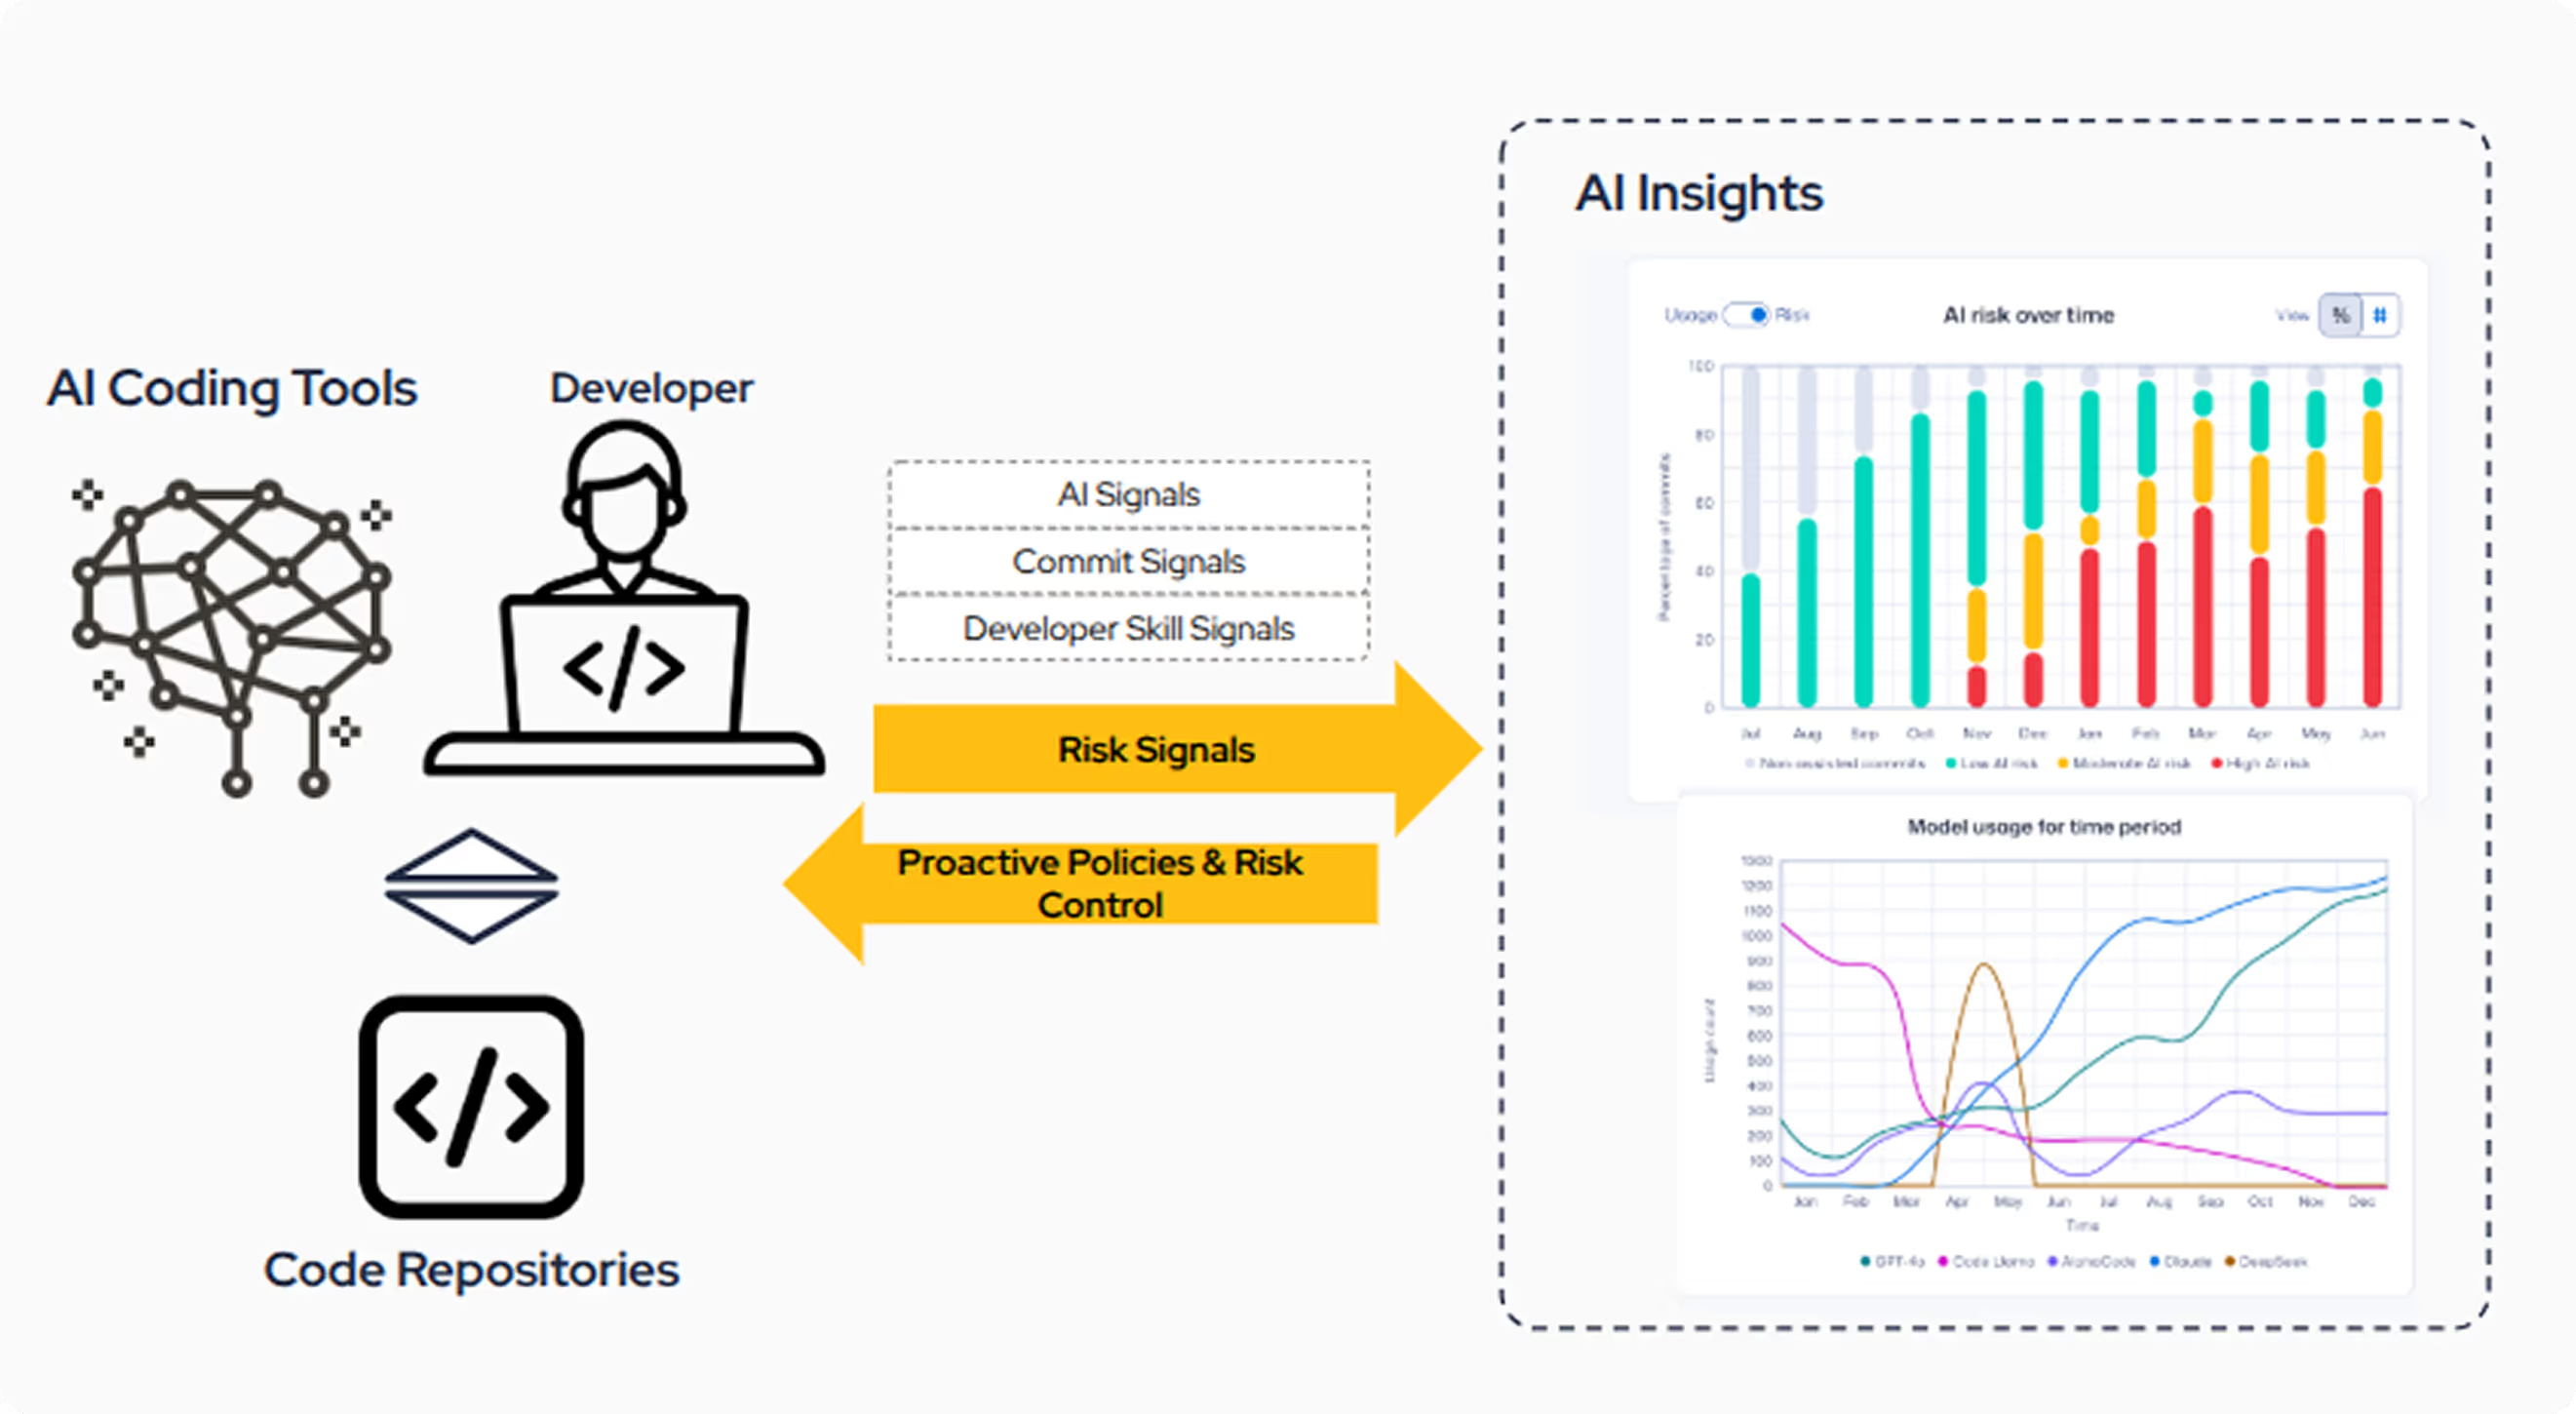
SCW는 조직이 보안을 희생하지 않으면서도 AI 기반 개발의 속도를 누릴 수 있도록 지원합니다. AI Signals는 세 가지 핵심 신호를 고유하게 결합하여 커밋 수준에서 AI 지원 개발 위험을 파악하고 가시성과 거버넌스를 제공하는 최초의 솔루션입니다.

  • ‍AI 코딩 도구 사용 현황: 누가 어떤 AI 도구와 LLM 모델을 사용하여 어떤 코드 베이스에서 작업하는지에 대한 인사이트를 제공합니다.
  • 실시간 캡처: Trust Agent: AI는 개발자의 컴퓨터와 IDE에서 생성되는 AI 코드를 가로챕니다.
  • 개발자 보안 코딩 역량: AI를 책임감 있게 사용하기 위한 기본 역량인 개발자의 보안 코딩 숙련도를 명확하게 파악할 수 있도록 지원합니다.
A Unique Combination of Signals

AI 사용 가시성

AI 코딩 어시스턴트와 에이전트, 그리고 이를 구동하는 LLM에 대한 전체적인 현황을 파악하세요. 승인되지 않은 도구와 모델을 찾아내어 '섀도우 AI' 문제를 해결합니다.

AI Usage Visibility

개발자 및 코드 베이스별 AI 지원 커밋 관측성

어떤 개발자가 어떤 LLM 모델을 사용하여 어떤 코드 베이스에서 작업하는지 등, AI 지원 소프트웨어 개발에 대한 심층적인 가시성을 확보하세요.

Observability into AI Assisted Commits

통합 거버넌스 및 제어

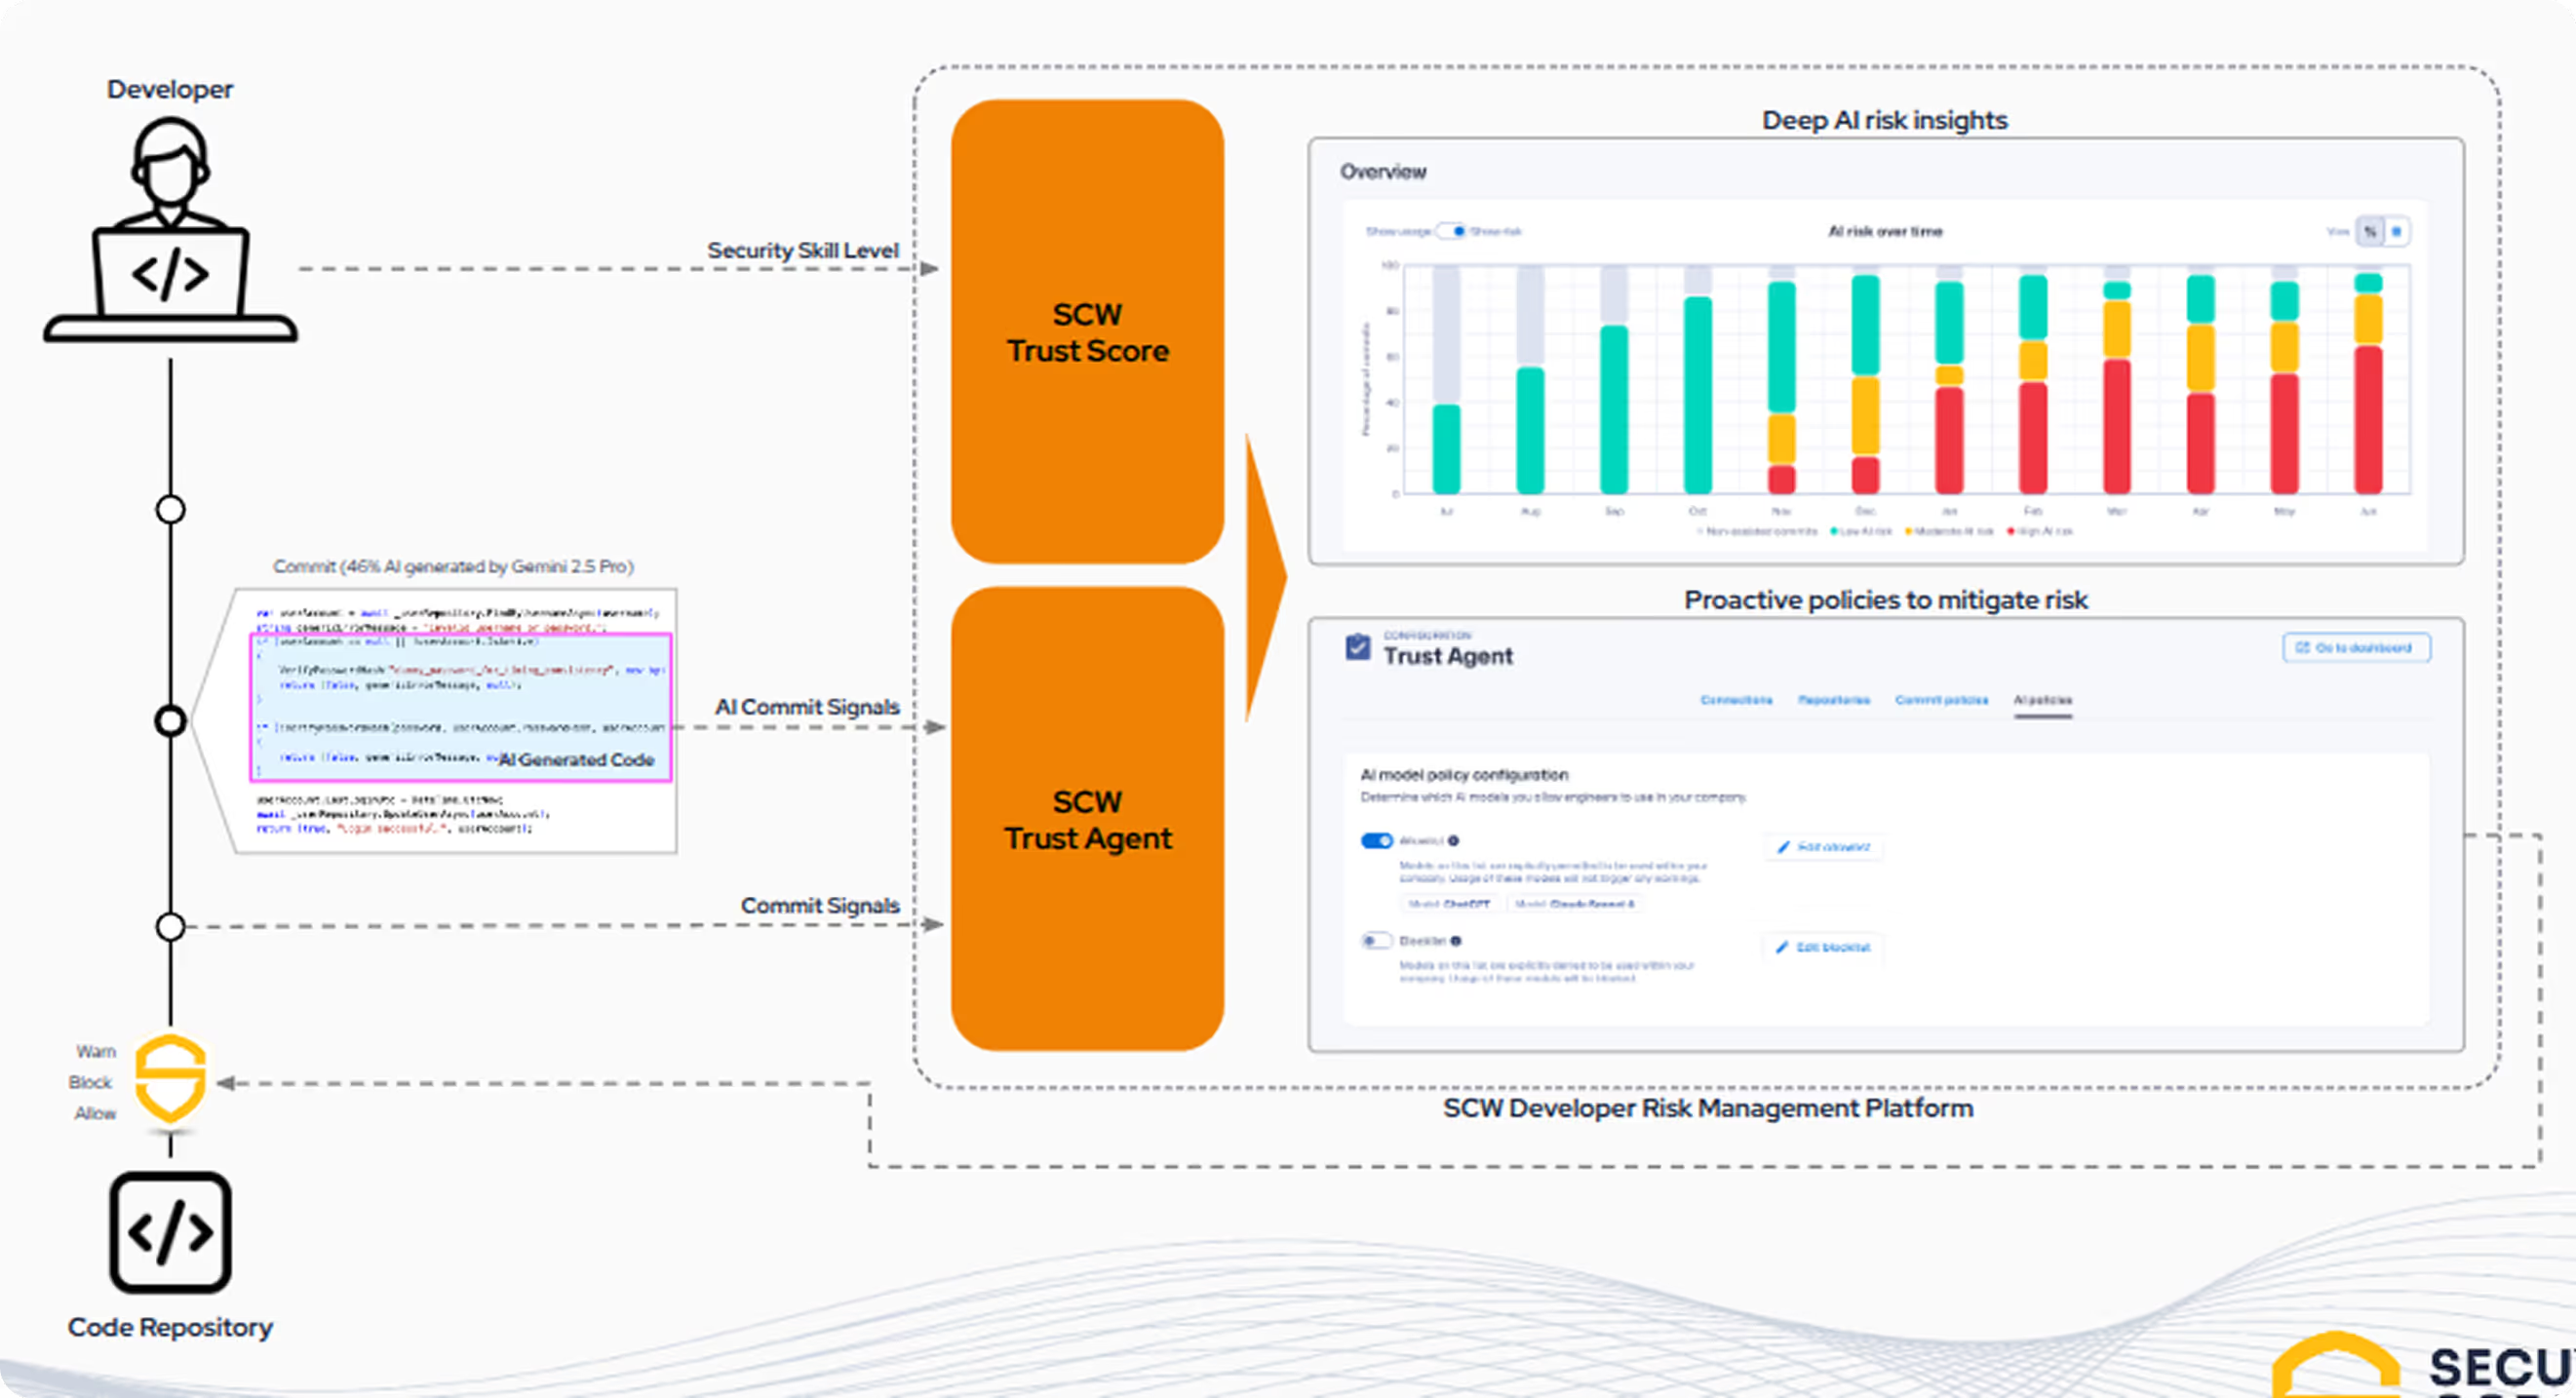
AI가 생성한 코드와 실제 커밋을 연결하여 도입되는 보안 위험을 정확히 파악하세요. 정책 적용을 자동화하여 AI를 활용하는 개발자가 기여를 승인받기 전에 보안 코딩 표준을 준수하도록 보장합니다.

Trust Score
작동 방식

AI 인사이트 발견

Trust Agent: AI는 기업이 LLM 기반 코드 생성 도구를 사용하는 개발자로 인해 발생하는 위험을 파악할 수 있도록 지원합니다. 이 솔루션은 다음 세 단계로 작동합니다.

  • AI 생성 코드 트래픽 검사:Trust Agent: AI는 간단한 IDE 플러그인 또는 엔드포인트 에이전트로 배포되어 GitHub Copilot, ChatGPT, Google Gemini, Cursor와 같은 AI 코딩 도구가 생성하는 코드를 가로채고 모니터링합니다.
  • 개발자 숙련도 수준으로 보강:마지막 단계는 SCW의 업계 선도적인 Secure Code Learning 제품으로 측정한 기여 개발자의 보안 코딩 숙련도를 바탕으로 이 데이터를 보강하는 것입니다.

Trust Agent: AI는 이러한 주요 신호를 상호 연관시켜 보안 및 엔지니어링 팀에 실행 가능한 정보를 제공합니다. 여기에는 승인되지 않은 LLM 모델 사용 여부와 AI 생성 코드를 커밋하는 보안 코딩 지식이 부족한 개발자 식별 정보가 포함됩니다.

How it works

    더 알아보기
    Trust agent
    자주 묻는 질문(FAQ)

    자주 묻는 질문(FAQ)

    SDLC에서 AI/LLM이 생성한 코드의 위험성을 왜 고려해야 하나요?

    개발자들이 AI 코딩 도구를 적극적으로 활용함에 따라 SDLC에 새로운 차원의 중대한 위험이 도입되고 있습니다. 설문조사에 따르면 현재 개발자의 78%가 이러한 도구를 사용하고 있지만, 연구 결과에 따르면 AI가 생성한 코드의 최대 50%에 보안 결함이 포함되어 있는 것으로 나타났습니다.

    이러한 거버넌스 부재와 개발자의 지식 및 코드 품질 간의 괴리는 빠르게 통제 불능 상태로 이어질 수 있습니다. AI가 생성한 보안 취약 구성 요소가 하나씩 추가될 때마다 조직의 공격 표면이 넓어지며, 결과적으로 위험 관리와 규정 준수 노력이 더욱 복잡해지기 때문입니다.

    자세한 내용은 다음 백서에서 확인하세요: AI 코딩 어시스턴트: 차세대 개발자를 위한 보안 가이드

    Trust Agent: AI는 어떤 모델과 도구를 감지하나요?

    Trust Agent: AI는 GitHub Copilot, Cline, Roo Code 등 AI 어시스턴트 및 에이전트형 코딩 도구와 이를 구동하는 LLM으로부터 신호를 수집합니다.
    ‍
    현재 OpenAI, Amazon Bedrock, Google Vertex AI 및 GitHub Copilot에서 제공하는 모든 모델을 감지합니다.

    Trust Agent: AI는 어떻게 설치하나요?

    Visual Studio Code에서 수동으로 설치할 수 있는 .vsix 파일을 제공해 드리며, Intune, Jamf, Kanji를 위한 모바일 기기 관리(MDM) 스크립트 기반의 자동 배포 기능도 곧 지원될 예정입니다.