AI 可以编写代码,但技能才能保障安全。

我们的企业级安全编码平台旨在培养所需技能,在不拖慢交付速度的前提下,确保人工编写和 AI 生成的代码同样安全。
预约演示
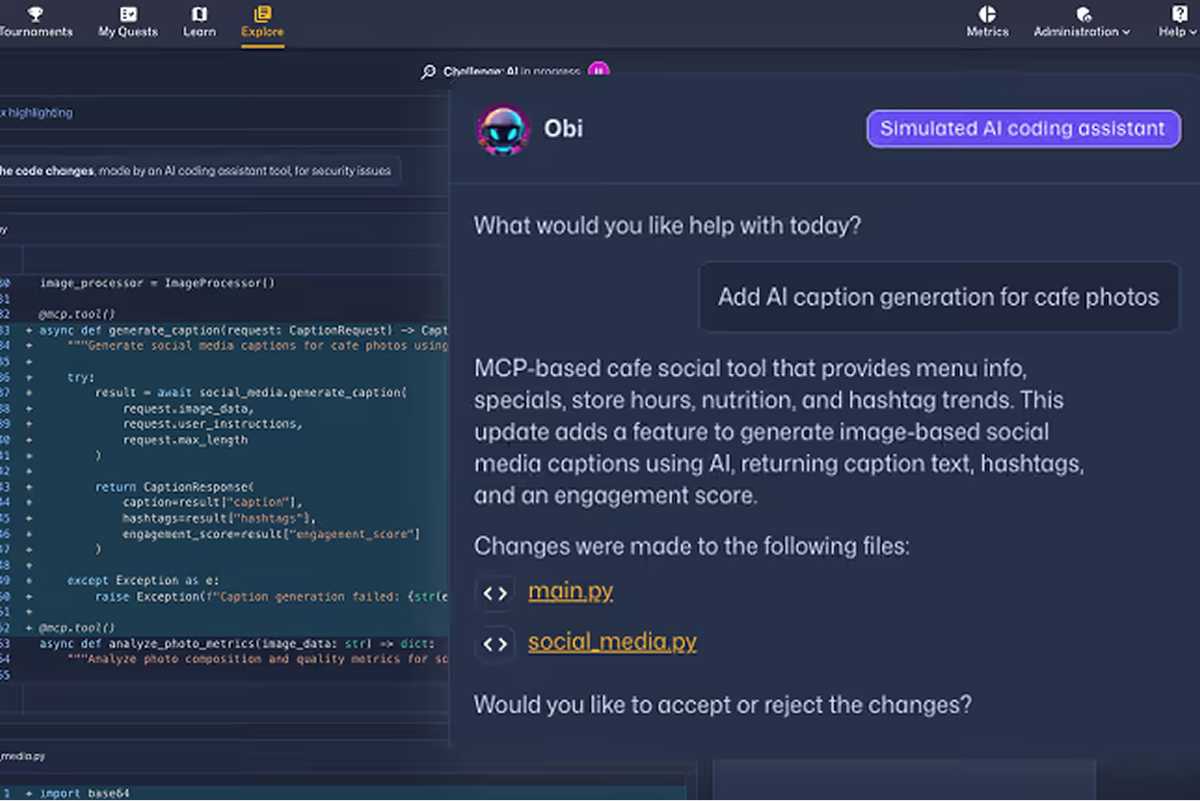
Chat interface with AI assistant 'Obi' discussing AI caption generation for cafe photos and code file changes.
来自排名第一的安全编码培训公司
技能差距

人工智能加速了代码编写,人工智能安全技能必须跟上步伐。

人工智能编码助手可以在几秒钟内生成可用于生产的代码。但速度并不等同于安全。人工智能安全培训可帮助开发者识别人工智能生成代码中的漏洞,预防提示词注入,并在现代人工智能工作流程中应用安全编码实践。

开发人员现在需要:
识别人工智能生成代码中的漏洞
识别大语言模型引入的不安全模式
跨语言应用安全编码标准
预防提示词注入等新型风险

传统的安全培训侧重于 — 不是能力。静态扫描会在问题出现后检测到问题。 降低软件风险需要改善安全编码行为 安全编码能力是有效的人工智能软件治理的基础。

产品概览

构建安全人工智能开发的开发者能力

Secure Code Warrior Learning 提供的人工智能安全培训,为每一次代码提交提供技能支持。开发者通过在真实人工智能工作流程中的实践练习,学习如何保护人工智能生成的代码,从而从源头降低风险。
预约演示
核心功能

面向现代开发的全方位人工智能安全培训

预约演示
面向开发人员的 AI 安全挑战

面向开发人员的 AI 安全挑战

模拟 AI 辅助开发工作流程

开发人员通过模拟真实 AI 工作流程的互动挑战,学习如何保护 AI 生成的代码。在安全可控的环境中,学习检测不安全模式、验证输出并预防漏洞。
AI 与大语言模型漏洞培训

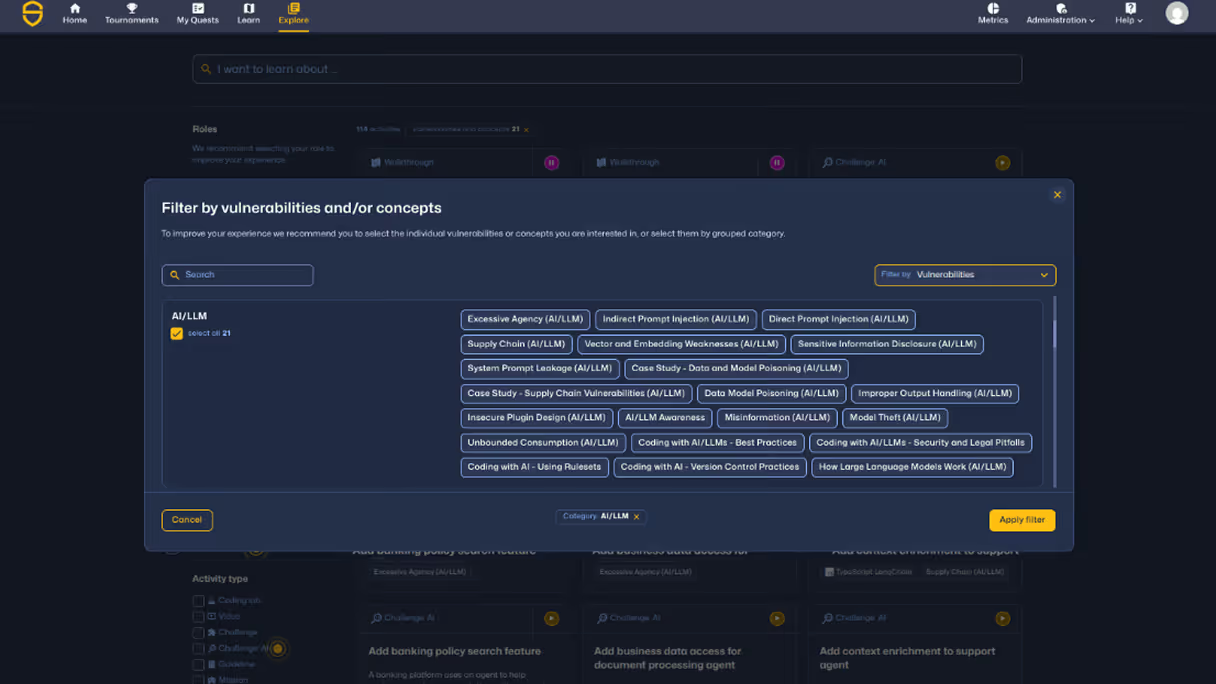
AI 与大语言模型漏洞培训

学习识别真实的 AI 风险模式

课程涵盖新兴的 AI 漏洞,包括提示词注入、过度代理、系统提示词泄露、敏感数据暴露以及向量和嵌入弱点。
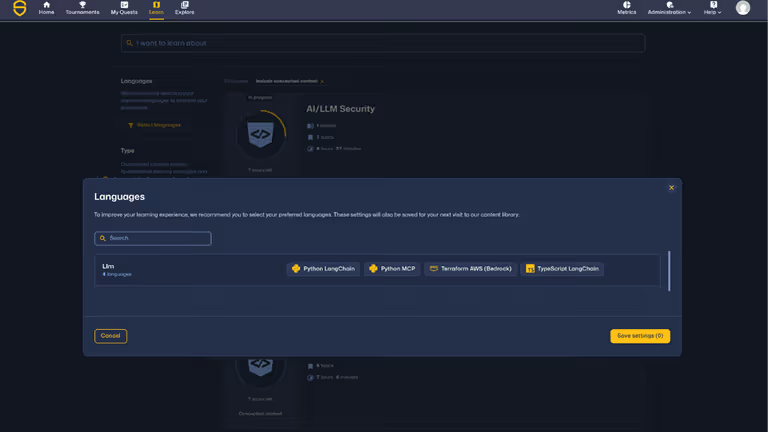
现代 AI 框架与环境

现代 AI 框架与环境

保护现实世界的 AI 技术栈

开发人员在生产级 AI 技术中进行培训,包括 Python(LangChain、MCP)、Terraform(AWS Bedrock)以及支持 AI 应用程序的现代后端框架。
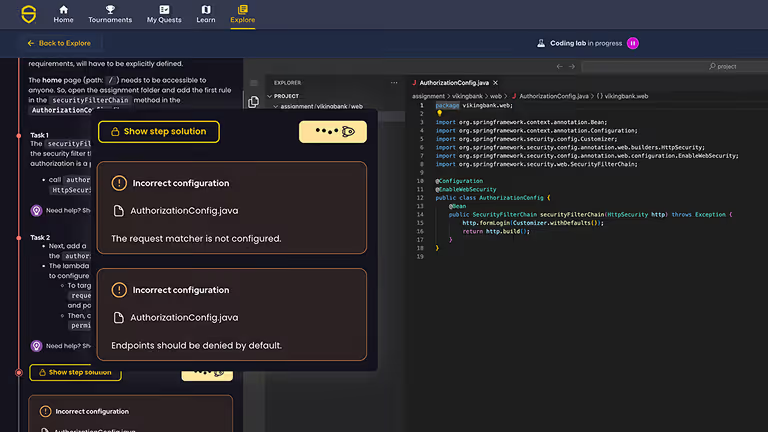
LLM 任务与编码实验室

LLM 任务与编码实验室

在真实场景中应用 AI 安全技能

开发人员通过沉浸式任务和实操编码实验室来构建能力,这些任务和实验室模拟了现实世界的 AI 安全场景和漏洞利用模式。
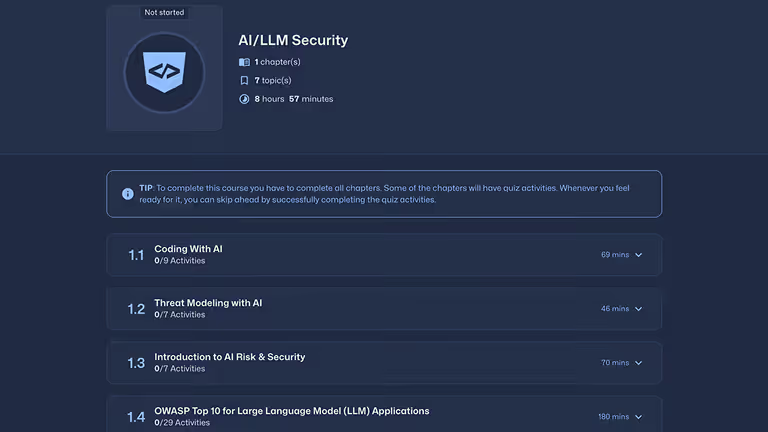
AI 安全概念与设计模式

AI 安全概念与设计模式

构建基础的 AI 安全知识

开发人员将通过 AI 风险与安全、AI 威胁建模、LLM OWASP 前 10 名以及 AI 代理协议(MCP、A2A、ACP)等主题,学习如何安全地使用 AI。

实操练习模式

在真实及模拟的开发工作流中练习保障 AI 生成代码的安全性

涵盖引导式与真实场景的 AI 安全实操训练。开发者通过任务、编程实验、AI 挑战和使命,构建 AI 安全编码能力。

任务

探索任务
任务将 AI 挑战、实验和使命整合为引导式项目,紧贴现实世界的 AI 风险与概念
探索任务
AI/LLM 安全
AI 智能体及其协议(MCP、A2A 和 ACP)
AI 辅助编程
AI 风险与安全概论
LLM 安全设计模式
OWASP LLM 应用十大安全风险
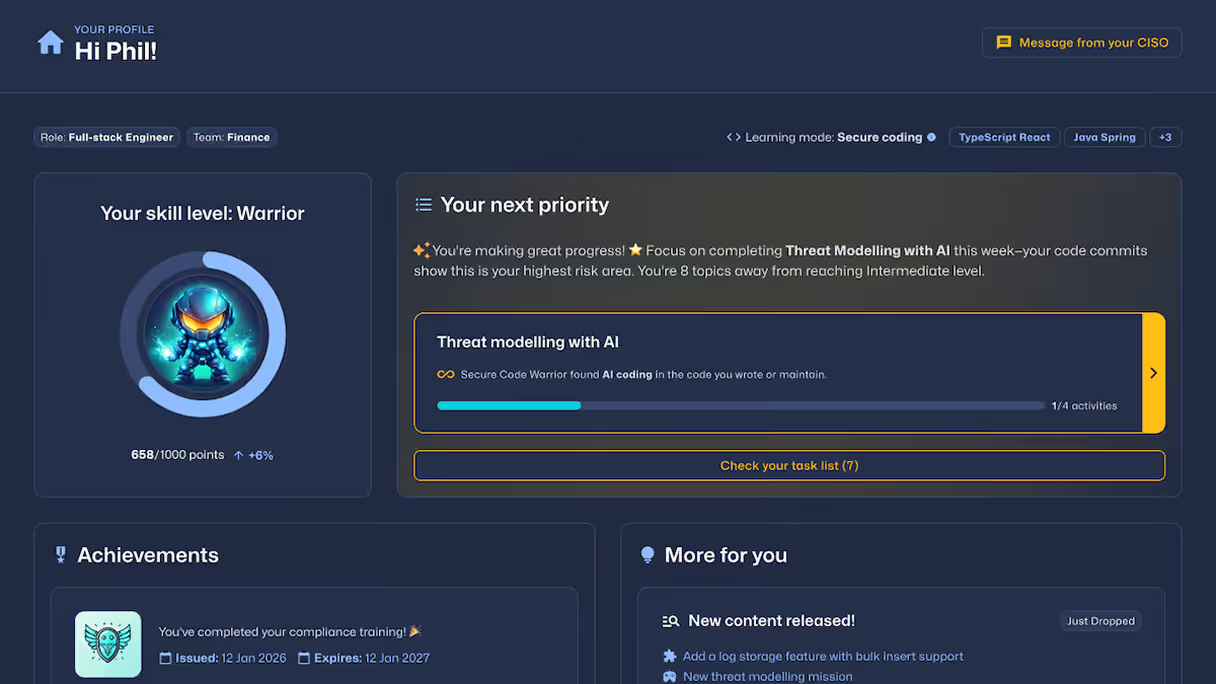
利用人工智能进行威胁建模
Vibe Coding:风险管理框架
CYBERMON 2025 挑战首领
Bypassaur:直接提示词注入
Keykraken:间接提示词注入
Promptgeist:向量与嵌入弱点
Proxysurfa:过度代理

编码实验

探索编码实验
在实时编码环境中练习现实世界的 AI 和应用程序安全场景。像在实际开发工作中那样修复漏洞,而不仅仅是纸上谈兵。
探索编码实验
直接提示词注入
直接提示词注入
直接提示词注入

AI 挑战

探索 AI 挑战
超过 900 项挑战,模拟真实的 AI 辅助开发工作流程。培养识别不安全模式、验证 AI 输出以及在漏洞进入生产环境前进行拦截的能力。
探索 AI 挑战
900 多项 AI 安全挑战

查看 SCW 学习内容指南,了解 Secure Code Warrior 平台提供的培训广度与深度,涵盖安全编码漏洞、AI 安全主题、编程语言、框架以及基于角色的学习路径。

使命

探索任务
在模拟真实 AI 风险的复杂多步骤场景中应用技能。通过这些任务,培养识别并应对现实威胁的肌肉记忆。
探索任务
AI/LLM 安全
直接提示词注入
过度代理
输出处理不当
间接提示词注入
大语言模型(LLM)意识
敏感信息泄露
向量与嵌入漏洞
成果与影响

通过开发者培训,从代码创建源头降低人工智能驱动的风险

Secure Code Warrior 提供人工智能安全培训,旨在培养开发者识别和预防人工编写代码及人工智能生成代码中漏洞的能力。通过实践学习和真实的人工智能安全场景,企业能够减少重复出现的漏洞,强化安全编码行为,并在现代开发工作流程中实现可衡量的改进。

*进行中
引入漏洞的减少量
53%+
平均速度提升
修复时间
3x+
AI/LLM 学习学习活动
1k+
涵盖全面的安全编码语言
75+
工作原理

开发人员在 AI 安全培训中将学到什么

涵盖 LLM 漏洞、智能体协议、基础设施安全及 AI 基础安全设计,并与开发人员的实际工作流程紧密结合。

预约演示
LLM 漏洞覆盖范围

实战演练真实的 AI 和 LLM 安全风险。

AI 安全培训旨在教导开发人员如何识别、预防和修复 AI 生成代码及现代 AI 系统中的漏洞,内容包括:

直接提示词注入
过度代理
输出处理不当
间接提示词注入
敏感信息泄露
供应链 MCP、智能体及 AI 基础设施安全
系统提示词泄露
向量与嵌入漏洞
AI 安全概念与设计

构建基础的 AI 安全知识

开发人员将通过以下方式学习如何安全地设计和审查 AI 系统:

AI 智能体及其协议(MCP、A2A 和 ACP)
AI 辅助编程
AI 风险与安全概论
LLM 安全设计模式
OWASP LLM 应用十大安全风险
利用人工智能进行威胁建模
Vibe Coding:风险管理框架
MCP、代理与 AI 基础设施

保护 AI 代理、协议及云端 AI 环境

了解并缓解基于代理的系统及 AI 基础设施(包括 MCP 和云端 AI 服务)中的风险:

Bedrock(云端 AI 基础设施)

安全 AI 服务与模型集成

直接提示词注入
过度代理
日志记录与监控不足
敏感信息泄露
MCP(模型上下文协议)

模型上下文协议 (MCP) — 安全的 AI 智能体与协议交互

访问控制:缺失功能级访问控制
身份验证:身份验证不当
身份验证:凭据保护不足
直接提示词注入
间接提示词注入
信息泄露:敏感数据泄露
日志记录与监控不足
传输层保护不足:敏感信息传输未受保护
服务端请求伪造:服务端请求伪造
易受攻击的组件:使用已知易受攻击的组件
适用对象

负责安全开发的安全、工程和学习领导者

通过针对您组织需求量身定制的特定角色功能,支持安全的 AI 开发。

面向安全与人工智能治理负责人

展示可衡量的开发人员能力,并降低人工和人工智能辅助开发过程中的软件风险。

面向学习与发展负责人

提供结构化、可衡量的安全编码计划,以推动采用、证明影响力并符合企业合规要求。

面向工程负责人

赋能开发人员编写稳健、安全的代码,同时保持开发速度并减少返工。

面向应用安全负责人

在不增加审查人员的情况下,扩展开发人员主导的安全工作并减少引入的漏洞。

安全代码始于安全的开发人员

强化安全编码技能,减少引入的漏洞,并在整个组织内建立可衡量的开发人员信任。
预约演示
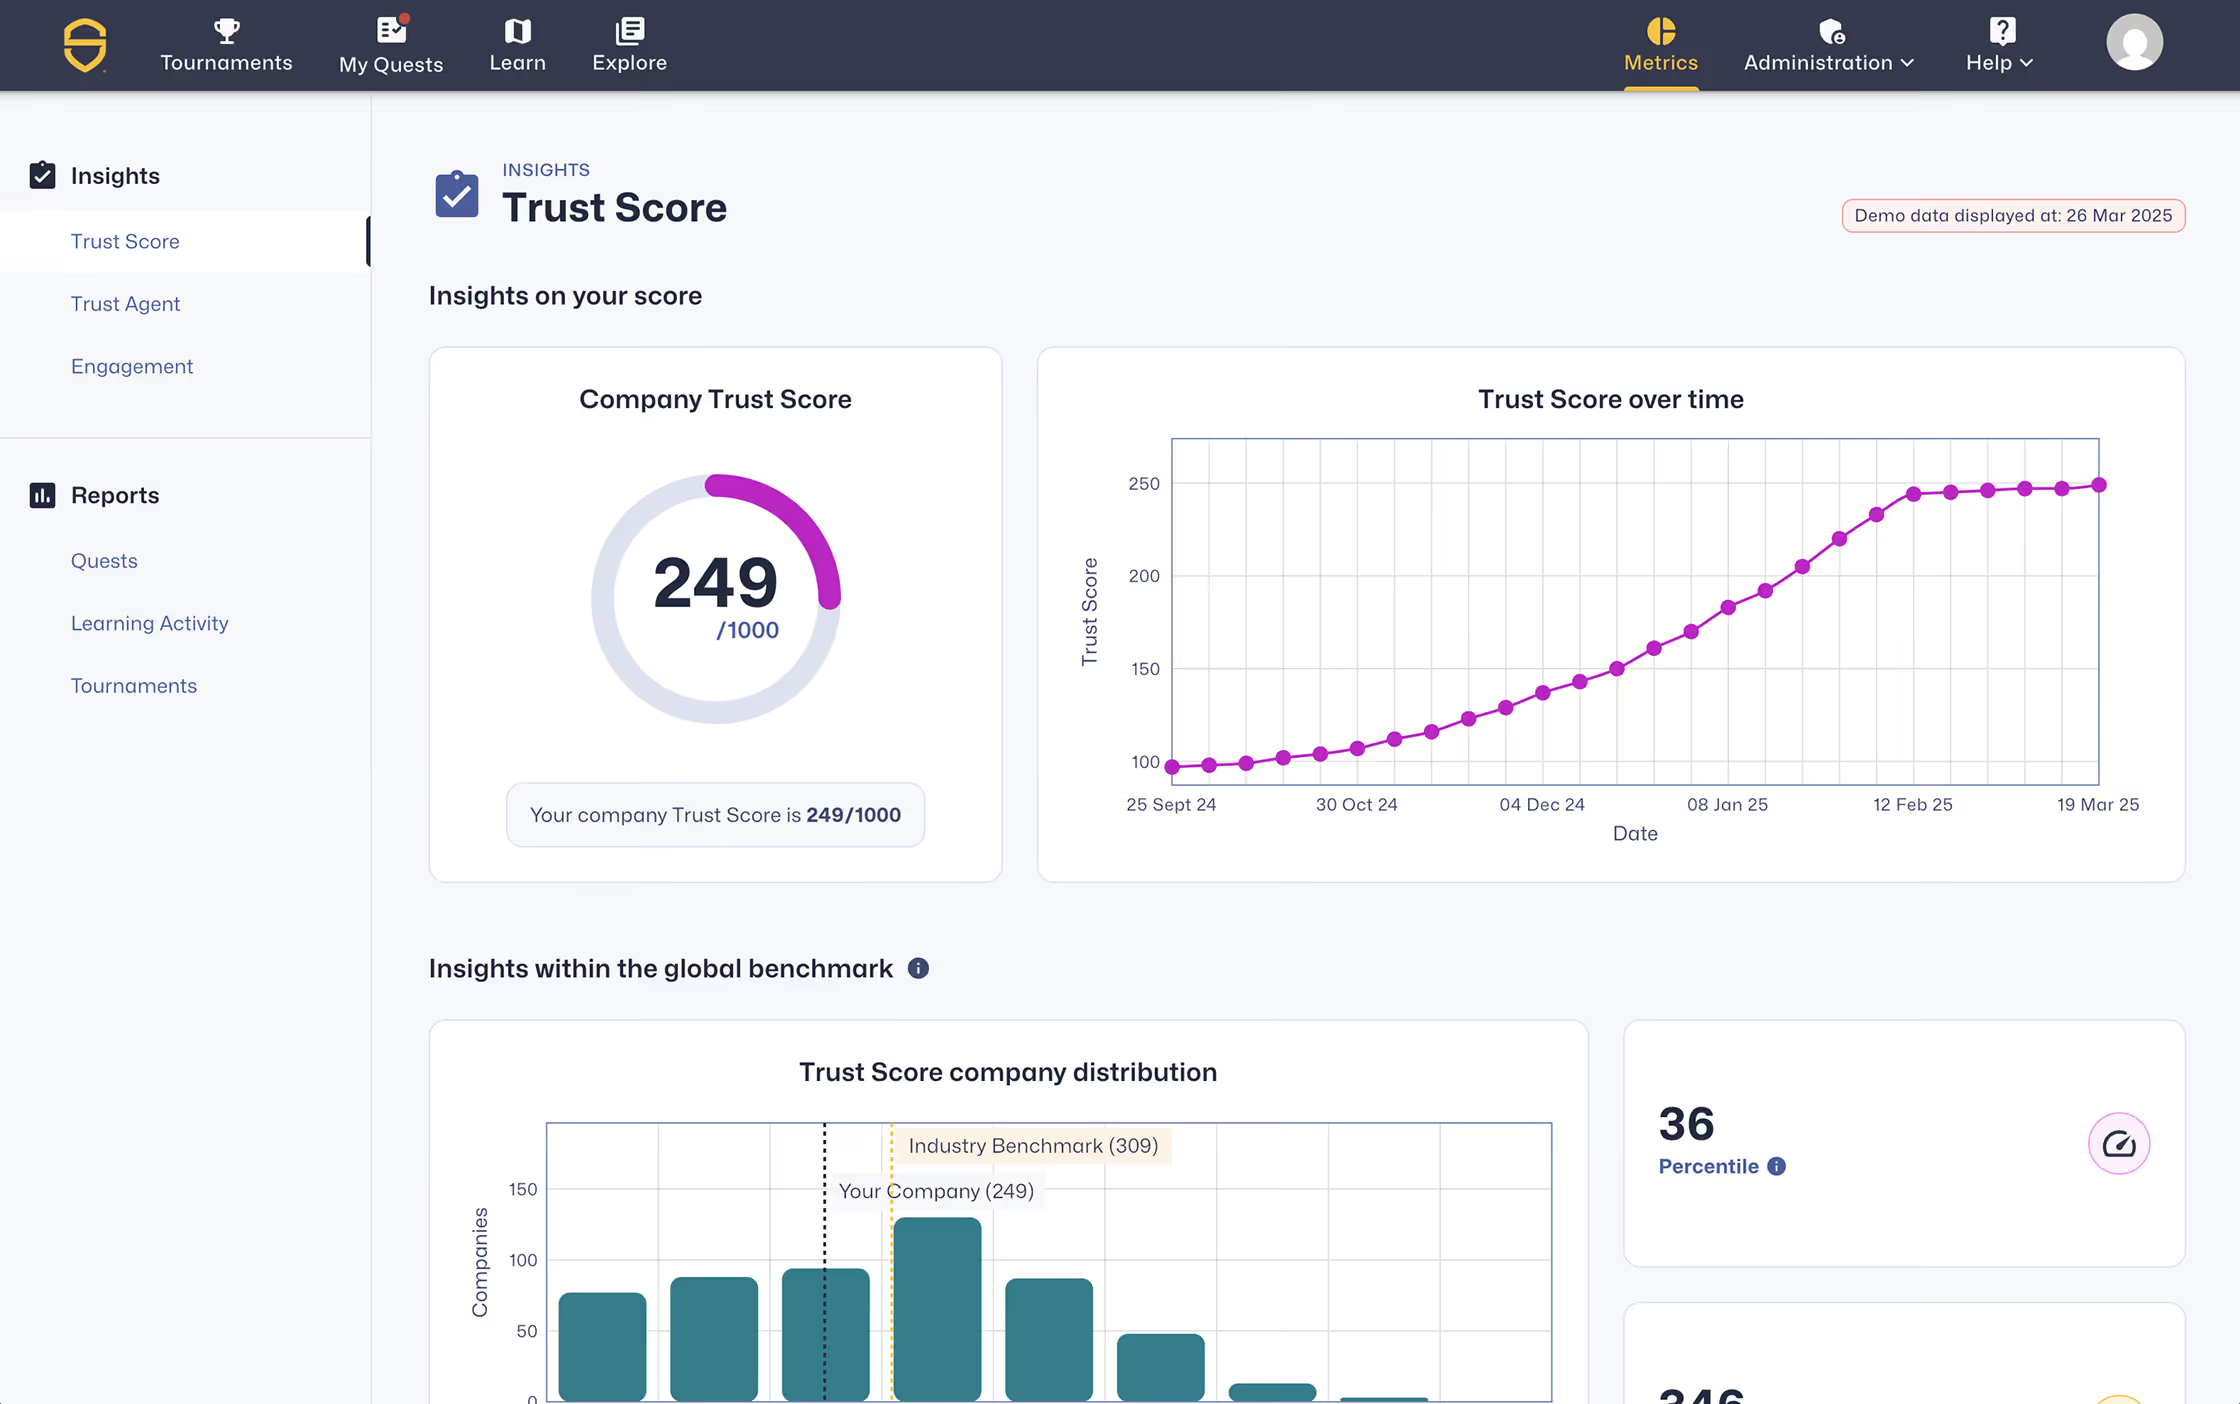
trust score
开发者人工智能安全培训常见问题解答

通过动手安全编码学习减少漏洞

了解 Secure Code Warrior 如何帮助团队安全地采用人工智能、降低风险并构建可衡量的开发者能力。

开发人员如何学习保障 AI 生成代码的安全性?

开发人员通过在模拟 AI 工作流中进行实操 AI 安全培训,来学习如何保障 AI 生成代码的安全性。

Secure Code Warrior 提供任务、AI 挑战、编码实验室和使命,教导开发人员如何在代码进入生产环境前识别不安全模式、验证输出并预防漏洞。

AI 生成的代码会带来哪些安全风险?

AI 生成的代码可能会引入提示词注入、权限过大、敏感数据泄露以及输出处理不当等漏洞。

这些风险往往隐藏在功能正常的代码中,如果开发人员缺乏相关意识和培训,将很难察觉。

AI 安全培训与传统的安全编码培训有何不同?

Secure Code Warrior 提供交互式 AI 安全培训,重点关注开发人员如何与 AI 系统交互,而不仅仅是如何编写代码。

它教授开发人员如何验证 AI 输出、识别大语言模型引入的不安全模式,并在 AI 辅助的工作流程中应用安全编码实践。

传统培训侧重于已知漏洞,而 AI 安全培训则帮助开发人员应对新兴的动态风险。

Secure Code Warrior 如何支持 AI 安全培训?

Secure Code Warrior 通过 AI 挑战、任务、编码实验室和探索等实践学习方式,全面提升开发人员的能力。

开发人员可以在真实场景中练习保护 AI 生成的代码,从而从源头减少漏洞,并为 AI 软件治理提供支持。

涵盖了哪些人工智能技术和框架?

Secure Code Warrior 提供涵盖现代人工智能技术和框架的学习内容,包括:

  • AI 智能体与协议 (MCP, A2A, ACP)
  • Python LangChain
  • Python MCP
  • Terraform AWS (Bedrock)
  • Typescript LangChain
  • 大语言模型安全概念与设计模式

这确保了开发人员能够胜任现实世界中人工智能系统与工作流的安全保障工作。

企业应如何管理人工智能辅助开发并降低风险?

企业通过洞察人工智能的使用方式、在开发工作流中实施治理策略以及提升开发人员能力,从而实现对人工智能辅助开发的管理。

Secure Code Warrior 通过 Trust Agent AI 提供支持,该工具能够洞察整个开发工作流中的人工智能使用情况,关联提交层面的风险,并强制执行安全策略。结合实操学习,这有助于企业在漏洞进入生产环境前降低风险。

还有其他问题吗?

用于吸引尚在观望的客户的支持详情。

联系我们