Trust Agent: AI 能够捕获 AI 使用信号和提交元数据——
它使 AI 辅助开发在整个安全软件开发生命周期(SDLC)中变得可见、可审计且可管理,帮助企业在代码进入生产环境之前识别并降低开发人员风险。
Trust Agent:AI 助力在代码创建源头实现 AI 网络安全治理。
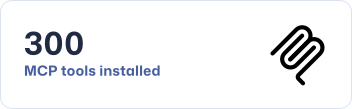



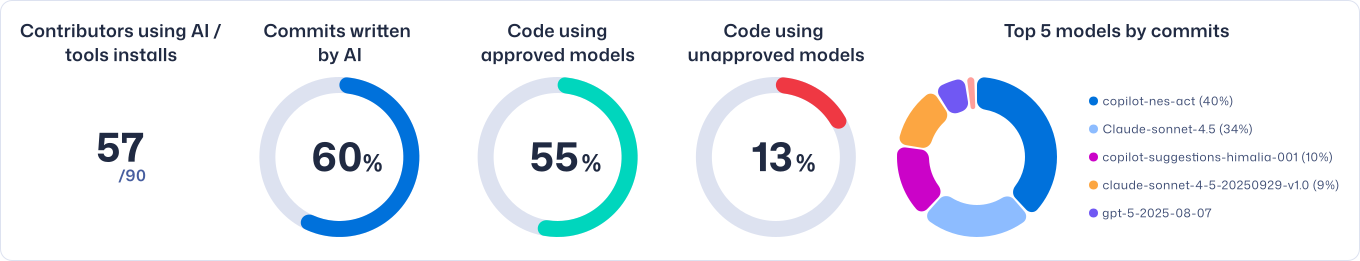
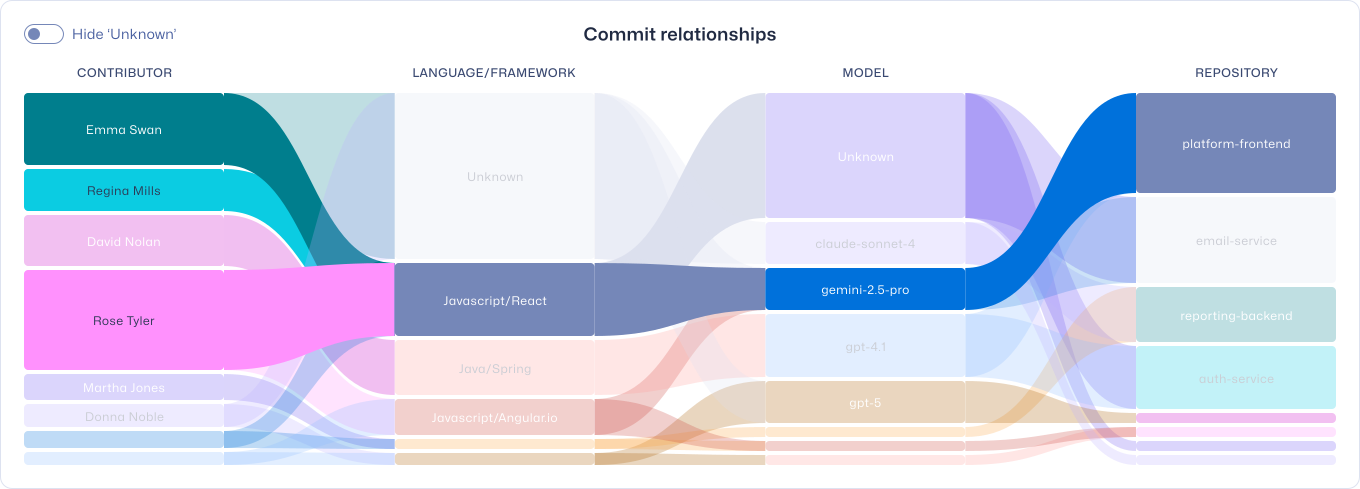



AI 编程助手、大模型 API、CLI 代理以及接入 MCP 的工具,如今每天都在影响生产代码。开发速度虽然加快了,却也给整个软件生命周期带来了新的治理难题。
Trust Agent: AI 将 AI 软件治理引入软件开发生命周期。它提供了 AI 辅助开发的可视化能力,在提交时关联风险,并助力组织安全地扩展 AI 编码规模。
通过关联 AI 工具与模型使用情况、MCP 活动、提交元数据、开发人员 Trust Score® 以及漏洞基准,Trust Agent: AI 能够帮助组织:
它使 AI 辅助开发在整个安全软件开发生命周期(SDLC)中变得可见、可审计且可管理,帮助企业在代码进入生产环境之前识别并降低开发人员风险。
传统的应用安全工具只能在代码编写完成后检测漏洞。Trust Agent: AI 在代码提交时即可实现 AI 使用情况的可视化,识别出哪些工具和模型影响了代码,从而帮助决策者通过制定策略和开展针对性培训来做出响应。
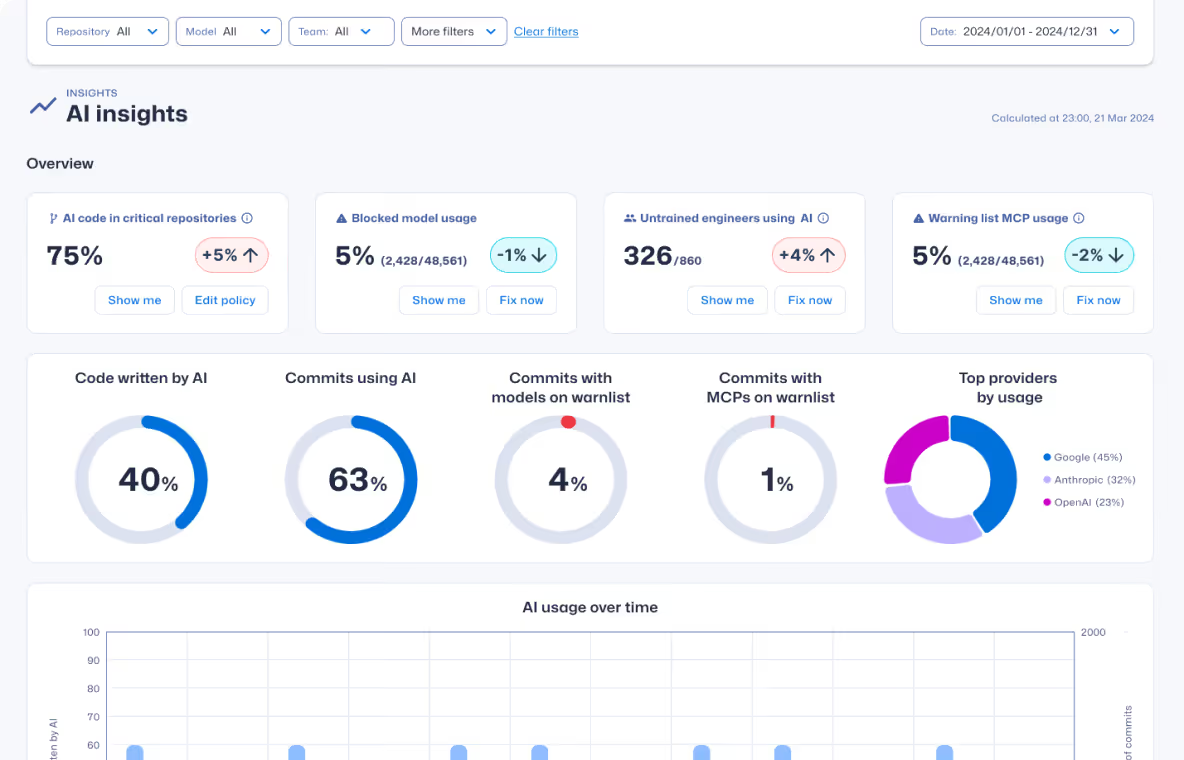
捕获开发者工作流程中可观测的 AI 工具和模型使用情况,并将活动与代码库、贡献者及治理态势相关联。
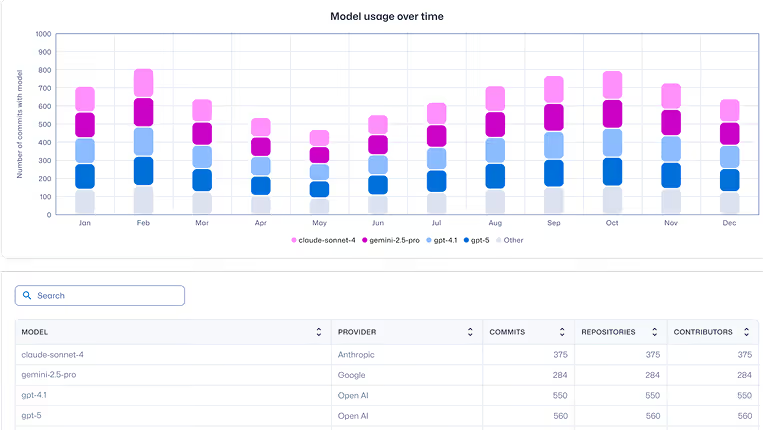
呈现活跃使用的 MCP 提供商、受影响用户及代码库暴露情况,为 AI 工具供应链建立治理基准。
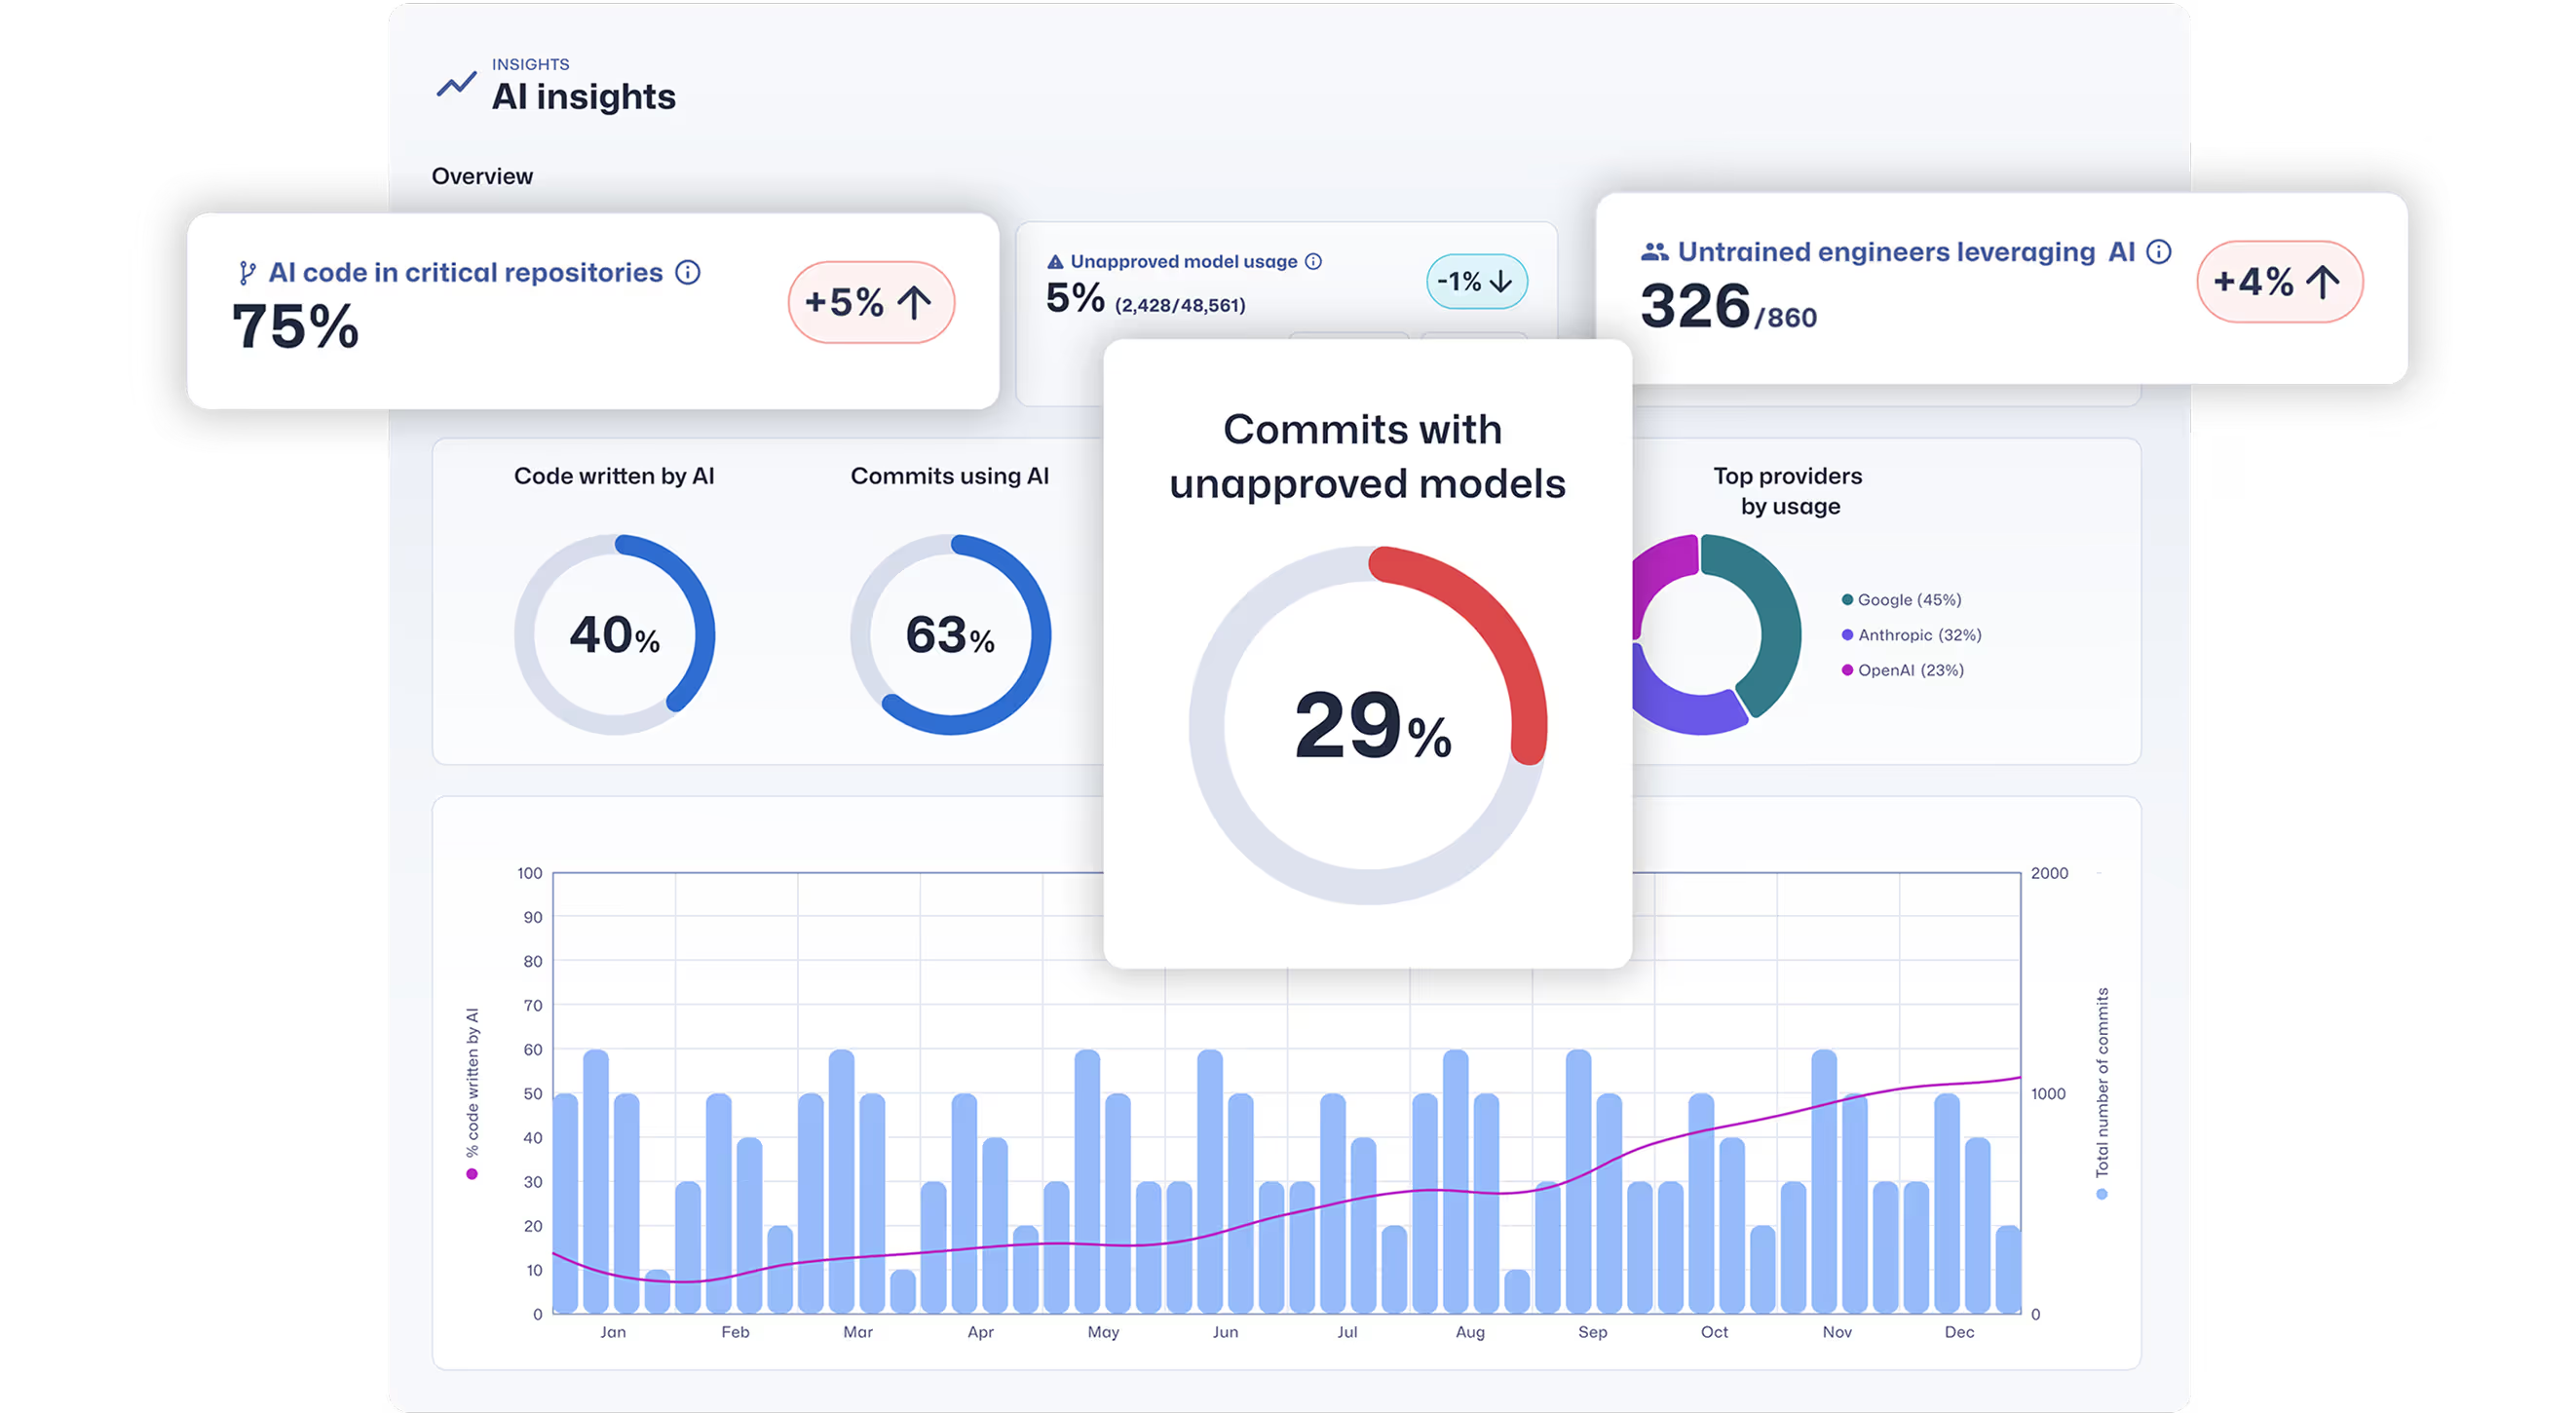
关联 AI 使用信号、提交元数据、开发者 Trust Score® 和漏洞基准,在代码进入生产环境前识别高风险暴露点。
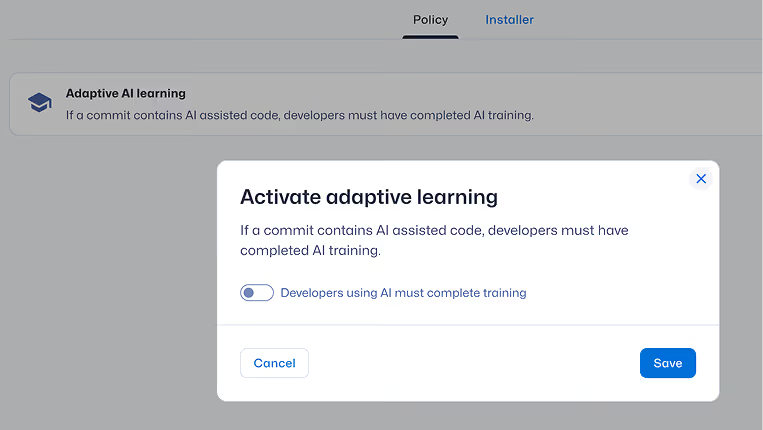
根据提交风险、AI 影响和开发者 Trust Score® 触发针对性学习,从而减少重复出现的漏洞。
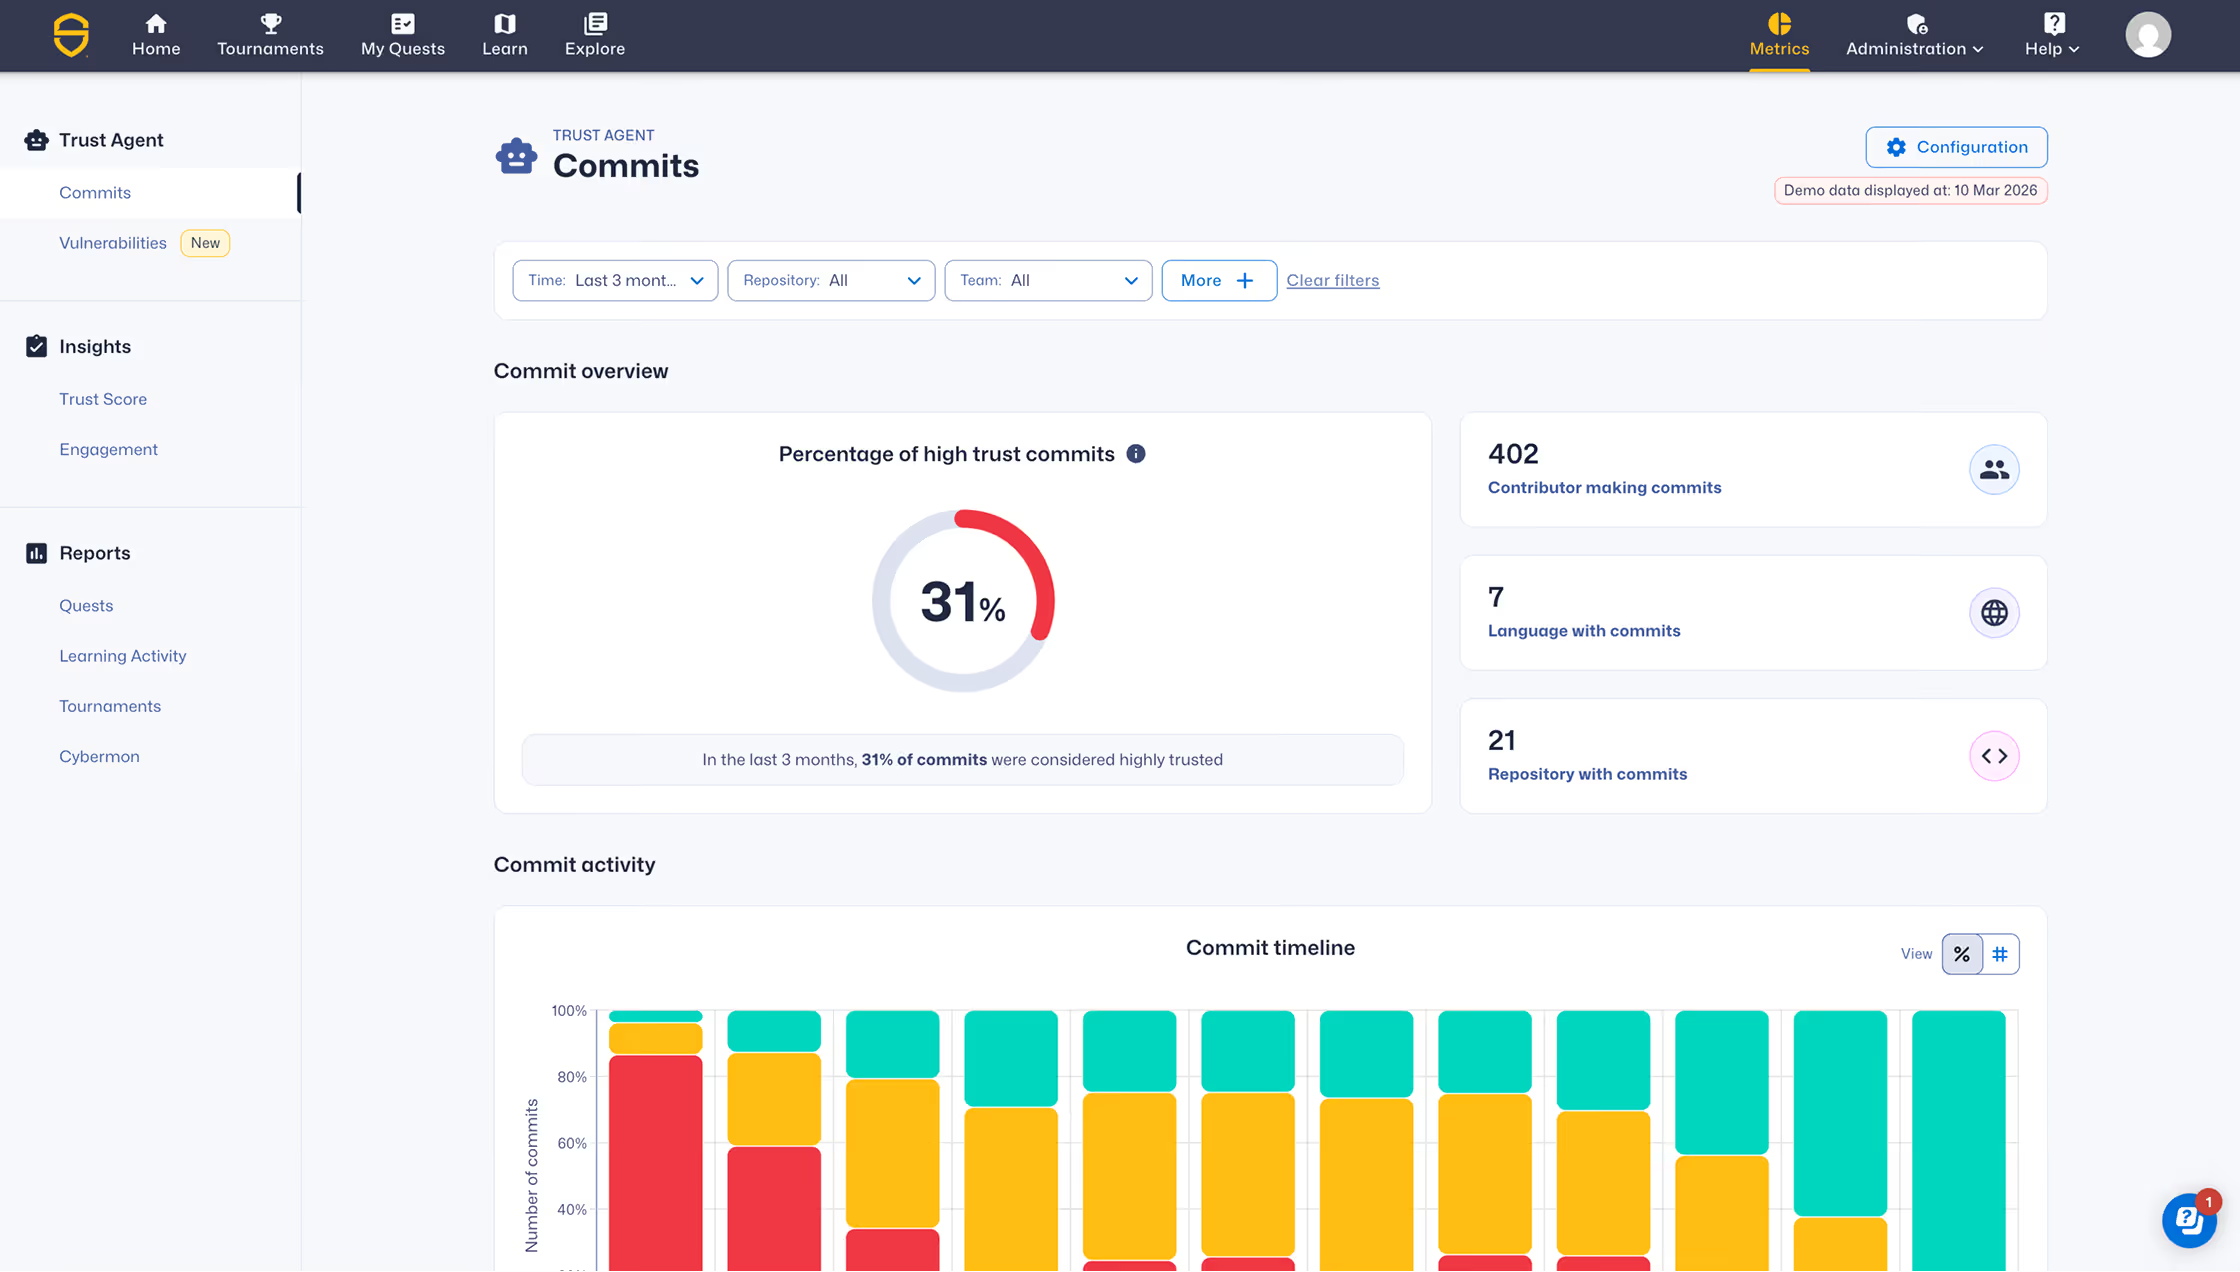
提供面向高管的仪表板,展示 AI 使用趋势、MCP 可见性以及引入的漏洞指标,且无需存储源代码或提示词。
Trust Agent:AI 可集成到现代 AI 辅助开发工作流程中,支持整个生态系统中既有及新兴的各类工具。
Visual Studio Code IDE 扩展包括:

Trust Agent: AI 支持主流 LLM 提供商,包括:
Trust Agent: AI 可降低 AI 引入的风险,加强提交级的问责制,并在 AI 辅助开发中实现可执行的治理。它将 AI 治理从静态策略转变为可衡量的提交级控制,从而将 AI 的应用转化为基于证据的安全成果。

了解 Trust Agent: AI 如何在 AI 辅助开发中实现可见性、关联分析和策略控制。
了解 Trust Agent: AI 如何让 AI 辅助开发在整个安全 SDLC 中变得可见、可衡量且可执行。