


来自安全开发领域专家的真知灼见
获取有关安全编码、人工智能治理和软件风险管理的专家内容。

大型医疗服务机构如何通过开发者驱动的方法实现安全文化转型
参加本次网络研讨会,聆听 Contrast Security 联合创始人兼首席技术官 Jeff Williams 与 Secure Code Warrior 联合创始人兼首席技术官 Matias Madou 的深度对话。他们将引导我们与一家大型医疗保健提供商进行交流,分享他们如何成功实现
嵌入式系统与赋能您的团队
物联网、生产系统的自动化控制与管理,仅仅是推动嵌入式系统发展的几个因素。然而,随着我们对嵌入式软件的依赖日益加深,安全漏洞会带来哪些影响?我们又该如何缓解这些风险?
超越合规:打造互动式应用安全培训的实用技巧
您的开发团队是否将应用安全培训仅仅视为一项走过场的任务?您是否希望他们能更积极地参与网络安全工作,甚至主动承担起相关责任?本次会议将分享如何打造一个让开发人员主动参与的应用安全培训计划!
获取出色 SOC 2 报告的最佳实践
面对 SOC 报告项目时,有时会让人感到压力巨大。正因如此,我们携手多位行业专家,为您深入解析获取 SOC 2 报告的关键技巧与心得。

2021年 HMG Live! 硅谷 CISO 高管领导力峰会
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
网络研讨会:从 DevOps 到 DevSecOps:从源头交付高质量与安全开发
我们的专家将探讨将安全培训和应用安全融入 SDLC 的关键考量,分享如何通过游戏化学习吸引开发人员参与,并在不影响系统正常运行且成本可控的前提下嵌入安全测试。
课程中的演练深入剖析
了解我们全新的 Walkthrough & Missions 沉浸式实操培训活动如何提升开发人员的参与度,并通过行之有效的阶梯式学习方法,循序渐进地提升开发人员的技能。
技能提升:弥合应用安全差距的关键环节
欢迎收看 Zip 安全主管 Peter Robinson 与 Secure Code Warrior 联合创始人兼应用安全培训师 Jaap Singh 的深度对话,探讨为何提升员工的网络安全技能对于弥合安全差距至关重要。
开发者驱动的安全的投资回报率
无论是投资技术栈还是额外的培训项目,每个人都希望获得良好的投资回报。但在安全领域,我们需要着眼长远,不能仅仅局限于计算简单的投资回报率(ROI)。了解如何通过投资“开发者驱动的安全”模式,不仅能避免代价高昂的安全漏洞、生产力损失和技术债务积累,还能构建一套主动且经济高效的策略,从而在当今复杂的威胁环境中占据先机。


2026年网络安全意识月:理解人工智能安全对企业防御至关重要
目前,大多数顶级人工智能公司已公开呼吁全球放缓人工智能的发展速度,以便安全防护措施能够跟上步伐。然而事实是,严重的安全问题已经显现。随着人工智能实施带来的经济成本和风险不断累积,无数安全领导者和高管团队正处于紧迫的境地。

赋能要素 8:打造项目品牌
成功的安全编码项目不仅需要优质的内容。赋能要素 8 展示了如何通过品牌化将参与过程转变为一种令人向往、以地位为驱动的体验。

每一位员工现在都处于 AI 网络安全的最前线
企业技术格局正以一种鲜有人预料到的速度发生剧变,直到为时已晚。我们已正式跨越了从人工编写代码和基础辅助编程,进入“智能体开发生命周期”(ADLC)的时代。虽然自主 AI 智能体有望在多个职能领域实现前所未有的效率,但它们也带来了全新的安全和监管风险。
赋能要素 7:开发者认可
认可能够激发参与热情。赋能要素 7 旨在通过奖励和专属周边,大张旗鼓地庆祝开发者的成就,以此彰显那些通过努力获得的真正安全编码成果。

入选 2026 年 Gartner® 应用安全技术成熟度曲线(Hype Cycle™)
Secure Code Warrior 入选 2026 年 Gartner® 应用安全技术成熟度曲线(Hype Cycle™)的“代理编码安全”与“安全编码培训”类别。原因如下。

您是担心大模型代码生成安全与成本问题的 CISO 或工程负责人吗?
在全面采用某款 AI 模型之前,请先查阅我们专有的 LLM 基准测试数据——SCW AI 信任指数。

第 6 个赋能要素:定期向领导层汇报
高管的支持不会自动维持。第 6 个赋能要素展示了定期汇报如何让领导层保持参与、知情并持续投入到项目的成功中。

人工智能软件治理的未来建立在强大的合作伙伴关系之上
了解为何 Secure Code Warrior 正全面转向渠道优先战略,以及我们如何携手值得信赖的合作伙伴,助力企业安全、高效地规模化采用 AI 软件治理方案。

Secure Code Warrior 的 Citizen AI:打造 AI 就绪型员工队伍
Secure Code Warrior 专为非开发人员打造的 AI 素养培训计划。

为什么大多数 CISO 在 AI 采用过程中如盲人摸象(以及他们如何摘下眼罩)
Secure Code Warrior 今日发布了一份全新的白皮书,提供了一套具有指导意义的 AI 采用模型。安全领导者可以利用该模型识别自身所处的采用阶段,并采取切实有效的措施,从而管控组织内部的 AI 安全风险。
NSA 刚刚发布了首份 MCP 安全指南。这对开发者能力意味着什么?
美国国家安全局(NSA)发布了首份内存安全(MCP)指南。SCW 的课程体系已涵盖其中 23 个要点中的 18 个,以下是具体的对应关系。

入选 2026 年 Gartner® 安全软件工程技术成熟度曲线™ (Hype Cycle™)
Gartner 两度点名 SCW。随着 AI 智能体在开发领域日益普及,SCW 为您提供所需的各项能力与治理框架,助您安全地拥抱 AI 驱动的开发模式。

发布 Adaptive Learning:应对人工智能软件安全风险与技能差距的良方
自适应学习功能将 SCW 信任代理与我们的整个学习平台无缝连接,确保培训内容始终与开发者的实时活动保持高度同步。
反映真实 AI 使用情况的安全编码学习
将安全编码培训与实际的 AI 开发活动相结合——无需人工干预,即可自动为使用 AI 工具的开发人员分配指导。将安全编码培训与实际的 AI 开发活动相结合——无需人工干预,即可自动为使用 AI 工具的开发人员分配指导。
针对开发者代码中的实际风险进行培训,无论是人工编写还是 AI 生成的代码均适用
自适应学习功能可自动为引入真实漏洞的开发人员分配针对性的安全编码培训,从源头降低重复性风险。Secure Code Warrior 博客横幅,背景为一名开发人员在多显示器工作台前编写代码,上方覆盖蓝色遮罩,并配有标题“针对开发人员代码中的真实风险进行培训”。
赋能要素 4:降低用户访问门槛
通过“赋能要素 4:降低用户访问门槛”消除安全编码计划中的阻碍。探索 SSO、预先入职引导和中继状态策略,让开发人员只需点击一下即可开始培训。
赋能开发者迎接生成式 AI 时代:与 AWS 的战略合作
我非常自豪地宣布,Secure Code Warrior 已与亚马逊云科技(AWS)签署战略合作协议。鉴于威胁形势的快速演变,对于安全领导者和着眼未来的开发者而言,此次战略合作正当其时,意义重大。
保障软件的未来:SCW 与 KnowBe4 强强联手
我非常高兴地宣布,Secure Code Warrior 与 KnowBe4 即将达成战略合作伙伴关系。KnowBe4 是全球领先的综合性人力与智能体 AI 风险管理专家,是协助我们将基础安全意识推广至全球各地的理想合作伙伴。

后量子密码学:量子计算机将破解现有的加密技术——您准备好了吗?
后量子密码学(PQC)对于保护数据免受量子计算威胁至关重要。了解“先窃取,后解密”策略带来的风险,以及开发人员如何为量子安全做好准备。

赋能要素 3:开发人员沟通计划
通过完善的沟通计划,让开发人员积极参与到您的安全编码项目中。了解如何突出项目优势、把握沟通基调并庆祝每一个里程碑式的成功。
智能体时代提前到来:切勿措手不及
Anthropic 的 Claude Mythos 标志着每位安全负责人必须对其安全项目(尤其是针对遗留系统的补丁管理)采取的策略发生了根本性且永久性的转变。

关键要素 2:高层领导支持
探索赋能要素 2:高层领导支持。了解为何 CIO、CTO 和 CISO 的积极参与对于推动开发者采用及建立项目公信力至关重要。
观测并保护 ADLC:面向 CISO 和开发团队的 AI 使用四点框架
为了充分利用生成式 AI 带来的显著优势,我们提出了一套四点基础框架,旨在帮助安全领导者以更高、更具针对性的安全最佳实践标准来部署 AI 编码工具和智能体。该框架详细阐述了企业目前及未来在智能体 AI 影响力日益增强的情况下,如何确保软件开发的安全与稳健。
Cybermon 回归:击败 Boss AI 任务现已上线,随时可供体验
Cybermon 2025 Beat the Boss 现已在 SCW 全年开放。通过部署先进的 AI/LLM 安全挑战,助力您大规模强化安全 AI 的开发能力。
AI 可以编写和审查代码——但风险仍由人类承担
Anthropic 推出的 Claude Code Security 标志着 AI 辅助软件开发与现代网络安全方法快速演进之间的一个决定性交汇点。
解读《网络韧性法案》:这对“设计即安全”的软件开发意味着什么
深入了解欧盟《网络韧性法案》(CRA)的合规要求与适用范围,并学习工程团队如何通过“安全设计”实践、漏洞预防及开发者能力建设,从容应对合规挑战。

赋能因素 1:明确且可衡量的成功标准
“成功赋能者”系列共分 10 部分,第一部分将为您揭示如何将安全编码与降低风险、提升交付速度等业务成果挂钩,从而实现长期的项目成熟度。
SCW 11 周年:适应力与持续改进
2025 年对于人工智能、网络安全以及 SCW 而言都是意义非凡的一年。我怀着从容的自信迈向 2026 年,这份乐观源于辛勤耕耘终有所获的成就感。

隆重推出成就成功的 10 大要素
Secure Code Warrior 的“成功 10 大要素”通过关注人员、流程和计划成熟度阶段,指导企业构建持久的安全编码计划。
OWASP 2025 年度十大安全风险:软件供应链故障
OWASP Top 10 2025 将“软件供应链故障”列为第三大风险。通过严格执行 SBOM(软件物料清单)、强化依赖项追踪以及加固 CI/CD 流水线,有效降低这一高影响风险。

OWASP 十大安全风险新类别:预见不可预见之事
OWASP Top 10 2025 将“异常情况处理不当”列为第 10 位。请通过“故障关闭”逻辑、全局错误处理程序以及严格的输入验证来降低风险。
OWASP Top 10:2025 年版——新变化及 SCW 如何助您保持合规
深入了解 OWASP Top 10: 2025 的最新变化,并探索 Secure Code Warrior 如何通过更新的任务、课程和开发者洞察,助您轻松完成安全标准的平稳过渡。
快速在软件开发中采用代理式 AI!(剧透:你可能不该这么做。)
网络安全领域在智能体 AI 的应用上是否操之过急?AI 安全的未来已至,专家们是时候从观望转向实战了。

解决可见性危机:Trust Agent 如何弥合学习与代码之间的鸿沟
Secure Code Warrior 推出的 Trust Agent 旨在解决安全编码危机,通过验证每次提交来确保开发人员的专业水平。它能识别所有贡献者,并自动执行开发工作流程中的治理规范。

在 AI 辅助的安全软件开发中重拾批判性思维
人工智能的争论焦点不在于“是否使用”,而在于“如何应用”。了解如何通过依赖那些深谙代码的开发人员,在提升人工智能生产力与确保稳健安全性之间找到平衡点。
AI Coding Assistants: With Maximum Productivity Comes Amplified Risks
In our latest whitepaper, our co-founders Pieter Danhieux and Dr. Matias Madou, Ph.D., explore the double-edged sword that is AI Coding Assistants and how they can be a welcome addition and a significant security liability at the same time.


为什么网络安全意识月必须在 AI 时代实现进化
CISO 不能再沿用陈旧的安全意识手册。在人工智能时代,他们必须采用现代化的方法来保护代码、团队和组织。

SCW Trust Agent:AI —— 为您的 AI 辅助软件开发生命周期(SDLC)提供可见性与治理
了解 Trust Agent: AI 如何为 AI 生成的代码提供深度可见性和治理,助力企业更快速、更安全地进行创新。

AI 时代的软件安全:立即尝试我们全新的互动式 AI 挑战赛
AI 辅助编程正在重塑开发模式。快来体验我们全新的 Copilot 风格 AI 挑战,在真实的开发工作流中练习代码审查、分析与安全修复。

SCW 为开发者推出免费 AI/LLM 安全视频系列
隆重推出我们为期 12 周的免费 AI/LLM 安全视频系列!深入了解 AI 辅助编码的基础风险,学习如何构建更安全的应用程序。
AI/LLM 安全视频系列:全集,每周更新
这是我们 12 周 AI/LLM 安全系列视频的一站式指南。您可以观看每一集内容,掌握核心 AI 安全概念,并紧跟每周的更新进度。

什么是安全编码?技术、标准与资源
深入了解安全编码的真正含义,以及如何通过安全编码实践降低企业面临的漏洞风险并减少相关的安全成本。

10,000+ 项安全代码学习活动:开发者风险管理的十年历程
我们已助力开发者完成了超过 10,000 次安全代码学习,十年来始终致力于赋能开发者降低风险、提升代码质量,并从容应对 AI 辅助开发带来的挑战。
当好工具变坏:AI 工具投毒,以及如何防止您的 AI 成为双重间谍
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
树立标准:SCW 在 GitHub 上发布免费的 AI 编码安全规则
AI 辅助开发已不再是遥不可及的愿景,它已然到来,并正在迅速重塑软件的编写方式。GitHub Copilot、Cline、Roo、Cursor、Aider 和 Windsurf 等工具正在将开发者转变为自己的“副驾驶”,不仅加快了迭代速度,还加速了从原型设计到重大重构项目的全过程。
Secure Code Warrior Unraveled: Impact of Secure Developers on Software Metrics
When reflecting on our own technology, SCW’s Developer Risk Management platform, I am buoyed by recent metrics from one of our core enterprise clients, and going down the proverbial rabbit hole into this data tells a tale of a high-adoption, potent Secure by Design initiative that has been proven to considerably reduce risk in their organization.

通过 Secure Code Warrior + HackerOne 实现漏洞闭环管理
Secure Code Warrior 隆重宣布与进攻性安全解决方案领域的领导者 HackerOne 达成全新集成。我们正携手构建一个强大且互联的生态系统。HackerOne 能够精准定位真实环境中漏洞的发生位置,明确揭示安全问题的“本质”与“所在”。

揭秘:网络安全行业如何定义“安全设计”
在我们的最新白皮书中,联合创始人 Pieter Danhieux 和 Matias Madou 博士与二十多位企业安全负责人(包括 CISO、应用安全主管及安全专家)进行了深入探讨,旨在拼凑出这一难题的关键碎片,并揭示“安全设计”(Secure by Design)运动背后的真相。尽管各安全团队对此抱有共同的愿景,但目前尚无统一的行动指南。

氛围编程会把你的代码库变成一场兄弟会派对吗?
“氛围编程”(Vibe coding)就像一场大学兄弟会派对,而人工智能则是整场狂欢的核心——就像那桶啤酒。尽情释放、发挥创意并任由想象力驰骋固然充满乐趣,但正如狂饮之后需要节制一样,适度使用人工智能无疑才是长久之计。

提示词注入与智能编程工具的安全风险
编码智能体是如何被诱导编写出存在 SQL 注入漏洞的代码、安装 Shell 工具,甚至可能监视其用户的

捍卫者的十年:Secure Code Warrior 十周年纪念
Secure Code Warrior 的创始团队始终并肩作战,在过去十年里共同经历了每一次磨砺、成就与挫折。我们正在不断壮大,并已做好准备开启全新篇章——SCW 2.0,以开发者风险管理领域领导者的身份迎接未来。
2025 年十大预测:Secure Code Warrior 论 AI 与“安全设计”的影响
企业在制定人工智能应用决策时正面临严峻挑战,必须兼顾长期生产力、可持续性以及安全投资回报率。过去几年的实践让我们愈发明确:人工智能绝不会完全取代开发者的角色。从“人工智能+开发者”的协作模式,到“安全设计”(Secure-by-Design)理念带来的日益增长的压力与困惑,让我们深入探讨未来一年行业的发展趋势。
OWASP LLM 应用安全 Top 10:新变化、更新内容及如何保持安全
通过 OWASP Top 10 的最新更新,在保障 LLM 应用安全方面保持领先。了解最新动态、变更内容,以及 Secure Code Warrior 如何为您提供前沿的学习资源,以降低生成式 AI 带来的风险。

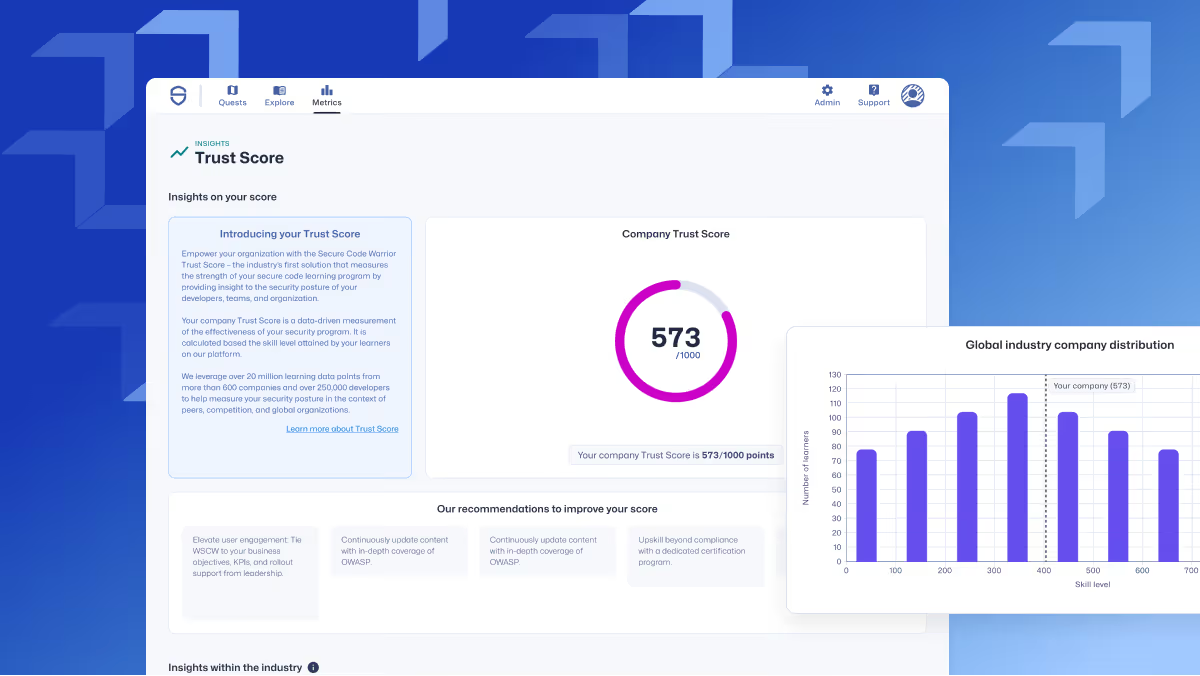
信任评分揭示了“安全设计”技能提升计划的价值
我们的研究表明,安全代码培训行之有效。Trust Score 利用一种算法,汇集了来自 600 多家机构、超过 25 万名学习者的 2000 多万个学习数据点,揭示了该培训在减少漏洞方面的成效,并指明了如何进一步提升这一举措的效果。

Reactive Versus Preventive Security: Prevention Is a Better Cure
The idea of bringing preventive security to legacy code and systems at the same time as newer applications can seem daunting, but a Secure-by-Design approach, enforced by upskilling developers, can apply security best practices to those systems. It’s the best chance many organizations have of improving their security postures.

为开发人员进行安全技能基准测试的益处
随着对安全代码和“设计即安全”原则的日益重视,开发人员必须从软件开发生命周期(SDLC)之初就接受网络安全培训,而 Secure Code Warrior 的 Trust Score 等工具则有助于衡量并提升他们的学习进度。

携手共进:AI 编码工具与具备安全意识的开发人员如何安全协作
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
推动企业“设计即安全”计划取得实质性成功
我们最新的研究报告《基准化安全技能:精简企业级“安全设计”流程》深入分析了企业内部真实的“安全设计”实践,并基于数据驱动的研究结果总结出了最佳实践方法。
深度解析:应对 GNU-Linux 系统中的关键 CUPS 漏洞
深入了解 Linux 用户当前面临的安全挑战,我们将为您解析通用 UNIX 打印系统 (CUPS) 中近期发现的高危漏洞。了解这些漏洞如何导致潜在的远程代码执行 (RCE) 风险,并掌握保护系统安全的有效措施。
How exceptional CISOs are igniting the security fire in their development team
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

程序员攻克安全难题:分享与学习——跨站脚本攻击 (XSS)
跨站脚本攻击 (XSS) 利用浏览器对网站的信任以及用户对安全防范的疏忽,窃取数据、劫持账户并篡改网页;这种漏洞一旦被利用,后果往往不堪设想。让我们深入了解 XSS 的工作原理、潜在危害以及预防措施。

How the best CISOs leverage people and technology to become true superstars
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

DigitalOcean 如何减少软件安全债务并突破生产力边界
Secure Code Warrior 助力 DigitalOcean 从源头构建并发布高质量代码,通过培养具备安全意识的开发人员,推动数字化创新与现代化进程。

女性在安全领域大放异彩:AWSN 如何培养新一代安全女超人
“设计即安全”(Secure-by-Design) 是当前最热门的话题。澳大利亚政府正与美国网络安全与基础设施安全局 (CISA) 在全球治理的最高层面开展合作,共同引导供应商提升软件质量与安全标准。

SCW Trust Agent - 实现开发者驱动安全规模化的可见性与管控
SCW Trust Agent 由 Secure Code Warrior 推出,旨在为安全负责人提供所需的可见性和控制力,从而在组织内大规模推行以开发人员为主导的安全实践。通过连接代码仓库,该工具能够评估代码提交元数据,检查开发人员、所用编程语言以及交付时间戳,进而精准判断开发人员的安全知识水平。

您的安全计划准备好迎接 CISA 的网络安全战略规划了吗?
《网络安全战略计划》推动了大多数组织处理网络安全方式的重大变革,而开发人员在实现这些新目标方面处于独特的优势地位。
Don’t ignore what developers need for a successful software security journey
It's becoming apparent that while cybersecurity platforms and defenses are critical components in defense against modern attacks, what is truly needed is secure code that can be deployed free from vulnerabilities. And that requires security-aware developers with verified security skills.
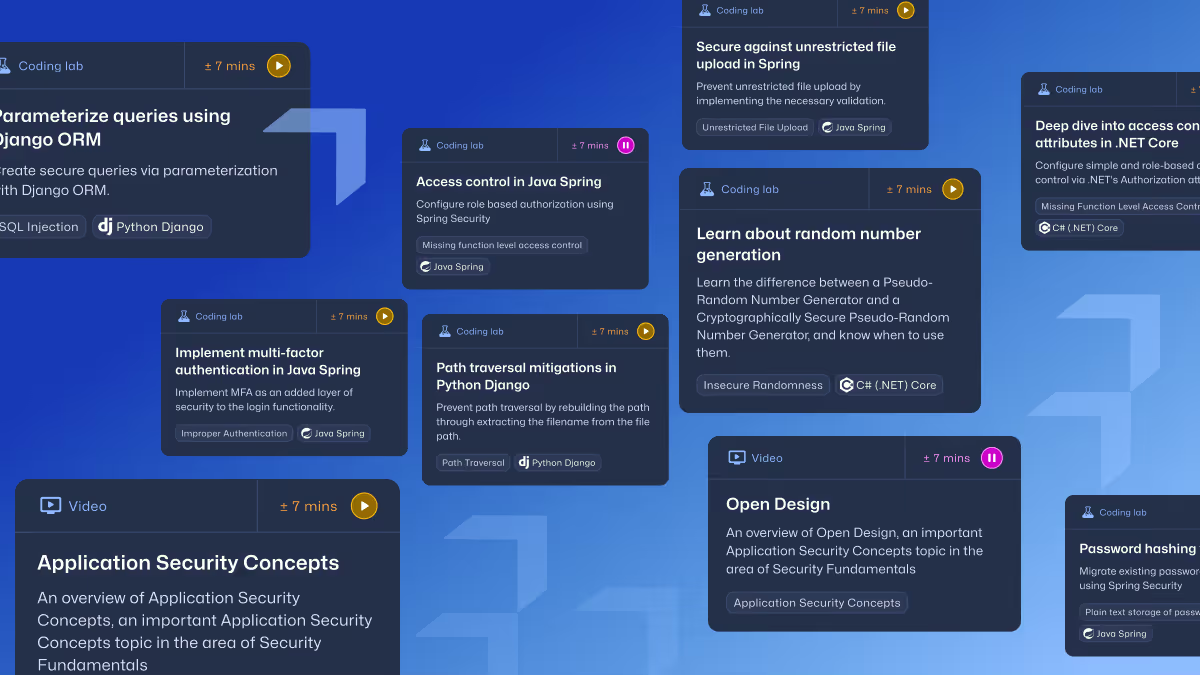
赋能开发者:按需学习内容的重要性
利用 Secure Code Warrior 为您的开发团队赋能。我们的平台可按需提供学习内容,助力开发人员提升技能。

Linux 中的 XZ Utils 后门指向了更广泛的供应链安全问题,我们需要的不只是社区精神,更需要切实有效的防御措施。
XZ Utils 数据压缩库中发现了一个名为 CVE-2024-3094 的严重漏洞,该库被各大 Linux 发行版广泛使用,漏洞源于攻击者植入的后门。这一高危漏洞可能导致远程代码执行,对软件构建流程构成重大风险。该缺陷影响 Fedora Rawhide 中的 XZ Utils 早期版本(5.6.0 和 5.6.1),相关组织需紧急部署补丁。此次事件凸显了社区志愿者在维护开源软件中的关键作用,同时也强调了在软件开发生命周期中加强安全实践和访问控制的必要性。
充分利用 AI 创新的前提是始于安全代码
生成式 AI 为金融服务公司带来了诸多优势,但也伴随着不少潜在风险。通过对开发人员进行安全最佳实践培训,并让他们与 AI 模型协作,有助于从源头构建安全的代码。

利用人工智能与主动式措施,实现漏洞警报的有效管理
Secure Code Warrior 与 Mend.io 共同探讨了人工智能对安全的影响、主动式安全方法以及漏洞警报的有效管理。
将“在实践中学习”提升到新高度——查看我们与 Apiiro 的全新集成
了解 Secure Code Warrior 与 Apiiro 的最新集成。
Secure Code Warrior 第一季度产品创新
了解 Secure Code Warrior 平台的最新改进以及即将推出的新功能。
驾驭安全编码蓝图:建筑类比
遵循安全编码实践,开发人员能够有效保护应用程序,防止其遭受攻击者的利用。正如结构稳固的房屋不易坍塌,代码严谨的应用程序也更难被黑客攻破。

在正确的支持下,开发人员可以引领您的组织实现卓越的 PCI DSS 4.0 合规。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
大语言模型:一种(不)完美的类人安全编码方案?
尽管大语言模型(LLM)类人工智能技术势必将改变我们处理工作各个方面的方式——而不仅仅是软件开发——我们仍需退后一步,审视那些头条新闻之外的风险。作为编程助手,它的缺陷或许正是其最“人性化”的特质。

九的力量:在网络安全激动人心的时代,传承 Secure Code Warrior 的辉煌成就
今天是我们的九周年生日。面对瞬息万变的行业环境,我们依然在网络安全领域占据着一席之地,对此我深感自豪与感激。


API-led data breaches are creating pandamonium for security teams. Why do we make it so easy for threat actors to exploit them?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

2024 年预测:安全、人工智能、开发人员留存及未来之路
Secure Code Warrior 对 2024 年及以后的网络安全行业十大预测。


深度解析:应对 AI 编程助手带来的漏洞风险
深入了解人工智能在软件开发中带来的安全风险,并借助 Secure Code Warrior 有效应对这些挑战。

提升开发人员安全意识并减少 53% 漏洞的 3 个步骤
为开发人员提供分层方法,以减少漏洞、增进关系并对反复出现的问题进行优先排序。

Secure Code Warrior 2023: Innovations, achievements, and insights
Explore Secure Code Warrior’s 2023 journey to empower developers, enhance productivity, and mitigate risk in cybersecurity with recent innovations to our agile learning platform.
Attack of the Zombie APIs: Who is leading the security counteroffensive in your organization?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
您是否高估了贵组织的安全成熟度?
面对全球软件需求激增与人才持续短缺之间的矛盾,许多企业在网络安全战略和现有基础设施建设上已逐渐落后。现在是时候审视我们的整体网络安全成熟度,并着手落实那些触手可及的有效改进措施了。

重构开发人员教育,全面提升安全性
安全领导者需要重新思考开发人员从安全代码学习体验中获得的价值,以及如何让该项目更具吸引力,最重要的是,更具影响力。在本篇博客中,我们将探讨如何通过更多的实践学习以及与开发工具的集成,激发开发人员对安全代码教育的热情,从而推动显著成果,并将引入的漏洞减少高达 53%。
通过敏捷学习将漏洞减少一半
了解如何通过 Secure Code Warrior 的实战敏捷安全培训,降低漏洞风险并减少安全违规事件。

深度解析:发现并修复 libcurl/curl 高危漏洞
受影响的 curl 库版本存在堆缓冲区溢出漏洞,该漏洞与 SOCKS5 代理协议中的一个遗留问题有关。通过我们的互动实战任务,学习如何发现并修复此类漏洞。
2023 年,世界级首席信息安全官如何赢得更多预算与董事会信任
首席信息安全官(CISO)正处于一个日益严峻的境地:既要保护更多资产、交付更多代码、缩减更大的攻击面,又要应对不断缩减的财务预算。网络安全被视为成本中心已是不争的事实。尽管安全计划是防止企业沦为明日头条新闻的最后一道防线,但安全领导者必须以高管层能够理解的语言,去推销并证明该部门的整体商业价值。


荷兰商会:大规模开发者驱动的安全实践
荷兰商会(Kamer van Koophandel)分享了他们如何通过基于角色的认证、信任评分基准测试以及共享安全责任的文化,将安全编码融入日常开发工作。

追求卓越:Paysafe 安全代码标准的飞跃
了解 Paysafe 与 Secure Code Warrior 的合作如何将开发人员的工作效率提升了 45%,并大幅减少了代码漏洞。

DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023:回顾
通过本报告探索 2023 年 Devlympics 的比赛结果。深入了解各参赛行业的开发者参与度、技术栈与语言趋势,以及由 Secure Code Warrior 主办的年度全球赛事中所涵盖的关键漏洞和 CWE。

统一的安全文化:Sage 如何打造其安全倡导者项目
了解 Sage 如何通过灵活且以关系为导向的方法提升安全性,成功培养了 200 多名安全倡导者,并实现了显著的风险降低。
泰雷兹如何实现开发人员驱动的安全模式
在本案例研究中,了解泰雷兹(Thales)如何通过人员、流程和技术手段,构建敏捷的安全代码学习计划,从而激励开发人员成为积极的安全倡导者。
高露洁棕榄如何提升开发人员安全技能并营造安全编码文化
了解零售巨头高露洁棕榄(Colgate-Palmolive)如何在数字化转型过程中重塑其应用安全。面对安全编码方面的挑战,他们通过将碎片化、情境化的学习融入开发工作流程,实现了创新性的突破。

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

“代码游戏”如何引领 IAG 集团迈向更安全的编码未来
IAG 集团是亚太地区多家领先保险公司的幕后推手,为数百万客户提供保险承保服务,年保费规模约达 114 亿澳元。

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

打造革命性的安全认证体验
了解他们如何创建了一项内部技术教育计划,旨在支持数千名员工学习机器学习和网络安全等多个领域的实用前沿技能。

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

ASRG 推动汽车软件安全发展
阅读这份详尽的案例研究,了解他们如何利用 Secure Code Warrior 的竞赛活动来提升开发人员的参与度,增强对汽车软件关键漏洞的认知,并获取跨多种语言和框架的量化指标。

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
KBI Media:克服软件开发中使用人工智能带来的安全风险
开发团队面临着持续交付的巨大压力,但仍必须优先构建安全、高质量的软件。领导者在强化“设计即安全”理念方面发挥着关键作用,通过可观测性、基准测试和持续教育,直接提升代码质量。通过落实这些实践,企业能够弥补治理漏洞,充分利用人工智能带来的生产力和效率优势,同时降低软件开发生命周期中出现安全缺陷或高昂返工成本的风险。
In AI Today:代理式人工智能带来的迫在眉睫的安全挑战
尽管代理式人工智能有望带来显著的商业效益,但也伴随着重大的隐患。该技术的强大能力与自主性构成了一种全新的企业威胁向量,已超出了现有安全问题的范畴。

Help Net Security:Secure Code Warrior 让 CISO 能够洞察开发人员对 AI 工具的使用情况
Secure Code Warrior 已启动一项测试计划,旨在扩展其 Trust Agent 产品的 AI 功能。该新产品为首席信息安全官(CISO)提供了针对开发人员使用 AI 编码工具的安全可追溯性、可见性及治理能力。

Cyber Risk Leaders:Secure Code Warrior 推出 AI 可追溯性功能
Secure Code Warrior 已推出一项测试计划,旨在对其 Trust Agent 产品中的 AI 功能进行重大扩展。此次升级统称为 Trust Agent: AI,它结合了 AI 编码工具使用情况、漏洞数据、代码提交记录以及开发人员安全编码技能等关键信号,从而能够深入洞察 AI 开发工具如何影响软件开发生命周期 (SDLC) 中的风险。

CSO Online:AI 编程助手放大了更深层的网络安全风险
研究显示,尽管 AI 编程助手能够减少琐碎的错误,但它们也让企业面临着不安全编码模式增加、密钥泄露以及云配置错误等风险。

Secure Code Warrior 推出业内首创的 AI 可追溯性功能,助力开发者实现安全编码并大幅提升生产力
SCW Trust Agent 的新功能为安全主管和 CISO 提供了对 LLM 使用情况的可见性和管控能力。

ITOps Times:Secure Code Warrior 发布全新解决方案,为 AI 编码工具提供可见性与治理能力
Secure Code Warrior 推出全新解决方案 Trust Agent: AI,旨在帮助企业更全面地洞察并管控开发人员对 AI 编码工具的使用情况。
DevOps Digest:Secure Code Warrior 引入 AI 可追溯性功能
Secure Code Warrior 宣布推出一项测试计划,旨在对其 Trust Agent 产品中的 AI 功能进行重大扩展。

CyberWire:2025年9月24日商业简报
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Betanews:AI 带来了公平竞争环境——“安全设计”如何助您占据优势 [问答]
“氛围编程”(Vibe coding)正风靡一时,今年早些时候的一项调查显示,超过 97% 的受访者在工作中使用了 AI 编程工具。这些工具的采用率持续攀升,但也带来了一个隐患:攻击者也在利用同样的技术。我们采访了 Secure Code Warrior 的联合创始人兼首席执行官 Pieter Danhieux,探讨了“氛围编程”如何重塑软件开发格局、恶意行为者如何利用这一技术,以及企业为何必须从一开始就实施“安全设计”策略。
SD Times:评估 AI 辅助开发人员(及其工具),实现卓越的 AI 治理
如果技术栈中缺乏能够同时监管开发人员安全水平及其所用 AI 编程助手可信度的工具,那么旨在提升整体安全计划及开发人员能力的举措,很可能因缺乏必要的数据洞察而难以实现预期变革。
ITWire:在软件开发中使用 AI 工具的益处与风险
软件开发流程正经历着飞速变革。得益于人工智能(AI)技术的巨大进步,项目交付速度得以大幅提升,即便是缺乏经验的人员也能参与其中。

LeadDev:随着人工智能竞赛升温,伦理问题正被遗忘
科技行业是否有能力做出必要的变革,以遏制伦理和环境问题?
Secure Code Warrior 推出免费安全编码视频系列,进一步践行“设计即安全”最佳实践
全新 12 周 AI/LLM 安全视频系列正式发布,助力开发者安全采用 AI 编码并降低新兴安全风险。
CSO Online:当 AI 摧毁你的数据库:直觉编程的阴暗面
随着开发人员愈发依赖 Copilot 和 GhostWriter,专家们警告称,这些工具存在默认设置不安全、依赖项虚构以及攻击绕过传统防御机制等风险。
AI Journal:韧性与开发者风险管理:在“安全设计”与 AI 编程时代取得成功的两大支柱
全球网络安全治理正迎来变革,这对世界各地的安全领导者而言,正值关键的转型时期。白宫近期发布了一项行政命令(EO),旨在“重新调整网络安全工作的优先级以保护美国”,通过减少过度监管带来的阻力,专注于保护关键数字资产并强化安全技术实践。加之 CISA 预算的大幅削减,面对人工智能技术的飞速发展和“安全设计”(Secure by Design)倡议,人们对未来的应对策略感到担忧也在情理之中。

SecurityWeek:如何弥合软件开发中的 AI 治理差距
AI 编程工具的广泛应用在加速开发进程的同时,也带来了亟需加强治理与监管的关键漏洞。

teiss:当法规不再足够时
Secure Code Warrior 的 Pieter Danhieux 解释了为何“安全设计”已成为软件开发中至关重要的任务

Information Age:“氛围编程”成为热门技能,安全专家对此深感忧虑
生成式 AI 工具正以前所未有的速度构建出不安全的应用程序。

CXFocus 杂志:2026 年追求卓越,超越期待
如今的客户要求严苛,对于无法满足其日益增长期望的供应商几乎零容忍。根据 CPM 发布的《2025 年澳大利亚客户体验现状报告》,近 94% 的澳大利亚消费者因负面体验而停止购买至少一家公司的产品或服务。

SafetyDetectives:专访 Secure Code Warrior 首席技术官兼联合创始人 Matias Madou
SafetyDetectives 近期采访了 Secure Code Warrior 的首席技术官兼联合创始人 Matias Madou,探讨了他从软件开发人员转型为网络安全领袖和企业家的历程。凭借在安全研究、代码混淆技术方面的深厚背景,以及在 Fortify 近十年的工作经验,Matias 深刻认识到,若企业希望抵御现代威胁,提升开发人员的安全技能至关重要。在本次访谈中,他分享了 Secure Code Warrior 如何助力企业培养“安全至上”的开发文化,探讨了人工智能驱动的编码工具所带来的机遇与风险,并阐述了为何构建更安全的软件必须从培养更优秀的开发人员开始。

Dark Reading:Claude 代码安全审查能否通过“感觉测试”?
在“感觉编程”时代,利用 Anthropic 等提供的 AI 辅助安全审查,有助于全面提升企业应用安全性。

GovTech Review:实现网络韧性的全球挑战
令人担忧的是,距离 2030 年仅剩五年时间,但无论是国家、国际层面还是特定组织内部,网络安全工作依然面临着长期阻碍全面安全建设的诸多瓶颈。正因如此,各国能否如期实现 2030 年目标仍是一个未知数。

KBI Media:AI 编程助手提升了生产力……但安全代价几何?
随着交付速度与创新节奏的压力日益增大,开发团队必须意识到,代码安全已不再是可选项,而是关乎业务成败的必要条件。
福布斯:警惕代理式人工智能“黑化”成为企业安全公敌
企业需要加强人工智能治理,确保开发人员具备相应的监管能力,并掌握安全提示和审查人工智能辅助代码及提交内容所需的技能。
Techradar Pro:为何持续提升开发人员的安全能力是重塑韧性的关键
尽管变革之路 充满挑战,但鉴于当前的安全形势,现在正是采取措施以提升软件质量并降低未来多年风险的最佳时机。
DevOps Digest:从助手到黑客:AI 工具如何反噬用户
InvariantLabs 最近的一项发现揭示了模型上下文协议(MCP)中存在一个关键漏洞。MCP 是一种类似 API 的框架,允许强大的 AI 工具自主与各类软件和数据库进行交互。该漏洞引发了被称为“工具投毒攻击”的新型威胁,可能对企业造成严重损害。

Technology Decisions:安全设计:在不断演变的威胁环境中至关重要
在不断演变的软件开发领域,“安全设计”(Secure by Design)这一老生常谈的概念正变得愈发紧迫。

Information Week:有国家能应对网络韧性的挑战吗?
各国和企业在实现网络韧性目标时面临的主要障碍之一,是缺乏安全人员和先进的安全技能。

SecurityBrief 澳大利亚:在软件开发流程中使用 AI 的风险
AI 编程助手已成大势所趋,其带来的代码开发效率提升不容忽视。然而,安全负责人必须立即采取行动,以确保其使用过程的安全性。

ITWire:人工智能鉴赏日
人工智能鉴赏日旨在庆祝人工智能为改善我们生活所带来的积极变革。今年,我们采访了人工智能领域的领军人物,共同探讨下一波创新浪潮将为我们带来什么,以及它们对全球各行各业产生的深远影响。

Dynamic Business:人工智能感恩日:商业领袖眼下对人工智能的真实看法
在人工智能感恩日,行业专家们揭示了智能且负责任的人工智能应用如何推动商业转型、赋能于人并激发有意义的创新。
今日 AI:如何有效管控 AI 辅助软件开发
面对繁重的工作量和紧迫的截止日期,开发人员难免会倾向于使用第三方 AI 工具,有时甚至未经审查或主管批准。这种现象被称为“影子 AI”。所有高管都应警惕这一趋势,因为不受管控的 AI 不仅降低了企业对开发流程的整体可见性,还增加了因漏洞未得到充分识别或管理而带来的潜在风险。

Help Net Security:面向未来的网络安全要点:从炒作到实效
网络安全领域瞬息万变。这周是人工智能驱动的攻击,下周可能就是新的数据泄露、监管政策或预算削减。面对这些纷扰,人们很容易分心。但归根结底,我们的目标始终如一:保护企业安全。

Cyber Daily:不良实践正加剧软件开发项目中的安全风险
CISA 最近发布的一份讨论文件详细列举了一些在软件开发中极为常见且风险极高的操作。

Techstrong.tv:[视频] Secure Code Warrior CTO Matias Madou 谈如何利用 AI 安全工具赋能开发者
Secure Code Warrior 联合创始人兼 CTO Matias Madou 分享了他在应用安全领域的从业历程,以及人工智能如何助力开发者编写安全代码。他介绍了可在 GitHub 上免费获取的全新 AI 安全规则,并探讨了开发工具与 AI 解决方案的未来趋势。
DevOps.com:Secure Code Warrior 定义 AI 编码安全规则
Secure Code Warrior 为使用人工智能 (AI) 工具生成代码的应用程序开发人员提供了一套安全规则。
SecurityBrief 澳大利亚:Secure Code Warrior 为开发人员推出免费 AI 安全规则
Secure Code Warrior 已在 GitHub 上发布了 AI 安全规则,为开发人员提供了一项免费资源,旨在提升使用 AI 编码工具时的代码安全性。
KBI Media:克服 AI 编码工具带来的复杂性与安全挑战
当前软件环境的安全状况已失控,且这一趋势丝毫没有放缓的迹象。不过,我们仍有希望攻克复杂性和不安全性这两大难题。
Secure Code Warrior 发布业界首创的 AI 编码规则集,助力更安全的 AI 代码部署
领先的开发者风险管理公司 Secure Code Warrior 今日宣布在 GitHub 上推出 AI 安全规则。这是一项业界首创的免费资源,旨在帮助开发者在使用 GitHub Copilot、Cline、Roo、Cursor、Aider 和 Windsurf 等 AI 编码工具时,生成更安全的代码。
Help Net Security:免费 AI 编程安全规则现已在 GitHub 上发布
开发人员正转向使用 AI 编程助手来节省时间并提高工作效率。然而,如果这些工具建议的代码存在缺陷或不安全,也可能带来安全风险。为解决这一问题,Secure Code Warrior 已在 GitHub 上发布了一套全新的免费 AI 安全规则。

DevPro Journal:Secure Code Warrior 发布 AI 编码规则集,旨在指导更安全的 AI 代码部署
这一社区驱动的资源旨在赋能各类规模的开发团队,助力其将人工智能安全地集成到关键工作流程中。

SD Times:管理企业中代理式 AI 和 MCP 日益增长的风险状况
安全领导者需要审视这些风险对业务的影响,确保充分了解使用代理式 AI 和 MCP 所带来的潜在漏洞,并采取必要措施将风险降至最低。

HackerOne 推出技术联盟计划,旨在推动人工智能安全生态系统发展并助力客户创新
全球进攻性安全解决方案领导者 HackerOne 今日宣布推出 PartnerOne 技术联盟计划。该计划旨在通过将领先的技术提供商与 HackerOne 的人工智能平台相连接,加速安全创新。该平台通过 AI 智能体无缝扩展人类安全专业知识,不仅能发现漏洞,还能实现漏洞修复。
Dark Reading:新一代开发者正成为网络安全的火药桶
AI 编程工具在提升生产力的同时,也带来了安全隐患。随着开发者们热衷于“直觉编程”,企业正面临着因代码生成不安全而日益增长的风险,而安全团队往往难以跟上这一节奏。

对话式人工智能新闻:培训开发者利用人工智能进行防御性构建
今天我们采访了 Secure Code Warrior 的首席执行官兼联合创始人 Pieter Danhieux。他们专注于安全编码实践和开发者风险管理。
ITWire:使用 AI 开发工具时安全基准测试的重要性
如果能有一位经验丰富的主厨在厨房帮忙准备一道精致的菜肴,大多数人都会乐于接受。同样的道理也适用于聘请合格的承包商来完成家居装修项目,或是雇佣办公室助理来处理繁琐重复的工作。
DevOps Digest:不修复就承担后果:CISA 的内存安全动员令
尽管 CISA 的举措有助于企业在快节奏的 DevOps 环境中兼顾“速度需求”,但私营部门的 IT 和安全领导者仍需各尽其责,为企业迎接必要的变革做好准备。

SC Magazine UK:安全设计虽难,却是我们网络未来的基石
软件安全的关键在于从软件开发生命周期的初期就引入安全保障。
ITWire:专家证实 DeepSeek 安全性不足,不宜用于企业部署
尽管 DeepSeek 的功能看似强大,但专家们已指出其存在重大缺陷,尤其是在安全性方面。
Cyber Daily:安全设计原则在企业层面的统一落地仍面临挑战
尽管许多组织对“安全设计”(Secure by Design)理念的认知正在提升,但其应用仍处于碎片化且不一致的状态。

Built In:如何驾驭“失控”的 AI 辅助软件开发
AI 编程助手在软件开发领域的兴起带来了新的安全漏洞。我们的专家 Matias Madou 博士为您提供应对建议,助您化解潜在风险。

Cybersecurity Tribe:专家揭秘 2025 年智能体 AI 如何重塑网络安全
在 RSAC 2025 大会上,我们有幸采访了多位行业专家,共同探讨这一议题:“2025 年,智能体 AI 在网络安全领域的应用究竟处于什么阶段?”

DevOps.com:基准测试如何助力软件开发团队实现 CISA 的“安全设计”目标
组织可以通过基准测试,落实以下以开发者为中心的最佳实践,从而更轻松地实现 CISA 的“安全设计”目标。

Bank Info Security:安全设计:超越合规性检查清单
Secure Code Warrior 首席执行官 Danhieux 呼吁明确“安全设计”实践标准。

SecurityWeek:开发者必须解决 AI 编程工具带来的复杂性与安全问题
AI 工具在速度和效率方面的优势让开发者难以抗拒。但 AI 生成代码所带来的复杂性和风险同样不容忽视。

AI Journal:为何安全基准测试已成为 AI 软件开发工具的关键环节
根据毕马威(KPMG)与提供低代码 AI 辅助应用开发平台的 OutSystems 联合发布的研究显示,在过去五年中,近三分之二的 IT 高管和管理员表示其所在组织已将 AI 工具整合到软件开发生命周期(SDLC)中。
KBI Media:采用成熟度模型如何提升企业 IT 安全水平
随着风险评估的优先级不断提升,企业需要采取以开发人员为核心的安全策略,积极聚焦于开发人员风险管理、技能提升以及战略性的代码库“准入控制”。这些举措有助于企业在评估当前安全水平的同时保持方向,并制定出符合 BSIMM 或 OWASP SAMM 标准的行动计划。
福布斯:企业如何规划“安全设计”之路
根据我们的观察,企业通常需要三到五年时间,才能将“安全设计”(SBD)全面融入软件开发实践,并将其作为开发者风险管理承诺的一部分。但我们也发现,这种投入非常值得:在软件开发生命周期(SDLC)中,SBD 有助于在企业内部培养“安全至上”的文化与思维,从而在流程的最早期阶段消除漏洞。


Dynamic Business:26家澳大利亚初创企业将在ACE 25上发布网络安全解决方案
2025年澳大利亚网络交流大会(ACE 25)携手澳大利亚科技委员会(TCA)在悉尼拉开帷幕,旨在提升澳大利亚本土的网络安全能力。
iTWire:澳大利亚技术委员会加强合作,构建国家自主能力以保障国民安全
澳大利亚技术委员会 (TCA) 正与行业及政府领导人携手合作,倡导在整个网络生态系统中采取全国性方针,并进一步巩固其在构建国家自主网络安全能力方面的立场。

Intelligent CIO:澳大利亚技术委员会加强合作,助力构建主权能力
此次合作被视为确保业界与政府在构建澳大利亚网络安全及韧性方面采取协调一致行动的关键举措。
KBI Media:组织如何实现 2030 年“安全设计”目标
从英国到澳大利亚,全球各国政府都已设定了雄心勃勃的目标,旨在 2030 年前提升软件安全性,尤其是在关键基础设施领域。然而,实现“安全设计”(Secure-by-Design)并非仅仅依靠部署先进的安全工具或执行严格的政策。它需要组织文化发生根本性转变,将安全性置于软件开发的每一个环节。
Cyber Daily:为提升澳大利亚网络安全防御能力铺平道路
澳大利亚旨在各机构中建立零信任文化,而实现这一目标的关键在于聚焦防御威胁行为者的第一道防线:软件开发人员。
SecurityWeek:安全成熟度模型:利用高管风险偏好推动安全开发演进
企业可根据 BSIMM 或 OWASP SAMM 这两大全球行业标准,对自身的流程进行调整,以开展自我评估并衡量安全成熟度。

SD Times:测试显示 DeepSeek 不适合企业使用
中国 DeepSeek AI 技术的诞生显然在业内引发了巨大震动,许多人称赞它是现有大语言模型更快、更智能且更经济的替代方案。然而,正如我们过去(乃至现在)对 OpenAI 和 ChatGPT 的当前及未来能力所见证的炒作浪潮一样,其真实实力介于令人眼花缭乱的演示效果与显著的功能缺陷之间,尤其是在安全性方面。

Energy Source & Distribution:如何提升澳大利亚关键基础设施的安全性
日益增长的技术复杂性和不断扩大的攻击面,正让 IT 安全专业人员面临严峻挑战。面对瞬息万变的威胁环境,部署并维护关键基础设施的有效防护已成为当务之急。
KBI Media:应对澳大利亚网络安全法规,亟需打造超强安全文化
在网络安全领域,衡量成功的传统标准是企业能够平安度过一年,但如今要做到这一点已愈发困难。即便企业能在威胁丛生的环境中安然无恙,也必须满足日益繁多的合规要求,才能维持运营资质。对于澳大利亚的首席信息安全官(CISO)而言,他们从未面临过如此之多旨在推动安全行为并提升整体网络安全态势的立法与监管要求。

Intelligent CISO 问答:企业如何于 2030 年前实现设计安全(Secure-by-Design)
Secure Code Warrior 联合创始人兼首席技术官 Matias Madou 表示,设计安全(Secure-by-Design)要求开发人员在对待安全性的方式上实现文化转型。
Cyber Daily:2025 年澳大利亚网络安全奖入围名单揭晓
Cyber Daily 宣布,在 300 多份参选作品中,已有超过 220 位入围者脱颖而出,角逐年度澳大利亚网络安全奖。

Manufacturing.net:重构关键基础设施:高风险连接的安全路径
数字前沿领域正成为备受觊觎的目标,且未来几年这一趋势将愈演愈烈。
KBI Media:深入了解软件开发中“影子 AI”的相关风险
根据澳大利亚工业、科学与资源部[1]的研究,35%的中小型企业已开始使用人工智能工具,且这一比例预计将持续增长。其应用范围广泛,涵盖了从营销自动化、欺诈检测到数据与文档处理的各个领域。
Cyber Daily:行业之声:2025年数据隐私日
1月28日是国际数据隐私日,今年的主题是“掌控您的数据”——以下是关于如何实现这一目标的专家建议与见解。

DevOps.com:如何证明您的安全意识型开发人员更胜一筹
企业若需通过提升开发人员技能来应对挑战,应采取三管齐下的策略:实施一套科学的教育与能力培养计划;提供适配企业技术栈的精准工具;并彻底改革那些导致工作敷衍和不安全编码模式泛滥的流程。

DevOps.com:以强大的安全文化应对新一轮网络安全立法浪潮
CISA 的“安全设计”指南正逐渐成为软件供应商追求的更高标准,而 NIST、PCI 以及欧盟 NIS2 指令的更新也对全球众多企业产生了深远影响。明智的 CISO 正在通过基于角色的技能提升来充分挖掘团队潜力,特别是通过赋能开发人员,让他们不断磨练安全技能,从而减轻应用安全团队的压力。

teiss:平衡 AI 创新与安全
大语言模型在生成安全代码方面往往表现不稳定。具备安全技能的开发人员不仅能优化性能,还能确保 AI 生成代码的安全性。Secure Code Warrior 的 Pieter Danhieux 将探讨首席信息安全官(CISO)在 AI 辅助编程中的角色。

Dark Reading:OWASP 发布全新大语言模型十大安全风险,揭示新兴 AI 威胁
归根结底,任何技术都无法取代具备直觉和安全意识的开发人员,他们所拥有的批判性思维对于降低人工智能及人为错误带来的风险至关重要。
KBI Media:网路安全的演进与“安全设计”原则的转型
在瞬息万变的网路安全领域,专家们正日益推崇“安全设计”(Secure-by-Design)原则,以应对当今数位世界中日益严峻的挑战。这一理念强调在软体开发之初就将安全性融入其中,标志着网路安全产业已迈向成熟。
SecurityWeek:如何消除软件开发中的“影子 AI”
当“安全至上”的文化全面普及,开发人员会将部署受保护的 AI 视为一项核心竞争力,并积极提升相关技能。
SecurityBrief Australia:人工智能与软件开发将如何持续塑造 2025 年的开发者社区
企业正面临艰难抉择:如何利用人工智能来支持长期的生产力、可持续性及安全投资回报。过去几年我们愈发明确,人工智能绝不会完全取代开发者的角色。从“人工智能+开发者”的协作模式,到“安全设计”理念带来的日益增长的压力与困惑,以下是我们对未来一年的展望。
ITWire:为何软件开发人员需要一套安全“奖励计划”
飞行常客计划及其他积分制项目旨在奖励那些对特定品牌或机构保持忠诚的用户。参与者通过这些项目获取积分,并可在未来用于抵扣消费或兑换商品。部分航空公司还会为忠实客户提供优先登机和贵宾休息室等额外礼遇。显而易见,软件开发行业也需要类似的激励机制,尤其是在培养开发人员“安全至上”的思维模式方面。

今日 AI:在人工智能辅助软件开发的世界中实现有效安全保障
在不久的将来,人工智能辅助开发极有可能成为常态。因此,企业必须像管理云部署、自带设备办公(BYOD)及其他职场技术趋势一样,制定相应的政策和最佳实践,以实现有效管理。
DevOps Digest:2025 年 DevSecOps 预测
作为 DEVOPSdigest 年度 DevOps 预测榜单的一部分,来自分析师、顾问及顶尖供应商的 DevSecOps 专家们,针对 2025 年 DevSecOps 及其相关风险与工具的演变趋势,提出了深刻、独到且往往引发争议的见解。
SecurityWeek:如何为软件开发团队实施有效的安全基准测试
基准测试的核心在于重掌主动权——通过衡量,您可以全面掌握开发团队的安全技能与实践水平。
KBi Media:安全设计是一项艰巨的任务,但其回报同样丰厚。
各方正协同开展多边努力,旨在引导并改变开发者在软件开发过程中的安全行为。


VMBlog:OpenText 与 Secure Code Warrior 达成合作,提供全面的应用程序安全防护与定制化开发人员风险管理方案
OpenText 宣布与 Secure Code Warrior 达成战略合作伙伴关系,将其动态学习平台集成至 OpenText Fortify 应用程序安全产品套件中。此次合作将通过实时培训帮助开发人员提升安全编码技能,从而降低风险、快速识别并修复漏洞,最终增强客户信任。

SecurityInfoWatch:OpenText 与 Secure Code Warrior 达成合作,提供全面的应用安全解决方案
这项新协议旨在通过持续的技能提升赋能开发团队,将安全性转化为战略优势,从而降低风险并提升客户信任度。
SecurityBrief 澳大利亚:OpenText 与 Secure Code Warrior 达成合作,共同提升安全性
OpenText 与 Secure Code Warrior 宣布达成战略合作伙伴关系,将 Secure Code Warrior 的动态学习平台集成至 OpenText Fortify 应用程序安全产品套件中。
ITWire:OpenText 与 Secure Code Warrior 达成合作,提供全面的应用程序安全保障及定制化开发人员风险管理方案
这项新协议旨在通过持续的技能提升赋能开发团队,将安全性转化为战略优势,从而降低风险并提升客户信任度。

Cyber Magazine:OpenText 达成合作,旨在消除软件供应链安全隐患
OpenText 与 Secure Code Warrior 达成合作,通过为开发人员提供增强型安全培训并推行 DevSecOps,共同应对日益严峻的供应链攻击威胁。
OpenText 与 Secure Code Warrior 达成合作,提供全面的应用程序安全防护及定制化开发人员风险管理方案
这项新协议旨在通过持续的技能提升赋能开发团队,将安全性转化为战略优势,从而降低风险并提升客户信任度。

[播客] Information Week:我们在软件开发中对人工智能的使用是否过头了?
人工智能带来的效率提升承诺在软件开发领域实现了吗?在引入人工智能的开发周期中,平民开发者是否仍有一席之地?
DevOps Digest:企业如何构建成功的“安全设计”项目
我们最新的研究报告《基准化安全技能:精简企业级“安全设计”流程》基于对企业级“安全设计”实践的深度分析,通过数据驱动的研究成果,总结出了一套行之有效的实施最佳实践。

Cybersecurity Insiders:为软件开发人员建立安全“忠诚度计划”是 2025 年的制胜法宝
软件开发行业或许可以借鉴“常旅客计划”的模式,特别是在培养开发人员“安全至上”的思维方面。如果没有相应的激励机制,企业及其开发团队几乎无法评估自身的安全水平,也难以与同行进行能力对比。

Authority Magazine:Secure Code Warrior 的 Matias Madou 谈如何将安全融入产品设计与开发
CISO 需要引领企业从充满不确定性的“影子 AI”转向更透明、可控且管理规范的“自带 AI”(BYOAI)环境。这不仅需要高管层的全力支持,还需将 AI 审慎地集成到现有技术栈中,并将“安全设计”原则融入“安全至上”的企业文化,在确保安全的同时不拖慢产品发布节奏。
Dynamic Business:全新网络安全法规出台,专家们是兴奋还是悲观?
2024年11月25日,澳大利亚议会通过了旨在加强国家网络安全态势的重大改革,这是澳大利亚力争在2030年成为全球网络安全领导者的战略举措之一。

哪款 AI 模型的编码最安全?
深入了解 16 款主流 AI 模型的实际编码表现,基于 11 个真实框架和 1,760 个代码库进行评分——框架的选择与模型本身同样重要。

Secure Code Warrior 的 Citizen AI
AI 风险不仅限于工程领域。获取关于“全民 AI”(Citizen AI)的单页介绍,助力您的全体员工提升 AI 素养并养成安全的使用习惯。

了解 AI 如何重塑软件开发,以及安全防护应如何随之演进。
从 AI 自动补全到自主智能体,深入探索软件开发的演进之路,以及这对安全、治理和您的团队意味着什么。

SCW 入选全新的智能体编码安全类别
Gartner 在《2026 年安全软件工程技术成熟度曲线》报告中两次提及 SCW。以下是这对人工智能驱动开发的重要意义。
适用于 KnowBe4 的 SCW 学习内容
通过 KnowBe4 提供的 Secure Code Warrior 内容,技术团队能够通过结构化学习,深入掌握 OWASP 十大安全风险、AI 辅助开发以及现代安全编码实践,从而提升安全编码能力与 AI 治理意识。
通过 KnowBe4 + Secure Code Warrior 实现安全的 AI 驱动开发
Secure Code Warrior 携手 KnowBe4,将实操安全编码培训引入安全意识计划,涵盖 OWASP、AI 开发及 10 种编程语言。
Trust Agent: AI - 安全扩展 AI 驱动的开发
AI 正在编写代码,但谁在监管它?鉴于高达 50% 的 AI 生成代码存在安全漏洞,管理 AI 风险已刻不容缓。了解 SCW 的 Trust Agent: AI 如何提供实时可见性、主动治理以及针对性的技能提升,助您安全地扩展 AI 驱动的开发工作。
OpenText Application Security + Secure Code Warrior
OpenText Application Security 与 Secure Code Warrior 强强联手,将漏洞检测与 AI 软件治理及开发者能力提升融为一体。双方携手助力企业降低风险、强化安全编码实践,并从容应对 AI 驱动的开发转型。

Secure Code Warrior 企业概览
Secure Code Warrior 是一款 AI 软件治理平台,旨在通过弥合开发速度与企业安全性之间的差距,助力企业安全地采用 AI 驱动的开发模式。该平台致力于解决“可见性差距”问题,即安全团队往往难以洞察影子 AI 编码工具的使用情况以及生产代码的来源。

安全编码培训主题与内容
考虑到您的角色,我们行业领先的内容不断发展,以适应不断变化的软件开发环境。涵盖从 AI 到 XQuery 注入的所有内容的主题。按主题和角色抢先了解我们的内容目录可以提供什么。
符合《网络韧性法案》(CRA)的学习路径
SCW 通过符合 CRA 标准的挑战任务和概念学习合集,助力开发团队做好《网络韧性法案》(CRA)的合规准备,帮助他们掌握符合 CRA 安全开发原则的“设计即安全”(Secure by Design)、软件开发生命周期(SDLC)及安全编码技能。

OWASP Top 10 2025 电子书
想要掌握 OWASP Top 10?立即下载《OWASP Top 10:2025 应用防御实战指南》

Secure Code Warrior 推出的 Trust Agent: AI
本单页文档介绍了 SCW Trust Agent: AI,这是一套全新的功能,旨在为 AI 编码工具提供深度可观测性和治理能力。了解我们的解决方案如何将 AI 工具的使用与开发人员技能进行独特关联,从而帮助您管理风险、优化软件开发生命周期 (SDLC),并确保每一行 AI 生成的代码都安全可靠。
AI 编程助手:新一代开发者安全导航指南
大语言模型在速度和生产力方面带来了巨大的优势,但也为企业引入了不可忽视的风险。传统的安全防护措施已不足以应对海量涌现的问题。开发者需要精准且经过验证的安全技能,以便在软件开发生命周期的初期识别并预防安全缺陷。
设计安全 (Secure by Design):最佳实践和预防性安全结果
在这份研究论文中,Secure Code Warrior 的联合创始人 Pieter Danhieux 和 Matias Madou 博士,连同专家贡献者,将揭示来自二十多项深入访谈的关键发现。

专业服务 - 以专业知识加速成功
Secure Code Warrior 的项目战略服务 (PSS) 团队致力于协助您构建、完善并优化安全编码项目。无论您是初创项目还是寻求优化现有方案,我们的专家都能为您提供量身定制的专业指导。

Quests:行业领先的学习平台,助力开发人员掌握前沿技能,有效降低风险。
Quests 是一个学习平台,旨在通过提升开发人员的安全编码技能来帮助他们降低软件安全风险。通过精心策划的学习路径、实战挑战和互动活动,它能够赋能开发人员识别并预防漏洞。

安全技能基准测试:简化企业“安全设计”流程
“设计即安全”(Secure-by-Design)理念是未来软件开发安全的核心趋势。了解企业在规划“设计即安全”方案时必须掌握的关键要素。
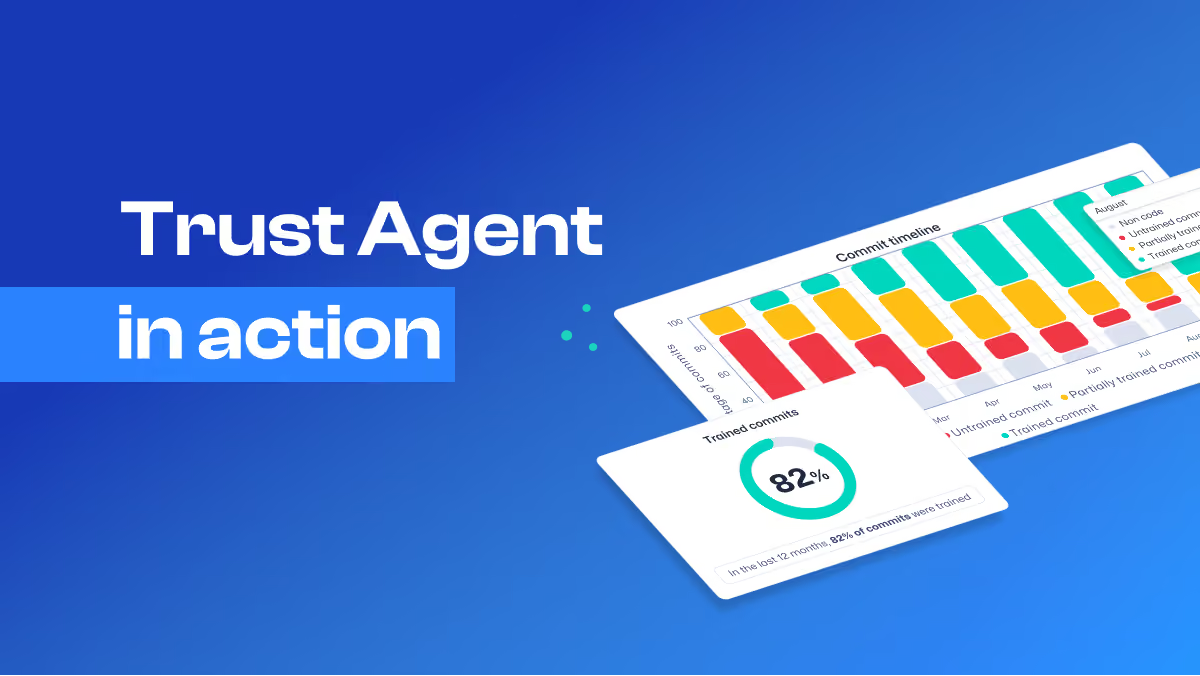
Trust Agent 运行演示
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.
AI 软件治理策略指南
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.

Secure Code Warrior 的 Trust Agent
您是否确信每一行提交的代码都出自具备必要安全编码技能的开发人员之手?许多组织正面临这一关键缺口,导致漏洞频发且开发效率受阻。SCW Trust Agent 为您的代码仓库提供无与伦比的可见性,直接根据开发人员的安全专业水平对提交内容进行分析。通过策略门控,Trust Agent 让您能够在提交层面实施治理,确保代码贡献者具备您业务关键型应用所要求的安全编码知识。立即下载我们的产品手册,了解 SCW Trust Agent 如何助您强化安全态势、优化开发生命周期并显著降低漏洞风险。

SCW 信任评分 - 构建、衡量和优化安全计划的最佳方式
深入了解 Secure Code Warrior 信任评分 (Trust Score),这是构建、衡量并优化您安全计划的最佳途径。
Secure Code Warrior & KnowBe4 合作伙伴简报
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.

Secure Code Warrior 信任评分
了解 SCW 信任评分 (SCW Trust Score),这是业内首个旨在帮助您衡量安全计划有效性的基准。通过与行业同行进行对标,优化您的安全态势,并利用数据驱动决策,从而提升软件安全性。
金融服务安全趋势终极指南
金融服务机构正面临一系列挑战,其核心在于能否在瞬息万变的金融世界中高效、有效地利用技术。在竞争激烈的云端商业环境中,各类组织正处于内部变革与行业演进的双重快速变动期。例如,在推进数字化转型的过程中,企业正致力于消除组织内部的摩擦,以扫清对人工智能等新技术的投资障碍,从而加速支付流程及其他业务程序的运作。
2024 年预测:生成式 AI 正在重塑软件工程
正如 Gartner 报告所强调的,探索生成式 AI 如何彻底改变整个 SDLC 中的软件开发,建议 AppSec 领导者审查 AI 生成的软件。
PCI DSS 4.0 解析
本指南旨在提供切实可行的策略,帮助开发团队落实 PCI DSS 4.0 合规要求。内容涵盖了现代开发者在合规方面的具体需求,探讨了安全专家与开发经理如何协作构建以开发者为核心的安全计划,并提供了分步建议,助力企业通过有效的培训举措从根本上消除安全漏洞。

开发人员安全成熟度测验
Secure Code Warrior 概述了开发人员团队的三个安全成熟度阶段:定义、采用和扩展。您的开发人员对安全有多了解?参加我们的测验来找出答案。
脚本测试请忽略
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
安全编码学习的投资回报率
探索安全编码培训的长期投资回报率。了解投资于敏捷、主动的学习策略如何提升安全性,并为应对当今的网络威胁提供高性价比的防护方案。
为何开发者需要安全技能以有效驾驭 AI 开发工具
人工智能只需轻轻一点就能编写出复杂代码,这一前景固然令人心动,但现实是,AI 仍需人类开发者的深度协作,才能打造出真正安全可靠的代码。
敏捷学习平台:开发者驱动安全性的投资回报率
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
铸就堡垒:软件安全中开发者赋能的六大核心支柱
在这份白皮书中,安全专家、Secure Code Warrior 首席技术官兼联合创始人 Matias Madou 博士将深入探讨:构建高效开发人员安全教育与赋能体系的六大支柱。同时,您还将了解到十位高管在企业级安全项目实施过程中的宝贵经验,以及在通往成功之路时应避开的常见陷阱。

敏捷学习平台
利用 Secure Code Warrior 赋能您的开发团队。这是一个专为应对不断演变的应用安全挑战而设计的敏捷学习平台。通过我们业界领先且持续更新的内容,在应对安全漏洞和监管复杂性的竞争中保持领先,确保以主动且引人入胜的方式开展安全代码教育。
Trust Agent:AI 解决方案简报
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
2023 年 OWASP API Top 10:智能开发者的战术指南
探索 API 安全领域的最新动态。深入了解我们为您准备的 2023 年 OWASP 十大安全风险指南。提升您的编码技能,从容应对漏洞,在瞬息万变的 API 开发世界中保持敏捷。立即下载,开启您的深度学习之旅!
安全编码学习蓝图
跟随我们的 Pieter Danhieux,通过五个步骤解开开发人员参与的秘密。立即下载,探索建立繁荣开发人员社区的路线图。
开发者驱动的安全与敏捷学习手册
通过以开发人员为核心的安全策略,实现安全左移。本手册将指导您如何与开发人员协作,提升他们的安全技能与知识储备,并教您如何衡量工作成效,从而编写出更安全的代码。
安全代码培训蓝图
大型语言模型在速度和生产力方面具有不可抗拒的优势,但同时也给企业带来了不可否认的风险。传统的安全护栏不足以控制这种泛滥。
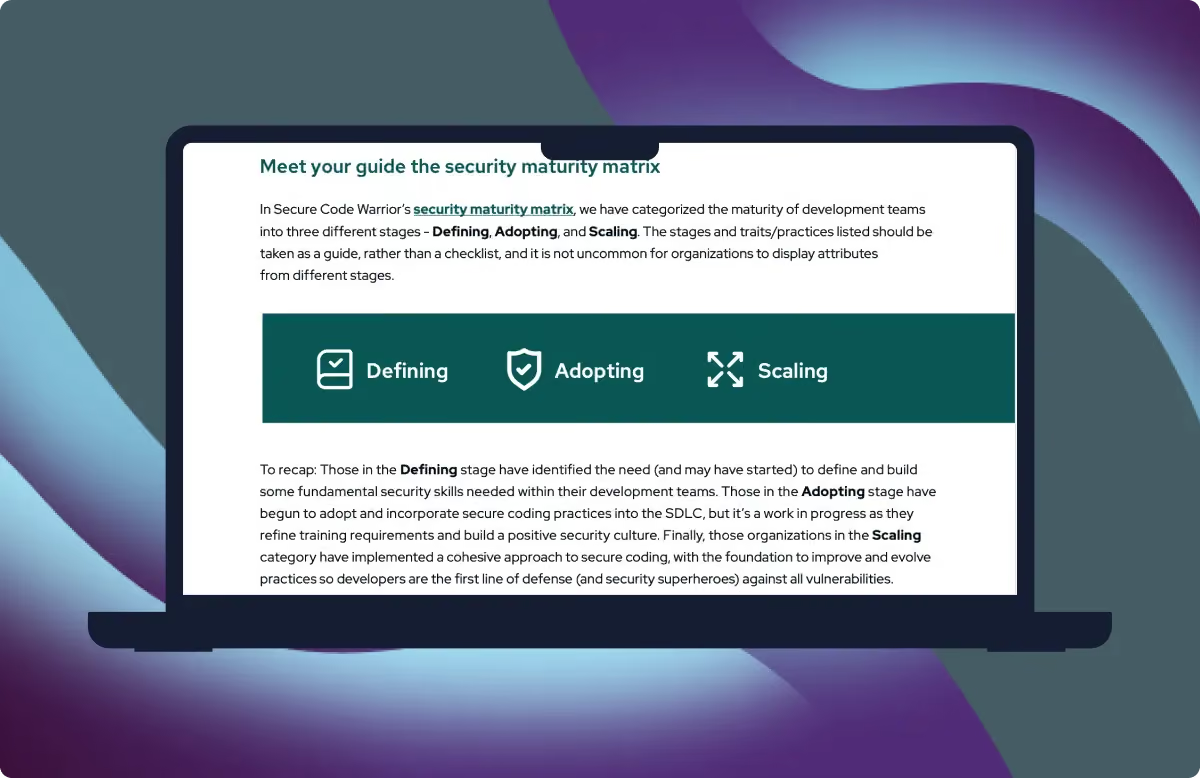
开发者安全成熟度矩阵
提升开发团队的安全成熟度可以分阶段进行。基于我们与 400 多家机构合作的经验,我们总结了安全成熟度三个不同阶段(定义、采用和扩展)的常见实践与特征。
开发团队安全成熟度的重要性
通过评估和了解开发团队的安全成熟度,组织可以制定包含正确利益相关者、流程和技术的计划,以建立和支持所需的技能和能力。

开发团队安全成熟度
开发团队的安全成熟度应该是一个持续的改进周期,并在此过程中设定现实的目标。随着开发团队提高其安全成熟度,他们可以减少返工量并最大程度地降低风险。

报告:2022年开发者驱动的安全现状
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
白皮书:提升软件安全性的挑战(与机遇)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
简介:一种以开发者为主导的统一安全方案
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior 的安全与隐私
Secure Code Warrior 致力于保护我们的信息资产以及客户的信息资产,防止其遭到滥用、误用或泄露。我们采用并推行基于风险的信息安全管理方法,旨在持续实施适当的风险管理和缓解措施,以应对平台、客户数据及信息所面临的安全威胁。随着 Secure Code Warrior 作为主要服务提供商不断取得成功,我们将继续构建安全能力,作为我们安全与隐私计划的一部分。欲了解更多信息,请阅读我们的白皮书。
通过可复用的安全编码技能实现左移(并达成合规)。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
定义安全代码
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
为何仅靠扫描工具不足以构建安全代码
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
零日攻击防御指南:助您抵御暗黑威胁
零日攻击固然令人防不胜防,但只要企业能够充分利用现有的安全工具构建预防性策略,安全专业人员便能多一份安心。
助力开发者提升技能并增强参与度的计划
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
以开发人员为主导的软件安全预防性方法
深入了解具备安全意识的开发人员如何成为一股庞大且尚未被充分利用的力量,通过持续抵御现代威胁来助力网络防御。

安全和隐私白皮书
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
你的 CISO/CTO 说服套件(用于启动演示)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP API 安全十大风险:智能开发者的应对策略
下载这份实用指南,助您在代码中击败常见的 API 安全威胁。
如何整合安全与开发团队,共同抵御安全风险
领先的 AI 模型在面对现实世界漏洞模式时表现如何?SCW AI 信任指数揭示了顶级模型的安全态势。
应用安全如何减少漏洞并实现合规,让团队腾出精力应对更严峻的挑战。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Shared Assessments SIG Lite 问卷
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCW 渗透测试摘要
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCW 网络保险凭证
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
从被动反应到主动预防:2021 年软件安全不断变化的面貌 - 白皮书
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
网络安全行政命令:通过提升开发人员技能来改善软件安全的审慎举措
尽管这项行政命令涉及功能性网络安全的诸多方面,但它首次明确指出了开发人员的影响力,以及他们必须具备经过验证的安全技能和意识的必要性。

FSQS-NL 证书
Secure Code Warrior 现已完成 FSQS-NL 注册。此次注册是我们持续致力于遵守金融行业法规过程中的一个重要里程碑。

平台架构图
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

信息安全政策
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

DevSecOps 超级碗:安全拥护者如何助力您的团队在后期漏洞攻防中取得胜利
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
高管圆桌会议白皮书 - Visma 与 Blue Prism
2020 年如何改变了我们对软件安全的看法?Visma 高管圆桌会议。
Mimmit Koodaa 运动的女性成员深入探索安全编码
Mimmit Koodaa(芬兰女性编程社区)与我们分享她们在安全编码方面的经验。

任务 - 在真实场景模拟中体验糟糕代码带来的影响
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
课程 - 构建安全编码技能与能力
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
赛事分步指南
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
AI 开发人员手册
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
击败 OWASP Top 10 的作战计划
面对像您这样的安全开发超级英雄,十大常见安全漏洞根本不堪一击。这本免费电子书是您的终极实战指南,助您深入了解 OWASP Top 10 2021 中的每一项漏洞,洞悉其运作原理。
通过 OWASP 和 Secure Code Warrior 竞赛取得成功 - 白皮书
深入分析 GenAI 和 LLM 如何从根本上改变应用程序安全的当前格局。查看来自 Secure Code Warrior CEO, Pieter Danhieux 的最新观点。

竞赛 - 建立组织安全意识并提升开发者参与度,让安全编码成为核心关注点。
通过在安全原则和实践方面提供强大的培训,开发人员可以从安全新手转变为安全冠军,能够识别、缓解并防止威胁。

臭名昭著的 8 大基础设施即代码漏洞:如何发现并修复
Secure Code Warrior 锦标赛是建立积极安全文化的有趣且引人入胜的方式。通过举办编码比赛,您可以举办一项包含远程和混合办公开发人员的活动,评估开发人员的技能水平,并确定安全冠军。
迈向 DevSecOps 成功的五步之路:应用安全专业人员如何打造理想团队并实现卓越发展
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

提升软件安全计划最快、最简单的方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
创意型首席信息安全官(CISO)的安全项目转型指南
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
消除 PCI-DSS 合规性带来的痛苦 白皮书
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior 简介
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
助力开发者编写安全代码
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

赋能开发人员成为第一道防线,全面提升您组织的安全性。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

评估 - 对开发人员的安全编码技能进行基准测试,并构建您的安全态势。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
推出安全升级计划前必须完成的 6 个关键步骤
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

2019年应用安全趋势报告
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
