




セキュア開発を牽引する専門家による知見
セキュアコーディング、AIガバナンス、ソフトウェアリスク管理に関する専門的なコンテンツをご覧ください。

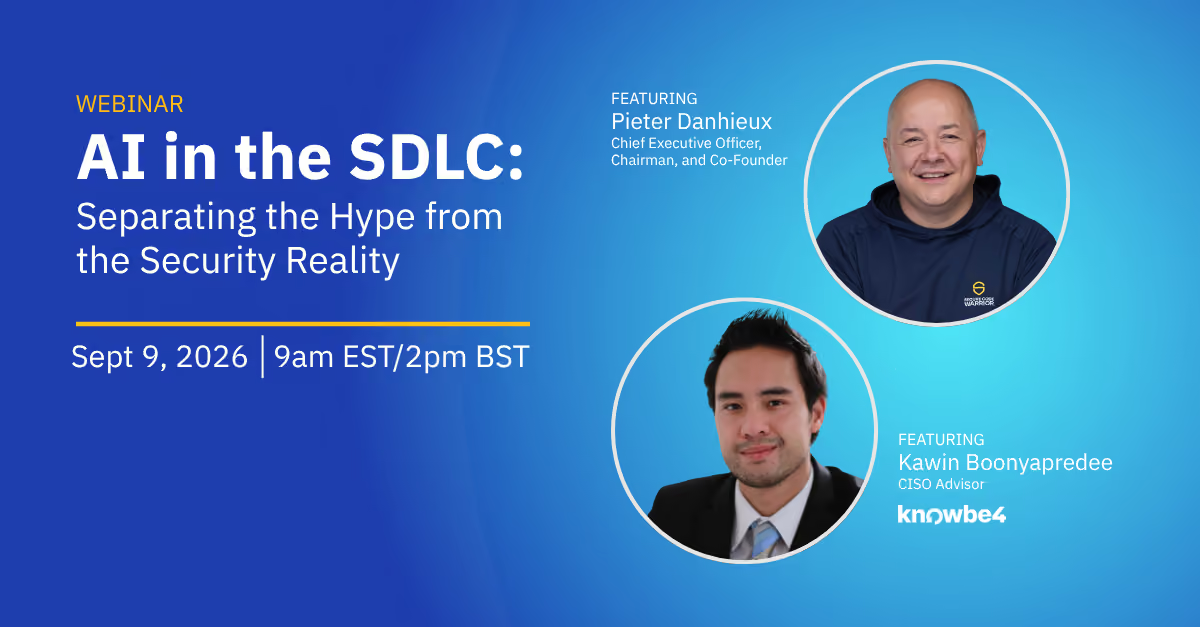
SDLCにおけるAI:誇大広告とセキュリティの現実を切り分ける
KnowBe4とのパートナーシップでお届けする「SDLCにおけるAI」。KnowBe4のCISOアドバイザーであるKawin Boonyapredee氏と、SCWのCEOであるPieter Danhieux氏が、AIコードのセキュリティリスクを徹底解説します。
German OWASP Day 2026
Secure Code WarriorはGerman OWASP Day 2026に協賛し、AppSecの実践者が集い、セキュアな開発、運用、テストのベストプラクティスを探求する場を支援します。SCWは、開発ライフサイクルのあらゆる段階にセキュリティを組み込む方法をご紹介します。
AdelaideSEC
Secure Code Warriorは、AdelaideSECにてセキュアコーディングトーナメントを開催します。開発者やセキュリティ専門家が実践形式で競い合い、実際の脆弱性を特定・修正することで、スキルを磨きながら地域の技術コミュニティとの交流を深めます。
Black Hat USA 26
Secure Code Warriorは、ラスベガスで開催されるBlack Hat USA 2026に出展します。CEOのPieter Danhieux、Chief Customer OfficerのFatemah Beydoun、Chief Product and Technology OfficerのAlex Bullenが現地に滞在します。ぜひ面談をご予約ください。
FS-ISAC APACサミット
2026年7月14日〜15日にシンガポールで開催されるFS-ISAC APACサミットにスポンサーとして参加します!ブース#8にて皆様とお会いできるのを楽しみにしています。また、7月14日午後1時15分よりHeliconia 3401にて、Pieter Danhieuxが登壇します。1万人もの人間の開発者とAIコーディングモデルを比較した画期的な調査結果と、AI支援型開発におけるセキュリティへの影響について発表しますので、ぜひお見逃しなく。会場でお会いしましょう!
Gartner Security & Risk Management Summit 2026
2026年9月22日〜24日にロンドンで開催されるGartner Security & Risk Management Summitに協賛します!当社のブースでは、Secure Code Warriorがどのように組織のAI生成コードのガバナンスを支援し、SDLC全体で持続的なセキュリティスキルを構築しているかをご紹介します。会場でお会いしましょう!

OWASP Global AppSec USA
2026年11月5日〜6日にサンフランシスコのハイアットリージェンシーで開催される、25周年記念の「OWASP Global AppSec USA 2026」にシルバースポンサーとして参加します!AIセキュリティや脅威モデリングに関するセッション、Capture the Flag(CTF)大会、OWASPプロジェクトデモルーム、そして特別なネットワーキングレセプションなど、800名以上のアプリケーションセキュリティ専門家と共に盛り上がりましょう。会場でお会いできるのを楽しみにしています!

顧客事例ウェビナー:Danske Bank
Danske Bankがどのようにして強固なセキュアコーディング文化を築き上げたのか。その主要な戦略、実際の成果、そしてすぐに活用できる教訓をご紹介します。オンデマンドで今すぐご覧ください。

Gartner Security & Risk Management Summit
2026年6月1日から3日までメリーランド州ナショナルハーバーで開催されるGartner Security & Risk Management Summitにぜひお越しください。CISOやサイバーセキュリティのリーダーの皆様と共に、AI、リスクレジリエンス、そして進化し続ける脅威環境に関する専門的な知見を深め、組織のセキュリティ体制を強化できることを楽しみにしています。ぜひ当社のブースへお立ち寄りください!
シャドーAIからAIソフトウェアガバナンスへ:コードベース全体の可視性を取り戻す
Secure Code WarriorのCTOであるMatias MadouとプロダクトディレクターのTamim Noorzadが、AIを活用した開発を大規模に管理するために必要な可視性と洞察を、AIソフトウェアガバナンスがいかに提供するかを解説します。

OWASP Global AppSec EU
2026年6月22日から26日までウィーンのオーストリア・センターで開催される、25周年を迎えるOWASP Global AppSec EUカンファレンスにスポンサーとして参加できることを大変嬉しく思います。800名を超える専門家が集う活気あふれる展示ホールや「Meet the Mentor」プログラムへの参加、CPEクレジットの取得、そして特別なネットワーキングレセプションなど、充実したプログラムをご用意しています。ぜひ当社のブースにお立ち寄りいただき、交流しましょう!

OWASP BASC
4月11日にマサチューセッツ州ボストンで開催されるOWASP BASCにスポンサーとして参加できることを大変嬉しく思います。本カンファレンスは、セキュリティ専門家、開発者、研究者が一堂に会し、ボストンにおけるアプリケーションセキュリティの発展を目指す、業界最高峰のイベントです。

OT Summit Madrid
OpenText Summit Madrid 2026にぜひご参加ください。AI、クラウド、セキュアな情報管理が次世代のインテリジェント・エンタープライズをどのように支えているのかを体験できる対面型イベントです。
サイバーセキュリティ・サミット
4月28日・29日に開催されるCyber Security Summitは、トップレベルの専門家やイノベーター、出展企業が一堂に会する最高峰のカンファレンスです。最新のトレンドや強靭なIT戦略、業界のベストプラクティスを網羅しています。ぜひ当社のブースにお立ち寄りいただき、交流を深めましょう!
開発者のセキュリティ習熟度:統合型ASTと開発者のスキルアップによる脆弱性修正の加速
脆弱性を見つけるだけでなく、根本から解決しましょう。バグの検出は戦いの半分に過ぎません。真の「Secure by Design(設計段階からのセキュリティ)」を実現するには、セキュリティに関する知見を迅速かつ効果的な修正へとつなげる必要があります。3月18日、Secure Code WarriorのEric JohnsonとBlack DuckのSteven Zimmermanの両氏を迎え、検出と開発者のスキルアップのギャップを埋める方法について解説します。

テック・カウンシル Parliamentary Innovation Showcase
Tech Council of Australia(TCA)の旗艦イベントであるParliamentary Innovation Showcase 2026は、意思決定者、業界リーダー、研究者、そしてテクノロジー愛好家が一堂に会し、最先端技術の探求や意見交換を通じて、研究・投資・イノベーションの未来について洞察を深める絶好の機会です。
Product Security Virtual Summit
Secure Code Warriorは、1月28日に開催される今年のProduct Security Virtual Summitにて、Cycodeとパートナーシップを組むことを誇りに思います。AI時代のセキュアなソフトウェアの未来を掘り下げ、セキュリティアラートを開発者の強力な武器に変える方法をご紹介します。

Phishapalooza
SCWは、アメリカ対がん協会を支援する第18回Phishapaloozaに参加できることを光栄に思います。ツインシティーズでのアイスフィッシングと募金活動を通じて、地域のサイバーセキュリティコミュニティの皆様と交流できることを楽しみにしています。GuidePoint Securityと協力し、この素晴らしい活動のために寄付を募ります。ぜひご参加ください。
OWASP LASCON
テキサス州オースティンで開催されるOWASP LASCON 2026のゴールドスポンサーを務めることを誇りに思います!Norris Conference Centerにて、400名以上のWeb開発者やセキュリティ専門家が集い、アプリケーションセキュリティに関する最先端のアイデアを共有しましょう。

New York Secure Code Showdown
2026年2月19日(木)午前11時から午後4時(EST)まで開催されるNew York Secure Code Showdownに、SCW、OWASP、AWSが皆様をご招待します。このトーナメントでは、主要なプログラミング言語の中から選択し、脆弱性の特定と修正に挑戦していただきます。仲間と競い合いながら、セキュアコーディングの基礎を習得する絶好の機会です!

ゴールドコースト BSides
BSides Goldieにてセキュアコーディングトーナメントを開催します!オーストラリアのゴールドコーストで、実際の脆弱性を特定・修正する能力を競う実践的なコンペティションにぜひご参加ください。経験豊富な開発者の方も、セキュリティ初心者の方も大歓迎です。仲間と協力しながらスキルを磨き、地域のテックコミュニティのセキュリティ向上に貢献できる絶好の機会です。
BSides Frankfurt
BSides Frankfurtにて、セキュアコーディングトーナメントを開催します!会場はゲーテ大学フランクフルトのキャンパスです。実際の脆弱性を特定・修正する能力を試せる実践的なコンペティションにぜひご参加ください。経験豊富な開発者の方も、セキュリティ初心者の方も大歓迎です。仲間と協力しながらスキルを磨き、地域のテックコミュニティのセキュリティ向上に貢献できる絶好の機会です。
RSA Conference
RSA Conference 2026に参加するため、サンフランシスコへ向かいます。当社は、開発者が最初からセキュアなコードを書くためのスキルを習得できるよう支援しています。South Expo Hallのブース#250にお立ち寄りいただき、組織内でセキュリティ意識の高い開発者コミュニティを構築する方法についてぜひお話ししましょう。

FS-ISAC FinCyber Today Canada
FS-ISAC FinCyber Today Canadaにて、開発者のリスク管理についてお話しできることを楽しみにしています。私たちは、開発者がセキュアコーディングを習得できるよう支援することで、金融機関のアプリケーションリスク軽減に貢献しています。ソリューションホールの弊社ブースにて、貴社のセキュリティ体制強化に向けた取り組みをご案内します。ぜひお越しください。
AIによる脅威モデリング:すべての開発者を脅威モデラーに
AIによる脅威モデリング:IDEから直接、すべての開発者を脅威モデラーに変える方法。

開発者の見つけ方
カリキュラム&オンボーディングマネージャーのKatelynd Trinidadが、組織内のコード貢献者を特定し、適切なセキュアコーディングトレーニングを確実に受講してもらうための様々な手法を解説します。

AppSec、DevSec、DevSecOpsにおけるブランドの力(その頭字語に何があるのか!?)
AppSecにおいて、プログラムの永続的なインパクトを生み出すには、単なる技術以上のもの、つまり強力なブランドが必要です。確固たるアイデンティティを確立することで、取り組みが開発者コミュニティに浸透し、持続的なエンゲージメントを促進します。

Vibe Coding:AI時代のAppSec戦略アップデート実践ガイド
オンデマンド配信では、トレーニングを最優先する実践的なアプローチを通じて、AppSecマネージャーが「ブレーキ役」ではなく「AI活用を推進する存在」になる方法を解説します。Secure Code Warrior(SCW)を活用し、AIコーディングアシスタント時代に合わせたAppSec戦略を戦略的に刷新する方法をご紹介します。

The Future of Cyber Security バーチャルカンファレンス
「The Future Of Cyber Security」カンファレンスシリーズは、他のセキュリティカンファレンスでは得られない洞察に満ちたセッションを通じて、ビジネスが攻撃者の一歩先を行くための支援を目的としています。バーチャル会場でお会いできるのを楽しみにしています!

SecTor
トロントのメトロ・トロント・コンベンション・センターで開催されるSecTor 2025のブース#336へぜひお越しください!当社の専門家が、他のセキュリティプロフェッショナルと共に、アンダーグラウンドの脅威や企業防衛に関する最新の研究と技術を共有します。

OWASP New Zealand Day
オークランド大学のキャンパスで開催されるOWASP New Zealand Dayに参加できることを大変嬉しく思います!このカンファレンスはウェブおよびアプリケーションセキュリティをテーマとしており、堅牢なアーキテクチャと開発手法に焦点を当てることで、ニュージーランドの開発者がより安全なアプリケーションを構築できるよう支援することを目的としています。ぜひ当社のブースにお立ち寄りいただき、当社のDeveloper Management Platformについてお話ししましょう!

OWASP Global AppSec 2025 USA
ワシントンDCのダウンタウンにあるMarriott Marquisの展示ブースへぜひお越しください!私たちをはじめ、セキュリティに情熱を注ぐ800名以上の専門家と交流できる絶好の機会です。

OWASP BeNeLux Days
ベルギーのメヘレンで開催されるOWASP BeNeLux Daysの弊社ブースへぜひお越しください!本イベントでは、セキュリティ、DevOps、クラウドの専門家による技術セッションや、主要なセキュリティ分野のハンズオン・トレーニングを実施します。さらに、業界リーダーによる基調講演、ベンダーブースでの最新セキュリティ技術の紹介に加え、Capture The Flag(CTF)やセキュリティツール・トレーニングといった体験型アクティビティも盛りだくさんです。
Melbourne AppSec & DevSecOps Summit
Melbourne AppSec & DevSecOps Summitで、有意義な知見と交流の一日を過ごしましょう!セキュリティや開発のリーダーである皆様と意見を交わし、アプリケーションセキュリティとDevSecOpsの最新トレンドを探求できることを楽しみにしています。会場では、当社のソリューションが皆様の開発管理戦略をどのように強化できるか、ぜひ短いミーティングでお話しさせてください。
FS-ISAC Fall Summit
10月7日(火)午前8時から開催されるFS-ISAC Fall Americas Summitの朝食会にぜひお越しください。ケータリングスポンサーテーブルにて、Secure by Design戦略と開発者に焦点を当てたリスク管理が、どのようにサイバーセキュリティを変革しているのかをご紹介します。

CISO Inspired Summit US
CISO Inspired Summit New York 2025にぜひご参加ください!サイバーセキュリティのリーダーたちと交流し、先を見据えた防御戦略を深掘りし、進化し続ける今日のデジタル環境を自信を持って乗り切るための強固なセキュリティフレームワークを構築する絶好の機会です。

CISO Inspired Summit UK
この11月、CISO Inspired Summit UK 2025が開催されます。サイバーセキュリティのリーダーたちと交流し、急速に変化する現代のサイバー環境において、高まる脅威への対策、デジタル防御の強化、そして強固なビジネスレジリエンスを構築するための戦略を共に考えましょう。

BSides Bournemouth
BSides Bournemouthは、8月16日に英国ボーンマスのロイヤル・バス・ホテルで開催されるコミュニティ主導のサイバーセキュリティカンファレンスです。JPモルガン・チェースをはじめとする素晴らしいスポンサー各社と共に、洞察に満ちた講演やネットワーキング、体験型アクティビティをお楽しみください。

Black Hat USA
ラスベガスのマンダレイ・ベイで開催されるBlack Hat USAに、ぜひ当社の経営陣を訪ねてください!AI/LLMのセキュアコーディングリスクや、熟練開発者がもたらすROIについて、皆様とお話しできることを心待ちにしています!

OWASP Global AppSec EU 2025
OWASP Global AppSec EUのブース#G08へぜひお立ち寄りください。Secure by Designの原則と効果的な開発者リスク管理が、次世代のサイバーセキュリティをどのように形作っているのかをご紹介します。
FS-ISAC EMEAサミット
5月21日午前8時から開催されるFS-ISAC EMEAサミットの朝食会にて、ケータリングスポンサーテーブルへぜひお越しください。「Secure by Design」戦略と開発者主導のリスク管理が、どのようにサイバーセキュリティを変革しているのかをご説明します。
Cybersecurity Summit、ハンブルク
Cybersecurity Summitにて、意思決定者やイノベーターの皆様と、プロアクティブなセキュアコーディングがどのようにソフトウェア開発を加速させ、セキュリティ体制を向上させるかについてお話しできることを楽しみにしています。

OpenText Summit Madrid
Secure Code Warriorは、4月10日に開催されるOpenText Summit Madrid 2025にスポンサーとして参加します。この特別なイベントでは、各界のリーダーが集結し、クラウド、セキュリティ、AIが情報管理をどのように変革しているのかを探求します。「Explore(探求)」「Transform(変革)」「Imagine(想像)」というテーマに沿ったセッションを通じて、参加者の皆様に有益な知見やベストプラクティス、そして実際の成功事例をお届けします。
オーストラリア・サイバー・エクスチェンジ
4月3日、当社のCEOであるPieter Danhieuxが、ACE25に登壇します。ACE25は、オーストラリアのサイバー能力強化を目指し、政府、民間セクター、学術界を結集させる初のオーストラリア・サイバー・エクスチェンジです。イノベーション、主権、成長に焦点を当てたACE25では、サイバーセキュリティの主要な課題に取り組むパネルディスカッション、ショーケース、ピッチセッションが行われます。

サイバーセキュリティの未来 ロンドン
Secure Code Warriorは、ランサムウェアやボットネットから、暗号資産ハッキング、サイバー犯罪のサービス化(CaaS)に至るまで、デジタル世界で進化する脅威に対処するため、トップクラスのサイバーセキュリティ専門家が集結するこの1日限りのカンファレンスに参加します。有意義な議論と最先端の戦略を共有できることを楽しみにしています!

OWASP SnowFROC
デンバー最大級のアプリケーションセキュリティカンファレンス「SnowFROC '25」にぜひご参加ください!約400名が参加するこの1日限りのイベントでは、実践的なトレーニングや充実した食事、そして貴重なネットワーキングの機会を提供します。2025年3月14日(金)の開催で、サイバーセキュリティの幅広いトピックを網羅した専門家によるプレゼンテーションやワークショップが行われます。

BSides Limburg
Secure Code Warriorは、3月14日に開催されるBSides Limburgにてトーナメントを開催します!BSidesは、従来のカンファレンスの枠を超えたコミュニティ主導のサイバーセキュリティイベントです。親密な雰囲気の中で、深い議論や実践的なデモ、そしてコラボレーションが繰り広げられます。セキュリティの次なる大きなアイデアが生まれる場所、それがBSidesです!
第2回 2025年 OWASP Maine セキュアコーディングトーナメント
OWASP MaineとSecure Code Warriorがタッグを組み、第2回OWASP Maineセキュアコーディングトーナメントを開催します!本イベントは、初級レベルからプリンシパルレベルまで、すべてのソフトウェア開発者およびアプリケーションセキュリティ専門家を対象とした対面式のミートアップです。ノートパソコンとセキュアコーディングの知識を携えて、2025年のメイン州で最も優れたセキュアコーダーの称号を目指し、仲間たちと競い合いましょう!

NDC Security 2025
オスロの中心地で、最先端のトピックやハンズオンワークショップ、そして仲間とのネットワーキングを体験しましょう。知識を深め、セキュリティの未来を形作るこのチャンスをお見逃しなく。スポットHのブースでは、Secure Code Warriorがどのように開発者の生産性とコードの安全性を向上させるのかをご紹介します!

RSA Conference 2025
RSAC 2025のブース#2353へぜひお立ち寄りください。サイバーセキュリティの未来を形作る革新的なソリューションのご紹介や、皆様との対話の場をご用意しております。

DevSecOps360 London
2025年1月22日(水)、IBM Innovation Studio Londonにて開催されるイベントにぜひご参加ください。パートナーエコシステムにおけるDevSecOpsの最新の統合ビジョンをご紹介します。

Black Hat Europe
ロンドンのExCeLで開催されるBlack Hat Europeにぜひお越しください

OWASP Benelux
SCWは、今年のカンファレンスをスポンサーできることを誇りに思います。ぜひブースにお立ち寄りいただき、SCWがヨーロッパ中の企業によるOWASP Top 10の習得と、組織のセキュリティリスク軽減をどのように支援しているかをご覧ください。

German OWASP Day 2024
ドイツ・ライプツィヒで開催されるGerman OWASP Day 2024にSecure Code Warriorが参加します。OWASPの貴重な知見や2025年のソフトウェアセキュリティの動向、そして楽しいネットワーキングの機会をぜひご活用ください。
DevSecOps 360 トロント
SCW、IBM、Black Duck、IriusRisk、Contrastと共に、脆弱性を最小限に抑えつつ開発を加速させ、ビジネスチームとセキュリティチームの双方に明確なメリットをもたらす方法を学びましょう。

Cloud & Cyber Security Expo(パリ)
Secure Code Warriorは、フランス最高峰のサイバーセキュリティイベントのシルバースポンサーを務めることを大変嬉しく思います。会場でお会いできるのを楽しみにしています。

OpenText World 2024
Secure Code WarriorとOpenTextの共催ウェビナーで、世界中の企業がSASTの分析結果をどのように活用し、アジャイルなセキュアコーディング学習体験を実現しているのかをご紹介します。
DevSecOps 360 ロンドン
SCW、IBM、BlackDuck、IriusRiskが共催する本イベントでは、最新のインテグレーションをご紹介するとともに、各企業がどのようにしてビジネスと生産性の向上を実現したのか、その実例を学んでいただけます。

AppSecDay ストックホルム
Secure Code Warrior、OpenText、Sonatypeが登壇する、オープンソースの活用、NIS2コンプライアンス、AI、DevSecOpsに関するディスカッションにぜひご参加ください
DevSecOps 360 ミラノ
自動化によって開発をより迅速かつ安全にする方法をご紹介します。IBM Cyber Security Services、Synopsys、IriusRiskの各パートナーと共に、脆弱性を低減し、チームの競争力を維持するための実践的なソリューションを詳しく解説します。

Charity Pro-Am Scramble
Secure Code WarriorとパートナーのArctiqが主催するチャリティ・プロアマ・スクランブル(会場:モン・トランブランのGolf Le Diable)にぜひご参加ください。私たちは力を合わせ、より多くの子どもたちがチームスポーツに親しみ、遊びを通じて未来を築けるよう支援するKidSport Québecのために、チャリティゴルフを開催します。
AppSec Day ユトレヒト
アプリケーションセキュリティの進化に伴い、リアルタイムでの脅威検知や防御のためにAIソリューションを導入する企業が増えています。Secure Code WarriorとパートナーのOpenText、Sonatypeによるセッションにぜひご参加ください!

SF 49ers レッドゾーン・エクスペリエンス
SCWとGuidepointが主催するイベントにぜひご参加ください。フットボール観戦や美味しいテールゲート料理を楽しみながら、ソフトウェアセキュリティについて、またセキュリティの脆弱性という「タックル」を回避する方法について語り合いましょう。

SCW Trust Agent / 第3四半期製品ロードマップウェビナー
Secure Code Warriorの最高製品責任者(CPO)パトリック・コリンズが、新製品「SCW Trust Agent」の特長とデモを紹介し、今後数ヶ月の製品ロードマップについて詳しく解説します。

OWASP 2024 Global AppSec
Global AppSec USカンファレンスでは、最新のトレンドやトピックに関する活発な議論が期待されます。サンフランシスコの弊社ブースにて、最新の製品ラインナップのデモンストレーションをぜひご体験ください。
DevSecOpsへの変革
DevSecOpsにより、開発ライフサイクルの初期段階でセキュリティ課題を特定し、最も影響力のある開発者に直接提示することが可能になります。

サイバーセキュリティ・サミット
中堅・大企業の第一線で活躍する専門家たちが、ビジネス向けサイバーセキュリティの革新的なソリューションプロバイダーと一堂に会します。ステージでの専門家による講演や、展示エリアでの主要プロバイダーとの交流を通じて、最新の知見を得ることができます。

Black Hat USA
今年で27回目を迎えるBlack Hat USAが、ラスベガスのマンダレイ・ベイ・コンベンション・センターに戻ってきます。6日間にわたる本イベントは、あらゆるスキルレベルに対応した専門的なサイバーセキュリティ・トレーニング(8月3日〜8日)から幕を開けます。続く2日間のメインカンファレンス(8月7日〜8日)では、厳選された100以上のブリーフィング、Arsenalでの多数のオープンソースツールデモ、充実したビジネスホール、ネットワーキングや交流イベントなど、盛りだくさんのプログラムをお届けします。

AppSec & DevSecOps Summit
Melbourne AppSec and DevSecOps Summit 2024で、セキュリティ戦略を解き明かし、統合し、向上させましょう。セキュリティスキルを磨き、アプリケーションおよびクラウドセキュリティの革命の最前線に立ちましょう。
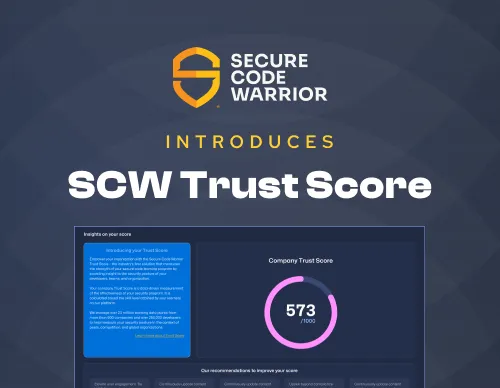
SCW Trust Scoreでセキュリティプログラムの現状をベンチマークしましょう
急速に変化する今日のセキュリティ環境において、自社のセキュリティプログラムの現状を把握することは極めて重要です。Secure Code Warriorの共同創業者兼CTOであるMatias Madouが、業界をリードするセキュリティプログラムの新たなベンチマーク指標「SCW Trust Score」について解説します。
Nordic IT Security
スカンジナビアで最も定評のあるサイバーセキュリティサミット「Nordic IT Security」は、17年にわたり北欧の「サイバーセキュリティの警戒」体制を導く羅針盤としての役割を果たしてきました。

ベルギーコーヒーアワー
ベルギーからRSACに参加される皆様を対象に、3月7日(火)午後3時より「Last Coffee of the Day」を開催いたします。当日は、ベルギー出身のCEO Pieter DanhieuxとCTO Matias MadouをはじめとするSecure Code Warriorの経営陣が参加します。RSACの充実した一日の締めくくりに、美味しいコーヒーと軽食を楽しみながら交流しましょう。

脆弱性アラートを主導的に管理する
今日の脅威環境は、多くの企業にとって手に負えないものとなっています。その背景には、主導権を握るのではなく、事後対応に終始するアプリケーションセキュリティのアプローチがあります。

SCWコーヒーショップ @ RSAC 2024
SCWコーヒーショップが4年ぶりに帰ってきました!コーヒーを片手に、アプリケーションに優れたセキュリティを組み込む方法を学びましょう!

RSA Conference 2024
可能性を現実に。ブース5179にお立ち寄りいただき、脆弱性を53%削減する方法をご覧ください。

RSAC24でSCW経営陣と面談する
5月6日から7日まで、当社の共同創業者および経営陣がBluestone Lane Union Square Coffee Shopに滞在します。サンフランシスコ屈指のコーヒーを楽しみながら、皆様とのミーティングをお待ちしております。

開発者とAIを信頼して
SCW Coffee Shop @RSAC24:共同創業者兼CTOのMatias Madouと業界の専門家を迎え、開発チームにおけるセキュリティスキル測定の課題と戦略について語り合います

SCW Trust Scoreを活用してセキュアコーディングプログラムの有効性を定量化する方法
SCW Coffee Shop @RSAC24:CTPOのPatrick CollinsとCMOのJunie Dindaが、セキュアコーディングプログラムのあり方を再定義する業界初のベンチマーク「SCW Trust Score」について深く掘り下げます。

GuidePointと行くカロライナ・ハリケーンズ観戦
ホッケーリンクにて、GuidePointのパートナーと共にエキサイティングな試合観戦とAppSecに関するトークを楽しみましょう!

ベイエリア ベンダーハッピーアワー
詳細は近日公開予定です。

セキュリティ業界の女性リーダーたち
RSAC24開催のSCWコーヒーショップ:共同創業者兼CCOのFatemah Beydounをはじめとする業界の女性リーダーたちが、セキュリティ分野におけるジェンダーギャップを是正するための「シフトレフト」について議論します。モデレーターは、当社チャネルパートナー担当VPのHolly Whalenが務めます。
コンプライアンス対応からリスク管理へ:SASTの真の可能性を解き放つ
SASTツールの効果を最大化するための革新的な戦略を探り、開発者主導のセキュリティプログラムを導入しましょう。
secIT - ハノーバー 2024
secITのブース14へお立ち寄りいただくか、事前の面談予約をご利用ください!
実践型アプリケーションセキュリティワークショップ
AWS、Contrast Security、Arctiqとのパートナーシップにより、インタラクティブなハンズオン形式のAppSecワークショップをお届けします

バーチャルワインテイスティング - オハイオ州
私たちとGuidePoint、そしてパートナー各社が主催する、Silver Oaks Wineryのバーチャルワインテイスティングにぜひご参加ください。
DevSecOps 360 - リヤド
IBM、Synopsys、IriusRiskとのパートナーシップのもと、パートナーエコシステムにおけるDevSecOps統合の最新ビジョンを共有します
DevSecOps 360 - ミュンヘン
IBM、Synopsys、IriusRiskとのパートナーシップのもと、パートナーエコシステムにおけるDevSecOps統合の最新ビジョンを共有します
DevSecOps 360 - ドバイ
IBM、Synopsys、IriusRiskとのパートナーシップのもと、パートナーエコシステムにおけるDevSecOps統合の最新ビジョンを共有します
進化を続けるAppSec開発者の役割
企業のセキュリティチームにおいて最も重要な役割の一つであるAppSec開発者。その変化、背景、そして検討すべき事項について。
シフトレフトを強化する:セキュリティのスキルを磨こう
開発者がより安全なソフトウェアを迅速に構築・リリースできるよう支援する方法。
「Secure by Design」に向けたシフトレフトの推進
開発者を組織の防御の最前線に据えることで、アプリケーションセキュリティに関連するリスクとコストを削減します。
組み込みシステムのためのシフトレフト・セキュリティトレーニングと脆弱性検知
本ウェビナーでは、組織が開発においてセキュリティファーストのアプローチを採用する際に直面する課題、特に組み込みソフトウェア開発における課題を取り上げます。また、学習テクノロジーのベストプラクティスを活用し、シフトレフトによって開発者のセキュアコーディング研修を最適化する方法について解説します。
セキュアコーディング・バーチャルサミット
Secure Code Warrior ユーザーグループへようこそ!製品アップデート、刺激的な顧客の成功事例、インタラクティブなパネルディスカッションをお届けします。
SaltworksとSecure Code Warrior:連携によるさらなる価値の創造
開発者の学習とスキルセットの向上が、コードの脆弱性減少につながるという考え方を提唱しています。
DEVOPS Conferenceに参加する
3月8日〜9日に開催されるDEVOPS Conferenceにぜひご参加ください。有意義な講演のほか、セキュアコーディングトーナメントにも挑戦いただけます。無料チケットを今すぐ入手しましょう!
セキュリティは開発者の問題か?
テクノロジーは爆発的に進化しており、そのすべてを保護する必要があります。しかし、急速な技術革新と進化し続けるサイバー脅威に直面する中、セキュリティチームにはすべての領域をカバーするだけの人員が不足しています。

包括的かつ開発者主導のセキュリティで、ソフトウェアのリリース速度を向上させる
ご都合の合わない方のために、後日視聴可能な録画データをご用意しております。ご希望の方は登録フォームよりお申し込みください。ソフトウェアの脆弱性を突いたセキュリティ侵害が増加する中、組織にはそのリスクを最小限に抑える取り組みが求められています。
オープンソースコンプライアンスにおける回避と修復のギャップを埋める方法。
このギャップを解消することは、エンジニアリングチームとそのリーダーが、組織のリスクのないソリューション開発・提供能力に対するオープンソースソフトウェアの影響をより深く理解するために重要です。当社の専門家がソフトウェア監査にどのように取り組んでいるかをご紹介します。
強固な基盤を備えたAppSecプログラムの構築方法
AppSecプログラムの戦略策定における、ベースライン設定の重要性と主要なアプローチについて。
サイバーレジリエンス法への対応において、SBOMはなぜ重要なのでしょうか?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

ソフトウェアベンダーは、あなたと同じくらいセキュリティを重視しているでしょうか?
過去数年間はサイバーセキュリティ標準を変革したと言っても過言ではありません。必須ではありませんが、すべての組織がそれに追随し、ベンダーのセキュリティ慣行を自社の内部セキュリティプログラムの一部であるかのように精査することがすべての組織の目標となるはずです。

Isn’t it time we elevated the humble SBOM?
Business leaders need to make room for SBOMs as a priority, especially with so much change in the air for vendors and their ownership of security. However, while we’re at it, perhaps we need to look at how they can be improved going forward.

発表:エンタープライズにおけるアジャイル学習と開発者主導のセキュリティを強化するエキサイティングなパートナーシップ
シリーズCの資金調達発表に続き、当社の新たな歩みについてお知らせできることを大変嬉しく思います。セキュリティ業界のリーダーであるシノプシスは、製品スイートに新たな強力なソリューション「Synopsys Developer Security Training」を追加しました。本製品はSecure Code Warriorの技術を基盤としています。

解き放たれるコード:セキュアな開発者が制限なくリリースできる理由
社会インフラや自動車、医療技術など、あらゆるシステムの根幹を支えるコードを書く開発者の多くが、自身のセキュリティスキルを証明することなく開発に従事しているという現状は、不可解と言わざるを得ません。その一方で、セキュアな開発手法を熟知していると繰り返し証明してきたセキュリティスキルの高い開発者たちが、なぜ他の開発者と同様に、セキュリティゲートのせいで停滞し続ける開発パイプラインの列に並ばなければならないのでしょうか。

アジャイル学習プラットフォームのROI
コードの脆弱性や技術的負債への対応コストは高く、ソフトウェア開発チームの生産性を低下させ続けています。セキュアコーディングのためのアジャイル学習プラットフォームを導入することで、開発者がセキュアコーディング技術をより効果的に習得し、SDLCの早期段階で脆弱性を修正・予防し、大幅なコスト削減を実現する方法を解説します。本ブログでは、アジャイル学習プラットフォームがもたらす財務的インパクトとROI(投資対効果)の考え方について説明します。

セキュアコーディングの基準を引き上げる:未来に備える企業へアジャイル学習を導入する
当社はシリーズCラウンドの資金調達を完了し、5,000万米ドルを調達したことを発表しました。これは、先駆的な組織が開発チームの力を活用し、一般的な脆弱性を未然に防ぐという当社のミッションを次のフェーズへと進めるためのものです。

I guess this is growing up: Coming of age with CISA’s Secure-by-Design Guidelines
The recently released National Cybersecurity Strategy signals the need for a seismic cultural shift for most companies, with the most glaring recommendation coming in the form of security accountability falling primarily on software vendors. This is a positive step, though it is sure to cause teething problems, especially as many organizations struggle to accurately assess their security maturity across the board, particularly among the development cohort.

アジャイル学習で開発者の支持を得る:セキュアコーディングの推進方法
セキュアコーディングのためのアジャイル学習プラットフォームを開発者のワークフローやツールに組み込み、セキュアコーディングを学ぶ文化を醸成する方法をご紹介します。

PCI-DSS 4.0への対応は予想以上に早く訪れます。これは、組織のサイバーレジリエンスを向上させる絶好の機会です。
今年初め、PCIセキュリティ基準委員会はPCIデータセキュリティ基準(PCI DSS)のバージョン4.0を発表しました。2025年3月まで完全な準拠は求められませんが、今回のアップデートはこれまでで最も大きな変革を伴うものであり、多くの企業は複雑なセキュリティプロセスや技術スタックの要素を評価し、場合によってはアップグレードする必要があります。これに加え、役割に応じたセキュリティ意識向上トレーニングや、開発者向けの定期的なセキュアコーディング教育の実施も不可欠です。

トレーニングからアジャイルラーニングへ:セキュアコーディング向けアジャイル学習プラットフォームが、セキュアなソフトウェア開発へのアプローチをどのように変革するか
セキュアコーディングのためのアジャイル学習プラットフォームが、SDLCの初期段階から対策を講じることで、いかに開発者のスキル向上、リスク低減、そして長期的な技術的負債の解消を実現するかをご紹介します。

組織階層におけるソフトウェアの再考
アプリとソフトウェアの責任を厳密な階層の中で定義し、それらのポリシーを最小限の権限で適用できるようにすることで、さまざまな脅威環境があってもアプリやソフトウェアが存続し、繁栄できるようにすることができます。

プロアクティブな保護:国家サイバーセキュリティ戦略を活用した高度な脅威防止
CISAの国家サイバーセキュリティ戦略は、ソフトウェアの基準を全面的に引き上げ、セキュリティスキルを備えた開発者の新時代を切り拓くための、またとない好機です。

SpringのmvcRequestMatcherにおける脆弱性の詳細な調査
2023 年 3 月 20 日、2008 春春サクラン、VIN838で838性 CVE-2023-20860 始業者の皆さん。「MVCMatcher」Spring Devendesai、olunginafefea。セキュア・コード・ウォリアーズ(Secure Code Warrior2008)で、MVC リクエストマッチャーズ(Secure Code Warrior Warrior Warrior Warchers)

Secure Code Warrior CEO兼共同創業者、ピーター・ダンヒュー氏:「誰もがサイバーセキュリティにおいて自分が果たすべき役割を理解し、受け入れるべきです」
Secure Code WarriorのCEO兼共同創設者、Pieter Danhieux氏によるCyberNews Q&A

SDLCにおける生産性向上とコスト削減の鍵
ソフトウェア開発ライフサイクルにおける最大の課題の一つは、開発者が最初からセキュアなコードを書くための学習時間を確保できていないことです。開発者は手戻りや修正作業に膨大な時間を費やしており、それが数百万ドル規模の機会損失につながっています。開発スピードを落とさずにセキュアコーディングを実践し、こうした課題を解消して生産性を高める方法をご紹介します。
Secure Code Warriorの新機能:コースガイドライン、参加者管理、および新規コンテンツ
Secure Code Warriorの新機能:コース管理の新しい方法や、追加コンテンツの探索機能をご体験ください。

メタバースの悪意:新たなフロンティアで既知のサイバー脅威と戦う
今、デジタルの寵児として注目を集める「メタバース」の出現により、コードレベルの脆弱性とソーシャルエンジニアリングの両面において、攻撃対象領域が大幅に拡大しています。しかし私たちは、虚構の上に成り立つこの新たな戦場に備える術を、まだ持ち合わせていません。
開発者主導のセキュリティで技術的負債を軽減する
セキュアでないコードへの対応やそれに伴う技術的負債は、今日のテクノロジー業界が直面する最大の課題の一つです。スケーラブルなセキュアコーディング研修プログラムを導入することで、不適切なコーディングパターンを改善し、ソフトウェア開発サイクルの早期段階で脆弱性を検出し、技術的負債を削減する方法を学びましょう。

開発者は「セキュアコーディング」をどのように定義しているのでしょうか?
何をもって「セキュアコーディング」とみなすかについては、議論の余地があります。Evans Dataとの共同調査による近年の研究で、この認識が明確に示されました。「State of Developer-Driven Security 2022(開発者主導のセキュリティの現状2022)」調査では、1,200名の現役開発者の知見と経験を掘り下げ、セキュリティ領域における彼らの姿勢や課題を明らかにしています。

Coding Labs: Hands-on secure code for Developers
Learn how Coding Labs is like a personal trainer for developers- utilizing interactive, hands-on modules and intuitive feedback within a convenient in-browser IDE to help developers go from learning to doing faster than ever before.
Secure Code Warrior 8周年:ロケットに乗ってさらなる高みへ
今週、Secure Code Warriorは設立8周年を迎えました。この8年という月日は、アポロ11号のミッション期間の350倍、サッカーの試合なら45,000回分、あるいは『スーパーマリオ オデッセイ』を5,696回クリアする時間に相当します。一方で、ゾウガメの寿命(ちなみに250年です)のわずか30分の1に過ぎません。急成長を遂げるスタートアップの世界において、この8年は多くの紆余曲折や学び、そして達成の連続でした。その多くは、創業時に事業計画書を書き始めた頃には想像もできなかったことです。

2022年の振り返り - ハイライト、新たなイノベーション、そしてSecure Code Warriorを最大限に活用するためのリソース
Secure Code Warriorでは、開発者や組織が今日の絶え間なく変化するセキュリティ課題に取り組むための適切なスキルを身に付けることができるように、常に革新を続けています。ソフトウェア開発サイクルの開始時に、開発者主導のセキュリティを通じて組織がソフトウェアを保護できるように、プラットフォームの主な機能と更新、および今年公開されたリソースとガイドラインをまとめました。

開発者主導のセキュリティがもたらすROI
テクノロジースタックや追加のトレーニングプログラムへの投資において、誰もが優れた投資収益率(ROI)を求めています。しかし、セキュリティに関しては、単純なROIの計算を超えた長期的な視点が必要です。開発者主導のセキュリティへの投資が、高額な侵害コスト、生産性の低下、蓄積された技術的負債を削減するだけでなく、今日の脅威環境を先取りするための先見的かつ費用対効果の高い戦略をどのように構築するかを学びましょう。

開発者主導型セキュリティに向けた一貫性のあるアプローチの確立
SolarWinds事件のような大規模なセキュリティ侵害を受け、開発者主導のセキュリティ対策を強化する動きが加速しています。この事件では、人気の管理ソフトウェア「Orion」のアップデートプロセスが悪用され、大手企業や政府機関を含む1万8,000以上のユーザーが感染しました。あらゆる規模の組織が「ソフトウェアサプライチェーン」を問い直し、ソフトウェアを開発するエンジニアに検証済みのセキュリティスキルと意識を求めるようになっています。
SCWインテグレーション:マイクロラーニングで平均修復時間を短縮
堅牢な技術スタックの重要性は誰もが認めるところです。コード内の脆弱性を発見・修正する際、修復までの平均時間(MTTR)を短縮し、信頼性の高い堅牢なソリューションを活用することが、Secure Code Warriorの統合機能が目指すゴールです。開発者のワークフローにマイクロラーニングの要素を組み込むことが、より良い学習と迅速な修復を実現する鍵となります。

再現性の高いセキュアコーディングスキルを習得し、シフトレフトとコンプライアンスを実現しましょう
今日、ほぼすべての開発チームが何らかのコンプライアンス研修を取り入れています。これは、企業が業界のフレームワークや政府の規制を遵守していることを保証するための初期認定プロセスの一環であったり、年次要件やレビューの一環であったりします。組織が基本的なコンプライアンス要件を満たせなければ、従業員は現実的に業務を遂行することができないため、これは重要なステップです。

不適切なコーディングパターンは重大なセキュリティ問題を引き起こします。それなのに、なぜ私たちはそれを助長してしまうのでしょうか?
開発者が脆弱性を削減し、良い影響をもたらすためには、脆弱性の仕組み、危険性、発生原因となるパターン、そしてそれらを修正するための設計やコーディングのパターンを、彼らの実務に即した文脈で根本から理解する必要があります。段階的なアプローチを取り入れることで、知識を積み重ね、セキュアなコーディング、コードベースの保護、そしてセキュリティ意識の高い開発者として自立するために必要な全体像を把握できるようになります。

Secure Code WarriorがGartnerの「Cool Vendors in Software Engineering: Enhancing Developer Productivity」に選出されました。
2022年版Gartner Cool Vendors in Software Engineeringにおいて、開発者のセキュリティスキルの重要性が強調されています。詳細およびレポート全文はこちらからご覧ください。

セキュアコードの定義
デジタルビジネスを推進するソフトウェア、アプリケーション、プログラムを生み出す開発者は、今や多くの組織にとって生命線となっています。現代のビジネスのほとんどは、競争力のあるアプリケーションやプログラムなしでは、また、Webサイトやその他のインフラへの24時間体制のアクセスなしでは、(収益を上げながら)機能することはできないでしょう。
Pythonのtarfileモジュールにおけるパス・トラバーサル脆弱性を理解する
最近、セキュリティ研究者チームが、Pythonのtarファイル展開機能に15年前から存在するバグを発見したと発表しました。この脆弱性は2007年に初めて開示され、CVE-2007-4559として追跡されていました。公式のPythonドキュメントには注意書きが追加されていましたが、バグそのものは修正されないまま放置されていました。

SCWの新機能:コーディングラボ、LMS連携など
Secure Code Warriorの新機能:Coding Labsによる実践的な開発者トレーニング、LMS(学習管理システム)とのセキュアコーディングトレーニングプログラムの統合など、多彩な機能が追加されました。

ハードコードされた認証情報は、セキュリティリスクを招く可能性があります。
Uberで発生した最近のセキュリティインシデントを題材に、ハードコードされた認証情報やソーシャルエンジニアリングに伴うリスクについて解説します。なぜ組織が「シフトレフト」を推進し、開発者にセキュアコーディングのベストプラクティスを習得させることが重要なのか、その理由を学びましょう。

終わりなき攻撃対象領域の時代における予防
ソフトウェア開発はもはや孤立した領域ではありません。クラウドから家電や自動車に組み込まれたシステム、重要な社会インフラ、そしてそれらすべてをつなぐAPIに至るまで、ソフトウェアが関与するあらゆるリスクを考慮すると、攻撃対象領域は境界を失い、制御不能な状態にあります。

私たちはオープンソースソフトウェアセキュリティ動員計画を受け入れる準備ができているでしょうか?
オープンソースソフトウェア・セキュリティ・モビライゼーション・プランは、開発者主導のセキュリティに向けた前向きな一歩です。しかし、私たちは今一度立ち止まり、組織として十分な成熟度を備えているか、そして開発チームが最新かつ最高水準の防御戦略を実装するために必要なセキュリティ意識とスキルを身につけているかを、真摯に見極める必要があります。

開発チームにおけるセキュリティ成熟度の重要性
シフトレフトを実現するには、開発チーム全体でセキュリティに関する知識とスキルを継続的に向上させていく必要があります

APIの保護:ミッション・インポッシブル?
APIセキュリティは困難な課題ですが、適切なトレーニングと計画、そしてベストプラクティスを重視することで、どれほど巧妙な脆弱性であっても軽減することが可能です。

新機能:Okta Workflows用SCWコネクタ
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Secure Code Warriorの新機能:2022年5月
より簡単で強力になったコース作成フロー、アーリーアクセス切り替え機能、そしてSAP ABAPトレーニングコンテンツを追加しました。

新機能:ABAPトレーニングコンテンツで、セキュアなSAP ABAPコードをより迅速にリリース可能に
ABAP開発者のための、実践的で効果的なセキュアコーディングトレーニング。
Psychic Signatures:知っておくべきこと
Psychic Signatureの脆弱性は、認証などの重要なタスクでシステムを保護するECDSA署名の暗号化技術に存在します。この脆弱性を利用すれば、ハッカーはあらゆる署名チェックを回避できてしまいます。本記事では、この脆弱性の詳細と対策について解説します。

NGINXおよびMicrosoft Windows SMBリモートプロシージャコールの脆弱性に先手を打つ
先日、NGINXのゼロデイ脆弱性が公開されました。また同時期に、MicrosoftからもWindows RPCのRCE(リモートコード実行)脆弱性という重大な脆弱性が公表されています。本記事では、これら2つの問題によるリスクの対象範囲と、その軽減策について解説します。

ゼロデイ攻撃は増加の一途をたどっています。今こそ、防御の要を固める計画を立てるべき時です。
ゼロデイ攻撃は、その名の通り、開発者が脆弱性を発見して修正する時間的猶予を一切与えません。攻撃者が先手を打つためです。被害が発生した後に、ソフトウェアの修正とビジネス上の評判の回復という二重の苦難に追われることになります。攻撃者は常に優位な立場にあり、その差を可能な限り縮めることが極めて重要です。

開発チームの優先順位において、セキュアなコードはどの位置を占めているのでしょうか?
2年目となる今年も、私たちはEvans Data Corp.と共同で、世界の開発者コミュニティを対象とした包括的な調査を実施しました。セキュアコーディングの実践に関するスキル、認識、行動、そしてソフトウェア開発ライフサイクル(SDLC)におけるそれらの影響と重要性について調査した結果、多くの点で非常に驚くべき事実が明らかになりました。

Springライブラリの新たな脆弱性:リスクの確認方法と対策について
Javaコミュニティで最も人気のあるライブラリの一つであるSpringにおいて、リモートコード実行(RCE)に関連する2つの脆弱性が公開されました。「Spring4Shell」および「Spring Cloud Function」に関する既知の詳細をまとめましたので、リスクの有無や、該当する場合の対処法をご確認ください。

2022年に無視できないサイバーセキュリティの課題
サイバー犯罪者との戦いにおいて、私たちは彼らと可能な限り歩調を合わせ、先回りした予防的な考え方で彼らの活動領域を封じ込める必要があります。来年、彼らがどのような動きを見せるのか、私の予測をまとめました。

Trojan Sourceとは何か、そしてどのようにソースコードに紛れ込むのか
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

チャンピオンとコーチ:開発チームに両方が必要な理由
サイバーセキュリティアプローチで目標を掲げている企業の多くは、公式のセキュリティチャンピオンプログラムを実施し、そのような役割に適性と情熱を示す個人に、チーム間の連絡や一般的なチアリーディングからベストプラクティスの監督まで、主要なセキュリティ責任を課しています。
Javaでよくあるミスを防ぐ方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Secure Code Warriorの7年間。ようやく実感が湧いてきました。
誕生日の節目は、これまでの努力の成果を振り返り、チームを称え、自信を持って翌年に挑むための素晴らしい機会です。創業から7年が経った今、ふと考えます。「私たちはやり遂げたのだろうか?」「もう一人前の企業と言えるのだろうか?」もちろん、組織として成熟はしましたが、創業当時から持ち続けている好奇心、情熱、そしてオタク気質をこれからも決して失いたくはありません。

足場学習がセキュリティに強い開発者を育てる理由
開発者にセキュリティの専門家になることを期待すべきではありませんが、組織が開発者支援の新しい基準を採用することで、より高品質なソフトウェアを生み出せるようになります。

Log4jの脆弱性を解説 - 攻撃ベクトルとその防止策
2021年12月、Javaライブラリ「Log4j」において「Log4Shell」と呼ばれる重大なセキュリティ脆弱性が公表されました。本記事では、Log4Shellの脆弱性について、その基本を誰にでも分かりやすく解説します。また、この脆弱性の知識を使って、シミュレーションされたWebサイトへの攻撃を体験できる演習環境(プレイグラウンド)もご紹介します。

サイバーセキュリティ業界分析:私たちが修正すべき、繰り返される脆弱性
現代のサイバーセキュリティという絶え間ない猛攻撃に対抗するための現実的なアドバイスも、最速の解決策も得られていません。もちろん、侵害はそれぞれ独自の方法で異なり、脆弱なソフトウェアに悪用される可能性のある攻撃ベクトルは数多くあります。実行可能な一般的なアドバイスは限られていますが、ベストプラクティスのアプローチは、時間ごとに欠陥が増えていくものです。

セキュリティプログラムがインシデント対応に偏っていませんか?それでは不十分です。
大きなセキュリティインシデントが発生していない場合、セキュリティチーム以外では「事後対応」ではなく「予防」を重視するアプローチの重要性が十分に理解されていない可能性があります。
Make unit tests readable with Sensei and AssertJ
Implement unit test coding guidelines uniformly and consistently

API on Wheels:脆弱性が潜むロードトリップ
API セキュリティを偶然に任せることは、後で問題を起こす確実な方法であり、最悪の場合は壊滅的な結果を招き、やり直しはイライラさせられ、せいぜいパフォーマンスが低下します。


政府のサプライチェーンにおけるサイバー脆弱性の実態を解明する
サイバーセキュリティが重要であることは言うまでもありませんが、サプライチェーンという文脈において、それは具体的に何を意味するのでしょうか。

セキュリティ意識の高い開発者へ:AppSecはあなたを必要としています!
開発者にとって、AppSecの分野へ転身し、高収入を目指す絶好のチャンスです。

上司を説得してセキュアコーディング研修への投資を勝ち取る方法
時ごろろろろろと、いしみみっけいっこうこうもりん、つるとみずず、みずずずずず。、利、。、。

開発者のモチベーションを高めることが、より良いセキュリティプラクティスへの鍵となります。
プロの開発者はDevSecOpsを取り入れ、セキュアなコードを書くことを望んでいますが、その取り組みを拡大させるには組織によるサポートが不可欠です。

最近のApacheのトラブルの原因となったパストラバーサル脆弱性の影響を体験してみましょう
10月初旬、Apacheはパス・トラバーサルおよびリモートコード実行の脆弱性を修正するためにバージョン2.4.49をリリースしましたが、その修正が不完全であったため、続いて2.4.50をリリースしました。私たちは、これらのリスクを実際の環境で実証するためのミッションを作成しました。ぜひ今すぐお試しください。

Warrior Insider: Nelnet - セキュリティチャンピオンを育成し、組織の内側からセキュアな開発文化を築く
マイカ・マルティネス氏は、ネルネット社でサイバーセキュリティアナリスト兼シネマトグラファーとして活躍しています。開発者向けのセキュアコーディング研修プログラムの作成を任された際、彼はチームの関心を引くために独創的なアプローチを取り入れました。その研修プログラムの運営方法が非常に印象的だったため、詳しくお話を伺いました。

OWASP 2021年版リストの刷新:新たな戦術と最大の脅威
脆弱性の代表格として悪名高いインジェクション攻撃ですが、現在では「壊れたアクセス制御」が最悪の脆弱性としてその座を奪いました。開発者はこの変化を重く受け止める必要があります。

高度なセキュリティインテリジェンス:開発者のNIST準拠を支援するガイド付きコース
開発者は、コードだけでなく、セキュリティ設定やアクセス制御にも最も深く関わる存在です。彼らのセキュリティスキルを育成し、NISTが定める高い基準を達成するには、特に大規模な開発チームにおいては、実践的なコース構成が効率的な解決策となるでしょう。

電子レンジが暴走する時:組み込みシステムセキュリティが開発者にとって次の難関となる理由
ウェブベースのソフトウェアやAPI、モバイルデバイスと同様に、組み込みシステムの脆弱なコードも、攻撃者に発見されれば悪用される可能性があります。

セキュアな開発は、AppSecの免疫システムであるべきです
アプリケーションセキュリティの専門家として、組織のアプリケーションのサイバーセキュリティを確保することはあなたの責務です。しかし、アプリケーションが動作するコードを書くのはあなたではなく、開発チームのエンジニアです。では、彼らがセキュリティを意識してシステムを開発するように促すには、どうすればよいのでしょうか。

組み込みシステムにおいてエンドツーエンドのセキュリティが重要な理由
本記事では、組み込みシステムのセキュリティの概要について解説します。まず基本的な定義から始め、組み込みセキュリティにおける課題、代表的な解決策、そして現在欠けている要素について順を追って説明します。
MISRA C:2012とMISRA C:2004の比較 - 移行方法について
本記事では、MISRA C:2012規格とC2を比較し、新しい規格へ移行するための手順を解説します。また、セキュアな組み込みシステムを構築する上で、なぜMISRAへの準拠が必要なのかについても説明します。

組み込みデバイスおよび組み込みシステム開発の概要
本記事では、組み込みデバイスと組み込みシステム開発の概要について解説します。

Warrior Insider: Contrast Security - コンテキスト学習で開発者に効果的なサイバーセキュリティトレーニングを
Contrast SecurityのLarry Maccherone氏を迎え、開発者にセキュアコーディングを習得させるための「コンテキスト学習」の有効性について伺いました。日々の業務やワークフローを妨げることなく、組織がいかにして開発者に不可欠なセキュリティトレーニングを提供できるのか、その手法をご紹介します。

サイバーセキュリティにおいて「人的要因」を決して軽視してはならない理由
この度、当社会長兼CEOであるPieter DanhieuxによるForbes Technology Councilへの初投稿が公開されました。本記事では、サイバー攻撃やデータ侵害を防ぐ鍵として、開発者のスキルアップによるセキュアなコード作成の重要性について詳しく解説しています。

APIの脆弱性は、企業の評判を失墜させる脅威となります
APIセキュリティは、多くのセキュリティ専門家が常に懸念している課題であり、私たちはそれに対抗するための知識を身につける必要があります。
NISTと共に歩む:サイバー防衛の未来に向けた、人間主導の私たちの姿勢
バイデン政権による最近のサイバーセキュリティ大統領令は、セキュリティ業界で大きな話題となっています。特に、日々の業務においてセキュアコーディングのベストプラクティスを実践することの重要性を開発者に浸透させようとしている人々にとっては、なおさらです。

Warrior Insider: Selligent - ビジネス拡大においてサイバーセキュリティが重要な理由
先日、Selligent Marketing CloudのソフトウェアエンジニアであるDimitri Vanderhaeghe氏にお話を伺いました。同社は、AIを活用した高度に統合されたオムニチャネルマーケティングオートメーションプラットフォームを提供しており、意欲的なB2Cマーケターが、現代のコネクテッドコンシューマーとのあらゆる接点を最大限に活用できるよう支援しています。変化の激しいB2Cテクノロジー企業にとって、市場の拡大と高まる需要への対応は不可欠です。こうした需要に応えるためには、サイバーセキュリティ、とりわけ開発者主導のセキュリティスキルプログラムへの注力が極めて重要となります。

DevSecOpsの台頭と、組織にとって「シフトレフト」が真に意味するもの。
衝撃的な統計をご紹介しましょう。中小企業の60%が、サイバー攻撃を受けてから6ヶ月以内に廃業に追い込まれています。大企業であれば数百万ドル(時には数十億ドル!)もの損失を出し、ブランドの評判も失墜します。組織がセキュアコーディングの実践を強化する中、「シフトレフト」の動きが加速しています。DevSecOpsの台頭により、SDLCの初期段階からセキュアなコードの構築に注力することが当たり前になりつつあります。
Sensei Feature Highlight: Library Scope
Discover more about the most loved features of Sensei.

高品質なコードをより速く、自信を持って出荷するために。セキュアコーディングがもたらす変革の力。
IBMの調査によると、リリース後に脆弱性を修正する方が、最初に脆弱性を発見して修正する場合の30倍の費用がかかります。このことを念頭に置けば、将来を見据えたCIOがセキュア・コーディング・プラクティスを導入しているのは当然のことです。つまり、最初からより安全なコードを書けるように開発者を訓練し、身につけること、つまり開発者を組織の「最前線」にすることを意味します。
セキュアコーディング研修で、コードの品質向上とリリースサイクルの短縮を実現しましょう。
組織にとってセキュアコーディングの品質向上トレーニングにはどのような効果が期待できるのか、また、それは投資に見合う価値があるのでしょうか?
セキュアコーディングに向けた組織の再調整:障壁、懸念、そして実践的な解決策
高度に接続されたこの世界では、ほぼすべての組織が共通のアキレス腱を共有しています。コード内の 1 つの脆弱性が悪用されるだけで、顧客データの盗難、評判の低下、および重大な経済的損失を引き起こす可能性があります。安全なコーディングに関する組織の連携はかつてないほど必要不可欠ですが、それを達成することは口で言うほど簡単ではありません。

認定セキュリティ意識:開発者のレベルを引き上げる大統領令
米国連邦政府による最新の大統領令は、機能的なサイバーセキュリティの多岐にわたる側面に触れていますが、今回初めて、開発者が与える影響と、開発者が検証済みのセキュリティスキルと意識を持つ必要性について具体的に言及されました。
マネージャーとセキュリティの推進役。彼らはセキュアコーディングの実践を導き、周囲に大きな影響を与える重要な存在です。
現在、セキュアなコーディングの実践は全員の責任であると考える開発者はわずか15%に留まっています。セキュリティの脅威が増大する現代において、これでは到底十分とは言えません。何らかの対策が必要です。健全なアプリケーションセキュリティ文化を築く鍵は 、その背景にある主要な影響要因(そしてインフルエンサー!)を理解することにあります。

39秒に1回発生するサイバー攻撃。政府はついに、これに対抗する準備を整えたのでしょうか?
サイバーセキュリティのベストプラクティスに対する人間主導のアプローチを強化する必要があります。そうすれば、自動化やツール、すでに埋め込まれて発見されている問題への対応に大きく依存するよりも、より良い結果が得られるでしょう。
セキュアコーディングに関して、開発チームが抱える最大の悩みとは何でしょうか?
脆弱なコードは企業に数百万ドルの損失をもたらします。では、セキュアコーディングの実践を阻むものは何なのでしょうか。あらゆるものがソフトウェアに依存する現代において、コードの安全性を確保することは不可欠です。企業のブランド価値や財務の健全性は、それにかかっていると言っても過言ではありません。しかし、セキュアコーディングには多くの懸念があり、その完全かつ効果的な導入を妨げる障壁も存在します。今こそ、これまでとは全く異なる新しい働き方が求められています。
ソフトウェア開発における新たな成功指標としてのセキュアコード
ここ数年、市場投入のスピードを優先するあまり、ネットワークセキュリティ、テラバイト単位の機密性の高い顧客データ、そしてかけがえのないブランドの評判といった多くのものが犠牲にされてきました。

白日の下にさらされた脅威:SolarWinds攻撃が露呈させた、単なるサイバーリスク以上の本質
サイバーセキュリティ業界にとって、クリスマスを台無しにするような出来事があるとすれば、それは米国政府に影響を与える史上最大のサイバースパイ事件へと発展しつつある、壊滅的なデータ侵害でしょう。
セキュアコーディングの成果を高めるための研修構築方法
開発者向けのセキュアコーディング研修において、教育効果が期待通りに上がっていないのが現状です。多くの企業が多額の投資をしながら、実務での成果はほとんど得られていません。それも無理はありません。
現在のセキュアコーディング研修は、開発者の期待に応えられていません
データ侵害とその被害額が増加の一途をたどる中、世界中で生成されるコードの量は、もはやセキュリティ専門家だけで対応できる規模を超えています。企業にはセキュアコーディングのスキルを持つ開発者が不可欠であり、開発者自身もキャリアアップのためにそのスキルが必要であることを理解しています。しかし、既存のセキュアコーディング研修は、彼らの期待に応えられていません。では、開発者が本当に求めているセキュアコーディング研修とはどのようなものでしょうか。
セキュアコーディング研修が機能しない理由(と、その解決策)
「退屈、退屈、また退屈!」セキュアコーディングのトレーニングについて話すと、開発者から決まって返ってくる言葉です。Secure Code Warriorは、もっと良い方法があるはずだと考えています。

AppSecツールが特効薬だというのなら、なぜ多くの企業がそれを使おうとしないのでしょうか?
AppSecツールが期待通りに活用されていないのにはいくつかの理由があります。それはツールやその機能の問題というよりも、セキュリティプログラム全体にツールがどのように統合されているかという点に起因しています。

開発者にはセキュアコーディングを学ぶ動機がある…では、なぜ学ばないのでしょうか。
開発者がセキュアコーディングを学ぶ主な動機は何でしょうか。また、その動機をどのように活用すれば、アプリケーションセキュリティプログラムを成功に導くことができるのでしょうか。
セキュアコーディングの未来において、人間はどのような役割を果たすのでしょうか。
サイバー脅威が増大し続ける中、組織はセキュリティ、実用性、スピードの間で日々妥協を迫られており、その過程でリスクにさらされています。
コードの安全を守るヒーローが必要です。開発者にその資質は備わっていますか?
サイバー脅威が増大し続ける現代において、開発者は十分な備えができているでしょうか。セキュアコーディングの要である「人」、つまり開発者は、コネクテッドワールドの安全を守る役割を果たす準備ができているのでしょうか。この問いに答えるため、Secure Code WarriorがEvans Data Corp.と共同で実施した、セキュアコーディング、セキュアなコーディング手法、およびセキュリティ運用に対する開発者の意識調査から、いくつかの洞察を見ていきましょう。
受動的から能動的へ。人間主導のセキュアコーディングで変革を。
過去20年以上にわたり、他のどの脆弱性よりも多くのセキュリティ侵害を引き起こしてきた10のソフトウェア脆弱性があります。それにもかかわらず、多くの企業がいまだに侵害やインシデントが発生した後の事後対応を選択しており、その結果生じる人的・ビジネス的影響への対応に追われています。しかし、最新の調査研究は、人間主導による新たな方向性を示唆しています。

SQLインジェクション、誕生おめでとう。決して消えないバグへ
SQLインジェクションが誕生して22年。お酒が飲める年齢になってもなお、私たちはこの脆弱性を根絶するどころか、いまだにその脅威にさらされ続けています。

Sensei Product Update - March 2021
Discover the latest improvements to the user experience of Sensei, Secure Code Warrior's IntelliJ plugin and start writing quality code even faster.

信頼の構築:AppSecと開発者が真のセキュリティシナジーを生むための道筋
不信感という不安定な土台の上に築かれた関係には、残念ながら期待を寄せないのが賢明です。悲しいことに、組織内の開発チームとAppSecチームの関係が、まさにこのような状態に陥っているケースは少なくありません。

Javaの落とし穴クイズに挑戦する
Javaの落とし穴を楽しく学べるクイズと、その解決策をまとめたGitHubリポジトリです。
継続的インテグレーションからのIntelliJインスペクションの実行
SenseiおよびIntelliJのインテンションアクションを、IDE内のインスペクション、コマンドライン、CI( 継続的インテグレーション)環境でバッチ実行する方法を解説します。


Kamer van Koophandel:開発者主導のセキュリティを大規模に展開
Kamer van Koophandelは、役割に応じた認定制度、Trust Scoreによるベンチマーク、そしてセキュリティを全員で担う文化を通じて、セキュアコーディングを日々の開発プロセスにどのように組み込んだのかを紹介します。

ゴールドを目指して:Paysafeで高まるセキュアコーディングの基準
PaysafeとSecure Code Warriorのパートナーシップにより、開発者の生産性が45%向上し、コードの脆弱性が大幅に削減された事例をご覧ください。

DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023:振り返り
Devlympics 2023のレポートで、大会の結果をご覧ください。各業界における開発者の参加状況、技術スタックやプログラミング言語のトレンド、そしてSecure Code Warriorが主催するこの年次グローバルイベントで取り上げられた主要な脆弱性やCWEについて詳しく解説しています。

セキュリティ文化の統一:Sageはいかにしてチャンピオンプログラムを構築したか
Sageがどのようにして柔軟かつ関係性を重視したアプローチでセキュリティを強化し、200名以上のセキュリティチャンピオンを育成して、目に見えるリスク低減を実現したのかをご紹介します。
Thalesが実践した開発者主導のセキュリティ
本ケーススタディでは、Thalesがどのように人、プロセス、技術へのアプローチを構築し、開発者が主体的にセキュリティチャンピオンとして活躍できるアジャイルなセキュアコーディング学習プログラムを実現したのかをご紹介します。
コルゲート・パルモリーブはいかにして開発者のセキュリティスキルを向上させ、セキュアコーディングの文化を醸成したのか
小売業界の巨人であるコルゲート・パルモリーブが、デジタルトランスフォーメーションの過程でいかにしてアプリケーションセキュリティを再構築したかをご紹介します。セキュアコーディングの課題に直面した同社は、開発者のワークフローに短時間で学べるコンテキストに応じた学習を取り入れることで、そのアプローチを刷新しました。

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

「Game of Codes」が導く、IAGグループのより安全なコーディングの未来
IAGグループは、アジア太平洋地域をリードする数多くの保険会社を傘下に持ち、数百万ものお客様に保険を提供しています。その年間保険料収入は約114億豪ドルにのぼります。

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

革新的なセキュリティ認定体験の創造
機械学習やサイバーセキュリティなど、多岐にわたる分野で数千人の従業員が実践的かつ最先端のスキルを習得できるよう、社内技術教育イニシアチブをどのように構築したのかをご紹介します。

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

自動車ソフトウェアセキュリティを推進するASRGの取り組み
この包括的なケーススタディでは、Secure Code Warriorのトーナメントを活用して開発者の関与を促し、自動車ソフトウェアに影響を与える主要な脆弱性への意識を高め、さらに複数の言語やフレームワークにわたって指標を収集した事例について詳しく解説します。

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
概要:開発者向けセキュリティトレーニング
セキュリティ業界のリーダーであるシノプシスは、製品スイートに新たなソリューション「Synopsys Developer Security Training(Secure Code Warrior搭載)」を追加しました。プレスリリースの全文はこちらからご覧いただけます。
TechRadar Pro:CISOの役割は変化しました。CISO自身もそれに合わせて変わる必要があります。
今日のCISOとはどのような存在でしょうか。かつてCISOはITチームの一員として、ITスタッフを指揮し、サイバーセキュリティ対策を計画する役割を担っていました。重要な業務ではありましたが、経営層には含まれず、中核事業に与える影響も限定的でした。しかし、サイバー攻撃のリスクが絶えず高まり、被害後の復旧コストが膨れ上がる現在、その状況は一変しています。

AICD:オーストラリアのサイバー脅威情勢に関する専門家のアドバイス
ランサムウェア攻撃からフィッシング詐欺まで、サイバー犯罪の手口はますます巧妙化し、データの窃取や業務の妨害を招いています。オーストラリアを代表するサイバー犯罪の専門家が、脅威の一歩先を行くための対策をボードメンバーに向けて提言します。

Help Net Security:優れたCISOはいかにして人材とテクノロジーを駆使し、スーパースターとなるのか
卓越したCISOとそれ以外を分かつもの。それは、拡大する脅威の状況やサイバーセキュリティ人材の不足を痛感しながらも、決して絶望しないという姿勢です。彼らは既存の資産を最大限に活用します。その中には、セキュリティリソースとして極めて重要でありながら見過ごされがちな「開発チーム」という隠れた強みも含まれています。
Help Net Security:セキュアコーディングの推進:開発者の継続的な改善を促す戦略
ソフトウェア開発において、セキュアコーディングの実践は極めて重要です。開発チーム内にセキュリティ文化を醸成することは、デジタルシステムの整合性と保護を確保するために不可欠となっています。

Payment Expert:PCI-DSS 4.0は単なる落とし穴ではなく、ビジネスの好機です
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

TechCrunch:Secure Code Warriorが5,000万ドルを調達、開発者向けサイバーセキュリティ教育を強化
Secure Code Warriorは本日、Paladin Capital Groupが主導するシリーズCラウンドで5,000万ドルの資金調達を完了しました。これにより、同社の累計調達額は1億ドルを超えました。

Secure Code Warrior、シリーズCで5,000万ドルを調達し、開発者主導セキュリティの新たな時代へ
開発者主導のセキュリティリーダーに向けたアジャイル学習プラットフォームを提供するSecure Code Warriorは本日、シリーズCラウンドで5,000万米ドルの資金調達を完了したと発表しました。これは同社設立以来、最大規模の投資となります。

AFR:オーストラリアのスタートアップが米国の支援を受け5,000万ドルを調達、ChatGPTやBardに対抗
ソフトウェア開発者が製品の脆弱性を低減できるよう支援するオーストラリアのサイバーセキュリティスタートアップ、Secure Code Warriorは、今年最大規模となる5,000万米ドル(7,300万豪ドル)の資金調達を実施しました。

CISOの役割は変化しました。CISO自身もその変化に対応していく必要があります。
CISOは、ロイヤリティの構築、レガシーシステムの刷新、セキュリティ重視の文化醸成といった主要分野に時間とリソースを投資することで、組織を守りつつ、自身のストレスを軽減することができます。
KBI Mediaポッドキャスト:第192回ディープダイブ:Pieter Danhieux氏|サイバーセキュリティにおけるAIの役割:課題と機会
今回のエピソードでは、Pieter Danhieux氏を迎え、スピードとセキュリティのバランス、そして様々な業界におけるAIの潜在的な影響について学びます。AIは魔法の解決策ではなく、負荷の高い作業を支援するためのツールであるという点についても掘り下げます。
Forbes Technology Council:安全なチャット環境の構築:コーディングにおけるAIのセキュアな導入戦略
AIツールの普及とその潜在的なメリットは今後も続くことを踏まえ、プログラミングのワークフローでこの技術を活用する際に伴うセキュリティ上の影響を理解しておく必要があります。

Cybersecurity Insiders:CISOとして予算と信頼を獲得する
シティコープで最初のCISO職が誕生してから約30年、この役割は今、困難な局面に立たされています。保護すべき資産の増加、攻撃対象領域の拡大、そしてかつてないほど頻発するインシデントなど、CISOに求められる要求はかつてないほど高まっています。

Australian FinTech:オーストラリアの金融セクターにおいて、デジタル信頼は新たな通貨である
銀行アプリの普及に伴い、アプリがサポートすべき機能の拡充に対する圧力も高まっており、それがセキュリティ上の懸念につながっています。

SC Magazine:トレーニングの心理学(ゲスト:マティアス・マドゥ)
開発者はバグのないコードを求めています。それにより時間が生まれ、保守も容易になるからです。同様の理由で、彼らはセキュアなコードも求めています。本稿では、セキュアコーディングの定義が開発者とアプリセキュリティチームの間でどのように異なるのか、なぜそれぞれの視点を理解することが重要なのか、そしてトレーニングはセキュリティ文化を構築するための一歩に過ぎないという点について解説します。

Dark Reading:セキュアコーディングにおいて、ChatGPTは極めて人間らしい
私たちは、すでに直面しているセキュリティバグへの対応すらままならない状況であり、AIに起因する新たな問題に対処する準備など到底できていません。

CSO Online:DevSecOpsを最適化する鍵とは?
DevSecOpsの「Sec」を強化するためにAppSec Decodedから得られる重要な知見—今知っておくべきこと。

Business Leader:「テック企業の経営は、気の弱い人には務まらない」
Secure Code Warriorの共同創業者兼CTOであるMatias Madou氏に、これまでのビジネスの歩みについて伺いました。

DevOps.com:成長の過程か:開発者とCISAの「Secure-by-Design」ガイドライン
先日発表された国家サイバーセキュリティ戦略は、多くの企業、そしてその開発チームやDevOpsチームに対し、文化の抜本的な変革を求めています。

Computer Weekly:オーストラリア、2023年度予算でサイバーおよびデジタル能力の強化へ
オーストラリア政府は最新の予算案において、サイバーレジリエンスの強化、デジタル行政サービスの向上、AI導入の促進などを目的として、20億豪ドル以上の予算を投じることを明らかにしました。

Cyber Security Connect:2023年度予算案:労働党のサイバーセキュリティ計画に対する業界の反応
連邦労働党政権は昨夜、10年以上ぶりとなる予算案を発表しました。多くの専門家がその勝者と敗者を見極めようとする中、サイバーセキュリティ分野は追い風を受けているようです。

Credit Union Times:信用組合がアプリのセキュリティを次の段階へ引き上げる方法
ソフトウェアの品質とブランドの信頼性を測る指標として、セキュリティを最優先する企業文化へと変革しましょう。

SC Media:2023年にCISOが予算と経営陣の信頼を勝ち取るための3つの方法
Secure Code WarriorのMatias Madou氏は、CISOはセキュアなコード開発に取り組むエンジニアのための予算確保に奔走しなければならないと指摘しています。

寄稿:効果的なサイバーセキュリティの実現において開発者が果たすべき重要な役割
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
変化の激しいビジネス環境で脆弱性を排除する方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
責任の所在を明確に:国家サイバーセキュリティ戦略が脅威アクターを阻止する最大の好機である理由
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code WarriorのPieter Danhieux氏は、「誰もがサイバーセキュリティにおける自分の役割を理解し、受け入れるべきだ」と述べています。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

開発を加速させる:セキュアな開発者が高速リリースを実現できる理由
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
PCI-DSS 4.0でサイバーセキュリティの回復力を高める
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ポッドキャスト第21回:セキュアなコード(AusCERT、誕生日おめでとう!)
現代社会において、スキルの証明は私たちの生活に欠かせない要素であり、信頼の証として、あるいは新たな可能性を切り拓く鍵として機能してきました。例えば、自動車の運転は多くの人にとって重要な通過儀礼です。時速100マイル以上で走行可能な2トンもの鉄の塊を安全に操るためには、標準化された試験に合格し、その適性を証明することが求められます。運転中のミス、特に高速走行時の過ちは、運転免許の剥奪だけでなく、人命に関わる重大な事態を招きかねません。
APIセキュリティにはリセットが必要だ。ツールではなく、人を見直そう。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

オーストラリアにおけるサイバーセキュリティの成熟度は、依然として誤った評価を受けている。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

人を中心とした修正がAPIセキュリティ強化の鍵となる理由
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
スピード重視のビジネス:急拡大時に脆弱性を低減する方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
2023年にマーケターが留意すべきデータプライバシーの教訓
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

ソフトウェアセキュリティの卓越性を牽引する開発者へ
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
2023年のセキュリティにおいて、ソフトウェア開発者が鍵を握る
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

専門家が予測する2023年のサイバーセキュリティ動向
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ソフトウェアセキュリティの中核を担う開発者たち
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
2023年のソフトウェアセキュリティに関する3つの予測
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
2023年にテクノロジーを活用するための実践的な方法:人事リーダー15人の提言
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
職場文化のROIを測定する際に考慮すべき9つの要素
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

開発者がセキュリティを主導できる環境へ
新年が近づく中、ソフトウェア開発業界における2023年の予測をお届けします。開発現場のスピードは今後も加速し、より短納期でのコーディングが求められるようになるでしょう。しかし、このスピードを優先するあまり、セキュリティがおろそかになる事態は避けなければなりません。

オーストラリアのアプリケーション開発チームは、自社のAPIが情報を過剰に共有していないか、現在検証を進めています。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ソフトウェアセキュリティにおける開発者支援の未来
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
2023年の技術予測 – 業界のリーダーたちが専門的な知見を披露
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
一般的な脆弱性との戦いに挑む開発者に必要なもの
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
連邦政府がセキュリティ意識の高い開発者の育成を推進
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ハウツー:メタバースにおけるサイバー脅威との戦い方
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ヒューマンファイアウォールの構築:サプライチェーン保護における開発者の役割
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
TMI Tech:脆弱なソフトウェアによる「過剰な情報共有」を阻止する方法
おしゃべりなアプリによる過剰な情報共有を阻止し、ハッカーのバックドアを排除しましょう。開発者に「セキュリティファースト」の意識を浸透させ、APIに最小権限のゼロトラストポリシーを適用してください。
DevOps Dozen² 2022のファイナリストが決定しました
DevOps分野における最高のイノベーターとその功績を称える「DevOps Dozen² Awards 2022」のファイナリストを発表いたします。
OAIC漏洩通知レポート:業界の反応
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
大規模なサイバー攻撃の激化は、オーストラリア企業の弱点を浮き彫りにしている。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

ポッドキャスト:Cyberwire Daily 第1695回
OpenSSLのパッチが本日公開されました。米国政府ネットワークのセキュリティとコンプライアンスにおける設定ミスがもたらすリスク、トラス氏の携帯電話ハッキング事件、ウクライナのサイバー防衛支援についてお伝えします。ジョー・キャリガン氏がGoogle Playストアから削除された最新のアプリ群を検証。ゲストにはSecure Code Warriorのマティアス・マドゥ氏を迎え、セキュリティチームと開発チームの間にポジティブな文化を醸成することがなぜ難しいのかを掘り下げます。さらに、DNSの脅威についても簡単に解説します。

Infosecurity Magazine:メタバースの取り締まり ― 法執行機関の新たな挑戦
新型コロナウイルス感染症の拡大に伴うデジタル化の加速により、サイバー攻撃やデータ保護の問題が急増しています。これを受け、専門家からはメタバースが早急にセキュリティとプライバシーの地雷原と化すのではないかという懸念の声が上がっています。サイバー犯罪や詐欺に加え、この技術が新たな犯罪の温床となる可能性も危惧されています。

Business Reporter:協力的なセキュリティ意識の高い文化の構築
Secure Code WarriorのMatias Madou氏が、CIOがいかにしてより効果的なサイバーセキュリティ文化を醸成できるかを解説します。

Information Age:なぜ開発者はセキュリティを優先しないのか
日々進化するサイバー脅威の状況下において、組織がセキュアなソフトウェアを開発・展開することの重要性はかつてないほど高まっています。

サイバーセキュリティの成熟度:その定義と向上させる方法
どのような出発点であっても、セキュリティ成熟度の向上は、あらゆる組織にとって困難な課題となり得ます。業界全体が専門スキルの不足や、ますます複雑化する脅威環境への対応に苦慮しているためです。

よりセキュアなソフトウェアを求めていますか?セキュリティスキルを持つ開発者を正当に評価することから始めましょう
プロの開発者は本来あるべき姿を追求したいと考えていますが、セキュリティの観点では、成功に必要な環境が整っていないことがほとんどです。組織が根本からセキュアなソフトウェアを構築するためには、的確なトレーニングとインセンティブを通じて、開発者のスキルアップを支援する必要があります。
SD Times:2023年に注目すべき企業
デジタルトランスフォーメーション、クラウド導入、コーディング手法、アプリケーションセキュリティのいずれの分野においても、これらは編集部が2023年に注目すべき企業として選出したものです。

ソフトウェアセキュリティを成功させるために開発者が必要なもの
多くの開発者は、セキュリティを推進し、より高いコード品質と安全なアウトプットの基準に取り組む意欲があると言います。しかし、そのためには多大なサポートが必要であり、雇用主や組織から評価される従来の指標を見直すことも不可欠です。
セキュリティ成熟度を高めるためのプロアクティブなアプローチ方法
現代のソフトウェア開発には、現代的なリスク軽減策が不可欠です。未来を見据えた組織は「シフトレフト」の利点を認識し、ソフトウェア開発ライフサイクル(SDLC)の初期段階からセキュリティを不可欠な要素として組み込んでいます。

VMBlog:Secure Code Warriorが「Coding Labs」を発表
Secure Code Warriorは、開発者がセキュアコーディングの知識を学習から実践へとよりスムーズに移行し、コードの脆弱性を低減させるための新機能「Coding Labs」を発表しました。コーディング特化型プラットフォームにおいて、ブラウザ内蔵の統合開発環境(IDE)でリアルタイムなコーディングを実現したのは今回が初となります。
Secure Code Warriorが「Coding Labs」を発表
ブラウザ上で完全に動作する統合開発環境(IDE)にて、開発者がコードの記述とテストを行える、業界初の体験型学習メカニズムです。
SD Times:学習をコードの実践へつなげるCoding Labs
開発者が学習から実践へとステップアップし、よりセキュアなコードを書けるよう支援するため、Secure Code WarriorはブラウザベースのIDEでリアルタイムにコーディングができる「Coding Labs」を立ち上げました。
DevOpsとサイバーセキュリティが交差するとき
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
開発者不足の危機を乗り越える:未来の開発者のあり方を定義する時
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
セキュアコーディング:開発者を適切なポイントで支援する
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
オーストラリアの人材不足にチャネルパートナーはどう立ち向かっているのか
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
注目すべきオーストラリアのスタートアップ6社:Forbes
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Forbes Asia 100 To Watch 2022
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
組織のサイバーセキュリティ成熟度を向上させる方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
人物紹介:Secure Code Warrior 共同創設者兼CEO Pieter Danhieux氏
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
独占:専門家が語る国家雇用・スキルサミットへの期待
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior、第2回年次大会「Devlympics」を通じて開発者のセキュリティスキルの重要性を強調
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
成熟したセキュリティチームが備えるべき核心的な属性
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
組織階層におけるソフトウェアの再考
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
セキュリティツールの過剰導入に悩んでいませんか
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
サプライチェーンにおける「人的ファイアウォール」として開発者が果たすべき役割
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
開発者のためのセキュアコーディングの定義
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
開発チームがセキュリティ成熟度を高めるための2つの重要な方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
オーストラリアのサイバーセキュリティ業界を牽引するCEO 17人を紹介
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ソフトウェアセキュリティの最強の防御ツールは、開発チームである理由
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
開発者主導のセキュリティ
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
深刻な人材不足の中で開発者を採用し、定着させるには
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Finder、Secure Code Warrior、Omniscient、EucalyptusがKPMGの「Emerging Giants」に選出
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
終わりのない攻撃対象領域の時代:事後対応から予防へ
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code WarriorがGartnerの「Cool Vendors in Software Engineering: Enhancing Developer Productivity」に選出されました
オーストラリア、シドニー - 2022年6月30日 - 開発者主導のセキュリティ分野におけるグローバルリーダーであるSecure Code Warriorは、GartnerⓇの「Cool Vendors in Software Engineering: Enhancing Developer Productivity(ソフトウェアエンジニアリングにおけるクールベンダー:開発者の生産性向上)」に選出された4社のうちの1社として認定されました。Secure Code Warriorは、直感的な学習プラットフォームを通じて開発者主導のセキュリティを実現することに注力している、リスト唯一の企業です。
業界が既存スタッフのスキルアップを必要とする理由
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
開発者のスキルアップがサイバー人材不足の解消にどう役立つか
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
トレーニングの心理学 – Matias Madou
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Go Phish:Secure Code Warrior 共同創業者兼CTO Matias Madou氏
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ソフトウェアベンダーは、あなたと同じくらいセキュリティを重視しているでしょうか?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
改善されないコーディングパターン:セキュリティ課題への取り組み
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ソフトウェア開発プロセスにおいてセキュリティを優先すべき理由
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

SD Times:オープンソースソフトウェア・セキュリティ動員計画:開発者主導のセキュリティに向けた新たな希望
私たちは長い間、10年前には想像もできなかったほどの力を持つサイバーセキュリティの脅威から救い出してくれるヒーローを待ち続けてきました。より多くの専門家が参画することを期待していますが、人材不足は解消の兆しが見えません。増大するリスクを自動化で解決してくれる魔法のようなツールを待ち望んでいますが、そのようなものは存在せず、今後も現れる可能性は極めて低いでしょう。私たちはダークサイドと戦うルーク・スカイウォーカーを待っています。しかし、その助け(そして希望)は「オープンソースソフトウェア・セキュリティ動員計画」という形で、すぐそこまで来ています。
開発者がすぐにセキュリティの推進者になれない5つの理由
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code WarriorとOktaがセキュアな開発者ワークフローを実現
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

最も安全なコードを生成するAIモデルはどれか?
16の主要AIモデルが実際にどのようにコーディングを行うかを、11の実践的フレームワークと1,760のコードベースで評価。モデルだけでなく、フレームワークの選択も重要です。

Citizen AI by Secure Code Warrior
AIのリスクはエンジニアリングの領域にとどまりません。「Citizen AI」の概要資料で、全従業員のAIリテラシー向上と安全な活用習慣の定着を図りましょう。

AIがソフトウェア開発をどのように変革しているのか、そしてセキュリティがそれに合わせてどう進化すべきかを理解しましょう。
AIによるオートコンプリートから自律型エージェントまで。ソフトウェア開発の進化が、セキュリティ、ガバナンス、そしてチームにもたらす影響について解説します。

SCWが「エージェント型コーディングセキュリティ」の新カテゴリーに選出
Gartnerは「2026年版セキュアソフトウェアエンジニアリングのハイサイクル」において、SCWを2度選出しました。AI主導の開発において、これが何を意味するのかを解説します。
KnowBe4向けSCW学習コンテンツ
Secure Code Warrior content available through KnowBe4 helps technical teams build secure coding and AI governance awareness through structured learning covering OWASP Top 10 risks, AI-assisted development, and modern secure coding practices.
KnowBe4 + Secure Code Warriorで実現するセキュアなAI開発
Secure Code WarriorがKnowBe4と提携し、OWASP、AI開発、10種類のプログラミング言語を網羅した実践的なセキュアコーディングトレーニングをセキュリティ意識向上プログラムに統合します。
Trust Agent: AI - AI主導の開発を安全にスケールさせる
AI is writing code. Who’s governing it? With up to 50% of AI-generated code containing security weaknesses, managing AI risk is critical. Discover how SCW's Trust Agent: AI provides the real-time visibility, proactive governance, and targeted upskilling needed to scale AI-driven development securely.
OpenText Application Security + Secure Code Warrior
OpenText Application Security and Secure Code Warrior combine vulnerability detection with AI Software Governance and developer capability. Together, they help organizations reduce risk, strengthen secure coding practices, and confidently adopt AI-driven development.

Secure Code Warrior 企業概要
Secure Code Warriorは、開発スピードとエンタープライズセキュリティの間のギャップを埋めることで、組織がAIを活用した開発を安全に導入できるように設計されたAIソフトウェアガバナンスプラットフォームです。このプラットフォームは、セキュリティチームがシャドーAIコーディングツールや本番コードの起源を把握できていないという「可視性のギャップ」という課題を解決します。

セキュアコーディングのトレーニングトピックとコンテンツ
業界をリードする当社のコンテンツは、あなたの役割を念頭に置いて、絶え間なく変化するソフトウェア開発環境に合わせて常に進化しています。AIからXQuery Injectionまで、あらゆるものをカバーするトピック。トピック別および役割別のコンテンツカタログの内容を覗いてみましょう。
サイバーレジリエンス法(CRA)準拠の学習パス
SCWは、CRA(サイバーレジリエンス法)に準拠したクエストや概念学習コレクションを提供し、開発チームがCRAのセキュア開発原則に沿った「Secure by Design」、SDLC、セキュアコーディングのスキルを習得できるよう支援することで、CRAへの対応をサポートします。

OWASP Top 10 2025 電子書籍
OWASP Top 10を攻略しませんか?『OWASP Top 10:2025 アプリケーション防御の決定版ガイド』を今すぐダウンロード。

Secure Code WarriorによるTrust Agent: AI
本資料では、AIコーディングツールに対する高度な可視性とガバナンスを実現する新機能「SCW Trust Agent: AI」をご紹介します。AIツールの利用状況と開発者のスキルを関連付け、リスク管理やSDLCの最適化、そしてAI生成コードの安全性を確保するための当社の独自ソリューションについて解説します。
AIコーディングアシスタント:次世代開発者のための安全なナビゲーションガイド
大規模言語モデル(LLM)は、スピードと生産性の面で非常に大きなメリットをもたらしますが、同時に企業にとって無視できないリスクも生じさせます。従来のセキュリティガードレールだけでは、押し寄せるリスクを制御しきれません。開発者がソフトウェア開発ライフサイクルの初期段階でセキュリティ上の欠陥を特定し、未然に防ぐためには、正確で検証済みのセキュリティスキルが求められます。
セキュア・バイ・デザイン:ベストプラクティスと予防的なセキュリティ成果
この調査論文では、Secure Code Warriorの共同創設者であるPieter DanhieuxとMatias Madou博士が、専門家の寄稿者とともに、20件以上の詳細なインタビューから得られた主要な調査結果を明らかにします。
AIトラストインデックス
SCW AI トラストインデックス:主要なAIモデルが安全でないコードをどのくらいの頻度で生成するかについての継続的なベンチマーク。

プロフェッショナルサービス - 専門知識で加速を
Secure Code Warriorのプログラム戦略サービス(PSS)チームは、セキュアコーディングプログラムの構築、強化、最適化を支援します。白紙の状態から始める場合でも、アプローチを洗練させる場合でも、当社の専門家がカスタマイズされたガイダンスを提供します。

Quests:開発者がリスクを軽減し、常に一歩先を行くための業界をリードする学習プラットフォーム。
Questsは、開発者がセキュアコーディングスキルを向上させることで、ソフトウェアのセキュリティリスクを軽減できるよう支援する学習プラットフォームです。厳選された学習パス、実践的なチャレンジ、インタラクティブなアクティビティを通じて、開発者が脆弱性を特定し、未然に防ぐ力を養います。

セキュリティスキルのベンチマーク:企業におけるSecure-by-Designの効率化
「Secure-by-Design(設計段階からのセキュリティ)」は、セキュアなソフトウェア開発の未来を担う考え方です。企業がこの取り組みを検討する際に不可欠となる重要な要素について解説します。
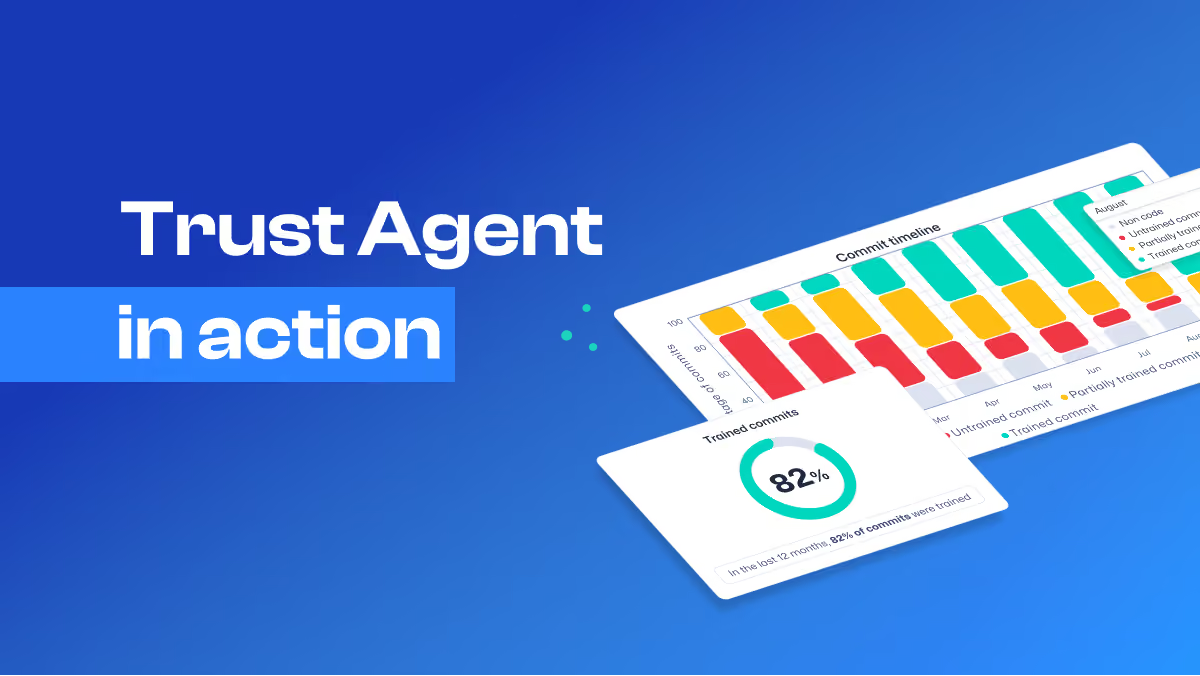
Trust Agentの活用イメージ
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.
AIソフトウェアガバナンス戦略ガイド
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.

Secure Code WarriorのTrust Agent
Are you confident that every line of code committed is backed by a developer with the necessary secure coding skills? Many organizations face this critical gap, leading to preventable vulnerabilities and reduced development velocity. SCW Trust Agent offers unparalleled visibility across your code repositories, analyzing commits directly against developer security proficiency. With policy gates, Trust Agent enables you to apply governance at the commit level, with policies to ensure code contributors have the secure code knowledge you require for your business-critical applications. Download our one-pager today to learn how SCW Trust Agent can help you strengthen your security posture, optimize your development lifecycle, and significantly reduce vulnerabilities.

SCW Trust Score - セキュリティプログラムの構築、測定、最適化に最適なソリューション
セキュリティプログラムの構築、測定、最適化に最適なSecure Code Warrior Trust Scoreについて詳しくはこちらをご覧ください。
Secure Code WarriorとKnowBe4のパートナーシップ概要
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.

Secure Code WarriorによるTrust Score
業界初のベンチマーク「SCW Trust Score」で、セキュリティプログラムの有効性を測定しましょう。同業他社との比較を通じてセキュリティ体制を最適化し、データに基づいた意思決定でソフトウェアセキュリティを強化します。
PCI-DSS 4.0コンプライアンスへの備え
PCI-DSS要件に対応するため、ソフトウェアのセキュリティインフラを評価しましょう
金融サービスにおけるセキュリティトレンドの決定版ガイド
開発者がセキュアなコードを記述できるようガイドします。現実世界のコード内の脆弱性を特定し、発見し、修正するための段階的なガイダンスを提供します。開発者は、新たに習得したスキルを練習し、業務に応用することができます。
2024年の予測:生成AIがソフトウェアエンジニアリングを再構築する
Gartnerのレポートで強調されているように、生成AIがSDLC全体でソフトウェア開発をどのように革命化しているかを探求し、AppSecのリーダーにAIによって生成されたソフトウェアを調査するようアドバイスします。
PCI DSS 4.0の全貌
本ガイドでは、開発チームがPCI DSS 4.0コンプライアンスに取り組むための実践的な戦略を解説します。現代の開発者に求められるコンプライアンス要件をはじめ、セキュリティ担当者と開発マネージャーが連携して開発者向けのセキュリティプログラムを構築する方法、そして脆弱性を根本から解消するための効果的なトレーニングの進め方をステップバイステップで紹介します。

開発者セキュリティ成熟度クイズ
Secure Code Warriorは、開発チームのセキュリティ成熟度の3つの段階を、定義、導入、スケーリングと概説しています。開発者のセキュリティ知識はどの程度ですか?クイズに答えて確かめてください。
スクリプトテスト(無視してください)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
セキュアコーディング学習のROI
セキュアコーディング教育がもたらす長期的なROI(投資対効果)について解説します。アジャイルで能動的な学習戦略への投資が、いかにセキュリティを強化し、現代のサイバー脅威に対して費用対効果の高い防御策となるのかをご覧ください。
開発者がAI開発ツールを効果的に活用するためにセキュリティスキルが必要な理由
ボタン一つで複雑なコードを生成できるAIの可能性は魅力的ですが、真に安全で信頼性の高いコードを作り上げるには、依然として人間の開発者による多大なサポートが不可欠です。
2024年の予測トップ10
2024年のサイバーセキュリティおよびソフトウェアセキュリティ業界について、SCWの専門家が予測する最新の展望をご覧ください。
アジャイル学習プラットフォーム:開発者主導型セキュリティのROI
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
強固な守りを築く:ソフトウェアセキュリティにおける開発者支援の6つの重要な柱
本ホワイトペーパーでは、セキュリティ専門家であり、Secure Code WarriorのCTO兼共同創設者であるマティアス・マドゥ博士が、以下のトピックについて解説します。開発チームに向けた効果的なセキュリティ教育とスキル向上を実現するために不可欠な「6つの柱」、エンタープライズレベルでセキュリティプログラムを導入した10名の経営幹部から得られた教訓、そして成功への道のりで避けるべき一般的な落とし穴について詳しく紹介します。

アジャイル学習プラットフォーム
Secure Code Warriorは、進化し続けるアプリケーションセキュリティの課題に対処するために設計されたアジャイル学習プラットフォームです。業界をリードする最新のコンテンツで、セキュリティ侵害や複雑化する規制への対策を先取りし、プロアクティブかつ魅力的なセキュアコーディング教育を実現します。
Trust Agent:AIソリューション概要
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
OWASP Top 10 API 2023: A tactical guide for smart developers
APIセキュリティの最新情報をチェックしましょう。2023年版OWASP Top 10ガイドで、コーディングスキルの向上や脆弱性対策を学び、進化し続けるAPI開発の世界で常に一歩先を行くための知識を身につけませんか。今すぐダウンロードして、学びを深める旅を始めましょう。
セキュアコーディング学習のブループリント
当社のPieter Danhieuxが説明したように、5つのステップで開発者エンゲージメントの秘密を解き明かしましょう。今すぐダウンロードして、繁栄する開発者コミュニティへのロードマップを発見してください。
開発者主導のセキュリティとアジャイル学習のためのハンドブック
開発者主導のセキュリティで、シフトレフトを実現しましょう。本書では、開発者のスキルアップとセキュリティ知識の向上を促すための関わり方や、よりセキュアなコードを書くためのインパクトの測定方法について解説します。
ソフトウェアは同僚である:アクセス制御とAPIセキュリティを強化するための新しい視点
APIは不完全な人間のように振る舞う。その特性を理解することが、より強固なサイバーセキュリティへの鍵となるのだろうか。
セキュアコーディング研修のブループリント
大規模言語モデルは、速度と生産性において圧倒的な利点をもたらしますが、企業に否定できないリスクももたらします。従来のセキュリティガードレールだけでは、この氾濫を抑えるには不十分です。
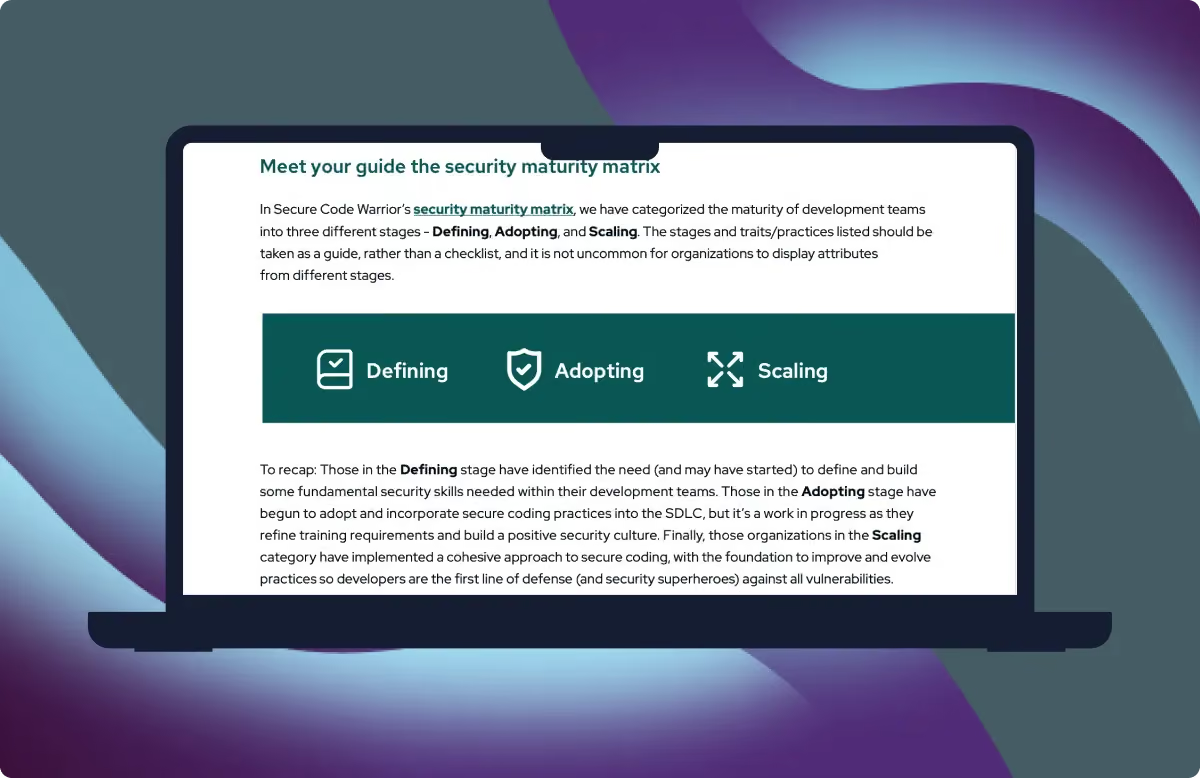
開発者セキュリティ成熟度マトリックス
開発チームのセキュリティ成熟度の構築は、段階的にアプローチできます。当社の経験に基づき、定義、採用、および拡張という3つの段階における一般的な慣行を特定しました。
開発チームにおけるセキュリティ成熟度の重要性
開発チームのセキュリティ成熟度を評価して理解することで、組織は適切な利害関係者、プロセス、テクノロジーを備えた計画を策定し、必要なスキルと機能を構築およびサポートすることができます。

開発チームのセキュリティ成熟度
開発チームのセキュリティ成熟度は、その過程に現実的な目標がある継続的な改善サイクルであるべきです。開発チームがセキュリティの成熟度を高めるにつれて、手戻りの量が減り、リスクが最小限に抑えられます。

レポート:2022年版 デベロッパー主導のセキュリティの現状
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ホワイトペーパー:ソフトウェアセキュリティ向上のための課題と機会
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
概要:開発者主導のセキュリティに対する包括的なアプローチ
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warriorのセキュリティとプライバシー
Secure Code Warriorは、当社およびお客様の情報資産を、不正利用、悪用、侵害から保護することに尽力しています。私たちはリスクベースの情報セキュリティ管理アプローチを採用し、プラットフォーム、顧客データ、および情報に対する脅威を考慮した適切なリスク管理と緩和策を継続的に実施することを目指しています。Secure Code Warriorは、お客様にサービスを提供する主要なプレーヤーとして成長を続ける中で、セキュリティおよびプライバシープログラムの一環として、セキュリティ機能を強化し続けます。詳細については、ホワイトペーパーをご覧ください。
再現性の高いセキュアコーディングスキルを習得し、シフトレフトとコンプライアンスを実現しましょう
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
セキュアコードの定義
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
セキュアなコード作成にスキャンツールだけでは不十分な理由
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ゼロデイ攻撃という闇の術に対する防御ガイド
ゼロデイ攻撃は悪夢のような脅威となり得ますが、組織が利用可能なあらゆるセキュリティツールを駆使して予防戦略に取り組めば、セキュリティ担当者は少し安心して眠れるようになるはずです。
開発者のスキルアップとエンゲージメントを高めるためのプラン
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
開発者主導による、ソフトウェアセキュリティの予防的アプローチ
セキュリティ意識の高い開発者が、現代の脅威に対抗し続けることでサイバー防御を支える、未開拓の大きなリソースとなり得る理由について詳しく解説します。

セキュリティとプライバシーに関するホワイトペーパー
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
CISO/CTO説得キット(デモ開始用)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP APIセキュリティトップ10:スマートな開発者のための戦略
コード内の一般的なAPIセキュリティの脅威を排除するための実践ガイドをダウンロードしましょう。
セキュリティリスクに対抗するため、セキュリティチームと開発チームを統合する方法
主要なAIモデルは、現実世界の脆弱性パターンに対してどのようなパフォーマンスを示すのでしょうか。SCW AI トラストインデックスは、トップモデルのセキュリティ態勢を明らかにします。
AppSecで脆弱性を減らしコンプライアンスを達成すれば、より大きな課題に取り組む余裕が生まれます。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
バイヤーズチェックリスト:セキュア開発学習プラットフォーム
バイヤーズチェックリスト:セキュア開発学習プラットフォームは、セキュア開発学習プラットフォームの評価を検討している意思決定者およびテクノロジーバイヤーを対象としています。
Shared Assessments SIG Lite Questionnaire
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCWペネトレーションテスト概要
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCWサイバー保険証券
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
対応から予防への移行:変化するソフトウェアセキュリティの状況 2021年 - ホワイトペーパー
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
サイバーセキュリティ大統領令:開発者のスキル向上によるソフトウェアセキュリティ強化への戦略的アプローチ
この大統領令は機能的なサイバーセキュリティの多くの側面に触れていますが、開発者が与える影響と、開発者が検証済みのセキュリティスキルと意識を持つ必要性について、初めて具体的に概説しています。

FSQS-NL認定証
Secure Code Warriorは、FSQS-NLに登録されました。この登録は、金融業界の規制遵守に向けた当社の継続的な取り組みにおける重要なマイルストーンとなります。

プラットフォーム構成図
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

情報セキュリティポリシー
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

CAIQ質問票
Secure Code Warriorは、デューデリジェンスの自己評価結果に基づき、一般公開されているConsensus Assessment Initiative Questionnaire(CAIQ)を完了しました。
DevSecOpsのスーパーボウル:セキュリティチャンピオンが開発終盤の脆弱性からチームを勝利に導く方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
エグゼクティブ・ラウンドテーブル・ホワイトペーパー - Visma & Blue Prism
2020年はソフトウェアセキュリティに対する私たちの考え方をどう変えたのか。Vismaのエグゼクティブ・ラウンドテーブル。
Mimmit Koodaaの女性たちがセキュアコーディングに挑みます
フィンランドの女性エンジニアコミュニティ「Mimmit Koodaa」が、セキュアコーディングの体験談を語ります。

世界的な金融機関の各チームが、セキュアコーディングコンテストで熱い戦いを繰り広げます。
世界的な金融機関が、いかにして世界中の銀行アプリケーションのセキュリティ強化の重要性を浸透させたのか。その取り組みを、楽しいインタラクティブなトーナメント形式でご紹介します。
Missions - 実践的なシミュレーションを通じて、不適切なコードがもたらす影響を体験しましょう
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
コース - セキュアコーディングのスキルと能力を構築する
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
トーナメントのステップバイステップガイド
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
AI開発者ハンドブック
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP Top 10を攻略するためのバトルプラン
セキュリティの脆弱性トップ10も、あなたのようなセキュア開発のヒーローの前では太刀打ちできません。この無料の電子書籍は、OWASP Top 10 2021に挙げられた悪名高い脆弱性を理解し、それぞれのバグの仕組みを把握するための究極のガイドブックです。
OWASPとSecure Code Warriorトーナメントで勝利を収める - ホワイトペーパー
GenAIとLLMが現在のアプリケーションセキュリティの状況を根本的にどのように変化させているかについての分析。Secure Code WarriorのCEOであるPieter Danhieuxからの最新の視点をご覧ください。

トーナメント - 組織の意識向上と開発者のエンゲージメントを高め、セキュアコーディングを最優先事項にします。
セキュリティの原則と実践に関する堅牢なトレーニングを提供することで、開発者はセキュリティの初心者からセキュリティのチャンピオンへと変貌し、脅威がセキュリティインシデントにつながる前に、脅威を特定、軽減、防止できるようになります。

悪名高き8つの脆弱性:Infrastructure as Codeで発見・修正すべき項目
Secure Code Warriorトーナメントは、前向きなセキュリティ文化を構築するための魅力的で楽しい方法です。コーディングコンテストを実施することで、リモート開発者とハイブリッド開発者の両方を対象としたイベントを開催し、開発者のスキルレベルを評価し、セキュリティチャンピオンを特定することができます。
DevSecOps成功への5つのステップ:AppSecプロフェッショナルが理想のチームで活躍する方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

ソフトウェアセキュリティプログラムを最も迅速かつ簡単に改善する方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
クリエイティブなCISOのためのセキュリティプログラム変革ガイド
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
PCI-DSSコンプライアンスの苦痛を軽減するホワイトペーパー
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warriorのご紹介
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
開発者がセキュアなコードを書けるように支援します
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

開発者を防御の最前線に立たせ、組織のセキュリティ体制を強化しましょう。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

アセスメント - 開発者のセキュアコーディングスキルをベンチマークし、セキュリティ体制を構築しましょう。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
AppSecチェックリスト
AppSecチェックリストをダウンロードして、セキュリティ対策の強化が必要かどうかを確認しましょう。
セキュリティ向上プログラムを導入する前に不可欠な6つのステップ
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

2019年 AppSecトレンドレポート
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
