




Perspectives d'experts façonnant le développement sécurisé
Accédez à du contenu expert sur le codage sécurisé, la gouvernance de l'IA et la gestion des risques logiciels.

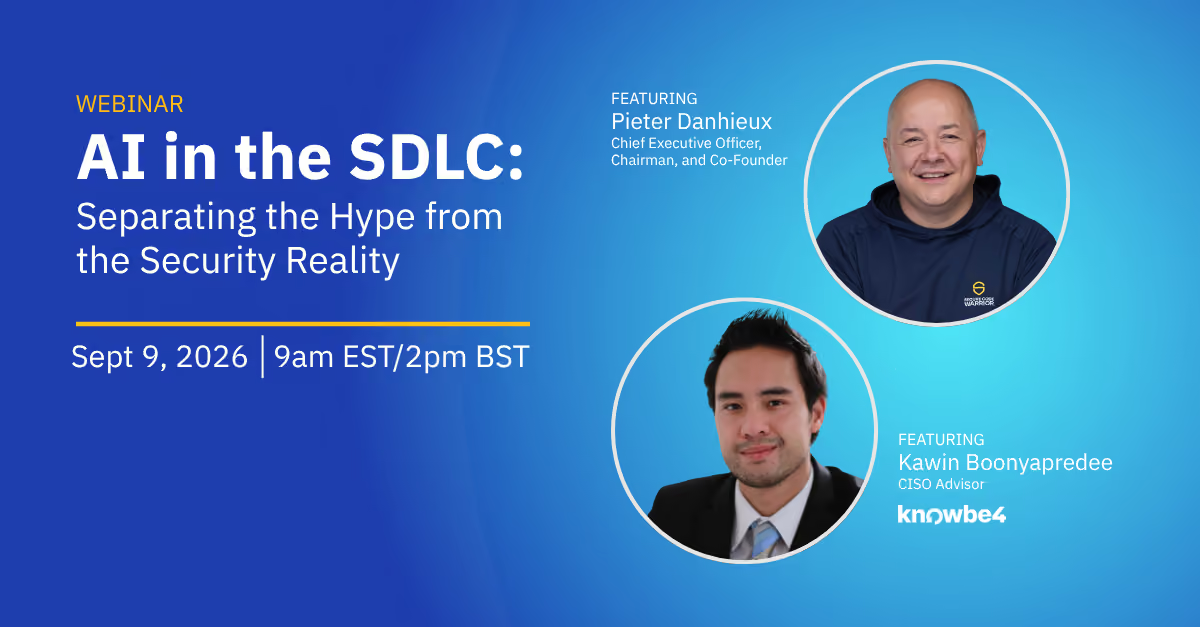
L'IA dans le cycle de vie du développement : démêler le vrai du faux en matière de sécurité
L'IA dans le cycle de vie du développement logiciel, en partenariat avec KnowBe4 : Kawin Boonyapredee (conseiller CISO, KnowBe4) et Pieter Danhieux (PDG, SCW) analysent les risques de sécurité du code généré par IA.
German OWASP Day 2026
Secure Code Warrior sponsorise le German OWASP Day 2026, qui rassemble les professionnels de la sécurité applicative pour explorer les meilleures pratiques en matière de développement, d'opérations et de tests sécurisés. SCW montrera comment intégrer la sécurité à chaque étape du cycle de vie du développement.
AdelaideSEC
Secure Code Warrior organise un tournoi de codage sécurisé à l'AdelaideSEC. Développeurs et professionnels de la sécurité s'affrontent en conditions réelles pour identifier et corriger des vulnérabilités, tout en perfectionnant leurs compétences et en tissant des liens avec la communauté technologique locale.
Black Hat USA 26
Secure Code Warrior sera présent à la Black Hat USA 2026 à Las Vegas. Le PDG Pieter Danhieux, la Chief Customer Officer Fatemah Beydoun et le Chief Product and Technology Officer Alex Bullen seront sur place — contactez-nous pour réserver un entretien.
Sommet FS-ISAC APAC
Nous sommes impatients de sponsoriser le sommet FS-ISAC APAC qui se tiendra les 14 et 15 juillet 2026 à Singapour ! Passez nous voir au stand n° 8 pour échanger avec notre équipe et ne manquez pas l'intervention de Pieter Danhieux le 14 juillet à 13h15 dans la salle Heliconia 3401. Il y dévoilera une étude inédite comparant les performances des modèles de codage par IA à celles de 10 000 développeurs humains, ainsi que ses implications pour la sécurité dans le développement assisté par IA. À très bientôt !
Gartner Security & Risk Management Summit 2026
Nous sommes ravis de sponsoriser le Gartner Security & Risk Management Summit à Londres, du 22 au 24 septembre 2026 ! Venez rencontrer notre équipe pour découvrir comment Secure Code Warrior aide les organisations à gouverner le code généré par l'IA et à développer des compétences en sécurité durables tout au long du cycle de vie du développement logiciel (SDLC). Au plaisir de vous y voir !

OWASP Global AppSec USA
Fiers d'être sponsor Silver de l'OWASP Global AppSec USA 2026, qui célèbrera son 25e anniversaire les 5 et 6 novembre 2026 au Hyatt Regency de San Francisco ! Rejoignez-nous, aux côtés de plus de 800 professionnels de la sécurité applicative, pour des sessions sur la sécurité de l'IA, la modélisation des menaces, un concours Capture the Flag, le salon de démonstration des projets OWASP et des réceptions de networking exclusives. Venez nous rencontrer pour échanger !

Webinaire client : Danske Bank
Danske Bank partage la manière dont elle a instauré une culture florissante du code sécurisé : stratégies clés, résultats concrets et leçons à appliquer. À regarder à la demande.

Gartner Security & Risk Management Summit
Rejoignez-nous au Gartner Security & Risk Management Summit, du 1er au 3 juin 2026, à National Harbor, dans le Maryland. Nous sommes impatients d'échanger avec les RSSI et les leaders de la cybersécurité pour bénéficier d'un éclairage d'expert sur l'IA, la résilience face aux risques et l'évolution du paysage des menaces, afin de renforcer la posture de sécurité de leur organisation. N'oubliez pas de prendre contact avec nous et de passer nous voir sur notre stand !
De l'IA fantôme à la gouvernance logicielle de l'IA : retrouver la visibilité sur votre base de code
Rejoignez Matias Madou, CTO, et Tamim Noorzad, directeur produit chez Secure Code Warrior, pour découvrir comment la gouvernance logicielle par l'IA offre la visibilité et les informations nécessaires pour gérer le développement assisté par IA à grande échelle.

OWASP Global AppSec EU
Nous sommes impatients de sponsoriser la conférence OWASP Global AppSec EU, qui célèbrera son 25e anniversaire du 22 au 26 juin 2026 à l'Austria Center de Vienne. Rejoignez-nous, aux côtés de plus de 800 autres experts, pour explorer le dynamique hall d'exposition, participer au programme « Meet the Mentor » et cumuler des crédits CPE, tout en profitant de réceptions de réseautage exclusives. N'oubliez pas de venir nous rencontrer sur notre stand !

OWASP BASC
Nous sommes ravis de sponsoriser l'OWASP BASC le 11 avril à Boston, dans le Massachusetts. Il s'agit de la conférence de référence en matière de sécurité applicative, qui réunit des professionnels de la sécurité, des développeurs et des chercheurs pour faire progresser le domaine de la sécurité des applications à Boston.

OT Summit Madrid
Rejoignez-nous à l'OpenText Summit Madrid 2026, un événement en présentiel conçu pour montrer comment l'IA, le cloud et la gestion sécurisée des informations propulsent une nouvelle génération d'entreprises intelligentes.
Cyber Security Summit
Le Cyber Security Summit, qui se tiendra les 28 et 29 avril, est une conférence de premier plan réunissant des experts, des innovateurs et des exposants de haut niveau pour présenter les dernières tendances, des stratégies informatiques résilientes et les meilleures pratiques du secteur. Ne manquez pas cette occasion de passer nous voir sur notre stand pour échanger avec nous !
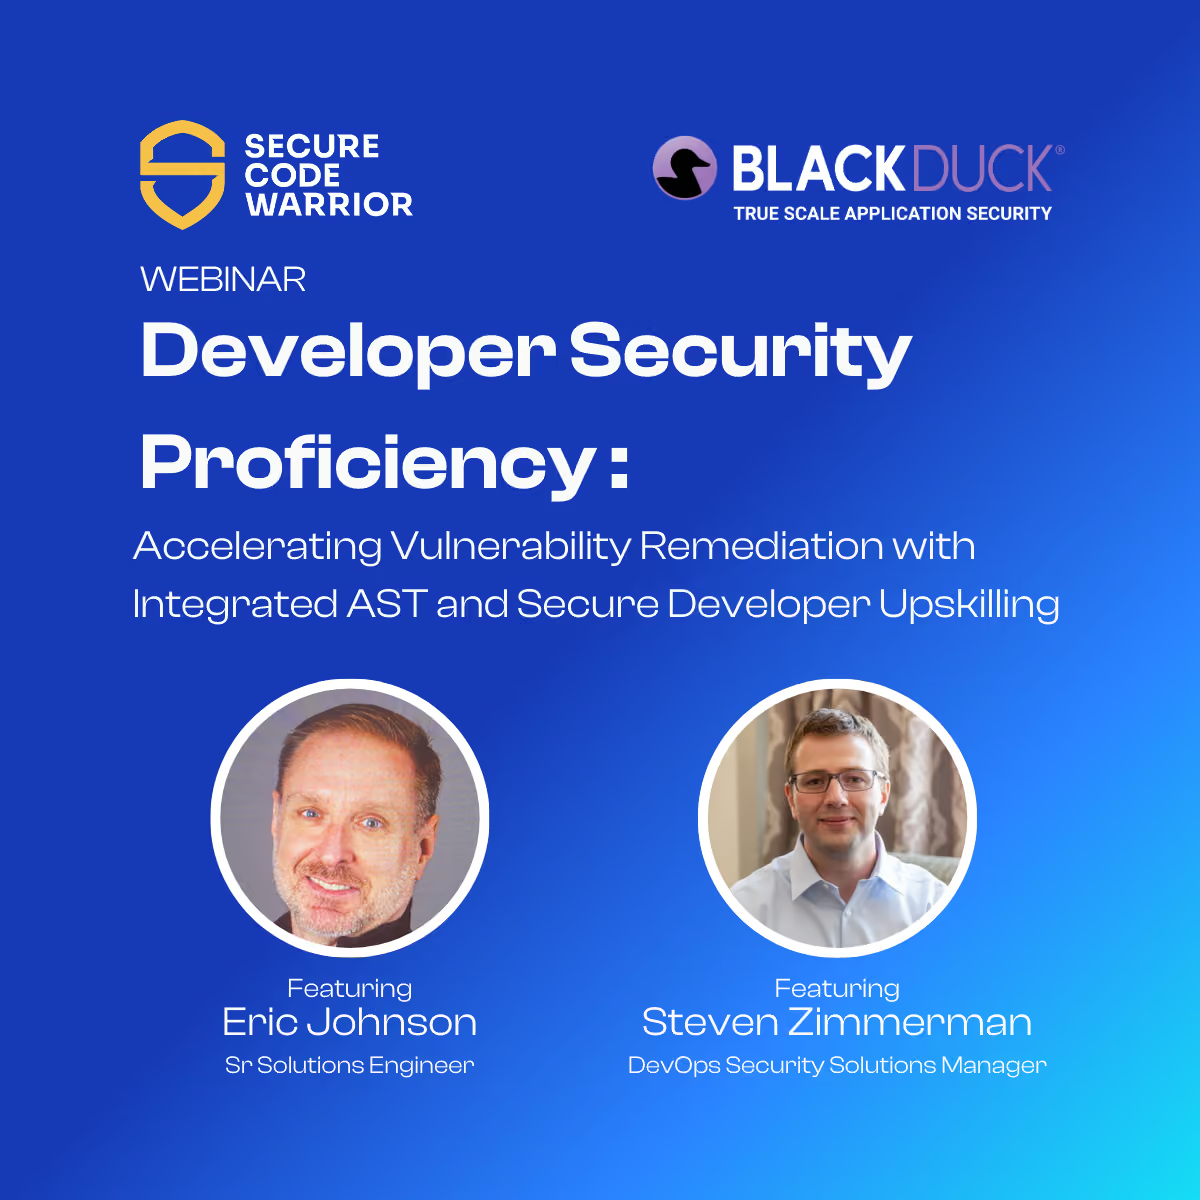
Maîtrise de la sécurité pour les développeurs : accélérer la remédiation des vulnérabilités grâce à l'AST intégré et à la montée en compétences sécurisée.
Ne vous contentez plus de trouver des vulnérabilités, apprenez à les corriger durablement. Détecter un bug n'est que la moitié du chemin. Pour atteindre une véritable sécurité dès la conception, les informations de sécurité doivent se traduire par une remédiation rapide et efficace. Rejoignez Eric Johnson de Secure Code Warrior et Steven Zimmerman de Black Duck le 18 mars pour découvrir comment combler le fossé entre la détection et la montée en compétences des développeurs.

Parliamentary Innovation Showcase du Tech Council
Événement phare du Tech Council of Australia (TCA), le Parliamentary Innovation Showcase 2026 offre une occasion exceptionnelle aux décideurs, chefs de file de l'industrie, universitaires et passionnés de technologie d'explorer des technologies de pointe, d'échanger des idées et d'obtenir un aperçu de l'avenir de la recherche, de l'investissement et de l'innovation.
Sommet virtuel sur la sécurité des produits
Secure Code Warrior est fier de s'associer à Cycode pour l'édition de cette année du Product Security Virtual Summit, le 28 janvier. Nous explorerons l'avenir du développement logiciel sécurisé à l'ère de l'IA et montrerons comment transformer les alertes de sécurité en véritables atouts pour les développeurs.

Phishapalooza
SCW est honoré de participer à la 18e édition annuelle de Phishapalooza pour soutenir l'American Cancer Society. Nous sommes impatients de rencontrer la communauté locale de la cybersécurité pour une journée de pêche sur glace et de collecte de fonds dans les Twin Cities. Rejoignez-nous alors que nous nous associons à GuidePoint Security pour contribuer à générer des dons significatifs pour cette noble cause.
OWASP LASCON
Nous sommes fiers d'être sponsor Gold de l'OWASP LASCON 2026 à Austin, au Texas ! Rejoignez-nous au Norris Conference Center pour retrouver plus de 400 développeurs web et professionnels de la sécurité afin d'échanger sur les dernières innovations en matière de sécurité applicative.

New York Secure Code Showdown
SCW, l'OWASP et AWS vous invitent à perfectionner vos compétences lors du New York Secure Code Showdown, le jeudi 19 février 2026, de 11 h à 16 h (HNE). Ce tournoi vous met au défi d'identifier et de corriger des vulnérabilités dans les principaux langages de programmation de votre choix. C'est une excellente occasion de maîtriser les bases du développement sécurisé tout en vous mesurant à vos pairs !

Gold Coast BSides
Nous sommes ravis d'organiser un tournoi de codage sécurisé au BSides Goldie ! Rejoignez-nous sur la Gold Coast, en Australie, pour une compétition pratique où vous pourrez tester votre capacité à identifier et à corriger des vulnérabilités réelles. Que vous soyez un développeur chevronné ou un débutant en sécurité, c'est une occasion fantastique de collaborer, d'affiner vos compétences et de contribuer à bâtir une communauté technologique locale plus sûre.
BSides Frankfurt
Nous sommes ravis d'organiser un tournoi de codage sécurisé lors du BSides Frankfurt ! Rejoignez-nous sur le campus de la Goethe-Universität Frankfurt pour une compétition pratique où vous pourrez tester votre capacité à identifier et à corriger des vulnérabilités réelles. Que vous soyez un développeur chevronné ou un débutant en sécurité, c'est une occasion fantastique de collaborer, d'affiner vos compétences et de contribuer à bâtir une communauté technologique locale plus sûre.
RSA Conference
Nous nous rendons à San Francisco pour la RSA Conference 2026. Nous aidons les entreprises à donner à leurs développeurs les compétences nécessaires pour écrire du code sécurisé dès le départ. Rejoignez-nous au stand n° 250 dans le South Expo Hall pour découvrir comment nous pouvons bâtir une communauté de développeurs axés sur la sécurité au sein de votre organisation.

FS-ISAC FinCyber Today Canada
Nous sommes prêts à discuter de la gestion des risques liés aux développeurs lors du FS-ISAC FinCyber Today Canada. Nous aidons les institutions financières à atténuer les risques applicatifs en formant leurs développeurs au code sécurisé. Rejoignez-nous sur notre stand dans le Solutions Hall pour découvrir comment nous pouvons renforcer votre posture de sécurité.
Modélisation des menaces par l'IA : transformer chaque développeur en expert
Modélisation des menaces par l'IA : comment transformer chaque développeur en expert, directement depuis son IDE.

Trouver vos développeurs
Katelynd Trinidad, responsable du programme et de l'intégration, présente différentes méthodes pour identifier les contributeurs de code au sein de votre organisation et s'assurer qu'ils bénéficient d'une formation en développement sécurisé.

Le pouvoir de la marque dans l'AppSec, le DevSec et le DevSecOps (tout est dans l'acronyme !?)
En matière de sécurité applicative, un impact durable exige bien plus que de la technologie : il nécessite une marque forte. Une identité puissante garantit que vos initiatives trouvent un écho et favorisent un engagement soutenu au sein de votre communauté de développeurs.

Vibe Coding : guide pratique pour adapter votre stratégie AppSec à l'IA
Regardez ce webinaire à la demande pour découvrir comment permettre aux responsables de la sécurité applicative de devenir des moteurs de l'IA, plutôt que des obstacles, grâce à une approche pratique axée sur la formation. Nous vous montrerons comment tirer parti de Secure Code Warrior (SCW) pour mettre à jour stratégiquement votre stratégie de sécurité applicative à l'ère des assistants de codage IA.

Conférence virtuelle The Future of Cyber Security
La série de conférences The Future Of Cyber Security a pour objectif d'aider les entreprises à garder une longueur d'avance sur les attaquants grâce à une série de sessions instructives exclusives, introuvables dans toute autre conférence sur la sécurité. Nous avons hâte de vous rencontrer virtuellement !

SecTor
Venez nous rencontrer au stand n° 336 lors du salon SecTor 2025 au Metro Toronto Convention Centre ! Nous serons présents aux côtés d'autres experts en sécurité pour partager nos dernières recherches et techniques concernant les menaces clandestines et la protection des entreprises.

OWASP New Zealand Day
Nous sommes ravis de participer à l'OWASP New Zealand Day sur le campus de l'Université d'Auckland ! Cette conférence est entièrement dédiée à la sécurité du web et des applications, avec pour mission d'aider les développeurs néo-zélandais à concevoir des applications plus sûres en mettant l'accent sur une architecture robuste et des techniques de développement adaptées. N'hésitez pas à passer nous voir sur notre stand pour échanger sur notre plateforme de gestion des développeurs !

OWASP Global AppSec 2025 USA
Venez nous rendre visite sur notre stand au Marriott Marquis, en plein centre de Washington, DC ! Vous aurez l'occasion d'échanger avec nous ainsi qu'avec plus de 800 experts passionnés par tous les aspects de la sécurité.

OWASP BeNeLux Days
Venez nous rencontrer aux OWASP BeNeLux Days à Malines, en Belgique ! Cet événement propose des conférences techniques animées par des experts en sécurité, DevOps et cloud, ainsi que des formations pratiques sur les enjeux de sécurité majeurs. Vous pourrez également assister aux interventions de leaders du secteur, découvrir les dernières innovations technologiques sur les stands des exposants et participer à des activités telles que des challenges Capture The Flag et des formations sur les outils de sécurité.
Sommet AppSec & DevSecOps de Melbourne
Préparez-vous à une journée riche en enseignements et en échanges lors du Melbourne AppSec & DevSecOps Summit ! Nous avons hâte de rencontrer des leaders de la sécurité et du développement comme vous pour partager nos idées et explorer les dernières tendances en matière de sécurité applicative et de DevSecOps. Profitez-en pour planifier un court entretien avec nous et découvrir comment nos solutions peuvent optimiser vos stratégies de gestion des développeurs.
Sommet d'automne FS-ISAC
Retrouvez-nous au FS-ISAC Fall Americas Summit pour notre petit-déjeuner le mardi 7 octobre à 8h00, à la table du sponsor traiteur, pour découvrir comment les stratégies de conception sécurisée et la gestion des risques axée sur les développeurs transforment la cybersécurité.

CISO Inspired Summit États-Unis
Rejoignez-nous au CISO Inspired Summit New York 2025 ! C'est l'occasion idéale d'échanger avec des experts en cybersécurité, d'explorer des stratégies de défense proactive et de concevoir des cadres de sécurité résilients pour naviguer en toute confiance dans le paysage numérique actuel.

CISO Inspired Summit UK
En novembre prochain, rejoignez-nous au CISO Inspired Summit UK 2025 ! Échangez avec d'autres leaders de la cybersécurité pour contrer les menaces émergentes, renforcer vos défenses numériques et bâtir des stratégies solides pour assurer la résilience de votre entreprise dans un paysage cyber en constante évolution.

BSides Bournemouth
BSides Bournemouth est une conférence communautaire dédiée à la cybersécurité qui se tiendra le 16 août au Royal Bath Hotel de Bournemouth, au Royaume-Uni. Rejoignez-nous, aux côtés d'autres partenaires prestigieux comme JP Morgan Chase, pour une journée riche en conférences, en opportunités de réseautage et en activités pratiques.

Black Hat USA
Rejoignez nos dirigeants à la conférence Black Hat USA au Mandalay Bay de Las Vegas, NV ! Ils sont impatients d'échanger sur les risques liés au code sécurisé IA/LLM et sur le retour sur investissement des développeurs qualifiés !

OWASP Global AppSec EU 2025
Rendez-nous visite au stand n° G08 lors de l'événement OWASP Global AppSec EU pour découvrir comment les principes de conception sécurisée et une gestion efficace des risques liés aux développeurs façonnent la prochaine génération de cybersécurité.
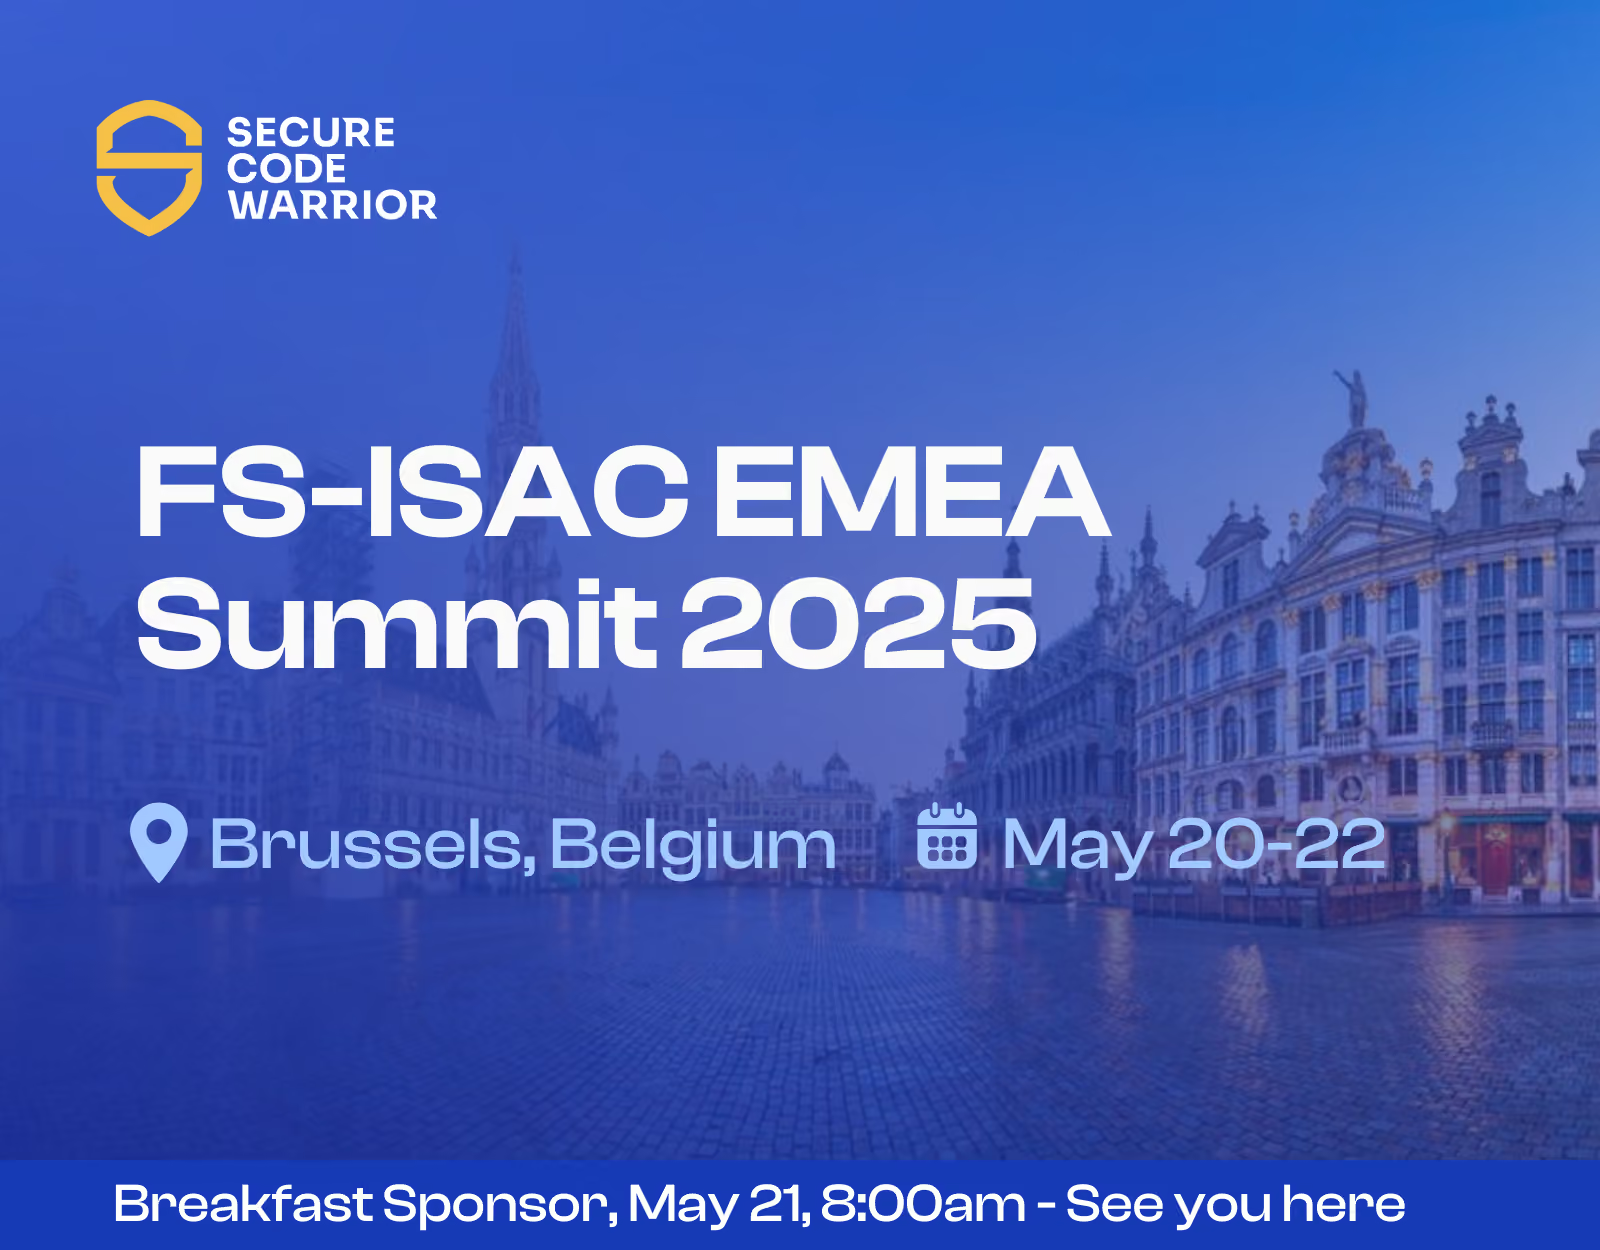
Sommet FS-ISAC EMEA
Retrouvez-nous au sommet FS-ISAC EMEA pour notre petit-déjeuner le 21 mai à 8h00, à la table du sponsor restauration, pour découvrir comment les stratégies de conception sécurisée et la gestion des risques axée sur les développeurs transforment la cybersécurité.
Cybersecurity Summit, Hambourg
Nous sommes impatients d'échanger avec les décideurs et les innovateurs présents au Cybersecurity Summit sur la manière dont le développement sécurisé proactif permet d'accélérer le cycle de développement logiciel tout en améliorant la posture de sécurité.

OpenText Summit Madrid
Secure Code Warrior est fier de parrainer l'OpenText Summit Madrid 2025 le 10 avril ! Cet événement exclusif réunit des leaders pour explorer la manière dont le cloud, la sécurité et l'IA transforment la gestion de l'information. Grâce à des sessions sur mesure articulées autour des thèmes Explorer, Transformer et Imaginer, les participants bénéficieront d'idées novatrices, de bonnes pratiques et de retours d'expérience concrets.
Australian Cyber Exchange
Le 3 avril, notre PDG, Pieter Danhieux, interviendra lors de l'ACE25, le premier Australian Cyber Exchange, qui rassemble le gouvernement, le secteur privé et le monde universitaire pour renforcer les capacités cyber de l'Australie. Axé sur l'innovation, la souveraineté et la croissance, l'ACE25 proposera des tables rondes, des présentations et des sessions de pitch abordant les défis majeurs de la cybersécurité.

L'avenir de la cybersécurité à Londres
Secure Code Warrior participera à cette conférence d'une journée qui réunit les meilleurs experts en cybersécurité pour aborder les menaces évolutives de notre monde numérique, des ransomwares et botnets au crypto-piratage et au cybercrime en tant que service. Nous avons hâte de participer à des discussions enrichissantes et de découvrir des stratégies de pointe !

OWASP SnowFROC
Rejoignez-nous à SnowFROC '25, la conférence incontournable sur la sécurité applicative à Denver ! Cet événement d'une journée, qui rassemble environ 400 participants, propose des formations pratiques, une restauration de qualité et des moments de réseautage privilégiés. Rendez-vous le vendredi 14 mars 2025 pour des présentations et ateliers animés par des experts sur divers sujets liés à la cybersécurité.

BSides Limburg
Secure Code Warrior organisera un tournoi lors du BSides Limburg le 14 mars prochain ! BSides est un événement de cybersécurité communautaire qui va au-delà des conférences traditionnelles, favorisant des discussions approfondies, des démonstrations pratiques et la collaboration dans un cadre convivial. C'est là que prennent forme les grandes idées de demain en matière de sécurité !
2e tournoi annuel de codage sécurisé OWASP Maine 2025
OWASP Maine s'associe à Secure Code Warrior pour organiser le 2e tournoi annuel de codage sécurisé OWASP Maine ! Il s'agit d'une rencontre en présentiel ouverte à tous les développeurs de logiciels et professionnels de la sécurité applicative, du niveau débutant au niveau principal. Apportez votre ordinateur portable, faites preuve de votre expertise en codage sécurisé et affrontez vos pairs pour tenter de décrocher le titre de meilleur développeur en sécurité de l'État du Maine pour 2025 !

NDC Security 2025
Plongez au cœur de sujets innovants, participez à des ateliers pratiques et échangez avec vos pairs au centre d'Oslo. Ne manquez pas cette occasion d'approfondir vos connaissances et de façonner l'avenir de la sécurité. Venez nous rencontrer à l'emplacement H pour découvrir comment Secure Code Warrior aide les développeurs à améliorer leur productivité et la sécurité de leur code !

RSA Conference 2025
Retrouvez-nous au stand n° 2353 lors de la conférence RSAC 2025 pour découvrir des solutions innovantes et participer aux échanges qui façonnent l'avenir de la cybersécurité.

DevSecOps360 Londres
Rejoignez-nous le mercredi 22 janvier 2025 à l'IBM Innovation Studio de Londres pour un événement riche en enseignements, où nous présenterons notre toute dernière vision de l'intégration DevSecOps au sein de l'écosystème de partenaires.

Black Hat Europe
Rejoignez-nous au salon Black Hat Europe, au centre ExCeL de Londres

OWASP Benelux
SCW est fier de sponsoriser la conférence de cette année. Passez nous voir sur notre stand pour découvrir comment SCW aide les entreprises à maîtriser l'OWASP Top 10 et à réduire les risques de sécurité pour les organisations à travers toute l'Europe.

German OWASP Day 2024
Rejoignez Secure Code Warrior à Leipzig, en Allemagne, pour découvrir les perspectives de l'OWASP, les orientations de la sécurité logicielle pour 2025 et profiter de moments de réseautage conviviaux.
DevSecOps 360 Toronto
Rejoignez SCW, IBM, Black Duck, IriusRisk et Contrast pour découvrir comment votre organisation peut accélérer son développement tout en minimisant les vulnérabilités, au bénéfice tant des équipes métier que de sécurité.

Cloud & Cyber Security Expo, Paris
Secure Code Warrior est ravi d'être sponsor argent de l'événement phare de la cybersécurité en France. Au plaisir de vous y rencontrer.

OpenText World 2024
Rejoignez Secure Code Warrior et OpenText pour découvrir comment les entreprises du monde entier tirent parti des résultats SAST pour créer une expérience d'apprentissage agile dédiée au développement sécurisé.

DevSecOps 360 Londres
Rejoignez SCW, IBM, BlackDuck et IriusRisk lors d'un événement riche en enseignements pour découvrir nos dernières intégrations et voir comment des entreprises ont réalisé des gains concrets en matière de productivité et de performance pour leurs organisations.

AppSecDay Stockholm
Rejoignez Secure Code Warrior, OpenText et Sonatype pour échanger sur la gestion de l'open source, la conformité NIS2, l'IA et le DevSecOps
DevSecOps 360 Milan
Rejoignez-nous pour découvrir comment l'automatisation peut accélérer le développement tout en renforçant la sécurité. En compagnie de nos partenaires IBM Cyber Security Services, Synopsys et IriusRisk, nous explorerons des solutions concrètes pour réduire les vulnérabilités et maintenir la compétitivité de vos équipes.

Tournoi caritatif Pro-Am Scramble
Rejoignez Secure Code Warrior et notre partenaire Arctiq pour le tournoi caritatif Pro-Am Scramble au Golf Le Diable, à Mont-Tremblant. Ensemble, nous donnerons le coup d'envoi pour une excellente cause en soutenant KidSport Québec, afin d'aider davantage d'enfants à participer à des sports d'équipe et à bâtir leur avenir grâce au pouvoir du jeu.
AppSec Day Utrecht
Face à l'évolution de la sécurité des applications, les entreprises intègrent de plus en plus de solutions d'IA pour la détection et la prévention des menaces en temps réel. Rejoignez Secure Code Warrior et nos partenaires OpenText et Sonatype !

Expérience SF 49ers Red Zone
Rejoignez SCW et Guidepoint pour un match de football exceptionnel, des spécialités de tailgate savoureuses et des discussions passionnantes sur la sécurité logicielle et la manière d'éviter de vous faire « plaquer » par des vulnérabilités.

Webinaire SCW Trust Agent / Feuille de route produit T3
Rejoignez Patrick Collins, Chief Product Officer chez Secure Code Warrior, pour découvrir et voir en action le tout nouveau SCW Trust Agent, et plongez au cœur de la feuille de route produit pour les mois à venir.

OWASP 2024 Global AppSec
La conférence Global AppSec US promet d'être riche en nouvelles tendances et en sujets passionnants. Rejoignez-nous sur notre stand à San Francisco pour découvrir une démonstration de nos dernières offres produits.
Transformation DevSecOps
Le DevSecOps permet d'identifier les problèmes de sécurité plus tôt dans le cycle de développement, en les signalant directement aux développeurs qui peuvent avoir le plus d'impact.

Sommet sur la cybersécurité
Les plus grands experts issus d'entreprises de taille intermédiaire à internationale rencontreront des fournisseurs innovants de solutions de cybersécurité pour les entreprises. Apprenez auprès de nos experts sur scène et rencontrez les principaux prestataires dans l'espace salon.

Black Hat USA
Pour sa 27e édition, le Black Hat USA revient au Mandalay Bay Convention Center de Las Vegas avec un programme de 6 jours. L'événement débutera par quatre jours de formations spécialisées en cybersécurité (du 3 au 8 août), proposant des cours pour tous les niveaux. La conférence principale de deux jours (les 7 et 8 août) présentera plus de 100 conférences sélectionnées, des dizaines de démonstrations d'outils open-source dans l'Arsenal, un Business Hall dynamique, des événements de réseautage et bien plus encore.

Sommet AppSec & DevSecOps
Démêlez, unifiez et élevez vos stratégies de sécurité lors du Melbourne AppSec and DevSecOps Summit 2024. Renforcez vos compétences en sécurité et soyez à la pointe de la révolution de la sécurité applicative et cloud.
Évaluez l'état actuel de votre programme de sécurité avec le SCW Trust Score
Dans un paysage de la sécurité en constante évolution, il est primordial de connaître la maturité de votre programme. Rejoignez Matias Madou, CTO et cofondateur de Secure Code Warrior, pour découvrir une innovation majeure dans l'évaluation des programmes de sécurité : le SCW Trust Score.
Nordic IT Security
Sommet de la cybersécurité le plus réputé de Scandinavie, Nordic IT Security fait figure de référence depuis 17 ans, guidant les acteurs du secteur à travers les enjeux de cybersécurité dans la région nordique.

Pause café belge
Pour les participants belges à la RSAC, nous organisons un « dernier café de la journée » spécial le mardi 7 mars à 15h00. Rejoignez nos compatriotes belges, le PDG Pieter Danhieux et le CTO Matias Madou, ainsi que d'autres dirigeants de Secure Code Warrior pour clôturer cette nouvelle journée réussie à la RSAC autour d'un excellent café et de délicieuses bouchées.

Prendre le contrôle des alertes de vulnérabilité
Le paysage actuel des menaces devient de plus en plus difficile à gérer pour de nombreuses entreprises, qui peinent à s'affranchir d'une approche de la sécurité applicative conçue pour réagir plutôt que pour anticiper.

SCW Coffee Shop @ RSAC 2024
Le café SCW est de retour pour une 4e année ! Rejoignez-nous pour prendre un café et découvrir comment intégrer une sécurité optimale à vos applications !

RSAConference 2024
L'art du possible est arrivé ! Passez nous voir au stand 5179 pour découvrir comment réduire vos vulnérabilités de 53 %

Rencontrez la direction de SCW à la RSAC24
Nos cofondateurs et dirigeants seront au café Bluestone Lane Union Square du 6 au 7 mai pour déguster l'un des meilleurs cafés de San Francisco et échanger avec vous.

Nous faisons confiance aux développeurs et à l'IA
SCW Coffee Shop @RSAC24 présente : rejoignez Matias Madou, notre cofondateur et CTO, ainsi que des experts du secteur pour échanger sur les défis et les stratégies liés à l'évaluation des compétences en sécurité au sein des équipes de développement

Comment quantifier l'efficacité de votre programme de codage sécurisé avec le SCW Trust Score
SCW Coffee Shop à RSAC24 présente : Rejoignez Patrick Collins, CTPO, et Junie Dinda, CMO, pour une session approfondie sur le nouveau SCW Trust Score, une référence inédite qui redéfinit le paysage des programmes de codage sécurisé.

Les Carolina Hurricanes avec GuidePoint
Rejoignez-nous avec nos partenaires de GuidePoint à la patinoire pour un match palpitant et des discussions sur la sécurité applicative !

Afterwork des fournisseurs de la région de la baie de San Francisco
Plus d'informations prochainement.

Femmes leaders dans la sécurité
Le SCW Coffee Shop @RSAC24 vous invite à rencontrer Fatemah Beydoun, cofondatrice et CCO, entourée d'un panel de femmes leaders du secteur pour discuter de l'approche « shift left » afin de corriger les inégalités hommes-femmes dans la cybersécurité. Modéré par notre collègue Holly Whalen, VP Channel Partners.
De la conformité à la gestion des risques : libérer le véritable potentiel du SAST
Découvrez des stratégies innovantes pour maximiser l'efficacité de vos outils SAST et mettre en œuvre un programme de sécurité axé sur les développeurs.
secIT - Hanovre 2024
Prenez rendez-vous ou passez nous voir au stand 14 lors du secIT !
Atelier pratique sur la sécurité des applications
En partenariat avec AWS, Contrast Security et Arctiq, nous vous proposons un atelier pratique et interactif sur la sécurité applicative.

Dégustation de vin virtuelle - Ohio
Rejoignez-nous, ainsi que GuidePoint et d'autres partenaires, pour une dégustation de vin virtuelle avec le domaine Silver Oaks.
DevSecOps 360 - Riyad
En partenariat avec IBM, Synopsys et IriusRisk, nous partagerons notre vision la plus récente de l'intégration DevSecOps au sein de l'écosystème de partenaires
DevSecOps 360 - Munich
En partenariat avec IBM, Synopsys et IriusRisk, nous partagerons notre vision la plus récente de l'intégration DevSecOps au sein de l'écosystème de partenaires
DevSecOps 360 - Dubaï
En partenariat avec IBM, Synopsys et IriusRisk, nous partagerons notre vision la plus récente de l'intégration DevSecOps au sein de l'écosystème de partenaires
L'évolution du rôle du développeur AppSec
Changements, causes et enjeux pour l'un des rôles les plus cruciaux de l'équipe de sécurité de votre entreprise.
Renforcez le « shift left » : développez vos compétences en sécurité
Comment aider vos développeurs à concevoir et à déployer des logiciels sécurisés plus rapidement.
Adopter le « shifting left » pour une sécurité dès la conception
Réduisez les risques et les coûts associés à la sécurité des applications en donnant à vos développeurs les moyens d'être la première ligne de défense de votre organisation.
Formation à la sécurité « shift-left » et détection des vulnérabilités pour les systèmes embarqués
Dans ce webinaire, nous examinons les défis auxquels les organisations sont confrontées lorsqu'elles adoptent une approche de développement axée sur la sécurité, en particulier pour les logiciels embarqués, et comment tirer parti des meilleures pratiques en matière de technologie d'apprentissage et du « shift left » pour optimiser la formation des développeurs au code sécurisé.
Sommet virtuel sur le codage sécurisé
Bienvenue au groupe d'utilisateurs Secure Code Warrior ! Cette session présente les mises à jour produits, des témoignages clients inspirants et une table ronde interactive. Découvrez comment vos pairs relèvent les défis de la sécurité des applications.
Saltworks et Secure Code Warrior : Plus forts ensemble
La preuve que lorsque le niveau de formation et les compétences des développeurs augmentent, les vulnérabilités du code diminuent.
Rejoignez-nous à la conférence DEVOPS
Rejoignez-nous à la conférence DEVOPS les 8 et 9 mars pour des interventions enrichissantes et l'opportunité de participer à notre tournoi de codage sécurisé. Récupérez vos billets gratuits dès maintenant !
La sécurité est-elle l'affaire des développeurs ?
La technologie a explosé. Et TOUT doit être sécurisé. Pourtant, les équipes de sécurité ne disposent pas des effectifs nécessaires pour couvrir tous les fronts en cette période de croissance technologique rapide et de menaces cybernétiques en constante évolution.

Accélérez la mise sur le marché de vos logiciels grâce à une sécurité globale intégrée aux développeurs
Ces horaires ne conviennent peut-être pas à tout le monde ; si vous souhaitez visionner le webinaire à un moment plus opportun, inscrivez-vous et nous vous enverrons l'enregistrement. Face à la multiplication des failles de sécurité dues à des vulnérabilités logicielles exploitables, les entreprises doivent impérativement chercher à réduire le
Comment combler l'écart d'évitement et de remédiation dans la conformité open source.
Combler cet écart est essentiel pour aider les équipes d'ingénierie et leurs responsables à mieux comprendre l'impact des logiciels open source sur la capacité d'une organisation à créer et à livrer des solutions sans risque. Découvrez comment nos experts abordent les audits logiciels.
Comment bâtir un programme AppSec sur des bases solides
L'importance et les approches clés pour établir une base de référence dans le cadre de l'élaboration de la stratégie de votre programme de sécurité applicative.
En quoi la SBOM est-elle importante pour se préparer au Cyber Resilience Act ?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Qu'est-ce qu'une mauvaise configuration de sécurité ? | Secure Code Warrior
Qu'est-ce qu'une mauvaise configuration de sécurité ? Découvrez les erreurs les plus courantes et apprenez à prévenir les vulnérabilités grâce à Secure Code Warrior.

Joyeux 4e anniversaire Secure Code Warrior, petit garnement.
Plus ma fille et mon entreprise grandissent, plus je réalise à quel point le parcours d'une startup ressemble à celui d'un parent pour la première fois. J'en suis à ma quatrième année pour les deux.
Coders Conquer Security : Série Partage & Apprentissage - Clickjacking
Examinons maintenant le fonctionnement du clickjacking, les raisons pour lesquelles il représente une menace et les mesures que les développeurs comme vous peuvent prendre pour s'en protéger.
Les développeurs renforcent la sécurité : Série Partage & Apprentissage - Injection de commandes OS
Les attaques par injection de commandes OS peuvent être menées par des pirates débutants ou peu expérimentés, ce qui en fait l'une des vulnérabilités les plus courantes auxquelles les équipes de sécurité sont confrontées. Heureusement, il existe de nombreuses méthodes très efficaces pour les empêcher de réussir.
Coders Conquer Security : Série Partage & Apprentissage - Faiblesses de la gestion de session
Les sessions sont essentielles pour offrir une expérience utilisateur de qualité sur le web. Toutefois, une mauvaise gestion de ces sessions peut créer des failles de sécurité exploitables par des attaquants.

Tournois de développeurs : l'arme secrète de l'AppSec pour améliorer la culture et l'engagement en matière de sécurité
Ne serait-il pas temps de donner un coup de jeune à la sécurité ? Il suffit de changer notre façon d'en parler et de rendre les choses un peu plus positives (et pourquoi pas amusantes !) pour tout le monde, en particulier pour les équipes de développement.
Les développeurs à la conquête de la sécurité : Série Partage & Apprentissage - Oracle de remplissage
Bien que « Padding Oracle » ressemble à un nom de groupe de rock alternatif, il s'agit en réalité d'une vulnérabilité permettant à des attaquants de déchiffrer des informations sans connaître la clé de chiffrement.
Les développeurs à la conquête de la sécurité : Série Partage & Apprentissage - Injections LDAP
Des problèmes peuvent survenir lorsque des utilisateurs malveillants manipulent une requête LDAP. Cela peut amener le serveur destinataire à exécuter des requêtes non valides qui ne seraient normalement pas autorisées, voire à accorder des privilèges élevés ou un accès administrateur à des utilisateurs non autorisés ou peu sécurisés, sans même exiger de mot de passe.

Le changement nécessaire dans le Far West de la sécurité applicative : mes prédictions pour 2019
Le véritable combat auquel nous sommes confrontés ne concerne pas les pirates amateurs ou les dangereux syndicats du cybercrime organisé... mais plutôt le fait de convaincre davantage de personnes que les violations de données sont une réalité bien présente.
Coder pour la sécurité : Série Partage & Apprentissage - Téléchargements de fichiers illimités
En matière de cybersécurité, les attaquants peuvent exploiter rapidement n'importe quelle application ou programme autorisé à prendre en charge le téléchargement de fichiers sans restriction. Et les résultats peuvent être dévastateurs.
Coders Conquer Security : Série Partage & Apprentissage - Injection NoSQL
Les bases de données NoSQL gagnent en popularité. Difficile de nier leur rapidité et leur facilité à gérer des données non structurées, mais à mesure que leur usage se généralise, davantage de vulnérabilités finissent inévitablement par faire surface.
Série Partage & Apprentissage : La sécurité pour les développeurs - Cross-Site Request Forgery
Les attaques CSRF sont assez complexes et reposent sur plusieurs couches pour réussir. En d'autres termes, beaucoup de choses doivent se passer en faveur de l'attaquant pour que cela fonctionne. Malgré cela, ils constituent un vecteur d'attaque extrêmement populaire et lucratif.
Les développeurs conquièrent la sécurité : Partagez et apprenez - Injection SQL
Les attaquants utilisent l'injection SQL, l'une des plus anciennes (depuis 1998 !) et les vulnérabilités de données les plus embêtantes du marché, visant à voler et à modifier les informations sensibles disponibles dans des millions de bases de données dans le monde entier.

Confondre confidentialité et sécurité : l'erreur fatale
Lorsque la confidentialité en ligne tente d'exister sans sécurité, c'est le chaos. Demandez à Ross Ulbricht.

Pourquoi les institutions financières ouvrent la voie à la montée en compétences de leurs développeurs en codage sécurisé
Observation : l'innovation et le leadership croissants des institutions financières dans la montée en compétences de leurs développeurs en matière de codage sécurisé.

Pourquoi les injections SQL sont les cafards du monde de l'AppSec (et comment les RSSI peuvent les éradiquer une fois pour toutes)
Une théorie bien connue veut que les cafards puissent survivre à pratiquement tout, même à une explosion nucléaire.

Un avenir meilleur pour le DevSecOps ? C'est plus proche que vous ne le pensez
Il existe de nombreuses solutions pour détecter les vulnérabilités dans le code, mais la sécurité doit davantage mettre l'accent sur la formation des développeurs aux directives de sécurité afin d'éviter qu'ils ne commettent ces erreurs dès le départ.

Pourquoi la gamification est la clé pour renforcer la sécurité de vos logiciels
Nous devons changer la donne pour faire de la sécurité une partie intégrante du quotidien de chaque développeur. Je pense que l'un des meilleurs moyens d'y parvenir est de responsabiliser et d'impliquer les développeurs sur les enjeux de sécurité, notamment par la gamification.

Plus de failles, plus de problèmes : le coût de la confiance accordée aux applications tierces
Nous devons cesser de considérer la sécurité comme un obstacle irritant sur le chemin de l'innovation en entreprise.

Célébration de la Journée internationale des femmes ingénieures : Rencontre avec Lucy
Je pensais m'orienter vers une carrière dans l'infrastructure ou le support technique, puis j'ai eu l'opportunité de rejoindre un programme pour jeunes diplômés axé sur le développement. Il s'est avéré que c'était exactement là que je devais être.
Certains RSSI transforment la pénurie de compétences en sécurité en une opportunité.
Permettre aux développeurs d'écrire du code sécurisé dès le départ est l'occasion pour les RSSI de prendre le contrôle proactif de la situation en matière de sécurité et d'apporter des améliorations rapides, faciles et mesurables à la fois pour les équipes de sécurité et de développement.
Les cyberattaques « explosives » dans le secteur pétrolier et gazier mettent des vies en danger
Selon les enquêteurs, seule une erreur dans le code informatique des attaquants a permis d'éviter une explosion.

Secure Code Warrior - Joyeux 3e anniversaire à nous
Notre vision est de permettre aux développeurs de devenir la première ligne de défense de leur organisation en rendant la sécurité très visible et en leur fournissant les compétences et les outils nécessaires pour écrire du code sécurisé dès le départ.
Le facteur humain oublié à l'origine des failles de sécurité des applications web
Comment les développeurs peuvent-ils écrire du code sécurisé si personne ne leur explique pourquoi c'est important, quelles sont les conséquences d'un code vulnérable et, surtout, comment éviter d'introduire ces failles dans leurs environnements de programmation respectifs ?
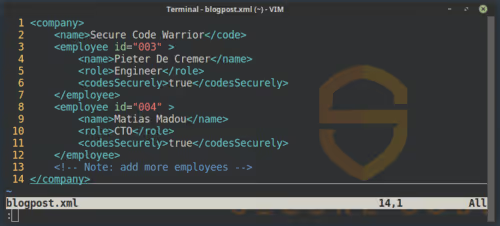
Technique de codage sécurisé : traitement des données XML, partie 1
Les spécifications XML et les schémas XML comportent de multiples failles de sécurité. Parallèlement, ces mêmes spécifications fournissent les outils nécessaires à la protection des applications XML. Bien que nous utilisions les schémas XML pour définir la sécurité des documents XML, ils peuvent également être détournés pour mener diverses attaques.

Technique de codage sécurisé : le comportement par défaut des bibliothèques Zip peut mener à une exécution de code à distance.
Nous pouvons injecter un fichier dans un zip dont le nom est préfixé par un
Une ligne de code, 1 million de dollars
Le coût de modification d'une seule ligne de code sur un équipement avionique s'élève à 1 million de dollars et sa mise en œuvre prend un an. Pour Southwest Airlines, dont la flotte est composée de Boeing 737, cela entraînerait la « faillite »

Passer de la recherche académique au monde de l'entreprise n'est pas une mince affaire
Épisode 139 : Matias Madou aborde la formation au développement sécurisé et la recherche en tests de sécurité logicielle
Technique de chiffrement complet des appareils Android | Secure Code Warrior
Le chiffrement complet du stockage Android protège toutes vos données en les rendant illisibles tant que l'appareil n'est pas déverrouillé. Apprenez-en plus avec Secure Code Warrior.
Technique de codage sécurisé : parlons du Tapjacking
Il est parfois indispensable qu'une application puisse vérifier qu'une action est effectuée en toute connaissance de cause et avec le consentement de l'utilisateur

Un jeu vidéo pour améliorer le processus de recrutement
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Technique de codage sécurisé : Le problème des autorisations personnalisées
En définissant des autorisations personnalisées, une application peut partager ses ressources et ses fonctionnalités avec d'autres applications.
Quelles pratiques de sécurité les 300 000 développeurs appliquent-ils réellement ?
Près de 300 000 développeurs travaillant sur environ 95 000 applications utilisent BSIMM8 pour planifier, mettre en œuvre et évaluer leurs initiatives de sécurité logicielle (SSI).
Comment éviter l'énumération de noms d'utilisateur | Secure Code Warrior
L'énumération de noms d'utilisateur consiste pour les pirates à utiliser des attaques par force brute pour obtenir des identifiants et des mots de passe. Découvrez comment éviter l'énumération de noms d'utilisateur avec Secure Code Warrior.

Comment déployer une formation efficace à la sécurité pour les développeurs : 5 leçons clés
5 leçons essentielles pour déployer une formation efficace à la sécurité pour les développeurs

Le copier-coller est une technique de codage dangereuse
L'importance de ces travaux réside dans le fait que nous avons apporté des preuves empiriques d'un nombre significatif de problèmes de sécurité critiques dans le code, qui n'avaient jamais été signalés auparavant.

Bonjour d'ailleurs. Entretien avec un chasseur de primes de bugs.
Le bug existe toujours. Ce n'est pas quelque chose qui peut être corrigé immédiatement. Au cours des derniers mois, j'ai contacté des dizaines d'entreprises et de fournisseurs concernés dans le cadre de leurs programmes de primes aux bugs afin de faire corriger leur configuration.

Vos développeurs sont-ils votre premier risque ou votre première ligne de défense ? Évaluez votre entreprise grâce à notre liste de contrôle du codage sécurisé.
Alors que les DSI renforcent activement leurs capacités agiles en entreprise, les compétences en matière de développement sécurisé deviennent un véritable levier d'innovation, tandis que leur absence constitue un facteur de risque majeur.

Inspirez-vous de ce mentaliste pour rendre la sécurité amusante à nouveau !
Que vous formiez des dirigeants à la cybersécurité ou que vous aidiez des développeurs à maîtriser le code sécurisé en JAVA ou C#, la créativité, la ludification et le plaisir ont toute leur place.
Le « Shifting Left »
Si un développeur commet une erreur de type cross-site scripting en écrivant du JavaScript et qu'il est en mesure de la détecter quelques minutes seulement après l'avoir introduite

La question cruciale que tout développeur devrait poser à ses futurs employeurs
Il est une question que tout développeur, qu'il soit débutant ou chevronné, se doit de poser. Et la réponse a son importance.

Formation à la cybersécurité et renforcement positif
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
L'évolution des directives de développement sécurisé
La semaine dernière, j'étudiais les vulnérabilités de Java Spring afin de mettre à jour nos directives de développement sécurisé.
Problèmes de sécurité d'Equifax découverts en 2016
En 2016, un chercheur en sécurité a découvert une vulnérabilité courante appelée cross-site scripting (XSS) sur le site principal d'Equifax, selon un tweet publié par un chercheur connu sous le pseudonyme de x0rz.
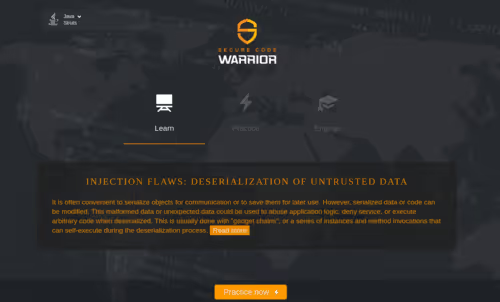
La difficulté liée à la correction des vulnérabilités de désérialisation
La vulnérabilité concerne la manière dont Struts analyse ce type de données et les convertit en informations interprétables par le langage de programmation Java.
Technique de codage sécurisé : suppression sécurisée de fichiers
La rémanence des données désigne la représentation physique résiduelle d'informations ayant fait l'objet d'une procédure d'effacement.
La cause du piratage d'Equifax est une faille web
Une fois de plus, la cause profonde du piratage d'Equifax est une vulnérabilité d'application web. Ce type de faille existe depuis plus d'une décennie, mais reste pourtant d'une brûlante actualité.
What does it take to be a security champion? Lessons from three tech professionals
Recently we interviewed some of the future leaders in the secure development or “DevSec” world and found their individual career paths into cybersecurity fascinating. For those of you out there wishing to become a security champion, jump into the elusive AppSec realm, or even just learn more about secure coding, here are the stories from three security professionals with a background in development, about how they got interested in security and the security lessons they wish every organization would follow.

Kamer van Koophandel : La sécurité pilotée par les développeurs à grande échelle
La Kamer van Koophandel explique comment elle a intégré le codage sécurisé au développement quotidien grâce à des certifications basées sur les rôles, à l'étalonnage des scores de confiance et à une culture de responsabilité partagée en matière de sécurité.

Viser l'excellence : l'ascension des normes de code sécurisé chez Paysafe
Découvrez comment le partenariat entre Paysafe et Secure Code Warrior a permis d'augmenter la productivité des développeurs de 45 % et de réduire considérablement les vulnérabilités du code.

DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023 : Bilan
Découvrez les résultats des Devlympics 2023 dans ce rapport. Plongez au cœur de l'engagement des développeurs, des tendances technologiques et langages par secteur d'activité, ainsi que des principales vulnérabilités et CWE abordées lors de cet événement mondial annuel organisé par Secure Code Warrior.

Une culture de la sécurité : comment Sage a bâti son programme de champions
Découvrez comment Sage a renforcé sa sécurité grâce à une approche flexible axée sur les relations humaines, formant plus de 200 champions de la sécurité et obtenant une réduction mesurable des risques.
Comment Thales a mis en œuvre la sécurité pilotée par les développeurs
Découvrez dans cette étude de cas comment Thales a développé des approches axées sur les personnes, les processus et la technologie pour mettre en place un programme agile d'apprentissage du code sécurisé, afin d'inciter les développeurs à devenir des acteurs clés de la sécurité.
Comment Colgate-Palmolive a renforcé les compétences en sécurité de ses développeurs et créé une culture du code sécurisé
Découvrez comment le géant de la distribution Colgate-Palmolive a transformé sa sécurité applicative au cours de sa transition numérique. Confrontée à des défis en matière de développement sécurisé, l'entreprise a innové en intégrant un apprentissage contextuel et rapide directement dans le flux de travail des développeurs.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Comment « Game of Codes » guide le groupe IAG vers un avenir de codage plus sécurisé
IAG Group est la société mère de nombreuses compagnies d'assurance de premier plan dans la région Asie-Pacifique, couvrant des millions de clients pour un volume de primes annuel d'environ 11,4 milliards de dollars australiens.

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Créer une expérience de certification en sécurité révolutionnaire
Découvrez comment ils ont créé une initiative interne de formation technologique, visant à aider des milliers d'employés à acquérir des compétences pratiques et de pointe dans diverses disciplines, notamment l'apprentissage automatique et la cybersécurité.

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

L'engagement de l'ASRG pour la sécurité logicielle automobile
Découvrez cette étude de cas complète pour en savoir plus sur la manière dont ils ont utilisé les tournois de Secure Code Warrior pour mobiliser les développeurs, accroître la sensibilisation aux vulnérabilités clés affectant les logiciels automobiles et obtenir des indicateurs sur de multiples langages et frameworks.

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Collaboration entre Secure Code Warrior et Okta
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Okta et Secure Code Warrior s'associent pour réduire le risque que les développeurs intègrent du code non sécurisé
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior et Okta collaborent pour créer une nouvelle solution de sécurisation des flux de travail des développeurs
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

SDTimes : Secure Code Warrior et Okta collaborent pour créer une nouvelle solution visant à sécuriser les flux de travail des développeurs.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
L'écosystème de partenaires de GitLab Inc. s'étend pour répondre à la demande croissante en solutions DevOps
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
L'inaction australienne maintient les risques liés à la sécurité de la chaîne d'approvisionnement logicielle.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Pourquoi les développeurs peinent à sécuriser leur code
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Des priorités contradictoires empêchent les développeurs de créer du code sécurisé
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Priorités du secteur informatique australien pour le prochain gouvernement
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
L'enseignement des STIM a-t-il perdu le cap ?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Les développeurs ont défini le « codage sécurisé », et leurs réponses mettent en lumière un problème critique
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Qui sont les meilleurs PDG en cybersécurité ?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior, leader de la cybersécurité, apprend aux développeurs à écrire du code sécurisé rapidement.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
L'importance de définir un code sécurisé
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Assurer la protection contre les cyberattaques dans un monde virtuel
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Nouveaux rapports : Débordés par les failles, les développeurs publient du code vulnérable et laissent passer plus de la moitié des vulnérabilités signalées.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Prioriser la sécurité : un défi pour les équipes de développement
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Débloquer la défense contre les attaques zero-day
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Un code sécurisé peut être à la fois élégant et de haute qualité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Assurer la protection contre les cyberattaques dans un monde virtuel
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
67 % des développeurs d'applications ont déployé du code contenant des vulnérabilités connues.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
86 % des développeurs ne donnent pas la priorité à la sécurité des applications
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

La sécurité des applications n'est pas une priorité pour les développeurs, selon une étude
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Une enquête de Secure Code Warrior révèle que 86 % des développeurs ne considèrent pas la sécurité des applications comme une priorité absolue
SYDNEY, Australie - 5 avril 2022 - Secure Code Warrior, leader mondial de la sécurité axée sur les développeurs, a publié les résultats de son enquête annuelle « The State of Developer-Driven Security » 2022, révélant un décalage entre les actions et les attitudes des développeurs vis-à-vis de la sécurité logicielle. Bien que beaucoup reconnaissent l'importance d'une approche axée sur la sécurité dans le cycle de développement, 86 % ne considèrent pas la sécurité des applications comme une priorité absolue lors de l'écriture du code.
Seuls 14 % des développeurs considèrent la sécurité comme une priorité absolue
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Les développeurs accordent une priorité croissante au codage sécurisé
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Comment adopter des pratiques de développement logiciel sécurisé
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
GitLab met à jour sa plateforme CI/CD pour booster la productivité des développeurs
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Partie 2 : Autres commentaires de dirigeants technologiques sur le budget fédéral australien 2022-2023
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Les experts du secteur réagissent au budget
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Assurer la protection contre les cyberattaques dans un monde virtuel
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior lance une intégration avec GitLab pour aider les développeurs à créer et à publier des logiciels sécurisés plus rapidement
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Les développeurs ont besoin de formation et de compétences pour renforcer la sécurité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Pourquoi l'élément humain est indispensable à la sécurité « zero trust »
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Série low-code/no-code – Secure Code Warrior : Ne vous contentez pas de construire, comprenez.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Sécuriser le métavers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Veille stratégique : la cybersécurité et le métavers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Vidéo : 10 Minute IT Jams - Le point sur Secure Code Warrior
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
La prévention à l'ère de la surface d'attaque infinie
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
JIF 2022 : Secure Code Warrior met en lumière les femmes dans les STIM
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
L'importance croissante de mettre en place une sécurité API efficace
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Comment les organisations peuvent-elles se protéger des cyberattaques dans un monde de plus en plus virtuel ?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Le podcast quotidien CyberWire
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Le NIST sollicite des avis pour la mise à jour de son Cybersecurity Framework
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Le rapport de l'OAIC révèle 464 violations signalées au second semestre 2021, dont 17 % dues à l'envoi d'informations personnelles par e-mail au mauvais destinataire.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Pourquoi encourageons-nous de mauvaises pratiques de codage ?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Les avantages d'une approche plus proactive de la sécurité logicielle
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Comment surmonter les menaces posées par les attaques zero-day
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Le NIST met à jour ses directives sur la sécurité de la chaîne d'approvisionnement logicielle
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Les enjeux de cybersécurité incontournables en 2022
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Améliorer la sécurité logicielle en 2022
Les organisations, en particulier les agences fédérales, seront toujours exposées à un certain niveau de risque, mais elles peuvent agir davantage pour atténuer ces défis.

Trois méthodes pour sécuriser vos API
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Adoptez une approche proactive pour contrer les attaques zero-day
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Une bonne sécurité est-elle la clé du bonheur au sein des équipes ?
Une approche réactive de la cybersécurité coûte cher, affectant non seulement les résultats financiers, mais aussi le moral des employés et la confiance des clients. En réalité, un investissement minime dans la sécurité dès les premières étapes du cycle de développement logiciel peut générer d'importantes économies et améliorer considérablement le bien-être des équipes.

Secure Code Warrior : Les 25 meilleures entreprises de cybersécurité de 2021
Secure Code Warrior a été classée parmi les 25 meilleures entreprises de cybersécurité de 2021 par The Software Report.
Secure Code Warrior désignée comme l'une des 25 meilleures entreprises de cybersécurité de 2021 par The Software Report
Secure Code Warrior a été désignée comme l'une des 25 meilleures entreprises de cybersécurité de 2021 par The Software Report.

Forbes Technology Council : Pour le bien de l'entreprise, les développeurs et la sécurité applicative doivent collaborer
De nombreuses failles de sécurité ne sont pas dues à l'ignorance, à l'incompétence ou à un manque d'intérêt. Elles résultent souvent de causes systémiques variées, telles qu'un manque de formation, l'indisponibilité d'outils nécessaires ou un décalage entre les missions perçues par les différentes équipes.
Secure Code Warrior fait son entrée au Hall of Innovation 2021 de JPMorgan Chase & Co
Reconnu par un géant mondial des services financiers pour ses solutions technologiques innovantes
Amazon Web Services et Secure Code Warrior s'associent pour renforcer la sécurité pilotée par les développeurs
La start-up australienne Secure Code Warrior rejoint l'AWS Global Startup Program et l'AWS Marketplace

Comment l'Australie peut gagner la guerre de la cybersécurité
L'Australie en fait-elle assez pour renforcer sa cyber-résilience dans un contexte de menaces accrues ? Pieter Danhieux, de Secure Code Warrior, analyse la situation.

Champions de la sécurité contre coachs : pourquoi chaque équipe de développement a besoin des deux
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Secure Code Warrior lance des guides interactifs et intègre des missions à ses formations
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior lance les Walkthroughs et intègre les Missions aux cours pour renforcer la sécurité intrinsèque.
L'intégration de simulations de codage réelles dans la solution d'apprentissage en entreprise de Secure Code Warrior offre aux développeurs un cadre pédagogique pour renforcer leurs compétences en codage sécurisé.

Secure Code Warrior entame son parcours pour devenir StateRAMP Authorized, soutenant les gouvernements locaux et des États américains.
Secure Code Warrior obtient le statut StateRAMP Active

Business Reporter : Combler le déficit de compétences numériques
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Secure Code Warrior : donner vie au code en plantant des arbres
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Des organisations internationales et des développeurs rejoignent Secure Code Warrior pour inspirer une cyberdéfense concrète lors du championnat
Secure Code Warrior organise les premiers Devlympics

Hacker News : Inciter les développeurs est la clé pour de meilleures pratiques de sécurité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

IT Pro : Comment résoudre la pénurie de talents technologiques en Australie
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

PodChats for FutureIoT : État de la sécurité IoT
À mesure que l'écosystème IoT se développe, la sécurisation de ces réseaux devient primordiale. Selon Gartner, les dépenses consacrées aux solutions de sécurité IoT atteindront 631 millions de dollars d'ici 2021. Il s'agit d'un bond considérable par rapport aux 91 millions de dollars dépensés en 2016, et cette statistique mondiale annuelle confirme que les solutions IoT connaîtront un essor massif au cours de la prochaine décennie.

JAXenter : « 85 % de toutes les failles de sécurité logicielles sont attribuées à seulement dix vulnérabilités connues »
Pieter Danhieux, cofondateur et PDG de Secure Code Warrior, a discuté avec nous de la cybercriminalité. Nous avons tout appris sur les types de vulnérabilités de sécurité courants, les meilleures pratiques pour assurer la conformité en matière de sécurité et la manière dont les équipes peuvent intégrer la sécurité directement dans leur code.
Forbes : Si votre programme de sécurité se concentre uniquement sur la réponse aux incidents, vous faites fausse route
Rien ne vaut la désagréable expérience d'une violation de données. Au début, on passe par le déni, puis par la panique. Une fois les jurons évacués et le CISO contraint à une conférence téléphonique nocturne avec les relations publiques, il est temps de retrousser ses manches pour sécuriser les terminaux et les systèmes, et éliminer rapidement tout vecteur d'attaque potentiel. C'est tout sauf une partie de plaisir.

Embedded.com : Les compétences en codage sécurisé sont essentielles pour garantir la sécurité des logiciels embarqués.
Une étape essentielle pour y remédier consiste à développer du code embarqué sécurisé, comme l'a récemment souligné Matias Madou, cofondateur et CTO de Secure Code Warrior, une entreprise qui aide les développeurs à améliorer leurs compétences en codage sécurisé. Il a déclaré : « Le logiciel est omniprésent, et il est facile d'oublier à quel point nous dépendons de lignes de code pour toutes ces fonctionnalités ingénieuses qui nous apportent tant d'innovation et de confort. Tout comme pour les logiciels web, les API et les appareils mobiles, le code vulnérable des systèmes embarqués peut être exploité s'il est découvert par un attaquant dans la nature. »

Secure Code Warrior dévoile une nouvelle formation approfondie en sécurité logicielle pour les systèmes embarqués
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

ARN : Comment Secure Code Warrior compte combler le « fossé » entre DevOps et sécurité via le canal A/NZ
Basée à Sydney, l'entreprise de développement sécurisé Secure Code Warrior a lancé une nouvelle campagne de recrutement de partenaires en Australie et en Nouvelle-Zélande après avoir conquis son 400e client mondial. La start-up, qui compte actuellement sept partenaires actifs en A/NZ, souhaite « combler le fossé » entre les développeurs et les experts en sécurité en élargissant son réseau local.

La demande mondiale en sécurité centrée sur les développeurs alimente la croissance continue de Secure Code Warrior
L'entreprise mondiale de codage sécurisé Secure Code Warrior® a annoncé la signature de son 400e client et une solide performance commerciale, portée par une demande croissante de développeurs sensibilisés et formés à la sécurité dans tous les secteurs à travers le monde.
La demande mondiale pour une sécurité centrée sur les développeurs alimente la croissance continue de Secure Code Warrior
En pionnier de l'approche « start left » en matière de sécurité logicielle, la scale-up technologique a franchi le cap des 400 entreprises clientes réparties dans 37 pays.

The Australian : Classement des 100 meilleurs innovateurs par The Australian
L'innovation australienne est à un tournant décisif. La nouvelle génération de fondateurs et d'entreprises émerge, entraînant avec elle notre économie et l'avenir de l'Australie. Découvrez les 100 meilleurs innovateurs australiens, sélectionnés par The Australian avec l'aide d'un jury d'experts de renommée mondiale.

TechCrunch : lever le voile sur les vulnérabilités cyber dans les chaînes d'approvisionnement gouvernementales
Comme si nous n'avions pas eu assez de perturbations durant cette année que l'on ne saurait nommer, 2021 a commencé par un choc retentissant pour le gouvernement américain, sous la forme de l'une des pires violations de données jamais enregistrées. L'incident SolarWinds fut une attaque sophistiquée et dévastatrice menée par un État-nation, plongeant plusieurs ministères et grandes organisations dans la panique alors qu'ils tentaient de sécuriser leurs terminaux. Pratiquement tous les utilisateurs finaux du logiciel SolarWinds ont été compromis, rendant ainsi évidente la nécessité critique de la cybersécurité et de la défense dans les chaînes d'approvisionnement logicielles.
Forbes Technology Council : La menace interne que trop d'entreprises ignorent
L'évolution des réglementations sur la protection de la vie privée, les cyberattaques dévastatrices et le passage rapide aux modèles de travail hybride ont créé une tempête parfaite de préoccupations en matière de sécurité.
Le cofondateur de Secure Code Warrior, Pieter Danhieux, nommé parmi les meilleurs PDG en cybersécurité de 2021
Pieter Danhieux, cofondateur et PDG de Secure Code Warrior®, l'entreprise mondiale de codage sécurisé, a été nommé l'un des 25 meilleurs PDG en cybersécurité de 2021 par The Software Report.

Pourquoi les développeurs sont notre meilleure défense contre les cyberattaques
Alors que les restrictions s'assouplissent et que nous commençons à voir le bout du tunnel, il faudra peut-être des années pour nous adapter pleinement à la vie post-pandémie. Parallèlement, de nombreuses organisations choisissent de maintenir un mode de travail à distance ou hybride ; l'afflux de nouveaux outils et technologies conçus pour soutenir le travail à distance a engendré de nouvelles vulnérabilités auxquelles les équipes informatiques et de sécurité n'étaient pas préparées.

InformationWeek : Faut-il faire confiance au low-code/no-code pour les applications critiques ?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Pieter Danhieux reconnu comme l'un des 25 meilleurs PDG mondiaux en cybersécurité en 2021
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

telecoms.com : Que signifie le Telecoms Security Bill du gouvernement britannique pour l'avenir du secteur ?
Le Telecoms Security Bill, qui vise à instaurer un nouveau cadre de sécurité pour le secteur britannique des télécommunications, est actuellement en cours d'examen au Parlement britannique. Ce projet de loi a pour objectif de garantir que les fournisseurs de télécommunications publics exploitent des réseaux et des services sécurisés et résilients, tout en gérant leur chaîne d'approvisionnement de manière appropriée. Comme beaucoup d'autres secteurs, les télécoms ont trop longtemps adopté une approche réactive en matière de sécurité. Bien que les nouvelles règles introduites par ce texte ne privilégient pas une approche fondamentale axée sur le codage sécurisé, elles instaurent une série de tests pour s'assurer que les fournisseurs respectent les normes gouvernementales. Alors, que signifie concrètement ce projet de loi et comment ces nouvelles règles permettront-elles de minimiser les risques et les compromissions de sécurité dans le secteur ?
Capacity Magazine : Ce que le projet de loi britannique sur la sécurité des télécommunications signifie pour l'avenir du secteur
Matias Madou, CTO et cofondateur, a déclaré : « Il existe des moyens plus efficaces d'optimiser la sécurité des télécommunications, dont beaucoup manquent au projet de loi gouvernemental. Ces solutions incluent, sans s'y limiter, une bonne culture de la sécurité, une direction exécutive attentive et la montée en compétences des développeurs en matière de sécurité. De nombreuses entreprises et organismes publics cherchant à élaborer des programmes de sécurité plus robustes, en phase avec les évolutions clés du secteur, étudient déjà une approche plus préventive. Il est toutefois impératif que le facteur humain soit une considération essentielle dans tout plan de défense. »

Financial Review : Le pôle technologique de 120 milliards de dollars de Sydney rappelle la Silicon Valley
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Yahoo Finance : Contrast Security s'associe à Secure Code Warrior pour offrir une formation au développement sécurisé à ses clients
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Contrast Security s'associe à Secure Code Warrior pour offrir une formation au développement sécurisé à ses clients
Cette intégration propose aux développeurs une formation à la sécurité « juste-à-temps » de premier plan, directement intégrée à l'interface Contrast, aux plugins IDE et au plugin Jira de Secure Code Warrior.

Forbes Technology Council : Comment renforcer la sécurité, réaliser des économies et satisfaire tout le monde (sauf les cybercriminels)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Secure Code Warrior dévoile un programme de partenariat mondial amélioré et ajoute une intégration directe à l'écosystème DevSecOps mondial.
Le nouveau programme d'alliances techniques, Warrior Connect, rejoint le programme de distribution remanié, Warrior Engage.

Channel Asia : La Digital Academy de Singapour s'associe à l'australien Secure Code Warrior pour son lancement
L'initiative Digital Academy de GovTech est décrite par le gouvernement de Singapour comme « le seul institut de formation axé sur la technologie conçu pour le secteur de la fonction publique ».

Secure Code Warrior s'associe au secteur public singapourien pour renforcer les compétences technologiques des agents.
La scale-up australienne rejoint des géants mondiaux de la technologie en tant que partenaire de contenu pour la nouvelle Digital Academy de GovTech

Secure Code Warrior finaliste de deux prix aux ARN Women in ICT Awards
La cofondatrice et vice-présidente Fatemah Beydoun nommée « Shining Star » ; Secure Code Warrior finaliste dans la catégorie « D&I Champion »
Pieter Danhieux de Secure Code Warrior : Pourquoi le décret sur la cybersécurité peut faire évoluer les développeurs
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
The Hacker News : passer d'une approche réactive à une approche proactive grâce au codage sécurisé axé sur l'humain
Les 10 mêmes vulnérabilités logicielles ont causé plus de failles de sécurité au cours des 20 dernières années que n'importe quelles autres. Pourtant, de nombreuses entreprises optent encore pour une remédiation après incident, tentant tant bien que mal de gérer les conséquences humaines et commerciales. Mais une nouvelle étude ouvre aujourd'hui la voie à une approche axée sur l'humain.
Help Net Security : Analyse du secteur de la cybersécurité : une vulnérabilité récurrente que nous devons corriger
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

GovTech Review : Le gouvernement australien est-il armé pour lutter contre les cyberattaques ?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

DevOps.com : La sécurité des API dès la conception
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Computer Weekly : le budget australien soutient l'économie numérique
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Quel modèle d'IA code le plus sûrement ?
Découvrez comment 16 modèles d'IA de premier plan codent réellement, évalués sur 11 frameworks concrets et 1 760 bases de code — le framework compte autant que le modèle.

Citizen AI par Secure Code Warrior
Les risques liés à l'IA ne se limitent pas à l'ingénierie. Découvrez notre fiche pratique sur l'IA citoyenne pour développer la culture de l'IA et les bonnes pratiques de sécurité au sein de l'ensemble de vos équipes.

Comprenez comment l'IA transforme le développement logiciel et comment la sécurité doit évoluer en conséquence.
De la saisie semi-automatique par IA aux agents autonomes, découvrez comment le développement logiciel évolue et ce que cela implique pour la sécurité, la gouvernance et votre équipe.

SCW cité dans la nouvelle catégorie Sécurité du codage agentique
Gartner a cité SCW à deux reprises dans son Hype Cycle 2026 pour l'ingénierie logicielle sécurisée. Voici pourquoi cela est déterminant pour le développement piloté par l'IA.
Contenu pédagogique SCW pour KnowBe4
Secure Code Warrior content available through KnowBe4 helps technical teams build secure coding and AI governance awareness through structured learning covering OWASP Top 10 risks, AI-assisted development, and modern secure coding practices.
Sécurisez le développement piloté par l'IA avec KnowBe4 + Secure Code Warrior
Secure Code Warrior s'associe à KnowBe4 pour intégrer une formation pratique au développement sécurisé dans les programmes de sensibilisation à la sécurité, couvrant l'OWASP, le développement d'IA et 10 langages de programmation.
Trust Agent: AI - Sécurisez et développez vos projets IA à grande échelle
L'IA écrit du code. Mais qui la contrôle ? Alors que près de 50 % du code généré par l'IA contient des failles de sécurité, la gestion des risques liés à l'IA est devenue cruciale. Découvrez comment Trust Agent: AI de SCW offre la visibilité en temps réel, la gouvernance proactive et le perfectionnement ciblé nécessaires pour sécuriser le développement piloté par l'IA à grande échelle.
OpenText Application Security + Secure Code Warrior
OpenText Application Security et Secure Code Warrior associent la détection des vulnérabilités à la gouvernance logicielle par l'IA et au renforcement des compétences des développeurs. Ensemble, ils aident les organisations à réduire les risques, à consolider leurs pratiques de développement sécurisé et à adopter en toute confiance le développement assisté par l'IA.

Présentation de l'entreprise Secure Code Warrior
Secure Code Warrior est une plateforme de gouvernance logicielle IA conçue pour permettre aux entreprises d'adopter le développement assisté par IA en toute sécurité, en comblant le fossé entre la vélocité du développement et la sécurité d'entreprise. La plateforme résout le problème du « déficit de visibilité », où les équipes de sécurité manquent souvent d'informations sur les outils de codage IA clandestins et sur l'origine du code en production.

Sujets et contenu de formation en codage sécurisé
Nos contenus de référence évoluent en permanence pour s'adapter au paysage changeant du développement logiciel, en gardant votre rôle à l'esprit. Nous couvrons une vaste gamme de sujets, de l'IA à l'injection XQuery, destinés à divers profils, des architectes et ingénieurs aux chefs de produit et experts QA. Découvrez un aperçu de notre catalogue par sujet et par rôle.
Parcours d'apprentissage conformes au Cyber Resilience Act (CRA)
SCW facilite la conformité au Cyber Resilience Act (CRA) grâce à des Quests et des modules d'apprentissage conceptuel conçus pour aider les équipes de développement à acquérir les compétences en Secure by Design, SDLC et codage sécurisé conformes aux principes du CRA.

eBook OWASP Top 10 2025
Vous voulez maîtriser l'OWASP Top 10 ? Téléchargez le guide sans langue de bois pour protéger vos applications contre l'OWASP Top 10:2025

Trust Agent: AI par Secure Code Warrior
Cette fiche de présentation introduit SCW Trust Agent: AI, un nouvel ensemble de fonctionnalités offrant une observabilité et une gouvernance approfondies des outils de codage basés sur l'IA. Découvrez comment notre solution corrèle l'utilisation des outils d'IA aux compétences des développeurs pour vous aider à gérer les risques, optimiser votre cycle de vie de développement et garantir la sécurité de chaque ligne de code générée par l'IA.
Assistants de codage IA : un guide de navigation sécurisée pour la nouvelle génération de développeurs
Les grands modèles de langage offrent des avantages indéniables en termes de vitesse et de productivité, mais ils introduisent également des risques réels pour l'entreprise. Les garde-fous traditionnels ne suffisent plus à gérer ce flux. Les développeurs ont besoin de compétences en sécurité précises et vérifiées pour identifier et prévenir les failles dès le début du cycle de vie du développement logiciel.
Secure by Design : Meilleures pratiques et résultats de sécurité préventive
Dans ce document de recherche, les cofondateurs de Secure Code Warrior, Pieter Danhieux et le Dr Matias Madou, Ph.D., ainsi que des contributeurs experts, révèleront les principales conclusions de plus de vingt entretiens approfondis.
Indice de confiance IA
Le SCW AI Trust Index : une référence continue sur la fréquence à laquelle les principaux modèles d'IA génèrent du code non sécurisé.

Services professionnels - Accélérez grâce à notre expertise
L'équipe des services de stratégie de programme (PSS) de Secure Code Warrior vous accompagne dans la création, l'amélioration et l'optimisation de votre programme de développement sécurisé. Que vous partiez de zéro ou que vous souhaitiez affiner votre approche, nos experts vous offrent un accompagnement sur mesure.

Quests : une formation de pointe pour permettre aux développeurs d'anticiper les risques et de garder une longueur d'avance.
Quests est une plateforme d'apprentissage qui aide les développeurs à réduire les risques liés à la sécurité logicielle en améliorant leurs compétences en codage sécurisé. Grâce à des parcours d'apprentissage ciblés, des défis pratiques et des activités interactives, elle permet aux développeurs d'identifier et de prévenir les vulnérabilités.

Évaluer les compétences en sécurité : optimiser le « Secure-by-Design » en entreprise
Le mouvement « Secure-by-Design » représente l'avenir du développement logiciel sécurisé. Découvrez les éléments clés que les entreprises doivent prendre en compte lorsqu'elles envisagent une initiative de conception sécurisée.

SCW Trust Score : Votre passerelle vers l'excellence Secure-by-Design
Découvrez comment SCW Trust Score peut aider votre organisation à montrer la voie dans les initiatives Secure-by-Design.
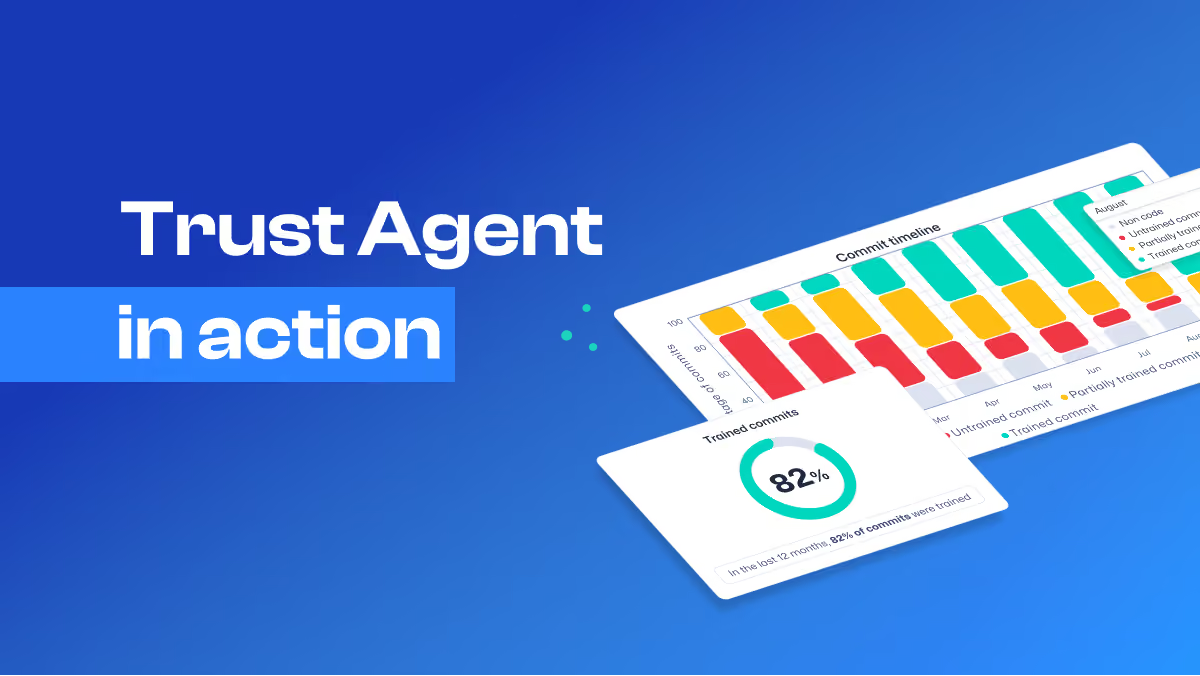
Trust Agent en action
SCW Trust Agent vous fournit les outils nécessaires pour livrer du code sécurisé plus rapidement, en garantissant que vos développeurs possèdent les connaissances et les compétences requises pour appliquer les meilleures pratiques de sécurité, adaptées au langage de programmation spécifique de leurs commits.
Guide stratégique de la gouvernance des logiciels d'IA
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.
Impact sur la valeur commerciale de Secure Code Warrior
La plateforme d'apprentissage agile de SCW aide les CISO et les leaders AppSec à obtenir l'impact souhaité sur la valeur commerciale, de la conformité réglementaire à l'innovation numérique.

Trust Agent par Secure Code Warrior
Avez-vous la certitude que chaque ligne de code soumise est produite par un développeur possédant les compétences nécessaires en matière de codage sécurisé ? De nombreuses organisations sont confrontées à cette lacune critique, ce qui entraîne des vulnérabilités évitables et ralentit la vitesse de développement. SCW Trust Agent offre une visibilité inégalée sur vos dépôts de code en analysant les commits directement en fonction des compétences en sécurité des développeurs. Grâce à des portes de contrôle, Trust Agent vous permet d'appliquer une gouvernance au niveau du commit, avec des politiques garantissant que les contributeurs possèdent les connaissances en codage sécurisé requises pour vos applications stratégiques. Téléchargez notre fiche de présentation dès aujourd'hui pour découvrir comment SCW Trust Agent peut vous aider à renforcer votre posture de sécurité, à optimiser votre cycle de développement et à réduire considérablement les vulnérabilités.

Score de confiance SCW - La meilleure façon de construire, mesurer et optimiser votre programme de sécurité
Découvrez le Trust Score de Secure Code Warrior, la solution idéale pour concevoir, mesurer et optimiser votre programme de sécurité.
Présentation du partenariat Secure Code Warrior & KnowBe4
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.

Trust Score par Secure Code Warrior
Découvrez le SCW Trust Score, une référence inédite du secteur conçue pour mesurer l'efficacité de votre programme de sécurité. Comparez-vous à vos pairs, optimisez votre posture de sécurité et prenez des décisions éclairées pour renforcer la sécurité de vos logiciels.
Préparation à la conformité PCI-DSS 4.0
Évaluez votre infrastructure de sécurité logicielle pour répondre aux exigences PCI-DSS
Le guide ultime des tendances de sécurité dans les services financiers
Les institutions de services financiers sont confrontées à une multitude de défis qui dépendent de leur capacité à utiliser la technologie de manière efficace et efficiente dans un monde financier en évolution rapide. Les organisations opèrent à une époque de changements fulgurants — tant en interne que dans l'ensemble du secteur — au sein d'un environnement commercial hautement concurrentiel et basé sur le cloud. Dans le cadre de leur transformation numérique continue, par exemple, les entreprises s'efforcent de surmonter les freins organisationnels qui entravent les investissements dans les nouvelles technologies, telles que l'intelligence artificielle, susceptibles d'accélérer les processus de paiement et d'autres procédures.
Prédictions 2024 : L'IA générative remodèle l'ingénierie logicielle
Explorez comment l'IA générative révolutionne le développement de logiciels à travers le SDLC, comme souligné dans le rapport de Gartner, conseillant aux leaders AppSec d'examiner les logiciels générés par l'IA.
PCI DSS 4.0 décrypté
Ce guide propose des stratégies concrètes pour impliquer les équipes de développement dans la conformité PCI DSS 4.0. Il détaille les exigences de conformité pour les développeurs d'aujourd'hui, les stratégies permettant aux professionnels de la sécurité et aux responsables du développement de collaborer sur des programmes de sécurité axés sur le développement, ainsi que des conseils étape par étape pour mettre en place des formations efficaces visant à éliminer durablement les vulnérabilités.

Quiz de maturité en sécurité des développeurs
Secure Code Warrior décrit trois étapes de maturité en sécurité pour les équipes de développeurs : définition, adoption et mise à l'échelle. Quel est le niveau de compétence en sécurité de vos développeurs ? Répondez à notre quiz pour le savoir.
Test de script veuillez ignorer
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ROI de la formation au code sécurisé
Découvrez le retour sur investissement à long terme de la formation au développement sécurisé. Apprenez comment l'investissement dans des stratégies d'apprentissage agiles et proactives renforce la sécurité et offre une protection rentable face aux cybermenaces actuelles.
Pourquoi les développeurs ont besoin de compétences en sécurité pour naviguer efficacement dans les outils de développement IA
La promesse d'une intelligence artificielle capable de générer du code complexe en un clic est fascinante, mais dans les faits, l'IA aura grandement besoin de l'expertise des développeurs humains pour concevoir un code réellement fiable et sécurisé.
Top 10 des prédictions pour 2024
Check out what SCW experts are predicting in the world of cybersecurity and software security in 2024.
Plateformes d'apprentissage agile : le retour sur investissement de la sécurité axée sur les développeurs
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Bâtissez votre forteresse : Six piliers essentiels de l'autonomisation des développeurs en sécurité logicielle
Dans ce livre blanc, Matias Madou, Ph.D., expert en sécurité et CTO et cofondateur de Secure Code Warrior, abordera : Les six piliers dont vous avez besoin pour déployer une éducation à la sécurité efficace.

La plateforme d'apprentissage agile
Donnez à votre équipe de développement les moyens d'agir avec Secure Code Warrior, la plateforme d'apprentissage agile conçue pour relever les défis croissants de la sécurité des applications. Gardez une longueur d'avance face aux failles de sécurité et aux complexités réglementaires grâce à nos contenus de pointe, garantissant une approche proactive et stimulante de la formation au code sécurisé.
Trust Agent : Présentation de la solution d'IA
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
OWASP Top 10 API 2023 : Un guide tactique pour les développeurs avertis
Découvrez les dernières avancées en matière de sécurité des API. Plongez dans notre guide 2023 du Top 10 de l'OWASP. Perfectionnez vos compétences en développement, neutralisez les vulnérabilités et restez agile dans un écosystème en constante mutation. Téléchargez-le dès maintenant pour une exploration approfondie.
Le plan de formation au code sécurisé
Découvrez le secret de l'engagement des développeurs en cinq étapes, tel qu'exposé par notre propre Pieter Danhieux. Téléchargez-le maintenant pour découvrir la feuille de route vers une communauté de développeurs florissante.
Votre guide pour une sécurité axée sur les développeurs et l'apprentissage agile
Adoptez le « shift left » grâce à une sécurité pilotée par les développeurs. Ce guide vous montre comment impliquer vos équipes pour renforcer leurs compétences en sécurité et comment mesurer l'impact de ces actions pour écrire un code plus robuste.
Le logiciel est votre collègue : une nouvelle perspective pour renforcer le contrôle d'accès et la sécurité des API
Les API se comportent comme des humains faillibles ; faut-il les traiter comme tels pour renforcer la cybersécurité ?
Le plan de formation au code sécurisé
Les grands modèles de langage offrent des avantages irrésistibles en termes de vitesse et de productivité, mais ils introduisent également des risques indéniables pour l'entreprise. Les garde-fous de sécurité traditionnels ne suffisent pas.
La matrice de maturité de la sécurité des développeurs
Le renforcement de la maturité en matière de sécurité au sein des équipes de développement peut se faire par étapes. Forts de notre expérience auprès de plus de 400 organisations, nous avons identifié des pratiques et des caractéristiques communes à trois niveaux de maturité : la définition, l'adoption et le passage à l'échelle.
L'importance de la maturité en matière de sécurité au sein des équipes de développement
En évaluant et en comprenant la maturité en matière de sécurité d'une équipe de développement, les organisations peuvent formuler un plan avec les bonnes parties prenantes, les bons processus et la bonne technologie pour développer et soutenir les compétences et capacités nécessaires.

Maturité en sécurité des équipes de développement
La maturité de la sécurité dans les équipes de développement devrait être un cycle d'amélioration continue avec des objectifs réalistes en cours de route. À mesure que les équipes de développement augmentent leur maturité en matière de sécurité, elles réduisent le nombre de retouches et minimisent les risques.

Rapport : L'état de la sécurité pilotée par les développeurs 2022
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Livre blanc : Les défis (et opportunités) pour améliorer la sécurité logicielle
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Résumé : Une approche cohérente de la sécurité pilotée par les développeurs
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Sécurité et confidentialité chez Secure Code Warrior
Secure Code Warrior s'engage à protéger ses actifs informationnels, ainsi que ceux de ses clients, contre toute utilisation abusive, détournement ou compromission. Nous adoptons et promouvons une approche de la sécurité de l'information fondée sur les risques, dans le but de mettre en œuvre systématiquement des mesures de gestion et d'atténuation appropriées pour répondre aux menaces pesant sur la sécurité de la plateforme, des données clients et des informations. Alors que Secure Code Warrior continue de s'imposer comme un acteur majeur au service de ses clients, nous continuerons à renforcer nos capacités de sécurité dans le cadre de nos programmes de sécurité et de confidentialité. Consultez notre livre blanc pour en savoir plus.
Adoptez le « shift left » (et assurez votre conformité) grâce à des compétences en codage sécurisé reproductibles
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Définir le code sécurisé
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Pourquoi les outils de scan ne suffisent pas pour créer du code sécurisé
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Votre guide pour vous défendre contre les attaques « zero-day », ces sombres menaces.
Les attaques zero-day peuvent être un véritable cauchemar, mais lorsqu'une organisation s'engage à utiliser tous les outils de son arsenal de sécurité dans une stratégie préventive, les professionnels de la cybersécurité peuvent dormir sur leurs deux oreilles.
Un plan pour faire monter vos développeurs en compétences et les impliquer
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
L'approche préventive de la sécurité logicielle axée sur les développeurs
Découvrez comment les développeurs sensibilisés à la sécurité constituent une ressource vaste et largement inexploitée, capable de renforcer les cyberdéfenses en faisant constamment face aux menaces modernes.

Livre blanc sur la sécurité et la confidentialité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Kit pour convaincre votre CISO/CTO (pour lancer une démonstration)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP Top 10 API : Stratégies pour les développeurs avertis
Téléchargez le guide pratique pour éliminer les menaces de sécurité API les plus courantes dans votre code.
Comment unifier vos équipes de sécurité et de développement pour faire front commun face aux risques de sécurité
Comment les principaux modèles d'IA se comportent-ils face aux modèles de vulnérabilité du monde réel ? Le SCW AI Trust Index révèle la posture de sécurité.
Comment la sécurité applicative réduit les vulnérabilités et assure la conformité, permettant aux équipes de se concentrer sur des défis plus ambitieux.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Liste de contrôle des acheteurs : Plateformes d'apprentissage en développement sécurisé
La liste de contrôle de l'acheteur : Plateformes d'apprentissage en développement sécurisé s'adresse aux décideurs et aux acheteurs de technologies qui cherchent à évaluer les plateformes d'apprentissage en développement sécurisé.
Questionnaire SIG Lite de Shared Assessments
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Résumé du test d'intrusion SCW
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Certificat d'assurance cyber SCW
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Passer de la réaction à la prévention : Le nouveau visage de la sécurité logicielle 2021 - Livre blanc
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Décret sur la cybersécurité : une approche réfléchie pour améliorer la sécurité logicielle grâce aux compétences des développeurs
Bien que ce décret aborde de nombreux aspects de la cybersécurité opérationnelle, il souligne pour la première fois l'impact des développeurs et la nécessité pour eux de posséder des compétences et une sensibilisation vérifiées en matière de sécurité.

Certificat FSQS-NL
Secure Code Warrior est désormais enregistré FSQS-NL. Cet enregistrement constitue une étape importante dans nos efforts continus pour nous conformer aux réglementations du secteur financier.

Schéma de l'architecture de la plateforme
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Politique de sécurité de l'information
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Questionnaire CAIQ
Secure Code Warrior a rempli un Consensus Assessment Initiative Questionnaire (CAIQ) accessible au public, basé sur les résultats de notre auto-évaluation de diligence raisonnable.
Le Super Bowl du DevSecOps : comment les champions de la sécurité peuvent mener votre équipe à la victoire contre les vulnérabilités tardives.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Livre blanc de la table ronde de direction - Visma & Blue Prism
Comment 2020 a-t-il transformé notre vision de la sécurité logicielle ? Une table ronde de direction avec Visma.
Les femmes du mouvement Mimmit Koodaa se plongent dans le codage sécurisé
Mimmit Koodaa (les femmes qui programment en Finlande) nous parlent de leur expérience en matière de codage sécurisé.

Des équipes d'une institution financière mondiale s'affrontent lors d'un concours de programmation sécurisée.
Découvrez comment une organisation financière mondiale a sensibilisé ses équipes à la sécurisation de ses applications bancaires à travers le monde, grâce à des tournois interactifs ludiques.
Missions - Découvrez l'impact d'un code vulnérable grâce à des simulations concrètes
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Formations - Développez vos compétences et votre expertise en programmation sécurisée
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Guide étape par étape des tournois
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Le manuel du développeur IA
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Votre plan de bataille pour vaincre l'OWASP Top 10
Les dix vulnérabilités de sécurité les plus courantes ne font pas le poids face à des super-héros du développement sécurisé comme vous. Cet eBook gratuit est votre guide de terrain ultime pour comprendre chaque entrée tristement célèbre de l'OWASP Top 10 2021 et découvrir le fonctionnement de chaque faille.
Triomphez avec les tournois OWASP et Secure Code Warrior - Livre blanc
Une analyse de la façon dont GenAI et les LLM modifient fondamentalement le paysage actuel de la sécurité des applications. Découvrez les dernières perspectives du PDG de Secure Code Warrior, Pieter Danhieux.

Tournois - Renforcez la sensibilisation au sein de votre organisation et l'engagement des développeurs en faisant du codage sécurisé une priorité absolue.
En offrant une formation solide aux principes et pratiques de sécurité, les développeurs peuvent passer du statut de novices en sécurité à celui de champions de la sécurité, capables d'identifier, d'atténuer et de prévenir les menaces.

Les 8 vulnérabilités tristement célèbres de l'Infrastructure as Code à identifier et corriger
Les tournois Secure Code Warrior sont un moyen engageant et amusant de créer une culture de sécurité positive. En organisant des concours de codage, vous pouvez organiser un événement qui inclut des développeurs distants et hybrides, évaluer les niveaux de compétence et identifier les champions de la sécurité.
Les cinq étapes vers la réussite en DevSecOps : comment les professionnels de la sécurité applicative peuvent s'épanouir au sein de leur équipe idéale
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Le moyen le plus rapide et le plus simple d'améliorer votre programme de sécurité logicielle
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Le guide du CISO créatif pour transformer son programme de sécurité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Éliminez la douleur de la conformité PCI-DSS Livre blanc
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Introduction à Secure Code Warrior
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Permettre aux développeurs d'écrire du code sécurisé
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Faites de vos développeurs votre première ligne de défense et renforcez la posture de sécurité de votre organisation.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Évaluations - Évaluez les compétences en codage sécurisé de vos développeurs et renforcez votre posture de sécurité.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Checklist AppSec
Téléchargez la checklist AppSec pour savoir si vous avez besoin d'un coup de pouce en matière de sécurité.
6 étapes cruciales avant de lancer un programme de renforcement de la sécurité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Rapport sur les tendances AppSec 2019
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
