Desarrolle habilidades de programación segura en cada etapa del SSDLC
Añada formación centrada en el desarrollador a archivos SARIF estándar del sector, directamente en los flujos de trabajo de escaneo de código de GitHub con nuestra nueva GitHub Action.
El 30 de septiembre, GitHub anunció oficialmente la disponibilidad general de GitHub code scanning. El escaneo de código de GitHub es un enfoque nativo de GitHub, pensado para el desarrollador, que permite encontrar vulnerabilidades de seguridad fácilmente antes de que lleguen a producción.
El escaneo de código se integra con GitHub Actions —o con un entorno de CI/CD existente— para maximizar la flexibilidad de los equipos de desarrollo. Escanea el código a medida que se crea, mostrando revisiones de seguridad procesables dentro de las solicitudes de extracción (pull requests) y automatizando la seguridad como parte de un flujo de trabajo de GitHub.
Un enfoque de seguridad fluido para los desarrolladores.
Basado en el estándar abierto SARIF (Static Analysis Results Interchange Format), el escaneo de código está diseñado para adaptarse a las necesidades siempre cambiantes de las organizaciones, permitiéndoles incluir soluciones de pruebas de seguridad de aplicaciones estáticas (SAST) comerciales y de código abierto dentro de la misma experiencia nativa de GitHub.
Las herramientas de escaneo de código de terceros pueden iniciarse con una GitHub Action o una GitHub App basada en un evento en el propio GitHub, como una solicitud de extracción. Los resultados se formatean como SARIF y se cargan en la pestaña de alertas de seguridad de GitHub. Las alertas se agregan por herramienta y GitHub puede rastrear y suprimir alertas duplicadas. Esto permite a los desarrolladores usar su herramienta preferida para cualquiera de sus proyectos en GitHub, todo dentro de la experiencia nativa de GitHub. En pocas palabras, elimina las interrupciones de los enfoques de seguridad tradicionales y respeta el flujo de trabajo del desarrollador.
Ayer, GitHub destacó a Secure Code Warrior como el único proveedor de formación centrado en el desarrollador en su publicación de blog, Third-Party Code Scanning Tools: Static Analysis & Developer Security Training, junto a Snyk, Checkmarx, Fortify On Demand, Synopsis y Veracode.
Aunque muchas soluciones SCA/SAST proporcionan muchos detalles sobre cada vulnerabilidad descubierta, así como referencias a avisos publicados y CWE asociados, no todos los desarrolladores son expertos en seguridad, ni se espera que lo sean. Los consejos y herramientas prácticos y utilizables son la clave para una concienciación efectiva.
Microaprendizaje contextual.
Cuanto más contexto tengan los desarrolladores sobre las vulnerabilidades, mejor podrán entender los riesgos, priorizar la corrección de los problemas más urgentes y, en última instancia, prevenirlos desde el principio. Ahí es donde entra Secure Code Warrior. Nuestra misión es capacitar a los desarrolladores para escribir código seguro desde el inicio mediante una formación divertida, atractiva y específica para cada framework, ayudándoles a pensar y programar con una mentalidad de seguridad para lograr mejoras rápidas en el cumplimiento, la consistencia, la calidad y la velocidad de desarrollo.
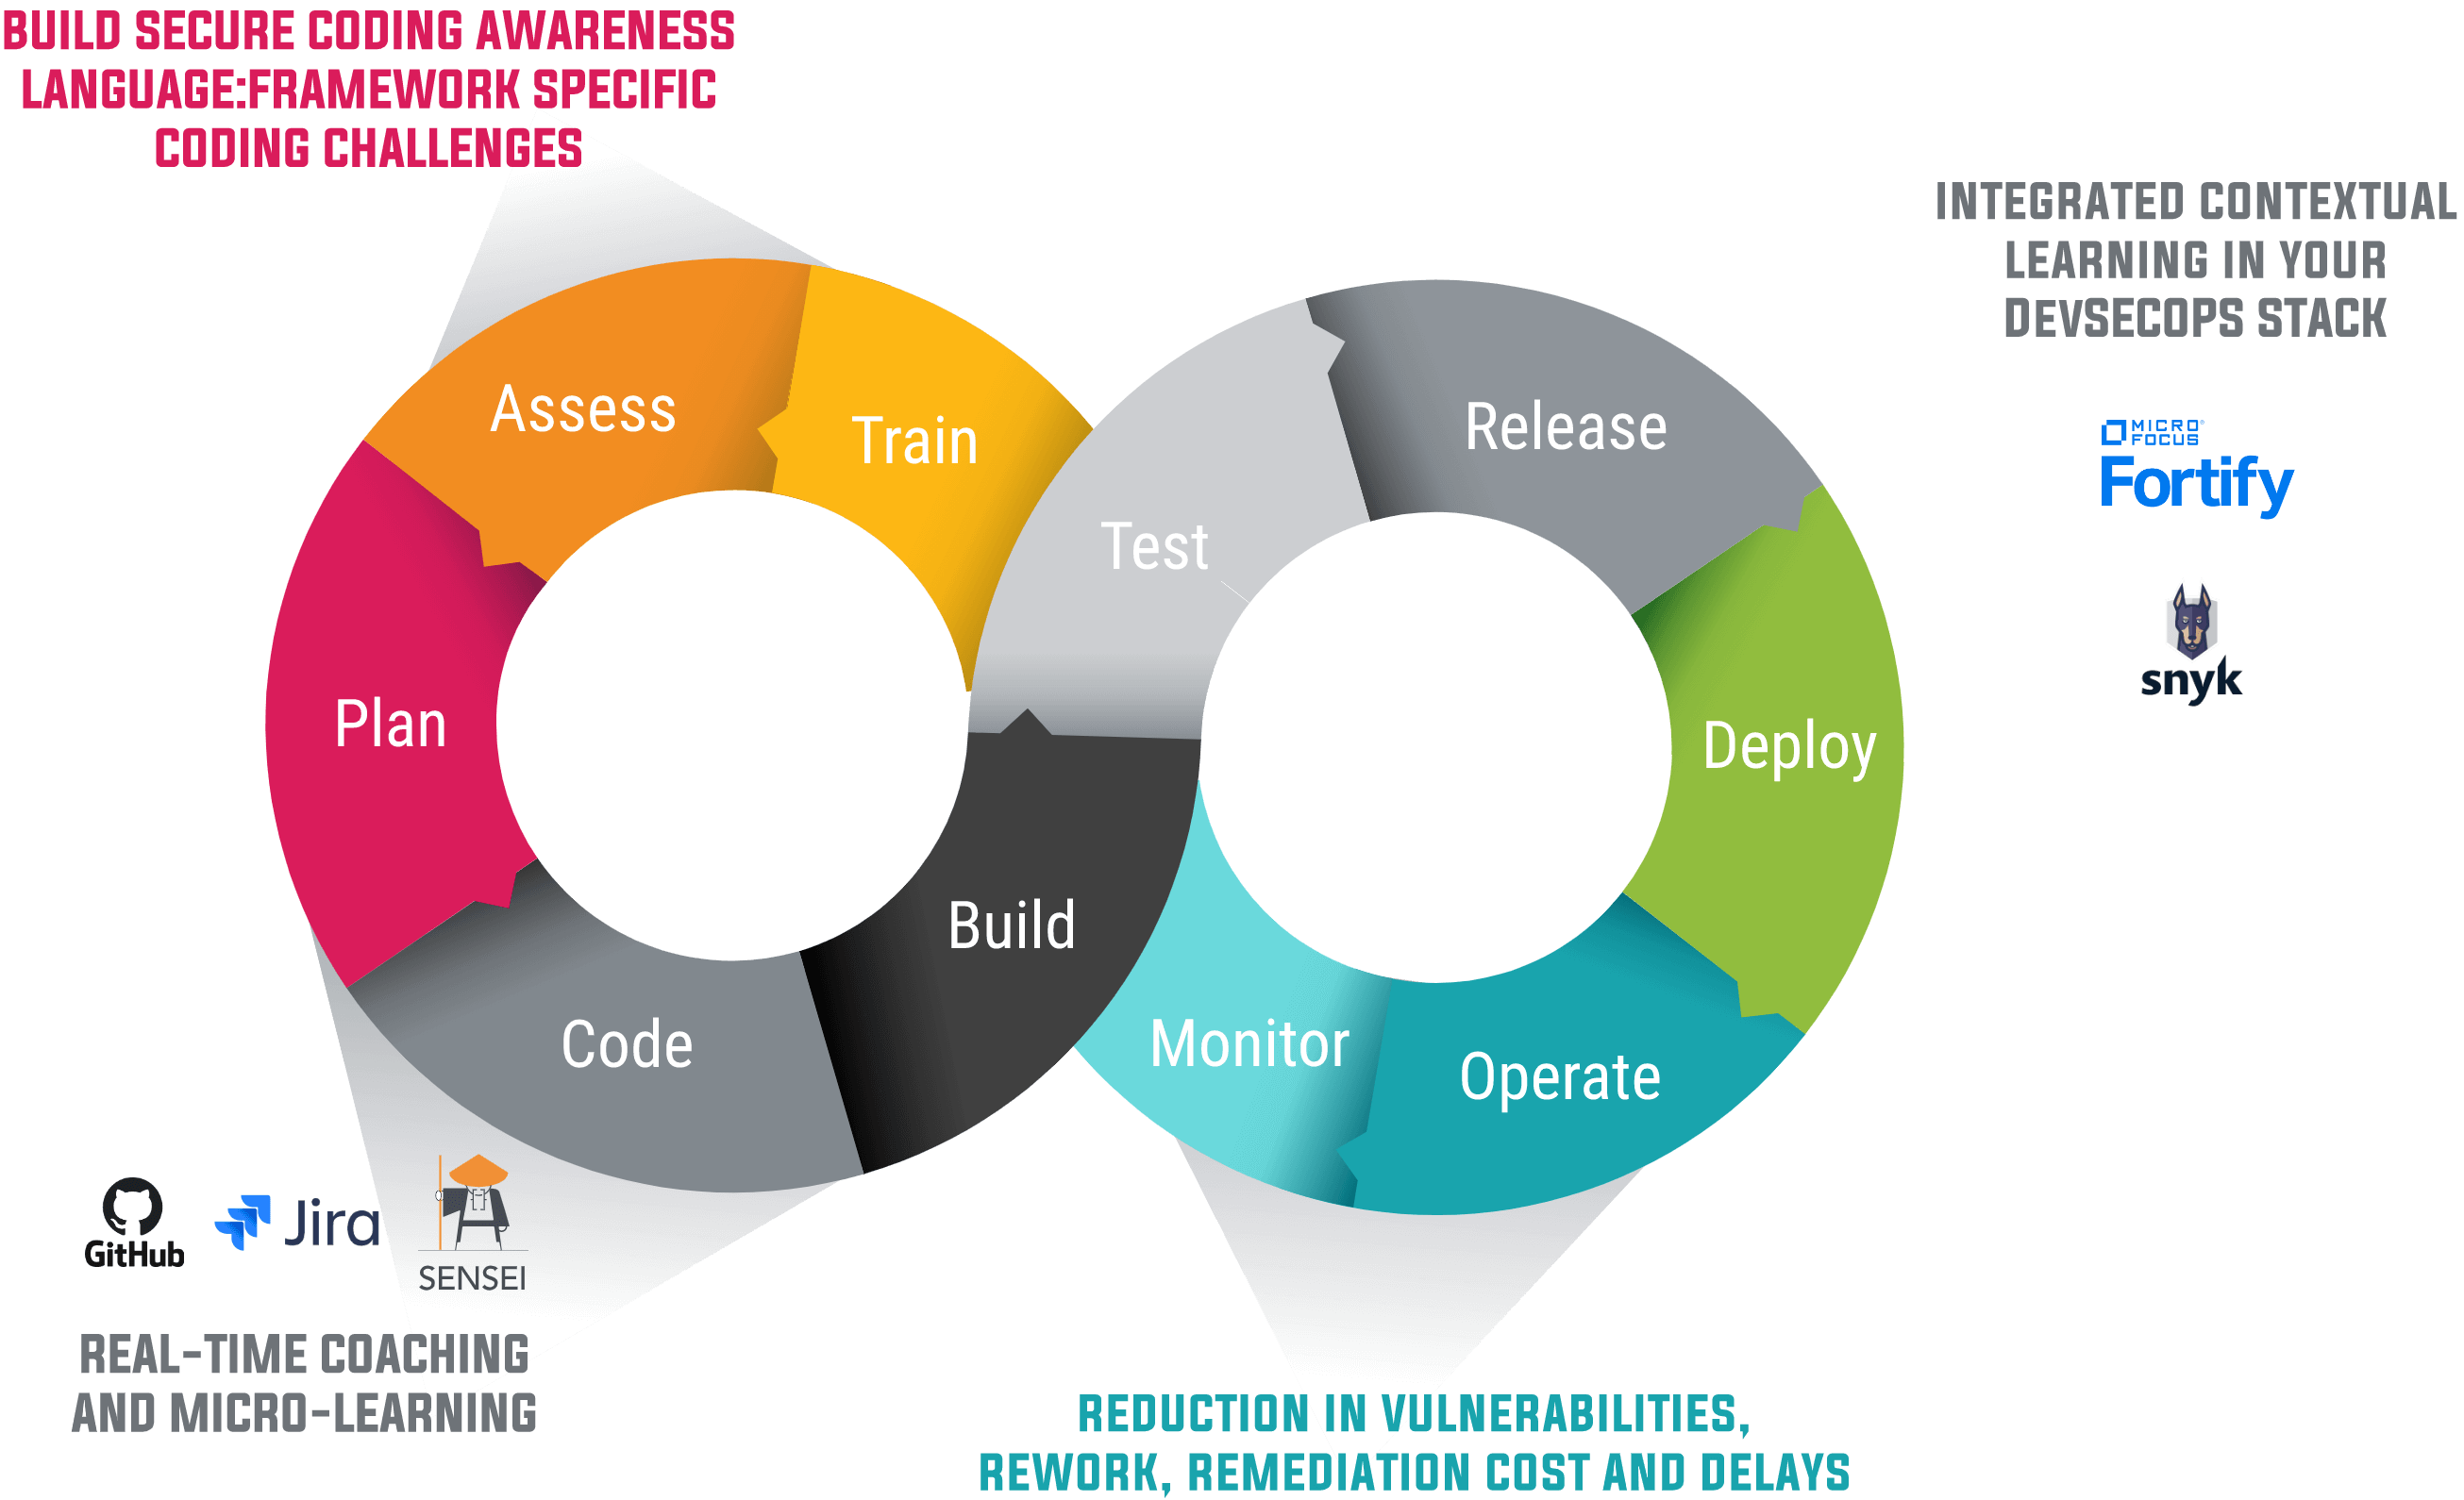
Integración con el escaneo de código de GitHub
Secure Code Warrior ha creado una GitHub Action que aporta aprendizaje contextual al escaneo de código de GitHub. Esto significa que los desarrolladores pueden usar una acción de terceros, como Snyk Container Action, para encontrar vulnerabilidades y luego complementar los resultados con aprendizaje hiperrelevante y específico para CWE.
La GitHub Action de Secure Code Warrior procesa un archivo SARIF estándar del sector y añade aprendizaje contextual basado en las referencias CWE en un objeto de regla SARIF. Esto permite a los equipos de desarrollo y seguridad no solo encontrar vulnerabilidades, sino enriquecer los informes de las herramientas SAST compatibles con conocimientos prácticos que les ayudan a evitar que las vulnerabilidades vuelvan a ocurrir.

¿Listo para probarlo?
Obtenga la acción gratis directamente desde GitHub Marketplace aquí.
Más información sobre la GitHub Action de Secure Code Warrior aquí.
Controle el desarrollo impulsado por IA antes de su lanzamiento
Mida el riesgo asistido por IA, aplique políticas de codificación segura en el momento de la confirmación y acelere la entrega segura en todo su ciclo de vida de desarrollo de software (SDLC).
Explorar más blogs
Acceda a contenido especializado sobre programación segura, gobernanza de IA y gestión de riesgos de software.

Una cultura de seguridad: cómo Sage creó su programa de defensores
Descubre cómo Sage reforzó su seguridad con un enfoque flexible y centrado en las relaciones, logrando formar a más de 200 expertos en seguridad y alcanzar una reducción de riesgos cuantificable.

Kamer van Koophandel: Seguridad a escala impulsada por los desarrolladores
La Cámara de Comercio (Kamer van Koophandel) comparte cómo integró la programación segura en el desarrollo diario mediante certificaciones basadas en roles, evaluaciones comparativas de puntuación de confianza y una cultura de responsabilidad compartida en seguridad.

Cómo un «Juego de Códigos» guía a IAG Group hacia un futuro de programación más seguro
IAG Group es la entidad detrás de muchas de las principales compañías de seguros en la región de Asia-Pacífico, que suscribe pólizas para millones de clientes por un valor aproximado de 11.400 millones de dólares australianos en primas anuales.

Mes de la Concienciación sobre Ciberseguridad 2026: Comprender la seguridad de la IA es fundamental para la defensa empresarial
Hemos llegado a un punto en el que la mayoría de las principales empresas de IA han pedido públicamente una ralentización global en el desarrollo de la IA para que las medidas de seguridad puedan ponerse al día, pero la verdad es que ya se han materializado graves problemas de seguridad. Esto deja a innumerables líderes de seguridad y equipos ejecutivos en una situación urgente, a medida que los costes monetarios y de riesgo de la implementación de la IA siguen acumulándose.

Habilitador 8: Branding de su programa
Un programa de codificación segura necesita algo más que un buen contenido para tener éxito. El Habilitador 8 muestra cómo el branding transforma la participación en una experiencia codiciada basada en el estatus.

Cada empleado está ahora en la primera línea de la ciberseguridad de la IA
El panorama tecnológico empresarial está cambiando a una velocidad que pocos previeron hasta que fue demasiado tarde. Hemos cruzado oficialmente el umbral del código escrito por humanos y la asistencia básica de copilotos hacia la era del Ciclo de Vida de Desarrollo Agéntico (ADLC). Si bien los agentes de IA autónomos prometen una eficiencia sin precedentes en múltiples funciones, también traen consigo una clase completamente nueva de riesgos regulatorios y de seguridad.
Proteja el desarrollo basado en IA antes de su lanzamiento
Identifique riesgos de desarrollo, aplique políticas y prevenga vulnerabilidades en todo el ciclo de vida de su software.
