Développez des compétences en codage sécurisé à chaque étape du cycle de vie de développement logiciel (SSDLC).
Intégrez une formation centrée sur le développeur aux fichiers SARIF standard du secteur, directement dans vos workflows de scan de code GitHub grâce à notre nouvelle GitHub Action.
Le 30 septembre, GitHub a officiellement annoncé la disponibilité générale de GitHub code scanning. Le scan de code GitHub est une approche native, conçue pour les développeurs, qui permet de détecter facilement les vulnérabilités de sécurité avant qu'elles n'atteignent la production.
Le scan de code s'intègre aux GitHub Actions — ou à un environnement CI/CD existant — pour maximiser la flexibilité des équipes de développement. Il analyse le code dès sa création, affiche des revues de sécurité exploitables au sein des pull requests et automatise la sécurité dans le cadre d'un workflow GitHub.
Une approche fluide de la sécurité pour les développeurs.
Basé sur le standard ouvert SARIF (Static Analysis Results Interchange Format), le scan de code est conçu pour s'adapter aux besoins croissants des organisations, leur permettant d'inclure des solutions de test de sécurité des applications statiques (SAST), open-source ou commerciales, au sein d'une même expérience native GitHub.
Les outils de scan de code tiers peuvent être déclenchés par une GitHub Action ou une GitHub App en fonction d'un événement dans GitHub, comme une pull request. Les résultats sont formatés en SARIF et téléchargés dans l'onglet GitHub Security Alerts. Les alertes sont ensuite agrégées par outil, et GitHub peut suivre et supprimer les alertes en double. Cela permet aux développeurs d'utiliser l'outil de leur choix pour tous leurs projets sur GitHub, le tout au sein de l'expérience native. En somme, cela élimine les perturbations liées aux approches de sécurité traditionnelles et respecte le workflow des développeurs.
Hier, Secure Code Warrior a été mis en avant par GitHub comme le seul fournisseur de formation axé sur les développeurs dans leur article de blog, Third-Party Code Scanning Tools: Static Analysis & Developer Security Training, aux côtés de Snyk, Checkmarx, Fortify On Demand, Synopsis et Veracode.
Bien que de nombreuses solutions SCA/SAST fournissent une multitude de détails sur les vulnérabilités découvertes, ainsi que des références aux avis publiés et aux CWE associés, tous les développeurs ne sont pas des experts en sécurité, et on ne devrait pas attendre d'eux qu'ils le soient. Des conseils et des outils pratiques et utilisables sont la clé d'une sensibilisation efficace.
Micro-apprentissage contextuel.
Plus les développeurs disposent de contexte sur les vulnérabilités, mieux ils comprennent les risques, priorisent la résolution des problèmes urgents et, en fin de compte, les préviennent dès le départ. C'est là qu'intervient Secure Code Warrior. Notre mission est de permettre aux développeurs d'écrire du code sécurisé dès le début grâce à une formation ludique, engageante et spécifique aux frameworks, les aidant à adopter une mentalité axée sur la sécurité pour améliorer rapidement la conformité, la cohérence, la qualité et la vitesse de développement.
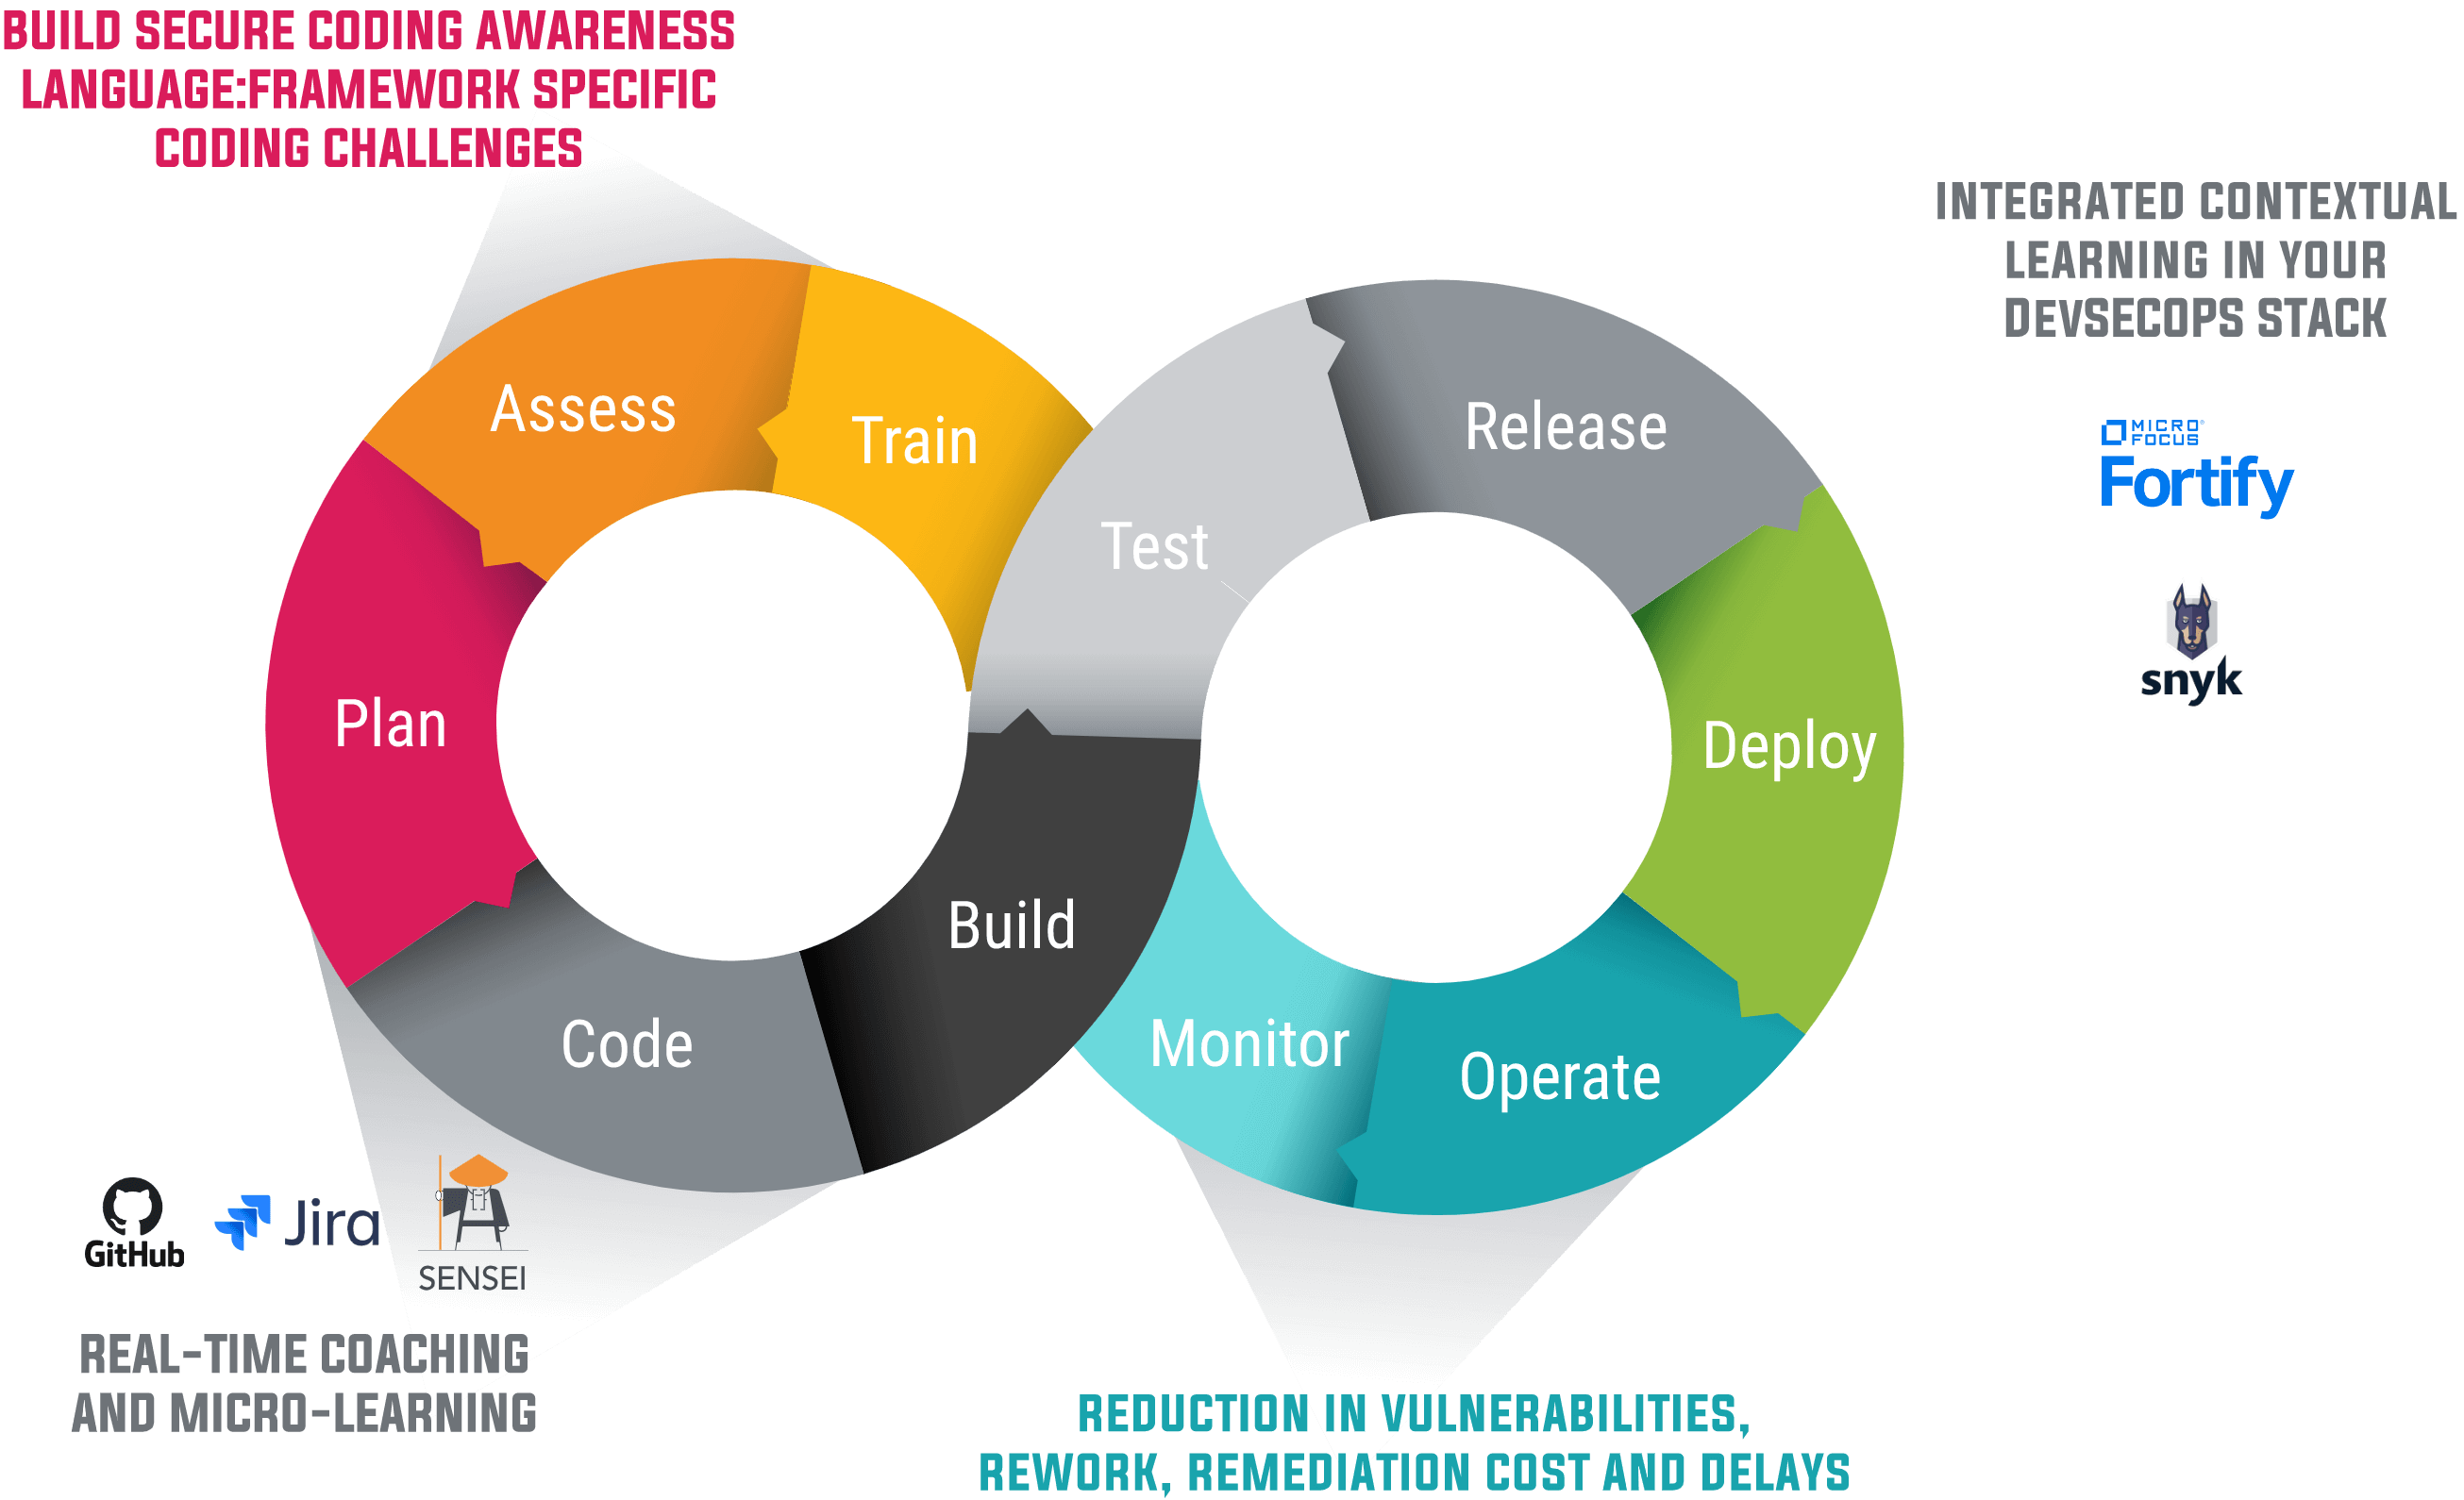
Intégration du scan de code GitHub
Secure Code Warrior a développé une GitHub Action qui intègre un apprentissage contextuel au scan de code GitHub. Les développeurs peuvent ainsi utiliser une action tierce, comme Snyk Container Action, pour détecter des vulnérabilités, puis enrichir les résultats avec des ressources pédagogiques hyper-pertinentes et spécifiques aux CWE.
La GitHub Action de Secure Code Warrior traite un fichier SARIF standard et y ajoute un apprentissage contextuel basé sur les références CWE présentes dans l'objet de règle SARIF. Cela permet aux équipes de développement et de sécurité non seulement de détecter les vulnérabilités, mais aussi d'enrichir les rapports des outils SAST avec des connaissances exploitables pour prévenir la réapparition des vulnérabilités.

Prêt à essayer par vous-même ?
Obtenez l'action gratuitement directement sur la GitHub Marketplace ici.
En savoir plus sur la GitHub Action de Secure Code Warrior ici.
Gouvernez le développement assisté par IA avant la mise en production
Évaluez les risques liés à l'IA, appliquez des politiques de codage sécurisé dès le commit et accélérez la livraison sécurisée tout au long de votre cycle de développement.
Explorer plus d'articles
Accédez à du contenu expert sur le codage sécurisé, la gouvernance de l'IA et la gestion des risques logiciels.

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Une culture de la sécurité : comment Sage a bâti son programme de champions
Découvrez comment Sage a renforcé sa sécurité grâce à une approche flexible axée sur les relations humaines, formant plus de 200 champions de la sécurité et obtenant une réduction mesurable des risques.

Mois de la sensibilisation à la cybersécurité 2026 : comprendre la sécurité de l'IA est essentiel à la défense de l'entreprise
Nous avons atteint un point où la plupart des grandes entreprises d'IA ont publiquement appelé à un ralentissement mondial du développement de l'IA afin de permettre aux garde-fous de sécurité de rattraper leur retard. Pourtant, la réalité est que de graves problèmes de sécurité se sont déjà concrétisés. Cela place d'innombrables responsables de la sécurité et équipes de direction dans une situation d'urgence, alors que les coûts financiers et les risques liés à la mise en œuvre de l'IA ne cessent de s'accumuler.

Levier 8 : Valoriser votre programme
Un programme de codage sécurisé a besoin de plus qu'un contenu de qualité pour réussir. Le levier 8 montre comment l'image de marque transforme la participation en une expérience convoitée, axée sur le statut.

Chaque employé est désormais en première ligne de la cybersécurité IA
Le paysage technologique des entreprises évolue à une vitesse que peu avaient anticipée avant qu'il ne soit trop tard. Nous avons officiellement franchi le cap du code écrit par l'humain et de l'assistance basique par copilote pour entrer dans l'ère du cycle de vie de développement agentique (ADLC). Si les agents IA autonomes promettent une efficacité sans précédent dans de multiples fonctions, ils apportent également une toute nouvelle catégorie de risques en matière de sécurité et de réglementation.
Sécurisez le développement piloté par l'IA avant le déploiement
Identifiez les risques de développement, appliquez vos politiques et prévenez les vulnérabilités tout au long du cycle de vie de vos logiciels.
