

Perspectivas de expertos que definen el desarrollo seguro
Acceda a contenido especializado sobre programación segura, gobernanza de IA y gestión de riesgos de software.

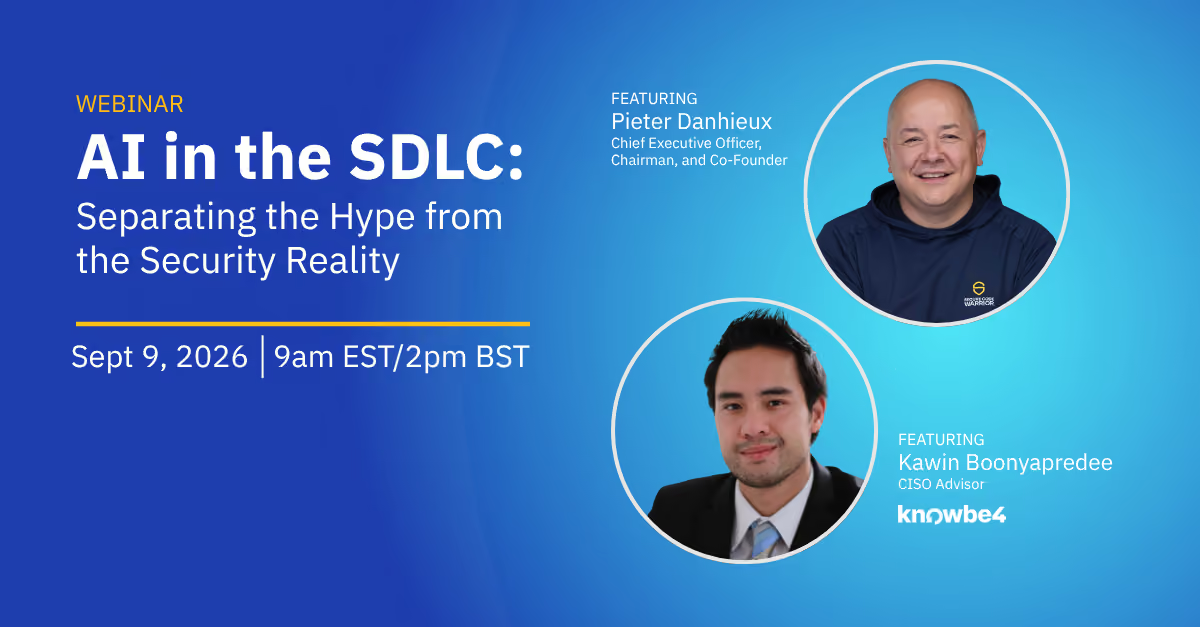
La IA en el SDLC: separando la publicidad de la realidad de la seguridad
La IA en el ciclo de vida de desarrollo de software (SDLC), presentado en colaboración con KnowBe4: Kawin Boonyapredee (asesor CISO de KnowBe4) y Pieter Danhieux (CEO de SCW) analizan los riesgos de seguridad del código generado por IA.
German OWASP Day 2026
Secure Code Warrior patrocina el German OWASP Day 2026, un evento que reúne a profesionales de la seguridad de aplicaciones para explorar las mejores prácticas en desarrollo, operaciones y pruebas seguras. SCW compartirá cómo integrar la seguridad en cada etapa del ciclo de vida del desarrollo.
AdelaideSEC
Secure Code Warrior organiza un torneo de programación segura en AdelaideSEC. Desarrolladores y profesionales de la seguridad compiten de forma práctica para identificar y corregir vulnerabilidades reales, perfeccionando sus habilidades y conectando con la comunidad tecnológica local.
Black Hat USA 26
Secure Code Warrior estará presente en Black Hat USA 2026 en Las Vegas. El CEO Pieter Danhieux, la Chief Customer Officer Fatemah Beydoun y el Chief Product and Technology Officer Alex Bullen estarán allí; contáctanos para reservar una reunión.
FS-ISAC APAC Summit
¡Estamos ansiosos por patrocinar la FS-ISAC APAC Summit el 14 y 15 de julio de 2026 en Singapur! Pase por el stand n.º 8 para conectar con nuestro equipo y no se pierda a Pieter Danhieux el 14 de julio a las 13:15 en la sala Heliconia 3401, donde revelará una investigación innovadora sobre cómo se comparan los modelos de codificación de IA con 10 000 desarrolladores humanos y lo que esto significa para la seguridad en el desarrollo asistido por IA. ¡Nos vemos allí!
Gartner Security & Risk Management Summit 2026
¡Nos entusiasma patrocinar la Gartner Security & Risk Management Summit en Londres, del 22 al 24 de septiembre de 2026! Venga a conectar con nuestro equipo para descubrir cómo Secure Code Warrior ayuda a las organizaciones a gestionar el código generado por IA y a desarrollar habilidades de seguridad duraderas en todo el ciclo de vida de desarrollo de software (SDLC). ¡Nos vemos allí!

OWASP Global AppSec USA
Es un orgullo ser patrocinador de plata de OWASP Global AppSec USA 2026, que celebra su 25.º aniversario los días 5 y 6 de noviembre de 2026 en el Hyatt Regency de San Francisco. Acompáñenos junto a más de 800 profesionales de la seguridad de aplicaciones en sesiones sobre seguridad de IA, modelado de amenazas, una competición Capture the Flag, la sala de demostraciones de proyectos de OWASP y recepciones exclusivas para establecer contactos. ¡Venga a vernos y conectemos!

Seminario web de casos de éxito de clientes: Danske Bank
Danske Bank comparte cómo construyó una cultura de programación segura y próspera: estrategias clave, resultados reales y lecciones que puedes replicar. Míralo bajo demanda.

Gartner Security & Risk Management Summit
Acompáñanos en la Gartner Security & Risk Management Summit, del 1 al 3 de junio de 2026, en National Harbor, Maryland. Nos entusiasma reunirnos con CISO y líderes de ciberseguridad para obtener información experta sobre IA, resiliencia ante riesgos y la evolución del panorama de amenazas, con el fin de fortalecer la postura de seguridad de sus organizaciones. ¡No olvides conectar con nosotros y pasar por nuestro stand!
De la IA en la sombra a la gobernanza de software de IA: recuperando la visibilidad en su base de código
Acompaña a Matias Madou, CTO de Secure Code Warrior, y a Tamim Noorzad, Director de Producto, para descubrir cómo la gobernanza de software mediante IA proporciona la visibilidad y los conocimientos necesarios para gestionar el desarrollo asistido por IA a gran escala.

OWASP Global AppSec EU
Estamos deseando patrocinar la conferencia OWASP Global AppSec EU, que celebra su 25.º aniversario del 22 al 26 de junio de 2026 en el Austria Center de Viena. Acompáñenos junto a más de 800 expertos para explorar la dinámica zona de expositores, participar en el programa Meet the Mentor y obtener créditos CPE, todo ello mientras disfruta de recepciones exclusivas para establecer contactos. ¡No olvide conectar con nosotros y pasar por nuestro stand!

OWASP BASC
Nos entusiasma patrocinar OWASP BASC el 11 de abril en Boston, MA. Se trata de la conferencia líder en seguridad de aplicaciones, que reúne a profesionales de la seguridad, desarrolladores e investigadores para impulsar el campo de la seguridad de aplicaciones en Boston.

OT Summit Madrid
Acompáñanos en el OpenText Summit Madrid 2026, un evento presencial diseñado para mostrar cómo la IA, la nube y la gestión segura de la información están impulsando a una nueva generación de empresas inteligentes.
Cyber Security Summit
El Cyber Security Summit se celebra los días 28 y 29 de abril y es una conferencia de primer nivel que reúne a expertos, innovadores y expositores de élite para presentar las últimas tendencias, estrategias de TI resilientes y las mejores prácticas del sector. ¡No pierda la oportunidad de pasar por nuestro stand y conectar con nosotros!
Competencia en seguridad para desarrolladores: acelerar la corrección de vulnerabilidades con AST integrado y capacitación segura para desarrolladores
Deja de limitarte a encontrar vulnerabilidades y empieza a solucionarlas de forma definitiva. Detectar un error es solo la mitad de la batalla. Para lograr un verdadero diseño seguro (Secure by Design), los conocimientos de seguridad deben traducirse en una corrección rápida y eficaz. Acompaña a los expertos Eric Johnson de Secure Code Warrior y Steven Zimmerman de Black Duck el 18 de marzo para aprender a cerrar la brecha entre la detección y la capacitación de los desarrolladores.

Tech Council Parliamentary Innovation Showcase
El Parliamentary Innovation Showcase 2026, evento insignia del Tech Council of Australia (TCA), ofrece una oportunidad fantástica para que responsables de la toma de decisiones, líderes de la industria, académicos y entusiastas de la tecnología exploren tecnologías de vanguardia, intercambien ideas y obtengan información sobre el futuro de la investigación, la inversión y la innovación.
Cumbre virtual de seguridad de productos
Secure Code Warrior se enorgullece de asociarse con Cycode para la Product Security Virtual Summit de este año, que tendrá lugar el 28 de enero. Exploraremos el futuro del software seguro en la era de la IA y mostraremos cómo convertir las alertas de seguridad en superpoderes para los desarrolladores.

Phishapalooza
Es un honor para SCW asistir a la 18.ª edición anual de Phishapalooza para apoyar a la American Cancer Society. Esperamos conectar con la comunidad local de ciberseguridad en una jornada de pesca en hielo y recaudación de fondos en Twin Cities. Únase a nosotros en esta colaboración con GuidePoint Security para ayudar a impulsar donaciones significativas para esta gran causa.
OWASP LASCON
¡Nos enorgullece ser patrocinadores Gold de OWASP LASCON 2026 en Austin, Texas! Acompáñenos en el Norris Conference Center, donde nos reuniremos con más de 400 desarrolladores web y profesionales de la seguridad para compartir ideas de vanguardia sobre seguridad en aplicaciones.

New York Secure Code Showdown
SCW, OWASP y AWS te invitan a mejorar tus habilidades en el New York Secure Code Showdown el jueves 19 de febrero de 2026, de 11 a. m. a 4 p. m. EST. Este torneo te desafía a identificar y corregir vulnerabilidades en los principales lenguajes de programación que elijas. ¡Es una excelente manera de dominar los fundamentos de la programación segura mientras compites contra tus colegas!

Gold Coast BSides
¡Nos emociona organizar un torneo de programación segura en BSides Goldie! Acompáñanos en Gold Coast, Australia, para una competición práctica donde podrás poner a prueba tu capacidad para identificar y corregir vulnerabilidades del mundo real. Tanto si eres un desarrollador experimentado como si te inicias en la seguridad, esta es una oportunidad fantástica para colaborar, perfeccionar tus habilidades y ayudar a construir una comunidad tecnológica local más segura.
BSides Frankfurt
¡Nos entusiasma organizar un torneo de programación segura en BSides Frankfurt! Acompáñanos en el campus de la Goethe-Universität Frankfurt para una competición práctica donde podrás poner a prueba tu capacidad para identificar y corregir vulnerabilidades del mundo real. Tanto si eres un desarrollador experimentado como si te inicias en la seguridad, esta es una oportunidad fantástica para colaborar, perfeccionar tus habilidades y ayudar a construir una comunidad tecnológica local más segura.
RSA Conference
Nos dirigimos a San Francisco para asistir a la RSA Conference 2026. Ayudamos a las organizaciones a dotar a sus desarrolladores de las habilidades necesarias para escribir código seguro desde el principio. Visítanos en el stand n.º 250 del South Expo Hall y descubre cómo podemos crear una comunidad de desarrolladores centrados en la seguridad dentro de tu organización.

FS-ISAC FinCyber Today Canada
Estamos listos para hablar sobre la gestión de riesgos de los desarrolladores en el FS-ISAC FinCyber Today Canada. Ayudamos a las instituciones financieras a mitigar los riesgos de sus aplicaciones capacitando a sus desarrolladores en la escritura de código seguro. Visítenos en nuestro stand en el Solutions Hall para ver cómo podemos fortalecer su postura de seguridad.
Modelado de amenazas con IA: convirtiendo a cada desarrollador en un experto en modelado
Modelado de amenazas con IA: cómo convertir a cada desarrollador en un experto en modelado, directamente desde su IDE.

Cómo encontrar a sus desarrolladores
La gerente de currículo e incorporación, Katelynd Trinidad, explica diversos métodos para identificar a los colaboradores de código en su organización y garantizar que reciban la formación en programación segura necesaria.

El poder de la marca en AppSec, DevSec y DevSecOps (¡¿Qué hay en un acrónimo!?)
En AppSec, un impacto duradero requiere mucho más que tecnología: necesita una marca sólida. Una identidad potente garantiza que tus iniciativas resuenen y fomenten un compromiso sostenido dentro de tu comunidad de desarrolladores.

Vibe Coding: Guía práctica para actualizar su estrategia de AppSec para la IA
Mira este seminario bajo demanda para aprender cómo capacitar a los gerentes de AppSec para que sean facilitadores de IA, en lugar de obstáculos, mediante un enfoque práctico centrado en la formación. Te mostraremos cómo aprovechar Secure Code Warrior (SCW) para actualizar estratégicamente tu estrategia de AppSec en la era de los asistentes de programación con IA.

Conferencia virtual The Future of Cyber Security
La serie de conferencias The Future Of Cyber Security tiene como objetivo ayudar a las empresas a mantenerse un paso por delante de los atacantes mediante una serie de sesiones reveladoras que no encontrará en ninguna otra conferencia de seguridad. ¡Estamos deseando conocerle virtualmente!

SecTor
¡Visite nuestro stand n.º 336 en SecTor 2025 en Toronto, en el Metro Toronto Convention Centre! Junto con otros profesionales de la seguridad, compartiremos nuestras investigaciones y técnicas más recientes sobre amenazas clandestinas y defensas corporativas.

OWASP New Zealand Day
¡Nos entusiasma asistir al OWASP New Zealand Day en el campus de la Universidad de Auckland! Esta conferencia se centra en la seguridad web y de aplicaciones, con la misión de ayudar a los desarrolladores locales a crear aplicaciones más seguras mediante un enfoque en arquitectura robusta y técnicas de desarrollo. ¡Asegúrate de visitar nuestro stand y conectar con nosotros para hablar sobre nuestra Plataforma de Gestión para Desarrolladores!

OWASP Global AppSec 2025 EE. UU.
¡Visítanos en nuestro espacio de exposición en el Marriott Marquis, en el centro de Washington D. C.! Tendrás la oportunidad de conectar con nosotros y con más de 800 expertos en seguridad que comparten la misma pasión por todo lo relacionado con este ámbito.

OWASP BeNeLux Days
¡Visita nuestro stand en las jornadas OWASP BeNeLux Days que se celebrarán en Malinas, Bélgica! Este evento te ofrece charlas técnicas de expertos en seguridad, DevOps y nube, además de formación práctica en áreas clave de seguridad. También podrás escuchar a líderes del sector en las ponencias principales, explorar la tecnología de seguridad más reciente en los stands de los proveedores y participar en actividades como Capture The Flag y formación en herramientas de seguridad.
Melbourne AppSec & DevSecOps Summit
¡Prepárate para un día emocionante de aprendizaje y networking en la Melbourne AppSec & DevSecOps Summit! Estamos deseando conectar con líderes de seguridad y desarrollo como tú, compartir ideas y explorar las últimas tendencias en seguridad de aplicaciones y DevSecOps. Ya que estarás allí, programemos una breve reunión para hablar sobre cómo nuestras soluciones pueden mejorar tus estrategias de gestión de desarrolladores.
FS-ISAC Fall Summit
Visítenos en la FS-ISAC Fall Americas Summit para nuestro desayuno el martes 7 de octubre a las 8:00 a. m. en la mesa del patrocinador de catering, donde exploraremos cómo las estrategias de diseño seguro y la gestión de riesgos centrada en el desarrollador están transformando la ciberseguridad.

CISO Inspired Summit EE. UU.
¡Acompáñenos en la CISO Inspired Summit New York 2025! Esta es su oportunidad para conectar con líderes en ciberseguridad, profundizar en estrategias de defensa proactiva y crear marcos de seguridad resilientes para navegar con confianza en el cambiante panorama digital actual.

CISO Inspired Summit UK
Este noviembre, acompáñanos en la CISO Inspired Summit UK 2025. Conecta con otros líderes de ciberseguridad para abordar las amenazas emergentes, fortalecer tus defensas digitales y crear estrategias sólidas para la resiliencia empresarial en el panorama cibernético actual, que evoluciona rápidamente.

BSides Bournemouth
BSides Bournemouth es una conferencia de ciberseguridad impulsada por la comunidad que se llevará a cabo el 16 de agosto en el Royal Bath Hotel de Bournemouth, Reino Unido. Acompáñanos a nosotros y a otros grandes patrocinadores como JP Morgan Chase en una jornada de charlas reveladoras, networking y actividades prácticas.

Black Hat USA
¡Acompáñanos junto a nuestros ejecutivos en Black Hat USA en el Mandalay Bay de Las Vegas, NV! Están deseando conversar sobre los riesgos de seguridad en el código de IA/LLM y el retorno de inversión de contar con desarrolladores capacitados.

OWASP Global AppSec EU 2025
Visítanos en el stand n.º G08 en el OWASP Global AppSec EU para descubrir cómo los principios de diseño seguro y una gestión eficaz de los riesgos para desarrolladores están dando forma a la próxima generación de la ciberseguridad.
FS-ISAC EMEA Summit
Visítenos en la cumbre FS-ISAC EMEA para nuestro desayuno el 21 de mayo a las 8:00 a. m. en la mesa del patrocinador de catering, donde exploraremos cómo las estrategias de diseño seguro y la gestión de riesgos centrada en el desarrollador están transformando la ciberseguridad.
Cybersecurity Summit, Hamburgo
Nos entusiasma conectar con responsables de la toma de decisiones e innovadores en la Cybersecurity Summit para analizar cómo la programación segura y proactiva puede acelerar el desarrollo de software a la vez que mejora la postura de seguridad.

OpenText Summit Madrid
¡Secure Code Warrior se enorgullece de patrocinar el OpenText Summit Madrid 2025 el 10 de abril! Este evento exclusivo reúne a líderes para explorar cómo la nube, la seguridad y la IA están transformando la gestión de la información. Con sesiones adaptadas en torno a los ejes de Explorar, Transformar e Imaginar, los asistentes obtendrán conocimientos, mejores prácticas e historias de éxito reales.
Australian Cyber Exchange
El 3 de abril, nuestro CEO, Pieter Danhieux, intervendrá en ACE25, el Australian Cyber Exchange inaugural, que reúne al gobierno, al sector privado y al ámbito académico para fortalecer las capacidades cibernéticas de Australia. Con un enfoque en la innovación, la soberanía y el crecimiento, ACE25 contará con paneles, exposiciones y sesiones de presentación centradas en los desafíos clave de la ciberseguridad.

El futuro de la ciberseguridad en Londres
Secure Code Warrior asistirá a esta conferencia de día completo que reúne a los mejores expertos en ciberseguridad para abordar las amenazas en constante evolución de nuestro mundo digital, desde el ransomware y las redes de bots hasta el criptohacking y el cibercrimen como servicio. ¡Esperamos con interés los debates esclarecedores y las estrategias de vanguardia!

OWASP SnowFROC
¡Acompáñanos en SnowFROC '25, la conferencia de seguridad de aplicaciones más importante de Denver! Este evento de un día, que reúne a unos 400 asistentes, ofrece formación práctica, excelente gastronomía y oportunidades de networking inigualables. Se celebrará el viernes 14 de marzo de 2025 y contará con presentaciones y talleres dirigidos por expertos sobre diversos temas de ciberseguridad.

BSides Limburg
¡Secure Code Warrior organizará un torneo en BSides Limburg este año el 14 de marzo! BSides es un evento de ciberseguridad impulsado por la comunidad que va más allá de las conferencias tradicionales, fomentando debates profundos, demostraciones prácticas y la colaboración en un entorno cercano. ¡Es el lugar donde cobran forma las próximas grandes ideas en seguridad!
2.º Torneo Anual de Programación Segura de OWASP Maine 2025
¡OWASP Maine, en colaboración con Secure Code Warrior, organizará el segundo torneo anual de programación segura de OWASP Maine! Este será un encuentro presencial al que invitamos a todos los desarrolladores de software y profesionales de seguridad de aplicaciones, desde niveles iniciales hasta principales. ¡Trae tu portátil y tu ingenio para programar de forma segura, y compite contra tus colegas para ser coronado como el programador más seguro del estado de Maine en 2025!

NDC Security 2025
Sumérgete en temas de vanguardia, talleres prácticos y networking con colegas en el corazón de Oslo. No pierdas esta oportunidad de ampliar tus conocimientos y dar forma al futuro de la seguridad. ¡Visítanos en el puesto H para descubrir cómo Secure Code Warrior ayuda a los desarrolladores a mejorar su productividad y la seguridad de su código!

RSA Conference 2025
Visítanos en el stand n.º 2353 en la RSAC 2025 para explorar soluciones innovadoras y participar en la conversación que está definiendo el futuro de la ciberseguridad.

DevSecOps360 Londres
Acompáñanos el miércoles 22 de enero de 2025 en el IBM Innovation Studio de Londres en un evento revelador donde presentaremos nuestra visión más reciente de integración DevSecOps dentro del ecosistema de socios.

Black Hat Europe
Únete a nosotros en Black Hat Europe, en el ExCeL de Londres

OWASP Benelux
SCW se enorgullece de patrocinar la conferencia de este año. Visite nuestro stand y descubra cómo SCW ayuda a las empresas a dominar el OWASP Top 10 y a reducir los riesgos de seguridad para organizaciones en toda Europa.

German OWASP Day 2024
Acompaña a Secure Code Warrior en Leipzig, Alemania, para conocer las perspectivas de OWASP, el rumbo de la seguridad del software en 2025 y disfrutar de una excelente sesión de networking.
DevSecOps 360 Toronto
Únase a SCW, IBM, Black Duck, IriusRisk y Contrast para descubrir cómo su organización puede acelerar el desarrollo mientras minimiza las vulnerabilidades, aportando beneficios claros tanto a los equipos de negocio como a los de seguridad.

Cloud & Cyber Security Expo, París
Secure Code Warrior tiene el placer de ser patrocinador de plata del evento de ciberseguridad más importante de Francia. Esperamos verle allí.

OpenText World 2024
Únete a Secure Code Warrior y OpenText para descubrir cómo empresas de todo el mundo están aprovechando los hallazgos de SAST para crear una experiencia de aprendizaje ágil en programación segura.
DevSecOps 360 Londres
Acompañe a SCW, IBM, BlackDuck e IruisRisk en un evento revelador donde presentaremos nuestras integraciones más recientes y descubra cómo otras empresas han logrado mejoras reales en productividad y resultados para sus organizaciones.

AppSecDay Estocolmo
Únete a Secure Code Warrior, OpenText y Sonatype para debatir sobre cómo gestionar el código abierto, el cumplimiento de la normativa NIS2, la IA y DevSecOps
DevSecOps 360 Milán
Acompáñenos para ver cómo la automatización puede impulsar un desarrollo más rápido y seguro. Junto con nuestros socios IBM Cyber Security Services, Synopsys e IriusRisk, exploraremos soluciones prácticas para reducir vulnerabilidades y mantener la competitividad de sus equipos.

Charity Pro-Am Scramble
Únase a Secure Code Warrior y a nuestro socio Arctiq en el Charity Pro-Am Scramble en Golf Le Diable, en Mont Tremblant. Juntos, daremos el golpe de salida por una gran causa, apoyando a KidSport Québec para ayudar a que más niños participen en deportes de equipo y construyan su futuro a través del poder del juego.
AppSec Day Utrecht
A medida que la seguridad de las aplicaciones evoluciona, las organizaciones integran cada vez más soluciones de IA para la detección y prevención de amenazas en tiempo real. ¡Únete a Secure Code Warrior y a nuestros socios OpenText y Sonatype!

Experiencia Red Zone de los SF 49ers
Únete a SCW y Guidepoint para disfrutar de un gran partido de fútbol, excelente comida de tailgate y conversaciones interesantes sobre seguridad de software y cómo evitar que las vulnerabilidades de seguridad te hagan un "tackle".

Seminario web: SCW Trust Agent y hoja de ruta del tercer trimestre
Acompaña a Patrick Collins, director de producto de Secure Code Warrior, mientras presenta y demuestra la nueva oferta de productos SCW Trust Agent y analiza la hoja de ruta de productos para los próximos meses.

OWASP 2024 Global AppSec
La conferencia Global AppSec US promete estar llena de acción con debates sobre las últimas tendencias y temas del sector. Visítanos en nuestro stand en San Francisco para una demostración de nuestras novedades más recientes.
Transformación DevSecOps
DevSecOps permite identificar problemas de seguridad en etapas tempranas del ciclo de vida de desarrollo, presentándolos directamente a los desarrolladores que pueden generar un mayor impacto.

Cumbre de Ciberseguridad
Los principales expertos de medianas y grandes empresas se reunirán con proveedores innovadores de soluciones digitales de ciberseguridad para negocios. Aprenda de los expertos en nuestras conferencias y conozca a los proveedores líderes en el área de exposición.

Black Hat USA
En su 27.ª edición, Black Hat USA regresa al Mandalay Bay Convention Center de Las Vegas con un programa de 6 días. El evento comenzará con cuatro días de capacitaciones especializadas en ciberseguridad (del 3 al 8 de agosto), con cursos para todos los niveles. La conferencia principal de dos días (7 y 8 de agosto) contará con más de 100 sesiones informativas seleccionadas, decenas de demostraciones de herramientas de código abierto en Arsenal, un completo Business Hall, eventos sociales y de networking, y mucho más.

Cumbre de AppSec y DevSecOps
Desentraña, unifica y potencia tus estrategias de seguridad en la Melbourne AppSec and DevSecOps Summit 2024. Mejora tus habilidades de seguridad y colócate a la vanguardia de la revolución en seguridad de aplicaciones y en la nube.
Evalúe el estado actual de su programa de seguridad con SCW Trust Score
En el panorama de seguridad actual, que evoluciona rápidamente, es fundamental saber en qué punto se encuentra su programa de seguridad. Acompañe a Matias Madou, director de tecnología y cofundador de Secure Code Warrior, para hablar sobre una innovación líder en el sector para la evaluación comparativa de programas de seguridad: SCW Trust Score.
Nordic IT Security
Nordic IT Security, la cumbre de ciberseguridad más prestigiosa de Escandinavia, lleva 17 años siendo el referente clave para navegar por el panorama de amenazas digitales en la región nórdica.

Hora del café belga
Para los asistentes a la RSAC de Bélgica, organizaremos un "Último café del día" especial el martes 7 de marzo a las 15:00 h. Acompañen a nuestros compatriotas belgas, el CEO Pieter Danhieux y el CTO Matias Madou, junto con otros ejecutivos de Secure Code Warrior, para cerrar otra exitosa jornada de la RSAC con un buen café y deliciosos bocados.

Tomar el control de las alertas de vulnerabilidad
El panorama actual de amenazas es cada vez más difícil de gestionar para muchas empresas, que luchan con un enfoque de seguridad de aplicaciones diseñado para reaccionar en lugar de tomar el control.

Cafetería SCW en RSAC 2024
¡La cafetería de SCW regresa por cuarto año consecutivo! Acompáñanos para tomar un café y descubre cómo integrar una seguridad sólida en tus aplicaciones.

RSA Conference 2024
¡El arte de lo posible está aquí! Visítenos en el stand 5179 para descubrir cómo reducir sus vulnerabilidades en un 53%

Reúnete con el equipo directivo de SCW en RSAC24
Nuestros cofundadores y ejecutivos estarán en la cafetería Bluestone Lane Union Square del 6 al 7 de mayo disfrutando de uno de los mejores cafés de San Francisco y atendiendo reuniones.

Confiamos en los desarrolladores y en la IA
SCW Coffee Shop en RSAC24 presenta: Acompaña a Matias Madou, nuestro cofundador y CTO, junto a expertos del sector, mientras conversan sobre los desafíos y las estrategias para medir las competencias de seguridad dentro de los equipos de desarrollo

Cómo cuantificar la eficacia de su programa de codificación segura con el SCW Trust Score
SCW Coffee Shop en RSAC24 presenta: Acompaña a Patrick Collins, CTPO, y a Junie Dinda, CMO, en una sesión a fondo sobre el nuevo SCW Trust Score, el primer estándar de la industria que está transformando el panorama de los programas de codificación segura.

Carolina Hurricanes con GuidePoint
¡Acompáñanos junto a nuestros socios de GuidePoint en la pista de hockey para disfrutar de un emocionante partido y charlas sobre seguridad de aplicaciones!

Happy Hour para proveedores en el Área de la Bahía
Más información próximamente.

Mujeres líderes en seguridad
SCW Coffee Shop en RSAC24 presenta: Acompaña a Fatemah Beydoun, cofundadora y CCO, junto a un panel de mujeres líderes del sector mientras debaten cómo integrar la seguridad desde el inicio para corregir la brecha de género en la industria. Moderado por nuestra compañera Holly Whalen, vicepresidenta de socios de canal.
De cumplir requisitos a gestionar riesgos: libera el verdadero potencial de SAST
Descubre estrategias innovadoras para maximizar la eficacia de tus herramientas de SAST e implementar un programa de seguridad impulsado por los desarrolladores.
secIT - Hannover 2024
Reserva una reunión o pásate por el stand 14 durante secIT.
Taller práctico de seguridad de aplicaciones
En colaboración con AWS, Contrast Security y Arctiq, te ofrecemos un taller interactivo y práctico sobre seguridad de aplicaciones (AppSec)

Cata de vinos virtual - Ohio
Únase a nosotros, a GuidePoint y a otros socios para una cata de vinos virtual con Silver Oaks Winery.
DevSecOps 360 - Riad
En colaboración con IBM, Synopsys e IriusRisk, compartiremos nuestra visión más reciente sobre la integración de DevSecOps dentro del ecosistema de socios
DevSecOps 360 - Múnich
En colaboración con IBM, Synopsys e IriusRisk, compartiremos nuestra visión más reciente sobre la integración de DevSecOps dentro del ecosistema de socios
DevSecOps 360 - Dubái
En colaboración con IBM, Synopsys e IriusRisk, compartiremos nuestra visión más reciente sobre la integración de DevSecOps dentro del ecosistema de socios
La evolución del rol del desarrollador de AppSec
Cambios, causas y consideraciones para uno de los roles más importantes en el equipo de seguridad de su empresa.
Refuerce la seguridad desde el inicio: desarrolle su capacidad de protección
Cómo ayudar a sus desarrolladores a crear y lanzar software seguro con mayor rapidez.
Adelantar la seguridad en el diseño (shifting left)
Reduzca los riesgos y costes asociados a la seguridad de las aplicaciones capacitando a los desarrolladores para que sean la primera línea de defensa de su organización.
Formación en seguridad «shift-left» y detección de vulnerabilidades para sistemas embebidos
En este seminario web, analizamos los retos a los que se enfrentan las organizaciones al adoptar un enfoque de seguridad desde el diseño en el desarrollo, especialmente en software embebido, y cómo aprovechar las mejores prácticas en tecnología de aprendizaje y los beneficios del "shift left" para optimizar la formación de los desarrolladores en código seguro.
Cumbre Virtual de Programación Segura
¡Bienvenido al grupo de usuarios de Secure Code Warrior! Esta sesión presenta actualizaciones de productos, inspiradoras historias de éxito de clientes y una mesa redonda interactiva. Conozca cómo sus pares superan los desafíos de seguridad de las aplicaciones y descubra consejos para maximizar el retorno de la inversión de su programa.
Saltworks y Secure Code Warrior: mejores juntos
Defendemos la idea de que cuando el aprendizaje y las competencias de los desarrolladores aumentan, las vulnerabilidades del código disminuyen.
Únete a nosotros en la conferencia DEVOPS
Acompáñanos en la DEVOPS Conference este 8 y 9 de marzo para disfrutar de charlas reveladoras y la oportunidad de participar en el torneo de programación segura. ¡Consigue tus entradas gratuitas ahora!
¿Es la seguridad un problema del desarrollador?
La tecnología ha explotado. Y TODO necesita ser protegido. Sin embargo, los equipos de seguridad no cuentan con el personal suficiente para cubrir todos los frentes en tiempos de rápido crecimiento tecnológico y amenazas de ciberseguridad en constante evolución.

Aumente la velocidad de lanzamiento de software con una seguridad integral impulsada por los desarrolladores
Sabemos que estos horarios pueden no ser ideales para todos, así que si prefieres ver el seminario web en otro momento, regístrate y te enviaremos la grabación. Ante el aumento de las brechas de seguridad derivadas de vulnerabilidades de software explotables, las organizaciones deben buscar minimizar
Cómo cerrar la brecha de evitación y remediación en el cumplimiento de código abierto.
Cerrar esta brecha es fundamental para ayudar a los equipos de ingeniería y a sus líderes a comprender mejor el impacto del software de código abierto en la capacidad de una organización para crear y entregar soluciones sin riesgos. Escuche cómo nuestros expertos abordan las auditorías de software.
Cómo construir un programa de AppSec con una base sólida
La importancia y los enfoques clave para establecer una línea base al desarrollar la estrategia de tu programa de seguridad de aplicaciones.
¿Por qué es importante el SBOM para prepararse ante la Ley de Ciberresiliencia?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Mes de la Concienciación sobre Ciberseguridad 2026: Comprender la seguridad de la IA es fundamental para la defensa empresarial
Hemos llegado a un punto en el que la mayoría de las principales empresas de IA han pedido públicamente una ralentización global en el desarrollo de la IA para que las medidas de seguridad puedan ponerse al día, pero la verdad es que ya se han materializado graves problemas de seguridad. Esto deja a innumerables líderes de seguridad y equipos ejecutivos en una situación urgente, a medida que los costes monetarios y de riesgo de la implementación de la IA siguen acumulándose.

Habilitador 8: Branding de su programa
Un programa de codificación segura necesita algo más que un buen contenido para tener éxito. El Habilitador 8 muestra cómo el branding transforma la participación en una experiencia codiciada basada en el estatus.

Cada empleado está ahora en la primera línea de la ciberseguridad de la IA
El panorama tecnológico empresarial está cambiando a una velocidad que pocos previeron hasta que fue demasiado tarde. Hemos cruzado oficialmente el umbral del código escrito por humanos y la asistencia básica de copilotos hacia la era del Ciclo de Vida de Desarrollo Agéntico (ADLC). Si bien los agentes de IA autónomos prometen una eficiencia sin precedentes en múltiples funciones, también traen consigo una clase completamente nueva de riesgos regulatorios y de seguridad.
Habilitador 7: Reconocimiento al desarrollador
El reconocimiento impulsa la participación. El Habilitador 7 celebra los logros de los desarrolladores a lo grande, con recompensas y artículos exclusivos que marcan victorias reales y merecidas en codificación segura.

Mencionado en el Gartner® Hype Cycle™ for Application Security 2026
Secure Code Warrior ha sido mencionado en el Gartner® Hype Cycle™ for Application Security 2026 en las categorías de Seguridad de Codificación Agéntica y Formación en Codificación Segura. He aquí el motivo.

¿Es usted CISO o líder de ingeniería y le preocupa la seguridad y el costo de la generación de código mediante LLM?
Consulte el SCW AI Trust Index, nuestros datos patentados de evaluación comparativa de LLM, antes de apostar todo por un modelo de IA.

Habilitador 6: Informes periódicos a los líderes
El respaldo de la dirección no se mantiene solo. El Habilitador 6 muestra cómo los informes periódicos mantienen a los líderes comprometidos, informados e involucrados en el éxito del programa.

El futuro de la gobernanza de software de IA se construye sobre alianzas sólidas
Descubre por qué Secure Code Warrior se está convirtiendo en una empresa centrada en el canal y cómo nuestros socios de confianza ayudan a las organizaciones a adoptar la gobernanza de software mediante IA de forma segura y a gran escala.

Citizen AI de Secure Code Warrior: Prepare a su equipo para la IA
Programa de alfabetización en IA de Secure Code Warrior para empleados que no son desarrolladores.

Por qué la mayoría de los CISO navegan la adopción de la IA a ciegas (y cómo pueden evitarlo)
Secure Code Warrior acaba de publicar un nuevo informe técnico que presenta un modelo prescriptivo y estratégico para la adopción de IA. Esta guía permite a los líderes de seguridad identificar su nivel actual de madurez y avanzar de forma efectiva en el control de los riesgos de seguridad asociados a la inteligencia artificial en sus organizaciones.
Habilitador 5: Programas de certificación
Ve más allá de la formación de una sola vez. Enabler 5 crea programas de certificación multinivel que ofrecen a los desarrolladores una progresión significativa y habilidades validadas.
La NSA acaba de publicar su primera guía de seguridad sobre MCP. Esto es lo que significa para la capacitación de los desarrolladores.
La NSA ha publicado su primera guía de seguridad para MCP. El plan de estudios de SCW ya cubre 18 de los 23 puntos planteados; aquí puedes ver cómo se relacionan.

Mencionado en el Gartner® Hype Cycle™ for Secure Software Engineering 2026
Gartner reconoce a SCW en dos ocasiones. A medida que los agentes de IA asumen un papel más relevante en el desarrollo, SCW le brinda la capacidad y la gobernanza necesarias para adoptar el desarrollo impulsado por IA de forma segura.

Anuncio de Adaptive Learning: el antídoto contra el riesgo de seguridad del software de IA y las brechas de habilidades
Adaptive Learning conecta SCW Trust Agent con toda nuestra plataforma de aprendizaje, garantizando que la formación esté siempre perfectamente alineada con la actividad de los desarrolladores en tiempo real.
Aprendizaje de codificación segura que refleja el uso real de la IA
Adapta la formación en programación segura a la actividad real de desarrollo con IA: asigna automáticamente orientación a los desarrolladores que utilizan herramientas de IA, sin intervención manual.Adapta la formación en programación segura a la actividad real de desarrollo con IA: asigna automáticamente orientación a los desarrolladores que utilizan herramientas de IA, sin intervención manual.
Capacite a los desarrolladores sobre los riesgos reales en su código, ya sea escrito por humanos o generado por IA
El aprendizaje adaptativo asigna automáticamente formación en programación segura a los desarrolladores que introducen vulnerabilidades reales, reduciendo los riesgos recurrentes desde su origen.Banner del blog de Secure Code Warrior con una superposición azul sobre un desarrollador trabajando en un escritorio con varios monitores que muestran código, junto al titular «Forma a los desarrolladores en los riesgos reales de su código».
Habilitador 4: Baja barrera de acceso para el usuario
Elimine la fricción de su programa de codificación segura con el Habilitador 4: Baja barrera de acceso para el usuario. Explore estrategias de SSO, incorporación anticipada y estado de retransmisión para que los desarrolladores comiencen su formación con un solo clic.
Preparar a los desarrolladores para la era de la IA generativa: colaboración con AWS
Me enorgullece anunciar que Secure Code Warrior ha firmado un acuerdo de colaboración estratégica con Amazon Web Services (AWS). Dada la rápida evolución del panorama de amenazas, esta colaboración estratégica llega en un momento crucial tanto para los líderes de seguridad como para los desarrolladores con visión de futuro.
Asegurando el futuro del software: SCW y KnowBe4 unen fuerzas
Hoy me complace anunciar la próxima alianza estratégica entre Secure Code Warrior y KnowBe4. KnowBe4 es un líder de renombre mundial en la gestión integral de riesgos humanos y de IA agente, lo que los convierte en el socio perfecto para ayudarnos a distribuir conocimientos fundamentales sobre seguridad a organizaciones de todo el mundo.

Criptografía poscuántica: los ordenadores cuánticos romperán el cifrado actual. ¿Está preparado?
La criptografía poscuántica (PQC) es fundamental para proteger los datos frente a las amenazas de la computación cuántica. Descubra cómo la estrategia de «recopilar ahora, descifrar después» expone riesgos y cómo los desarrolladores pueden prepararse para una seguridad cuántica.

Habilitador 3: Plan de comunicación para desarrolladores
Mantén a tus desarrolladores motivados en tu programa de codificación segura con un plan de comunicación sólido. Aprende a destacar los beneficios, establecer el tono adecuado y celebrar los logros.
La era de los agentes llegó antes de tiempo: no se deje sorprender
Claude Mythos de Anthropic representa un cambio fundamental y permanente en la forma en que todo líder de seguridad debe abordar su programa de protección, especialmente en lo que respecta a la gestión de parches en sistemas heredados.

Factor clave 2: Patrocinio de la alta dirección
Explora el habilitador 2: Patrocinio de la alta dirección. Descubre por qué el compromiso activo del CIO, el CTO y el CISO es fundamental para impulsar la adopción por parte de los desarrolladores y la credibilidad del programa.
Observe y asegure el ADLC: un marco de cuatro puntos para CISO y equipos de desarrollo que utilizan IA
Mientras los equipos de desarrollo buscan aprovechar al máximo los innegables beneficios de la IA generativa, proponemos un marco fundamental de cuatro puntos que permitirá a los líderes de seguridad implementar herramientas y agentes de codificación con IA bajo estándares de seguridad más elevados y pertinentes. Este marco detalla las acciones concretas que las empresas pueden tomar para garantizar un desarrollo de código seguro, tanto ahora como en el futuro, a medida que la IA agente cobre mayor relevancia.
Cybermon ha vuelto: las misiones de IA Beat the Boss ya están disponibles bajo demanda
Cybermon 2025 Beat the Boss ya está disponible todo el año en SCW. Implementa desafíos de seguridad avanzados de IA/LLM para fortalecer el desarrollo de IA segura a gran escala.
La IA puede escribir y revisar código, pero los humanos siguen siendo responsables del riesgo
El lanzamiento de Claude Code Security por parte de Anthropic marca un punto de inflexión decisivo entre el desarrollo de software asistido por IA y la rápida evolución de nuestra forma de abordar la ciberseguridad moderna.
Explicación de la Ley de Ciberresiliencia: qué significa para el desarrollo de software con seguridad desde el diseño
Descubre qué exige la Ley de Ciberresiliencia (CRA) de la UE, a quién afecta y cómo pueden prepararse los equipos de ingeniería mediante prácticas de seguridad desde el diseño, prevención de vulnerabilidades y desarrollo de capacidades técnicas.

Habilitador 1: Criterios de éxito definidos y medibles
El habilitador 1 da inicio a nuestra serie de 10 partes sobre los Habilitadores del Éxito, mostrando cómo vincular la codificación segura con resultados empresariales como la reducción de riesgos y la velocidad para lograr la madurez del programa a largo plazo.
SCW cumple 11 años: adaptabilidad y mejora continua
El 2025 fue un año importante para la IA, la ciberseguridad y para SCW. Afronto el 2026 con una confianza serena y el optimismo que solo se siente cuando el trabajo duro da sus frutos.

Presentamos los 10 facilitadores del éxito
Los 10 factores clave de Secure Code Warrior guían a las organizaciones en la creación de programas de codificación segura duraderos, centrándose en las personas, los procesos y las etapas de madurez del programa.
OWASP Top 10 2025: Fallos en la cadena de suministro de software
El OWASP Top 10 2025 sitúa los fallos en la cadena de suministro de software en el puesto número 3. Mitigue este riesgo de alto impacto mediante el uso estricto de SBOM, el seguimiento de dependencias y el refuerzo de los procesos de CI/CD.

Nueva categoría de riesgo en el OWASP Top Ten: Esperar lo inesperado
El OWASP Top 10 2025 añade el manejo inadecuado de condiciones excepcionales en el puesto n.º 10. Mitigue los riesgos mediante lógica de "fallo cerrado", controladores de errores globales y una validación estricta de las entradas.
OWASP Top 10: 2025 – Novedades y cómo SCW te mantiene al día
Descubre qué ha cambiado en el OWASP Top 10: 2025 y cómo Secure Code Warrior facilita la transición con Misiones, Cursos y perspectivas para desarrolladores actualizadas.
¡Adopta la IA agente en el desarrollo de software RÁPIDO! (Spoiler: probablemente no deberías hacerlo).
Is the cybersecurity world moving too fast on agentic AI? The future of AI security is here, and it's time for experts to move from reflection to reality.

Resolviendo la crisis de visibilidad: cómo Trust Agent cierra la brecha entre el aprendizaje y el código
Trust Agent de Secure Code Warrior resuelve la crisis de codificación segura al validar la competencia de los desarrolladores en cada confirmación. Identifica a todos los colaboradores y automatiza la gobernanza en su flujo de trabajo de desarrollo.

Recuperar el pensamiento crítico en el desarrollo de software seguro asistido por IA
El debate sobre la IA no gira en torno a su uso, sino a su aplicación. Descubre cómo equilibrar la necesidad de aumentar la productividad mediante la IA con una seguridad sólida, apoyándote en desarrolladores que conocen su código a fondo.
AI Coding Assistants: With Maximum Productivity Comes Amplified Risks
In our latest whitepaper, our co-founders Pieter Danhieux and Dr. Matias Madou, Ph.D., explore the double-edged sword that is AI Coding Assistants and how they can be a welcome addition and a significant security liability at the same time.

Evaluación de riesgos de ciberseguridad: definición y pasos
Aborde los riesgos de ciberseguridad en su organización con esta guía práctica para realizar evaluaciones de riesgos de ciberseguridad eficaces.

Por qué el Mes de la Concienciación sobre Ciberseguridad debe evolucionar en la era de la IA
Los CISO ya no pueden depender de las mismas estrategias de concienciación de siempre. En la era de la IA, deben adoptar enfoques modernos para proteger el código, los equipos y las organizaciones.

Agente de confianza SCW: IA - Visibilidad y gobernanza para su ciclo de vida de desarrollo de software asistido por IA
Descubre cómo Trust Agent: AI proporciona una visibilidad y gobernanza profundas sobre el código generado por IA, permitiendo a las organizaciones innovar de forma más rápida y segura.

Programación segura en la era de la IA: prueba nuestros nuevos desafíos interactivos de IA
La programación asistida por IA está transformando el desarrollo. Prueba nuestros nuevos desafíos de IA al estilo Copilot para revisar, analizar y corregir código de forma segura en flujos de trabajo realistas.

SCW lanza una serie de videos gratuita sobre seguridad en IA/LLM para desarrolladores
¡Presentamos nuestra serie de videos gratuita de 12 semanas sobre seguridad en IA/LLM! Aprenda los riesgos fundamentales de la programación asistida por IA y cómo crear aplicaciones más seguras.
Serie de videos sobre seguridad en IA/LLM: todos los episodios, actualizados semanalmente
Tu guía integral de nuestra serie de videos de 12 semanas sobre seguridad en IA/LLM. No te pierdas ningún episodio, domina los conceptos clave de seguridad en IA y sigue el contenido semana a semana.

¿Qué es la codificación segura? Técnicas, estándares y recursos
Descubra qué significa realmente la programación segura y cómo sus prácticas pueden reducir tanto las vulnerabilidades como los costes de seguridad en su empresa.

Más de 10.000 actividades de aprendizaje de código seguro: una década de gestión de riesgos para desarrolladores
Celebramos más de 10,000 actividades de aprendizaje sobre código seguro y una década impulsando a los desarrolladores a reducir riesgos, mejorar la calidad del código y afrontar con confianza el desarrollo asistido por IA.
Cuando las buenas herramientas fallan: envenenamiento de IA y cómo evitar que tu IA actúe como un agente doble
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Estableciendo el estándar: SCW publica reglas gratuitas de seguridad para codificación con IA en GitHub
El desarrollo asistido por IA ya no es una promesa de futuro: es una realidad que está transformando rápidamente la forma en que se escribe software. Herramientas como GitHub Copilot, Cline, Roo, Cursor, Aider y Windsurf están convirtiendo a los desarrolladores en copilotos de su propio trabajo, permitiendo iteraciones más rápidas y acelerando todo, desde la creación de prototipos hasta proyectos de refactorización complejos.
Secure Code Warrior Unraveled: Impact of Secure Developers on Software Metrics
When reflecting on our own technology, SCW’s Developer Risk Management platform, I am buoyed by recent metrics from one of our core enterprise clients, and going down the proverbial rabbit hole into this data tells a tale of a high-adoption, potent Secure by Design initiative that has been proven to considerably reduce risk in their organization.

Cierre el círculo de las vulnerabilidades con Secure Code Warrior + HackerOne
Secure Code Warrior se complace en anunciar nuestra nueva integración con HackerOne, líder en soluciones de seguridad ofensiva. Juntos, estamos creando un ecosistema potente e integrado. HackerOne identifica dónde ocurren realmente las vulnerabilidades en entornos reales, exponiendo el "qué" y el "dónde" de los problemas de seguridad.

Revelado: Cómo define el sector cibernético el concepto Secure by Design
En nuestro informe técnico más reciente, nuestros cofundadores, Pieter Danhieux y el Dr. Matias Madou, Ph.D., se reunieron con más de veinte líderes de seguridad empresarial, incluidos CISO, responsables de AppSec y profesionales de la seguridad, para identificar las piezas clave de este rompecabezas y descubrir la realidad detrás del movimiento Secure by Design. Es una ambición compartida por todos los equipos de seguridad, pero sin un manual de estrategias común.

¿Va a convertir el "vibe coding" tu base de código en una fiesta universitaria?
El «vibe coding» es como una fiesta universitaria, donde la IA es el alma de la celebración, el barril de cerveza. Es muy divertido dejarse llevar, dar rienda suelta a la creatividad y ver hasta dónde te puede llevar la imaginación, pero después de unos cuantos tragos, consumir (o usar la IA) con moderación es, sin duda, la opción más sensata a largo plazo.

Inyección de prompts y riesgos de seguridad de las herramientas de programación con agentes
Cómo engañaron a un agente de programación para que escribiera código vulnerable a inyecciones SQL, instalara herramientas de shell e incluso llegara a rastrear a su usuario

Presentamos Quests: la incorporación más reciente a su viaje hacia el código seguro
Quests permite a los desarrolladores dominar la programación segura mediante un aprendizaje interactivo, lo que reduce los riesgos y optimiza el desarrollo
La década de los defensores: Secure Code Warrior cumple diez años
El equipo fundador de Secure Code Warrior ha permanecido unido, guiando el rumbo a través de cada lección, triunfo y contratiempo durante toda una década. Estamos creciendo y listos para afrontar nuestro próximo capítulo, SCW 2.0, como líderes en la gestión de riesgos para desarrolladores.
10 predicciones clave: La influencia de la IA y la seguridad desde el diseño en 2025 según Secure Code Warrior
Las organizaciones se enfrentan a decisiones difíciles sobre el uso de la IA para respaldar la productividad, la sostenibilidad y el retorno de la inversión en seguridad a largo plazo. En los últimos años ha quedado claro que la IA nunca reemplazará por completo el papel del desarrollador. Desde las asociaciones entre IA y desarrolladores hasta las crecientes presiones (y confusión) en torno a las expectativas de seguridad desde el diseño, analicemos más de cerca lo que podemos esperar durante el próximo año.
OWASP Top 10 para aplicaciones LLM: qué hay de nuevo, qué ha cambiado y cómo mantenerse seguro
Mantente a la vanguardia en la seguridad de aplicaciones LLM con las últimas actualizaciones del Top 10 de OWASP. Descubre las novedades, los cambios y cómo Secure Code Warrior te proporciona recursos de aprendizaje actualizados para mitigar los riesgos en la Inteligencia Artificial Generativa.

La puntuación de confianza revela el valor de las iniciativas de capacitación en seguridad desde el diseño
Nuestra investigación ha demostrado que la formación en código seguro funciona. Trust Score, mediante un algoritmo que utiliza más de 20 millones de puntos de datos de aprendizaje obtenidos del trabajo de más de 250 000 desarrolladores en más de 600 organizaciones, revela su eficacia para reducir las vulnerabilidades y cómo hacer que esta iniciativa sea aún más efectiva.

Reactive Versus Preventive Security: Prevention Is a Better Cure
The idea of bringing preventive security to legacy code and systems at the same time as newer applications can seem daunting, but a Secure-by-Design approach, enforced by upskilling developers, can apply security best practices to those systems. It’s the best chance many organizations have of improving their security postures.

Beneficios de evaluar las habilidades de seguridad de los desarrolladores
El creciente enfoque en el código seguro y los principios de diseño seguro (Secure-by-Design) exige que los desarrolladores reciban formación en ciberseguridad desde el inicio del ciclo de vida de desarrollo de software (SDLC), utilizando herramientas como Trust Score de Secure Code Warrior para medir y mejorar su progreso.

Un amigo fiel: cómo las herramientas de programación por IA y los desarrolladores conscientes de la seguridad pueden colaborar de forma segura
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Impulsar el éxito significativo de las iniciativas empresariales de Secure-by-Design
Nuestro informe de investigación más reciente, Benchmarking Security Skills: Streamlining Secure-by-Design in the Enterprise, es el resultado de un análisis exhaustivo de iniciativas reales de diseño seguro (Secure-by-Design) a nivel empresarial, del cual se derivan las mejores prácticas basadas en hallazgos respaldados por datos.
Análisis profundo: Navegando por la vulnerabilidad crítica de CUPS en sistemas GNU/Linux
Descubre los desafíos de seguridad más recientes para los usuarios de Linux mientras analizamos las vulnerabilidades de alta gravedad detectadas en el Common UNIX Printing System (CUPS). Aprende cómo estos problemas pueden derivar en una posible ejecución remota de código (RCE) y qué medidas puedes tomar para proteger tus sistemas.
How exceptional CISOs are igniting the security fire in their development team
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Programadores contra la seguridad: comparte y aprende - Cross-Site Scripting (XSS)
El cross-site scripting (XSS) aprovecha la confianza de los navegadores y el desconocimiento de los usuarios para robar datos, tomar el control de cuentas y desfigurar sitios web; es una vulnerabilidad que puede complicarse mucho, muy rápidamente. Echemos un vistazo a cómo funciona el XSS, qué daños puede causar y cómo prevenirlo.

Presentamos nuestro nuevo Informe de perspectivas de participación
Descubra nuestro nuevo Informe de Perspectivas de Compromiso, que ofrece un análisis detallado para ayudarle a medir sus esfuerzos de aprendizaje en código seguro.
How the best CISOs leverage people and technology to become true superstars
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Cómo DigitalOcean redujo la deuda de seguridad del software y superó los límites de la productividad
Secure Code Warrior ayudó a DigitalOcean a crear y lanzar código de calidad desde el principio, impulsando la innovación digital y la modernización con desarrolladores conscientes de la seguridad.

Las mujeres en seguridad están triunfando: cómo AWSN está preparando a una nueva generación de supermujeres de la seguridad
El concepto de «seguridad desde el diseño» (Secure-by-Design) es la iniciativa de la que todo el mundo habla, y el gobierno australiano, en colaboración con la CISA al más alto nivel de la gobernanza mundial, está impulsando estándares más elevados de calidad y seguridad de software por parte de los proveedores.

SCW Trust Agent: visibilidad y control para escalar la seguridad impulsada por los desarrolladores
SCW Trust Agent, presentado por Secure Code Warrior, ofrece a los líderes de seguridad la visibilidad y el control necesarios para escalar la seguridad impulsada por los desarrolladores dentro de las organizaciones. Al conectarse a los repositorios de código, evalúa los metadatos de las confirmaciones de código, analiza a los desarrolladores, los lenguajes de programación utilizados y las marcas de tiempo de envío para determinar el nivel de conocimientos de seguridad de los desarrolladores.

¿Está su programa de seguridad preparado para el Plan Estratégico de Ciberseguridad de la CISA?
El Plan Estratégico de Ciberseguridad impulsa cambios importantes en la forma en que la mayoría de las organizaciones abordan la ciberseguridad, y los desarrolladores se encuentran en una posición única para ayudar a alcanzar esos nuevos objetivos.
Don’t ignore what developers need for a successful software security journey
It's becoming apparent that while cybersecurity platforms and defenses are critical components in defense against modern attacks, what is truly needed is secure code that can be deployed free from vulnerabilities. And that requires security-aware developers with verified security skills.
Involucrar y potenciar: Destacamos las funciones clave para el compromiso de los desarrolladores
Descubra todo sobre nuestros métodos de aprendizaje ágil, la integración con Microsoft Teams y nuestros informes sobre el compromiso en el desarrollo.
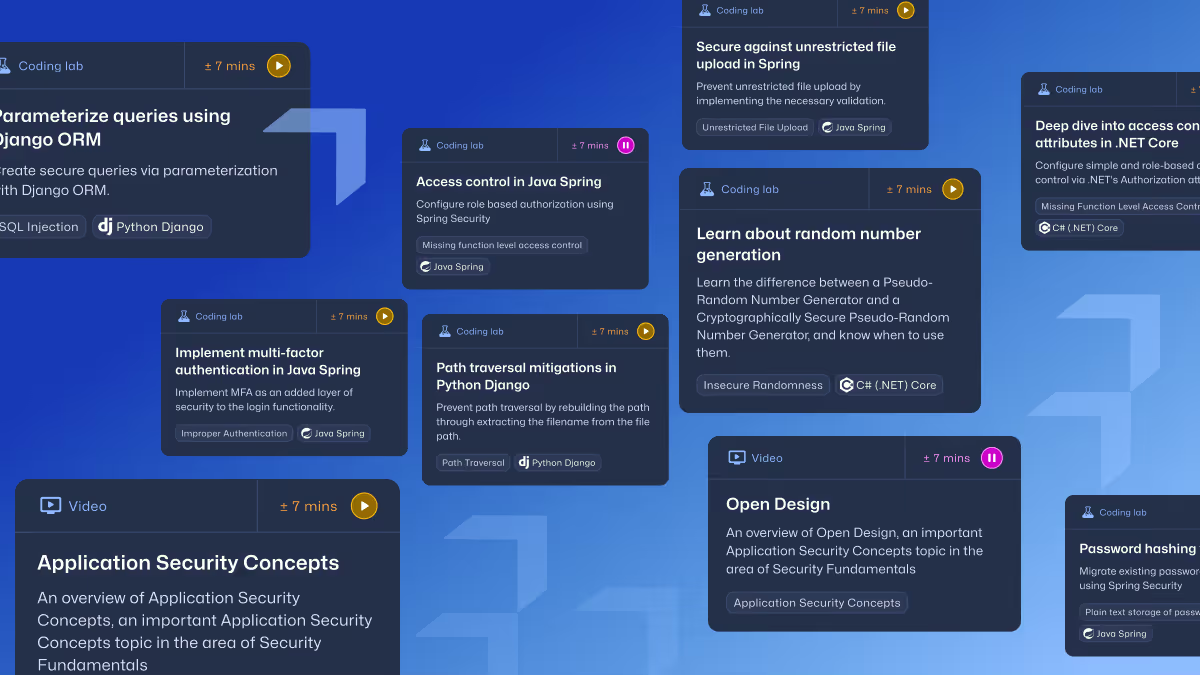
Potenciando a los desarrolladores: la importancia del contenido de aprendizaje bajo demanda
Potencie a sus desarrolladores con Secure Code Warrior. Nuestra plataforma capacita y empodera a los desarrolladores con contenido de aprendizaje bajo demanda.
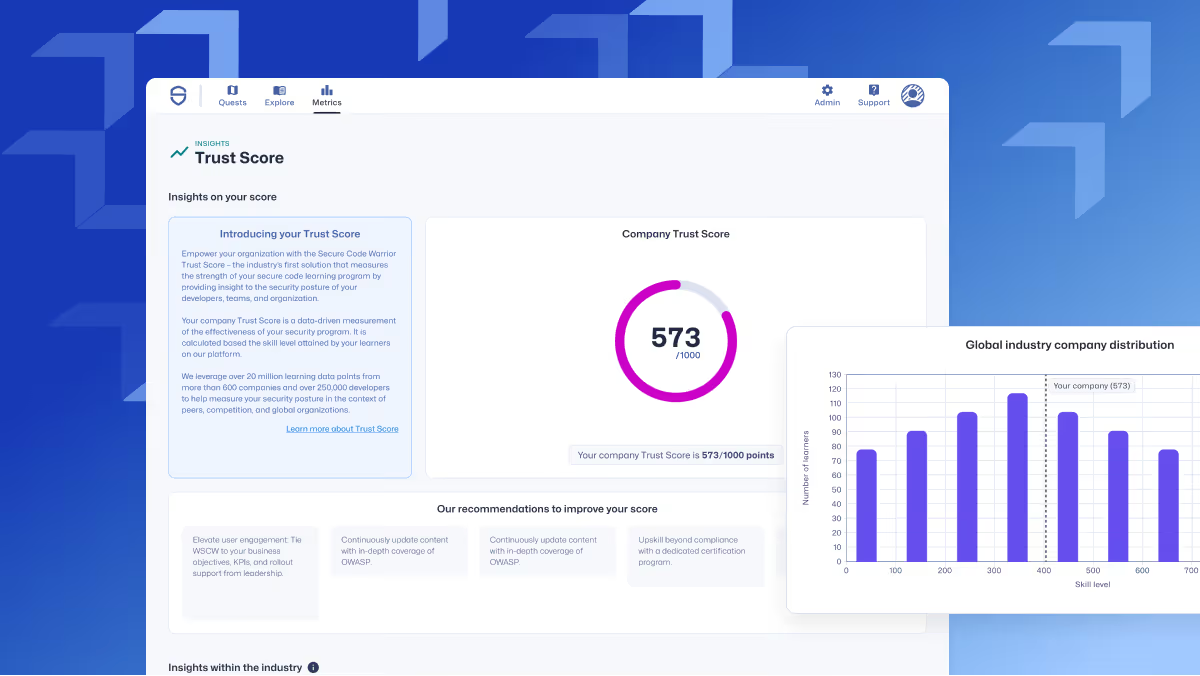
Puntuación de confianza de SCW: una métrica pionera en la industria para programas de codificación segura
Descubra el SCW Trust Score, que ofrece información detallada sobre la seguridad organizacional y la competencia de los desarrolladores.

El cumplimiento normativo en servicios financieros depende de la seguridad del software
Las normativas que regulan el sector de los servicios financieros, como PCI DSS, subrayan la importancia de un código seguro y la necesidad de formar a los desarrolladores en las mejores prácticas de seguridad.
La puerta trasera de XZ Utils en Linux apunta a un problema de seguridad más amplio en la cadena de suministro, y necesitamos algo más que espíritu comunitario para mantenerlo a raya.
Se ha descubierto una vulnerabilidad crítica, CVE-2024-3094, en la biblioteca de compresión de datos XZ Utils, utilizada por las principales distribuciones de Linux, la cual fue introducida mediante una puerta trasera por un actor malintencionado. Este problema de alta gravedad permite la ejecución remota de código, lo que supone un riesgo importante para los procesos de compilación de software. El fallo afecta a las versiones iniciales (5.6.0 y 5.6.1) de XZ Utils en Fedora Rawhide, por lo que se insta a las organizaciones a aplicar los parches de forma urgente. Este incidente subraya el papel fundamental de los voluntarios de la comunidad en el mantenimiento del software de código abierto y destaca la necesidad de mejorar las prácticas de seguridad y el control de acceso durante todo el ciclo de vida del desarrollo de software.
Aprovechar los beneficios de la innovación en IA depende de empezar con un código seguro
La IA generativa ofrece a las empresas de servicios financieros muchas ventajas, pero también muchos riesgos potenciales. Capacitar a los desarrolladores en las mejores prácticas de seguridad y combinarlos con modelos de IA puede ayudar a crear código seguro desde el principio.

Aprovechar la IA y las medidas proactivas para una gestión eficaz de las alertas de vulnerabilidad
Secure Code Warrior y Mend.io analizan el impacto de la IA en la seguridad, los enfoques de seguridad proactiva y la gestión eficaz de las alertas de vulnerabilidad.
Lleva el "aprender haciendo" al siguiente nivel: descubre nuestra nueva integración con Apiiro
Descubre la integración más reciente de Secure Code Warrior con Apiiro.
Innovaciones de producto del primer trimestre de Secure Code Warrior
Descubre las mejoras más recientes de la plataforma Secure Code Warrior y lo que está por llegar.
Navegando por los planos de la programación segura: una analogía con la construcción
Al seguir prácticas de programación segura, los desarrolladores ayudan a proteger sus aplicaciones frente a vulnerabilidades que podrían ser aprovechadas por atacantes. Del mismo modo que es menos probable que una casa bien construida se derrumbe, es menos probable que una aplicación bien programada sea hackeada.

Adoptar el aprendizaje ágil para mejorar el tiempo medio de reparación (MTTR)
El aprendizaje ágil acelera la resolución de problemas y aumenta la eficiencia de los desarrolladores mediante la formación continua.
Con el apoyo adecuado, los desarrolladores pueden llevar a su organización a un cumplimiento superior de PCI DSS 4.0.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
LLM: ¿Un enfoque (im)perfectamente humano para una programación segura?
Aunque parece inevitable que la tecnología de IA tipo LLM cambie nuestra forma de abordar muchos aspectos del trabajo, y no solo el desarrollo de software, debemos dar un paso atrás y considerar los riesgos más allá de los titulares. Y, como asistente de programación, sus defectos son quizás su atributo más “humano”.

El poder del nueve: ampliando el legado de Secure Code Warrior en un momento apasionante para la ciberseguridad
Hoy celebramos nuestro noveno aniversario y sigo sintiéndome inmensamente orgulloso y agradecido por nuestros logros y por nuestra posición consolidada en el ámbito de la ciberseguridad, un sector que sigue evolucionando a gran velocidad.

Sufriendo por un exceso de herramientas de seguridad
El aluvión de herramientas de seguridad complejas está complicando aún más la ciberseguridad para los CISO.

API-led data breaches are creating pandamonium for security teams. Why do we make it so easy for threat actors to exploit them?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Predicciones para 2024: seguridad, IA, retención de desarrolladores y el camino a seguir
Las 10 predicciones principales de Secure Code Warrior para el sector de la ciberseguridad en 2024 y más allá.

Cómo Netskope reinventó la formación en código seguro
Blog de caso de estudio de SCW que destaca el entorno de aprendizaje ágil que ha implementado Netskope.

Análisis a fondo: Cómo gestionar las vulnerabilidades generadas por asistentes de programación con IA
Descubre los riesgos de seguridad de la IA en el desarrollo de software y aprende a afrontar estos desafíos con eficacia de la mano de Secure Code Warrior.

3 pasos para potenciar la formación en seguridad de los desarrolladores y reducir las vulnerabilidades en un 53%
Potencia a tus desarrolladores con un enfoque escalonado para reducir vulnerabilidades, fomentando la colaboración y priorizando los problemas recurrentes.

Secure Code Warrior 2023: Innovations, achievements, and insights
Explore Secure Code Warrior’s 2023 journey to empower developers, enhance productivity, and mitigate risk in cybersecurity with recent innovations to our agile learning platform.
Attack of the Zombie APIs: Who is leading the security counteroffensive in your organization?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
¿Ha sobreestimado la madurez de seguridad de su organización?
Ante la persistente escasez de talento técnico y el aluvión de código necesario para satisfacer la demanda mundial de software, muchas empresas se están quedando atrás en su estrategia de ciberseguridad y en su infraestructura actual. Es momento de analizar con honestidad nuestro nivel de madurez en ciberseguridad y evaluar las soluciones rápidas y viables que tenemos al alcance de la mano.

Replanteando la formación de los desarrolladores para potenciar la seguridad
Los líderes de seguridad deben replantearse el valor que los desarrolladores obtienen de la formación en código seguro y cómo lograr que el programa sea más atractivo y, sobre todo, más eficaz. En este blog, exploraremos cómo motivar a los desarrolladores mediante un aprendizaje práctico e integraciones con sus herramientas para obtener grandes resultados y reducir hasta un 53% las vulnerabilidades introducidas.
Reduce las vulnerabilidades a la mitad con aprendizaje ágil
Descubre cómo reducir las vulnerabilidades y las brechas de seguridad con la formación práctica en seguridad ágil de Secure Code Warrior.

Análisis profundo: Cómo encontrar y corregir vulnerabilidades críticas en libcurl/curl
Las versiones afectadas de la biblioteca curl son vulnerables a un desbordamiento de búfer basado en memoria dinámica (heap), relacionado con un problema heredado del protocolo de proxy SOCKS5. Aprende a detectar y solucionar este tipo de vulnerabilidad con una misión interactiva.
Cómo los CISO de clase mundial están consiguiendo más presupuesto y confianza de la junta directiva en 2023
Los CISO se encuentran en una posición cada vez más complicada: proteger más activos, lanzar más código y reducir una superficie de ataque mayor, todo ello con recursos financieros que disminuyen rápidamente. Es un hecho ineludible que la ciberseguridad se percibe como un centro de costes y, aunque el programa de seguridad de una organización es lo único que impide que un atacante la convierta en el titular desastroso de mañana, los líderes de seguridad deben esforzarse más por vender y demostrar el valor empresarial general del departamento, utilizando un lenguaje que resulte comprensible para la dirección ejecutiva.
Análisis profundo: Un examen detallado de la vulnerabilidad zero-day de MOVEit
El caso de MOVEit es un poco distinto a lo que muchos desarrolladores y profesionales de seguridad de aplicaciones han visto anteriormente, y puedes poner a prueba tus habilidades para eliminar inyecciones SQL en una simulación en vivo aquí mismo.

Novedades en Secure Code Warrior: torneos multiempresa, SCIM, flujos de trabajo de programas ¡y mucho más!
Novedades en Secure Code Warrior: configuración de torneos para múltiples empresas, nuevas directrices de codificación, aprovisionamiento SCIM para usuarios y mucho más.

Kamer van Koophandel: Seguridad a escala impulsada por los desarrolladores
La Cámara de Comercio (Kamer van Koophandel) comparte cómo integró la programación segura en el desarrollo diario mediante certificaciones basadas en roles, evaluaciones comparativas de puntuación de confianza y una cultura de responsabilidad compartida en seguridad.

Hacia el oro: elevando los estándares de seguridad en el código de Paysafe
Descubra cómo la colaboración entre Paysafe y Secure Code Warrior permitió aumentar la productividad de los desarrolladores en un 45 % y reducir significativamente las vulnerabilidades en el código.

DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023: Resumen
Explora los resultados de las Devlympics 2023 en este informe. Sumérgete en la participación de los desarrolladores, las tendencias en lenguajes y stacks tecnológicos de cada sector participante, así como en las vulnerabilidades y CWE clave abordadas en este evento global anual organizado por Secure Code Warrior.

Una cultura de seguridad: cómo Sage creó su programa de defensores
Descubre cómo Sage reforzó su seguridad con un enfoque flexible y centrado en las relaciones, logrando formar a más de 200 expertos en seguridad y alcanzar una reducción de riesgos cuantificable.
Cómo Thales implementó la seguridad impulsada por el desarrollador
En este caso práctico, descubra cómo Thales ha desarrollado enfoques de personas, procesos y tecnología para un programa ágil de aprendizaje de código seguro, con el fin de motivar a los desarrolladores a convertirse en defensores activos de la seguridad.
Cómo Colgate-Palmolive impulsó las habilidades de seguridad de sus desarrolladores y creó una cultura de programación segura
Descubra cómo el gigante minorista Colgate-Palmolive transformó su seguridad de aplicaciones durante su proceso de transformación digital. Ante los desafíos en la codificación segura, innovaron su enfoque integrando un aprendizaje breve y contextual en el flujo de trabajo de los desarrolladores.

Cómo un «Juego de Códigos» guía a IAG Group hacia un futuro de programación más seguro
IAG Group es la entidad detrás de muchas de las principales compañías de seguros en la región de Asia-Pacífico, que suscribe pólizas para millones de clientes por un valor aproximado de 11.400 millones de dólares australianos en primas anuales.

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Crear una experiencia de certificación de seguridad revolucionaria
Descubra cómo crearon una iniciativa interna de formación tecnológica destinada a ayudar a miles de empleados a adquirir habilidades prácticas y de vanguardia en diversas disciplinas, como el aprendizaje automático y la ciberseguridad.

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

El impulso de ASRG por la seguridad del software automotriz
Explore este caso de estudio integral para conocer cómo utilizaron los torneos de Secure Code Warrior para involucrar a los desarrolladores, aumentar la concienciación sobre las vulnerabilidades clave que afectan al software automotriz y obtener métricas en múltiples lenguajes y marcos de trabajo.

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Sinopsis: Formación en seguridad para desarrolladores
Synopsys, líder en el sector de la seguridad, ha incorporado una novedad a su gama de productos: Synopsys Developer Security Training, impulsado por Secure Code Warrior. Puede leer el comunicado de prensa completo aquí.
Techradar Pro: El rol del CISO ha cambiado y los CISO deben evolucionar con él
¿Qué es un CISO hoy en día? No hace falta remontarse mucho tiempo atrás para recordar cuando formaban parte del equipo de TI, dirigiendo al personal y planificando las defensas de ciberseguridad. Aunque era una labor vital, los CISO no formaban parte de la alta dirección y apenas influían en el negocio principal. El riesgo cada vez mayor de una brecha de ciberseguridad y el coste creciente de subsanar sus consecuencias han cambiado esta situación.

AICD: Consejos de expertos sobre el panorama de ciberamenazas en Australia
Desde ataques de ransomware hasta estafas de phishing, los ciberdelincuentes utilizan métodos cada vez más sofisticados para robar datos y paralizar operaciones. Los principales expertos en ciberdelincuencia de Australia comparten consejos para las juntas directivas decididas a mantener a sus organizaciones un paso por delante de la amenaza.

Help Net Security: Cómo los mejores CISO aprovechan a las personas y la tecnología para convertirse en estrellas
Lo que diferencia a los CISO estrella del resto es que, aunque son plenamente conscientes del creciente panorama de amenazas y de la escasez de talento en ciberseguridad, no se dejan vencer por el desaliento. En su lugar, aprovechan al máximo sus recursos actuales, recurriendo a una fuente de fortaleza oculta que suele pasarse por alto: sus equipos de desarrollo.
Help Net Security: Inspirando la programación segura: Estrategias para fomentar la mejora continua de los desarrolladores
En el desarrollo de software, no se puede subestimar la importancia de las prácticas de programación segura. Fomentar una cultura de seguridad dentro de los equipos de desarrollo se ha vuelto crucial para garantizar la integridad y protección de los sistemas digitales.

Payment Expert: PCI-DSS 4.0 es una oportunidad, no solo un posible obstáculo
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

TechCrunch: Secure Code Warrior obtiene 50 millones de dólares para formar a desarrolladores en las mejores prácticas de ciberseguridad
Secure Code Warrior ha cerrado hoy una ronda de financiación Serie C de 50 millones de dólares liderada por Paladin Capital Group. Con esto, la compañía supera los 100 millones de dólares en capital recaudado.

Secure Code Warrior marca el inicio de una nueva era en la seguridad impulsada por desarrolladores con una ronda de financiación Serie C de 50 millones de dólares
Secure Code Warrior, la plataforma de aprendizaje ágil líder para líderes de seguridad impulsada por desarrolladores, anunció hoy el cierre de su ronda de financiación Serie C por 50 millones de dólares, lo que supone la mayor inversión desde la creación de la empresa.

AFR: Startup australiana compite contra ChatGPT y Bard con 50 millones de dólares de inversores estadounidenses
Secure Code Warrior, la startup australiana de ciberseguridad que ayuda a los desarrolladores de software a reducir la vulnerabilidad de sus productos frente a los hackeos, ha obtenido 50 millones de dólares estadounidenses (73 millones de dólares) en una de las mayores rondas de financiación del año.

El rol del CISO ha cambiado y los CISO deben evolucionar con él.
Al invertir tiempo y recursos en áreas clave (fomentar la lealtad, abordar los sistemas heredados y crear una cultura centrada en la seguridad), los CISO pueden proteger a sus organizaciones y, al mismo tiempo, reducir sus niveles de estrés.
Podcast de KBI Media: Episodio 192 a fondo: Pieter Danhieux | El papel de la IA en la ciberseguridad: retos y oportunidades
En este episodio, Pieter Danhieux nos acompaña para explorar el equilibrio entre velocidad y seguridad, así como el impacto potencial de la IA en diversos sectores, reconociendo que no es una solución mágica, sino una herramienta para facilitar las tareas más pesadas.
Forbes Technology Council: Un chat seguro: estrategias para la implementación segura de IA en la programación
Dado que la popularidad de las herramientas de IA, junto con sus posibles beneficios, no desaparecerá pronto, debemos comprender las implicaciones de seguridad subyacentes al utilizar esta tecnología en los flujos de trabajo de programación.

Cybersecurity Insiders: Cómo ganar presupuesto y confianza como CISO
Casi treinta años después de que se estableciera el primer puesto de CISO en Citicorp, este rol se encuentra en una situación complicada. Las exigencias nunca habían sido tan altas: más activos que proteger, una superficie de ataque mayor y más incidentes que nunca.

Australian FinTech: Para el sector financiero de Australia, la confianza digital es la nueva moneda.
A medida que aumenta la adopción de aplicaciones bancarias, también crece la presión por ampliar la gama de funciones que ofrecen, lo cual conlleva implicaciones de seguridad.

SC Magazine: La psicología de la formación con Matias Madou
Los desarrolladores buscan código libre de errores, ya que esto les ahorra tiempo y facilita su mantenimiento. Por las mismas razones, también buscan código seguro. Hablaremos sobre cómo varía la definición de programación segura entre los desarrolladores y los equipos de seguridad de aplicaciones, por qué es importante comprender esas perspectivas y cómo la formación es solo un paso hacia la creación de una cultura de seguridad.

Dark Reading: En cuanto a la programación segura, ChatGPT es esencialmente humano
Todavía no estamos preparados para combatir los errores de seguridad que ya enfrentamos, mucho menos los nuevos problemas derivados de la IA.

CSO Online: ¿Cuál es la clave para optimizar DevSecOps?
Conclusiones clave de AppSec Decoded para mejorar la parte de «seguridad» en DevSecOps: lo que debe saber hoy.

Business Leader: «Dirigir una empresa tecnológica no es para pusilánimes»
Hablamos con Matias Madou, cofundador y CTO de Secure Code Warrior, sobre su trayectoria empresarial.

DevOps.com: Supongo que esto es crecer: los desarrolladores y las directrices de diseño seguro de CISA
La reciente Estrategia Nacional de Ciberseguridad marca la necesidad de un cambio cultural radical para la mayoría de las empresas, sus desarrolladores y sus equipos de DevOps.

Computer Weekly: Australia reforzará sus capacidades digitales y de ciberseguridad en el presupuesto de 2023
Australia destinará más de 2000 millones de dólares australianos en su último presupuesto para reforzar la ciberresiliencia, mejorar los servicios digitales gubernamentales e impulsar la adopción de la IA, entre otras áreas.

Cyber Security Connect: Presupuesto 2023: La industria responde a los planes de ciberseguridad del Partido Laborista
El gobierno laborista federal presentó anoche su primer presupuesto en más de una década y, aunque muchos expertos intentan determinar quiénes son los ganadores y los perdedores, la ciberseguridad parece haber recibido un impulso.

Credit Union Times: Cómo las cooperativas de crédito pueden dar el siguiente paso para asegurar sus aplicaciones
Transforme su cultura para priorizar la seguridad como indicador de la calidad del software y la integridad de su marca.

SC Media: Tres formas en las que los CISO pueden obtener más presupuesto y confianza de la junta directiva en 2023
Matias Madou, de Secure Code Warrior, señala que los CISO deben esforzarse al máximo para conseguir presupuesto destinado a los desarrolladores que se centran en mantener el código seguro.
ARTÍCULO DE OPINIÓN: POR QUÉ LOS DESARROLLADORES DEBEN DESEMPEÑAR UN PAPEL CRÍTICO PARA LOGRAR UNA CIBERSEGURIDAD EFECTIVA
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Cómo eliminar vulnerabilidades en un entorno empresarial dinámico
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
La responsabilidad es nuestra: por qué la Estrategia Nacional de Ciberseguridad es nuestra mayor oportunidad para frenar a los ciberdelincuentes
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Pieter Danhieux, Secure Code Warrior: “todos deberían comprender y asumir el papel que desempeñan en la ciberseguridad”
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Programación a toda velocidad: por qué los desarrolladores que priorizan la seguridad pueden entregar software a la velocidad de la luz
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Eleve la resiliencia de su ciberseguridad con PCI-DSS 4.0
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Episodio 21 del podcast: Código seguro (¡Feliz cumpleaños, AusCERT!)
La verificación de habilidades ha sido una constante en nuestras vidas durante gran parte de la era moderna, otorgándonos validez y abriendo puertas que de otro modo permanecerían cerradas. Conducir, por ejemplo, es un rito de iniciación importante para la mayoría, y se espera que superemos una serie de evaluaciones estandarizadas para confirmar que somos dignos de confianza al manejar una máquina de casi dos toneladas capaz de superar los 160 kilómetros por hora. Los errores, especialmente a gran velocidad, pueden costarle ese privilegio o incluso una vida humana.
La seguridad de las API necesita un reinicio: centrado en las personas, no en las herramientas
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

La madurez en ciberseguridad en Australia sigue siendo malinterpretada
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Por qué la remediación centrada en las personas es la clave para una seguridad de API sólida
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Vivir a toda velocidad: cómo reducir vulnerabilidades al escalar rápidamente
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Lecciones sobre privacidad de datos que los especialistas en marketing deben tener en cuenta en 2023
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Haga que los desarrolladores lideren la excelencia en seguridad de software
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Los desarrolladores de software serán clave para la seguridad en 2023
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Predicciones de ciberseguridad para 2023, según los expertos
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Desarrolladores en el núcleo de la seguridad del software
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Tres predicciones sobre seguridad de software para 2023
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
15 líderes de RR. HH. debaten formas prácticas de aprovechar la tecnología en 2023
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
9 factores a considerar al medir el retorno de inversión de la cultura laboral
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Capacitar a los desarrolladores para que prioricen la seguridad
A medida que se acerca el nuevo año, queremos compartir nuestras predicciones para 2023 sobre el sector del desarrollo de software. Los desarrolladores seguirán viendo cómo todo avanza a gran velocidad, lo que implica más código y plazos más ajustados, pero no queremos que la seguridad siga viéndose afectada por esta rapidez.

Los equipos de desarrollo australianos están evaluando si sus API comparten demasiada información.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
El futuro de la capacitación de desarrolladores en seguridad de software
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Predicciones tecnológicas para 2023: líderes del sector comparten sus perspectivas expertas
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Lo que los desarrolladores necesitan para combatir las vulnerabilidades comunes
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
El gobierno federal impulsa la necesidad de desarrolladores conscientes de la seguridad
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Cómo combatir las ciberamenazas en el metaverso
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Añadir un cortafuegos humano: el papel de los desarrolladores en la protección de la cadena de suministro
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
TMI Tech: Cómo evitar que el software vulnerable comparta información en exceso
Evite que las aplicaciones demasiado comunicativas compartan información en exceso y elimine las puertas traseras para hackers: capacite a los desarrolladores en un enfoque de "seguridad primero" y aplique políticas de confianza cero y privilegio mínimo a sus API.
Anuncio de los finalistas de los DevOps Dozen² 2022
Nos complace anunciar a los finalistas de los premios DevOps Dozen² 2022, que celebran a los mayores innovadores y sus logros en el ámbito de DevOps.
Informe de la OAIC sobre notificaciones de brechas de datos: respuesta del sector
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
La ejecución de ciberataques a gran escala expone el talón de Aquiles de las empresas australianas
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Podcast: Cyberwire Daily Episodio n.º 1695
OpenSSL recibe un parche hoy. El riesgo de una configuración incorrecta para la seguridad y el cumplimiento de las redes del gobierno de EE. UU. El hackeo del teléfono de la Sra. Truss. Asistencia para la ciberdefensa de Ucrania. Joe Carrigan analiza la última ronda de aplicaciones eliminadas de Google Play Store. Nuestro invitado es Matias Madou, de Secure Code Warrior, quien explica por qué sigue siendo difícil cultivar una cultura positiva entre los equipos de seguridad y desarrollo. Además, un breve vistazo a las amenazas de DNS.

Infosecurity Magazine: Vigilando el metaverso, el nuevo desafío para las fuerzas del orden
Ante el aumento de los ciberataques y los problemas de protección de datos tras la acelerada digitalización durante la COVID-19, los expertos han expresado su preocupación de que el metaverso se convierta rápidamente en un campo de minas para la seguridad y la privacidad. La ciberdelincuencia y el fraude son motivos de inquietud, al igual que el hecho de que la tecnología ofrezca nuevas formas de llevar a cabo actividades delictivas en general.

Business Reporter: Construir una cultura colaborativa consciente de la seguridad
Matias Madou, de Secure Code Warrior, explica cómo los CIO pueden fomentar una cultura de ciberseguridad más eficaz.

Information Age: Por qué los desarrolladores no priorizan la seguridad
Dado que el panorama de las ciberamenazas evoluciona día a día, nunca ha sido tan importante para las organizaciones desarrollar e implementar software seguro.

Madurez en ciberseguridad: qué es y cómo mejorarla
Independientemente del punto de partida, mejorar la madurez de la seguridad puede ser una lucha ardua para las organizaciones de todos los niveles, ya que el sector se enfrenta colectivamente a la escasez de competencias básicas y a un panorama de amenazas cada vez más complejo.

¿Quiere un software más seguro? Empiece a reconocer a los desarrolladores con habilidades en seguridad
Los desarrolladores profesionales quieren hacer las cosas bien, pero rara vez cuentan con las condiciones necesarias para tener éxito en materia de seguridad. Las organizaciones deben apoyar su capacitación con formación precisa e incentivos si desean obtener software seguro desde sus cimientos.
SD Times: Empresas a seguir en 2023
Ya sea para apoyar la transformación digital, la adopción de la nube, las prácticas de programación o la seguridad de las aplicaciones, estas son las empresas que nuestros editores han seleccionado para seguir de cerca en 2023.

Lo que los desarrolladores necesitan para el éxito en la seguridad del software
La mayoría de los desarrolladores afirman estar dispuestos a defender la seguridad y comprometerse con estándares más altos de calidad de código y resultados seguros, pero no pueden hacerlo sin un gran apoyo, además de una revisión de las métricas tradicionales con las que suelen ser evaluados por sus empleadores y organizaciones.
Cómo avanzar de forma proactiva en el proceso de madurez de seguridad
El desarrollo de software moderno requiere una mitigación de riesgos moderna, y las organizaciones con visión de futuro reconocen las ventajas de «adelantar la seguridad» (shifting left) e integrarla como una parte indispensable del ciclo de vida de desarrollo de software (SDLC) desde el principio.

VMBlog: Secure Code Warrior presenta Coding Labs
Secure Code Warrior ha presentado Coding Labs, un nuevo mecanismo que permite a los desarrolladores pasar más fácilmente del aprendizaje a la aplicación de conocimientos de programación segura, lo que reduce las vulnerabilidades en el código. Es la primera vez que una plataforma específica de programación permite codificar en tiempo real dentro de un entorno de desarrollo integrado (IDE) en el navegador.
Secure Code Warrior presenta Coding Labs
El primer mecanismo de aprendizaje experiencial del sector que permite a los desarrolladores escribir y probar código en un entorno de desarrollo integrado totalmente funcional dentro del navegador.
SD Times: Coding Labs ayuda a los desarrolladores a llevar el aprendizaje al código
Para ayudar a los desarrolladores a pasar del aprendizaje a la aplicación práctica de esos conocimientos para crear código más seguro, Secure Code Warrior lanzó Coding Labs, que permite programar en tiempo real desde un IDE en el navegador.
Cuando DevOps y la ciberseguridad chocan
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Cómo afrontar la crisis de escasez de desarrolladores: el momento de definir al desarrollador del futuro
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Programación segura: apoyo a los desarrolladores donde más lo necesitan
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Cómo el sector está afrontando la crisis de talento en Australia
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Seis startups australianas a seguir: Forbes
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Forbes Asia 100 to Watch 2022
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Cómo mejorar la madurez de la ciberseguridad en su organización
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Conozca a: Pieter Danhieux, cofundador y director ejecutivo de Secure Code Warrior
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Exclusiva: Expertos detallan su lista de deseos para la cumbre nacional de empleo y competencias
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior destaca la importancia de las habilidades de seguridad de los desarrolladores con la 2.ª edición anual de la competición Devlympics
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Los atributos fundamentales de un equipo de seguridad maduro
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Repensar el software en la jerarquía organizativa
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Abrumado por un exceso de herramientas de seguridad
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Por qué los desarrolladores deben ser el cortafuegos humano en la cadena de suministro
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Definición de programación segura para desarrolladores
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Dos formas clave en las que los equipos de desarrollo pueden aumentar su madurez en seguridad
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Conozca a los 17 mejores directores ejecutivos de Australia en el sector de la ciberseguridad
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Por qué su mejor herramienta de defensa en seguridad de software podría ser su equipo de desarrollo
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Seguridad impulsada por desarrolladores
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Cómo atraer y retener a desarrolladores cuando hay una escasez crítica de talento
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Finder, Secure Code Warrior, Omniscient y Eucalyptus, entre las startups «gigantes emergentes» de KPMG
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
De la reacción a la prevención en la era de la superficie de ataque interminable
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior, reconocido en el informe Cool Vendors in Software Engineering: Enhancing Developer Productivity de Gartner
SÍDNEY, Australia - 30 de junio de 2022 - Secure Code Warrior, líder mundial en seguridad impulsada por desarrolladores, ha sido reconocido por GartnerⓇ como uno de los cuatro “Cool Vendors in Software Engineering: Enhancing Developer Productivity” (Proveedores innovadores en ingeniería de software: mejora de la productividad de los desarrolladores). Secure Code Warrior es la única empresa de la lista que se centra en la seguridad impulsada por el desarrollador a través de una plataforma de aprendizaje intuitiva.
Por qué el sector necesita mejorar las competencias de su personal actual
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Cómo la capacitación de desarrolladores puede ayudar a paliar la escasez de ciberseguridad
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
La psicología de la formación – Matias Madou
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Go Phish: Matias Madou, cofundador y CTO de Secure Code Warrior
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
¿A los proveedores de software les importa la seguridad tanto como a usted?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
La persistencia de patrones de programación deficientes: cómo abordar el problema de la seguridad
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Por qué la seguridad debe ser una prioridad en el proceso de desarrollo de software
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

SD Times: The Open Source Software Security Mobilization Plan: Una nueva esperanza para la seguridad impulsada por los desarrolladores
Hemos pasado mucho tiempo esperando a un héroe que nos rescate de los villanos de la ciberseguridad, quienes parecen tener más poder del que creíamos posible hace apenas 10 años. Esperamos que más profesionales se unan al sector, pero es una brecha que no podemos cerrar. Buscamos la herramienta milagrosa que prometa automatizar la solución a riesgos crecientes, pero no existe y es muy poco probable que aparezca. Esperamos a nuestro Luke Skywalker para luchar contra el Lado Oscuro. Resulta que la ayuda (y la esperanza) está en camino, bajo el nombre de The Open Source Software Security Mobilization Plan.
5 razones por las que los desarrolladores no pueden convertirse simplemente en expertos en seguridad
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior y Okta crean flujos de trabajo seguros para desarrolladores
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

¿Qué modelo de IA programa de forma más segura?
Descubre cómo programan realmente 16 modelos de IA líderes, evaluados en 11 frameworks del mundo real y 1760 bases de código: el framework importa tanto como el modelo.

Citizen AI de Secure Code Warrior
El riesgo de la IA no se limita a la ingeniería. Obtén nuestra hoja informativa sobre Citizen AI y fomenta la alfabetización en IA y hábitos seguros en toda tu plantilla.

Comprenda cómo la IA está transformando el desarrollo de software y cómo la seguridad debe evolucionar a la par.
From AI autocomplete to autonomous agents—explore how software development is evolving and what it means for security, governance, and your team.

SCW, incluido en la nueva categoría de seguridad en codificación con agentes
Gartner ha incluido a SCW en dos ocasiones en el Hype Cycle for Secure Software Engineering de 2026. Te explicamos por qué esto es clave para el desarrollo impulsado por IA.
Contenido de aprendizaje de SCW para KnowBe4
Secure Code Warrior content available through KnowBe4 helps technical teams build secure coding and AI governance awareness through structured learning covering OWASP Top 10 risks, AI-assisted development, and modern secure coding practices.
Asegure el desarrollo impulsado por IA con KnowBe4 + Secure Code Warrior
Secure Code Warrior se une a KnowBe4 para integrar formación práctica en programación segura dentro de los programas de concienciación en seguridad, abarcando OWASP, desarrollo de IA y 10 lenguajes de programación.
Trust Agent: AI - Asegure y escale el desarrollo impulsado por IA
La IA está escribiendo código. ¿Quién la supervisa? Dado que hasta el 50 % del código generado por IA contiene vulnerabilidades de seguridad, gestionar los riesgos de la IA es fundamental. Descubre cómo Trust Agent: AI de SCW ofrece la visibilidad en tiempo real, la gobernanza proactiva y la capacitación específica necesarias para escalar el desarrollo impulsado por IA de forma segura.
OpenText Application Security + Secure Code Warrior
OpenText Application Security y Secure Code Warrior combinan la detección de vulnerabilidades con la gobernanza de software mediante IA y el desarrollo de capacidades para los programadores. Juntos, ayudan a las organizaciones a reducir riesgos, fortalecer las prácticas de codificación segura y adoptar con confianza el desarrollo impulsado por IA.

Resumen corporativo de Secure Code Warrior
Secure Code Warrior es una plataforma de Gobernanza de Software con IA diseñada para permitir que las organizaciones adopten el desarrollo impulsado por IA de forma segura, cerrando la brecha entre la velocidad de desarrollo y la seguridad empresarial. La plataforma aborda la "brecha de visibilidad", donde los equipos de seguridad a menudo carecen de información sobre las herramientas de codificación de IA en la sombra y el origen del código en producción.

Temas y contenido de formación en código seguro
Nuestro contenido, líder en el sector, evoluciona constantemente para adaptarse al panorama siempre cambiante del desarrollo de software, pensando siempre en tu rol. Abarcamos temas que van desde la IA hasta la inyección XQuery, con propuestas diseñadas para diversos perfiles, desde arquitectos e ingenieros hasta jefes de producto y especialistas en control de calidad. Echa un vistazo a lo que nuestro catálogo de contenidos tiene para ofrecerte, organizado por tema y rol.
Rutas de aprendizaje alineadas con la Ley de Ciberresiliencia (CRA)
SCW facilita la preparación para la Ley de Ciberresiliencia (CRA) mediante misiones y colecciones de aprendizaje conceptual alineadas con la normativa, ayudando a los equipos de desarrollo a adquirir competencias en Secure by Design, SDLC y codificación segura conforme a los principios de desarrollo de la CRA.

eBook sobre el OWASP Top 10 2025
¿Quieres dominar el OWASP Top 10? Descarga la guía directa y sin rodeos para proteger tus aplicaciones contra el OWASP Top 10:2025

Trust Agent: AI de Secure Code Warrior
Este documento presenta SCW Trust Agent: AI, un nuevo conjunto de capacidades que ofrece una observabilidad y gobernanza profundas sobre las herramientas de programación con IA. Descubra cómo nuestra solución correlaciona de forma única el uso de herramientas de IA con las habilidades de los desarrolladores para ayudarle a gestionar riesgos, optimizar su ciclo de vida de desarrollo de software (SDLC) y garantizar que cada línea de código generado por IA sea segura.
Asistentes de programación con IA: Guía de navegación segura para la próxima generación de desarrolladores
Los modelos de lenguaje extenso ofrecen ventajas irresistibles en velocidad y productividad, pero también introducen riesgos innegables para la empresa. Las medidas de seguridad tradicionales no bastan para controlar este aluvión. Los desarrolladores necesitan competencias de seguridad precisas y verificadas para identificar y prevenir fallos desde el inicio del ciclo de vida de desarrollo de software.
Secure by Design: Mejores Prácticas y Resultados de Seguridad Preventiva
En este documento de investigación, los cofundadores de Secure Code Warrior, Pieter Danhieux y el Dr. Matias Madou, Ph.D., junto con colaboradores expertos, Chris Inglis y Devin Lynch, revelarán hallazgos clave de más de veinte entrevistas detalladas.
Índice de Confianza de IA
El Índice de Confianza de IA de SCW: un punto de referencia continuo sobre la frecuencia con la que los principales modelos de IA generan código inseguro.

Servicios Profesionales: acelere con experiencia
El equipo de Servicios de Estrategia de Programa (PSS) de Secure Code Warrior le ayuda a crear, mejorar y optimizar su programa de codificación segura. Tanto si está empezando desde cero como si está perfeccionando su enfoque, nuestros expertos le ofrecen una orientación personalizada.

Quests: aprendizaje líder en la industria para que los desarrolladores se mantengan a la vanguardia en la mitigación de riesgos.
Quests es una plataforma de aprendizaje que ayuda a los desarrolladores a mitigar los riesgos de seguridad del software mejorando sus habilidades de programación segura. Con rutas de aprendizaje seleccionadas, desafíos prácticos y actividades interactivas, permite a los desarrolladores identificar y prevenir vulnerabilidades.

Evaluación de competencias de seguridad: optimización de la seguridad desde el diseño en la empresa
El movimiento Secure-by-Design es el futuro del desarrollo de software seguro. Conozca los elementos clave que las empresas deben tener en cuenta al plantearse una iniciativa de diseño seguro.
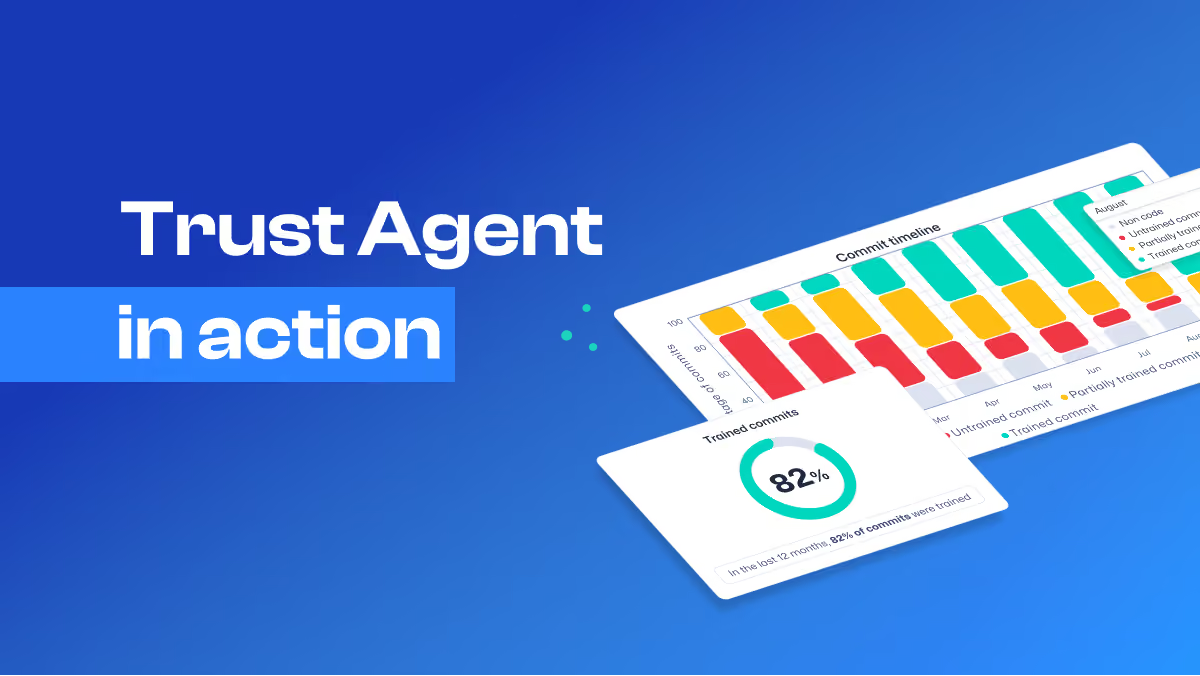
Trust Agent en acción
SCW Trust Agent le proporciona las herramientas necesarias para entregar código seguro con mayor rapidez, garantizando que los desarrolladores cuenten con los conocimientos y habilidades para implementar las mejores prácticas de seguridad en el lenguaje de programación específico de sus confirmaciones de código.
Guía de Estrategia de Gobernanza de Software de IA
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.

Trust Agent de Secure Code Warrior
¿Tiene la certeza de que cada línea de código enviada cuenta con el respaldo de un desarrollador con las competencias necesarias en programación segura? Muchas organizaciones se enfrentan a esta brecha crítica, lo que deriva en vulnerabilidades evitables y una menor velocidad de desarrollo. SCW Trust Agent ofrece una visibilidad inigualable en sus repositorios de código, analizando las confirmaciones directamente en función de la competencia en seguridad de cada desarrollador. Gracias a sus filtros de políticas, Trust Agent le permite aplicar una gobernanza a nivel de confirmación, con políticas diseñadas para garantizar que quienes contribuyen al código posean los conocimientos de seguridad que sus aplicaciones críticas requieren. Descargue nuestra hoja informativa hoy mismo y descubra cómo SCW Trust Agent puede ayudarle a fortalecer su postura de seguridad, optimizar su ciclo de vida de desarrollo y reducir significativamente las vulnerabilidades.

Puntuación de confianza de SCW: la mejor forma de crear, medir y optimizar su programa de seguridad
Descubre más sobre el Trust Score de Secure Code Warrior, la mejor forma de crear, medir y optimizar tu programa de seguridad.
Resumen de la Asociación entre Secure Code Warrior y KnowBe4
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.

Trust Score de Secure Code Warrior
Descubra SCW Trust Score, un estándar pionero en el sector diseñado para medir la eficacia de su programa de seguridad. Compare su rendimiento con el de sus competidores, optimice su postura de seguridad y tome decisiones basadas en datos para mejorar la seguridad del software.
Preparación para el cumplimiento de PCI-DSS 4.0
Evalúe la infraestructura de seguridad de su software para cumplir con los requisitos de PCI-DSS
La guía definitiva sobre tendencias de seguridad en servicios financieros
Permítanos guiar a los desarrolladores para escribir código seguro. Les damos orientación paso a paso para localizar, identificar y solucionar vulnerabilidades en el código del mundo real. Luego, los desarrolladores pueden practicar sus habilidades y aplicarlas a su trabajo.
Predicciones 2024: La IA generativa está remodelando la ingeniería de software
Explore cómo la IA generativa está revolucionando el desarrollo de software a través del SDLC, como se destaca en el informe de Gartner, aconsejando a los líderes de AppSec que analicen el software generado por IA.
PCI DSS 4.0 al descubierto
Esta guía ofrece estrategias prácticas para involucrar a los equipos de desarrollo en el cumplimiento de PCI DSS 4.0. Describe los requisitos del desarrollador moderno para el cumplimiento, estrategias para la colaboración y consejos sobre capacitación.

Cuestionario de madurez de seguridad para desarrolladores
Secure Code Warrior describe tres etapas de madurez de seguridad para los equipos de desarrolladores: definición, adopción y escalado. ¿Qué tan expertos en seguridad son sus desarrolladores?
Script Testing ignore por favor
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ROI de la formación en código seguro
Descubre el retorno de inversión a largo plazo de la formación en programación segura. Aprende cómo invertir en estrategias de aprendizaje ágiles y proactivas mejora la seguridad y ofrece una protección rentable frente a las ciberamenazas actuales.
Por qué los desarrolladores necesitan habilidades de seguridad para utilizar eficazmente las herramientas de desarrollo de IA
La promesa de que la inteligencia artificial pueda escribir código complejo con solo pulsar un botón resulta fascinante, pero la realidad es que la IA necesitará mucha ayuda de los desarrolladores humanos para crear código que sea realmente seguro y fiable.
Las 10 principales predicciones para 2024
Descubre las predicciones de los expertos de SCW sobre el panorama de la ciberseguridad y la seguridad de software para 2024.
Plataformas de aprendizaje ágil: el retorno de inversión de la seguridad impulsada por los desarrolladores
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Forja tu fortaleza: Seis pilares esenciales de la capacitación de desarrolladores en seguridad de software
En este informe técnico, el experto en seguridad y cofundador y CTO de Secure Code Warrior, el Dr. Matias Madou, analiza: Los seis pilares necesarios para implementar una educación y capacitación en seguridad eficaces para su equipo de desarrollo. Las lecciones aprendidas por diez ejecutivos al implementar programas de seguridad a nivel empresarial, así como los errores comunes que debe evitar en su camino hacia el éxito.

La plataforma de aprendizaje ágil
Potencie a su equipo de desarrollo con Secure Code Warrior, la plataforma de aprendizaje ágil diseñada para afrontar los desafíos cambiantes de la seguridad de las aplicaciones. Manténgase a la vanguardia frente a las brechas de seguridad y las complejidades normativas con nuestro contenido actualizado y líder en la industria, garantizando un enfoque proactivo y dinámico para la formación en código seguro.
Trust Agent: Resumen de la Solución de IA
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
OWASP Top 10 API 2023: Una guía táctica para desarrolladores inteligentes
Descubre lo último en seguridad de API. Sumérgete en nuestra guía del Top 10 de OWASP 2023. Perfecciona tus habilidades de programación, combate vulnerabilidades y mantente ágil en el cambiante mundo del desarrollo de API. ¡Descárgala ahora y comienza este recorrido lleno de aprendizaje!
Plan de aprendizaje de código seguro
Descubra el secreto del compromiso de los desarrolladores en cinco pasos, según lo descrito por nuestro Pieter Danhieux. Descárguelo ahora para descubrir la hoja de ruta hacia una comunidad de desarrolladores próspera.
Su manual sobre seguridad impulsada por desarrolladores y aprendizaje ágil
Adopta el enfoque "shift left" con seguridad impulsada por los desarrolladores. Este manual te mostrará cómo colaborar con ellos para mejorar sus habilidades y ampliar sus conocimientos en seguridad, además de cómo medir el impacto para escribir código más seguro.
El software es tu colega: una nueva perspectiva para fortalecer el control de acceso y la seguridad de las API
Las API actúan como humanos imperfectos; ¿es tratarlas como tales la clave para una mejor ciberseguridad?
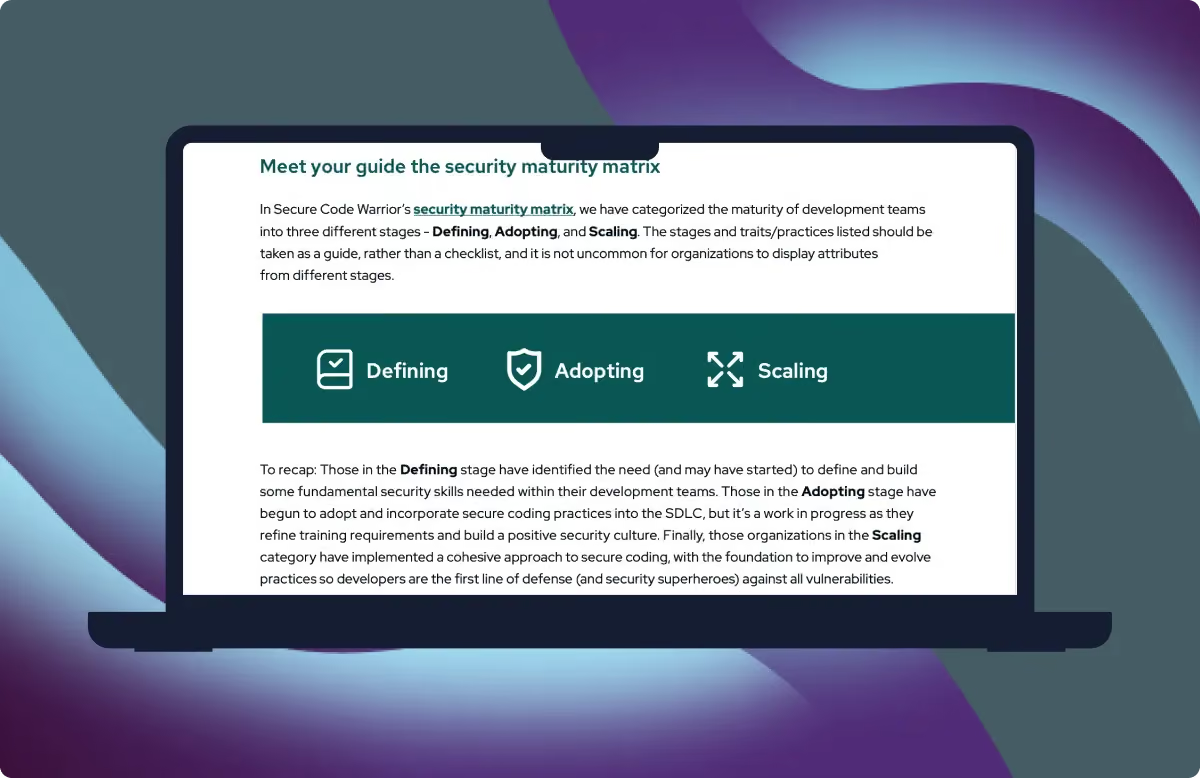
El plan de formación en código seguro
Los grandes modelos de lenguaje ofrecen ventajas irresistibles en velocidad y productividad, pero también introducen riesgos innegables para la empresa. Los límites de seguridad tradicionales no son suficientes para controlar la avalancha.
La matriz de madurez de seguridad para desarrolladores
El desarrollo de la madurez en seguridad dentro de los equipos de desarrollo puede abordarse por etapas. Basándonos en nuestra experiencia con más de 400 organizaciones, hemos identificado prácticas y rasgos comunes en tres niveles distintos de madurez en seguridad: definición, adopción y escalado.
La importancia de la madurez en seguridad en los equipos de desarrollo
Al evaluar y comprender la madurez de seguridad de un equipo de desarrollo, las organizaciones pueden formular un plan con las partes interesadas, el proceso y la tecnología adecuados para desarrollar y respaldar las habilidades y capacidades necesarias.

Madurez en seguridad de los equipos de desarrollo
La madurez de la seguridad en los equipos de desarrollo debería ser un ciclo continuo de mejora con objetivos realistas en el camino. A medida que los equipos de desarrollo aumentan su madurez en seguridad, reducen la cantidad de reelaboración y minimizan el riesgo.

Informe: El estado de la seguridad impulsada por desarrolladores en 2022
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Libro blanco: Los desafíos (y oportunidades) para mejorar la seguridad del software
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Resumen: Un enfoque integral para la seguridad liderada por desarrolladores
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Seguridad y privacidad en Secure Code Warrior
Secure Code Warrior se compromete a proteger nuestros activos de información, así como los de nuestros clientes, frente al uso indebido, el abuso o el riesgo de vulneración. Adoptamos y fomentamos un enfoque basado en el riesgo para gestionar la seguridad de la información, con el objetivo de implementar de forma constante medidas adecuadas de gestión y mitigación de riesgos para hacer frente al panorama de amenazas que afecta a la seguridad de la plataforma, los datos de los clientes y la información. A medida que Secure Code Warrior sigue consolidándose como un actor clave en la prestación de servicios a nuestros clientes, continuaremos desarrollando capacidades de seguridad como parte de nuestros programas de seguridad y privacidad. Lea nuestro informe técnico para obtener más información.
Adelanta la seguridad (y logra el cumplimiento) con habilidades de programación segura y repetibles
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Definición de código seguro
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Por qué necesitas más que herramientas de escaneo para crear código seguro
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Tu guía para defenderte de las artes oscuras de los ataques de día cero.
Los ataques de día cero pueden ser una auténtica pesadilla, pero cuando una organización se compromete a utilizar todas las herramientas disponibles en su arsenal de seguridad para implementar una estrategia preventiva, los profesionales de la seguridad pueden dormir un poco más tranquilos.
Un plan para mejorar las competencias y motivar a sus desarrolladores
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
El enfoque preventivo de la seguridad del software impulsado por los desarrolladores
Descubra cómo los desarrolladores conscientes de la seguridad representan un recurso inmenso y en gran medida desaprovechado que puede reforzar la ciberdefensa al hacer frente a las amenazas modernas de forma constante.

Libro Blanco sobre Seguridad y Privacidad
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Kit para Convencer a tu CISO/CTO (para iniciar una demostración)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP Top 10 API: Estrategias para desarrolladores inteligentes
Descarga la guía práctica para eliminar las amenazas de seguridad de API más comunes en tu código.
Cómo unificar a sus equipos de seguridad y desarrollo para hacer frente juntos a los riesgos de seguridad
¿Cómo se desempeñan los principales modelos de IA frente a los patrones de vulnerabilidad del mundo real? El Índice de Confianza de la IA revela la postura de seguridad.
Cómo AppSec puede reducir vulnerabilidades y lograr el cumplimiento, permitiendo que el equipo se enfoque en desafíos mayores.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Lista de Verificación de Compradores: Plataformas de Aprendizaje de Desarrollo Seguro
La Lista de Verificación del Comprador: Plataformas de Aprendizaje de Desarrollo Seguro está dirigida a tomadores de decisiones y compradores de tecnología que buscan evaluar plataformas de aprendizaje de desarrollo seguro.
Cuestionario SIG Lite de Shared Assessments
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Resumen de pruebas de penetración de SCW
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Certificado de seguro cibernético SCW
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Pasar de la reacción a la prevención: la cara cambiante de la seguridad del software 2021 - Informe técnico
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Orden Ejecutiva de Ciberseguridad: Un enfoque deliberado para mejorar la seguridad del software mediante las habilidades de los desarrolladores
Aunque esta Orden Ejecutiva aborda muchos aspectos de la ciberseguridad funcional, por primera vez destaca específicamente el impacto de los desarrolladores y la necesidad de que cuenten con habilidades y conocimientos de seguridad verificados.

Certificado FSQS-NL
Secure Code Warrior ya cuenta con el registro FSQS-NL. Este registro supone un hito importante en nuestro esfuerzo continuo por cumplir con la normativa del sector financiero.

Diagrama de arquitectura de la plataforma
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Política de Seguridad de la Información
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Cuestionario CAIQ
Secure Code Warrior ha completado un Cuestionario de Iniciativa de Evaluación de Consenso (CAIQ) de acceso público, basado en los resultados de nuestra autoevaluación de diligencia debida.
La Super Bowl de DevSecOps: cómo los campeones de seguridad pueden llevar a tu equipo a la victoria frente a las vulnerabilidades de última fase
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Whitepaper de mesa redonda ejecutiva: Visma y Blue Prism
¿Cómo cambió el 2020 nuestra perspectiva sobre la seguridad del software? Una mesa redonda ejecutiva con Visma.
Las mujeres del movimiento Mimmit Koodaa se adentran en la programación segura
Mimmit Koodaa (mujeres que programan en Finlandia) nos cuentan sus experiencias con la programación segura.

Equipos de una institución financiera global se enfrentan en un concurso de programación segura.
Descubra cómo una organización financiera global promovió la importancia de proteger sus aplicaciones bancarias en todo el mundo mediante divertidos torneos interactivos.
Misiones: experimenta el impacto de un código deficiente en simulaciones del mundo real
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Cursos: desarrolle habilidades y competencias en programación segura
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Guía paso a paso para torneos
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
El Manual del Desarrollador de IA
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Tu plan de batalla para derrotar el OWASP Top 10
Las diez vulnerabilidades de seguridad más comunes no tienen ninguna oportunidad contra superhéroes del desarrollo seguro como tú. Este eBook gratuito es tu guía definitiva para comprender cada infame entrada del OWASP Top 10 2021 y conocer cómo funciona cada error.
Triunfa con los torneos de OWASP y Secure Code Warrior - Libro blanco
Un análisis de cómo GenAI y los LLM están alterando fundamentalmente el panorama actual de la seguridad de las aplicaciones. Eche un vistazo a las últimas perspectivas del director ejecutivo de Secure Code Warrior, Pieter Danhieux.

Torneos: aumente la concienciación organizacional y la participación de los desarrolladores, haciendo que la programación segura sea una prioridad.
Al brindar una capacitación sólida en principios y prácticas de seguridad, los desarrolladores pueden transformarse de novatos a campeones de la seguridad, capaces de identificar, mitigar y prevenir amenazas.

Los 8 infames: vulnerabilidades de infraestructura como código que debes encontrar y solucionar
Los torneos de Secure Code Warrior son una forma atractiva y divertida de construir una cultura de seguridad positiva. Al organizar competencias de codificación, puede organizar un evento que incluya a desarrolladores tanto remotos como híbridos, evaluar los niveles de habilidad e identificar a los campeones de la seguridad.
El camino de cinco pasos hacia el éxito en DevSecOps: cómo los profesionales de AppSec pueden prosperar en el equipo de sus sueños
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

La forma más rápida y sencilla de mejorar su programa de seguridad de software
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Guía para que el CISO creativo transforme su programa de seguridad
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Libro Blanco: Elimine el dolor del Cumplimiento con PCI-DSS
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Introducción a Secure Code Warrior
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Capacitamos a los desarrolladores para escribir código seguro
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Capacite a sus desarrolladores para que sean la primera línea de defensa y fortalezca la postura de seguridad de su organización.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Evaluaciones: mide las habilidades de programación segura de tus desarrolladores y fortalece tu postura de seguridad.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Lista de verificación de AppSec
Descarga la lista de verificación de AppSec y descubre si necesitas un salvavidas de seguridad.
6 pasos fundamentales antes de implementar un programa de mejora de seguridad
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Informe de tendencias de AppSec 2019
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
