La NSA acaba de publicar su primera guía de seguridad sobre MCP. Esto es lo que significa para la capacitación de los desarrolladores.
El Centro de Seguridad de Inteligencia Artificial (AISC) de la Agencia de Seguridad Nacional (NSA) publicó recientemente su primera guía formal de ciberseguridad para el Protocolo de Contexto de Modelos (MCP): Protocolo de Contexto de Modelos (MCP): Consideraciones de diseño de seguridad para la automatización impulsada por IA. Abarca el control de acceso, el manejo de prompts, la ejecución de herramientas, los permisos de los agentes, la auditabilidad y la gobernanza de integraciones de terceros. Estas son las preocupaciones fundamentales de implementación que surgen al crear servidores y herramientas MCP como servicios de producción.
A medida que el desarrollo de software evoluciona del código escrito por humanos a flujos de trabajo asistidos por IA y sistemas totalmente autónomos, la seguridad de los protocolos de comunicación entre agentes se está convirtiendo en una preocupación crítica. Estas son áreas en las que Secure Code Warrior ha estado invirtiendo desde hace tiempo. En noviembre de 2025, Secure Code Warrior presentó uno de los primeros itinerarios de aprendizaje dedicados a la seguridad de MCP de la industria, ayudando a las organizaciones a preparar a sus desarrolladores para los riesgos emergentes asociados con los protocolos de comunicación entre agentes, los agentes de IA y los flujos de trabajo habilitados para MCP.
En aquel momento, no existía un OWASP MCP Top 10 disponible públicamente ni una guía gubernamental formal centrada específicamente en la seguridad de MCP. Nuestro equipo de contenido realizó una investigación exhaustiva sobre los desafíos de seguridad emergentes en torno a las implementaciones de MCP y desarrolló un plan de estudios para ayudar a los desarrolladores a crear y utilizar MCP de forma segura en entornos de producción reales.
Desde entonces, nos hemos mantenido al día. La nueva guía de la NSA, la evolución de la investigación de OWASP MCP y los ejemplos de explotación en el mundo real se incorporan al plan de estudios a medida que cambia el panorama de amenazas.
La publicación de la guía formal de la NSA refuerza la importancia de este trabajo y lo valida. De los 23 problemas de seguridad específicos que plantea la NSA, el plan de estudios de Secure Code Warrior ofrece cobertura directa para 18. A medida que las organizaciones pasan de experimentar con sistemas de agentes a ejecutarlos realmente, la brecha entre la política de gobernanza y la realidad de la implementación se convierte en un riesgo. Cerrarla requiere capacidad por parte de los desarrolladores. Los marcos de trabajo por sí solos no serán suficientes.
El papel de la capacidad del desarrollador
Al leer más allá de los detalles técnicos de la guía de la NSA, surge un tema constante: la seguridad de los sistemas habilitados para MCP depende de cómo se construyan. Controles de acceso, límites de confianza, validación de resultados, registros de auditoría. Nada de esto se configura de forma segura por sí solo.
Validar entradas, restringir permisos, establecer límites de confianza, monitorear la actividad. Las recomendaciones de la NSA son a nivel de implementación. No se pueden lograr mediante políticas. Requieren desarrolladores que entiendan qué están construyendo, cómo podría ser mal utilizado y por qué es importante.
A medida que las organizaciones continúan adoptando flujos de trabajo de desarrollo asistidos por IA y basados en agentes, la capacidad del desarrollador es uno de los tres pilares que las organizaciones deben dominar en la era de los agentes. Los otros dos son: visibilidad sobre lo que la IA está haciendo en su base de código y barreras de gobernanza sobre lo que puede tocar. Secure Code Warrior aborda los tres: capacitación de desarrolladores, correlación de riesgos a nivel de commit de Trust Agent, y las barreras y trazabilidad que los equipos de cumplimiento realmente necesitan.
Cobertura de Secure Code Warrior para la seguridad de MCP
El plan de estudios de seguridad de MCP e IA de Secure Code Warrior fue creado exactamente para esto. Así es como se alinea.
El siguiente contenido está disponible hoy y cubre directamente 18 de los 23 problemas de seguridad específicos que plantea la NSA, abarcando preocupaciones, ejemplos del mundo real y recomendaciones. Ayuda a las organizaciones a desarrollar la capacidad de sus desarrolladores en áreas clave de la seguridad de MCP: protocolos de comunicación entre agentes, manejo de prompts, prácticas de implementación segura y flujos de trabajo de desarrollo habilitados por IA.
| NSA focus area | SCW coverage |
|---|---|
| Agent communication security |  Vulnerabilities in agents and their communication protocolsAgent communication protocolsBest practices for agent and communication protocol security |
| Prompt & output security | Direct prompt injectionIndirect prompt injectionImproper output handling |
| Agent behavior & control | Excessive agencyUnbounded consumptionInsecure plugin design |
| MCP secure coding | OS command injectionCode injectionMissing authenticationCredential expirationFunction level access controlSecurity misconfigurationSSRFInsufficient logging |
| Secure design & governance | LLM security design patternsSupply chain vulnerabilitiesVulnerable components from untrusted source (MCP variant)Improper assets management (MCP variant) |
Esta cobertura no se creó para ajustarse al documento de la NSA a posteriori. Las preguntas sobre la seguridad de la comunicación entre agentes, el manejo de prompts, el control de acceso, la gobernanza y la implementación segura ya no son preocupaciones teóricas, y nuestra cobertura tampoco lo es. Nuestro plan de estudios sobre Agentes de IA aborda los mismos ataques del mundo real documentados por la NSA, basándose en las mismas fuentes de investigación, incluido el exploit de WhatsApp MCP de Invariantlabs y los estudios sobre envenenamiento de herramientas. Son consideraciones prácticas para los equipos que implementan sistemas habilitados por IA hoy en día.
Una nota sobre las brechas: El análisis refleja una cobertura directa de la mayoría de los puntos planteados por la NSA. Un pequeño número de elementos (incluida la firma criptográfica a nivel de mensaje MCP y la divergencia de comportamiento entre implementaciones) representan áreas donde nuestro contenido aborda el principio subyacente, pero no la profundidad total que recomienda la NSA. Estos puntos están en nuestra hoja de ruta de contenidos.
Las organizaciones que invierten en la educación de los desarrolladores junto con iniciativas de gobernanza y visibilidad suelen estar mejor posicionadas para adoptar tecnologías emergentes de forma segura y a escala. La capacidad del desarrollador es solo una parte del panorama. Secure Code Warrior también ayuda a las organizaciones a gobernar lo que los agentes de IA pueden y no pueden tocar en sus repositorios, y proporciona la trazabilidad que exigen el cumplimiento normativo y la respuesta ante incidentes a lo largo de todo el ciclo de vida del desarrollo.
Por dónde pueden empezar los equipos
Las organizaciones que buscan alinear la educación de sus desarrolladores con las prácticas de implementación destacadas en la guía de la NSA pueden comenzar con los itinerarios Python-MCP Quest y TypeScript-MCP Quest de Secure Code Warrior.
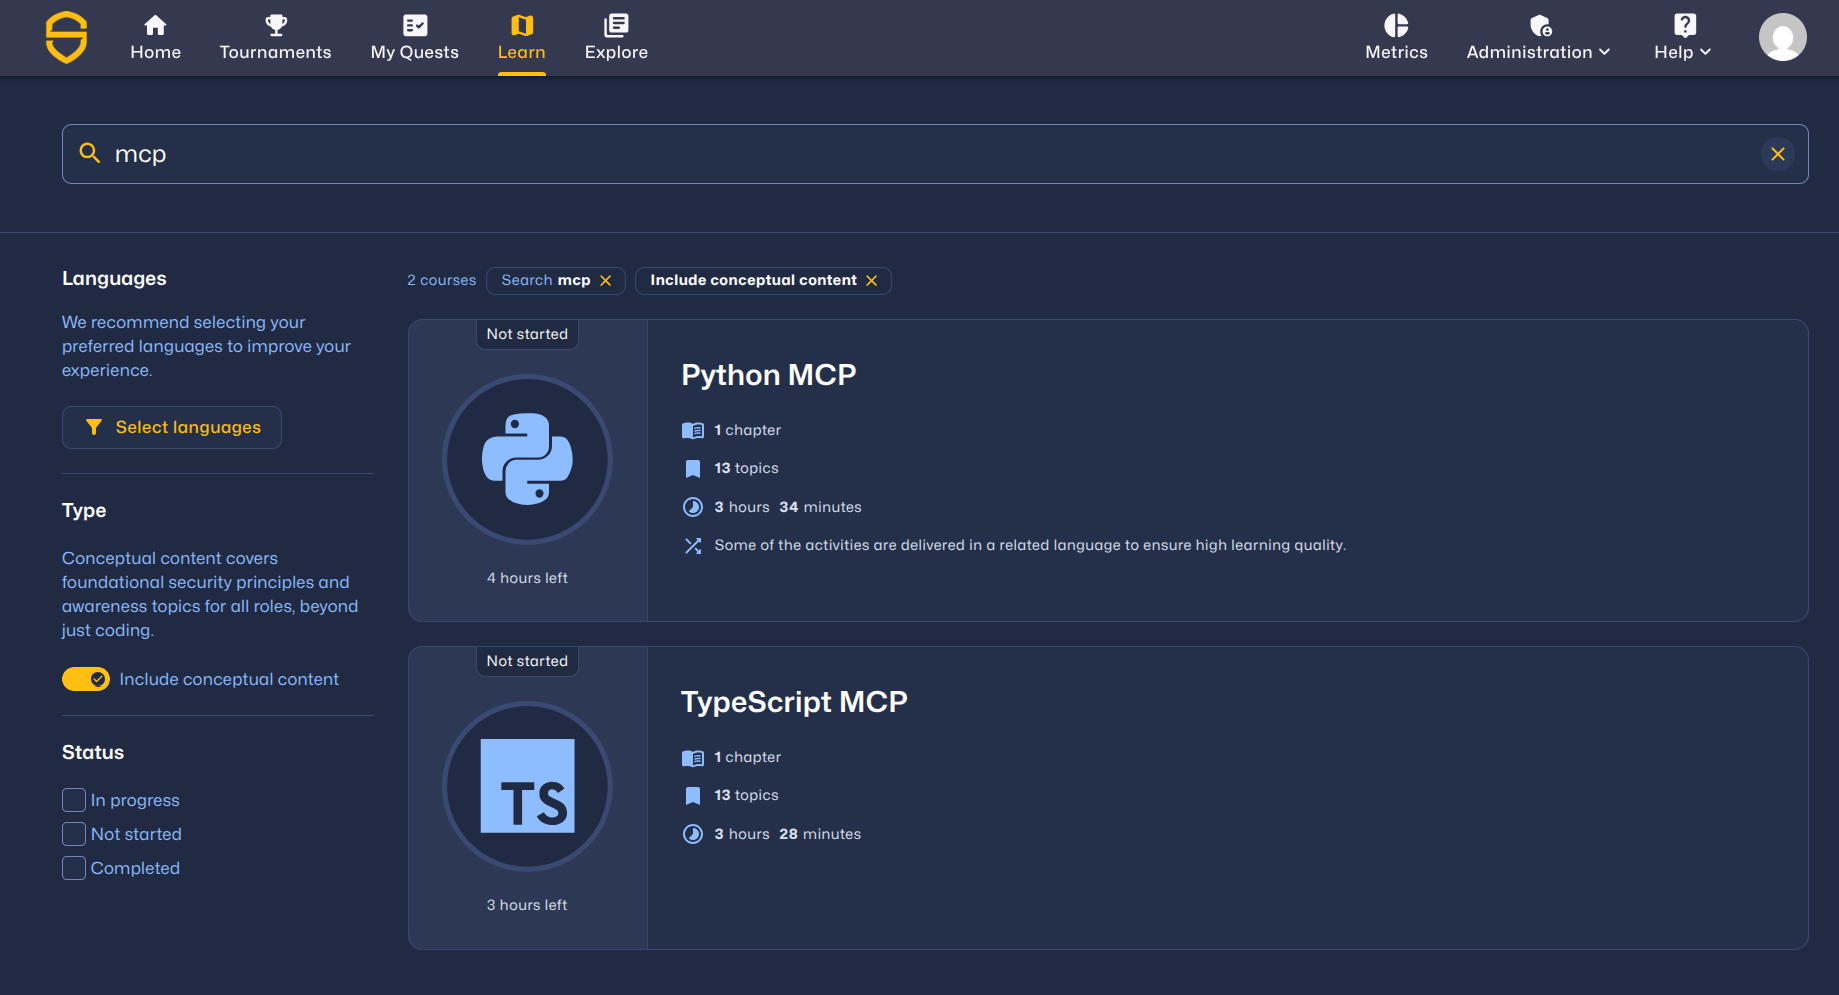
Estos itinerarios de aprendizaje cubren la mayoría de los conceptos centrados en el desarrollador reflejados en la guía y proporcionan experiencia práctica con consideraciones de seguridad específicas de MCP, protocolos de comunicación entre agentes, prácticas de implementación segura y flujos de trabajo de desarrollo habilitados por IA.
Para los líderes de seguridad que evalúan cómo operacionalizar la Gobernanza de Software de IA, la capacidad del desarrollador sigue siendo uno de los controles más prácticos y medibles disponibles. Las políticas de gobernanza establecen expectativas. La visibilidad ayuda a identificar riesgos. La capacidad del desarrollador ayuda a reducir el riesgo desde su origen.
Reflexiones finales
La NSA no publica directrices de ciberseguridad para protocolos emergentes a la ligera. El hecho de que el MCP haya merecido un documento específico refleja hacia dónde se dirige el desarrollo de agentes y los riesgos reales que conlleva.
El plan de estudios sobre MCP y seguridad de IA de Secure Code Warrior ya cubre muchas de las prácticas de implementación y consideraciones de seguridad destacadas en la guía. Esta refuerza la importancia de una implementación segura, la gobernanza y la capacitación de los desarrolladores como elementos fundamentales para una adopción responsable de la IA.
La adopción de MCP se está acelerando y los desafíos de seguridad que conlleva no son teóricos. A medida que los sistemas basados en MCP pasan a producción, la implementación segura, la visibilidad, la gobernanza y la trazabilidad se vuelven críticas. Secure Code Warrior se sitúa en el centro de todo esto: capacitando a los desarrolladores a medida que evolucionan las herramientas, controlando a qué acceden los agentes de IA en sus repositorios y proporcionando la trazabilidad que exigen el cumplimiento normativo y la respuesta ante incidentes.
Controle el desarrollo impulsado por IA antes de su lanzamiento
Mida el riesgo asistido por IA, aplique políticas de codificación segura en el momento de la confirmación y acelere la entrega segura en todo su ciclo de vida de desarrollo de software (SDLC).
Explorar más blogs
Acceda a contenido especializado sobre programación segura, gobernanza de IA y gestión de riesgos de software.

Una cultura de seguridad: cómo Sage creó su programa de defensores
Descubre cómo Sage reforzó su seguridad con un enfoque flexible y centrado en las relaciones, logrando formar a más de 200 expertos en seguridad y alcanzar una reducción de riesgos cuantificable.

Kamer van Koophandel: Seguridad a escala impulsada por los desarrolladores
La Cámara de Comercio (Kamer van Koophandel) comparte cómo integró la programación segura en el desarrollo diario mediante certificaciones basadas en roles, evaluaciones comparativas de puntuación de confianza y una cultura de responsabilidad compartida en seguridad.

Cómo un «Juego de Códigos» guía a IAG Group hacia un futuro de programación más seguro
IAG Group es la entidad detrás de muchas de las principales compañías de seguros en la región de Asia-Pacífico, que suscribe pólizas para millones de clientes por un valor aproximado de 11.400 millones de dólares australianos en primas anuales.

Mes de la Concienciación sobre Ciberseguridad 2026: Comprender la seguridad de la IA es fundamental para la defensa empresarial
Hemos llegado a un punto en el que la mayoría de las principales empresas de IA han pedido públicamente una ralentización global en el desarrollo de la IA para que las medidas de seguridad puedan ponerse al día, pero la verdad es que ya se han materializado graves problemas de seguridad. Esto deja a innumerables líderes de seguridad y equipos ejecutivos en una situación urgente, a medida que los costes monetarios y de riesgo de la implementación de la IA siguen acumulándose.

Habilitador 8: Branding de su programa
Un programa de codificación segura necesita algo más que un buen contenido para tener éxito. El Habilitador 8 muestra cómo el branding transforma la participación en una experiencia codiciada basada en el estatus.

Cada empleado está ahora en la primera línea de la ciberseguridad de la IA
El panorama tecnológico empresarial está cambiando a una velocidad que pocos previeron hasta que fue demasiado tarde. Hemos cruzado oficialmente el umbral del código escrito por humanos y la asistencia básica de copilotos hacia la era del Ciclo de Vida de Desarrollo Agéntico (ADLC). Si bien los agentes de IA autónomos prometen una eficiencia sin precedentes en múltiples funciones, también traen consigo una clase completamente nueva de riesgos regulatorios y de seguridad.
Proteja el desarrollo basado en IA antes de su lanzamiento
Identifique riesgos de desarrollo, aplique políticas y prevenga vulnerabilidades en todo el ciclo de vida de su software.
