Gobierne el desarrollo de software impulsado por IA

Obtenga visibilidad del código generado por IA, correlacione el riesgo en el momento de la confirmación (commit) y gobierne el desarrollo asistido por IA para que las organizaciones puedan adoptar la programación con IA con total confianza.

Reservar una demostración
encabezado de animación de riesgo de correlación negativocuadrícula de estadísticas de riesgo correlacionadocuadrícula de llamada a la acción de riesgo correlacionado
encabezado de animación de riesgo de correlacióncuadrícula de estadísticas de riesgo correlacionadocuadrícula de llamada a la acción de riesgo correlacionado
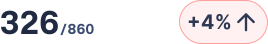
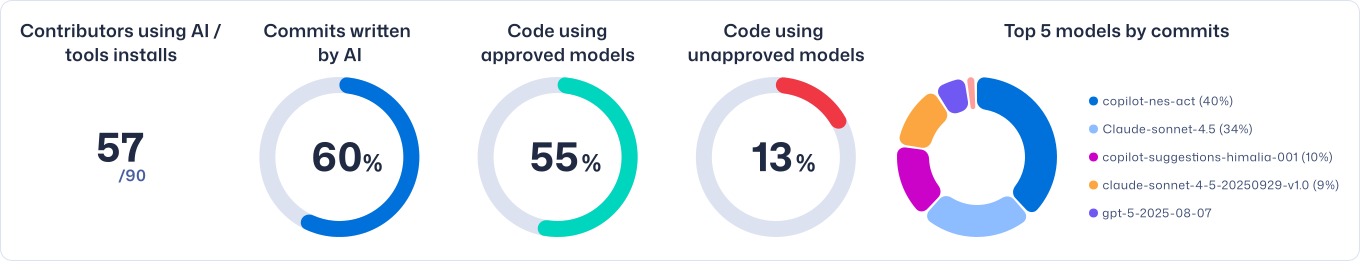
Colaboradores que utilizan IA /
instalaciones de herramientas
57
/90
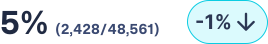
Confirmaciones (commits) escritas

por IA
60
%
Código que utiliza
modelos aprobados
55
%
Código que utiliza
modelos no aprobados
13
%
0%
gráfico
De la empresa líder en formación de codificación segura
El problema de la cadena de suministro de software mediante IA

La IA ha ampliado su cadena de suministro de software

Los asistentes de programación por IA, los LLM y los agentes conectados mediante MCP generan ahora código de producción en todo el ciclo de vida de desarrollo de software (SDLC). La velocidad de desarrollo se ha acelerado, pero la gobernanza no ha seguido el mismo ritmo. La IA se ha convertido en un colaborador sin control en su cadena de suministro de software.

La mayoría de las organizaciones no pueden responder con claridad a:

  • Qué modelos de IA generaron confirmaciones específicas
  • Si esos modelos producen código seguro de forma consistente
  • Qué servidores MCP están activos y a qué acceden
  • Si las confirmaciones asistidas por IA cumplen con los estándares de codificación segura
  • Cómo afecta el uso de la IA al riesgo general del software
Una gobernanza de software de IA eficaz requiere:
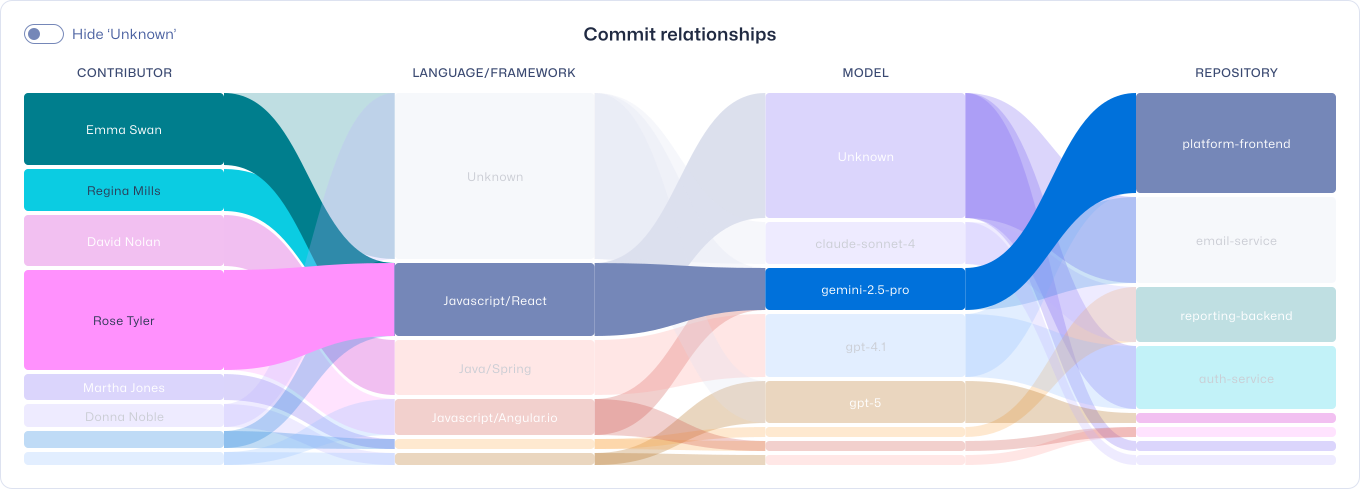
Visibilidad del uso de herramientas y modelos de IA en todos los repositorios
Correlación de riesgos a nivel de confirmación y orientación sobre políticas
Mida la capacidad de codificación segura en el SDLC humano y asistido por IA

Sin una gobernanza de software de IA estructurada, las organizaciones se enfrentan a una propiedad fragmentada, una visibilidad limitada y exposición creciente. El desarrollo asistido por IA aumenta la velocidad del código, pero sin una supervisión exigible, también aumenta el riesgo de vulnerabilidad introducido y la exposición de la cadena de suministro del modelo.

¿Qué es la gobernanza de software de IA?

Supervisión del desarrollo impulsado por IA

Permite a las organizaciones:

  • Obtenga visibilidad sobre dónde y cómo se utiliza la IA para generar código
  • Correlacione las confirmaciones asistidas por IA con el riesgo de software
  • Defina políticas de uso y estándares de gobernanza para la IA
  • Establezca la responsabilidad tanto en el código humano como en el generado por IA
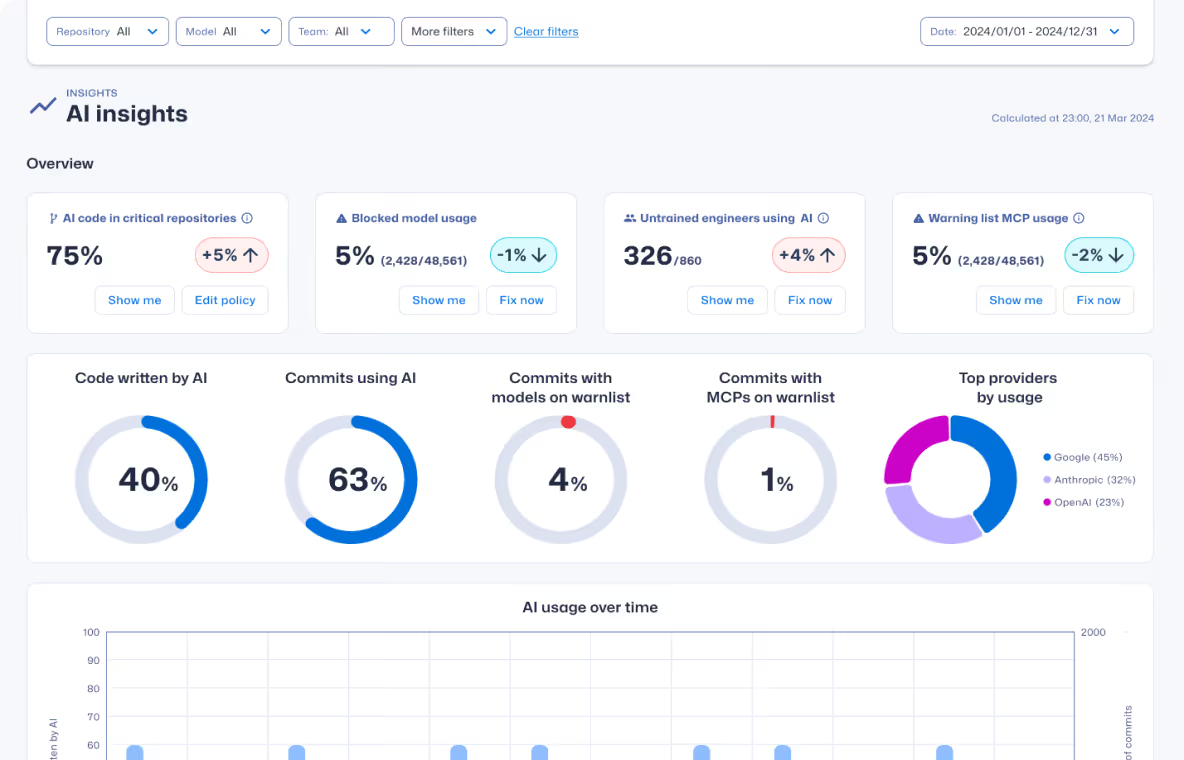
Por qué es importante la gobernanza de software de IA para el SDLC:
AI Governance
La IA acelera el desarrollo
La IA expande su cadena de suministro de software
La IA introduce riesgos de modelo y nuevas amenazas
La IA crea posibles brechas de responsabilidad
Capacidades principales

Gobierne y escale de forma segura el desarrollo de software impulsado por IA

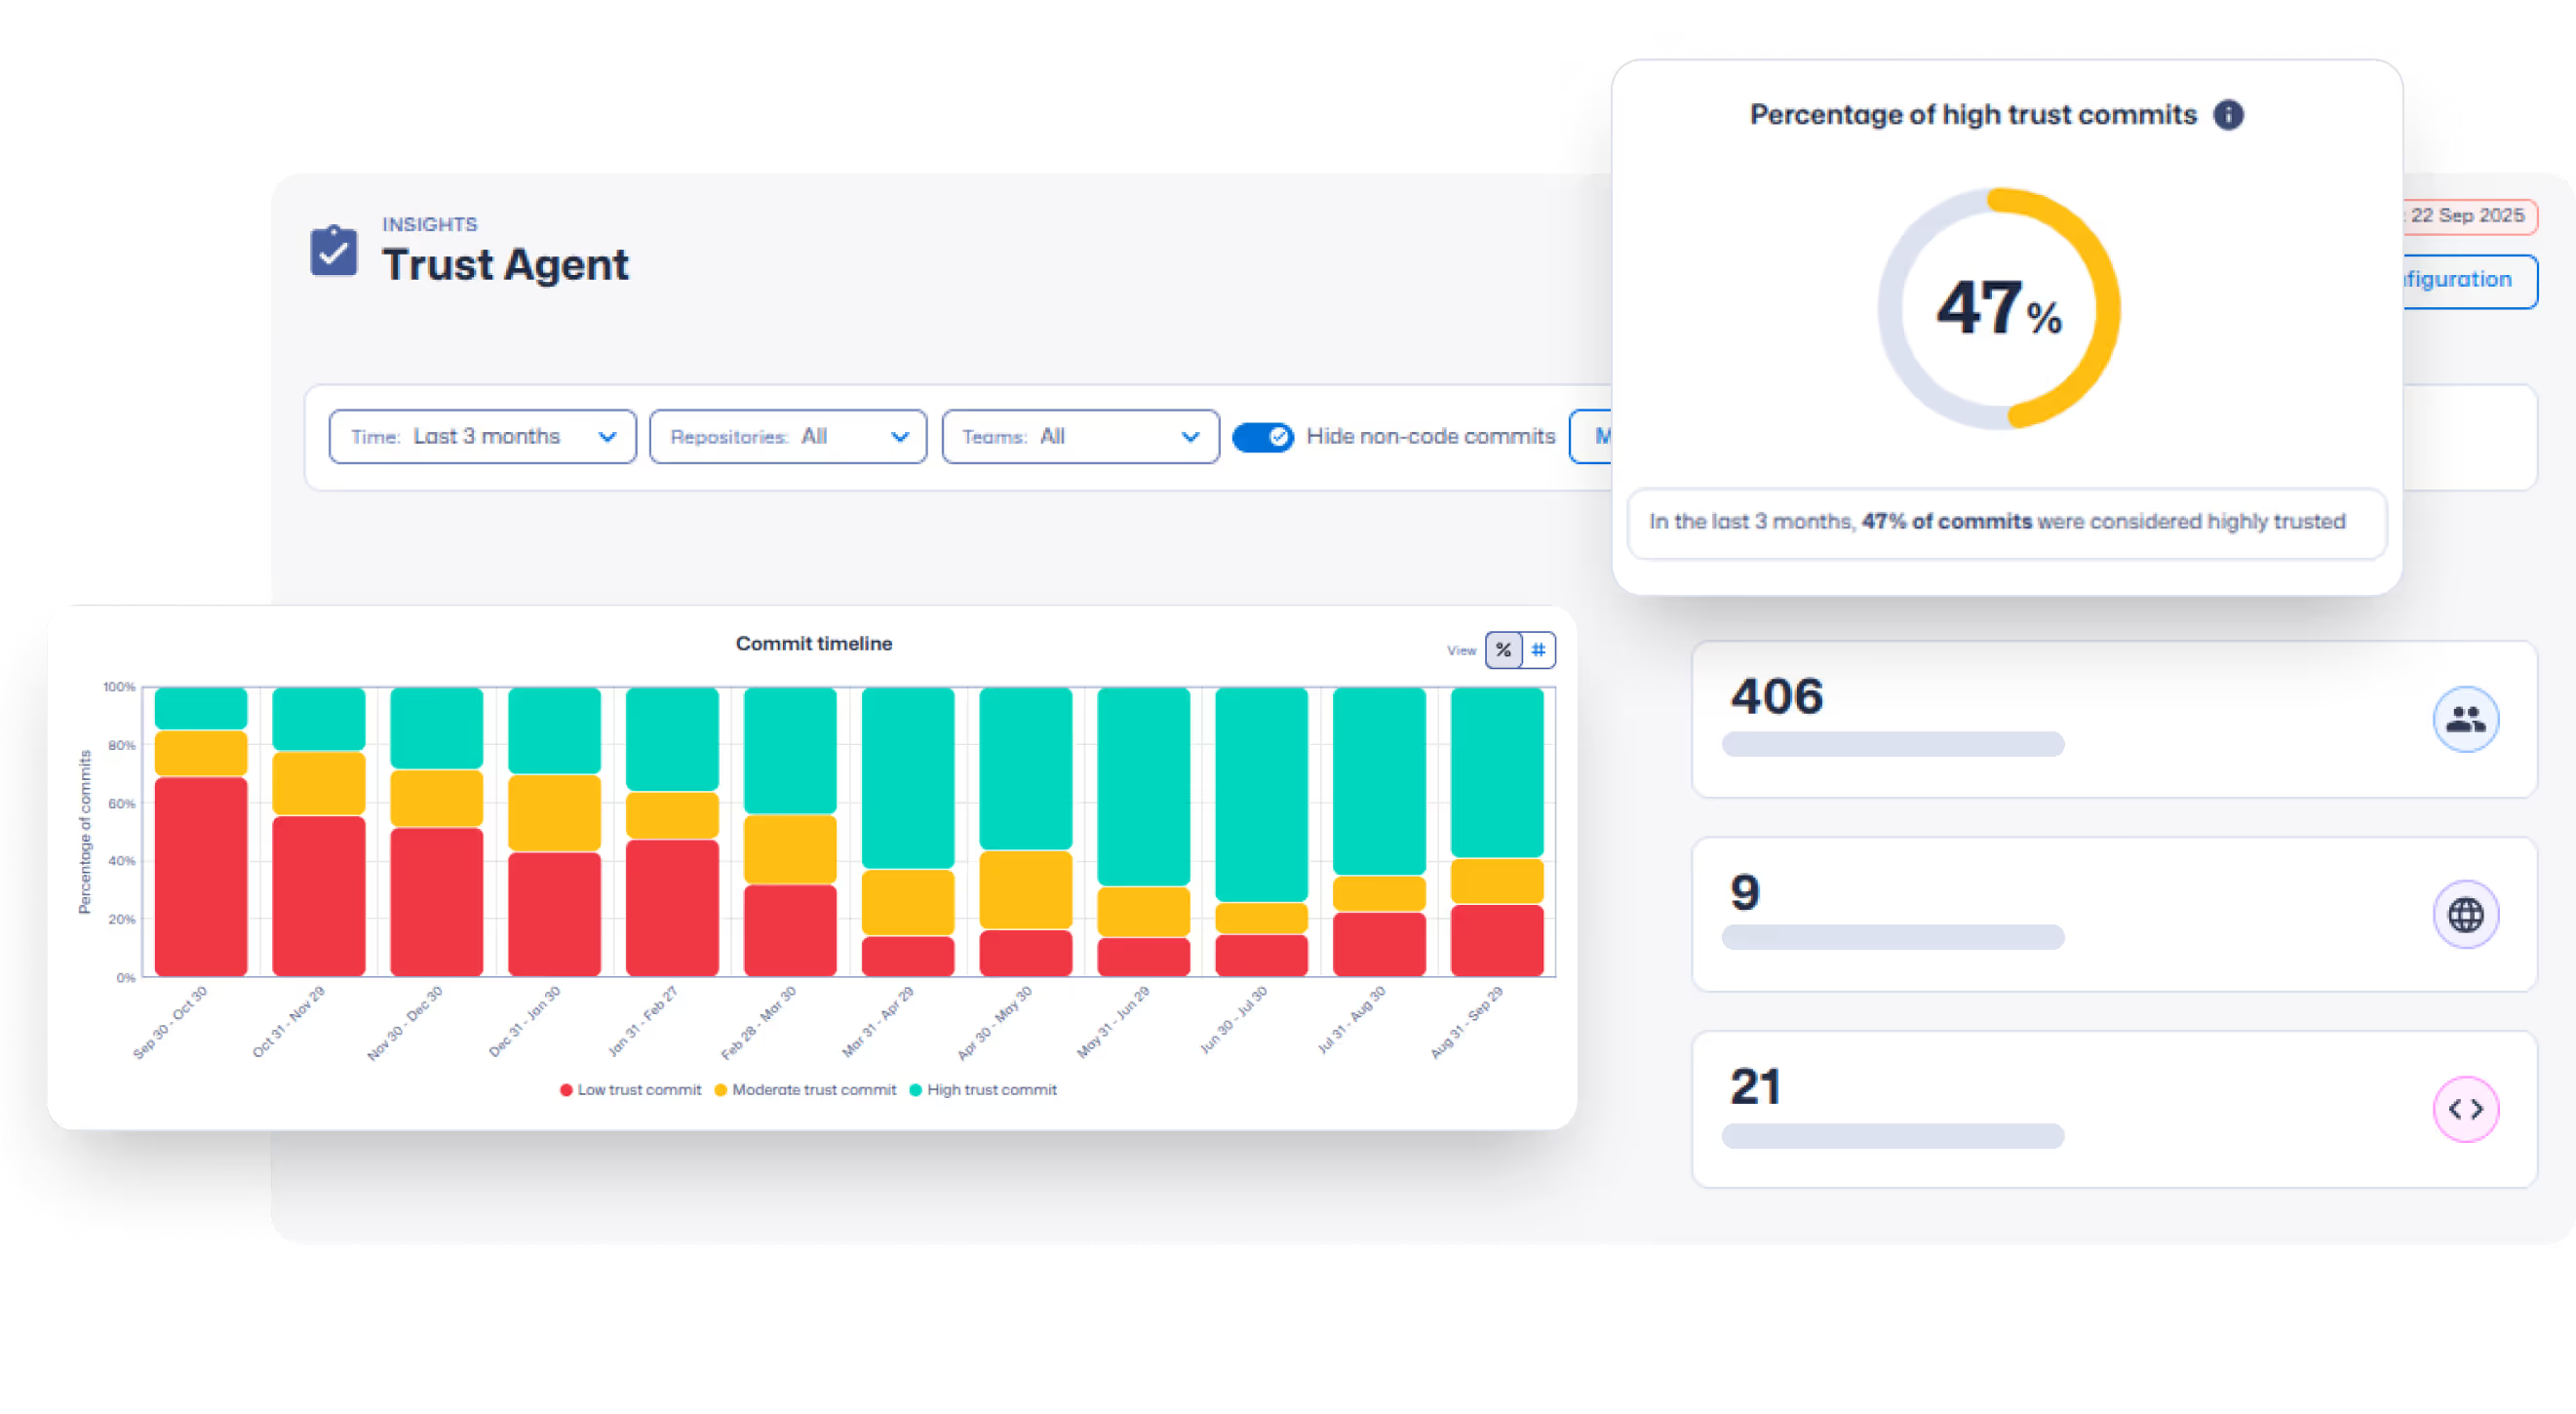
Las herramientas tradicionales de seguridad de aplicaciones detectan vulnerabilidades después de que se escribe el código. La gobernanza de software de IA proporciona visibilidad sobre el uso de modelos de IA, correlaciona señales de riesgo en el momento de la confirmación y ayuda a las organizaciones a alinear el desarrollo con políticas de codificación segura.
Reservar una demostración
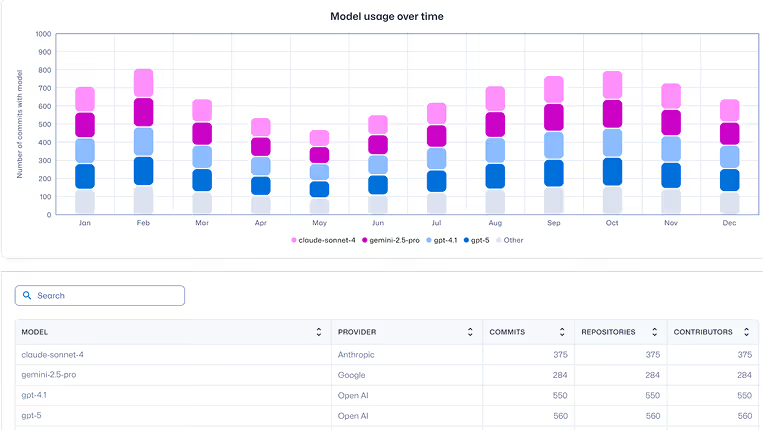
Trazabilidad de herramientas y modelos de IA

Trazabilidad de herramientas y modelos de IA

Vea dónde genera código la IA

Obtenga visibilidad sobre qué herramientas de IA contribuyen al código, creando un SBOM de IA verificable.

Detección de IA en la sombra

Detección de IA en la sombra

Detecta el uso no autorizado de IA

Identifique herramientas de IA no autorizadas que operan fuera de las políticas de gobernanza aprobadas.
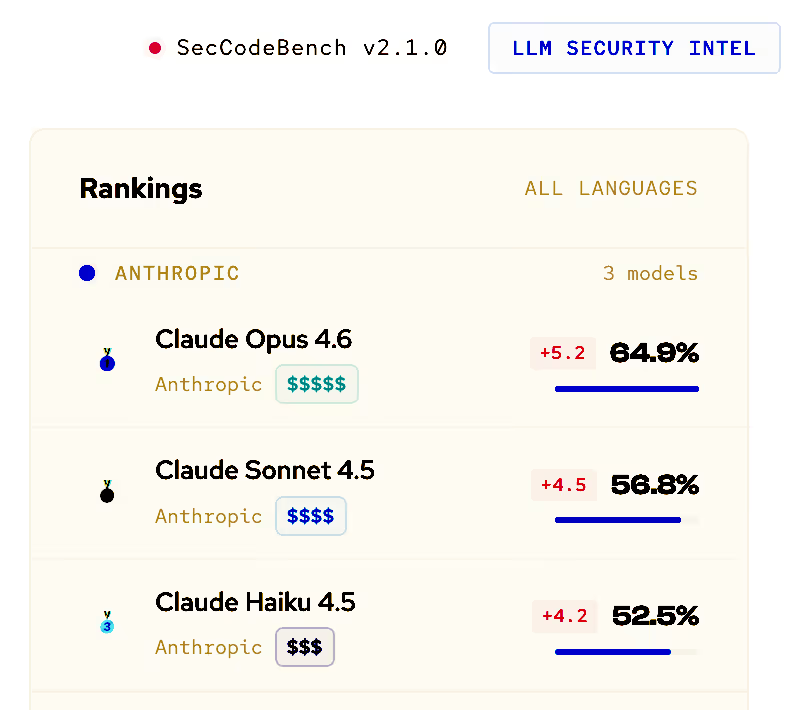
Evaluación comparativa de seguridad de LLM

Evaluación comparativa de seguridad de LLM

Selección de modelos centrada en la seguridad

Get real-world AI performance metrics to guide approved model usage.
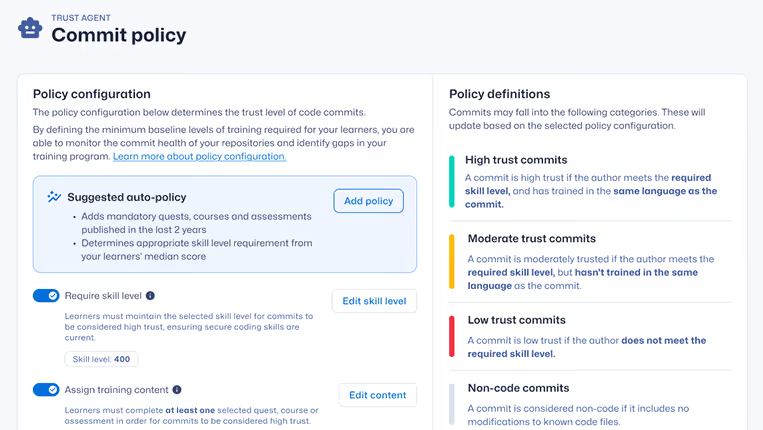
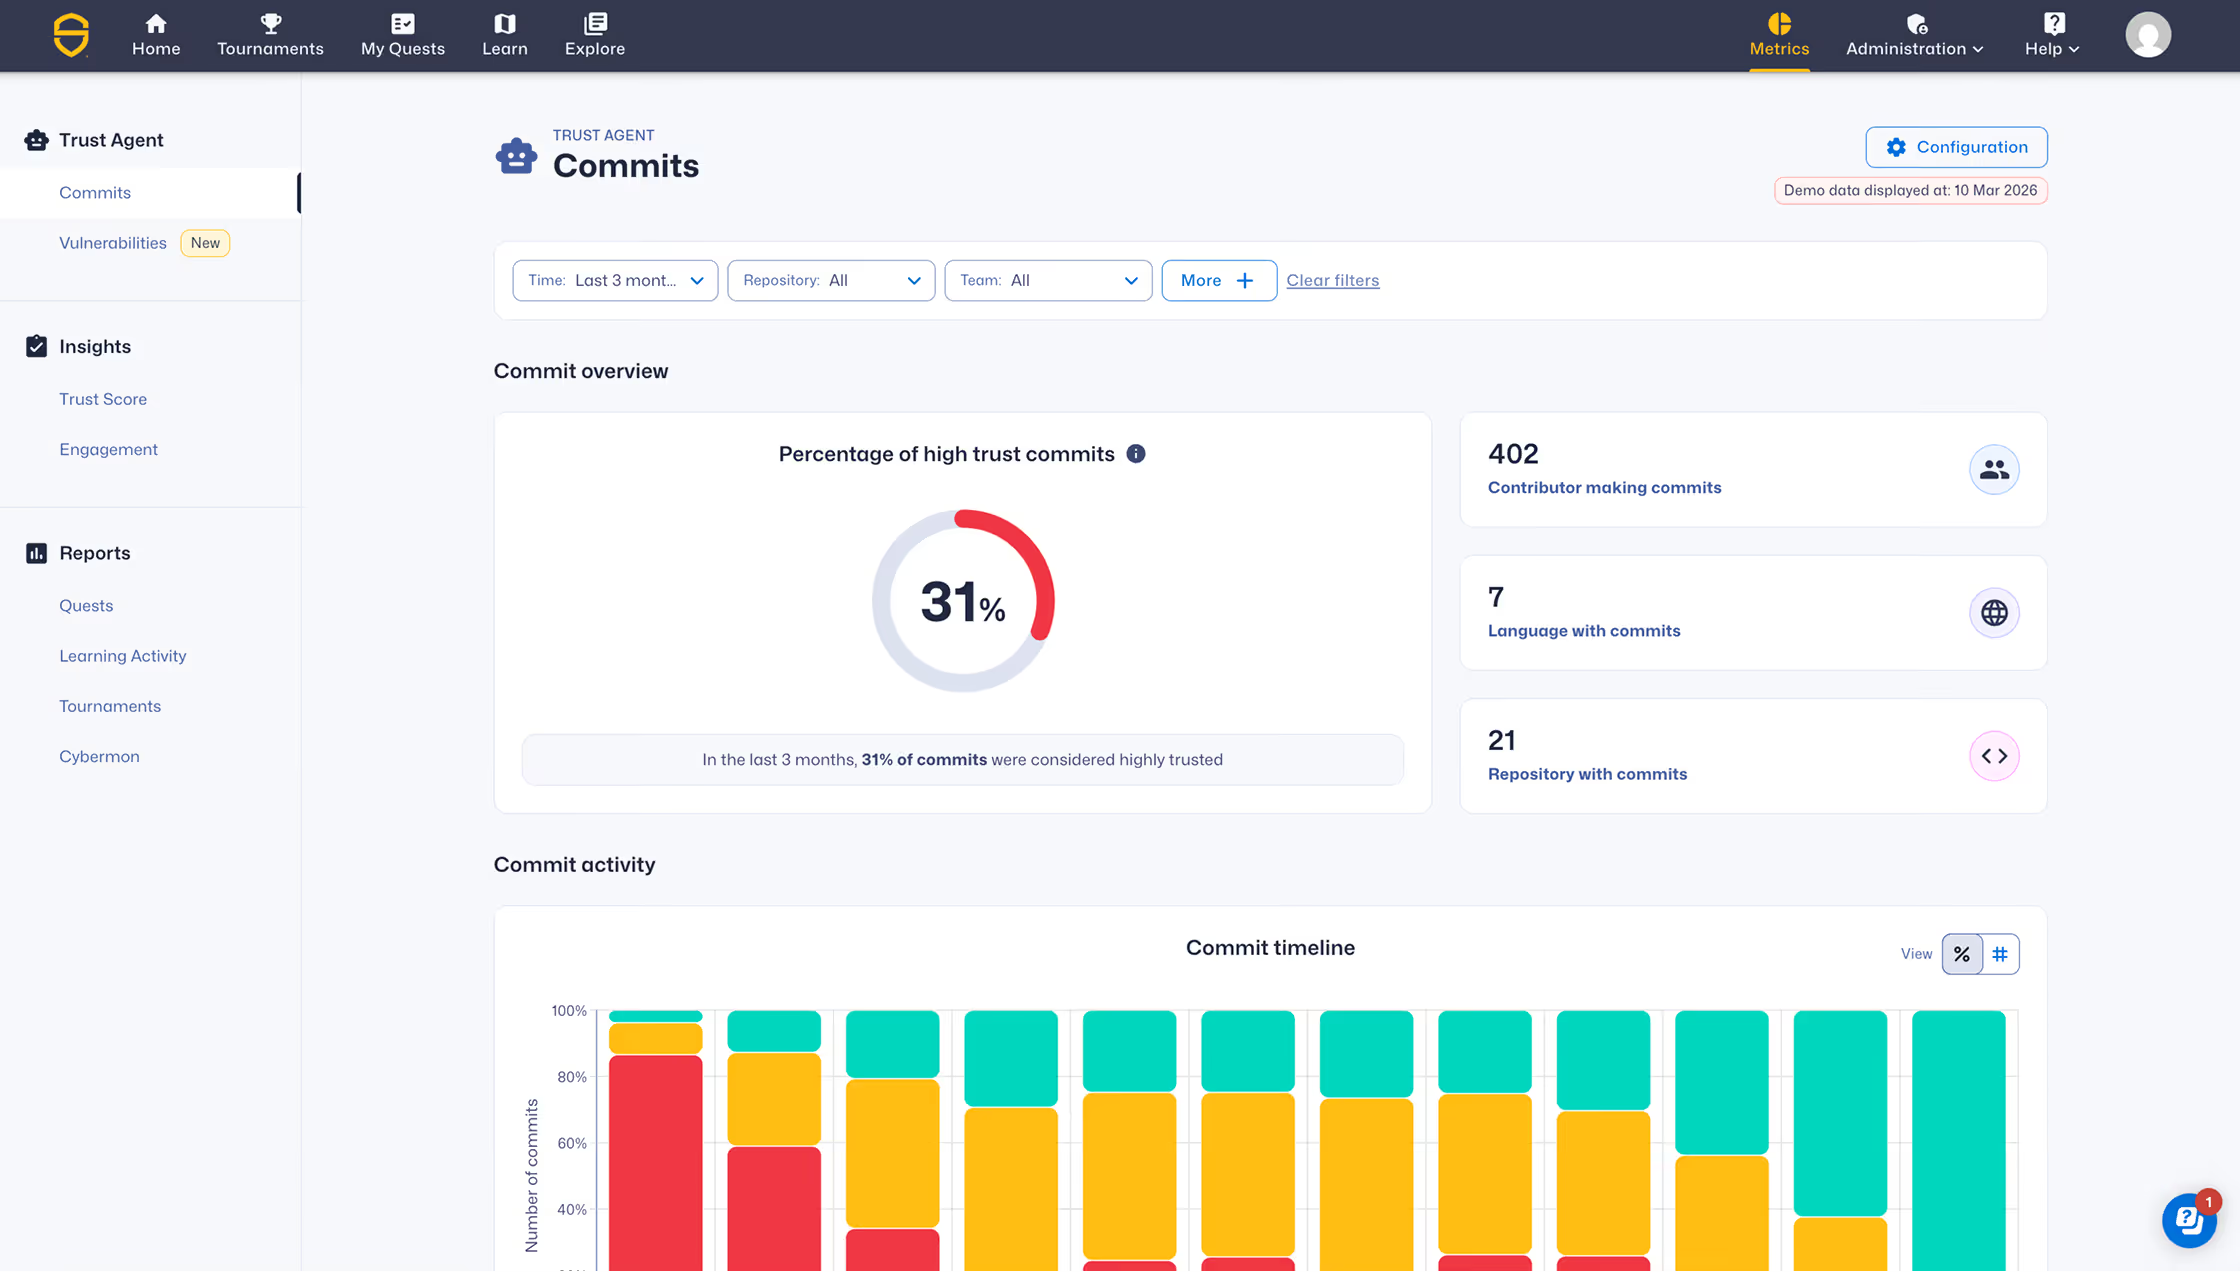
Puntuación de riesgo

Puntuación de riesgo

Entienda el riesgo antes de la producción

Correlacione las confirmaciones asistidas por IA con las señales de riesgo y aplique políticas aplicables antes de que el código llegue a la fase de producción.
Visibilidad de servidores MCP

Visibilidad de servidores MCP

Rastree las cadenas de suministro de agentes de IA

Identifique servidores del Protocolo de Contexto de Modelos (MCP) y comprenda cómo los agentes de IA interactúan con los sistemas internos.
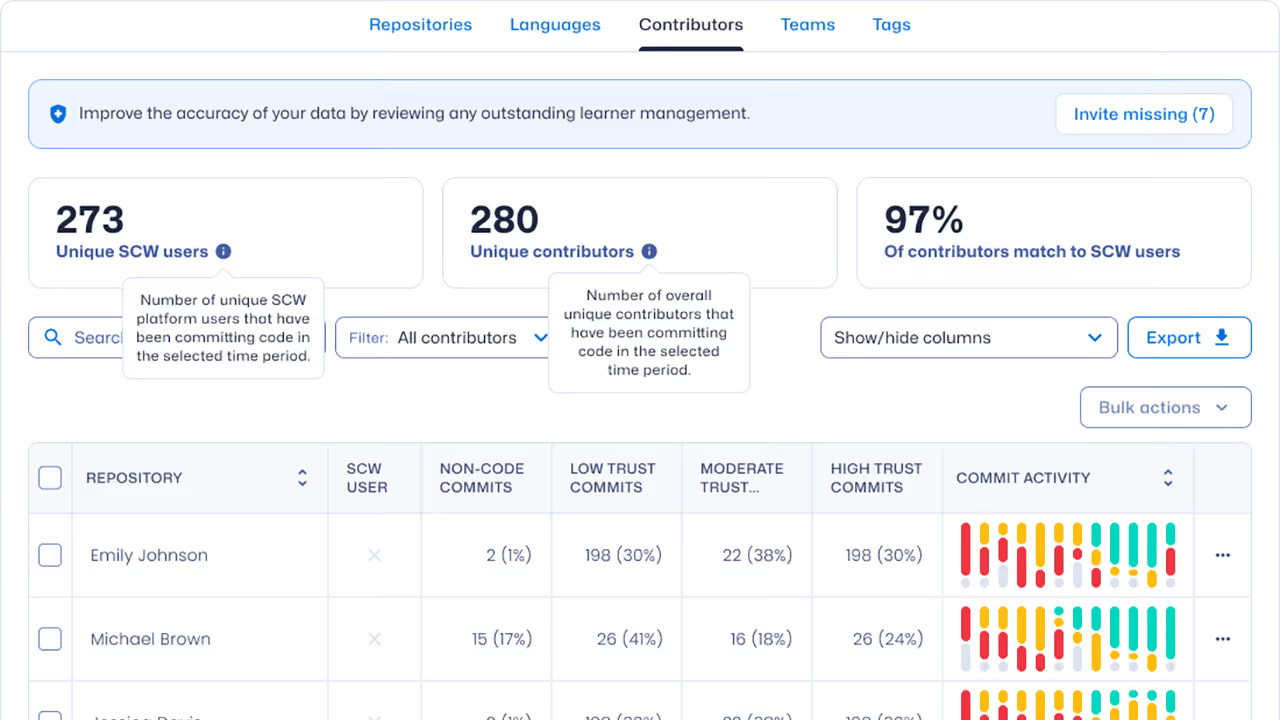
Descubrimiento de desarrolladores

Descubrimiento de desarrolladores

Identifique colaboradores en la sombra

Identifique continuamente a los desarrolladores y los patrones de confirmación para fortalecer la responsabilidad y la visibilidad del riesgo.

Cómo funciona

Gobierne el desarrollo asistido por IA en cuatro pasos

1
2
3
4
1

Conexión y observación

Intégrese con repositorios y canalizaciones de CI para monitorear los metadatos de confirmación, el uso del modelo de IA y la actividad de los colaboradores.

2

Evaluación y puntuación

Evalúe las confirmaciones asistidas por IA frente a los puntos de referencia de vulnerabilidad y las métricas de Trust Score® del desarrollador.

3

Análisis y orientación

4

Auditoría y respuesta

Mantenga un SBOM de IA verificable y evalúe rápidamente la exposición si un modelo se ve comprometido.

A quién va dirigido

Creado específicamente para equipos de gobernanza de IA

Diseñado para los líderes responsables de asegurar el desarrollo de software a medida que la IA se convierte en un colaborador clave en el código de producción.

Reservar una demostración

Para líderes de gobernanza de IA

Establezca una supervisión a nivel empresarial alineada con los umbrales de riesgo definidos y los estándares de gobernanza.

Para CISO

Demuestre una gobernanza de ciberseguridad de IA medible y mantenga una trazabilidad lista para auditorías en todo el ciclo de vida de desarrollo de software (SDLC).

Para líderes de AppSec

Priorice las confirmaciones de alto riesgo y reduzca las vulnerabilidades recurrentes sin ampliar el personal de revisión.

Para líderes de ingeniería

Adopte el desarrollo asistido por IA con medidas de seguridad que protejan la velocidad sin aumentar los cuellos de botella en las revisiones.

Gobierne el desarrollo impulsado por IA

Descubra dónde generan código las herramientas de IA, correlacione las confirmaciones con señales de riesgo y mantenga la visibilidad en toda su cadena de suministro de software de IA.
Reservar una demostración
commits
Preguntas frecuentes sobre la plataforma de gobernanza de software de IA

Controle, mida y asegure el desarrollo de software asistido por IA

Descubra cómo Secure Code Warrior proporciona observabilidad de IA, cumplimiento de políticas y gobernanza en los flujos de trabajo de desarrollo asistido por IA.

¿Puedes ver qué herramientas y modelos de IA están utilizando los desarrolladores?

Sí. Secure Code Warrior ofrece una trazabilidad completa de las herramientas de IA, incluyendo qué LLM y agentes conectados mediante MCP generaron commits específicos, manteniendo así una lista de materiales de software (SBOM) de IA verificable en todos los repositorios.

¿Cómo se detecta la IA en la sombra en el desarrollo de software?

La IA en la sombra se refiere a herramientas o modelos de IA no aprobados que se utilizan sin supervisión. La plataforma detecta la IA en la sombra mediante la trazabilidad de modelos a nivel de confirmación, la supervisión de repositorios y controles de políticas aplicables que señalan el uso no autorizado de IA.

¿Cómo se evalúan los modelos de IA en términos de seguridad?

Secure Code Warrior lleva a cabo investigaciones independientes en colaboración con universidades para evaluar el rendimiento de los principales LLM frente a patrones de vulnerabilidad del mundo real. Las organizaciones pueden exigir el uso de modelos aprobados y restringir los LLM de alto riesgo durante la confirmación de código basándose en un rendimiento de seguridad respaldado por investigaciones.

¿Cómo se previenen las vulnerabilidades introducidas por los asistentes de programación con IA?

Prevenir las vulnerabilidades introducidas por la IA requiere visibilidad sobre su uso, validación conforme a estándares de programación segura, políticas de modelos aplicables y una capacidad medible del desarrollador tanto en flujos de trabajo humanos como asistidos por IA.

¿Cómo se asegura el código generado por IA?

Asegurar el código generado por IA requiere visibilidad sobre el uso de herramientas de IA, análisis de riesgos a nivel de confirmación y supervisión de la gobernanza en los flujos de trabajo de desarrollo. Secure Code Warrior ofrece observabilidad de IA, correlación de vulnerabilidades y perspectivas sobre las capacidades de los desarrolladores dentro de una plataforma unificada de gobernanza de software de IA.

¿Cuál es la diferencia entre la gobernanza de software de IA y el escaneo de código de IA?

El escaneo de código de IA analiza el resultado una vez que se ha escrito. La gobernanza de software de IA controla el uso de modelos de IA, aplica políticas en el momento de la confirmación, correlaciona señales de riesgo y mantiene una supervisión continua en toda la cadena de suministro de software de IA.

¿Todavía tiene preguntas?

Detalles de soporte para captar a los clientes que aún no se han decidido.

Contacto