Explicación de la Ley de Ciberresiliencia: qué significa para el desarrollo de software con seguridad desde el diseño
La Ley de Ciberresiliencia se está convirtiendo rápidamente en una prioridad estratégica, no solo para las empresas con sede en la UE, sino para cualquier negocio que venda productos digitales en el mercado europeo. Aunque los plazos de cumplimiento se extienden hasta 2027, los equipos de ingeniería y seguridad ya se están planteando cuestiones complejas sobre las prácticas de diseño seguro, la gestión de vulnerabilidades y las capacidades de desarrollo.
A diferencia de muchas normativas que se centran en la documentación y las auditorías, la CRA sitúa el diseño y desarrollo de software seguro en el centro del cumplimiento. Las organizaciones que inviertan pronto en capacidades de diseño seguro alcanzarán el cumplimiento más rápidamente y destacarán en un mercado donde la seguridad del producto se está convirtiendo en un factor decisivo de compra.
Qué exige la Ley de Ciberresiliencia
La Ley de Ciberresiliencia (CRA) introduce requisitos básicos de ciberseguridad para la mayoría de los productos con componentes digitales comercializados en la UE, incluidos software, sistemas operativos, dispositivos conectados y sistemas integrados.
Más importante aún, cambia dónde reside la responsabilidad.
La seguridad ya no es solo una preocupación operativa o de tiempo de ejecución. Con la CRA, se convierte en una obligación de diseño y desarrollo que abarca la arquitectura, la implementación, el mantenimiento y la gestión de vulnerabilidades.
Para los líderes de ingeniería y seguridad, esto significa:
- Los productos deben construirse siguiendo principios de diseño seguro
- Las vulnerabilidades conocidas deben prevenirse siempre que sea posible y gestionarse eficazmente
- Las organizaciones deben demostrar que existen prácticas de desarrollo seguro
En resumen: el cumplimiento es inseparable de la forma en que los desarrolladores escriben y mantienen el código.
A quién se aplica la CRA
Aunque fue introducida por la UE, la CRA se aplica a cualquier organización en todo el mundo que comercialice productos digitales sujetos a la normativa en el mercado de la UE, incluyendo:
- Proveedores de software y servicios SaaS cuyas funciones actúen como componentes de procesamiento de datos remoto de productos cubiertos
- Fabricantes de productos digitales o conectados
- Importadores, distribuidores y minoristas
- Organizaciones que integren componentes digitales de terceros
Para las empresas globales, la preparación para la CRA es un requisito de desarrollo transfronterizo, no un ejercicio de cumplimiento regional.
Por qué las organizaciones están empezando ahora
Hitos clave:
- Septiembre de 2026 – Comienzan las obligaciones de notificación de vulnerabilidades
- Diciembre de 2027 – Se requiere el cumplimiento total
Sobre el papel, ese cronograma puede parecer cómodo. En realidad, la transformación del desarrollo no ocurre en trimestres, sino a lo largo de años.
El diseño seguro no es una actualización de políticas. Requiere:
- Capacitar a miles de desarrolladores en diversos lenguajes y equipos
- Integrar expectativas de seguridad desde el diseño en los flujos de trabajo diarios
- Pasar de la corrección reactiva de vulnerabilidades a la prevención
- Generar pruebas medibles de que las prácticas de desarrollo seguro se aplican de forma constante
Estos cambios afectan a la contratación, la incorporación, las decisiones de arquitectura, los procesos del ciclo de vida de desarrollo de software (SDLC) y la cultura de ingeniería. Las organizaciones que esperen hasta finales de 2026 intentarán adaptar sus capacidades bajo presión regulatoria, un camino mucho más costoso y disruptivo.
El cumplimiento también conlleva un riesgo financiero significativo. Según el artículo 64 de la CRA, las sanciones pueden alcanzar los 15 millones de euros o el 2,5 % del volumen de negocios anual global por infracciones de los requisitos esenciales de ciberseguridad.
Esperar hasta finales de 2026 es, sencillamente, demasiado tarde.
La CRA es, en última instancia, un desafío de capacidad para los desarrolladores
Muchas normativas se centran en políticas y documentación. La CRA va más allá al vincular el cumplimiento con las prácticas reales utilizadas para diseñar y crear software. Eleva las expectativas en torno al desarrollo seguro como una disciplina operativa, no solo como un requisito de gobernanza.
Para los líderes de ingeniería, esto significa que el cumplimiento depende de si los equipos de desarrollo aplican sistemáticamente prácticas seguras, entre ellas:
- Comprender las clases comunes de vulnerabilidades
- Aplicar principios de diseño y arquitectura seguros
- Evitar patrones de implementación inseguros
- Gestionar de forma responsable los componentes de terceros y de código abierto
Las herramientas de seguridad desempeñan un papel importante en la detección de problemas. Sin embargo, las herramientas revelan las debilidades una vez que el código ya se ha escrito. La seguridad desde el diseño exige que los desarrolladores prevengan las vulnerabilidades desde el principio, y que lo hagan de forma constante en todos los equipos, lenguajes y productos.
Las herramientas por sí solas no pueden lograr esto. Los resultados de la seguridad desde el diseño dependen de la capacidad humana.
Cómo ayuda Secure Code Warrior a prepararse para la CRA
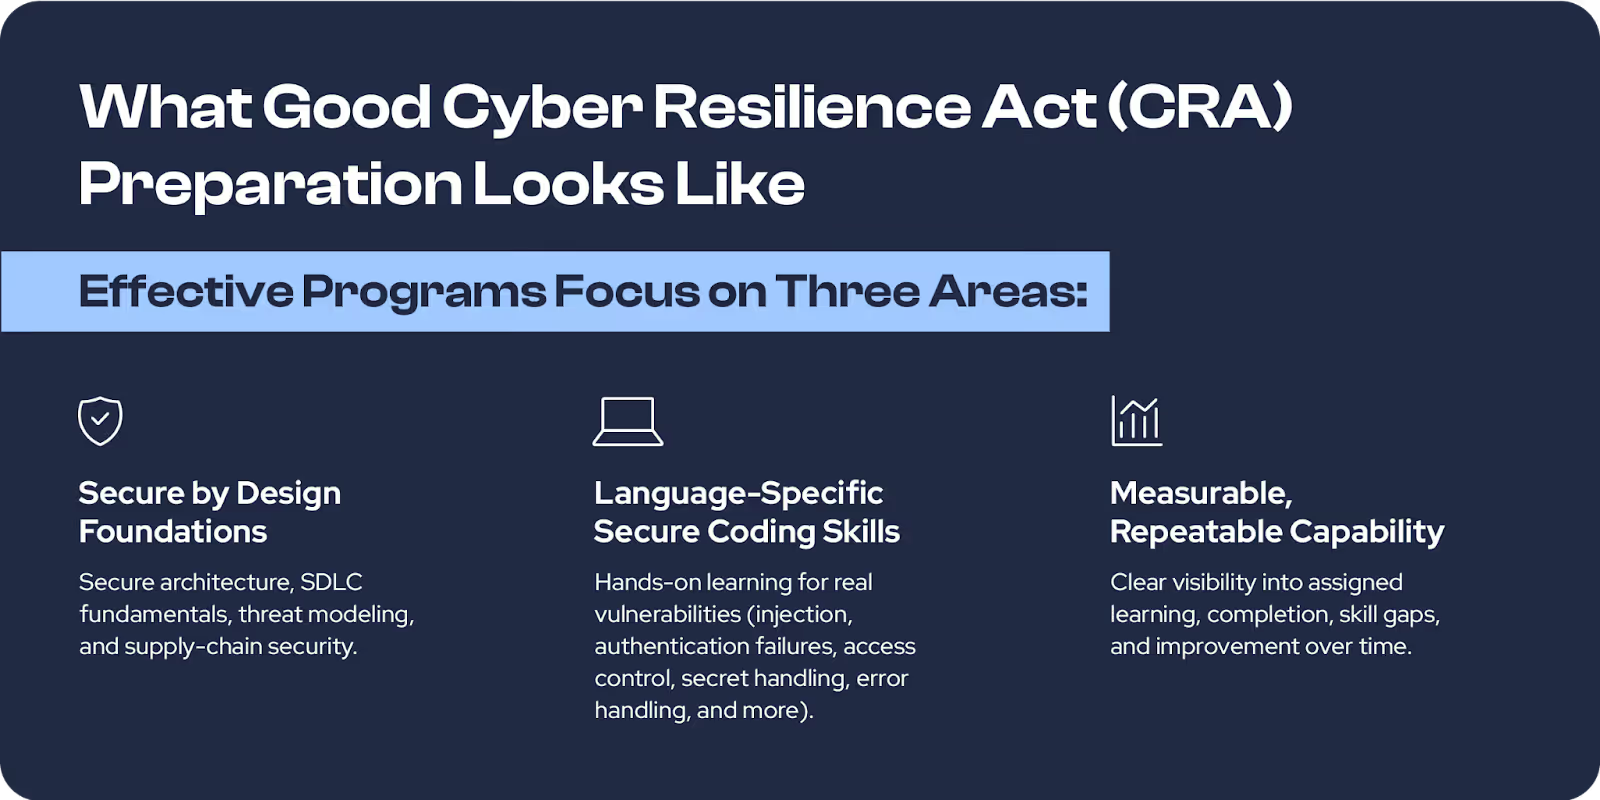
Secure Code Warrior ofrece rutas de aprendizaje adaptadas a la CRA que combinan:
- Una búsqueda de estándares CRA asignada a los requisitos técnicos de vulnerabilidad del Anexo I, Parte I
- Una colección conceptual de seguridad desde el diseño
- Aprendizaje práctico sobre vulnerabilidades específico para cada lenguaje
Consulte nuestra hoja informativa sobre todo el contenido de aprendizaje adaptado a la CRA en SCW. SCW no certifica el cumplimiento. Apoyamos la preparación para la CRA mediante aprendizaje estructurado y una mejora medible de las capacidades, alineados con los principios de desarrollo seguro de la normativa.
Empiece a prepararse para la CRA ahora
La CRA refleja hacia dónde se dirige el sector: la ingeniería de seguridad desde el diseño como expectativa predeterminada. Las organizaciones que inviertan ahora en la capacidad de sus desarrolladores estarán mejor posicionadas para cumplir la normativa y para crear software más resistente y con menos riesgos a largo plazo.
Para obtener más detalles sobre cómo Secure Code Warrior puede ayudarle a lograr el cumplimiento, consulte nuestra base de conocimientos: Cómo puede ayudarle Secure Code Warrior a lograr el cumplimiento
Controle el desarrollo impulsado por IA antes de su lanzamiento
Mida el riesgo asistido por IA, aplique políticas de codificación segura en el momento de la confirmación y acelere la entrega segura en todo su ciclo de vida de desarrollo de software (SDLC).
Explorar más blogs
Acceda a contenido especializado sobre programación segura, gobernanza de IA y gestión de riesgos de software.

Una cultura de seguridad: cómo Sage creó su programa de defensores
Descubre cómo Sage reforzó su seguridad con un enfoque flexible y centrado en las relaciones, logrando formar a más de 200 expertos en seguridad y alcanzar una reducción de riesgos cuantificable.

Kamer van Koophandel: Seguridad a escala impulsada por los desarrolladores
La Cámara de Comercio (Kamer van Koophandel) comparte cómo integró la programación segura en el desarrollo diario mediante certificaciones basadas en roles, evaluaciones comparativas de puntuación de confianza y una cultura de responsabilidad compartida en seguridad.

Cómo un «Juego de Códigos» guía a IAG Group hacia un futuro de programación más seguro
IAG Group es la entidad detrás de muchas de las principales compañías de seguros en la región de Asia-Pacífico, que suscribe pólizas para millones de clientes por un valor aproximado de 11.400 millones de dólares australianos en primas anuales.

Mes de la Concienciación sobre Ciberseguridad 2026: Comprender la seguridad de la IA es fundamental para la defensa empresarial
Hemos llegado a un punto en el que la mayoría de las principales empresas de IA han pedido públicamente una ralentización global en el desarrollo de la IA para que las medidas de seguridad puedan ponerse al día, pero la verdad es que ya se han materializado graves problemas de seguridad. Esto deja a innumerables líderes de seguridad y equipos ejecutivos en una situación urgente, a medida que los costes monetarios y de riesgo de la implementación de la IA siguen acumulándose.

Habilitador 8: Branding de su programa
Un programa de codificación segura necesita algo más que un buen contenido para tener éxito. El Habilitador 8 muestra cómo el branding transforma la participación en una experiencia codiciada basada en el estatus.

Cada empleado está ahora en la primera línea de la ciberseguridad de la IA
El panorama tecnológico empresarial está cambiando a una velocidad que pocos previeron hasta que fue demasiado tarde. Hemos cruzado oficialmente el umbral del código escrito por humanos y la asistencia básica de copilotos hacia la era del Ciclo de Vida de Desarrollo Agéntico (ADLC). Si bien los agentes de IA autónomos prometen una eficiencia sin precedentes en múltiples funciones, también traen consigo una clase completamente nueva de riesgos regulatorios y de seguridad.
Proteja el desarrollo basado en IA antes de su lanzamiento
Identifique riesgos de desarrollo, aplique políticas y prevenga vulnerabilidades en todo el ciclo de vida de su software.
