Cierre el círculo de las vulnerabilidades con Secure Code Warrior + HackerOne

En el vertiginoso mundo actual del desarrollo de software, las empresas deben esforzarse por lograr tanto velocidad como seguridad. Alcanzar ese equilibrio de forma eficaz requiere no solo identificar vulnerabilidades, sino también desarrollar en los programadores las habilidades prácticas de codificación segura que les permitan prevenir fallos desde el principio.
Por eso, Secure Code Warrior se complace en anunciar nuestra nueva integración con HackerOne, líder en soluciones de seguridad ofensiva. Juntos, estamos construyendo un ecosistema potente e integrado. HackerOne identifica dónde ocurren realmente las vulnerabilidades en entornos reales, exponiendo el "qué" y el "dónde" de los problemas de seguridad. Secure Code Warrior interviene entonces para dotar a los desarrolladores del "cómo" y el "porqué" para solucionar esos problemas desde la raíz, asegurando que aprendan de los hallazgos del mundo real y construyan software y aplicaciones seguros desde el principio. Esta colaboración fomenta un ciclo de retroalimentación vital entre el descubrimiento de seguridad y la competencia del desarrollador, impulsando un ciclo de vida de desarrollo más resistente y seguro.
Del descubrimiento al dominio: cómo funciona la integración
Esta integración pone en marcha sus datos de vulnerabilidad de HackerOne, transformando los hallazgos en oportunidades de aprendizaje prácticas. Es un flujo unidireccional donde los tipos de debilidades específicos identificados en los informes de HackerOne se vinculan perfectamente con módulos de aprendizaje prácticos y relevantes dentro de Secure Code Warrior.
El proceso es sencillo:
- Se informa de una vulnerabilidad en la plataforma HackerOne.
- Si ese tipo de debilidad tiene un módulo de aprendizaje coincidente en Secure Code Warrior, aparecerá un enlace directamente en el informe de HackerOne. Al hacer clic, el desarrollador accede a contenido educativo diseñado para ayudarle a comprender, remediar y prevenir vulnerabilidades similares en el futuro.
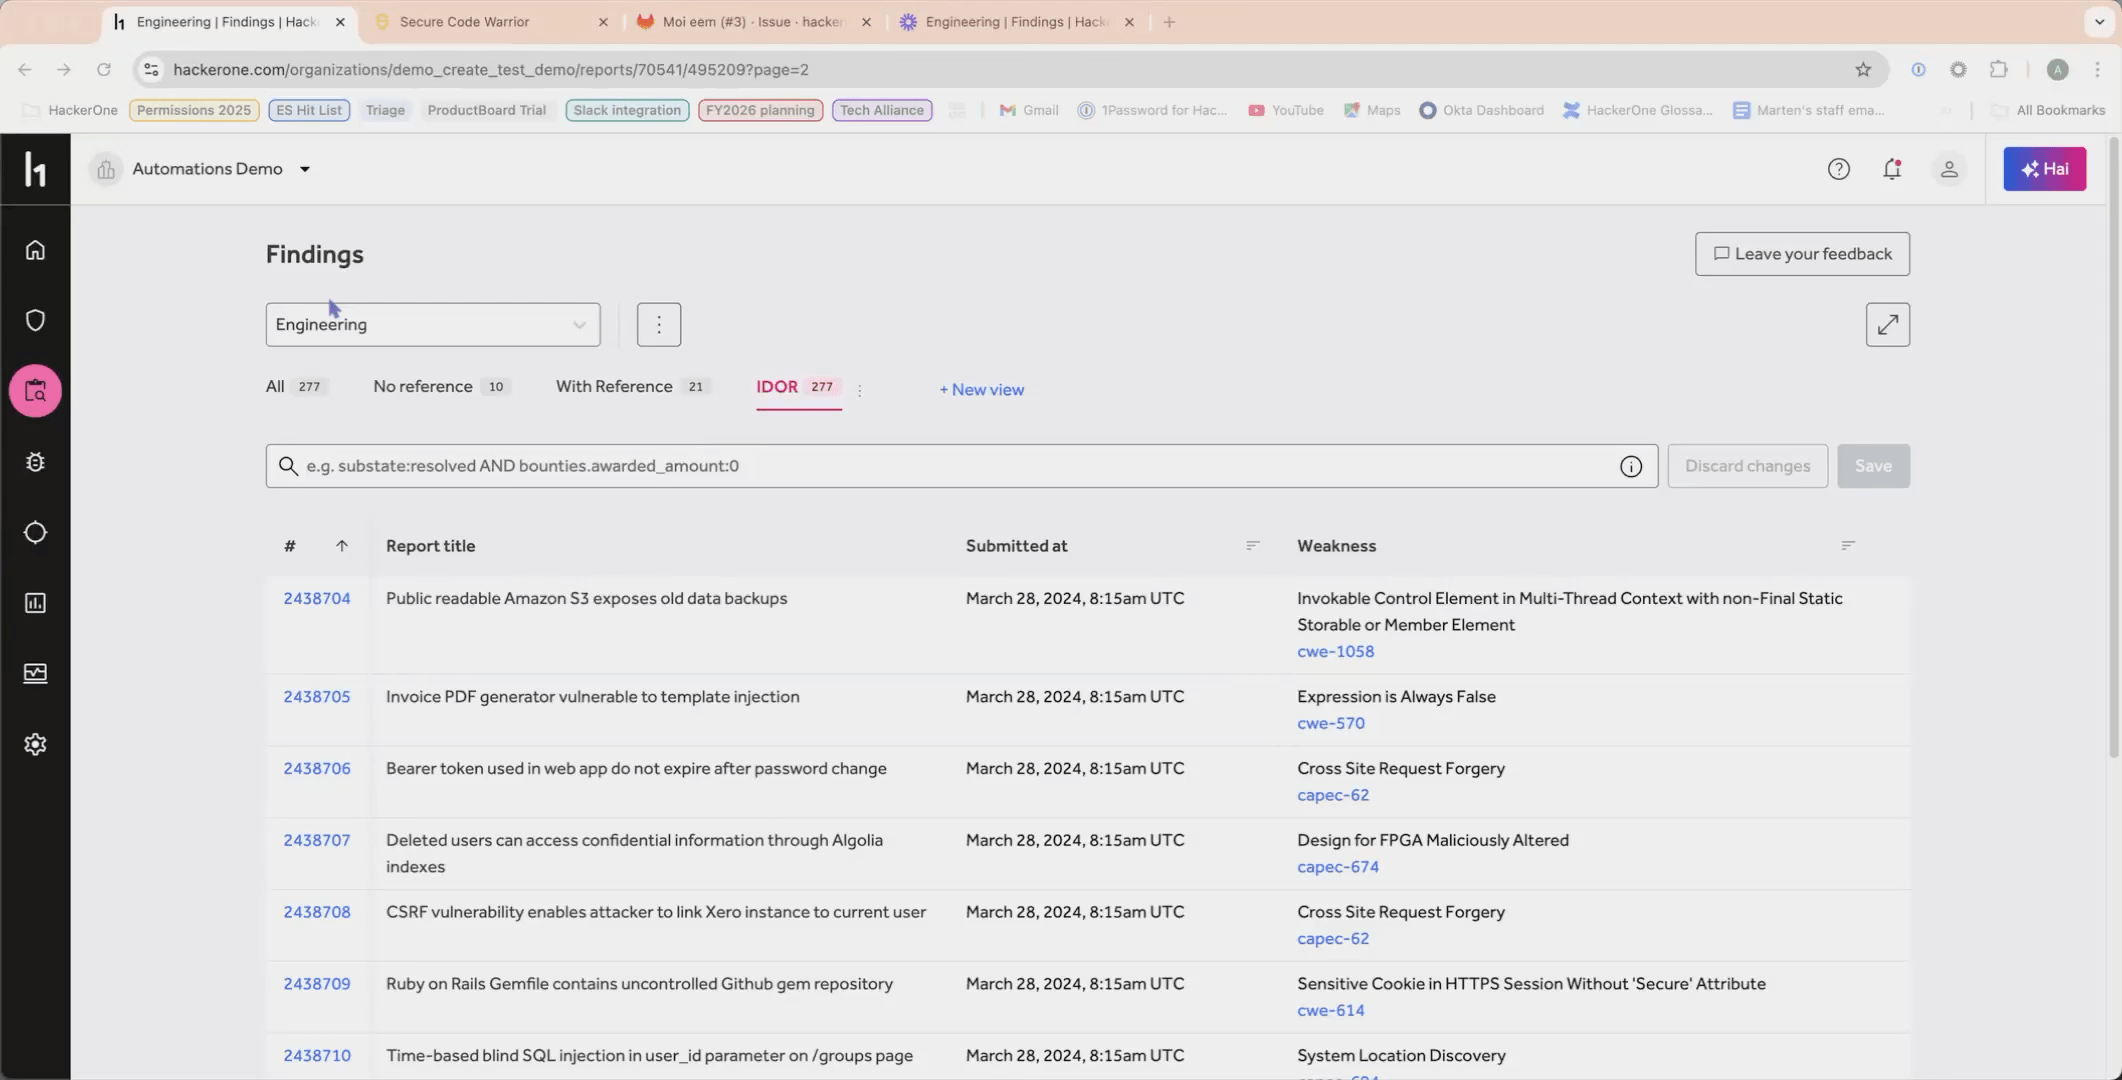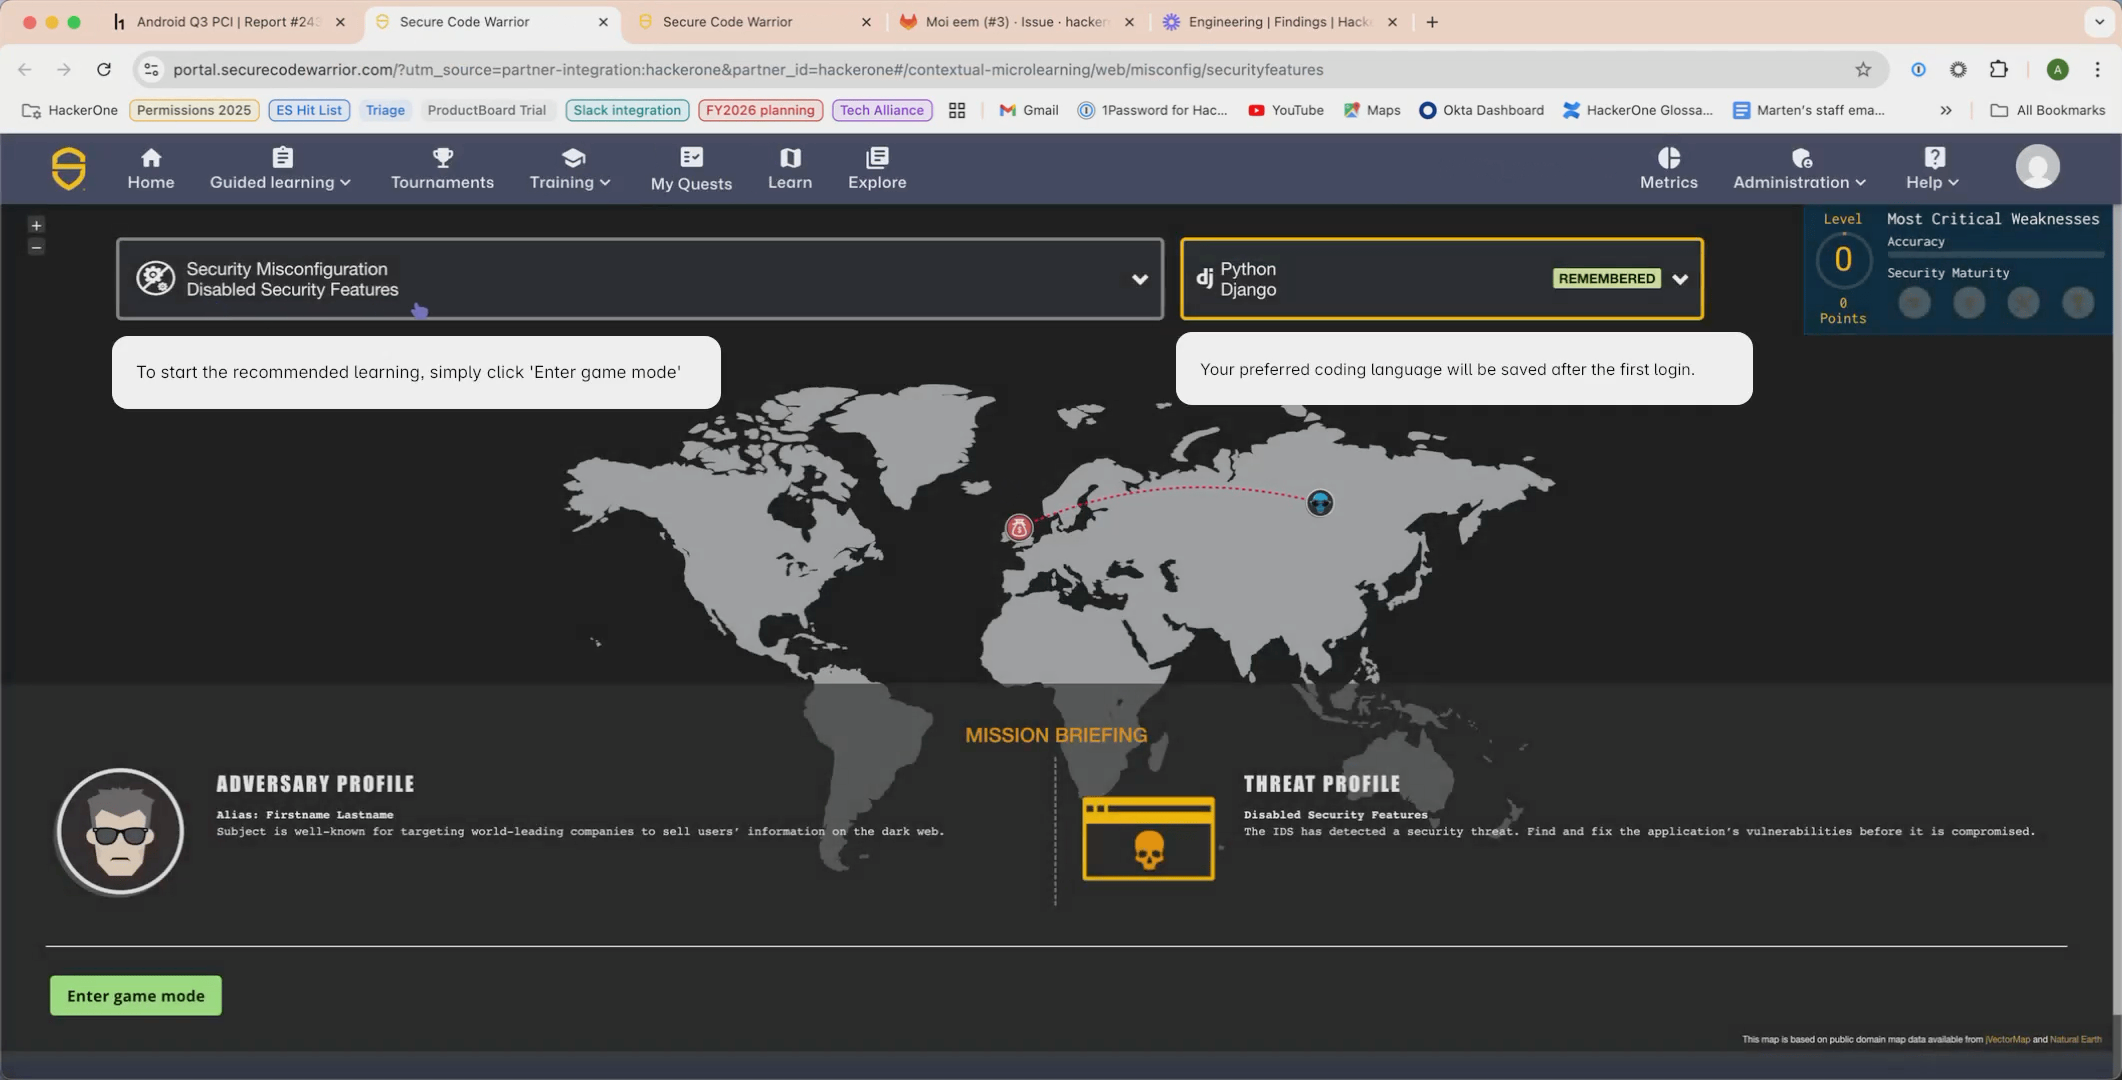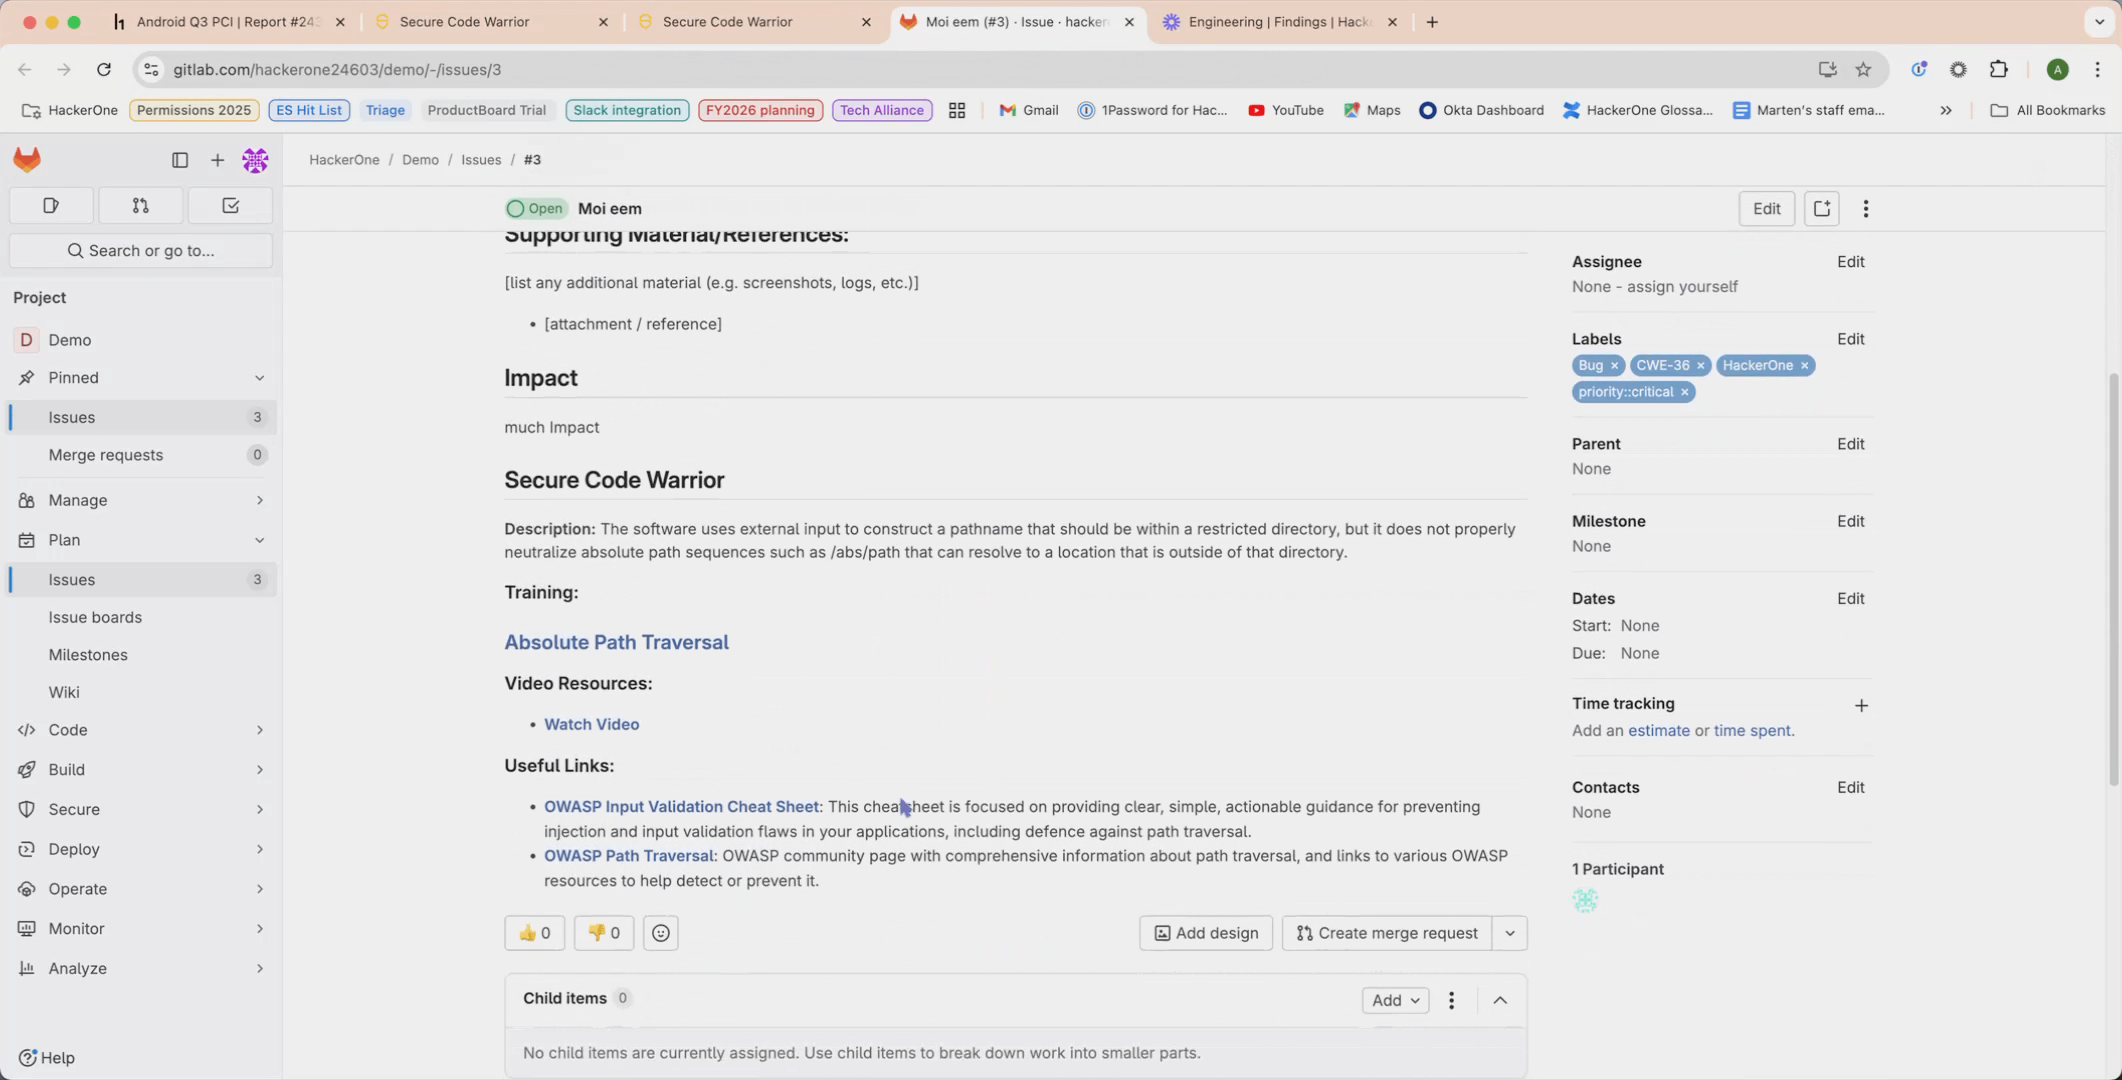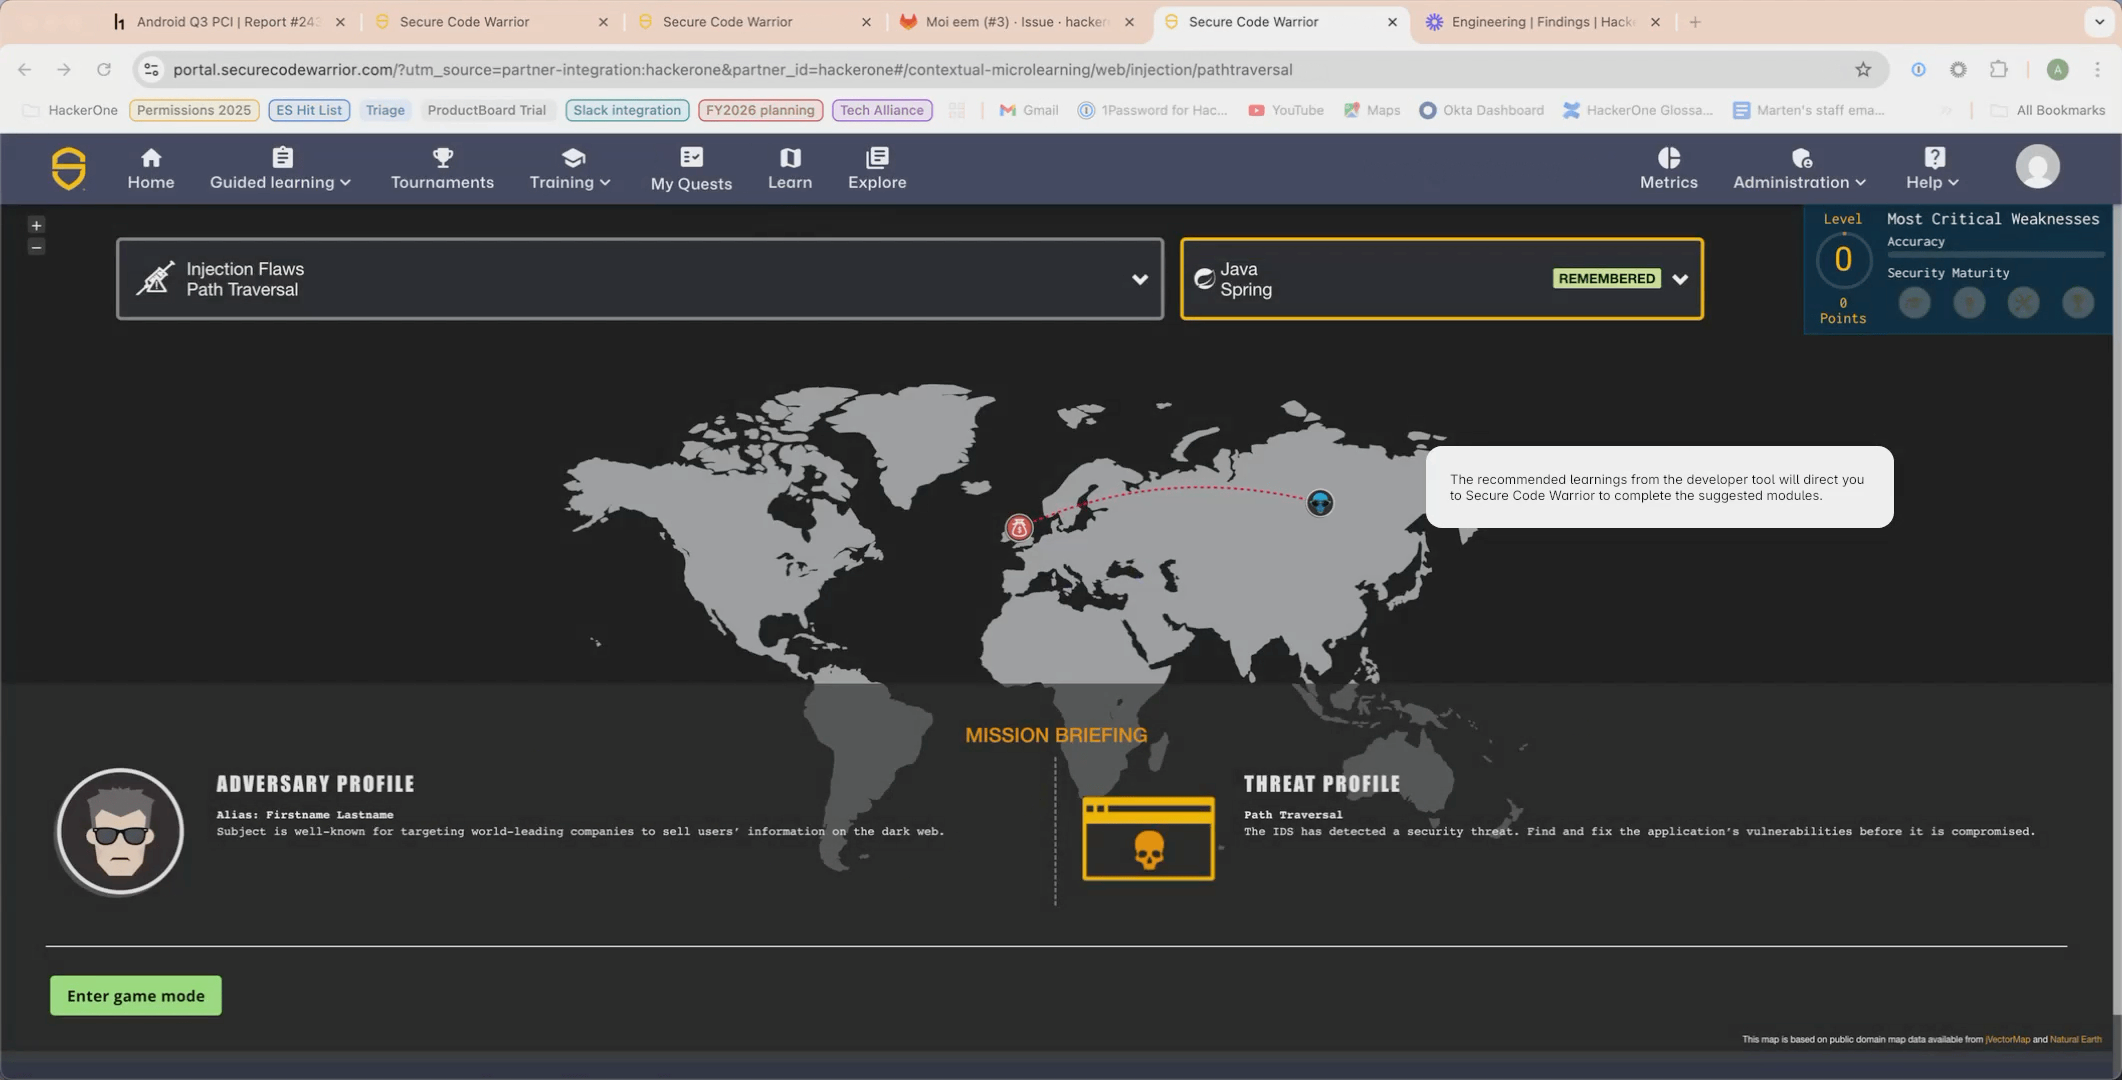
- Además, para llegar a los desarrolladores donde trabajan, los mismos enlaces a módulos de aprendizaje pueden hacerse accesibles directamente dentro de los flujos de trabajo existentes en herramientas como Jira, ServiceNow, GitHub, Linear, Azure DevOps, Asana y ClickUp a través de integraciones compatibles.
Resultados clave: Impulsar la seguridad proactiva y la velocidad de desarrollo
Esta potente integración no trata solo de corregir; se trata de desarrollar competencias y transformar su ciclo de vida de desarrollo. Al convertir los datos de vulnerabilidad del mundo real de HackerOne en rutas de aprendizaje específicas de Secure Code Warrior, le ayudamos a:
- Mejorar las competencias de los desarrolladores: Capacite a sus equipos para aprender de los hallazgos reales, comprendiendo por qué ocurren las vulnerabilidades y evitando problemas similares al dominar prácticas de codificación segura directamente en su flujo de trabajo.
- Reducir la exposición al riesgo: Elimine de forma proactiva una parte importante de las vulnerabilidades introducidas (en un 53%), lo que conduce a un software más resistente y a una postura de seguridad más sólida.
- Acelerar el desarrollo seguro: Conecte los hallazgos directamente con la formación, promoviendo ciclos de desarrollo más rápidos e inteligentes al reducir el tiempo medio de remediación (MTTR) en 3 veces y permitir que los equipos de seguridad se centren en iniciativas más estratégicas.
¿Listo para cerrar el círculo entre seguridad y desarrollo?
Esta integración está disponible para clientes Professional y Enterprise de HackerOne con un plan Business o Enterprise de Secure Code Warrior. Contáctenos para obtener más información y comenzar.
Escuche más de HackerOne sobre esta nueva integración y asociación aquí.
Controle el desarrollo impulsado por IA antes de su lanzamiento
Mida el riesgo asistido por IA, aplique políticas de codificación segura en el momento de la confirmación y acelere la entrega segura en todo su ciclo de vida de desarrollo de software (SDLC).
Explorar más blogs
Acceda a contenido especializado sobre programación segura, gobernanza de IA y gestión de riesgos de software.

Una cultura de seguridad: cómo Sage creó su programa de defensores
Descubre cómo Sage reforzó su seguridad con un enfoque flexible y centrado en las relaciones, logrando formar a más de 200 expertos en seguridad y alcanzar una reducción de riesgos cuantificable.

Kamer van Koophandel: Seguridad a escala impulsada por los desarrolladores
La Cámara de Comercio (Kamer van Koophandel) comparte cómo integró la programación segura en el desarrollo diario mediante certificaciones basadas en roles, evaluaciones comparativas de puntuación de confianza y una cultura de responsabilidad compartida en seguridad.

Cómo un «Juego de Códigos» guía a IAG Group hacia un futuro de programación más seguro
IAG Group es la entidad detrás de muchas de las principales compañías de seguros en la región de Asia-Pacífico, que suscribe pólizas para millones de clientes por un valor aproximado de 11.400 millones de dólares australianos en primas anuales.

Mes de la Concienciación sobre Ciberseguridad 2026: Comprender la seguridad de la IA es fundamental para la defensa empresarial
Hemos llegado a un punto en el que la mayoría de las principales empresas de IA han pedido públicamente una ralentización global en el desarrollo de la IA para que las medidas de seguridad puedan ponerse al día, pero la verdad es que ya se han materializado graves problemas de seguridad. Esto deja a innumerables líderes de seguridad y equipos ejecutivos en una situación urgente, a medida que los costes monetarios y de riesgo de la implementación de la IA siguen acumulándose.

Habilitador 8: Branding de su programa
Un programa de codificación segura necesita algo más que un buen contenido para tener éxito. El Habilitador 8 muestra cómo el branding transforma la participación en una experiencia codiciada basada en el estatus.

Cada empleado está ahora en la primera línea de la ciberseguridad de la IA
El panorama tecnológico empresarial está cambiando a una velocidad que pocos previeron hasta que fue demasiado tarde. Hemos cruzado oficialmente el umbral del código escrito por humanos y la asistencia básica de copilotos hacia la era del Ciclo de Vida de Desarrollo Agéntico (ADLC). Si bien los agentes de IA autónomos prometen una eficiencia sin precedentes en múltiples funciones, también traen consigo una clase completamente nueva de riesgos regulatorios y de seguridad.
Proteja el desarrollo basado en IA antes de su lanzamiento
Identifique riesgos de desarrollo, aplique políticas y prevenga vulnerabilidades en todo el ciclo de vida de su software.
