




来自安全开发领域专家的真知灼见
获取有关安全编码、人工智能治理和软件风险管理的专家内容。

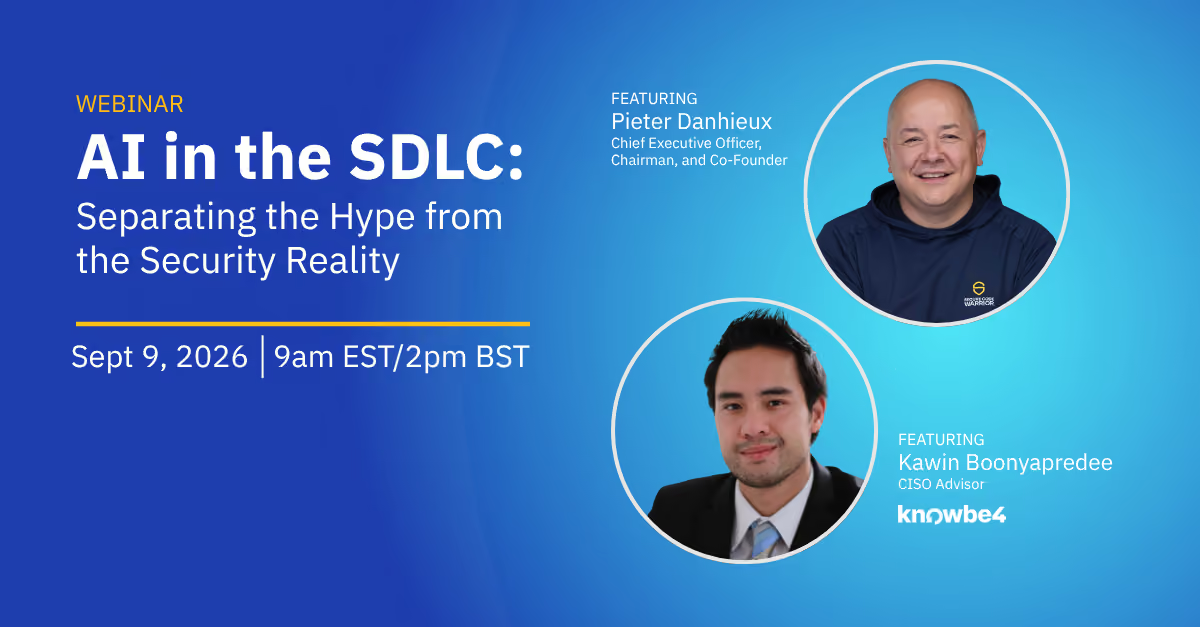
SDLC 中的 AI:剥离炒作,回归安全现实
本次“SDLC 中的 AI”网络研讨会由 KnowBe4 联合呈现:KnowBe4 首席信息安全官顾问 Kawin Boonyapredee 与 SCW 首席执行官 Pieter Danhieux 将深入剖析 AI 代码的安全风险。
2026 年德国 OWASP 日
Secure Code Warrior 将赞助 2026 年德国 OWASP 日,汇聚应用安全从业者共同探讨安全开发、运营和测试的最佳实践。SCW 将分享如何将安全性融入开发生命周期的每一个阶段。
AdelaideSEC
Secure Code Warrior 将在 AdelaideSEC 举办一场安全编码竞赛。开发人员和安全专业人士将通过实战比拼,识别并修复现实中的安全漏洞,在提升技能的同时与当地技术社区建立联系。
Black Hat USA 26
Secure Code Warrior 将参展 2026 年拉斯维加斯 Black Hat USA 大会。届时,CEO Pieter Danhieux、首席客户官 Fatemah Beydoun 以及首席产品与技术官 Alex Bullen 将亲临现场,欢迎预约会面。
FS-ISAC亚太峰会
我们非常期待赞助将于 2026 年 7 月 14 日至 15 日在新加坡举办的 FS-ISAC 亚太峰会!欢迎前往 8 号展位与我们的团队交流。此外,千万别错过 7 月 14 日下午 1:15 在 Heliconia 3401 举行的演讲,Pieter Danhieux 将为您揭晓关于 AI 编码模型与 10,000 名人类开发者对比的开创性研究,并探讨其对 AI 辅助开发安全性的深远影响。期待与您相见!
2026 年 Gartner 安全与风险管理峰会
我们很高兴能赞助 2026 年 9 月 22 日至 24 日在伦敦举办的 Gartner 安全与风险管理峰会!欢迎莅临现场与我们的团队交流,了解 Secure Code Warrior 如何帮助企业治理 AI 生成的代码,并在整个软件开发生命周期(SDLC)中构建持久的安全技能。期待与您相见!

OWASP Global AppSec USA
我们非常荣幸能成为 OWASP Global AppSec USA 2026 的银牌赞助商。本次大会将于 2026 年 11 月 5 日至 6 日在旧金山凯悦酒店举行,以庆祝其成立 25 周年!届时,我们将与 800 多位应用安全专业人士共同探讨 AI 安全、威胁建模等议题,并参与夺旗赛、OWASP 项目演示室以及各类专属社交招待会。期待在现场与您相见,共话交流!

客户展示网络研讨会:丹麦银行
丹麦银行分享了他们如何构建蓬勃发展的安全编码文化——包括关键策略、实际成果以及您可以借鉴的经验。立即观看点播视频。

Gartner 安全与风险管理峰会
欢迎参加 2026 年 6 月 1 日至 3 日在马里兰州国家港湾举办的 Gartner 安全与风险管理峰会。我们期待与各位首席信息安全官及网络安全领袖齐聚一堂,共同探讨人工智能、风险韧性以及不断演变的威胁态势,助力企业强化安全防御能力。欢迎届时莅临我们的展位交流互动!
从影子 AI 到 AI 软件治理:重获代码库的可见性
与 Secure Code Warrior 首席技术官 Matias Madou 和产品总监 Tamim Noorzad 一起了解 AI 软件治理如何提供大规模管理 AI 辅助开发所需的可见性和洞察力。

OWASP Global AppSec EU
我们非常期待赞助将于 2026 年 6 月 22 日至 26 日在维也纳奥地利中心举办的 OWASP Global AppSec EU 大会,此次大会也将迎来其 25 周年纪念。欢迎与我们及 800 多位专家齐聚一堂,探索精彩纷呈的展厅,参与“导师面对面”计划,获取 CPE 学分,并享受独家社交招待会。别忘了与我们建立联系,并莅临我们的展位参观!

OWASP BASC
我们很高兴能赞助 4 月 11 日在马萨诸塞州波士顿举办的 OWASP BASC。作为应用安全领域的顶级盛会,本次会议汇聚了安全专家、开发人员和研究人员,共同推动波士顿地区应用安全事业的发展。

OpenText 马德里峰会
欢迎参加 2026 年马德里 OpenText 峰会。本次线下活动旨在展示人工智能、云技术和安全信息管理如何推动新一代智慧企业的发展。
网络安全峰会
网络安全峰会将于 4 月 28 日至 29 日举行。作为一场顶级会议,它汇聚了顶尖专家、创新者和参展商,共同展示最新趋势、弹性 IT 策略及行业最佳实践。欢迎莅临我们的展位,与我们交流互动,切勿错过良机!
开发者安全能力:通过集成 AST 与安全技能提升加速漏洞修复
别再只顾着发现漏洞,要从根本上解决它们。发现漏洞只是成功的一半。要实现真正的“安全设计”,必须将安全洞察转化为快速、有效的修复方案。欢迎在 3 月 18 日参加由 Secure Code Warrior 的 Eric Johnson 和 Black Duck 的 Steven Zimmerman 共同主持的研讨会,了解如何弥合漏洞检测与开发人员技能提升之间的鸿沟。

科技委员会议会创新展示会
作为澳大利亚技术委员会(TCA)的旗舰活动,2026 年议会创新展示会为决策者、行业领袖、学术界人士及科技爱好者提供了一个绝佳平台,助力各方探索前沿技术、交流思想,并深入洞察研究、投资与创新的未来趋势。
产品安全虚拟峰会
Secure Code Warrior 很荣幸能与 Cycode 合作,共同举办将于 1 月 28 日举行的年度产品安全虚拟峰会。我们将深入探讨人工智能时代软件安全的未来,并展示如何将安全警报转化为开发人员的强大助力。

Phishapalooza
SCW 很荣幸能参加第 18 届年度 Phishapalooza 活动,以支持美国癌症协会。我们期待与当地网络安全社区建立联系,在双子城共度一天冰钓与筹款时光。欢迎加入我们,与我们和 GuidePoint Security 一起,为这项伟大的事业贡献力量。
OWASP LASCON
我们非常荣幸能成为德克萨斯州奥斯汀 OWASP LASCON 2026 的黄金赞助商!欢迎莅临 Norris 会议中心,与 400 多位 Web 开发人员和安全专业人士齐聚一堂,共同探讨应用安全领域的前沿理念。

纽约安全代码挑战赛
SCW、OWASP 和 AWS 诚邀您参加 2026 年 2 月 19 日(周四)美东时间上午 11 点至下午 4 点在纽约举办的 Secure Code Showdown,提升您的编程技能。本次竞赛旨在挑战您使用主流编程语言识别并修复安全漏洞。这是您在与同行切磋竞技的同时,夯实安全编码基础的绝佳机会!

黄金海岸 BSides
我们非常高兴能在黄金海岸 BSides 大会上举办一场安全编码竞赛!欢迎来到澳大利亚黄金海岸,参加这场实践型竞技活动,测试您识别并修复真实漏洞的能力。无论您是经验丰富的开发人员还是安全领域的新手,这都是一个绝佳的机会,让您可以与他人交流协作、磨练技能,并为构建更安全的本地技术社区贡献力量。
法兰克福 BSides 大会
我们非常高兴能在法兰克福 BSides 大会上举办一场安全编码竞赛!欢迎莅临法兰克福大学校园,参加这场实践型竞赛,测试您识别并修复真实漏洞的能力。无论您是经验丰富的开发人员还是安全领域的新手,这都是一个绝佳的机会,让您可以与他人交流协作、磨练技能,并为构建更安全的本地技术社区贡献力量。
RSA 大会
我们将前往旧金山参加 2026 年 RSA 大会。我们致力于帮助企业赋能开发人员,使其掌握从源头编写安全代码的技能。欢迎莅临南展厅 #250 号展位,了解我们如何助力贵司打造以安全为核心的开发团队。

FS-ISAC FinCyber Today Canada
我们已准备好在 FS-ISAC FinCyber Today Canada 与您探讨开发者风险管理。我们通过赋能开发者掌握安全编码技能,助力金融机构降低应用风险。欢迎莅临我们在解决方案大厅(Solutions Hall)的展位,了解我们如何助您强化安全态势。
AI 赋能威胁建模:让每位开发人员成为威胁建模专家
AI 赋能威胁建模:如何让每位开发人员都能直接在 IDE 中进行威胁建模。

寻找您的开发人员
课程与入职经理 Katelynd Trinidad 将详细介绍在组织内定位代码贡献者的多种方法,从而确保他们能够获得所需的软件安全培训。

应用安全、DevSec 与 DevSecOps 中的品牌力量(缩写词里有什么名堂!?)
在应用安全领域,持久的项目影响力不仅需要技术支撑,更需要强大的品牌加持。鲜明的品牌形象能确保您的计划深入人心,并推动开发人员社区的持续参与。

Vibe Coding:AI 时代应用安全策略更新实用指南
观看点播视频,了解如何通过以培训为先的实用方法,赋能应用安全经理成为 AI 的推动者而非阻碍者。我们将向您展示如何利用 Secure Code Warrior (SCW) 在 AI 编程助手时代战略性地更新您的应用安全策略。

网络安全未来虚拟会议
“网络安全未来”系列会议旨在通过一系列其他安全会议所不具备的深度洞察,帮助企业在面对攻击者时抢占先机。期待在云端与您相见!

SecTor
欢迎莅临多伦多会展中心 (Metro Toronto Convention Centre),参观我们在 SecTor 2025 大会的 336 号展位!我们将与众多安全专家齐聚一堂,分享关于地下威胁与企业防御的最新研究与技术心得。

OWASP 新西兰日
我们非常高兴能参加在奥克兰大学校园举办的 OWASP 新西兰日!本次大会聚焦于网络与应用安全,旨在通过强化架构设计和开发技术,帮助新西兰开发者构建更安全的应用程序。欢迎莅临我们的展位,与我们交流探讨我们的开发者管理平台!

2025 年 OWASP 全球应用安全峰会(美国站)
欢迎前往华盛顿特区市中心万豪侯爵酒店的展位参观!您将有机会与我们以及 800 多位志同道合的安全专家交流,共同探讨各类安全议题。

OWASP BeNeLux Days
欢迎莅临我们在比利时梅赫伦举办的 OWASP BeNeLux Days 展位!本次活动汇集了安全、DevOps 和云技术领域的专家,为您带来深度技术讲座及热门安全领域的实操培训。您不仅能聆听行业领袖的主题演讲,还能在厂商展位探索前沿安全技术,并参与“夺旗赛”(Capture The Flag)和安全工具培训等精彩活动。
墨尔本 AppSec 与 DevSecOps 峰会
准备好迎接墨尔本 AppSec 与 DevSecOps 峰会带来的精彩洞见与社交机遇了吗!我们非常期待与您这样的安全及开发领域领袖建立联系,共同交流想法,探讨应用安全与 DevSecOps 的前沿趋势。参会期间,欢迎与我们预约简短会面,深入探讨我们的解决方案如何助力优化您的开发者管理策略。
FS-ISAC 秋季峰会
欢迎于 10 月 7 日周二上午 8:00 莅临 FS-ISAC 美洲秋季峰会的餐饮赞助商展位参加我们的早餐会,共同探讨“安全设计”策略与以开发者为中心的风险管理如何重塑网络安全。

美国 CISO Inspired 峰会
欢迎参加 2025 年纽约 CISO Inspired 峰会!这是您与网络安全领袖建立联系、深入探讨主动防御策略,并构建稳健安全框架的绝佳机会,助您从容应对当今不断演变的数字环境。

英国 CISO Inspired 峰会
今年 11 月,诚邀您参加 2025 年英国 CISO Inspired 峰会!与网络安全领域的同行交流互动,共同应对不断升级的安全威胁,强化数字防御体系,并在瞬息万变的网络环境中构建稳健的企业韧性战略。

BSides Bournemouth
BSides Bournemouth 是一场社区驱动的网络安全大会,将于 8 月 16 日在英国伯恩茅斯的皇家巴斯酒店举行。欢迎加入我们,与摩根大通等众多优秀赞助商共度一天,参与深度主题演讲、社交联谊及实操活动。

Black Hat USA
欢迎前往内华达州拉斯维加斯的曼德勒海湾酒店参加 Black Hat USA 大会,与我们的高管团队会面!他们非常期待与您探讨 AI/LLM 安全代码风险以及专业开发人员的投资回报率!

OWASP Global AppSec EU 2025
欢迎莅临我们位于 OWASP Global AppSec EU 大会的 G08 展位,了解“安全设计”原则与高效的开发者风险管理如何塑造下一代网络安全。
FS-ISAC EMEA 峰会
欢迎于 5 月 21 日上午 8:00 前往 FS-ISAC EMEA 峰会的餐饮赞助商展台参加我们的早餐会,共同探讨“安全设计”策略与以开发人员为核心的风险管理如何重塑网络安全。
汉堡网络安全峰会
我们很高兴能在网络安全峰会上与各位决策者和创新者交流,共同探讨主动式安全编码如何助力加速软件开发,同时提升整体安全态势。

OpenText 马德里峰会
Secure Code Warrior 很荣幸能赞助 2025 年 4 月 10 日在马德里举办的 OpenText 峰会!此次盛会将汇聚各界领袖,共同探讨云技术、安全性和人工智能如何推动信息管理的变革。通过“探索”、“转型”和“构想”三大主题环节,与会者将获得深刻见解、最佳实践经验以及真实的成功案例。
澳大利亚网络交流大会
4 月 3 日,我们的首席执行官 Pieter Danhieux 将在首届澳大利亚网络交流大会(ACE25)上发表讲话。此次大会旨在汇聚政府、私营部门和学术界的力量,共同增强澳大利亚的网络安全能力。ACE25 将聚焦创新、主权与增长,通过专题讨论、成果展示和路演环节,探讨关键的网络安全挑战。

伦敦网络安全未来峰会
Secure Code Warrior 将出席此次全天会议,与顶尖网络安全专家齐聚一堂,共同探讨数字世界中不断演变的威胁——从勒索软件、僵尸网络到加密货币黑客攻击及网络犯罪即服务。期待与大家进行深入交流,分享前沿策略!

OWASP SnowFROC
欢迎参加丹佛顶级应用安全会议 SnowFROC '25!本次为期一天的活动预计吸引约 400 名参会者,届时将提供实操培训、精美餐饮及卓越的社交机会。活动将于 2025 年 3 月 14 日(周五)举行,涵盖各类网络安全主题的专家演讲与研讨会。

BSides Limburg
Secure Code Warrior 将于今年 3 月 14 日在 BSides Limburg 举办一场竞赛!BSides 是一场社区驱动的网络安全盛会,它超越了传统的会议形式,在亲密的氛围中促进深入探讨、实践演示与协作。这里是孕育安全领域下一个重大创意的摇篮!
2025 年第二届 OWASP Maine 年度安全编码大赛
OWASP Maine 将携手 Secure Code Warrior 共同举办第二届年度 OWASP Maine 安全编码大赛!本次线下聚会诚邀各级软件开发人员及应用安全专业人士参与,无论你是初学者还是资深专家,都欢迎加入。带上你的笔记本电脑和安全编码智慧,与同行一较高下,争夺 2025 年度缅因州“最强安全编码专家”的桂冠!

NDC Security 2025
欢迎来到奥斯陆市中心,深入探讨前沿议题,参与实操研讨会,并与同行建立联系。千万别错过这次提升专业知识、共塑安全未来的绝佳机会。欢迎莅临 H 展位,了解 Secure Code Warrior 如何助力开发者提升生产力并强化代码安全性!

2025 年 RSA 大会
欢迎莅临 RSAC 2025 的 2353 号展位,探索创新解决方案,并参与探讨网络安全未来的发展方向。

DevSecOps360 伦敦
欢迎参加我们于 2025 年 1 月 22 日(周三)在伦敦 IBM 创新中心举办的专题活动,我们将为您展示合作伙伴生态系统中最新的 DevSecOps 集成愿景。

Black Hat Europe
欢迎前往伦敦 ExCeL 会展中心参加 Black Hat Europe 大会

OWASP 比荷卢经济联盟
SCW 很荣幸能赞助今年的大会。欢迎莅临我们的展位,了解 SCW 如何帮助欧洲各地的企业掌握 OWASP Top 10 并降低安全风险。

2024 年德国 OWASP 日
欢迎参加在德国莱比锡举办的活动,与 Secure Code Warrior 一起获取 OWASP 的专业见解,洞察 2025 年软件安全的发展方向,并享受愉快的社交时光。
DevSecOps 360 多伦多站
欢迎加入 SCW、IBM、Black Duck、IriusRisk 和 Contrast,了解您的组织如何通过加速开发并最大限度地减少漏洞,为业务和安全团队带来显著成效。

巴黎云与网络安全博览会
Secure Code Warrior 非常荣幸能成为法国顶级网络安全盛会的银牌赞助商。期待届时与您相见。

OpenText World 2024
加入 Secure Code Warrior 和 OpenText,了解全球企业如何利用 SAST 扫描结果打造敏捷的安全编码学习体验。
DevSecOps 360 伦敦站
欢迎参加由 SCW、IBM、BlackDuck 和 IriusRisk 联合举办的深度分享会,了解我们的最新集成方案,并探索各企业如何实现业务价值与生产力的双重飞跃。

斯德哥尔摩 AppSecDay
欢迎参加 Secure Code Warrior、OpenText 和 Sonatype 联合举办的研讨会,共同探讨如何应对开源、NIS2 合规、人工智能及 DevSecOps 等挑战
DevSecOps 360 米兰站
欢迎加入我们,了解自动化如何助力实现更快速、更安全的开发。我们将携手合作伙伴 IBM Cyber Security Services、Synopsys 和 IriusRisk,深入探讨如何通过实用解决方案减少漏洞,并保持团队的竞争优势。

慈善职业业余配对赛
欢迎参加由 Secure Code Warrior 与合作伙伴 Arctiq 在蒙特朗布朗 Golf Le Diable 共同举办的慈善职业业余配对赛。我们将携手挥杆,为公益助力,支持 KidSport Québec,帮助更多孩子参与团队运动,通过运动的力量成就未来。
乌得勒支 AppSec Day
随着应用安全技术的不断演进,各组织正日益将人工智能解决方案集成到实时威胁检测与防御体系中。欢迎加入 Secure Code Warrior 与我们的合作伙伴 OpenText 和 Sonatype!

旧金山 49 人队 Red Zone 体验
欢迎加入 SCW 和 Guidepoint,共赏精彩球赛,品尝美味的尾门派对餐点,并就软件安全以及如何避免被安全漏洞“拦截”展开深入交流。

SCW Trust Agent/第三季度产品路线图研讨会
欢迎参加由 Secure Code Warrior 首席产品官 Patrick Collins 主持的演示会,他将重点介绍并演示全新的 SCW Trust Agent 产品,并深入探讨未来几个月的产品路线图。

OWASP 2024 Global AppSec
Global AppSec US 大会将汇聚众多前沿趋势与热门议题,精彩纷呈。欢迎前往我们在旧金山的展位,现场体验我们最新的产品。
DevSecOps 转型
DevSecOps 能够在开发生命周期的早期识别安全问题,并直接反馈给能发挥最大影响力的开发人员。

网络安全峰会
来自中大型企业的顶尖专家将与创新的企业网络安全数字解决方案提供商齐聚一堂。您不仅可以在我们的舞台上聆听专家的真知灼见,还能在展区与行业领先的供应商面对面交流。

Black Hat 美国大会
Black Hat USA 已迈入第 27 个年头,今年将重返拉斯维加斯曼德勒海湾会议中心,带来为期 6 天的精彩议程。大会首四日(8 月 3 日至 8 日)将举办涵盖各技能水平的专业网络安全培训。为期两天的核心会议(8 月 7 日至 8 日)将呈现 100 多场精选简报、数十场 Arsenal 开源工具演示,以及内容丰富的商业展厅、社交联谊活动等更多精彩内容。

AppSec 与 DevSecOps 峰会
在 2024 年墨尔本 AppSec 与 DevSecOps 峰会上,理清思路、凝聚共识、提升您的安全战略。增强您的安全防护能力,引领应用与云安全变革的前沿。
使用 SCW 信任评分,为您的安全项目现状进行基准测试
在当今瞬息万变的安全领域,明确自身安全计划所处的水平至关重要。欢迎加入 Secure Code Warrior 首席技术官兼联合创始人 Matias Madou 的专题讨论,了解我们在安全计划基准测试领域的行业领先创新:SCW Trust Score。
Nordic IT Security
Nordic IT Security 是斯堪的纳维亚半岛最负盛名的网络安全峰会,深耕行业 17 年,始终引领着北欧地区网络安全防御体系的发展方向。

比利时咖啡时光
我们诚邀来自比利时的 RSAC 参会者参加将于 3 月 7 日(周二)下午 3:00 举办的“今日最后一杯咖啡”特别活动。届时,我们的比利时籍首席执行官 Pieter Danhieux、首席技术官 Matias Madou 以及 Secure Code Warrior 的其他高管将与您共聚,在香醇咖啡与精致茶点的陪伴下,一同为充实而成功的 RSAC 之旅画上圆满的句号。

主动掌控漏洞警报
如今的威胁环境日益复杂,许多公司因沿用被动应对而非主动掌控的应用安全策略,正面临着难以驾驭的困境。

SCW 咖啡馆 @ RSAC 2024
SCW 咖啡馆回归啦,今年已是第四个年头!欢迎加入我们,一边享用咖啡,一边学习如何为您的应用程序注入卓越的安全基因!

2024 年 RSA 信息安全大会
无限可能,尽在于此!欢迎莅临 5179 号展位,了解如何将您的漏洞减少 53%

在 RSAC24 与 SCW 领导层会面
5 月 6 日至 7 日,我们的联合创始人及高管将在联合广场的 Bluestone Lane 咖啡馆品尝旧金山顶级咖啡,并与您会面交流。

信任开发者,信任 AI
SCW Coffee Shop @RSAC24 特别呈现:加入我们的联合创始人兼 CTO Matias Madou 与行业专家的行列,共同探讨衡量开发团队安全技能所面临的挑战与应对策略

如何利用 SCW 信任评分量化您的安全编码项目成效
SCW Coffee Shop @RSAC24 特别呈现:欢迎加入由首席技术与产品官 Patrick Collins 和首席营销官 Junie Dinda 主讲的深度分享会,共同了解全新的 SCW 信任评分。作为业内首个基准评估体系,它正在重塑安全编码项目的行业格局。

与 GuidePoint 共赴卡罗莱纳飓风队比赛之约
欢迎与我们及我们的合作伙伴 GuidePoint 一起前往冰球场,在观看精彩比赛的同时,畅谈应用安全话题!

湾区供应商欢乐时光
更多信息即将发布。

安全领域的女性领袖
RSAC24 上的 SCW 咖啡馆隆重推出:欢迎加入联合创始人兼首席客户官 Fatemah Beydoun 与多位行业女性领袖组成的专题小组,共同探讨如何通过“左移”策略来纠正安全领域的性别差距。本次讨论由我们的渠道合作伙伴副总裁 Holly Whalen 主持。
从合规复核到风险管理:释放 SAST 的真正潜力
探索创新策略,最大化 SAST 工具的效能,并构建以开发人员为主导的安全计划。
secIT - 2024 汉诺威展会
欢迎预约时间或直接前往 secIT 14 号展位与我们交流!
应用安全实操研讨会
我们与 AWS、Contrast Security 和 Arctiq 合作,为您带来一场互动式应用安全实战研讨会

虚拟品酒会 - 俄亥俄州
欢迎加入我们、GuidePoint 及其他合作伙伴的行列,共同参加 Silver Oaks 酒庄虚拟品酒会。
DevSecOps 360 - 利雅得
我们将与 IBM、Synopsys 和 IriusRisk 携手合作,分享我们在合作伙伴生态系统中关于 DevSecOps 集成的最新愿景
DevSecOps 360 - 慕尼黑
我们将与 IBM、Synopsys 和 IriusRisk 携手合作,分享我们在合作伙伴生态系统中关于 DevSecOps 集成的最新愿景
DevSecOps 360 - 迪拜
我们将与 IBM、Synopsys 和 IriusRisk 携手合作,分享我们在合作伙伴生态系统中关于 DevSecOps 集成的最新愿景
左移安全,实现设计即安全
通过赋能开发人员,使其成为组织的第一道防线,从而降低应用安全相关的风险与成本。
嵌入式系统的“左移”安全培训与漏洞检测
在本场网络研讨会中,我们将探讨企业在采用以安全为先的开发方法(特别是在嵌入式软件领域)时所面临的挑战,以及如何利用学习技术的最佳实践,并通过安全左移来优化开发人员的安全代码培训。
安全编码虚拟峰会
欢迎来到 Secure Code Warrior 用户组!本节包含产品更新、鼓舞人心的客户成功故事和互动面板讨论。了解同行如何克服应用安全挑战。
Saltworks 与 Secure Code Warrior:强强联手,共筑安全。
核心理念:开发人员的学习能力与技能水平越高,代码漏洞就越少。
欢迎参加 DEVOPS 大会
欢迎参加 3 月 8 日至 9 日举办的 DEVOPS 大会,聆听深度见解分享,并有机会参与安全编码竞赛。立即获取免费门票!
安全是开发人员的问题吗?
技术正在呈爆炸式增长,而这一切都需要安全保障。然而,在技术飞速迭代和网络安全威胁不断演变的当下,安全团队已难以凭借现有的人力覆盖所有安全防线。

通过以开发人员为核心的全面安全策略,提升软件发布速度
我们深知这些时间段可能无法满足所有人的需求,因此如果您希望在更方便的时间观看研讨会,请注册登记,我们将为您发送录像。随着软件漏洞引发的安全事件日益增多,各组织必须设法将
如何弥合开源合规中的规避和补救差距。
弥合这一差距对于帮助工程团队及其领导者更好地了解开源软件如何影响组织创建和交付无风险解决方案的能力至关重要。聆听我们的专家如何处理软件审计。
如何为应用安全项目打下坚实基础
在为您的应用程序安全(AppSec)项目制定战略时,设定基准的重要意义及关键方法。
SBOM 对于应对《网络韧性法案》有何重要意义?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

软件供应商对安全问题的重视程度,是否与您一样?
可以肯定地说,过去几年对网络安全标准进行了变革,尽管这不是强制性的,但所有组织都应该是该死的,仔细审查供应商安全实例,就好像它是自己的部落安全计划的一部分一样。

Isn’t it time we elevated the humble SBOM?
Business leaders need to make room for SBOMs as a priority, especially with so much change in the air for vendors and their ownership of security. However, while we’re at it, perhaps we need to look at how they can be improved going forward.

揭秘:一项旨在提升企业敏捷学习与开发人员驱动安全性的激动人心的合作伙伴关系
继宣布完成 C 轮融资后,我非常激动地向大家宣布公司发展历程中的又一重要里程碑。安全行业领导者 Synopsys 迎来了一款令人振奋的新产品:由 Secure Code Warrior 提供支持的 Synopsys 开发人员安全培训。

代码破茧而出:为何安全开发人员可以无限制发布
令人费解的是,大多数开发人员在编写支撑关键基础设施、汽车、医疗技术以及其他各类系统的代码时,竟然无需先验证其安全能力。另一方面,那些已经多次证明自己具备安全构建能力的专业开发人员,为何还要因为层层安全关卡,被迫与其他人一起在日益缓慢的开发流水线中排队等待?

敏捷学习平台的投资回报率
修复代码漏洞和处理技术债务的成本高昂,且持续制约着软件开发团队的生产力。了解如何通过部署敏捷安全编码学习平台,更有效地培训开发人员掌握安全编码技术,从而在软件开发生命周期(SDLC)的早期阶段更快速地修复漏洞,并从源头上预防漏洞,进而显著降低成本。本篇博客将为您解析如何评估敏捷学习平台的财务影响及投资回报率(ROI)。

提升安全编码标准:将敏捷学习融入面向未来的企业
我们宣布完成C轮融资,筹集资金5000万美元,用于推进我们的下一阶段使命:助力更多先锋企业发挥开发团队的潜能,有效抵御常见安全漏洞。

I guess this is growing up: Coming of age with CISA’s Secure-by-Design Guidelines
The recently released National Cybersecurity Strategy signals the need for a seismic cultural shift for most companies, with the most glaring recommendation coming in the form of security accountability falling primarily on software vendors. This is a positive step, though it is sure to cause teething problems, especially as many organizations struggle to accurately assess their security maturity across the board, particularly among the development cohort.


PCI-DSS 4.0 的到来比您想象中更快,这是提升组织网络韧性的绝佳契机。
今年早些时候,PCI安全标准委员会发布了支付卡行业数据安全标准(PCI DSS)4.0版本。虽然各机构在2025年3月之前无需完全符合4.0版本的要求,但此次更新是该标准迄今为止最具变革性的一次,要求大多数企业评估(并很可能需要升级)其复杂的安全流程及技术栈要素。此外,企业还需落实基于角色的安全意识培训,并为开发人员提供定期的安全编码教育。

从培训到敏捷学习:安全代码敏捷学习平台如何彻底变革您的软件安全方法
了解敏捷安全代码学习平台如何通过在软件开发生命周期(SDLC)早期介入,提升开发人员技能、降低风险并逐步减少技术债务。

重新思考组织层级中的软件
通过帮助在严密的层次结构中定义我们的应用程序和软件,并以最低权限执行这些政策,我们可以确认我们的应用程序和软件在面前保护我们的应用程序和软件,也能生存和发展。

主动防御:利用《国家网络安全战略》实现高级威胁预防
CISA 的国家网络安全战略是我们全面提升软件标准、并最终开启安全技能型开发者新时代的最佳契机。

深入剖析 mvcRequestMatcher Spring 漏洞
2023 年 3 月 20 日,Spring Security Advisories 发布了一篇博客文章,引用了内部发现的漏洞 CVE-2023-20860。没有透露任何详细信息,只是这是与使用 “mvcMatchers” 有关的访问控制问题。Spring 开发人员已经修复了这个问题,建议进行版本更新。由于安全是我们在Secure Code Warrior的主要关注点,因此我们决定更深入地研究这个MvcRequestMatchers漏洞,找出核心问题所在。

Secure Code Warrior 首席执行官兼联合创始人 Pieter Danhieux:“每个人都应理解并承担起自己在网络安全中应尽的职责”
CyberNews 专访 Secure Code Warrior 首席执行官兼联合创始人 Pieter Danhieux。

加速软件开发生命周期并降低成本的关键
软件开发生命周期中最大的缺口之一,就是开发人员缺乏时间从源头学习如何保障代码安全。开发人员在返工和修复上浪费了无数时间,导致数百万美元的机会成本损失。了解快速安全编码如何帮助填补这些缺口并提升生产力。
Secure Code Warrior 新功能:课程指南、参与者管理及全新内容
Secure Code Warrior 新功能:体验管理课程的全新方式,探索更多精彩内容。

元宇宙中的恶意攻击:在新前沿阵地对抗已知网络威胁
当下数字领域的宠儿——元宇宙——的出现,为代码级漏洞和社会工程学攻击开辟了广阔的新阵地。而对于这个充斥着虚幻与泡沫的新战场,我们显然还未做好应对准备。
通过开发人员驱动的安全来减轻技术债务
修复不安全代码及其引发的技术债务,是当今科技行业面临的最大障碍之一。了解如何通过实施可扩展的安全代码培训计划,在软件开发周期的早期阶段纠正不良编码模式并发现漏洞,从而有效减少技术债务。

开发人员如何定义“安全编码”?
关于何为安全编码的定义,业界尚存争议。近期与 Evans Data 合作开展的一项研究明确印证了这一点。《2022 年开发者驱动的安全状况》调查深入探讨了 1200 名活跃开发者的核心见解与实践经验,揭示了他们在安全领域所持的态度及面临的挑战。

Coding Labs: Hands-on secure code for Developers
Learn how Coding Labs is like a personal trainer for developers- utilizing interactive, hands-on modules and intuitive feedback within a convenient in-browser IDE to help developers go from learning to doing faster than ever before.
Secure Code Warrior 八周年:全员登舰,向未来进发
本周,我们正式迎来了 Secure Code Warrior 成立八周年的纪念日。从某种意义上说,这相当于阿波罗 11 号任务时长的 350 倍,或是 45,000 场足球赛,又或是通关 5,696 次《超级马力欧:奥德赛》。但从另一个角度来看,这仅仅是巨龟寿命(如果你好奇的话,是 250 年)的三十分之一。对于一家高速成长的初创公司而言,这八年是一段充满曲折、历练与成就的旅程,其中许多成就甚至在我们最初撰写商业计划书时都无法想象。

2022 年度回顾——精彩亮点、创新功能及相关资源,助您充分利用 Secure Code Warrior
在 Secure Code Warrior,我们始终致力于不断创新,助力开发人员和企业掌握应对瞬息万变的安全挑战所需的关键技能。我们汇总了平台的核心功能与最新更新,以及今年发布的各类资源与指南,旨在帮助贵组织在软件开发周期的初期阶段,通过以开发人员为核心的安全实践,全面提升软件安全性。

开发人员驱动的安全模式的投资回报率
无论是投资技术栈还是额外的培训项目,每个人都希望获得良好的投资回报。但在安全领域,我们需要着眼长远,不能仅仅局限于计算简单的投资回报率(ROI)。了解如何通过投资“开发者驱动的安全”模式,不仅能避免代价高昂的安全漏洞、生产力损失和技术债务积累,还能构建一套主动且经济高效的策略,从而在当今复杂的威胁环境中占据先机。

建立以开发者为主导的统一安全方案
针对 SolarWinds 事件等重大安全漏洞(该事件利用软件更新流程感染了超过 18,000 名 Orion 管理软件用户,其中包括许多顶级企业和政府机构),各界愈发呼吁采取更有效的开发人员主导的安全举措。各种规模的组织都开始审视其“软件供应链”,并要求负责开发软件的开发人员具备经过验证的安全技能和意识。
SCW 集成:通过微学习缩短平均修复时间
人尽皆知,强大的技术栈至关重要。在发现并修复代码漏洞时,缩短平均修复时间并采用值得信赖的稳健解决方案,正是 Secure Code Warrior 集成方案的目标。将微学习环节融入开发者的工作流程,是实现更高效学习与更快速修复的关键。

通过可复用的安全编码技能实现左移(并达成合规)。
如今,几乎每个开发团队都会采用某种形式的合规培训。无论是作为确保公司符合行业框架或政府法规的初始认证流程的一部分,还是作为年度要求或审查的一部分,这都是重要的一步。因为如果一个组织无法满足基本的合规要求,那么其员工实际上将无法履行职责。

不良的编码模式会导致严重的安全问题……那么,我们为什么要鼓励它们呢?
如果开发者不了解漏洞的运作原理、危害性、成因模式,以及在实际开发场景中如何通过设计或编码模式来修复漏洞,就无法有效降低漏洞风险。通过循序渐进的教学方法,开发者可以逐步构建知识体系,全面掌握安全编码、代码库防御的核心要义,从而成长为具备安全意识的专业开发者。

Secure Code Warrior 入选 Gartner《软件工程领域的酷厂商:提升开发人员生产力》报告
2022年Gartner软件工程领域“酷厂商”(Cool Vendors)报告强调了开发人员安全技能的重要性。阅读全文以获取完整报告。

定义安全代码
开发人员是推动数字业务发展的软件、应用程序和程序的创造者,已成为许多组织的核心命脉。如果没有极具竞争力的应用程序和程序,或者无法全天候访问网站及其他基础设施,大多数现代企业将难以实现盈利。
深入解析 Python tarfile 模块中的路径遍历漏洞
最近,一个安全研究团队宣布发现 Python tar 文件提取功能中存在一个长达十五年的漏洞。该漏洞最早于 2007 年披露,编号为 CVE-2007-4559。尽管 Python 官方文档中对此进行了标注,但该漏洞本身一直未得到修复。

SCW 新功能速递:编码实验室、LMS 集成等
Secure Code Warrior 最新动态:通过 Coding Labs 体验实操开发人员培训,将您的安全代码培训计划与学习管理系统(LMS)集成,还有更多精彩功能等您探索。

硬编码凭据可能会带来安全风险
深入了解硬编码凭据与社会工程学带来的风险。我们将探讨 Uber 近期发生的安全事件,并分析企业为何必须采取“左移”策略,确保开发人员掌握最新的安全编码最佳实践。

攻击面永无止境时代的预防之道
软件开发早已不再是孤立的领域。当我们审视软件驱动带来的全方位风险时——从云端、家电与车辆中的嵌入式系统,到关键基础设施,更不用说连接这一切的 API——会发现攻击面已变得无边无际,且难以掌控。

我们是否已足够成熟,可以迎接《开源软件安全动员计划》?
“开源软件安全动员计划”是推动开发者主导安全迈出的积极一步。然而,我们必须审视自身,诚恳评估组织是否已足够成熟,以及开发团队是否具备了相应的安全意识与技能,从而真正落实这些前沿的防御策略。


保护 API:不可能完成的任务?
API 安全防护充满挑战,但只要通过充分的培训、周密的规划并专注于最佳实践,即使是最隐蔽的漏洞也能得到有效缓解。

新功能:适用于 Okta Workflows 的 SCW 连接器
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Secure Code Warrior 新功能:2022 年 5 月
更简便、更强大的课程创建流程、抢先体验开关,以及 SAP ABAP 培训内容。

Psychic Signatures - 您需要了解的内容
Psychic Signature 漏洞存在于用于 ECDSA 签名的加密算法中,而该算法旨在保护身份验证等关键任务的系统安全。黑客可以利用此漏洞绕过任何签名检查。我们将在本文中为您解析其原理及应对措施。

抢先应对 NGINX 和 Microsoft Windows SMB 远程过程调用服务中的软件漏洞
近期,NGINX 披露了一个零日漏洞。与此同时,微软也披露了另一个关键漏洞——Windows RPC 远程代码执行(RCE)漏洞。在这篇文章中,您将了解到哪些用户会受到这两个漏洞的影响,以及我们该如何降低相关风险。

零日攻击正日益增多。现在是时候规划防御优势了。
零日攻击顾名思义,就是让开发人员在漏洞被利用前根本没有时间去发现和修补,因为攻击者总是抢先一步。当损害已经造成,企业只能手忙脚乱地去修复软件漏洞并挽回声誉损失。攻击者始终占据主动,因此尽可能缩小这种差距至关重要。

在开发团队的优先级列表中,安全代码处于什么位置?
这是我们第二年与 Evans Data Corp. 合作,对全球开发者社区进行了一项全面调研,内容涵盖他们在安全编码实践方面的技能、认知和行为,以及这些实践在软件开发生命周期(SDLC)中的感知影响和相关性。调研结果在许多方面都相当令人意外。

Spring 库中的新漏洞:如何判断您是否面临风险以及该采取什么措施
近期,Java 社区中最受欢迎的库之一 Spring 披露了 2 个与远程代码执行(RCE)相关的漏洞。我们已对“Spring4Shell”和“Spring Cloud Function”的已知详情进行了梳理,旨在帮助您评估自身风险并采取相应的应对措施。

2022年不容忽视的网络安全问题
在与网络犯罪分子的博弈中,我们必须尽可能与他们保持同步,以预防性的思维抢占先机。以下是我认为他们在未来一年可能兴风作浪的领域:

什么是 Trojan Source 以及它如何潜入您的源代码
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

冠军与教练:为何每个开发团队都需要两者兼备
许多在网络安全方法中设定目标的公司已经实施了官方的安全倡导者计划,将关键的安全责任(从团队之间的联络和一般啦啦队到监督最佳实践)赋予对此类角色表现出才能和热情的个人。
如何预防常见的 Java 错误
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Secure Code Warrior 走过了七个年头,一切正变得愈发真实。
周年纪念日是一个绝佳的契机,让我们回顾过往的耕耘成果,庆祝团队的成就,并满怀信心地迎接新的一年。公司成立七年了,我不禁自问:我们成功了吗?这算是一家成熟的企业了吗?当然,我们已经走向成熟,但我真心希望我们永远不会失去创业之初的那份好奇心、热情和极客精神。

为什么支架式学习能培养出具备强大安全能力的开发人员
作为行业一员,我们不应期望开发人员成为安全专家,但企业可以采用新的开发人员赋能标准,从而助力他们交付更高质量的软件。

Log4j 漏洞详解:攻击向量及预防措施
2021 年 12 月,Java 库 Log4j 中披露了一个名为 Log4Shell 的严重安全漏洞。在本文中,我们将以最简明的方式为您拆解 Log4Shell 漏洞,帮助您掌握其基本原理,并为您介绍一个任务——在这里,您可以利用所学的漏洞知识,尝试对一个模拟网站进行渗透测试。

网络安全行业分析:我们必须纠正的另一个反复出现的漏洞
我们没有得到切合实际的建议,也没有最快的解决方案来对抗现代网络安全这一不间断的攻击。当然,每种漏洞都有自己的不同,并且有许多攻击手段可以在易受攻击的软件中利用。可行的通用建议将受到限制,但最佳实践方法似乎每时每刻都存在更多缺陷。

如果您的安全计划仅侧重于事件响应,那您就做错了。
在安全团队之外,人们可能并不太理解为何要采取预防性而非反应性的策略,尤其是在尚未发生重大安全事故的情况下。
Make unit tests readable with Sensei and AssertJ
Implement unit test coding guidelines uniformly and consistently

API on Wheels:一场充满高危漏洞的公路之旅
将 API 安全性寄希望于运气,迟早会引发各种问题。往坏了说,可能会导致灾难性的后果;往好了说,也会带来令人沮丧的返工和性能低下的困扰。


如何说服老板投资安全编码培训
学习并掌握安全编码知识看似困难重重,但只要拥有合适的工具和文化氛围,其实并不复杂。然而,要说服利益相关者和上级投入资源进行针对性培训并非易事。以下是一些实用建议,助你获得他们的支持。

激励开发者是提升安全实践的关键。
专业开发人员渴望拥抱 DevSecOps 并编写安全代码,但如果企业希望这一举措能够持续发展,就必须为其提供相应的支持。

亲身体验导致近期 Apache 故障的路径遍历漏洞所带来的影响
10月初,Apache发布了2.4.49版本,旨在修复路径遍历和远程代码执行漏洞,随后又发布了2.4.50版本,以解决此前修复不彻底的问题。我们为此专门构建了一个任务,旨在演示这些漏洞在真实环境中的风险。立即尝试吧。

Warrior Insider:Nelnet - 培养您的安全拥护者,从内部建立安全开发文化
Micha Martinez 是 Nelnet 的网络安全分析师兼电影摄影师。在负责为开发人员制定安全编码培训计划时,他运用了极具创意的方式来调动团队的积极性。我们对他开展安全代码培训项目的方式印象深刻,因此特地采访了他,以了解更多细节。

OWASP 2021 榜单大洗牌:全新作战计划与首要劲敌
注入攻击曾是漏洞界的“头号公敌”,如今已被越权访问漏洞取而代之,成为最严重的威胁,开发者必须对此予以高度重视。

提升安全智能:通过引导式课程,助力开发人员做好 NIST 合规准备
开发人员不仅要处理代码,还要负责安全配置和访问控制,因此他们对这些内容最为熟悉。必须培养他们的安全技能,而要达到 NIST 概述的高标准,实操课程结构或许是行之有效的解决之道,尤其是在面对庞大的开发团队时。

当微波炉“变坏”:为何嵌入式系统安全是开发者面临的下一个终极挑战
与基于 Web 的软件、API 和移动设备一样,嵌入式系统中的漏洞代码一旦被攻击者在野外发现,就可能遭到利用。

安全开发应成为应用安全团队的免疫系统
作为一名应用安全专业人员,您的职责是确保组织内应用程序的网络安全。然而,您并不负责编写应用程序运行所需的代码,那是开发团队中工程师的工作。那么,您该如何确保他们在开发这些系统时始终将安全性纳入考量呢?

为什么端到端安全对嵌入式系统至关重要
本文将概述嵌入式系统的安全防护。我们将从基本定义出发,深入探讨嵌入式安全面临的挑战、常见的解决方案,以及目前尚待解决的问题。
MISRA C 2012 与 MISRA C2 的对比——如何进行切换
在这篇文章中,我们将对比 MISRA C 2012 标准与 C2,并为您提供切换至新标准的指南。我们还将阐述为何构建安全的嵌入式系统必须遵循 MISRA 标准。


Warrior Insider:Contrast Security - 通过情境化学习为开发人员提供高效的网络安全培训
我们与 Contrast Security 的 Larry Maccherone 进行了深入交流,探讨了情境化学习如何有效地帮助开发人员掌握安全编码技能。请继续阅读,了解企业如何在不影响开发人员日常工作流程的前提下,为他们提供关键的安全培训。

为什么我们绝不能忽视网络安全中的人为因素
我们非常高兴地看到,我们的董事长兼首席执行官 Pieter Danhieux 在福布斯技术委员会(Forbes Technology Council)发表的首篇文章已正式上线。文章详细阐述了如何通过提升开发人员的技能来编写更安全的代码,这是预防网络攻击和数据泄露的关键。

携手 NIST 共进:我们对未来网络防御的人本立场
拜登政府近期发布的网络安全行政令在安全行业引发了热烈讨论,尤其是对于那些致力于引导开发人员在日常工作中践行安全编码最佳实践的从业者而言,更是如此。

Warrior Insider:Selligent - 为什么业务扩展时网络安全至关重要
我们近期采访了 Selligent Marketing Cloud 的软件工程师 Dimitri Vanderhaeghe。Selligent Marketing Cloud 是一个高度集成的 AI 驱动型全渠道营销自动化平台,旨在助力雄心勃勃的 B2C 营销人员充分利用与当今互联消费者互动的每一个瞬间。对于一家快节奏的 B2C 科技公司而言,实现规模化扩张并满足日益增长的市场需求至关重要。而满足这些需求的关键在于重视网络安全,尤其是推行以开发人员为主导的安全技能培训计划。

DevSecOps 的兴起——以及“安全左移”对您的组织而言究竟意味着什么。
这里有一个发人深省的数据:60% 的中小企业在遭受成功的网络攻击后,会在六个月内倒闭。大型企业则会损失数百万(甚至数十亿!)美元,品牌声誉也随之受损。随着各组织日益重视安全编码实践,“左移”趋势正在形成。在 DevSecOps 兴起的背景下,安全代码已成为软件开发生命周期(SDLC)伊始的关注重点。
Sensei Feature Highlight: Library Scope
Discover more about the most loved features of Sensei.

更快、更自信地交付高质量代码:安全编码实践的变革力量。
IBM 的一项研究表明,在产品发布后修复漏洞的成本是初期发现并修复漏洞的 30 倍。正因如此,富有远见的首席信息官们纷纷开始推行安全编码实践,这也就不足为奇了。这意味着通过培训和赋能,让开发人员从一开始就能编写出更安全的代码,从而使他们成为组织中的“第一道防线”。
围绕安全编码重塑您的组织——障碍、顾虑与积极的解决方案
在我们高度互联的世界中,几乎每个组织都有共同的致命弱点。一个漏洞,他们的代码中只有一个可利用的漏洞,就可能引发客户数据盗窃、声誉损害和重大财务损失。围绕安全编码进行组织协调从未像现在这样迫在眉睫,但实现这一点说起来容易做起来难。

认证安全意识:通过行政令提升开发人员水平
美国联邦政府的最新行政命令涉及功能性网络安全的许多方面,但首次特别概述了开发者的影响,以及他们需要经过验证的安全技能和意识。
管理者与安全专家——他们是安全编码实践的引领者与关键影响者。
目前,仅有 15% 的开发人员认为安全编码实践应该是每个人的责任。在安全威胁日益严峻的今天,这显然远远不够。我们必须采取行动。构建健康的应用安全文化,关键在于了解其中起作用的核心因素(以及关键影响者!)。

网络攻击每39秒发生一次。政府终于有能力反击了吗?
我们需要强化以人为本的网络安全最佳实践方法,这将比严重依赖自动化、工具和对已经嵌入和发现的问题的反应来取得更好的结果。
在安全编码方面,开发团队最担心的问题是什么?
不安全的代码会让企业损失数百万美元,那么阻碍企业采用安全编码实践的原因是什么?在一个几乎一切都依赖软件的世界里,确保代码安全至关重要。这不仅关乎品牌声誉,更直接影响企业的生存与发展。然而,人们对安全编码仍有诸多顾虑,其全面有效的落地也面临重重障碍。如今,我们比以往任何时候都更需要一种全新的工作方式。
为什么安全代码是软件开发中衡量成功的新指标
过去几年里,为了追求上市速度,许多东西都被牺牲了——包括网络安全、数以太字节计的敏感客户数据,以及无价的品牌声誉。

隐匿于众目睽睽之下:为何 SolarWinds 攻击揭示的不仅仅是恶意网络风险
如果说网络安全行业有什么能毁掉圣诞节的话,那一定是一场破坏力巨大的数据泄露事件,它正演变成美国政府历史上影响最严重的网络间谍活动。
如何配置安全代码培训以实现更好的安全编码成果
在针对开发人员的安全代码培训方面,教育成果往往不尽如人意。许多公司投入巨资,却发现实际成效甚微。这并不令人意外。
现有的安全代码培训未能满足开发人员的需求
随着数据泄露及其成本的持续增加,我们世界上生成的代码量太大,安全专家无法单独处理。公司需要具有安全编码技能的开发人员——开发人员知道他们需要这些技能来发展自己的职业生涯。但是当前的安全代码培训让他们失望了。那么,在安全代码培训方面,开发人员想要什么呢?
为何安全代码培训效果不佳(以及您可以采取的应对措施)
枯燥、乏味、无聊!每当提到安全代码培训时,这往往是开发人员最常给出的反应。但在 Secure Code Warrior,我们坚信一定有更好的方式。

如果应用安全工具是万能良药,为什么这么多公司却迟迟不愿使用?
应用安全工具未能达到预期效果的原因有几个,这与其说是因为工具本身的功能问题,不如说是因为它们未能与整个安全计划实现有效整合。

开发人员有学习安全编码的动力……那么为什么他们不去学呢?
在学习安全编码时,开发人员的主要动力是什么?我们又该如何利用这些动力来设计并实施一套成功的应用安全计划?
在安全编码的未来中,人为因素扮演着怎样的角色?
随着网络威胁日益增多,企业在安全性、实用性和速度之间不得不进行日常权衡,从而让自己暴露在风险之中。
我们需要英雄来守护我们的代码。开发者们准备好迎接挑战了吗?
在网络威胁日益严峻的今天,您的开发人员是否做好了准备?作为保障安全编码的核心——开发人员,他们是否已准备好在守护互联世界中发挥关键作用?为了解答这一问题,我们参考了 Secure Code Warrior 与 Evans Data Corp. 近期联合开展的一项研究,深入探讨了开发人员对安全编码、安全实践及安全运营的态度与见解。
将重心从被动转向主动,实现以人为本的安全编码
在过去 20 多年里,同样的 10 个软件漏洞导致的各类安全违规事件比其他任何漏洞都要多。然而,许多企业仍然选择在违规或事件发生后才进行补救,在应对由此带来的人员和业务影响时显得手忙脚乱。但现在,一项新的研究指出了一条以人为本的新方向。

SQL 注入生日快乐,这个永远无法被彻底消灭的漏洞
SQL 注入漏洞已经 22 岁了。尽管它早已“成年”,但我们却依然任其肆虐,未能将其彻底根除。

Sensei Product Update - March 2021
Discover the latest improvements to the user experience of Sensei, Secure Code Warrior's IntelliJ plugin and start writing quality code even faster.

建立信任:实现应用安全团队与开发人员深度协作的必经之路
如果一段关系建立在互不信任的脆弱基础上,那么最好还是降低预期。遗憾的是,这往往就是企业内部开发人员与应用安全团队之间工作关系的真实写照。

在线尝试这个 Java 陷阱测验
一个有趣的 Java 陷阱小测验,并附带一个 GitHub 仓库,展示了常见的编程陷阱及其解决方案
在持续集成中运行 IntelliJ 检查
了解如何将 Sensei 和 IntelliJ Intention Actions 作为检查(Inspections)在 IDE、命令行以及持续集成环境中以批处理模式运行。


荷兰商会:大规模开发者驱动的安全实践
荷兰商会(Kamer van Koophandel)分享了他们如何通过基于角色的认证、信任评分基准测试以及共享安全责任的文化,将安全编码融入日常开发工作。

追求卓越:Paysafe 安全代码标准的飞跃
了解 Paysafe 与 Secure Code Warrior 的合作如何将开发人员的工作效率提升了 45%,并大幅减少了代码漏洞。

DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023:回顾
通过本报告探索 2023 年 Devlympics 的比赛结果。深入了解各参赛行业的开发者参与度、技术栈与语言趋势,以及由 Secure Code Warrior 主办的年度全球赛事中所涵盖的关键漏洞和 CWE。

统一的安全文化:Sage 如何打造其安全倡导者项目
了解 Sage 如何通过灵活且以关系为导向的方法提升安全性,成功培养了 200 多名安全倡导者,并实现了显著的风险降低。
泰雷兹如何实现开发人员驱动的安全模式
在本案例研究中,了解泰雷兹(Thales)如何通过人员、流程和技术手段,构建敏捷的安全代码学习计划,从而激励开发人员成为积极的安全倡导者。
高露洁棕榄如何提升开发人员安全技能并营造安全编码文化
了解零售巨头高露洁棕榄(Colgate-Palmolive)如何在数字化转型过程中重塑其应用安全。面对安全编码方面的挑战,他们通过将碎片化、情境化的学习融入开发工作流程,实现了创新性的突破。

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

“代码游戏”如何引领 IAG 集团迈向更安全的编码未来
IAG 集团是亚太地区多家领先保险公司的幕后推手,为数百万客户提供保险承保服务,年保费规模约达 114 亿澳元。

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

打造革命性的安全认证体验
了解他们如何创建了一项内部技术教育计划,旨在支持数千名员工学习机器学习和网络安全等多个领域的实用前沿技能。

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

ASRG 推动汽车软件安全发展
阅读这份详尽的案例研究,了解他们如何利用 Secure Code Warrior 的竞赛活动来提升开发人员的参与度,增强对汽车软件关键漏洞的认知,并获取跨多种语言和框架的量化指标。

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
KBI Media:克服软件开发中使用人工智能带来的安全风险
开发团队面临着持续交付的巨大压力,但仍必须优先构建安全、高质量的软件。领导者在强化“设计即安全”理念方面发挥着关键作用,通过可观测性、基准测试和持续教育,直接提升代码质量。通过落实这些实践,企业能够弥补治理漏洞,充分利用人工智能带来的生产力和效率优势,同时降低软件开发生命周期中出现安全缺陷或高昂返工成本的风险。
In AI Today:代理式人工智能带来的迫在眉睫的安全挑战
尽管代理式人工智能有望带来显著的商业效益,但也伴随着重大的隐患。该技术的强大能力与自主性构成了一种全新的企业威胁向量,已超出了现有安全问题的范畴。

Help Net Security:Secure Code Warrior 让 CISO 能够洞察开发人员对 AI 工具的使用情况
Secure Code Warrior 已启动一项测试计划,旨在扩展其 Trust Agent 产品的 AI 功能。该新产品为首席信息安全官(CISO)提供了针对开发人员使用 AI 编码工具的安全可追溯性、可见性及治理能力。

Cyber Risk Leaders:Secure Code Warrior 推出 AI 可追溯性功能
Secure Code Warrior 已推出一项测试计划,旨在对其 Trust Agent 产品中的 AI 功能进行重大扩展。此次升级统称为 Trust Agent: AI,它结合了 AI 编码工具使用情况、漏洞数据、代码提交记录以及开发人员安全编码技能等关键信号,从而能够深入洞察 AI 开发工具如何影响软件开发生命周期 (SDLC) 中的风险。

CSO Online:AI 编程助手放大了更深层的网络安全风险
研究显示,尽管 AI 编程助手能够减少琐碎的错误,但它们也让企业面临着不安全编码模式增加、密钥泄露以及云配置错误等风险。

Secure Code Warrior 推出业内首创的 AI 可追溯性功能,助力开发者实现安全编码并大幅提升生产力
SCW Trust Agent 的新功能为安全主管和 CISO 提供了对 LLM 使用情况的可见性和管控能力。

ITOps Times:Secure Code Warrior 发布全新解决方案,为 AI 编码工具提供可见性与治理能力
Secure Code Warrior 推出全新解决方案 Trust Agent: AI,旨在帮助企业更全面地洞察并管控开发人员对 AI 编码工具的使用情况。
DevOps Digest:Secure Code Warrior 引入 AI 可追溯性功能
Secure Code Warrior 宣布推出一项测试计划,旨在对其 Trust Agent 产品中的 AI 功能进行重大扩展。

CyberWire:2025年9月24日商业简报
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Betanews:AI 带来了公平竞争环境——“安全设计”如何助您占据优势 [问答]
“氛围编程”(Vibe coding)正风靡一时,今年早些时候的一项调查显示,超过 97% 的受访者在工作中使用了 AI 编程工具。这些工具的采用率持续攀升,但也带来了一个隐患:攻击者也在利用同样的技术。我们采访了 Secure Code Warrior 的联合创始人兼首席执行官 Pieter Danhieux,探讨了“氛围编程”如何重塑软件开发格局、恶意行为者如何利用这一技术,以及企业为何必须从一开始就实施“安全设计”策略。
SD Times:评估 AI 辅助开发人员(及其工具),实现卓越的 AI 治理
如果技术栈中缺乏能够同时监管开发人员安全水平及其所用 AI 编程助手可信度的工具,那么旨在提升整体安全计划及开发人员能力的举措,很可能因缺乏必要的数据洞察而难以实现预期变革。
ITWire:在软件开发中使用 AI 工具的益处与风险
软件开发流程正经历着飞速变革。得益于人工智能(AI)技术的巨大进步,项目交付速度得以大幅提升,即便是缺乏经验的人员也能参与其中。

LeadDev:随着人工智能竞赛升温,伦理问题正被遗忘
科技行业是否有能力做出必要的变革,以遏制伦理和环境问题?
Secure Code Warrior 推出免费安全编码视频系列,进一步践行“设计即安全”最佳实践
全新 12 周 AI/LLM 安全视频系列正式发布,助力开发者安全采用 AI 编码并降低新兴安全风险。
CSO Online:当 AI 摧毁你的数据库:直觉编程的阴暗面
随着开发人员愈发依赖 Copilot 和 GhostWriter,专家们警告称,这些工具存在默认设置不安全、依赖项虚构以及攻击绕过传统防御机制等风险。
AI Journal:韧性与开发者风险管理:在“安全设计”与 AI 编程时代取得成功的两大支柱
全球网络安全治理正迎来变革,这对世界各地的安全领导者而言,正值关键的转型时期。白宫近期发布了一项行政命令(EO),旨在“重新调整网络安全工作的优先级以保护美国”,通过减少过度监管带来的阻力,专注于保护关键数字资产并强化安全技术实践。加之 CISA 预算的大幅削减,面对人工智能技术的飞速发展和“安全设计”(Secure by Design)倡议,人们对未来的应对策略感到担忧也在情理之中。

SecurityWeek:如何弥合软件开发中的 AI 治理差距
AI 编程工具的广泛应用在加速开发进程的同时,也带来了亟需加强治理与监管的关键漏洞。

teiss:当法规不再足够时
Secure Code Warrior 的 Pieter Danhieux 解释了为何“安全设计”已成为软件开发中至关重要的任务

Information Age:“氛围编程”成为热门技能,安全专家对此深感忧虑
生成式 AI 工具正以前所未有的速度构建出不安全的应用程序。

CXFocus 杂志:2026 年追求卓越,超越期待
如今的客户要求严苛,对于无法满足其日益增长期望的供应商几乎零容忍。根据 CPM 发布的《2025 年澳大利亚客户体验现状报告》,近 94% 的澳大利亚消费者因负面体验而停止购买至少一家公司的产品或服务。

SafetyDetectives:专访 Secure Code Warrior 首席技术官兼联合创始人 Matias Madou
SafetyDetectives 近期采访了 Secure Code Warrior 的首席技术官兼联合创始人 Matias Madou,探讨了他从软件开发人员转型为网络安全领袖和企业家的历程。凭借在安全研究、代码混淆技术方面的深厚背景,以及在 Fortify 近十年的工作经验,Matias 深刻认识到,若企业希望抵御现代威胁,提升开发人员的安全技能至关重要。在本次访谈中,他分享了 Secure Code Warrior 如何助力企业培养“安全至上”的开发文化,探讨了人工智能驱动的编码工具所带来的机遇与风险,并阐述了为何构建更安全的软件必须从培养更优秀的开发人员开始。

Dark Reading:Claude 代码安全审查能否通过“感觉测试”?
在“感觉编程”时代,利用 Anthropic 等提供的 AI 辅助安全审查,有助于全面提升企业应用安全性。

GovTech Review:实现网络韧性的全球挑战
令人担忧的是,距离 2030 年仅剩五年时间,但无论是国家、国际层面还是特定组织内部,网络安全工作依然面临着长期阻碍全面安全建设的诸多瓶颈。正因如此,各国能否如期实现 2030 年目标仍是一个未知数。

KBI Media:AI 编程助手提升了生产力……但安全代价几何?
随着交付速度与创新节奏的压力日益增大,开发团队必须意识到,代码安全已不再是可选项,而是关乎业务成败的必要条件。
福布斯:警惕代理式人工智能“黑化”成为企业安全公敌
企业需要加强人工智能治理,确保开发人员具备相应的监管能力,并掌握安全提示和审查人工智能辅助代码及提交内容所需的技能。
Techradar Pro:为何持续提升开发人员的安全能力是重塑韧性的关键
尽管变革之路 充满挑战,但鉴于当前的安全形势,现在正是采取措施以提升软件质量并降低未来多年风险的最佳时机。
DevOps Digest:从助手到黑客:AI 工具如何反噬用户
InvariantLabs 最近的一项发现揭示了模型上下文协议(MCP)中存在一个关键漏洞。MCP 是一种类似 API 的框架,允许强大的 AI 工具自主与各类软件和数据库进行交互。该漏洞引发了被称为“工具投毒攻击”的新型威胁,可能对企业造成严重损害。

Technology Decisions:安全设计:在不断演变的威胁环境中至关重要
在不断演变的软件开发领域,“安全设计”(Secure by Design)这一老生常谈的概念正变得愈发紧迫。

Information Week:有国家能应对网络韧性的挑战吗?
各国和企业在实现网络韧性目标时面临的主要障碍之一,是缺乏安全人员和先进的安全技能。

SecurityBrief 澳大利亚:在软件开发流程中使用 AI 的风险
AI 编程助手已成大势所趋,其带来的代码开发效率提升不容忽视。然而,安全负责人必须立即采取行动,以确保其使用过程的安全性。

ITWire:人工智能鉴赏日
人工智能鉴赏日旨在庆祝人工智能为改善我们生活所带来的积极变革。今年,我们采访了人工智能领域的领军人物,共同探讨下一波创新浪潮将为我们带来什么,以及它们对全球各行各业产生的深远影响。

Dynamic Business:人工智能感恩日:商业领袖眼下对人工智能的真实看法
在人工智能感恩日,行业专家们揭示了智能且负责任的人工智能应用如何推动商业转型、赋能于人并激发有意义的创新。
今日 AI:如何有效管控 AI 辅助软件开发
面对繁重的工作量和紧迫的截止日期,开发人员难免会倾向于使用第三方 AI 工具,有时甚至未经审查或主管批准。这种现象被称为“影子 AI”。所有高管都应警惕这一趋势,因为不受管控的 AI 不仅降低了企业对开发流程的整体可见性,还增加了因漏洞未得到充分识别或管理而带来的潜在风险。

Help Net Security:面向未来的网络安全要点:从炒作到实效
网络安全领域瞬息万变。这周是人工智能驱动的攻击,下周可能就是新的数据泄露、监管政策或预算削减。面对这些纷扰,人们很容易分心。但归根结底,我们的目标始终如一:保护企业安全。

Cyber Daily:不良实践正加剧软件开发项目中的安全风险
CISA 最近发布的一份讨论文件详细列举了一些在软件开发中极为常见且风险极高的操作。

Techstrong.tv:[视频] Secure Code Warrior CTO Matias Madou 谈如何利用 AI 安全工具赋能开发者
Secure Code Warrior 联合创始人兼 CTO Matias Madou 分享了他在应用安全领域的从业历程,以及人工智能如何助力开发者编写安全代码。他介绍了可在 GitHub 上免费获取的全新 AI 安全规则,并探讨了开发工具与 AI 解决方案的未来趋势。
DevOps.com:Secure Code Warrior 定义 AI 编码安全规则
Secure Code Warrior 为使用人工智能 (AI) 工具生成代码的应用程序开发人员提供了一套安全规则。
SecurityBrief 澳大利亚:Secure Code Warrior 为开发人员推出免费 AI 安全规则
Secure Code Warrior 已在 GitHub 上发布了 AI 安全规则,为开发人员提供了一项免费资源,旨在提升使用 AI 编码工具时的代码安全性。
KBI Media:克服 AI 编码工具带来的复杂性与安全挑战
当前软件环境的安全状况已失控,且这一趋势丝毫没有放缓的迹象。不过,我们仍有希望攻克复杂性和不安全性这两大难题。
Secure Code Warrior 发布业界首创的 AI 编码规则集,助力更安全的 AI 代码部署
领先的开发者风险管理公司 Secure Code Warrior 今日宣布在 GitHub 上推出 AI 安全规则。这是一项业界首创的免费资源,旨在帮助开发者在使用 GitHub Copilot、Cline、Roo、Cursor、Aider 和 Windsurf 等 AI 编码工具时,生成更安全的代码。
Help Net Security:免费 AI 编程安全规则现已在 GitHub 上发布
开发人员正转向使用 AI 编程助手来节省时间并提高工作效率。然而,如果这些工具建议的代码存在缺陷或不安全,也可能带来安全风险。为解决这一问题,Secure Code Warrior 已在 GitHub 上发布了一套全新的免费 AI 安全规则。

DevPro Journal:Secure Code Warrior 发布 AI 编码规则集,旨在指导更安全的 AI 代码部署
这一社区驱动的资源旨在赋能各类规模的开发团队,助力其将人工智能安全地集成到关键工作流程中。

SD Times:管理企业中代理式 AI 和 MCP 日益增长的风险状况
安全领导者需要审视这些风险对业务的影响,确保充分了解使用代理式 AI 和 MCP 所带来的潜在漏洞,并采取必要措施将风险降至最低。

HackerOne 推出技术联盟计划,旨在推动人工智能安全生态系统发展并助力客户创新
全球进攻性安全解决方案领导者 HackerOne 今日宣布推出 PartnerOne 技术联盟计划。该计划旨在通过将领先的技术提供商与 HackerOne 的人工智能平台相连接,加速安全创新。该平台通过 AI 智能体无缝扩展人类安全专业知识,不仅能发现漏洞,还能实现漏洞修复。
Dark Reading:新一代开发者正成为网络安全的火药桶
AI 编程工具在提升生产力的同时,也带来了安全隐患。随着开发者们热衷于“直觉编程”,企业正面临着因代码生成不安全而日益增长的风险,而安全团队往往难以跟上这一节奏。

对话式人工智能新闻:培训开发者利用人工智能进行防御性构建
今天我们采访了 Secure Code Warrior 的首席执行官兼联合创始人 Pieter Danhieux。他们专注于安全编码实践和开发者风险管理。
ITWire:使用 AI 开发工具时安全基准测试的重要性
如果能有一位经验丰富的主厨在厨房帮忙准备一道精致的菜肴,大多数人都会乐于接受。同样的道理也适用于聘请合格的承包商来完成家居装修项目,或是雇佣办公室助理来处理繁琐重复的工作。
DevOps Digest:不修复就承担后果:CISA 的内存安全动员令
尽管 CISA 的举措有助于企业在快节奏的 DevOps 环境中兼顾“速度需求”,但私营部门的 IT 和安全领导者仍需各尽其责,为企业迎接必要的变革做好准备。

SC Magazine UK:安全设计虽难,却是我们网络未来的基石
软件安全的关键在于从软件开发生命周期的初期就引入安全保障。
ITWire:专家证实 DeepSeek 安全性不足,不宜用于企业部署
尽管 DeepSeek 的功能看似强大,但专家们已指出其存在重大缺陷,尤其是在安全性方面。
Cyber Daily:安全设计原则在企业层面的统一落地仍面临挑战
尽管许多组织对“安全设计”(Secure by Design)理念的认知正在提升,但其应用仍处于碎片化且不一致的状态。

Built In:如何驾驭“失控”的 AI 辅助软件开发
AI 编程助手在软件开发领域的兴起带来了新的安全漏洞。我们的专家 Matias Madou 博士为您提供应对建议,助您化解潜在风险。

Cybersecurity Tribe:专家揭秘 2025 年智能体 AI 如何重塑网络安全
在 RSAC 2025 大会上,我们有幸采访了多位行业专家,共同探讨这一议题:“2025 年,智能体 AI 在网络安全领域的应用究竟处于什么阶段?”

DevOps.com:基准测试如何助力软件开发团队实现 CISA 的“安全设计”目标
组织可以通过基准测试,落实以下以开发者为中心的最佳实践,从而更轻松地实现 CISA 的“安全设计”目标。

Bank Info Security:安全设计:超越合规性检查清单
Secure Code Warrior 首席执行官 Danhieux 呼吁明确“安全设计”实践标准。

SecurityWeek:开发者必须解决 AI 编程工具带来的复杂性与安全问题
AI 工具在速度和效率方面的优势让开发者难以抗拒。但 AI 生成代码所带来的复杂性和风险同样不容忽视。

AI Journal:为何安全基准测试已成为 AI 软件开发工具的关键环节
根据毕马威(KPMG)与提供低代码 AI 辅助应用开发平台的 OutSystems 联合发布的研究显示,在过去五年中,近三分之二的 IT 高管和管理员表示其所在组织已将 AI 工具整合到软件开发生命周期(SDLC)中。
KBI Media:采用成熟度模型如何提升企业 IT 安全水平
随着风险评估的优先级不断提升,企业需要采取以开发人员为核心的安全策略,积极聚焦于开发人员风险管理、技能提升以及战略性的代码库“准入控制”。这些举措有助于企业在评估当前安全水平的同时保持方向,并制定出符合 BSIMM 或 OWASP SAMM 标准的行动计划。
福布斯:企业如何规划“安全设计”之路
根据我们的观察,企业通常需要三到五年时间,才能将“安全设计”(SBD)全面融入软件开发实践,并将其作为开发者风险管理承诺的一部分。但我们也发现,这种投入非常值得:在软件开发生命周期(SDLC)中,SBD 有助于在企业内部培养“安全至上”的文化与思维,从而在流程的最早期阶段消除漏洞。


Dynamic Business:26家澳大利亚初创企业将在ACE 25上发布网络安全解决方案
2025年澳大利亚网络交流大会(ACE 25)携手澳大利亚科技委员会(TCA)在悉尼拉开帷幕,旨在提升澳大利亚本土的网络安全能力。
iTWire:澳大利亚技术委员会加强合作,构建国家自主能力以保障国民安全
澳大利亚技术委员会 (TCA) 正与行业及政府领导人携手合作,倡导在整个网络生态系统中采取全国性方针,并进一步巩固其在构建国家自主网络安全能力方面的立场。

Intelligent CIO:澳大利亚技术委员会加强合作,助力构建主权能力
此次合作被视为确保业界与政府在构建澳大利亚网络安全及韧性方面采取协调一致行动的关键举措。
KBI Media:组织如何实现 2030 年“安全设计”目标
从英国到澳大利亚,全球各国政府都已设定了雄心勃勃的目标,旨在 2030 年前提升软件安全性,尤其是在关键基础设施领域。然而,实现“安全设计”(Secure-by-Design)并非仅仅依靠部署先进的安全工具或执行严格的政策。它需要组织文化发生根本性转变,将安全性置于软件开发的每一个环节。
Cyber Daily:为提升澳大利亚网络安全防御能力铺平道路
澳大利亚旨在各机构中建立零信任文化,而实现这一目标的关键在于聚焦防御威胁行为者的第一道防线:软件开发人员。
SecurityWeek:安全成熟度模型:利用高管风险偏好推动安全开发演进
企业可根据 BSIMM 或 OWASP SAMM 这两大全球行业标准,对自身的流程进行调整,以开展自我评估并衡量安全成熟度。

SD Times:测试显示 DeepSeek 不适合企业使用
中国 DeepSeek AI 技术的诞生显然在业内引发了巨大震动,许多人称赞它是现有大语言模型更快、更智能且更经济的替代方案。然而,正如我们过去(乃至现在)对 OpenAI 和 ChatGPT 的当前及未来能力所见证的炒作浪潮一样,其真实实力介于令人眼花缭乱的演示效果与显著的功能缺陷之间,尤其是在安全性方面。

Energy Source & Distribution:如何提升澳大利亚关键基础设施的安全性
日益增长的技术复杂性和不断扩大的攻击面,正让 IT 安全专业人员面临严峻挑战。面对瞬息万变的威胁环境,部署并维护关键基础设施的有效防护已成为当务之急。
KBI Media:应对澳大利亚网络安全法规,亟需打造超强安全文化
在网络安全领域,衡量成功的传统标准是企业能够平安度过一年,但如今要做到这一点已愈发困难。即便企业能在威胁丛生的环境中安然无恙,也必须满足日益繁多的合规要求,才能维持运营资质。对于澳大利亚的首席信息安全官(CISO)而言,他们从未面临过如此之多旨在推动安全行为并提升整体网络安全态势的立法与监管要求。

Intelligent CISO 问答:企业如何于 2030 年前实现设计安全(Secure-by-Design)
Secure Code Warrior 联合创始人兼首席技术官 Matias Madou 表示,设计安全(Secure-by-Design)要求开发人员在对待安全性的方式上实现文化转型。
Cyber Daily:2025 年澳大利亚网络安全奖入围名单揭晓
Cyber Daily 宣布,在 300 多份参选作品中,已有超过 220 位入围者脱颖而出,角逐年度澳大利亚网络安全奖。

Manufacturing.net:重构关键基础设施:高风险连接的安全路径
数字前沿领域正成为备受觊觎的目标,且未来几年这一趋势将愈演愈烈。
KBI Media:深入了解软件开发中“影子 AI”的相关风险
根据澳大利亚工业、科学与资源部[1]的研究,35%的中小型企业已开始使用人工智能工具,且这一比例预计将持续增长。其应用范围广泛,涵盖了从营销自动化、欺诈检测到数据与文档处理的各个领域。
Cyber Daily:行业之声:2025年数据隐私日
1月28日是国际数据隐私日,今年的主题是“掌控您的数据”——以下是关于如何实现这一目标的专家建议与见解。

DevOps.com:如何证明您的安全意识型开发人员更胜一筹
企业若需通过提升开发人员技能来应对挑战,应采取三管齐下的策略:实施一套科学的教育与能力培养计划;提供适配企业技术栈的精准工具;并彻底改革那些导致工作敷衍和不安全编码模式泛滥的流程。

DevOps.com:以强大的安全文化应对新一轮网络安全立法浪潮
CISA 的“安全设计”指南正逐渐成为软件供应商追求的更高标准,而 NIST、PCI 以及欧盟 NIS2 指令的更新也对全球众多企业产生了深远影响。明智的 CISO 正在通过基于角色的技能提升来充分挖掘团队潜力,特别是通过赋能开发人员,让他们不断磨练安全技能,从而减轻应用安全团队的压力。

teiss:平衡 AI 创新与安全
大语言模型在生成安全代码方面往往表现不稳定。具备安全技能的开发人员不仅能优化性能,还能确保 AI 生成代码的安全性。Secure Code Warrior 的 Pieter Danhieux 将探讨首席信息安全官(CISO)在 AI 辅助编程中的角色。

Dark Reading:OWASP 发布全新大语言模型十大安全风险,揭示新兴 AI 威胁
归根结底,任何技术都无法取代具备直觉和安全意识的开发人员,他们所拥有的批判性思维对于降低人工智能及人为错误带来的风险至关重要。
KBI Media:网路安全的演进与“安全设计”原则的转型
在瞬息万变的网路安全领域,专家们正日益推崇“安全设计”(Secure-by-Design)原则,以应对当今数位世界中日益严峻的挑战。这一理念强调在软体开发之初就将安全性融入其中,标志着网路安全产业已迈向成熟。
SecurityWeek:如何消除软件开发中的“影子 AI”
当“安全至上”的文化全面普及,开发人员会将部署受保护的 AI 视为一项核心竞争力,并积极提升相关技能。
SecurityBrief Australia:人工智能与软件开发将如何持续塑造 2025 年的开发者社区
企业正面临艰难抉择:如何利用人工智能来支持长期的生产力、可持续性及安全投资回报。过去几年我们愈发明确,人工智能绝不会完全取代开发者的角色。从“人工智能+开发者”的协作模式,到“安全设计”理念带来的日益增长的压力与困惑,以下是我们对未来一年的展望。
ITWire:为何软件开发人员需要一套安全“奖励计划”
飞行常客计划及其他积分制项目旨在奖励那些对特定品牌或机构保持忠诚的用户。参与者通过这些项目获取积分,并可在未来用于抵扣消费或兑换商品。部分航空公司还会为忠实客户提供优先登机和贵宾休息室等额外礼遇。显而易见,软件开发行业也需要类似的激励机制,尤其是在培养开发人员“安全至上”的思维模式方面。

今日 AI:在人工智能辅助软件开发的世界中实现有效安全保障
在不久的将来,人工智能辅助开发极有可能成为常态。因此,企业必须像管理云部署、自带设备办公(BYOD)及其他职场技术趋势一样,制定相应的政策和最佳实践,以实现有效管理。
DevOps Digest:2025 年 DevSecOps 预测
作为 DEVOPSdigest 年度 DevOps 预测榜单的一部分,来自分析师、顾问及顶尖供应商的 DevSecOps 专家们,针对 2025 年 DevSecOps 及其相关风险与工具的演变趋势,提出了深刻、独到且往往引发争议的见解。
SecurityWeek:如何为软件开发团队实施有效的安全基准测试
基准测试的核心在于重掌主动权——通过衡量,您可以全面掌握开发团队的安全技能与实践水平。
KBi Media:安全设计是一项艰巨的任务,但其回报同样丰厚。
各方正协同开展多边努力,旨在引导并改变开发者在软件开发过程中的安全行为。


VMBlog:OpenText 与 Secure Code Warrior 达成合作,提供全面的应用程序安全防护与定制化开发人员风险管理方案
OpenText 宣布与 Secure Code Warrior 达成战略合作伙伴关系,将其动态学习平台集成至 OpenText Fortify 应用程序安全产品套件中。此次合作将通过实时培训帮助开发人员提升安全编码技能,从而降低风险、快速识别并修复漏洞,最终增强客户信任。

SecurityInfoWatch:OpenText 与 Secure Code Warrior 达成合作,提供全面的应用安全解决方案
这项新协议旨在通过持续的技能提升赋能开发团队,将安全性转化为战略优势,从而降低风险并提升客户信任度。
SecurityBrief 澳大利亚:OpenText 与 Secure Code Warrior 达成合作,共同提升安全性
OpenText 与 Secure Code Warrior 宣布达成战略合作伙伴关系,将 Secure Code Warrior 的动态学习平台集成至 OpenText Fortify 应用程序安全产品套件中。
ITWire:OpenText 与 Secure Code Warrior 达成合作,提供全面的应用程序安全保障及定制化开发人员风险管理方案
这项新协议旨在通过持续的技能提升赋能开发团队,将安全性转化为战略优势,从而降低风险并提升客户信任度。

Cyber Magazine:OpenText 达成合作,旨在消除软件供应链安全隐患
OpenText 与 Secure Code Warrior 达成合作,通过为开发人员提供增强型安全培训并推行 DevSecOps,共同应对日益严峻的供应链攻击威胁。
OpenText 与 Secure Code Warrior 达成合作,提供全面的应用程序安全防护及定制化开发人员风险管理方案
这项新协议旨在通过持续的技能提升赋能开发团队,将安全性转化为战略优势,从而降低风险并提升客户信任度。

[播客] Information Week:我们在软件开发中对人工智能的使用是否过头了?
人工智能带来的效率提升承诺在软件开发领域实现了吗?在引入人工智能的开发周期中,平民开发者是否仍有一席之地?
DevOps Digest:企业如何构建成功的“安全设计”项目
我们最新的研究报告《基准化安全技能:精简企业级“安全设计”流程》基于对企业级“安全设计”实践的深度分析,通过数据驱动的研究成果,总结出了一套行之有效的实施最佳实践。

Cybersecurity Insiders:为软件开发人员建立安全“忠诚度计划”是 2025 年的制胜法宝
软件开发行业或许可以借鉴“常旅客计划”的模式,特别是在培养开发人员“安全至上”的思维方面。如果没有相应的激励机制,企业及其开发团队几乎无法评估自身的安全水平,也难以与同行进行能力对比。

Authority Magazine:Secure Code Warrior 的 Matias Madou 谈如何将安全融入产品设计与开发
CISO 需要引领企业从充满不确定性的“影子 AI”转向更透明、可控且管理规范的“自带 AI”(BYOAI)环境。这不仅需要高管层的全力支持,还需将 AI 审慎地集成到现有技术栈中,并将“安全设计”原则融入“安全至上”的企业文化,在确保安全的同时不拖慢产品发布节奏。
Dynamic Business:全新网络安全法规出台,专家们是兴奋还是悲观?
2024年11月25日,澳大利亚议会通过了旨在加强国家网络安全态势的重大改革,这是澳大利亚力争在2030年成为全球网络安全领导者的战略举措之一。

哪款 AI 模型的编码最安全?
深入了解 16 款主流 AI 模型的实际编码表现,基于 11 个真实框架和 1,760 个代码库进行评分——框架的选择与模型本身同样重要。

Secure Code Warrior 的 Citizen AI
AI 风险不仅限于工程领域。获取关于“全民 AI”(Citizen AI)的单页介绍,助力您的全体员工提升 AI 素养并养成安全的使用习惯。

了解 AI 如何重塑软件开发,以及安全防护应如何随之演进。
从 AI 自动补全到自主智能体,深入探索软件开发的演进之路,以及这对安全、治理和您的团队意味着什么。

SCW 入选全新的智能体编码安全类别
Gartner 在《2026 年安全软件工程技术成熟度曲线》报告中两次提及 SCW。以下是这对人工智能驱动开发的重要意义。
适用于 KnowBe4 的 SCW 学习内容
通过 KnowBe4 提供的 Secure Code Warrior 内容,技术团队能够通过结构化学习,深入掌握 OWASP 十大安全风险、AI 辅助开发以及现代安全编码实践,从而提升安全编码能力与 AI 治理意识。
通过 KnowBe4 + Secure Code Warrior 实现安全的 AI 驱动开发
Secure Code Warrior 携手 KnowBe4,将实操安全编码培训引入安全意识计划,涵盖 OWASP、AI 开发及 10 种编程语言。
Trust Agent: AI - 安全扩展 AI 驱动的开发
AI 正在编写代码,但谁在监管它?鉴于高达 50% 的 AI 生成代码存在安全漏洞,管理 AI 风险已刻不容缓。了解 SCW 的 Trust Agent: AI 如何提供实时可见性、主动治理以及针对性的技能提升,助您安全地扩展 AI 驱动的开发工作。
OpenText Application Security + Secure Code Warrior
OpenText Application Security 与 Secure Code Warrior 强强联手,将漏洞检测与 AI 软件治理及开发者能力提升融为一体。双方携手助力企业降低风险、强化安全编码实践,并从容应对 AI 驱动的开发转型。

Secure Code Warrior 企业概览
Secure Code Warrior 是一款 AI 软件治理平台,旨在通过弥合开发速度与企业安全性之间的差距,助力企业安全地采用 AI 驱动的开发模式。该平台致力于解决“可见性差距”问题,即安全团队往往难以洞察影子 AI 编码工具的使用情况以及生产代码的来源。

安全编码培训主题与内容
考虑到您的角色,我们行业领先的内容不断发展,以适应不断变化的软件开发环境。涵盖从 AI 到 XQuery 注入的所有内容的主题。按主题和角色抢先了解我们的内容目录可以提供什么。
符合《网络韧性法案》(CRA)的学习路径
SCW 通过符合 CRA 标准的挑战任务和概念学习合集,助力开发团队做好《网络韧性法案》(CRA)的合规准备,帮助他们掌握符合 CRA 安全开发原则的“设计即安全”(Secure by Design)、软件开发生命周期(SDLC)及安全编码技能。

OWASP Top 10 2025 电子书
想要掌握 OWASP Top 10?立即下载《OWASP Top 10:2025 应用防御实战指南》

Secure Code Warrior 推出的 Trust Agent: AI
本单页文档介绍了 SCW Trust Agent: AI,这是一套全新的功能,旨在为 AI 编码工具提供深度可观测性和治理能力。了解我们的解决方案如何将 AI 工具的使用与开发人员技能进行独特关联,从而帮助您管理风险、优化软件开发生命周期 (SDLC),并确保每一行 AI 生成的代码都安全可靠。
AI 编程助手:新一代开发者安全导航指南
大语言模型在速度和生产力方面带来了巨大的优势,但也为企业引入了不可忽视的风险。传统的安全防护措施已不足以应对海量涌现的问题。开发者需要精准且经过验证的安全技能,以便在软件开发生命周期的初期识别并预防安全缺陷。
设计安全 (Secure by Design):最佳实践和预防性安全结果
在这份研究论文中,Secure Code Warrior 的联合创始人 Pieter Danhieux 和 Matias Madou 博士,连同专家贡献者,将揭示来自二十多项深入访谈的关键发现。

专业服务 - 以专业知识加速成功
Secure Code Warrior 的项目战略服务 (PSS) 团队致力于协助您构建、完善并优化安全编码项目。无论您是初创项目还是寻求优化现有方案,我们的专家都能为您提供量身定制的专业指导。

Quests:行业领先的学习平台,助力开发人员掌握前沿技能,有效降低风险。
Quests 是一个学习平台,旨在通过提升开发人员的安全编码技能来帮助他们降低软件安全风险。通过精心策划的学习路径、实战挑战和互动活动,它能够赋能开发人员识别并预防漏洞。

安全技能基准测试:简化企业“安全设计”流程
“设计即安全”(Secure-by-Design)理念是未来软件开发安全的核心趋势。了解企业在规划“设计即安全”方案时必须掌握的关键要素。
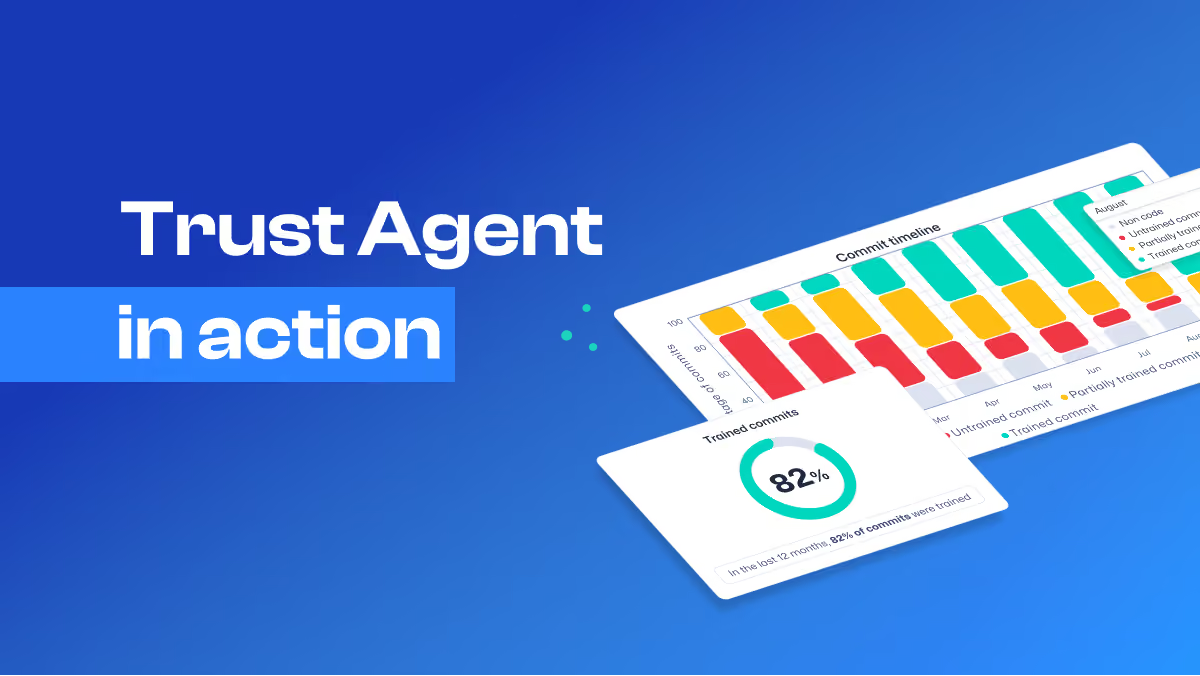
Trust Agent 运行演示
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.
AI 软件治理策略指南
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.

Secure Code Warrior 的 Trust Agent
您是否确信每一行提交的代码都出自具备必要安全编码技能的开发人员之手?许多组织正面临这一关键缺口,导致漏洞频发且开发效率受阻。SCW Trust Agent 为您的代码仓库提供无与伦比的可见性,直接根据开发人员的安全专业水平对提交内容进行分析。通过策略门控,Trust Agent 让您能够在提交层面实施治理,确保代码贡献者具备您业务关键型应用所要求的安全编码知识。立即下载我们的产品手册,了解 SCW Trust Agent 如何助您强化安全态势、优化开发生命周期并显著降低漏洞风险。

SCW 信任评分 - 构建、衡量和优化安全计划的最佳方式
深入了解 Secure Code Warrior 信任评分 (Trust Score),这是构建、衡量并优化您安全计划的最佳途径。
Secure Code Warrior & KnowBe4 合作伙伴简报
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.

Secure Code Warrior 信任评分
了解 SCW 信任评分 (SCW Trust Score),这是业内首个旨在帮助您衡量安全计划有效性的基准。通过与行业同行进行对标,优化您的安全态势,并利用数据驱动决策,从而提升软件安全性。
金融服务安全趋势终极指南
金融服务机构正面临一系列挑战,其核心在于能否在瞬息万变的金融世界中高效、有效地利用技术。在竞争激烈的云端商业环境中,各类组织正处于内部变革与行业演进的双重快速变动期。例如,在推进数字化转型的过程中,企业正致力于消除组织内部的摩擦,以扫清对人工智能等新技术的投资障碍,从而加速支付流程及其他业务程序的运作。
2024 年预测:生成式 AI 正在重塑软件工程
正如 Gartner 报告所强调的,探索生成式 AI 如何彻底改变整个 SDLC 中的软件开发,建议 AppSec 领导者审查 AI 生成的软件。
PCI DSS 4.0 解析
本指南旨在提供切实可行的策略,帮助开发团队落实 PCI DSS 4.0 合规要求。内容涵盖了现代开发者在合规方面的具体需求,探讨了安全专家与开发经理如何协作构建以开发者为核心的安全计划,并提供了分步建议,助力企业通过有效的培训举措从根本上消除安全漏洞。

开发人员安全成熟度测验
Secure Code Warrior 概述了开发人员团队的三个安全成熟度阶段:定义、采用和扩展。您的开发人员对安全有多了解?参加我们的测验来找出答案。

脚本测试请忽略
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
安全编码学习的投资回报率
探索安全编码培训的长期投资回报率。了解投资于敏捷、主动的学习策略如何提升安全性,并为应对当今的网络威胁提供高性价比的防护方案。
为何开发者需要安全技能以有效驾驭 AI 开发工具
人工智能只需轻轻一点就能编写出复杂代码,这一前景固然令人心动,但现实是,AI 仍需人类开发者的深度协作,才能打造出真正安全可靠的代码。
敏捷学习平台:开发者驱动安全性的投资回报率
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
铸就堡垒:软件安全中开发者赋能的六大核心支柱
在这份白皮书中,安全专家、Secure Code Warrior 首席技术官兼联合创始人 Matias Madou 博士将深入探讨:构建高效开发人员安全教育与赋能体系的六大支柱。同时,您还将了解到十位高管在企业级安全项目实施过程中的宝贵经验,以及在通往成功之路时应避开的常见陷阱。

敏捷学习平台
利用 Secure Code Warrior 赋能您的开发团队。这是一个专为应对不断演变的应用安全挑战而设计的敏捷学习平台。通过我们业界领先且持续更新的内容,在应对安全漏洞和监管复杂性的竞争中保持领先,确保以主动且引人入胜的方式开展安全代码教育。
Trust Agent:AI 解决方案简报
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
2023 年 OWASP API Top 10:智能开发者的战术指南
探索 API 安全领域的最新动态。深入了解我们为您准备的 2023 年 OWASP 十大安全风险指南。提升您的编码技能,从容应对漏洞,在瞬息万变的 API 开发世界中保持敏捷。立即下载,开启您的深度学习之旅!
安全编码学习蓝图
跟随我们的 Pieter Danhieux,通过五个步骤解开开发人员参与的秘密。立即下载,探索建立繁荣开发人员社区的路线图。
开发者驱动的安全与敏捷学习手册
通过以开发人员为核心的安全策略,实现安全左移。本手册将指导您如何与开发人员协作,提升他们的安全技能与知识储备,并教您如何衡量工作成效,从而编写出更安全的代码。
安全代码培训蓝图
大型语言模型在速度和生产力方面具有不可抗拒的优势,但同时也给企业带来了不可否认的风险。传统的安全护栏不足以控制这种泛滥。
开发者安全成熟度矩阵
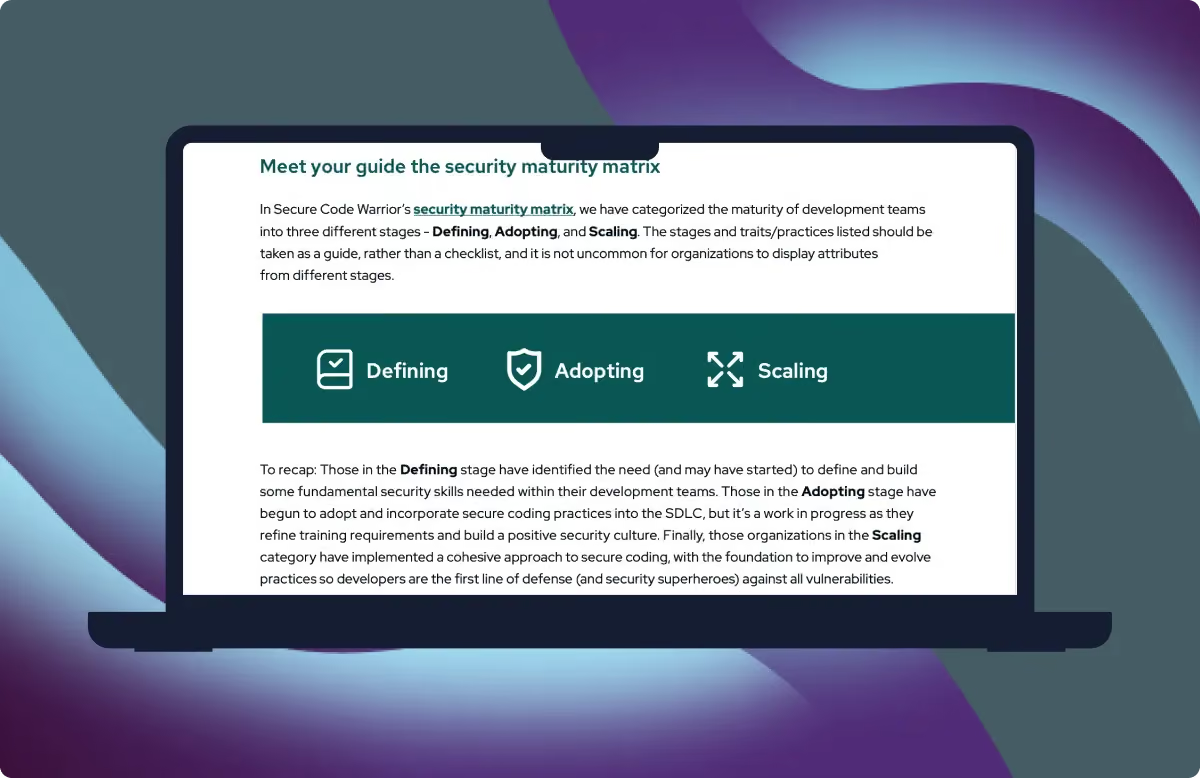
提升开发团队的安全成熟度可以分阶段进行。基于我们与 400 多家机构合作的经验,我们总结了安全成熟度三个不同阶段(定义、采用和扩展)的常见实践与特征。
开发团队安全成熟度的重要性
通过评估和了解开发团队的安全成熟度,组织可以制定包含正确利益相关者、流程和技术的计划,以建立和支持所需的技能和能力。

开发团队安全成熟度
开发团队的安全成熟度应该是一个持续的改进周期,并在此过程中设定现实的目标。随着开发团队提高其安全成熟度,他们可以减少返工量并最大程度地降低风险。

报告:2022年开发者驱动的安全现状
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
白皮书:提升软件安全性的挑战(与机遇)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
简介:一种以开发者为主导的统一安全方案
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior 的安全与隐私
Secure Code Warrior 致力于保护我们的信息资产以及客户的信息资产,防止其遭到滥用、误用或泄露。我们采用并推行基于风险的信息安全管理方法,旨在持续实施适当的风险管理和缓解措施,以应对平台、客户数据及信息所面临的安全威胁。随着 Secure Code Warrior 作为主要服务提供商不断取得成功,我们将继续构建安全能力,作为我们安全与隐私计划的一部分。欲了解更多信息,请阅读我们的白皮书。
通过可复用的安全编码技能实现左移(并达成合规)。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
定义安全代码
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
为何仅靠扫描工具不足以构建安全代码
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
零日攻击防御指南:助您抵御暗黑威胁
零日攻击固然令人防不胜防,但只要企业能够充分利用现有的安全工具构建预防性策略,安全专业人员便能多一份安心。
助力开发者提升技能并增强参与度的计划
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
以开发人员为主导的软件安全预防性方法
深入了解具备安全意识的开发人员如何成为一股庞大且尚未被充分利用的力量,通过持续抵御现代威胁来助力网络防御。

安全和隐私白皮书
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
你的 CISO/CTO 说服套件(用于启动演示)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP API 安全十大风险:智能开发者的应对策略
下载这份实用指南,助您在代码中击败常见的 API 安全威胁。
如何整合安全与开发团队,共同抵御安全风险
领先的 AI 模型在面对现实世界漏洞模式时表现如何?SCW AI 信任指数揭示了顶级模型的安全态势。
应用安全如何减少漏洞并实现合规,让团队腾出精力应对更严峻的挑战。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Shared Assessments SIG Lite 问卷
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCW 渗透测试摘要
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCW 网络保险凭证
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
从被动反应到主动预防:2021 年软件安全不断变化的面貌 - 白皮书
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
网络安全行政命令:通过提升开发人员技能来改善软件安全的审慎举措
尽管这项行政命令涉及功能性网络安全的诸多方面,但它首次明确指出了开发人员的影响力,以及他们必须具备经过验证的安全技能和意识的必要性。

FSQS-NL 证书
Secure Code Warrior 现已完成 FSQS-NL 注册。此次注册是我们持续致力于遵守金融行业法规过程中的一个重要里程碑。

平台架构图
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

信息安全政策
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

DevSecOps 超级碗:安全拥护者如何助力您的团队在后期漏洞攻防中取得胜利
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
高管圆桌会议白皮书 - Visma 与 Blue Prism
2020 年如何改变了我们对软件安全的看法?Visma 高管圆桌会议。
Mimmit Koodaa 运动的女性成员深入探索安全编码
Mimmit Koodaa(芬兰女性编程社区)与我们分享她们在安全编码方面的经验。

任务 - 在真实场景模拟中体验糟糕代码带来的影响
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
课程 - 构建安全编码技能与能力
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
赛事分步指南
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
AI 开发人员手册
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
击败 OWASP Top 10 的作战计划
面对像您这样的安全开发超级英雄,十大常见安全漏洞根本不堪一击。这本免费电子书是您的终极实战指南,助您深入了解 OWASP Top 10 2021 中的每一项漏洞,洞悉其运作原理。
通过 OWASP 和 Secure Code Warrior 竞赛取得成功 - 白皮书
深入分析 GenAI 和 LLM 如何从根本上改变应用程序安全的当前格局。查看来自 Secure Code Warrior CEO, Pieter Danhieux 的最新观点。

竞赛 - 建立组织安全意识并提升开发者参与度,让安全编码成为核心关注点。
通过在安全原则和实践方面提供强大的培训,开发人员可以从安全新手转变为安全冠军,能够识别、缓解并防止威胁。

臭名昭著的 8 大基础设施即代码漏洞:如何发现并修复
Secure Code Warrior 锦标赛是建立积极安全文化的有趣且引人入胜的方式。通过举办编码比赛,您可以举办一项包含远程和混合办公开发人员的活动,评估开发人员的技能水平,并确定安全冠军。
迈向 DevSecOps 成功的五步之路:应用安全专业人员如何打造理想团队并实现卓越发展
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

提升软件安全计划最快、最简单的方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
创意型首席信息安全官(CISO)的安全项目转型指南
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
消除 PCI-DSS 合规性带来的痛苦 白皮书
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior 简介
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
助力开发者编写安全代码
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

赋能开发人员成为第一道防线,全面提升您组织的安全性。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

评估 - 对开发人员的安全编码技能进行基准测试,并构建您的安全态势。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
推出安全升级计划前必须完成的 6 个关键步骤
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

2019年应用安全趋势报告
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
