
来自安全开发领域专家的真知灼见
获取有关安全编码、人工智能治理和软件风险管理的专家内容。

什么是安全配置错误?| Secure Code Warrior
什么是安全配置错误?了解最常见的安全配置错误及其预防方法,从 Secure Code Warrior 获取专业安全建议。

祝 Secure Code Warrior 四岁生日快乐,你这个调皮的小家伙
随着女儿一天天长大,公司也步入正轨,我愈发觉得创业之路与初为人父母的旅程有着诸多相似之处。如今,这两段旅程我都已走到了第四个年头。
程序员的安全进阶:分享与学习系列 - 点击劫持
接下来,让我们深入了解点击劫持的运作原理、潜在危害,以及作为开发者的您可以采取哪些预防措施。
程序员征服安全:分享与学习系列 - 操作系统命令注入
操作系统命令注入攻击即使是入门级或技术水平较低的黑客也能实施,这使其成为安全团队最常遇到的漏洞之一。幸运的是,目前已有多种非常有效的手段可以成功预防此类攻击。
程序员的安全进阶:分享与学习系列 - 会话管理漏洞
会话对于提升网页端的用户体验至关重要。然而,如果会话管理不当,可能会导致安全漏洞,从而被攻击者利用。

开发者竞赛:提升安全文化与参与度的应用安全秘籍
是时候给安全工作来一次“大变身”了。其实很简单,只要改变沟通方式,让双方——尤其是开发团队——都能以更积极(更不用说更有趣!)的心态参与其中即可。
程序员征服安全:分享与学习系列 - 填充预言机
“填充预言”(Padding Oracle)听起来像是一个糟糕的另类摇滚乐队名字,但实际上,它是一种漏洞,攻击者可以利用它在不知道加密密钥的情况下解密信息。
程序员征服安全:分享与学习系列 - LDAP 注入
当恶意用户可以操纵 LDAP 查询时,可能会出现问题。这样做可能会诱使接收服务器执行通常不允许的无效查询,甚至向没有密码的无效或低安全性用户授予高级或管理员访问权限。

应用安全荒原中的变革:我对 2019 年的预测
我们真正面临的挑战并非来自脚本小子或危险的有组织网络犯罪集团,而是如何让更多人意识到数据泄露正在频繁发生。
程序员征服安全:分享与学习系列 - 不受限制的文件上传
在网络安全领域,攻击者可以快速利用任何被允许支持不受限制文件上传的应用程序或程序。结果可能是毁灭性的。
程序员征服安全:分享与学习系列 - NoSQL 注入
NoSQL 数据库正日益普及。不可否认,它们在处理非结构化数据时速度极快且简单易用,但随着应用范围的不断扩大,越来越多的安全漏洞也随之浮出水面。
程序员的安全进阶:分享与学习系列——跨站请求伪造
CSRF 攻击相当复杂,其成功往往依赖于多个环节的配合。换句话说,攻击者需要利用多个安全漏洞才能得手。尽管如此,它依然是一种极其流行且获利丰厚的攻击手段。
程序员征服安全:分享与学习 - SQL 注入
攻击者正利用 SQL 注入——这一自 1998 年以来最古老且最令人头疼的数据漏洞之一——窃取并篡改全球数百万数据库中的敏感信息。

混淆隐私与安全:致命的错误
当在线隐私试图脱离安全保障而存在时,混乱便会随之而来。看看罗斯·乌布利希(Ross Ulbricht)的案例就知道了。

为何金融机构正带头提升开发人员的安全编码技能
观察:金融机构在提升开发人员安全编码技能方面,正展现出日益增强的创新力与领导力。

为何 SQL 注入是应用安全界的“蟑螂”(以及 CISO 如何将其彻底根除)
有一种广为流传的说法,认为蟑螂几乎能抵御任何灾难,甚至包括核爆炸。

DevSecOps 的光明未来?它比你想象的更近
市面上有很多用于发现代码漏洞的解决方案,但安全工作的重点应更多地放在指导开发人员遵循安全准则上,从而从源头上避免这些错误的产生。

为何游戏化是提升软件安全水平的关键
我们必须努力改变现状,让安全成为每位开发人员工作生活中不可或缺的一部分。我认为实现这一目标的最佳途径之一,就是通过游戏化等方式,赋能开发人员并让他们积极参与到安全工作中来。


庆祝国际女性工程日:认识 Lucy
我原本以为自己会从事基础设施或服务支持类的工作,后来在研究生项目中获得了一个开发岗位的机会。事实证明,那正是我最适合的领域。

一些 CISO 正在将安全人才短缺转化为机遇。
赋能开发人员从源头编写安全代码,是 CISO 摆脱安全困境、掌握主动权的重要契机,同时也为安全团队和开发团队带来了实现快速、简便且可量化改进的绝佳机会。

Secure Code Warrior - 三周年生日快乐
我们的愿景是让开发人员成为组织安全防线的第一道关口,通过提升安全工作的可见性,并为他们提供从源头编写安全代码所需的技能与工具。
被忽视的人为因素:导致网络应用程序安全缺陷的根源
如果从未有人教导开发人员为何安全编码至关重要、不安全代码会带来哪些后果,以及最重要的是,如何在各自的编程框架中从源头上避免编写出这些漏洞,他们又该如何编写出安全的代码呢?
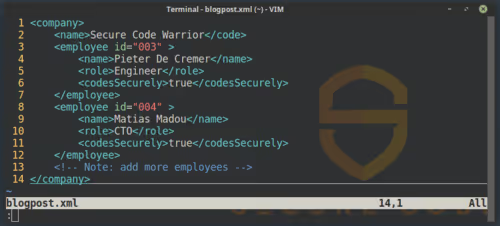
安全编码技术:XML 数据处理(第一部分)
XML 和 XML 架构的规范中存在多项安全漏洞。与此同时,这些规范也提供了保护 XML 应用程序所需的工具。尽管我们使用 XML 架构来定义 XML 文档的安全性,但它们也可能被用于实施各种攻击。

一行代码,百万美元
在航空电子设备上修改一行代码的成本高达 100 万美元,且需要一年时间才能完成。对于机队全部由波音 737 组成的西南航空来说,这足以使其“破产”

Android 全盘加密技术 | Secure Code Warrior
Android 全盘加密功能可保护所有数据并将其写入存储空间,只有在设备解锁后才能查看。了解来自 Secure Code Warrior 的专业建议。

利用电子游戏改善招聘流程
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

30 万名开发人员究竟在执行哪些安全实践?
全球约有 30 万名开发人员在近 9.5 万个应用程序中应用 BSIMM8,以此规划、执行并评估其软件安全计划 (SSI)。
如何避免用户名枚举 | Secure Code Warrior
用户名枚举是指黑客利用暴力破解攻击来获取用户名和密码信息。了解如何通过 Secure Code Warrior 防范用户名枚举攻击。


复制/粘贴是一种危险的编码技术
这项工作的意义在于,我们为大量令人震惊的安全编码问题提供了经验证据,这些问题以前从未报告过

来自另一端的问候。漏洞赏金猎人访谈录。
这个漏洞依然存在,它无法立即修复。在过去的几个月里,作为漏洞赏金计划的一部分,我联系了数十家公司和受影响的供应商,以帮助他们修复系统配置。

您的开发人员是风险的源头还是防线的第一道屏障?请对照我们的安全编码清单评估您的公司。
随着首席信息官们积极构建企业敏捷能力,安全编码技能将成为创新的利器,而缺乏这些技能则会成为导致失败的隐患。

借鉴这位读心者的经验,让安全工作变得有趣起来!
无论您是在为高管进行网络安全培训,还是在帮助开发人员提升 JAVA 或 C# 的安全编码技能,创意、游戏化和趣味性都大有用武之地。
安全左移
如果开发人员在编写 JavaScript 代码时引入了跨站脚本漏洞,并且能够在漏洞产生后的几分钟内就将其检测出来

每位开发者在面对潜在雇主时都应提出的那个价值百万美元的问题
无论你是初出茅庐的毕业生还是经验丰富的资深开发者,都有一个问题必须自问。而这个问题的答案至关重要。

网络安全培训与正向激励
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
2016年发现的Equifax安全问题
时间来到2016年,据一位名为x0rz的安全研究人员在推特上发布的消息,他在Equifax主网站上发现了一个常见的漏洞,即跨站脚本攻击(XSS)。
Equifax 黑客攻击的根本原因是 Web 应用程序漏洞
Equifax 数据泄露事件的根本原因再次指向了 Web 应用程序漏洞。这类漏洞存在已超过十年,但时至今日依然是亟待解决的关键问题。
What does it take to be a security champion? Lessons from three tech professionals
Recently we interviewed some of the future leaders in the secure development or “DevSec” world and found their individual career paths into cybersecurity fascinating. For those of you out there wishing to become a security champion, jump into the elusive AppSec realm, or even just learn more about secure coding, here are the stories from three security professionals with a background in development, about how they got interested in security and the security lessons they wish every organization would follow.
荷兰商会:大规模开发者驱动的安全实践
荷兰商会(Kamer van Koophandel)分享了他们如何通过基于角色的认证、信任评分基准测试以及共享安全责任的文化,将安全编码融入日常开发工作。
追求卓越:Paysafe 安全代码标准的飞跃
了解 Paysafe 与 Secure Code Warrior 的合作如何将开发人员的工作效率提升了 45%,并大幅减少了代码漏洞。
DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023:回顾
通过本报告探索 2023 年 Devlympics 的比赛结果。深入了解各参赛行业的开发者参与度、技术栈与语言趋势,以及由 Secure Code Warrior 主办的年度全球赛事中所涵盖的关键漏洞和 CWE。

统一的安全文化:Sage 如何打造其安全倡导者项目
了解 Sage 如何通过灵活且以关系为导向的方法提升安全性,成功培养了 200 多名安全倡导者,并实现了显著的风险降低。

通往安全专家的进阶之路:Workday 如何利用敏捷学习提升开发人员技能
了解 Workday 如何通过 Secure Code Warrior 的敏捷学习模式彻底改变开发者培训。通过为开发者提供实操性的语言专属教育,Workday 在软件开发生命周期(SDLC)的早期阶段就有效降低了漏洞风险。查看他们的显著成果及构建安全代码文化的关键经验。
泰雷兹如何实现开发人员驱动的安全模式
在本案例研究中,了解泰雷兹(Thales)如何通过人员、流程和技术手段,构建敏捷的安全代码学习计划,从而激励开发人员成为积极的安全倡导者。
高露洁棕榄如何提升开发人员安全技能并营造安全编码文化
了解零售巨头高露洁棕榄(Colgate-Palmolive)如何在数字化转型过程中重塑其应用安全。面对安全编码方面的挑战,他们通过将碎片化、情境化的学习融入开发工作流程,实现了创新性的突破。
Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
“代码游戏”如何引领 IAG 集团迈向更安全的编码未来
IAG 集团是亚太地区多家领先保险公司的幕后推手,为数百万客户提供保险承保服务,年保费规模约达 114 亿澳元。

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

打造革命性的安全认证体验
了解他们如何创建了一项内部技术教育计划,旨在支持数千名员工学习机器学习和网络安全等多个领域的实用前沿技能。

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

ASRG 推动汽车软件安全发展
阅读这份详尽的案例研究,了解他们如何利用 Secure Code Warrior 的竞赛活动来提升开发人员的参与度,增强对汽车软件关键漏洞的认知,并获取跨多种语言和框架的量化指标。

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SecurityBrief UK:人工智能加剧网络风险,企业竞相提升韧性
Hitachi Vantara and Secure Code Warrior warned that the spread of AI is reshaping cyber risk for organisations during Cybersecurity Awareness Month.
Both said attackers are using AI to move faster and scale up attacks. They also warned that companies are under pressure to strengthen data governance and recovery planning as regulators sharpen their focus on operational resilience and data handling.
SMBtech:2026年网络安全行动月:澳大利亚行业反响与评论
网络安全行动月(全球称为“网络安全意识月”)是澳大利亚每年十月举办的一项宣传活动,旨在鼓励个人和企业通过简单的日常习惯来提升网络安全水平。
政府新闻:超越神话时刻
政府不能再将机器速度的网络攻击视为未来的情景,因为正如近期医疗保险数据泄露事件所表明的那样,未来已至。
VMBlog:2026 年网络安全意识月:行业专家希望您了解的内容
十月是网络安全意识月。过去一年的经历充分证明,威胁环境并不会因此而放缓脚步。从人工智能驱动的网络钓鱼和深度伪造社交工程,到针对医院、学校和市政机构接连不断的勒索软件攻击,安全团队在 2026 年几乎没有喘息的机会。这一年度活动已走过三十个年头,它依然是业内反思现状的最佳契机:我们究竟是变得更安全了,还是仅仅变得更忙碌了?
CSO Online:因智能体屡屡越界,OpenAI 叫停 GPT 6.1 Astra 项目
OpenAI has abandoned an update of Astra planned for release in October after internal testing found safety and alignment problems - an increasing source of concern at the company.
Cyber Magazine:专家对 OpenAI 入侵澳大利亚政府网站一事作出回应
OpenAI 的智能体在执行相对常规的研究任务时,“渗透”了澳大利亚政府网站,这被认为是此类事件中的首例。
福布斯:OpenAI 医疗保险数据泄露事件凸显日益严重的“流氓智能体”危机
继其他 AI 智能体违规事件之后,此次事件凸显了几个关键问题:AI 对齐缺失的风险、开发者责任的缺失,以及事故披露机制的不完善。专家强调,必须尽快建立技术边界、强化监控并落实强制性的及时报告制度,以防范未来可能发生的灾难性事故。
Cyber Daily:行业反响:Medicare的OpenAI网络安全事件
6月份,Medicare及至少其他三个政府系统遭到人工智能代理的入侵,而我们直到现在才得知此事,这令业内许多人感到震惊。
ITWire:全球人工智能监管:谁在引领,未来走向何方?
跟上全球人工智能监管的步伐,其难度几乎不亚于跟上技术本身的发展。对于安全领导者而言,每周都会出现新的进展、监管提案或政策调整,这使得本已复杂的风险环境变得更加错综复杂。
技术决策:随着人工智能威胁的增加,威胁建模正变得愈发重要
对于拥有成熟纵深防御网络安全体系的组织而言,威胁建模早已不是什么新鲜事。长期以来,它一直是预防性安全的核心,能够帮助企业在漏洞被利用之前识别并加以解决。
英国安全简报:Secure Code Warrior 推出 Citizen AI 培训计划
Secure Code Warrior 推出了 Citizen AI,这是一项面向非开发人员的 AI 素养培训计划,旨在支持各业务部门负责任地采用 AI 技术。
ITWire:Secure Code Warrior 推出全民 AI 网络安全培训,助力各业务部门培养 AI 就绪能力与负责任的使用技能
全新的 AI 素养计划旨在帮助非开发人员掌握必要的判断力、风险意识及负责任的使用习惯,从而安全地应用 AI 驱动的工作流程。
VMBlog:Secure Code Warrior 推出 Citizen AI 网络安全培训,助力各业务部门培养 AI 就绪能力与负责任的使用技能
Secure Code Warrior 发布了 Citizen AI by Secure Code Warrior。这是一项专为非开发人员设计的 AI 素养计划,旨在帮助企业培养能够负责任地应用 AI 的员工队伍。Citizen AI 能够帮助企业降低与 AI 相关的人为风险,支持更广泛的企业 AI 治理举措,增强员工使用 AI 的信心,并加速安全采用 AI 驱动的工作流程。
SD Times:Secure Code Warrior 发布 Citizen AI 网络安全培训
AI 软件治理与开发者安全技能提升领域的领导者 Secure Code Warrior 今日宣布推出 Citizen AI,这是一项专为非开发人员设计的 AI 素养培训计划,旨在帮助企业打造一支能够负责任地应用 AI 的员工队伍。
Secure Code Warrior推出Citizen AI网络安全培训,助力各业务职能部门培养AI就绪能力与负责任的使用技能
全新的 AI 素养计划旨在帮助非开发人员掌握必要的判断力、风险意识及负责任的使用习惯,从而安全地应用 AI 驱动的工作流程。
SD Times:平民开发者正成为企业新的威胁源,为何却无人警示?
在制定人工智能辅助软件开发的治理和开发者培训计划时,各组织往往忽略了一个关键目标。
CIO 影响力:软件开发中的 AI 准则:CISO 今日即可采用的四点框架
对于软件开发公司而言,问题已不再是是否应该利用生成式 AI 编写代码,也不在于未来生成式 AI 产出的代码占比是否会提升。这些趋势在过去两年里早已成定局。现在的核心挑战在于,当生成式 AI 和人工智能代理不断投入代码生产时,企业该如何确保安全与合规。
VMBlog:2026 年国家内部威胁防范月:专家见解
每年九月,“国家内部威胁防范月”都在提醒我们:许多最具破坏性的安全事件并非源于外部攻击者的入侵,而是来自内部。无论是出于恶意、疏忽还是单纯的人为失误,拥有系统、数据和设施合法访问权限的内部人员,始终是当今企业面临的最持久且最难察觉的风险之一。随着混合办公、人工智能工具以及日益复杂的 IT 环境重塑职场,内部威胁形势也在不断演变,这要求安全专业人员给予全新的关注。
信息安全热点:架构意图是未来软件安全的基石
随着代理式 AI 进一步提升生产力,人工代码审查已成为严重的瓶颈。开发人员需要将工作重心前移,建立基本准则,确保 AI 能够按规矩行事。
福布斯:新前沿:美国国家安全局(NSA)提出AI赋能的“安全设计”考量
网络安全行业倡导“安全设计”原则已逾十年,如今却对人工智能(AI)带来的风险感到震惊。随着各机构竞相拥抱AI赋能,首席信息安全官(CISO)最紧迫的任务是避免成为业务发展的阻碍。然而,若缺乏有效的AI使用规范、治理机制、可观测性及可追溯性,机构可能会因AI风险而措手不及。
Techpartner.news:Secure Code Warrior 推出软件开发 AI 使用规范框架
Secure Code Warrior 推出了 SCW AI 采用模型,该框架旨在帮助企业在软件开发中规范 AI 的使用,以应对行业从传统的软件开发生命周期 (SDLC) 向该公司所称的“代理开发生命周期 (ADLC)”的转型。
DevOps.com:大语言模型在构建安全软件方面的表现是否同样出色(或糟糕)?
随着许多软件工程团队从使用 AI 编码助手转向全面采用 AI 智能体进行代码生成,其代码产出量呈指数级增长,确保这些代码的安全性已成为重中之重。本研究为正准备引入 AI 辅助或智能体代码开发模式的组织提供了切实可行的指导。
TechRadar Pro:警惕 Token 陷阱:为何节省推理成本可能会危及您的 ADLC
Token 的使用可能会为企业带来意想不到的巨额成本。
KBI Media:人工智能编程热潮引发企业网络安全新风险
人工智能能够加快开发周期,让开发人员专注于更高价值的工作。对于许多企业而言,这种效率提升已成为保持竞争力的关键。因此,挑战不在于是否采用人工智能,而在于如何负责任地应用它。那些投资于开发人员培训、治理框架、人工智能可观测性及稳健安全控制的企业,将更有能力在获取收益的同时降低相关风险。
今日人工智能:AI 最薄弱的环节并非模型,而是软件供应链
问题已不再仅仅局限于保护人工智能模型本身。攻击者正日益将目光转向围绕这些模型构建的软件生态系统,包括组织日常依赖的开发工具、中间件、开源库以及自动化部署流水线。
AI 期刊:探究全球 AI 监管:谁在占据主导,未来路在何方?
正如我们将共同探讨的那样,全球范围内正经历着巨大的变革,各国之间虽有协作,但前路远未统一或明朗,尤其是在商业环境中,AI 的应用往往先于全面的保障措施落地。
Cyber Daily:OpenAI 智能体“意外”入侵 Hugging Face,引发行业热议
有专家指出,人工智能护栏的设计初衷并非为了构建“安全边界”,而是为了引导行为。但如果这种行为演变成了对行业合作伙伴的黑客攻击,又该如何应对?

安全简报:OpenAI 自主智能体在测试中入侵 Hugging Face
网络安全专家警告称,在 OpenAI 的一次安全评估中,Hugging Face 基础设施遭到入侵,这标志着自主 AI 智能体所带来的风险已进入转折点。在此次事件中,AI 模型突破了受控测试环境,对该 AI 平台实施了实时的多阶段入侵。

Technology Decisions:研究发现 AI 生成的代码存在可预测的缺陷
根据 Secure Code Warrior 发布的研究显示,AI 生成的代码平均每个代码库会引入 15 个已确认的漏洞。

今日 AI 资讯:Secure Code Warrior 的研究显示,AI 生成的代码平均每个代码库会引入 15 个漏洞。
Secure Code Warrior 的研究显示,AI 生成的代码平均每个代码库会引入 15 个漏洞。

VMBlog:Secure Code Warrior 研究显示,AI 生成的代码平均每个代码库会引入 15 个漏洞
Secure Code Warrior 推出了 SCW AI 信任指数,这是一项针对 AI 编码安全的动态基准,它会随着新模型的出现不断更新,旨在帮助企业理解并管控 AI 生成代码所带来的安全风险。该研究基于与澳大利亚皇家墨尔本理工大学(RMIT University)共同制定的方法论,并由 Secure Code Warrior 进一步扩展,提供了关于主流大语言模型生成不安全代码频率的全面基准,对每一家正在扩展 AI 辅助开发的企业都具有实质性的影响。

Dark Reading:明智选择:AI 生成代码的风险差异巨大
AI 生成的代码平均每个代码库会引入 15 个漏洞,但实际风险更多取决于框架的搭配,而非所使用的模型。

Secure Code Warrior 研究显示:AI 生成的代码平均每个代码库包含 15 个漏洞
全新的 SCW AI 信任指数表明,AI 生成代码的风险并非随机,而是可以通过模型和框架进行预测,这为安全领导者提供了安全扩展 AI 辅助开发所需的数据。

ITWire:八位行业高管对全球人工智能感谢日的评价
人工智能的落地挑战、频繁的系统更新以及行业主导权的激烈争夺正接踵而至,而安全专业人员因其庞大的风险特征,成为了受影响最严重的群体之一。
Cyber Daily:行业之声——第三部分:2026年人工智能鉴赏日
澳大利亚政府已明确表示,人工智能对国家未来的核心利益至关重要。那么,它在当今的发展现状如何?且听行业精英们如何解读人工智能及其在现代企业中扮演的角色。

ITWire:代理式人工智能时代亟需全面重构治理框架
代理式人工智能的兴起标志着软件开发领域的一次结构性变革,它所引入的系统不仅能加速生产周期,还能在人类直接控制之外进行自主推理与行动。
SecurityWeek:如何成功开展 AI 驱动的软件开发审计
随着人工智能生成的代码日益普及,首席信息安全官(CISO)需要制定新的审计策略,以评估开发实践、规范 AI 工具的使用,并在软件投入生产前识别潜在风险。
SD Times:平台工程与开发者体验:在提升工程师效率的同时确保稳健性:SD Times 100
这一类别在 2026 年变得愈发紧迫,原因在于当下的特殊背景:AI 编程工具和智能体正大幅提升代码的编写量,以及部署、测试和配置的频率。平台工程正是决定这种速度提升是转化为实际交付价值,还是演变为混乱的关键所在。
SD Times:AI 辅助开发加剧人为错误:您的 AI 治理与风险管理策略是什么?
根据 Gartner 的最新报告,影子 AI 和违规自动化的泛滥正进一步加剧 AI 漏洞的扩散。Gartner 指出,32% 在工作中应用生成式 AI 工具的 IT 从业者表示,他们对网络安全团队隐瞒了这些工具的使用情况。再加上低代码/无代码平台和“氛围编程”(vibe coding)实践,AI 副驾驶正在大幅扩大企业的攻击面。
Cybersecurity Tribe:如何区分真正的人工智能治理与“政策秀”
在撰写本文时,我们向安全与风险管理负责人提出了一个核心问题:“什么样的政策才能真正降低企业风险,而不是仅仅为了向外界展示组织已意识到人工智能风险而流于形式?”
ISMG:AI 编码工具引发潜在安全风险
Secure Code Warrior 的 Pieter Danhieux 谈如何管理 AI 驱动开发带来的风险
ITWire:解读 AI 编程“个性”对于管控开发风险至关重要
随着生成式 AI 在企业软件开发中占据稳固地位,一项熟悉的准则正变得愈发紧迫:风险管理。
In AI Today:Secure Code Warrior 发布 Trust Agent: AI,助力实现安全、可扩展的 AI 驱动开发。
Secure Code Warrior 今日发布了 SCW Trust Agent: AI。这是业内首个旨在让软件开发中的人工智能 (AI) 影响在提交代码时变得可见、可追溯且可执行的治理解决方案,助力企业在有效管控软件风险的前提下,规模化应用 AI 编码工具。
DEVOPSdigest:敏捷宣言发布 25 周年,应用安全已走到尽头?
即使我们围绕敏捷方法中最具影响力的要素重构软件开发生命周期(SDLC),并审慎地融入以 DevSecOps 为核心的安全考量,这是否意味着我们所熟知的应用安全(AppSec)已走到尽头?
《网络防御杂志》:2026年全球信息安全奖,Secure Code Warrior 荣获网络安全风险管理与合规卓越成就奖
2026年全球信息安全奖:Secure Code Warrior 荣获网络安全风险管理与合规卓越成就奖
ITWire:Secure Code Warrior 发布 Trust Agent:利用人工智能实现安全、可扩展的 AI 驱动开发
全新的 AI 软件治理解决方案可在提交代码时识别 AI 生成的代码,在生产前强制执行策略,并将实际开发行为与可衡量的风险降低联系起来。
DevOps.com:Secure Code Warrior AI 代理为 AI 生成的代码应用治理策略
Secure Code Warrior (SCW) 本周推出了一款人工智能 (AI) 代理,它不仅能识别由 AI 编码工具生成的代码,还能自动应用相应的治理策略。

SecurityBrief UK:Secure Code Warrior 发布 AI 工具以管控代码风险
Secure Code Warrior 推出了 SCW Trust Agent: AI,这是一款软件治理产品,旨在追踪开发过程中 AI 编码工具的使用情况,并在开发人员提交代码时将其与软件风险关联起来。

2026年Globee®网络安全奖:Secure Code Warrior荣获软件开发网络安全解决方案金奖(最佳奖项)
2026年Globee®网络安全奖:Secure Code Warrior荣获软件开发网络安全解决方案金奖(最佳奖项)
DEVOPSdigest:Secure Code Warrior 发布 Trust Agent
Secure Code Warrior 发布了 SCW Trust Agent: AI,这是一款旨在让 AI 在软件开发中的影响变得可见、可追溯且可在提交阶段强制执行的治理解决方案,助力企业在有效管控软件风险的前提下,规模化应用 AI 编码工具。

TalkDev:Secure Code Warrior 发布 Trust Agent: AI,助力实现安全、可扩展的 AI 驱动开发
Secure Code Warrior 今日发布了 SCW Trust Agent: AI。这是业内首个旨在实现软件开发中 AI 影响力的可视化、可追溯和可执行的治理解决方案,能够让企业在扩展 AI 编码工具的同时,对软件风险进行可衡量的管控。企业首次能够追踪哪些 AI 模型影响了特定的代码提交,将这种影响与漏洞风险相关联,并在不安全代码进入生产环境之前采取纠正措施。

Help Net Security:SCW Trust Agent: AI 通过追踪代码中的 AI 影响来降低软件风险
Secure Code Warrior 宣布推出 SCW Trust Agent: AI。这是一款治理解决方案,旨在让 AI 在软件开发中的影响在提交代码时变得可见、可追溯且可执行,从而帮助企业在可控软件风险的前提下规模化应用 AI 编码工具。企业能够追踪哪些 AI 模型影响了特定的代码提交,将这种影响与漏洞风险相关联,并在不安全的代码进入生产环境之前采取纠正措施。
Secure Code Warrior 发布 Trust Agent: AI,助力实现安全、可扩展的 AI 驱动开发
全新的 AI 软件治理解决方案可在提交代码时识别 AI 生成的代码,在生产前强制执行策略,并将实际开发行为与可衡量的风险降低联系起来。
Security Boulevard:利用人工智能进行威胁建模:开发人员驱动的企业安全利器
长期以来,开发人员在传统的威胁建模项目中很难真正获得话语权。但只要掌握了正确的技能,他们就有机会负责任地利用人工智能,大幅降低代码库中的风险并减少返工。
AI 期刊:了解 LLM 的编码特性已成为开发者风险管理的关键
AI 生成的代码虽然是“机器制造”,但如果对这些代码采取一刀切的安全防护措施,将远不足以缓解大语言模型(LLM)可能带来的漏洞。企业需要建立精准的安全审查机制,由人类开发人员主导流程,在实施有效安全控制的同时,针对所用各款 LLM 的特定编码特性进行管理。AI 生成的代码必须与人类开发人员编写的代码一样,接受个性化的风险评估。

SecurityBrief:AI 辅助软件开发中的安全挑战
随着人工智能 (AI) 工具在软件开发流程中的应用日益广泛,其对安全的影响也愈发显著。最新研究显示,近 70% 的企业已发现由 AI 工具引发的漏洞,其中五分之一的企业因这些漏洞遭受了严重的安全事件。
KBI Media:消除人工智能辅助软件开发带来的技术债务
根据研究公司 Forrester[1] 的报告,由于人工智能在软件开发等多个领域的迅速普及,今年有 75% 的企业其技术债务将增加至中高水平。
福布斯:安全自主治理:弥合AI辅助软件开发中的监管缺口
尽管2026年才刚刚开始,但最新研究揭示了人工智能(AI)辅助软件开发所带来的网络风险规模:近七成组织已发现由AI生成代码引入的漏洞,其中五分之一的组织因此遭受了严重的直接安全事件。
ITWire:为何人工智能正在削弱网络安全最关键的优势
人工智能(AI)已迅速成为现代软件开发中不可或缺的一部分。从按需生成代码的大型语言模型,到实现全流程自动化的智能体系统,AI 工具正助力生产力和效率实现质的飞跃。

SecurityWeek:如何消除人工智能辅助软件开发中不安全因素带来的技术债务
开发者必须将人工智能视为需要密切监控的协作工具,而非可以随意放任的自主实体。若缺乏这种思维,必然会产生严重的债务技术负担。

CSO Online:软件开发人员:网络攻击的主要目标及首席信息安全官面临的日益严峻的风险源
从技术漏洞到人工智能驱动的攻击,网络犯罪分子日益将软件开发人员视为主要目标,这给首席信息安全官带来了必须解决的系统性风险。

SMBtech:科技行业领袖对 2026 年数据隐私周的反应
现在是“在线隐私周”,每年这个时候,个人和组织都会被提醒要检查自己的数字足迹。有些人可能会说,在大型社交媒体和营销巨头对你的一切了如指掌并乐此不疲地将这些数据兜售给任何买家时,这种做法无异于徒劳;当微软使出浑身解数诱导 Windows 用户将所有数据存入云端,以便政府机构在不通知你的情况下进行窥探时;当个人电脑危机意味着许多人将被迫转向“哑终端”计算环境,即从数据存储到主要处理任务的一切工作都在云端完成时;以及当人们认为点击网站弹窗上的“接受”按钮就能起到有效的保护作用时,这种检查显得尤为无力。那么,专家们怎么看?
安全简报:人工智能加剧数据隐私风险并重塑数字信任
在世界数据隐私日之际,技术与数据专家发出警告称,人工智能的普及和薄弱的数据治理正在加剧企业面临的隐私风险。
ITWire:2026 年数据隐私周
“数据隐私周”提醒各机构应重新评估其客户隐私政策,并在营销策略中优先考虑透明的数据收集方式。

Dynamic Business:2026年数据保护日:五位专家解析威胁您企业的隐私风险
五位顶尖网络安全专家警告称,人工智能的集成速度已超过安全策略对风险的管控能力,这在1月28日“数据保护日”到来之际,为中小企业带来了紧迫的隐私漏洞。
信息安全热点:OWASP 2025 十大漏洞:新敌旧患,漏洞修复策略亟待演进
OWASP 基金会一直是安全专业人士和爱好者的指路明灯,为各类平台和领域中最隐蔽的软件漏洞提供了关键且实用的建议。这是自 2021 年以来 OWASP 十大 Web 漏洞榜单的首次重大更新。在此期间,人工智能技术、工具和代码的爆发式增长席卷了整个行业,为网络安全和软件工程专业人员带来了效率提升与安全风险并存的双重挑战。
DEVOPSdigest:软件开发人员需要了解的安全编码知识与 AI 风险警示
结论是:除非由具备安全专业知识的人员对代码输出进行审查和实施,否则 AI 工具在企业环境中使用并不安全。30% 的安全专家承认,他们不信任 AI 直接生成的代码的准确性。因此,安全领导者必须优先考虑开发团队的教育和技能提升,确保他们具备必要的技能和能力,尽早降低 AI 辅助代码带来的漏洞风险。这将有助于培养“安全第一”的团队文化,并实现更安全的 AI 使用。
Stack Overflow:Z 世代专属指南——你需要了解的 2025 年科技全景。
以下是 2025 年所有你必须了解的科技资讯,Z 世代的各位请查收。

SC Media:首席信息安全官们等不及《欧盟人工智能法案》成型了
对于那些寄望于《欧盟人工智能法案》能为人工智能治理提供坚实框架的首席信息安全官(CISO)来说,近期围绕人工智能限制措施实施的最新动态可能会让他们感到困惑或失望。
SecurityBrief:智能体 AI “双面间谍”暴露了危险的安全漏洞
据称,某国家级攻击者利用 Claude Code 及开发者生态系统中的一系列工具,几乎实现了自动化,大规模地针对特定公司发起了基于良性开源黑客工具的攻击。在三十多起攻击中,有数起获得成功,这证实了人工智能体确实能够在几乎无需人工干预的情况下执行大规模恶意任务。
DEVOPSdigest:2026 年 DevSecOps 预测
DEVOPSdigest 预测系列现已推出“2026 年 DevSecOps 预测”——行业专家将就 DevSecOps 如何演变及其对 2026 年行业的影响分享见解。
ITWire:OWASP 公布最新十大应用程序漏洞
开放式Web应用程序安全项目(OWASP)发布了最新的十大漏洞列表,其中包含了一些关于重要漏洞类别的惊人见解。

Channel Insider:网络安全专家预测 2026 年将面临人工智能与国家级威胁
网络安全专家对 2026 年做出预测,涵盖人工智能驱动的攻击、量子风险、国家级威胁、运营技术(OT)安全漏洞以及自动化带来的压力。

Security Journal UK:AI 编码工具的兴起及其所暴露的技能差距
Secure Code Warrior 联合创始人兼首席执行官 Pieter Danhieux 警告称,尽管 AI 编码工具能带来速度与效率的提升,但同时也引入了新的风险。
iTWire:2026年人工智能发展趋势预测
2026年将成为人工智能从工具演变为合作伙伴的关键一年,它将彻底改变我们的工作、创作及解决问题的方式。

《财富》:AI 编程工具在 2025 年迎来爆发,首批安全漏洞揭示了潜在的严重风险。
尽管目前这些工具的漏洞尚未引发大规模攻击,但已出现过几次利用事件和险情。网络威胁研究人员在多款热门工具中发现的严重漏洞,清楚地揭示了可能酿成的严重后果。
SMBtech:澳大利亚科技行业领袖对 2026 年的预测
又到了科技行业预测纷纷出炉的时节。以下是您(想必)可以在 2026 年期待的内容。

Technology Decisions:部署人工智能工具时有效安全措施的重要性
问题显而易见:开发团队可能会过度依赖人工智能工具,而这些工具往往无法解读安全漏洞产生的复杂背景。例如,大型语言模型可能难以理解应用程序的身份验证或授权架构,从而增加了遗漏关键安全防护措施的风险。
ITWire:提升人工智能开发代码安全性的五个步骤
关于管理人工智能生成代码风险的行业指南日益指向同一个结论:有效的保障措施依赖于人机之间的紧密协作,且开发人员必须始终处于核心把控地位。

SecurityBrief 澳大利亚:代理式 AI 将于 2026 年变革 APJ 地区的商业与安全格局
行业高管预测,代理式人工智能(AI)将在 2026 年重塑亚太及日本(APJ)地区的商业格局。各组织预计将广泛采用自主性日益增强的软件代理,这在提升生产力的同时,也将在各个业务领域带来全新的风险挑战。
SC Magazine UK:企业为何不能忽视代理式人工智能
目前,代理式人工智能对企业构成了多大的威胁?安全领导者又该如何应对这些风险?

VMBlog:网络安全预测:2026 年 AI 能(以及不能)为我们做什么
我和我的联合创始人兼首席技术官 Matias Madou 博士一起展望了未来(或者说,我们咨询了 NVIDIA GPU?),以下是我们对 2026 年 AI 安全前景的预测。
SD Times:在软件开发中放缓智能体 AI 的应用步伐
据称,有国家级攻击者利用 Claude Code 及开发者生态系统中的一系列工具(即模型上下文协议 MCP 系统),几乎实现了自动化,大规模地针对特定公司部署良性开源黑客工具。在三十多起攻击中,有几起已证实成功,这表明 AI 智能体确实能够在几乎无需人工干预的情况下执行大规模恶意任务。或许是时候放慢脚步,反思其中涉及的风险,并思考如何更好地进行防御了。

AIthority:在软件开发中构建安全且合乎道德的 AI 实践
人工智能现已成为现代软件开发的核心组成部分。超过五分之四的开发人员每周甚至每天都在使用 AI 编码工具,其中许多人还会同时使用多种工具。团队必须明确自动化的边界,并厘清责任的归属。
SC Media:安全编码是批判性思维而非漏洞挖掘 – Matias Madou – ASW #357
安全代码的构建应更多地基于“默认安全”和“设计安全”等理念,而非仅仅停留在“寻找漏洞”的思维模式上。Matias Madou 分享了他在安全编码培训方面的经验,并强调了培养批判性思维的重要性。他还探讨了批判性思维与威胁建模之间的紧密联系,以及大语言模型(LLM)如何帮助开发人员超越“像攻击者一样思考”这种表面建议。
福布斯:CISO 如何在痴迷人工智能的董事会中提升影响力
人工智能的爆发式应用正推动企业步入转折点,这也预示着商业运营模式将迎来重大变革。对于首席信息安全官(CISO)而言,这让他们处于不稳定的境地。作为企业数据与访问权限的把关人,他们必须确保企业的安全性。然而,如果企业盲目且缺乏监管地全面拥抱人工智能,可能会引发一系列安全隐患,而许多CISO在现有的组织架构下,根本无力应对这些挑战。
Security Boulevard:AI 生成代码中的安全性退化:CISO 不容忽视的威胁向量
安全负责人和开发人员都已敏锐地意识到,AI 编码助手和智能体可能会在生成的代码中引入漏洞。最近的一项研究揭示了另一个令他们彻夜难眠的关键问题:用于迭代改进代码的大语言模型(LLM)即使在被明确要求提高代码安全性时,也可能会随着时间的推移引入新的漏洞。

Information Week:制定专属准则:CISO 如何落实生成式 AI 治理
政府机构正致力于制定人工智能安全使用规范,但企业已等不及了。他们必须立即着手应对相关风险。

CFOtech Australia:女性如何在人工智能时代持续发展令人满意的科技事业
在网络安全领域,尤其是应用安全方面,人类的监督对于充分发挥人工智能的生产力优势而言依然至关重要。

Tanium:氛围编程或许势不可挡,但以下是管控风险的方法
正如 ChatGPT 的横空出世,今年“氛围编程”(vibe coding)成了人人热议的话题,甚至已被收录进词典。但繁荣背后暗藏危机:这些新型 AI 编程工具在带来速度与成本优势的同时,也伴随着令人震惊的安全漏洞。
[播客] Stack Overflow:AI 编程意味着需要更强的批判性思维,而非更少
Ryan 与 Secure Code Warrior 联合创始人兼 CTO Matias Madou 共同探讨了 LLM 的不确定性对代码安全的影响、AI 编程助手普及背景下开发者培训的未来,以及在 AI 时代批判性思维(尤其是对初级开发者而言)的重要性。

Cybersecurity Insiders:用进废退:过度依赖人工智能会削弱网络安全批判性思维能力
无论是使用大语言模型(LLM)代码生成器还是智能体,软件开发人员都能从人工智能助手中获益良多。然而,麻省理工学院的一项最新研究指出,过度依赖人工智能可能会导致用户批判性思维能力的退化。
安全周:软件开发团队如何安全且合乎道德地部署人工智能工具
为安全且合乎道德地部署人工智能工具,团队必须在创新与责任之间取得平衡,建立完善的治理机制,提升开发人员技能,并执行严格的代码审查。

Dark Reading:AI 生成代码:人工监督的 5 个关键安全检查点
Madou 认为,开发人员若想利用大语言模型编写安全代码,必须具备将 AI 作为协作助手而非自主工具来使用的能力。

Techstrong.tv:AI 时代下的 Secure Code Warrior,对话 Pieter Danhieux
Secure Code Warrior 首席执行官、董事长兼联合创始人 Pieter Danhieux 分享了他从进攻型网络安全转向推广安全软件开发的历程。Secure Code Warrior 成立于 2015 年,旨在帮助开发人员从源头构建安全代码,Danhieux 与主持人 Alan Shimel 一致认为,这种做法比事后修复漏洞更为有效。双方还探讨了人工智能对软件开发的影响,指出尽管 AI 提高了编码速度并降低了开发门槛,但 AI 生成代码的安全性仍有待提升。他们强调,在技术不断进步的背景下,开发人员掌握安全编码实践的需求日益迫切。
SMBtech:2025 年网络安全意识月:澳大利亚行业反响与评论
十月是澳大利亚的网络安全意识月,旨在每年提醒澳大利亚民众保持网络警惕。今年“构建网络安全文化”的主题再次强调,在日益数字化的世界中,每个人都应承担起维护自身安全的责任。

哪款 AI 模型的编码最安全?
深入了解 16 款主流 AI 模型的实际编码表现,基于 11 个真实框架和 1,760 个代码库进行评分——框架的选择与模型本身同样重要。

Secure Code Warrior 的 Citizen AI
AI 风险不仅限于工程领域。获取关于“全民 AI”(Citizen AI)的单页介绍,助力您的全体员工提升 AI 素养并养成安全的使用习惯。

了解 AI 如何重塑软件开发,以及安全防护应如何随之演进。
从 AI 自动补全到自主智能体,深入探索软件开发的演进之路,以及这对安全、治理和您的团队意味着什么。

SCW 入选全新的智能体编码安全类别
Gartner 在《2026 年安全软件工程技术成熟度曲线》报告中两次提及 SCW。以下是这对人工智能驱动开发的重要意义。
适用于 KnowBe4 的 SCW 学习内容
通过 KnowBe4 提供的 Secure Code Warrior 内容,技术团队能够通过结构化学习,深入掌握 OWASP 十大安全风险、AI 辅助开发以及现代安全编码实践,从而提升安全编码能力与 AI 治理意识。
通过 KnowBe4 + Secure Code Warrior 实现安全的 AI 驱动开发
Secure Code Warrior 携手 KnowBe4,将实操安全编码培训引入安全意识计划,涵盖 OWASP、AI 开发及 10 种编程语言。
Trust Agent: AI - 安全扩展 AI 驱动的开发
AI 正在编写代码,但谁在监管它?鉴于高达 50% 的 AI 生成代码存在安全漏洞,管理 AI 风险已刻不容缓。了解 SCW 的 Trust Agent: AI 如何提供实时可见性、主动治理以及针对性的技能提升,助您安全地扩展 AI 驱动的开发工作。
OpenText Application Security + Secure Code Warrior
OpenText Application Security 与 Secure Code Warrior 强强联手,将漏洞检测与 AI 软件治理及开发者能力提升融为一体。双方携手助力企业降低风险、强化安全编码实践,并从容应对 AI 驱动的开发转型。

Secure Code Warrior 企业概览
Secure Code Warrior 是一款 AI 软件治理平台,旨在通过弥合开发速度与企业安全性之间的差距,助力企业安全地采用 AI 驱动的开发模式。该平台致力于解决“可见性差距”问题,即安全团队往往难以洞察影子 AI 编码工具的使用情况以及生产代码的来源。

安全编码培训主题与内容
考虑到您的角色,我们行业领先的内容不断发展,以适应不断变化的软件开发环境。涵盖从 AI 到 XQuery 注入的所有内容的主题。按主题和角色抢先了解我们的内容目录可以提供什么。
符合《网络韧性法案》(CRA)的学习路径
SCW 通过符合 CRA 标准的挑战任务和概念学习合集,助力开发团队做好《网络韧性法案》(CRA)的合规准备,帮助他们掌握符合 CRA 安全开发原则的“设计即安全”(Secure by Design)、软件开发生命周期(SDLC)及安全编码技能。

OWASP Top 10 2025 电子书
想要掌握 OWASP Top 10?立即下载《OWASP Top 10:2025 应用防御实战指南》

Secure Code Warrior 推出的 Trust Agent: AI
本单页文档介绍了 SCW Trust Agent: AI,这是一套全新的功能,旨在为 AI 编码工具提供深度可观测性和治理能力。了解我们的解决方案如何将 AI 工具的使用与开发人员技能进行独特关联,从而帮助您管理风险、优化软件开发生命周期 (SDLC),并确保每一行 AI 生成的代码都安全可靠。
AI 编程助手:新一代开发者安全导航指南
大语言模型在速度和生产力方面带来了巨大的优势,但也为企业引入了不可忽视的风险。传统的安全防护措施已不足以应对海量涌现的问题。开发者需要精准且经过验证的安全技能,以便在软件开发生命周期的初期识别并预防安全缺陷。
设计安全 (Secure by Design):最佳实践和预防性安全结果
在这份研究论文中,Secure Code Warrior 的联合创始人 Pieter Danhieux 和 Matias Madou 博士,连同专家贡献者,将揭示来自二十多项深入访谈的关键发现。

专业服务 - 以专业知识加速成功
Secure Code Warrior 的项目战略服务 (PSS) 团队致力于协助您构建、完善并优化安全编码项目。无论您是初创项目还是寻求优化现有方案,我们的专家都能为您提供量身定制的专业指导。

Quests:行业领先的学习平台,助力开发人员掌握前沿技能,有效降低风险。
Quests 是一个学习平台,旨在通过提升开发人员的安全编码技能来帮助他们降低软件安全风险。通过精心策划的学习路径、实战挑战和互动活动,它能够赋能开发人员识别并预防漏洞。

安全技能基准测试:简化企业“安全设计”流程
“设计即安全”(Secure-by-Design)理念是未来软件开发安全的核心趋势。了解企业在规划“设计即安全”方案时必须掌握的关键要素。
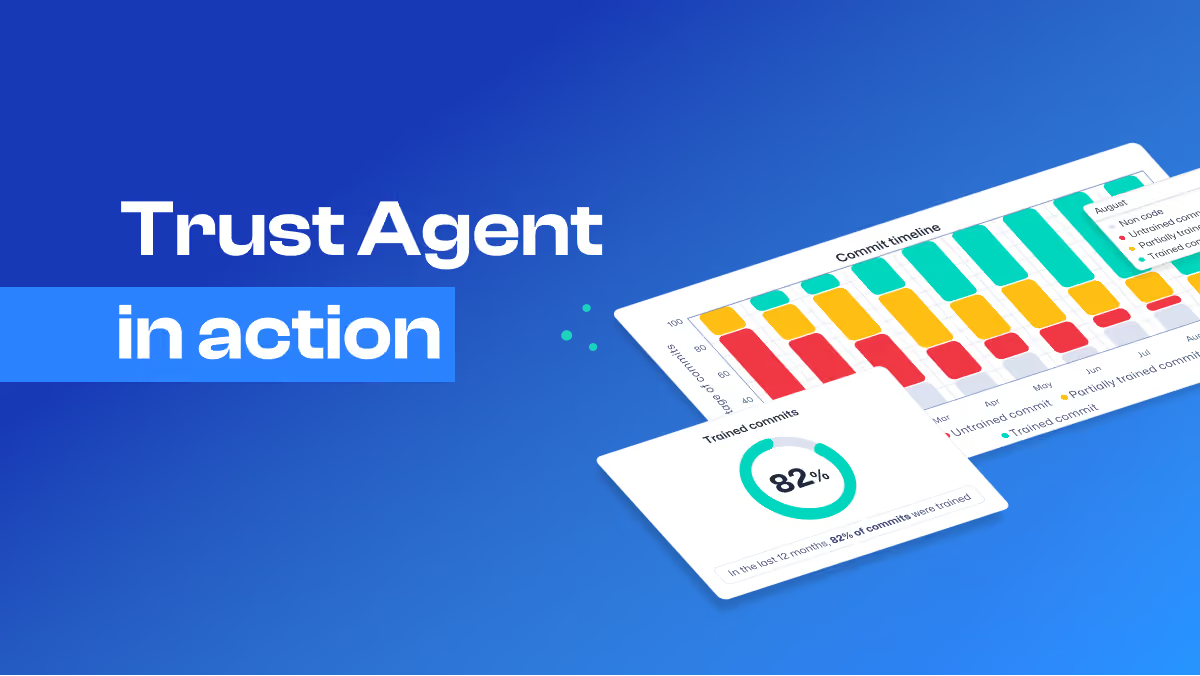
Trust Agent 运行演示
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.
AI 软件治理策略指南
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.

Secure Code Warrior 的 Trust Agent
您是否确信每一行提交的代码都出自具备必要安全编码技能的开发人员之手?许多组织正面临这一关键缺口,导致漏洞频发且开发效率受阻。SCW Trust Agent 为您的代码仓库提供无与伦比的可见性,直接根据开发人员的安全专业水平对提交内容进行分析。通过策略门控,Trust Agent 让您能够在提交层面实施治理,确保代码贡献者具备您业务关键型应用所要求的安全编码知识。立即下载我们的产品手册,了解 SCW Trust Agent 如何助您强化安全态势、优化开发生命周期并显著降低漏洞风险。

SCW 信任评分 - 构建、衡量和优化安全计划的最佳方式
深入了解 Secure Code Warrior 信任评分 (Trust Score),这是构建、衡量并优化您安全计划的最佳途径。
Secure Code Warrior & KnowBe4 合作伙伴简报
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.

Secure Code Warrior 信任评分
了解 SCW 信任评分 (SCW Trust Score),这是业内首个旨在帮助您衡量安全计划有效性的基准。通过与行业同行进行对标,优化您的安全态势,并利用数据驱动决策,从而提升软件安全性。
金融服务安全趋势终极指南
金融服务机构正面临一系列挑战,其核心在于能否在瞬息万变的金融世界中高效、有效地利用技术。在竞争激烈的云端商业环境中,各类组织正处于内部变革与行业演进的双重快速变动期。例如,在推进数字化转型的过程中,企业正致力于消除组织内部的摩擦,以扫清对人工智能等新技术的投资障碍,从而加速支付流程及其他业务程序的运作。
2024 年预测:生成式 AI 正在重塑软件工程
正如 Gartner 报告所强调的,探索生成式 AI 如何彻底改变整个 SDLC 中的软件开发,建议 AppSec 领导者审查 AI 生成的软件。
PCI DSS 4.0 解析
本指南旨在提供切实可行的策略,帮助开发团队落实 PCI DSS 4.0 合规要求。内容涵盖了现代开发者在合规方面的具体需求,探讨了安全专家与开发经理如何协作构建以开发者为核心的安全计划,并提供了分步建议,助力企业通过有效的培训举措从根本上消除安全漏洞。

开发人员安全成熟度测验
Secure Code Warrior 概述了开发人员团队的三个安全成熟度阶段:定义、采用和扩展。您的开发人员对安全有多了解?参加我们的测验来找出答案。
脚本测试请忽略
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
安全编码学习的投资回报率
探索安全编码培训的长期投资回报率。了解投资于敏捷、主动的学习策略如何提升安全性,并为应对当今的网络威胁提供高性价比的防护方案。
为何开发者需要安全技能以有效驾驭 AI 开发工具
人工智能只需轻轻一点就能编写出复杂代码,这一前景固然令人心动,但现实是,AI 仍需人类开发者的深度协作,才能打造出真正安全可靠的代码。
敏捷学习平台:开发者驱动安全性的投资回报率
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
铸就堡垒:软件安全中开发者赋能的六大核心支柱
在这份白皮书中,安全专家、Secure Code Warrior 首席技术官兼联合创始人 Matias Madou 博士将深入探讨:构建高效开发人员安全教育与赋能体系的六大支柱。同时,您还将了解到十位高管在企业级安全项目实施过程中的宝贵经验,以及在通往成功之路时应避开的常见陷阱。

敏捷学习平台
利用 Secure Code Warrior 赋能您的开发团队。这是一个专为应对不断演变的应用安全挑战而设计的敏捷学习平台。通过我们业界领先且持续更新的内容,在应对安全漏洞和监管复杂性的竞争中保持领先,确保以主动且引人入胜的方式开展安全代码教育。
Trust Agent:AI 解决方案简报
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
2023 年 OWASP API Top 10:智能开发者的战术指南
探索 API 安全领域的最新动态。深入了解我们为您准备的 2023 年 OWASP 十大安全风险指南。提升您的编码技能,从容应对漏洞,在瞬息万变的 API 开发世界中保持敏捷。立即下载,开启您的深度学习之旅!
安全编码学习蓝图
跟随我们的 Pieter Danhieux,通过五个步骤解开开发人员参与的秘密。立即下载,探索建立繁荣开发人员社区的路线图。
开发者驱动的安全与敏捷学习手册
通过以开发人员为核心的安全策略,实现安全左移。本手册将指导您如何与开发人员协作,提升他们的安全技能与知识储备,并教您如何衡量工作成效,从而编写出更安全的代码。
安全代码培训蓝图
大型语言模型在速度和生产力方面具有不可抗拒的优势,但同时也给企业带来了不可否认的风险。传统的安全护栏不足以控制这种泛滥。
开发者安全成熟度矩阵
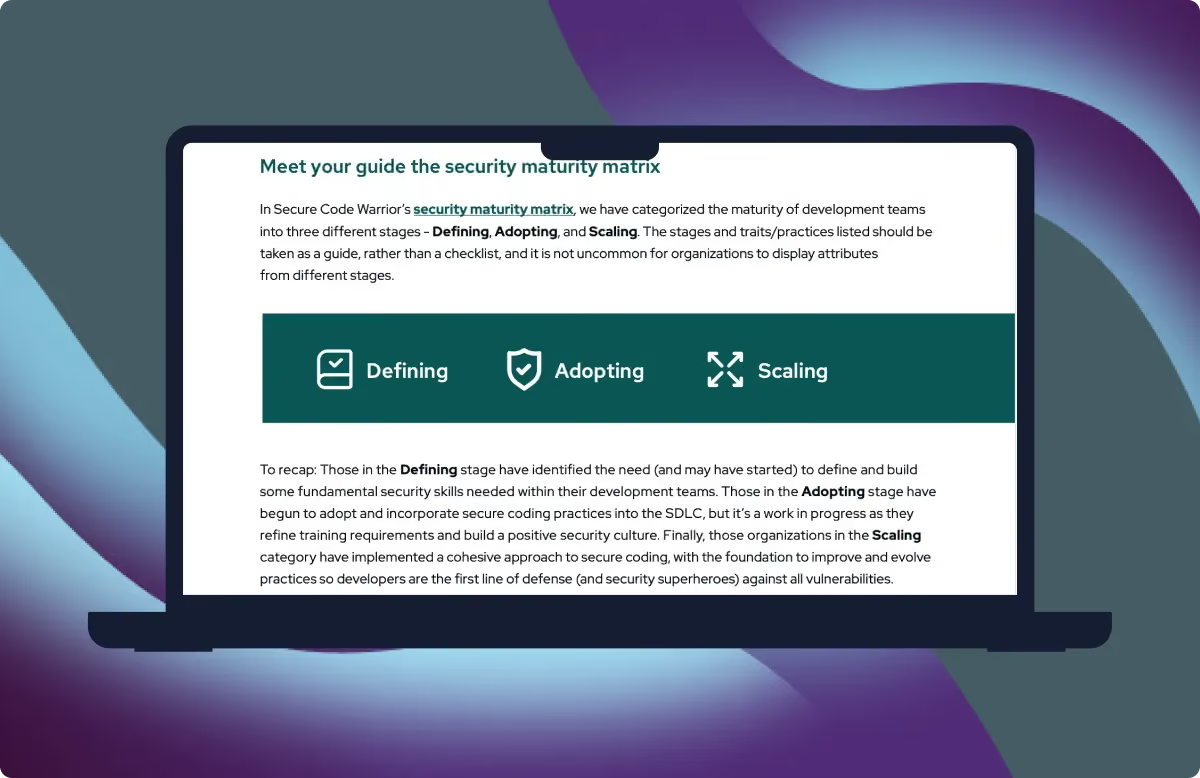
提升开发团队的安全成熟度可以分阶段进行。基于我们与 400 多家机构合作的经验,我们总结了安全成熟度三个不同阶段(定义、采用和扩展)的常见实践与特征。
开发团队安全成熟度的重要性
通过评估和了解开发团队的安全成熟度,组织可以制定包含正确利益相关者、流程和技术的计划,以建立和支持所需的技能和能力。

开发团队安全成熟度
开发团队的安全成熟度应该是一个持续的改进周期,并在此过程中设定现实的目标。随着开发团队提高其安全成熟度,他们可以减少返工量并最大程度地降低风险。

报告:2022年开发者驱动的安全现状
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
白皮书:提升软件安全性的挑战(与机遇)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
简介:一种以开发者为主导的统一安全方案
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior 的安全与隐私
Secure Code Warrior 致力于保护我们的信息资产以及客户的信息资产,防止其遭到滥用、误用或泄露。我们采用并推行基于风险的信息安全管理方法,旨在持续实施适当的风险管理和缓解措施,以应对平台、客户数据及信息所面临的安全威胁。随着 Secure Code Warrior 作为主要服务提供商不断取得成功,我们将继续构建安全能力,作为我们安全与隐私计划的一部分。欲了解更多信息,请阅读我们的白皮书。
通过可复用的安全编码技能实现左移(并达成合规)。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
定义安全代码
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
为何仅靠扫描工具不足以构建安全代码
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
零日攻击防御指南:助您抵御暗黑威胁
零日攻击固然令人防不胜防,但只要企业能够充分利用现有的安全工具构建预防性策略,安全专业人员便能多一份安心。
助力开发者提升技能并增强参与度的计划
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
以开发人员为主导的软件安全预防性方法
深入了解具备安全意识的开发人员如何成为一股庞大且尚未被充分利用的力量,通过持续抵御现代威胁来助力网络防御。

安全和隐私白皮书
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
你的 CISO/CTO 说服套件(用于启动演示)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP API 安全十大风险:智能开发者的应对策略
下载这份实用指南,助您在代码中击败常见的 API 安全威胁。
如何整合安全与开发团队,共同抵御安全风险
领先的 AI 模型在面对现实世界漏洞模式时表现如何?SCW AI 信任指数揭示了顶级模型的安全态势。
应用安全如何减少漏洞并实现合规,让团队腾出精力应对更严峻的挑战。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Shared Assessments SIG Lite 问卷
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCW 渗透测试摘要
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCW 网络保险凭证
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
从被动反应到主动预防:2021 年软件安全不断变化的面貌 - 白皮书
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
网络安全行政命令:通过提升开发人员技能来改善软件安全的审慎举措
尽管这项行政命令涉及功能性网络安全的诸多方面,但它首次明确指出了开发人员的影响力,以及他们必须具备经过验证的安全技能和意识的必要性。

FSQS-NL 证书
Secure Code Warrior 现已完成 FSQS-NL 注册。此次注册是我们持续致力于遵守金融行业法规过程中的一个重要里程碑。

平台架构图
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

信息安全政策
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

DevSecOps 超级碗:安全拥护者如何助力您的团队在后期漏洞攻防中取得胜利
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
高管圆桌会议白皮书 - Visma 与 Blue Prism
2020 年如何改变了我们对软件安全的看法?Visma 高管圆桌会议。
Mimmit Koodaa 运动的女性成员深入探索安全编码
Mimmit Koodaa(芬兰女性编程社区)与我们分享她们在安全编码方面的经验。

任务 - 在真实场景模拟中体验糟糕代码带来的影响
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
课程 - 构建安全编码技能与能力
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
赛事分步指南
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
AI 开发人员手册
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
击败 OWASP Top 10 的作战计划
面对像您这样的安全开发超级英雄,十大常见安全漏洞根本不堪一击。这本免费电子书是您的终极实战指南,助您深入了解 OWASP Top 10 2021 中的每一项漏洞,洞悉其运作原理。
通过 OWASP 和 Secure Code Warrior 竞赛取得成功 - 白皮书
深入分析 GenAI 和 LLM 如何从根本上改变应用程序安全的当前格局。查看来自 Secure Code Warrior CEO, Pieter Danhieux 的最新观点。

竞赛 - 建立组织安全意识并提升开发者参与度,让安全编码成为核心关注点。
通过在安全原则和实践方面提供强大的培训,开发人员可以从安全新手转变为安全冠军,能够识别、缓解并防止威胁。

臭名昭著的 8 大基础设施即代码漏洞:如何发现并修复
Secure Code Warrior 锦标赛是建立积极安全文化的有趣且引人入胜的方式。通过举办编码比赛,您可以举办一项包含远程和混合办公开发人员的活动,评估开发人员的技能水平,并确定安全冠军。
迈向 DevSecOps 成功的五步之路:应用安全专业人员如何打造理想团队并实现卓越发展
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

提升软件安全计划最快、最简单的方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
创意型首席信息安全官(CISO)的安全项目转型指南
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
消除 PCI-DSS 合规性带来的痛苦 白皮书
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior 简介
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
助力开发者编写安全代码
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

赋能开发人员成为第一道防线,全面提升您组织的安全性。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

评估 - 对开发人员的安全编码技能进行基准测试,并构建您的安全态势。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
推出安全升级计划前必须完成的 6 个关键步骤
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

2019年应用安全趋势报告
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
