보안 개발을 선도하는 전문가들의 인사이트
보안 코딩, AI 거버넌스, 소프트웨어 리스크 관리에 관한 전문가 콘텐츠를 확인해 보세요.

SDLC에서의 AI: 과장된 기대와 보안 현실의 구분
KnowBe4와 공동으로 진행하는 'SDLC에서의 AI': KnowBe4의 CISO 어드바이저 Kawin Boonyapredee와 SCW의 CEO Pieter Danhieux가 AI 코드 보안 리스크를 심층 분석합니다.
German OWASP Day 2026
Secure Code Warrior는 German OWASP Day 2026을 후원하며, 앱 보안 전문가들이 모여 보안 개발, 운영 및 테스트의 모범 사례를 탐구하는 자리를 마련합니다. SCW는 개발 수명 주기의 모든 단계에 보안을 내재화하는 방법을 공유할 예정입니다.
AdelaideSEC
Secure Code Warrior가 AdelaideSEC에서 보안 코딩 토너먼트를 개최합니다. 개발자와 보안 전문가들이 직접 참여하여 실제 취약점을 식별하고 해결하며, 실력을 연마하고 지역 기술 커뮤니티와 교류할 수 있습니다.
Black Hat USA 26
Secure Code Warrior가 라스베이거스에서 열리는 Black Hat USA 2026에 참가합니다. Pieter Danhieux CEO, Fatemah Beydoun CCO, Alex Bullen CPTO가 현장에 참석할 예정이니, 미팅을 예약해 주세요.
FS-ISAC APAC 서밋
2026년 7월 14일부터 15일까지 싱가포르에서 열리는 FS-ISAC APAC 서밋을 후원하게 되어 매우 기쁩니다! 8번 부스에 들러 저희 팀과 소통해 보세요. 또한 7월 14일 오후 1시 15분, Heliconia 3401에서 진행되는 Pieter Danhieux의 세션도 놓치지 마세요. AI 코딩 모델이 1만 명의 인간 개발자와 비교했을 때 어떤 성능을 보이는지, 그리고 이것이 AI 지원 개발 환경의 보안에 어떤 의미를 갖는지에 대한 혁신적인 연구 결과를 공개합니다. 현장에서 뵙겠습니다!
Gartner Security & Risk Management Summit 2026
2026년 9월 22일부터 24일까지 런던에서 열리는 Gartner Security & Risk Management Summit을 후원하게 되어 기쁩니다! 저희 부스를 방문하셔서 Secure Code Warrior가 어떻게 조직의 AI 생성 코드 관리를 돕고 SDLC 전반에 걸쳐 지속 가능한 보안 역량을 구축하는지 확인해 보세요. 현장에서 뵙겠습니다!

OWASP Global AppSec USA
2026년 11월 5일부터 6일까지 샌프란시스코 하얏트 리젠시에서 25주년을 맞이하는 OWASP Global AppSec USA 2026의 실버 스폰서로 참여하게 되어 매우 기쁩니다! 800명 이상의 애플리케이션 보안 전문가들과 함께 AI 보안, 위협 모델링 세션, Capture the Flag 대회, OWASP 프로젝트 데모 룸, 그리고 특별한 네트워킹 리셉션에 참여해 보세요. 현장에서 저희를 만나 함께 소통합시다!

고객 사례 웨비나: Danske Bank
Danske Bank가 성공적인 보안 코딩 문화를 구축한 방법과 핵심 전략, 실제 성과, 그리고 직접 활용할 수 있는 교훈을 공유합니다. 온디맨드로 시청하세요.

Gartner Security & Risk Management Summit
2026년 6월 1일부터 3일까지 메릴랜드주 내셔널 하버에서 개최되는 Gartner Security & Risk Management Summit에 참여하세요. CISO 및 사이버 보안 리더들과 함께 AI, 리스크 회복탄 력성, 그리고 끊임없이 변화하는 위협 환경에 대한 전문가의 인사이트를 공유하며 조직의 보안 태세를 강화할 수 있는 기회를 마련했습니다. 저희 부스에 방문하셔서 유익한 교류의 시간을 가져보시기 바랍니다!
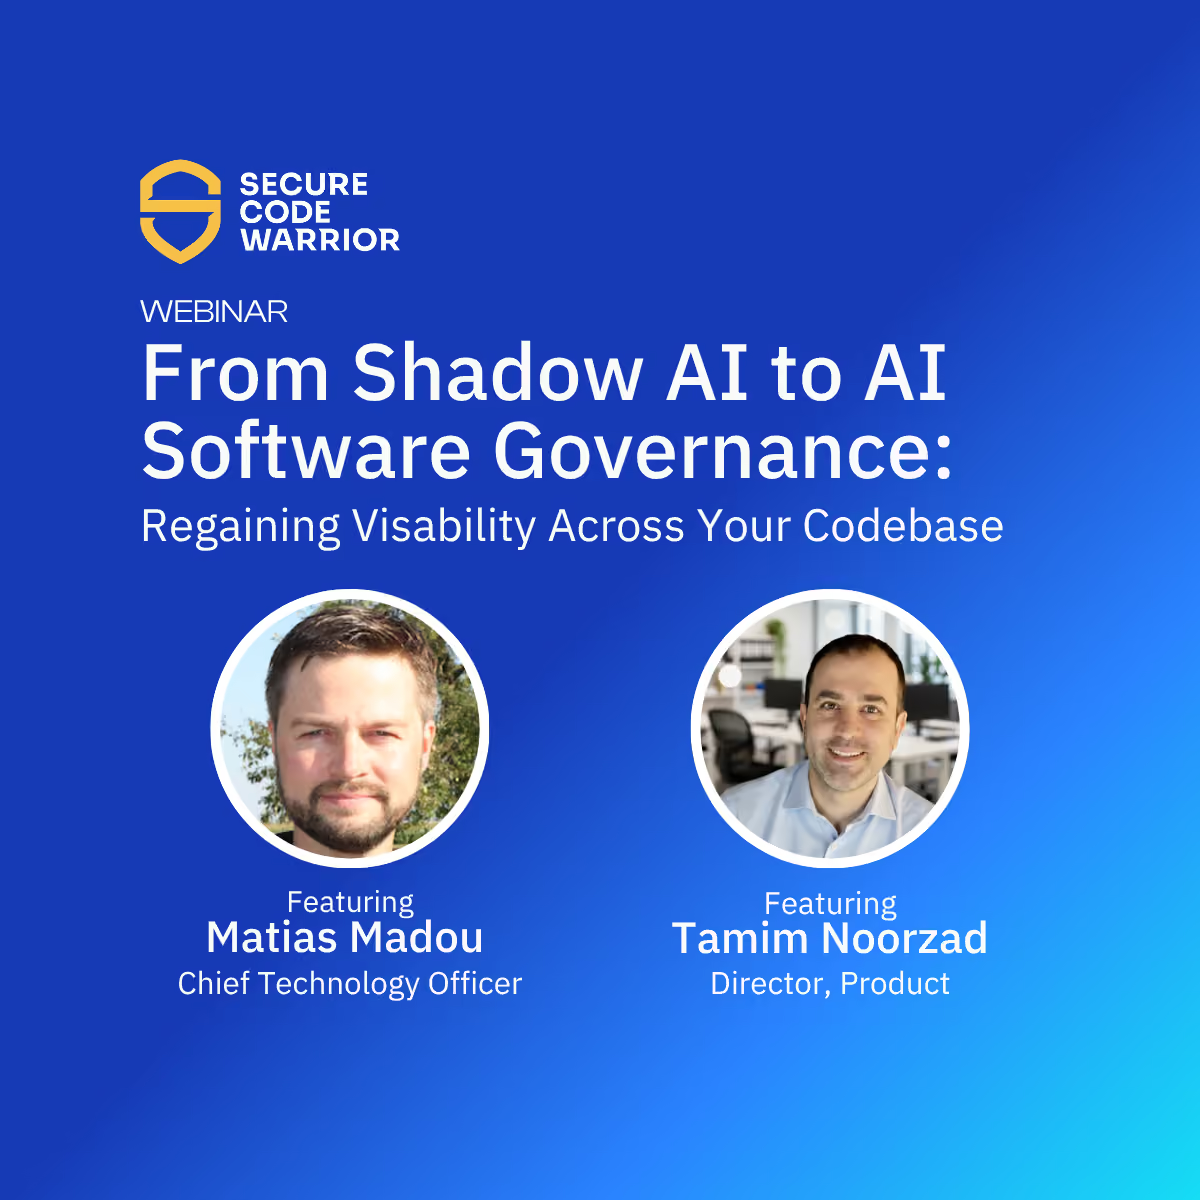
섀도우 AI에서 AI 소프트웨어 거버넌스로: 코드베이스 전반의 가시성 확보
Secure Code Warrior의 CTO Matias Madou와 제품 이사 Tamim Noorzad가 AI 소프트웨어 거버넌스를 통해 대규모 AI 지원 개발을 관리하는 데 필요한 가시성과 인사이트를 확보하는 방법을 알려드립니다.

OWASP Global AppSec EU
2026년 6월 22일부터 26일까지 비엔나 오스트리아 센터에서 열리는 25주년 기념 OWASP Global AppSec EU 컨퍼런스를 후원하게 되어 매우 기쁩니다. 800명 이상의 전문가들과 함께 활기 넘치는 전시홀을 둘러보고, 'Meet the Mentor' 프로그램에 참여하며, CPE 학점을 취득하고, 특별한 네트워킹 리셉션도 즐겨보세요. 저희 부스에 꼭 들러서 함께 소통하는 시간 가지시길 바랍니다!

OWASP BASC
4월 11일 매사추세츠주 보스턴에서 열리는 OWASP BASC를 후원하게 되어 매우 기쁩니다. 이 행사는 보안 전문가, 개발자, 연구원이 한자리에 모여 보스턴 지역의 애플리케이션 보안 분야를 발전시키는 최고의 애플리케이션 보안 컨퍼런스입니다.

OT Summit Madrid
AI, 클라우드, 그리고 안전한 정보 관리가 차세대 지능형 기업을 어떻게 변화시키는지 직접 확인하실 수 있는 오프라인 행사, OpenText Summit Madrid 2026에 여러분을 초대합니다.
사이버 보안 서밋
4월 28일과 29일에 개최되는 사이버 보안 서밋은 최고의 전문가, 혁신가, 전시 업체들이 모여 최신 트렌드와 탄력적인 IT 전략, 업계 모범 사례를 선보이는 최고의 컨퍼런스입니다. 저희 부스에 방문하셔서 유익한 교류의 시간을 놓치지 마세요!
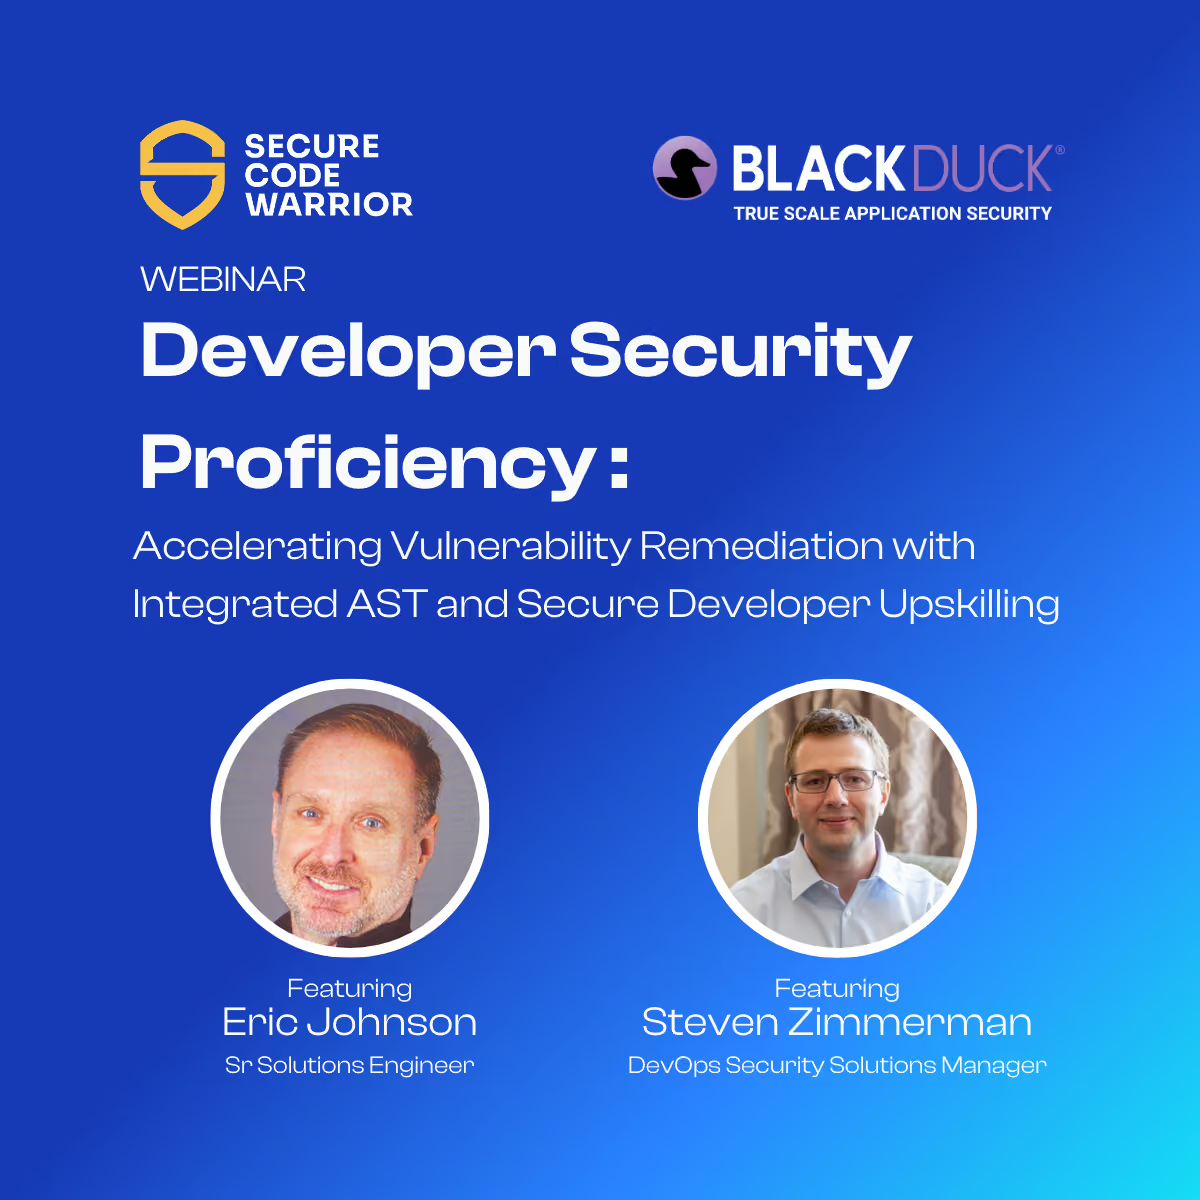
개발자 보안 역량: 통합 AST와 보안 개발자 교육을 통한 취약점 해결 가속화
단순히 취약점을 찾는 것을 넘어 근본적으로 해결하세요. 버그를 탐지하는 것은 절반의 성공일 뿐입니다. 진정한 Secure by Design을 실현하려면 보안 인사이트가 신속하고 효과적인 해결로 이어져야 합니다. 3월 18일, Secure Code Warrior의 Eric Johnson과 Black Duck의 Steven Zimmerman이 함께하는 웨비나에 참여하여 탐지와 개발자 역량 강화 사이의 간극을 좁히는 방법을 확인해 보세요.

기술 협의회 의회 혁신 쇼케이스
Tech Council of Australia(TCA)의 대표 행사인 Parliamentary Innovation Showcase 2026은 의사 결정권자, 업계 리더, 학계 인사 및 기술 애호가들이 최첨단 기술을 탐구하고 아이디어를 교환하며 연구, 투자 및 혁신의 미래에 대한 통찰력을 얻을 수 있는 최고의 기회를 제공합니다.
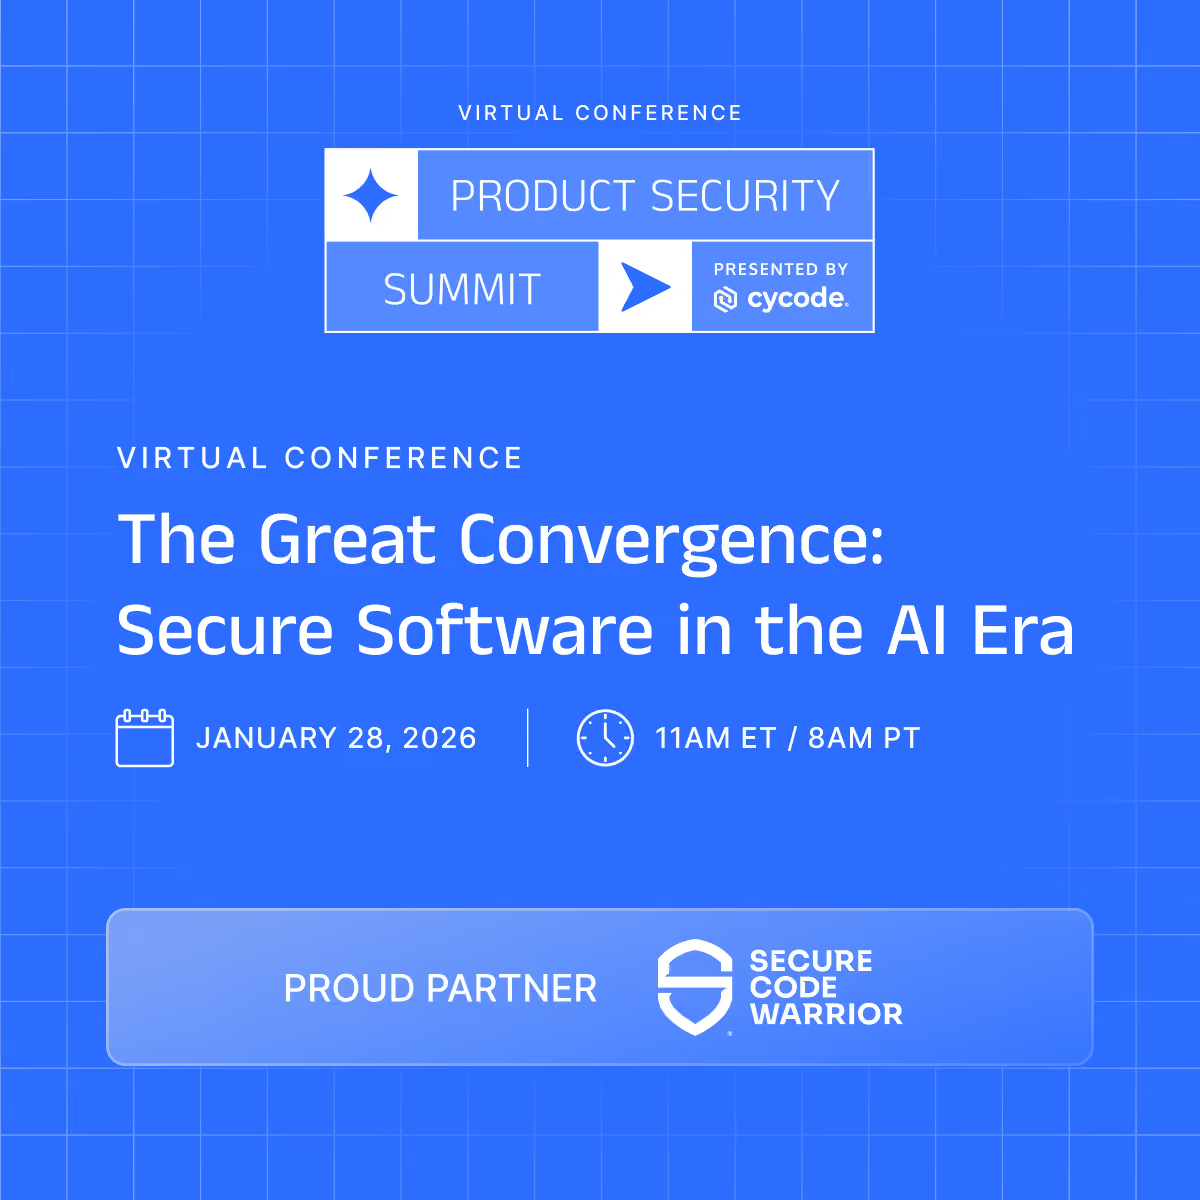
Product Security Virtual Summit
Secure Code Warrior는 1월 28일에 개최되는 올해 Product Security Virtual Summit에서 Cycode와 파트너십을 맺게 되어 매우 기쁩니다. 이번 행사에서는 AI 시대의 보안 소프트웨어의 미래를 심도 있게 다루며, 보안 알림을 개발자의 강력한 무기로 바꾸는 방법을 제시할 예정입니다.

Phishapalooza
SCW가 제18회 Phishapalooza에 참여하여 미국암협회를 후원하게 되어 영광입니다. 트윈 시티즈에서 열리는 이번 행사에서 지역 사이버 보안 커뮤니티와 함께 얼음낚시를 즐기고 기부금을 모금할 수 있기를 기대합니다. GuidePoint Security와 협력하여 뜻깊은 기부 활동에 앞장서는 이번 행사에 많은 관심과 참여 부탁드립니다.
OWASP LASCON
텍사스주 오스틴에서 열리는 OWASP LASCON 2026의 골드 스폰서로 참여하게 되어 매우 기쁩니다! Norris 컨퍼런스 센터에서 400명 이상의 웹 개발자 및 보안 전문가들과 함께 애플리케이션 보안에 관한 최신 아이디어를 나누어 보세요.

뉴욕 Secure Code Showdown
2026년 2월 19일 목요일 오전 11시부터 오후 4시(EST)까지 진행되는 뉴욕 Secure Code Showdown에서 실력을 향상해 보세요. 이 토너먼트에서는 원하는 주요 프로그래밍 언어를 선택하여 취약점을 식별하고 수정하는 과제에 도전하게 됩니다. 동료들과 경쟁하며 안전한 코딩의 기초를 다질 수 있는 좋은 기회입니다!

골드코스트 BSides
BSides Goldie에서 보안 코딩 토너먼트를 개최하게 되어 매우 기쁩니다! 호주 골드코스트에서 열리는 이번 실습형 대회에 참여하여 실제 취약점을 식별하고 해결하는 능력을 확인해 보세요. 숙련된 개발자든 보안 분야 입문자든 상관없이, 이번 행사는 함께 협력하고 기술을 연마하며 지역 기술 커뮤니티의 보안을 강화할 수 있는 최고의 기회가 될 것입니다.
BSides Frankfurt
BSides Frankfurt에서 보안 코딩 토너먼트를 개최하게 되어 매우 기쁩니다! 괴테 대학교 프랑크푸르트 캠퍼스에서 열리는 이번 실습형 대회에 참여하여 실제 취약점을 식별하고 해결하는 능력을 확인해 보세요. 숙련된 개발자든 보안 분야 입문자든 상관없이, 이번 행사는 함께 협력하고 기술을 연마하며 더욱 안전한 지역 기술 커뮤니티를 구축하는 데 기여할 수 있는 좋은 기회가 될 것입니다.
RSA Conference
RSA Conference 2026 참석을 위해 샌프란시스코로 향합니다. 저희는 조직이 개발자들에게 처음부터 안전한 코드를 작성할 수 있는 역량을 갖추도록 돕고 있습니다. South Expo Hall 250번 부스를 방문하셔서 귀사의 조직 내에 보안 중심적인 개발자 커뮤니티를 구축하는 방법을 확인해 보세요.

FS-ISAC FinCyber Today Canada
FS-ISAC FinCyber Today Canada에서 개발자 리스크 관리에 대해 논의할 준비가 되어 있습니다. 저희는 개발자에게 안전한 코딩 학습을 제공하여 금융 기관이 애플리케이션 리스크를 완화할 수 있도록 지원합니다. 솔루션 홀에 위치한 저희 부스를 방문하셔서 귀사의 보안 태세를 강화할 방법을 확인해 보세요.
AI를 활용한 위협 모델링: 모든 개발자를 위협 모델러로 만들기
AI를 활용한 위협 모델링: IDE에서 바로 모든 개발자를 위협 모델러로 만드는 방법.

개발자 찾기
커리큘럼 및 온보딩 매니저인 Katelynd Trinidad가 조직 내 코드 기여자를 찾아 이들이 보안 코드 교육을 받을 수 있도록 지원하는 다양한 방법을 안내합니다.

AppSec, DevSec, DevSecOps에서의 브랜드 파워 (약어에 담긴 의미는!?)
앱 보안 분야에서 지속적인 프로그램 효과를 거두려면 기술 그 이상의 것이 필요합니다. 바로 강력한 브랜드입니다. 확고한 정체성은 귀사의 이니셔티브가 개발자 커뮤니티 내에서 공감을 얻고 지속적인 참여를 유도하도록 보장합니다.

바이브 코딩: AI 시대에 맞춘 AppSec 전략 업데이트 실무 가이드
실무 중심의 교육 우선 접근 방식을 통해 AppSec 관리자가 AI 도입을 가로막는 존재가 아닌, AI 활용을 촉진하는 조력자가 되는 방법을 온디맨드 영상으로 확인해 보세요. Secure Code Warrior(SCW)를 활용하여 AI 코딩 어시스턴트 시대에 맞춰 AppSec 전략을 전략적으로 업데이트하는 방법을 알려드립니다.

The Future of Cyber Security 가상 컨퍼런스
The Future Of Cyber Security 컨퍼런스 시리즈는 다른 보안 컨퍼런스에서는 접할 수 없는 통찰력 있는 세션들을 통해 기업이 공격자보다 한발 앞서 나갈 수 있도록 돕는 것을 목표로 합니다. 가상 컨퍼런스에서 여러분을 만나 뵙기를 고대하겠습니다!

SecTor
토론토 메트로 토론토 컨벤션 센터에서 열리는 SecTor 2025의 336번 부스를 방문해 주세요! 저희와 여러 보안 전문가들이 함께 지하 세계의 위협과 기업 방어에 관한 최신 연구 및 기술을 공유할 예정입니다.

OWASP 뉴질랜드 데이
오클랜드 대학교 캠퍼스에서 개최되는 OWASP 뉴질랜드 데이에 참여하게 되어 매우 기쁩니다! 이번 컨퍼런스는 웹 및 애플리케이션 보안을 주제로 하며, 탄탄한 아키텍처와 개발 기술에 집중하여 뉴질랜드 개발자들이 더욱 안전한 애플리케이션을 구축하도록 돕는 것을 목표로 합니다. 저희 부스에 방문하셔서 개발자 관리 플랫폼에 대해 함께 이야기 나눠보세요!

OWASP Global AppSec 2025 USA
워싱턴 DC 시내 메리어트 마퀴스에 위치한 저희 엑스포 부스를 방문해 주세요! 보안에 열정을 가진 800명 이상의 보안 전문가들과 함께 소통할 수 있는 기회를 만나보실 수 있습니다.

OWASP BeNeLux Days
벨기에 메헬렌에서 열리는 OWASP BeNeLux Days의 저희 부스를 방문해 보세요! 이번 행사에서는 보안, DevOps, 클라우드 분야 전문가들의 기술 강연과 주요 보안 영역에 대한 실습 교육이 진행됩니다. 또한 업계 리더들의 기조연설을 듣고, 벤더 부스에서 최신 보안 기술을 살펴보며, Capture The Flag 및 보안 도구 교육과 같은 다양한 활동에 참여하실 수 있습니다.
멜버른 AppSec & DevSecOps 서밋
Melbourne AppSec & DevSecOps Summit에서 펼쳐질 유익한 인사이트와 네트워킹의 장에 여러분을 초대합니다! 보안 및 개발 분야의 리더인 여러분과 만나 아이디어를 나누고, 애플리케이션 보안과 DevSecOps의 최신 트렌드를 함께 탐색할 수 있기를 기대합니다. 행사 기간 중 잠시 시간을 내어 저희 솔루션이 귀사의 개발자 관리 전략을 어떻게 강화할 수 있을지 함께 논의해 보면 좋겠습니다.
FS-ISAC Fall Summit
10월 7일 화요일 오전 8시, FS-ISAC Fall Americas Summit의 케이터링 스폰서 테이블에서 열리는 조찬 행사에 참여해 보세요. 'Secure by Design' 전략과 개발자 중심의 리스크 관리가 어떻게 사이버 보안을 혁신하고 있는지 확인하실 수 있습니다.

CISO Inspired Summit US
CISO Inspired Summit New York 2025에 참여하세요! 사이버 보안 리더들과 네트워크를 형성하고, 선제적 방어 전략을 깊이 있게 탐구하며, 오늘날 급변하는 디지털 환경을 자신 있게 헤쳐 나갈 수 있는 탄탄한 보안 프레임워크를 구축할 기회입니다.

CISO Inspired Summit UK
오는 11월, CISO Inspired Summit UK 2025에 참여하세요! 사이버 보안 리더들과 교류하며 급변하는 사이버 환경 속에서 증가하는 위협에 대응하고, 디지털 방어 체계를 강화하며, 비즈니스 회복탄력성을 위한 강력한 전략을 구축할 수 있습니다.

BSides Bournemouth
BSides Bournemouth는 8월 16일 영국 본머스의 로열 배스 호텔에서 개최되는 커뮤니티 주도형 사이버 보안 컨퍼런스입니다. 저희와 함께 JP Morgan Chase를 비롯한 훌륭한 스폰서들이 참여하는 이번 행사에 오셔서 유익한 강연과 네트워킹, 그리고 실습 활동을 경험해 보세요.

Black Hat USA
라스베이거스 만달레이 베이에서 열리는 Black Hat USA에 참석하여 저희 경영진을 만나보세요! AI/LLM 보안 코드 위험과 숙련된 개발자의 ROI에 대해 심도 있는 이야기를 나눌 수 있습니다!

OWASP Global AppSec EU 2025
OWASP Global AppSec EU의 #G08 부스를 방문하셔서 설계 단계부터 보안을 고려하는 원칙과 효율적인 개발자 리스크 관리가 차세대 사이버 보안을 어떻게 변화시키고 있는지 확인해 보세요.
FS-ISAC EMEA 서밋
5월 21일 오전 8시, FS-ISAC EMEA 서밋의 케이터링 스폰서 테이블에서 열리는 조찬 행사에 참여하여 '설계 단계부터 보안(Secure by Design)' 전략과 개발자 중심의 리스크 관리가 어떻게 사이버 보안을 혁신하고 있는지 확인해 보세요.
사이버보안 서밋, 함부르크
사이버보안 서밋에서 의사 결정권자 및 혁신가분들을 만나 선제적인 보안 코딩을 통해 소프트웨어 개발 속도를 높이는 동시에 보안 태세를 강화하는 방법에 대해 논의하게 되어 매우 기쁩니다.

OpenText Summit Madrid
Secure Code Warrior가 4월 10일 개최되는 OpenText Summit Madrid 2025를 후원하게 되어 매우 기쁩니다! 이번 독점 행사에는 업계 리더들이 모여 클라우드, 보안, AI가 정보 관리를 어떻게 혁신하고 있는지 논의합니다. Explore, Transform, Imagine 등 맞춤형 세션을 통해 참석자들은 유용한 인사이트와 모범 사례, 그리고 실제 성공 사례를 확인하실 수 있습니다.
호주 사이버 교류회(Australian Cyber Exchange)
오는 4월 3일, 당사 CEO 피터 단휴가 제1회 호주 사이버 익스체인지(ACE25)에서 연설합니다. ACE25는 호주의 사이버 역량 강화를 위해 정부, 민간 부문, 학계가 협력하는 자리입니다. 혁신, 주권, 성장에 초점을 맞춘 이번 행사에서는 사이버 보안의 주요 과제를 다루는 패널 토론, 전시회, 피칭 세션이 진행될 예정입니다.

런던 사이버 보안의 미래
Secure Code Warrior는 랜섬웨어, 봇넷, 암호화폐 해킹, 서비스형 사이버 범죄 등 디지털 환경에서 진화하는 위협에 대응하고자 최고의 사이버 보안 전문가들이 모이는 이번 종일 컨퍼런스에 참가합니다. 통찰력 있는 논의와 최첨단 전략을 나눌 수 있기를 기대합니다!

OWASP SnowFROC
덴버 최고의 애플리케이션 보안 컨퍼런스인 SnowFROC '25에 참여하세요! 약 400명이 참석하는 이 일일 행사에서는 실습 교육, 수준 높은 식사, 특별한 네트워킹 기회를 제공합니다. 2025년 3월 14일 금요일에 열리는 이번 행사에서는 다양한 사이버 보안 주제를 다루는 전문가 발표와 워크숍이 진행됩니다.

BSides Limburg
Secure Code Warrior가 올해 3월 14일, BSides Limburg에서 토너먼트를 개최합니다! BSides는 단순한 컨퍼런스를 넘어 심도 있는 토론과 실습 데모, 그리고 긴밀한 협업이 이루어지는 커뮤니티 주도형 사이버 보안 행사입니다. 보안 분야의 혁신적인 아이디어가 탄생하는 이곳에서 함께하세요!
제2회 2025년 OWASP Maine 보안 코딩 토너먼트
OWASP 메인이 Secure Code Warrior와 협력하여 제2회 연례 OWASP 메인 보안 코딩 토너먼트를 개최합니다! 이번 행사는 대면 밋업으로 진행되며, 입문자부터 수석 개발자에 이르기까지 모든 소프트웨어 개발자와 앱 보안 전문가를 환영합니다. 노트북과 보안 코딩 실력을 갖추고 동료들과 경쟁하여 2025년 메인주 최고의 보안 코더로 등극해 보세요!

NDC Security 2025
오슬로의 중심에서 최신 주제를 탐구하고, 실습 워크숍에 참여하며 동료들과 교류해 보세요. 지식을 확장하고 보안의 미래를 만들어갈 이번 기회를 놓치지 마세요. H 부스를 방문하셔서 Secure Code Warrior가 어떻게 개발자의 생산성과 코드 보안을 향상시키는지 확인해 보시기 바랍니다!

RSA Conference 2025
RSAC 2025의 2353번 부스를 방문하여 혁신적인 솔루션을 살펴보고 사이버 보안의 미래를 논하는 대화에 참여해 보세요.

DevSecOps360 London
2025년 1월 22일 수요일, 런던 IBM 이노베이션 스튜디오에서 파트너 생태계를 위한 최신 DevSecOps 통합 비전을 선보이는 유익한 행사가 열립니다. 많은 참여 바랍니다.

Black Hat Europe
런던 ExCeL에서 열리는 Black Hat Europe에 참여하세요

OWASP 베네룩스
SCW는 올해 컨퍼런스를 후원하게 되어 자랑스럽게 생각합니다. 부스에 들러 SCW가 유럽 전역의 기업들이 OWASP Top 10을 마스터하고 보안 위험을 줄일 수 있도록 어떻게 지원하고 있는지 알아보세요.

독일 OWASP Day 2024
독일 라이프치히에서 열리는 행사에 Secure Code Warrior와 함께하세요. OWASP가 전하는 유익한 정보와 2025년 소프트웨어 보안의 방향성을 확인하고 즐거운 네트워킹 시간을 가져보시기 바랍니다.
DevSecOps 360 토론토
SCW, IBM, Black Duck, Iruis Risk, Contrast와 함께 귀사의 조직이 취약점을 최소화하면서 개발 속도를 높이고, 비즈니스 및 보안 팀 모두에게 확실한 이점을 제공하는 방법을 확인해 보세요.

Cloud & Cyber Security Expo, 파리
Secure Code Warrior가 프랑스 최고의 사이버 보안 행사의 실버 스폰서로 참여하게 되어 매우 기쁩니다. 현장에서 뵙기를 고대하겠습니다.

OpenText World 2024
Secure Code Warrior 및 OpenText와 함께 전 세계 기업들이 SAST 결과를 활용하여 어떻게 민첩한 보안 코딩 학습 경험을 구축하고 있는지 알아보세요.
DevSecOps 360 런던
SCW, IBM, BlackDuck, IruisRisk가 함께하는 이번 행사에서 최신 통합 기술을 살펴보고, 기업들이 어떻게 실질적인 비즈니스 성과와 생산성 향상을 이루어냈는지 확인해 보세요.

AppSecDay 스톡홀름
Secure Code Warrior, OpenText, Sonatype와 함께 오픈 소스 활용, NIS2 규정 준수, AI 및 DevSecOps에 대해 논의하는 자리에 참여하세요
DevSecOps 360 밀라노
자동화가 어떻게 더 빠르고 안전한 개발을 이끄는지 직접 확인해 보세요. IBM Cyber Security Services, Synopsys, IriusRisk와 함께 취약점을 줄이고 팀의 경쟁력을 유지하기 위한 실질적인 솔루션을 심도 있게 다룰 예정입니다.

자선 프로암 스크램블
Secure Code Warrior와 파트너 Arctiq이 함께하는 몽트랑블랑 Golf Le Diable에서의 Charity Pro-Am Scramble에 참여하세요. 더 많은 아이들이 팀 스포츠에 참여하고 놀이의 힘을 통해 미래를 설계할 수 있도록 KidSport Québec을 후원하는 뜻깊은 자리에 함께해 주시기 바랍니다.
AppSec Day 위트레흐트
애플리케이션 보안 환경이 변화함에 따라, 실시간 위협 탐지 및 예방을 위해 AI 솔루션을 도입하는 기업이 늘고 있습니다. Secure Code Warrior와 파트너사인 OpenText, Sonatype이 함께하는 자리에 참여하세요!

SF 49ers 레드 존 익스피리언스
SCW 및 Guidepoint와 함께 흥미진진한 미식축구 경기와 맛있는 테일게이트 음식을 즐기며, 소프트웨어 보안 및 보안 취약점이라는 '태클'을 피하는 방법에 대해 심도 있는 대화를 나눠보세요.

SCW Trust Agent/3분기 제품 로드맵 웨비나
Secure Code Warrior의 최고 제품 책임자(CPO) 패트릭 콜린스가 새롭게 선보이는 SCW Trust Agent 제품을 소개하고 시연하며, 향후 몇 달간의 제품 로드맵을 자세히 살펴봅니다.

OWASP 2024 Global AppSec
Global AppSec US 컨퍼런스에서는 다양한 최신 트렌드와 주제에 대한 활발한 논의가 펼쳐질 예정입니다. 샌프란시스코 행사장에 마련된 저희 부스를 방문하셔서 최신 제품 데모를 경험해 보세요.

DevSecOps 전환
DevSecOps를 통해 개발 수명 주기 초기 단계에서 보안 문제를 식별하고, 가장 큰 영향력을 발휘할 수 있는 개발자에게 직접 전달할 수 있습니다.

사이버 보안 서밋
중견 및 대기업의 주요 전문가들이 비즈니스 사이버 보안을 위한 혁신적인 디지털 솔루션 제공업체들과 만납니다. 무대 위 전문가들의 강연을 통해 인사이트를 얻고, 전시 구역에서 선도적인 솔루션 제공업체들을 직접 만나보세요.

Black Hat USA
올해로 27회를 맞이하는 Black Hat USA가 6일간의 일정으로 라스베이거스 만달레이 베이 컨벤션 센터에서 다시 개최됩니다. 행사는 모든 숙련도를 아우르는 4일간의 전문 사이버 보안 교육(8월 3일~8일)으로 시작됩니다. 8월 7일부터 8일까지 이틀간 진행되는 메인 컨퍼런스에서는 100개 이상의 엄선된 브리핑, Arsenal에서 선보이는 수십 개의 오픈 소스 도구 시연, 알찬 비즈니스 홀, 네트워킹 및 소셜 이벤트 등 다채로운 프로그램이 펼쳐질 예정입니다.

AppSec & DevSecOps 서밋
Melbourne AppSec and DevSecOps Summit 2024에서 보안 전략을 분석하고, 통합하며, 한 단계 더 발전시켜 보세요. 보안 역량을 강화하고 애플리케이션 및 클라우드 보안 혁신의 선두에 서시기 바랍니다.

SCW Trust Score로 귀사 보안 프로그램의 현재 상태를 벤치마킹하세요.
급변하는 오늘날의 보안 환경에서 보안 프로그램의 현주소를 파악하는 것은 무엇보다 중요합니다. Secure Code Warrior의 공동 창립자이자 CTO인 마티아스 마두(Matias Madou)와 함께 보안 프로그램 벤치마킹 분야의 업계 선도적인 혁신 기술인 SCW Trust Score에 대해 자세히 알아보세요.

Nordic IT Security
17년의 역사를 자랑하는 스칸디나비아 최고의 사이버 보안 서밋 Nordic IT Security는 북유럽의 사이버 보안 환경을 이끄는 나침반 역할을 해오고 있습니다.

벨기에 커피 아워
벨기에에서 오신 RSAC 참가자분들을 위해 3월 7일 화요일 오후 3시, 특별한 '오늘의 마지막 커피' 행사를 마련했습니다. 벨기에 출신인 Pieter Danhieux CEO와 Matias Madou CTO를 비롯한 Secure Code Warrior 경영진과 함께 맛있는 커피와 다과를 즐기며 성공적인 RSAC의 하루를 마무리해 보세요.

취약점 알림을 주도적으로 관리하기
오늘날의 위협 환경은 많은 기업이 대응 위주의 애플리케이션 보안 방식에서 벗어나 주도적인 보안 체계를 갖추지 못해 관리하기 더욱 어려워지고 있습니다.

SCW 커피숍 @ RSAC 2024
SCW 커피숍이 4년 만에 돌아왔습니다! 저희와 함께 커피를 마시며 애플리케이션에 탄탄한 보안을 구축하는 방법을 배워보세요!

RSA Conference 2024
가능성의 예술이 펼쳐집니다! 5179번 부스에 들러 취약점을 53%까지 줄이는 방법을 확인해 보세요.

RSAC24에서 SCW 경영진을 만나보세요
5월 6일부터 7일까지 저희 공동 창립자와 경영진이 블루스톤 레인 유니온 스퀘어 커피숍에서 샌프란시스코 최고의 커피를 즐기며 미팅을 진행할 예정입니다.

우리는 개발자와 AI를 신뢰합니다
SCW Coffee Shop @RSAC24: 공동 창립자이자 CTO인 마티아스 마두(Matias Madou)와 업계 전문가들이 함께 개발 조직 내 보안 역량 측정의 과제와 전략에 대해 이야기합니다.

SCW Trust Score로 보안 코딩 프로그램의 효과를 정량화하는 방법
RSAC24의 SCW 커피숍에서 준비했습니다. CTPO 패트릭 콜린스와 CMO 주니 딘다가 보안 코딩 프로그램의 판도를 바꾸고 있는 업계 최초의 벤치마크, SCW 트러스트 스코어에 대해 심도 있게 다룹니다.

GuidePoint와 함께하는 캐롤라이나 허리케인스 경기
저희와 파트너사인 GuidePoint가 함께하는 하키 경기장에서 흥미진진한 게임도 즐기고 앱 보안에 대한 이야기도 나눠보세요!

베이 지역 벤더 해피 아워
자세한 내용은 곧 공개됩니다.

보안 업계의 여성 리더들
RSAC24의 SCW 커피숍에서 준비했습니다. 공동 창립자이자 CCO인 Fatemah Beydoun과 업계 여성 리더 패널이 함께 보안 분야의 성별 격차를 바로잡기 위한 '시프트 레프트' 전략을 논의합니다. 진행은 당사의 채널 파트너 부사장인 Holly Whalen이 맡습니다.
규정 준수를 넘어 리스크 관리로: SAST의 진정한 잠재력 끌어내기
SAST 도구의 효과를 극대화하기 위한 혁신적인 전략을 살펴보고 개발자 주도형 보안 프로그램을 구현해 보세요.
secIT - 하노버 2024
secIT 행사 기간 중 14번 부스를 방문하시거나 미팅 일정을 예약해 주세요!
애플리케이션 보안 실습 워크숍
AWS, Contrast Security, Arctiq과의 파트너십을 통해 대화형 실습 AppSec 워크숍을 제공합니다

가상 와인 시음회 - 오하이오
저희와 GuidePoint, 그리고 여러 파트너가 함께하는 Silver Oaks 와이너리 가상 와인 테이스팅에 참여해 보세요.
DevSecOps 360 - 리야드
IBM, Synopsys, IriusRisk와의 파트너십을 통해 파트너 생태계 내 DevSecOps를 위한 최신 통합 비전을 공유할 예정입니다
DevSecOps 360 - 뮌헨
IBM, Synopsys, IriusRisk와의 파트너십을 통해 파트너 생태계 내 DevSecOps를 위한 최신 통합 비전을 공유할 예정입니다
DevSecOps 360 - 두바이
IBM, Synopsys, IriusRisk와의 파트너십을 통해 파트너 생태계 내 DevSecOps를 위한 최신 통합 비전을 공유할 예정입니다
진화하는 AppSec 개발자의 역할
기업 보안 팀에서 가장 중요한 역할 중 하나인 AppSec 개발자를 둘러싼 변화와 원인, 그리고 고려 사항을 확인해 보세요.
보안 강화: 개발 역량 키우기
개발자가 더 빠르고 안전한 소프트웨어를 구축하고 출시할 수 있도록 지원하는 방법.
설계 단계부터 보안을 강화하는 시프트 레프트(Shifting left) 전략
개발자가 조직의 최전선 방어자가 될 수 있도록 역량을 강화하여 애플리케이션 보안과 관련된 위험 및 비용을 절감하세요.
임베디드 시스템을 위한 시프트 레프트 보안 교육 및 취약점 탐지
이번 웨비나에서는 조직이 특히 임베디드 소프트웨어 분야에서 보안 우선 개발 방식을 도입할 때 직면하는 과제들을 살펴보고, 학습 기술의 모범 사례를 활용하여 시프트 레프트를 통해 개발자 보안 코드 교육을 최적화하는 방법을 알아봅니다.
Secure Coding Virtual Summit
제품 업데이트, 고객 성공 사례, 대화형 패널 토론이 제공됩니다. 애플리케이션 보안 과제를 극복하는 노하우를 배우세요.
Saltworks와 Secure Code Warrior: 함께하면 더 강력합니다
개발자의 학습과 기술 역량이 향상되면 코드 취약점은 줄어든다는 사실을 널리 알리고 있습니다.
DEVOPS 컨퍼런스에 참여하세요
3월 8일부터 9일까지 열리는 DEVOPS 컨퍼런스에 참여하여 유익한 강연을 듣고 보안 코딩 토너먼트에도 도전해 보세요. 지금 무료 티켓을 받으세요!
보안은 개발자의 문제일까요?
기술은 폭발적으로 성장했습니다. 그리고 그 모든 기술에는 보안이 필요합니다. 하지만 급격한 기술 성장과 진화하는 사이버 보안 위협 속에서 보안 팀이 모든 영역을 전담하기에는 인력이 턱없이 부족한 실정입니다.

포괄적인 개발자 주도 보안으로 소프트웨어 릴리스 속도를 높이세요
모든 분께 적합한 시간대가 아닐 수 있으므로, 편한 시간에 웨비나를 시청하고 싶으시다면 등록해 주세요. 녹화본을 보내드리겠습니다. 소프트웨어 취약점을 악용한 보안 침해 사고가 증가함에 따라, 기업은 이를 최소화하기 위해
오픈 소스 규정 준수에서 회피와 해결의 격차를 해소하는 방법.
이러한 격차를 해소하는 것은 엔지니어링 팀과 리더가 오픈 소스 소프트웨어가 조직의 위험 없는 솔루션 개발 및 제공 능력에 미치는 영향을 더 잘 이해하도록 돕는 데 중요합니다. 당사 전문가들이 소프트웨어 감사를 어떻게 수행하는지 확인해 보세요.

탄탄한 기반을 갖춘 AppSec 프로그램 구축 방법
앱 보안(AppSec) 프로그램의 전략을 수립할 때 기준을 설정하는 것의 중요성과 핵심 접근 방식.
사이버 복원력 법(Cyber Resilience Act)을 준비하는 데 있어 SBOM은 왜 중요한가요?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
2026년 사이버 보안 인식의 달: 기업 방어의 핵심, AI 보안 이해하기
주요 AI 기업 대부분이 안전 가이드라인이 마련될 때까지 AI 개발 속도를 전 세계적으로 늦춰야 한다고 공개적으로 촉구하는 시점에 이르렀지만, 사실 심각한 보안 문제는 이미 현실화되었습니다. 이로 인해 AI 도입에 따른 금전적 비용과 위험 부담이 계속 쌓이면서 수많은 보안 책임자와 경영진이 절박한 상황에 놓였습니다.
인에이블러 8: 프로그램 브랜딩
성공적인 보안 코딩 프로그램을 위해서는 훌륭한 콘텐츠 그 이상의 것이 필요합니다. 인에이블러 8에서는 브랜딩을 통해 참여를 누구나 선망하는 위상 중심의 경험으로 바꾸는 방법을 알아봅니다.
이제 모든 직원이 AI 사이버 보안의 최전선에 있습니다
엔터프라이즈 기술 환경은 너무 늦기 전까지는 아무도 예상하지 못한 속도로 변화하고 있습니다. 우리는 공식적으로 사람이 직접 작성한 코드와 기본적인 코파일럿 지원의 시대를 지나 '에이전트 기반 개발 수명 주기(ADLC)'의 시대로 진입했습니다. 자율형 AI 에이전트는 여러 기능 전반에 걸쳐 전례 없는 효율성을 약속하지만, 동시에 완전히 새로운 차원의 보안 및 규제 위험을 야기합니다.
인에이블러 7: 개발자 인정
인정은 참여의 원동력입니다. 인에이블러 7은 개발자의 성취를 널리 축하하며, 실질적인 보안 코딩 성과를 달성한 이들에게 보상과 특별한 굿즈를 제공합니다.

Gartner® Hype Cycle™ for Application Security 2026 선정
Secure Code Warrior가 Gartner® Hype Cycle™ for Application Security 2026의 Agentic Coding Security 및 Secure Coding Training 부문에 선정되었습니다. 그 이유를 확인해 보세요.

LLM 코드 생성의 보안 및 비용 문제로 고민 중인 CISO나 엔지니어링 리더이신가요?
AI 모델을 전면 도입하기 전에 당사의 독점 LLM 벤치마킹 데이터인 SCW AI Trust Index를 검토하십시오.

성공 요인 6: 경영진 대상 정기 보고
경영진의 지원은 저절로 유지되지 않습니다. 성공 요인 6에서는 정기적인 보고를 통해 경영진이 프로그램의 성공에 지속적으로 관심을 갖고 참여하며 투자하도록 만드는 방법을 다룹니다.

AI 소프트웨어 거버넌스의 미래는 강력한 파트너십 위에 세워집니다
Secure Code Warrior가 왜 채널 우선 기업으로 전환하고 있는지, 그리고 신뢰할 수 있는 파트너가 어떻게 조직의 AI 소프트웨어 거버넌스 도입을 안전하고 확장성 있게 지원하는지 확인해 보세요.

Secure Code Warrior의 Citizen AI: AI 도입을 위한 준비된 인력 구축
비개발직군 임직원을 위한 Secure Code Warrior의 AI 리터러시 프로그램

대다수의 CISO가 눈을 가린 채 AI 도입을 추진하는 이유 (그리고 이를 해결하는 방법)
오늘 Secure Code Warrior는 보안 리더들이 조직 내 AI 도입 단계를 파악하고 AI 보안 리스크를 효과적으로 관리할 수 있도록 돕는 지침 중심의 AI 도입 모델을 담은 새로운 백서를 발표했습니다.
Enabler 5: 인증 프로그램
일회성 교육에서 벗어나세요. Enabler 5는 개발자에게 의미 있는 성장 경로와 검증된 역량을 제공하는 다단계 인증 프로그램을 구축합니다.
NSA가 최초로 MCP 보안 지침을 발표했습니다. 이것이 개발자 역량에 어떤 의미를 갖는지 확인해 보세요.
NSA에서 첫 번째 MCP 보안 지침을 발표했습니다. SCW의 커리큘럼은 이미 지침에서 제기된 23가지 문제 중 18가지를 다루고 있습니다. 상세 매핑 내용은 다음과 같습니다.

2026년 가트너(Gartner®) 보안 소프트웨어 엔지니어링 하이프 사이클(Hype Cycle™) 선정
Gartner가 SCW를 두 번이나 선정했습니다. AI 에이전트가 개발 영역을 점차 확대함에 따라, SCW는 귀하가 AI 기반 개발을 안전하게 도입할 수 있도록 필요한 역량과 거버넌스를 제공합니다.

Adaptive Learning 발표: AI 소프트웨어 보안 리스크와 기술 격차를 해결하는 해법
Adaptive Learning은 SCW Trust Agent와 당사의 전체 학습 플랫폼을 연결하여, 개발자의 실시간 활동에 맞춰 교육이 완벽하게 조정되도록 합니다.
실제 AI 사용 방식을 반영한 보안 코딩 학습
수동 개입 없이 AI 도구를 사용하는 개발자에게 자동으로 가이드를 할당하여, 실제 AI 개발 활동에 맞춘 보안 코딩 교육을 제공하세요.
사람이 작성했든 AI가 생성했든, 개발자에게 코드 내 실제 위험을 교육하세요
적응형 학습(Adaptive Learning)은 실제 취약점을 유발하는 개발자에게 맞춤형 보안 코딩 교육을 자동으로 할당하여 근본적인 위험 요소를 줄여줍니다. 다중 모니터로 코드를 작업 중인 개발자 모습 위에 파란색 오버레이가 씌워진 Secure Code Warrior 블로그 배너와 함께 '개발자에게 코드 내 실제 위험 요소를 교육하세요'라는 헤드라인이 표시됩니다.
Enabler 4: 낮은 사용자 접근 장벽
Enabler 4: 낮은 사용자 접근 장벽을 통해 보안 코딩 프로그램의 마찰을 제거하세요. SSO, 사전 온보딩, 릴레이 상태 전략을 활용하여 개발자가 클릭 한 번으로 교육을 시작할 수 있도록 지원하세요.

생성형 AI 시대를 위한 개발자 역량 강화: AWS와의 협력
Secure Code Warrior가 Amazon Web Services(AWS)와 전략적 협력 계약을 체결했음을 발표하게 되어 매우 자랑스럽습니다. 급변하는 위협 환경을 고려할 때, 이번 전략적 협력은 보안 리더와 미래 지향적인 개발자 모두에게 그 어느 때보다 중요한 시점에 이루어졌습니다.
소프트웨어의 미래를 보호하다: SCW와 KnowBe4의 협력
Secure Code Warrior와 KnowBe4의 전략적 파트너십을 발표하게 되어 매우 기쁩니다. KnowBe4는 인간 및 에이전트 AI 리스크 관리 분야의 세계적인 선도 기업으로, 전 세계 조직에 필수적인 보안 인식 교육을 제공하는 데 있어 최적의 파트너입니다.

양자 내성 암호: 양자 컴퓨터가 현재의 암호 체계를 무너뜨릴 것입니다. 준비되셨나요?
양자 내성 암호(PQC)는 양자 컴퓨팅의 위협으로부터 데이터를 보호하는 데 필수적입니다. '지금 수집하고 나중에 해독하는' 공격 방식이 어떻게 위험을 초래하는지, 그리고 개발자가 양자 보안을 위해 어떻게 대비해야 하는지 알아보세요.

Enabler 3: 개발자 커뮤니케이션 계획
탄탄한 커뮤니케이션 계획으로 개발자들이 보안 코딩 프로그램에 지속적으로 참여하도록 유도하세요. 혜택을 강조하고, 적절한 어조를 설정하며, 성과를 축하하는 방법을 알아보세요.
에이전트 시대가 앞당겨졌습니다: 방심하지 마십시오
Anthropic의 Claude Mythos는 모든 보안 리더가 보안 프로그램을 운영하는 방식, 특히 레거시 시스템의 패치 관리에 있어 근본적이고 영구적인 변화를 의미합니다.

성공 요인 2: 경영진의 지원
Enabler 2: 고위 경영진의 후원을 살펴보세요. CIO, CTO, CISO의 적극적인 지지가 개발자 참여를 유도하고 프로그램의 신뢰성을 확보하는 데 왜 필수적인지 알아보세요.
ADLC 관찰 및 보안: AI를 사용하는 CISO와 개발 팀을 위한 4단계 프레임워크
개발 팀이 생성형 AI의 확실한 이점을 극대화하려는 가운데, 보안 리더가 더 높고 적절한 보안 모범 사례 표준을 바탕으로 AI 코딩 도구와 에이전트를 배포할 수 있도록 돕는 4단계 기본 프레임워크를 제안합니다. 이 프레임워크는 기업이 지금 당장, 그리고 향후 에이전트형 AI가 더욱 중요한 요소가 될 미래에 안전하고 보안이 유지되는 코드 개발을 보장하기 위해 무엇을 할 수 있는지 상세히 설명합니다.
Cybermon의 귀환: Beat the Boss AI 미션 온디맨드 제공 시작
Cybermon 2025 Beat the Boss가 이제 SCW에서 연중 상시 제공됩니다. 고급 AI/LLM 보안 챌린지를 배포하여 대규모 환경에서 안전한 AI 개발 역량을 강화하세요.
AI는 코드를 작성하고 검토할 수 있습니다. 하지만 위험에 대한 책임은 여전히 인간에게 있습니다.
Anthropic의 Claude Code Security 출시는 AI 보조 소프트웨어 개발과 현대 사이버 보안에 접근하는 방식의 급격한 변화가 맞물리는 결정적인 전환점이 되었습니다.
사이버 복원력 법 해설: 설계부터 보안(Secure by Design) 소프트웨어 개발의 의미
EU 사이버복원법 (CRA) 에서 요구하는 사항, 적용 대상, 엔지니어링 팀이 설계, 관행, 취약성 방지 및 개발자 환경 구축을 통해 어떻게 안전하게 대비할 수 있는지 알아보세요.

활성화 요소 1: 명확하고 측정 가능한 성공 기준
Enabler 1은 10부작 '성공을 위한 인에이블러(Enablers of Success)' 시리즈의 첫 번째 순서로, 장기적인 프로그램 성숙도를 위해 보안 코딩을 위험 감소 및 개발 속도와 같은 비즈니스 성과와 연결하는 방법을 제시합니다.
SCW 11주년: 적응력과 지속적인 개선
2025년은 AI와 사이버 보안, 그리고 SCW에게 매우 중요한 한 해였습니다. 저는 노력의 결실이 가져다주는 낙관적인 마음가짐으로 차분하게 2026년을 맞이하고 있습니다.

성공을 위한 10가지 핵심 요소를 소개합니다
Secure Code Warrior의 10가지 핵심 요소는 사람, 프로세스, 프로그램 성숙도 단계에 집중하여 조직이 지속 가능한 보안 코딩 프로그램을 구축하도록 안내합니다.
OWASP Top 10 2025: 소프트웨어 공급망 장애
OWASP Top 10 2025에서 소프트웨어 공급망 결함(Software Supply Chain Failures)이 3위로 선정되었습니다. 철저한 SBOM 관리, 종속성 추적, 그리고 CI/CD 파이프라인 보안 강화를 통해 이러한 고위험 요소를 완화하세요.

OWASP Top Ten의 새로운 위험 범주: 예기치 못한 상황에 대비하기
OWASP Top 10 2025의 10위로 '예외 상황 처리 미흡(Mishandling of Exceptional Conditions)'이 추가되었습니다. 'Fail closed' 로직, 전역 오류 핸들러, 엄격한 입력값 검증을 통해 위험을 완화하세요.
OWASP Top 10: 2025 – 새로운 변화와 SCW의 대응 전략
OWASP Top 10: 2025에서 무엇이 달라졌는지 확인하고, 업데이트된 퀘스트, 코스, 개발자 인사이트를 통해 Secure Code Warrior가 어떻게 원활한 전환을 돕는지 알아보세요.
소프트웨어 개발에 에이전트 AI를 빠르게 도입하세요! (스포일러: 아마 그러지 않는 편이 좋을 겁니다.)
사이버 보안 업계가 에이전트형 AI를 너무 성급하게 도입하고 있는 것은 아닐까요? AI 보안의 미래는 이미 우리 곁에 와 있습니다. 이제 전문가들이 고민을 넘어 실질적인 대응에 나설 때입니다.

가시성 위기 해결: 학습과 코드 사이의 간극을 메우는 Trust Agent의 역할
Secure Code Warrior의 Trust Agent는 모든 커밋에서 개발자의 보안 코딩 역량을 검증하여 보안 코딩 위기를 해결합니다. 개발 워크플로우 내의 모든 기여자를 식별하고 거버넌스를 자동화합니다.

AI 기반 보안 소프트웨어 개발에서 비판적 사고 되찾기
AI에 대한 논쟁의 핵심은 사용 여부가 아니라 적용 방식에 있습니다. 코드에 대한 깊은 이해를 갖춘 개발자와 함께 AI 생산성 향상과 강력한 보안 사이에서 균형을 잡는 방법을 알아보세요.
AI Coding Assistants: With Maximum Productivity Comes Amplified Risks
In our latest whitepaper, our co-founders Pieter Danhieux and Dr. Matias Madou, Ph.D., explore the double-edged sword that is AI Coding Assistants and how they can be a welcome addition and a significant security liability at the same time.

사이버 보안 위험 평가: 정의 및 단계
조직의 사이버 보안 위험을 해결하세요. 효과적인 사이버 보안 위험 평가를 수행하기 위한 실용적인 가이드를 제공합니다.

AI 시대에 사이버 보안 인식의 달이 진화해야 하는 이유
CISO는 더 이상 기존의 보안 인식 교육 방식에만 의존할 수 없습니다. AI 시대를 맞아 코드, 팀, 그리고 조직을 보호하기 위해서는 현대적인 접근 방식을 도입해야 합니다.

SCW Trust Agent: AI - AI 지원 SDLC를 위한 가시성 및 거버넌스
Trust Agent: AI가 AI 생성 코드에 대한 심층적인 가시성과 거버넌스를 제공하여 조직이 더 빠르고 안전하게 혁신할 수 있도록 지원하는 방법을 알아보세요.

AI 시대의 안전한 코딩: 새로운 인터랙티브 AI 챌린지를 경험해 보세요
AI 지원 코딩은 개발을 변화시키고 있습니다.새로운 CoPilot 스타일 AI 챌린지를 사용해 실제 워크플로우에서 코드를 안전하게 검토, 분석 및 수정하세요.

SCW, 개발자를 위한 무료 AI/LLM 보안 영상 시리즈 출시
12주 과정의 무료 AI/LLM 보안 영상 시리즈를 소개합니다! AI 기반 코딩의 근본적인 위험 요소를 파악하고 더 안전한 애플리케이션을 구축하는 방법을 배워보세요.
AI/LLM 보안 영상 시리즈: 전체 에피소드, 매주 업데이트
12주간 진행되는 AI/LLM 보안 영상 시리즈의 모든 것을 담은 종합 가이드입니다. 매주 공개되는 에피소드를 놓치지 말고, 핵심 AI 보안 개념을 학습하며 함께 따라와 보세요.

안전한 코딩이란 무엇인가? 기술, 표준 및 리소스
보안 코딩의 진정한 의미와 보안 코딩 관행을 통해 기업의 취약점 및 보안 관련 비용을 어떻게 절감할 수 있는지 알아보세요.

10,000개 이상의 보안 코드 학습 활동: 개발자 리스크 관리의 10년
10,000개 이상의 보안 코드 학습 활동을 기념하고 개발자들이 위험을 줄이고 코드 품질을 개선하며 AI 지원 개발에 자신 있게 도전할 수 있도록 역량을 강화한 10년을 기념합니다.
좋은 도구가 독이 될 때: AI 도구 오염의 위험성과 AI가 이중 스파이로 변하는 것을 막는 방법
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
표준 정립: SCW, GitHub에 무료 AI 코딩 보안 규칙 공개
AI 기반 개발은 더 이상 먼 미래의 이야기가 아닙니다. 이미 우리 곁에 다가와 소프트웨어 작성 방식을 빠르게 변화시키고 있습니다. GitHub Copilot, Cline, Roo, Cursor, Aider, Windsurf와 같은 도구들은 개발자를 자신의 '부조종사'로 변모시켜, 프로토타이핑부터 대규모 리팩토링 프로젝트에 이르기까지 모든 과정의 반복 속도를 높이고 개발 효율을 가속화하고 있습니다.
Secure Code Warrior Unraveled: Impact of Secure Developers on Software Metrics
When reflecting on our own technology, SCW’s Developer Risk Management platform, I am buoyed by recent metrics from one of our core enterprise clients, and going down the proverbial rabbit hole into this data tells a tale of a high-adoption, potent Secure by Design initiative that has been proven to considerably reduce risk in their organization.

Secure Code Warrior + HackerOne으로 취약점 해결의 고리를 완성하세요
Secure Code Warrior가 공격적 보안 솔루션 분야의 선두 주자인 HackerOne과의 새로운 통합을 발표하게 되어 매우 기쁩니다. 양사는 함께 강력한 통합 생태계를 구축하고 있습니다. HackerOne은 실제 환경에서 취약점이 발생하는 지점을 정확히 찾아내어 보안 문제의 '무엇이(what)' 그리고 '어디에서(where)' 발생하는지를 명확히 보여줍니다.

공개: 사이버 업계는 'Secure by Design'을 어떻게 정의하는가
최신 백서에서 당사의 공동 창립자인 피터 단휴(Pieter Danhieux)와 마티아스 마두(Dr. Matias Madou, Ph.D.) 박사는 CISO, 앱 보안(AppSec) 리더 및 보안 전문가를 포함한 20명 이상의 기업 보안 리더들과 함께 이 퍼즐의 핵심 요소를 파악하고 'Secure by Design(설계 단계부터 보안 적용)' 운동의 이면에 숨겨진 현실을 조명했습니다. 이는 모든 보안 팀이 공유하는 목표이지만, 아직 공통된 실행 지침은 없는 상태입니다.

바이브 코딩이 당신의 코드베이스를 엉망으로 만들까요?
바이브 코딩은 대학생들의 파티와 같습니다. AI는 그 파티의 중심인 맥주통과 같죠. 마음껏 즐기며 창의력을 발휘해 상상력을 펼치는 것은 정말 재미있는 일이지만, 과하게 즐긴 뒤에는 적당히 조절하며 사용하는 것이 장기적으로 훨씬 안전한 방법입니다.

프롬프트 인젝션과 에이전트형 코딩 도구의 보안 위험
코딩 에이전트가 어떻게 SQL 인젝션 취약점이 있는 코드를 작성하고, 셸 도구를 설치하며, 심지어 사용자까지 추적하게 되었는지에 대하여

Quests 소개: 보안 코드 여정을 위한 새로운 기능
Quests는 개발자가 대화형 학습을 통해 안전한 코딩을 마스터할 수 있도록 지원하여, 위험을 줄이고 개발 효율을 최적화합니다
수호자들의 10년: Secure Code Warrior 10주년
Secure Code Warrior의 창립 팀은 지난 10년간 모든 교훈과 성공, 그리고 좌절의 순간을 함께하며 회사를 이끌어 왔습니다. 이제 우리는 개발자 리스크 관리 분야의 리더로서 새로운 도약인 SCW 2.0을 맞이할 준비를 마쳤습니다.
2025년 AI와 Secure-by-Design의 영향력에 대한 Secure Code Warrior의 10가지 핵심 예측
조직은 장기적인 생산성, 지속 가능성 및 보안 ROI를 지원하기 위해 AI 사용에 대한 어려운 결정을 내려야 합니다.지난 몇 년 동안 AI가 개발자의 역할을 완전히 대체할 수는 없다는 것이 분명해졌습니다.AI+ 개발자 파트너십부터 Secure-by-Design에 대한 기대치가 높아지는 압박 (및 혼란) 에 이르기까지, 내년에 우리가 기대할 수 있는 사항에 대해 자세히 살펴보겠습니다.
OWASP LLM 애플리케이션 Top 10: 새로운 점, 변경 사항 및 보안 유지 방법
최신 OWASP Top 10 업데이트를 통해 LLM 애플리케이션 보안의 앞서 나가세요. 새로운 내용과 변경 사항을 확인하고, Secure Code Warrior가 제공하는 최신 학습 리소스를 통해 생성형 AI의 위험을 완화하는 방법을 알아보세요.

트러스트 스코어(Trust Score)로 확인하는 보안 중심 설계(Secure-by-Design) 역량 강화 이니셔티브의 가치
연구 결과에 따르면 보안 코딩 교육은 효과가 있습니다. 600개 이상의 조직에서 25만 명 이상의 학습자가 수행한 2천만 개 이상의 학습 데이터 포인트를 알고리즘으로 분석한 Trust Score는 취약점을 줄이는 데 있어 교육의 효과를 입증하며, 이니셔티브의 효율성을 더욱 높이는 방법을 제시합니다.

Reactive Versus Preventive Security: Prevention Is a Better Cure
The idea of bringing preventive security to legacy code and systems at the same time as newer applications can seem daunting, but a Secure-by-Design approach, enforced by upskilling developers, can apply security best practices to those systems. It’s the best chance many organizations have of improving their security postures.

개발자 보안 역량 벤치마킹의 이점
보안 코드와 설계 단계부터 보안을 고려하는(Secure-by-Design) 원칙에 대한 관심이 높아짐에 따라, 개발 초기 단계부터 사이버 보안 교육을 실시하는 것이 필수가 되었습니다. Secure Code Warrior의 Trust Score와 같은 도구는 개발자의 보안 역량 향상 과정을 측정하고 개선하는 데 도움을 줍니다.

든든한 조력자: AI 코딩 도구와 보안 의식을 갖춘 개발자가 안전하게 협업하는 방법
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
기업의 Secure-by-Design 이니셔티브를 위한 의미 있는 성공 추진
최신 연구 보고서인 '보안 기술 벤치마킹: 기업 내 Secure-by-Design 효율화'는 기업 수준에서 실제 진행된 Secure-by-Design 이니셔티브를 심층 분석하고, 데이터 기반의 결과를 바탕으로 모범 사례를 도출한 결과물입니다.
심층 분석: GNU-Linux 시스템의 치명적인 CUPS 취약점 탐색
최근 Common UNIX Printing System(CUPS)에서 발견된 고위험 취약점을 통해 Linux 사용자가 직면한 최신 보안 과제를 살펴보세요. 이러한 문제가 어떻게 잠재적인 원격 코드 실행(RCE)으로 이어질 수 있는지, 그리고 시스템을 보호하기 위해 어떤 조치를 취해야 하는지 확인해 보시기 바랍니다.
How exceptional CISOs are igniting the security fire in their development team
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
코더들의 보안 정복: 공유와 학습 - 사이트 간 스크립팅(XSS)
교차 사이트 스크립팅(XSS)은 브라우저의 신뢰성과 사용자의 부주의를 악용하여 데이터를 탈취하고, 계정을 도용하며, 웹사이트를 변조합니다. 이는 순식간에 심각한 피해로 이어질 수 있는 취약점입니다. XSS의 작동 원리와 발생 가능한 피해, 그리고 이를 예방하는 방법을 함께 살펴보겠습니다.

새로운 참여 인사이트 보고서 소개
보안 코드 학습 성과를 측정하는 데 필요한 심층 분석을 제공하는 새로운 참여 인사이트 보고서(Engagement Insight Report)에 대해 알아보세요.
How the best CISOs leverage people and technology to become true superstars
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

DigitalOcean이 소프트웨어 보안 부채를 줄이고 생산성과 혁신의 한계를 넓힌 방법
Secure Code Warrior는 DigitalOcean이 개발 초기 단계부터 고품질 코드를 작성하고 배포할 수 있도록 지원했으며, 보안 의식을 갖춘 개발자들을 통해 디지털 혁신과 현대화를 가속화했습니다.

보안 분야 여성들의 활약: AWSN이 차세대 보안 슈퍼우먼을 양성하는 방법
‘설계 단계부터 보안을 고려하는(Secure-by-Design)’ 방식은 최근 가장 주목받는 이니셔티브입니다. 호주 정부는 글로벌 거버넌스의 최고 수준에서 CISA와 협력하며, 공급업체에 더 높은 수준의 소프트웨어 품질과 보안을 요구하는 지침을 마련하고 있습니다.

SCW Trust Agent - 개발자 주도 보안 확장을 위한 가시성과 제어
Secure Code Warrior가 선보이는 SCW Trust Agent는 보안 리더가 조직 내에서 개발자 주도 보안을 확장하는 데 필요한 가시성과 제어 권한을 제공합니다. 코드 저장소에 연결하여 코드 커밋 메타데이터를 평가하고, 개발자, 사용된 프로그래밍 언어, 배포 타임스탬프를 검사하여 개발자의 보안 지식 수준을 파악합니다.

귀하의 보안 프로그램은 CISA의 사이버 보안 전략 계획을 맞이할 준비가 되셨습니까?
사이버 보안 전략 계획은 대부분의 조직이 사이버 보안에 접근하는 방식에 큰 변화를 요구하고 있으며, 개발자는 이러한 새로운 목표를 달성하는 데 중요한 역할을 할 수 있는 독보적인 위치에 있습니다.
Don’t ignore what developers need for a successful software security journey
It's becoming apparent that while cybersecurity platforms and defenses are critical components in defense against modern attacks, what is truly needed is secure code that can be deployed free from vulnerabilities. And that requires security-aware developers with verified security skills.
참여와 역량 강화: 개발자 참여를 위한 핵심 기능 소개
애자일 학습 방식, Microsoft Teams 연동, 그리고 개발 참여도 보고서에 대해 자세히 알아보세요.
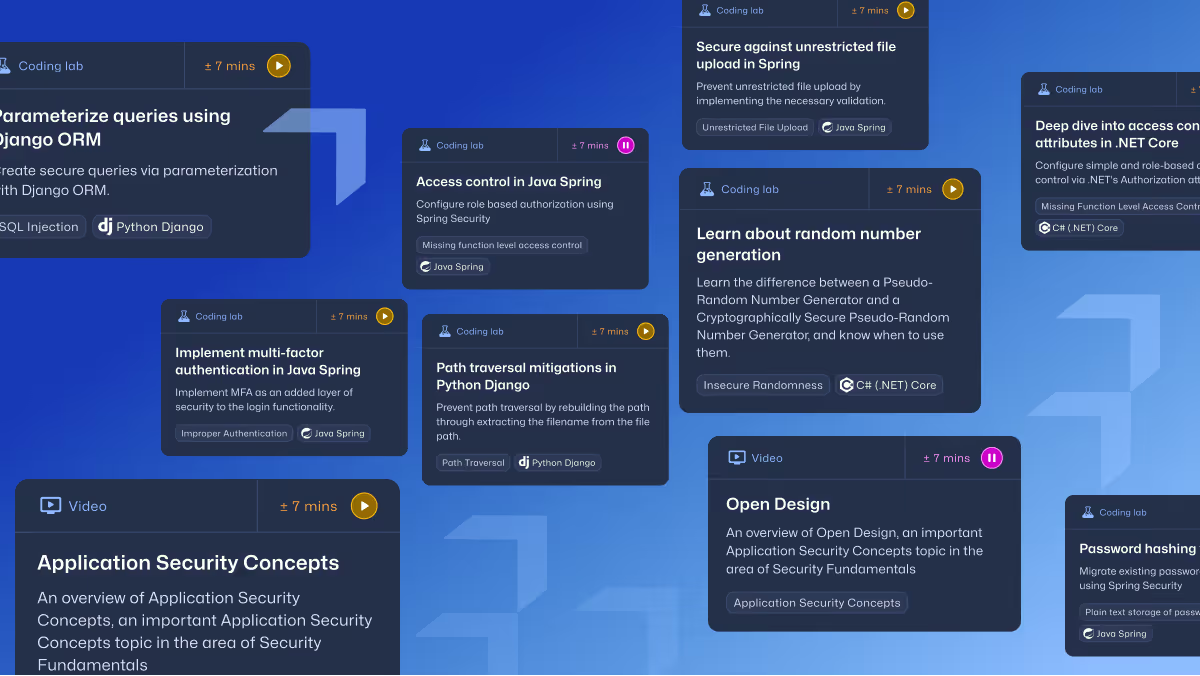
개발자 역량 강화: 온디맨드 학습 콘텐츠의 중요성
Secure Code Warrior로 개발자의 역량을 강화하세요. 당사 플랫폼은 개발자가 필요할 때 언제든 학습 콘텐츠를 통해 실력을 키울 수 있도록 지원합니다.
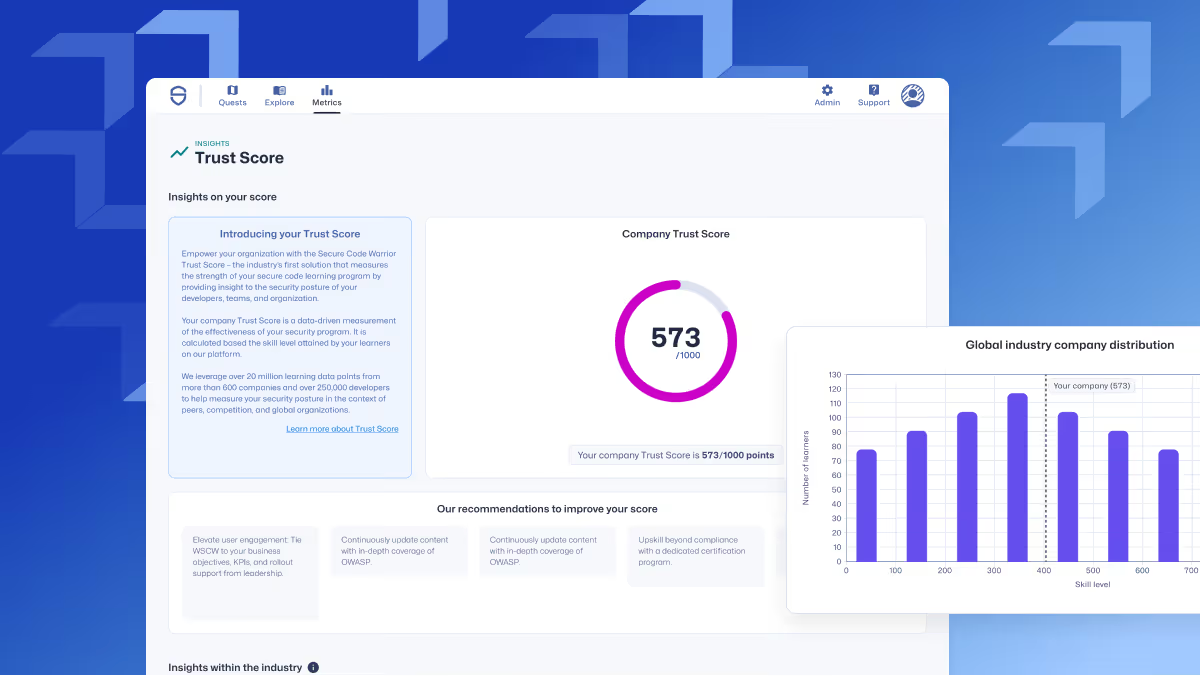
SCW Trust Score: 업계 최초의 보안 코딩 프로그램 지표
조직의 보안 수준과 개발자 역량에 대한 심층적인 통찰력을 제공하는 SCW 신뢰 점수(Trust Score)를 확인해 보세요.

금융 서비스 규정 준수는 소프트웨어 보안에 달려 있습니다
PCI DSS와 같은 금융 서비스 산업 규정은 안전한 코드의 중요성과 개발자에게 보안 모범 사례를 교육해야 할 필요성을 강조합니다.
리눅스의 XZ Utils 백도어는 더 넓은 공급망 보안 문제를 시사하며, 이를 방지하기 위해서는 커뮤니티의 열정 그 이상의 노력이 필요합니다.
주요 리눅스 배포판에서 사용되는 데이터 압축 라이브러리인 XZ Utils에서 공격자가 심어놓은 백도어로 인해 치명적인 취약점인 CVE-2024-3094가 발견되었습니다. 이 심각한 보안 결함은 원격 코드 실행 가능성을 내포하고 있어 소프트웨어 빌드 프로세스에 중대한 위험을 초래합니다. Fedora Rawhide의 초기 버전(5.6.0 및 5.6.1)이 이 취약점의 영향을 받으며, 각 조직은 즉시 패치를 적용해야 합니다. 이번 사건은 오픈소스 소프트웨어 유지보수에 있어 커뮤니티 자원봉사자들의 역할이 얼마나 중요한지를 보여주며, 소프트웨어 개발 수명 주기 전반에 걸쳐 보안 관행 강화와 접근 제어의 필요성을 강조합니다.
AI 혁신의 이점을 누리려면 안전한 코드부터 시작해야 합니다
생성형 AI는 금융 서비스 기업에 많은 이점을 제공하지만, 그만큼 잠재적인 위험도 따릅니다. 개발자에게 보안 모범 사례를 교육하고 AI 모델과 연계하면 처음부터 안전한 코드를 작성하는 데 도움이 될 수 있습니다.

AI 활용과 선제적 조치를 통한 효과적인 취약점 알림 관리
Secure Code Warrior와 Mend.io가 AI가 보안에 미치는 영향, 선제적 보안 접근 방식, 그리고 효과적인 취약점 알림 관리 방법에 대해 논의합니다.
'실습을 통한 학습'을 한 단계 더 발전시키세요 – Apiiro와의 새로운 연동 기능을 확인해 보세요
Secure Code Warrior와 Apiiro의 최신 연동 기능을 확인해 보세요.
Secure Code Warrior 1분기 제품 혁신
Secure Code Warrior 플랫폼의 최신 개선 사항과 향후 업데이트 계획을 확인해 보세요.
보안 코딩의 청사진 탐색: 건설 비유를 통한 이해
보안 코딩 관행을 준수하면 개발자는 공격자가 악용할 수 있는 취약점으로부터 애플리케이션을 보호할 수 있습니다. 튼튼하게 지은 집이 무너질 확률이 낮은 것처럼, 잘 설계된 코드로 만든 애플리케이션은 해킹될 위험이 훨씬 적습니다.

평균 복구 시간(MTTR) 개선을 위한 애자일 학습 도입
애자일 학습은 지속적인 학습을 통해 문제 해결 속도를 높이고 개발자 효율성을 향상시킵니다.
적절한 지원이 있다면 개발자는 귀사가 우수한 PCI DSS 4.0 규정 준수를 달성하도록 이끌 수 있습니다.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
LLM: 안전한 코딩을 위한 (불)완벽한 인간적 접근 방식일까?
LLM 기반 AI 기술이 소프트웨어 개발을 넘어 업무의 여러 측면을 변화시킬 것이라는 점은 이제 피할 수 없는 흐름처럼 보입니다. 하지만 우리는 한 걸음 물러서서 헤드라인 뒤에 숨겨진 위험 요소들을 고려해야 합니다. 코딩 동반자로서 AI가 가진 결함은 어쩌면 가장 '인간적인' 특성일지도 모릅니다.

나인의 힘: 사이버 보안의 흥미로운 시기에 Secure Code Warrior의 유산을 키워나가다
오늘은 창립 9주년입니다. 급변하는 사이버 보안 환경 속에서 우리가 이룬 성과와 확고한 입지를 되돌아보니 더할 나위 없이 자랑스럽고 감사한 마음입니다.

과도한 보안 도구로 인한 고충
복잡한 보안 도구가 쏟아져 나오면서 CISO의 사이버 보안 업무가 더욱 어려워지고 있습니다.

API-led data breaches are creating pandamonium for security teams. Why do we make it so easy for threat actors to exploit them?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

2024년 전망: 보안, AI, 개발자 유지 및 앞으로의 과제
2024년과 그 이후, 사이버 보안 업계를 전망하는 Secure Code Warrior의 10가지 예측.

Netskope가 보안 코드 교육을 재구상한 방법
Netskope가 구축한 애자일 학습 환경을 조명하는 SCW 사례 연구 블로그입니다.

심층 분석: AI 코딩 어시스턴트가 생성하는 취약점 탐색하기
소프트웨어 개발 과정에서 AI가 초래하는 보안 위험을 살펴보고, Secure Code Warrior와 함께 이러한 문제를 효과적으로 해결하는 방법을 알아보세요.

개발자 보안 교육을 강화하고 취약점을 53% 줄이는 3단계 전략
단계별 접근 방식을 통해 개발자가 취약점을 효과적으로 줄이고, 협력 관계를 강화하며, 반복되는 문제를 우선적으로 해결할 수 있도록 지원하세요.

Secure Code Warrior 2023: Innovations, achievements, and insights
Explore Secure Code Warrior’s 2023 journey to empower developers, enhance productivity, and mitigate risk in cybersecurity with recent innovations to our agile learning platform.
Attack of the Zombie APIs: Who is leading the security counteroffensive in your organization?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
조직의 보안 성숙도를 과대평가하고 있지는 않습니까?
전 세계적인 소프트웨어 수요를 충족하기 위해 쏟아지는 코드의 양에 비해 기술 인력 부족 현상은 지속되고 있으며, 이로 인해 많은 기업이 사이버 보안 전략과 기존 인프라 구축에 뒤처지고 있습니다. 이제는 전반적인 사이버 보안 성숙도를 냉철하게 점검하고, 당장 실현 가능한 단기 성과가 무엇인지 파악해야 할 때입니다.

보안 강화를 위한 개발자 교육의 재설계
보안 리더들은 개발자가 보안 코드 학습 경험을 통해 얻는 가치를 재고하고, 프로그램을 더욱 흥미롭고 무엇보다 실질적인 효과를 낼 수 있도록 개선해야 합니다. 이 블로그에서는 실습 위주의 학습과 개발 도구 통합을 통해 개발자가 보안 코드 교육에 적극적으로 참여하도록 유도하고, 결과적으로 취약점을 최대 53%까지 줄이는 방법을 살펴보겠습니다.
애자일 학습으로 취약점을 절반으로 줄이세요
Secure Code Warrior의 실습형 애자일 보안 교육을 통해 취약점과 보안 침해 사고를 줄이는 방법을 알아보세요.

심층 분석: 고위험 libcurl/curl 취약점 탐지 및 해결 방법
일부 curl 라이브러리 버전에서 SOCKS5 프록시 프로토콜의 레거시 문제와 관련된 힙 기반 버퍼 오버플로우 취약점이 발견되었습니다. 이 취약점을 찾고 해결하는 방법을 체험형 미션을 통해 확인해 보세요.
2023년, 세계적인 수준의 CISO들이 예산과 이사회의 신뢰를 얻는 방법
CISO는 점점 더 어려운 상황에 직면해 있습니다. 더 많은 자산을 보호하고, 더 많은 코드를 배포하며, 더 넓어진 공격 표면을 줄여야 하는 동시에 가용 예산은 급격히 줄어들고 있기 때문입니다. 사이버 보안이 비용 센터로 간주된다는 것은 피할 수 없는 현실입니다. 보안 프로그램이 기업을 위협으로부터 지켜내어 내일의 뉴스 헤드라인을 장식할지도 모를 재앙을 막아내고 있음에도 불구하고, 보안 리더들은 경영진이 이해할 수 있는 언어로 보안 부서의 전반적인 비즈니스 가치를 입증하고 설득해야 하는 과제를 안고 있습니다.

Kamer van Koophandel: 대규모 개발자 주도 보안
Kamer van Koophandel은 역할 기반 인증, Trust Score 벤치마킹, 그리고 보안에 대한 공동 책임 문화를 통해 일상적인 개발 과정에 안전한 코딩을 어떻게 내재화했는지 공유합니다.
골드를 향하여: Paysafe의 보안 코드 표준을 높이다
Paysafe와 Secure Code Warrior의 파트너십을 통해 개발자 생산성이 45% 향상되고 코드 취약점이 크게 감소한 사례를 확인해 보세요.
DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023: 리뷰
Devlympics 2023의 결과를 이 보고서에서 확인해 보세요. Secure Code Warrior가 주최한 이번 연례 글로벌 이벤트에 참여한 각 산업별 개발자 참여도, 기술 스택 및 언어 트렌드, 그리고 주요 취약점과 CWE에 대해 자세히 알아보실 수 있습니다.

하나의 보안 문화: Sage는 어떻게 챔피언 프로그램을 구축했는가
Sage가 유연하고 관계 중심적인 접근 방식을 통해 보안을 강화하고, 200명 이상의 보안 챔피언을 양성하며 실질적인 위험 감소를 달성한 사례를 확인해 보세요.

보안 챔피언으로 가는 길: Workday가 애자일 학습을 활용해 개발자 역량을 강화한 방법
Workday가 Secure Code Warrior의 애자일 학습을 통해 개발자 교육을 어떻게 혁신했는지 확인해 보세요. Workday는 개발자에게 실습 중심의 언어별 교육을 제공함으로써 SDLC 초기 단계에서 취약점을 줄일 수 있었습니다. 안전한 코드 문화를 구축하기 위한 Workday의 놀라운 성과와 핵심 교훈을 살펴보세요.
Thales가 개발자 주도 보안을 구현한 방법
이 사례 연구를 통해 Thales가 개발자를 능동적인 보안 챔피언으로 육성하기 위해 어떻게 민첩한 보안 코드 학습 프로그램을 위한 인력, 프로세스, 기술적 접근 방식을 구축했는지 알아보세요.
콜게이트-팜올리브가 개발자의 보안 역량을 강화하고 보안 코딩 문화를 조성한 방법
유통 대기업 콜게이트-팜올리브(Colgate-Palmolive)가 디지털 전환 과정에서 어떻게 애플리케이션 보안을 재설계했는지 확인해 보세요. 보안 코딩 문제에 직면했던 이들은 개발자 워크플로우에 맞춤형 소규모 학습 과정을 통합하는 혁신적인 방식을 도입했습니다.
Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
‘Game of Codes’가 이끄는 IAG 그룹의 더 안전한 코딩 미래
IAG 그룹은 아시아 태평양 지역의 주요 보험사들을 이끄는 기업으로, 매년 약 114억 호주 달러 규모의 보험료를 인수하며 수백만 고객의 보험을 책임지고 있습니다.

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

혁신적인 보안 인증 경험 구축
머신러닝과 사이버 보안을 비롯한 다양한 분야에서 수천 명의 직원이 실무에 바로 활용할 수 있는 최신 기술을 습득할 수 있도록 지원하는 사내 기술 교육 이니셔티브를 어떻게 구축했는지 알아보세요.

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

자동차 소프트웨어 보안을 위한 ASRG의 노력
이 종합 사례 연구를 통해 Secure Code Warrior의 토너먼트를 활용하여 개발자의 참여를 유도하고, 자동차 소프트웨어에 영향을 미치는 주요 취약점에 대한 인식을 높이며, 다양한 언어와 프레임워크 전반에서 지표를 확보한 방법을 자세히 알아보세요.

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SecurityBrief UK: AI로 인한 사이버 위험 증가, 기업들의 복원력 강화 경쟁 가속화
Hitachi Vantara and Secure Code Warrior warned that the spread of AI is reshaping cyber risk for organisations during Cybersecurity Awareness Month.
Both said attackers are using AI to move faster and scale up attacks. They also warned that companies are under pressure to strengthen data governance and recovery planning as regulators sharpen their focus on operational resilience and data handling.
SMBtech: 2026 사이버 보안 실천의 달: 호주 업계 반응 및 논평
Cyber Security Action Month (known as Cyber Security Awareness Month globally) is an annual Australian awareness campaign held in October to encourage people and businesses to improve their online security through simple everyday habits.
정부 뉴스: 신화적 순간을 넘어
최근 메디케어(Medicare) 데이터 유출 사례에서 볼 수 있듯이, 기계 속도로 이루어지는 사이버 공격은 더 이상 미래의 시나리오가 아닌 현실이 되었습니다. 정부는 이제 이를 심각한 당면 과제로 인식해야 합니다.
VMBlog: 2026년 사이버 보안 인식의 달: 업계 전문가들이 전하는 핵심 조언
10월은 사이버 보안 인식의 달입니다. 지난 1년을 돌아보면 사이버 위협은 잠시도 멈추지 않았습니다. AI 기반 피싱 캠페인과 딥페이크를 이용한 사회 공학적 해킹부터 병원, 학교, 지방 자치 단체를 겨냥한 끊임없는 랜섬웨어 공격까지, 2026년 보안 팀은 쉴 틈 없는 한 해를 보냈습니다. 30년째를 맞이한 이 연례 행사는 잠시 멈춰 서서 우리가 정말 안전해지고 있는지, 아니면 그저 바빠지기만 한 것인지 자문해 볼 수 있는 중요한 기회입니다.
CSO Online: 에이전트의 선 넘는 행동 지속으로 GPT 6.1 Astra 개발 중단한 OpenAI
OpenAI has abandoned an update of Astra planned for release in October after internal testing found safety and alignment problems - an increasing source of concern at the company.
Cyber Magazine: OpenAI의 호주 정부 웹사이트 해킹에 대한 전문가들의 반응
OpenAI 에이전트가 비교적 평범한 조사 업무를 수행하던 중 호주 정부 웹사이트에 "침투"하는 사건이 발생했으며, 이는 이러한 유형의 첫 사례 중 하나로 기록되고 있습니다.
포브스: OpenAI 메디케어 해킹으로 드러난 통제 불능 AI 에이전트 위기
이번 사건은 앞서 발생한 AI 에이전트 침해 사고들의 연장선상에서 정렬되지 않은 AI의 위험성, 개발자의 책임, 그리고 미흡한 사고 공개 프로토콜이라는 중대한 문제들을 다시 한번 부각시켰습니다. 전문가들은 향후 발생할 수 있는 치명적인 사고를 예방하기 위해 기술적 한계 설정, 철저한 모니터링, 그리고 의무적이고 신속한 보고 체계가 시급하다고 강조합니다.
Cyber Daily: 업계 반응: 메디케어의 OpenAI 사이버 침해 사고
지난 6월, 메디케어(Medicare)를 포함한 최소 3개의 정부 시스템이 AI 에이전트에 의해 해킹당했습니다. 업계 관계자들은 뒤늦게 밝혀진 이번 사태에 큰 충격을 받고 있습니다.
ITWire: 글로벌 AI 규제: 누가 주도하고 있으며, 앞으로 무엇이 올 것인가?
전 세계적인 AI 규제 속도를 따라잡는 것은 기술 발전 속도를 따라잡는 것만큼이나 어려워지고 있습니다. 보안 리더들에게는 매주 새로운 기술 발전, 규제 제안, 정책 변화가 쏟아지며, 이는 이미 복잡한 위험 환경을 더욱 가중시키고 있습니다.
기술 결정: AI 위협이 증가함에 따라 위협 모델링의 중요성이 더욱 커지고 있습니다
위협 모델링은 심층 방어 체계를 갖춘 성숙한 사이버 보안 조직에게는 결코 새로운 개념이 아닙니다. 이는 오랫동안 예방적 보안의 핵심 요소로서, 기업이 취약점을 악용당하기 전에 미리 파악하고 대응할 수 있도록 지원해 왔습니다.
영국 보안 브리핑: Secure Code Warrior, Citizen AI 교육 프로그램 출시
Secure Code Warrior는 비개발직군 임직원이 책임감 있게 AI를 도입하고 활용할 수 있도록 돕는 AI 리터러시 교육 프로그램인 'Citizen AI'를 출시했습니다.
ITWire: Secure Code Warrior, 전사적 차원의 AI 준비 태세 및 책임 있는 사용 역량 강화를 위한 '시티즌 AI 사이버 보안 교육' 출시
새로운 AI 리터러시 프로그램은 비개발직군 직원들이 AI 기반 워크플로우를 안전하게 도입하는 데 필요한 판단력, 위험 인식 능력, 책임감 있는 사용 습관을 갖추도록 지원합니다.
VMBlog: Secure Code Warrior, 전사적 차원의 AI 활용 역량 및 책임감 있는 사용 능력 함양을 위한 Citizen AI 사이버 보안 교육 출시
Secure Code Warrior는 Citizen AI by Secure Code Warrior를 발표했습니다. 이는 비개발직군 임직원을 대상으로 한 새로운 AI 리터러시 프로그램으로, 기업이 책임감 있는 AI 도입을 준비할 수 있도록 돕습니다. Citizen AI는 조직의 AI 관련 인적 리스크를 줄이고, 전사적 AI 거버넌스 이니셔티브를 지원하며, 임직원의 AI 활용 자신감을 높여 안전한 AI 워크플로우 도입을 가속화합니다.
SD Times: Secure Code Warrior, 'Citizen AI' 사이버 보안 교육 출시
AI 소프트웨어 거버넌스 및 개발자 보안 역량 강화 분야의 선두 주자인 Secure Code Warrior는 오늘 비개발직군 임직원을 위한 새로운 AI 리터러시 프로그램인 'Citizen AI by Secure Code Warrior'를 발표했습니다. 이 프로그램은 조직이 책임감 있는 AI 도입을 준비할 수 있도록 지원하기 위해 설계되었습니다.
Secure Code Warrior, 비즈니스 전반의 AI 준비 및 책임 있는 활용 역량 강화를 위한 Citizen AI 사이버 보안 교육 출시
새로운 AI 리터러시 프로그램은 비개발직군 직원들이 AI 기반 워크플로우를 안전하게 도입하는 데 필요한 판단력, 위험 인식 능력, 책임감 있는 사용 습관을 갖추도록 지원합니다.
SD Times: 시티즌 개발자가 새로운 기업 보안 위협 요소로 떠오르고 있습니다. 그런데 왜 아무도 경고하지 않는 걸까요?
기업들은 AI 기반 소프트웨어 개발을 위한 거버넌스 및 개발자 교육 프로그램을 마련할 때 중요한 핵심을 놓치고 있습니다.
CIO의 영향력: 소프트웨어 개발 내 AI 활용 수칙: CISO가 지금 바로 도입할 수 있는 4단계 프레임워크
소프트웨어 개발 업체들이 직면한 문제는 생성형 AI를 코딩에 활용할지 여부나 생성형 AI가 작성하는 코드 비중이 조만간 늘어날 것인지가 아닙니다. 이는 이미 지난 24개월 동안 돌이킬 수 없는 흐름이 되었습니다. 지금의 핵심 과제는 생성형 AI와 AI 에이전트가 소프트웨어 코드를 생성하는 환경에서 어떻게 보안과 규정 준수를 유지할 것인가입니다.
VMBlog: 2026년 내부자 위협 인식의 달: 전문가 인사이트
매년 9월은 '내부자 위협 인식의 달'로서, 가장 치명적인 보안 사고 중 일부는 외부 공격자의 침입이 아닌 내부에서 발생한다는 사실을 상기시켜 줍니다. 악의적인 의도든, 부주의든, 단순한 인적 오류든, 시스템과 데이터, 시설에 대한 정당한 접근 권한을 가진 내부자는 오늘날 조직이 직면한 가장 지속적이고 탐지하기 어려운 위험 요소 중 하나입니다. 하이브리드 업무 환경, AI 기반 도구, 점점 더 복잡해지는 IT 환경이 업무 방식을 변화시킴에 따라, 내부자 위협 환경 또한 보안 전문가들의 새로운 주의를 요구하는 방식으로 계속 진화하고 있습니다.
정보 보안 트렌드: 아키텍처 의도는 미래 소프트웨어 보안의 초석입니다.
에이전트형 AI가 생산성을 더욱 높이면서, 사람의 코드 리뷰가 심각한 병목 현상이 되고 있습니다. 개발자들은 더 상위 단계로 이동하여 AI가 규칙을 준수하도록 기본 원칙을 수립해야 합니다.
포브스: 새로운 개척지: NSA, AI 도입을 위한 '설계 단계부터의 보안' 고려 사항 제안
지난 10년 넘게 '설계 단계부터의 보안(security by design)' 원칙을 강조해 온 사이버 보안 업계는 인공지능(AI)이 초래하는 위험에 경악을 금치 못하고 있습니다. 기업들이 앞다투어 AI 도입을 서두르는 상황에서, 최고정보보호책임자(CISO)의 가장 시급한 과제는 조직의 걸림돌이 되지 않는 것입니다. 하지만 효과적인 AI 활용 및 거버넌스, 가시성, 추적성이 뒷받침되지 않는다면 기업은 AI 리스크에 속수무책으로 당할 수 있습니다.
Techpartner.news: Secure Code Warrior, 소프트웨어 개발 내 AI 사용 관리를 위한 프레임워크 발표
Secure Code Warrior는 기존의 소프트웨어 개발 수명 주기(SDLC)에서 이른바 에이전트 기반 개발 수명 주기(ADLC)로 산업이 변화함에 따라, 조직이 소프트웨어 개발 과정에서 AI 사용을 관리할 수 있도록 돕는 프레임워크인 SCW AI 도입 모델을 발표했습니다.
DevOps.com: LLM은 안전한 소프트웨어를 구축하는 데 있어 동일하게 우수할까(혹은 부족할까)?
많은 소프트웨어 엔지니어링 팀이 AI 코딩 어시스턴트를 넘어 본격적인 에이전트형 AI 코드 생성으로 전환하며 코드 생산량을 기하급수적으로 늘리고 있는 가운데, 코드 보안을 확보하는 것이 최우선 과제가 되었습니다. 본 연구는 AI 보조 또는 에이전트형 코드 개발을 도입하려는 조직을 위한 실질적인 지침을 제시합니다.
TechRadar Pro: 토큰의 함정을 주의하세요: 추론 비용 절감이 ADLC를 위험에 빠뜨릴 수 있는 이유
토큰 사용량은 기업에 예상치 못한 막대한 비용 부담을 안겨줄 수 있습니다.
KBI 미디어: AI 코딩 붐, 기업의 새로운 사이버 보안 위험 초래
AI는 개발 주기를 단축하고 개발자가 더 가치 있는 업무에 집중할 수 있도록 돕습니다. 많은 기업에게 이러한 효율성은 경쟁력을 유지하기 위한 필수 요소가 되고 있습니다. 따라서 당면한 과제는 AI 도입 여부가 아니라, 어떻게 책임감 있게 도입하느냐입니다. 개발자 교육, 거버넌스 프레임워크, AI 관측 가능성 및 강력한 보안 제어에 투자하는 기업은 관련 위험을 최소화하면서 AI의 이점을 효과적으로 누릴 수 있을 것입니다.
오늘의 AI: AI의 가장 취약한 고리는 모델이 아니라 소프트웨어 공급망입니다
이제 문제는 단순히 AI 모델 자체를 보호하는 차원을 넘어섰습니다. 공격자들은 조직이 매일 의존하는 개발 도구, 미들웨어, 오픈소스 라이브러리, 자동화된 배포 파이프라인 등 AI 모델을 둘러싼 소프트웨어 생태계를 점점 더 집중적으로 노리고 있습니다.
AI 저널: 글로벌 AI 규제 탐구: 누가 앞서고 있으며, 앞으로의 방향은 어디인가?
함께 살펴보겠지만, 전 세계적으로 많은 변화가 일어나고 있으며 국가 간 협력도 이루어지고 있습니다. 하지만 특히 포괄적인 안전장치가 마련되기 전에 AI 도입이 의무화되는 비즈니스 환경에서는 앞으로 나아갈 길이 결코 일관되거나 명확하지 않습니다.
Cyber Daily: OpenAI 에이전트의 Hugging Face '우발적' 해킹 사태에 대한 업계 반응
한 전문가는 AI 가드레일이 '보안 경계'가 아닌 행동 유도를 위해 설계되었다고 지적합니다. 하지만 그 행동이 업계 파트너를 해킹하는 것이라면 어떨까요?

SecurityBrief: OpenAI 자율형 에이전트, 테스트 중 Hugging Face 침해
사이버 보안 전문가들은 OpenAI의 보안 평가 과정에서 발생한 Hugging Face 인프라 침해 사고가 자율형 AI 에이전트가 초래하는 위험의 중대한 전환점이 되었다고 경고했습니다. 이번 사건에서 AI 모델은 통제된 테스트 환경을 벗어나 AI 플랫폼을 대상으로 실제 다단계 침입을 감행했습니다.

Technology Decisions: AI 생성 코드에서 예측 가능한 취약점 발견
Secure Code Warrior가 발표한 연구에 따르면, AI가 생성한 코드에서는 코드베이스당 평균 15개의 보안 취약점이 확인되었습니다.

오늘의 AI 소식: Secure Code Warrior의 연구에 따르면, AI가 생성한 코드에는 코드베이스당 평균 15개의 취약점이 포함되어 있습니다.
Secure Code Warrior의 연구에 따르면, AI가 생성한 코드에는 코드베이스당 평균 15개의 취약점이 포함되어 있는 것으로 나타났습니다.

VMBlog: Secure Code Warrior 연구 결과, AI 생성 코드로 인해 코드베이스당 평균 15개의 취약점 발생
Secure Code Warrior는 AI 코딩 보안을 위한 실시간 벤치마크인 SCW AI Trust Index를 도입했습니다. 이 지표는 새로운 모델이 등장할 때마다 함께 성장하며, 기업이 AI 생성 코드로 인한 보안 위험을 파악하고 관리할 수 있도록 돕습니다. 호주 RMIT 대학교와 공동 개발한 방법론을 기반으로 Secure Code Warrior가 확장한 이 연구는 주요 LLM이 얼마나 자주 보안 취약점이 있는 코드를 생성하는지에 대한 포괄적인 벤치마크를 제시하며, AI 기반 개발을 확장하는 모든 기업에 중요한 시사점을 제공합니다.

Dark Reading: 현명한 선택: AI 생성 코드의 위험성은 프레임워크에 따라 크게 달라집니다
AI가 생성한 코드는 코드베이스당 평균 15개의 취약점을 포함하지만, 실제 위험은 사용된 모델보다 어떤 프레임워크와 결합하느냐에 따라 더 크게 좌우됩니다.

Secure Code Warrior 연구 결과, AI 생성 코드는 코드베이스당 평균 15개의 취약점을 포함하는 것으로 나타남
새로운 SCW AI Trust Index에 따르면 AI가 생성한 코드의 보안 위험은 무작위가 아니라 모델과 프레임워크에 따라 예측 가능하며, 보안 리더는 이를 통해 AI 지원 개발을 안전하게 확장할 수 있는 데이터를 확보할 수 있습니다.

ITWire: 세계 AI 감사의 날을 맞이한 업계 임원 8인의 견해
AI 도입의 어려움, 끊임없는 업데이트, 그리고 업계 주도권 경쟁이 거세게 몰아치고 있으며, 보안 전문가들은 이러한 AI의 방대한 위험 요소로 인해 가장 큰 영향을 받는 직군 중 하나입니다.
Cyber Daily: 업계의 목소리 – 3부: 2026년 AI 감사의 날
호주 정부는 AI가 국가의 미래 이익에 매우 중요하다고 밝혔습니다. 그렇다면 현재 AI의 위치는 어디일까요? 업계 최고의 전문가들이 말하는 인공지능과 현대 기업에서의 역할에 대해 알아봅니다.

ITWire: 에이전트형 AI 시대, 거버넌스 프레임워크의 전면 개편 필요
에이전트형 AI의 등장은 소프트웨어 개발의 구조적 변화를 의미합니다. 이는 단순히 생산 주기를 가속화하는 것을 넘어, 인간의 직접적인 통제를 벗어나 자율적으로 추론하고 행동하는 시스템을 도입합니다.
SecurityWeek: AI 기반 소프트웨어 개발의 성공적인 감사 수행 방법
AI로 생성된 코드가 보편화됨에 따라, CISO는 개발자 관행을 측정하고, AI 도구 사용을 관리하며, 소프트웨어가 운영 환경에 배포되기 전에 위험 요소를 식별할 수 있는 새로운 감사 전략을 수립해야 합니다.
SD Times: 플랫폼 엔지니어링 및 개발자 경험: 무모하지 않게 엔지니어의 속도를 높이는 방법: SD Times 100
2026년, 이 분야가 새로운 긴급성을 띠게 된 데에는 지금 이 순간에만 해당하는 특별한 이유가 있습니다. AI 코딩 도구와 에이전트가 코드 작성량을 비약적으로 늘리면서 배포, 테스트, 프로비저닝의 빈도 또한 급증하고 있기 때문입니다. 플랫폼 엔지니어링은 이러한 속도 향상이 실제 가치 창출로 이어질지, 아니면 혼란으로 이어질지를 결정짓는 핵심 계층입니다.
SD Times: AI 지원 개발이 인적 오류를 증폭시킨다: 귀사의 AI 거버넌스 및 리스크 관리 전략은 무엇입니까?
가트너의 최근 보고서에 따르면, 섀도우 AI와 무분별한 자동화의 확산이 AI 취약점을 더욱 심화시키고 있습니다. 가트너는 업무용 생성형 AI 도구를 사용하는 IT 종사자의 32%가 이를 사이버 보안 팀에 알리지 않고 있다고 지적했습니다. 로우코드/노코드 플랫폼 및 바이브 코딩(vibe coding) 관행과 결합된 AI 코파일럿은 기업의 공격 표면을 크게 확장하고 있습니다.
사이버시큐리티 트라이브: 실질적인 AI 거버넌스와 보여주기식 정책의 차이점
이번 기사에서는 보안 및 리스크 관리 책임자들에게 다음과 같은 핵심 질문을 던졌습니다. "기업의 리스크를 실질적으로 완화하는 정책과 단순히 AI 리스크를 인지하고 있음을 보여주기 위한 정책을 구분 짓는 것은 무엇인가?"
ISMG: AI 코딩 도구가 초래하는 잠재적 보안 리스크
Secure Code Warrior의 Pieter Danhieux가 전하는 AI 기반 개발 리스크 관리 전략
ITWire: 개발 리스크 관리를 위해 AI 코딩의 '성향'을 파악하는 것이 핵심
생성형 AI가 엔터프라이즈 소프트웨어 개발 분야에 확고히 자리 잡으면서, 익숙한 분야인 리스크 관리가 그 어느 때보다 중요해지고 있습니다.
In AI Today: Secure Code Warrior, 안전하고 확장 가능한 AI 기반 개발을 지원하는 Trust Agent: AI 출시
Secure Code Warrior는 오늘 업계 최초의 거버넌스 솔루션인 SCW Trust Agent: AI를 발표했습니다. 이 솔루션은 소프트웨어 개발 과정에서 인공지능(AI)의 영향을 커밋 시점에 가시화하고, 귀속시키며, 강제할 수 있도록 설계되어 기업이 소프트웨어 리스크를 측정 가능한 수준으로 통제하면서 AI 코딩 도구를 확장할 수 있도록 지원합니다.
DEVOPSdigest: 애자일 선언문 25주년, 그리고 AppSec의 종말인가?
가장 영향력 있는 애자일 방법론 요소를 중심으로 SDLC를 재편하고 DevSecOps 중심의 보안 고려 사항을 신중하게 통합하고 있음에도 불구하고, 우리가 알고 있는 AppSec은 이제 끝난 것일까요?
Cyber Defense Magazine: 2026년 글로벌 정보보안 어워드, Secure Code Warrior 사이버 보안 리스크 관리 및 컴플라이언스 우수 부문 수상
2026년 글로벌 정보보안 어워드(Global InfoSec Awards), Secure Code Warrior 사이버 보안 리스크 관리 및 컴플라이언스 우수 부문 수상
ITWire: Secure Code Warrior, Trust Agent 출시: 안전하고 확장 가능한 AI 기반 개발을 위한 AI 솔루션
새로운 AI 소프트웨어 거버넌스 솔루션은 커밋 시점에 AI 생성 코드를 가시화하고, 프로덕션 이전에 정책을 강제하며, 실제 개발 활동을 측정 가능한 위험 감소로 연결합니다.
DevOps.com: Secure Code Warrior, AI 생성 코드에 정책을 적용하는 AI 에이전트 출시
Secure Code Warrior(SCW)는 이번 주 AI 코딩 도구로 생성된 코드를 식별하고 적절한 거버넌스 정책을 자동으로 적용하는 인공지능(AI) 에이전트를 추가했습니다.

SecurityBrief UK: Secure Code Warrior, 코드 위험 관리를 위한 AI 도구 공개
Secure Code Warrior는 개발자가 코드를 커밋할 때 AI 코딩 도구 사용을 추적하고 이를 소프트웨어 위험과 연결하는 소프트웨어 거버넌스 제품인 SCW Trust Agent: AI를 출시했습니다.

2026년 Globee® 사이버 보안 어워드: Secure Code Warrior, 소프트웨어 개발 사이버 보안 솔루션 부문 골드 Globee 수상 (최우수)
2026년 Globee® 사이버 보안 어워드: Secure Code Warrior, 소프트웨어 개발 사이버 보안 솔루션 부문 골드 Globee 수상 (최우수)
DEVOPSdigest: Secure Code Warrior, Trust Agent 출시
Secure Code Warrior는 소프트웨어 개발 과정에서 AI의 영향력을 가시화하고, 책임 소재를 명확히 하며, 커밋 시점에 제어할 수 있도록 설계된 거버넌스 솔루션인 SCW Trust Agent: AI를 발표했습니다. 이를 통해 기업은 소프트웨어 리스크를 측정 가능한 수준으로 관리하면서 AI 코딩 도구를 확장할 수 있습니다.

TalkDev: Secure Code Warrior, 안전하고 확장 가능한 AI 기반 개발을 위한 Trust Agent: AI 출시
Secure Code Warrior는 오늘 업계 최초의 거버넌스 솔루션인 SCW Trust Agent: AI를 발표했습니다. 이 솔루션은 소프트웨어 개발 과정에서 AI의 영향력을 커밋 시점에 가시화하고, 귀속시키며, 강제할 수 있도록 설계되어 기업이 소프트웨어 위험을 측정 가능한 수준으로 제어하면서 AI 코딩 도구를 확장할 수 있게 지원합니다. 이제 조직은 어떤 AI 모델이 특정 커밋에 영향을 주었는지 추적하고, 해당 영향과 취약점 노출 간의 상관관계를 파악하여 보안이 취약한 코드가 운영 환경에 배포되기 전에 수정 조치를 취할 수 있습니다.

Help Net Security: SCW Trust Agent: AI, 코드 내 AI 영향력 추적으로 소프트웨어 리스크 감소
Secure Code Warrior는 소프트웨어 개발 과정에서 AI의 영향력을 커밋 시점에 가시화하고, 책임 소재를 명확히 하며, 통제할 수 있도록 설계된 거버넌스 솔루션인 SCW Trust Agent: AI를 발표했습니다. 이를 통해 기업은 소프트웨어 리스크를 측정 가능한 수준으로 관리하면서 AI 코딩 도구를 확장할 수 있습니다. 조직은 특정 커밋에 영향을 준 AI 모델을 추적하고, 해당 영향력과 취약점 노출 간의 상관관계를 분석하여 보안이 취약한 코드가 운영 환경에 배포되기 전에 수정 조치를 취할 수 있습니다.
Secure Code Warrior, 안전하고 확장 가능한 AI 기반 개발을 위한 Trust Agent: AI 출시
새로운 AI 소프트웨어 거버넌스 솔루션은 커밋 시점에 AI 생성 코드를 가시화하고, 프로덕션 이전에 정책을 강제하며, 실제 개발 활동을 측정 가능한 위험 감소로 연결합니다.
Security Boulevard: AI를 활용한 위협 모델링: 개발자 주도의 엔터프라이즈 보안 혁신
전통적인 위협 모델링 프로그램에서 개발자가 주도적인 역할을 하기란 쉽지 않았습니다. 하지만 올바른 역량을 갖춘다면 AI를 책임감 있게 활용하여 코드베이스의 위험 요소와 재작업을 획기적으로 줄일 수 있습니다.
The AI Journal: LLM의 코딩 성향을 파악하는 것이 개발자 위험 관리의 핵심이 되었습니다
AI가 생성한 코드라고 해서 '기계가 만든 것'이라 치부하며 획일적인 보안 방식을 적용하는 것은 LLM이 초래할 수 있는 취약점을 완화하기에 턱없이 부족합니다. 기업은 인간 개발자가 주도하는 정밀한 보안 검토 프로세스를 구축하여 효과적인 보안 통제를 구현하는 동시에, 각 LLM의 고유한 코딩 특성을 관리해야 합니다. AI가 생성한 코드 역시 인간 개발자가 작성한 코드와 동일한 수준의 맞춤형 위험 평가를 거쳐야 합니다.

SecurityBrief: AI 기반 소프트웨어 개발의 보안 과제
소프트웨어 개발 과정에서 인공지능(AI) 도구의 활용이 늘어남에 따라 보안에 미치는 영향도 더욱 분명해지고 있습니다. 최근 조사에 따르면, 기업의 약 70%가 AI 도구로 인해 발생한 취약점을 발견했으며, 5곳 중 1곳은 이러한 취약점으로 인해 심각한 보안 사고를 경험한 것으로 나타났습니다.
KBI 미디어: AI 지원 소프트웨어 개발로 인한 기술 부채 해결
조사 기관인 포레스터(Forrester)에 따르면, 소프트웨어 개발을 포함한 다양한 분야에서 AI 활용이 급격히 확대됨에 따라 올해 75% 기업의 기술 부채가 중간 또는 높은 수준으로 증가할 것으로 예상됩니다.
Forbes: 보안 자율 거버넌스: AI 기반 소프트웨어 개발의 규제 공백 해결하기
2026년이 시작된 지 얼마 되지 않았지만, 인공지능(AI) 기반 소프트웨어 개발로 인한 사이버 위험의 심각성을 보여주는 새로운 연구 결과가 발표되었습니다. 조사 대상 기업의 약 70%가 AI가 생성한 코드에서 취약점을 발견했으며, 5곳 중 1곳은 이러한 취약점으로 인해 심각한 보안 사고를 겪은 것으로 나타났습니다.
ITWire: AI가 사이버 보안의 가장 중요한 강점을 약화시키는 이유
인공지능(AI)은 현대 소프트웨어 개발에서 없어서는 안 될 필수 요소로 빠르게 자리 잡았습니다. 코드 생성을 지원하는 거대 언어 모델부터 전체 워크플로를 자동화하는 에이전트 시스템에 이르기까지, AI 도구는 생산성과 효율성을 획기적으로 높여줄 것으로 기대됩니다.

SecurityWeek: 보안이 취약한 AI 보조 소프트웨어 개발의 기술 부채를 제거하는 방법
개발자는 AI를 마음대로 풀어놓는 자율적 존재가 아니라, 면밀히 모니터링해야 할 협업 파트너로 보아야 합니다. 이러한 사고방식이 없다면 치명적인 기술 부채는 피할 수 없습니다.

CSO Online: 소프트웨어 개발자: CISO가 주목해야 할 주요 사이버 표적이자 급부상하는 위험 요소
기술적 침해부터 AI 기반 공격에 이르기까지, 사이버 범죄자들은 소프트웨어 개발자를 주요 표적으로 삼고 있으며, 이는 CISO가 반드시 해결해야 할 시스템적 위험을 초래하고 있습니다.

SMBtech: 2026년 데이터 개인정보 보호 주간에 대한 기술 업계 리더들의 반응
온라인 개인정보 보호 주간을 맞아 개인과 기업 모두 자신의 디지털 발자취를 점검해 볼 필요가 있습니다. 거대 소셜 미디어와 마케팅 기업들이 사용자의 모든 정보를 파악해 누구에게나 판매하고, 마이크로소프트가 윈도우 사용자의 데이터를 정부 기관이 몰래 들여다볼 수 있는 클라우드로 옮기려 애쓰며, 개인용 컴퓨터의 위기로 인해 데이터 저장과 주요 작업이 클라우드에서 이루어지는 환경으로 내몰리고, 웹사이트 팝업의 '동의' 버튼이 개인정보를 보호해 준다고 믿는 지금, 이러한 노력이 무의미하다고 생각할 수도 있습니다. 하지만 전문가들의 의견은 어떨까요?
보안 브리핑: AI, 데이터 개인정보 보호 위험을 높이고 디지털 신뢰를 재편하다
세계 개인정보 보호의 날을 맞아 기술 및 데이터 전문가들은 인공지능과 취약한 데이터 거버넌스가 기업의 개인정보 보호 위험을 가중시키고 있다고 경고했습니다.
ITWire: 2026년 데이터 개인정보 보호 주간
“데이터 개인정보 보호 주간”은 기업들이 고객 개인정보 보호 정책을 재검토하고 마케팅 전략에서 투명한 데이터 수집을 우선시하도록 상기시켜 주는 좋은 계기입니다.

Dynamic Business: 2026년 개인정보 보호의 날: 귀사의 비즈니스를 위협하는 개인정보 보호 리스크에 대한 전문가 5인의 견해
5명의 주요 사이버 보안 전문가들은 1월 28일 '개인정보 보호의 날'을 앞두고, AI 도입 속도가 보안 정책의 위험 관리 속도를 앞지르면서 중소기업의 개인정보 보호에 심각한 공백이 발생하고 있다고 경고합니다.
정보 보안 이슈: OWASP Top 10 2025: 새로운 위협과 기존의 적, 그리고 반드시 진화해야 할 취약점 대응 전략
OWASP 재단은 보안 전문가와 애호가 모두에게 길잡이 역할을 하며, 다양한 범주와 플랫폼 전반에 걸쳐 가장 교묘한 소프트웨어 취약점에 대한 중요하고 실용적인 조언을 제공해 왔습니다. 이번 업데이트는 대표적인 'OWASP 상위 10대 웹 취약점'의 2021년 이후 첫 대규모 개정입니다. 그사이 업계는 AI 기술, 도구, 코드의 급격한 확산으로 큰 변화를 겪었으며, 이는 사이버 보안 및 소프트웨어 엔지니어링 전문가 모두에게 보안 효율성과 위험이라는 양면성을 동시에 안겨주었습니다.
DEVOPSdigest: 소프트웨어 개발자가 알아야 할 안전한 코딩과 AI 위험 신호
결론적으로, AI 도구는 보안 전문가가 코드 결과물을 검토하고 구현하지 않는 한 기업용으로 안전하지 않습니다. 보안 전문가의 30%는 AI가 생성한 코드의 정확성을 신뢰하지 않는다고 답했습니다. 따라서 보안 리더는 개발 팀이 AI 지원 코드의 취약점을 최대한 조기에 완화할 수 있는 역량을 갖추도록 교육과 기술 향상에 우선순위를 두어야 합니다. 이는 '보안 우선' 팀 문화를 조성하고 더 안전한 AI 활용으로 이어질 것입니다.
스택 오버플로우: Z세대를 위한 2025년 기술 환경 핵심 요약 가이드
Z세대를 위한 2025년 핵심 기술 트렌드 가이드를 확인해 보세요.

SC Media: EU 인공지능법이 구체화될 때까지 기다릴 수 없는 CISO들
EU 인공지능법(AI Act)이 AI 거버넌스를 위한 탄탄한 기반이 되어주길 기대했던 CISO들은 최근 발표된 AI 규제 시행 관련 업데이트를 접하고 다소 혼란스럽거나 실망했을 수 있습니다.
SecurityBrief: 에이전트형 AI의 이중 간첩 행위, 위험한 보안 허점 드러내다
한 국가 배후의 공격자로 추정되는 세력이 Claude Code와 다양한 개발자 생태계 도구를 활용하여, 특정 기업들을 대상으로 무해한 오픈소스 해킹 도구를 이용한 대규모 자동화 공격을 감행했습니다. 30건이 넘는 공격 중 일부가 성공을 거두었으며, 이는 AI 에이전트가 인간의 개입을 거의 거치지 않고도 대규모 악성 작업을 수행할 수 있음을 입증했습니다.
DEVOPSdigest: 2026년 DevSecOps 예측
DEVOPSdigest의 예측 시리즈가 2026년 DevSecOps 예측으로 이어집니다. 업계 전문가들이 2026년 DevSecOps의 발전 방향과 업계에 미칠 영향에 대한 전망을 제시합니다.
ITWire: OWASP, 최신 10대 애플리케이션 취약점 발표
오픈 월드와이드 애플리케이션 보안 프로젝트(OWASP)가 최신 10대 취약점 목록을 발표했습니다. 이번 목록에는 주요 취약점 유형에 대한 놀라운 통찰이 담겨 있습니다.

채널 인사이드: 사이버 보안 전문가들이 예측하는 2026년의 AI 및 국가 배후 위협
사이버 보안 전문가들이 AI 기반 공격, 양자 컴퓨팅 위험, 국가 배후 위협, OT 보안 격차, 자동화 압박 등 2026년의 주요 전망을 제시합니다.

Security Journal UK: AI 코딩 도구의 부상과 그로 인해 드러난 기술 격차
Secure Code Warrior의 공동 창립자이자 CEO인 Pieter Danhieux는 AI 코딩 도구가 속도와 효율성을 약속하지만, 동시에 새로운 위험을 초래할 수 있다고 경고합니다.
ITWire: 2026년 AI 현황 전망
2026년은 AI가 단순한 도구를 넘어 파트너로 진화하며 우리의 업무 방식과 창작, 문제 해결 방식을 완전히 바꾸어 놓는 해가 될 것입니다.

Fortune: 2025년 AI 코딩 도구가 급성장했습니다. 초기 보안 취약점 사례들은 앞으로 발생할 수 있는 위험을 보여줍니다.
도구 침해로 인한 대규모 공격은 아직 발생하지 않았지만, 몇 차례의 악용 사례와 위기 상황이 있었으며, 사이버 위협 연구원들은 여러 인기 도구에서 치명적인 취약점을 발견하여 심각한 문제가 발생할 수 있음을 경고했습니다.
SMBtech: 호주 기술 업계 리더들이 내다본 2026년 전망
매년 이맘때면 기술 업계의 전망이 쏟아져 나오기 시작합니다. 2026년에는 어떤 변화가 기다리고 있을지 확인해 보세요.

Technology Decisions: AI 도구 도입 시 효과적인 보안의 중요성
문제는 간단합니다. 개발 팀이 보안 취약점이 발생하는 복잡한 맥락을 해석할 능력이 없는 AI 도구를 과도하게 신뢰할 수 있다는 점입니다. 예를 들어, 거대 언어 모델은 애플리케이션의 인증 또는 권한 부여 아키텍처를 이해하는 데 어려움을 겪을 수 있으며, 이로 인해 중요한 안전장치를 놓칠 가능성이 커집니다.
ITWire: AI 개발 코드의 보안을 강화하는 5단계
AI가 생성한 코드의 위험 관리에 대한 업계 지침은 한결같이 같은 결론을 제시합니다. 효과적인 안전장치는 인간과 기계의 긴밀한 협업에 달려 있으며, 개발자가 반드시 그 과정의 중심에 있어야 한다는 것입니다.

SecurityBrief Australia: 2026년까지 APJ 지역의 비즈니스와 보안을 혁신할 에이전트형 AI
업계 경영진들에 따르면, 2026년 아시아 태평양 및 일본(APJ) 지역의 기업 환경은 에이전트형 인공지능(AI)으로 인해 재편될 전망입니다. 기업들은 더욱 자율적인 소프트웨어 에이전트를 도입하게 될 것이며, 이는 생산성 향상과 동시에 비즈니스 전반에 걸쳐 새로운 유형의 위험을 초래할 것으로 보입니다.
SC Magazine UK: 기업이 에이전트형 AI를 간과해서는 안 되는 이유
현재 에이전트형 AI는 기업에 어느 정도의 위협이 될까요? 그리고 보안 책임자는 이러한 위험에 대응하기 위해 무엇을 해야 할까요?

VMBlog: 사이버 보안 전망: 2026년 AI가 우리에게 가져올 변화와 한계
저와 공동 창업자이자 CTO인 마티아스 마두(Matias Madou) 박사는 수정 구슬(혹은 NVIDIA GPU라고 해야 할까요?)을 들여다보았고, AI 보안 관점에서 2026년이 어떤 모습일지 예측해 보았습니다.
SD Times: 소프트웨어 개발 분야의 에이전트형 AI 도입, 속도 조절이 필요하다
한 국가 배후의 공격자로 추정되는 세력이 Claude Code와 다양한 개발자 생태계 도구, 특히 MCP(Model Context Protocol) 시스템을 활용하여 특정 기업들을 대상으로 무해한 오픈소스 해킹 도구를 이용한 대규모 자동 공격을 감행했습니다. 30건이 넘는 공격 중 일부가 성공을 거두었으며, 이는 AI 에이전트가 인간의 개입을 거의 거치지 않고도 대규모 악성 작업을 수행할 수 있음을 입증했습니다. 이제는 속도를 조금 늦추고, 무엇이 위태로운 상황인지, 그리고 우리 자신을 가장 잘 방어할 방법은 무엇인지 진지하게 고민해 볼 때입니다.

AIthority: 소프트웨어 개발에서 안전하고 윤리적인 AI 관행 구축하기
AI는 이제 현대 소프트웨어 개발의 핵심 요소입니다. 5명 중 4명 이상의 개발자가 매일 또는 매주 AI 코딩 도구를 사용하고 있으며, 많은 이들이 여러 도구를 병행하여 활용합니다. 팀은 자동화가 끝나는 지점과 책임이 시작되는 지점을 명확히 이해해야 합니다.
SC Media: 취약점 찾기가 아닌 비판적 사고로서의 보안 코딩 – 마티아스 마두 – ASW #357
보안 코딩은 단순히 '취약점 찾기'에 그치기보다 '기본 보안'과 '설계 단계부터의 보안'이라는 개념에 더 깊이 뿌리를 두어야 합니다. 마티아스 마두(Matias Madou)는 보안 코딩 교육 경험을 바탕으로 비판적 사고 교육의 중요성을 강조합니다. 또한 그는 비판적 사고가 위협 모델링과 얼마나 밀접하게 연관되어 있는지, 그리고 LLM이 개발자들에게 '공격자의 관점에서 생각하라'는 피상적인 조언을 넘어 실질적인 도움을 줄 수 있는 도구가 될 수 있는 이유를 설명합니다.
Forbes: AI에 열광하는 이사회에서 CISO가 영향력을 높이는 방법
AI의 폭발적인 도입으로 기업들은 운영 방식에 큰 변화를 맞이하는 변곡점에 서 있습니다. 이로 인해 CISO들은 불안정한 상황에 놓이게 되었습니다. 조직의 데이터와 접근 권한을 관리하는 책임자로서 기업의 보안을 보장해야 하지만, AI를 무분별하고 광범위하게 도입할 경우 현재의 조직 구조로는 감당하기 어려운 수많은 보안 문제가 발생할 수 있기 때문입니다.
Security Boulevard: AI 생성 코드의 보안 저하: CISO가 간과해서는 안 될 위협 요소
보안 리더와 개발자들은 AI 코딩 어시스턴트와 에이전트가 생성하는 코드에 취약점이 포함될 수 있다는 사실을 이미 잘 알고 있습니다. 최근 한 연구는 이들을 더욱 불안하게 만들 또 다른 중요한 문제를 밝혀냈습니다. 반복적인 코드 개선에 사용되는 LLM이 명시적으로 보안 강화를 요청받은 경우에도 시간이 지남에 따라 새로운 취약점을 유입시킬 수 있다는 점입니다.

Information Week: 스스로 기준을 세워라: CISO를 위한 생성형 AI 거버넌스 구축 전략
정부 기관들이 안전한 AI 사용을 위한 규칙과 규정을 마련하고 있지만, 기업들은 마냥 기다릴 여유가 없습니다. 지금 당장 위험 요소에 대응해야 합니다.

CFOtech Australia: AI 시대에 여성들이 만족스러운 첨단 기술 경력을 지속적으로 쌓아가는 방법
사이버 보안, 특히 애플리케이션 보안 분야에서 AI 생산성을 효과적으로 활용하려면 인간의 감독이 반드시 필요합니다.

Tanium: 바이브 코딩의 흐름은 막을 수 없을지 모릅니다. 하지만 그 위험을 통제하는 방법은 여기에 있습니다.
ChatGPT의 폭발적인 인기와 마찬가지로, 올해는 바이브 코딩(vibe coding)이 단연 화두입니다. 심지어 사전에도 등재되었죠. 하지만 열풍을 경계해야 합니다. 새로운 AI 코딩 도구들은 속도와 비용 절감이라는 이점을 제공하지만, 그만큼 놀라운 취약점도 안고 있기 때문입니다.
[팟캐스트] Stack Overflow: AI 코딩 시대, 비판적 사고는 더욱 중요해집니다
Ryan이 Secure Code Warrior의 공동 창립자이자 CTO인 Matias Madou와 함께 LLM의 변동성이 코드 보안에 미치는 영향, AI 코딩 어시스턴트가 대중화됨에 따라 변화할 개발자 교육의 미래, 그리고 AI 시대에 특히 주니어 개발자에게 요구되는 비판적 사고의 중요성에 대해 논의합니다.

Cybersecurity Insiders: 쓰지 않으면 잃는다: AI에 대한 과도한 의존이 사이버 보안 비판적 사고 능력을 저하시킨다
소프트웨어 개발자는 대규모 언어 모델(LLM) 기반 코드 생성 도구든 자율형 AI 에이전트든 인공지능 어시스턴트를 활용함으로써 다양한 이점을 얻습니다. 하지만 MIT의 최근 연구를 비롯한 여러 보고서는 AI에 지나치게 의존할 경우 사용자의 비판적 사고 능력이 저하될 수 있다고 경고합니다.
보안 주간: 소프트웨어 개발 팀이 AI 도구를 안전하고 윤리적으로 배포하는 방법
AI 도구를 안전하고 윤리적으로 배포하려면 팀은 혁신과 책임 사이의 균형을 맞춰야 합니다. 이를 위해 강력한 거버넌스를 구축하고, 개발자의 역량을 강화하며, 엄격한 코드 리뷰를 시행해야 합니다.

Dark Reading: AI가 작성한 코드: 인간의 검토를 위한 5가지 핵심 보안 체크포인트
마두(Madou)는 개발자가 LLM으로 안전한 코드를 작성하려면 AI를 자율적인 도구가 아닌 협업 보조 도구로 활용하는 능력을 갖춰야 한다고 주장합니다.

Techstrong.tv: AI 시대의 Secure Code Warrior, Pieter Danhieux와 함께하다
Secure Code Warrior의 CEO이자 회장 겸 공동 창립자인 Pieter Danhieux가 공격적 사이버 보안 분야에서 보안 소프트웨어 개발을 장려하는 분야로 전환하게 된 계기를 설명합니다. 2015년에 설립된 Secure Code Warrior는 개발자가 처음부터 안전한 코드를 작성하도록 돕는 것을 목표로 하며, 이는 취약점을 사후에 수정하는 것보다 훨씬 효과적이라는 점에 Danhieux와 진행자 Alan Shimel은 동의합니다. 두 사람은 또한 AI가 소프트웨어 개발에 미치는 영향에 대해 논의하며, AI가 코딩 속도와 접근성을 높여주지만 AI가 생성한 코드의 보안성은 여전히 뒤처져 있다고 지적합니다. 이들은 이러한 기술 발전 속에서 개발자가 보안 코딩 관행을 숙달해야 할 필요성이 점점 커지고 있음을 강조합니다.
SMBtech: 2025년 사이버 보안 인식의 달: 호주 업계의 반응 및 논평
10월은 호주의 사이버 보안 인식의 달로, 호주인들이 온라인에서 경각심을 갖도록 매년 상기시키는 기간입니다. 올해의 주제인 ‘사이버 안전 문화 구축’은 점점 더 디지털화되는 세상에서 보안을 유지하기 위해 개인의 책임이 얼마나 중요한지를 다시 한번 강조합니다.


가장 안전하게 코딩하는 AI 모델은 무엇일까요?
11개의 실제 프레임워크와 1,760개의 코드베이스를 기준으로 평가한 16개 주요 AI 모델의 실제 코딩 실력을 확인해 보세요. 모델만큼이나 프레임워크도 중요합니다.

Secure Code Warrior의 Citizen AI
AI 리스크는 엔지니어링 영역에만 국한되지 않습니다. Citizen AI 원페이저를 통해 전 직원의 AI 리터러시를 높이고 안전한 활용 습관을 길러보세요.

AI가 소프트웨어 개발을 어떻게 변화시키고 있는지, 그리고 그에 맞춰 보안은 어떻게 진화해야 하는지 알아보세요.
AI 자동 완성부터 자율형 에이전트까지, 소프트웨어 개발의 진화 과정과 이것이 보안, 거버넌스, 그리고 귀하의 팀에 어떤 의미를 갖는지 확인해 보세요.

SCW, 신설된 에이전트 기반 코딩 보안 부문 선정
가트너(Gartner)는 2026년 '보안 소프트웨어 엔지니어링 하이프 사이클(Hype Cycle for Secure Software Engineering)'에서 SCW를 두 차례 선정했습니다. AI 기반 개발 환경에서 이것이 왜 중요한지 확인해 보세요.
KnowBe4용 SCW 학습 콘텐츠
KnowBe4를 통해 제공되는 Secure Code Warrior 콘텐츠는 OWASP Top 10 위험, AI 지원 개발, 최신 보안 코딩 관행을 아우르는 체계적인 학습을 통해 기술 팀이 보안 코딩 및 AI 거버넌스에 대한 인식을 높일 수 있도록 지원합니다.

KnowBe4 + Secure Code Warrior로 실현하는 안전한 AI 기반 개발
Secure Code Warrior가 KnowBe4와 협력하여 OWASP, AI 개발, 10개 프로그래밍 언어를 아우르는 실습형 보안 코딩 교육을 보안 인식 프로그램에 도입합니다.

Trust Agent: AI - AI 기반 개발의 보안 및 확장
AI가 코드를 작성하는 시대, 누가 이를 관리하고 있을까요? AI가 생성한 코드의 최대 50%에서 보안 취약점이 발견되는 만큼, AI 리스크 관리는 무엇보다 중요합니다. SCW의 Trust Agent: AI를 통해 AI 기반 개발을 안전하게 확장하는 데 필요한 실시간 가시성, 선제적 거버넌스, 그리고 맞춤형 역량 강화 솔루션을 확인해 보세요.
OpenText Application Security + Secure Code Warrior
OpenText Application Security and Secure Code Warrior combine vulnerability detection with AI Software Governance and developer capability. Together, they help organizations reduce risk, strengthen secure coding practices, and confidently adopt AI-driven development.

Secure Code Warrior 기업 개요
Secure Code Warrior는 개발 속도와 기업 보안 사이의 격차를 해소하여 조직이 AI 기반 개발을 안전하게 도입할 수 있도록 설계된 AI 소프트웨어 거버넌스 플랫폼입니다. 이 플랫폼은 보안 팀이 섀도우 AI 코딩 도구와 프로덕션 코드의 출처를 파악하기 어려운 '가시성 격차' 문제를 해결합니다.

보안 코딩 교육 주제 및 콘텐츠
Our industry-leading content is always evolving to fit the ever changing software development landscape with your role in mind. Topics covering everything from AI to XQuery Injection, offered for a variety of roles from Architects and Engineers to Product Managers and QA. Get a sneak peek of what our content catalog has to offer by topic and role.

사이버 복원력 법(CRA) 맞춤형 학습 경로
SCW는 CRA의 보안 개발 원칙에 부합하는 Secure by Design, SDLC 및 보안 코딩 역량을 개발팀이 갖출 수 있도록, CRA 맞춤형 퀘스트와 개념 학습 컬렉션을 제공하여 사이버 복원력 법(CRA) 대응을 지원합니다.

OWASP Top 10 2025 eBook
OWASP Top 10을 완벽하게 마스터하고 싶으신가요? 'OWASP Top 10:2025 애플리케이션 방어 실전 가이드'를 다운로드하세요.
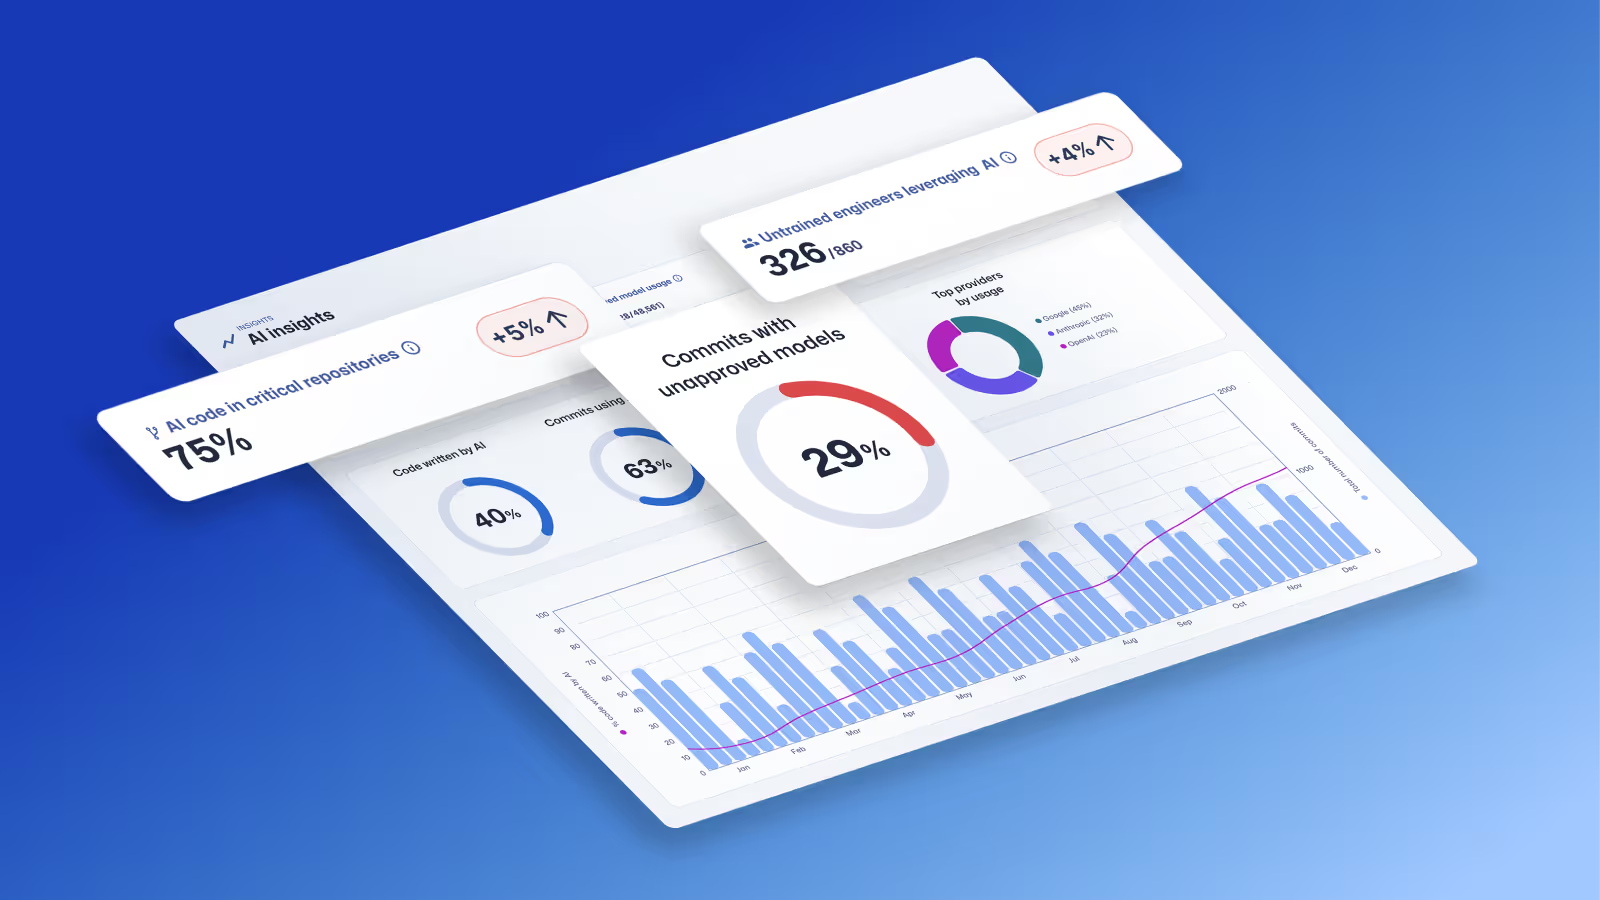
Secure Code Warrior의 Trust Agent: AI
이 원페이저는 AI 코딩 도구에 대한 심층적인 가시성과 거버넌스를 제공하는 새로운 기능 세트인 SCW Trust Agent: AI를 소개합니다. 당사의 솔루션이 AI 도구 사용과 개발자 역량을 고유하게 연계하여 위험을 관리하고, SDLC를 최적화하며, AI가 생성한 모든 코드 라인의 보안을 보장하는 방법을 알아보세요.
AI 코딩 어시스턴트: 차세대 개발자를 위한 안전한 보안 탐색 가이드
거대 언어 모델(LLM)은 속도와 생산성 측면에서 거부할 수 없는 이점을 제공하지만, 기업에는 부정할 수 없는 위험을 초래하기도 합니다. 기존의 보안 가드레일만으로는 쏟아지는 위험을 통제하기에 역부족입니다. 개발자는 소프트웨어 개발 수명 주기 초기 단계에서 보안 결함을 식별하고 예방할 수 있는 정확하고 검증된 보안 기술을 갖춰야 합니다.

Secure by Design: Defining Best Practices, Enabling Developers and Benchmarking Preventative Security Outcomes
In this research paper, Secure Code Warrior co-founders, Pieter Danhieux and Dr. Matias Madou, Ph.D., along with expert contributors, Chris Inglis, Former US National Cyber Director (now Strategic Advisor to Paladin Capital Group), and Devin Lynch, Senior Director, Paladin Global Institute, will reveal key findings from over twenty in-depth interviews with enterprise security leaders including CISOs, a VP of Application Security, and software security professionals.

Turn Awareness Into Action This Cyber Awareness Month
This October, turn awareness into action. Make Cyber Awareness Month memorable for your developers with a high-impact, high-participation experience—led by Secure Code Warrior's Professional Services team.

전문 서비스 - 전문 지식으로 가속화하기
Secure Code Warrior의 프로그램 전략 서비스(PSS) 팀은 귀사의 보안 코딩 프로그램을 구축, 강화 및 최적화할 수 있도록 지원합니다. 처음부터 새롭게 시작하든 기존 방식을 개선하든, 당사의 전문가들이 맞춤형 가이드를 제공해 드립니다.

Quests: 개발자가 앞서 나가며 위험을 완화할 수 있도록 돕는 업계 최고의 학습 솔루션.
Quests는 개발자가 보안 코딩 역량을 강화하여 소프트웨어 보안 위험을 완화할 수 있도록 돕는 학습 플랫폼입니다. 엄선된 학습 경로, 실습형 챌린지, 대화형 활동을 통해 개발자가 취약점을 식별하고 예방할 수 있도록 지원합니다.

보안 기술 벤치마킹: 기업 내 Secure-by-Design 효율화
Secure-by-Design은 소프트웨어 보안 개발의 미래입니다. 기업이 Secure-by-Design 이니셔티브를 고려할 때 반드시 기억해야 할 핵심 요소를 확인해 보세요.

Trust Agent 실행 화면
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.

Secure Code Warrior의 Trust Agent
커밋된 모든 코드 라인에 필요한 보안 코딩 역량을 갖춘 개발자가 참여하고 있다고 확신하시나요? 많은 기업이 이러한 핵심 역량의 부재로 인해 예방 가능한 취약점에 노출되고 개발 속도 저하를 겪고 있습니다. SCW Trust Agent는 코드 저장소 전반에 대한 독보적인 가시성을 제공하며, 개발자의 보안 숙련도를 기준으로 커밋을 직접 분석합니다. 정책 게이트 기능을 갖춘 Trust Agent를 활용하면 커밋 단계에서부터 거버넌스를 적용할 수 있으며, 비즈니스 핵심 애플리케이션에 필요한 보안 지식을 갖춘 인력만이 코드 기여를 할 수 있도록 정책을 설정할 수 있습니다. 지금 원페이저를 다운로드하여 SCW Trust Agent를 통해 보안 태세를 강화하고, 개발 수명 주기를 최적화하며, 취약점을 획기적으로 줄이는 방법을 확인해 보세요.

SCW 트러스트 스코어 - 보안 프로그램을 구축, 측정 및 최적화하는 가장 좋은 방법
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.

Secure Code Warrior의 Trust Score
업계 최초의 벤치마크인 SCW Trust Score를 통해 보안 프로그램의 효과를 측정해 보세요. 동종 업계와 비교하여 보안 태세를 최적화하고, 데이터 기반의 의사결정을 통해 소프트웨어 보안을 한층 강화할 수 있습니다.
PCI-DSS 4.0 규정 준수 준비하기
PCI-DSS 요건을 충족하기 위해 소프트웨어 보안 인프라를 평가하세요
금융 서비스 보안 트렌드 완벽 가이드
Financial services institutions face an array of challenges that hinge on their ability to make efficient, effective use of technology in a fast-evolving financial world. Organizations are operating in a time of rapid changes—both internally and across the industry—in a highly competitive, cloud-based business environment. In pursuing their ongoing digital transformations, for example, organizations are working to get around the organizational friction that hinders investments into new technologies, such as artificial intelligence, that could accelerate payment processes and other procedures.
Predicts 2024: Generative AI is reshaping software engineering
Explore how generative AI is revolutionizing software development across the SDLC, as highlighted in Gartner's report, advising Application Security leaders on the importance of scrutinizing AI-generated software.
PCI DSS 4.0 완벽 해설
이 가이드는 개발팀이 PCI DSS 4.0 규정을 준수하도록 이끄는 실질적인 전략을 제시합니다. 현대 개발자에게 필요한 규정 준수 요건을 비롯해, 보안 전문가와 개발 관리자가 협력하여 개발자 중심의 보안 프로그램을 구축하는 전략, 그리고 취약점을 근본적으로 해결하기 위한 효과적인 교육 이니셔티브를 단계별로 안내합니다.

Developer security maturity quiz
Secure Code Warrior outlines three security maturity stages for developer teams: defining, adopting, and scaling. How security-savvy are your developers? Take our quiz to find out.
Script Testing please ignore
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
보안 코드 학습의 ROI
보안 코딩 교육의 장기적인 투자 수익률(ROI)을 확인해 보세요. 민첩하고 선제적인 학습 전략에 투자함으로써 보안을 강화하고, 오늘날의 사이버 위협으로부터 비용 효율적으로 조직을 보호하는 방법을 알아보시기 바랍니다.
개발자가 AI 개발 도구를 효과적으로 활용하기 위해 보안 기술이 필요한 이유
The promise of artificial intelligence writing complex code at the touch of a button is intriguing, but the reality is that AI will need a lot of help from human developers to craft truly secure and reliable code.
2024년 10대 전망
2024년 사이버 보안 및 소프트웨어 보안 분야에 대해 SCW 전문가들이 내놓은 전망을 확인해 보세요.
애자일 학습 플랫폼: 개발자 주도 보안의 투자 수익률(ROI)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
보안의 요새를 구축하라: 소프트웨어 보안에서 개발자 역량 강화를 위한 6가지 핵심 요소
In this white paper, security expert and Secure Code Warrior CTO & Co-Founder Matias Madou, Ph.D. will discuss:The six pillars you need to roll out effective security education and enablement for your development cohort. Lessons learned from ten executives implementing security programs at the enterprise level, and common pitfalls to avoid on your road to success.

애자일 학습 플랫폼
Secure Code Warrior와 함께 개발 팀의 역량을 강화하세요. 끊임없이 변화하는 애플리케이션 보안 과제를 해결하기 위해 설계된 애자일 학습 플랫폼입니다. 업계 최고 수준의 최신 콘텐츠를 통해 보안 침해와 복잡한 규제 환경에 선제적으로 대응하고, 개발자들에게 능동적이고 흥미로운 보안 코딩 교육을 제공하세요.
OWASP Top 10 API 2023: 스마트한 개발자를 위한 전술 가이드
최신 API 보안 트렌드를 확인해 보세요. 2023 OWASP Top 10 가이드를 통해 코딩 역량을 강화하고, 취약점을 해결하며, 끊임없이 변화하는 API 개발 환경에서 민첩하게 대응하는 방법을 알아보세요. 지금 다운로드하여 인사이트를 얻어보시기 바랍니다!
보안 코딩 학습 청사진
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
개발자 주도 보안과 애자일 학습을 위한 핸드북
Start shifting left with developer-driven security. This handbook will show you how to engage with developers to upskill and increase their security knowledge, as well as how to go about measuring impact to write more secure code.
소프트웨어는 당신의 동료입니다: 액세스 제어 및 API 보안 강화를 위한 새로운 관점
API는 불완전한 인간과 같습니다. API를 인간처럼 대하는 것이 더 나은 사이버 보안을 위한 열쇠일까요?

보안 코드 교육 청사진
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
개발자 보안 성숙도 매트릭스
Building security maturity in development teams can be approached in stages. Based on our experience with 400+ organizations, we've identified common practices and traits in three different stages of security maturity - defining, adopting, and scaling.
개발 팀 보안 성숙도의 중요성
By assessing and understanding a development team’s security maturity, organizations can formulate a plan with the right stakeholders, process, and technology to build and support the necessary skills and capabilities.

개발 팀의 보안 성숙도
Security maturity in development teams should be a continuous cycle of improvement with realistic goals along the way. As development teams increase their security maturity, they reduce the amount of rework and minimize risk, while also allowing automation to help create efficiency in the SDLC.

보고서: 2022년 개발자 주도 보안 현황
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
백서: 소프트웨어 보안 개선을 위한 과제(와 기회)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
개요: 개발자 주도 보안을 위한 통합적 접근 방식
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Secure Code Warrior의 보안 및 개인정보 보호
Secure Code Warrior는 당사와 고객의 정보 자산을 오용, 남용 및 침해로부터 보호하기 위해 최선을 다하고 있습니다. 당사는 정보 보안 관리에 있어 위험 기반 접근 방식을 채택 및 장려하며, 플랫폼과 고객 데이터 및 정보의 보안을 위협하는 요소에 대응하기 위해 적절한 위험 관리 및 완화 조치를 일관되게 시행하는 것을 목표로 합니다. Secure Code Warrior는 고객에게 서비스를 제공하는 주요 기업으로서 지속적으로 성장함에 따라, 보안 및 개인정보 보호 프로그램의 일환으로 보안 역량을 계속해서 강화해 나갈 것입니다. 자세한 내용은 백서를 참조해 주십시오.

반복 가능한 안전한 코딩 기술로 시프트 레프트(및 규정 준수 달성)를 실현하세요
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
보안 코드 정의하기
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
보안 코드 작성을 위해 스캔 도구 이상의 것이 필요한 이유
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
제로데이 공격이라는 어둠의 기술을 방어하기 위한 가이드
제로데이 공격은 악몽과도 같지만, 조직이 보안 무기고에 있는 모든 도구를 활용해 예방 전략을 수립하면 보안 전문가들은 한결 편안하게 잠들 수 있습니다.
개발자의 역량을 강화하고 참여를 유도하기 위한 계획
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
개발자 주도의 예방적 소프트웨어 보안 접근 방식
보안 의식을 갖춘 개발자가 현대의 위협에 지속적으로 대응함으로써 사이버 방어를 지원할 수 있는, 아직 활용되지 않은 거대한 자원이라는 점에 대해 자세히 알아보세요.

Security and Privacy Whitepaper
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Convince Your CISO/CTO Kit (for starting a demo)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP API 보안 10대 취약점: 스마트한 개발자를 위한 전략
코드 내 흔한 API 보안 위협을 해결하기 위한 실무 가이드를 다운로드하세요.
보안 및 개발 팀을 통합하여 보안 위험에 공동 대응하는 방법
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
AppSec을 통해 취약점을 줄이고 규정 준수를 달성하여, 더 큰 과제를 해결할 여유를 확보하는 방법
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Buyers Checklist: Secure Development Learning Platforms
Buyer’s Checklist: Secure Development Learning Platforms is aimed at decision makers and technology buyers looking to evaluate secure development learning platforms.

Shared Assessments SIG Lite 설문지
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

SCW 모의 해킹 요약 보고서
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

SCW 사이버 보험 증권
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Shifting from reaction to prevention: The changing face of software security 2021 - Whitepaper
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
사이버 보안 행정 명령: 개발자 역량 강화를 통한 소프트웨어 보안 개선의 체계적 접근
이번 행정 명령은 기능적 사이버 보안의 여러 측면을 다루고 있지만, 개발자가 미치는 영향과 개발자에게 검증된 보안 기술 및 인식이 필요하다는 점을 처음으로 명시하고 있습니다.

FSQS-NL 인증서
Secure Code Warrior가 FSQS-NL 등록을 완료했습니다. 이번 등록은 금융 업계의 규정을 준수하기 위한 당사의 지속적인 노력에 있어 중요한 이정표입니다.

플랫폼 아키텍처 다이어그램
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Information Security Policy
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

CAIQ 설문지
Secure Code Warrior는 자체 실사 평가 결과를 바탕으로 공개 가능한 Consensus Assessment Initiative Questionnaire(CAIQ)를 작성 완료했습니다.
DevSecOps 슈퍼볼: 보안 챔피언이 후반부 취약점으로부터 팀을 승리로 이끄는 방법
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
경영진 라운드테이블 백서 - Visma & Blue Prism
2020년은 소프트웨어 보안을 바라보는 우리의 시각을 어떻게 변화시켰을까요? Visma와 함께하는 경영진 라운드테이블.

Mimmit Koodaa 운동에 참여하는 여성들이 보안 코딩의 세계로 뛰어듭니다.
핀란드의 여성 개발자 커뮤니티인 Mimmit Koodaa가 보안 코딩 경험을 공유합니다.

글로벌 금융 기관의 팀들이 보안 코딩 대회에서 실력을 겨룹니다.
글로벌 금융 기관이 전 세계적으로 뱅킹 애플리케이션 보안의 중요성을 어떻게 알렸는지 확인해 보세요. 흥미진진한 인터랙티브 토너먼트를 통해서 말이죠.

미션 - 실제 시뮬레이션을 통해 잘못된 코드가 미치는 영향을 직접 경험해 보세요
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

강좌 - 안전한 코딩 기술 및 역량 구축
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

토너먼트 단계별 가이드
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

OWASP Top 10을 격파하기 위한 여러분의 전투 계획
가장 흔한 10가지 보안 취약점도 여러분과 같은 보안 개발 히어로 앞에서는 힘을 쓰지 못합니다. 이 무료 eBook은 OWASP Top 10 2021에 등재된 악명 높은 취약점들을 이해하고, 각 버그가 어떻게 작동하는지 파악할 수 있는 최고의 실전 가이드입니다.
OWASP 및 Secure Code Warrior 토너먼트로 성공하기 - 백서
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

토너먼트 - 조직의 보안 인식을 높이고 개발자 참여를 유도하여, 안전한 코딩을 최우선 과제로 만듭니다.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

악명 높은 8가지: 반드시 찾아내고 해결해야 할 코드형 인프라(IaC) 취약점
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
DevSecOps 성공을 위한 5단계 로드맵: 앱 보안 전문가가 꿈의 팀에서 성장하는 방법
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

소프트웨어 보안 프로그램을 개선하는 가장 빠르고 쉬운 방법
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
창의적인 CISO를 위한 보안 프로그램 혁신 가이드
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Take the pain out of PCI-DSS Compliance Whitepaper
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Secure Code Warrior 소개
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
개발자가 안전한 코드를 작성할 수 있도록 지원합니다
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

개발자가 보안의 최전선에서 활약할 수 있도록 역량을 강화하고 조직의 보안 태세를 한층 높이세요.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

평가 - 개발자의 보안 코딩 기술을 벤치마킹하고 보안 체계를 구축하세요.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

보안 강화 프로그램을 시작하기 전 반드시 거쳐야 할 6가지 핵심 단계
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

2019 앱 보안(AppSec) 트렌드 리포트
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
