최신 보안 코딩 트렌드를 앞서 나가세요
사이버 위협 환경은 끊임없이 변화하며, 그 흐름을 앞서 나가는 것이 그 어느 때보다 중요합니다. 다양한 영상, 블로그, 유용한 보안 코딩 가이드라인을 통해 최신 정보를 유지하고 미래의 위협에 대비할 수 있도록 도와드립니다.
최신 보안 코딩 가이드라인을 확인하세요.
알려진 취약점이 있는 구성 요소 사용
{
  "dependencies": {
    "foo": "1.0.0 - 2.9999.9999",
    "bar": ">=1.0.2 <2.1.2"
  }
}
대부분의 애플리케이션은 다수의 타사 구성 요소를 사용합니다. 이러한 구성 요소는 로깅, 템플릿, 데이터베이스 액세스 등 다양한 기능을 제공하여 소프트웨어 개발을 훨씬 수월하게 만들고 많은 시간을 절약해 줍니다. 하지만 사람이 만드는 만큼, 일부 구성 요소에는 필연적으로 취약점이 포함될 수 있습니다. 자세한 내용은 가이드를 확인하세요.

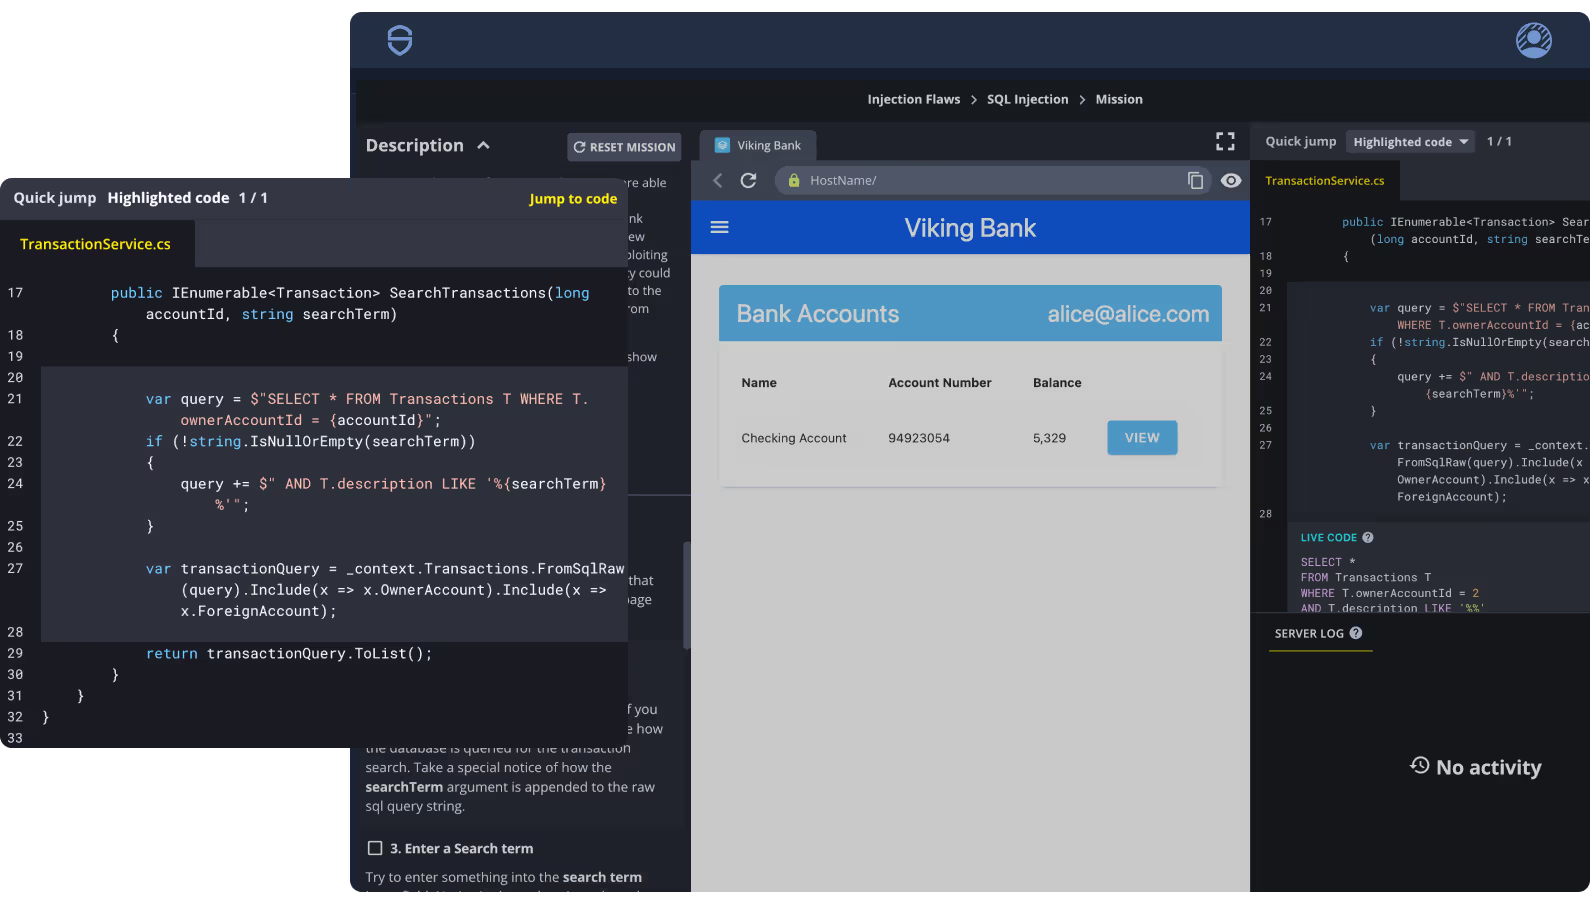
SQL 인젝션
import mysql.connector
db = mysql.connector.connect
#나쁜 관행입니다. 피하세요! 학습용으로만 작성되었습니다.
(host="localhost", user="newuser", passwd="pass", db="sample")
cur = db.cursor()
name = raw_input('Enter Name: ')
cur.execute("SELECT * FROM sample_data WHERE Name = '%s';" % name) for row in cur.fetchall(): print(row)
db.close()
SQL 인젝션(SQLi)은 SQL 문에 코드를 삽입하여 애플리케이션을 공격하고 중요한 정보를 탈취하는 웹 보안 취약점입니다. 이는 데이터베이스를 조작하여 핵심 정보를 추출하는 가장 일반적인 해킹 기법입니다.

보안 설정 오류
많은 프레임워크에는 운영 환경이나 테스트/개발 환경에서 애플리케이션을 모니터링할 수 있도록 활성화할 수 있는 엔드포인트 세트가 포함되어 있습니다. 여기에는 다음이 포함될 수 있습니다:

메트릭(Prometheus)
로그
환경 정보
경로/URL 매핑
보안 설정 오류(Security Misconfiguration)는 잘못된 코드보다는 애플리케이션의 구성 설정으로 인해 발생하는 일반적인 취약점을 포괄하는 용어입니다. 이는 매우 광범위한 주제이며 기술 스택과 같은 요소에 크게 의존합니다. 이러한 문제를 해결하는 것은 구성 파일을 수정하거나 코드 한 줄을 변경하는 것처럼 간단해 보일 때가 많지만, 이러한 취약점이 미치는 영향과 결과는 매우 심각할 수 있습니다. 이 취약점에 대해 자세히 알아보고 완화 방법을 확인하려면 가이드라인을 읽어보세요.

서버 측 요청 위조
ts
let url = request.params.url;

let response = http.get(url);
let render = response.render();

return render.export();
서버 사이드 요청 위조(SSRF) 취약점은 사용자가 애플리케이션을 조작하여 공격자가 지정한 도메인으로 HTTP 요청을 보내게 할 때 발생합니다. 애플리케이션이 비공개 또는 내부 네트워크에 접근할 수 있는 경우, 공격자는 이를 이용해 내부 서버로 요청을 보내도록 만들 수도 있습니다. 본 가이드에서는 몇 가지 예제를 통해 이 취약점이 실제로 어떻게 나타나는지 자세히 알아보겠습니다.
