채팅에서 자동화로
AI 자동화의 작동 원리를 이해하고 첫 번째 워크플로우를 안전하게 구축하세요
단순히 챗봇과 대화하는 단계를 넘어, 사용자를 대신해 행동하는 에이전트를 사용하는 환경으로 안내합니다. 연결된 AI 설정의 구조를 다루며, 어떤 워크플로우가 자동화하기에 안전한지 판단하기 위한 실질적인 점검 사항을 제공합니다.
AI를 배포하는 개발자뿐만 아니라, 매일 AI로 업무를 수행하는 모든 사람을 위한 교육입니다.





AI 도입 속도가 AI 준비 수준을 앞지르고 있습니다. 마케팅, 재무, 인사, 운영 부서의 직원들은 이미 자동화를 구축하고, AI 도구와 데이터를 공유하며, AI 결과물을 바탕으로 업무를 수행하고 있습니다. 그들은 역량은 갖췄지만 준비는 되어 있지 않습니다. 대부분의 AI 거버넌스 프로그램은 정책, 플랫폼, 기술적 통제에만 집중하고 있어, 이러한 통제로는 파악할 수 없는 새로운 유형의 위험이 발생하고 있습니다.
Citizen AI는 비즈니스 사용자를 위해 구축된 Secure Code Warrior의 첫 번째 학습 프로그램으로, 10년 넘게 전 세계 개발자를 교육해 온 플랫폼이 제공하는 실무 중심의 AI 리터러시 교육입니다. 복잡한 AI 이론은 배제하고 직원들이 이미 직면하고 있는 상황에서부터 시작합니다. 학습 과정은 다음을 중심으로 설계되었습니다.
AI 자동화는 비즈니스 사용자가 AI 기반 워크플로를 안전하게 도입하고, 당장 실무에 적용할 수 있는 지식을 제공합니다. 이 컬렉션은 엔지니어가 아닌 일반 사용자도 쉽게 이해할 수 있도록 짧은 영상, 실용적인 가이드라인, 대화형 워크스루로 구성되었습니다.
단순히 챗봇과 대화하는 단계를 넘어, 사용자를 대신해 행동하는 에이전트를 사용하는 환경으로 안내합니다. 연결된 AI 설정의 구조를 다루며, 어떤 워크플로우가 자동화하기에 안전한지 판단하기 위한 실질적인 점검 사항을 제공합니다.
AI 채팅을 통한 자동화 디버깅 방법을 쉽고 실용적으로 가르쳐줍니다. 이를 통해 비즈니스 사용자는 자동화 오류가 발생했을 때 복구를 어렵게 만들고 더 위험한 '임시방편'식 해결책으로 이어질 수 있는 'AI 버그 악순환'을 피할 수 있습니다.
AI 자동화가 정상적으로 작동할 때조차 발생할 수 있는 3가지 리스크 범주를 소개합니다. 여기에는 도구, 연결 및 타사 스킬, 간접 프롬프트 주입 리스크, 그리고 AI가 사용자를 대신해 수행할 수 있는 자율적 행동이 포함됩니다. 각 범주에는 잠재적 리스크와 피해를 제한하기 위한 실용적인 습관이 함께 제시됩니다.
AI가 사용자 계정을 통해 어떻게 작동하는지, 그리고 그것이 액세스, 감사 로그, 책임 소재에 어떤 의미를 갖는지 설명합니다. 최소 권한 원칙에 부합하는 실용적인 습관을 소개하며, 워크플로우 자동화 환경에서 AI 에이전트와 관련된 위임된 권한 및 앰비언트 권한(ambient authority) 문제에 대한 인식을 높여줍니다.
실제 비즈니스 시나리오 기반, 코딩이나 기술적 배경지식이 필요 없습니다.

대부분의 AI 인식 교육은 용어를 가르치고 행동 변화를 기대하는 데 그칩니다. Citizen AI는 정반대의 접근 방식을 취합니다. 실질적인 판단력과 책임감 있는 습관을 길러주어, 단순히 AI에 대해 아는 것을 넘어 직원들이 실제로 AI를 사용하는 방식을 변화시킵니다.
Citizen AI는 AI 지원 코드를 작성하는 개발자, 이를 관리하는 플랫폼, 그리고 이제는 스스로 AI를 도입하는 비즈니스 팀까지 아우르는 Secure Code Warrior의 안전한 AI 도입 투자를 확장합니다. AI를 성공적으로 활용하는 팀은 역량과 책임감 모두에 투자하는 팀이 될 것입니다. 이것이 바로 두 가지 모두를 구축하는 방법입니다.
AI 도입의 8단계와 각 단계에서 안전한 소프트웨어를 구축하기 위해 필요한 보안 역량을 살펴보세요. 200개 이상의 보안 개념과 취약점 범주가 전체 여정에 걸쳐 매핑되어 있습니다.

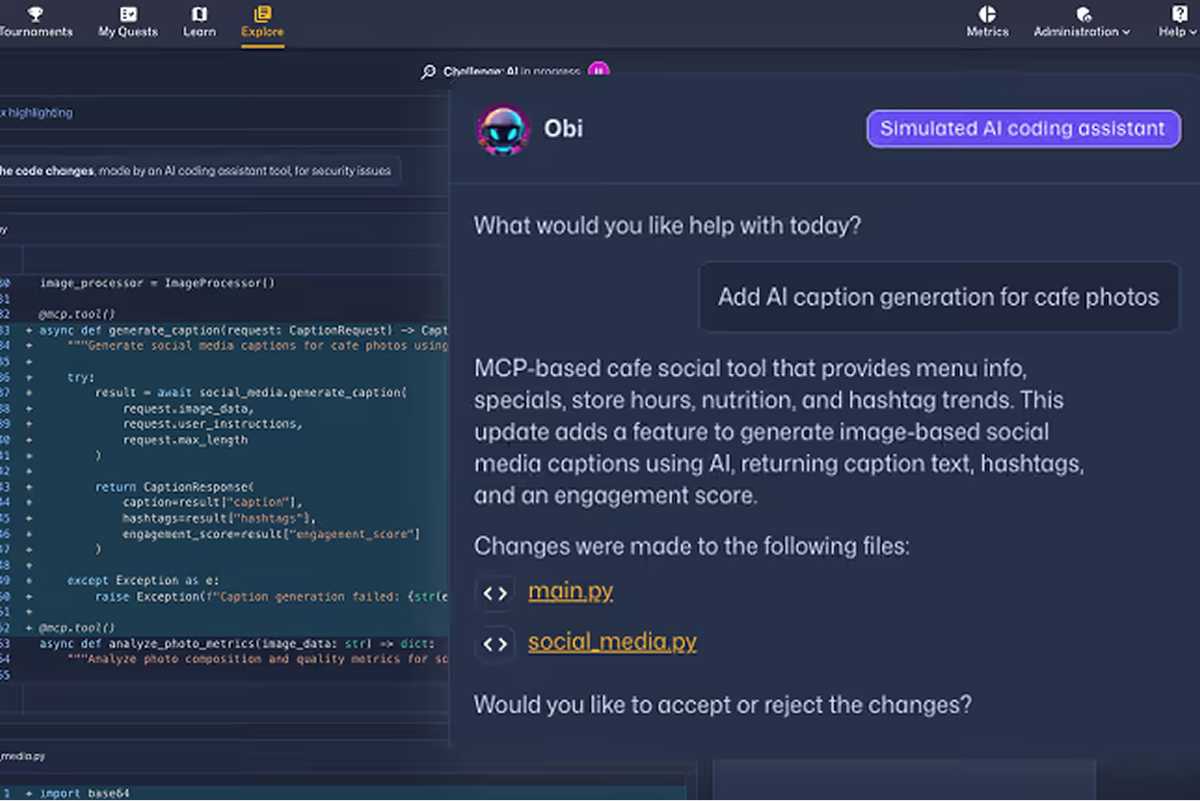
Secure Code Warrior Learning은 모든 커밋의 기반이 되는 기술을 구축하는 AI 보안 교육을 제공합니다. 개발자는 실제 AI 워크플로우 전반에 걸친 실습을 통해 AI가 생성한 코드를 안전하게 보호하는 방법을 배우고, 근본적인 위험을 줄일 수 있습니다.
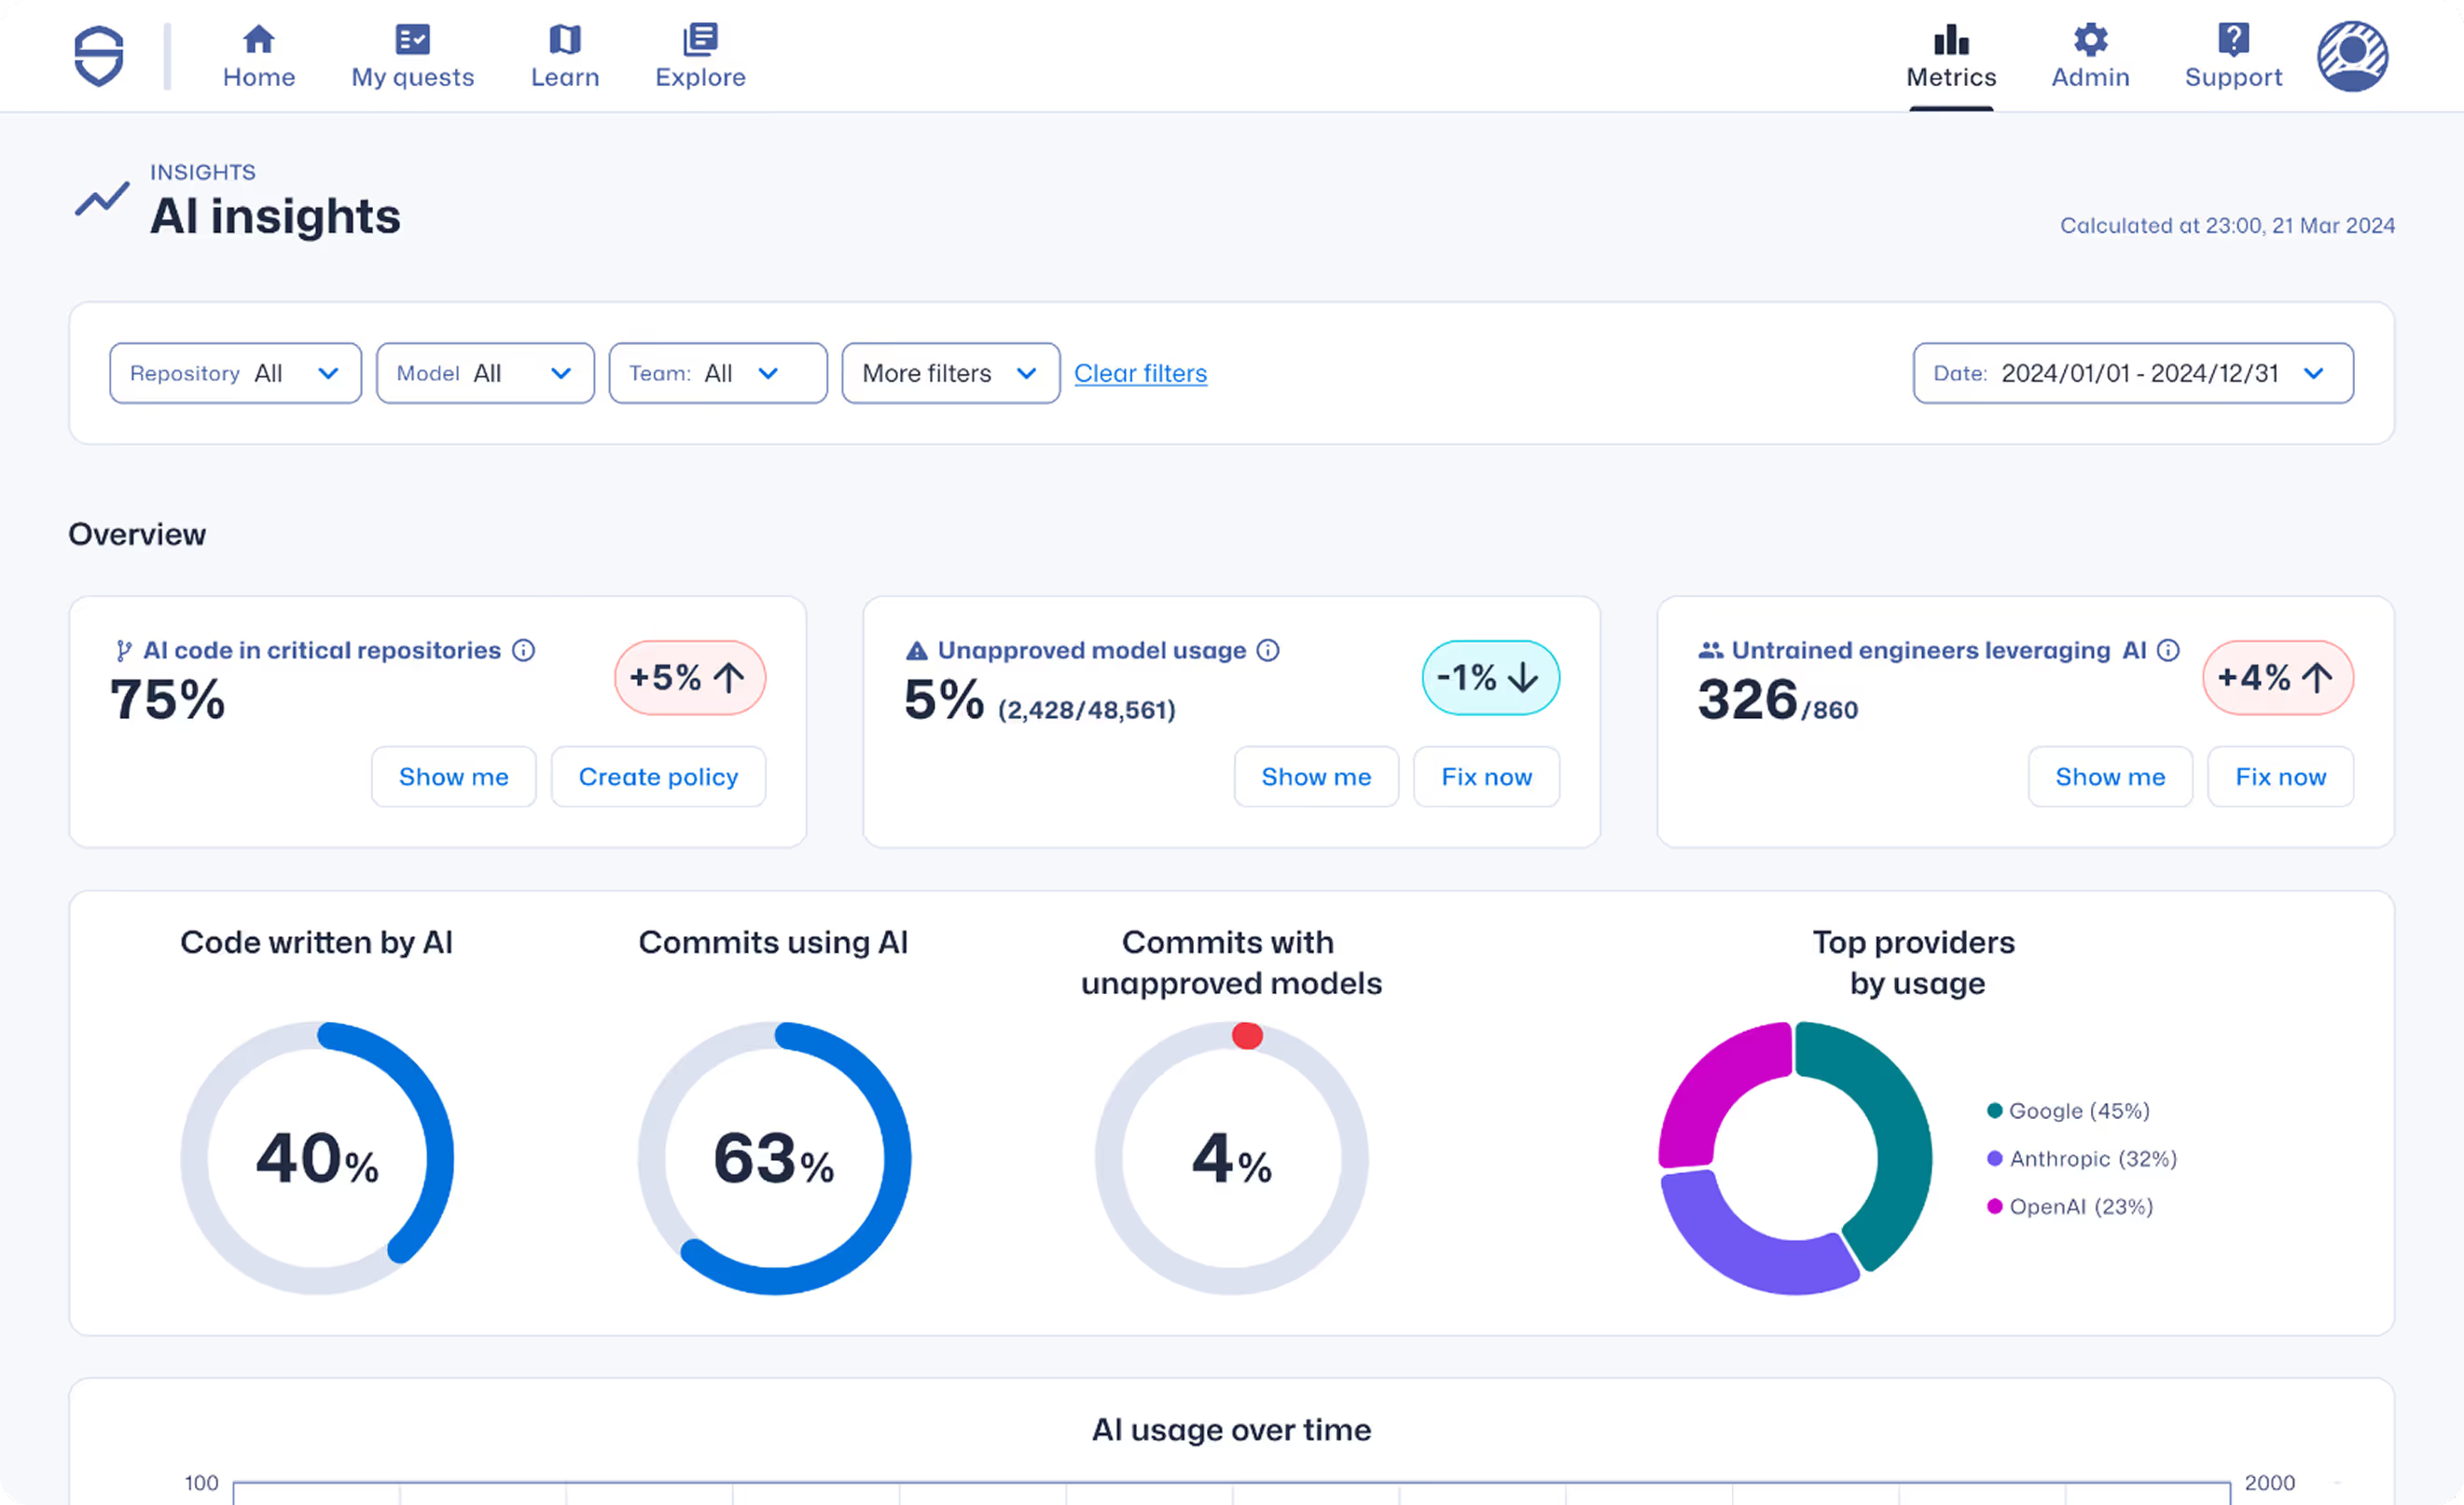
Trust Agent는 가시성을 실행 가능한 통찰력으로 전환합니다. 커밋 메타데이터, AI 모델 사용량, MCP 활동 및 거버넌스 임계값을 상호 연관시켜 개발 속도를 늦추지 않으면서 커밋 시점의 위험을 강조합니다.
Adaptive Learning이 취약점 데이터와 AI 생성 코드 위험을 개발자 맞춤형 교육과 어떻게 자동으로 연결하는지 확인해 보세요. 규모에 상관없이 적용 가능합니다.
