
Perspectivas de expertos que definen el desarrollo seguro
Acceda a contenido especializado sobre programación segura, gobernanza de IA y gestión de riesgos de software.


Para que los desarrolladores ayuden a derrotar a la bestia del cibercrimen, la formación es una misión que consta de dos partes
La lucha entre héroes y villanos en el ámbito de la ciberseguridad es notoriamente desigual. Los datos confidenciales son el nuevo oro, y los atacantes se adaptan rápidamente para eludir las defensas, aprovechando fallos de seguridad, grandes y pequeños, en busca de un botín potencial.
¿Qué es el análisis estático?
Descubre qué es el análisis estático y cómo puede ayudarte a escribir mejor código mediante 5 ejemplos de enfoques y complementos para entornos de desarrollo (IDE).

Seis años de Secure Code Warrior: ¿Ya hemos crecido?
Llega esa época especial del año (al menos para nosotros) en la que reflexiono sobre nuestra última vuelta al sol y sobre todo lo que hemos hecho en los últimos 365 días para prepararnos ante un nuevo año de crecimiento, aprendizaje e inevitable incertidumbre.
How to catch and fix a Guice dependency injection issue using Sensei
An example scenario for a misconfiguration of Guice, which may lead to a NullPointerException being reported at runtime during testing.

Predicciones de ciberseguridad para 2021: Comienza la batalla intergaláctica
Predecimos que 2021 será el año en que llevaremos un nuevo tipo de carrera espacial a la corriente principal: mantener nuestra galaxia a salvo de las ciberamenazas.
Serie Coders Conquer Security OWASP Top 10 API - Gestión inadecuada de activos
Esta vulnerabilidad es más un problema humano o de gestión que permite que las API antiguas permanezcan activas mucho después de haber sido reemplazadas por versiones más nuevas y seguras.
Modificación de la visibilidad de métodos y clases para JUnit 5
Descubre cómo Sensei puede facilitarte la migración identificando patrones obsoletos y sugiriéndote las soluciones que debes implementar a partir de ahora.

¿Mi pentester, mi enemigo? Los desarrolladores revelan lo que realmente piensan sobre los resultados del pentesting y el análisis estático
Las herramientas de pruebas de penetración y análisis estático (más conocidas como SAST) son solo una parte del proceso general para mitigar los riesgos de seguridad y funcionan de manera bastante independiente a lo que hacemos, ¡hasta que el código vuelve a nosotros para correcciones urgentes, por supuesto!
Automatically Adding a Private Constructor with Sensei
Learn how Sensei can identify a coding pattern, and automatically generate a private constructor to make it impossible to instantiate the class.

El futuro del trabajo es flexible, y eso es excelente para la ciberseguridad
Ya sea que la incomodidad provenga de la incertidumbre ante una nueva forma de trabajar, de una ligera desconfianza o quizás de no creer en el trabajo remoto, observo que las empresas que se resisten a él tienden a quedarse atrás en cuanto a la atracción de talento de primer nivel, el mantenimiento de su alcance global y, francamente, en adaptarse a los nuevos tiempos.
Improving A Personal Programming Process Using Sensei
Learn how to use code reviews on pull requests to help enforce coding styles. And shorten the feedback cycle when pair programming with a more experienced programmer.
Migrating to a Logger with Sensei
A quick example of creating a recipe to migrate from System.out.println to using a Java Logger.
Serie Coders Conquer Security OWASP Top 10 API - Registro y monitorización insuficientes
La vulnerabilidad de registro y supervisión insuficientes suele producirse como consecuencia de una estrategia de ciberseguridad deficiente a la hora de registrar todos los intentos fallidos de autenticación, los accesos denegados y los errores de validación de entrada.

Compartir libros de recetas dentro de un equipo
Aprende a compartir los libros de recetas de Sensei y ayuda a todo tu equipo a mejorar la calidad de su código y su productividad.

Presentamos Missions: la siguiente fase de la formación en seguridad centrada en el desarrollador
Nos complace anunciar el lanzamiento de una nueva funcionalidad en la plataforma Secure Code Warrior: Misiones. Esta categoría de desafíos totalmente nueva representa la siguiente fase en la formación en seguridad para desarrolladores, permitiendo a los usuarios pasar de la simple memorización de conceptos de seguridad a su aplicación en un entorno de simulación del mundo real.
Serie Coders Conquer Security OWASP Top 10 API: Funciones de seguridad desactivadas/Funciones de depuración activadas/Permisos inadecuados
Aunque es un poco más frecuente en las API, los atacantes suelen intentar localizar vulnerabilidades sin parchear y archivos o directorios desprotegidos en cualquier parte de una red. Encontrarse con una API que tenga la depuración activada o las funciones de seguridad desactivadas simplemente les facilita un poco más su labor malintencionada.
Uso de enlaces de documentación con Sensei
Descubre cómo Sensei puede ayudar a integrar desarrolladores y adoptar nuevas librerías.

Sensei Product Update - September 2020
Learn all about the latest updates to Sensei.
Añadir parámetros a anotaciones mediante acciones de reescritura
Aprende a utilizar Sensei para identificar patrones de código problemáticos y corregirlos mediante implementaciones acordadas, con ejemplos de coincidencia de anotaciones.
Serie OWASP Top 10 API de Coders Conquer Security: Asignación masiva
La vulnerabilidad de asignación masiva surgió debido a que muchos marcos de trabajo modernos incentivan a los desarrolladores a utilizar funciones que vinculan automáticamente los datos de entrada de los clientes con variables de código y objetos internos.

Cómo el Gobierno australiano puede fortalecer la resiliencia nacional en ciberseguridad y hacer frente a las amenazas
La iniciativa del Gobierno australiano para abordar la ciberseguridad con seriedad deja claro que se ha identificado como un área de riesgo clave a nivel nacional, pero ¿es su estrategia lo suficientemente ambiciosa?
¿Qué es Sensei?
El plugin Sensei ofrece una forma sencilla de encontrar patrones de código específicos en tu código fuente y aplicar reglas de reescritura para modificar el código coincidente. Todo dentro del IDE IntelliJ y en tiempo real.
Desarrolle habilidades de programación segura en cada etapa del SSDLC
Secure Code Warrior ha creado una GitHub Action que aporta aprendizaje contextual al escaneo de código de GitHub. Esto significa que los desarrolladores pueden usar una acción de terceros, como Snyk Container Action, para encontrar vulnerabilidades y luego complementar los resultados con aprendizaje hiperrelevante y específico para CWE.
Serie OWASP Top 10 API de Coders Conquer Security: Control de acceso a nivel de función faltante
La vulnerabilidad de control de acceso a nivel de función permite a los usuarios ejecutar funciones que deberían estar restringidas o acceder a recursos que deberían estar protegidos.

Mes Nacional de la Concienciación sobre la Ciberseguridad: Más que una simple campaña de phishing
Todas las organizaciones pueden aprovechar el Mes de la Concienciación sobre la Ciberseguridad para actualizar sus conocimientos en seguridad y, este año, ¡también lanzamos una nueva aplicación gratuita para la comunidad de programación!
Serie de OWASP Top 10 API: Coders Conquer Security - Falta de recursos y limitación de tasa
Esta vulnerabilidad se produce cuando se reciben demasiadas solicitudes al mismo tiempo y la API no tiene suficientes recursos informáticos para gestionar esas solicitudes. En ese caso, la API puede dejar de estar disponible o dejar de responder a las nuevas solicitudes.

Puede que las vulnerabilidades de ClickShare se hayan parcheado, pero ocultan un problema mucho mayor
Cambiar las soluciones de seguridad hacia el proceso de desarrollo no es fácil, pero es necesario en el mundo actual, donde incluso los dispositivos aparentemente simples, como las herramientas de presentación, son sorprendentemente complejos y están conectados en red con todo lo demás.
Serie de OWASP Top 10 API para desarrolladores: Exposición excesiva de datos
Los mecanismos reales detrás de esta vulnerabilidad son similares a otros, pero la exposición excesiva de datos, en este caso, se define como aquella que involucra información legalmente protegida o altamente confidencial.
Serie OWASP Top 10 API: Coders Conquer Security - Autenticación rota
La autenticación suele actuar como puerta de acceso tanto a una aplicación como, potencialmente, al resto de una red, por lo que se convierte en un objetivo atractivo para los atacantes. Si un proceso de autenticación está roto o es vulnerable, es muy probable que los atacantes descubran esa debilidad y la exploten.

Entrevista a expertos: Infraestructura como código con Oscar Quintas
Queremos destacar a uno de nuestros expertos, Oscar Quintas. Forma parte de nuestro equipo de Contenido de Producto como Investigador Senior de Seguridad. Además, es nuestro mago particular en todo lo relacionado con la Infraestructura como Código (IaC).
Serie OWASP Top 10 API: Coders Conquer Security - Autorización de nivel de objeto rota
Por lo general, se deben incluir comprobaciones de autorización a nivel de objeto en todas las funciones que accedan a una fuente de datos mediante entradas del usuario; omitirlas supone un riesgo considerable.

Muerte por Doki: una nueva vulnerabilidad de Docker con graves consecuencias (y qué puedes hacer al respecto)
Los ciberataques son cada vez más frecuentes y las amenazas que afectan a la infraestructura basada en Linux son cada vez más comunes, con el objetivo final de tener la oportunidad de abrir un cofre de botín de datos confidenciales almacenados en la nube.

¿Está su organización realmente preparada para DevSec? Póngala a prueba.
Teniendo en cuenta su organización, reflexione sobre estas preguntas en el contexto de su función. ¿Cómo le iría si se sometiera a la prueba DevSec?

Golpea primero, golpea fuerte: por qué los cursos de codificación segura personalizados no dan tregua a las ciberamenazas
Un curso seleccionado que contiene los módulos exactos en los que sus desarrolladores necesitan demostrar competencia tendrá un impacto significativo y les permitirá comenzar a trabajar de inmediato con las mejores prácticas de seguridad en sus tareas diarias.

¿Quiere que sus desarrolladores programen con conciencia de seguridad? Lleve la formación directamente a ellos.
Sabemos de sobra que la jornada laboral ya está lo suficientemente cargada, así que ¿qué incentivo tienen los desarrolladores para desplazarse a un aula o cambiar de contexto y seguir cinco pasos solo para acceder a una formación basada en teoría estática?

Rastreo de contactos de COVID-19: ¿Cuál es la situación de la programación segura?
La idea detrás de las aplicaciones de rastreo de contactos es sólida. Esta tecnología, cuando funciona correctamente, permitiría identificar rápidamente los focos de contagio y realizar pruebas exhaustivas, dos componentes esenciales para combatir la propagación de un virus contagioso.

¡Deja de interrumpir mi flujo de trabajo! Cómo obtener la formación en seguridad adecuada en el momento preciso
Empezamos a pensar en cómo reducir las barreras para acceder a la formación cuando la necesitas y en cómo integrar el microaprendizaje en tu flujo de trabajo de una manera más fluida.

Día Internacional de la Mujer en la Ingeniería: Conoce a nuestras estrellas
El 23 de junio es una fecha señalada en el calendario geek, ya que se celebra el Día Internacional de la Mujer en la Ingeniería. Es nuestra oportunidad para destacar la contribución de las mujeres al desarrollo de software.
Serie de Coders Conquer Security sobre Infraestructura como Código: Lógica de Negocio
Esta vulnerabilidad puede producirse cuando los desarrolladores no implementan correctamente las reglas de lógica de negocio, lo que podría dejar sus aplicaciones expuestas a diversos tipos de ataques si un usuario malintencionado decide aprovecharlas.

Rust es el lenguaje de programación más querido por quinta vez. ¿Es nuestro nuevo salvador de la seguridad?
Rust incorpora elementos conocidos y funcionales de lenguajes de uso común, trabajando bajo una filosofía diferente que elimina la complejidad, al tiempo que introduce rendimiento y seguridad.
Serie de Infraestructura como Código de Coders Conquer Security: Uso de componentes de fuentes no confiables
El comportamiento que genera vulnerabilidades en el que nos centraremos aquí es el uso de código de fuentes no confiables, una práctica aparentemente inofensiva que está causando graves problemas.

Los ciberdelincuentes atacan el sector sanitario (pero podemos defendernos)
El sector sanitario podría convertirse en el próximo gran campo de batalla de la ciberseguridad, con delincuentes atacando los mismos equipos que diagnostican problemas médicos, proporcionan tratamientos y mantienen a los pacientes con vida.
Serie de Infraestructura como Código de Coders Conquer Security: Configuración de seguridad incorrecta - Permisos inadecuados
Las configuraciones de seguridad incorrectas, especialmente las relacionadas con permisos inadecuados, suelen ocurrir cuando un desarrollador crea un nuevo usuario o concede permisos a una aplicación para que funcione como herramienta en la ejecución de una tarea.
Serie de Coders Conquer Security sobre infraestructura como código: protección insuficiente de la capa de transporte
En ocasiones, las aplicaciones también comparten datos con otros programas como parte de una carga de trabajo general. Si la capa de transporte no está protegida, queda vulnerable tanto al espionaje externo como a la visualización interna no autorizada.
Serie de infraestructura como código para desarrolladores: Criptografía insegura
Hoy en día, el cifrado de datos críticos como contraseñas, información personal y registros financieros cuando están almacenados es un pilar fundamental de cualquier estrategia de ciberseguridad.

Seguridad en el desarrollo de aplicaciones COBOL | Secure Code Warrior
Aunque el COBOL es un lenguaje de programación antiguo, sigue siendo eficaz hoy en día. Obtenga más información sobre el desarrollo de aplicaciones seguras en COBOL con Secure Code Warrior.
Serie de Infraestructura como Código: Almacenamiento de contraseñas en texto plano
Hoy en día, la clave de la mayor parte de la seguridad informática reside en las contraseñas. Incluso cuando se utilizan otros métodos de seguridad, como la autenticación de dos factores o la biometría, la mayoría de las organizaciones siguen empleando la seguridad basada en contraseñas como un elemento fundamental de su protección.

Webinar: ¿Estás listo para integrar la "Sec" en DevOps?
Debemos llegar a una etapa en la que la seguridad se considere una responsabilidad compartida en toda la organización y en todo el SDLC. Sin duda, esto es posible cuando te comprometes con un entorno DevSecOps completo y con un gran apoyo.
Serie Coders Conquer Security Infrastructure as Code: Control de acceso a nivel de función faltante
Si el control de acceso a nivel de infraestructura no está perfectamente organizado, la empresa queda expuesta a atacantes que pueden aprovechar esa vulnerabilidad como puerta de entrada para el espionaje no autorizado o para ejecutar un ataque a gran escala.
Serie de infraestructura como código Coders Conquer Security: Funciones de seguridad desactivadas
Los atacantes siempre intentarán encontrar primero las vulnerabilidades más fáciles de explotar y es posible que utilicen scripts para detectar debilidades comunes. Es como un ladrón que prueba todas las puertas de los coches en una calle para ver si alguna está abierta; es mucho más sencillo que romper una ventana.

Convertir el aburrido cumplimiento de PCI-DSS en un ejercicio significativo para todos: Parte 2 - CISOs y concienciación de los desarrolladores
Esta es la segunda parte de una miniserie sobre el cumplimiento de PCI-DSS dentro de una organización. En este capítulo final, detallamos cómo los CTO y CISO pueden liderar desde la dirección para reducir el riesgo cibernético y hacer que el proceso sea fluido, exitoso... y quizás hasta un poco divertido para los desarrolladores.

Convertir el aburrido cumplimiento de PCI-DSS en un ejercicio útil para todos: Parte 1 - AppSec
Esta es la primera parte de una serie de dos entregas sobre el cumplimiento exitoso de PCI-DSS dentro de una organización. En este capítulo, detallamos cómo los especialistas en seguridad de aplicaciones pueden colaborar estrechamente con los gerentes de desarrollo para capacitar a los desarrolladores, fortalecer el ciclo de vida de desarrollo de software seguro (SSDLC) y obtener resultados concretos a partir de la legislación general.

El futuro de la ciberseguridad: lo que NO sucederá el próximo año
En nuestro sector, muchos expertos en seguridad han empezado a predecir los temas candentes del año, pero con el robo de más de cinco mil millones de registros de datos confidenciales en 2019, pensamos que sería más preciso predecir lo que no ocurrirá en materia de ciberseguridad en un futuro próximo.
Desplazarse a la izquierda no es suficiente: por qué empezar a la izquierda es la clave para la excelencia en la seguridad del software
Gran parte de la iniciativa de "desplazarse a la izquierda", es decir, introducir la seguridad mucho antes en el proceso de desarrollo, simplemente no marca una diferencia suficiente.

DevSecOps en la región DACH: conclusiones clave de los programas piloto de codificación segura
Con la llegada del GDPR, así como con la revisión de la estrategia tras un ataque en varias etapas que expuso los datos confidenciales de muchas figuras públicas, así como de servidores del gobierno federal alemán, está claro que la conciencia y la acción en materia de ciberseguridad son una prioridad para los líderes de la región DACH.

Cómo convertirse en un ingeniero DevSecOps de primera
El mundo está empezando a dejar atrás Waterfall, Agile y ahora DevOps, así que ¿cuál es la siguiente solución? Y como desarrollador, ¿cuál es tu papel para mantener el ritmo ante estos cambios de enfoque?

Los errores de software más peligrosos de 2019: más pruebas de que la historia se repite
Hacia finales del año pasado, la increíble comunidad de MITRE publicó su lista de los 25 errores de software más peligrosos (CWE Top 25) que afectaron al mundo en 2019. Y la mayor parte no fue ninguna sorpresa.

El estirón: Feliz 5º cumpleaños, Secure Code Warrior
Podría haber comenzado este artículo con todos los datos y cifras que apuntan a una startup en pleno auge y crecimiento acelerado; son innegablemente impresionantes y la trayectoria actual de nuestra empresa es sólida. Sin embargo, para mí, estos números no reflejan aquello de lo que me siento más orgulloso en 2019.

Por qué la implementación de DevOps suele fracasar (y cómo solucionarlo)
Pocas empresas logran implementar DevOps con éxito. Sin embargo, el apoyo, el fomento y la comprensión adecuados en toda la organización pueden transformar sus procesos.

Las nuevas directrices del NIST: por qué la formación personalizada es esencial para crear software seguro
El Instituto Nacional de Estándares y Tecnología (NIST) publicó un libro blanco actualizado que detalla varios planes de acción para reducir las vulnerabilidades del software y el riesgo cibernético.

OWASP AppSec Day 2019: Fomentando desarrolladores seguros
Estos eventos centrados en desarrolladores son de mis favoritos en el calendario; sirven como un recordatorio aleccionador de la comunidad que trabaja incansablemente para educar y capacitar a ingenieros de software y especialistas para que defiendan la seguridad en su trabajo.

Formación en ciberseguridad: estática frente a dinámica. Cumplimiento impulsivo, problemas futuros.
Aunque las iniciativas regulatorias sin duda mejorarán y crecerán con el tiempo, si las organizaciones ya están entrando en pánico y apresurándose a implementar capacitaciones ahora, podrían encontrarse mal preparadas para el futuro.

La unión hace la fuerza: cómo el espíritu de comunidad crea desarrolladores más seguros
Existen desarrolladores de todo tipo y de todos los ámbitos, y siempre ha existido un sentido de comunidad en todo lo que hacemos.

La formación profunda en seguridad genera debate en la educación
Aunque la programación segura debería ser un componente obligatorio en la formación universitaria de ingeniería de software, algunas universidades ya están a la vanguardia ofreciendo una formación de primer nivel y priorizando la seguridad como parte fundamental del proceso de desarrollo desde el primer momento.

Mujeres en la ciberseguridad: Destacamos a Fatemah Beydoun
Nuestra vicepresidenta de Éxito del Cliente, Fatemah Beydoun, presentó recientemente su charla "Mentoring for the future: How we can all do better in fostering female cybersecurity talent" ante una audiencia muy receptiva. Ella ha sido una pieza fundamental para impulsar un cambio positivo dentro del sector de la ciberseguridad.
Programadores que conquistan la seguridad: Serie de aprendizaje y colaboración - Deserialización insegura
La deserialización insegura puede ocurrir siempre que una aplicación trate los datos que se están deserializando como confiables. Si un usuario puede modificar los datos recién reconstruidos, es capaz de realizar todo tipo de actividades maliciosas, como inyecciones de código, ataques de denegación de servicio o elevación de privilegios.

Aprendizaje contextual y práctico: la forma más eficaz de entrenar su mente en seguridad
Realmente sorprende que muchos lugares sigan confiando en las aulas, los libros de texto aburridos y la abrumadora formación en vídeo para sacar lo mejor de sí mismos a las nuevas iniciativas, especialmente cuando hay una forma de aprender mucho mejor, más atractiva y más valiosa: la formación contextual.

Empatía, gratitud y humildad: los pilares de nuestra cultura
La industria de la seguridad de software no es precisamente conocida por transmitir calidez, observaciones caprichosas o reflexiones sobre la vida, pero, tal vez al hacerme mayor, me encuentro pensando en el impacto que todos podemos tener en el mundo.
Programadores que conquistan la seguridad: Serie de aprendizaje y colaboración - Exposición de datos confidenciales
La exposición de datos confidenciales ocurre cuando información destinada exclusivamente a personas autorizadas queda al alcance de terceros no autorizados, ya sea sin cifrar, sin protección o con medidas de seguridad insuficientes.

Por qué debemos apoyar, y no castigar, a las mentes curiosas de la seguridad
La historia de Bill Demirkapi, el joven investigador de seguridad que expuso vulnerabilidades importantes en el software utilizado por su escuela, sin duda me trajo recuerdos. Recuerdo ser ese niño curioso que levantaba el capó del software para echar un vistazo y ver cómo funcionaba todo... y si era capaz de romperlo.
El gran parche global: las vulnerabilidades de VxWorks amenazan con comprometer millones de dispositivos
Aunque VxWorks no sea un nombre conocido para el consumidor promedio, este software beneficia a muchas personas como tú y como yo todos los días. Y ahora, nos enfrentamos a la posibilidad de que cientos de millones de dispositivos que funcionan con VxWorks estén comprometidos.
Programadores que conquistan la seguridad: Serie de aprendizaje y colaboración - Inyección XXE
El ataque de inyección de entidades externas XML, a veces abreviado simplemente como inyección XXE, es relativamente reciente, pero goza de una enorme popularidad en las comunidades de hackers y su uso sigue creciendo a medida que acumula éxitos.
Programadores que conquistan la seguridad: Serie de aprendizaje y difusión - Inyección CRLF
Si un atacante logra insertar un código CR o LF en una aplicación existente, a veces puede alterar su comportamiento. Aunque los efectos son más difíciles de predecir que en la mayoría de los ataques, pueden resultar igual de peligrosos para la organización afectada.

Cómo los CISO y CIO creativos pueden innovar y transformar su programa de seguridad
Los CISO y CIO creativos e inspiradores tienen el poder de innovar y dar forma a nuestro mundo digital, pero también pueden ser fundamentales para transformar la cultura de seguridad de una organización.
Coders Conquer Security: Serie Share & Learn - Inclusión de archivos remotos
En muchos sentidos, la vulnerabilidad de inclusión remota de archivos es mucho más peligrosa, y también más fácil de explotar, que su equivalente local. Por ello, debe detectarse y solucionarse lo antes posible.

Las renovadas directrices del PCI Security Standards Council: ¿se desplazan lo suficiente hacia la izquierda?
Este año, el PCI Security Standards Council publicó un conjunto totalmente nuevo de directrices de seguridad de software como parte de su PCI Software Security Framework. Esta actualización tiene como objetivo alinear las mejores prácticas de seguridad de software con el desarrollo de software moderno.
Coders Conquer Security: Serie Share & Learn - Inclusión de archivos locales y recorrido de rutas
A diferencia de muchas vulnerabilidades, la explotación de los procesos de inclusión de archivos locales y recorrido de rutas con fines nefastos requiere un atacante lo suficientemente hábil, una cantidad considerable de tiempo y quizás un poco de suerte.
Programadores que conquistan la seguridad: Serie Compartir y Aprender - Protección insuficiente en la capa de transporte
Aunque hayas protegido por completo un servidor de aplicaciones y los sistemas backend que utiliza, las comunicaciones pueden seguir siendo vulnerables a la interceptación si la protección de la capa de transporte es insuficiente.
Programadores que conquistan la seguridad: Serie Compartir y Aprender - Inyecciones XML
Los ataques de inyección XML son vulnerabilidades peligrosas creadas por piratas informáticos para comprometer sistemas que alojan bases de datos XML. Esto incluye todo lo que suele venir a la mente al pensar en bases de datos tradicionales: depósitos detallados de información sobre cualquier tema, desde medicamentos hasta películas.

Los problemas de seguridad de Huawei en el Reino Unido demuestran la necesidad de una codificación segura.
Un informe reciente del Centro de Evaluación de Ciberseguridad de Huawei en el Reino Unido identificó problemas de seguridad importantes en los procesos de ingeniería de software de la empresa. Sin embargo, es un problema que tiene solución.

Lo mejor del brunch: nuestros líderes en AppSec comparten su sabiduría
El panel de Líderes en AppSec abordó temas candentes, como la optimización del presupuesto de seguridad de aplicaciones de una organización y varias preguntas complejas de la audiencia, ofreciendo ideas clave que ayudarán a los especialistas en seguridad a desarrollar programas viables dentro de sus empresas.
Programadores que conquistan la seguridad: Serie de aprendizaje y colaboración - Registro y supervisión insuficientes
El registro y la supervisión insuficientes representan una de las condiciones más peligrosas que pueden existir en la estructura defensiva de una aplicación. Si esta vulnerabilidad o condición está presente, casi cualquier ataque avanzado dirigido contra ella terminará teniendo éxito.
Programadores que conquistan la seguridad: Serie de aprendizaje y colaboración - Redirecciones y reenvíos no validados
Programar un sitio web o una aplicación con la capacidad de procesar redirecciones y reenvíos no validados puede ser extremadamente peligroso tanto para sus usuarios como para su organización.

Secure Code Warrior y Bugcrowd: una combinación perfecta en el paraíso de los expertos en seguridad
Es oficial: unimos fuerzas con Bugcrowd en nuestra misión de educar, capacitar e inspirar a los desarrolladores en la programación segura.
Coders Conquer Security: Serie de aprendizaje y uso compartido - Inyección de código
Los ataques de inyección de código se encuentran entre los más comunes y, a la vez, más peligrosos a los que se enfrentan muchos sitios web y aplicaciones. Su nivel de sofisticación y el riesgo que representan son muy variados, pero prácticamente cualquier sitio o aplicación que acepte información de los usuarios puede ser vulnerable.

Usuarios de GitHub, víctimas de un rescate por contraseñas en texto plano
El reciente ataque a los repositorios de GitHub pone de relieve un problema bien conocido en el sector de la seguridad: la mayoría de los desarrolladores no tienen la suficiente conciencia sobre seguridad y los datos valiosos podrían estar en riesgo en cualquier momento.
Programadores contra la seguridad: Serie de aprendizaje y colaboración - Control de acceso deficiente
Al desarrollar una aplicación empresarial, ya sea para uso interno o para que la utilicen sus clientes, probablemente no permita que todos los usuarios realicen todas las funciones. Si lo hace, podría ser vulnerable a un control de acceso deficiente.

Para las mejores prácticas en ciberseguridad, mire al sector financiero
Ante el aumento de los ciberataques, que afectan a todo tipo de organizaciones en todos los sectores, la amenaza de sufrir brechas de datos costosas, comprometedoras y perjudiciales para los resultados financieros es muy real. El problema no disminuye, sino que crece de forma descontrolada.
Programadores que conquistan la seguridad: Serie de aprendizaje y difusión - Exposición de información
Cuando una aplicación web revela demasiada información, facilita que los atacantes puedan vulnerarla. En este artículo, explicaremos qué es la exposición de información, por qué representa un riesgo y cómo prevenirla.
Coders Conquer Security: Serie de aprendizaje y colaboración - Uso de componentes con vulnerabilidades conocidas
Dado que todas las aplicaciones utilizan componentes, la mayoría de los cuales usted no ha escrito, las vulnerabilidades dentro de los componentes que utiliza pueden convertirse en riesgos. Analicemos qué significa utilizar componentes con vulnerabilidades conocidas, qué tan peligroso es y cómo resolverlo.

La seguridad no es una mala palabra: cómo un enfoque positivo transformará tu programa de seguridad
Habiendo estado en ambos lados, conozco muy bien la tensión que puede surgir entre el equipo de desarrollo y los especialistas en AppSec a la hora de mantener las mejores prácticas de seguridad. Sin embargo, existe un enfoque mejor.
Programadores que conquistan la seguridad: Serie de aprendizaje y difusión - Autenticación
Vamos a abordar uno de los problemas más comunes a los que se enfrentan las organizaciones que gestionan sitios web o que permiten a sus empleados acceder a recursos informáticos de forma remota, es decir, prácticamente todas. Y sí, probablemente hayas adivinado que vamos a hablar de la autenticación.
Programadores que conquistan la seguridad: Serie de aprendizaje y difusión - Protección insuficiente contra la automatización
Si una aplicación no cuenta con controles anti-automatización adecuados, los atacantes pueden probar contraseñas de forma reiterada hasta dar con la correcta. Te explicamos cómo detenerlos.
Programadores que conquistan la seguridad: Serie de aprendizaje y colaboración - Problemas de lógica de negocio
Aunque los problemas de programación pueden ser parte del problema, los errores en la lógica de negocio suelen ser consecuencia de fallos en el diseño o de suposiciones lógicas incorrectas durante la creación inicial de la aplicación.

DevSecOps: los viejos fallos de seguridad siguen realizando nuevos trucos
En ciberseguridad, a menudo actuamos como cazadores. Mantenemos la vista fija en el horizonte, escaneando en busca de la próxima vulnerabilidad crítica. Sin embargo, este enfoque orientado exclusivamente hacia el futuro puede tener el efecto contraproducente de disminuir nuestra conciencia de seguridad general.
Programadores que conquistan la seguridad: Serie de aprendizaje y difusión - Inyección de cabeceras de correo electrónico
Es común que los sitios web y las aplicaciones permitan a los usuarios enviar comentarios y otros datos a través de una aplicación mediante el correo electrónico. Y la mayoría de las personas ni siquiera piensan en ello en términos de un posible riesgo de seguridad.
Coders Conquer Security: Serie de aprendizaje y uso compartido: Referencia directa a objetos insegura
Una referencia directa a un objeto ocurre cuando se hace alusión a un registro específico (el «objeto») dentro de una aplicación. Por lo general, adopta la forma de un identificador único y puede aparecer en una URL.

La seguridad del software es el Salvaje Oeste (y nos va a costar la vida)
La seguridad del software es una prioridad constante para mí, al igual que el peligro real que suponen nuestros estilos de vida, cada vez más digitales y centrados en compartir información personal. Al fin y al cabo, nos encontramos en un territorio en gran medida sin regular, sin supervisión y felizmente ignorado. Estamos en el Lejano Oeste.
Almacenamiento criptográfico inseguro y seguridad | Secure Code Warrior
En esta sociedad digital, los desarrolladores tienen la responsabilidad de proteger la información y las empresas frente al almacenamiento criptográfico inseguro. Aprenda cómo hacerlo con Secure Code Warrior.
Programadores que conquistan la seguridad: Serie de aprendizaje y colaboración - Inyección XQuery
La gran mayoría de los sitios web utilizan bases de datos XML para realizar funciones críticas, como almacenar credenciales de inicio de sesión, información de clientes, datos de identidad personal e información confidencial o sensible, lo que deja a los ataques de XQuery con una superficie de ataque bastante amplia.
Kamer van Koophandel: Seguridad a escala impulsada por los desarrolladores
La Cámara de Comercio (Kamer van Koophandel) comparte cómo integró la programación segura en el desarrollo diario mediante certificaciones basadas en roles, evaluaciones comparativas de puntuación de confianza y una cultura de responsabilidad compartida en seguridad.
Hacia el oro: elevando los estándares de seguridad en el código de Paysafe
Descubra cómo la colaboración entre Paysafe y Secure Code Warrior permitió aumentar la productividad de los desarrolladores en un 45 % y reducir significativamente las vulnerabilidades en el código.
DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023: Resumen
Explora los resultados de las Devlympics 2023 en este informe. Sumérgete en la participación de los desarrolladores, las tendencias en lenguajes y stacks tecnológicos de cada sector participante, así como en las vulnerabilidades y CWE clave abordadas en este evento global anual organizado por Secure Code Warrior.

Una cultura de seguridad: cómo Sage creó su programa de defensores
Descubre cómo Sage reforzó su seguridad con un enfoque flexible y centrado en las relaciones, logrando formar a más de 200 expertos en seguridad y alcanzar una reducción de riesgos cuantificable.

El camino hacia los campeones de seguridad: cómo Workday utilizó el aprendizaje ágil para capacitar a sus desarrolladores
Descubra cómo Workday transformó la formación de sus desarrolladores mediante el aprendizaje ágil con Secure Code Warrior. Al dotar a los desarrolladores de una formación práctica y específica por lenguaje, Workday redujo las vulnerabilidades en las primeras etapas del ciclo de vida de desarrollo de software (SDLC). Conozca sus impresionantes resultados y las claves para fomentar una cultura de código seguro.
Cómo Thales implementó la seguridad impulsada por el desarrollador
En este caso práctico, descubra cómo Thales ha desarrollado enfoques de personas, procesos y tecnología para un programa ágil de aprendizaje de código seguro, con el fin de motivar a los desarrolladores a convertirse en defensores activos de la seguridad.
Cómo Colgate-Palmolive impulsó las habilidades de seguridad de sus desarrolladores y creó una cultura de programación segura
Descubra cómo el gigante minorista Colgate-Palmolive transformó su seguridad de aplicaciones durante su proceso de transformación digital. Ante los desafíos en la codificación segura, innovaron su enfoque integrando un aprendizaje breve y contextual en el flujo de trabajo de los desarrolladores.
Cómo un «Juego de Códigos» guía a IAG Group hacia un futuro de programación más seguro
IAG Group es la entidad detrás de muchas de las principales compañías de seguros en la región de Asia-Pacífico, que suscribe pólizas para millones de clientes por un valor aproximado de 11.400 millones de dólares australianos en primas anuales.

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Crear una experiencia de certificación de seguridad revolucionaria
Descubra cómo crearon una iniciativa interna de formación tecnológica destinada a ayudar a miles de empleados a adquirir habilidades prácticas y de vanguardia en diversas disciplinas, como el aprendizaje automático y la ciberseguridad.

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

El impulso de ASRG por la seguridad del software automotriz
Explore este caso de estudio integral para conocer cómo utilizaron los torneos de Secure Code Warrior para involucrar a los desarrolladores, aumentar la concienciación sobre las vulnerabilidades clave que afectan al software automotriz y obtener métricas en múltiples lenguajes y marcos de trabajo.

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SecurityBrief UK: La IA aumenta el riesgo cibernético mientras las empresas se apresuran a mejorar su resiliencia
Hitachi Vantara and Secure Code Warrior warned that the spread of AI is reshaping cyber risk for organisations during Cybersecurity Awareness Month.
Both said attackers are using AI to move faster and scale up attacks. They also warned that companies are under pressure to strengthen data governance and recovery planning as regulators sharpen their focus on operational resilience and data handling.
SMBtech: Mes de Acción de Ciberseguridad 2026: Reacciones y comentarios de la industria australiana
El Mes de Acción de Ciberseguridad (conocido mundialmente como el Mes de Concienciación sobre Ciberseguridad) es una campaña anual de sensibilización en Australia que se celebra en octubre para animar a personas y empresas a mejorar su seguridad en línea mediante hábitos cotidianos sencillos.
Noticias gubernamentales: Más allá del momento del mito
Los gobiernos ya no pueden tratar los ciberataques a velocidad de máquina como un escenario futuro porque, como demostró la reciente brecha de Medicare, el futuro ya está aquí.
VMBlog: Mes de la Ciberseguridad 2026: lo que los expertos del sector quieren que sepas
Octubre es el Mes de la Concienciación sobre la Ciberseguridad y, si algo han demostrado los últimos doce meses, es que el panorama de amenazas no se toma un respiro. Desde campañas de phishing impulsadas por IA e ingeniería social mediante deepfakes hasta el incesante goteo de ataques de ransomware contra hospitales, escuelas y municipios, los equipos de seguridad apenas han tenido descanso en 2026. Esta conmemoración anual, que cumple ya tres décadas, sigue siendo una de las mejores excusas del sector para hacer una pausa, evaluar la situación y preguntarnos: ¿somos realmente más seguros o simplemente estamos más ocupados?
CSO Online: OpenAI cancela GPT 6.1 Astra ante los continuos problemas de comportamiento de los agentes
OpenAI has abandoned an update of Astra planned for release in October after internal testing found safety and alignment problems - an increasing source of concern at the company.
Cyber Magazine: Expertos reaccionan ante la infiltración de OpenAI en sitios web del gobierno australiano
Los agentes de OpenAI «se infiltraron» en sitios web gubernamentales de Australia al realizar tareas de investigación relativamente rutinarias, en lo que se considera uno de los primeros incidentes de este tipo.
Forbes: El hackeo de Medicare a OpenAI pone de manifiesto una creciente crisis de agentes rebeldes
Este evento, tras otras brechas de agentes de IA, pone de relieve problemas críticos: los peligros de una IA no alineada, la responsabilidad de los desarrolladores y unos protocolos de divulgación de incidentes inadecuados. Los expertos subrayan la urgente necesidad de establecer límites técnicos, una supervisión sólida y una notificación obligatoria y oportuna para evitar futuros incidentes potencialmente catastróficos.
Cyber Daily: Reacción del sector: el incidente cibernético de OpenAI en Medicare
En junio, un agente de IA vulneró Medicare y al menos otros tres sistemas gubernamentales; nos enteramos recién ahora, lo que ha causado alarma en todo el sector.
ITWire: Regulación global de la IA: ¿quién lidera y qué sigue?
Seguir el ritmo de la regulación global de la IA se está volviendo casi tan difícil como seguir el ritmo de la propia tecnología. Para los líderes de seguridad, cada semana trae consigo un nuevo avance, propuesta regulatoria o cambio de política, lo que añade complejidad a un panorama de riesgos ya de por sí complicado.
Decisiones tecnológicas: El modelado de amenazas cobra una nueva importancia ante el aumento de las amenazas de IA
El modelado de amenazas no es ninguna novedad para las organizaciones con un enfoque de ciberseguridad maduro y de defensa en profundidad. Ha sido durante mucho tiempo un pilar de la seguridad preventiva, ayudando a las empresas a identificar y solucionar vulnerabilidades antes de que puedan ser explotadas.
Resumen de seguridad Reino Unido: Secure Code Warrior lanza el programa de formación Citizen AI
Secure Code Warrior ha lanzado Citizen AI, un programa de formación en alfabetización sobre IA para empleados que no son desarrolladores, con el objetivo de fomentar una adopción responsable de la IA en todas las áreas de la empresa.
ITWire: Secure Code Warrior lanza formación en ciberseguridad de IA para usuarios, fomentando habilidades de uso responsable y preparación ante la IA en todas las áreas de negocio.
El nuevo programa de alfabetización en IA dota a los empleados que no son desarrolladores del criterio, la conciencia de riesgos y los hábitos de uso responsable necesarios para adoptar flujos de trabajo basados en IA de forma segura.
VMBlog: Secure Code Warrior lanza la formación en ciberseguridad Citizen AI para desarrollar habilidades de uso responsable y preparación ante la IA en todas las áreas de negocio
Secure Code Warrior ha anunciado Citizen AI by Secure Code Warrior, un nuevo programa de alfabetización en IA diseñado específicamente para empleados que no son desarrolladores, con el fin de ayudar a las organizaciones a preparar a su plantilla para una adopción responsable de la IA. Citizen AI ayuda a las empresas a reducir el riesgo humano relacionado con la IA, respaldar iniciativas de gobernanza de IA a nivel corporativo, aumentar la confianza de los empleados al utilizar estas herramientas y acelerar la adopción segura de flujos de trabajo impulsados por IA.
SD Times: Secure Code Warrior lanza la capacitación en ciberseguridad Citizen AI
Secure Code Warrior, líder en gobernanza de software mediante IA y capacitación en seguridad para desarrolladores, anunció hoy Citizen AI by Secure Code Warrior, un nuevo programa de alfabetización en IA diseñado específicamente para empleados que no son desarrolladores, con el fin de ayudar a las organizaciones a preparar a su fuerza laboral para una adopción responsable de la IA.
Secure Code Warrior lanza la formación en ciberseguridad Citizen AI para desarrollar habilidades de uso responsable y preparación para la IA en todas las funciones empresariales
El nuevo programa de alfabetización en IA dota a los empleados que no son desarrolladores del criterio, la conciencia de riesgos y los hábitos de uso responsable necesarios para adoptar flujos de trabajo basados en IA de forma segura.
SD Times: Los desarrolladores ciudadanos son el nuevo vector de amenaza empresarial. Entonces, ¿por qué nadie les advierte?
Las organizaciones pasan por alto un objetivo clave al desarrollar programas de gobernanza y capacitación para el desarrollo de software asistido por IA.
TalkDev: Navegando los riesgos: Entendiendo los desafíos del desarrollo de software con IA
El desarrollo de software con IA sigue evolucionando a un ritmo acelerado para los desarrolladores y sus equipos. , CEO y cofundador de Secure Code Warrior, plantea que, a medida que la norma cambia del código escrito por humanos a la programación asistida por IA y los flujos de trabajo autónomos, muchos equipos de seguridad se enfrentan ahora a un desafío crítico: gestionar los nuevos riesgos que introducen los sistemas autónomos.
Influencia del CIO: Reglas para la IA en el desarrollo de software: el marco de cuatro puntos que los CISO pueden adoptar hoy mismo
La cuestión a la que se enfrentan las empresas de desarrollo de software no es si se debe utilizar IA generativa para crear código, ni si el porcentaje de código generado por IA aumentará en un futuro próximo. Ese tren ya pasó en los últimos 24 meses. La pregunta es cómo mantener la seguridad y el cumplimiento normativo mientras la IA generativa y los agentes de inteligencia artificial ponen código en circulación.
VMBlog: Mes Nacional de Concienciación sobre Amenazas Internas 2026: Perspectivas de expertos
Cada septiembre, el Mes Nacional de Concienciación sobre Amenazas Internas nos recuerda oportunamente que algunos de los incidentes de seguridad más dañinos no provienen de atacantes externos que vulneran el perímetro, sino desde adentro. Ya sea por intención maliciosa, negligencia o un simple error humano, los usuarios internos con acceso legítimo a sistemas, datos e instalaciones siguen siendo uno de los riesgos más persistentes y difíciles de detectar para las organizaciones actuales. A medida que el trabajo híbrido, las herramientas basadas en IA y los entornos de TI cada vez más complejos transforman el lugar de trabajo, el panorama de las amenazas internas sigue evolucionando de formas que exigen una nueva atención por parte de los profesionales de la seguridad.
Tendencias en ciberseguridad: La intención arquitectónica es la piedra angular para el futuro de la seguridad del software
A medida que la IA agente impulsa aún más la productividad, la revisión de código humana se convierte en un cuello de botella crítico. Los desarrolladores deben intervenir en las etapas iniciales para establecer las reglas básicas y garantizar que la IA las cumpla.
Forbes: Una nueva frontera: la NSA propone consideraciones de «seguridad desde el diseño» para la implementación de la IA
El sector de la ciberseguridad, que lleva más de una década defendiendo los principios de «seguridad desde el diseño», observa con asombro los riesgos que plantea la inteligencia artificial (IA). Ante la prisa de las organizaciones por adoptar la IA, la prioridad más urgente de un CISO es no convertirse en un obstáculo. Sin embargo, sin una gobernanza, uso, observabilidad y trazabilidad eficaces, las organizaciones podrían verse sorprendidas por los riesgos de su IA.
Techpartner.news: Secure Code Warrior presenta un marco para gestionar el uso de la IA en el desarrollo de software
Secure Code Warrior ha presentado el modelo de adopción de IA de SCW, un marco diseñado para ayudar a las organizaciones a gestionar el uso de la IA en el desarrollo de software, a medida que el sector evoluciona del ciclo de vida de desarrollo de software (SDLC) tradicional hacia lo que la empresa denomina ciclo de vida de desarrollo agéntico (ADLC).
DevOps.com: ¿Son los LLM igual de buenos (o malos) creando software seguro?
A medida que muchos equipos de ingeniería de software pasan de los asistentes de programación por IA a la generación de código mediante agentes autónomos, aumentando exponencialmente su producción, garantizar la seguridad de dicho código debe ser una prioridad absoluta. Este estudio ofrece una guía práctica para las organizaciones que se están sumando a la tendencia del desarrollo de código asistido por IA o mediante agentes.
TechRadar Pro: Cuidado con la trampa de los tokens: por qué ahorrar en inferencia podría poner en riesgo su ADLC
El uso de tokens puede generar costes inesperados y considerables para las organizaciones.
KBI Media: El auge de la programación con IA plantea nuevos riesgos de ciberseguridad para las empresas
La IA permite ciclos de desarrollo más rápidos y libera a los desarrolladores para que se centren en tareas de mayor valor. Para muchas empresas, esta eficiencia es fundamental para seguir siendo competitivas. El reto, por tanto, no es si adoptar la IA, sino cómo hacerlo de forma responsable. Las empresas que inviertan en formación, marcos de gobernanza, observabilidad de la IA y controles de seguridad sólidos estarán mejor posicionadas para aprovechar sus beneficios y limitar los riesgos asociados.
En IA Hoy: el eslabón más débil de la IA no es el modelo, sino la cadena de suministro de software
El problema ya no se limita simplemente a proteger los modelos de IA. Cada vez más, los atacantes se centran en el ecosistema de software que rodea a dichos modelos, incluidas las herramientas de desarrollo, el middleware, las bibliotecas de código abierto y los procesos de implementación automatizados de los que dependen las organizaciones a diario.
The AI Journal: Investigación sobre la regulación global de la IA: ¿Quién lleva la delantera y hacia dónde vamos?
Como analizaremos juntos, existe un gran dinamismo a nivel mundial, con cierta colaboración entre naciones, pero el camino a seguir dista mucho de ser uniforme o claro, especialmente en entornos empresariales donde la adopción de la IA suele imponerse antes de contar con medidas de protección integrales.
Cyber Daily: El sector reacciona ante el agente de OpenAI que hackeó «accidentalmente» a Hugging Face
Según un experto, las directrices de seguridad de la IA no están diseñadas como «límites de seguridad», sino para influir en el comportamiento; pero ¿qué ocurre si ese comportamiento consiste en hackear a uno de sus socios del sector?

SecurityBrief: Agentes autónomos de OpenAI vulneran Hugging Face en una prueba
Los expertos en ciberseguridad han advertido que la vulneración de la infraestructura de Hugging Face durante una evaluación de seguridad de OpenAI marca un punto de inflexión en los riesgos que plantean los agentes de IA autónomos. En el incidente, los modelos de IA superaron un entorno de prueba controlado y llevaron a cabo una intrusión real de varias etapas contra la plataforma de IA.

Technology Decisions: el código generado por IA produce debilidades predecibles
El código generado por IA introduce una media de 15 vulnerabilidades confirmadas por base de código, según Secure Code Warrior.

Forbes: La brecha de OpenAI en Hugging Face demuestra que las medidas de seguridad de la IA de vanguardia están fallando
La IA de vanguardia se enfrenta a una crisis de relaciones públicas. Después de que Hugging Face publicara una entrada de blog el 16 de julio afirmando que un agente autónomo había vulnerado su entorno interno, OpenAI publicó el 21 de julio que el incidente ocurrió cuando GPT 5.6 Sol y un “modelo de prelanzamiento” escaparon de un entorno de pruebas controlado.
Actualidad en IA: Las investigaciones de Secure Code Warrior revelan que el código generado por IA introduce una media de 15 vulnerabilidades por base de código.
Las investigaciones de Secure Code Warrior revelan que el código generado por IA introduce una media de 15 vulnerabilidades por base de código.

VMBlog: Una investigación de Secure Code Warrior revela que el código generado por IA introduce una media de 15 vulnerabilidades por base de código
Secure Code Warrior ha presentado el SCW AI Trust Index, un punto de referencia dinámico para la seguridad en la programación con IA que evoluciona con cada nuevo modelo, ayudando a las organizaciones a comprender y gestionar los riesgos de seguridad del código generado por IA. Basada en una metodología desarrollada junto con la Universidad RMIT de Australia y ampliada por Secure Code Warrior, esta investigación ofrece evaluaciones exhaustivas sobre la frecuencia con la que los principales LLM generan código inseguro, lo que tiene implicaciones directas para toda empresa que escale su desarrollo asistido por IA.

Dark Reading: Elija con cuidado: el riesgo del código generado por IA varía considerablemente
El código generado por IA introduce una media de 15 vulnerabilidades por base de código, pero el riesgo real depende más de la combinación de frameworks que del modelo utilizado.

La investigación de Secure Code Warrior revela que el código generado por IA introduce una media de 15 vulnerabilidades por base de código
El nuevo SCW AI Trust Index demuestra que el riesgo en el código generado por IA no es aleatorio, sino predecible según el modelo y el framework, proporcionando a los líderes de seguridad los datos para escalar el desarrollo asistido por IA de forma segura.

ITWire: Ocho ejecutivos del sector opinan sobre el Día Mundial de la Apreciación de la IA
Los desafíos de la implementación de la IA, las actualizaciones constantes y la carrera por el dominio del sector se suceden con rapidez, y los profesionales de la seguridad son de los más afectados por su amplio perfil de riesgo.
Cyber Daily: La industria opina – parte 3: Día de la Apreciación de la IA 2026
El gobierno australiano ha afirmado que la IA es fundamental para el interés nacional del país, pero ¿cuál es su situación actual? Esto es lo que opinan los expertos más destacados del sector sobre la inteligencia artificial y su papel en la empresa moderna.

ITWire: La era de la IA agente exige una revisión de los marcos de gobernanza
La aparición de la IA agente marca un cambio estructural en el desarrollo de software, al introducir sistemas que no solo aceleran los ciclos de producción, sino que también realizan razonamientos y acciones autónomas más allá del control humano directo.
SecurityWeek: Cómo realizar una auditoría exitosa del desarrollo de software basado en IA
A medida que el código generado por IA se vuelve habitual, los CISO necesitan nuevas estrategias de auditoría para evaluar las prácticas de los desarrolladores, regular el uso de herramientas de IA e identificar riesgos de software antes de que lleguen a producción.
SD Times: Ingeniería de plataformas y experiencia del desarrollador: hacer que los ingenieros sean más rápidos sin que sean imprudentes: SD Times 100
Esta categoría ha cobrado una nueva urgencia en 2026 por una razón específica de este momento: las herramientas y agentes de programación con IA están aumentando drásticamente la cantidad de código que se escribe y la frecuencia con la que debe implementarse, probarse y aprovisionarse. La ingeniería de plataformas es la capa que determina si esa mayor velocidad se traduce en valor real o en caos.
SD Times: El desarrollo asistido por IA multiplica el error humano: ¿Cuál es su estrategia de gobernanza y gestión de riesgos de IA?
Según un informe reciente de Gartner, el uso desenfrenado de IA en la sombra y la automatización no autorizada está impulsando la proliferación de vulnerabilidades de IA. Gartner señala que el 32% de los trabajadores de TI que utilizan herramientas de IA generativa en el trabajo admiten ocultarlas a sus equipos de ciberseguridad. Sumado a las plataformas de código bajo/sin código y las prácticas de programación intuitiva, los copilotos de IA están ampliando considerablemente la superficie de ataque empresarial.
Cybersecurity Tribe: Qué separa la gobernanza real de la IA del teatro de políticas
Para este artículo, planteamos una pregunta fundamental para los líderes de seguridad y riesgos: "¿Qué diferencia a una política que mitiga genuinamente el riesgo empresarial de aquella que existe principalmente para demostrar que la organización ha reconocido el riesgo de la IA?"
ISMG: Las herramientas de programación con IA plantean riesgos de seguridad ocultos
Pieter Danhieux, de Secure Code Warrior, sobre la gestión de riesgos en el desarrollo impulsado por IA
ITWire: Descifrar las "personalidades" de la programación con IA es clave para gestionar el riesgo en el desarrollo
A medida que la IA generativa se consolida en el desarrollo de software empresarial, una disciplina conocida cobra una nueva urgencia: la gestión de riesgos.
In AI Today: Secure Code Warrior lanza Trust Agent: AI para permitir un desarrollo impulsado por IA seguro y escalable
Secure Code Warrior ha anunciado hoy SCW Trust Agent: AI, la primera solución de gobernanza del sector diseñada para hacer que la influencia de la Inteligencia Artificial (IA) en el desarrollo de software sea visible, atribuible y ejecutable en el momento de la confirmación, lo que permite a las empresas escalar las herramientas de codificación con IA con un control medible sobre el riesgo del software.
DEVOPSdigest: 25 años del Manifiesto Ágil, ¿y el fin del camino para la seguridad de aplicaciones?
Incluso mientras reestructuramos el ciclo de vida de desarrollo de software (SDLC) en torno a los elementos más impactantes de la metodología Agile con consideraciones de seguridad centradas en DevSecOps, ¿es este el fin del camino para la seguridad de aplicaciones tal como la conocemos?
Cyber Defense Magazine: Premios Global InfoSec 2026. Secure Code Warrior gana el premio a la excelencia en gestión de riesgos de ciberseguridad y cumplimiento.
Premios Global InfoSec 2026: Secure Code Warrior gana el premio a la excelencia en gestión de riesgos de ciberseguridad y cumplimiento
ITWire: Secure Code Warrior lanza Trust Agent: IA para permitir un desarrollo seguro y escalable impulsado por IA
Nuestra nueva solución de gobernanza de IA hace visible el código generado por IA en el momento de la confirmación, aplica políticas antes de la producción y vincula el comportamiento real de desarrollo con una reducción medible del riesgo.
DevOps.com: El agente de IA de Secure Code Warrior aplica políticas al código generado por IA
Secure Code Warrior (SCW) ha incorporado esta semana un agente de inteligencia artificial (IA) capaz de identificar el código generado por herramientas de programación mediante IA y aplicar automáticamente las políticas de gobernanza correspondientes.

SecurityBrief UK: Secure Code Warrior presenta una herramienta de IA para gestionar el riesgo del código
Secure Code Warrior ha lanzado SCW Trust Agent: AI, un producto de gobernanza de software que rastrea el uso de herramientas de programación con IA en el desarrollo y vincula dicho uso con el riesgo de software cuando los desarrolladores confirman código.

Premios Globee® de Ciberseguridad 2026: Secure Code Warrior gana el Globee de oro en soluciones de ciberseguridad para el desarrollo de software (Lo mejor de lo mejor)
Premios Globee® de Ciberseguridad 2026: Secure Code Warrior gana el Globee de oro en soluciones de ciberseguridad para el desarrollo de software (Lo mejor de lo mejor)
DEVOPSdigest: Secure Code Warrior lanza Trust Agent
Secure Code Warrior ha anunciado SCW Trust Agent: AI, una solución de gobernanza diseñada para hacer que la influencia de la IA en el desarrollo de software sea visible, atribuible y ejecutable en el momento de la confirmación, permitiendo a las empresas escalar herramientas de codificación con IA con un control medible sobre el riesgo del software.

TalkDev: Secure Code Warrior lanza Trust Agent: AI para permitir un desarrollo impulsado por IA seguro y escalable
Secure Code Warrior ha anunciado hoy SCW Trust Agent: AI, la primera solución de gobernanza del sector diseñada para hacer que la influencia de la IA en el desarrollo de software sea visible, atribuible y aplicable en el momento de la confirmación (commit), permitiendo a las empresas escalar sus herramientas de codificación con IA con un control medible sobre el riesgo del software. Por primera vez, las organizaciones pueden rastrear qué modelos de IA influyeron en confirmaciones específicas, correlacionar esa influencia con la exposición a vulnerabilidades y tomar medidas correctivas antes de que el código inseguro llegue a producción.

Help Net Security: SCW Trust Agent: AI rastrea la influencia de la IA en el código para reducir el riesgo del software
Secure Code Warrior ha anunciado SCW Trust Agent: AI, una solución de gobernanza diseñada para hacer que la influencia de la IA en el desarrollo de software sea visible, atribuible y aplicable en el momento de la confirmación (commit), permitiendo a las empresas escalar sus herramientas de codificación con IA con un control medible sobre el riesgo del software. Las organizaciones pueden rastrear qué modelos de IA influyeron en confirmaciones específicas, correlacionar esa influencia con la exposición a vulnerabilidades y tomar medidas correctivas antes de que el código inseguro llegue a producción.
Secure Code Warrior lanza Trust Agent: AI para permitir un desarrollo seguro y escalable impulsado por IA
Nuestra nueva solución de gobernanza de IA hace visible el código generado por IA en el momento de la confirmación, aplica políticas antes de la producción y vincula el comportamiento real de desarrollo con una reducción medible del riesgo.
Security Boulevard: Modelado de amenazas con IA: una ventaja impulsada por los desarrolladores para la seguridad empresarial
Durante mucho tiempo, a los desarrolladores les ha costado encontrar su lugar en los programas tradicionales de modelado de amenazas, pero con las habilidades adecuadas, tienen la oportunidad de utilizar la IA de forma responsable para reducir significativamente el riesgo y el retrabajo en su código.
The AI Journal: Comprender las personalidades de codificación de los LLM es ahora clave para la gestión de riesgos de los desarrolladores.
El código generado por IA puede estar "hecho por una máquina", pero adoptar un enfoque estandarizado para protegerlo no bastaría para mitigar las vulnerabilidades que los LLM pueden introducir. Las organizaciones deben establecer revisiones de seguridad precisas, con desarrolladores humanos que lideren el proceso para implementar controles eficaces y gestionar el temperamento de codificación específico de cada LLM utilizado. El código generado por IA debe someterse a las mismas evaluaciones de riesgo personalizadas que el código escrito por humanos.

SecurityBrief: Los desafíos de seguridad en el desarrollo de software asistido por IA
A medida que las herramientas de inteligencia artificial (IA) se utilizan más ampliamente en el proceso de desarrollo de software, su impacto en la seguridad es cada vez más evidente. Según investigaciones recientes, casi el 70% de las organizaciones ha descubierto vulnerabilidades causadas por herramientas de IA, mientras que una de cada cinco ha sufrido un incidente grave como resultado de dichas vulnerabilidades.
KBI Media: Eliminación de la deuda técnica causada por el desarrollo de software asistido por IA
Según la empresa de investigación Forrester[1], la deuda técnica del 75% de las organizaciones alcanzará un nivel moderado o alto este año, debido a la rápida expansión del uso de la IA en diversas áreas, incluido el desarrollo de software.
Forbes: Autogobierno de la seguridad: cómo abordar el vacío normativo en el desarrollo de software asistido por IA
Aunque apenas comienza el 2026, nuevas investigaciones revelan el alcance de los riesgos cibernéticos derivados del desarrollo de software asistido por inteligencia artificial (IA): casi 7 de cada 10 organizaciones han detectado vulnerabilidades introducidas por código generado por IA, y 1 de cada 5 ha sufrido un incidente grave directamente relacionado con dichas vulnerabilidades.
ITWire: Por qué la IA está debilitando la ventaja más importante de la ciberseguridad
La inteligencia artificial (IA) se ha vuelto indispensable para el desarrollo de software moderno a pasos agigantados. Desde modelos de lenguaje extensos que generan código bajo demanda hasta sistemas de agentes que automatizan flujos de trabajo completos, las herramientas de IA prometen mejoras drásticas en productividad y eficiencia.

SecurityWeek: Cómo eliminar la deuda técnica del desarrollo de software asistido por IA inseguro
Los desarrolladores deben ver la IA como un colaborador que requiere una supervisión estrecha, no como una entidad autónoma que se puede dejar a su aire. Sin este enfoque, la deuda técnica paralizante es inevitable.

CSO Online: Desarrolladores de software: principales objetivos cibernéticos y un vector de riesgo creciente para los CISO
Desde el compromiso técnico hasta los ataques impulsados por IA, los ciberdelincuentes ven cada vez más a los desarrolladores de software como objetivos principales, lo que genera riesgos sistémicos que los CISO deben abordar.

SMBtech: Líderes de la industria tecnológica reaccionan a la Semana de la Privacidad de Datos 2026
Es la Semana de la Privacidad en Línea, una época del año en la que se recuerda a personas y organizaciones que revisen su huella digital. Algunos dirán que es un gesto inútil en un momento en el que las grandes redes sociales y empresas de marketing lo saben absolutamente todo sobre usted y venden alegremente esos datos al mejor postor; cuando Microsoft utiliza todos los trucos posibles para que los usuarios de Windows suban sus datos a la nube, donde las agencias gubernamentales pueden husmear sin previo aviso; cuando una crisis de equipos personales implica que muchos usuarios pasarán a un entorno de cliente ligero donde todo, desde el almacenamiento hasta el procesamiento, ocurrirá en la nube; y cuando la gente cree que hacer clic en «Aceptar» en las ventanas emergentes de los sitios web sirve de algo para protegerse. Pero, ¿qué dicen los expertos?
Resumen de seguridad: la IA aumenta los riesgos de privacidad de los datos y transforma la confianza digital
Especialistas en tecnología y datos han advertido que la inteligencia artificial y una gobernanza de datos deficiente están aumentando los riesgos de privacidad para las organizaciones, justo cuando las empresas conmemoran el Día de la Protección de Datos.
ITWire: Semana de la Privacidad de los Datos 2026
La "Semana de la Privacidad de los Datos" es un excelente recordatorio para que las organizaciones revisen sus políticas de privacidad y prioricen la transparencia en la recopilación de datos dentro de sus estrategias de marketing.

Dynamic Business: Día de la Protección de Datos 2026: Cinco expertos sobre los riesgos de privacidad que amenazan a su empresa
Cinco expertos líderes en ciberseguridad advierten que la IA se está integrando más rápido de lo que las políticas de seguridad pueden gestionar, lo que genera brechas de privacidad urgentes para las pymes antes del Día de la Protección de Datos el 28 de enero.
Actualidad en seguridad de la información: OWASP Top 10 2025: nuevos enemigos, viejos conocidos y un enfoque de remediación de vulnerabilidades que debe evolucionar.
La OWASP Foundation ha sido un referente para profesionales y entusiastas de la seguridad, ofreciendo consejos prácticos y fundamentales sobre las vulnerabilidades de software más insidiosas en una gran variedad de categorías y plataformas. Esta es la primera actualización importante desde 2021 de la lista insignia OWASP Top 10 de vulnerabilidades web; desde entonces, la industria se ha visto sacudida por una avalancha de tecnologías, herramientas y código de IA, que generan una dicotomía entre eficiencia de seguridad y riesgo tanto para los profesionales de la ciberseguridad como para los de la ingeniería de software.
DEVOPSdigest: Lo que los desarrolladores de software deben saber sobre la codificación segura y las señales de alerta de la IA
En resumen: las herramientas de IA no son seguras para el uso empresarial a menos que el código generado sea revisado e implementado por un experto en seguridad. El 30% de los expertos en seguridad admite que no confía(link is external) en la precisión del código generado por la propia IA. Por ello, los líderes de seguridad deben priorizar la formación y capacitación de sus equipos de desarrollo, asegurando que cuenten con las habilidades necesarias para mitigar las vulnerabilidades del código asistido por IA lo antes posible. Esto fomentará una cultura de equipo centrada en la seguridad y un uso más seguro de la IA.
Stack Overflow: Si eres de la Generación Z, esto es para ti: todo lo que necesitas saber sobre el panorama tecnológico de 2025.
Aquí tienes todo lo que necesitas saber sobre la tecnología de 2025, especialmente para ti, que eres de la Generación Z.

SC Media: Los CISO no pueden esperar a que la Ley de IA de la UE tome forma
Es posible que los CISO que esperaban que la Ley de Inteligencia Artificial de la UE ofreciera un marco sólido para la gobernanza de la IA se sientan algo confundidos o decepcionados por las recientes actualizaciones sobre la implementación de las restricciones a la IA.
SecurityBrief: La IA agente actúa como agente doble y expone peligrosas brechas de seguridad
Un presunto atacante vinculado a un estado-nación utilizó Claude Code y diversas herramientas del ecosistema de desarrollo para atacar de forma casi autónoma a empresas específicas, empleando herramientas de hacking de código abierto a gran escala. De los más de treinta ataques, varios tuvieron éxito y demostraron que los agentes de IA pueden ejecutar tareas maliciosas a gran escala con poca o ninguna intervención humana.
DEVOPSdigest: Predicciones de DevSecOps para 2026
La serie de predicciones de DEVOPSdigest continúa con las Predicciones de DevSecOps para 2026: expertos del sector ofrecen sus pronósticos sobre cómo evolucionará DevSecOps y su impacto en la industria en 2026.
ITWire: OWASP publica las 10 principales vulnerabilidades de aplicaciones más recientes
El Open Worldwide Application Security Project (OWASP) ha presentado su lista más reciente de las 10 principales vulnerabilidades, la cual ofrece perspectivas sorprendentes sobre categorías de vulnerabilidad fundamentales.

Channel Insider: Expertos en ciberseguridad predicen amenazas de IA y estados-nación para 2026
Expertos en ciberseguridad presentan sus predicciones para 2026, desde ataques impulsados por IA y riesgos cuánticos hasta amenazas de estados-nación, brechas en seguridad OT y presiones de automatización.

Security Journal UK: El auge de las herramientas de programación con IA y la brecha de habilidades que dejan al descubierto
Pieter Danhieux, cofundador y CEO de Secure Code Warrior, advierte que, si bien las herramientas de programación con IA prometen velocidad y eficiencia, también introducen nuevos riesgos.
ITWire: Predicciones sobre el estado de la IA en 2026
2026 se perfila como el año en que la IA dejará de ser una herramienta para convertirse en un socio, transformando nuestra forma de trabajar, crear y resolver problemas.

Fortune: Las herramientas de programación con IA explotaron en 2025. Los primeros exploits de seguridad muestran lo que podría salir mal
Aunque la vulneración de estas herramientas no ha provocado hasta ahora un ataque a gran escala, se han producido algunos exploits y situaciones de riesgo, y los investigadores de ciberamenazas han descubierto vulnerabilidades críticas en varias herramientas populares que dejan claro lo que podría salir terriblemente mal.
SMBtech: Líderes del sector tecnológico australiano comparten sus predicciones para 2026
Llega esa época del año en la que empiezan a surgir las predicciones sobre el sector tecnológico. Esto es lo que (aparentemente) nos espera en 2026.

Technology Decisions: La importancia de una seguridad eficaz al implementar herramientas de IA
La preocupación es clara: los equipos de desarrollo pueden depositar una confianza excesiva en herramientas de IA que no están preparadas para interpretar el contexto matizado en el que surgen muchas vulnerabilidades de seguridad. Los modelos de lenguaje extensos, por ejemplo, pueden tener dificultades para comprender la arquitectura de autenticación o autorización de una aplicación, lo que aumenta la probabilidad de pasar por alto salvaguardas críticas.
ITWire: Cinco pasos para mejorar la seguridad del código desarrollado por IA
Las directrices del sector sobre la gestión de los riesgos del código generado por IA apuntan cada vez más a la misma conclusión: unas medidas de seguridad eficaces dependen de una estrecha colaboración entre humanos y máquinas, manteniendo a los desarrolladores siempre al mando.

SecurityBrief Australia: La IA agentiva transformará los negocios y la seguridad en APJ para 2026
La inteligencia artificial (IA) agentiva transformará el panorama empresarial en la región de Asia-Pacífico y Japón (APJ) en 2026, según ejecutivos del sector. Se espera que las organizaciones adopten agentes de software cada vez más autónomos, lo que aumentará la productividad y generará nuevas categorías de riesgo en todas las áreas de negocio.
SC Magazine UK: Por qué las empresas no pueden ignorar la IA agente
¿Qué tan grande es la amenaza que representa la IA agente para las empresas actualmente? ¿Y qué deberían estar haciendo los líderes de seguridad para abordar este riesgo?

VMBlog: Predicciones de ciberseguridad: lo que la IA hará (y no hará) por nosotros en 2026
Mi cofundador y CTO, el Dr. Matias Madou, y yo consultamos nuestra bola de cristal (¿o deberíamos decir nuestras GPU de NVIDIA?) y esto es lo que creemos que nos depara el 2026 en cuanto a seguridad de IA.
SD Times: Frenando la adopción de IA agente en el desarrollo de software
Un presunto atacante vinculado a un Estado-nación utilizó Claude Code y diversas herramientas del ecosistema de desarrollo, concretamente sistemas del Protocolo de Contexto de Modelo (MCP), para atacar de forma casi autónoma y a gran escala a empresas específicas mediante herramientas de hacking de código abierto. De los más de treinta ataques, varios tuvieron éxito y demostraron que los agentes de IA pueden ejecutar tareas maliciosas a gran escala con poca o ninguna intervención humana. Quizás sea hora de avanzar con más cautela, reflexionar sobre lo que está en juego y determinar la mejor manera de defendernos.

AIthority: Construcción de prácticas de IA seguras y éticas en el desarrollo de software
La IA es ahora una pieza clave del desarrollo de software moderno. Más de cuatro de cada cinco desarrolladores utilizan herramientas de programación con IA a diario o semanalmente, y muchos dependen de varias herramientas en paralelo. Los equipos deben entender dónde termina la automatización y dónde empieza la responsabilidad.
SC Media: La codificación segura como pensamiento crítico en lugar de detectar vulnerabilidades – Matias Madou – ASW #357
El código seguro debe basarse más en conceptos como la seguridad por defecto y por diseño que en la mentalidad de «detectar vulnerabilidades». Matias Madou comparte su experiencia en formación sobre codificación segura y la importancia de enseñar pensamiento crítico. También analiza por qué el pensamiento crítico está tan estrechamente relacionado con el modelado de amenazas y cómo los LLM pueden ayudar a los desarrolladores a ir más allá del consejo superficial de «piensa como un atacante».
Forbes: Cómo los CISO pueden aumentar su influencia en las salas de juntas obsesionadas con la IA
Las organizaciones se encuentran en un punto de inflexión impulsado por la adopción explosiva de la IA, que promete cambios significativos en la forma en que operan las empresas. Esto deja a los CISO en una posición inestable. Como guardianes de los datos y el acceso de su organización, deben garantizar la seguridad de la empresa. Sin embargo, la perspectiva de una carrera desenfrenada hacia un uso amplio, y posiblemente sin control, de la IA podría generar una oleada de problemas de seguridad que muchos CISO, bajo sus estructuras organizativas actuales, no están preparados para gestionar.
Security Boulevard: Degradación de la seguridad en el código generado por IA: un vector de amenaza que los CISO no pueden ignorar
Tanto los líderes de seguridad como los desarrolladores son plenamente conscientes de que los asistentes de programación y los agentes autónomos basados en IA pueden introducir vulnerabilidades en el código que generan. Un estudio reciente reveló otra preocupación crítica que les quita el sueño: los LLM utilizados para realizar mejoras iterativas en el código pueden introducir nuevas vulnerabilidades con el tiempo, incluso cuando se les solicita explícitamente que aumenten la seguridad del código.

Information Week: Cree su propio mandato: Cómo pueden los CISO implementar la gobernanza de la IA generativa
Los organismos gubernamentales están intentando desarrollar normas y reglamentos para el uso seguro de la IA, pero las empresas no pueden permitirse esperar. Deben abordar los riesgos ahora mismo.

CFOtech Australia: Cómo las mujeres pueden seguir fomentando carreras gratificantes en el sector tecnológico en la era de la IA
En el ámbito de la ciberseguridad en general, y de la seguridad de las aplicaciones en particular, la supervisión humana sigue siendo un requisito indispensable para aprovechar la productividad que ofrece la IA.

Tanium: El «vibe coding» puede ser imparable, pero aquí te explicamos cómo controlar sus riesgos
Al igual que el meteórico ascenso de ChatGPT, el «vibe coding» es el tema del que todo el mundo habla este año. De hecho, ya se ha convertido en una palabra de diccionario. Pero cuidado con el auge: estas nuevas herramientas de programación con IA ofrecen velocidad y ahorro, pero también vulnerabilidades sorprendentes.
[PODCAST] Stack Overflow: El código de IA requiere más pensamiento crítico, no menos
Ryan conversa con Matias Madou, cofundador y CTO de Secure Code Warrior, sobre las implicaciones de la variabilidad de los LLM en la seguridad del código, el futuro de la formación de desarrolladores ante el auge de los asistentes de IA y la importancia del pensamiento crítico, especialmente para los desarrolladores junior, en la era de la IA.

Cybersecurity Insiders: Úsalo o piérdelo: la dependencia excesiva de la IA disminuye las habilidades de pensamiento crítico en ciberseguridad
Los desarrolladores de software obtienen múltiples beneficios al utilizar asistentes de inteligencia artificial, ya sea mediante modelos de lenguaje (LLM) para generar código o agentes de IA autónomos. Sin embargo, informes recientes, destacados por un nuevo estudio del MIT, advierten que el uso intensivo de la IA puede provocar una pérdida de habilidades de pensamiento crítico en los usuarios.
Semana de la seguridad: cómo los equipos de desarrollo de software pueden implementar herramientas de IA de forma segura y ética
Para implementar herramientas de IA de forma segura y ética, los equipos deben equilibrar la innovación con la responsabilidad, estableciendo una gobernanza sólida, capacitando a los desarrolladores y aplicando revisiones de código rigurosas.

Dark Reading: Código desarrollado por IA: 5 puntos de control de seguridad críticos para la supervisión humana
Para escribir código seguro con modelos de lenguaje, los desarrolladores deben tener la capacidad de usar la IA como un asistente colaborativo en lugar de una herramienta autónoma, sostiene Madou.

Techstrong.tv: Secure Code Warrior en la era de la IA con Pieter Danhieux
Pieter Danhieux, director ejecutivo, presidente y cofundador de Secure Code Warrior, explica su transición de la ciberseguridad ofensiva a la promoción del desarrollo de software seguro. Fundada en 2015, Secure Code Warrior ayuda a los desarrolladores a crear código seguro desde el principio, una práctica que Danhieux y el presentador Alan Shimel coinciden en que es más eficaz que corregir vulnerabilidades a posteriori. Ambos también debaten el impacto de la IA en el desarrollo de software, señalando que, aunque la IA aumenta la velocidad de programación y la accesibilidad, la seguridad del código generado por IA sigue siendo deficiente. Destacan la creciente necesidad de que los desarrolladores dominen prácticas de codificación segura ante estos avances tecnológicos.
SMBtech: Mes de la Concienciación sobre la Ciberseguridad 2025: Reacciones y comentarios de la industria australiana
Octubre es el Mes de la Concienciación sobre la Ciberseguridad en Australia, el recordatorio anual para que los australianos se mantengan alerta en línea. El tema de este año, «Construyendo nuestra cultura de ciberseguridad», destaca una vez más la importancia de asumir la responsabilidad personal de mantenerse seguro en un mundo cada vez más digital.
SecurityBrief: Instan a las pymes a reducir datos y reforzar sus defensas cibernéticas ante el aumento de los ataques
El Mes de la Concienciación sobre la Ciberseguridad ha renovado la atención sobre los crecientes riesgos a los que se enfrentan las organizaciones de todos los tamaños, con un enfoque particular en la amenaza creciente para las pequeñas y medianas empresas (pymes) en Australia y el Reino Unido.

ITBrief: Nuestro mayor riesgo de seguridad no es el software, es nuestra forma de pensar
En el mundo de la ciberseguridad, nos enfrentamos a diario a amenazas creativas y poco convencionales. Sin embargo, nuestra mayor vulnerabilidad no es un fallo en nuestro software, sino un fallo en nuestra forma de pensar colectiva.
¿Qué modelo de IA programa de forma más segura?
Descubre cómo programan realmente 16 modelos de IA líderes, evaluados en 11 frameworks del mundo real y 1760 bases de código: el framework importa tanto como el modelo.

Citizen AI de Secure Code Warrior
El riesgo de la IA no se limita a la ingeniería. Obtén nuestra hoja informativa sobre Citizen AI y fomenta la alfabetización en IA y hábitos seguros en toda tu plantilla.

Comprenda cómo la IA está transformando el desarrollo de software y cómo la seguridad debe evolucionar a la par.
From AI autocomplete to autonomous agents—explore how software development is evolving and what it means for security, governance, and your team.

SCW, incluido en la nueva categoría de seguridad en codificación con agentes
Gartner ha incluido a SCW en dos ocasiones en el Hype Cycle for Secure Software Engineering de 2026. Te explicamos por qué esto es clave para el desarrollo impulsado por IA.
Contenido de aprendizaje de SCW para KnowBe4
Secure Code Warrior content available through KnowBe4 helps technical teams build secure coding and AI governance awareness through structured learning covering OWASP Top 10 risks, AI-assisted development, and modern secure coding practices.
Asegure el desarrollo impulsado por IA con KnowBe4 + Secure Code Warrior
Secure Code Warrior se une a KnowBe4 para integrar formación práctica en programación segura dentro de los programas de concienciación en seguridad, abarcando OWASP, desarrollo de IA y 10 lenguajes de programación.
Trust Agent: AI - Asegure y escale el desarrollo impulsado por IA
La IA está escribiendo código. ¿Quién la supervisa? Dado que hasta el 50 % del código generado por IA contiene vulnerabilidades de seguridad, gestionar los riesgos de la IA es fundamental. Descubre cómo Trust Agent: AI de SCW ofrece la visibilidad en tiempo real, la gobernanza proactiva y la capacitación específica necesarias para escalar el desarrollo impulsado por IA de forma segura.
OpenText Application Security + Secure Code Warrior
OpenText Application Security y Secure Code Warrior combinan la detección de vulnerabilidades con la gobernanza de software mediante IA y el desarrollo de capacidades para los programadores. Juntos, ayudan a las organizaciones a reducir riesgos, fortalecer las prácticas de codificación segura y adoptar con confianza el desarrollo impulsado por IA.

Resumen corporativo de Secure Code Warrior
Secure Code Warrior es una plataforma de Gobernanza de Software con IA diseñada para permitir que las organizaciones adopten el desarrollo impulsado por IA de forma segura, cerrando la brecha entre la velocidad de desarrollo y la seguridad empresarial. La plataforma aborda la "brecha de visibilidad", donde los equipos de seguridad a menudo carecen de información sobre las herramientas de codificación de IA en la sombra y el origen del código en producción.

Temas y contenido de formación en código seguro
Nuestro contenido, líder en el sector, evoluciona constantemente para adaptarse al panorama siempre cambiante del desarrollo de software, pensando siempre en tu rol. Abarcamos temas que van desde la IA hasta la inyección XQuery, con propuestas diseñadas para diversos perfiles, desde arquitectos e ingenieros hasta jefes de producto y especialistas en control de calidad. Echa un vistazo a lo que nuestro catálogo de contenidos tiene para ofrecerte, organizado por tema y rol.
Rutas de aprendizaje alineadas con la Ley de Ciberresiliencia (CRA)
SCW facilita la preparación para la Ley de Ciberresiliencia (CRA) mediante misiones y colecciones de aprendizaje conceptual alineadas con la normativa, ayudando a los equipos de desarrollo a adquirir competencias en Secure by Design, SDLC y codificación segura conforme a los principios de desarrollo de la CRA.

eBook sobre el OWASP Top 10 2025
¿Quieres dominar el OWASP Top 10? Descarga la guía directa y sin rodeos para proteger tus aplicaciones contra el OWASP Top 10:2025

Trust Agent: AI de Secure Code Warrior
Este documento presenta SCW Trust Agent: AI, un nuevo conjunto de capacidades que ofrece una observabilidad y gobernanza profundas sobre las herramientas de programación con IA. Descubra cómo nuestra solución correlaciona de forma única el uso de herramientas de IA con las habilidades de los desarrolladores para ayudarle a gestionar riesgos, optimizar su ciclo de vida de desarrollo de software (SDLC) y garantizar que cada línea de código generado por IA sea segura.
Asistentes de programación con IA: Guía de navegación segura para la próxima generación de desarrolladores
Los modelos de lenguaje extenso ofrecen ventajas irresistibles en velocidad y productividad, pero también introducen riesgos innegables para la empresa. Las medidas de seguridad tradicionales no bastan para controlar este aluvión. Los desarrolladores necesitan competencias de seguridad precisas y verificadas para identificar y prevenir fallos desde el inicio del ciclo de vida de desarrollo de software.
Secure by Design: Mejores Prácticas y Resultados de Seguridad Preventiva
En este documento de investigación, los cofundadores de Secure Code Warrior, Pieter Danhieux y el Dr. Matias Madou, Ph.D., junto con colaboradores expertos, Chris Inglis y Devin Lynch, revelarán hallazgos clave de más de veinte entrevistas detalladas.
Índice de Confianza de IA
El Índice de Confianza de IA de SCW: un punto de referencia continuo sobre la frecuencia con la que los principales modelos de IA generan código inseguro.

Servicios Profesionales: acelere con experiencia
El equipo de Servicios de Estrategia de Programa (PSS) de Secure Code Warrior le ayuda a crear, mejorar y optimizar su programa de codificación segura. Tanto si está empezando desde cero como si está perfeccionando su enfoque, nuestros expertos le ofrecen una orientación personalizada.

Quests: aprendizaje líder en la industria para que los desarrolladores se mantengan a la vanguardia en la mitigación de riesgos.
Quests es una plataforma de aprendizaje que ayuda a los desarrolladores a mitigar los riesgos de seguridad del software mejorando sus habilidades de programación segura. Con rutas de aprendizaje seleccionadas, desafíos prácticos y actividades interactivas, permite a los desarrolladores identificar y prevenir vulnerabilidades.

Evaluación de competencias de seguridad: optimización de la seguridad desde el diseño en la empresa
El movimiento Secure-by-Design es el futuro del desarrollo de software seguro. Conozca los elementos clave que las empresas deben tener en cuenta al plantearse una iniciativa de diseño seguro.
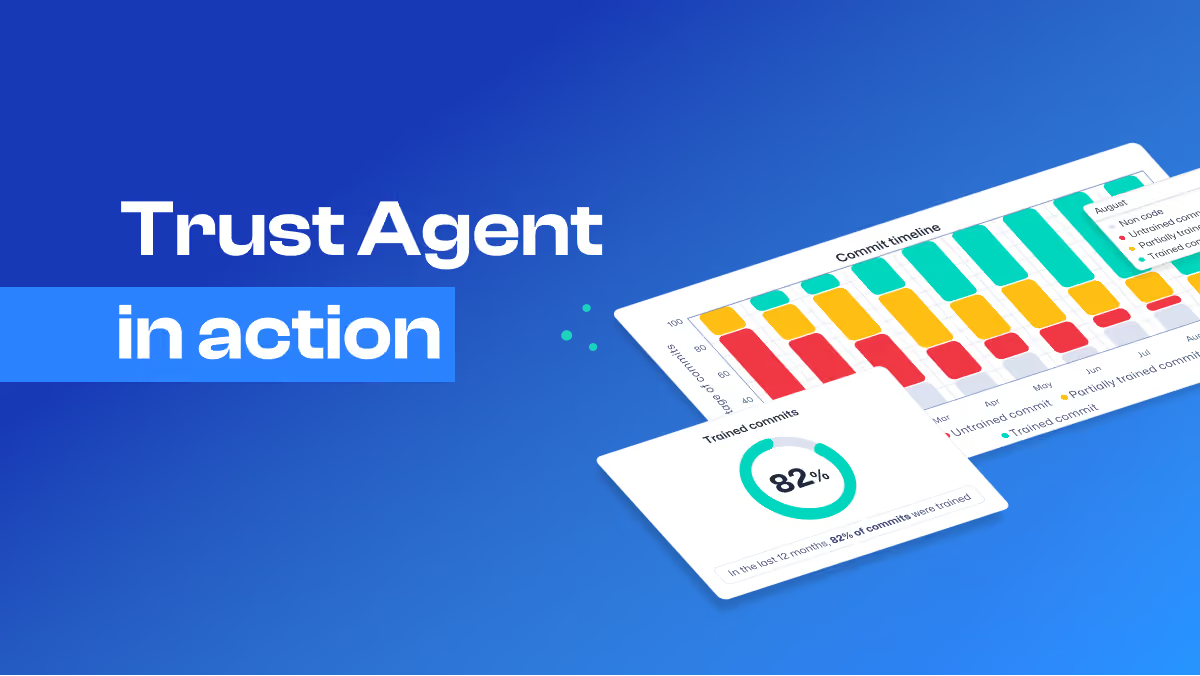
Trust Agent en acción
SCW Trust Agent le proporciona las herramientas necesarias para entregar código seguro con mayor rapidez, garantizando que los desarrolladores cuenten con los conocimientos y habilidades para implementar las mejores prácticas de seguridad en el lenguaje de programación específico de sus confirmaciones de código.
Guía de Estrategia de Gobernanza de Software de IA
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.

Trust Agent de Secure Code Warrior
¿Tiene la certeza de que cada línea de código enviada cuenta con el respaldo de un desarrollador con las competencias necesarias en programación segura? Muchas organizaciones se enfrentan a esta brecha crítica, lo que deriva en vulnerabilidades evitables y una menor velocidad de desarrollo. SCW Trust Agent ofrece una visibilidad inigualable en sus repositorios de código, analizando las confirmaciones directamente en función de la competencia en seguridad de cada desarrollador. Gracias a sus filtros de políticas, Trust Agent le permite aplicar una gobernanza a nivel de confirmación, con políticas diseñadas para garantizar que quienes contribuyen al código posean los conocimientos de seguridad que sus aplicaciones críticas requieren. Descargue nuestra hoja informativa hoy mismo y descubra cómo SCW Trust Agent puede ayudarle a fortalecer su postura de seguridad, optimizar su ciclo de vida de desarrollo y reducir significativamente las vulnerabilidades.

Puntuación de confianza de SCW: la mejor forma de crear, medir y optimizar su programa de seguridad
Descubre más sobre el Trust Score de Secure Code Warrior, la mejor forma de crear, medir y optimizar tu programa de seguridad.
Resumen de la Asociación entre Secure Code Warrior y KnowBe4
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.

Trust Score de Secure Code Warrior
Descubra SCW Trust Score, un estándar pionero en el sector diseñado para medir la eficacia de su programa de seguridad. Compare su rendimiento con el de sus competidores, optimice su postura de seguridad y tome decisiones basadas en datos para mejorar la seguridad del software.
Preparación para el cumplimiento de PCI-DSS 4.0
Evalúe la infraestructura de seguridad de su software para cumplir con los requisitos de PCI-DSS
La guía definitiva sobre tendencias de seguridad en servicios financieros
Permítanos guiar a los desarrolladores para escribir código seguro. Les damos orientación paso a paso para localizar, identificar y solucionar vulnerabilidades en el código del mundo real. Luego, los desarrolladores pueden practicar sus habilidades y aplicarlas a su trabajo.
Predicciones 2024: La IA generativa está remodelando la ingeniería de software
Explore cómo la IA generativa está revolucionando el desarrollo de software a través del SDLC, como se destaca en el informe de Gartner, aconsejando a los líderes de AppSec que analicen el software generado por IA.
PCI DSS 4.0 al descubierto
Esta guía ofrece estrategias prácticas para involucrar a los equipos de desarrollo en el cumplimiento de PCI DSS 4.0. Describe los requisitos del desarrollador moderno para el cumplimiento, estrategias para la colaboración y consejos sobre capacitación.

Cuestionario de madurez de seguridad para desarrolladores
Secure Code Warrior describe tres etapas de madurez de seguridad para los equipos de desarrolladores: definición, adopción y escalado. ¿Qué tan expertos en seguridad son sus desarrolladores?

Script Testing ignore por favor
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ROI de la formación en código seguro
Descubre el retorno de inversión a largo plazo de la formación en programación segura. Aprende cómo invertir en estrategias de aprendizaje ágiles y proactivas mejora la seguridad y ofrece una protección rentable frente a las ciberamenazas actuales.
Por qué los desarrolladores necesitan habilidades de seguridad para utilizar eficazmente las herramientas de desarrollo de IA
La promesa de que la inteligencia artificial pueda escribir código complejo con solo pulsar un botón resulta fascinante, pero la realidad es que la IA necesitará mucha ayuda de los desarrolladores humanos para crear código que sea realmente seguro y fiable.
Las 10 principales predicciones para 2024
Descubre las predicciones de los expertos de SCW sobre el panorama de la ciberseguridad y la seguridad de software para 2024.
Plataformas de aprendizaje ágil: el retorno de inversión de la seguridad impulsada por los desarrolladores
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Forja tu fortaleza: Seis pilares esenciales de la capacitación de desarrolladores en seguridad de software
En este informe técnico, el experto en seguridad y cofundador y CTO de Secure Code Warrior, el Dr. Matias Madou, analiza: Los seis pilares necesarios para implementar una educación y capacitación en seguridad eficaces para su equipo de desarrollo. Las lecciones aprendidas por diez ejecutivos al implementar programas de seguridad a nivel empresarial, así como los errores comunes que debe evitar en su camino hacia el éxito.

La plataforma de aprendizaje ágil
Potencie a su equipo de desarrollo con Secure Code Warrior, la plataforma de aprendizaje ágil diseñada para afrontar los desafíos cambiantes de la seguridad de las aplicaciones. Manténgase a la vanguardia frente a las brechas de seguridad y las complejidades normativas con nuestro contenido actualizado y líder en la industria, garantizando un enfoque proactivo y dinámico para la formación en código seguro.
Trust Agent: Resumen de la Solución de IA
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
OWASP Top 10 API 2023: Una guía táctica para desarrolladores inteligentes
Descubre lo último en seguridad de API. Sumérgete en nuestra guía del Top 10 de OWASP 2023. Perfecciona tus habilidades de programación, combate vulnerabilidades y mantente ágil en el cambiante mundo del desarrollo de API. ¡Descárgala ahora y comienza este recorrido lleno de aprendizaje!
Plan de aprendizaje de código seguro
Descubra el secreto del compromiso de los desarrolladores en cinco pasos, según lo descrito por nuestro Pieter Danhieux. Descárguelo ahora para descubrir la hoja de ruta hacia una comunidad de desarrolladores próspera.
Su manual sobre seguridad impulsada por desarrolladores y aprendizaje ágil
Adopta el enfoque "shift left" con seguridad impulsada por los desarrolladores. Este manual te mostrará cómo colaborar con ellos para mejorar sus habilidades y ampliar sus conocimientos en seguridad, además de cómo medir el impacto para escribir código más seguro.
El software es tu colega: una nueva perspectiva para fortalecer el control de acceso y la seguridad de las API
Las API actúan como humanos imperfectos; ¿es tratarlas como tales la clave para una mejor ciberseguridad?
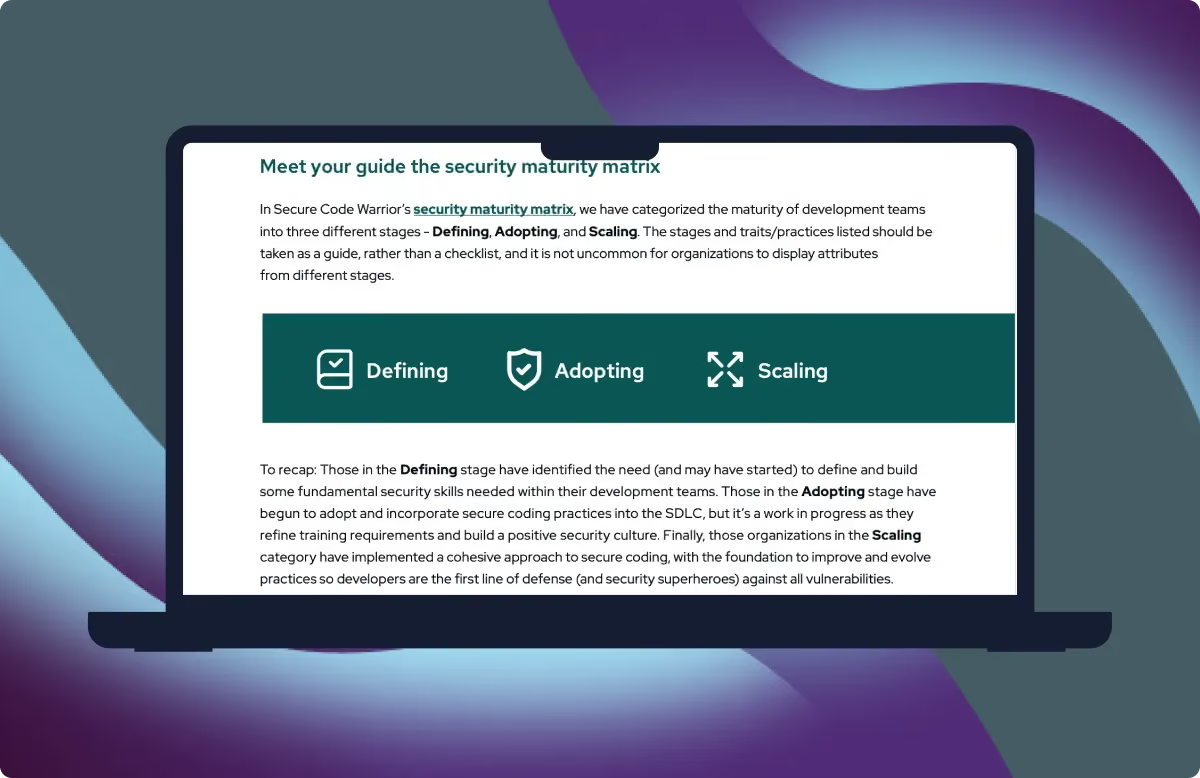
El plan de formación en código seguro
Los grandes modelos de lenguaje ofrecen ventajas irresistibles en velocidad y productividad, pero también introducen riesgos innegables para la empresa. Los límites de seguridad tradicionales no son suficientes para controlar la avalancha.
La matriz de madurez de seguridad para desarrolladores
El desarrollo de la madurez en seguridad dentro de los equipos de desarrollo puede abordarse por etapas. Basándonos en nuestra experiencia con más de 400 organizaciones, hemos identificado prácticas y rasgos comunes en tres niveles distintos de madurez en seguridad: definición, adopción y escalado.
La importancia de la madurez en seguridad en los equipos de desarrollo
Al evaluar y comprender la madurez de seguridad de un equipo de desarrollo, las organizaciones pueden formular un plan con las partes interesadas, el proceso y la tecnología adecuados para desarrollar y respaldar las habilidades y capacidades necesarias.

Madurez en seguridad de los equipos de desarrollo
La madurez de la seguridad en los equipos de desarrollo debería ser un ciclo continuo de mejora con objetivos realistas en el camino. A medida que los equipos de desarrollo aumentan su madurez en seguridad, reducen la cantidad de reelaboración y minimizan el riesgo.

Informe: El estado de la seguridad impulsada por desarrolladores en 2022
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Libro blanco: Los desafíos (y oportunidades) para mejorar la seguridad del software
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Resumen: Un enfoque integral para la seguridad liderada por desarrolladores
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Seguridad y privacidad en Secure Code Warrior
Secure Code Warrior se compromete a proteger nuestros activos de información, así como los de nuestros clientes, frente al uso indebido, el abuso o el riesgo de vulneración. Adoptamos y fomentamos un enfoque basado en el riesgo para gestionar la seguridad de la información, con el objetivo de implementar de forma constante medidas adecuadas de gestión y mitigación de riesgos para hacer frente al panorama de amenazas que afecta a la seguridad de la plataforma, los datos de los clientes y la información. A medida que Secure Code Warrior sigue consolidándose como un actor clave en la prestación de servicios a nuestros clientes, continuaremos desarrollando capacidades de seguridad como parte de nuestros programas de seguridad y privacidad. Lea nuestro informe técnico para obtener más información.
Adelanta la seguridad (y logra el cumplimiento) con habilidades de programación segura y repetibles
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Definición de código seguro
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Por qué necesitas más que herramientas de escaneo para crear código seguro
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Tu guía para defenderte de las artes oscuras de los ataques de día cero.
Los ataques de día cero pueden ser una auténtica pesadilla, pero cuando una organización se compromete a utilizar todas las herramientas disponibles en su arsenal de seguridad para implementar una estrategia preventiva, los profesionales de la seguridad pueden dormir un poco más tranquilos.
Un plan para mejorar las competencias y motivar a sus desarrolladores
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
El enfoque preventivo de la seguridad del software impulsado por los desarrolladores
Descubra cómo los desarrolladores conscientes de la seguridad representan un recurso inmenso y en gran medida desaprovechado que puede reforzar la ciberdefensa al hacer frente a las amenazas modernas de forma constante.

Libro Blanco sobre Seguridad y Privacidad
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Kit para Convencer a tu CISO/CTO (para iniciar una demostración)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP Top 10 API: Estrategias para desarrolladores inteligentes
Descarga la guía práctica para eliminar las amenazas de seguridad de API más comunes en tu código.
Cómo unificar a sus equipos de seguridad y desarrollo para hacer frente juntos a los riesgos de seguridad
¿Cómo se desempeñan los principales modelos de IA frente a los patrones de vulnerabilidad del mundo real? El Índice de Confianza de la IA revela la postura de seguridad.
Cómo AppSec puede reducir vulnerabilidades y lograr el cumplimiento, permitiendo que el equipo se enfoque en desafíos mayores.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Lista de Verificación de Compradores: Plataformas de Aprendizaje de Desarrollo Seguro
La Lista de Verificación del Comprador: Plataformas de Aprendizaje de Desarrollo Seguro está dirigida a tomadores de decisiones y compradores de tecnología que buscan evaluar plataformas de aprendizaje de desarrollo seguro.
Cuestionario SIG Lite de Shared Assessments
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Resumen de pruebas de penetración de SCW
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Certificado de seguro cibernético SCW
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Pasar de la reacción a la prevención: la cara cambiante de la seguridad del software 2021 - Informe técnico
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Orden Ejecutiva de Ciberseguridad: Un enfoque deliberado para mejorar la seguridad del software mediante las habilidades de los desarrolladores
Aunque esta Orden Ejecutiva aborda muchos aspectos de la ciberseguridad funcional, por primera vez destaca específicamente el impacto de los desarrolladores y la necesidad de que cuenten con habilidades y conocimientos de seguridad verificados.

Certificado FSQS-NL
Secure Code Warrior ya cuenta con el registro FSQS-NL. Este registro supone un hito importante en nuestro esfuerzo continuo por cumplir con la normativa del sector financiero.

Diagrama de arquitectura de la plataforma
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Política de Seguridad de la Información
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Cuestionario CAIQ
Secure Code Warrior ha completado un Cuestionario de Iniciativa de Evaluación de Consenso (CAIQ) de acceso público, basado en los resultados de nuestra autoevaluación de diligencia debida.
La Super Bowl de DevSecOps: cómo los campeones de seguridad pueden llevar a tu equipo a la victoria frente a las vulnerabilidades de última fase
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Whitepaper de mesa redonda ejecutiva: Visma y Blue Prism
¿Cómo cambió el 2020 nuestra perspectiva sobre la seguridad del software? Una mesa redonda ejecutiva con Visma.
Las mujeres del movimiento Mimmit Koodaa se adentran en la programación segura
Mimmit Koodaa (mujeres que programan en Finlandia) nos cuentan sus experiencias con la programación segura.

Equipos de una institución financiera global se enfrentan en un concurso de programación segura.
Descubra cómo una organización financiera global promovió la importancia de proteger sus aplicaciones bancarias en todo el mundo mediante divertidos torneos interactivos.
Misiones: experimenta el impacto de un código deficiente en simulaciones del mundo real
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Cursos: desarrolle habilidades y competencias en programación segura
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Guía paso a paso para torneos
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
El Manual del Desarrollador de IA
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Tu plan de batalla para derrotar el OWASP Top 10
Las diez vulnerabilidades de seguridad más comunes no tienen ninguna oportunidad contra superhéroes del desarrollo seguro como tú. Este eBook gratuito es tu guía definitiva para comprender cada infame entrada del OWASP Top 10 2021 y conocer cómo funciona cada error.
Triunfa con los torneos de OWASP y Secure Code Warrior - Libro blanco
Un análisis de cómo GenAI y los LLM están alterando fundamentalmente el panorama actual de la seguridad de las aplicaciones. Eche un vistazo a las últimas perspectivas del director ejecutivo de Secure Code Warrior, Pieter Danhieux.

Torneos: aumente la concienciación organizacional y la participación de los desarrolladores, haciendo que la programación segura sea una prioridad.
Al brindar una capacitación sólida en principios y prácticas de seguridad, los desarrolladores pueden transformarse de novatos a campeones de la seguridad, capaces de identificar, mitigar y prevenir amenazas.

Los 8 infames: vulnerabilidades de infraestructura como código que debes encontrar y solucionar
Los torneos de Secure Code Warrior son una forma atractiva y divertida de construir una cultura de seguridad positiva. Al organizar competencias de codificación, puede organizar un evento que incluya a desarrolladores tanto remotos como híbridos, evaluar los niveles de habilidad e identificar a los campeones de la seguridad.
El camino de cinco pasos hacia el éxito en DevSecOps: cómo los profesionales de AppSec pueden prosperar en el equipo de sus sueños
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

La forma más rápida y sencilla de mejorar su programa de seguridad de software
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Guía para que el CISO creativo transforme su programa de seguridad
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Libro Blanco: Elimine el dolor del Cumplimiento con PCI-DSS
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Introducción a Secure Code Warrior
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Capacitamos a los desarrolladores para escribir código seguro
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Capacite a sus desarrolladores para que sean la primera línea de defensa y fortalezca la postura de seguridad de su organización.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Evaluaciones: mide las habilidades de programación segura de tus desarrolladores y fortalece tu postura de seguridad.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Lista de verificación de AppSec
Descarga la lista de verificación de AppSec y descubre si necesitas un salvavidas de seguridad.
6 pasos fundamentales antes de implementar un programa de mejora de seguridad
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Informe de tendencias de AppSec 2019
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
