¡Deja de interrumpir mi flujo de trabajo! Cómo obtener la formación en seguridad adecuada en el momento preciso

Piensa en la última vez que estuviste en el trabajo, quizás en un equipo de desarrollo de software con una fecha de entrega imposible. De repente, tu jefe aparece y dice que hay una formación de seguridad obligatoria que debes hacer y que tienes que encajarla en tu jornada laboral además de todo lo demás.
Tanto ellos como tú lo sabéis. Es un auténtico fastidio, pero por motivos de cumplimiento, acabarás poniendo vídeos de formación aburridos de fondo mientras sigues programando, prestando atención a medias a ambas cosas y sin concentrarte realmente en ninguna. Es una situación común; es muy disruptiva y hace perder el tiempo a todo el mundo. La mayoría de la formación en seguridad es demasiado genérica y es fácil ignorar algo que aparece y desaparece de tu jornada sin aportar un valor real.
Como empresa, nuestro objetivo es ofrecerte un tipo de formación en seguridad mejor y más eficaz. Esto nace de saber exactamente lo que se siente al estar desconectado de lo que el equipo de AppSec considera importante cuando tus prioridades no están alineadas. Lo interesante es que empezamos a pensar en cómo reducir las barreras para acceder a la formación cuando la necesitas; incluso con nuestra plataforma completa, hay pasos que te alejan de tu trabajo en momentos en los que necesitas un empujón útil, pero no puedes dedicar un bloque de tiempo a una sesión de formación.
Analizamos cómo se podría implementar el microaprendizaje en tu flujo de trabajo, ya sea en el IDE o en el gestor de incidencias, de una forma más fluida. Y esto es lo que se nos ocurrió:
Esto se basa en los principios de formación justo a tiempo (JiT), donde recibes el conocimiento adecuado en el momento preciso para que sea útil y eficaz de inmediato. Es lo opuesto al enfoque de "por si acaso", que a menudo genera una sobrecarga de información que consume un tiempo y una energía mental valiosos para crear funcionalidades.
Un código de calidad es un código seguro, y si necesitas un asistente de seguridad no invasivo con el que colaborar ocasionalmente, quizá merezca la pena que lo pruebes.
Elimina las barreras y recibe la formación donde estés.
La ciberseguridad puede ser un interés para algunos, pero no para todos. Nadie debería esperar que los desarrolladores se conviertan en expertos en seguridad; eso sigue siendo trabajo de los equipos especializados de AppSec. Sin embargo, los desarrolladores con conocimientos de seguridad son valorados por sus habilidades y por la protección que ofrecen a las organizaciones desde la fase de creación del código. Es un puesto muy demandado y puedes construir los cimientos poco a poco con microaprendizaje contextual.
Ahora bien, si piensas en la formación integrada como algo parecido a Clippy (que descanse en paz), es importante señalar que, en el caso de las integraciones de Secure Code Warrior, están creadas por desarrolladores para desarrolladores, por lo que el factor irritación ha sido considerado y eliminado.
Veámoslo en acción:

Secure Code Warrior para GitHub analiza el código en busca de referencias a CWE (Common Weakness Enumeration) u OWASP en las etiquetas, el título y el cuerpo de las incidencias para mostrar formación contextual justo a tiempo. Funciona de la siguiente manera: si se encuentra una referencia a una vulnerabilidad, se publicará un comentario en la incidencia para ayudar a resolverla rápidamente y evitar que se repita. Se integra en la incidencia sin interrumpir tu proceso ni obligarte a dar rodeos para encontrar una solución.
Y si utilizas Jira, el proceso es similar:
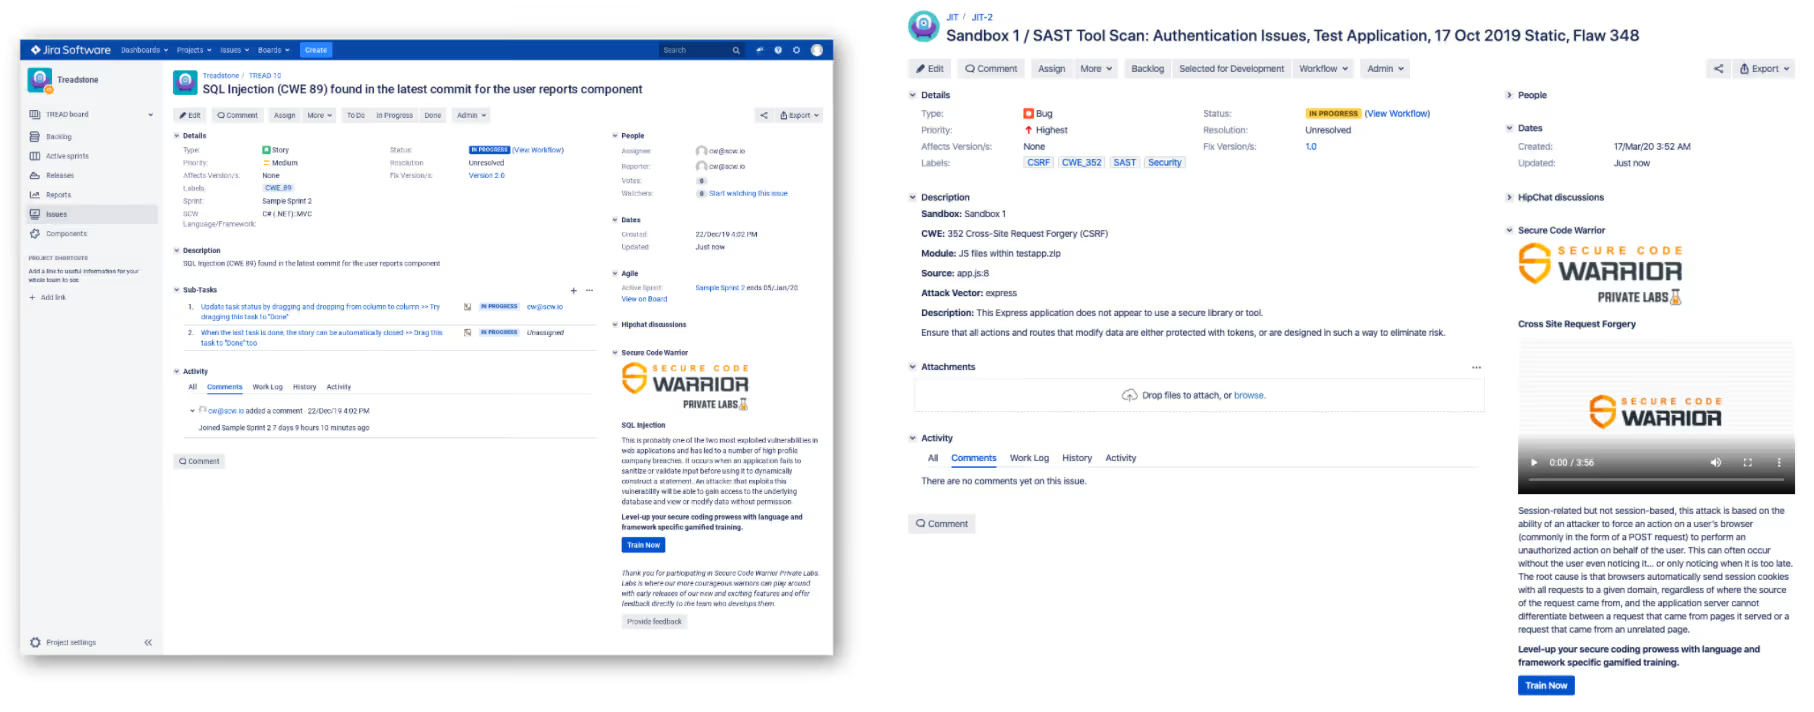

Para los superestrellas de la seguridad, recordad que no todo depende de vosotros. Necesitaréis apoyo, formación y una razón para tomaros la seguridad en serio e integrarla en vuestro flujo de trabajo. Afortunadamente, esto es parte de un proceso DevSecOps funcional y muchas organizaciones ya lo están teniendo en cuenta. ¿Por qué no tomar ventaja?
Descárgalas ahora y dinos qué te parece.
Controle el desarrollo impulsado por IA antes de su lanzamiento
Mida el riesgo asistido por IA, aplique políticas de codificación segura en el momento de la confirmación y acelere la entrega segura en todo su ciclo de vida de desarrollo de software (SDLC).
Explorar más blogs
Acceda a contenido especializado sobre programación segura, gobernanza de IA y gestión de riesgos de software.

Una cultura de seguridad: cómo Sage creó su programa de defensores
Descubre cómo Sage reforzó su seguridad con un enfoque flexible y centrado en las relaciones, logrando formar a más de 200 expertos en seguridad y alcanzar una reducción de riesgos cuantificable.

Kamer van Koophandel: Seguridad a escala impulsada por los desarrolladores
La Cámara de Comercio (Kamer van Koophandel) comparte cómo integró la programación segura en el desarrollo diario mediante certificaciones basadas en roles, evaluaciones comparativas de puntuación de confianza y una cultura de responsabilidad compartida en seguridad.

Cómo un «Juego de Códigos» guía a IAG Group hacia un futuro de programación más seguro
IAG Group es la entidad detrás de muchas de las principales compañías de seguros en la región de Asia-Pacífico, que suscribe pólizas para millones de clientes por un valor aproximado de 11.400 millones de dólares australianos en primas anuales.

Mes de la Concienciación sobre Ciberseguridad 2026: Comprender la seguridad de la IA es fundamental para la defensa empresarial
Hemos llegado a un punto en el que la mayoría de las principales empresas de IA han pedido públicamente una ralentización global en el desarrollo de la IA para que las medidas de seguridad puedan ponerse al día, pero la verdad es que ya se han materializado graves problemas de seguridad. Esto deja a innumerables líderes de seguridad y equipos ejecutivos en una situación urgente, a medida que los costes monetarios y de riesgo de la implementación de la IA siguen acumulándose.

Habilitador 8: Branding de su programa
Un programa de codificación segura necesita algo más que un buen contenido para tener éxito. El Habilitador 8 muestra cómo el branding transforma la participación en una experiencia codiciada basada en el estatus.

Cada empleado está ahora en la primera línea de la ciberseguridad de la IA
El panorama tecnológico empresarial está cambiando a una velocidad que pocos previeron hasta que fue demasiado tarde. Hemos cruzado oficialmente el umbral del código escrito por humanos y la asistencia básica de copilotos hacia la era del Ciclo de Vida de Desarrollo Agéntico (ADLC). Si bien los agentes de IA autónomos prometen una eficiencia sin precedentes en múltiples funciones, también traen consigo una clase completamente nueva de riesgos regulatorios y de seguridad.
Proteja el desarrollo basado en IA antes de su lanzamiento
Identifique riesgos de desarrollo, aplique políticas y prevenga vulnerabilidades en todo el ciclo de vida de su software.
