Die Einführung von KI überholt die Vorbereitung. Schließen Sie die Lücke.

Fördern Sie KI-Kompetenz und Fähigkeiten für sicheres Programmieren in Ihrem gesamten Unternehmen – und kontrollieren Sie jede Zeile des KI-generierten Codes.

Vielen Dank! Ihre Nachricht wurde erfolgreich übermittelt.

KI-Governance in der Softwareentwicklung operationalisieren.

Ermöglichen Sie KI-gestützte Entwicklung bei gleichzeitiger Sicherheitsüberwachung. Erhalten Sie Transparenz über die KI-Nutzung, implementieren Sie Governance-Workflows beim Commit und stimmen Sie Entwicklungspraktiken auf die Risikoschwellen Ihres Unternehmens ab.

KI-Softwareentwicklung sicher skalieren

  • Unternehmensweite Transparenz bei KI-gestützter Entwicklung gewinnen
  • Kompetenzen für sicheres Programmieren in Engineering-Teams stärken
  • Entwickler für die sichere Überprüfung von KI-generiertem Code schulen
KI-Governance
Demo buchen
Plattform erkunden

Vermeiden Sie durch KI verursachte Schwachstellen bereits beim Commit.

Machen Sie die KI-Nutzung transparent, implementieren Sie Leitplanken für sicheren Code beim Commit und richten Sie KI-gestützte Entwicklung an Sicherheitsstandards aus, um Schwachstellen in menschlichem und KI-generiertem Code zu vermeiden.

Reduzieren Sie neu eingeführte Schwachstellen um über 53%

  • Stärken Sie die Kompetenz für sicheres Programmieren in Entwicklungsteams
  • Bieten Sie richtlinienkonforme Unterstützung direkt in Entwicklertools
  • Erfahren Sie, wie KI-generierter Code das Software-Risiko beeinflusst
Security popout
Demo buchen
Plattform erkunden

Skalieren Sie die KI-Entwicklung, ohne die Bereitstellung zu verlangsamen.

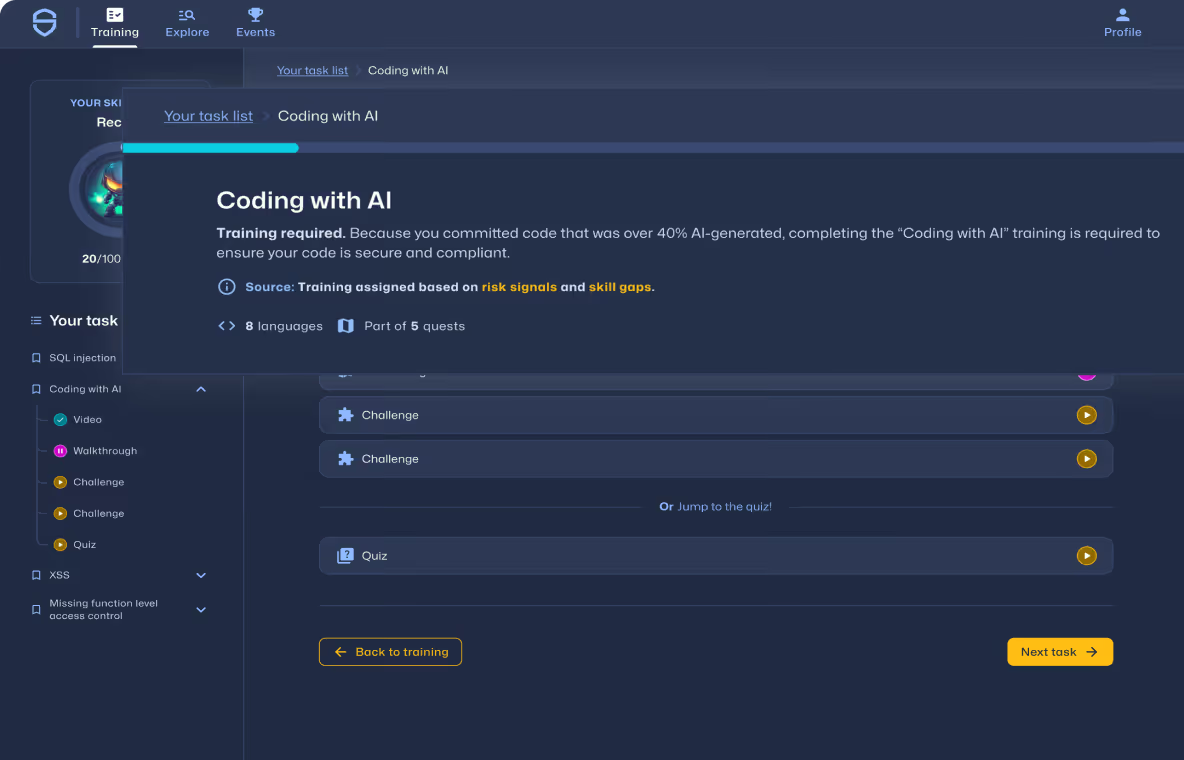
Gestalten Sie KI-gestützte Entwicklung sicher und messbar – reduzieren Sie Nachbesserungen, vermeiden Sie Engpässe bei Sicherheitsüberprüfungen und ermöglichen Sie Ihren Teams, schneller und mit mehr Sicherheit zu liefern.

MTTR um bis zu 82 % reduzieren

  • Sicherheitskompetenzen von Entwicklern durch adaptives Lernen verbessern
  • Echtzeit-Anleitungen direkt in Entwicklertools bereitstellen
  • Schwachstellen früher beheben, um Nachbesserungskosten zu senken
Engineering
Demo buchen
Plattform erkunden

Bauen Sie Sicherheitskompetenzen in Ihrer gesamten Belegschaft auf.

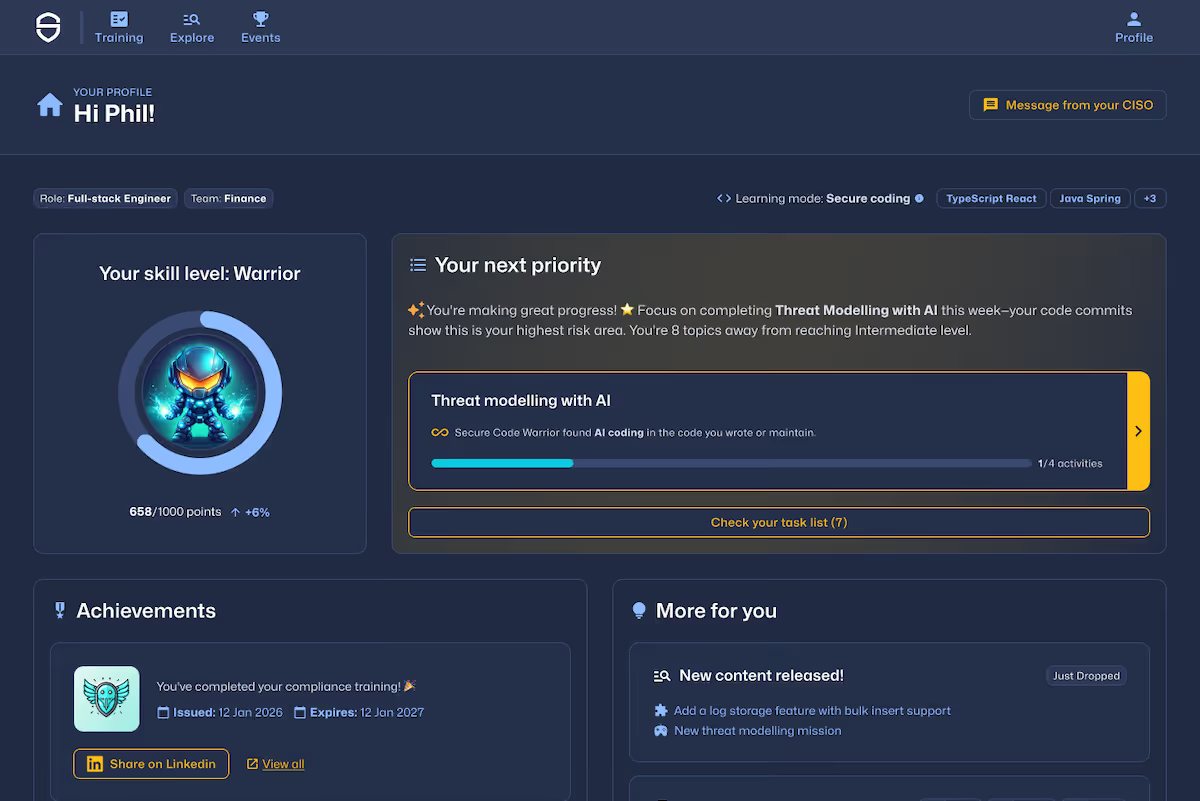
Bieten Sie relevante Lerninhalte für jede Rolle – von der Sensibilisierung für Sicherheit bei allen Mitarbeitern bis hin zu sicherem Programmieren für Entwickler und KI-Kompetenz für Ihre gesamte Belegschaft.

Skalieren Sie Sicherheits-Schulungen in Ihrem gesamten Unternehmen

  • Fördern Sie das Sicherheitsbewusstsein in Ihrer gesamten Belegschaft
  • Stärken Sie die Fähigkeiten für sicheres Programmieren in Ihren Entwicklungsteams
  • Bereiten Sie alle Ihre Mitarbeiter darauf vor, KI sicher und verantwortungsbewusst zu nutzen
Demo buchen
Plattform erkunden
Vom führenden Anbieter für Schulungen zu sicherem Programmieren
Warum wir überzeugen

Sicher und maßgeschneidert für Ihre bestehenden Tools

*In Bearbeitung
Interaktive Lernaktivitäten insgesamt
11k+
Schwachstellenthemen & Sicherheitskonzepte
650+
KI- / LLM-fokussierte Lernaktivitäten
800+
Programmiersprachen und Frameworks
75+

Unsere neuesten Inhalte

Rote und gelbe Drachenfigur mit offenem Maul auf türkisfarbenem Hintergrund.
Blog
February 4, 2021
Damit Entwickler das Biest der Cyberkriminalität bezwingen können, ist die Schulung eine Quest in zwei Teilen

Das Kräfteverhältnis zwischen Helden und Schurken in der Cybersicherheit ist notorisch unausgewogen. Sensible Daten sind das neue Gold, und Angreifer passen sich schnell an, um Abwehrmechanismen zu umgehen und Sicherheitslücken jeder Größe für ihre Zwecke auszunutzen.
Person tippt auf einem Laptop mit Code auf dem Bildschirm und dem Text: Meistern Sie sicheres Programmieren mit Sensei.
Blog
February 1, 2021
Was ist statische Analyse?

Erfahren Sie mehr über statische Codeanalyse und wie sie Ihnen dabei hilft, besseren Code zu schreiben – inklusive 5 Beispielen für IDE-basierte Ansätze und Plugins.

Blaue Torte, verziert mit Super-Mario-Figuren, darunter ein roter Fisch, gelbe Sterne, ein roter Pilz und eine schwarze Bob-omb.
Blog
January 27, 2021
Sechs Jahre Secure Code Warrior: Sind wir jetzt erwachsen?

Es ist wieder diese besondere Zeit im Jahr, in der ich auf unsere letzte Reise um die Sonne zurückblicke und darauf, was wir in den vergangenen 365 Tagen getan haben, um uns für ein neues Jahr voller Wachstum, neuer Erkenntnisse und unvermeidlicher Unvorhersehbarkeiten aufzustellen.
Blog
January 25, 2021
How to catch and fix a Guice dependency injection issue using Sensei

An example scenario for a misconfiguration of Guice, which may lead to a NullPointerException being reported at runtime during testing.

Blog
January 5, 2021
Cybersicherheitsprognosen 2021: Der intergalaktische Kampf beginnt

Wir gehen davon aus, dass 2021 das Jahr ist, in dem wir ein neuartiges Weltraumrennen in den Mainstream aufnehmen: den Schutz unserer Galaxie vor Cyberbedrohungen.

Blog
December 22, 2020
Coders Conquer Security OWASP Top 10 API-Serie – Unsachgemäßes Asset-Management

Bei dieser Schwachstelle handelt es sich eher um ein menschliches oder organisatorisches Problem, da ältere APIs oft noch lange nach dem Zeitpunkt im Einsatz bleiben, an dem sie längst durch neuere, sicherere Versionen hätten ersetzt werden müssen.
Blog
December 21, 2020
Anpassung der Methoden- und Klassensichtbarkeit für JUnit 5

Erfahren Sie, wie Sensei Sie bei der Migration unterstützt, indem das Tool veraltete Muster erkennt und Ihnen direkt die passenden Lösungen für die Zukunft vorschlägt.

Mann mit blauem Kapuzenpullover, der sein Gesicht verdeckt und auf einem Sofa sitzt, daneben stehen offene Kartons.
Blog
December 15, 2020
Mein Pentester, mein Feind? Entwickler verraten, was sie wirklich über Pentesting und Ergebnisse statischer Analysen denken

Penetrationstests und Tools zur statischen Code-Analyse (besser bekannt als SAST) sind nur ein Teil des Gesamtprozesses zur Minderung von Sicherheitsrisiken. Sie arbeiten weitgehend unabhängig von unserer Arbeit – es sei denn natürlich, der Code landet für Hotfixes wieder bei uns!
Blog
December 14, 2020
Automatically Adding a Private Constructor with Sensei

Learn how Sensei can identify a coding pattern, and automatically generate a private constructor to make it impossible to instantiate the class.

Laptop auf einem Holztisch, auf dem eine Reihe gelber Quietscheentchen vor blauem Hintergrund zu sehen ist.
Blog
December 9, 2020
Die Zukunft der Arbeit ist flexibel, und das ist ein großer Gewinn für die Cybersicherheit.

Egal, ob das Unbehagen durch die Unsicherheit einer neuen Arbeitsweise, ein wenig Misstrauen oder schlichte Skepsis gegenüber Remote Work entsteht: Unternehmen, die sich dagegen sträuben, haben meiner Erfahrung nach das Nachsehen, wenn es darum geht, Top-Talente zu gewinnen, global präsent zu bleiben und – ganz offen gesagt – mit der Zeit zu gehen.

Observability

Risiken bei KI-gestützter Entwicklung sichtbar machen

Erfahren Sie, wie KI-Programmierung eingesetzt wird, welche Risiken sie birgt und welches Verhalten dahintersteckt – damit Sie Schwachstellen stoppen können, bevor sie in die Produktion gelangen.

Mehr erfahren
Fallstudie lesen

„Das Netzwerk der Security Champions wurde als zentrales Steuerungselement dieses Programms angesehen. Für ein Team war die Wirkung enorm – mit einer Reduzierung der durchschnittlichen Zeit bis zur Behebung einer Schwachstelle um 82 %.“

Mads Howard
Leiter für mitarbeiterzentrierte Sicherheit bei Sage

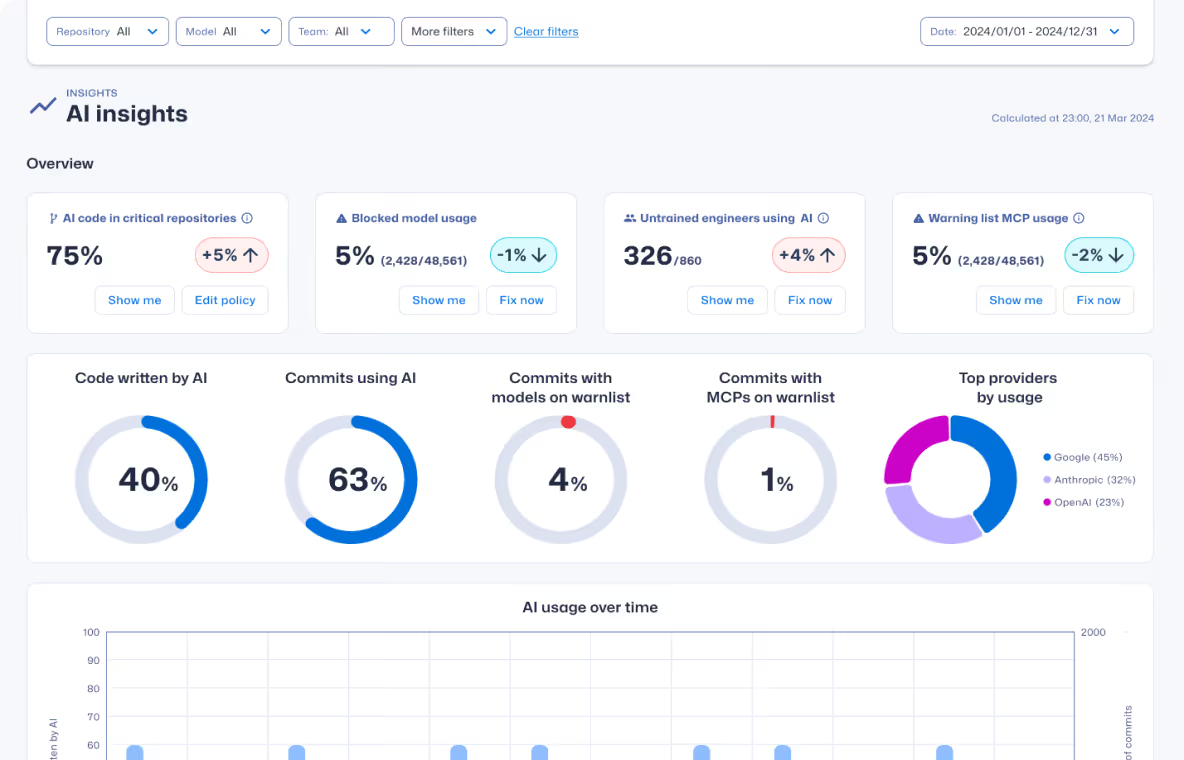
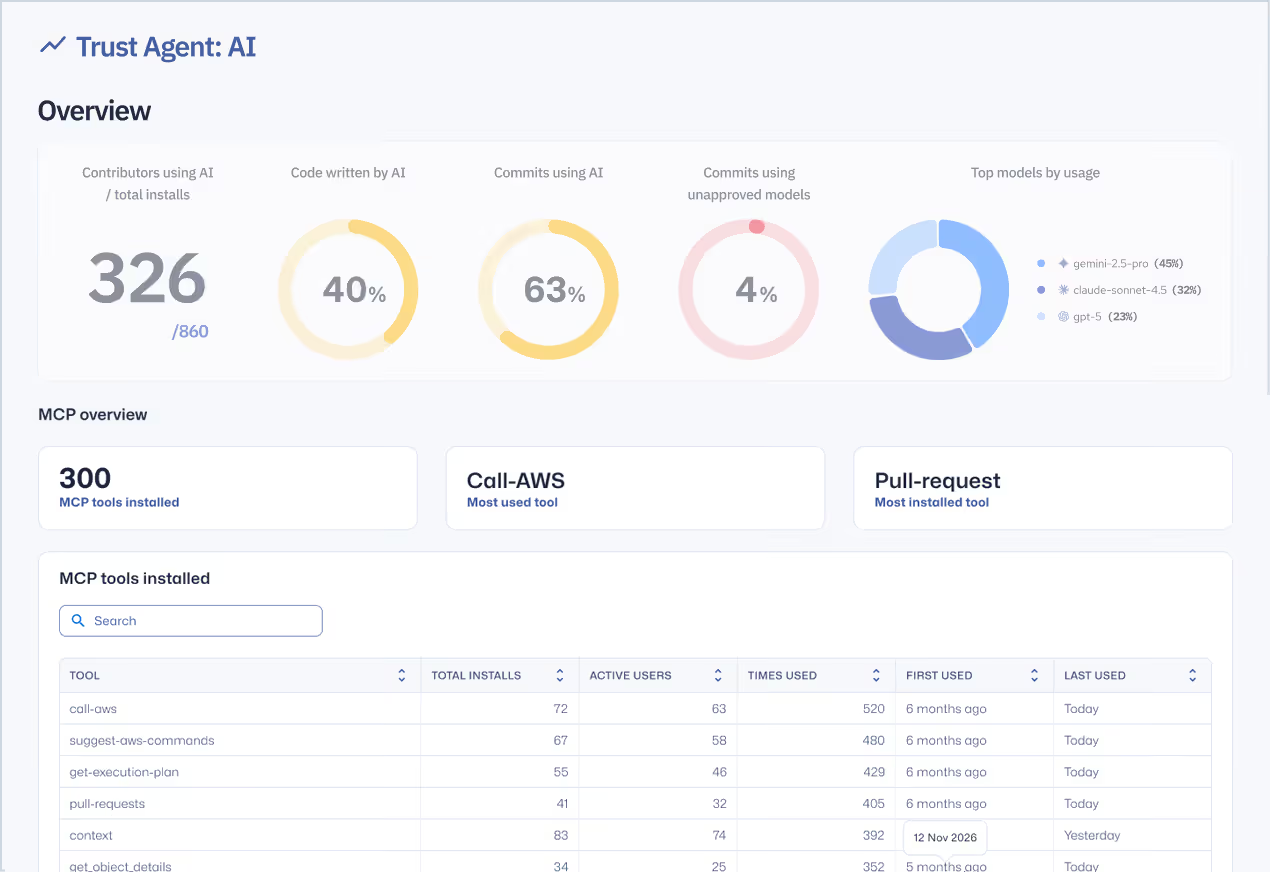
Schatten-KI entdecken

Sehen Sie, welche KI-Tools, LLMs und MCPs in Ihren Teams verwendet werden.

Mehr erfahren
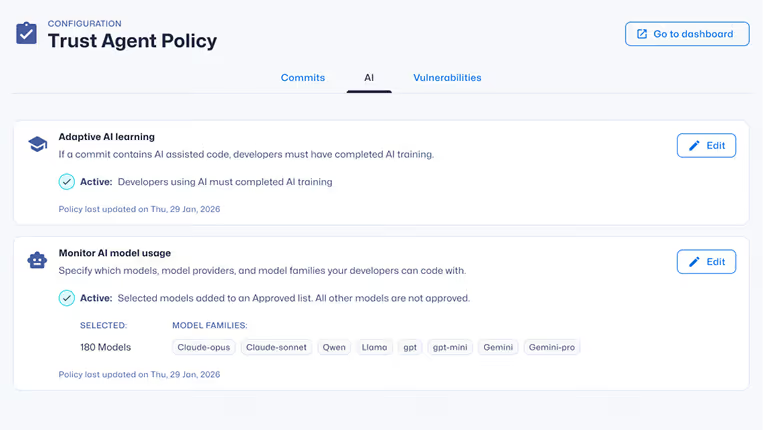
Trust-Agent-Richtlinie

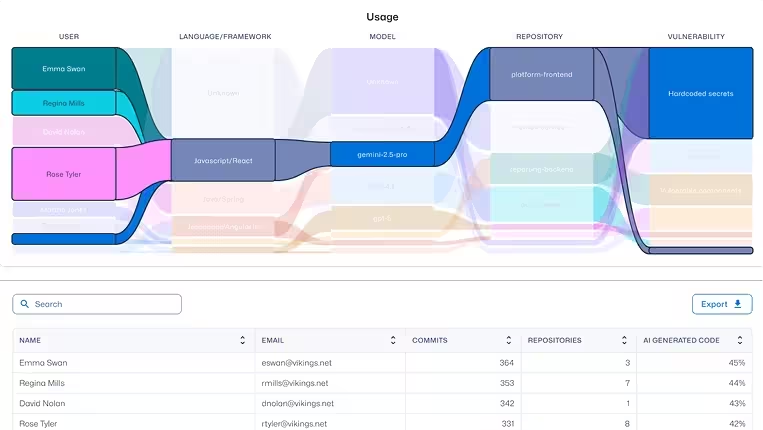
Echtes Risiko korrelieren

Verknüpfen Sie KI-gestützten Code mit Entwicklerkompetenzen und Schwachstellen, die beim Commit eingeführt wurden.

Mehr erfahren
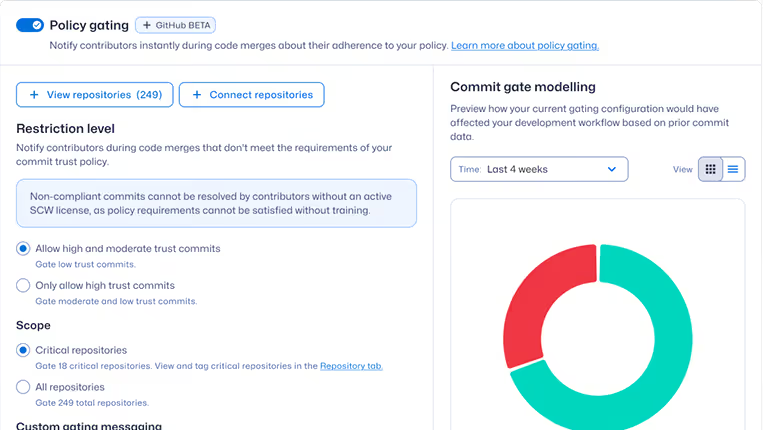
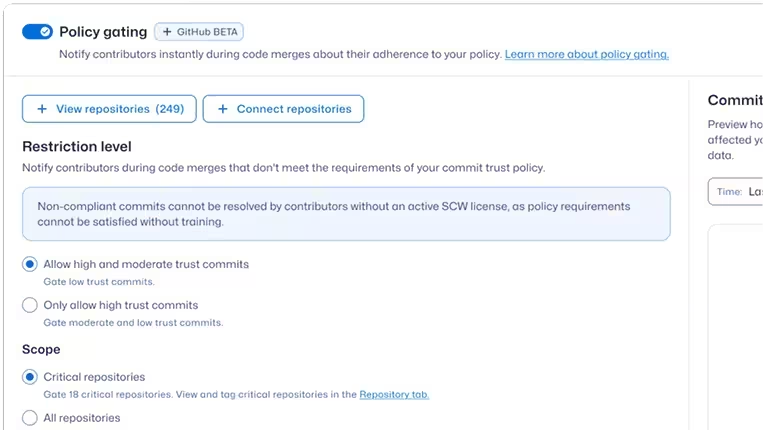
Richtlinien-Gating

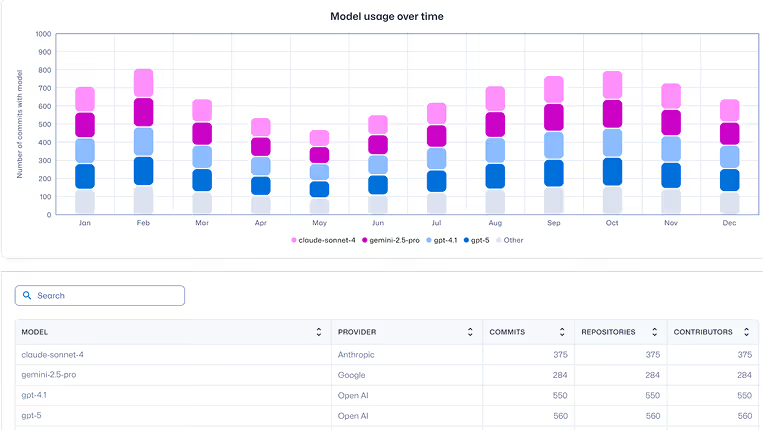
KI-Tool-Nutzung nachverfolgen

Verstehen Sie, wo KI-gestützte Entwicklung stattfindet – nach Repository, Projekt und Mitwirkendem.

Mehr erfahren
Verteilungsdiagramm

Risikosignale priorisieren

Identifizieren Sie die kritischsten Risikobereiche auf Commit-Ebene über Teams und Repositories hinweg.

Mehr erfahren
Lernen

Schwachstellen direkt an der Quelle reduzieren

Praxisnahes Lernen zu Secure Coding und KI-Sicherheit direkt in den Arbeitsabläufen von Entwicklern – so reduzieren Unternehmen ihre Schwachstellen um über 53 %.

Mehr erfahren
Fallstudie lesen

„Unsere Partnerschaft mit Secure Code Warrior verläuft reibungslos und produktiv. Sie haben uns dabei unterstützt, unser Schulungsprogramm zu implementieren und zu verbessern, was zu einer messbaren Risikominimierung und einer stärkeren Kultur der sicheren Softwareentwicklung geführt hat.“

Sebastiaan Rijnbout
Product Owner für Entwicklungsdienste bei der Kamer van Koophandel

Gamifiziertes, praktisches Lernen

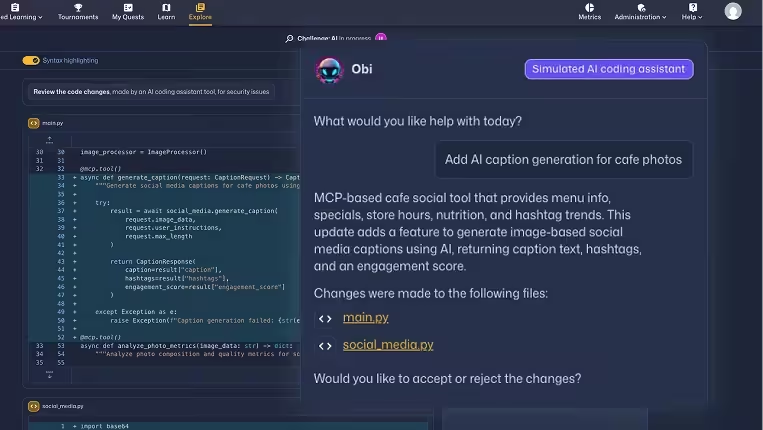
Interaktive Spielmodi – darunter Labs, Quests, Missionen und Turniere – fördern sichere Programmiergewohnheiten.

Mehr erfahren
Gamifiziert

Sichere KI-Codeentwicklung

Über 800 KI-, LLM- und MCP-Aktivitäten vermitteln Entwicklern, wie sie KI-generierten Code sicher und effizient validieren.

Mehr erfahren

Befähigen Sie Teams zur Optimierung

Integrieren Sie ein Sicherheitsbewusstsein in Ihren Entwicklungsprozess – weit über herkömmliche Entwicklerschulungen hinaus.

Mehr erfahren

Bewerten Sie Ihr Sicherheitsprogramm

Vergleichen Sie Ihr Programm mit dem anderer Unternehmen und definieren Sie Standards, die auf Ihre Risikostrategie abgestimmt sind.

Mehr erfahren
Governance

KI-gestützte Entwicklung sicher skalieren

Mehr erfahren
Fallstudie lesen

„Secure Code Warrior hat uns geholfen, die Produktivität unserer Entwickler zu steigern, die Markteinführung von Produkten und Verbesserungen zu beschleunigen sowie Kosten und Risiken langfristig deutlich zu senken.“

Alan Osborne
Chief Information Security Officer bei Paysafe

KI-Programmierrichtlinien steuern

Sorgen Sie für Transparenz bei der KI-gestützten Entwicklung und unterstützen Sie Teams dabei, Sicherheitsstandards beim Programmieren konsequent einzuhalten.

Mehr erfahren

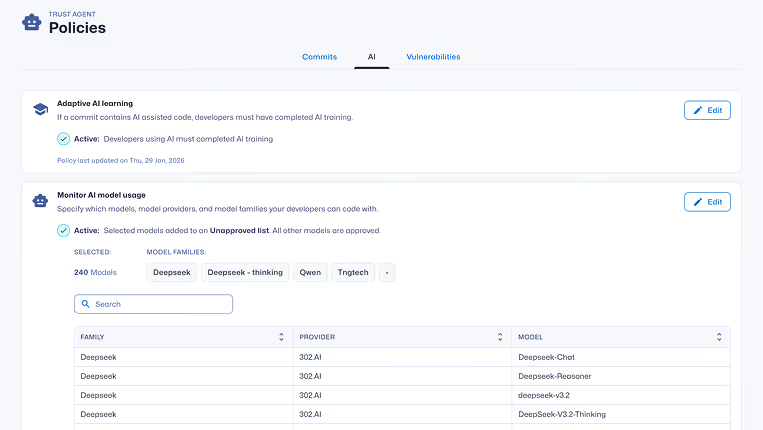
KI-Nutzungsrichtlinien festlegen

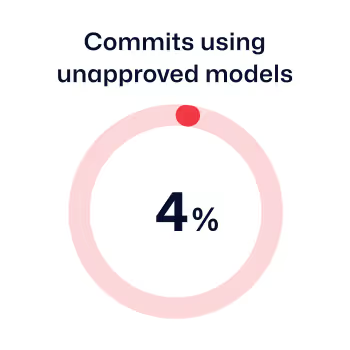
Legen Sie fest, welche KI-Modelle zugelassen sind, und gleichen Sie die Nutzung auf Commit-Ebene mit Ihren Richtlinien ab.

Mehr erfahren
Richtlinien

In CI protokollieren, warnen oder blockieren

Mehr erfahren
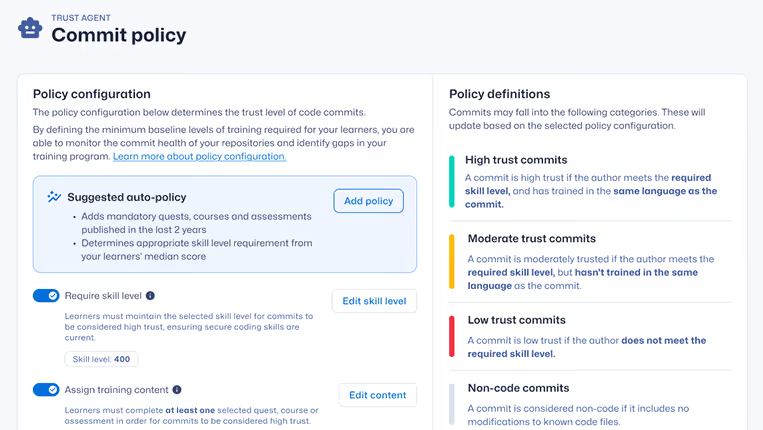
Commit-Richtlinie

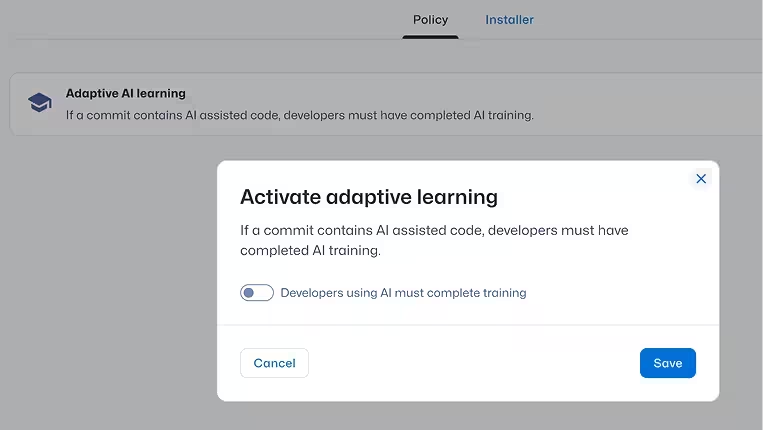
Richtlinien-Korrektur auslösen

Weisen Sie gezieltes adaptives Lernen zu, wenn riskantes Verhalten oder die unbefugte Nutzung von KI erkannt wird.

Mehr erfahren

Kontrollieren Sie KI-gestützte Entwicklung, bevor sie in Produktion geht

Erkennen Sie Entwicklerrisiken, setzen Sie Richtlinien durch und verhindern Sie Schwachstellen über den gesamten Softwareentwicklungszyklus hinweg.
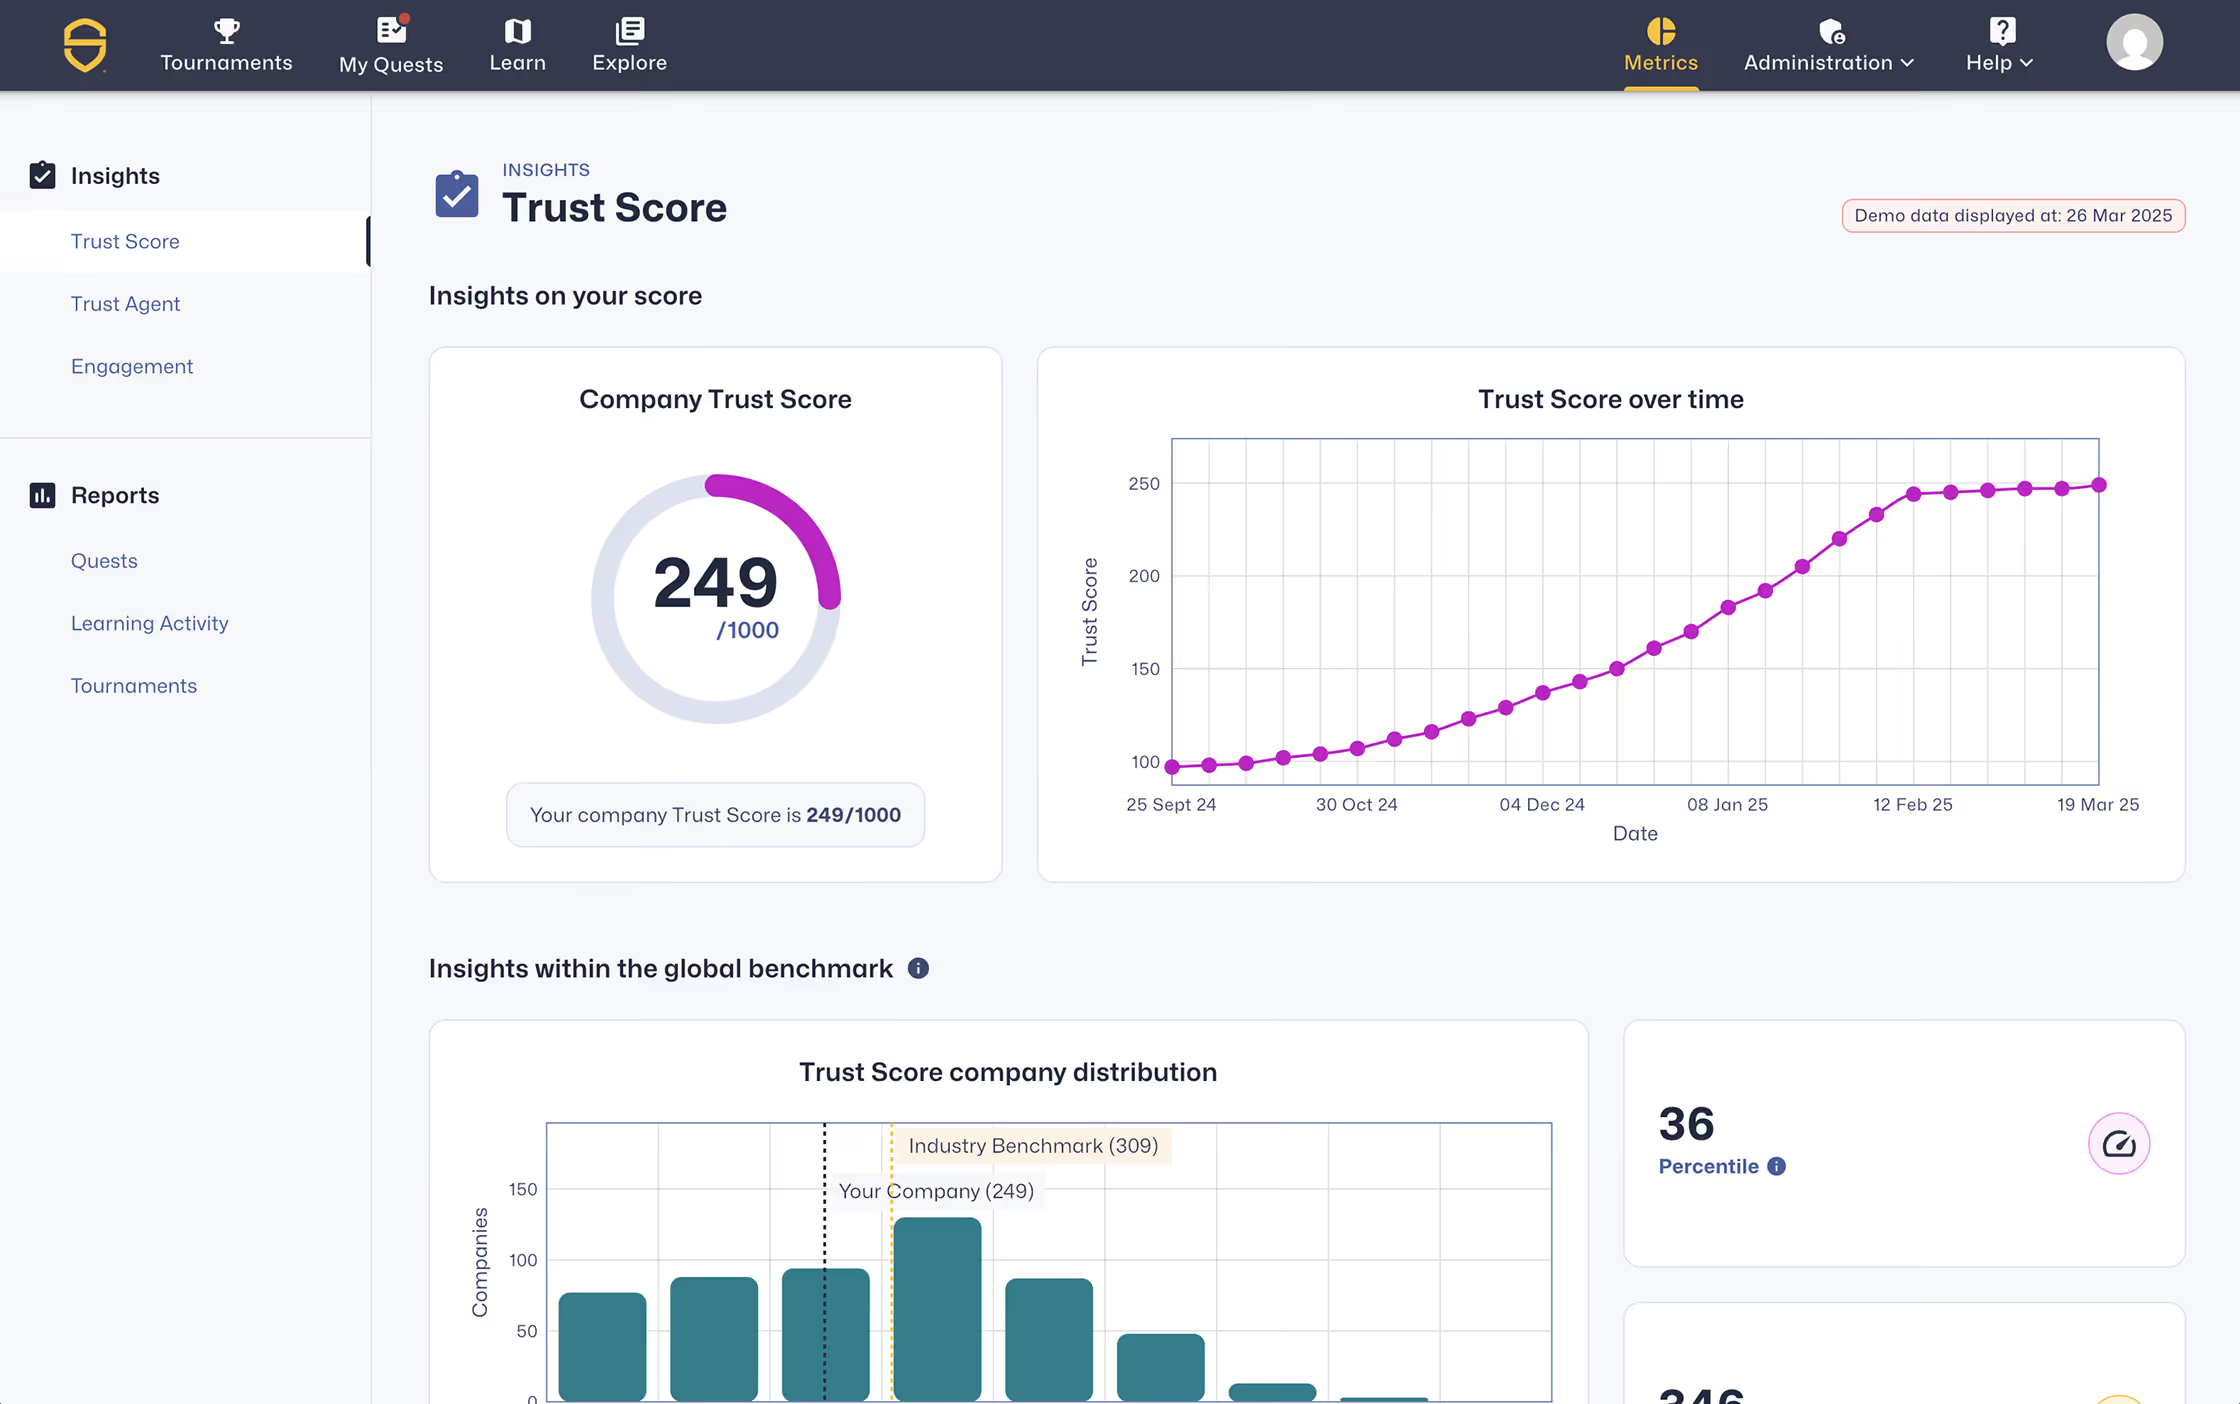
Demo buchen
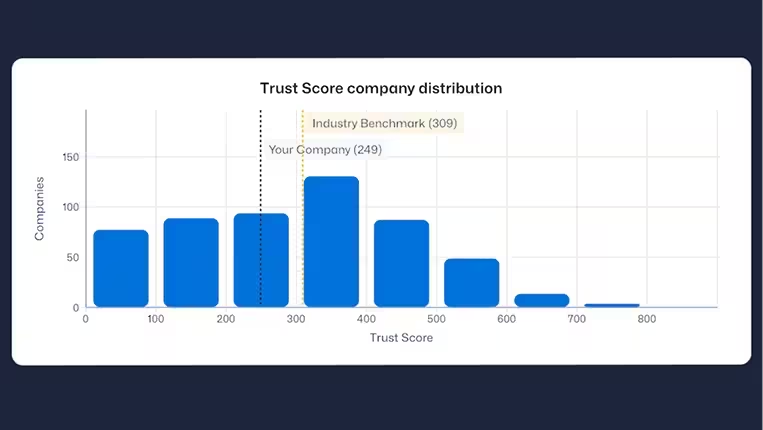
trust score
Häufig gestellte Fragen zur KI-Software-Governance

KI-Software-Governance verstehen und Risiken bei KI-gestützter Software reduzieren

Erfahren Sie, was KI-Software-Governance ist, warum sie wichtig ist und wie Secure Code Warrior Unternehmen dabei unterstützt, KI-gestützte Entwicklung sicher einzuführen.

Was ist KI-Software-Governance?

KI-Software-Governance ist die Fähigkeit, den Einsatz von künstlicher Intelligenz in der Softwareentwicklung zu überblicken, zu messen, zu steuern und durchzusetzen. Sie umfasst die Transparenz bei KI-Coding-Assistenten und LLMs, Risikoanalysen auf Commit-Ebene, die Durchsetzung von Richtlinien sowie die Verhinderung, dass riskanter, KI-generierter Code in die Produktion gelangt.

Warum ist die Governance von KI-Software wichtig?

Während Unternehmen den Übergang von der gelegentlichen Nutzung von KI-Chatbots durch Entwickler hin zu KI-Agenten vollziehen, die autonom Code generieren und modifizieren, vergrößert sich die Angriffsfläche drastisch. Diese Tools können Schwachstellen, unsichere Muster und Compliance-Risiken in Maschinengeschwindigkeit einführen.

KI-Software-Governance ermöglicht es Unternehmen, KI sicher einzusetzen, indem sie die KI-Nutzung transparent macht, Richtlinien durchsetzt und durch KI verursachte Risiken verhindert, bevor der Code in die Produktion gelangt.

Worin unterscheidet sich die Governance der KI-Entwicklung von DevSecOps?

DevSecOps integriert Sicherheitstests in CI/CD-Pipelines, um Schwachstellen aufzuspüren. Die Governance für KI-Entwicklung geht darüber hinaus: Sie macht die KI-Nutzung transparent, verknüpft KI-gestützte Commits mit den Fähigkeiten der Entwickler, setzt Richtlinien für KI-Modelle bereits beim Commit durch und fördert sicheres Programmieren. DevSecOps erkennt Risiken; KI-Governance verhindert sie.

Wie reduziert Secure Code Warrior das Risiko bei KI-Software?

Die Absicherung von KI-generiertem Code erfordert Transparenz bei der Nutzung von KI-Tools, eine Risikoanalyse auf Commit-Ebene sowie Governance-Kontrollen über alle Entwicklungsprozesse hinweg. Secure Code Warrior bietet KI-Observability, Schwachstellenkorrelation und Einblicke in die Entwicklerkompetenzen auf einer einheitlichen Plattform für KI-Software-Governance.

Wie belegen Sie gegenüber der Geschäftsführung oder Auditoren, dass KI-Risiken erfolgreich reduziert wurden?

Secure Code Warrior bietet Enterprise-Dashboards, KI-Modell-Rückverfolgbarkeit und Governance-Berichte, die messbare Reduzierungen bei neu eingeführten Schwachstellen, verbesserte Trust Score®™-Kennzahlen für Entwickler sowie die Einhaltung von Richtlinien über alle Teams hinweg belegen.

Die Plattform bietet zudem eine prüfungsreife Rückverfolgbarkeit darüber, wer oder was spezifischen Code generiert hat – seien es Entwickler, KI-Coding-Assistenten, LLMs oder autonome Agenten. Dies schafft eine nachweisbare Verantwortlichkeit in der KI-Software-Lieferkette für Führungskräfte, Regulierungsbehörden und Auditoren.

Haben Sie noch Fragen?

Support-Details, um unentschlossene Kunden zu überzeugen.

Kontakt