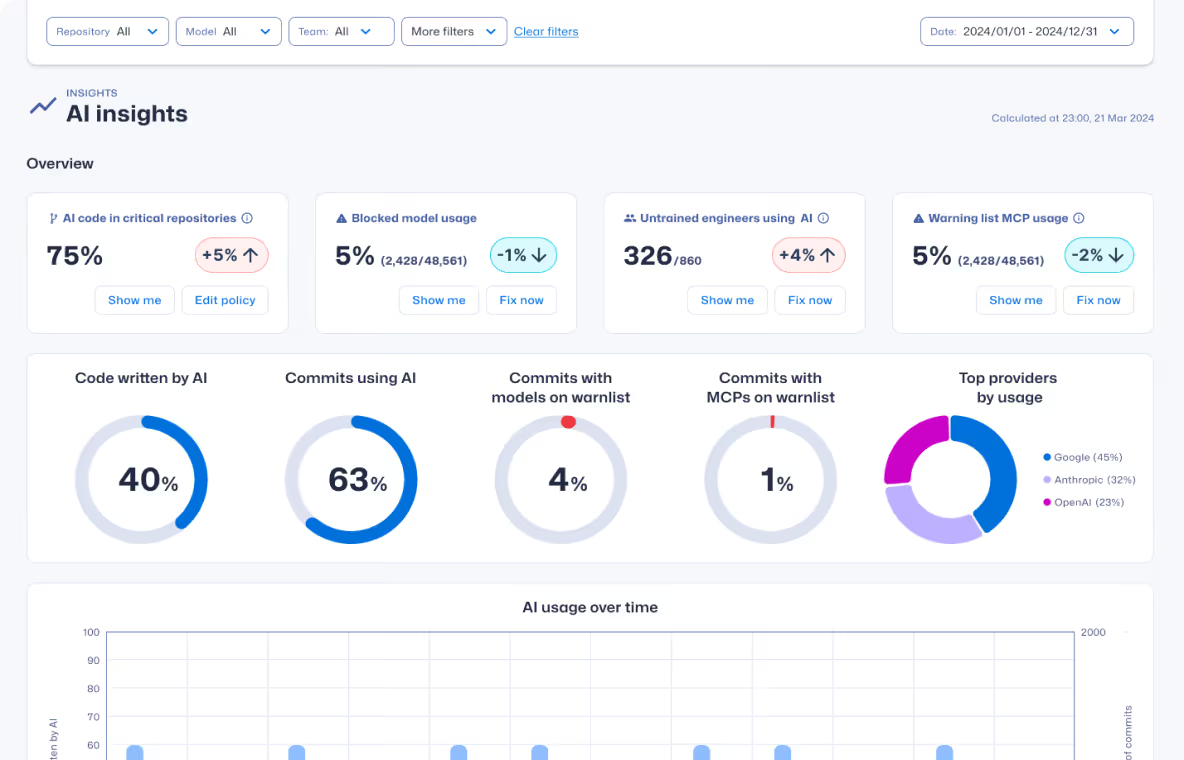
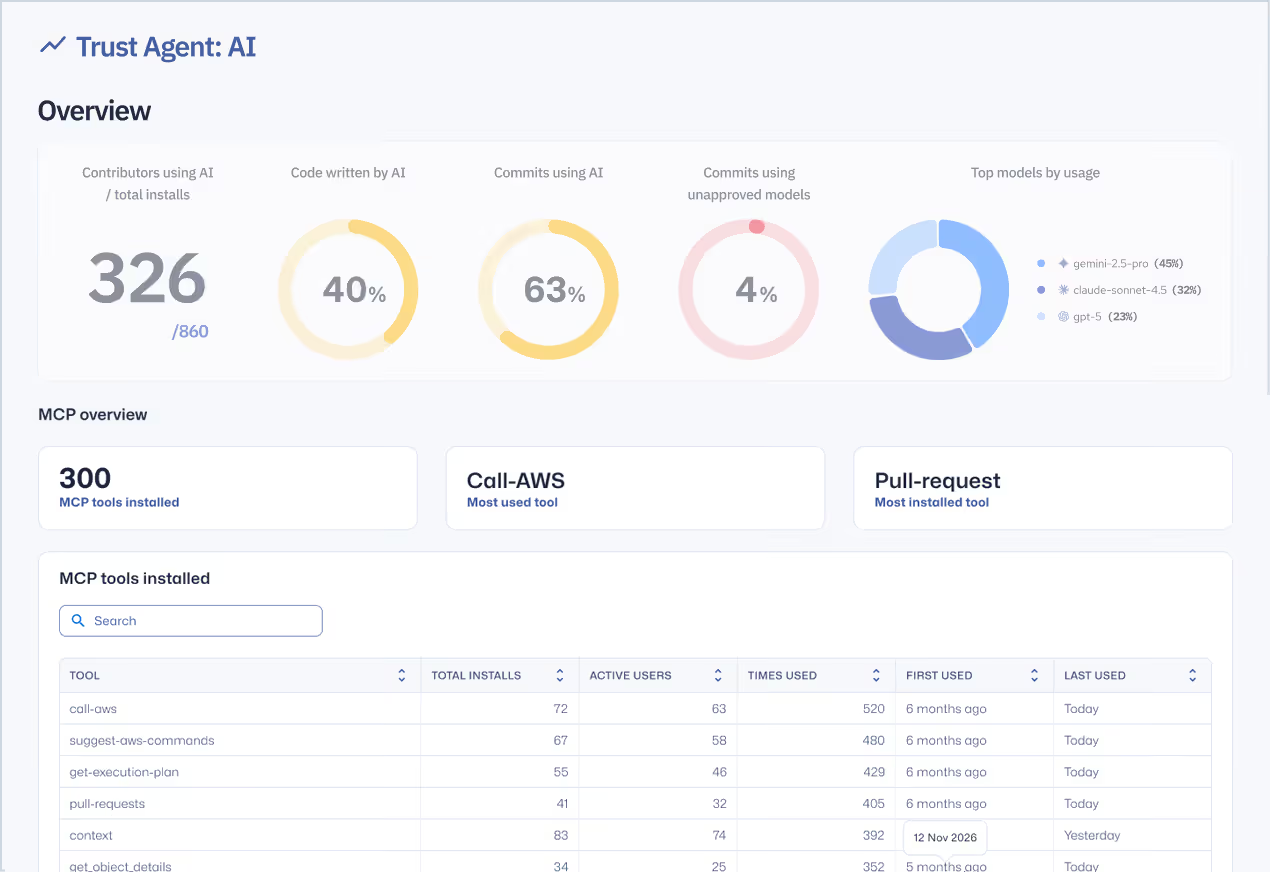
KI-Governance in der Softwareentwicklung operationalisieren.
Ermöglichen Sie KI-gestützte Entwicklung bei gleichzeitiger Sicherheitsüberwachung. Erhalten Sie Transparenz über die KI-Nutzung, implementieren Sie Governance-Workflows beim Commit und stimmen Sie Entwicklungspraktiken auf die Risikoschwellen Ihres Unternehmens ab.
KI-Softwareentwicklung sicher skalieren
- Unternehmensweite Transparenz bei KI-gestützter Entwicklung gewinnen
- Kompetenzen für sicheres Programmieren in Engineering-Teams stärken
- Entwickler für die sichere Überprüfung von KI-generiertem Code schulen
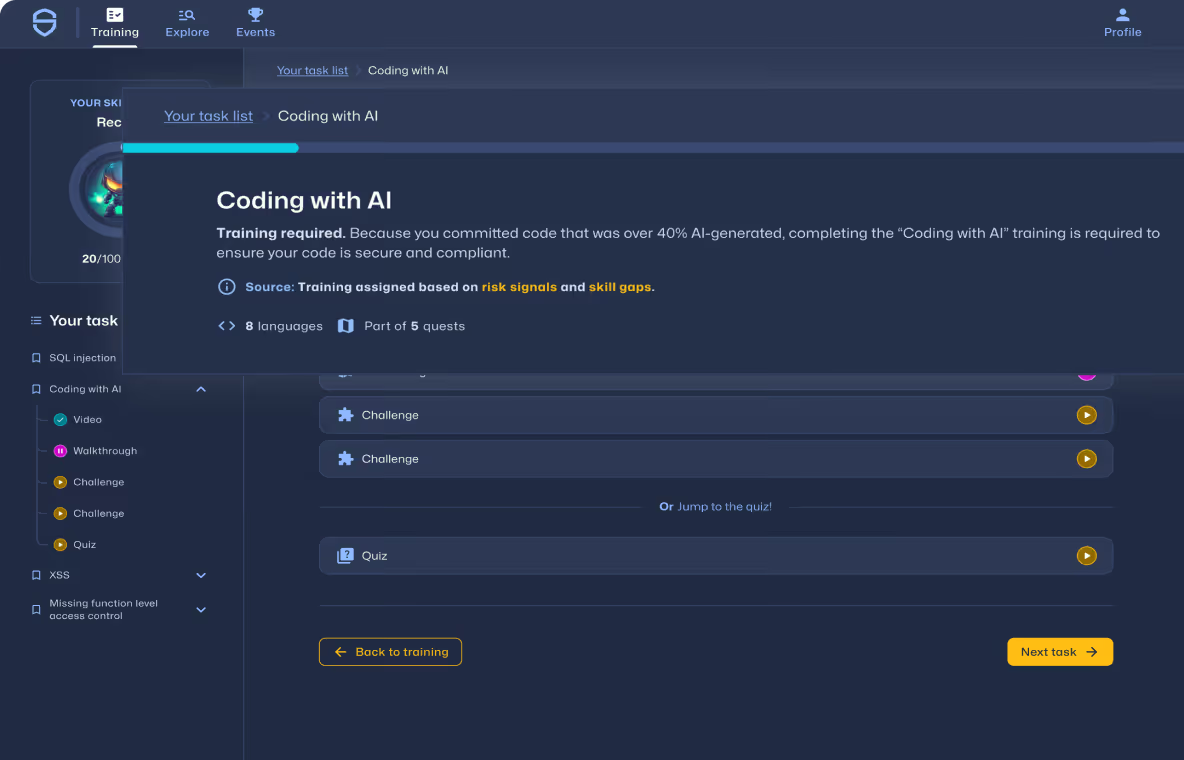
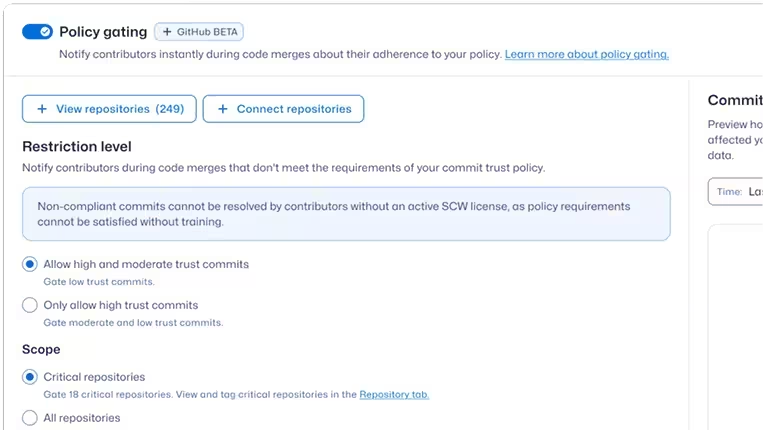
Vermeiden Sie durch KI verursachte Schwachstellen bereits beim Commit.
Machen Sie die KI-Nutzung transparent, implementieren Sie Leitplanken für sicheren Code beim Commit und richten Sie KI-gestützte Entwicklung an Sicherheitsstandards aus, um Schwachstellen in menschlichem und KI-generiertem Code zu vermeiden.
Reduzieren Sie neu eingeführte Schwachstellen um über 53%
- Stärken Sie die Kompetenz für sicheres Programmieren in Entwicklungsteams
- Bieten Sie richtlinienkonforme Unterstützung direkt in Entwicklertools
- Erfahren Sie, wie KI-generierter Code das Software-Risiko beeinflusst
Skalieren Sie die KI-Entwicklung, ohne die Bereitstellung zu verlangsamen.
Gestalten Sie KI-gestützte Entwicklung sicher und messbar – reduzieren Sie Nachbesserungen, vermeiden Sie Engpässe bei Sicherheitsüberprüfungen und ermöglichen Sie Ihren Teams, schneller und mit mehr Sicherheit zu liefern.
MTTR um bis zu 82 % reduzieren
- Sicherheitskompetenzen von Entwicklern durch adaptives Lernen verbessern
- Echtzeit-Anleitungen direkt in Entwicklertools bereitstellen
- Schwachstellen früher beheben, um Nachbesserungskosten zu senken
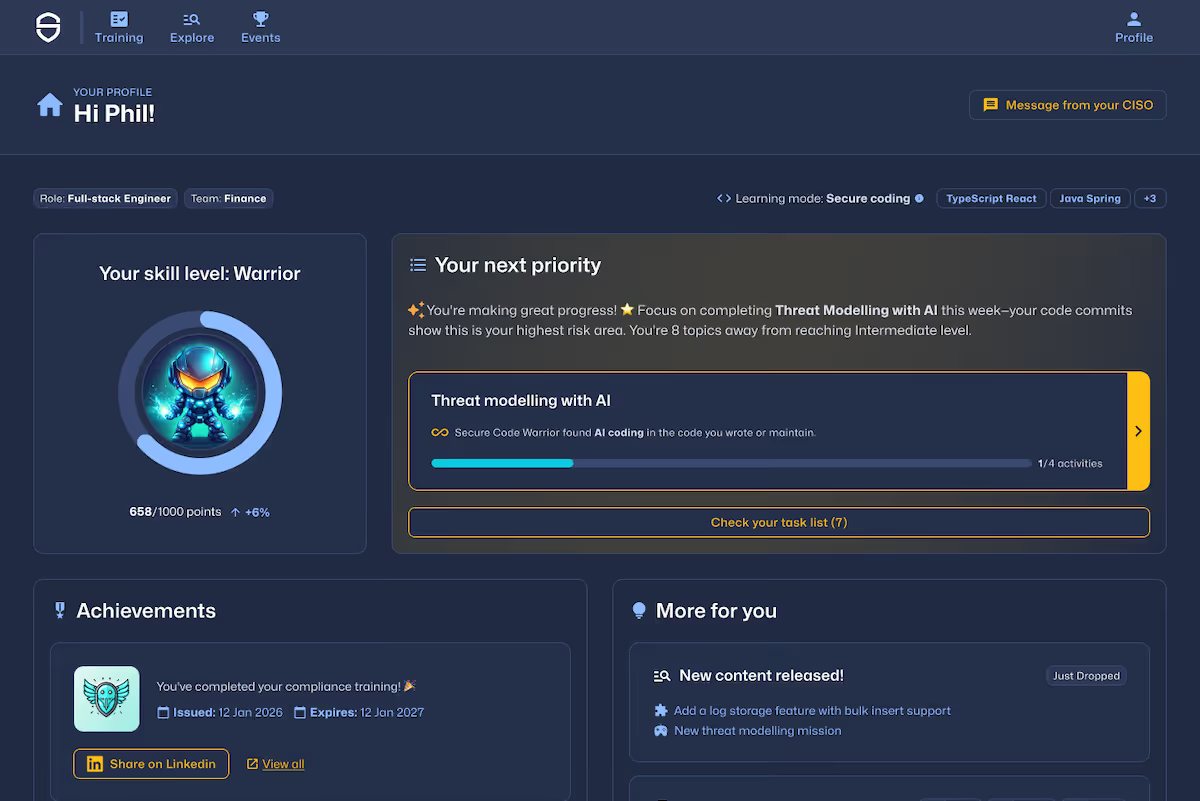
Bauen Sie Sicherheitskompetenzen in Ihrer gesamten Belegschaft auf.
Bieten Sie relevante Lerninhalte für jede Rolle – von der Sensibilisierung für Sicherheit bei allen Mitarbeitern bis hin zu sicherem Programmieren für Entwickler und KI-Kompetenz für Ihre gesamte Belegschaft.
Skalieren Sie Sicherheits-Schulungen in Ihrem gesamten Unternehmen
- Fördern Sie das Sicherheitsbewusstsein in Ihrer gesamten Belegschaft
- Stärken Sie die Fähigkeiten für sicheres Programmieren in Ihren Entwicklungsteams
- Bereiten Sie alle Ihre Mitarbeiter darauf vor, KI sicher und verantwortungsbewusst zu nutzen



Sicher und maßgeschneidert für Ihre bestehenden Tools

Unsere neuesten Inhalte

Vor Kurzem hat NGINX eine Zero-Day-Schwachstelle bekannt gegeben. Etwa zur gleichen Zeit informierte Microsoft über eine weitere kritische Sicherheitslücke – die Windows RPC RCE-Schwachstelle. In diesem Beitrag erfahren Sie, wer von diesen beiden Problemen betroffen ist und wie wir die Risiken minimieren können.

Zero-Day-Angriffe lassen Entwicklern per Definition keine Zeit, bestehende Schwachstellen zu finden und zu schließen, bevor sie ausgenutzt werden, da die Angreifer schneller sind. Der Schaden ist bereits entstanden, und es beginnt ein hektischer Wettlauf, um sowohl die Software zu reparieren als auch den Ruf des Unternehmens zu retten. Angreifer sind immer im Vorteil, daher ist es entscheidend, diesen Vorsprung so weit wie möglich zu verringern.
Zum zweiten Mal in Folge haben wir gemeinsam mit Evans Data Corp. eine umfassende Umfrage in der globalen Entwickler-Community durchgeführt. Dabei ging es um Fähigkeiten, Wahrnehmungen und Verhaltensweisen in Bezug auf sichere Programmierpraktiken sowie deren wahrgenommene Bedeutung und Relevanz im Softwareentwicklungszyklus (SDLC). Die Ergebnisse waren in vielerlei Hinsicht durchaus überraschend.

Kürzlich wurden für die Spring-Bibliotheken, eine der populärsten Bibliotheken in der Java-Community, zwei Schwachstellen bekannt, die Remote Code Execution (RCE) ermöglichen. Wir haben die bekannten Details zu „Spring4Shell“ und „Spring Cloud Function“ für Sie aufbereitet, damit Sie einschätzen können, ob Sie gefährdet sind und welche Maßnahmen Sie gegebenenfalls ergreifen müssen.

Im Kampf gegen Cyberkriminelle müssen wir ihnen stets einen Schritt voraus sein und ihre Spielwiesen mit einer präventiven Denkweise vorwegnehmen. Hier sind die Bereiche, in denen sie im kommenden Jahr für Unruhe sorgen könnten:


Viele Unternehmen, die in ihrem Cybersicherheitsansatz Ziele überschreiten, haben ein offizielles Security-Champion-Programm eingeführt, das wichtige Sicherheitsaufgaben — von der Zusammenarbeit zwischen Teams und allgemeinem Cheerleading bis hin zur Überwachung von Best Practices — Personen überträgt, die Eignung und Leidenschaft für eine solche Rolle zeigen.
Unsere Geburtstagsmeilensteine sind eine wunderbare Gelegenheit, die Früchte unserer Arbeit zu reflektieren, das Team zu feiern und das kommende Jahr voller Zuversicht anzugehen. Sieben Jahre nach unserer Gründung frage ich mich: Haben wir es geschafft? Ist das jetzt ein richtiges Unternehmen? Natürlich sind wir gereift, aber ich hoffe sehr, dass wir uns die Neugier, die Leidenschaft und die Begeisterung, die uns von Anfang an ausgezeichnet haben, bewahren.

Als Branche sollten wir nicht erwarten, dass Entwickler zu Sicherheitsexperten werden, aber Unternehmen können neue Standards für die Befähigung von Entwicklern einführen, damit diese Software von höherer Qualität produzieren können.
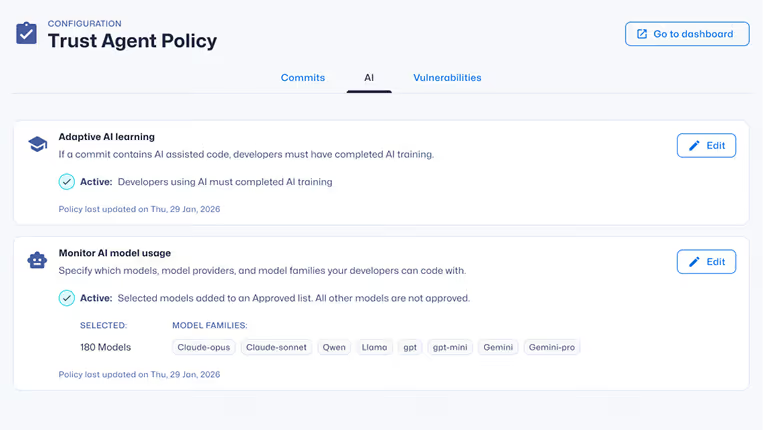
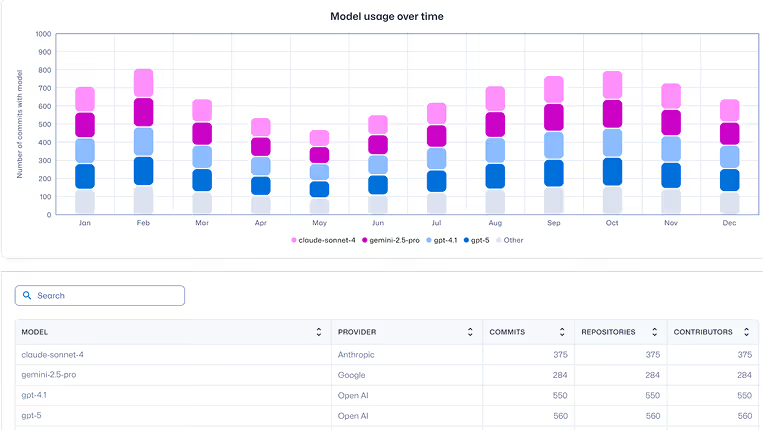
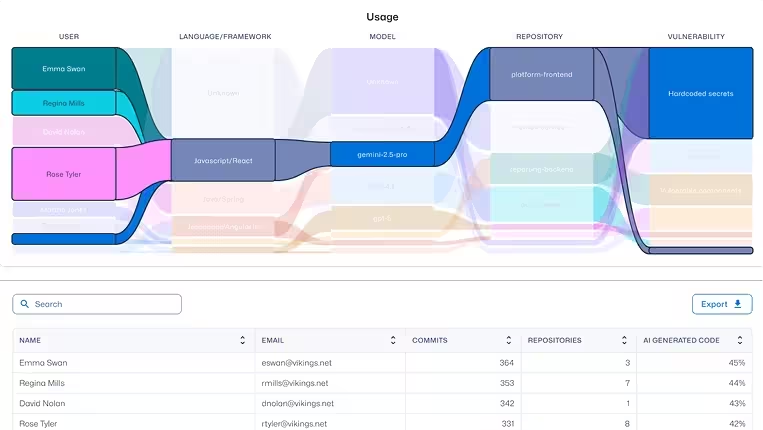
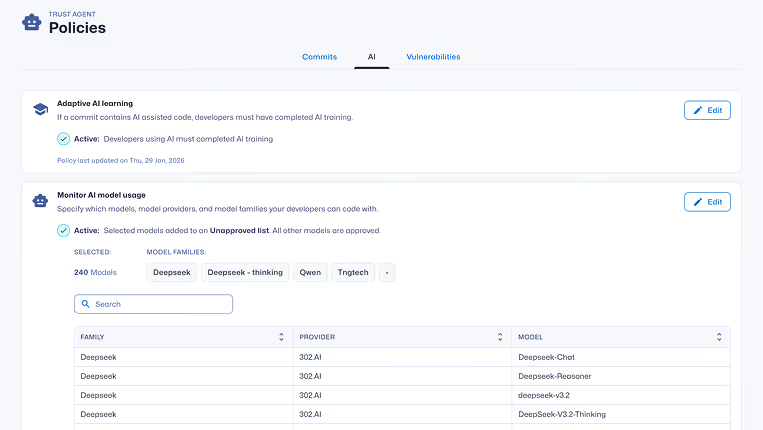
Risiken bei KI-gestützter Entwicklung sichtbar machen
Erfahren Sie, wie KI-Programmierung eingesetzt wird, welche Risiken sie birgt und welches Verhalten dahintersteckt – damit Sie Schwachstellen stoppen können, bevor sie in die Produktion gelangen.

Schwachstellen direkt an der Quelle reduzieren
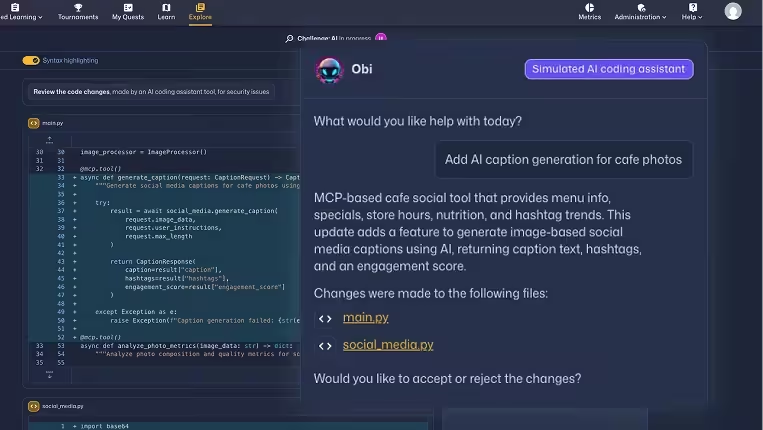
Praxisnahes Lernen zu Secure Coding und KI-Sicherheit direkt in den Arbeitsabläufen von Entwicklern – so reduzieren Unternehmen ihre Schwachstellen um über 53 %.

KI-gestützte Entwicklung sicher skalieren

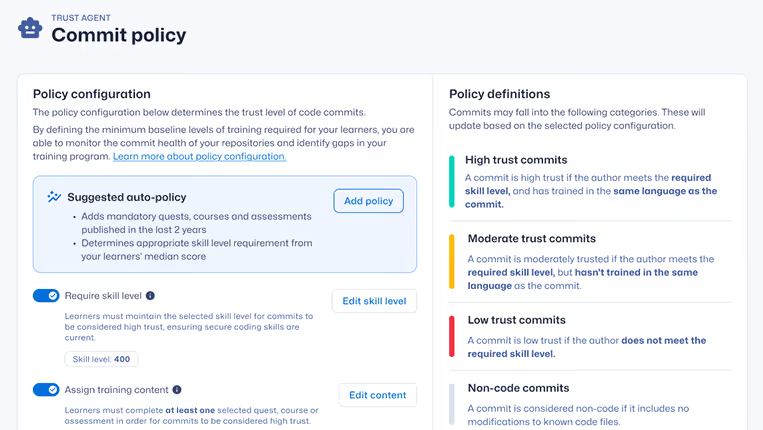
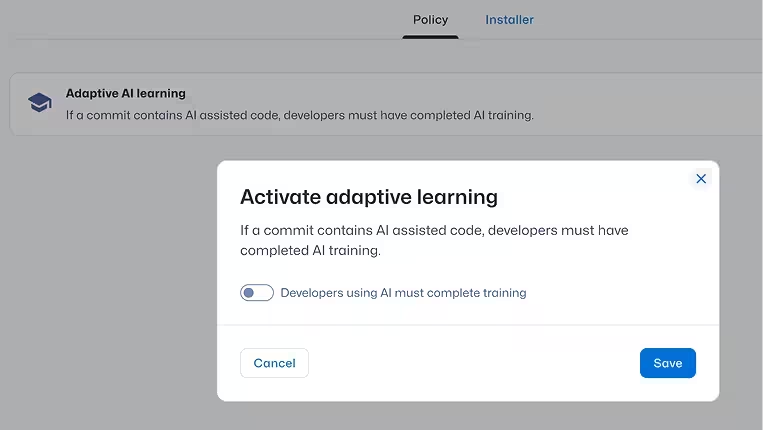
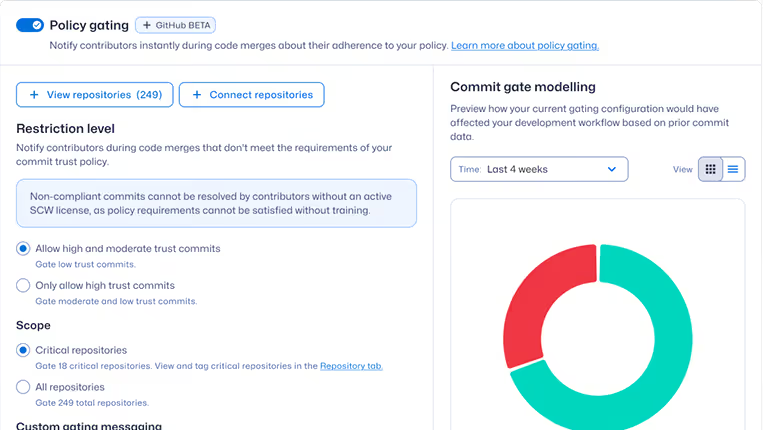
Kontrollieren Sie KI-gestützte Entwicklung, bevor sie in Produktion geht
Erkennen Sie Entwicklerrisiken, setzen Sie Richtlinien durch und verhindern Sie Schwachstellen über den gesamten Softwareentwicklungszyklus hinweg.
Ressourcen für den Einstieg

Wir haben einen Punkt erreicht, an dem die meisten führenden KI-Unternehmen öffentlich eine weltweite Verlangsamung der KI-Entwicklung gefordert haben, damit die Sicherheitsvorkehrungen Schritt halten können. Doch die Wahrheit ist: Ernsthafte Sicherheitsprobleme sind bereits Realität geworden. Dies bringt unzählige Sicherheitsverantwortliche und Führungsteams in eine dringliche Lage, da die finanziellen Kosten und Risiken durch die Implementierung von KI stetig steigen.

Wir sind stolz darauf, Silver-Sponsor der OWASP Global AppSec USA 2026 zu sein, die am 5. und 6. November 2026 im Hyatt Regency in San Francisco ihr 25-jähriges Jubiläum feiert! Treffen Sie uns und über 800 Experten für Anwendungssicherheit bei spannenden Sessions zu KI-Sicherheit und Threat Modeling, einem Capture-the-Flag-Wettbewerb, der OWASP Projects Demo Room sowie exklusiven Networking-Events. Besuchen Sie uns vor Ort – wir freuen uns darauf, Sie kennenzulernen!

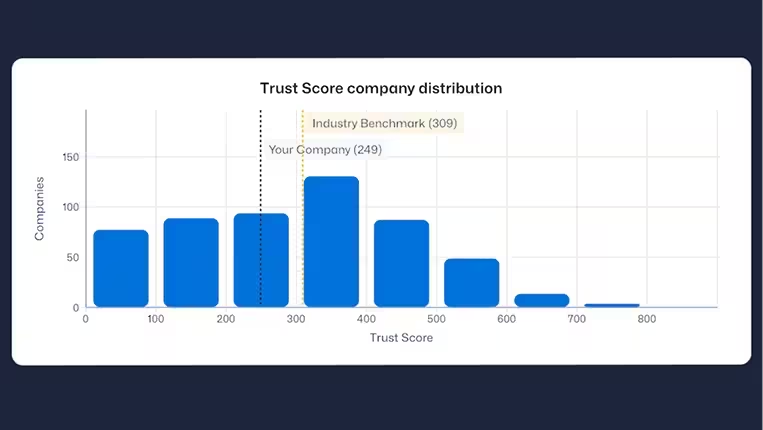
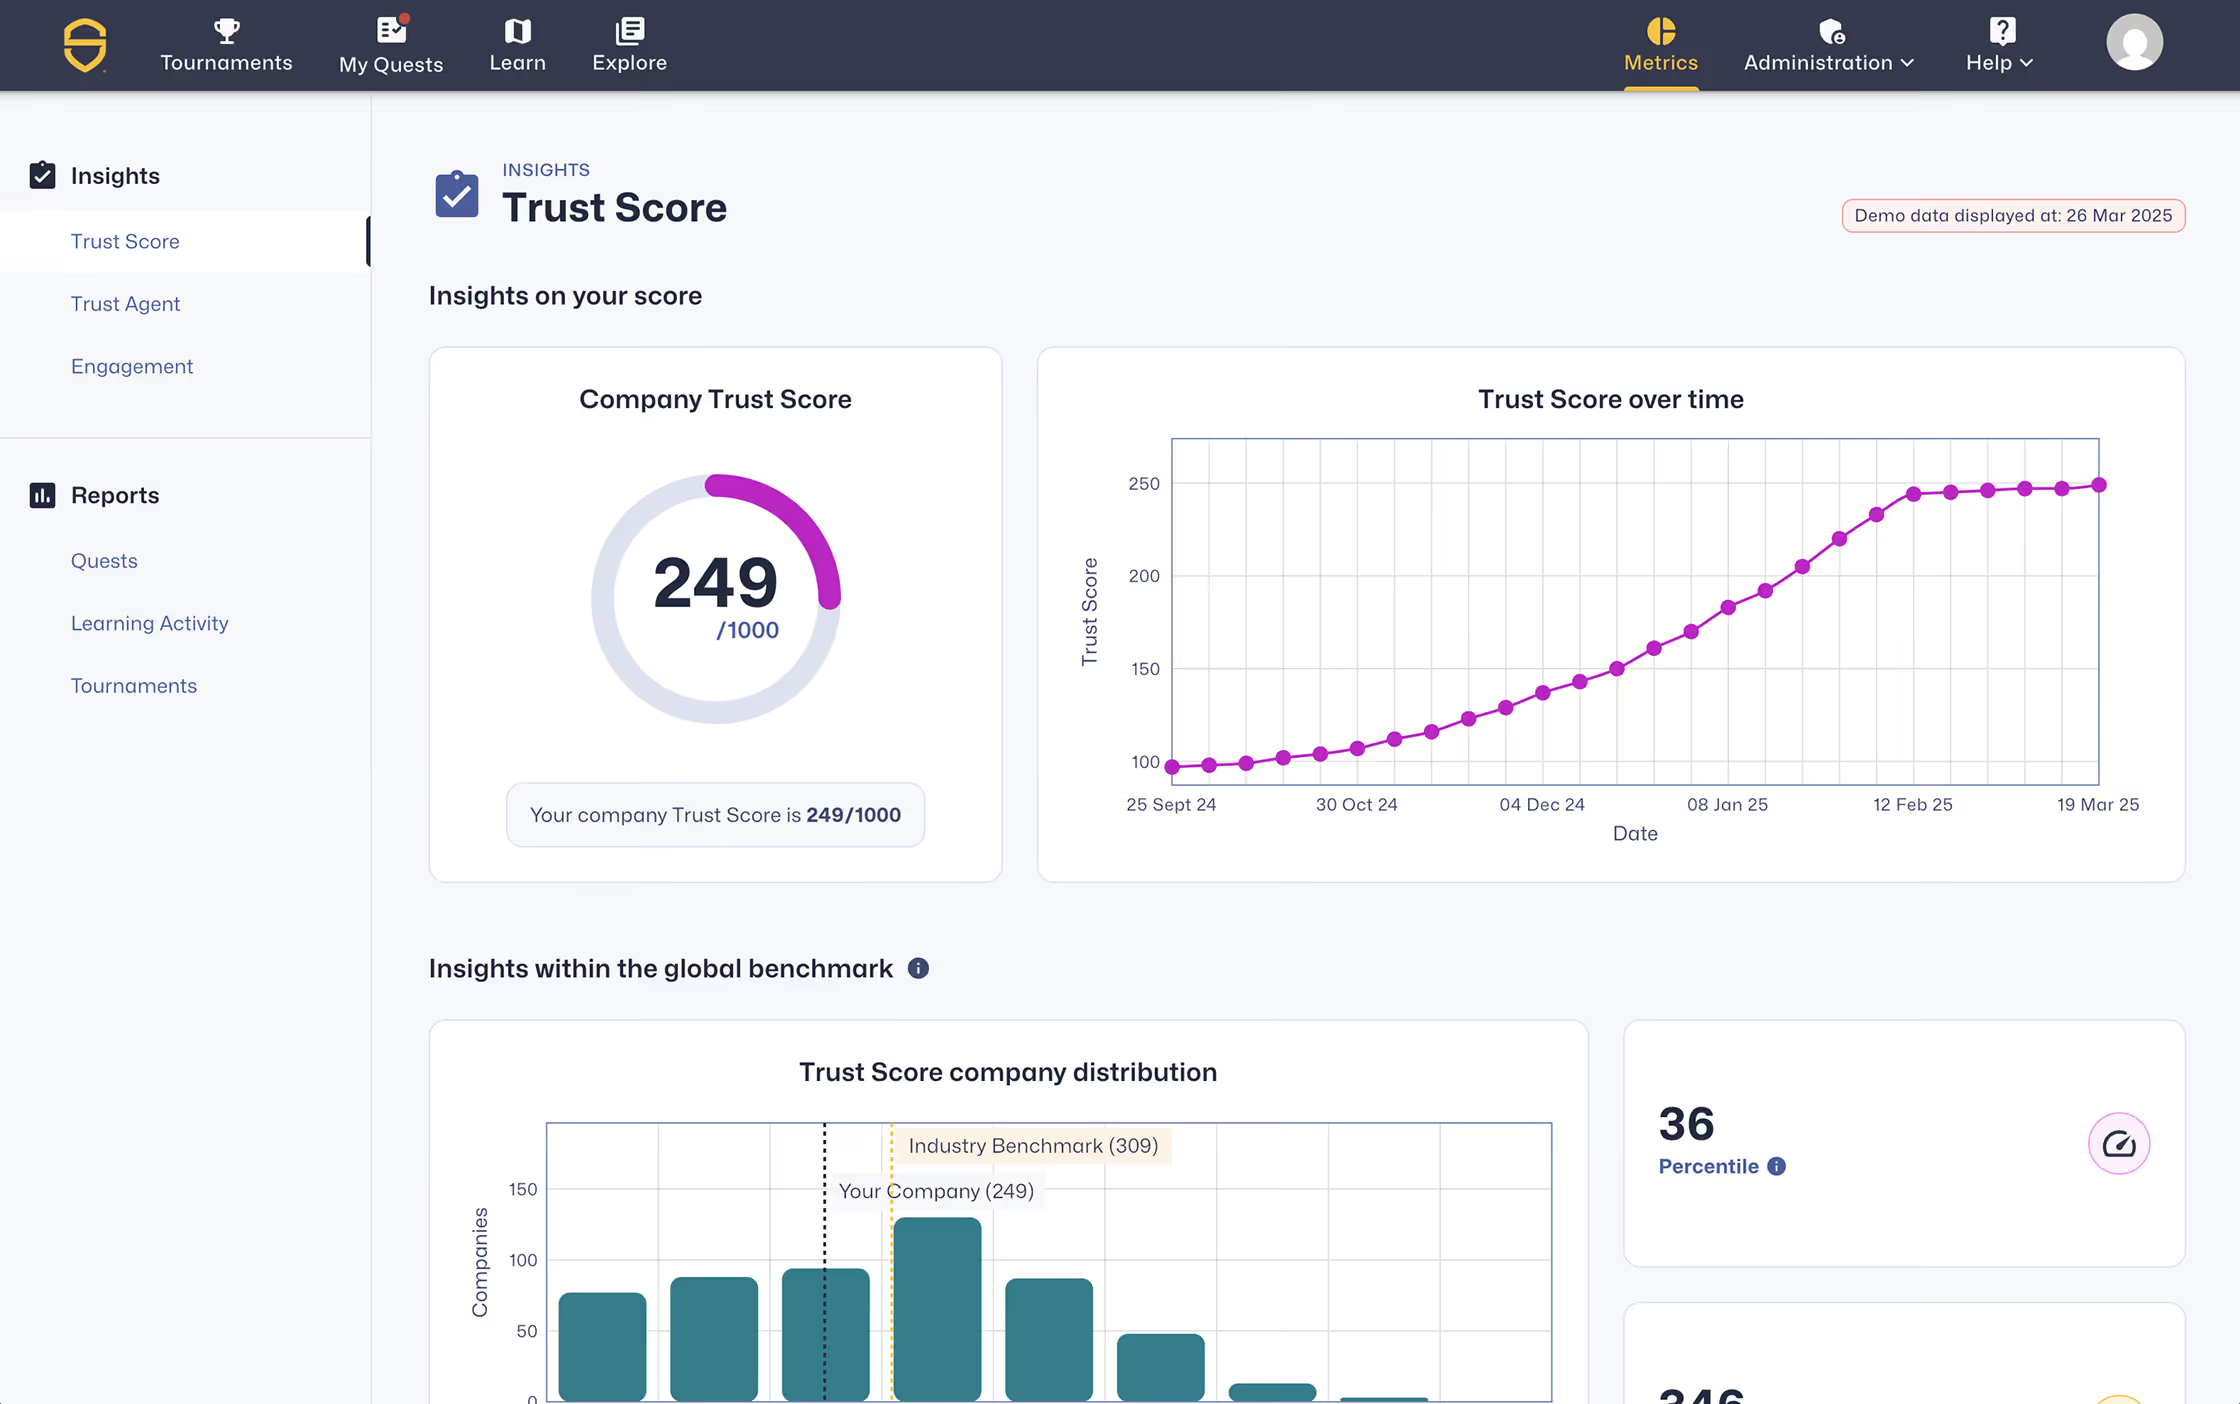
Die Kamer van Koophandel berichtet, wie sie durch rollenbasierte Zertifizierungen, Trust-Score-Benchmarking und eine Kultur der gemeinsamen Sicherheitsverantwortung sicheres Programmieren fest in den Entwicklungsalltag integriert hat.

Von KI-gestützter Autovervollständigung bis hin zu autonomen Agenten – erfahren Sie, wie sich die Softwareentwicklung wandelt und was dies für Sicherheit, Governance und Ihr Team bedeutet.
KI-Software-Governance verstehen und Risiken bei KI-gestützter Software reduzieren
Erfahren Sie, was KI-Software-Governance ist, warum sie wichtig ist und wie Secure Code Warrior Unternehmen dabei unterstützt, KI-gestützte Entwicklung sicher einzuführen.