Die Einführung von KI überholt die Vorbereitung. Schließen Sie die Lücke.

Stärken Sie die KI-Kompetenz und die Fähigkeiten für sicheres Programmieren in Ihrem gesamten Unternehmen — und kontrollieren Sie jede Zeile des KI-generierten Codes.

Vielen Dank! Ihre Nachricht wurde erfolgreich übermittelt.
Hoppla! Beim Absenden des Formulars ist ein Fehler aufgetreten.

KI-Governance in der Softwareentwicklung operationalisieren.

Ermöglichen Sie KI-gestützte Entwicklung bei gleichzeitiger Wahrung der Sicherheitskontrolle. Gewinnen Sie Einblicke in die KI-Nutzung, implementieren Sie Governance-Workflows beim Commit und richten Sie Entwicklungspraktiken an den Risikoschwellen Ihres Unternehmens aus.

KI-Softwareentwicklung sicher skalieren

  • Unternehmensweite Transparenz bei KI-gestützter Entwicklung gewinnen
  • Sichere Programmierkompetenzen in Engineering-Teams stärken
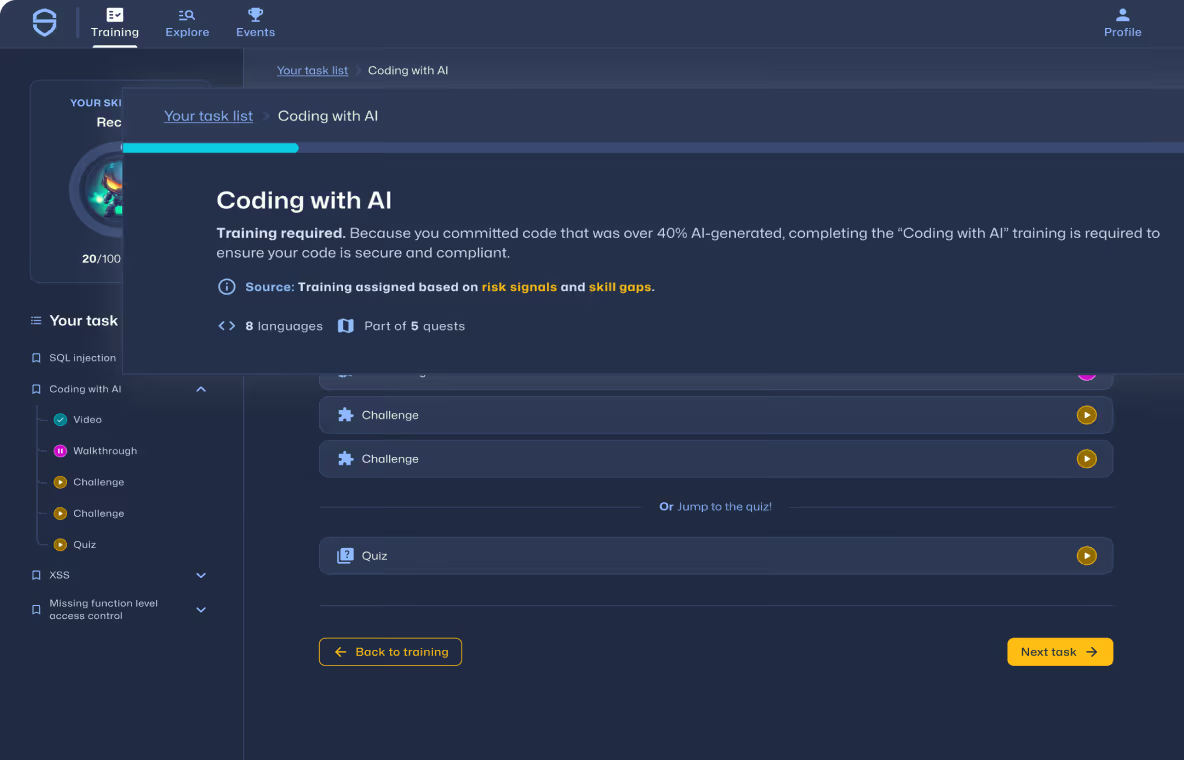
  • Entwickler für die sichere Überprüfung von KI-generiertem Code schulen
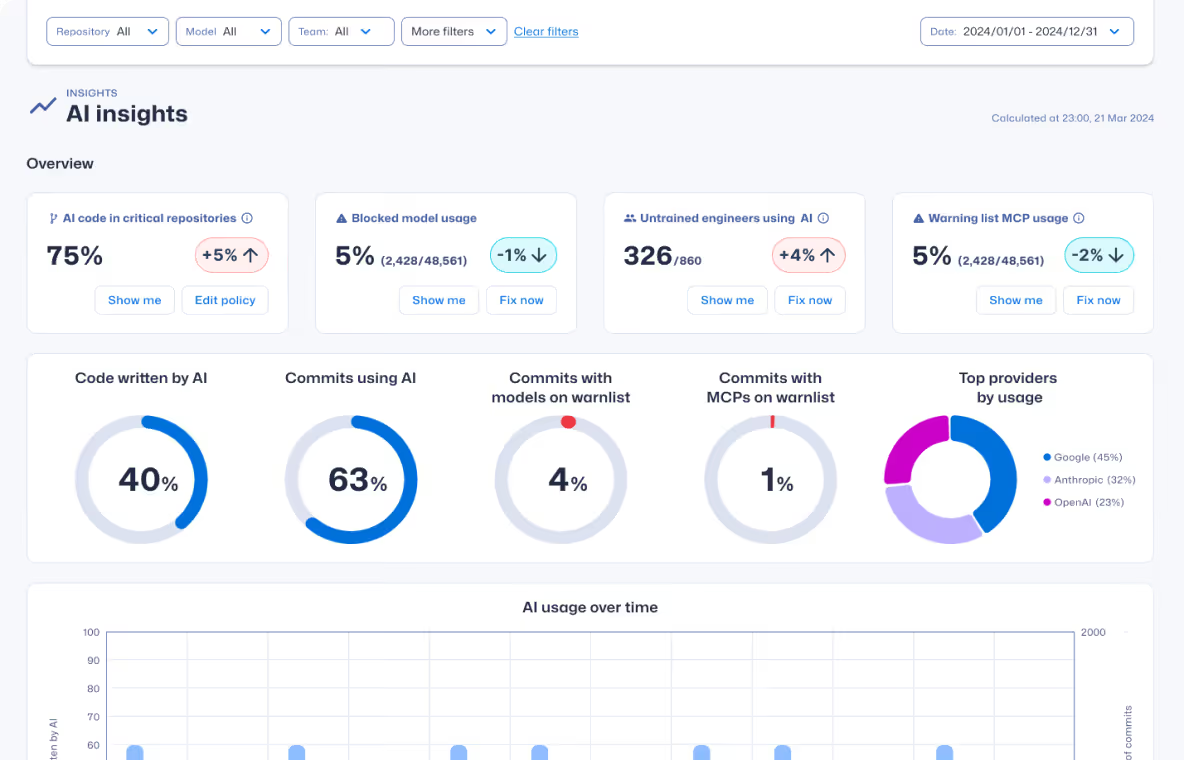
AI Governance
Demo buchen
Plattform erkunden

Verhindern Sie durch KI eingeführte Schwachstellen direkt beim Commit.

Machen Sie die KI-Nutzung sichtbar, implementieren Sie Leitplanken für sicheres Programmieren beim Commit und richten Sie KI-gestützte Entwicklung an Sicherheitsstandards aus, um Schwachstellen in menschlichem und KI-generiertem Code zu vermeiden.

Reduzieren Sie neu eingeführte Schwachstellen um über 53%

  • Bauen Sie Kompetenzen für sicheres Programmieren in Entwicklungsteams auf
  • Stellen Sie richtlinienkonforme Anleitungen direkt in Entwicklertools bereit
  • Erfahren Sie, wie sich KI-generierter Code auf das Software-Risiko auswirkt
Security popout
Demo buchen
Plattform erkunden

Skalieren Sie die KI-Entwicklung, ohne die Bereitstellung zu verlangsamen.

Gestalten Sie KI-gestützte Entwicklung sicher und messbar – reduzieren Sie Nachbesserungen, vermeiden Sie Engpässe bei Sicherheitsüberprüfungen und ermöglichen Sie Ihren Teams, schneller und mit mehr Sicherheit zu liefern.

MTTR um bis zu 82 % reduzieren

  • Sicherheitskompetenzen von Entwicklern durch adaptives Lernen verbessern
  • Echtzeit-Anleitungen direkt in Entwicklertools bereitstellen
  • Schwachstellen früher beheben, um Nachbesserungskosten zu senken
Engineering
Demo buchen
Plattform erkunden

Bauen Sie Sicherheitskompetenzen in Ihrem Unternehmen auf.

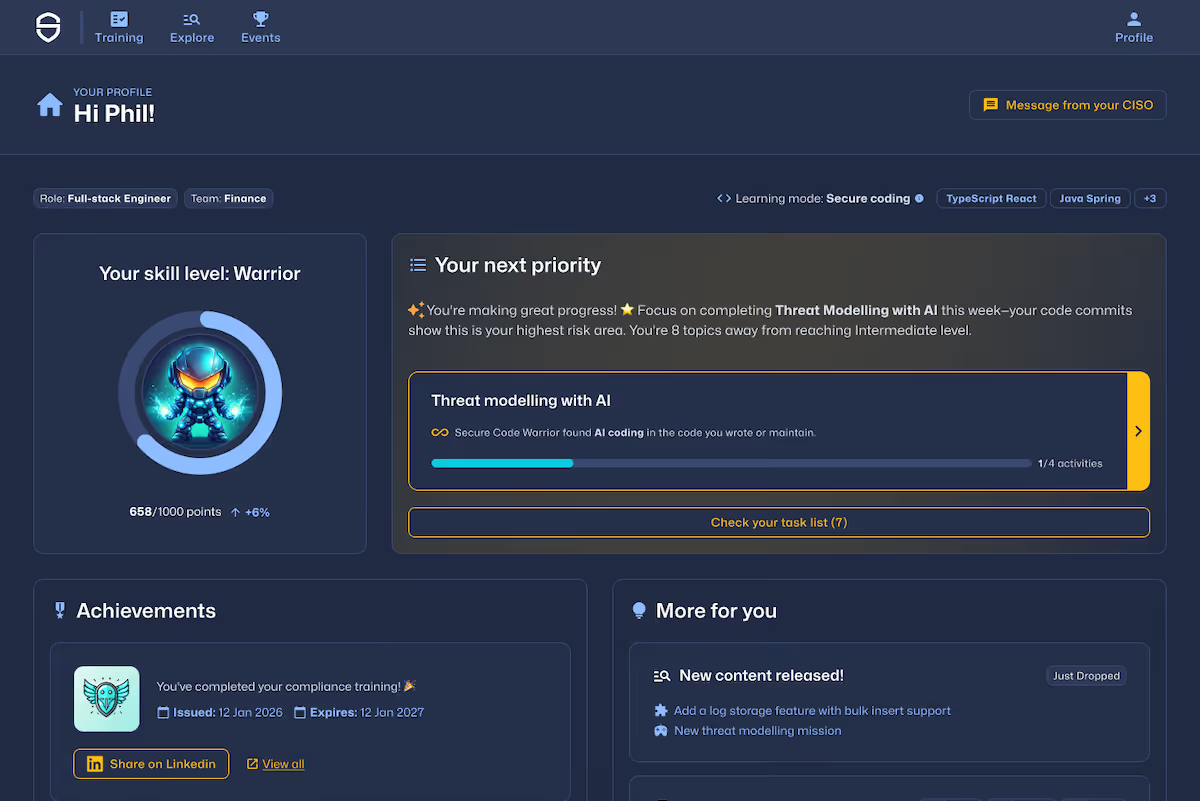
Bieten Sie relevante Lerninhalte für jede Rolle – von Security Awareness für alle Mitarbeiter über sicheres Programmieren für Entwickler bis hin zu KI-Kompetenz für Ihre gesamte Belegschaft.

Skalieren Sie Sicherheitswissen in Ihrem gesamten Unternehmen

  • Fördern Sie das Sicherheitsbewusstsein in Ihrer gesamten Belegschaft
  • Stärken Sie die Fähigkeiten für sichere Programmierung in Ihren Entwicklungsteams
  • Bereiten Sie alle Ihre Mitarbeiter darauf vor, KI sicher und verantwortungsbewusst zu nutzen
Demo buchen
Plattform erkunden
Vom führenden Anbieter für sichere Programmierungsschulungen
Warum wir großartig sind

Sicher und konzipiert für die Tools, die Sie bereits verwenden

*Kommt bald
Konzeptionelle und interaktive Lernaktivitäten
11k+
Schwachstellenthemen und Sicherheitskonzepte
650+
KI-Herausforderungen in 15 Programmiersprachen
800+
Programmiersprachen und Frameworks
75+

Unsere neuesten Inhalte

Blog
April 10, 2026
Das Zeitalter der KI-Agenten ist früher angebrochen als erwartet: Lassen Sie sich nicht unvorbereitet treffen

Anthropic Claude Mythos markiert einen dauerhaften, grundlegenden Wandel in der Art und Weise, wie Sicherheitsverantwortliche ihre Sicherheitsprogramme gestalten müssen – insbesondere beim Patch-Management von Altsystemen.

Blog
March 19, 2026
Enabler 2: Senior Leadership Sponsorship

Explore Enabler 2: Senior Leadership Sponsorship. Learn why active buy-in from the CIO, CTO, and CISO is vital to drive developer adoption and program credibility.

Blog
March 17, 2026
Observe and Secure the ADLC: A Four-Point Framework for CISOs and Development Teams Using AI

While development teams look to make the most of GenAI’s undeniable benefits, we’d like to propose a four-point foundational framework that will allow security leaders to deploy AI coding tools and agents with a higher, more relevant standard of security best practices. It details exactly what enterprises can do to ensure safe, secure code development right now, and as agentic AI becomes an even bigger factor in the future.
Blog
March 5, 2026
Cybermon is back: Beat the Boss KI-Missionen jetzt auf Abruf verfügbar

Cybermon 2025 Beat the Boss ist jetzt das ganze Jahr über in SCW verfügbar. Setzt fortschrittliche KI/LLM-Sicherheitsanforderungen ein, um die sichere KI-Entwicklung in einem großen Maßstab zu stärken.

Blog
February 25, 2026
AI Can Write and Review Code — But Humans Still Own the Risk

Anthropic’s launch of Claude Code Security marks a defining collision point between AI-assisted software development, and the rapid augmentation of how we approach modern cybersecurity.

Blog
February 24, 2026
Cyber-Resilienz-Gesetz erklärt: Was das für die Entwicklung von Secure by Design-Software bedeutet

Erfahren Sie, was der EU Cyber Resilience Act (CRA) verlangt, für wen er gilt und wie sich Entwicklungsteams mit sicheren Methoden, der Vorbeugung von Sicherheitslücken und dem Aufbau von Fähigkeiten für Entwickler darauf vorbereiten können.

Blog
February 19, 2026
Enabler 1: Definierte und messbare Erfolgskriterien

Enabler 1 eröffnet unsere zehnteilige Reihe Enabler of Success und zeigt, wie sichere Codierung mit Geschäftsergebnissen wie Risikominderung und Geschwindigkeit verbunden werden kann, um eine langfristige Programmreife zu erreichen.
Blog
January 27, 2026
SCW Turns 11: A Realtime Lesson in Adaptability and Continuous Improvement

2025 was a big year for AI, for cybersecurity, and for SCW. I’m approaching 2026 with quiet confidence, and the optimism that only hard work paying off can bring.

Blog
January 22, 2026
Introducing the 10 Enablers of Success

Secure Code Warrior’s 10 Enablers guide organizations in building lasting secure coding programs by focusing on people, process, and program maturity stages.

Blog
December 1, 2025
OWASP Top 10 2025: Fehler in der Software-Lieferkette

OWASP Top 10 2025 listet Fehler in der Software-Lieferkette auf Platz #3 auf. Reduzieren Sie dieses schwerwiegende Risiko durch strikte SBOMs, die Nachverfolgung von Abhängigkeiten und die CI/CD-Pipeline-Hardening.

Observability

KI-gestützte Entwicklungsrisiken sichtbar machen

Erfahren Sie, wie KI-Code verwendet wird, welche Risiken damit verbunden sind und welches Verhalten dahinter steckt — damit Sie Sicherheitslücken schließen können, bevor sie auftreten.

Mehr erfahren
Fallstudie lesen

„Das Security Champion Network fungierte als zentrales Steuerungselement dieses Programms. Die Wirkung auf das Team war enorm – die durchschnittliche Zeit bis zur Behebung einer Sicherheitslücke konnte um 82 % gesenkt werden.“

Mads Howard
Head of Human-Centric Security bei Sage

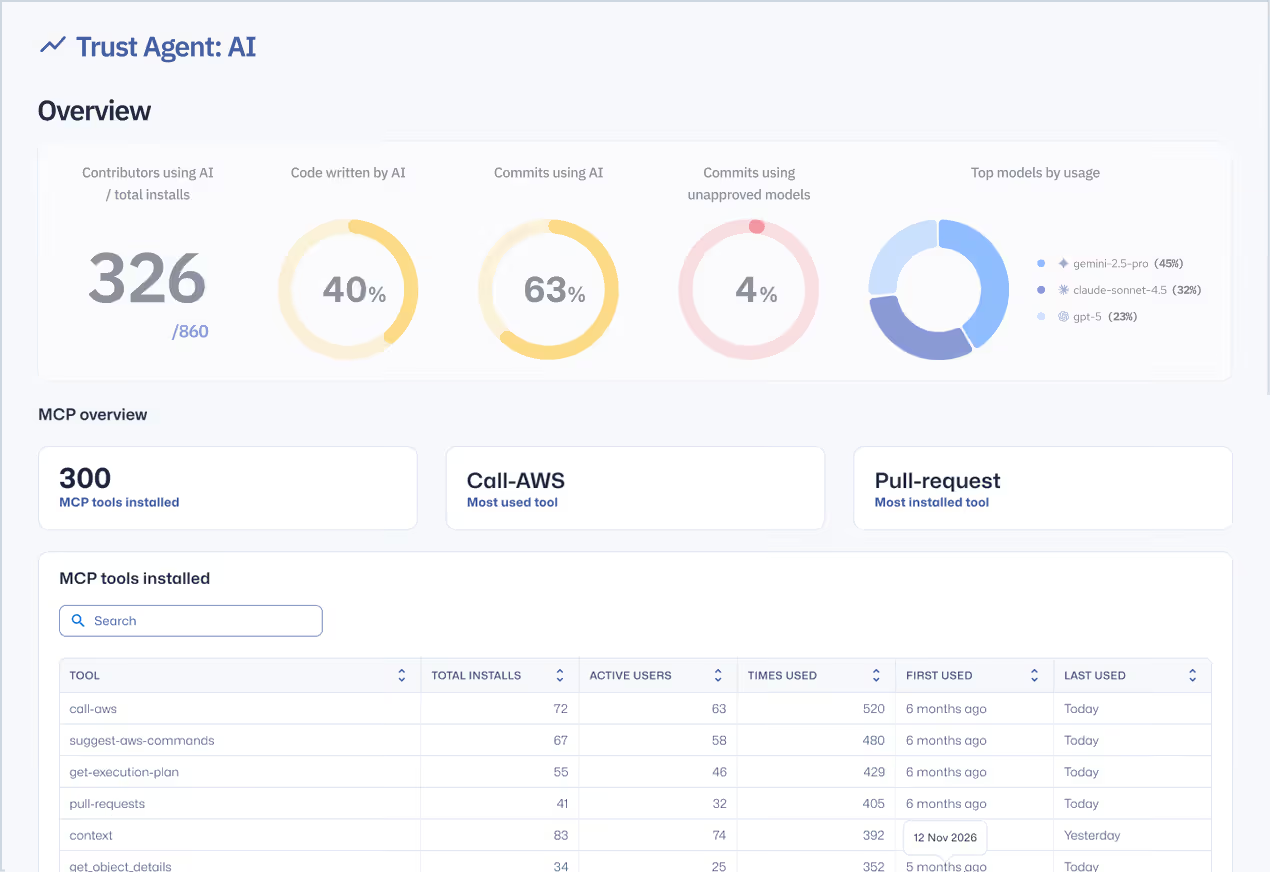
Schatten-KI aufdecken

Erfahren Sie, welche KI-Tools, LLMs und MCPs in Ihren Teams eingesetzt werden.

Erfahre mehr
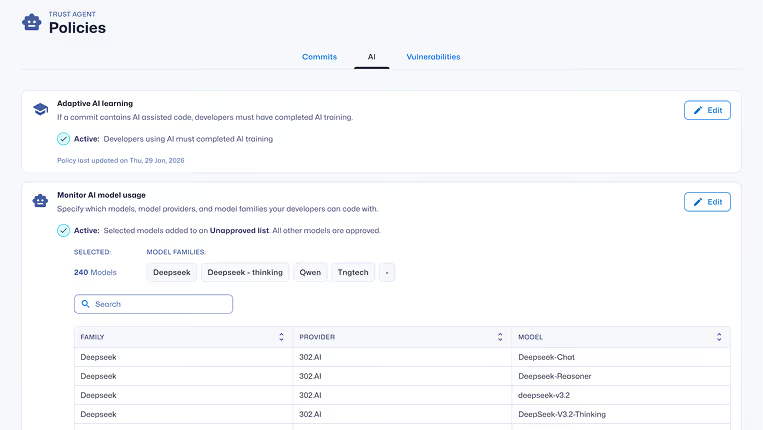
Trust agent policy

Das tatsächliche Risiko korrelieren

Verbinden Sie KI-gestützten Code mit Entwicklerkenntnissen und eingeführten Sicherheitslücken beim Commit.

Erfahre mehr
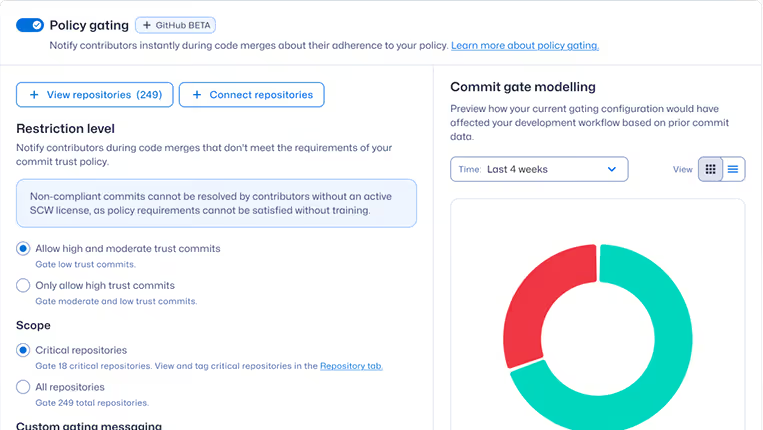
policy gating

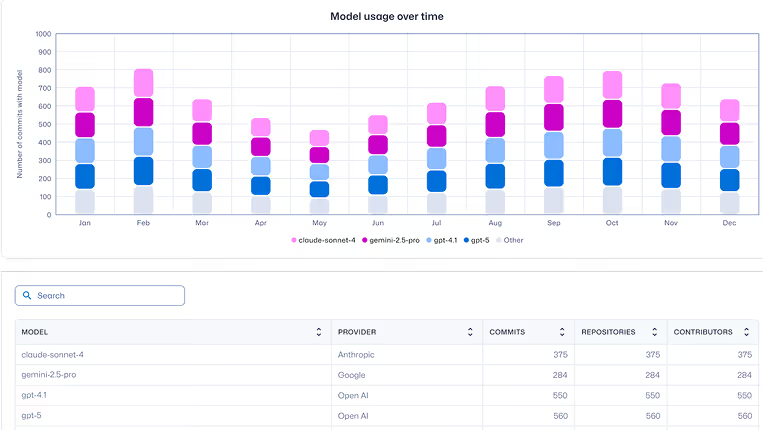
Nutzung von KI-Tools nachverfolgen

Erfahren Sie, wo KI-gestützte Entwicklung stattfindet — nach Repositorium, Projekt und Mitwirkendem.

Erfahre mehr
distribution chart

Kritische Risikosignale priorisieren

Heben Sie die dringendsten Risiko-Hotspots auf Commit-Ebene in Teams und Repositorys hervor.

Erfahre mehr
Lernen

Sicherheitslücken direkt an der Quelle reduzieren

Praktisches Lernen zu sicherem Programmieren und KI-Sicherheit, das in realen Entwickler-Workflows vermittelt wird und Unternehmen dabei hilft, Sicherheitslücken um über 53% zu reduzieren.

Mehr erfahren
Fallstudie lesen

„Unsere Partnerschaft mit Secure Code Warrior verlief reibungslos und produktiv. Sie haben uns bei der Implementierung und Optimierung unseres Schulungsprogramms unterstützt, was zu einer messbaren Risikominimierung und einer stärkeren Kultur der sicheren Softwareentwicklung geführt hat.“

Sebastiaan Rijnbout
Product Owner für Development Services bei der Kamer van Koophandel

Gamifiziertes praktisches Lernen

Interaktive Spielmodi — darunter Coding Labs, Quests, Missionen und Turniere — vermitteln durch echtes Üben sichere Programmiergewohnheiten.

Erfahre mehr
Gamified

Sichere KI-Codeentwicklung

Über 700 KI-, LLM- und MCP-Aktivitäten vermitteln Entwicklern, KI-generierten Code sicher zu validieren.

Erfahre mehr

Befähigen Sie Teams zur Optimierung

Integrieren Sie eine Sicherheitsmentalität in Ihren Entwicklungsprozess mit praktischem, relevantem Lernen, das über die Schulung von Entwicklern hinausgeht.

Erfahre mehr

Testen Sie Ihr Sicherheitsprogramm

Ermöglichen Sie Ihrem Unternehmen, Ihre Leistung mit der Ihrer Mitbewerber zu vergleichen. Setzen Sie einen Standard für Ihr Sicherheitsprogramm, der Ihren Anforderungen entspricht und Ihre Geschäftsergebnisse erzielt.

Erfahre mehr
Unternehmensführung

Durchsetzung von Entwickler- und KI-Richtlinien im großen Maßstab

Mehr erfahren
Fallstudie lesen

„Secure Code Warrior hat uns dabei geholfen, die Produktivität unserer Entwickler zu steigern, unsere Fähigkeit, Produkte und Verbesserungen auf den Markt zu bringen, zu beschleunigen und im Laufe der Zeit Kosten und Risiken erheblich zu reduzieren.“

Allan Osborne

Leitender Informationssicherheitsbeauftragter bei Paysafe

Setzen Sie eine sichere Verwaltung durch

Automatisieren Sie die Durchsetzung von Richtlinien, um sicherzustellen, dass KI-fähige Entwickler sichere Codierungsstandards einhalten.

Erfahre mehr

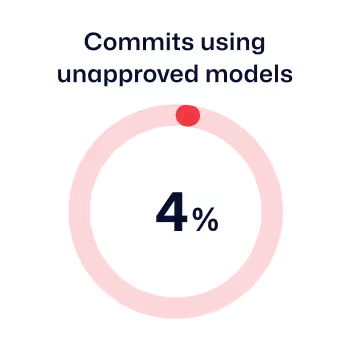
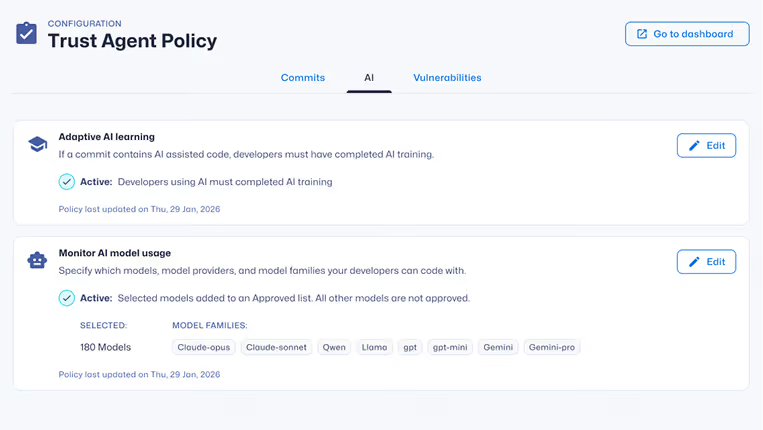
Kontrollieren Sie zugelassene KI-Modelle

Beschränken Sie die Nutzung zum Zeitpunkt der Übertragung auf autorisierte KI-Tools, LLMs und Codierungsagenten.

Erfahre mehr
Policies

In CI protokollieren, warnen oder blockieren

Erfahre mehr
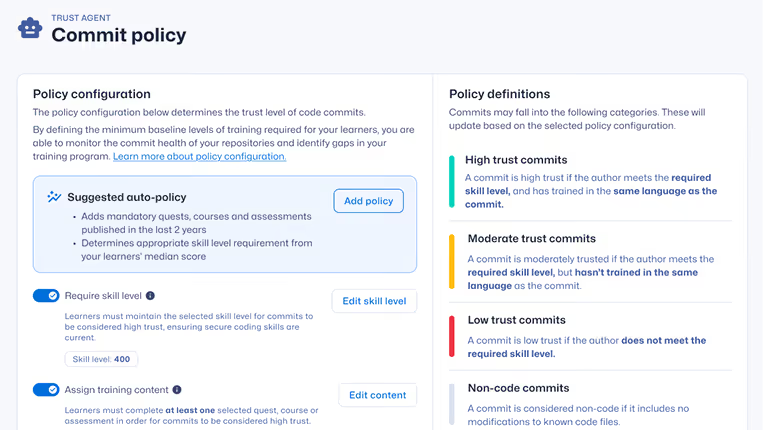
Commit policy

Auslösen einer richtlinienbasierten Problembehebung

Weisen Sie gezieltes adaptives Lernen zu, wenn riskantes Verhalten oder unbefugte KI-Nutzung erkannt wird.

Erfahre mehr

Sichere KI-gestützte Entwicklung, bevor sie ausgeliefert wird

Sehen Sie sich das Entwicklerrisiko an, setzen Sie Richtlinien durch und verhindern Sie Sicherheitslücken im gesamten Softwareentwicklungszyklus.
Demo buchen
trust score
Häufig gestellte Fragen zur KI-Softwareverwaltung

Verstehen Sie KI-Software-Governance und wie Sie KI-getriebene Softwarerisiken reduzieren können

Erfahren Sie, was KI-Software-Governance ist, warum sie wichtig ist und wie Secure Code Warrior Unternehmen dabei hilft, KI-gestützte Entwicklung sicher einzuführen.

Was ist KI-Software-Governance?

KI-Software-Governance (AI software governance) ist die Fähigkeit zu sehen, zu messen, zu kontrollieren und durchzusetzen, wie künstliche Intelligenz in der Softwareentwicklung eingesetzt wird. Es umfasst die Sichtbarkeit von KI-Coding-Assistenten und LLMs, die Risikoanalyse auf Commit-Ebene, die Durchsetzung von Richtlinien und die Verhinderung, dass riskanter KI-generierter Code in die Produktion gelangt.

Warum ist KI-Software-Governance wichtig?

Wenn Organisationen von Entwicklern, die gelegentlich KI-Chatbots verwenden, zu KI-Agenten übergehen, die autonom Code generieren und ändern, vergrößert sich die Risikooberfläche drastisch. Diese Tools können Schwachstellen, unsichere Muster und Compliance-Risiken in Maschinengeschwindigkeit einführen.

Die KI-Software-Governance ermöglicht es Unternehmen, KI sicher einzuführen, indem sie die KI-Nutzung sichtbar macht, Richtlinienkontrollen anwendet und durch KI eingeführte Risiken verhindert, bevor der Code die Produktion erreicht.

Wie unterscheidet sich die KI-Entwicklungs-Governance von DevSecOps?

DevSecOps integriert Sicherheitstests in CI/CD-Pipelines, um Schwachstellen zu erkennen. KI-Entwicklungs-Governance geht noch weiter, indem sie die KI-Nutzung sichtbar macht, KI-unterstützte Commits mit den Fähigkeiten der Entwickler korreliert, KI-Modellrichtlinien beim Commit durchsetzt und das sichere Coding-Verhalten verbessert. DevSecOps erkennt Risiken; KI-Governance verhindert sie.

Wie reduziert Secure Code Warrior das KI-Software-Risiko?

Die Sicherung von KI-generiertem Code erfordert Sichtbarkeit in die Nutzung von KI-Tools, eine Risikoanalyse auf Commit-Ebene und Governance-Kontrolle über Entwicklungs-Workflows hinweg. Secure Code Warrior bietet KI-Beobachtbarkeit, Schwachstellenkorrelation und Einblicke in die Fähigkeiten von Entwicklern auf einer einheitlichen Plattform für KI-Software-Governance.

Wie weisen Sie der Geschäftsführung oder Prüfern die KI-Risikominimierung nach?

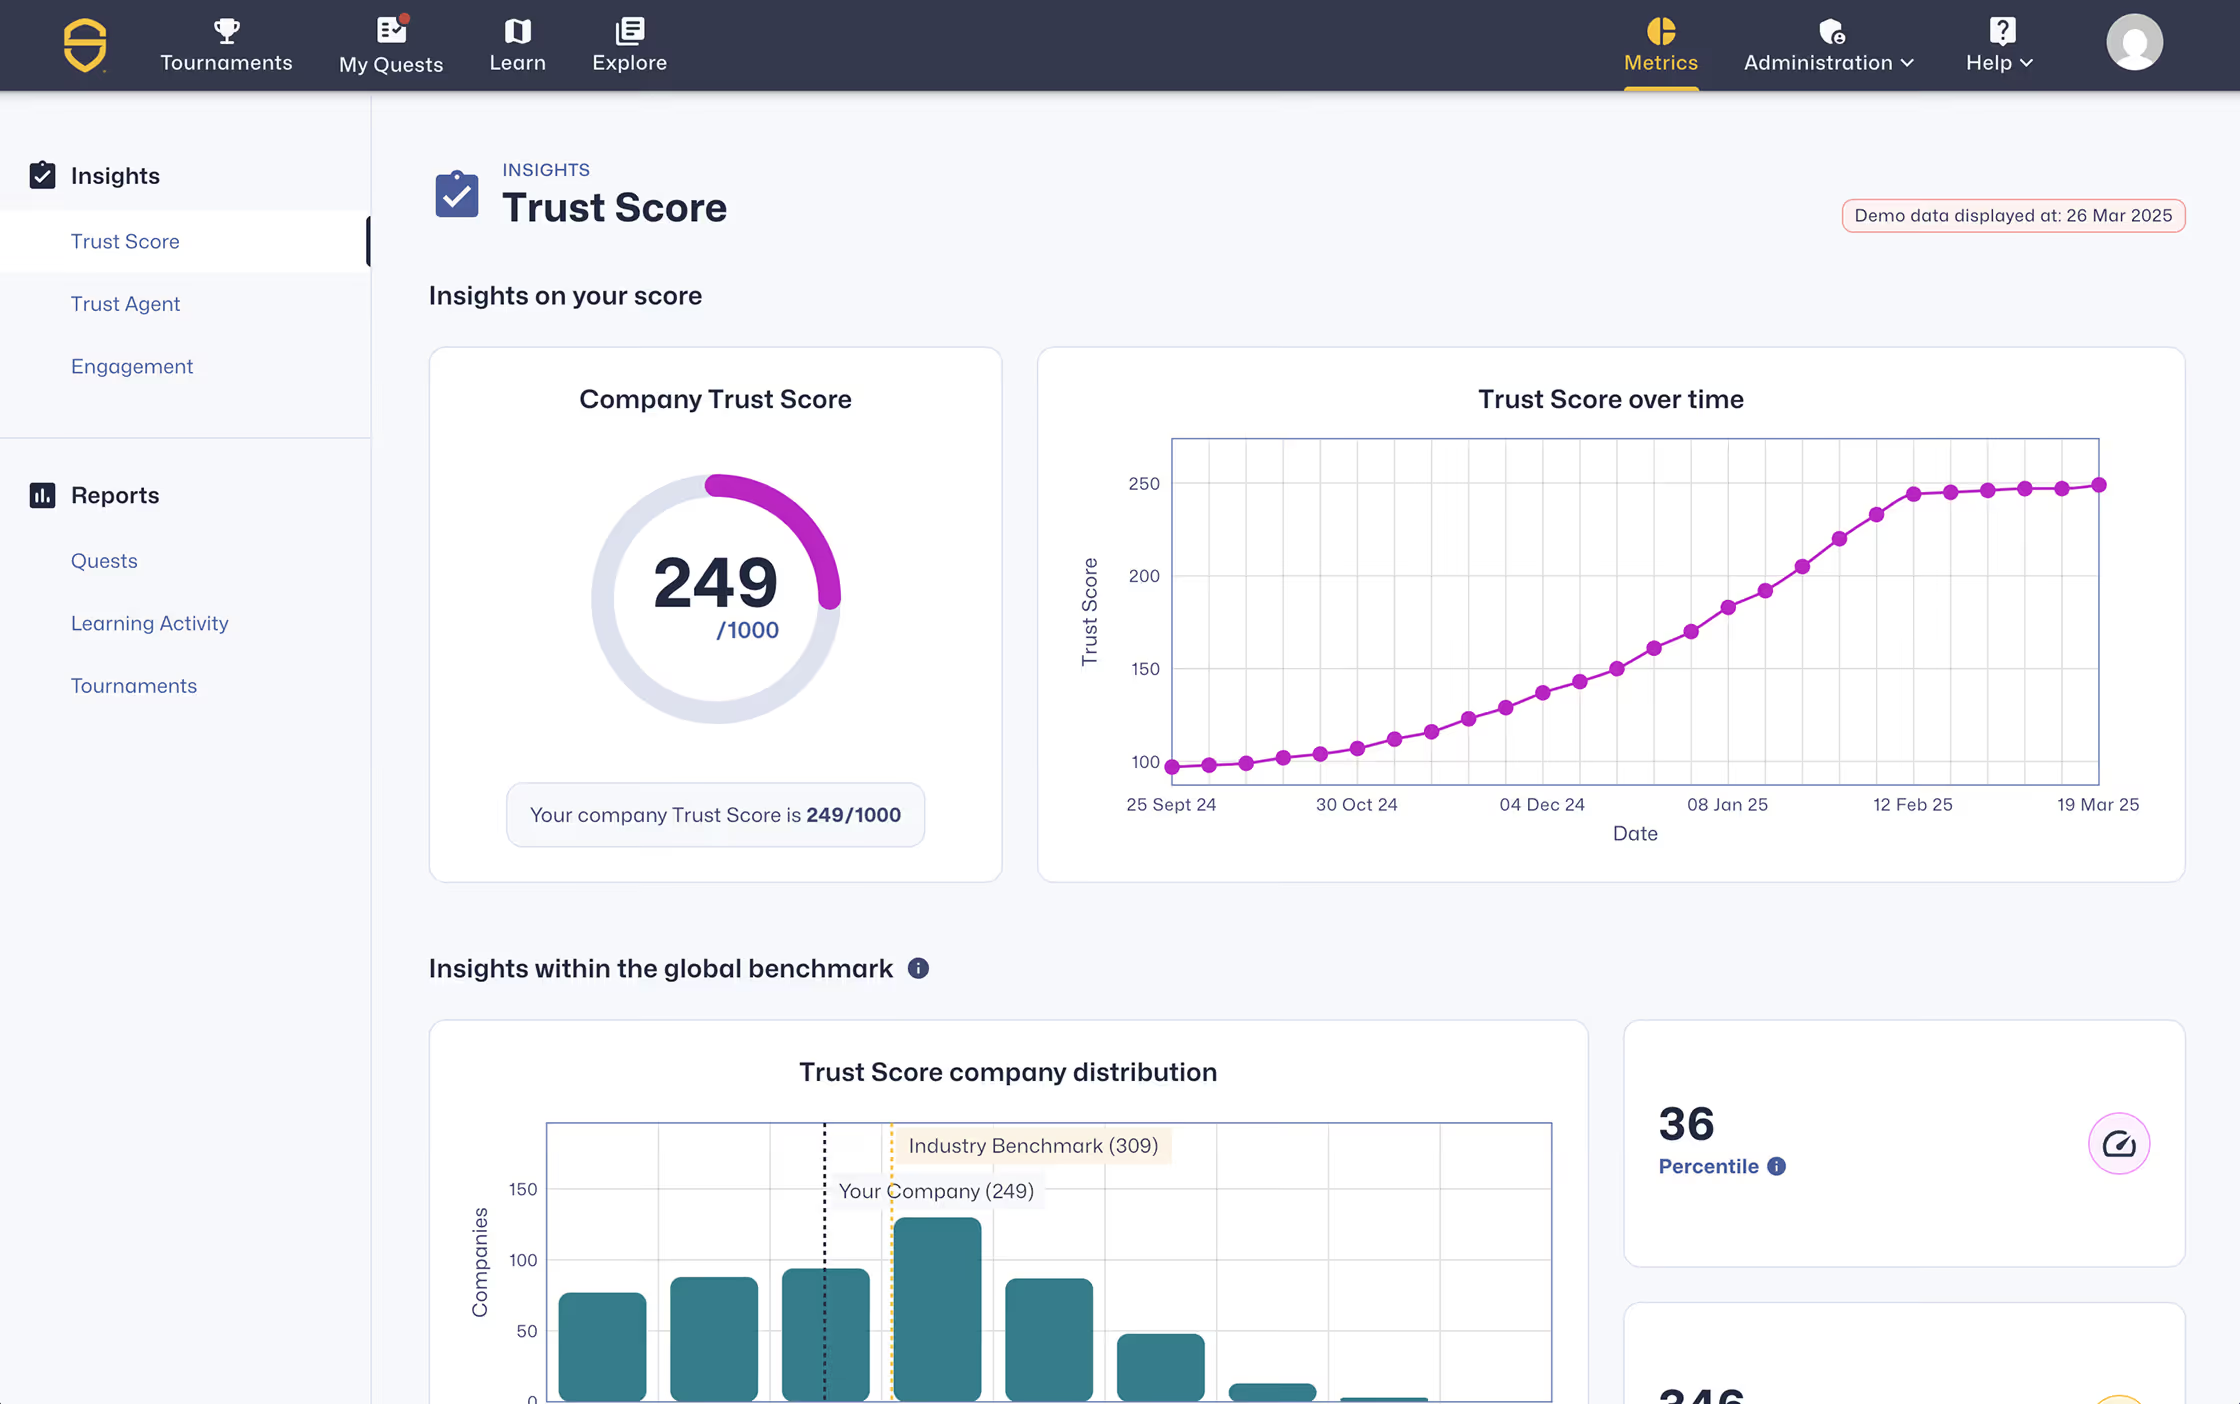
Secure Code Warrior bietet Unternehmens-Dashboards, Rückverfolgbarkeit von KI-Modellen und Governance-Berichte, die messbare Reduzierungen eingeführter Schwachstellen, Verbesserungen der Trust Score®-Metriken für Entwickler und die Einhaltung von Richtlinien in allen Teams aufzeigen.

Die Plattform pflegt auch eine prüfbereite Rückverfolgbarkeit darüber, wer — oder was — bestimmten Code generiert hat, einschließlich Entwicklern, KI-Coding-Assistenten, LLMs und autonomen Agenten. Dies schafft eine nachweisbare Verantwortlichkeit in der Lieferkette für KI-Software für die Führungsebene, Aufsichtsbehörden und Prüfer.

Haben Sie noch Fragen?

Support-Informationen, um Kunden zu erfassen, die möglicherweise noch unentschlossen sind.

Kontakt