Die Einführung von KI überholt die Vorbereitung. Schließen Sie die Lücke.

Stärken Sie die KI-Kompetenz und die Fähigkeiten für sicheres Programmieren in Ihrem gesamten Unternehmen — und kontrollieren Sie jede Zeile des KI-generierten Codes.

Vielen Dank! Ihre Nachricht wurde erfolgreich übermittelt.
Hoppla! Beim Absenden des Formulars ist ein Fehler aufgetreten.

KI-Governance in der Softwareentwicklung operationalisieren.

Ermöglichen Sie KI-gestützte Entwicklung bei gleichzeitiger Wahrung der Sicherheitskontrolle. Gewinnen Sie Einblicke in die KI-Nutzung, implementieren Sie Governance-Workflows beim Commit und richten Sie Entwicklungspraktiken an den Risikoschwellen Ihres Unternehmens aus.

KI-Softwareentwicklung sicher skalieren

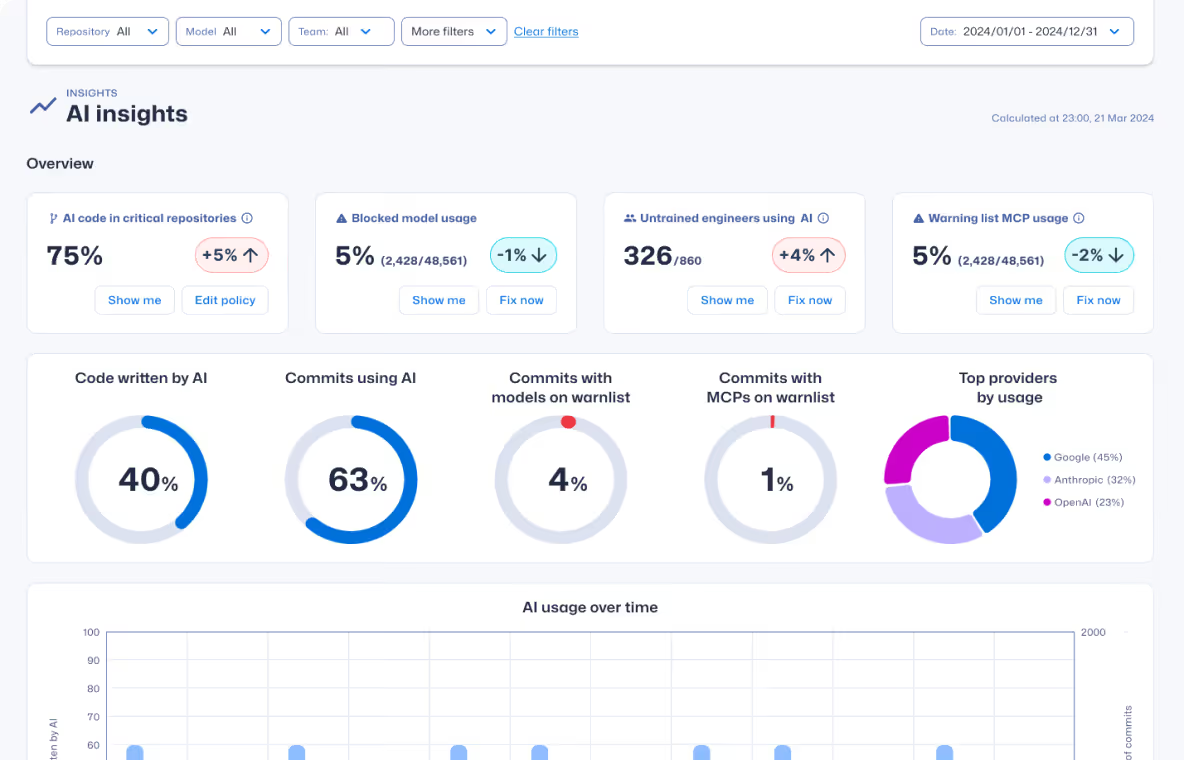
  • Unternehmensweite Transparenz bei KI-gestützter Entwicklung gewinnen
  • Sichere Programmierkompetenzen in Engineering-Teams stärken
  • Entwickler für die sichere Überprüfung von KI-generiertem Code schulen
AI Governance
Demo buchen
Plattform erkunden

Verhindern Sie durch KI eingeführte Schwachstellen direkt beim Commit.

Machen Sie die KI-Nutzung sichtbar, implementieren Sie Leitplanken für sicheres Programmieren beim Commit und richten Sie KI-gestützte Entwicklung an Sicherheitsstandards aus, um Schwachstellen in menschlichem und KI-generiertem Code zu vermeiden.

Reduzieren Sie neu eingeführte Schwachstellen um über 53%

  • Bauen Sie Kompetenzen für sicheres Programmieren in Entwicklungsteams auf
  • Stellen Sie richtlinienkonforme Anleitungen direkt in Entwicklertools bereit
  • Erfahren Sie, wie sich KI-generierter Code auf das Software-Risiko auswirkt
Security popout
Demo buchen
Plattform erkunden

Skalieren Sie die KI-Entwicklung, ohne die Bereitstellung zu verlangsamen.

Gestalten Sie KI-gestützte Entwicklung sicher und messbar – reduzieren Sie Nachbesserungen, vermeiden Sie Engpässe bei Sicherheitsüberprüfungen und ermöglichen Sie Ihren Teams, schneller und mit mehr Sicherheit zu liefern.

MTTR um bis zu 82 % reduzieren

  • Sicherheitskompetenzen von Entwicklern durch adaptives Lernen verbessern
  • Echtzeit-Anleitungen direkt in Entwicklertools bereitstellen
  • Schwachstellen früher beheben, um Nachbesserungskosten zu senken
Engineering
Demo buchen
Plattform erkunden

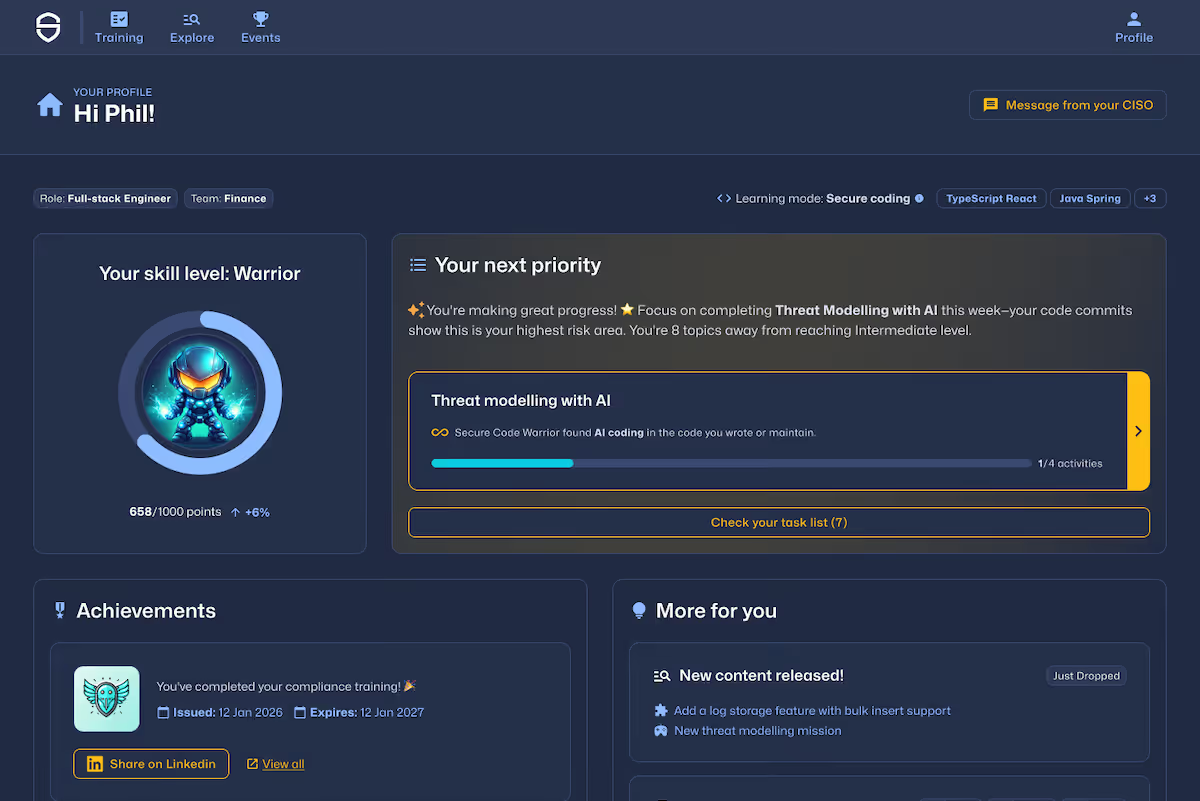
Bauen Sie Sicherheitskompetenzen in Ihrem Unternehmen auf.

Bieten Sie relevante Lerninhalte für jede Rolle – von Security Awareness für alle Mitarbeiter über sicheres Programmieren für Entwickler bis hin zu KI-Kompetenz für Ihre gesamte Belegschaft.

Skalieren Sie Sicherheitswissen in Ihrem gesamten Unternehmen

  • Fördern Sie das Sicherheitsbewusstsein in Ihrer gesamten Belegschaft
  • Stärken Sie die Fähigkeiten für sichere Programmierung in Ihren Entwicklungsteams
  • Bereiten Sie alle Ihre Mitarbeiter darauf vor, KI sicher und verantwortungsbewusst zu nutzen
Demo buchen
Plattform erkunden
Vom führenden Anbieter für sichere Programmierungsschulungen
Warum wir großartig sind

Sicher und konzipiert für die Tools, die Sie bereits verwenden

*Kommt bald
Konzeptionelle und interaktive Lernaktivitäten
11k+
Schwachstellenthemen und Sicherheitskonzepte
650+
KI-Herausforderungen in 15 Programmiersprachen
800+
Programmiersprachen und Frameworks
75+

Unsere neuesten Inhalte

Blog
April 16, 2020
Aus langweiliger PCI-DSS-Konformität eine sinnvolle Übung für alle machen: Teil 1 — AppSec

Dies ist Teil 1 einer zweiteiligen Serie zur erfolgreichen PCI-DSS-Compliance innerhalb eines Unternehmens. In diesem Kapitel beschreiben wir, wie AppSec-Spezialisten eng mit Entwicklungsmanagern zusammenarbeiten können, um Entwickler zu stärken, den SSDLC zu stärken und konkrete Ergebnisse aus der allgemeinen Gesetzgebung zu ziehen.

Blog
April 6, 2020
Die Zukunft der Cybersicherheit: Was im kommenden Jahr NICHT passieren WIRD

In unserer Branche haben viele Sicherheitsexperten damit begonnen, die wichtigsten Probleme für das Jahr vorherzusagen. Angesichts der Tatsache, dass 2019 mehr als fünf Milliarden vertrauliche Datensätze gestohlen wurden, dachten wir, dass es genauer wäre, vorherzusagen, was in absehbarer Zeit im Bereich Cybersicherheit nicht passieren wird.
Blog
March 25, 2020
Es reicht nicht aus, nach links zu wechseln: Warum es Ihr Schlüssel zu exzellenter Softwaresicherheit ist, links anzufangen

Ein Großteil der Initiative zur „Linksverlagerung“, also der Einführung von Sicherheitsvorkehrungen zu einem viel früheren Zeitpunkt im Entwicklungsprozess, geht einfach nicht weit genug.

Blog
March 5, 2020
DevSecOps in DACH: Wichtigste Ergebnisse aus Pilotprogrammen zur sicheren Codierung

Mit der Einführung der DSGVO und einer überarbeiteten Strategie nach einem mehrstufigen Angriff, bei dem die sensiblen Daten vieler Persönlichkeiten des öffentlichen Lebens — sowie von Servern der deutschen Bundesregierung — aufgedeckt wurden, ist klar, dass das Bewusstsein und die entsprechenden Maßnahmen für Cybersicherheit bei Führungskräften in der DACH-Region an erster Stelle stehen.

Blog
February 28, 2020
So werden Sie ein umwerfender DevSecOps-Ingenieur

Die Welt beginnt, sich hinter Waterfall, Agile und jetzt DevOps weiterzubewegen. Was ist also die nächste Lösung? Und was ist Ihre Rolle als Entwickler, um mit diesen Änderungen im Ansatz Schritt zu halten?

Blog
February 12, 2020
Die gefährlichsten Softwarefehler des Jahres 2019: Weitere Hinweise darauf, dass sich die Geschichte wiederholt

Gegen Ende letzten Jahres veröffentlichte die großartige Community von MITRE ihre Liste der 25 gefährlichsten Softwarefehler von CWE, von denen 2019 die Welt betroffen war. Und das meiste davon war keine Überraschung.

Blog
January 28, 2020
Der Wachstumsschub: Herzlichen Glückwunsch zum 5. Geburtstag, Secure Code Warrior

Ich hätte diesen Artikel mit all den Fakten und Zahlen beginnen können, die auf ein florierendes, wachstumsstarkes Startup hinweisen. Sie sind unbestreitbar beeindruckend und unser kontinuierlicher Unternehmenskurs ist stark. Für mich spiegeln diese Zahlen jedoch nicht wider, worauf ich 2019 am meisten stolz bin.

Blog
January 1, 2020
Warum die DevOps-Implementierung oft erfolglos ist (und wie Sie das beheben können)

Nur wenige Unternehmen sind bei ihrer DevOps-Implementierung wirklich erfolgreich. Der richtige Support, die richtige Pflege und das richtige Verständnis für das gesamte Unternehmen können Ihren Prozess jedoch verändern.

Blog
December 2, 2019
Die neuen NIST-Richtlinien: Warum maßgeschneiderte Schulungen für die Entwicklung sicherer Software unerlässlich sind

Das National Institute of Standards & Technology (NIST) veröffentlichte ein aktualisiertes Whitepaper, in dem mehrere Aktionspläne zur Reduzierung von Softwareschwachstellen und Cyberrisiken detailliert beschrieben werden.

Blog
November 21, 2019
OWASP AppSec Day 2019: Förderung sicherer Entwickler

Diese Veranstaltungen rund um Entwickler gehören zu meinen Favoriten im Kalender. Sie sind eine demütigende Erinnerung an die Community, die unermüdlich daran arbeitet, Softwareingenieure und Spezialisten weiterzubilden und zu befähigen, sich bei ihrer Arbeit für Sicherheit einzusetzen.

Observability

KI-gestützte Entwicklungsrisiken sichtbar machen

Erfahren Sie, wie KI-Code verwendet wird, welche Risiken damit verbunden sind und welches Verhalten dahinter steckt — damit Sie Sicherheitslücken schließen können, bevor sie auftreten.

Mehr erfahren
Fallstudie lesen

„Das Security Champion Network fungierte als zentrales Steuerungselement dieses Programms. Die Wirkung auf das Team war enorm – die durchschnittliche Zeit bis zur Behebung einer Sicherheitslücke konnte um 82 % gesenkt werden.“

Mads Howard
Head of Human-Centric Security bei Sage

Schatten-KI aufdecken

Erfahren Sie, welche KI-Tools, LLMs und MCPs in Ihren Teams eingesetzt werden.

Erfahre mehr
Trust agent policy

Das tatsächliche Risiko korrelieren

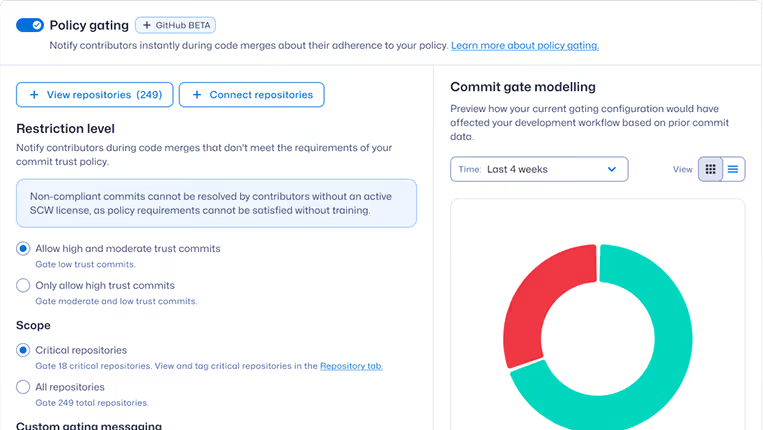
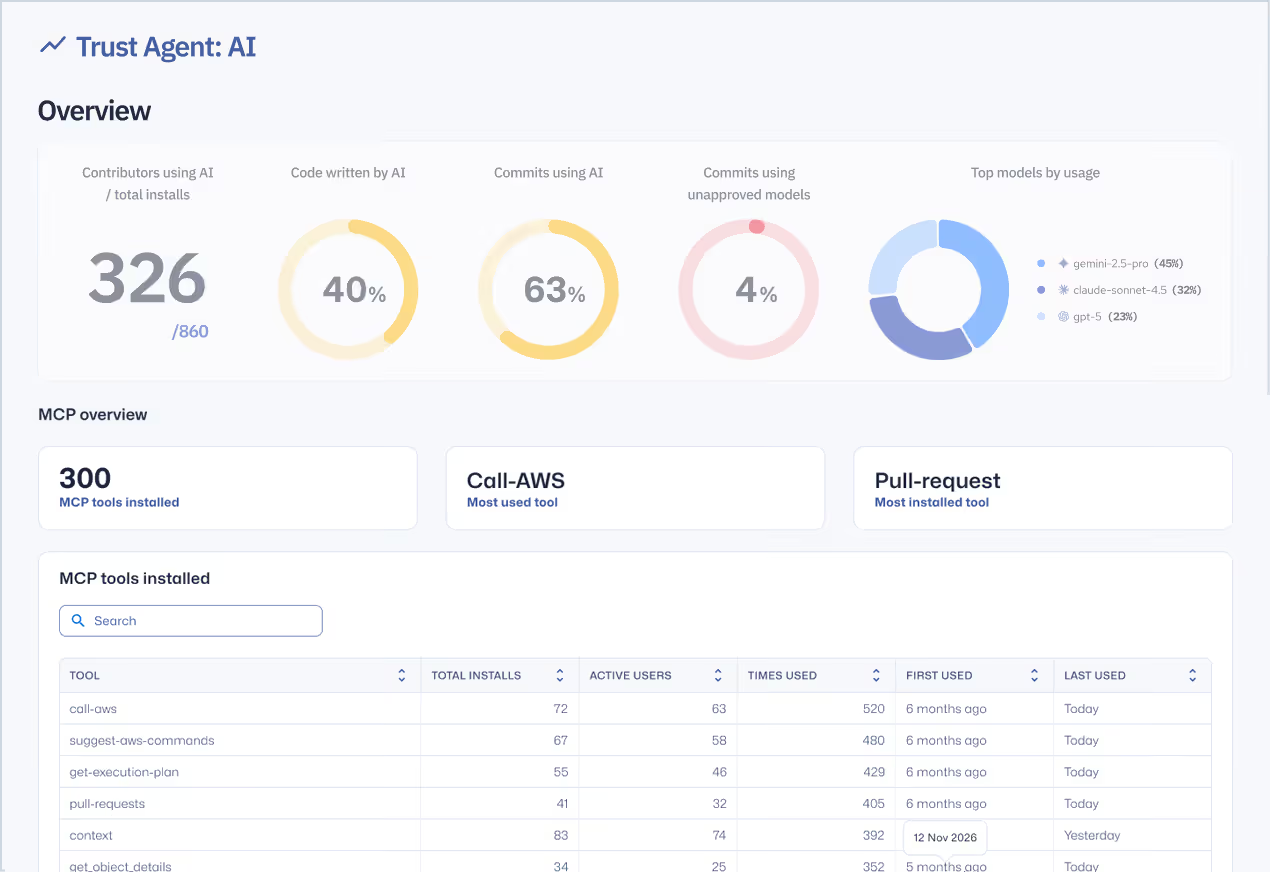
Verbinden Sie KI-gestützten Code mit Entwicklerkenntnissen und eingeführten Sicherheitslücken beim Commit.

Erfahre mehr
policy gating

Nutzung von KI-Tools nachverfolgen

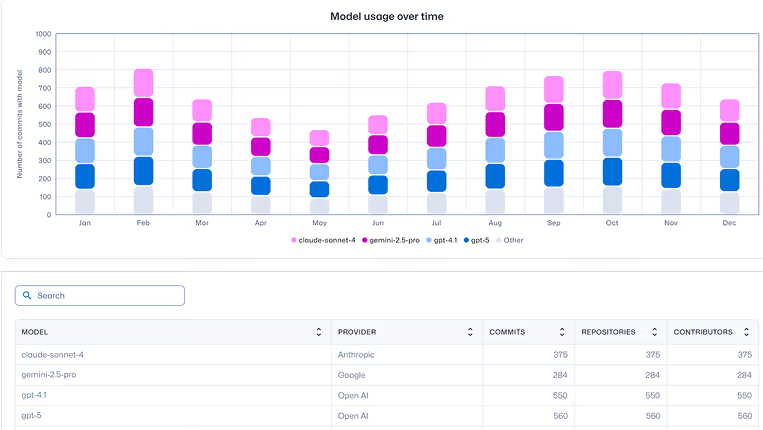
Erfahren Sie, wo KI-gestützte Entwicklung stattfindet — nach Repositorium, Projekt und Mitwirkendem.

Erfahre mehr
distribution chart

Kritische Risikosignale priorisieren

Heben Sie die dringendsten Risiko-Hotspots auf Commit-Ebene in Teams und Repositorys hervor.

Erfahre mehr
Lernen

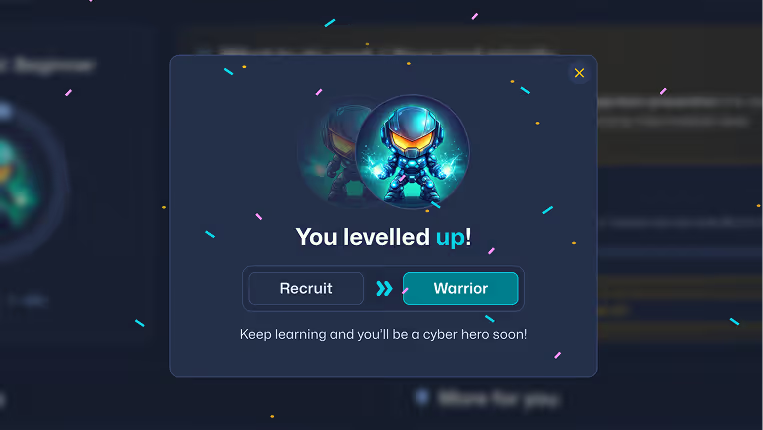
Sicherheitslücken direkt an der Quelle reduzieren

Praktisches Lernen zu sicherem Programmieren und KI-Sicherheit, das in realen Entwickler-Workflows vermittelt wird und Unternehmen dabei hilft, Sicherheitslücken um über 53% zu reduzieren.

Mehr erfahren
Fallstudie lesen

„Unsere Partnerschaft mit Secure Code Warrior verlief reibungslos und produktiv. Sie haben uns bei der Implementierung und Optimierung unseres Schulungsprogramms unterstützt, was zu einer messbaren Risikominimierung und einer stärkeren Kultur der sicheren Softwareentwicklung geführt hat.“

Sebastiaan Rijnbout
Product Owner für Development Services bei der Kamer van Koophandel

Gamifiziertes praktisches Lernen

Interaktive Spielmodi — darunter Coding Labs, Quests, Missionen und Turniere — vermitteln durch echtes Üben sichere Programmiergewohnheiten.

Erfahre mehr
Gamified

Sichere KI-Codeentwicklung

Über 700 KI-, LLM- und MCP-Aktivitäten vermitteln Entwicklern, KI-generierten Code sicher zu validieren.

Erfahre mehr

Befähigen Sie Teams zur Optimierung

Integrieren Sie eine Sicherheitsmentalität in Ihren Entwicklungsprozess mit praktischem, relevantem Lernen, das über die Schulung von Entwicklern hinausgeht.

Erfahre mehr

Testen Sie Ihr Sicherheitsprogramm

Ermöglichen Sie Ihrem Unternehmen, Ihre Leistung mit der Ihrer Mitbewerber zu vergleichen. Setzen Sie einen Standard für Ihr Sicherheitsprogramm, der Ihren Anforderungen entspricht und Ihre Geschäftsergebnisse erzielt.

Erfahre mehr
Unternehmensführung

Durchsetzung von Entwickler- und KI-Richtlinien im großen Maßstab

Mehr erfahren
Fallstudie lesen

„Secure Code Warrior hat uns dabei geholfen, die Produktivität unserer Entwickler zu steigern, unsere Fähigkeit, Produkte und Verbesserungen auf den Markt zu bringen, zu beschleunigen und im Laufe der Zeit Kosten und Risiken erheblich zu reduzieren.“

Allan Osborne

Leitender Informationssicherheitsbeauftragter bei Paysafe

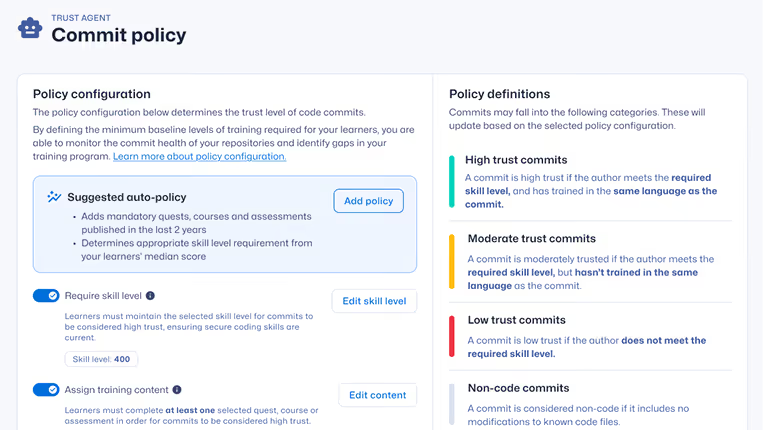
Setzen Sie eine sichere Verwaltung durch

Automatisieren Sie die Durchsetzung von Richtlinien, um sicherzustellen, dass KI-fähige Entwickler sichere Codierungsstandards einhalten.

Erfahre mehr

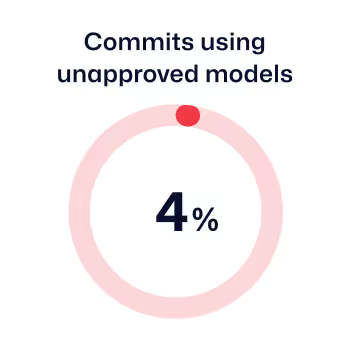
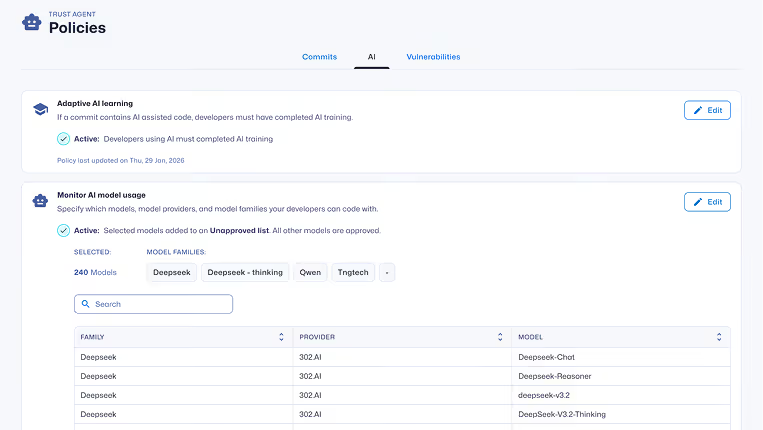
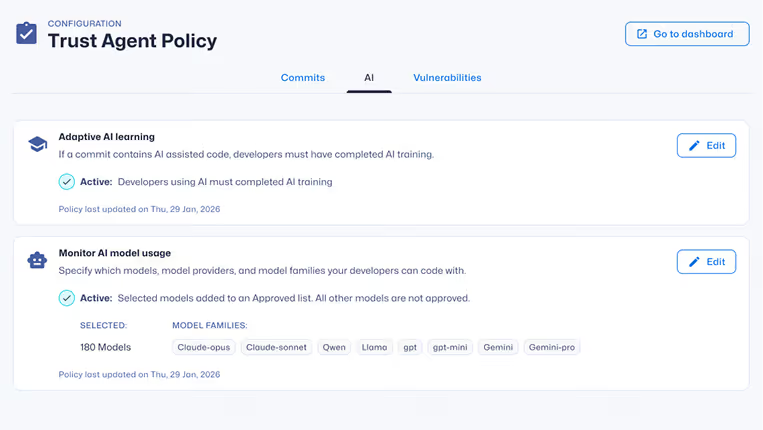
Kontrollieren Sie zugelassene KI-Modelle

Beschränken Sie die Nutzung zum Zeitpunkt der Übertragung auf autorisierte KI-Tools, LLMs und Codierungsagenten.

Erfahre mehr
Policies

In CI protokollieren, warnen oder blockieren

Erfahre mehr
Commit policy

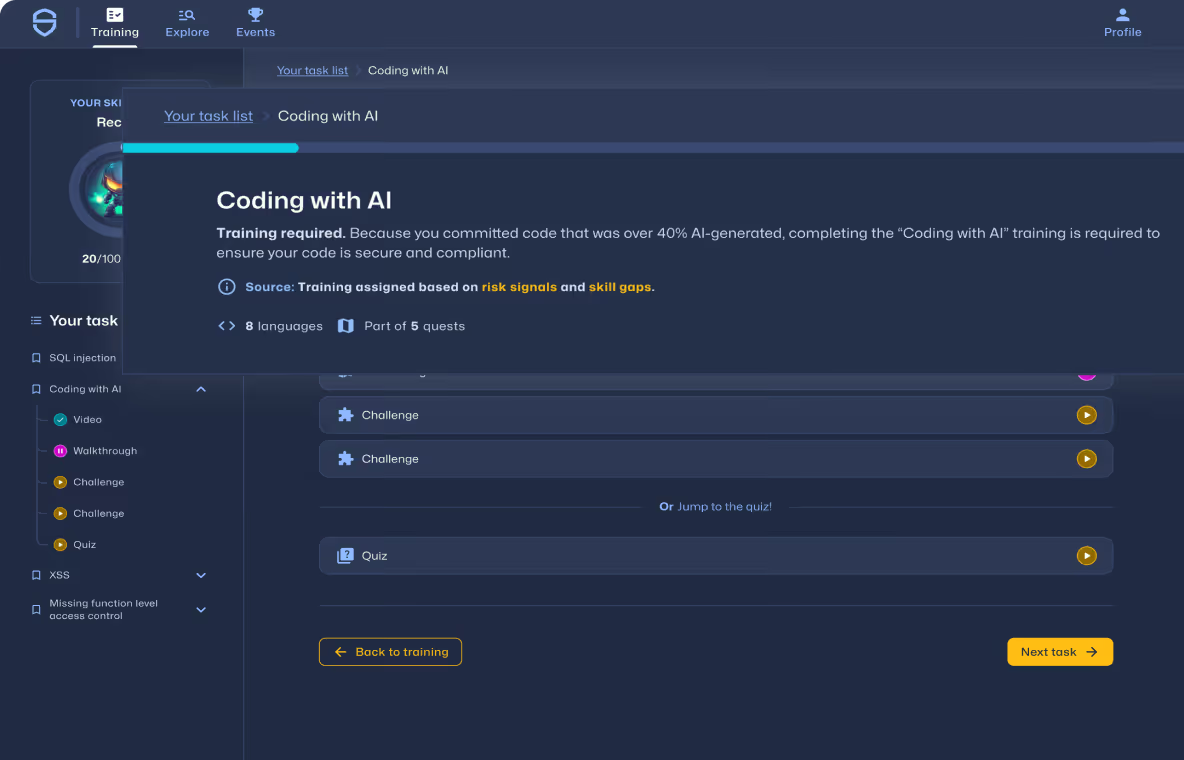
Auslösen einer richtlinienbasierten Problembehebung

Weisen Sie gezieltes adaptives Lernen zu, wenn riskantes Verhalten oder unbefugte KI-Nutzung erkannt wird.

Erfahre mehr

Sichere KI-gestützte Entwicklung, bevor sie ausgeliefert wird

Sehen Sie sich das Entwicklerrisiko an, setzen Sie Richtlinien durch und verhindern Sie Sicherheitslücken im gesamten Softwareentwicklungszyklus.
Demo buchen
trust score
Häufig gestellte Fragen zur KI-Softwareverwaltung

Verstehen Sie KI-Software-Governance und wie Sie KI-getriebene Softwarerisiken reduzieren können

Erfahren Sie, was KI-Software-Governance ist, warum sie wichtig ist und wie Secure Code Warrior Unternehmen dabei hilft, KI-gestützte Entwicklung sicher einzuführen.

Was ist KI-Software-Governance?

KI-Software-Governance (AI software governance) ist die Fähigkeit zu sehen, zu messen, zu kontrollieren und durchzusetzen, wie künstliche Intelligenz in der Softwareentwicklung eingesetzt wird. Es umfasst die Sichtbarkeit von KI-Coding-Assistenten und LLMs, die Risikoanalyse auf Commit-Ebene, die Durchsetzung von Richtlinien und die Verhinderung, dass riskanter KI-generierter Code in die Produktion gelangt.

Warum ist KI-Software-Governance wichtig?

Wenn Organisationen von Entwicklern, die gelegentlich KI-Chatbots verwenden, zu KI-Agenten übergehen, die autonom Code generieren und ändern, vergrößert sich die Risikooberfläche drastisch. Diese Tools können Schwachstellen, unsichere Muster und Compliance-Risiken in Maschinengeschwindigkeit einführen.

Die KI-Software-Governance ermöglicht es Unternehmen, KI sicher einzuführen, indem sie die KI-Nutzung sichtbar macht, Richtlinienkontrollen anwendet und durch KI eingeführte Risiken verhindert, bevor der Code die Produktion erreicht.

Wie unterscheidet sich die KI-Entwicklungs-Governance von DevSecOps?

DevSecOps integriert Sicherheitstests in CI/CD-Pipelines, um Schwachstellen zu erkennen. KI-Entwicklungs-Governance geht noch weiter, indem sie die KI-Nutzung sichtbar macht, KI-unterstützte Commits mit den Fähigkeiten der Entwickler korreliert, KI-Modellrichtlinien beim Commit durchsetzt und das sichere Coding-Verhalten verbessert. DevSecOps erkennt Risiken; KI-Governance verhindert sie.

Wie reduziert Secure Code Warrior das KI-Software-Risiko?

Die Sicherung von KI-generiertem Code erfordert Sichtbarkeit in die Nutzung von KI-Tools, eine Risikoanalyse auf Commit-Ebene und Governance-Kontrolle über Entwicklungs-Workflows hinweg. Secure Code Warrior bietet KI-Beobachtbarkeit, Schwachstellenkorrelation und Einblicke in die Fähigkeiten von Entwicklern auf einer einheitlichen Plattform für KI-Software-Governance.

Wie weisen Sie der Geschäftsführung oder Prüfern die KI-Risikominimierung nach?

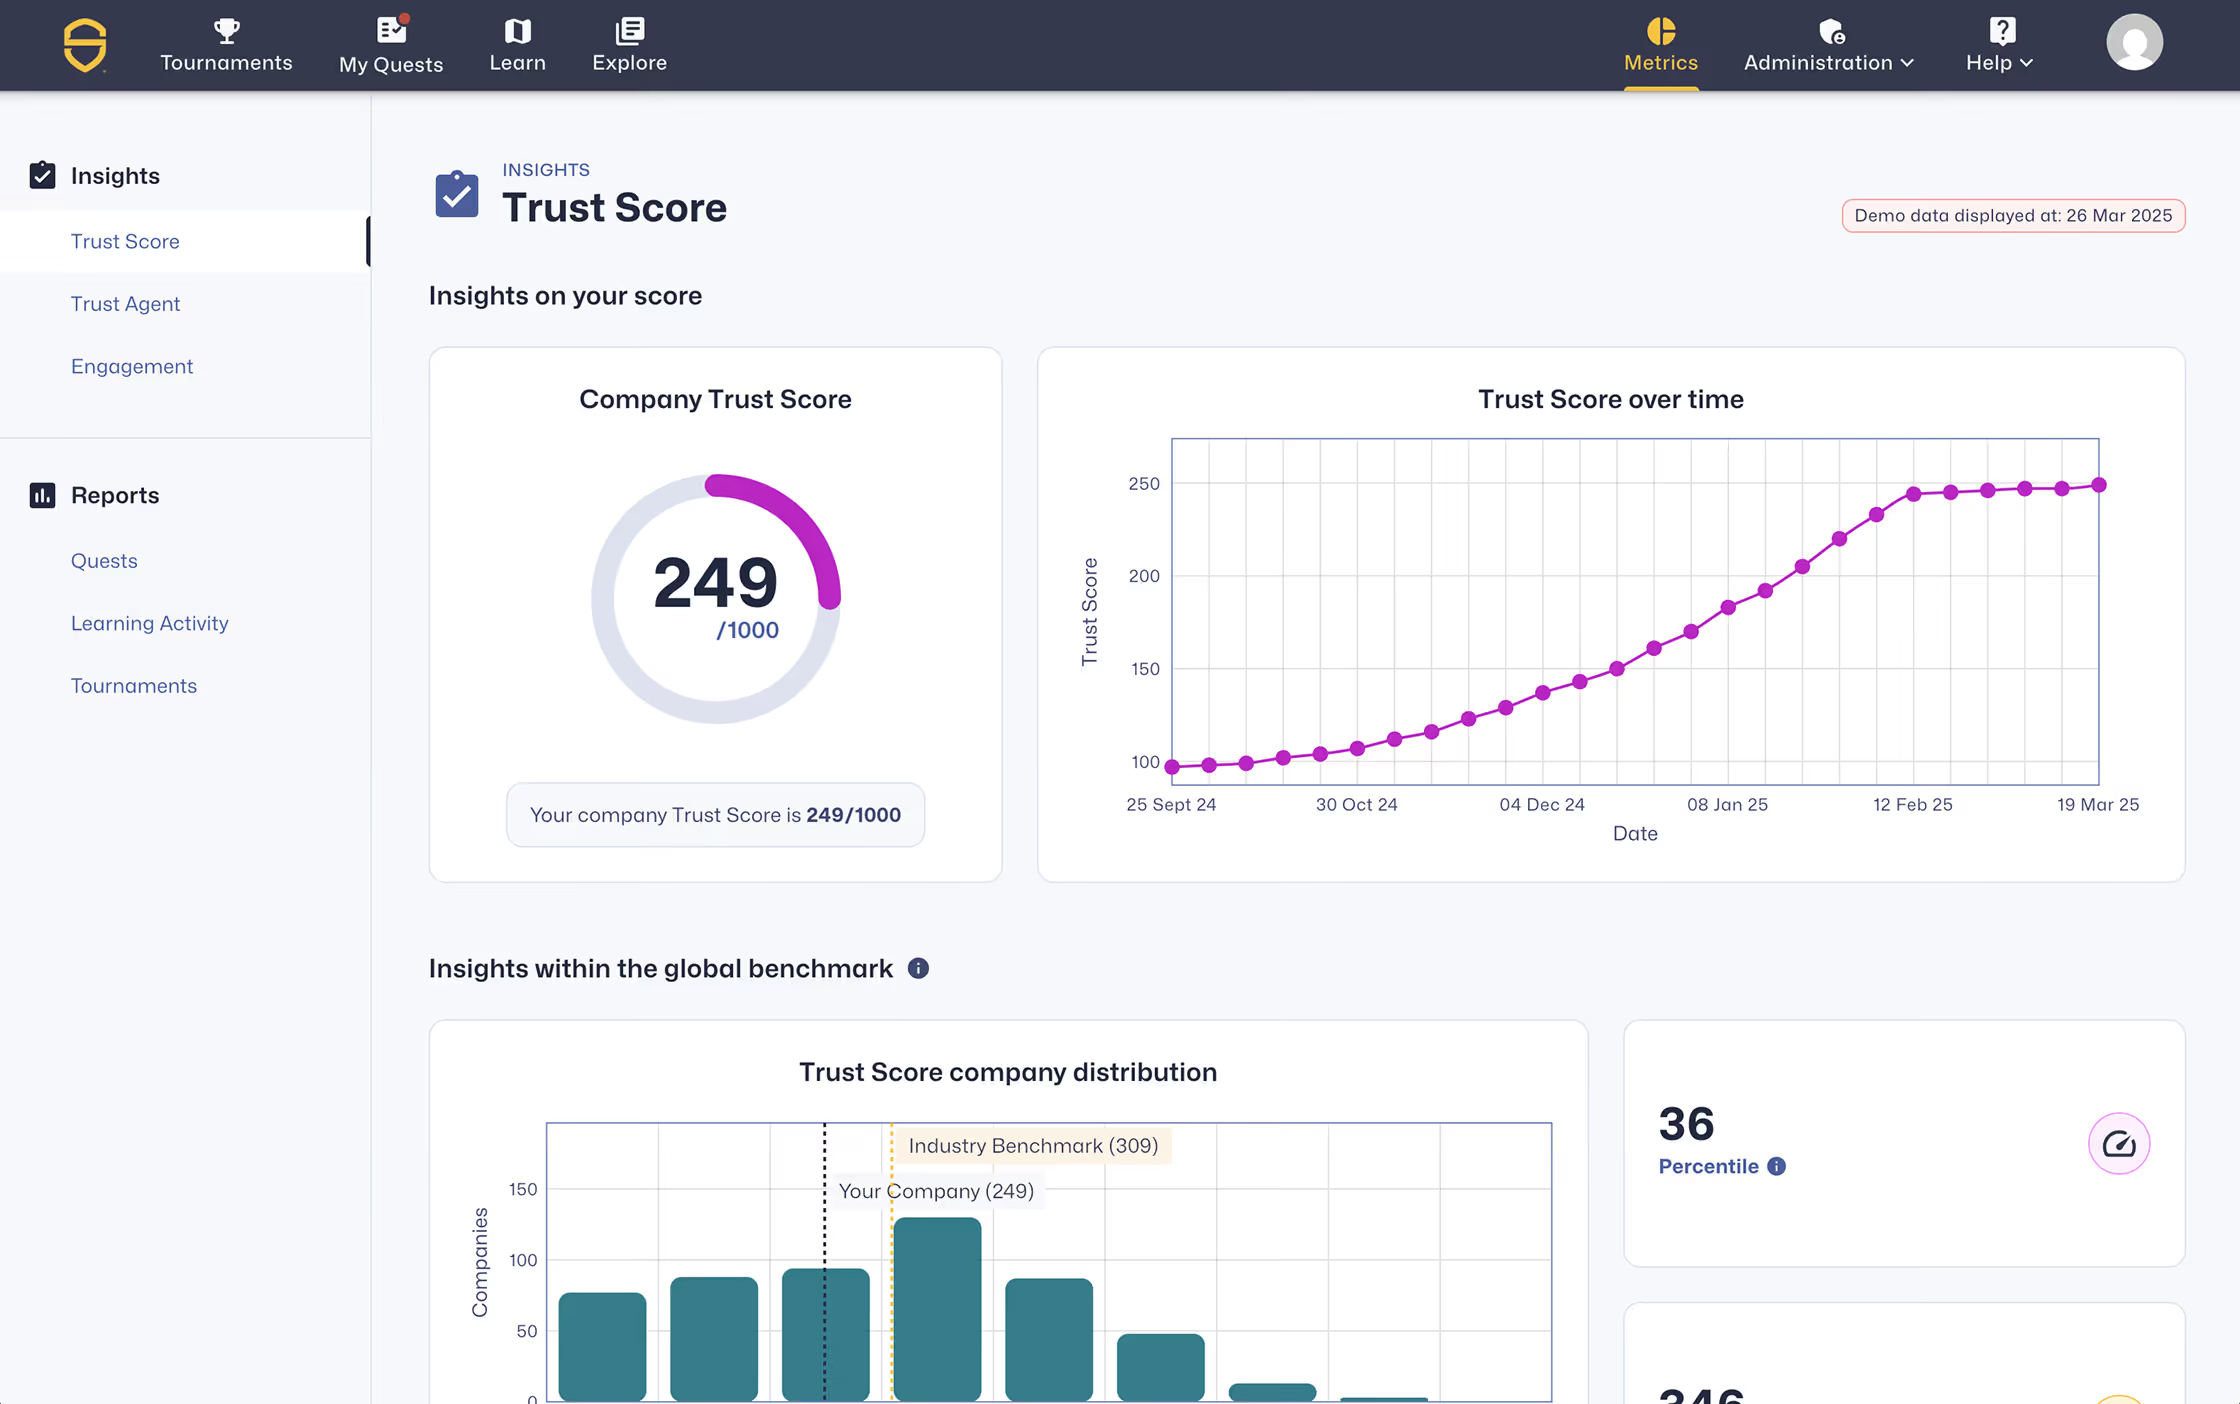
Secure Code Warrior bietet Unternehmens-Dashboards, Rückverfolgbarkeit von KI-Modellen und Governance-Berichte, die messbare Reduzierungen eingeführter Schwachstellen, Verbesserungen der Trust Score®-Metriken für Entwickler und die Einhaltung von Richtlinien in allen Teams aufzeigen.

Die Plattform pflegt auch eine prüfbereite Rückverfolgbarkeit darüber, wer — oder was — bestimmten Code generiert hat, einschließlich Entwicklern, KI-Coding-Assistenten, LLMs und autonomen Agenten. Dies schafft eine nachweisbare Verantwortlichkeit in der Lieferkette für KI-Software für die Führungsebene, Aufsichtsbehörden und Prüfer.

Haben Sie noch Fragen?

Support-Informationen, um Kunden zu erfassen, die möglicherweise noch unentschlossen sind.

Kontakt