KI-Governance in der Softwareentwicklung operationalisieren.
Ermöglichen Sie KI-gestützte Entwicklung bei gleichzeitiger Wahrung der Sicherheitskontrolle. Gewinnen Sie Einblicke in die KI-Nutzung, implementieren Sie Governance-Workflows beim Commit und richten Sie Entwicklungspraktiken an den Risikoschwellen Ihres Unternehmens aus.
KI-Softwareentwicklung sicher skalieren
- Unternehmensweite Transparenz bei KI-gestützter Entwicklung gewinnen
- Sichere Programmierkompetenzen in Engineering-Teams stärken
- Entwickler für die sichere Überprüfung von KI-generiertem Code schulen
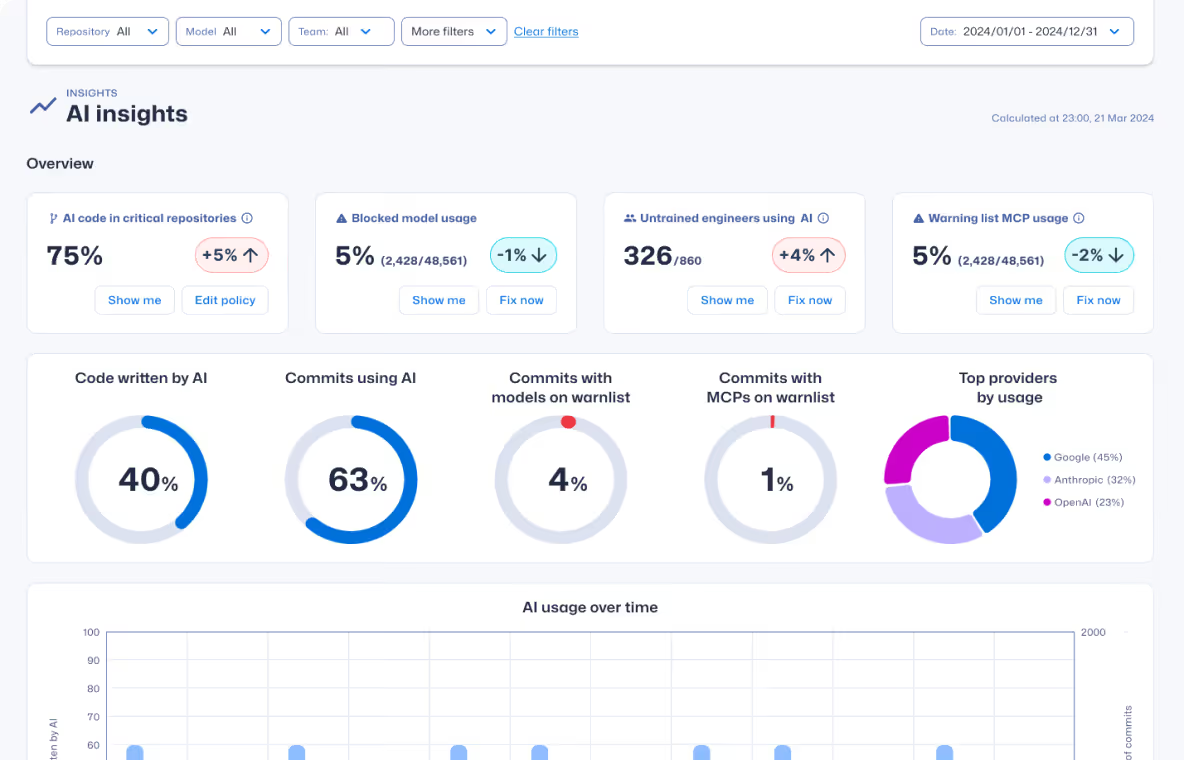
Verhindern Sie durch KI eingeführte Schwachstellen direkt beim Commit.
Machen Sie die KI-Nutzung sichtbar, implementieren Sie Leitplanken für sicheres Programmieren beim Commit und richten Sie KI-gestützte Entwicklung an Sicherheitsstandards aus, um Schwachstellen in menschlichem und KI-generiertem Code zu vermeiden.
Reduzieren Sie neu eingeführte Schwachstellen um über 53%
- Bauen Sie Kompetenzen für sicheres Programmieren in Entwicklungsteams auf
- Stellen Sie richtlinienkonforme Anleitungen direkt in Entwicklertools bereit
- Erfahren Sie, wie sich KI-generierter Code auf das Software-Risiko auswirkt
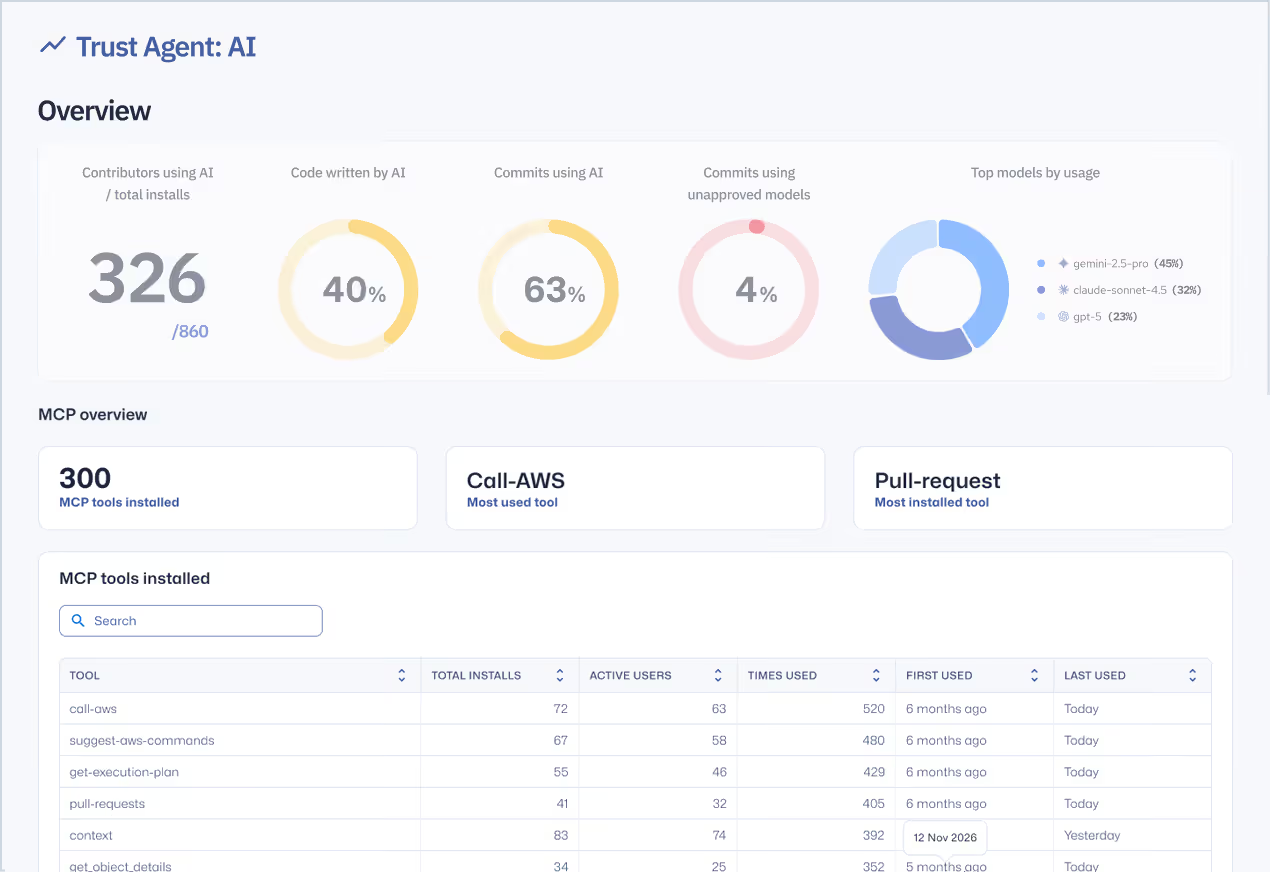
Skalieren Sie die KI-Entwicklung, ohne die Bereitstellung zu verlangsamen.
Gestalten Sie KI-gestützte Entwicklung sicher und messbar – reduzieren Sie Nachbesserungen, vermeiden Sie Engpässe bei Sicherheitsüberprüfungen und ermöglichen Sie Ihren Teams, schneller und mit mehr Sicherheit zu liefern.
MTTR um bis zu 82 % reduzieren
- Sicherheitskompetenzen von Entwicklern durch adaptives Lernen verbessern
- Echtzeit-Anleitungen direkt in Entwicklertools bereitstellen
- Schwachstellen früher beheben, um Nachbesserungskosten zu senken
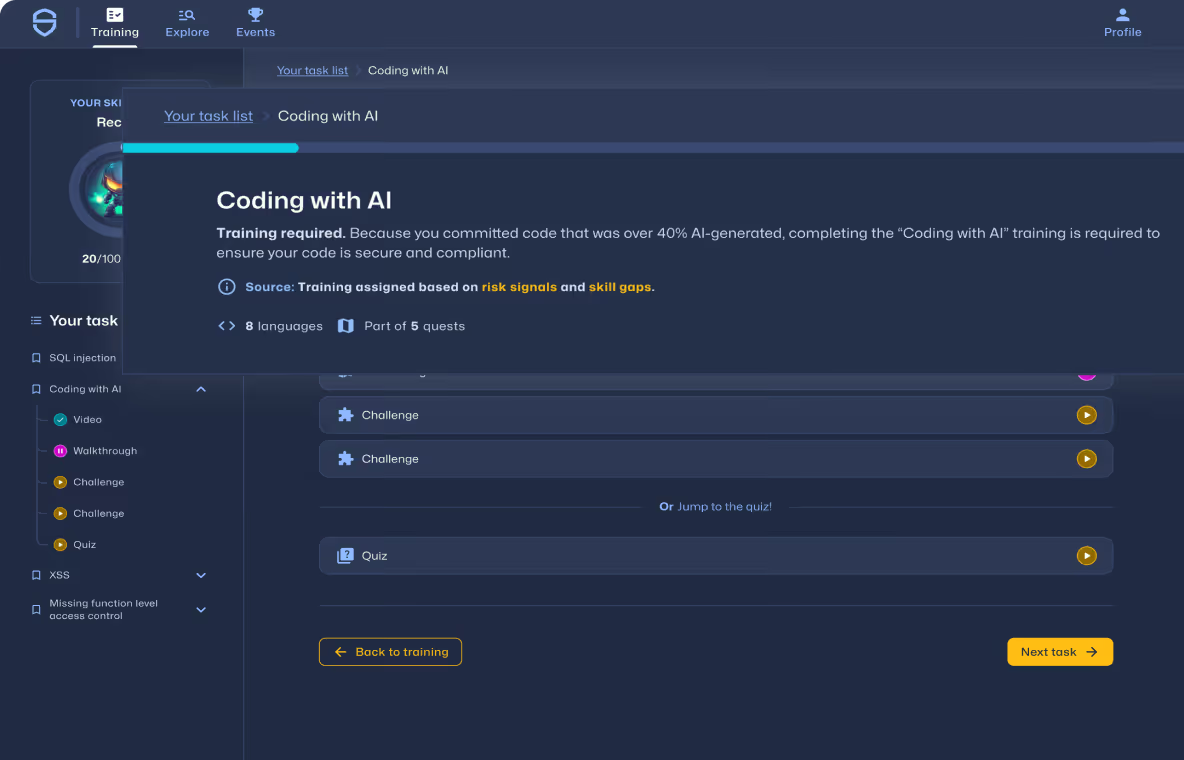
Bauen Sie Sicherheitskompetenzen in Ihrem Unternehmen auf.
Bieten Sie relevante Lerninhalte für jede Rolle – von Security Awareness für alle Mitarbeiter über sicheres Programmieren für Entwickler bis hin zu KI-Kompetenz für Ihre gesamte Belegschaft.
Skalieren Sie Sicherheitswissen in Ihrem gesamten Unternehmen
- Fördern Sie das Sicherheitsbewusstsein in Ihrer gesamten Belegschaft
- Stärken Sie die Fähigkeiten für sichere Programmierung in Ihren Entwicklungsteams
- Bereiten Sie alle Ihre Mitarbeiter darauf vor, KI sicher und verantwortungsbewusst zu nutzen



Sicher und konzipiert für die Tools, die Sie bereits verwenden

Unsere neuesten Inhalte

Hier bei Secure Code Warrior arbeiten wir ständig an Innovationen, um Entwicklern und Unternehmen die richtigen Fähigkeiten zu vermitteln, um die sich ständig ändernden Sicherheitsherausforderungen von heute zu bewältigen. Wir haben die wichtigsten Funktionen und Updates für unsere Plattform sowie die in diesem Jahr veröffentlichten Ressourcen und Richtlinien zusammengestellt, um Ihrem Unternehmen zu Beginn des Softwareentwicklungszyklus zu helfen, Ihre Software durch entwicklerorientierte Sicherheit zu schützen.

Jeder will eine gute Rendite, wenn es darum geht, in seinen Techstack oder zusätzliche Schulungsprogramme zu investieren, aber wenn es um Sicherheit geht, muss man ein langes Spiel spielen, das über die Berechnung des einfachen ROI hinausgeht. Erfahren Sie, wie Investitionen in entwicklerorientierte Sicherheit nicht nur die Kosten für teure Sicherheitslücken, Produktivitätsverluste und angehäufte technische Schulden sparen, sondern auch eine proaktive und kostengünstige Strategie entwickeln, um der heutigen Bedrohungslandschaft immer einen Schritt voraus zu sein.

Als Reaktion auf schwerwiegende Sicherheitslücken wie die SolarWinds-Kampagne, bei der mithilfe eines Software-Aktualisierungsprozesses über 18.000 Benutzer der beliebten Orion-Managementsoftware infiziert wurden, darunter viele führende Unternehmen und Regierungsbehörden, wird zunehmend auf effektivere, von Entwicklern geleitete Sicherheitsmaßnahmen gedrängt. Unternehmen aller Größen beginnen, ihre „Software-Lieferkette“ in Frage zu stellen, und verlangen von den Entwicklern, die ihre Software entwickeln, verifizierte Sicherheitskenntnisse und Sicherheitsbewusstsein.
Jeder weiß, wie wichtig ein robuster Techstack ist. Wenn es darum geht, Sicherheitslücken im Code zu finden und zu beheben, ist es das Ziel der Integrationen von Secure Code Warrior, die durchschnittliche Zeit bis zur Behebung zu verkürzen und vertrauenswürdige, robuste Lösungen zu verwenden. Die Integration von Micro-Learning-Momenten in die Arbeitsabläufe der Entwickler ist der Schlüssel zu besserem Lernen und schnellerer Behebung.

Fast jedes Entwicklerteam führt heutzutage irgendeine Form von Compliance-Schulung durch, sei es im Rahmen eines ersten Zertifizierungsprozesses, mit dem sichergestellt wird, dass ein Unternehmen die branchenspezifischen Rahmenbedingungen oder behördlichen Vorschriften einhält, oder im Rahmen einer jährlichen Anforderung oder Überprüfung. Dies ist ein wichtiger Schritt, denn wenn ein Unternehmen grundlegende Compliance-Anforderungen nicht erfüllen kann, können seine Mitarbeiter ihre Aufgaben nicht realistisch erfüllen.

Entwickler werden keinen positiven Einfluss auf die Reduzierung von Sicherheitslücken haben, wenn sie nicht ein grundlegendes Verständnis dafür haben, wie die Sicherheitslücken funktionieren, warum sie gefährlich sind, welche Muster sie verursachen und welche Design- oder Codierungsmuster sie in einem Kontext beheben, der in ihrer Welt Sinn macht. Ein gerüsteter Ansatz ermöglicht es mehreren Wissensebenen, sich ein vollständiges Bild davon zu machen, was es heißt, sicher zu programmieren, eine Codebasis zu verteidigen und sich als sicherheitsbewusster Entwickler zu profilieren.

Die Bedeutung von Sicherheitskompetenzen von Entwicklern wird in den Gartner Cool Vendors in Software Engineering 2022 hervorgehoben. Lesen Sie mehr und erhalten Sie den vollständigen Bericht.

Die Entwickler, die die Software, Anwendungen und Programme entwickeln, die das digitale Geschäft vorantreiben, sind zum Lebenselixier vieler Unternehmen geworden. Die meisten modernen Unternehmen wären nicht in der Lage, ohne wettbewerbsfähige Anwendungen und Programme oder ohne 24-Stunden-Zugriff auf ihre Websites und andere Infrastrukturen (profitabel) zu funktionieren.
Vor Kurzem gab ein Team von Sicherheitsforschern bekannt, dass es einen fünfzehn Jahre alten Fehler in Pythons Tardatei-Extraktionsfunktion entdeckt hat. Die Sicherheitslücke wurde erstmals 2007 aufgedeckt und als CVE-2007-4559 registriert. Der offiziellen Python-Dokumentation wurde ein Hinweis hinzugefügt, aber der Fehler selbst blieb ungepatcht.

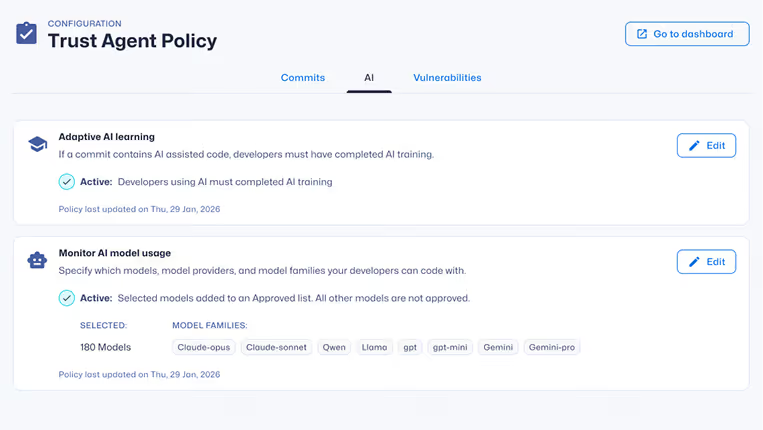
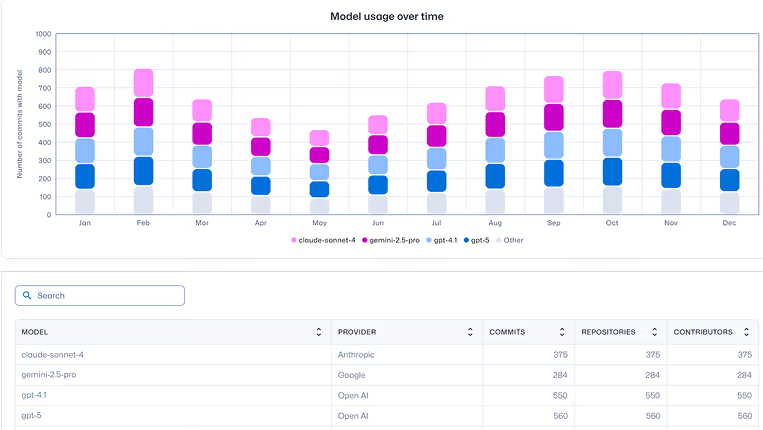
KI-gestützte Entwicklungsrisiken sichtbar machen
Erfahren Sie, wie KI-Code verwendet wird, welche Risiken damit verbunden sind und welches Verhalten dahinter steckt — damit Sie Sicherheitslücken schließen können, bevor sie auftreten.


Sicherheitslücken direkt an der Quelle reduzieren
Praktisches Lernen zu sicherem Programmieren und KI-Sicherheit, das in realen Entwickler-Workflows vermittelt wird und Unternehmen dabei hilft, Sicherheitslücken um über 53% zu reduzieren.



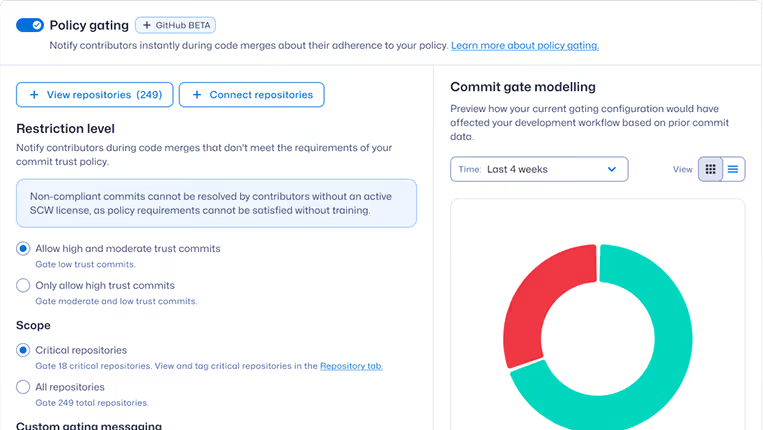
Durchsetzung von Entwickler- und KI-Richtlinien im großen Maßstab


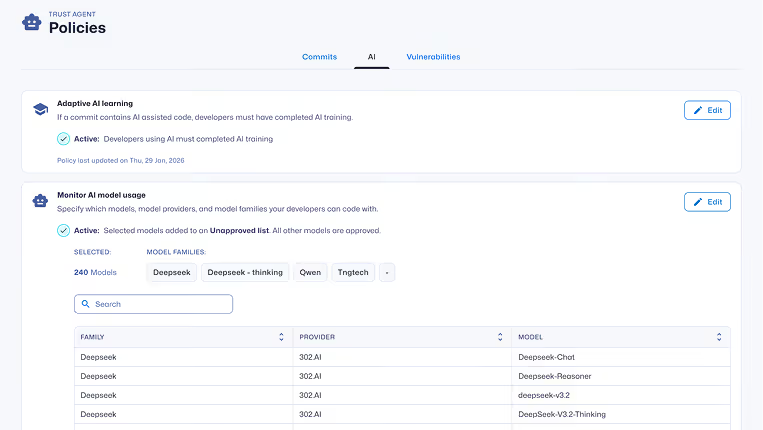
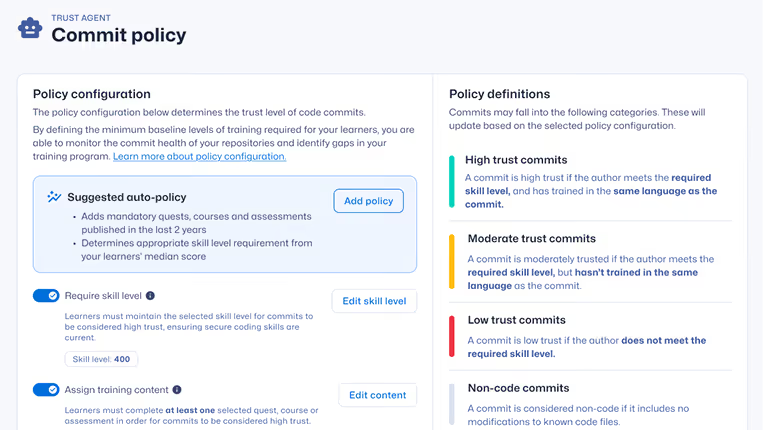

Sichere KI-gestützte Entwicklung, bevor sie ausgeliefert wird
Sehen Sie sich das Entwicklerrisiko an, setzen Sie Richtlinien durch und verhindern Sie Sicherheitslücken im gesamten Softwareentwicklungszyklus.
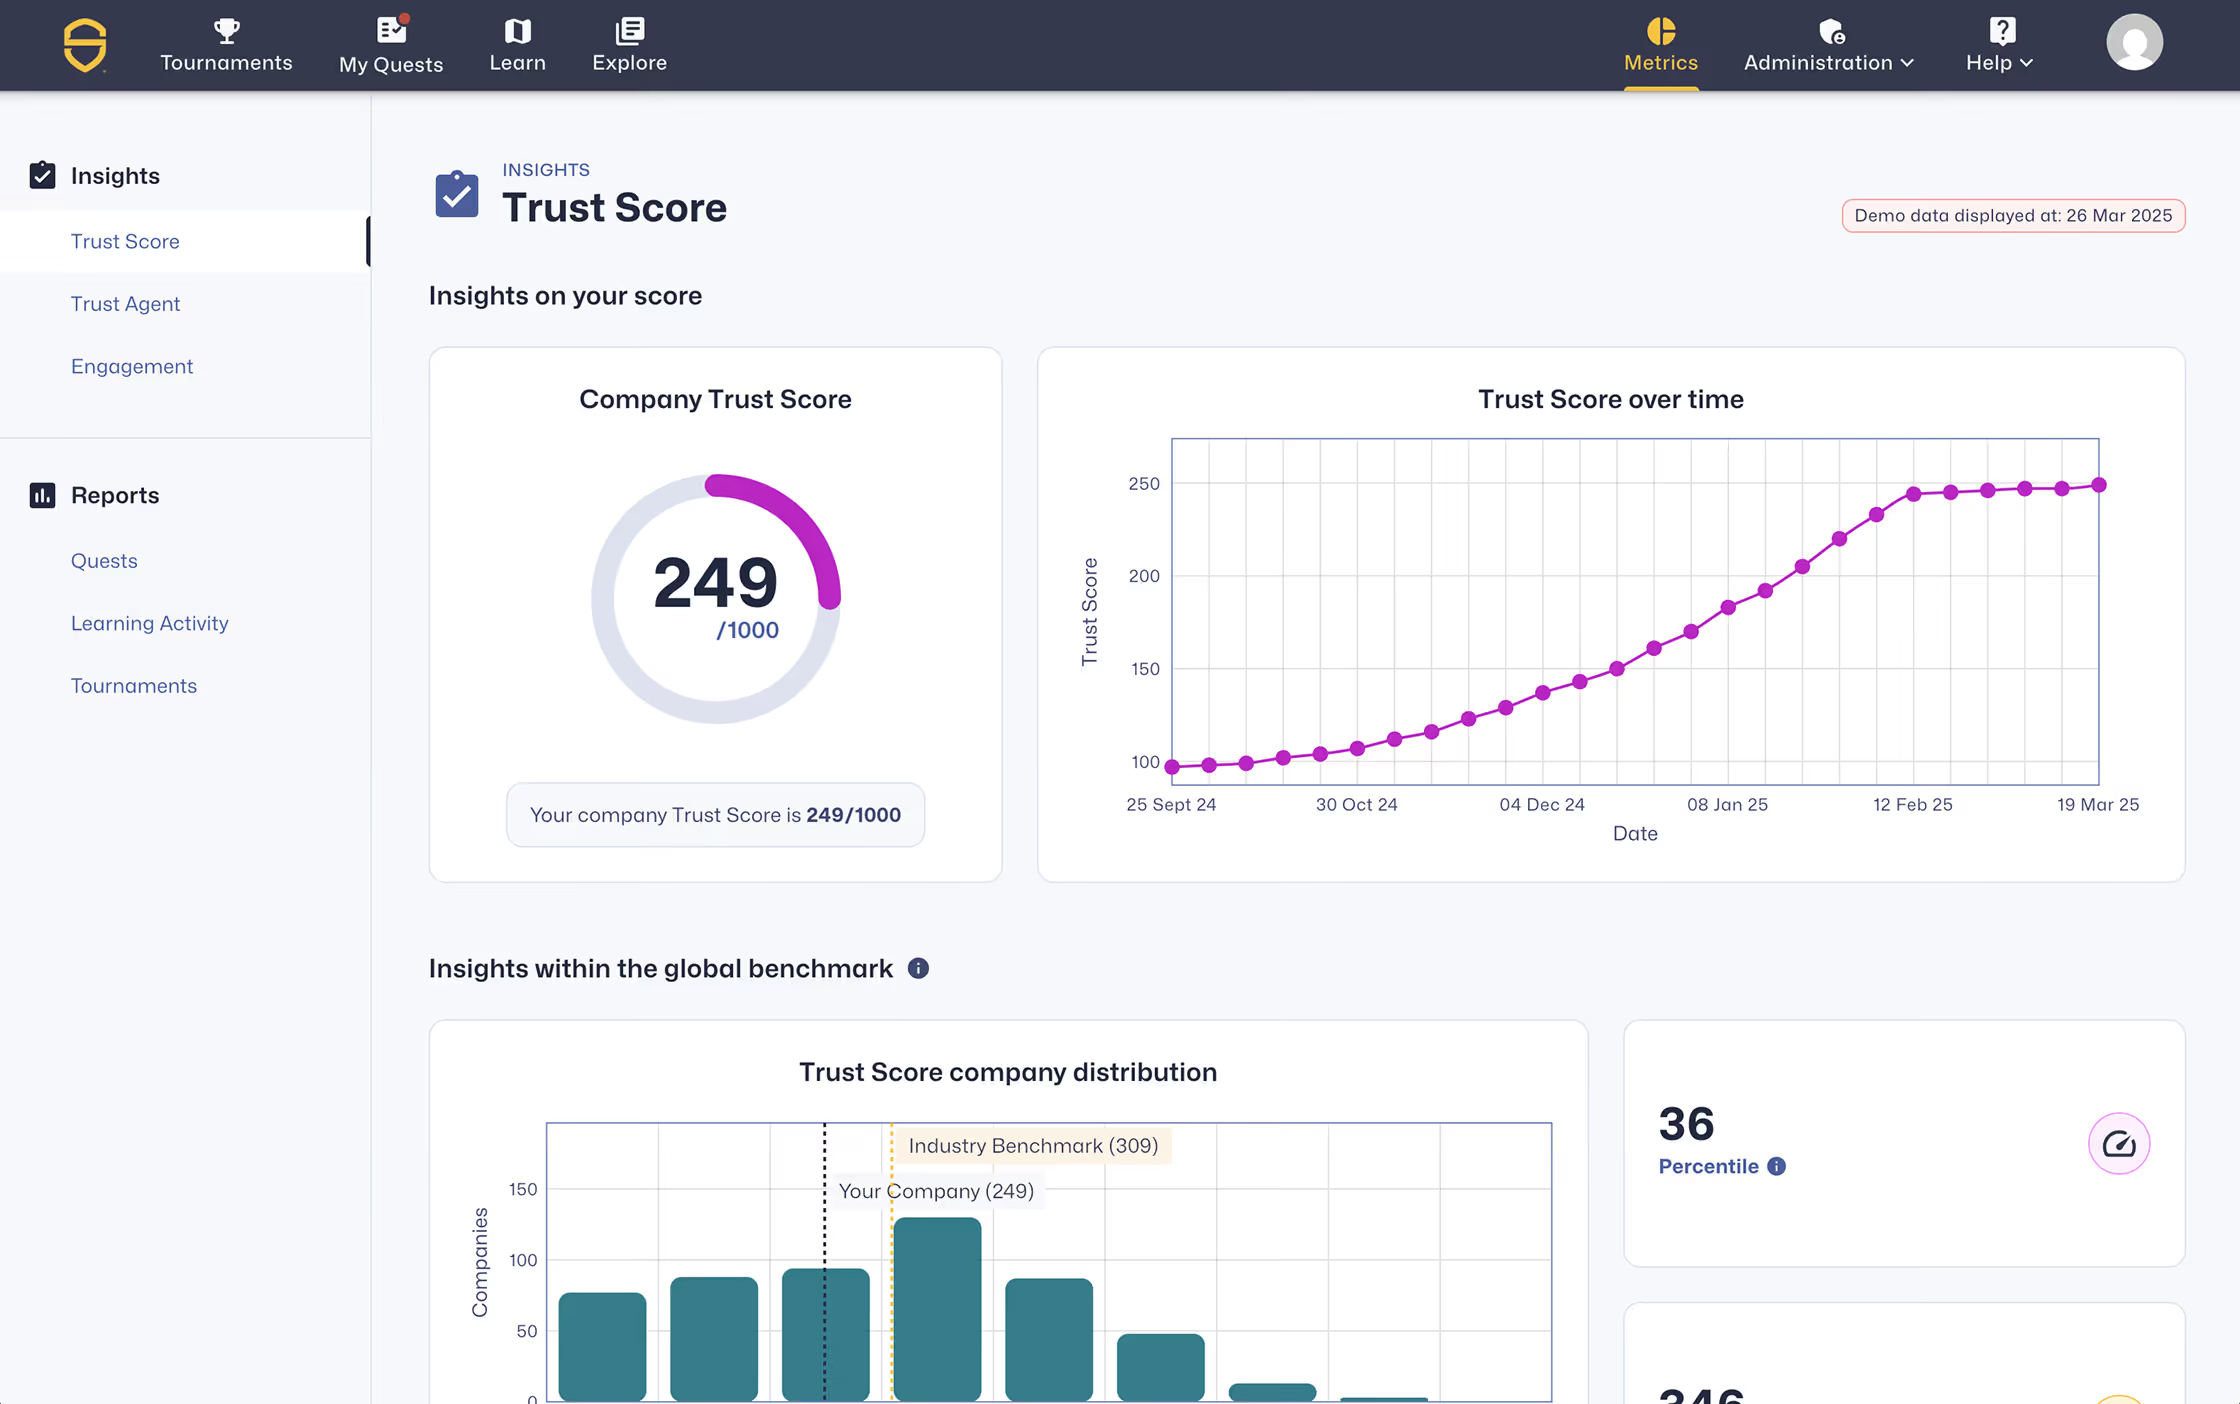
Ressourcen für den Einstieg
Die Technologielandschaft in Unternehmen verändert sich mit einer Geschwindigkeit, die nur wenige vorhergesehen haben, bis es zu spät war. Wir haben offiziell die Schwelle von menschengeschriebenem Code und einfacher Copilot-Unterstützung hin zur Ära des Agentic Development Lifecycle (ADLC) überschritten. Während autonome KI-Agenten eine beispiellose Effizienz in zahlreichen Funktionen versprechen, bringen sie auch eine völlig neue Klasse von Sicherheits- und Regulierungsrisiken mit sich.

Die Kamer van Koophandel berichtet, wie sie durch rollenbasierte Zertifizierungen, Trust-Score-Benchmarking und eine Kultur der gemeinsamen Sicherheitsverantwortung sicheres Programmieren fest in den Entwicklungsalltag integriert hat.

Verstehen Sie KI-Software-Governance und wie Sie KI-getriebene Softwarerisiken reduzieren können
Erfahren Sie, was KI-Software-Governance ist, warum sie wichtig ist und wie Secure Code Warrior Unternehmen dabei hilft, KI-gestützte Entwicklung sicher einzuführen.