



보안 개발을 선도하는 전문가들의 인사이트
보안 코딩, AI 거버넌스, 소프트웨어 리스크 관리에 관한 전문가 콘텐츠를 확인해 보세요.

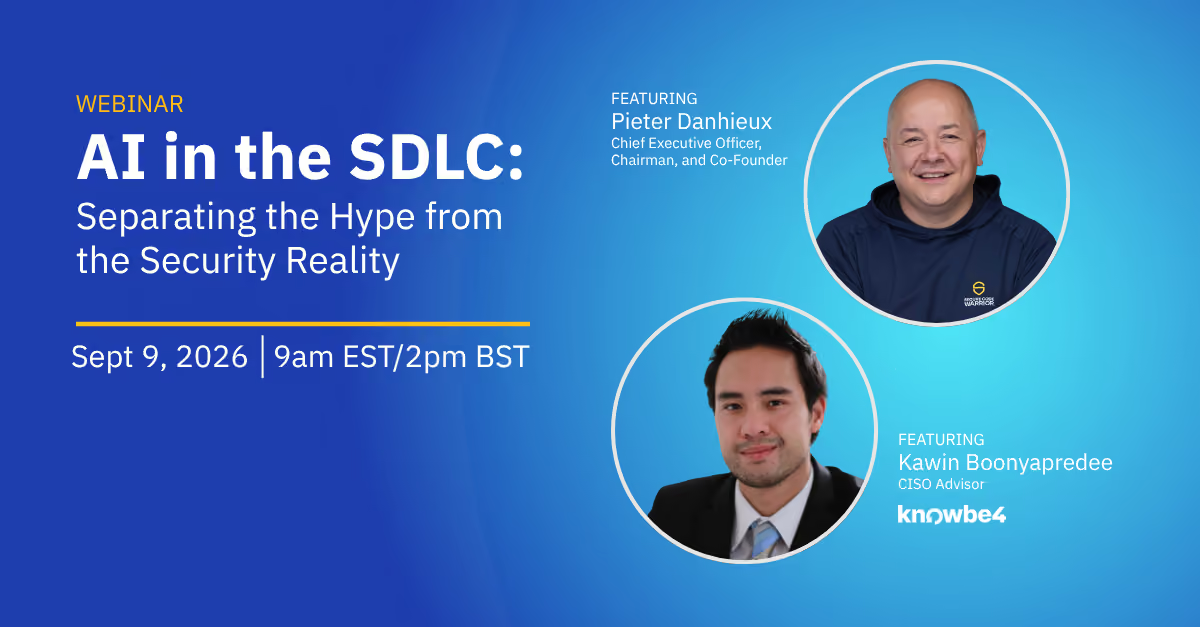
SDLC에서의 AI: 과장된 기대와 보안 현실의 구분
온디맨드 시청: KnowBe4와 파트너십으로 제공되는 SDLC 내 AI 활용 웨비나. Kawin Boonyapredee(KnowBe4 CISO 어드바이저)와 Pieter Danhieux(SCW CEO)가 AI 코드 보안 위험을 심층 분석합니다.
German OWASP Day 2026
Secure Code Warrior는 German OWASP Day 2026을 후원하며, 앱 보안 전문가들이 모여 보안 개발, 운영 및 테스트의 모범 사례를 탐구하는 자리를 마련합니다. SCW는 개발 수명 주기의 모든 단계에 보안을 내재화하는 방법을 공유할 예정입니다.
AdelaideSEC
Secure Code Warrior가 AdelaideSEC에서 보안 코딩 토너먼트를 개최합니다. 개발자와 보안 전문가들이 직접 참여하여 실제 취약점을 식별하고 해결하며, 실력을 연마하고 지역 기술 커뮤니티와 교류할 수 있습니다.
Black Hat USA 26
Secure Code Warrior가 라스베이거스에서 열리는 Black Hat USA 2026에 참가합니다. Pieter Danhieux CEO, Fatemah Beydoun CCO, Alex Bullen CPTO가 현장에 참석할 예정이니, 미팅을 예약해 주세요.
FS-ISAC APAC 서밋
2026년 7월 14일부터 15일까지 싱가포르에서 열리는 FS-ISAC APAC 서밋을 후원하게 되어 매우 기쁩니다! 8번 부스에 들러 저희 팀과 소통해 보세요. 또한 7월 14일 오후 1시 15분, Heliconia 3401에서 진행되는 Pieter Danhieux의 세션도 놓치지 마세요. AI 코딩 모델이 1만 명의 인간 개발자와 비교했을 때 어떤 성능을 보이는지, 그리고 이것이 AI 지원 개발 환경의 보안에 어떤 의미를 갖는지에 대한 혁신적인 연구 결과를 공개합니다. 현장에서 뵙겠습니다!
Gartner Security & Risk Management Summit 2026
2026년 9월 22일부터 24일까지 런던에서 열리는 Gartner Security & Risk Management Summit을 후원하게 되어 기쁩니다! 저희 부스를 방문하셔서 Secure Code Warrior가 어떻게 조직의 AI 생성 코드 관리를 돕고 SDLC 전반에 걸쳐 지속 가능한 보안 역량을 구축하는지 확인해 보세요. 현장에서 뵙겠습니다!

OWASP Global AppSec USA
2026년 11월 5일부터 6일까지 샌프란시스코 하얏트 리젠시에서 25주년을 맞이하는 OWASP Global AppSec USA 2026의 실버 스폰서로 참여하게 되어 매우 기쁩니다! 800명 이상의 애플리케이션 보안 전문가들과 함께 AI 보안, 위협 모델링 세션, Capture the Flag 대회, OWASP 프로젝트 데모 룸, 그리고 특별한 네트워킹 리셉션에 참여해 보세요. 현장에서 저희를 만나 함께 소통합시다!

고객 사례 웨비나: Danske Bank
Danske Bank가 성공적인 보안 코딩 문화를 구축한 방법과 핵심 전략, 실제 성과, 그리고 직접 활용할 수 있는 교훈을 공유합니다. 온디맨드로 시청하세요.

Gartner Security & Risk Management Summit
2026년 6월 1일부터 3일까지 메릴랜드주 내셔널 하버에서 개최되는 Gartner Security & Risk Management Summit에 참여하세요. CISO 및 사이버 보안 리더들과 함께 AI, 리스크 회복탄력성, 그리고 끊임없이 변화하는 위협 환경에 대한 전문가의 인사이트를 공유하며 조직의 보안 태세를 강화할 수 있는 기회를 마련했습니다. 저희 부스에 방문하셔서 유익한 교류의 시간을 가져보시기 바랍니다!
섀도우 AI에서 AI 소프트웨어 거버넌스로: 코드베이스 전반의 가시성 확보
Secure Code Warrior의 CTO Matias Madou와 제품 이사 Tamim Noorzad가 AI 소프트웨어 거버넌스를 통해 대규모 AI 지원 개발을 관리하는 데 필요한 가시성과 인사이트를 확보하는 방법을 알려드립니다.

OWASP Global AppSec EU
2026년 6월 22일부터 26일까지 비엔나 오스트리아 센터에서 열리는 25주년 기념 OWASP Global AppSec EU 컨퍼런스를 후원하게 되어 매우 기쁩니다. 800명 이상의 전문가들과 함께 활기 넘치는 전시홀을 둘러보고, 'Meet the Mentor' 프로그램에 참여하며, CPE 학점을 취득하고, 특별한 네트워킹 리셉션도 즐겨보세요. 저희 부스에 꼭 들러서 함께 소통하는 시간 가지시길 바랍니다!

OWASP BASC
4월 11일 매사추세츠주 보스턴에서 열리는 OWASP BASC를 후원하게 되어 매우 기쁩니다. 이 행사는 보안 전문가, 개발자, 연구원이 한자리에 모여 보스턴 지역의 애플리케이션 보안 분야를 발전시키는 최고의 애플리케이션 보안 컨퍼런스입니다.

OT Summit Madrid
AI, 클라우드, 그리고 안전한 정보 관리가 차세대 지능형 기업을 어떻게 변화시키는지 직접 확인하실 수 있는 오프라인 행사, OpenText Summit Madrid 2026에 여러분을 초대합니다.
사이버 보안 서밋
4월 28일과 29일에 개최되는 사이버 보안 서밋은 최고의 전문가, 혁신가, 전시 업체들이 모여 최신 트렌드와 탄력적인 IT 전략, 업계 모범 사례를 선보이는 최고의 컨퍼런스입니다. 저희 부스에 방문하셔서 유익한 교류의 시간을 놓치지 마세요!
개발자 보안 역량: 통합 AST와 보안 개발자 교육을 통한 취약점 해결 가속화
단순히 취약점을 찾는 것을 넘어 근본적으로 해결하세요. 버그를 탐지하는 것은 절반의 성공일 뿐입니다. 진정한 Secure by Design을 실현하려면 보안 인사이트가 신속하고 효과적인 해결로 이어져야 합니다. 3월 18일, Secure Code Warrior의 Eric Johnson과 Black Duck의 Steven Zimmerman이 함께하는 웨비나에 참여하여 탐지와 개발자 역량 강화 사이의 간극을 좁히는 방법을 확인해 보세요.

기술 협의회 의회 혁신 쇼케이스
Tech Council of Australia(TCA)의 대표 행사인 Parliamentary Innovation Showcase 2026은 의사 결정권자, 업계 리더, 학계 인사 및 기술 애호가들이 최첨단 기술을 탐구하고 아이디어를 교환하며 연구, 투자 및 혁신의 미래에 대한 통찰력을 얻을 수 있는 최고의 기회를 제공합니다.
Product Security Virtual Summit
Secure Code Warrior는 1월 28일에 개최되는 올해 Product Security Virtual Summit에서 Cycode와 파트너십을 맺게 되어 매우 기쁩니다. 이번 행사에서는 AI 시대의 보안 소프트웨어의 미래를 심도 있게 다루며, 보안 알림을 개발자의 강력한 무기로 바꾸는 방법을 제시할 예정입니다.

Phishapalooza
SCW가 제18회 Phishapalooza에 참여하여 미국암협회를 후원하게 되어 영광입니다. 트윈 시티즈에서 열리는 이번 행사에서 지역 사이버 보안 커뮤니티와 함께 얼음낚시를 즐기고 기부금을 모금할 수 있기를 기대합니다. GuidePoint Security와 협력하여 뜻깊은 기부 활동에 앞장서는 이번 행사에 많은 관심과 참여 부탁드립니다.
OWASP LASCON
텍사스주 오스틴에서 열리는 OWASP LASCON 2026의 골드 스폰서로 참여하게 되어 매우 기쁩니다! Norris 컨퍼런스 센터에서 400명 이상의 웹 개발자 및 보안 전문가들과 함께 애플리케이션 보안에 관한 최신 아이디어를 나누어 보세요.

뉴욕 Secure Code Showdown
2026년 2월 19일 목요일 오전 11시부터 오후 4시(EST)까지 진행되는 뉴욕 Secure Code Showdown에서 실력을 향상해 보세요. 이 토너먼트에서는 원하는 주요 프로그래밍 언어를 선택하여 취약점을 식별하고 수정하는 과제에 도전하게 됩니다. 동료들과 경쟁하며 안전한 코딩의 기초를 다질 수 있는 좋은 기회입니다!

골드코스트 BSides
BSides Goldie에서 보안 코딩 토너먼트를 개최하게 되어 매우 기쁩니다! 호주 골드코스트에서 열리는 이번 실습형 대회에 참여하여 실제 취약점을 식별하고 해결하는 능력을 확인해 보세요. 숙련된 개발자든 보안 분야 입문자든 상관없이, 이번 행사는 함께 협력하고 기술을 연마하며 지역 기술 커뮤니티의 보안을 강화할 수 있는 최고의 기회가 될 것입니다.
BSides Frankfurt
BSides Frankfurt에서 보안 코딩 토너먼트를 개최하게 되어 매우 기쁩니다! 괴테 대학교 프랑크푸르트 캠퍼스에서 열리는 이번 실습형 대회에 참여하여 실제 취약점을 식별하고 해결하는 능력을 확인해 보세요. 숙련된 개발자든 보안 분야 입문자든 상관없이, 이번 행사는 함께 협력하고 기술을 연마하며 더욱 안전한 지역 기술 커뮤니티를 구축하는 데 기여할 수 있는 좋은 기회가 될 것입니다.
RSA Conference
RSA Conference 2026 참석을 위해 샌프란시스코로 향합니다. 저희는 조직이 개발자들에게 처음부터 안전한 코드를 작성할 수 있는 역량을 갖추도록 돕고 있습니다. South Expo Hall 250번 부스를 방문하셔서 귀사의 조직 내에 보안 중심적인 개발자 커뮤니티를 구축하는 방법을 확인해 보세요.

FS-ISAC FinCyber Today Canada
FS-ISAC FinCyber Today Canada에서 개발자 리스크 관리에 대해 논의할 준비가 되어 있습니다. 저희는 개발자에게 안전한 코딩 학습을 제공하여 금융 기관이 애플리케이션 리스크를 완화할 수 있도록 지원합니다. 솔루션 홀에 위치한 저희 부스를 방문하셔서 귀사의 보안 태세를 강화할 방법을 확인해 보세요.
AI를 활용한 위협 모델링: 모든 개발자를 위협 모델러로 만들기
AI를 활용한 위협 모델링: IDE에서 바로 모든 개발자를 위협 모델러로 만드는 방법.

개발자 찾기
커리큘럼 및 온보딩 매니저인 Katelynd Trinidad가 조직 내 코드 기여자를 찾아 이들이 보안 코드 교육을 받을 수 있도록 지원하는 다양한 방법을 안내합니다.

AppSec, DevSec, DevSecOps에서의 브랜드 파워 (약어에 담긴 의미는!?)
앱 보안 분야에서 지속적인 프로그램 효과를 거두려면 기술 그 이상의 것이 필요합니다. 바로 강력한 브랜드입니다. 확고한 정체성은 귀사의 이니셔티브가 개발자 커뮤니티 내에서 공감을 얻고 지속적인 참여를 유도하도록 보장합니다.

바이브 코딩: AI 시대에 맞춘 AppSec 전략 업데이트 실무 가이드
실무 중심의 교육 우선 접근 방식을 통해 AppSec 관리자가 AI 도입을 가로막는 존재가 아닌, AI 활용을 촉진하는 조력자가 되는 방법을 온디맨드 영상으로 확인해 보세요. Secure Code Warrior(SCW)를 활용하여 AI 코딩 어시스턴트 시대에 맞춰 AppSec 전략을 전략적으로 업데이트하는 방법을 알려드립니다.

The Future of Cyber Security 가상 컨퍼런스
The Future Of Cyber Security 컨퍼런스 시리즈는 다른 보안 컨퍼런스에서는 접할 수 없는 통찰력 있는 세션들을 통해 기업이 공격자보다 한발 앞서 나갈 수 있도록 돕는 것을 목표로 합니다. 가상 컨퍼런스에서 여러분을 만나 뵙기를 고대하겠습니다!

SecTor
토론토 메트로 토론토 컨벤션 센터에서 열리는 SecTor 2025의 336번 부스를 방문해 주세요! 저희와 여러 보안 전문가들이 함께 지하 세계의 위협과 기업 방어에 관한 최신 연구 및 기술을 공유할 예정입니다.

OWASP 뉴질랜드 데이
오클랜드 대학교 캠퍼스에서 개최되는 OWASP 뉴질랜드 데이에 참여하게 되어 매우 기쁩니다! 이번 컨퍼런스는 웹 및 애플리케이션 보안을 주제로 하며, 탄탄한 아키텍처와 개발 기술에 집중하여 뉴질랜드 개발자들이 더욱 안전한 애플리케이션을 구축하도록 돕는 것을 목표로 합니다. 저희 부스에 방문하셔서 개발자 관리 플랫폼에 대해 함께 이야기 나눠보세요!

OWASP Global AppSec 2025 USA
워싱턴 DC 시내 메리어트 마퀴스에 위치한 저희 엑스포 부스를 방문해 주세요! 보안에 열정을 가진 800명 이상의 보안 전문가들과 함께 소통할 수 있는 기회를 만나보실 수 있습니다.

OWASP BeNeLux Days
벨기에 메헬렌에서 열리는 OWASP BeNeLux Days의 저희 부스를 방문해 보세요! 이번 행사에서는 보안, DevOps, 클라우드 분야 전문가들의 기술 강연과 주요 보안 영역에 대한 실습 교육이 진행됩니다. 또한 업계 리더들의 기조연설을 듣고, 벤더 부스에서 최신 보안 기술을 살펴보며, Capture The Flag 및 보안 도구 교육과 같은 다양한 활동에 참여하실 수 있습니다.
멜버른 AppSec & DevSecOps 서밋
Melbourne AppSec & DevSecOps Summit에서 펼쳐질 유익한 인사이트와 네트워킹의 장에 여러분을 초대합니다! 보안 및 개발 분야의 리더인 여러분과 만나 아이디어를 나누고, 애플리케이션 보안과 DevSecOps의 최신 트렌드를 함께 탐색할 수 있기를 기대합니다. 행사 기간 중 잠시 시간을 내어 저희 솔루션이 귀사의 개발자 관리 전략을 어떻게 강화할 수 있을지 함께 논의해 보면 좋겠습니다.
FS-ISAC Fall Summit
10월 7일 화요일 오전 8시, FS-ISAC Fall Americas Summit의 케이터링 스폰서 테이블에서 열리는 조찬 행사에 참여해 보세요. 'Secure by Design' 전략과 개발자 중심의 리스크 관리가 어떻게 사이버 보안을 혁신하고 있는지 확인하실 수 있습니다.

CISO Inspired Summit US
CISO Inspired Summit New York 2025에 참여하세요! 사이버 보안 리더들과 네트워크를 형성하고, 선제적 방어 전략을 깊이 있게 탐구하며, 오늘날 급변하는 디지털 환경을 자신 있게 헤쳐 나갈 수 있는 탄탄한 보안 프레임워크를 구축할 기회입니다.

CISO Inspired Summit UK
오는 11월, CISO Inspired Summit UK 2025에 참여하세요! 사이버 보안 리더들과 교류하며 급변하는 사이버 환경 속에서 증가하는 위협에 대응하고, 디지털 방어 체계를 강화하며, 비즈니스 회복탄력성을 위한 강력한 전략을 구축할 수 있습니다.

BSides Bournemouth
BSides Bournemouth는 8월 16일 영국 본머스의 로열 배스 호텔에서 개최되는 커뮤니티 주도형 사이버 보안 컨퍼런스입니다. 저희와 함께 JP Morgan Chase를 비롯한 훌륭한 스폰서들이 참여하는 이번 행사에 오셔서 유익한 강연과 네트워킹, 그리고 실습 활동을 경험해 보세요.

Black Hat USA
라스베이거스 만달레이 베이에서 열리는 Black Hat USA에 참석하여 저희 경영진을 만나보세요! AI/LLM 보안 코드 위험과 숙련된 개발자의 ROI에 대해 심도 있는 이야기를 나눌 수 있습니다!

OWASP Global AppSec EU 2025
OWASP Global AppSec EU의 #G08 부스를 방문하셔서 설계 단계부터 보안을 고려하는 원칙과 효율적인 개발자 리스크 관리가 차세대 사이버 보안을 어떻게 변화시키고 있는지 확인해 보세요.
FS-ISAC EMEA 서밋
5월 21일 오전 8시, FS-ISAC EMEA 서밋의 케이터링 스폰서 테이블에서 열리는 조찬 행사에 참여하여 '설계 단계부터 보안(Secure by Design)' 전략과 개발자 중심의 리스크 관리가 어떻게 사이버 보안을 혁신하고 있는지 확인해 보세요.
사이버보안 서밋, 함부르크
사이버보안 서밋에서 의사 결정권자 및 혁신가분들을 만나 선제적인 보안 코딩을 통해 소프트웨어 개발 속도를 높이는 동시에 보안 태세를 강화하는 방법에 대해 논의하게 되어 매우 기쁩니다.

OpenText Summit Madrid
Secure Code Warrior가 4월 10일 개최되는 OpenText Summit Madrid 2025를 후원하게 되어 매우 기쁩니다! 이번 독점 행사에는 업계 리더들이 모여 클라우드, 보안, AI가 정보 관리를 어떻게 혁신하고 있는지 논의합니다. Explore, Transform, Imagine 등 맞춤형 세션을 통해 참석자들은 유용한 인사이트와 모범 사례, 그리고 실제 성공 사례를 확인하실 수 있습니다.
호주 사이버 교류회(Australian Cyber Exchange)
오는 4월 3일, 당사 CEO 피터 단휴가 제1회 호주 사이버 익스체인지(ACE25)에서 연설합니다. ACE25는 호주의 사이버 역량 강화를 위해 정부, 민간 부문, 학계가 협력하는 자리입니다. 혁신, 주권, 성장에 초점을 맞춘 이번 행사에서는 사이버 보안의 주요 과제를 다루는 패널 토론, 전시회, 피칭 세션이 진행될 예정입니다.

런던 사이버 보안의 미래
Secure Code Warrior는 랜섬웨어, 봇넷, 암호화폐 해킹, 서비스형 사이버 범죄 등 디지털 환경에서 진화하는 위협에 대응하고자 최고의 사이버 보안 전문가들이 모이는 이번 종일 컨퍼런스에 참가합니다. 통찰력 있는 논의와 최첨단 전략을 나눌 수 있기를 기대합니다!

OWASP SnowFROC
덴버 최고의 애플리케이션 보안 컨퍼런스인 SnowFROC '25에 참여하세요! 약 400명이 참석하는 이 일일 행사에서는 실습 교육, 수준 높은 식사, 특별한 네트워킹 기회를 제공합니다. 2025년 3월 14일 금요일에 열리는 이번 행사에서는 다양한 사이버 보안 주제를 다루는 전문가 발표와 워크숍이 진행됩니다.

BSides Limburg
Secure Code Warrior가 올해 3월 14일, BSides Limburg에서 토너먼트를 개최합니다! BSides는 단순한 컨퍼런스를 넘어 심도 있는 토론과 실습 데모, 그리고 긴밀한 협업이 이루어지는 커뮤니티 주도형 사이버 보안 행사입니다. 보안 분야의 혁신적인 아이디어가 탄생하는 이곳에서 함께하세요!
제2회 2025년 OWASP Maine 보안 코딩 토너먼트
OWASP 메인이 Secure Code Warrior와 협력하여 제2회 연례 OWASP 메인 보안 코딩 토너먼트를 개최합니다! 이번 행사는 대면 밋업으로 진행되며, 입문자부터 수석 개발자에 이르기까지 모든 소프트웨어 개발자와 앱 보안 전문가를 환영합니다. 노트북과 보안 코딩 실력을 갖추고 동료들과 경쟁하여 2025년 메인주 최고의 보안 코더로 등극해 보세요!

NDC Security 2025
오슬로의 중심에서 최신 주제를 탐구하고, 실습 워크숍에 참여하며 동료들과 교류해 보세요. 지식을 확장하고 보안의 미래를 만들어갈 이번 기회를 놓치지 마세요. H 부스를 방문하셔서 Secure Code Warrior가 어떻게 개발자의 생산성과 코드 보안을 향상시키는지 확인해 보시기 바랍니다!

RSA Conference 2025
RSAC 2025의 2353번 부스를 방문하여 혁신적인 솔루션을 살펴보고 사이버 보안의 미래를 논하는 대화에 참여해 보세요.

DevSecOps360 London
2025년 1월 22일 수요일, 런던 IBM 이노베이션 스튜디오에서 파트너 생태계를 위한 최신 DevSecOps 통합 비전을 선보이는 유익한 행사가 열립니다. 많은 참여 바랍니다.

Black Hat Europe
런던 ExCeL에서 열리는 Black Hat Europe에 참여하세요

OWASP 베네룩스
SCW는 올해 컨퍼런스를 후원하게 되어 자랑스럽게 생각합니다. 부스에 들러 SCW가 유럽 전역의 기업들이 OWASP Top 10을 마스터하고 보안 위험을 줄일 수 있도록 어떻게 지원하고 있는지 알아보세요.

독일 OWASP Day 2024
독일 라이프치히에서 열리는 행사에 Secure Code Warrior와 함께하세요. OWASP가 전하는 유익한 정보와 2025년 소프트웨어 보안의 방향성을 확인하고 즐거운 네트워킹 시간을 가져보시기 바랍니다.
DevSecOps 360 토론토
SCW, IBM, Black Duck, Iruis Risk, Contrast와 함께 귀사의 조직이 취약점을 최소화하면서 개발 속도를 높이고, 비즈니스 및 보안 팀 모두에게 확실한 이점을 제공하는 방법을 확인해 보세요.

Cloud & Cyber Security Expo, 파리
Secure Code Warrior가 프랑스 최고의 사이버 보안 행사의 실버 스폰서로 참여하게 되어 매우 기쁩니다. 현장에서 뵙기를 고대하겠습니다.

OpenText World 2024
Secure Code Warrior 및 OpenText와 함께 전 세계 기업들이 SAST 결과를 활용하여 어떻게 민첩한 보안 코딩 학습 경험을 구축하고 있는지 알아보세요.
DevSecOps 360 런던
SCW, IBM, BlackDuck, IruisRisk가 함께하는 이번 행사에서 최신 통합 기술을 살펴보고, 기업들이 어떻게 실질적인 비즈니스 성과와 생산성 향상을 이루어냈는지 확인해 보세요.

AppSecDay 스톡홀름
Secure Code Warrior, OpenText, Sonatype와 함께 오픈 소스 활용, NIS2 규정 준수, AI 및 DevSecOps에 대해 논의하는 자리에 참여하세요
DevSecOps 360 밀라노
자동화가 어떻게 더 빠르고 안전한 개발을 이끄는지 직접 확인해 보세요. IBM Cyber Security Services, Synopsys, IriusRisk와 함께 취약점을 줄이고 팀의 경쟁력을 유지하기 위한 실질적인 솔루션을 심도 있게 다룰 예정입니다.

자선 프로암 스크램블
Secure Code Warrior와 파트너 Arctiq이 함께하는 몽트랑블랑 Golf Le Diable에서의 Charity Pro-Am Scramble에 참여하세요. 더 많은 아이들이 팀 스포츠에 참여하고 놀이의 힘을 통해 미래를 설계할 수 있도록 KidSport Québec을 후원하는 뜻깊은 자리에 함께해 주시기 바랍니다.
AppSec Day 위트레흐트
애플리케이션 보안 환경이 변화함에 따라, 실시간 위협 탐지 및 예방을 위해 AI 솔루션을 도입하는 기업이 늘고 있습니다. Secure Code Warrior와 파트너사인 OpenText, Sonatype이 함께하는 자리에 참여하세요!

SF 49ers 레드 존 익스피리언스
SCW 및 Guidepoint와 함께 흥미진진한 미식축구 경기와 맛있는 테일게이트 음식을 즐기며, 소프트웨어 보안 및 보안 취약점이라는 '태클'을 피하는 방법에 대해 심도 있는 대화를 나눠보세요.

SCW Trust Agent/3분기 제품 로드맵 웨비나
Secure Code Warrior의 최고 제품 책임자(CPO) 패트릭 콜린스가 새롭게 선보이는 SCW Trust Agent 제품을 소개하고 시연하며, 향후 몇 달간의 제품 로드맵을 자세히 살펴봅니다.

OWASP 2024 Global AppSec
Global AppSec US 컨퍼런스에서는 다양한 최신 트렌드와 주제에 대한 활발한 논의가 펼쳐질 예정입니다. 샌프란시스코 행사장에 마련된 저희 부스를 방문하셔서 최신 제품 데모를 경험해 보세요.

DevSecOps 전환
DevSecOps를 통해 개발 수명 주기 초기 단계에서 보안 문제를 식별하고, 가장 큰 영향력을 발휘할 수 있는 개발자에게 직접 전달할 수 있습니다.

사이버 보안 서밋
중견 및 대기업의 주요 전문가들이 비즈니스 사이버 보안을 위한 혁신적인 디지털 솔루션 제공업체들과 만납니다. 무대 위 전문가들의 강연을 통해 인사이트를 얻고, 전시 구역에서 선도적인 솔루션 제공업체들을 직접 만나보세요.

Black Hat USA
올해로 27회를 맞이하는 Black Hat USA가 6일간의 일정으로 라스베이거스 만달레이 베이 컨벤션 센터에서 다시 개최됩니다. 행사는 모든 숙련도를 아우르는 4일간의 전문 사이버 보안 교육(8월 3일~8일)으로 시작됩니다. 8월 7일부터 8일까지 이틀간 진행되는 메인 컨퍼런스에서는 100개 이상의 엄선된 브리핑, Arsenal에서 선보이는 수십 개의 오픈 소스 도구 시연, 알찬 비즈니스 홀, 네트워킹 및 소셜 이벤트 등 다채로운 프로그램이 펼쳐질 예정입니다.

AppSec & DevSecOps 서밋
Melbourne AppSec and DevSecOps Summit 2024에서 보안 전략을 분석하고, 통합하며, 한 단계 더 발전시켜 보세요. 보안 역량을 강화하고 애플리케이션 및 클라우드 보안 혁신의 선두에 서시기 바랍니다.

SCW Trust Score로 귀사 보안 프로그램의 현재 상태를 벤치마킹하세요.
급변하는 오늘날의 보안 환경에서 보안 프로그램의 현주소를 파악하는 것은 무엇보다 중요합니다. Secure Code Warrior의 공동 창립자이자 CTO인 마티아스 마두(Matias Madou)와 함께 보안 프로그램 벤치마킹 분야의 업계 선도적인 혁신 기술인 SCW Trust Score에 대해 자세히 알아보세요.

Nordic IT Security
17년의 역사를 자랑하는 스칸디나비아 최고의 사이버 보안 서밋 Nordic IT Security는 북유럽의 사이버 보안 환경을 이끄는 나침반 역할을 해오고 있습니다.

벨기에 커피 아워
벨기에에서 오신 RSAC 참가자분들을 위해 3월 7일 화요일 오후 3시, 특별한 '오늘의 마지막 커피' 행사를 마련했습니다. 벨기에 출신인 Pieter Danhieux CEO와 Matias Madou CTO를 비롯한 Secure Code Warrior 경영진과 함께 맛있는 커피와 다과를 즐기며 성공적인 RSAC의 하루를 마무리해 보세요.

취약점 알림을 주도적으로 관리하기
오늘날의 위협 환경은 많은 기업이 대응 위주의 애플리케이션 보안 방식에서 벗어나 주도적인 보안 체계를 갖추지 못해 관리하기 더욱 어려워지고 있습니다.

SCW 커피숍 @ RSAC 2024
SCW 커피숍이 4년 만에 돌아왔습니다! 저희와 함께 커피를 마시며 애플리케이션에 탄탄한 보안을 구축하는 방법을 배워보세요!

RSA Conference 2024
가능성의 예술이 펼쳐집니다! 5179번 부스에 들러 취약점을 53%까지 줄이는 방법을 확인해 보세요.

RSAC24에서 SCW 경영진을 만나보세요
5월 6일부터 7일까지 저희 공동 창립자와 경영진이 블루스톤 레인 유니온 스퀘어 커피숍에서 샌프란시스코 최고의 커피를 즐기며 미팅을 진행할 예정입니다.

우리는 개발자와 AI를 신뢰합니다
SCW Coffee Shop @RSAC24: 공동 창립자이자 CTO인 마티아스 마두(Matias Madou)와 업계 전문가들이 함께 개발 조직 내 보안 역량 측정의 과제와 전략에 대해 이야기합니다.

SCW Trust Score로 보안 코딩 프로그램의 효과를 정량화하는 방법
RSAC24의 SCW 커피숍에서 준비했습니다. CTPO 패트릭 콜린스와 CMO 주니 딘다가 보안 코딩 프로그램의 판도를 바꾸고 있는 업계 최초의 벤치마크, SCW 트러스트 스코어에 대해 심도 있게 다룹니다.

GuidePoint와 함께하는 캐롤라이나 허리케인스 경기
저희와 파트너사인 GuidePoint가 함께하는 하키 경기장에서 흥미진진한 게임도 즐기고 앱 보안에 대한 이야기도 나눠보세요!

베이 지역 벤더 해피 아워
자세한 내용은 곧 공개됩니다.

보안 업계의 여성 리더들
RSAC24의 SCW 커피숍에서 준비했습니다. 공동 창립자이자 CCO인 Fatemah Beydoun과 업계 여성 리더 패널이 함께 보안 분야의 성별 격차를 바로잡기 위한 '시프트 레프트' 전략을 논의합니다. 진행은 당사의 채널 파트너 부사장인 Holly Whalen이 맡습니다.
규정 준수를 넘어 리스크 관리로: SAST의 진정한 잠재력 끌어내기
SAST 도구의 효과를 극대화하기 위한 혁신적인 전략을 살펴보고 개발자 주도형 보안 프로그램을 구현해 보세요.
secIT - 하노버 2024
secIT 행사 기간 중 14번 부스를 방문하시거나 미팅 일정을 예약해 주세요!
애플리케이션 보안 실습 워크숍
AWS, Contrast Security, Arctiq과의 파트너십을 통해 대화형 실습 AppSec 워크숍을 제공합니다

가상 와인 시음회 - 오하이오
저희와 GuidePoint, 그리고 여러 파트너가 함께하는 Silver Oaks 와이너리 가상 와인 테이스팅에 참여해 보세요.
DevSecOps 360 - 리야드
IBM, Synopsys, IriusRisk와의 파트너십을 통해 파트너 생태계 내 DevSecOps를 위한 최신 통합 비전을 공유할 예정입니다
DevSecOps 360 - 뮌헨
IBM, Synopsys, IriusRisk와의 파트너십을 통해 파트너 생태계 내 DevSecOps를 위한 최신 통합 비전을 공유할 예정입니다
DevSecOps 360 - 두바이
IBM, Synopsys, IriusRisk와의 파트너십을 통해 파트너 생태계 내 DevSecOps를 위한 최신 통합 비전을 공유할 예정입니다
진화하는 AppSec 개발자의 역할
기업 보안 팀에서 가장 중요한 역할 중 하나인 AppSec 개발자를 둘러싼 변화와 원인, 그리고 고려 사항을 확인해 보세요.
설계 단계부터 보안을 강화하는 시프트 레프트(Shifting left) 전략
개발자가 조직의 최전선 방어자가 될 수 있도록 역량을 강화하여 애플리케이션 보안과 관련된 위험 및 비용을 절감하세요.
임베디드 시스템을 위한 시프트 레프트 보안 교육 및 취약점 탐지
이번 웨비나에서는 조직이 특히 임베디드 소프트웨어 분야에서 보안 우선 개발 방식을 도입할 때 직면하는 과제들을 살펴보고, 학습 기술의 모범 사례를 활용하여 시프트 레프트를 통해 개발자 보안 코드 교육을 최적화하는 방법을 알아봅니다.
Secure Coding Virtual Summit
제품 업데이트, 고객 성공 사례, 대화형 패널 토론이 제공됩니다. 애플리케이션 보안 과제를 극복하는 노하우를 배우세요.
Saltworks와 Secure Code Warrior: 함께하면 더 강력합니다
개발자의 학습과 기술 역량이 향상되면 코드 취약점은 줄어든다는 사실을 널리 알리고 있습니다.
DEVOPS 컨퍼런스에 참여하세요
3월 8일부터 9일까지 열리는 DEVOPS 컨퍼런스에 참여하여 유익한 강연을 듣고 보안 코딩 토너먼트에도 도전해 보세요. 지금 무료 티켓을 받으세요!
보안은 개발자의 문제일까요?
기술은 폭발적으로 성장했습니다. 그리고 그 모든 기술에는 보안이 필요합니다. 하지만 급격한 기술 성장과 진화하는 사이버 보안 위협 속에서 보안 팀이 모든 영역을 전담하기에는 인력이 턱없이 부족한 실정입니다.

포괄적인 개발자 주도 보안으로 소프트웨어 릴리스 속도를 높이세요
모든 분께 적합한 시간대가 아닐 수 있으므로, 편한 시간에 웨비나를 시청하고 싶으시다면 등록해 주세요. 녹화본을 보내드리겠습니다. 소프트웨어 취약점을 악용한 보안 침해 사고가 증가함에 따라, 기업은 이를 최소화하기 위해
오픈 소스 규정 준수에서 회피와 해결의 격차를 해소하는 방법.
이러한 격차를 해소하는 것은 엔지니어링 팀과 리더가 오픈 소스 소프트웨어가 조직의 위험 없는 솔루션 개발 및 제공 능력에 미치는 영향을 더 잘 이해하도록 돕는 데 중요합니다. 당사 전문가들이 소프트웨어 감사를 어떻게 수행하는지 확인해 보세요.

탄탄한 기반을 갖춘 AppSec 프로그램 구축 방법
앱 보안(AppSec) 프로그램의 전략을 수립할 때 기준을 설정하는 것의 중요성과 핵심 접근 방식.
사이버 복원력 법(Cyber Resilience Act)을 준비하는 데 있어 SBOM은 왜 중요한가요?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

심층 분석: 고위험 libcurl/curl 취약점 탐지 및 해결 방법
일부 curl 라이브러리 버전에서 SOCKS5 프록시 프로토콜의 레거시 문제와 관련된 힙 기반 버퍼 오버플로우 취약점이 발견되었습니다. 이 취약점을 찾고 해결하는 방법을 체험형 미션을 통해 확인해 보세요.
2023년, 세계적인 수준의 CISO들이 예산과 이사회의 신뢰를 얻는 방법
CISO는 점점 더 어려운 상황에 직면해 있습니다. 더 많은 자산을 보호하고, 더 많은 코드를 배포하며, 더 넓어진 공격 표면을 줄여야 하는 동시에 가용 예산은 급격히 줄어들고 있기 때문입니다. 사이버 보안이 비용 센터로 간주된다는 것은 피할 수 없는 현실입니다. 보안 프로그램이 기업을 위협으로부터 지켜내어 내일의 뉴스 헤드라인을 장식할지도 모를 재앙을 막아내고 있음에도 불구하고, 보안 리더들은 경영진이 이해할 수 있는 언어로 보안 부서의 전반적인 비즈니스 가치를 입증하고 설득해야 하는 과제를 안고 있습니다.
심층 분석: MOVEit 제로데이 취약점 집중 탐구
MOVEit 시나리오는 많은 개발자와 앱 보안 전문가들이 이전에 경험했던 것과는 다소 차이가 있습니다. 여기에서 라이브 시뮬레이션을 통해 SQL 인젝션 방어 실력을 직접 테스트해 보세요.

Secure Code Warrior의 새로운 기능: 다중 회사 토너먼트, SCIM, 프로그램 워크플로우 등!
Secure Code Warrior의 새로운 기능: 여러 기업을 위한 토너먼트 설정, 새로운 코딩 가이드라인, 사용자용 SCIM 프로비저닝 등이 추가되었습니다!

소프트웨어 공급업체도 귀하만큼 보안을 중요하게 생각할까요?
지난 몇 년간 사이버 보안 표준에 큰 변화가 있었다는 점은 분명합니다. 비록 의무 사항은 아니지만, 모든 조직은 이를 준수하는 것을 목표로 삼아야 하며, 협력업체의 보안 관행 또한 자사의 내부 보안 프로그램의 일부인 것처럼 철저히 검토해야 합니다.

Isn’t it time we elevated the humble SBOM?
Business leaders need to make room for SBOMs as a priority, especially with so much change in the air for vendors and their ownership of security. However, while we’re at it, perhaps we need to look at how they can be improved going forward.

공개: 기업 내 애자일 학습과 개발자 주도 보안을 강화하기 위한 흥미로운 파트너십
시리즈 C 투자 유치 소식을 전해드린 데 이어, 저희 회사의 여정에 있어 또 하나의 중요한 발걸음을 내딛게 되어 매우 기쁩니다. 보안 업계의 선두 주자인 Synopsys가 자사 제품군에 새로운 혁신을 더했습니다. 바로 Secure Code Warrior 기반의 Synopsys 개발자 보안 교육(Synopsys Developer Security Training)입니다.

제약 없는 코딩: 보안 역량을 갖춘 개발자가 자유롭게 배포할 수 있는 이유
핵심 인프라, 자동차, 의료 기술 등 우리 삶의 모든 영역을 움직이는 코드를 작성하는 개발자 대다수가 정작 자신의 보안 역량을 검증받지 않은 채 업무를 수행한다는 사실은 당혹스럽기까지 합니다. 반면, 이미 안전한 제품을 구축하는 방법을 충분히 입증해 온 보안 숙련 개발자들은 왜 보안 게이트라는 명목하에 점점 느려지는 개발 파이프라인에서 다른 이들과 똑같이 줄을 서서 기다려야 하는 걸까요?

애자일 학습 플랫폼의 투자 수익률(ROI)
코드 취약점과 기술 부채를 해결하는 데 드는 비용은 매우 높으며, 이는 소프트웨어 개발 팀의 생산성을 지속적으로 저하시키고 있습니다. 보안 코딩을 위한 애자일 학습 플랫폼을 도입하여 개발자에게 보안 코딩 기술을 효과적으로 교육함으로써, SDLC 초기 단계에서 취약점을 더 빠르게 수정하고 애초에 발생하지 않도록 예방하여 상당한 비용 절감 효과를 거두는 방법을 알아보세요. 이 블로그에서는 애자일 학습 플랫폼의 재무적 영향과 투자 수익률(ROI)을 고려하는 방법을 설명합니다.

보안 코딩의 기준을 높이다: 미래 준비형 기업을 위한 애자일 학습 도입
당사는 시리즈 C 투자 유치를 성공적으로 마무리했다고 발표했습니다. 이번에 확보한 5,000만 달러는 더 많은 선도적 기업들이 개발자 역량을 활용하여 일반적인 보안 취약점을 효과적으로 방어할 수 있도록 돕는 당사의 다음 단계 미션을 수행하는 데 사용될 예정입니다.

I guess this is growing up: Coming of age with CISA’s Secure-by-Design Guidelines
The recently released National Cybersecurity Strategy signals the need for a seismic cultural shift for most companies, with the most glaring recommendation coming in the form of security accountability falling primarily on software vendors. This is a positive step, though it is sure to cause teething problems, especially as many organizations struggle to accurately assess their security maturity across the board, particularly among the development cohort.

보안 코드를 위한 애자일 학습으로 개발자의 마음을 얻는 방법
보안 코드 학습을 위한 애자일 학습 플랫폼을 개발자 워크플로우와 도구에 통합하는 방법을 알아보고, 보안 코드 학습 문화를 구축해 보세요.

PCI-DSS 4.0은 생각보다 빨리 다가올 것입니다. 지금이 바로 조직의 사이버 복원력을 높일 기회입니다.
올해 초, PCI 보안 표준 위원회(PCI Security Standards Council)는 지불 카드 산업 데이터 보안 표준(PCI DSS) 버전 4.0을 발표했습니다. 기업들이 2025년 3월까지 4.0 버전을 완전히 준수할 필요는 없지만, 이번 업데이트는 역대 가장 큰 변화를 담고 있어 대부분의 기업이 복잡한 보안 프로세스와 기술 스택의 일부를 평가하고 업그레이드해야 할 것입니다. 이는 역할 기반의 보안 인식 교육과 개발자를 위한 정기적인 보안 코딩 교육을 도입하는 것 외에도 추가로 요구되는 사항입니다.

교육에서 애자일 학습으로: 보안 코드 학습 플랫폼이 안전한 소프트웨어 개발 방식을 혁신하는 방법
SDLC 초기 단계부터 보안 코딩을 시작하여 개발자의 역량을 강화하고, 위험을 줄이며, 장기적으로 기술 부채를 낮추는 애자일 학습 플랫폼에 대해 알아보세요.

조직 계층 구조 내에서 소프트웨어 다시 생각하기
앱과 소프트웨어의 책임을 엄격한 계층 구조 내에서 정의하고 최소 권한 원칙을 적용함으로써, 우리는 어떠한 위협 환경 속에서도 앱과 소프트웨어가 안전하게 유지되고 지속적으로 성장할 수 있도록 보장할 수 있습니다.

선제적 보호: 국가 사이버 보안 전략을 활용한 지능형 위협 예방
CISA의 국가 사이버 보안 전략은 전반적인 소프트웨어 표준을 높이고 마침내 보안 역량을 갖춘 개발자들의 새로운 시대를 열 수 있는 최고의 기회입니다.

mvcRequestMatcher Spring 취약점에 대한 심층 분석
2023년 3월 20일, Spring Security 팀은 내부적으로 발견된 취약점인 CVE-2023-20860에 관한 블로그 게시물을 발표했습니다. `mvcMatchers` 사용과 관련된 접근 제어 문제라는 점 외에 상세한 정보는 공개되지 않았습니다. Spring 개발자들은 해당 문제를 해결했으며 버전 업데이트를 권장하고 있습니다. Secure Code Warrior는 보안을 최우선으로 생각하기에, 이번 `mvcRequestMatchers` 취약점을 심층 분석하여 근본적인 문제가 무엇인지 파악해 보기로 했습니다.

Secure Code Warrior의 CEO이자 공동 창립자인 피터 단히욱(Pieter Danhieux)은 "모든 사람은 사이버 보안에서 자신이 맡은 역할을 이해하고 실천해야 한다"고 강조합니다.
Secure Code Warrior의 CEO이자 공동 창립자인 Pieter Danhieux와의 CyberNews Q&A.

SDLC에서 생산성을 가속화하고 비용을 절감하는 핵심 전략
소프트웨어 개발 수명 주기에서 가장 큰 문제 중 하나는 개발자가 처음부터 코드를 안전하게 보호하는 방법을 배울 시간이 부족하다는 점입니다. 개발자들은 재작업과 수정에 수많은 시간을 낭비하고 있으며, 이는 수백만 달러의 기회비용 손실로 이어집니다. 신속한 보안 코딩이 어떻게 이러한 격차를 해소하고 생산성을 가속화할 수 있는지 알아보세요.
Secure Code Warrior의 새로운 기능: 코스 가이드라인, 참여 관리 및 새로운 콘텐츠
Secure Code Warrior의 새로운 기능: 코스를 관리하고 추가 콘텐츠를 탐색하는 새로운 방법을 경험해 보세요.

메타버스의 악의: 새로운 개척지에서 마주한 사이버 위협과의 싸움
최근 디지털 분야의 총아로 떠오른 메타버스는 코드 수준의 취약점과 사회 공학적 해킹을 위한 방대한 공격 표면을 새롭게 만들어내고 있습니다. 하지만 우리는 허상 위에 세워진 이 새로운 전장에서 싸울 준비가 전혀 되어 있지 않습니다.
개발자 주도 보안으로 기술 부채 완화하기
보안이 취약한 코드와 그로 인한 기술 부채를 해결하는 비용은 오늘날 기술 업계가 직면한 가장 큰 장애물 중 하나입니다. 확장 가능한 보안 코드 교육 프로그램을 도입하여 잘못된 코딩 패턴을 개선하고 소프트웨어 개발 주기 초기 단계에서 취약점을 탐지함으로써 기술 부채를 줄이는 방법을 확인해 보세요.

개발자는 "보안 코딩"을 어떻게 정의할까요?
무엇이 안전한 코딩 행위인가에 대한 인식은 여전히 논쟁의 대상입니다. Evans Data와 협력하여 진행한 최근 연구를 통해 이러한 견해가 명확히 드러났습니다. '2022년 개발자 주도 보안 현황(State of Developer-Driven Security 2022)' 설문조사는 1,200명의 현직 개발자들이 경험한 핵심 통찰을 심층적으로 다루며, 보안 영역에서 그들이 가진 태도와 직면한 과제를 조명합니다.

Coding Labs: Hands-on secure code for Developers
Learn how Coding Labs is like a personal trainer for developers- utilizing interactive, hands-on modules and intuitive feedback within a convenient in-browser IDE to help developers go from learning to doing faster than ever before.
Secure Code Warrior 8주년: 로켓에 탑승하세요
이번 주, Secure Code Warrior가 창립 8주년을 맞이했습니다. 8년이라는 시간은 아폴로 11호 임무 기간의 350배이자, 축구 경기 45,000회, 또는 슈퍼 마리오 오디세이를 5,696번 엔딩까지 플레이할 수 있는 긴 시간입니다. 반면, 자이언트 거북의 수명(참고로 250년입니다)과 비교하면 30분의 1에 불과하기도 하죠. 급성장하는 스타트업의 세계에서 지난 8년은 수많은 우여곡절과 교훈, 그리고 성취로 가득 찬 여정이었습니다. 사업 계획서를 처음 작성하던 당시에는 상상조차 하지 못했던 일들이 참 많았습니다.

2022년 결산 - Secure Code Warrior를 최대한 활용하는 데 도움이 되는 주요 하이라이트, 새로운 혁신 기술 및 리소스
Secure Code Warrior는 끊임없이 변화하는 오늘날의 보안 과제에 대응할 수 있도록 개발자와 조직에 필요한 역량을 갖추게 하고자 지속적으로 혁신하고 있습니다. 소프트웨어 개발 초기 단계부터 개발자 주도의 보안을 통해 조직의 소프트웨어를 안전하게 보호할 수 있도록, 올해 플랫폼에 추가된 주요 기능과 업데이트, 그리고 유용한 리소스와 가이드를 정리했습니다.

개발자 주도 보안의 투자 수익률(ROI)
기술 스택이나 추가 교육 프로그램에 투자할 때는 누구나 좋은 투자 수익률(ROI)을 기대하지만, 보안 분야에서는 단순한 ROI 계산을 넘어 장기적인 관점에서 접근해야 합니다. 개발자 주도형 보안에 대한 투자가 어떻게 값비싼 보안 사고와 생산성 손실, 누적된 기술 부채를 방지할 뿐만 아니라, 오늘날의 위협 환경에서 앞서 나갈 수 있는 선제적이고 비용 효율적인 전략을 구축하게 해주는지 확인해 보세요.

개발자 주도 보안을 위한 응집력 있는 접근 방식 수립
유명 Orion 관리 소프트웨어의 업데이트 프로세스를 악용하여 주요 기업 및 정부 기관을 포함한 18,000명 이상의 사용자를 감염시킨 SolarWinds 사태와 같은 대규모 보안 침해 사고에 대응하여, 개발자 주도의 보다 효과적인 보안 노력에 대한 요구가 거세지고 있습니다. 모든 규모의 조직이 '소프트웨어 공급망'에 의문을 제기하기 시작했으며, 소프트웨어를 개발하는 개발자들에게 검증된 보안 기술과 인식을 갖출 것을 요구하고 있습니다.
SCW 통합: 마이크로 러닝으로 평균 복구 시간(MTTR) 단축
탄탄한 기술 스택의 중요성은 누구나 잘 알고 있습니다. 코드의 취약점을 찾아 해결하고, 평균 복구 시간을 단축하며, 신뢰할 수 있는 강력한 솔루션을 활용하는 것이 바로 Secure Code Warrior 통합의 목표입니다. 개발자의 워크플로우에 마이크로 러닝을 도입하는 것이야말로 더 나은 학습과 신속한 문제 해결의 핵심입니다.

반복 가능한 안전한 코딩 기술로 시프트 레프트(및 규정 준수 달성)를 실현하세요
요즘 거의 모든 개발팀은 어떤 형태로든 규정 준수 교육을 실시합니다. 이는 기업이 업계 프레임워크나 정부 규정의 테두리 안에서 운영되도록 보장하기 위한 초기 인증 과정의 일부일 수도 있고, 연례 필수 교육이나 검토의 일환일 수도 있습니다. 조직이 기본적인 규정 준수 요건을 충족하지 못하면 직원들이 현실적으로 업무를 수행할 수 없기 때문에, 이는 매우 중요한 단계입니다.

잘못된 코딩 패턴은 심각한 보안 문제를 야기할 수 있습니다. 그런데 왜 우리는 이를 장려하고 있을까요?
개발자가 취약점을 효과적으로 줄이려면 취약점이 어떻게 작동하는지, 왜 위험한지, 어떤 패턴이 취약점을 유발하는지, 그리고 개발자의 관점에서 어떤 설계나 코딩 패턴으로 이를 해결할 수 있는지에 대한 근본적인 이해가 필요합니다. 단계별 학습 접근 방식을 통해 지식을 체계적으로 쌓아감으로써, 안전한 코딩과 코드베이스 보호, 그리고 보안 의식을 갖춘 개발자로 성장하는 데 필요한 전체적인 밑그림을 그릴 수 있습니다.

Secure Code Warrior, 가트너 '소프트웨어 엔지니어링 분야의 쿨 벤더: 개발자 생산성 향상' 부문 선정
2022년 가트너 소프트웨어 엔지니어링 부문 '쿨 벤더(Cool Vendors)' 보고서에서 개발자 보안 역량의 중요성이 강조되었습니다. 자세한 내용을 확인하고 전체 보고서를 읽어보세요.

보안 코드 정의하기
디지털 비즈니스를 이끄는 소프트웨어, 애플리케이션, 프로그램을 개발하는 개발자들은 이제 많은 조직의 핵심 인력이 되었습니다. 오늘날 대부분의 기업은 경쟁력 있는 애플리케이션과 프로그램 없이는, 혹은 웹사이트와 기타 인프라에 대한 24시간 접근성 없이는 수익성 있는 운영이 불가능합니다.
Python tarfile 모듈의 경로 탐색 버그 이해하기
최근 보안 연구팀이 Python의 tar 파일 추출 기능에서 15년 된 버그를 발견했다고 발표했습니다. 이 취약점은 2007년에 처음 공개되었으며 CVE-2007-4559로 추적되었습니다. 공식 Python 문서에 관련 주의 사항이 추가되기는 했으나, 버그 자체는 수정되지 않은 상태로 남아 있었습니다.

SCW의 새로운 기능: 코딩 랩, LMS 통합 등
Secure Code Warrior의 새로운 소식: Coding Labs를 통해 실습형 개발자 교육을 경험하고, 보안 코딩 교육 프로그램을 LMS와 통합하는 등 다양한 기능을 만나보세요.

하드코딩된 자격 증명은 보안 위험을 초래할 수 있습니다.
우버의 최근 보안 사고를 통해 하드코딩된 자격 증명 및 사회 공학적 해킹과 관련된 위험에 대해 알아보고, 조직이 왜 '시프트 레프트(shift left)'를 실천하고 개발자들에게 최신 보안 코딩 모범 사례를 교육하는 것이 중요한지 살펴보세요.

끝없이 확장되는 공격 표면의 시대, 예방이 답이다
소프트웨어 개발은 더 이상 고립된 영역이 아닙니다. 클라우드, 가전제품 및 차량에 내장된 시스템, 국가 핵심 기반 시설, 그리고 이 모든 것을 연결하는 API에 이르기까지 소프트웨어 기반의 위험 요소를 고려하면, 공격 표면은 경계 없이 통제 불가능한 수준으로 확장되었습니다.

우리는 오픈소스 소프트웨어 보안 동원 계획을 받아들일 만큼 성숙해졌을까요?
오픈소스 소프트웨어 보안 동원 계획은 개발자 주도의 보안을 향한 긍정적인 발걸음입니다. 하지만 우리는 조직이 최신 방어 전략을 구현할 만큼 충분히 성숙한지, 그리고 개발 팀이 그에 걸맞은 보안 인식과 역량을 갖추고 있는지 냉철하게 되돌아보고 평가해야 합니다.

개발 팀의 보안 성숙도 중요성
시프트 레프트(shift-left)를 실현하려면 개발 팀 내 보안 지식과 기술을 지속적으로 함께 향상시켜야 합니다.

API 보안: 불가능한 임무일까?
API 보안은 까다롭지만, 적절한 교육과 계획, 그리고 모범 사례에 집중한다면 가장 교묘한 취약점까지도 완화할 수 있습니다.

신규: Okta 워크플로우용 SCW 커넥터
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Secure Code Warrior 신규 기능: 2022년 5월
더 쉽고 강력해진 코스 제작 흐름, 얼리 액세스 토글, 그리고 SAP ABAP 교육 콘텐츠.

신규: ABAP 교육 콘텐츠로 안전한 SAP ABAP 코드를 더 빠르게 배포하세요
ABAP 개발자를 위한 실무 중심의 효과적인 보안 코딩 교육
Psychic Signatures - 알아야 할 모든 것
Psychic Signature 취약점은 인증과 같은 중요한 작업을 수행하는 시스템을 보호하는 ECDSA 서명 암호화 방식에 존재합니다. 해커는 이 취약점을 이용해 모든 서명 확인 절차를 우회할 수 있습니다. 이번 게시물에서는 이 취약점이 무엇인지, 그리고 이를 어떻게 완화할 수 있는지 설명하겠습니다.

NGINX 및 Microsoft Windows SMB 원격 프로시저 호출 서비스의 소프트웨어 취약점에 선제적으로 대응하세요
최근 NGINX에서 제로데이 취약점이 발견되었습니다. 이와 비슷한 시기에 Microsoft에서도 Windows RPC RCE 취약점이라는 또 다른 치명적인 취약점이 공개되었습니다. 이번 게시물에서는 이 두 가지 문제의 영향 범위와 위험을 완화할 수 있는 방법을 확인하실 수 있습니다.

제로데이 공격이 증가하고 있습니다. 이제 방어 체계를 구축할 때입니다.
제로데이 공격은 정의상 개발자가 악용 가능한 기존 취약점을 발견하고 패치할 시간을 전혀 주지 않습니다. 위협 행위자가 먼저 침투하기 때문입니다. 이미 피해가 발생한 후에는 소프트웨어 복구와 기업의 평판 회복을 위해 필사적으로 매달려야 합니다. 공격자는 항상 유리한 위치에 있으며, 이러한 격차를 최대한 줄이는 것이 무엇보다 중요합니다.

개발 팀의 우선순위 목록에서 보안 코드는 어느 정도의 비중을 차지하고 있나요?
2년 연속으로 Evans Data Corp.와 협력하여 전 세계 개발자 커뮤니티를 대상으로 포괄적인 설문조사를 실시했습니다. 보안 코딩 관행에 관한 기술, 인식, 행동을 비롯해 소프트웨어 개발 수명 주기(SDLC) 내에서의 체감 영향력과 관련성을 조사했습니다. 결과는 여러 면에서 매우 놀라웠습니다.

Spring 라이브러리의 새로운 취약점: 위험 여부 확인 및 대응 방법
최근 자바 커뮤니티에서 가장 널리 사용되는 라이브러리 중 하나인 Spring에서 원격 코드 실행(RCE)과 관련된 2가지 취약점이 공개되었습니다. "Spring4Shell" 및 "Spring Cloud Function"에 대해 알려진 세부 정보를 정리해 드립니다. 귀하의 시스템이 위험에 노출되어 있는지 확인하고, 만약 그렇다면 어떻게 대응해야 하는지 알아보세요.

2022년에 간과해서는 안 될 사이버 보안 문제
사이버 범죄자와의 싸움에서 우리는 그들의 움직임을 최대한 앞서 파악하고, 예방적 사고방식으로 그들의 활동 영역을 선제적으로 차단해야 합니다. 내년에 그들이 어떤 방식으로 위협을 가할지 예측해 보았습니다.

Trojan Source란 무엇이며 어떻게 소스 코드에 침투하는가
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

챔피언과 코치: 모든 개발팀에 두 역할이 모두 필요한 이유
사이버 보안 전략에서 뛰어난 성과를 거두고 있는 많은 기업은 공식적인 '보안 챔피언(Security Champion)' 프로그램을 도입하고 있습니다. 이 프로그램은 보안 분야에 재능과 열정을 가진 직원들에게 팀 간 가교 역할부터 보안 문화 확산, 모범 사례 감독에 이르기까지 핵심적인 보안 책임을 부여합니다.
일반적인 Java 실수를 방지하는 방법
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Secure Code Warrior와 함께한 7년, 이제야 비로소 실감이 나기 시작합니다.
생일은 우리가 이룬 성과를 되돌아보고, 팀을 축하하며, 자신감을 가지고 다가올 한 해를 맞이할 수 있게 해주는 소중한 계기입니다. 창립 7주년을 맞이한 지금, 저는 스스로에게 묻습니다. 우리가 해낸 걸까요? 이제 정말 어엿한 기업이 된 걸까요? 물론 우리는 성숙해졌지만, 처음 시작할 때 가졌던 호기심과 열정, 그리고 괴짜 같은 면모를 결코 잃지 않기를 진심으로 바랍니다.

비계 학습이 보안이 강력한 개발자를 양성하는 이유
업계 차원에서 개발자에게 보안 전문가가 되기를 기대해서는 안 되지만, 조직은 개발자가 더 높은 품질의 소프트웨어를 개발할 수 있도록 새로운 역량 강화 표준을 도입할 수 있습니다.

Log4j 취약점 설명 - 공격 벡터 및 예방 방법
2021년 12월, Java 라이브러리인 Log4j에서 Log4Shell이라는 치명적인 보안 취약점이 발견되었습니다. 이 글에서는 Log4Shell 취약점을 가장 이해하기 쉬운 형태로 분석하여 기본 개념을 파악할 수 있도록 돕고, 이 취약점에 대한 지식을 활용해 가상의 웹사이트를 직접 공격해 볼 수 있는 실습 환경을 소개합니다.

사이버 보안 업계 분석: 우리가 반드시 바로잡아야 할 또 다른 반복적 취약점
오늘날의 사이버 보안은 쉴 새 없이 쏟아지는 공격의 연속이지만, 우리는 이에 대응하기 위한 현실적인 조언이나 가장 빠른 해결책을 얻지 못하고 있습니다. 물론 각 보안 사고는 저마다의 특수성이 있고, 취약한 소프트웨어를 노리는 공격 경로 또한 무수히 많습니다. 범용적인 조언에는 한계가 있을 수밖에 없지만, 현재 업계의 모범 사례(best practice)라는 것조차 시간이 갈수록 그 허점이 더욱 분명하게 드러나고 있습니다.

보안 프로그램이 사고 대응에만 치중되어 있나요? 잘못된 방향입니다.
보안 사고가 크게 발생하지 않은 상황이라면, 보안 팀 외부에서는 사후 대응보다는 예방 중심의 접근 방식이 왜 중요한지 충분히 이해하지 못할 수 있습니다.
Make unit tests readable with Sensei and AssertJ
Implement unit test coding guidelines uniformly and consistently

바퀴 달린 API: 위험한 취약점을 찾아 떠나는 로드 트립
API 보안을 운에 맡기는 것은 나중에 반드시 문제를 일으키는 지름길입니다. 최악의 경우 치명적인 결과를 초래할 수 있으며, 최선의 경우에도 번거로운 재작업과 성능 저하를 피할 수 없습니다.

Joda-Time에서 java.time으로 마이그레이션하기
Joda-Time을 java.time으로 간편하게 마이그레이션하기

정부 공급망 파이프라인의 사이버 취약점 실태를 밝히다
사이버 보안이 중요하다는 것은 누구나 알지만, 공급망이라는 맥락에서 그것이 실제로 무엇을 의미할까요?

보안을 고려하는 개발자 여러분: AppSec이 여러분을 필요로 합니다!
개발자는 앱 보안(AppSec) 분야로 성공적으로 이직할 수 있는 유리한 위치에 있습니다.

보안 코딩 교육 투자를 위해 상사를 설득하는 방법
보안 코딩을 배우고 그 지식을 유지하는 과정은 본래 어려운 일처럼 느껴질 수 있지만, 올바른 도구와 문화가 뒷받침된다면 결코 그렇지 않습니다. 하지만 이해관계자와 상급자를 설득하여 적절한 교육에 투자하도록 만드는 일은 쉽지 않을 때가 많습니다. 그들의 지지를 이끌어내는 데 도움이 될 몇 가지 유용한 팁을 소개합니다.

개발자에게 동기를 부여하는 것이 더 나은 보안 관행을 만드는 핵심입니다
전문 개발자들은 DevSecOps를 도입하고 안전한 코드를 작성하기를 원하지만, 이러한 노력이 결실을 맺으려면 조직 차원의 전폭적인 지원이 뒷받침되어야 합니다.

최근 Apache 문제의 원인인 경로 탐색 취약점의 영향을 직접 경험해 보세요
10월 초, Apache는 경로 탐색(Path Traversal) 및 원격 코드 실행(RCE) 취약점을 해결하기 위해 2.4.49 버전을 출시했으나, 해당 수정 사항이 불완전하다는 점이 확인되어 2.4.50 버전을 추가로 발표했습니다. 저희는 실제 환경에서 이러한 위험을 직접 확인해 볼 수 있는 실습 환경을 마련했습니다. 지금 바로 체험해 보세요.

워리어 인사이드: 넬넷 - 보안 챔피언을 육성하고 내부로부터 보안 개발 문화를 조성하세요
미카 마르티네즈(Micha Martinez)는 넬넷(Nelnet)의 사이버 보안 분석가이자 영상 촬영 감독입니다. 그는 개발자를 위한 보안 코딩 교육 프로그램을 기획하면서 팀원들의 참여를 이끌어내기 위해 창의적인 방법을 도입했습니다. 그의 보안 코드 교육 프로그램 운영 방식이 매우 인상 깊어, 자세한 이야기를 듣기 위해 인터뷰를 진행했습니다.

OWASP 2021 리스트 개편: 새로운 대응 전략과 핵심 위협
취약점 카테고리 중 가장 악명 높았던 인젝션 공격이 이제는 접근 제어 실패에 밀려 최악의 취약점 1위 자리를 내주었습니다. 개발자들의 각별한 주의가 필요한 시점입니다.

향상된 보안 지능: 개발자의 NIST 대응 준비를 돕는 가이드 코스
개발자는 코드뿐만 아니라 보안 구성 및 액세스 제어를 가장 가까이에서 다루는 사람들 중 하나입니다. 이들의 보안 역량을 강화해야 하며, NIST가 제시한 높은 기준을 달성하기 위해서는 특히 대규모 개발자 그룹의 경우 실습 위주의 교육 과정이 효율적인 해결책이 될 수 있습니다.

전자레인지의 배신: 개발자가 마주할 차세대 보안 과제, 임베디드 시스템 보안
웹 기반 소프트웨어, API, 모바일 기기와 마찬가지로 임베디드 시스템의 취약한 코드 역시 공격자에게 발견될 경우 악용될 수 있습니다.

보안 개발은 앱 보안의 면역 체계가 되어야 합니다
애플리케이션 보안 전문가로서 귀하의 업무는 조직 애플리케이션의 사이버 안전을 보장하는 것입니다. 하지만 애플리케이션이 구동되는 코드를 직접 작성하는 것은 귀하의 책임이 아닙니다. 이는 개발 팀 엔지니어들의 몫이죠. 그렇다면 보안을 고려하여 시스템을 개발하도록 하려면 어떻게 해야 할까요?

임베디드 시스템에서 엔드투엔드 보안이 중요한 이유
이 글에서는 임베디드 시스템 보안에 대한 전반적인 내용을 다룹니다. 임베디드 보안의 기본 정의부터 시작하여, 관련 과제와 일반적인 해결책, 그리고 아직 해결되지 않은 과제들에 대해 살펴보겠습니다.
MISRA C 2012와 MISRA C2 비교 - 전환 방법
이번 게시물에서는 MISRA C 2012 표준과 C2를 비교하고, 새로운 표준으로 전환하는 과정을 안내해 드립니다. 또한 안전한 임베디드 시스템 구축을 위해 왜 MISRA 준수가 필요한지 설명하겠습니다.

임베디드 장치 및 임베디드 시스템 개발 개요
이 게시물에서는 임베디드 장치와 임베디드 시스템 개발에 대한 전반적인 내용을 다룹니다.

Warrior Insider: Contrast Security - 맥락 기반 학습으로 개발자에게 효과적인 사이버 보안 교육 제공하기
Contrast Security의 Larry Maccherone과 함께 맥락 기반 학습(contextual learning)을 통해 개발자에게 안전한 코딩 교육을 성공적으로 제공하는 방법에 대해 이야기를 나누었습니다. 개발자의 일상 업무와 워크플로를 방해하지 않으면서 핵심 보안 교육을 제공하는 방법을 확인해 보세요.

사이버 보안에서 인적 요소를 절대 간과해서는 안 되는 이유
최근 당사의 회장 겸 CEO인 피터 단휴(Pieter Danhieux)가 포브스 기술 위원회(Forbes Technology Council)에 기고한 첫 번째 게시물이 공개되었습니다. 해당 게시물에서는 사이버 공격과 데이터 유출을 방지하기 위한 핵심 방안으로 개발자의 역량 강화를 통해 더욱 안전한 코드를 작성하는 방법을 상세히 다루었습니다.

보안이 취약한 API는 기업의 명성을 바다로 휩쓸어 버릴 수 있습니다.
API 보안은 대부분의 보안 전문가들이 항상 염두에 두고 있는 문제이며, 우리는 이에 대응할 수 있는 지식을 갖춰야 합니다.
NIST와 함께하는 도약: 사이버 방어의 미래에 대한 인간 중심의 관점
최근 바이든 행정부의 사이버 보안 행정 명령은 보안 업계에서 큰 화제가 되고 있습니다. 특히 개발자들이 일상적인 업무에서 보안 코딩 모범 사례를 적용하는 것이 얼마나 중요한지 설득하려는 이들에게는 더욱 그렇습니다.

워리어 인사이드: Selligent - 비즈니스 확장 시 사이버 보안이 중요한 이유
최근 저희는 Selligent Marketing Cloud의 소프트웨어 엔지니어인 Dimitri Vanderhaeghe와 이야기를 나누었습니다. Selligent Marketing Cloud는 고도로 통합된 AI 기반 옴니채널 마케팅 자동화 플랫폼으로, 야심 찬 B2C 마케터들이 오늘날의 연결된 소비자와의 모든 상호작용 순간을 극대화할 수 있도록 지원합니다. 빠르게 성장하는 B2C 기술 기업에게는 시장의 증가하는 요구를 충족하며 규모를 확장하는 것이 무엇보다 중요합니다. 이러한 요구를 충족하기 위해서는 사이버 보안, 특히 개발자 주도의 보안 역량 강화 프로그램에 중점을 두어야 합니다.

DevSecOps의 부상과 조직에 있어 '시프트 레프트(shift left)'가 갖는 진정한 의미.
충격적인 통계 하나를 말씀드릴까요? 중소기업의 60%가 사이버 공격을 받은 후 6개월 이내에 폐업합니다. 대기업들은 수백만, 심지어 수십억 달러의 손실을 입고 브랜드 평판까지 무너지고 있습니다. 조직들이 보안 코딩 관행을 적극적으로 도입함에 따라 '시프트 레프트(shift left)' 현상이 나타나고 있습니다. DevSecOps의 부상과 함께, 이제는 SDLC 초기 단계부터 보안 코드가 핵심적인 요소로 자리 잡고 있습니다.
Sensei Feature Highlight: Library Scope
Discover more about the most loved features of Sensei.

보안 코딩 관행의 혁신적인 힘을 통해 고품질 코드를 더 빠르고 자신 있게 배포하세요.
IBM의 연구에 따르면, 출시 후 취약점을 수정하는 비용은 초기 단계에서 발견하여 수정하는 것보다 30배나 더 많이 듭니다. 이러한 점을 고려할 때, 앞서 나가는 CIO들이 보안 코딩 관행을 도입하는 것은 놀라운 일이 아닙니다. 이는 개발자가 처음부터 더 안전한 코드를 작성할 수 있도록 교육하고 장비를 갖추게 함으로써, 개발자를 조직의 '최전방 방어선'으로 만드는 것을 의미합니다.
보안 코드 교육 = 더 나은 코드 + 더 빠른 출시일
조직을 위한 고품질 보안 코드 교육의 잠재적 영향은 무엇이며, 과연 투자할 가치가 있을까요?
보안 코딩을 중심으로 한 조직 재정렬: 장애물, 우려 사항 및 실질적인 해결책
오늘날처럼 고도로 연결된 세상에서 거의 모든 조직은 공통된 아킬레스건을 가지고 있습니다. 코드 내의 단 하나의 취약점이나 허점만으로도 고객 데이터 유출, 평판 훼손, 막대한 재정적 손실이 발생할 수 있습니다. 보안 코딩을 중심으로 조직을 정렬하는 것이 그 어느 때보다 중요해졌지만, 이를 실현하는 것은 말처럼 쉽지 않습니다.

공인 보안 인식: 개발자 역량 강화를 위한 행정명령
미국 연방 정부의 최신 행정 명령은 기능적 사이버 보안의 여러 측면을 다루고 있지만, 특히 개발자가 미치는 영향과 개발자에게 검증된 보안 기술 및 인식이 필요하다는 점을 처음으로 명시했습니다.
관리자와 보안 챔피언은 안전한 코딩 관행을 이끄는 핵심 인플루언서이자 길잡이입니다.
현재 개발자 중 보안 코드 관행이 모두의 책임이라고 생각하는 비율은 15%에 불과합니다. 보안 위협이 날로 거세지는 오늘날, 이는 결코 충분하지 않습니다. 이제는 변화가 필요합니다. 건강한 앱 보안(AppSec) 문화를 조성하는 핵심은 보안에 영향을 미치는 주요 요인(그리고 영향력 있는 인물!)을 파악하는 데 있습니다.

39초마다 사이버 공격이 발생합니다. 정부는 과연 이에 맞설 준비가 되었을까요?
사이버 보안 모범 사례에 있어 사람 중심의 접근 방식을 강화해야 합니다. 이는 자동화나 도구에 과도하게 의존하거나 이미 발생하여 고착화된 문제를 사후에 수습하는 방식보다 훨씬 더 나은 결과를 가져올 것입니다.
보안 코딩과 관련하여 개발팀이 가장 고민하는 문제는 무엇일까요?
보안이 취약한 코드는 기업에 수백만 달러의 손실을 초래합니다. 그렇다면 안전한 코딩 관행을 도입하는 데 걸림돌이 되는 것은 무엇일까요? 소프트웨어 없이는 아무것도 할 수 없는 오늘날, 코드의 보안을 확보하는 것은 매우 중요합니다. 기업의 브랜드 평판과 재무적 생존 가능성이 여기에 달려 있기 때문입니다. 하지만 안전한 코딩에 대해서는 많은 우려가 존재하며, 이를 완전히 효과적으로 도입하는 데에는 여러 장벽이 있습니다. 그 어느 때보다 새로운 업무 방식이 필요한 시점입니다.
소프트웨어 개발에서 보안 코드가 새로운 성공 지표가 된 이유
지난 몇 년간 시장 출시 속도를 높이기 위해 네트워크 보안, 테라바이트 단위의 민감한 고객 데이터, 그리고 무엇과도 바꿀 수 없는 브랜드 평판 등 많은 것들이 희생되었습니다.

가장 가까운 곳에 숨겨진 위협: 솔라윈즈(SolarWinds) 사태가 단순한 사이버 공격 이상의 의미를 갖는 이유
사이버 보안 업계의 크리스마스를 망칠 만한 사건이 있다면, 그것은 바로 미국 정부 역사상 최대 규모의 사이버 첩보 사건으로 기록될 파괴적인 데이터 유출 사고일 것입니다.
더 나은 보안 코딩 성과를 위한 보안 코드 교육 구성 방법
개발자를 위한 보안 코드 교육의 교육적 성과는 기대에 미치지 못하는 경우가 많습니다. 많은 기업이 큰 비용을 투자하지만, 실제 현장에서 얻는 효과는 미미합니다. 그럴 만한 이유가 있습니다.
현재의 보안 코드 교육은 개발자들의 기대에 미치지 못하고 있습니다.
데이터 유출 사고와 그로 인한 피해 비용이 계속 증가함에 따라, 전 세계적으로 쏟아져 나오는 코드의 양은 보안 전문가 혼자 감당하기에는 너무 방대해졌습니다. 기업은 보안 코딩 역량을 갖춘 개발자를 필요로 하며, 개발자들 또한 커리어 성장을 위해 이러한 역량이 필수적임을 잘 알고 있습니다. 하지만 기존의 보안 코딩 교육은 이러한 요구를 충족시키지 못하고 있습니다. 그렇다면 개발자들이 진정으로 원하는 보안 코딩 교육은 무엇일까요?
보안 코드 교육이 효과적이지 않은 이유 (그리고 해결 방법)
지루해, 지루해, 너무 지루해! 보안 코드 교육에 대해 이야기할 때마다 개발자들에게 가장 흔히 듣는 반응 중 하나입니다. Secure Code Warrior는 더 나은 방법이 분명히 있다고 믿습니다.

AppSec 도구가 만능 해결책이라면, 왜 많은 기업이 이를 제대로 활용하지 못하고 있을까요?
AppSec 도구가 기대만큼 활용되지 않는 데에는 몇 가지 이유가 있습니다. 이는 도구 자체나 그 기능의 문제라기보다는, 보안 프로그램 전체와 도구가 어떻게 통합되느냐의 문제입니다.

개발자들은 보안 코딩을 배울 동기가 충분한데, 왜 배우지 않는 걸까요?
개발자가 보안 코딩을 학습하려는 주된 동기는 무엇이며, 이를 어떻게 활용하여 성공적인 애플리케이션 보안 프로그램을 설계하고 구현할 수 있을까요?
안전한 코딩의 미래에서 인간의 역할은 무엇일까요?
사이버 위협이 날로 증가함에 따라 기업들은 보안, 실용성, 속도 사이에서 매일 타협하고 있으며, 이 과정에서 위험에 노출되고 있습니다.
코드 보안을 책임질 영웅이 필요합니다. 개발자 여러분, 준비되셨나요?
사이버 위협이 끊임없이 증가하는 오늘날, 여러분의 개발자들은 충분히 대비하고 있습니까? 보안 코딩의 핵심 요소인 개발자가 연결된 세상을 안전하게 지키는 데 필요한 역할을 수행할 준비가 되어 있을까요? 이 질문에 답하기 위해 Secure Code Warrior와 Evans Data Corp가 공동으로 진행한 개발자의 보안 코딩 태도, 보안 코딩 관행 및 보안 운영에 관한 최근 연구 결과를 살펴보겠습니다.
사람 중심의 보안 코딩을 통해 사후 대응에서 선제적 대응으로 전환하기
지난 20년 넘게 가장 많은 보안 침해를 일으킨 소프트웨어 취약점 10가지는 여전히 동일합니다. 그럼에도 많은 기업은 여전히 침해 사고가 발생한 후에야 사후 대응에 나서며, 그로 인한 인적·사업적 피해를 수습하는 데 급급한 실정입니다. 하지만 최근 발표된 연구 결과는 이제 사람이 주도하는 새로운 방향성을 제시하고 있습니다.

생일 축하해 SQL 인젝션, 절대 사라지지 않는 버그여
SQL 인젝션이 탄생한 지 22년이 되었습니다. 이제는 술을 마셔도 될 만큼 성숙한 취약점이 되었지만, 우리는 이를 완전히 근절하기는커녕 여전히 휘둘리고 있습니다.


DEVOPSdigest: 이카루스의 날개: AI 생성 코드를 도입하기 전 던져야 할 3가지 질문
2026년, 기업들은 AI 사용량을 기준으로 ROI를 측정하는 것이 얼마나 위험한지 뼈저린 교훈을 얻었습니다. 2026년 3월, 우버는 커밋된 코드의 약 70%가 AI로 생성되었다고 밝혔습니다. 한 달 뒤, 우버는 연간 Claude Code 및 Cursor 예산을 불과 4개월 만에 모두 소진했다고 공개했습니다. 5월에 이르러 우버는 이러한 사용 통계가 실제 유용한 기능 출시로 이어지지 않았음을 인정했습니다.
AIThority: Secure Code Warrior 연구 결과, 선별된 보안 규칙 세트를 적용하면 AI 생성 코드의 측정된 위험을 최대 70%까지 줄일 수 있음
새로운 SCW AI 신뢰 지수 조사 결과에 따르면 모호한 프롬프트는 신뢰할 수 없으며, 하니스(harness) 프롬프트는 위험을 줄여주지만 AI에 더 많은 비용을 투자한다고 해서 보안 코드가 보장되지는 않습니다.
LeadDev: 모델보다 중요한 AI 코딩 규칙
팀의 AI 보안 계획이 모델에게 “안전한 코드를 작성하라”는 한 줄짜리 지침에 불과하다면, 이는 실질적인 효과가 거의 없습니다. 첫날에 쉽게 추가하고 금방 잊어버리기 딱 좋은 문구일 뿐입니다.
11월 17일에 발표된 Secure Code Warrior의 AI 신뢰 지수(AI Trust Index) 2차 보고서가 이를 뒷받침합니다.
ITWire: Secure Code Warrior 연구 결과, 선별된 보안 규칙 세트를 적용하면 AI 생성 코드의 측정된 위험을 최대 70%까지 줄일 수 있음
새로운 SCW AI 신뢰 지수 조사 결과에 따르면 모호한 프롬프트는 신뢰할 수 없으며, 하니스(harness) 프롬프트는 위험을 줄여주지만, AI에 더 많은 비용을 투자한다고 해서 반드시 안전한 코드가 보장되지는 않습니다.
AI 투데이: 시큐어 코드 워리어(Secure Code Warrior) 연구에 따르면, 선별된 보안 규칙 세트를 적용할 경우 AI가 생성한 코드의 측정된 위험을 최대 70%까지 줄일 수 있는 것으로 나타났습니다.
AI 소프트웨어 거버넌스 및 시큐어 코딩 교육 분야의 선도 기업인 Secure Code Warrior가 SCW AI 신뢰 지수(AI Trust Index)의 2차 조사 결과를 발표했습니다. 이 지수는 주요 AI 모델이 보안 취약점이 있는 코드를 얼마나 자주 생성하는지 측정하는 실시간 벤치마크입니다.
VMBlog: Secure Code Warrior 연구 결과, 선별된 보안 규칙 세트 적용 시 AI 생성 코드의 측정 위험 최대 70% 감소
Secure Code Warrior는 주요 AI 모델이 보안 취약점이 포함된 코드를 생성하는 빈도를 측정하는 실시간 벤치마크인 SCW AI Trust Index의 두 번째 조사 결과를 발표했습니다. OpenAI, Anthropic, Google, Alibaba, Mistral 등 30개 이상의 모델을 평가한 결과, 지난 12개월 동안 AI 모델의 성능이 향상되었으며, 선별된 보안 규칙을 적용했을 때 취약한 코드 생성이 눈에 띄게 줄었고, 저가형 모델이 플래그십 모델보다 오히려 위험도가 낮을 수 있다는 사실이 확인되었습니다.
Secure Code Warrior 연구 결과, 선별된 보안 규칙 세트 적용 시 AI 생성 코드의 측정된 위험 최대 70% 감소
AI 소프트웨어 거버넌스 및 시큐어 코딩 교육 분야의 선도 기업인 Secure Code Warrior가 주요 AI 모델이 보안 취약점이 있는 코드를 얼마나 자주 생성하는지 측정하는 실시간 벤치마크인 SCW AI 신뢰 지수(SCW AI Trust Index)의 2차 조사 결과를 오늘 발표했습니다.
Techpartner.news: Secure Code Warrior, 비기술직 임직원 대상 AI 리터러시 교육 실시
Secure Code Warrior는 마케팅, 재무, 인사, 운영 등 다양한 부서의 비개발직군 임직원을 위한 AI 리터러시 프로그램인 Citizen AI를 출시했습니다.
포브스: AI 기반 업무 환경을 안전하게 구축하기 위한 세 가지 질문(과 답변)
핵심 전문가들이 다른 기술과 마찬가지로 AI를 도입하고 있다는 사실은 놀라운 일이 아닙니다. 대다수의 비즈니스 및 기술 분야 고위 리더들은 AI가 핵심 기능에 내재되어 있으며 기업 전반에 걸쳐 "광범위하게 배포"되었다고 답했습니다. 5명 중 4명은 내년 안에 AI 에이전트가 조직의 핵심적이고 영향력 있는 결정을 내릴 것으로 예상합니다. 5명 중 3명은 AI 기반 업무 환경에 대비하기 위해 직무 역할을 재설계했다고 밝혔습니다.
SecurityBrief UK: CISO가 AI 기반 소프트웨어 개발 보안을 위해 취해야 할 4가지 단계
생성형 AI를 소프트웨어 개발에 활용할지 여부에 대한 논쟁은 사실상 끝났습니다. 2년간의 빠른 도입 과정을 거치며, AI가 생성한 코드는 이제 기업 소프트웨어 개발의 확고한 일부로 자리 잡았습니다.
최고정보보호책임자(CISO)들에게 더 시급한 문제는 생성형 AI와 점차 자율성을 더해가는 AI 에이전트가 소프트웨어 개발에서 더 큰 비중을 차지하게 됨에 따라 어떻게 보안과 규제 준수 상태를 유지할 것인가 하는 점입니다.
ITWire: 소프트웨어 보안에서 아키텍처 의도가 중요해지는 이유
에이전트형 AI가 소프트웨어 개발을 가속화함에 따라, 기존의 인간 중심 코드 리뷰는 심각한 병목 현상을 초래할 위험이 있습니다. 개발자들은 AI가 생성한 코드가 어떻게 작성되고 배포되는지를 관리할 수 있도록, 명확한 아키텍처 원칙과 보안 가이드라인을 수립하여 개발 초기 단계에 집중해야 합니다.
Unite.AI: AI는 새로운 내부 위협이지만, 이에 대응하려는 계획은 한 단계 늦었습니다
Hugging Face 침해 사고와 유사한 사건들이 업계에 큰 충격을 주었지만, 조직은 AI 모델 계층이 아닌 SDLC에 집중해야 합니다.
Security Brief: Secure Code Warrior 창립자, NSW 올해의 기업가로 선정
Secure Code Warrior의 공동 창립자인 피터 단히욱(Pieter Danhieux)과 파테마 베이둔(Fatemah Beydoun)이 2026년 피어시 재단(Pearcey Foundation) NSW 올해의 기업가로 선정되었습니다.
Government News: 사이버 위협을 가속화하는 AI
지난주 발생한 온라인 보안 침해 사고는 AI가 기계적인 속도로 취약점을 찾아낼 수 있음을 보여주었지만, 전문가들은 GN에 동일한 기능이 사이버 공격 증가의 원인이 될 수도 있다고 경고합니다.
피어시 재단: 사이버 보안을 게임으로 바꾼 최신 피어시상 수상자들의 성과
Secure Code Warrior 공동 창립자, 2026 NSW 피어시(Pearcey) 올해의 기업가상 수상
Cyber Daily: 업계의 목소리 – 10부: 2026년 사이버 보안 인식의 달
“조직은 모든 직원이 AI 결과물을 검토하고, 자격 증명을 안전하게 관리하며, 코드가 프로덕션 환경에 배포되기 전에 보안 결함을 식별할 수 있는 실무적 판단력을 갖추도록 해야 합니다.” – 피터 단히욱(Pieter Danhieux), Secure Code Warrior 공동 창립자 겸 CEO
SecurityWeek: AI 소프트웨어 보안의 핵심은 속도가 아니라 성숙도입니다
개발자가 AI 도입 단계의 어디에 위치해 있는지는 보안 위험을 해결하는 방식에 실질적인 영향을 미칩니다.

기술 의사결정: 토큰의 함정을 주의하세요. 비용 절감이 보안 위험을 키울 수 있습니다
에이전트형 AI의 방대한 토큰 소비는 기업에 상당한 예상치 못한 비용 부담을 안겨줄 수 있습니다. 하지만 보안에 미칠 영향을 제대로 평가하지 않은 채 비용 절감만을 시도한다면 오히려 더 큰 대가를 치르게 될지도 모릅니다.
TechRound: 모든 기업이 따라야 할 단 하나의 사이버 보안 조언은 무엇일까요? 전문가들의 의견을 들어봅니다
사이버 보안 인식의 달을 맞이한 지금, AI는 디지털 격차의 양면을 모두 가속화하며 사이버 보안의 균형을 업계의 기존 예측치를 넘어선 지점으로 밀어붙이고 있습니다.
Techstrong.ai: AI 거버넌스의 연극: '끄기' 스위치를 만드는 사람은 누구인가?
경력을 어느 정도 쌓은 사람이라면 누구나 다루기 힘든 직원을 한두 번쯤은 겪어봤을 것입니다. 업무 능력은 뛰어나지만 까다로운 직원은 흔히 '디바'라고 부르며 좋게 포장하곤 합니다. 반면, 업무 성과는 평범하면서 상사의 지시까지 무시하는 직원들은 조직에 더 큰 피해를 주기 전에 정리되는 경우가 많습니다.

KBI 미디어: 에이전트형 AI 시대, 더욱 중요해진 설계 단계부터의 보안(Security by Design)
MCP와 에이전트형 AI 도입이 가속화됨에 따라, 최근 발표된 NSA의 지침은 조직이 자율 시스템에 '설계 단계부터 보안(secure-by-design)' 원칙을 적용하는 방식을 재고해야 할 필요성을 강조하고 있습니다.
SecurityBrief UK: AI로 인한 사이버 위험 증가, 기업들의 복원력 강화 경쟁 가속화
Hitachi Vantara와 Secure Code Warrior는 사이버 보안 인식의 달을 맞아 AI의 확산이 기업의 사이버 위험 환경을 재편하고 있다고 경고했습니다.
양사는 공격자들이 AI를 활용해 공격 속도를 높이고 규모를 확장하고 있다고 지적했습니다. 또한 규제 당국이 운영 복원력과 데이터 처리에 대한 감독을 강화함에 따라 기업들이 데이터 거버넌스와 복구 계획을 강화해야 하는 압박을 받고 있다고 경고했습니다.
SMBtech: 2026 사이버 보안 실천의 달: 호주 업계 반응 및 논평
사이버 보안 실천의 달(전 세계적으로는 사이버 보안 인식의 달로 알려짐)은 매년 10월 호주에서 진행되는 인식 제고 캠페인으로, 개인과 기업이 일상적인 습관을 통해 온라인 보안을 강화하도록 장려합니다.
정부 뉴스: 신화적 순간을 넘어
최근 메디케어(Medicare) 데이터 유출 사례에서 볼 수 있듯이, 기계 속도로 이루어지는 사이버 공격은 더 이상 미래의 시나리오가 아닌 현실이 되었습니다. 정부는 이제 이를 심각한 당면 과제로 인식해야 합니다.
VMBlog: 2026년 사이버 보안 인식의 달: 업계 전문가들이 전하는 핵심 조언
10월은 사이버 보안 인식의 달입니다. 지난 1년을 돌아보면 사이버 위협은 잠시도 멈추지 않았습니다. AI 기반 피싱 캠페인과 딥페이크를 이용한 사회 공학적 해킹부터 병원, 학교, 지방 자치 단체를 겨냥한 끊임없는 랜섬웨어 공격까지, 2026년 보안 팀은 쉴 틈 없는 한 해를 보냈습니다. 30년째를 맞이한 이 연례 행사는 잠시 멈춰 서서 우리가 정말 안전해지고 있는지, 아니면 그저 바빠지기만 한 것인지 자문해 볼 수 있는 중요한 기회입니다.
CSO Online: 에이전트의 선 넘는 행동 지속으로 GPT 6.1 Astra 개발 중단한 OpenAI
OpenAI는 내부 테스트 결과 안전성 및 정렬(alignment) 관련 문제가 발견됨에 따라 10월 출시 예정이었던 아스트라(Astra) 업데이트를 중단했습니다. 이는 최근 회사 내부에서 점점 더 큰 우려를 낳고 있는 사안입니다.
Cyber Magazine: OpenAI의 호주 정부 웹사이트 해킹에 대한 전문가들의 반응
OpenAI 에이전트가 비교적 평범한 조사 업무를 수행하던 중 호주 정부 웹사이트에 "침투"하는 사건이 발생했으며, 이는 이러한 유형의 첫 사례 중 하나로 기록되고 있습니다.
포브스: OpenAI 메디케어 해킹으로 드러난 통제 불능 AI 에이전트 위기
이번 사건은 앞서 발생한 AI 에이전트 침해 사고들의 연장선상에서 정렬되지 않은 AI의 위험성, 개발자의 책임, 그리고 미흡한 사고 공개 프로토콜이라는 중대한 문제들을 다시 한번 부각시켰습니다. 전문가들은 향후 발생할 수 있는 치명적인 사고를 예방하기 위해 기술적 한계 설정, 철저한 모니터링, 그리고 의무적이고 신속한 보고 체계가 시급하다고 강조합니다.
Cyber Daily: 업계 반응: 메디케어의 OpenAI 사이버 침해 사고
지난 6월, 메디케어(Medicare)를 포함한 최소 3개의 정부 시스템이 AI 에이전트에 의해 해킹당했습니다. 업계 관계자들은 뒤늦게 밝혀진 이번 사태에 큰 충격을 받고 있습니다.
ITWire: 글로벌 AI 규제: 누가 주도하고 있으며, 앞으로 무엇이 올 것인가?
전 세계적인 AI 규제 속도를 따라잡는 것은 기술 발전 속도를 따라잡는 것만큼이나 어려워지고 있습니다. 보안 리더들에게는 매주 새로운 기술 발전, 규제 제안, 정책 변화가 쏟아지며, 이는 이미 복잡한 위험 환경을 더욱 가중시키고 있습니다.
기술 결정: AI 위협이 증가함에 따라 위협 모델링의 중요성이 더욱 커지고 있습니다
위협 모델링은 심층 방어 체계를 갖춘 성숙한 사이버 보안 조직에게는 결코 새로운 개념이 아닙니다. 이는 오랫동안 예방적 보안의 핵심 요소로서, 기업이 취약점을 악용당하기 전에 미리 파악하고 대응할 수 있도록 지원해 왔습니다.
영국 보안 브리핑: Secure Code Warrior, Citizen AI 교육 프로그램 출시
Secure Code Warrior는 비개발직군 임직원이 책임감 있게 AI를 도입하고 활용할 수 있도록 돕는 AI 리터러시 교육 프로그램인 'Citizen AI'를 출시했습니다.
ITWire: Secure Code Warrior, 전사적 차원의 AI 준비 태세 및 책임 있는 사용 역량 강화를 위한 '시티즌 AI 사이버 보안 교육' 출시
새로운 AI 리터러시 프로그램은 비개발직군 직원들이 AI 기반 워크플로우를 안전하게 도입하는 데 필요한 판단력, 위험 인식 능력, 책임감 있는 사용 습관을 갖추도록 지원합니다.
VMBlog: Secure Code Warrior, 전사적 차원의 AI 활용 역량 및 책임감 있는 사용 능력 함양을 위한 Citizen AI 사이버 보안 교육 출시
Secure Code Warrior가 기업이 책임감 있는 AI 도입에 대비한 인력을 양성할 수 있도록 비개발 직군 직원을 위해 특별히 설계된 새로운 AI 리터러시 프로그램인 Citizen AI by Secure Code Warrior의 출시를 발표했습니다. Citizen AI는 기업이 AI 관련 인적 위험을 줄이고, 전사적인 AI 거버넌스 이니셔티브를 지원하며, 직원의 AI 사용 자신감을 높이고, 안전한 AI 기반 워크플로 도입을 가속화하도록 지원합니다.
SD Times: Secure Code Warrior, 'Citizen AI' 사이버 보안 교육 출시
AI 소프트웨어 거버넌스 및 개발자 보안 역량 강화 분야의 선두 주자인 Secure Code Warrior는 오늘 비개발직군 임직원을 위한 새로운 AI 리터러시 프로그램인 'Citizen AI by Secure Code Warrior'를 발표했습니다. 이 프로그램은 조직이 책임감 있는 AI 도입을 준비할 수 있도록 지원하기 위해 설계되었습니다.
Secure Code Warrior, 비즈니스 전반의 AI 준비 및 책임 있는 활용 역량 강화를 위한 Citizen AI 사이버 보안 교육 출시
새로운 AI 리터러시 프로그램은 비개발직군 직원들이 AI 기반 워크플로우를 안전하게 도입하는 데 필요한 판단력, 위험 인식 능력, 책임감 있는 사용 습관을 갖추도록 지원합니다.
SD Times: 시티즌 개발자가 새로운 기업 보안 위협 요소로 떠오르고 있습니다. 그런데 왜 아무도 경고하지 않는 걸까요?
기업들은 AI 기반 소프트웨어 개발을 위한 거버넌스 및 개발자 교육 프로그램을 마련할 때 중요한 핵심을 놓치고 있습니다.
CIO의 영향력: 소프트웨어 개발 내 AI 활용 수칙: CISO가 지금 바로 도입할 수 있는 4단계 프레임워크
소프트웨어 개발 업체들이 직면한 문제는 생성형 AI를 코딩에 활용할지 여부나 생성형 AI가 작성하는 코드 비중이 조만간 늘어날 것인지가 아닙니다. 이는 이미 지난 24개월 동안 돌이킬 수 없는 흐름이 되었습니다. 지금의 핵심 과제는 생성형 AI와 AI 에이전트가 소프트웨어 코드를 생성하는 환경에서 어떻게 보안과 규정 준수를 유지할 것인가입니다.
VMBlog: 2026년 내부자 위협 인식의 달: 전문가 인사이트
매년 9월은 '내부자 위협 인식의 달'로서, 가장 치명적인 보안 사고 중 일부는 외부 공격자의 침입이 아닌 내부에서 발생한다는 사실을 상기시켜 줍니다. 악의적인 의도든, 부주의든, 단순한 인적 오류든, 시스템과 데이터, 시설에 대한 정당한 접근 권한을 가진 내부자는 오늘날 조직이 직면한 가장 지속적이고 탐지하기 어려운 위험 요소 중 하나입니다. 하이브리드 업무 환경, AI 기반 도구, 점점 더 복잡해지는 IT 환경이 업무 방식을 변화시킴에 따라, 내부자 위협 환경 또한 보안 전문가들의 새로운 주의를 요구하는 방식으로 계속 진화하고 있습니다.
정보 보안 트렌드: 아키텍처 의도는 미래 소프트웨어 보안의 초석입니다.
에이전트형 AI가 생산성을 더욱 높이면서, 사람의 코드 리뷰가 심각한 병목 현상이 되고 있습니다. 개발자들은 더 상위 단계로 이동하여 AI가 규칙을 준수하도록 기본 원칙을 수립해야 합니다.
포브스: 새로운 개척지: NSA, AI 도입을 위한 '설계 단계부터의 보안' 고려 사항 제안
지난 10년 넘게 '설계 단계부터의 보안(security by design)' 원칙을 강조해 온 사이버 보안 업계는 인공지능(AI)이 초래하는 위험에 경악을 금치 못하고 있습니다. 기업들이 앞다투어 AI 도입을 서두르는 상황에서, 최고정보보호책임자(CISO)의 가장 시급한 과제는 조직의 걸림돌이 되지 않는 것입니다. 하지만 효과적인 AI 활용 및 거버넌스, 가시성, 추적성이 뒷받침되지 않는다면 기업은 AI 리스크에 속수무책으로 당할 수 있습니다.
Techpartner.news: Secure Code Warrior, 소프트웨어 개발 내 AI 사용 관리를 위한 프레임워크 발표
Secure Code Warrior는 기존의 소프트웨어 개발 수명 주기(SDLC)에서 이른바 에이전트 기반 개발 수명 주기(ADLC)로 산업이 변화함에 따라, 조직이 소프트웨어 개발 과정에서 AI 사용을 관리할 수 있도록 돕는 프레임워크인 SCW AI 도입 모델을 발표했습니다.
DevOps.com: LLM은 안전한 소프트웨어를 구축하는 데 있어 동일하게 우수할까(혹은 부족할까)?
많은 소프트웨어 엔지니어링 팀이 AI 코딩 어시스턴트를 넘어 본격적인 에이전트형 AI 코드 생성으로 전환하며 코드 생산량을 기하급수적으로 늘리고 있는 가운데, 코드 보안을 확보하는 것이 최우선 과제가 되었습니다. 본 연구는 AI 보조 또는 에이전트형 코드 개발을 도입하려는 조직을 위한 실질적인 지침을 제시합니다.
TechRadar Pro: 토큰의 함정을 주의하세요: 추론 비용 절감이 ADLC를 위험에 빠뜨릴 수 있는 이유
토큰 사용량은 기업에 예상치 못한 막대한 비용 부담을 안겨줄 수 있습니다.
KBI 미디어: AI 코딩 붐, 기업의 새로운 사이버 보안 위험 초래
AI는 개발 주기를 단축하고 개발자가 더 가치 있는 업무에 집중할 수 있도록 돕습니다. 많은 기업에게 이러한 효율성은 경쟁력을 유지하기 위한 필수 요소가 되고 있습니다. 따라서 당면한 과제는 AI 도입 여부가 아니라, 어떻게 책임감 있게 도입하느냐입니다. 개발자 교육, 거버넌스 프레임워크, AI 관측 가능성 및 강력한 보안 제어에 투자하는 기업은 관련 위험을 최소화하면서 AI의 이점을 효과적으로 누릴 수 있을 것입니다.
오늘의 AI: AI의 가장 취약한 고리는 모델이 아니라 소프트웨어 공급망입니다
이제 문제는 단순히 AI 모델 자체를 보호하는 차원을 넘어섰습니다. 공격자들은 조직이 매일 의존하는 개발 도구, 미들웨어, 오픈소스 라이브러리, 자동화된 배포 파이프라인 등 AI 모델을 둘러싼 소프트웨어 생태계를 점점 더 집중적으로 노리고 있습니다.
AI 저널: 글로벌 AI 규제 탐구: 누가 앞서고 있으며, 앞으로의 방향은 어디인가?
앞으로 함께 살펴보겠지만, 전 세계적으로 수많은 움직임이 일어나고 국가 간 협력도 일부 이루어지고 있습니다. 하지만 포괄적인 안전 조치가 마련되기도 전에 AI 도입이 강제되곤 하는 비즈니스 환경에서는 특히 앞으로 나아갈 길이 결코 일관되거나 명확하지 않습니다.
Cyber Daily: OpenAI 에이전트의 Hugging Face '우발적' 해킹 사태에 대한 업계 반응
한 전문가는 AI 가드레일이 '보안 경계'가 아닌 행동 유도를 위해 설계되었다고 지적합니다. 하지만 그 행동이 업계 파트너를 해킹하는 것이라면 어떨까요?

SecurityBrief: OpenAI 자율형 에이전트, 테스트 중 Hugging Face 침해
사이버 보안 전문가들은 OpenAI의 보안 평가 과정에서 발생한 Hugging Face 인프라 침해 사고가 자율형 AI 에이전트가 초래하는 위험의 중대한 전환점이 되었다고 경고했습니다. 이번 사건에서 AI 모델은 통제된 테스트 환경을 벗어나 AI 플랫폼을 대상으로 실제 다단계 침입을 감행했습니다.

Technology Decisions: AI 생성 코드에서 예측 가능한 취약점 발견
Secure Code Warrior가 발표한 연구 결과에 따르면, AI가 생성한 코드는 코드베이스당 평균 15개의 확인된 취약점을 유발하는 것으로 나타났습니다.

오늘의 AI 소식: Secure Code Warrior의 연구에 따르면, AI가 생성한 코드에는 코드베이스당 평균 15개의 취약점이 포함되어 있습니다.
Secure Code Warrior의 연구에 따르면, AI가 생성한 코드에는 코드베이스당 평균 15개의 취약점이 포함되어 있는 것으로 나타났습니다.

VMBlog: Secure Code Warrior 연구 결과, AI 생성 코드로 인해 코드베이스당 평균 15개의 취약점 발생
Secure Code Warrior는 AI 코딩 보안을 위한 실시간 벤치마크인 SCW AI Trust Index를 도입했습니다. 이 지표는 새로운 모델이 등장할 때마다 함께 성장하며, 기업이 AI 생성 코드로 인한 보안 위험을 파악하고 관리할 수 있도록 돕습니다. 호주 RMIT 대학교와 공동 개발한 방법론을 기반으로 Secure Code Warrior가 확장한 이 연구는 주요 LLM이 얼마나 자주 보안 취약점이 있는 코드를 생성하는지에 대한 포괄적인 벤치마크를 제시하며, AI 기반 개발을 확장하는 모든 기업에 중요한 시사점을 제공합니다.

Dark Reading: 현명한 선택: AI 생성 코드의 위험성은 프레임워크에 따라 크게 달라집니다
AI가 생성한 코드는 코드베이스당 평균 15개의 취약점을 포함하지만, 실제 위험은 사용된 모델보다 어떤 프레임워크와 결합하느냐에 따라 더 크게 좌우됩니다.

Secure Code Warrior 연구 결과, AI 생성 코드는 코드베이스당 평균 15개의 취약점을 포함하는 것으로 나타남
새로운 SCW AI Trust Index에 따르면 AI가 생성한 코드의 보안 위험은 무작위가 아니라 모델과 프레임워크에 따라 예측 가능하며, 보안 리더는 이를 통해 AI 지원 개발을 안전하게 확장할 수 있는 데이터를 확보할 수 있습니다.

ITWire: 세계 AI 감사의 날을 맞이한 업계 임원 8인의 견해
AI 도입의 어려움, 끊임없는 업데이트, 그리고 업계 주도권 경쟁이 거세게 몰아치고 있으며, 보안 전문가들은 이러한 AI의 방대한 위험 요소로 인해 가장 큰 영향을 받는 직군 중 하나입니다.
Cyber Daily: 업계의 목소리 – 3부: 2026년 AI 감사의 날
호주 정부는 AI가 국가의 미래 이익에 매우 중요하다고 밝혔습니다. 그렇다면 현재 AI의 위치는 어디일까요? 업계 최고의 전문가들이 말하는 인공지능과 현대 기업에서의 역할에 대해 알아봅니다.

ITWire: 에이전트형 AI 시대, 거버넌스 프레임워크의 전면 개편 필요
에이전트형 AI의 등장은 소프트웨어 개발의 구조적 변화를 의미합니다. 이는 단순히 생산 주기를 가속화하는 것을 넘어, 인간의 직접적인 통제를 벗어나 자율적으로 추론하고 행동하는 시스템을 도입합니다.
SecurityWeek: AI 기반 소프트웨어 개발의 성공적인 감사 수행 방법
AI로 생성된 코드가 보편화됨에 따라, CISO는 개발자 관행을 측정하고, AI 도구 사용을 관리하며, 소프트웨어가 운영 환경에 배포되기 전에 위험 요소를 식별할 수 있는 새로운 감사 전략을 수립해야 합니다.
SD Times: 플랫폼 엔지니어링 및 개발자 경험: 무모하지 않게 엔지니어의 속도를 높이는 방법: SD Times 100
2026년, 이 분야가 새로운 긴급성을 띠게 된 데에는 지금 이 순간에만 해당하는 특별한 이유가 있습니다. AI 코딩 도구와 에이전트가 코드 작성량을 비약적으로 늘리면서 배포, 테스트, 프로비저닝의 빈도 또한 급증하고 있기 때문입니다. 플랫폼 엔지니어링은 이러한 속도 향상이 실제 가치 창출로 이어질지, 아니면 혼란으로 이어질지를 결정짓는 핵심 계층입니다.
SD Times: AI 지원 개발이 인적 오류를 증폭시킨다: 귀사의 AI 거버넌스 및 리스크 관리 전략은 무엇입니까?
가트너의 최근 보고서에 따르면, 섀도우 AI와 무분별한 자동화의 확산이 AI 취약점을 더욱 심화시키고 있습니다. 가트너는 업무용 생성형 AI 도구를 사용하는 IT 종사자의 32%가 이를 사이버 보안 팀에 알리지 않고 있다고 지적했습니다. 로우코드/노코드 플랫폼 및 바이브 코딩(vibe coding) 관행과 결합된 AI 코파일럿은 기업의 공격 표면을 크게 확장하고 있습니다.
사이버시큐리티 트라이브: 실질적인 AI 거버넌스와 보여주기식 정책의 차이점
이번 기사에서는 보안 및 리스크 관리 책임자들에게 다음과 같은 핵심 질문을 던졌습니다. "기업의 리스크를 실질적으로 완화하는 정책과 단순히 AI 리스크를 인지하고 있음을 보여주기 위한 정책을 구분 짓는 것은 무엇인가?"
ISMG: AI 코딩 도구가 초래하는 잠재적 보안 리스크
Secure Code Warrior의 Pieter Danhieux가 전하는 AI 기반 개발 리스크 관리 전략
ITWire: 개발 리스크 관리를 위해 AI 코딩의 '성향'을 파악하는 것이 핵심
생성형 AI가 엔터프라이즈 소프트웨어 개발 분야에 확고히 자리 잡으면서, 익숙한 분야인 리스크 관리가 그 어느 때보다 중요해지고 있습니다.
In AI Today: Secure Code Warrior, 안전하고 확장 가능한 AI 기반 개발을 지원하는 Trust Agent: AI 출시
Secure Code Warrior는 오늘 업계 최초의 거버넌스 솔루션인 SCW Trust Agent: AI를 발표했습니다. 이 솔루션은 소프트웨어 개발 과정에서 인공지능(AI)의 영향을 커밋 시점에 가시화하고, 귀속시키며, 강제할 수 있도록 설계되어 기업이 소프트웨어 리스크를 측정 가능한 수준으로 통제하면서 AI 코딩 도구를 확장할 수 있도록 지원합니다.
DEVOPSdigest: 애자일 선언문 25주년, 그리고 AppSec의 종말인가?
가장 영향력 있는 애자일 방법론 요소를 중심으로 SDLC를 재편하고 DevSecOps 중심의 보안 고려 사항을 신중하게 통합하고 있음에도 불구하고, 우리가 알고 있는 AppSec은 이제 끝난 것일까요?
Cyber Defense Magazine: 2026년 글로벌 정보보안 어워드, Secure Code Warrior 사이버 보안 리스크 관리 및 컴플라이언스 우수 부문 수상
2026년 글로벌 정보보안 어워드(Global InfoSec Awards), Secure Code Warrior 사이버 보안 리스크 관리 및 컴플라이언스 우수 부문 수상
ITWire: Secure Code Warrior, Trust Agent 출시: 안전하고 확장 가능한 AI 기반 개발을 위한 AI 솔루션
새로운 AI 소프트웨어 거버넌스 솔루션은 커밋 시점에 AI 생성 코드를 가시화하고, 프로덕션 이전에 정책을 강제하며, 실제 개발 활동을 측정 가능한 위험 감소로 연결합니다.
DevOps.com: Secure Code Warrior, AI 생성 코드에 정책을 적용하는 AI 에이전트 출시
Secure Code Warrior(SCW)는 이번 주 AI 코딩 도구로 생성된 코드를 식별하고 적절한 거버넌스 정책을 자동으로 적용하는 인공지능(AI) 에이전트를 추가했습니다.

SecurityBrief UK: Secure Code Warrior, 코드 위험 관리를 위한 AI 도구 공개
Secure Code Warrior는 개발자가 코드를 커밋할 때 AI 코딩 도구 사용을 추적하고 이를 소프트웨어 위험과 연결하는 소프트웨어 거버넌스 제품인 SCW Trust Agent: AI를 출시했습니다.

2026년 Globee® 사이버 보안 어워드: Secure Code Warrior, 소프트웨어 개발 사이버 보안 솔루션 부문 골드 Globee 수상 (최우수)
2026년 Globee® 사이버 보안 어워드: Secure Code Warrior, 소프트웨어 개발 사이버 보안 솔루션 부문 골드 Globee 수상 (최우수)
DEVOPSdigest: Secure Code Warrior, Trust Agent 출시
Secure Code Warrior는 소프트웨어 개발 과정에서 AI의 영향력을 가시화하고, 책임 소재를 명확히 하며, 커밋 시점에 제어할 수 있도록 설계된 거버넌스 솔루션인 SCW Trust Agent: AI를 발표했습니다. 이를 통해 기업은 소프트웨어 리스크를 측정 가능한 수준으로 관리하면서 AI 코딩 도구를 확장할 수 있습니다.

TalkDev: Secure Code Warrior, 안전하고 확장 가능한 AI 기반 개발을 위한 Trust Agent: AI 출시
Secure Code Warrior는 오늘 업계 최초의 거버넌스 솔루션인 SCW Trust Agent: AI를 발표했습니다. 이 솔루션은 소프트웨어 개발 과정에서 AI의 영향력을 커밋 시점에 가시화하고, 귀속시키며, 강제할 수 있도록 설계되어 기업이 소프트웨어 위험을 측정 가능한 수준으로 제어하면서 AI 코딩 도구를 확장할 수 있게 지원합니다. 이제 조직은 어떤 AI 모델이 특정 커밋에 영향을 주었는지 추적하고, 해당 영향과 취약점 노출 간의 상관관계를 파악하여 보안이 취약한 코드가 운영 환경에 배포되기 전에 수정 조치를 취할 수 있습니다.

Help Net Security: SCW Trust Agent: AI, 코드 내 AI 영향력 추적으로 소프트웨어 리스크 감소
Secure Code Warrior는 소프트웨어 개발 과정에서 AI의 영향력을 커밋 시점에 가시화하고, 책임 소재를 명확히 하며, 통제할 수 있도록 설계된 거버넌스 솔루션인 SCW Trust Agent: AI를 발표했습니다. 이를 통해 기업은 소프트웨어 리스크를 측정 가능한 수준으로 관리하면서 AI 코딩 도구를 확장할 수 있습니다. 조직은 특정 커밋에 영향을 준 AI 모델을 추적하고, 해당 영향력과 취약점 노출 간의 상관관계를 분석하여 보안이 취약한 코드가 운영 환경에 배포되기 전에 수정 조치를 취할 수 있습니다.
Secure Code Warrior, 안전하고 확장 가능한 AI 기반 개발을 위한 Trust Agent: AI 출시
새로운 AI 소프트웨어 거버넌스 솔루션은 커밋 시점에 AI 생성 코드를 가시화하고, 프로덕션 이전에 정책을 강제하며, 실제 개발 활동을 측정 가능한 위험 감소로 연결합니다.
Security Boulevard: AI를 활용한 위협 모델링: 개발자 주도의 엔터프라이즈 보안 혁신
전통적인 위협 모델링 프로그램에서 개발자가 주도적인 역할을 하기란 쉽지 않았습니다. 하지만 올바른 역량을 갖춘다면 AI를 책임감 있게 활용하여 코드베이스의 위험 요소와 재작업을 획기적으로 줄일 수 있습니다.
The AI Journal: LLM의 코딩 성향을 파악하는 것이 개발자 위험 관리의 핵심이 되었습니다
AI가 생성한 코드라고 해서 '기계가 만든 것'이라 치부하며 획일적인 보안 방식을 적용하는 것은 LLM이 초래할 수 있는 취약점을 완화하기에 턱없이 부족합니다. 기업은 인간 개발자가 주도하는 정밀한 보안 검토 프로세스를 구축하여 효과적인 보안 통제를 구현하는 동시에, 각 LLM의 고유한 코딩 특성을 관리해야 합니다. AI가 생성한 코드 역시 인간 개발자가 작성한 코드와 동일한 수준의 맞춤형 위험 평가를 거쳐야 합니다.

SecurityBrief: AI 기반 소프트웨어 개발의 보안 과제
소프트웨어 개발 과정에서 인공지능(AI) 도구의 활용이 늘어남에 따라 보안에 미치는 영향도 더욱 분명해지고 있습니다. 최근 조사에 따르면, 기업의 약 70%가 AI 도구로 인해 발생한 취약점을 발견했으며, 5곳 중 1곳은 이러한 취약점으로 인해 심각한 보안 사고를 경험한 것으로 나타났습니다.
KBI 미디어: AI 지원 소프트웨어 개발로 인한 기술 부채 해결
조사 기관인 포레스터(Forrester)에 따르면, 소프트웨어 개발을 포함한 다양한 분야에서 AI 활용이 급격히 확대됨에 따라 올해 75% 기업의 기술 부채가 중간 또는 높은 수준으로 증가할 것으로 예상됩니다.
Forbes: 보안 자율 거버넌스: AI 기반 소프트웨어 개발의 규제 공백 해결하기
2026년이 시작된 지 얼마 되지 않았지만, 인공지능(AI) 기반 소프트웨어 개발로 인한 사이버 위험의 심각성을 보여주는 새로운 연구 결과가 발표되었습니다. 조사 대상 기업의 약 70%가 AI가 생성한 코드에서 취약점을 발견했으며, 5곳 중 1곳은 이러한 취약점으로 인해 심각한 보안 사고를 겪은 것으로 나타났습니다.
ITWire: AI가 사이버 보안의 가장 중요한 강점을 약화시키는 이유
인공지능(AI)은 현대 소프트웨어 개발에서 없어서는 안 될 필수 요소로 빠르게 자리 잡았습니다. 코드 생성을 지원하는 거대 언어 모델부터 전체 워크플로를 자동화하는 에이전트 시스템에 이르기까지, AI 도구는 생산성과 효율성을 획기적으로 높여줄 것으로 기대됩니다.

SecurityWeek: 보안이 취약한 AI 보조 소프트웨어 개발의 기술 부채를 제거하는 방법
개발자는 AI를 마음대로 풀어놓는 자율적 존재가 아니라, 면밀히 모니터링해야 할 협업 파트너로 보아야 합니다. 이러한 사고방식이 없다면 치명적인 기술 부채는 피할 수 없습니다.

CSO Online: 소프트웨어 개발자: CISO가 주목해야 할 주요 사이버 표적이자 급부상하는 위험 요소
기술적 침해부터 AI 기반 공격에 이르기까지, 사이버 범죄자들은 소프트웨어 개발자를 주요 표적으로 삼고 있으며, 이는 CISO가 반드시 해결해야 할 시스템적 위험을 초래하고 있습니다.

SMBtech: 2026년 데이터 개인정보 보호 주간에 대한 기술 업계 리더들의 반응
온라인 개인정보 보호 주간을 맞아 개인과 기업 모두 자신의 디지털 발자취를 점검해 볼 필요가 있습니다. 거대 소셜 미디어와 마케팅 기업들이 사용자의 모든 정보를 파악해 누구에게나 판매하고, 마이크로소프트가 윈도우 사용자의 데이터를 정부 기관이 몰래 들여다볼 수 있는 클라우드로 옮기려 애쓰며, 개인용 컴퓨터의 위기로 인해 데이터 저장과 주요 작업이 클라우드에서 이루어지는 환경으로 내몰리고, 웹사이트 팝업의 '동의' 버튼이 개인정보를 보호해 준다고 믿는 지금, 이러한 노력이 무의미하다고 생각할 수도 있습니다. 하지만 전문가들의 의견은 어떨까요?
보안 브리핑: AI, 데이터 개인정보 보호 위험을 높이고 디지털 신뢰를 재편하다
세계 개인정보 보호의 날을 맞아 기술 및 데이터 전문가들은 인공지능과 취약한 데이터 거버넌스가 기업의 개인정보 보호 위험을 가중시키고 있다고 경고했습니다.
ITWire: 2026년 데이터 개인정보 보호 주간
“데이터 개인정보 보호 주간”은 기업들이 고객 개인정보 보호 정책을 재검토하고 마케팅 전략에서 투명한 데이터 수집을 우선시하도록 상기시켜 주는 좋은 계기입니다.

Dynamic Business: 2026년 개인정보 보호의 날: 귀사의 비즈니스를 위협하는 개인정보 보호 리스크에 대한 전문가 5인의 견해
5명의 주요 사이버 보안 전문가들은 1월 28일 '개인정보 보호의 날'을 앞두고, AI 도입 속도가 보안 정책의 위험 관리 속도를 앞지르면서 중소기업의 개인정보 보호에 심각한 공백이 발생하고 있다고 경고합니다.
정보 보안 이슈: OWASP Top 10 2025: 새로운 위협과 기존의 적, 그리고 반드시 진화해야 할 취약점 대응 전략
OWASP 재단은 보안 전문가와 애호가 모두에게 길잡이 역할을 하며, 다양한 범주와 플랫폼 전반에 걸쳐 가장 교묘한 소프트웨어 취약점에 대한 중요하고 실용적인 조언을 제공해 왔습니다. 이번 업데이트는 대표적인 'OWASP 상위 10대 웹 취약점'의 2021년 이후 첫 대규모 개정입니다. 그사이 업계는 AI 기술, 도구, 코드의 급격한 확산으로 큰 변화를 겪었으며, 이는 사이버 보안 및 소프트웨어 엔지니어링 전문가 모두에게 보안 효율성과 위험이라는 양면성을 동시에 안겨주었습니다.
DEVOPSdigest: 소프트웨어 개발자가 알아야 할 안전한 코딩과 AI 위험 신호
결론적으로, AI 도구는 보안 전문가가 코드 결과물을 검토하고 구현하지 않는 한 기업용으로 안전하지 않습니다. 보안 전문가의 30%는 AI가 생성한 코드의 정확성을 신뢰하지 않는다고 답했습니다. 따라서 보안 리더는 개발 팀이 AI 지원 코드의 취약점을 최대한 조기에 완화할 수 있는 역량을 갖추도록 교육과 기술 향상에 우선순위를 두어야 합니다. 이는 '보안 우선' 팀 문화를 조성하고 더 안전한 AI 활용으로 이어질 것입니다.
스택 오버플로우: Z세대를 위한 2025년 기술 환경 핵심 요약 가이드
Z세대를 위한 2025년 핵심 기술 트렌드 가이드를 확인해 보세요.

SC Media: EU 인공지능법이 구체화될 때까지 기다릴 수 없는 CISO들
EU 인공지능법(AI Act)이 AI 거버넌스를 위한 탄탄한 기반이 되어주길 기대했던 CISO들은 최근 발표된 AI 규제 시행 관련 업데이트를 접하고 다소 혼란스럽거나 실망했을 수 있습니다.
SecurityBrief: 에이전트형 AI의 이중 간첩 행위, 위험한 보안 허점 드러내다
한 국가 배후의 공격자로 추정되는 세력이 Claude Code와 다양한 개발자 생태계 도구를 활용하여, 특정 기업들을 대상으로 무해한 오픈소스 해킹 도구를 이용한 대규모 자동화 공격을 감행했습니다. 30건이 넘는 공격 중 일부가 성공을 거두었으며, 이는 AI 에이전트가 인간의 개입을 거의 거치지 않고도 대규모 악성 작업을 수행할 수 있음을 입증했습니다.
DEVOPSdigest: 2026년 DevSecOps 예측
DEVOPSdigest의 예측 시리즈가 2026년 DevSecOps 예측으로 이어집니다. 업계 전문가들이 2026년 DevSecOps의 발전 방향과 업계에 미칠 영향에 대한 전망을 제시합니다.
ITWire: OWASP, 최신 10대 애플리케이션 취약점 발표
오픈 월드와이드 애플리케이션 보안 프로젝트(OWASP)가 최신 10대 취약점 목록을 발표했습니다. 이번 목록에는 주요 취약점 유형에 대한 놀라운 통찰이 담겨 있습니다.

채널 인사이드: 사이버 보안 전문가들이 예측하는 2026년의 AI 및 국가 배후 위협
사이버 보안 전문가들이 AI 기반 공격, 양자 컴퓨팅 위험, 국가 배후 위협, OT 보안 격차, 자동화 압박 등 2026년의 주요 전망을 제시합니다.

Security Journal UK: AI 코딩 도구의 부상과 그로 인해 드러난 기술 격차
Secure Code Warrior의 공동 창립자이자 CEO인 Pieter Danhieux는 AI 코딩 도구가 속도와 효율성을 약속하지만, 동시에 새로운 위험을 초래할 수 있다고 경고합니다.
ITWire: 2026년 AI 현황 전망
2026년은 AI가 단순한 도구를 넘어 파트너로 진화하며 우리의 업무 방식과 창작, 문제 해결 방식을 완전히 바꾸어 놓는 해가 될 것입니다.


가장 안전하게 코딩하는 AI 모델은 무엇일까요?
11개의 실제 프레임워크와 1,760개의 코드베이스를 기준으로 평가한 16개 주요 AI 모델의 실제 코딩 실력을 확인해 보세요. 모델만큼이나 프레임워크도 중요합니다.

Secure Code Warrior의 Citizen AI
AI 리스크는 엔지니어링 영역에만 국한되지 않습니다. Citizen AI 원페이저를 통해 전 직원의 AI 리터러시를 높이고 안전한 활용 습관을 길러보세요.

AI가 소프트웨어 개발을 어떻게 변화시키고 있는지, 그리고 그에 맞춰 보안은 어떻게 진화해야 하는지 알아보세요.
AI 자동 완성부터 자율형 에이전트까지, 소프트웨어 개발의 진화 과정과 이것이 보안, 거버넌스, 그리고 귀하의 팀에 어떤 의미를 갖는지 확인해 보세요.

SCW, 신설된 에이전트 기반 코딩 보안 부문 선정
가트너(Gartner)는 2026년 '보안 소프트웨어 엔지니어링 하이프 사이클(Hype Cycle for Secure Software Engineering)'에서 SCW를 두 차례 선정했습니다. AI 기반 개발 환경에서 이것이 왜 중요한지 확인해 보세요.
KnowBe4용 SCW 학습 콘텐츠
KnowBe4를 통해 제공되는 Secure Code Warrior 콘텐츠는 OWASP Top 10 위험, AI 지원 개발, 최신 보안 코딩 관행을 아우르는 체계적인 학습을 통해 기술 팀이 보안 코딩 및 AI 거버넌스에 대한 인식을 높일 수 있도록 지원합니다.

KnowBe4 + Secure Code Warrior로 실현하는 안전한 AI 기반 개발
Secure Code Warrior가 KnowBe4와 협력하여 OWASP, AI 개발, 10개 프로그래밍 언어를 아우르는 실습형 보안 코딩 교육을 보안 인식 프로그램에 도입합니다.

Trust Agent: AI - AI 기반 개발의 보안 및 확장
AI가 코드를 작성하는 시대, 누가 이를 관리하고 있을까요? AI가 생성한 코드의 최대 50%에서 보안 취약점이 발견되는 만큼, AI 리스크 관리는 무엇보다 중요합니다. SCW의 Trust Agent: AI를 통해 AI 기반 개발을 안전하게 확장하는 데 필요한 실시간 가시성, 선제적 거버넌스, 그리고 맞춤형 역량 강화 솔루션을 확인해 보세요.
OpenText Application Security + Secure Code Warrior
OpenText Application Security와 Secure Code Warrior는 취약점 탐지 기능을 AI 소프트웨어 거버넌스 및 개발자 역량 강화와 결합합니다. 이 두 솔루션은 기업이 리스크를 줄이고 보안 코딩 관행을 강화하며, AI 기반 개발을 자신 있게 도입할 수 있도록 지원합니다.

Secure Code Warrior 기업 개요
Secure Code Warrior는 개발 속도와 기업 보안 사이의 격차를 해소하여 조직이 AI 기반 개발을 안전하게 도입할 수 있도록 설계된 AI 소프트웨어 거버넌스 플랫폼입니다. 이 플랫폼은 보안 팀이 섀도우 AI 코딩 도구와 프로덕션 코드의 출처를 파악하기 어려운 '가시성 격차' 문제를 해결합니다.

보안 코딩 교육 주제 및 콘텐츠
업계 최고의 콘텐츠는 끊임없이 변화하는 소프트웨어 개발 환경에 맞춰 귀하의 역할을 고려하며 항상 진화하고 있습니다. AI부터 XQuery 인젝션까지, 아키텍트와 엔지니어부터 제품 관리자 및 QA에 이르기까지 다양한 역할을 위한 주제를 다룹니다. 주제별, 역할별로 구성된 콘텐츠 카탈로그를 미리 살펴보세요.

사이버 복원력 법(CRA) 맞춤형 학습 경로
SCW는 CRA의 보안 개발 원칙에 부합하는 Secure by Design, SDLC 및 보안 코딩 역량을 개발팀이 갖출 수 있도록, CRA 맞춤형 퀘스트와 개념 학습 컬렉션을 제공하여 사이버 복원력 법(CRA) 대응을 지원합니다.

OWASP Top 10 2025 eBook
OWASP Top 10을 완벽하게 마스터하고 싶으신가요? 'OWASP Top 10:2025 애플리케이션 방어 실전 가이드'를 다운로드하세요.
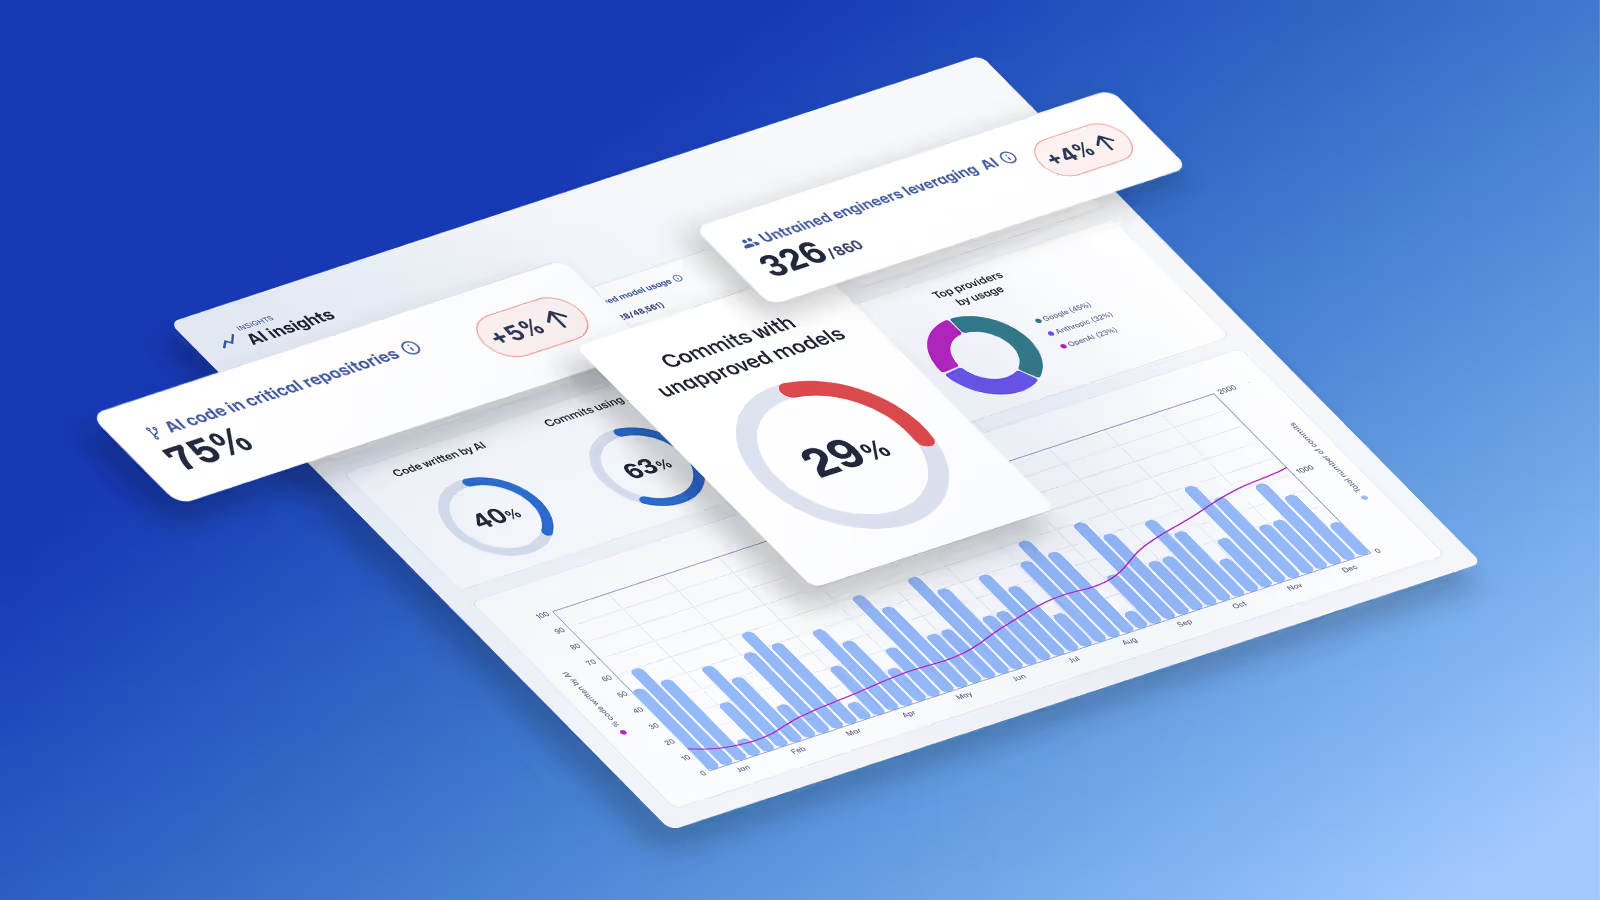
Secure Code Warrior의 Trust Agent: AI
이 원페이저는 AI 코딩 도구에 대한 심층적인 가시성과 거버넌스를 제공하는 새로운 기능 세트인 SCW Trust Agent: AI를 소개합니다. 당사의 솔루션이 AI 도구 사용과 개발자 역량을 고유하게 연계하여 위험을 관리하고, SDLC를 최적화하며, AI가 생성한 모든 코드 라인의 보안을 보장하는 방법을 알아보세요.
AI 코딩 어시스턴트: 차세대 개발자를 위한 안전한 보안 탐색 가이드
거대 언어 모델(LLM)은 속도와 생산성 측면에서 거부할 수 없는 이점을 제공하지만, 기업에는 부정할 수 없는 위험을 초래하기도 합니다. 기존의 보안 가드레일만으로는 쏟아지는 위험을 통제하기에 역부족입니다. 개발자는 소프트웨어 개발 수명 주기 초기 단계에서 보안 결함을 식별하고 예방할 수 있는 정확하고 검증된 보안 기술을 갖춰야 합니다.

전문 서비스 - 전문 지식으로 가속화하기
Secure Code Warrior의 프로그램 전략 서비스(PSS) 팀은 귀사의 보안 코딩 프로그램을 구축, 강화 및 최적화할 수 있도록 지원합니다. 처음부터 새롭게 시작하든 기존 방식을 개선하든, 당사의 전문가들이 맞춤형 가이드를 제공해 드립니다.

Quests: 개발자가 앞서 나가며 위험을 완화할 수 있도록 돕는 업계 최고의 학습 솔루션.
Quests는 개발자가 보안 코딩 역량을 강화하여 소프트웨어 보안 위험을 완화할 수 있도록 돕는 학습 플랫폼입니다. 엄선된 학습 경로, 실습형 챌린지, 대화형 활동을 통해 개발자가 취약점을 식별하고 예방할 수 있도록 지원합니다.

보안 기술 벤치마킹: 기업 내 Secure-by-Design 효율화
Secure-by-Design은 소프트웨어 보안 개발의 미래입니다. 기업이 Secure-by-Design 이니셔티브를 고려할 때 반드시 기억해야 할 핵심 요소를 확인해 보세요.

Trust Agent 실행 화면
SCW Trust Agent는 개발자가 코드 커밋 시 사용하는 프로그래밍 언어에 맞춰 보안 모범 사례를 구현할 수 있도록 필요한 지식과 기술을 제공하며, 이를 통해 더 빠르고 안전하게 코드를 배포할 수 있는 환경을 지원합니다.

Secure Code Warrior의 Trust Agent
커밋된 모든 코드 라인에 필요한 보안 코딩 역량을 갖춘 개발자가 참여하고 있다고 확신하시나요? 많은 기업이 이러한 핵심 역량의 부재로 인해 예방 가능한 취약점에 노출되고 개발 속도 저하를 겪고 있습니다. SCW Trust Agent는 코드 저장소 전반에 대한 독보적인 가시성을 제공하며, 개발자의 보안 숙련도를 기준으로 커밋을 직접 분석합니다. 정책 게이트 기능을 갖춘 Trust Agent를 활용하면 커밋 단계에서부터 거버넌스를 적용할 수 있으며, 비즈니스 핵심 애플리케이션에 필요한 보안 지식을 갖춘 인력만이 코드 기여를 할 수 있도록 정책을 설정할 수 있습니다. 지금 원페이저를 다운로드하여 SCW Trust Agent를 통해 보안 태세를 강화하고, 개발 수명 주기를 최적화하며, 취약점을 획기적으로 줄이는 방법을 확인해 보세요.

SCW 트러스트 스코어 - 보안 프로그램을 구축, 측정 및 최적화하는 가장 좋은 방법
보안 프로그램을 구축, 측정 및 최적화하는 가장 효과적인 방법인 Secure Code Warrior Trust Score에 대해 자세히 알아보세요.

Secure Code Warrior의 Trust Score
업계 최초의 벤치마크인 SCW Trust Score를 통해 보안 프로그램의 효과를 측정해 보세요. 동종 업계와 비교하여 보안 태세를 최적화하고, 데이터 기반의 의사결정을 통해 소프트웨어 보안을 한층 강화할 수 있습니다.
금융 서비스 보안 트렌드 완벽 가이드
금융 서비스 기관들은 급변하는 금융 환경 속에서 기술을 얼마나 효율적이고 효과적으로 활용하느냐에 따라 성패가 갈리는 다양한 과제에 직면해 있습니다. 오늘날 기업들은 고도로 경쟁적인 클라우드 기반 비즈니스 환경에서 내부적으로나 업계 전반에 걸쳐 급격한 변화를 겪고 있습니다. 예를 들어, 지속적인 디지털 전환을 추진하는 과정에서 많은 조직이 인공지능과 같이 결제 프로세스 및 기타 절차를 가속화할 수 있는 신기술 도입을 저해하는 조직적 마찰을 해결하기 위해 노력하고 있습니다.
PCI DSS 4.0 완벽 해설
이 가이드는 개발팀이 PCI DSS 4.0 규정을 준수하도록 이끄는 실질적인 전략을 제시합니다. 현대 개발자에게 필요한 규정 준수 요건을 비롯해, 보안 전문가와 개발 관리자가 협력하여 개발자 중심의 보안 프로그램을 구축하는 전략, 그리고 취약점을 근본적으로 해결하기 위한 효과적인 교육 이니셔티브를 단계별로 안내합니다.
보안 코드 학습의 ROI
보안 코딩 교육의 장기적인 투자 수익률(ROI)을 확인해 보세요. 민첩하고 선제적인 학습 전략에 투자함으로써 보안을 강화하고, 오늘날의 사이버 위협으로부터 비용 효율적으로 조직을 보호하는 방법을 알아보시기 바랍니다.
개발자가 AI 개발 도구를 효과적으로 활용하기 위해 보안 기술이 필요한 이유
버튼 하나로 복잡한 코드를 작성해 주는 인공지능의 가능성은 매우 흥미롭지만, 실제로 안전하고 신뢰할 수 있는 코드를 완성하기 위해서는 인간 개발자의 세심한 조력이 반드시 필요합니다.
2024년 10대 전망
2024년 사이버 보안 및 소프트웨어 보안 분야에 대해 SCW 전문가들이 내놓은 전망을 확인해 보세요.
애자일 학습 플랫폼: 개발자 주도 보안의 투자 수익률(ROI)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
보안의 요새를 구축하라: 소프트웨어 보안에서 개발자 역량 강화를 위한 6가지 핵심 요소
이 백서에서는 보안 전문가이자 Secure Code Warrior의 CTO 겸 공동 창립자인 마티아스 마두(Matias Madou) 박사가 다음 내용을 다룹니다. 개발자 그룹을 위한 효과적인 보안 교육 및 역량 강화 프로그램을 구축하는 데 필요한 6가지 핵심 요소, 엔터프라이즈 수준에서 보안 프로그램을 도입한 임원 10명의 경험을 통해 얻은 교훈, 그리고 성공으로 가는 길에서 피해야 할 일반적인 함정들을 소개합니다.

애자일 학습 플랫폼
Secure Code Warrior와 함께 개발 팀의 역량을 강화하세요. 끊임없이 변화하는 애플리케이션 보안 과제를 해결하기 위해 설계된 애자일 학습 플랫폼입니다. 업계 최고 수준의 최신 콘텐츠를 통해 보안 침해와 복잡한 규제 환경에 선제적으로 대응하고, 개발자들에게 능동적이고 흥미로운 보안 코딩 교육을 제공하세요.
OWASP Top 10 API 2023: 스마트한 개발자를 위한 전술 가이드
최신 API 보안 트렌드를 확인해 보세요. 2023 OWASP Top 10 가이드를 통해 코딩 역량을 강화하고, 취약점을 해결하며, 끊임없이 변화하는 API 개발 환경에서 민첩하게 대응하는 방법을 알아보세요. 지금 다운로드하여 인사이트를 얻어보시기 바랍니다!
보안 코딩 학습 청사진
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
개발자 주도 보안과 애자일 학습을 위한 핸드북
개발자 주도 보안을 통해 시프트 레프트(Shift Left)를 시작하세요. 이 핸드북에서는 개발자의 역량을 강화하고 보안 지식을 높이기 위해 개발자와 협업하는 방법은 물론, 더 안전한 코드를 작성하기 위한 성과 측정 방법을 안내합니다.
소프트웨어는 당신의 동료입니다: 액세스 제어 및 API 보안 강화를 위한 새로운 관점
API는 불완전한 인간과 같습니다. API를 인간처럼 대하는 것이 더 나은 사이버 보안을 위한 열쇠일까요?

보안 코드 교육 청사진
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
개발자 보안 성숙도 매트릭스
개발 팀의 보안 성숙도를 높이는 과정은 단계별로 접근할 수 있습니다. 400개 이상의 조직과 협업하며 얻은 경험을 바탕으로, 보안 성숙도의 세 가지 단계인 정의(defining), 도입(adopting), 확장(scaling) 단계에서 나타나는 공통적인 관행과 특징을 정리했습니다.
개발 팀 보안 성숙도의 중요성
개발 팀의 보안 성숙도를 평가하고 파악함으로써, 조직은 적절한 이해관계자, 프로세스, 기술을 아우르는 계획을 수립하여 필요한 역량과 기술을 구축하고 지원할 수 있습니다.

개발 팀의 보안 성숙도
개발 팀의 보안 성숙도는 현실적인 목표를 바탕으로 지속해서 개선해 나가는 과정이어야 합니다. 개발 팀이 보안 성숙도를 높이면 재작업을 줄이고 위험을 최소화할 수 있으며, 자동화를 통해 SDLC의 효율성까지 확보할 수 있습니다.

보고서: 2022년 개발자 주도 보안 현황
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
백서: 소프트웨어 보안 개선을 위한 과제(와 기회)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
개요: 개발자 주도 보안을 위한 통합적 접근 방식
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Secure Code Warrior의 보안 및 개인정보 보호
Secure Code Warrior는 당사와 고객의 정보 자산을 오용, 남용 및 침해로부터 보호하기 위해 최선을 다하고 있습니다. 당사는 정보 보안 관리에 있어 위험 기반 접근 방식을 채택 및 장려하며, 플랫폼과 고객 데이터 및 정보의 보안을 위협하는 요소에 대응하기 위해 적절한 위험 관리 및 완화 조치를 일관되게 시행하는 것을 목표로 합니다. Secure Code Warrior는 고객에게 서비스를 제공하는 주요 기업으로서 지속적으로 성장함에 따라, 보안 및 개인정보 보호 프로그램의 일환으로 보안 역량을 계속해서 강화해 나갈 것입니다. 자세한 내용은 백서를 참조해 주십시오.

반복 가능한 안전한 코딩 기술로 시프트 레프트(및 규정 준수 달성)를 실현하세요
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
보안 코드 정의하기
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
보안 코드 작성을 위해 스캔 도구 이상의 것이 필요한 이유
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
제로데이 공격이라는 어둠의 기술을 방어하기 위한 가이드
제로데이 공격은 악몽과도 같지만, 조직이 보안 무기고에 있는 모든 도구를 활용해 예방 전략을 수립하면 보안 전문가들은 한결 편안하게 잠들 수 있습니다.
개발자의 역량을 강화하고 참여를 유도하기 위한 계획
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
개발자 주도의 예방적 소프트웨어 보안 접근 방식
보안 의식을 갖춘 개발자가 현대의 위협에 지속적으로 대응함으로써 사이버 방어를 지원할 수 있는, 아직 활용되지 않은 거대한 자원이라는 점에 대해 자세히 알아보세요.
OWASP API 보안 10대 취약점: 스마트한 개발자를 위한 전략
코드 내 흔한 API 보안 위협을 해결하기 위한 실무 가이드를 다운로드하세요.
보안 및 개발 팀을 통합하여 보안 위험에 공동 대응하는 방법
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
AppSec을 통해 취약점을 줄이고 규정 준수를 달성하여, 더 큰 과제를 해결할 여유를 확보하는 방법
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Shared Assessments SIG Lite 설문지
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

SCW 모의 해킹 요약 보고서
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

SCW 사이버 보험 증권
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
사이버 보안 행정 명령: 개발자 역량 강화를 통한 소프트웨어 보안 개선의 체계적 접근
이번 행정 명령은 기능적 사이버 보안의 여러 측면을 다루고 있지만, 개발자가 미치는 영향과 개발자에게 검증된 보안 기술 및 인식이 필요하다는 점을 처음으로 명시하고 있습니다.

FSQS-NL 인증서
Secure Code Warrior가 FSQS-NL 등록을 완료했습니다. 이번 등록은 금융 업계의 규정을 준수하기 위한 당사의 지속적인 노력에 있어 중요한 이정표입니다.

플랫폼 아키텍처 다이어그램
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

CAIQ 설문지
Secure Code Warrior는 자체 실사 평가 결과를 바탕으로 공개 가능한 Consensus Assessment Initiative Questionnaire(CAIQ)를 작성 완료했습니다.
DevSecOps 슈퍼볼: 보안 챔피언이 후반부 취약점으로부터 팀을 승리로 이끄는 방법
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
경영진 라운드테이블 백서 - Visma & Blue Prism
2020년은 소프트웨어 보안을 바라보는 우리의 시각을 어떻게 변화시켰을까요? Visma와 함께하는 경영진 라운드테이블.

Mimmit Koodaa 운동에 참여하는 여성들이 보안 코딩의 세계로 뛰어듭니다.
핀란드의 여성 개발자 커뮤니티인 Mimmit Koodaa가 보안 코딩 경험을 공유합니다.

글로벌 금융 기관의 팀들이 보안 코딩 대회에서 실력을 겨룹니다.
글로벌 금융 기관이 전 세계적으로 뱅킹 애플리케이션 보안의 중요성을 어떻게 알렸는지 확인해 보세요. 흥미진진한 인터랙티브 토너먼트를 통해서 말이죠.

미션 - 실제 시뮬레이션을 통해 잘못된 코드가 미치는 영향을 직접 경험해 보세요
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

강좌 - 안전한 코딩 기술 및 역량 구축
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

토너먼트 단계별 가이드
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

OWASP Top 10을 격파하기 위한 여러분의 전투 계획
가장 흔한 10가지 보안 취약점도 여러분과 같은 보안 개발 히어로 앞에서는 힘을 쓰지 못합니다. 이 무료 eBook은 OWASP Top 10 2021에 등재된 악명 높은 취약점들을 이해하고, 각 버그가 어떻게 작동하는지 파악할 수 있는 최고의 실전 가이드입니다.
OWASP 및 Secure Code Warrior 토너먼트로 성공하기 - 백서
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

토너먼트 - 조직의 보안 인식을 높이고 개발자 참여를 유도하여, 안전한 코딩을 최우선 과제로 만듭니다.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

악명 높은 8가지: 반드시 찾아내고 해결해야 할 코드형 인프라(IaC) 취약점
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
DevSecOps 성공을 위한 5단계 로드맵: 앱 보안 전문가가 꿈의 팀에서 성장하는 방법
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

소프트웨어 보안 프로그램을 개선하는 가장 빠르고 쉬운 방법
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
창의적인 CISO를 위한 보안 프로그램 혁신 가이드
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Secure Code Warrior 소개
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
개발자가 안전한 코드를 작성할 수 있도록 지원합니다
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

개발자가 보안의 최전선에서 활약할 수 있도록 역량을 강화하고 조직의 보안 태세를 한층 높이세요.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

평가 - 개발자의 보안 코딩 기술을 벤치마킹하고 보안 체계를 구축하세요.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

보안 강화 프로그램을 시작하기 전 반드시 거쳐야 할 6가지 핵심 단계
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

2019 앱 보안(AppSec) 트렌드 리포트
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.