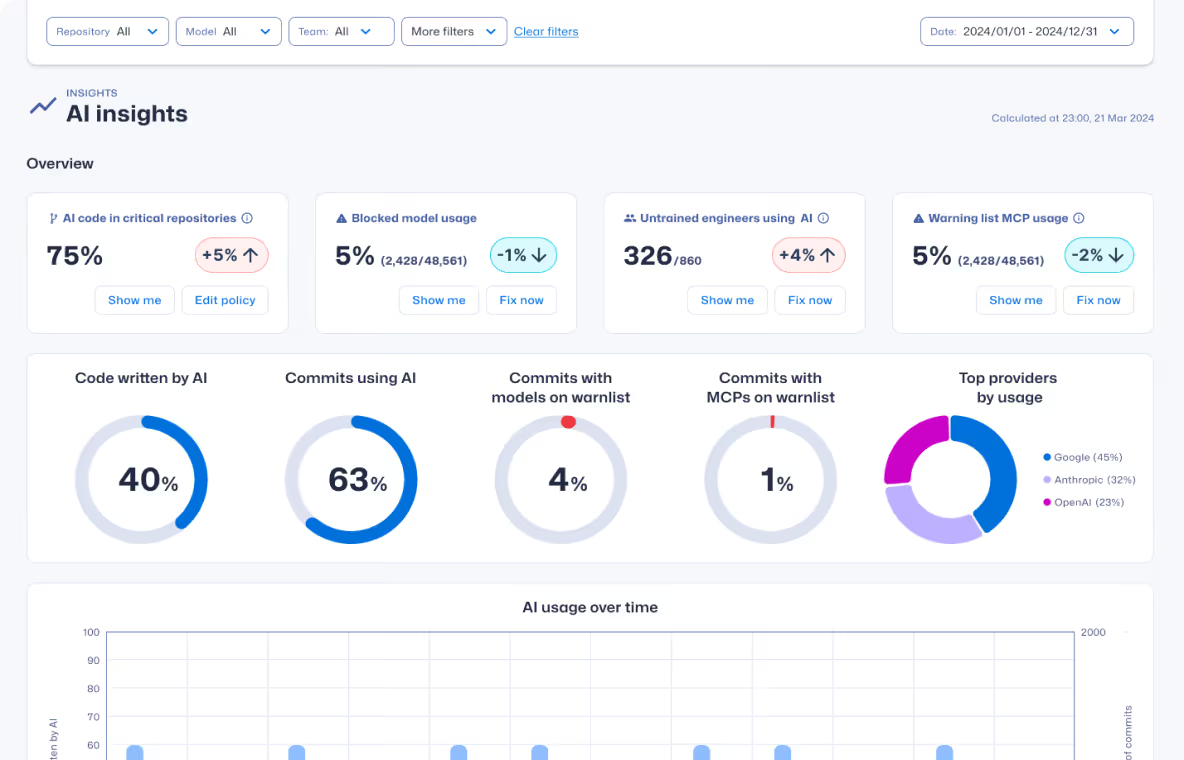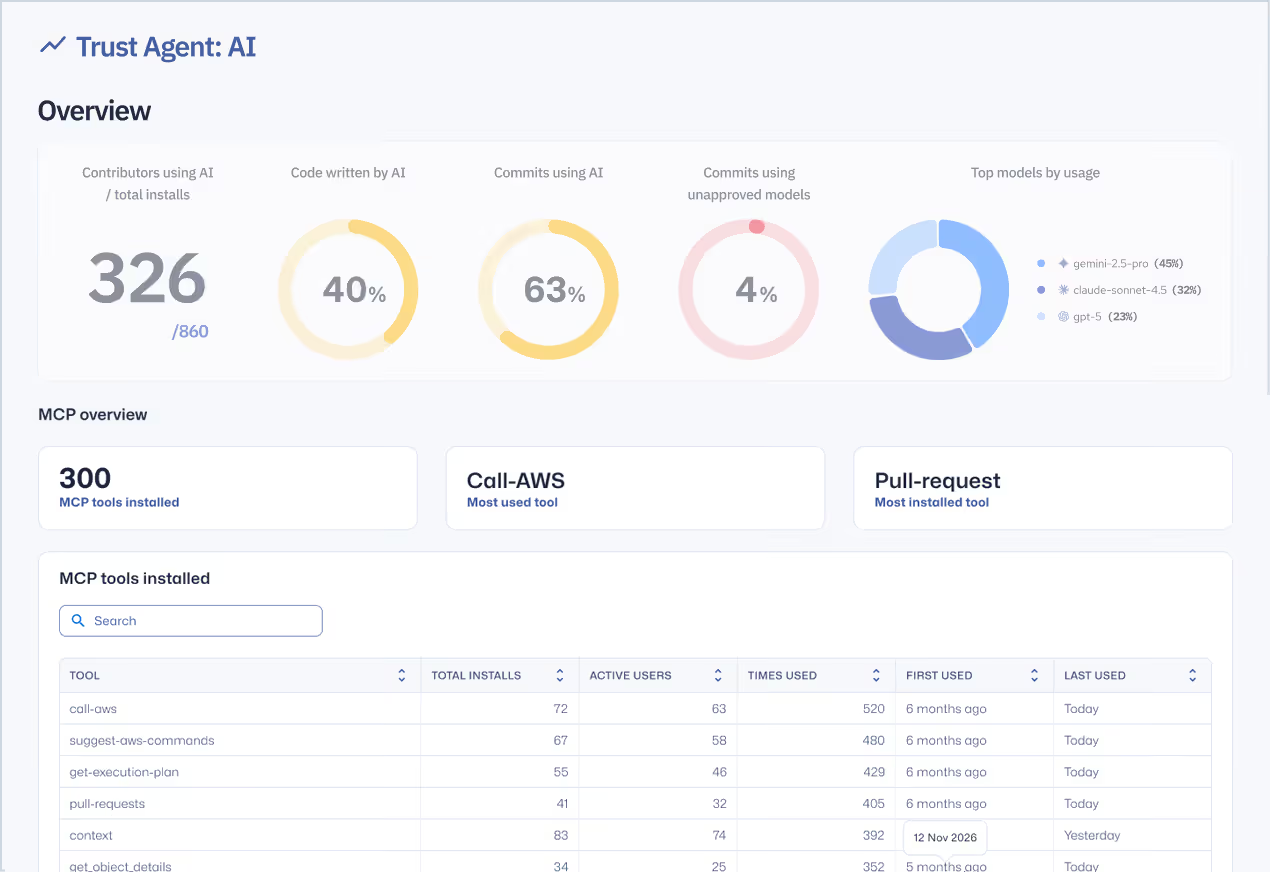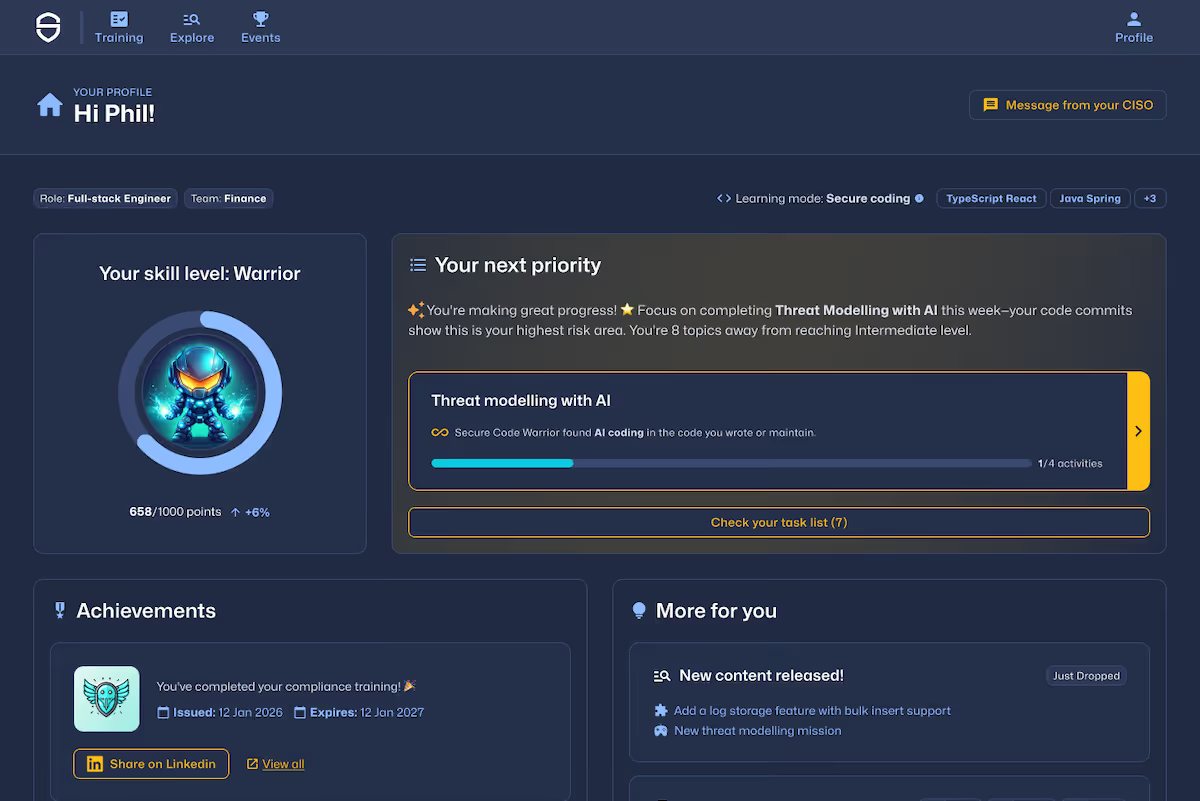
AIの導入スピードに準備が追いついていません。そのギャップを埋めましょう。

全従業員のAIリテラシーとセキュアコーディング能力を向上させ、AIが生成するすべてのコードをガバナンス下に置きます。

ありがとうございます。送信が完了しました。

ソフトウェア開発におけるAIガバナンスを運用化します。

セキュリティを維持しながら、AI支援型開発を推進します。AI利用状況の可視化、コミット時のガバナンスワークフローの適用、そして企業の許容リスクに応じた開発プラクティスの最適化を実現します。

AIソフトウェア開発を安全にスケール

  • AI支援型開発の全社的な可視化を実現
  • エンジニアリングチーム全体のセキュアコーディング能力を強化
  • AI生成コードを安全にレビューするための開発者トレーニング
AIガバナンス
デモを予約する
プラットフォームを見る

コミット時にAIによる脆弱性の混入を防止。

AIの利用状況を可視化し、コミット時にセキュアコーディングのガードレールを適用。AIによる開発をセキュリティ基準に適合させることで、人間とAIが生成するコード双方の脆弱性を防ぎます。

混入する脆弱性を53%以上削減

  • 開発チーム全体のセキュアコーディング能力を構築
  • ポリシーに準拠したガイダンスを開発ツール内で直接提供
  • AI生成コードがソフトウェアリスクに与える影響を可視化
Security popout
デモを予約する
プラットフォームを見る

開発スピードを落とさずにAI開発をスケール。

AIを活用した開発を安全かつ測定可能に。手戻りを減らし、セキュリティレビューのボトルネックを解消することで、チームは自信を持って迅速にリリースできるようになります。

MTTR(平均修復時間)を最大82%削減

  • アダプティブラーニングで開発者のセキュリティスキルを向上
  • 開発ツール内でリアルタイムのガイダンスを提供
  • 脆弱性を早期に修正し、手戻りコストを削減
Engineering
デモを予約する
プラットフォームを見る

全社員のセキュリティスキルを構築します。

従業員向けのセキュリティ意識向上トレーニングから、開発者のセキュアコーディング、全社員向けのAIリテラシーまで、あらゆる役割に適した学習を提供します。

組織全体でセキュリティ学習をスケール

  • 全社的なセキュリティ意識の向上
  • 開発チーム全体のセキュアコーディングスキルを強化する
  • 全従業員がAIを安全かつ責任を持って活用できるよう準備する
デモを予約する
プラットフォームを見る
セキュアコーディング研修で業界No.1の企業が提供
選ばれる理由

既存のツールと連携し、安全性を確保

*進行中
インタラクティブな学習アクティビティの総数
11k+
脆弱性のトピックとセキュリティの概念
650+
AI / LLMに特化した学習アクティビティ
800+
プログラミング言語とフレームワーク
75+

最新コンテンツ

ターコイズブルーの背景に置かれた、口を開けた赤と黄色のドラゴンのフィギュア。
ブログ
February 4, 2021
開発者がサイバー犯罪という強敵を打ち倒すためには、2部構成のトレーニングというクエストに挑む必要があります。

サイバーセキュリティにおける攻撃者と防御側の力関係は、極めて不公平なのが現実です。機密データが新たな金脈となる中、攻撃者は防御をすり抜けるために素早く適応し、大小さまざまなセキュリティの脆弱性を突いて利益を得ようとしています。

ノートパソコンでコーディングをする様子。画面には「Senseiでセキュアコーディングを習得しよう」というテキストが表示されています。
ブログ
February 1, 2021
静的解析とは何ですか?

静的解析の概要と、コードの品質向上に役立つ5つのIDEベースのアプローチやプラグインの活用例について解説します。

赤い魚、黄色い星、赤いキノコ、黒いボムへいなど、スーパーマリオのキャラクターで飾られた青いケーキ。
ブログ
January 27, 2021
Secure Code Warriorの6年間:私たちはもう大人になったのでしょうか?

今年もまた、私たちにとって特別な時期がやってきました。この1年を振り返り、成長と学び、そして避けられない予測不能な出来事に満ちた新たな1年に向けて、どのような準備をしてきたかを考える季節です。

ブログ
January 25, 2021
How to catch and fix a Guice dependency injection issue using Sensei

An example scenario for a misconfiguration of Guice, which may lead to a NullPointerException being reported at runtime during testing.

ブログ
January 5, 2021
2021年のサイバーセキュリティ予測:銀河間戦争の幕開け

2021年は、サイバー脅威から銀河を守る、新しい種類の宇宙開発競争が主流になる年になると予測しています。

ブログ
December 22, 2020
Coders Conquer Security OWASP APIトップ10シリーズ - 不適切な資産管理

この脆弱性は、より人的または管理上の問題であり、古い API をより安全な新しいバージョンに置き換えるべきだった後も、長期間そのままで残ってしまいます。

ブログ
December 21, 2020
JUnit 5におけるメソッドとクラスの可視性の修正

Senseiを活用して、非推奨のパターンを特定し、推奨される修正案を提示することで、移行作業を効率化する方法をご紹介します。

青いパーカーで顔を覆い、開いた段ボール箱のそばでソファに座っている男性。
ブログ
December 15, 2020
ペンテスターは敵か?開発者が語るペンテストと静的解析結果への本音

ペネトレーションテストや静的解析スキャンツール(SAST)は、セキュリティリスクを軽減するためのプロセスの一部に過ぎません。これらは私たちが普段行っている業務とは独立して機能していますが、もちろん修正が必要なコードが戻ってきたときには、対応に追われることになります。

ブログ
December 14, 2020
Automatically Adding a Private Constructor with Sensei

Learn how Sensei can identify a coding pattern, and automatically generate a private constructor to make it impossible to instantiate the class.

木製のテーブルの上に置かれたノートパソコン。画面には青い背景に黄色いアヒルのゴムのおもちゃが並んでいる画像が表示されている。
ブログ
December 9, 2020
柔軟な働き方の未来は、サイバーセキュリティにとっても大きなプラスとなります

新しい働き方への不安やわずかな不信感、あるいはリモートワークそのものへの懐疑心など、理由はさまざまでしょう。しかし、リモートワークに消極的な企業は、優秀な人材の確保やグローバルな展開、そして率直に言って時代の変化に対応するという点で、後れを取る傾向にあると私は感じています。

オブザーバビリティ

AI開発に伴うリスクを可視化する

AIコーディングの活用方法、それに伴うリスク、そしてその背後にある挙動を理解し、脆弱性がリリースされる前に阻止しましょう。

詳細はこちら
導入事例を読む

「セキュリティチャンピオンのネットワークは、このプログラムの重要な管理策と見なされています。あるチームでは、脆弱性の平均修正時間を82%短縮するという非常に大きな効果が得られました。」

マッズ・ハワード
Sage社 ピープルセンタード・セキュリティ・リード

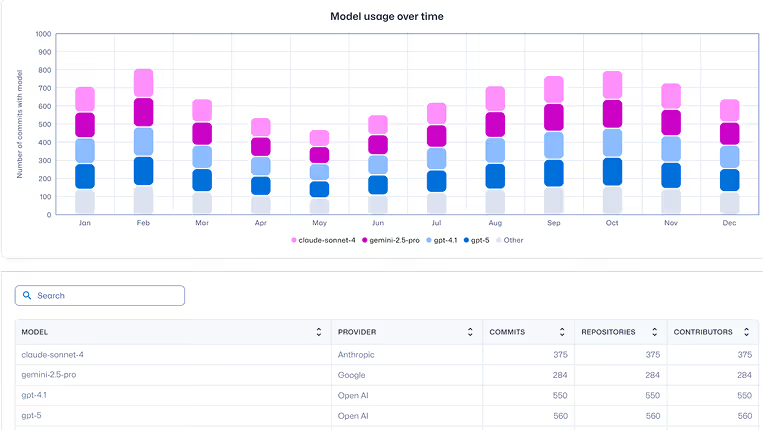
シャドーAIの発見

チーム全体でどのようなAIツール、LLM、MCPが使用されているかを可視化します。

詳細はこちら
トラストエージェントポリシー

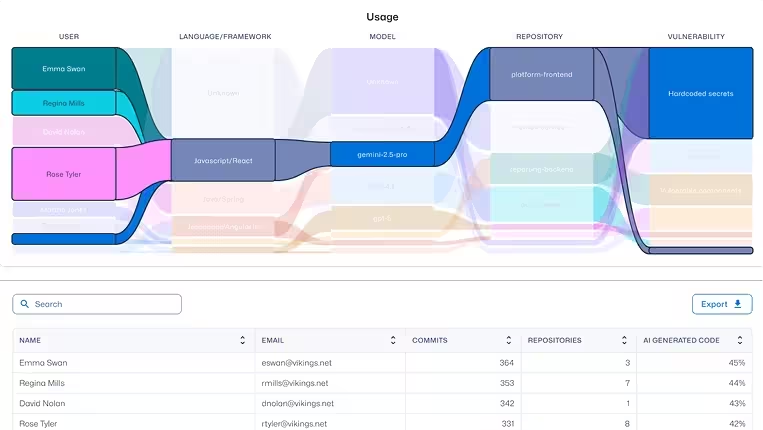
真のリスクを相関分析

AIが生成したコードと開発者のスキル、およびコミット時に混入した脆弱性を関連付けます。

詳細はこちら
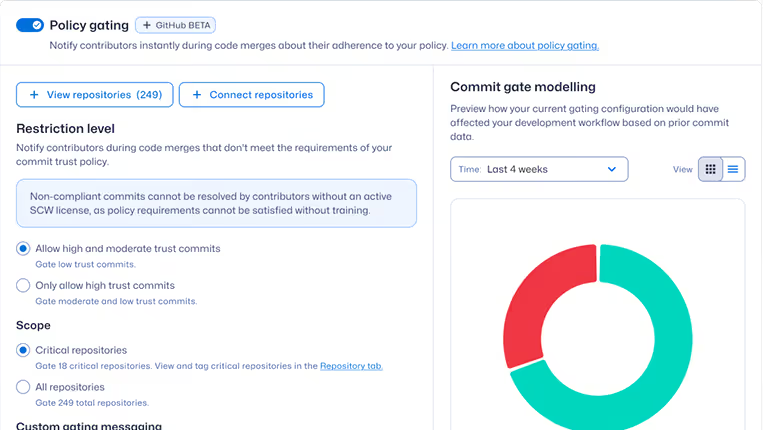
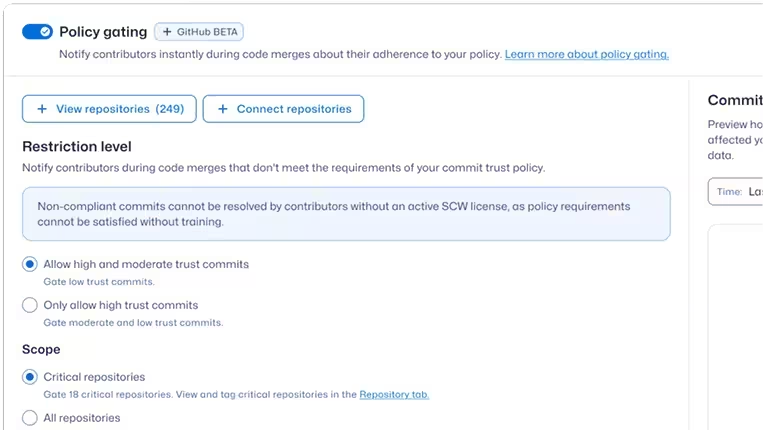
ポリシーゲーティング

AIツールの利用状況を追跡

リポジトリ、プロジェクト、貢献者ごとに、AI支援開発がどこで行われているかを把握します。

詳細はこちら
分布図

リスクシグナルの優先順位付け

チームやリポジトリ全体で、コミットレベルの最も緊急性の高いリスクホットスポットを特定します。

詳細はこちら
ラーニング

脆弱性をソースコードの段階で削減

開発者のワークフローに直接組み込まれる実践的なセキュアコーディングとAIセキュリティ学習により、組織の脆弱性を53%以上削減します。

詳細はこちら
導入事例を読む

「Secure Code Warriorとのパートナーシップは非常に円滑で生産的です。彼らの協力によりトレーニングプログラムを導入・改善できたことで、リスクの着実な低減と、セキュアな開発文化の強化を実現できました。」

Sebastiaan Rijnbout
Kamer van Koophandel 開発サービス担当プロダクトオーナー

ゲーミフィケーションを活用した実践的学習

ラボ、クエスト、ミッション、トーナメントなどのインタラクティブなプレイモードで、セキュアコーディングの習慣を身につけます。

詳細はこちら
ゲーミフィケーション

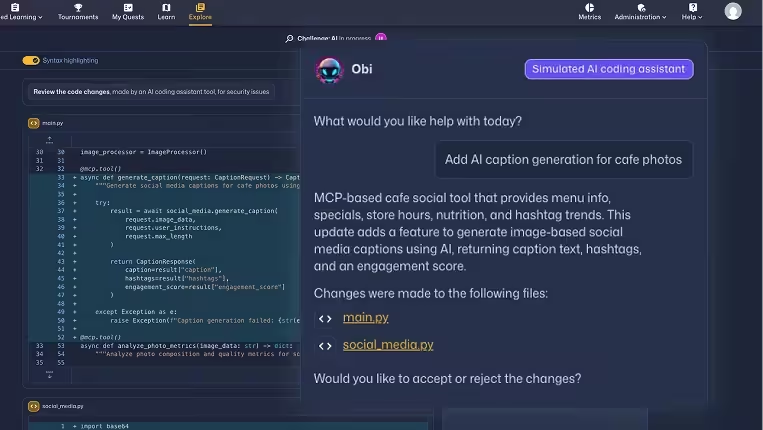
AIコード開発のセキュア化

800以上のAI、LLM、MCPアクティビティを通じて、開発者がAI生成コードを安全かつ効率的に検証する方法を習得できます。

詳細はこちら

チームの最適化を支援する

開発者トレーニングの枠を超えた学習により、開発プロセスにセキュリティの考え方を組み込みます。

詳細はこちら

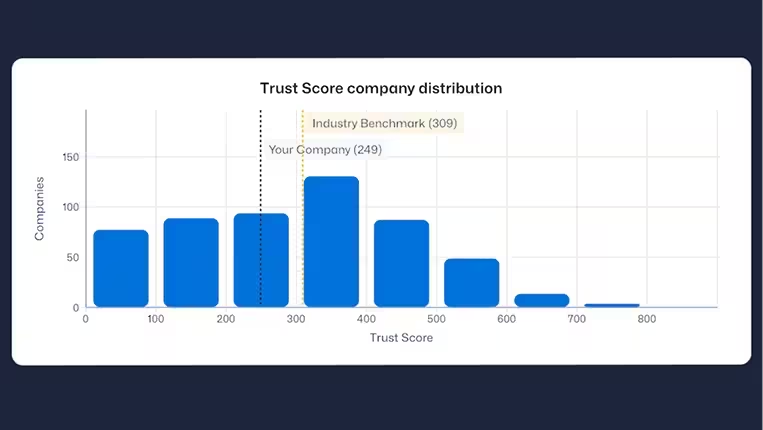
セキュリティプログラムのベンチマーク

自社のプログラムを他社と比較し、リスク戦略に沿った基準を定義します。

詳細はこちら
ガバナンス

AI主導の開発を自信を持ってスケールさせる

詳細はこちら
導入事例を読む

「Secure Code Warriorのおかげで、開発者の生産性が向上し、製品や改善の市場投入が加速しました。また、長期的にコストとリスクを大幅に削減できています。」

Alan Osborne
Paysafe社 最高情報セキュリティ責任者(CISO)

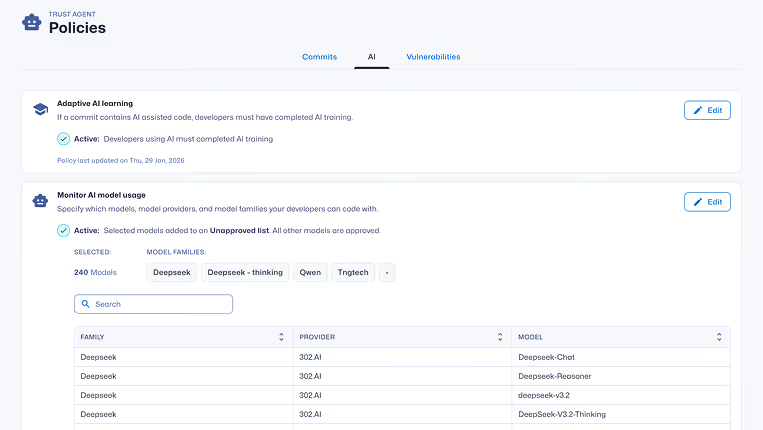
AIコーディングポリシーの管理

AI支援開発のガバナンスを可視化し、チームが一貫してセキュアコーディング基準を満たせるよう支援します。

詳細はこちら

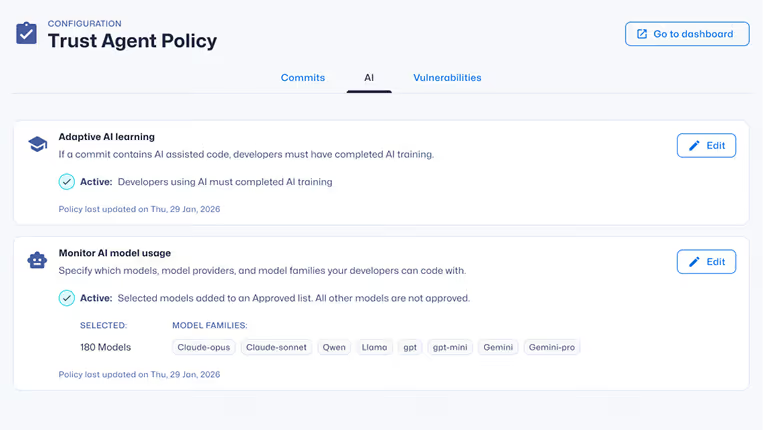
AI利用ポリシーの設定

承認済みのAIモデルを定義し、コミットレベルでの利用をポリシーに準拠させます。

詳細はこちら
ポリシー

CI でのログ、警告、またはブロック

詳細はこちら
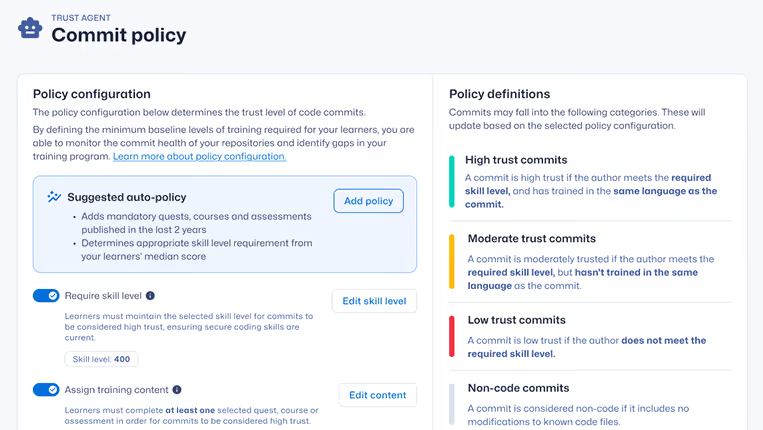
コミットポリシー

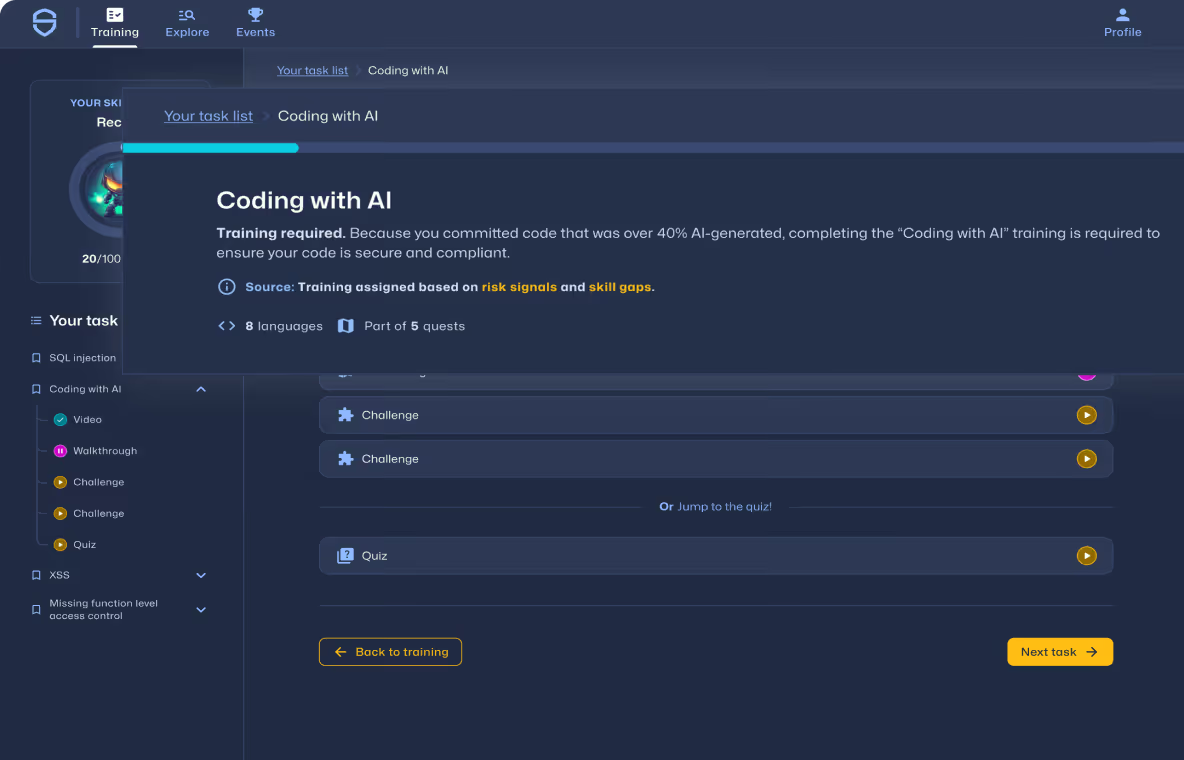
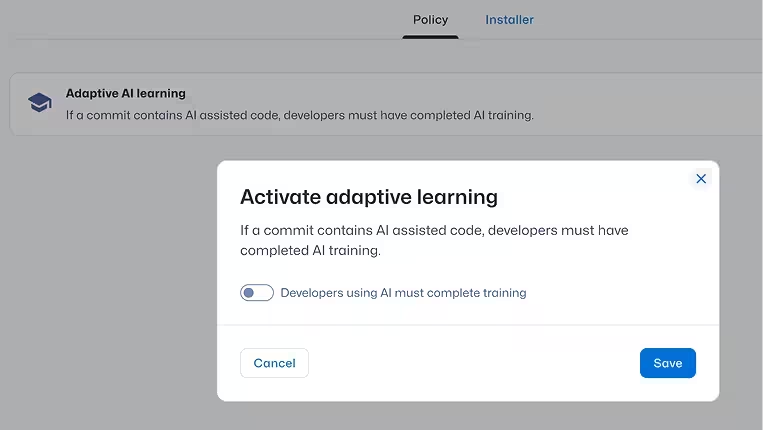
ポリシー是正のトリガー

リスクの高い行動や未承認のAI利用が検知された際に、ターゲットを絞った適応型学習を割り当てます。

詳細はこちら

AI主導の開発をリリース前にガバナンスする

開発者のリスクを可視化し、ポリシーを適用することで、ソフトウェア開発ライフサイクル全体における脆弱性を未然に防ぎます。
デモを予約する
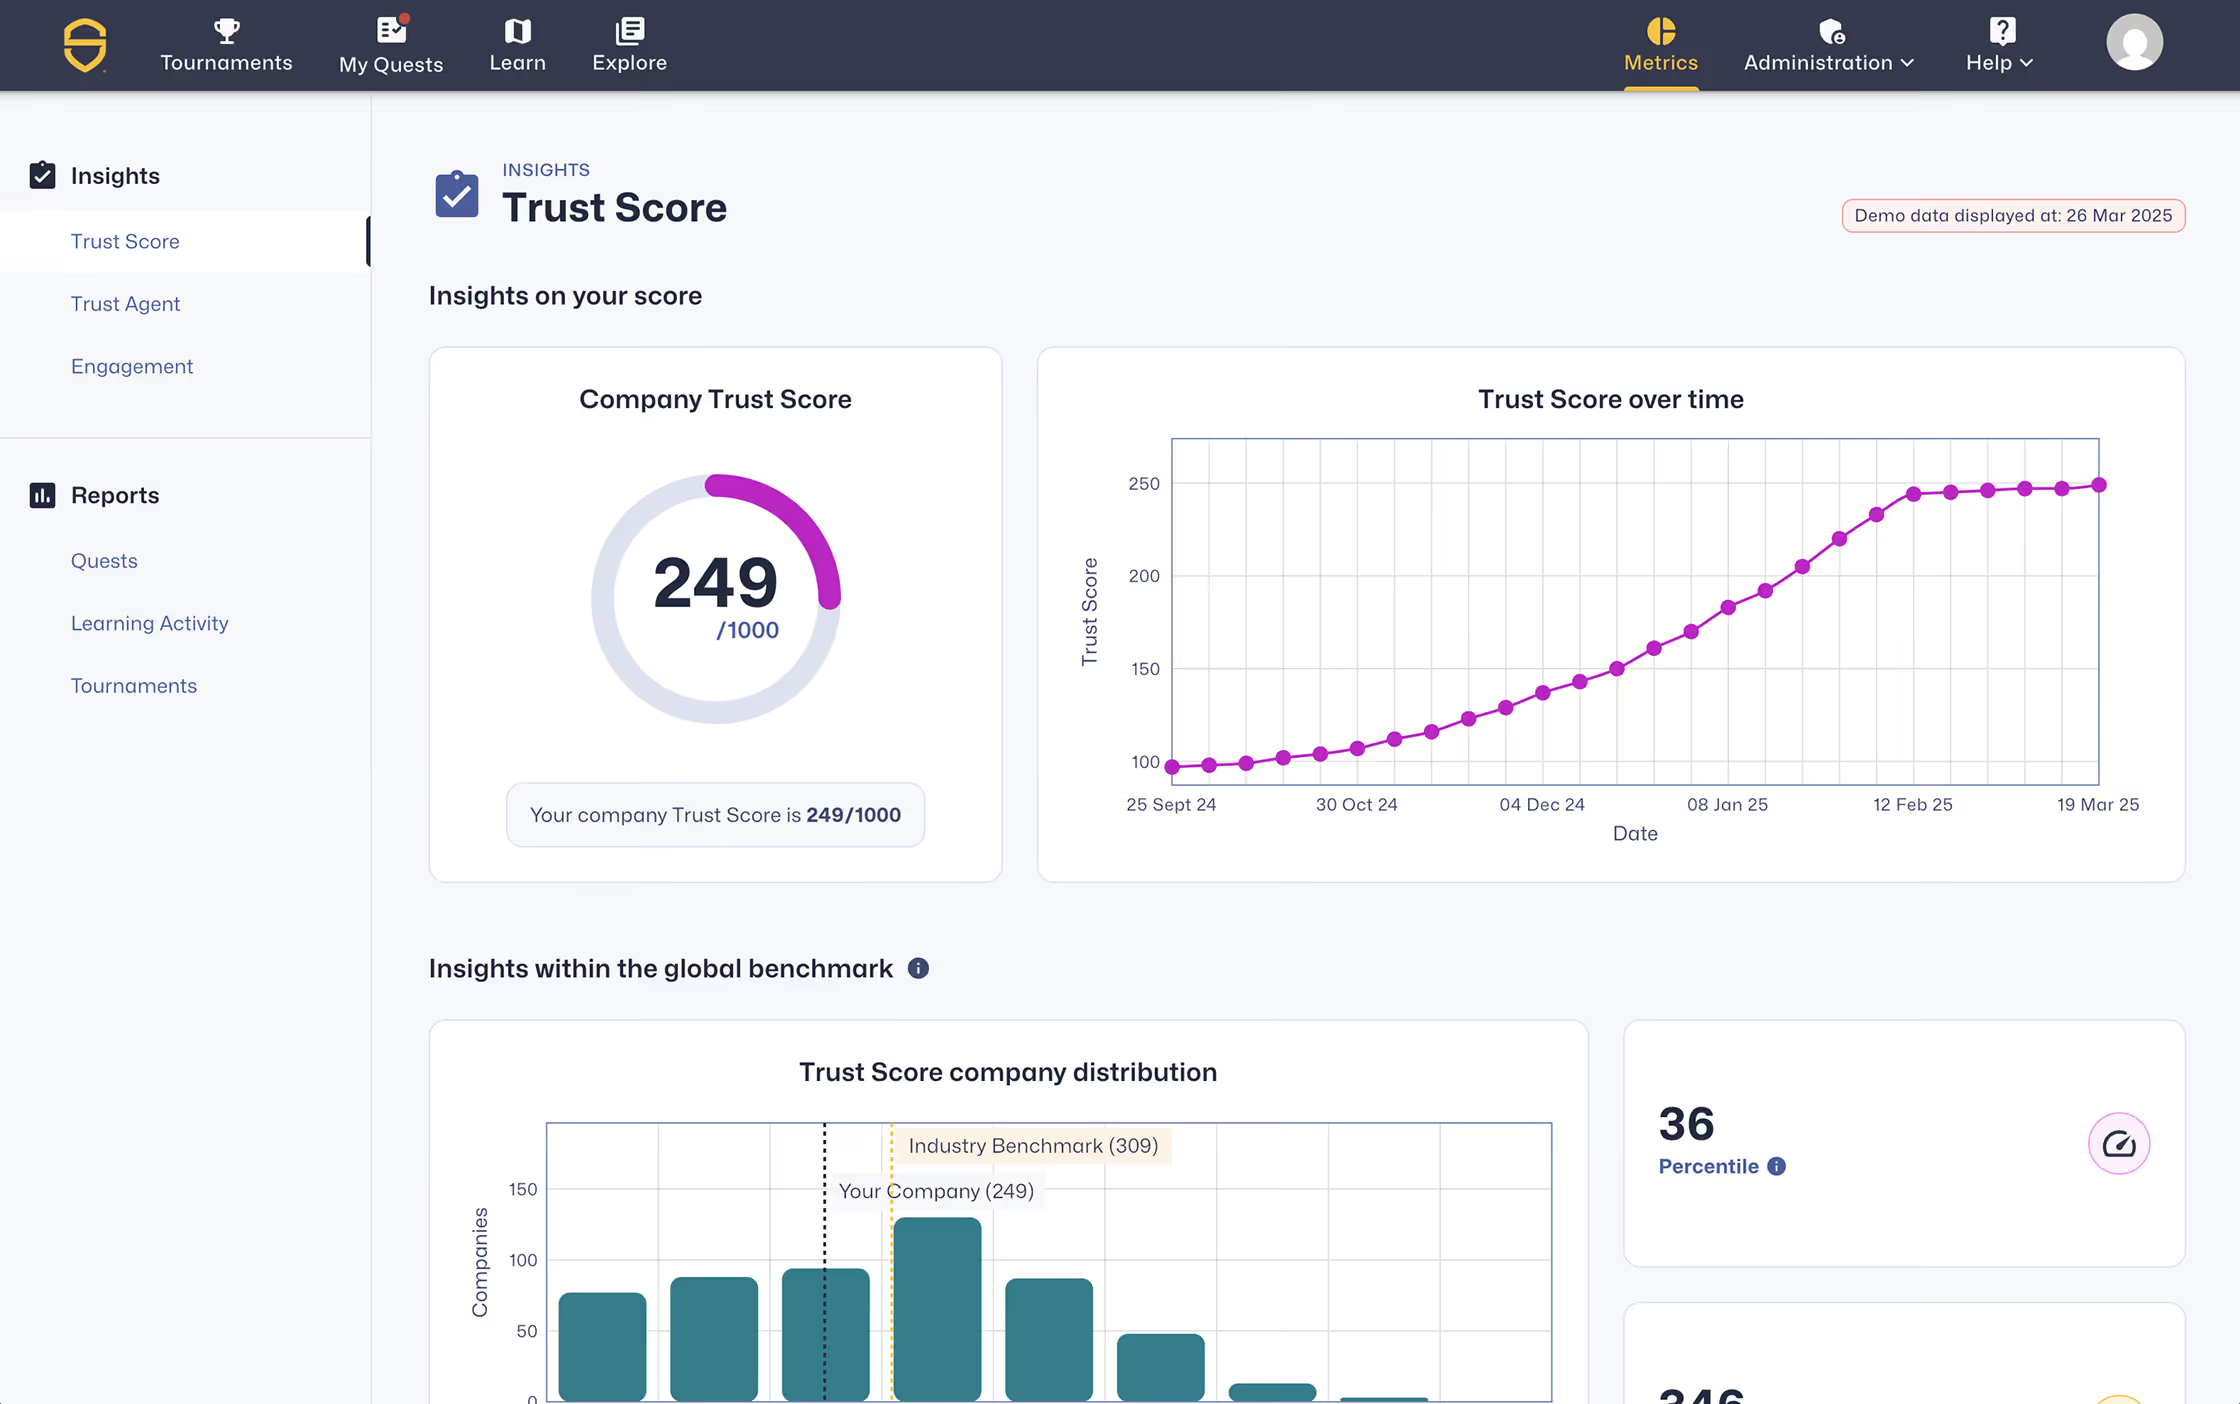
trust score
AIソフトウェアガバナンスに関するよくある質問

AIソフトウェアガバナンスを理解し、AI活用に伴うソフトウェアリスクを軽減する方法

AIソフトウェアガバナンスの概要、その重要性、そしてSecure Code Warriorがどのように組織の安全なAI支援開発導入を支援するかについて解説します。

AIソフトウェアガバナンスとは何ですか?

AIソフトウェアガバナンスとは、ソフトウェア開発におけるAIの利用状況を可視化、測定、制御、および管理する仕組みのことです。AIコーディングアシスタントやLLMの可視化、コミットレベルでのリスク分析、ポリシーの適用、そしてリスクのあるAI生成コードが本番環境へ反映されるのを防ぐ機能が含まれます。

AIソフトウェアガバナンスが重要な理由とは?

開発者がAIチャットボットを気軽に使用する段階から、AIエージェントが自律的にコードを生成・修正する段階へと移行するにつれ、組織のリスク領域は劇的に拡大しています。こうしたツールは、脆弱性や安全でないパターン、コンプライアンス上のリスクを機械的な速度で生み出す可能性があります。

AIソフトウェアガバナンスは、AIの利用状況を可視化し、ポリシー制御を徹底し、コードが本番環境に反映される前にAIに起因するリスクを未然に防ぐことで、組織が安全にAIを活用できるようにします。

AI開発ガバナンスとDevSecOpsは、どのように異なるのでしょうか?

DevSecOpsは、セキュリティテストをCI/CDパイプラインに統合して脆弱性を検出します。一方、AI開発ガバナンスは、AI利用の可視化、AI支援によるコミットと開発者スキルの相関分析、コミット時のAIモデルポリシーの強制、セキュアなコーディング習慣の改善など、さらに踏み込んだ対策を行います。DevSecOpsがリスクを「検出」するのに対し、AIガバナンスはリスクを「未然に防ぐ」のです。

Secure Code Warriorは、どのようにAIソフトウェアのリスクを低減するのでしょうか?

AIが生成したコードを保護するには、AIツールの利用状況の可視化、コミットレベルでのリスク分析、そして開発ワークフロー全体にわたるガバナンスの監視が不可欠です。Secure Code Warriorは、AIの可観測性、脆弱性の相関分析、開発者のスキルに関するインサイトを、統合されたAIソフトウェアガバナンスプラットフォームとして提供します。

AIによるリスク低減を、経営層や監査担当者にどのように証明しますか?

Secure Code Warriorは、エンタープライズダッシュボード、AIモデルのトレーサビリティ、ガバナンスレポートを提供します。これにより、導入された脆弱性の測定可能な削減、開発者の Trust Score®™ メトリクスの向上、そしてチーム全体でのポリシー準拠を証明できます。

また、当プラットフォームは、開発者、AIコーディングアシスタント、LLM、自律型エージェントなど、誰が(あるいは何が)特定のコードを生成したかという監査可能なトレーサビリティを維持します。これにより、経営層、規制当局、監査担当者に対して、AIソフトウェアサプライチェーンの検証可能な説明責任を果たします。

ご不明な点はありますか?

導入を迷われているお客様を後押しするためのサポート情報。

お問い合わせ