Opérationnalisez la gouvernance de l'IA dans le développement logiciel.
Favorisez le développement assisté par IA tout en conservant une supervision sécurisée. Obtenez une visibilité sur l'utilisation de l'IA, appliquez des flux de gouvernance dès le commit et alignez vos pratiques de développement sur les seuils de risque de votre entreprise.
Développez vos logiciels d'IA en toute sécurité
- Obtenir une visibilité à l'échelle de l'entreprise sur le développement assisté par l'IA
- Renforcer les compétences en codage sécurisé au sein des équipes d'ingénierie
- Former les développeurs à la révision sécurisée du code généré par l'IA
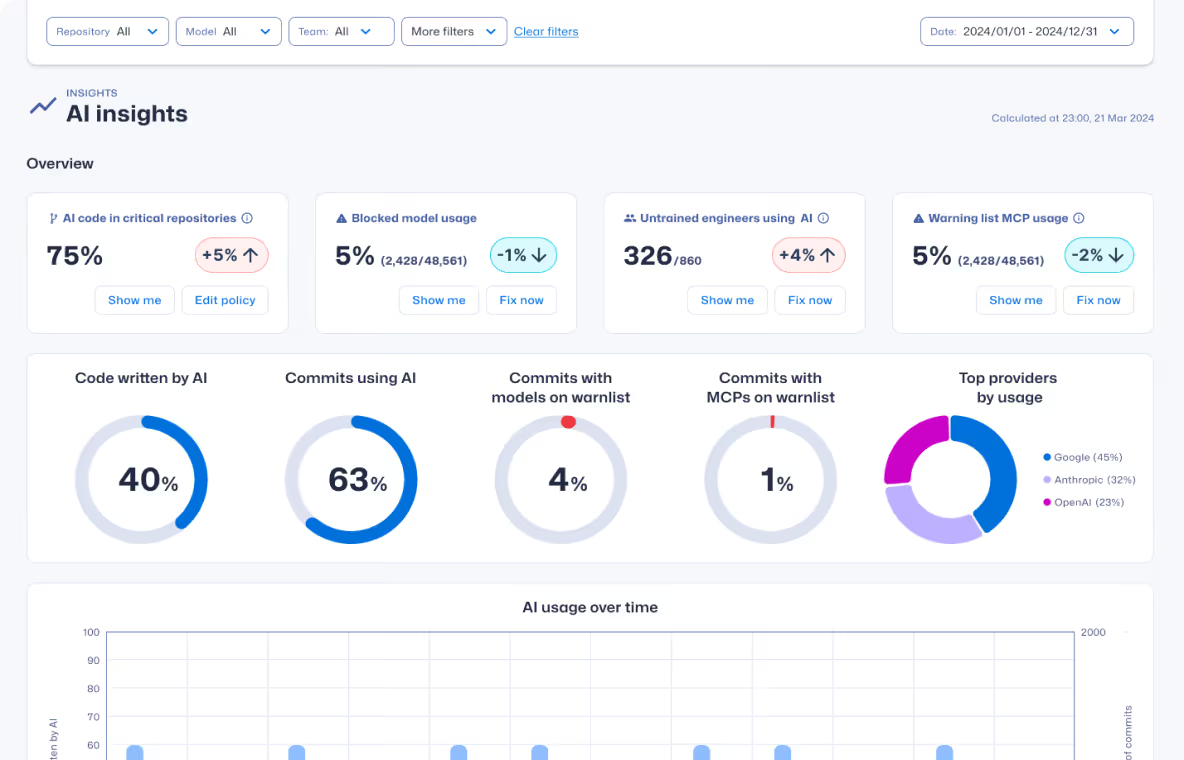
Prévenez les vulnérabilités introduites par l'IA dès le commit.
Rendez l'utilisation de l'IA visible, appliquez des garde-fous de codage sécurisé lors du commit et alignez le développement assisté par IA sur les normes de sécurité pour prévenir les vulnérabilités dans le code humain et généré par IA.
Réduisez les vulnérabilités introduites de plus de 53 %
- Renforcez les compétences en codage sécurisé au sein des équipes de développement
- Fournissez des conseils conformes aux politiques directement dans les outils de développement
- Découvrez l'impact du code généré par IA sur les risques logiciels
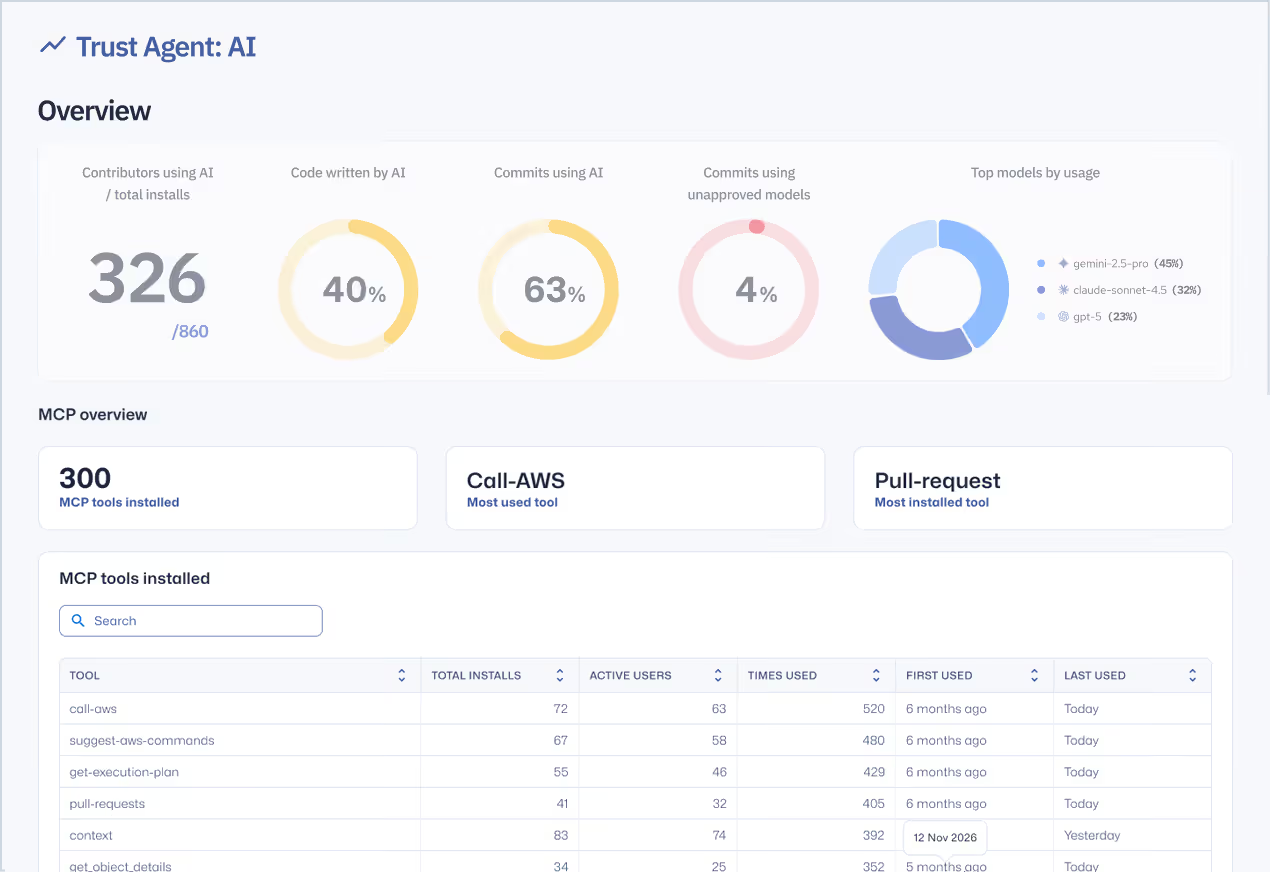
Développez l'IA sans ralentir la livraison.
Sécurisez et mesurez le développement assisté par IA pour réduire les retouches, éviter les goulots d'étranglement lors des revues de sécurité et permettre aux équipes de livrer plus rapidement et en toute confiance.
Réduisez le MTTR jusqu'à 82 %
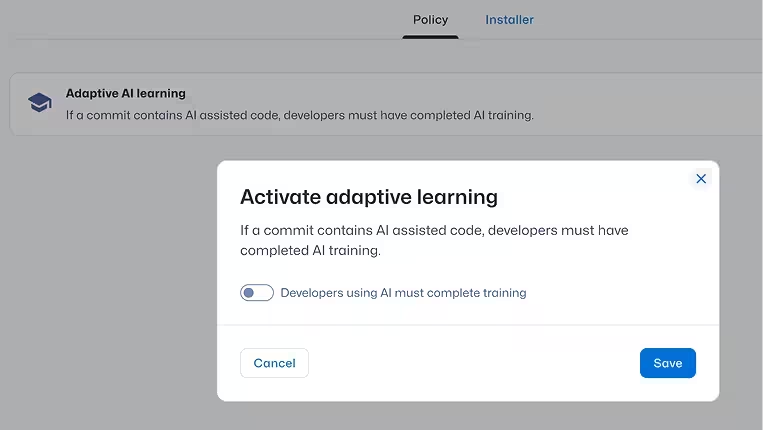
- Améliorez les compétences en sécurité des développeurs grâce à l'apprentissage adaptatif
- Bénéficiez de conseils en temps réel au sein de vos outils de développement
- Corrigez les vulnérabilités plus tôt pour réduire les coûts de retravail
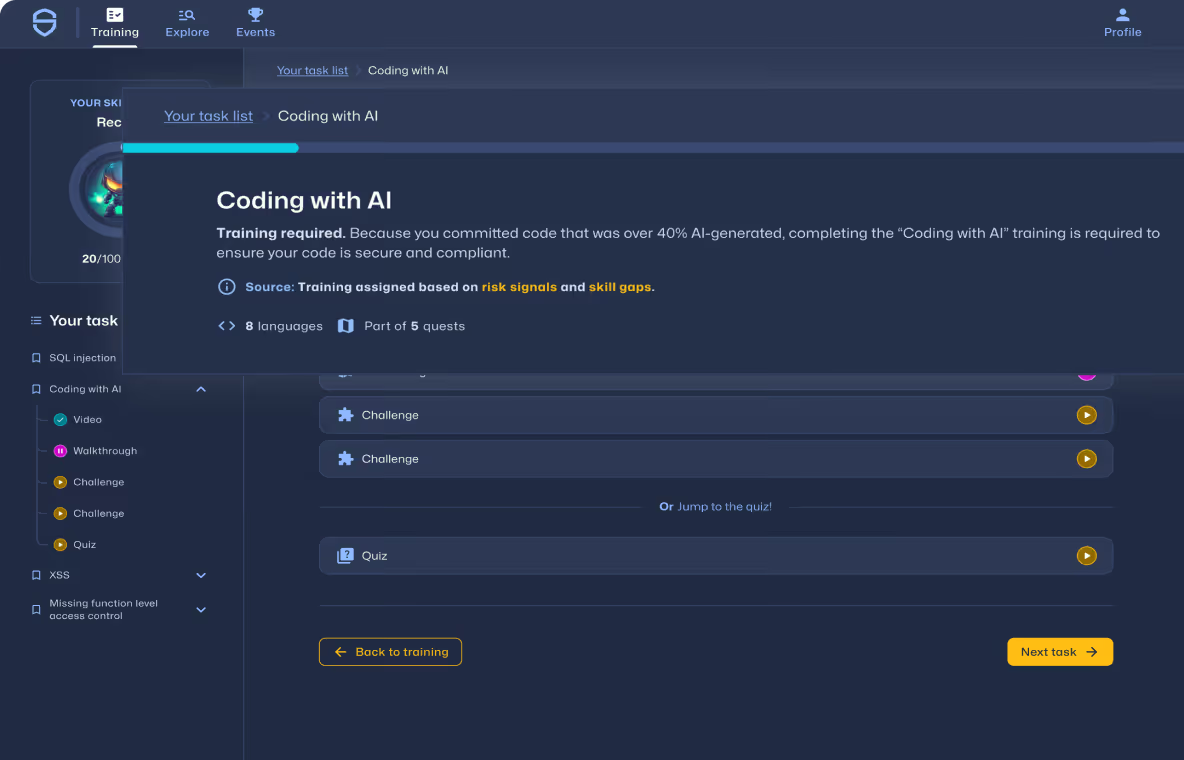
Développez les compétences en sécurité de vos équipes.
Proposez un apprentissage pertinent pour chaque rôle, de la sensibilisation à la sécurité pour les employés au codage sécurisé pour les développeurs, en passant par la maîtrise de l'IA pour l'ensemble de vos collaborateurs.
Déployez l'apprentissage de la sécurité à l'échelle de votre organisation
- Développez une culture de la sécurité dans toute votre entreprise
- Renforcez les compétences en codage sécurisé au sein de vos équipes de développement
- Préparez tous vos employés à utiliser l'IA de manière sûre et responsable



Sécurisé et conçu pour les outils que vous utilisez déjà

Nos derniers contenus

En abordant des sujets sensibles comme l'optimisation du budget AppSec d'une organisation, ainsi que plusieurs questions épineuses posées par le public, le panel des leaders en AppSec a offert une matinée inspirante qui aidera les spécialistes de la sécurité à mettre en place des programmes viables au sein de leur entreprise.
Une journalisation et une surveillance insuffisantes constituent l'une des failles les plus critiques au sein de la structure défensive d'une application. En présence d'une telle vulnérabilité, la quasi-totalité des attaques sophistiquées finira inévitablement par aboutir.
Coder un site web ou une application permettant de traiter des redirections et des transferts non validés peut s'avérer extrêmement dangereux, tant pour vos utilisateurs que pour votre organisation.

Les attaques par injection de code comptent parmi les menaces les plus fréquentes et les plus redoutables pour les sites web et les applications. Bien qu'elles varient considérablement en termes de sophistication et de dangerosité, la quasi-totalité des sites ou applications acceptant des saisies utilisateur peut s'avérer vulnérable.
La récente attaque contre des dépôts GitHub met en lumière un problème bien connu dans le secteur de la cybersécurité : la plupart des développeurs ne sont tout simplement pas assez sensibilisés aux enjeux de sécurité, exposant ainsi des données précieuses à tout moment.
Lorsque vous développez une application métier, que ce soit pour un usage interne ou pour vos clients, vous ne permettez probablement pas à chaque utilisateur d'exécuter toutes les fonctions. Si c'est le cas, vous pourriez être vulnérable à un contrôle d'accès défaillant.

Face à la recrudescence des cyberattaques, qui touchent tous les types d'organisations et tous les secteurs, la menace de violations de données coûteuses, préjudiciables à l'image de marque et aux résultats financiers est bien réelle. Loin de se résorber, le problème ne cesse de prendre de l'ampleur.
Lorsque votre application web divulgue trop d'informations, elle facilite la tâche des attaquants souhaitant s'y introduire. Dans cet article, nous expliquerons ce qu'est l'exposition d'informations, pourquoi elle représente un danger et comment la prévenir.
Comme toutes les applications utilisent des composants, dont la plupart n'ont pas été écrits par vous, les vulnérabilités présentes dans ces composants peuvent devenir des responsabilités. Examinons ce que signifie l'utilisation de composants présentant des vulnérabilités connues, les risques encourus et comment y remédier.
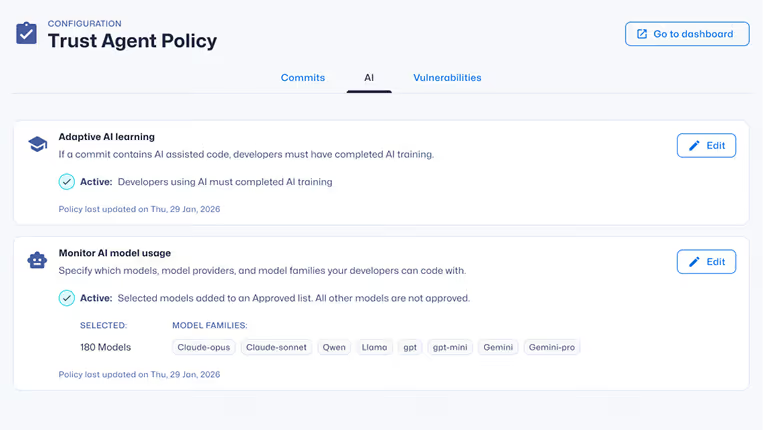
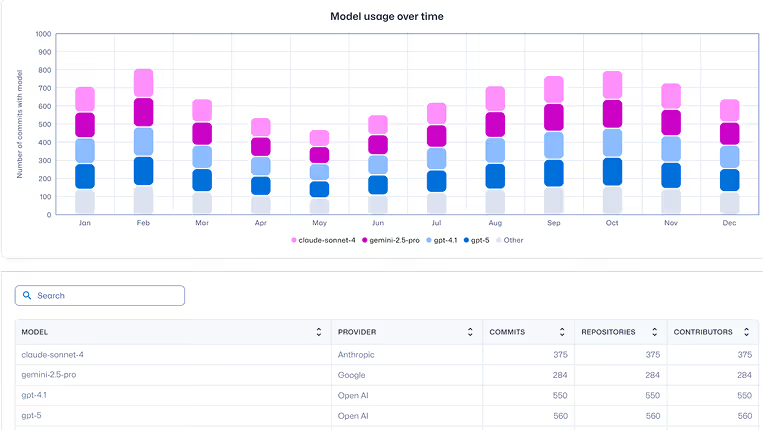
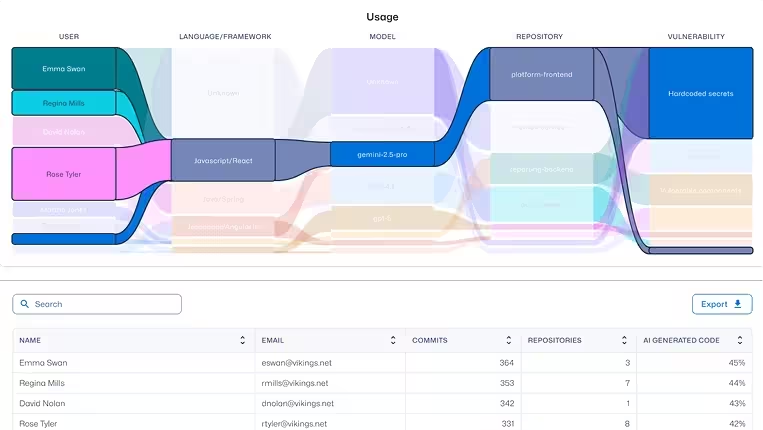
Rendez visibles les risques du développement assisté par IA
Découvrez comment le codage par IA est utilisé, les risques qu'il engendre et les comportements associés, afin de bloquer les vulnérabilités avant la mise en production.

Réduire les vulnérabilités à la source
Apprentissage pratique du codage sécurisé et de la sécurité de l'IA intégré aux flux de travail réels des développeurs — aidant les organisations à réduire leurs vulnérabilités de plus de 53 %.

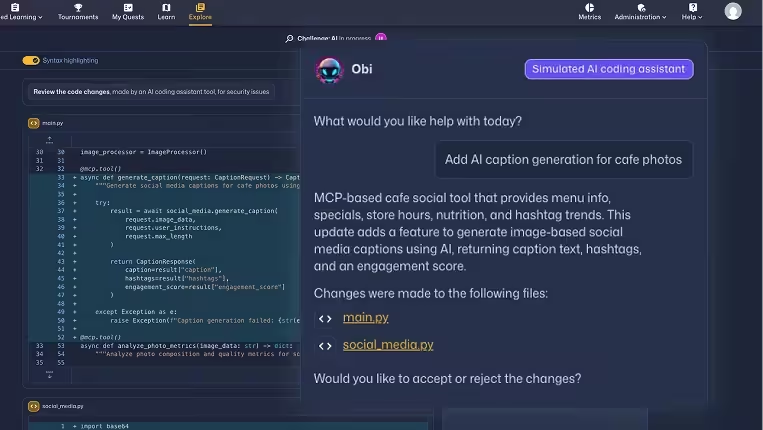
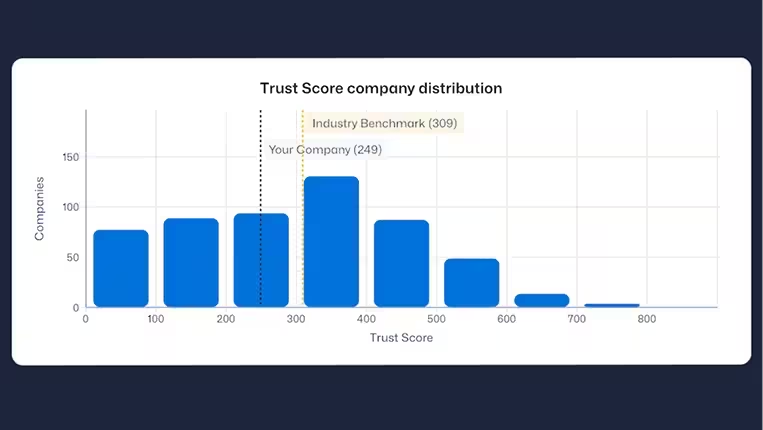
Développez le développement assisté par IA en toute confiance

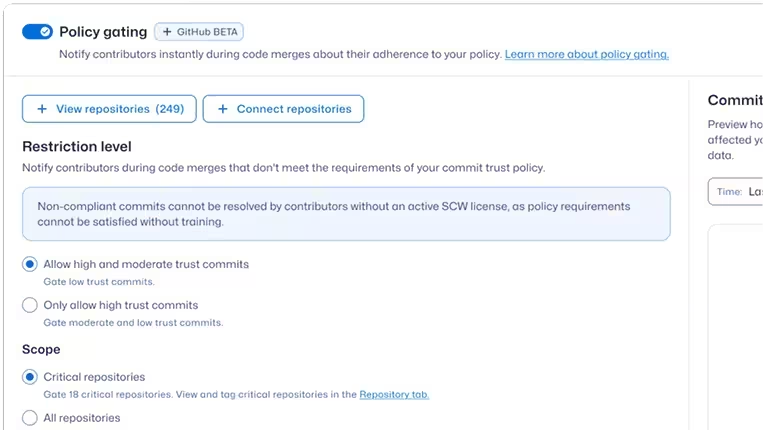
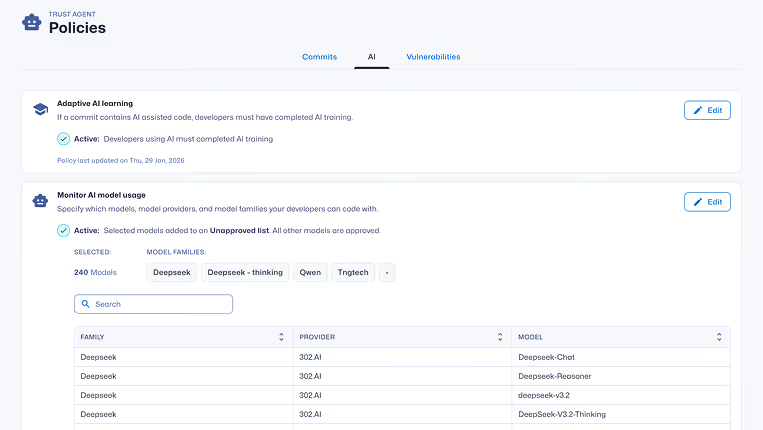
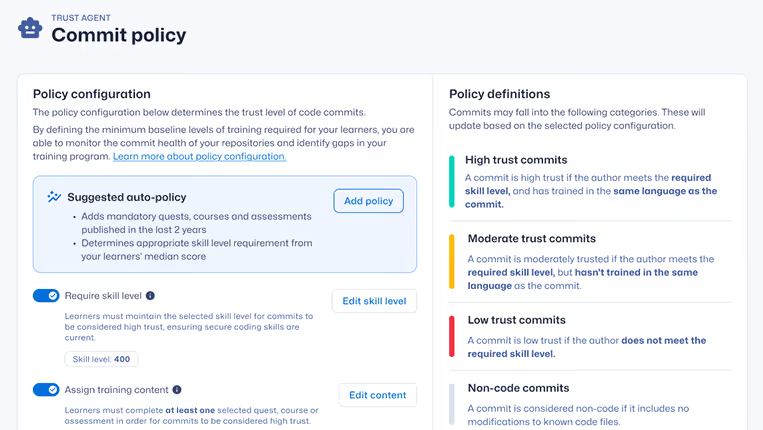
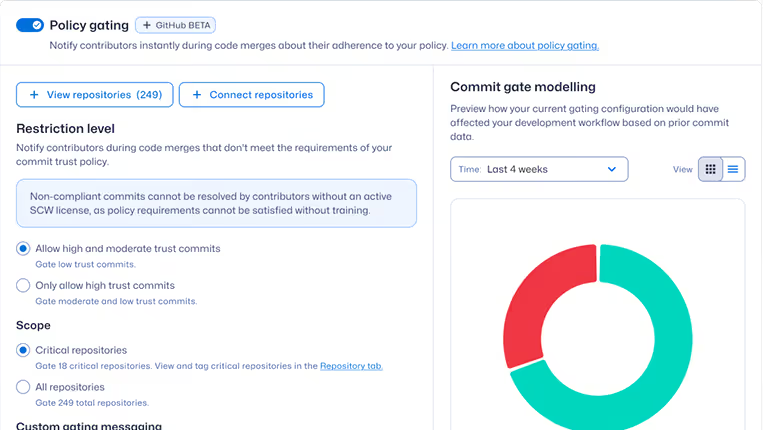
Gouvernez le développement assisté par IA avant la mise en production
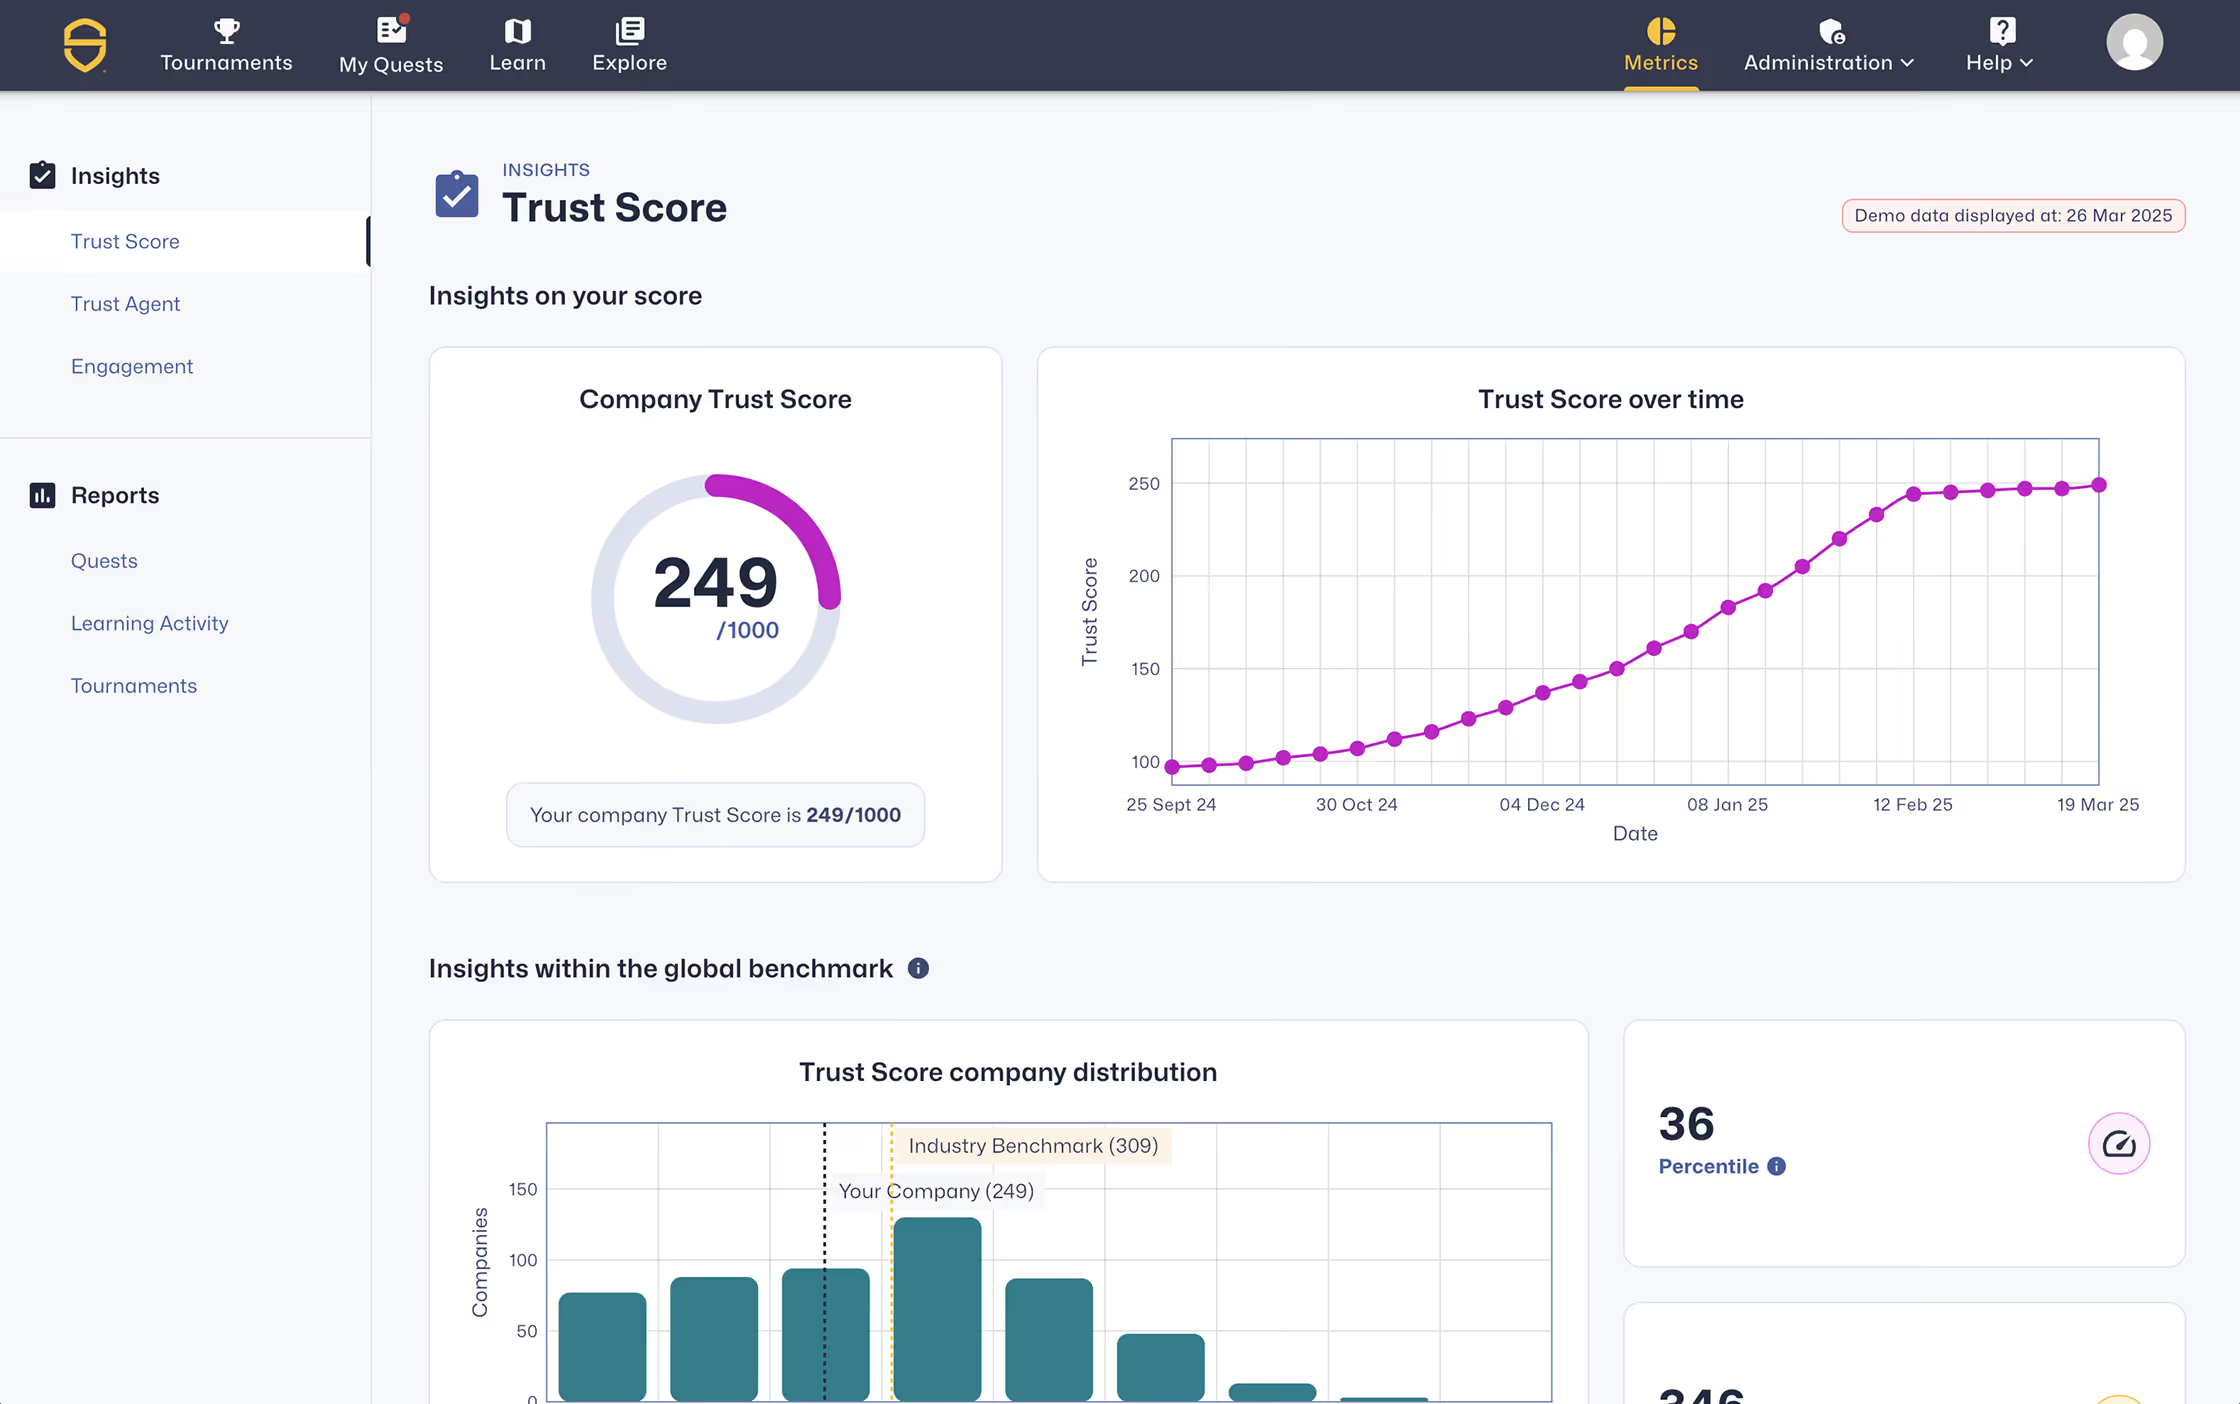
Identifiez les risques de développement, appliquez vos politiques et prévenez les vulnérabilités tout au long du cycle de vie de vos logiciels.
Ressources pour bien démarrer

Nous avons atteint un point où la plupart des grandes entreprises d'IA ont publiquement appelé à un ralentissement mondial du développement de l'IA afin de permettre aux garde-fous de sécurité de rattraper leur retard. Pourtant, la réalité est que de graves problèmes de sécurité se sont déjà concrétisés. Cela place d'innombrables responsables de la sécurité et équipes de direction dans une situation d'urgence, alors que les coûts financiers et les risques liés à la mise en œuvre de l'IA ne cessent de s'accumuler.

Fiers d'être sponsor Silver de l'OWASP Global AppSec USA 2026, qui célèbrera son 25e anniversaire les 5 et 6 novembre 2026 au Hyatt Regency de San Francisco ! Rejoignez-nous, aux côtés de plus de 800 professionnels de la sécurité applicative, pour des sessions sur la sécurité de l'IA, la modélisation des menaces, un concours Capture the Flag, le salon de démonstration des projets OWASP et des réceptions de networking exclusives. Venez nous rencontrer pour échanger !

La Kamer van Koophandel explique comment elle a intégré le codage sécurisé au développement quotidien grâce à des certifications basées sur les rôles, à l'étalonnage des scores de confiance et à une culture de responsabilité partagée en matière de sécurité.

De la saisie semi-automatique par IA aux agents autonomes, découvrez comment le développement logiciel évolue et ce que cela implique pour la sécurité, la gouvernance et votre équipe.
Comprendre la gouvernance des logiciels d'IA et comment réduire les risques liés à l'IA dans le développement logiciel
Découvrez ce qu'est la gouvernance des logiciels d'IA, pourquoi elle est essentielle et comment Secure Code Warrior aide les organisations à adopter le développement assisté par IA en toute sécurité.