Opérationnalisez la gouvernance de l'IA dans le développement logiciel.
Favorisez le développement assisté par IA tout en conservant une supervision sécurisée. Obtenez une visibilité sur l'utilisation de l'IA, appliquez des flux de gouvernance dès le commit et alignez vos pratiques de développement sur les seuils de risque de votre entreprise.
Développez vos logiciels d'IA en toute sécurité
- Obtenir une visibilité à l'échelle de l'entreprise sur le développement assisté par l'IA
- Renforcer les compétences en codage sécurisé au sein des équipes d'ingénierie
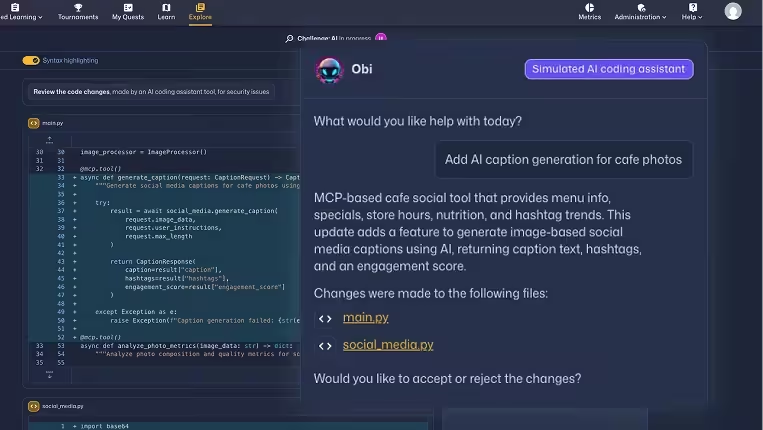
- Former les développeurs à la révision sécurisée du code généré par l'IA
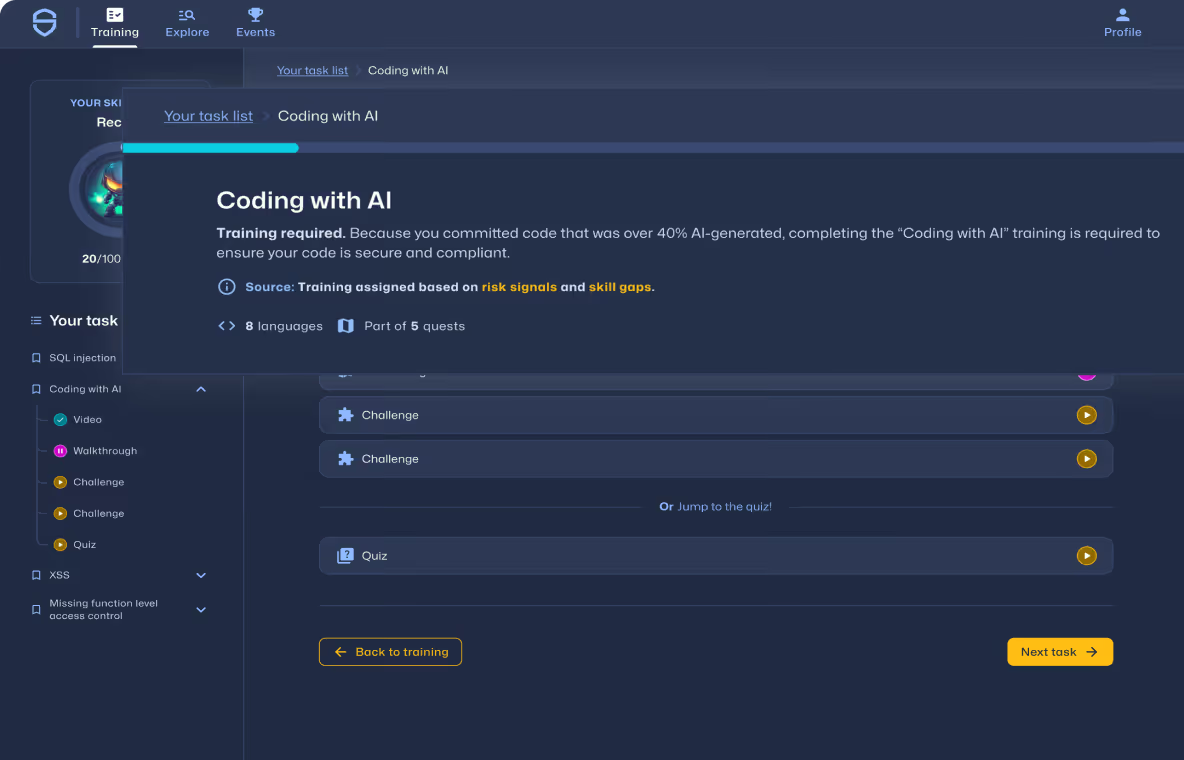
Prévenez les vulnérabilités introduites par l'IA dès le commit.
Rendez l'utilisation de l'IA visible, appliquez des garde-fous de codage sécurisé lors du commit et alignez le développement assisté par IA sur les normes de sécurité pour prévenir les vulnérabilités dans le code humain et généré par IA.
Réduisez les vulnérabilités introduites de plus de 53 %
- Renforcez les compétences en codage sécurisé au sein des équipes de développement
- Fournissez des conseils conformes aux politiques directement dans les outils de développement
- Découvrez l'impact du code généré par IA sur les risques logiciels
Développez l'IA sans ralentir la livraison.
Sécurisez et mesurez le développement assisté par IA pour réduire les retouches, éviter les goulots d'étranglement lors des revues de sécurité et permettre aux équipes de livrer plus rapidement et en toute confiance.
Réduisez le MTTR jusqu'à 82 %
- Améliorez les compétences en sécurité des développeurs grâce à l'apprentissage adaptatif
- Bénéficiez de conseils en temps réel au sein de vos outils de développement
- Corrigez les vulnérabilités plus tôt pour réduire les coûts de retravail
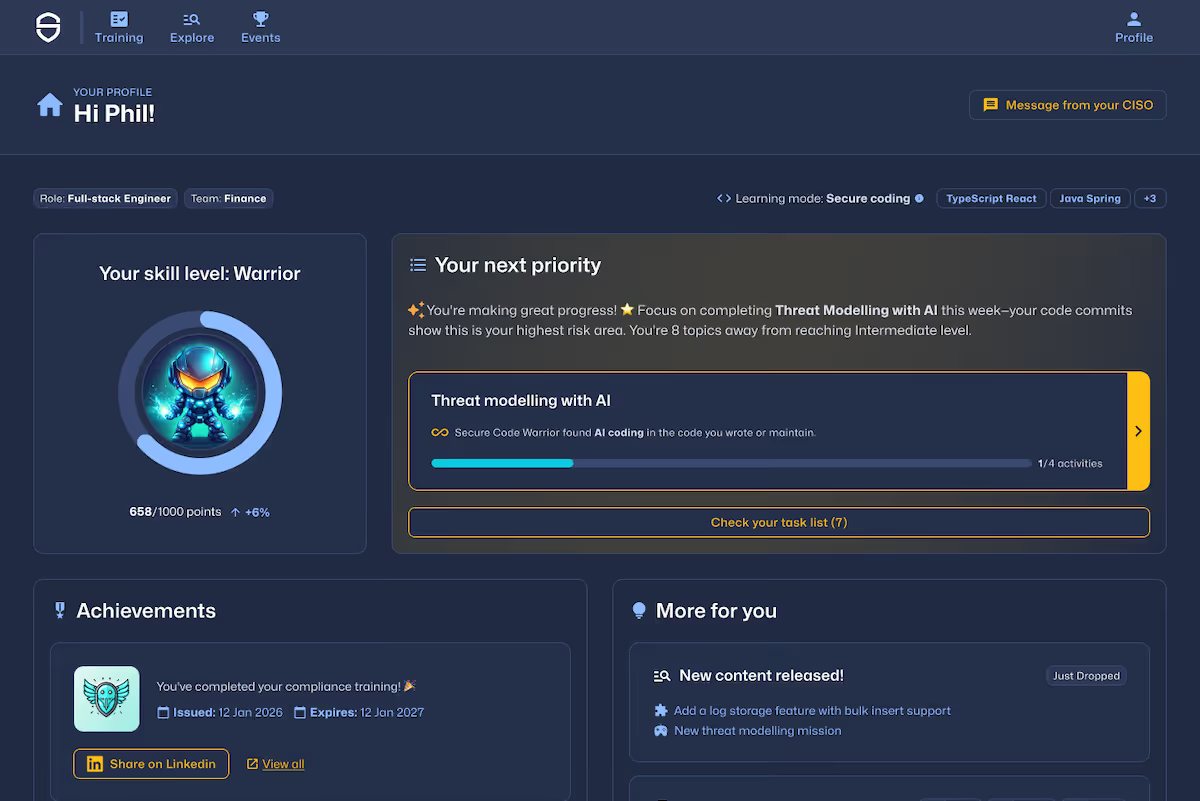
Développez les compétences en sécurité de vos équipes.
Proposez un apprentissage pertinent pour chaque rôle, de la sensibilisation à la sécurité pour les employés au codage sécurisé pour les développeurs, en passant par la maîtrise de l'IA pour l'ensemble de vos collaborateurs.
Déployez l'apprentissage de la sécurité à l'échelle de votre organisation
- Développez une culture de la sécurité dans toute votre entreprise
- Renforcez les compétences en codage sécurisé au sein de vos équipes de développement
- Préparez tous vos employés à utiliser l'IA de manière sûre et responsable



Sécurisé et conçu pour les outils que vous utilisez déjà

Nos derniers contenus

Ayant travaillé des deux côtés de la barrière, je connais trop bien les tensions qui peuvent survenir entre les équipes de développement et les spécialistes de la sécurité applicative lorsqu'il s'agit de respecter les meilleures pratiques. Il existe pourtant une meilleure approche.
Nous allons aborder l'un des problèmes les plus courants rencontrés par les organisations qui gèrent des sites Web ou qui permettent à leurs employés d'accéder à distance à des ressources informatiques, ce qui concerne à peu près tout le monde. Et oui, vous avez probablement deviné que nous allons parler d'authentification.
Si une application ne dispose pas de suffisamment de contrôles anti-automatisation, les attaquants peuvent simplement continuer à deviner les mots de passe jusqu'à ce qu'ils trouvent un mot de passe correspondant. Voici comment les arrêter.
Bien que les problèmes de code puissent être une partie du problème, les erreurs de logique métier résultent le plus souvent de défauts de conception ou d'hypothèses logiques erronées lors de la création initiale d'une application.

En cybersécurité, nous agissons souvent comme des chasseurs. Le regard rivé sur l'horizon, nous guettons la prochaine faille critique. Pourtant, cette focalisation sur l'avenir peut avoir pour effet paradoxal d'émousser notre vigilance globale en matière de sécurité.
Il est courant que les sites Web et les applications permettent aux utilisateurs d'envoyer des commentaires et diverses autres informations via une application par courrier électronique. Et la plupart des gens n'y pensent même pas en termes de risque de sécurité potentiel.
Une référence directe à un objet se produit lorsqu'un enregistrement spécifique (l' « objet ») est référencé dans une application. Il prend généralement la forme d'un identifiant unique et peut apparaître dans une URL.

La sécurité logicielle est une préoccupation constante pour moi, tout comme le danger bien réel que représentent nos modes de vie de plus en plus numériques, où nous partageons nos informations personnelles. Après tout, nous évoluons dans un territoire largement non réglementé, sans surveillance et joyeusement ignoré. Nous sommes en plein Far West.
Dans notre société numérique, les développeurs ont la responsabilité de protéger les informations et les entreprises contre les risques liés au stockage cryptographique non sécurisé. Apprenez-en plus avec Secure Code Warrior.
Une immense majorité de sites web utilisent des bases de données XML pour effectuer des fonctions critiques telles que le stockage des identifiants de connexion, des informations clients, des données personnelles et des informations confidentielles ou sensibles, ce qui confère aux attaques XQuery une surface d'attaque particulièrement étendue.
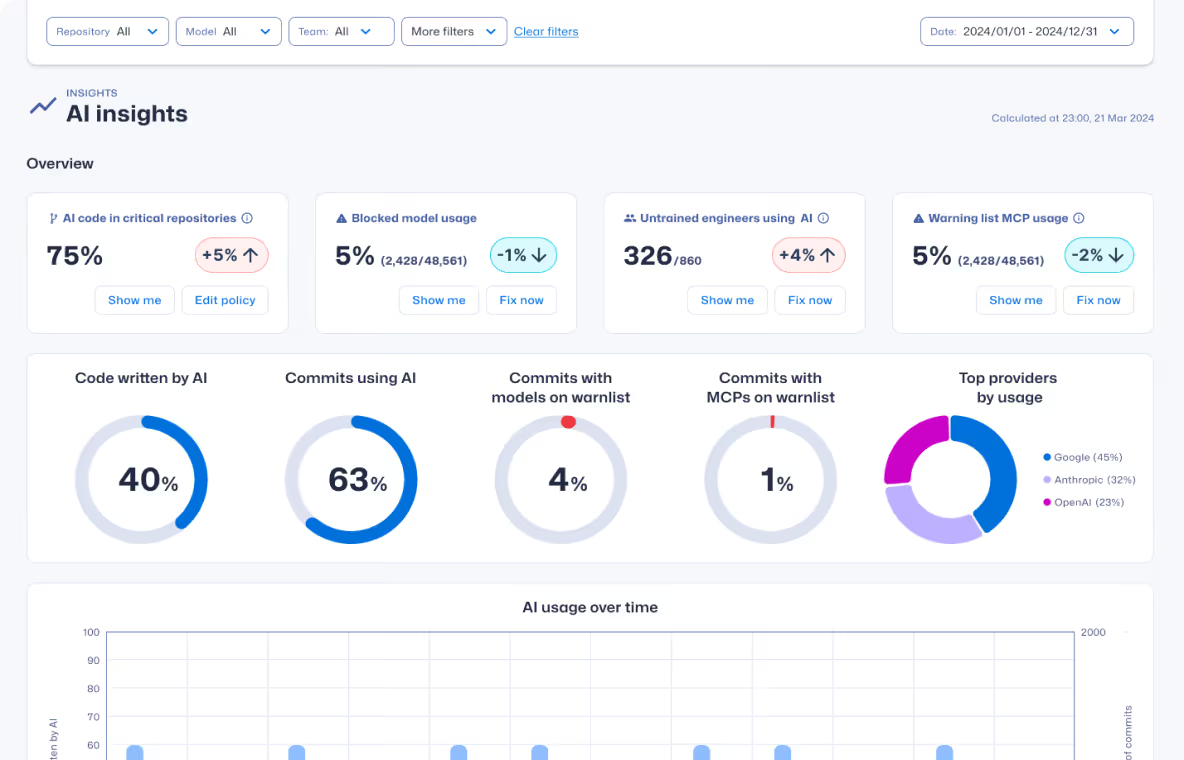
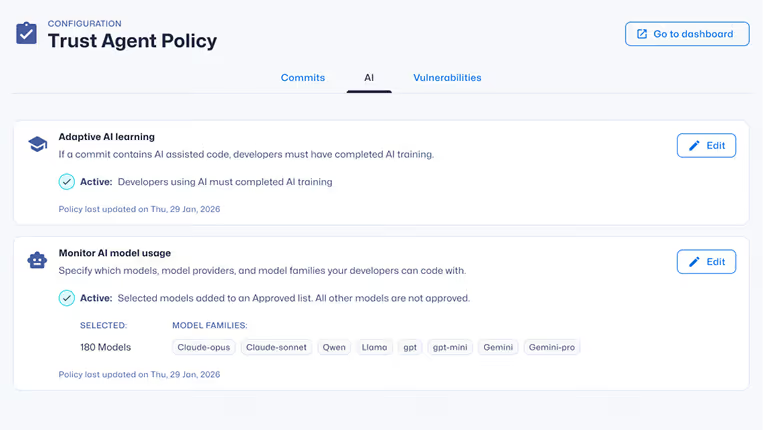
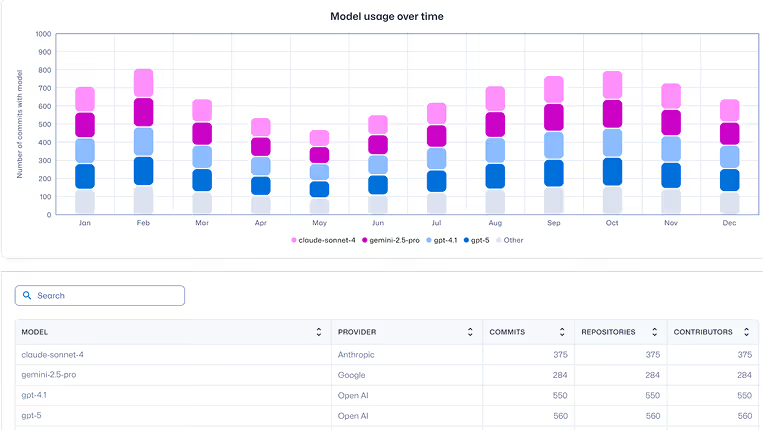
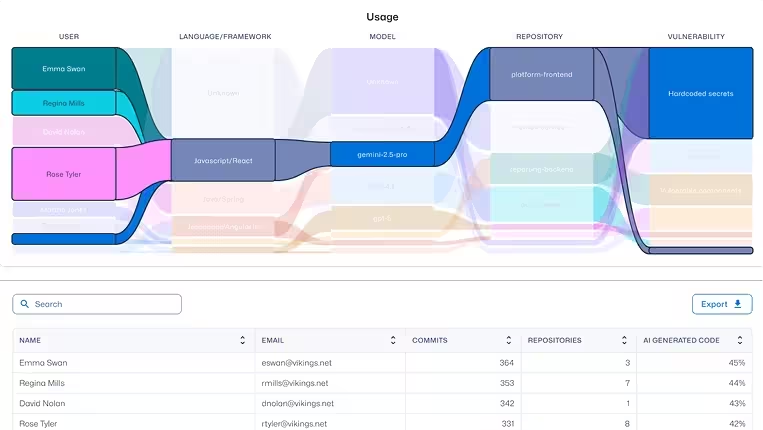
Rendez visibles les risques du développement assisté par IA
Découvrez comment le codage par IA est utilisé, les risques qu'il engendre et les comportements associés, afin de bloquer les vulnérabilités avant la mise en production.

Réduire les vulnérabilités à la source
Apprentissage pratique du codage sécurisé et de la sécurité de l'IA intégré aux flux de travail réels des développeurs — aidant les organisations à réduire leurs vulnérabilités de plus de 53 %.

Développez le développement assisté par IA en toute confiance

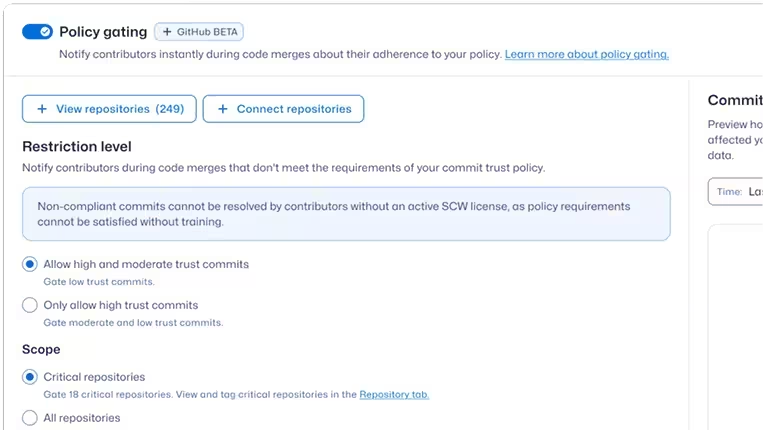
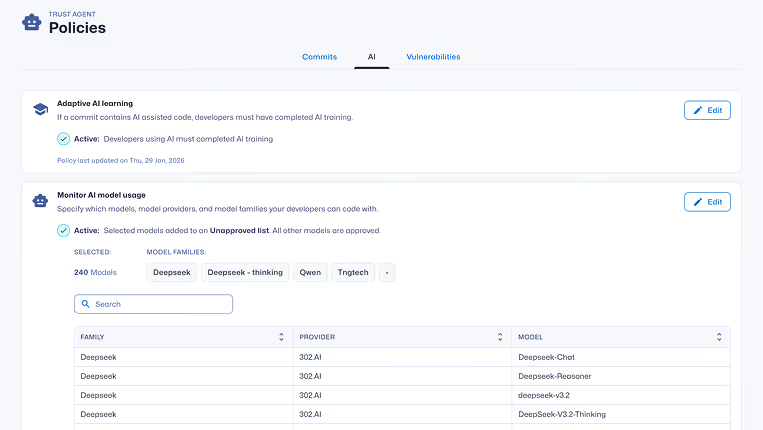
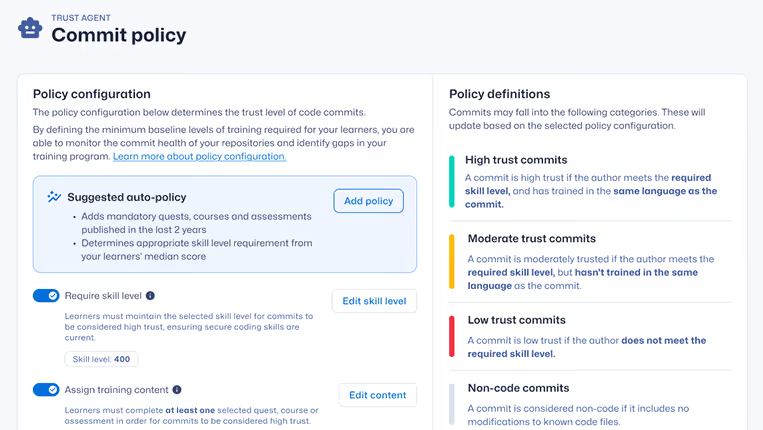
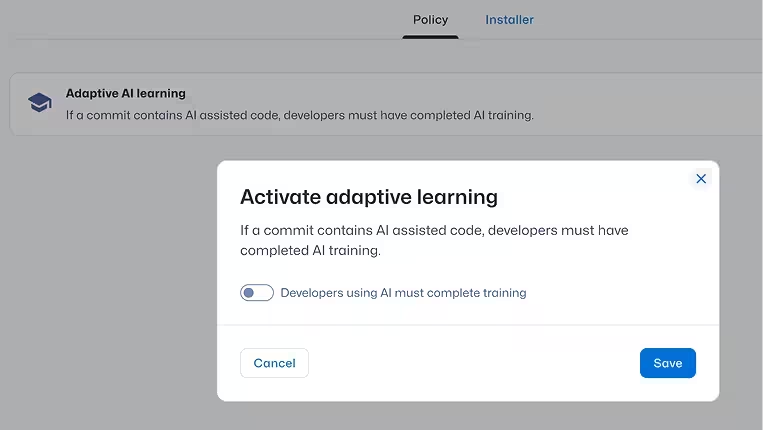
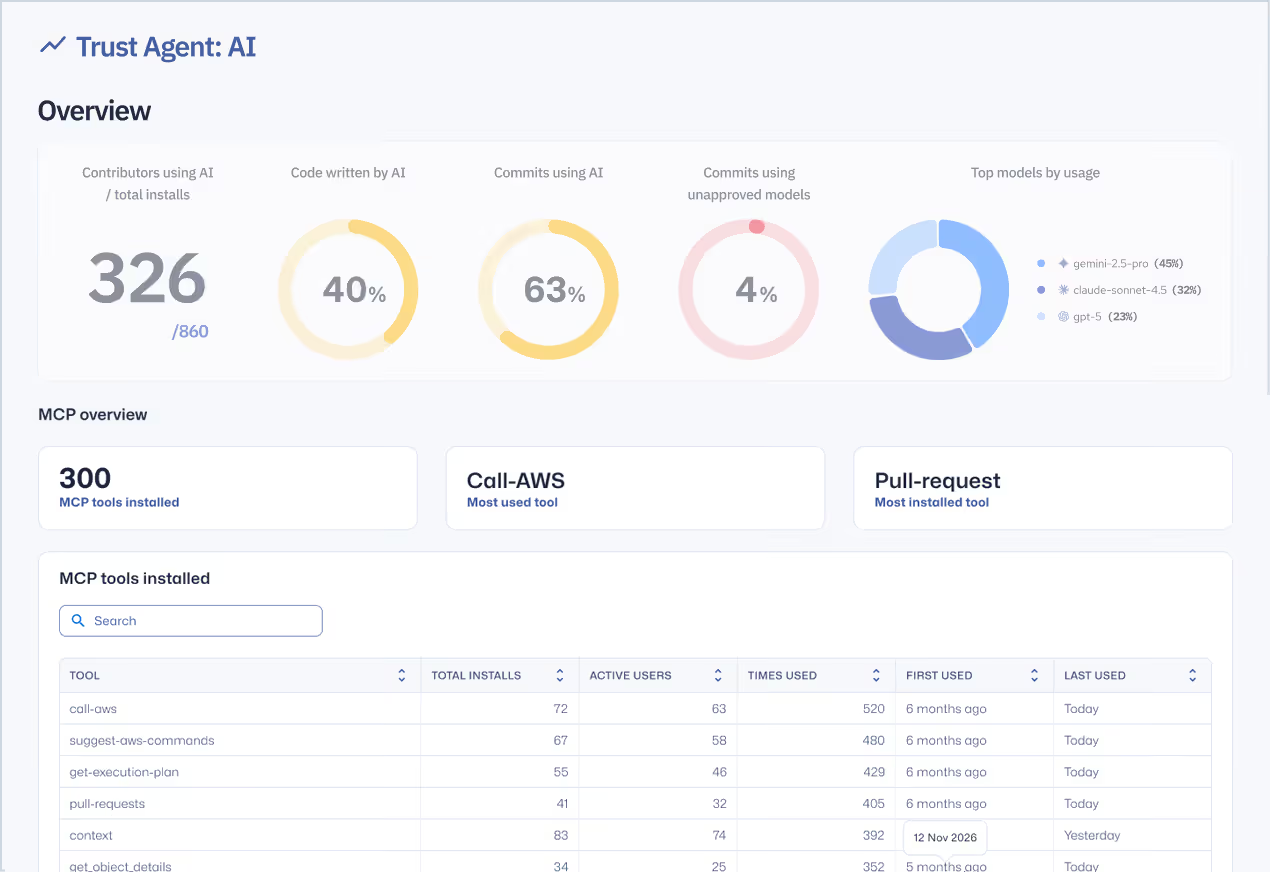
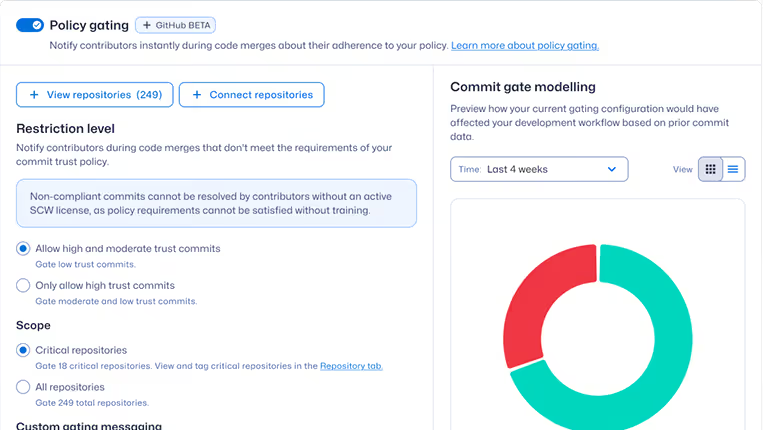
Gouvernez le développement assisté par IA avant la mise en production
Identifiez les risques de développement, appliquez vos politiques et prévenez les vulnérabilités tout au long du cycle de vie de vos logiciels.
Ressources pour bien démarrer

Nous avons atteint un point où la plupart des grandes entreprises d'IA ont publiquement appelé à un ralentissement mondial du développement de l'IA afin de permettre aux garde-fous de sécurité de rattraper leur retard. Pourtant, la réalité est que de graves problèmes de sécurité se sont déjà concrétisés. Cela place d'innombrables responsables de la sécurité et équipes de direction dans une situation d'urgence, alors que les coûts financiers et les risques liés à la mise en œuvre de l'IA ne cessent de s'accumuler.

Fiers d'être sponsor Silver de l'OWASP Global AppSec USA 2026, qui célèbrera son 25e anniversaire les 5 et 6 novembre 2026 au Hyatt Regency de San Francisco ! Rejoignez-nous, aux côtés de plus de 800 professionnels de la sécurité applicative, pour des sessions sur la sécurité de l'IA, la modélisation des menaces, un concours Capture the Flag, le salon de démonstration des projets OWASP et des réceptions de networking exclusives. Venez nous rencontrer pour échanger !

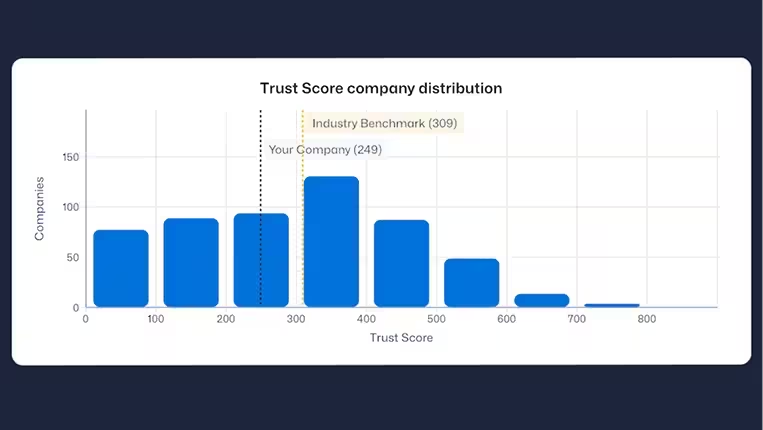
La Kamer van Koophandel explique comment elle a intégré le codage sécurisé au développement quotidien grâce à des certifications basées sur les rôles, à l'étalonnage des scores de confiance et à une culture de responsabilité partagée en matière de sécurité.

De la saisie semi-automatique par IA aux agents autonomes, découvrez comment le développement logiciel évolue et ce que cela implique pour la sécurité, la gouvernance et votre équipe.
Comprendre la gouvernance des logiciels d'IA et comment réduire les risques liés à l'IA dans le développement logiciel
Découvrez ce qu'est la gouvernance des logiciels d'IA, pourquoi elle est essentielle et comment Secure Code Warrior aide les organisations à adopter le développement assisté par IA en toute sécurité.