Opérationnalisez la gouvernance de l'IA dans le développement logiciel.
Favorisez le développement assisté par IA tout en conservant une supervision sécurisée. Obtenez une visibilité sur l'utilisation de l'IA, appliquez des flux de gouvernance dès le commit et alignez vos pratiques de développement sur les seuils de risque de votre entreprise.
Développez vos logiciels d'IA en toute sécurité
- Obtenir une visibilité à l'échelle de l'entreprise sur le développement assisté par l'IA
- Renforcer les compétences en codage sécurisé au sein des équipes d'ingénierie
- Former les développeurs à la révision sécurisée du code généré par l'IA
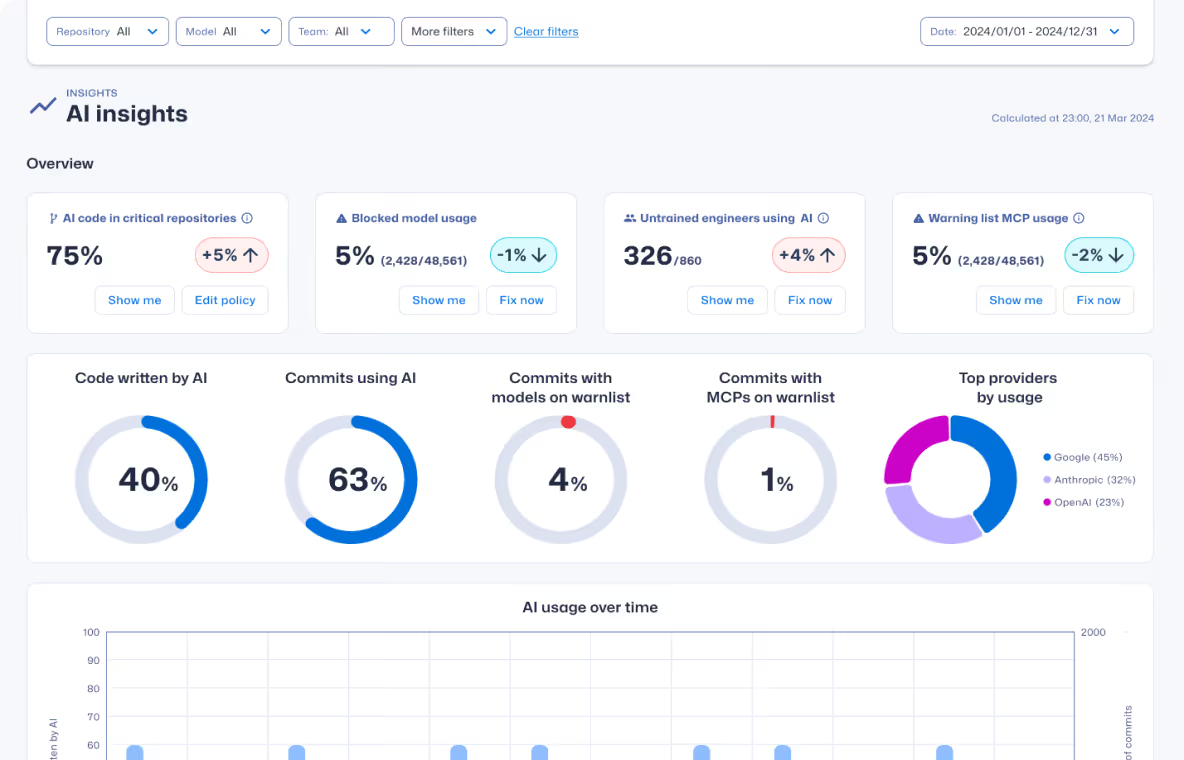
Prévenez les vulnérabilités introduites par l'IA dès le commit.
Rendez l'utilisation de l'IA visible, appliquez des garde-fous de codage sécurisé lors du commit et alignez le développement assisté par IA sur les normes de sécurité pour prévenir les vulnérabilités dans le code humain et généré par IA.
Réduisez les vulnérabilités introduites de plus de 53 %
- Renforcez les compétences en codage sécurisé au sein des équipes de développement
- Fournissez des conseils conformes aux politiques directement dans les outils de développement
- Découvrez l'impact du code généré par IA sur les risques logiciels
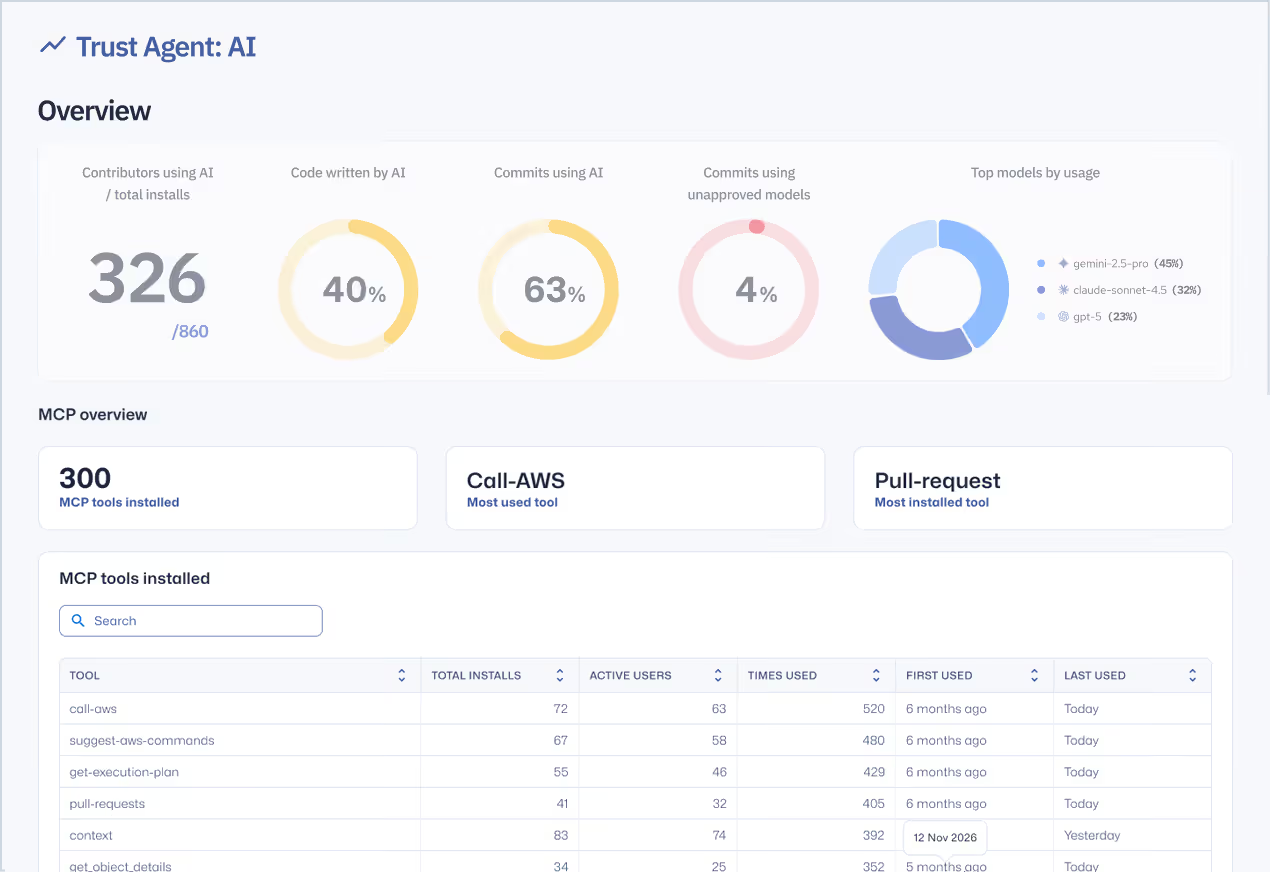
Développez l'IA sans ralentir la livraison.
Sécurisez et mesurez le développement assisté par IA pour réduire les retouches, éviter les goulots d'étranglement lors des revues de sécurité et permettre aux équipes de livrer plus rapidement et en toute confiance.
Réduisez le MTTR jusqu'à 82 %
- Améliorez les compétences en sécurité des développeurs grâce à l'apprentissage adaptatif
- Bénéficiez de conseils en temps réel au sein de vos outils de développement
- Corrigez les vulnérabilités plus tôt pour réduire les coûts de retravail
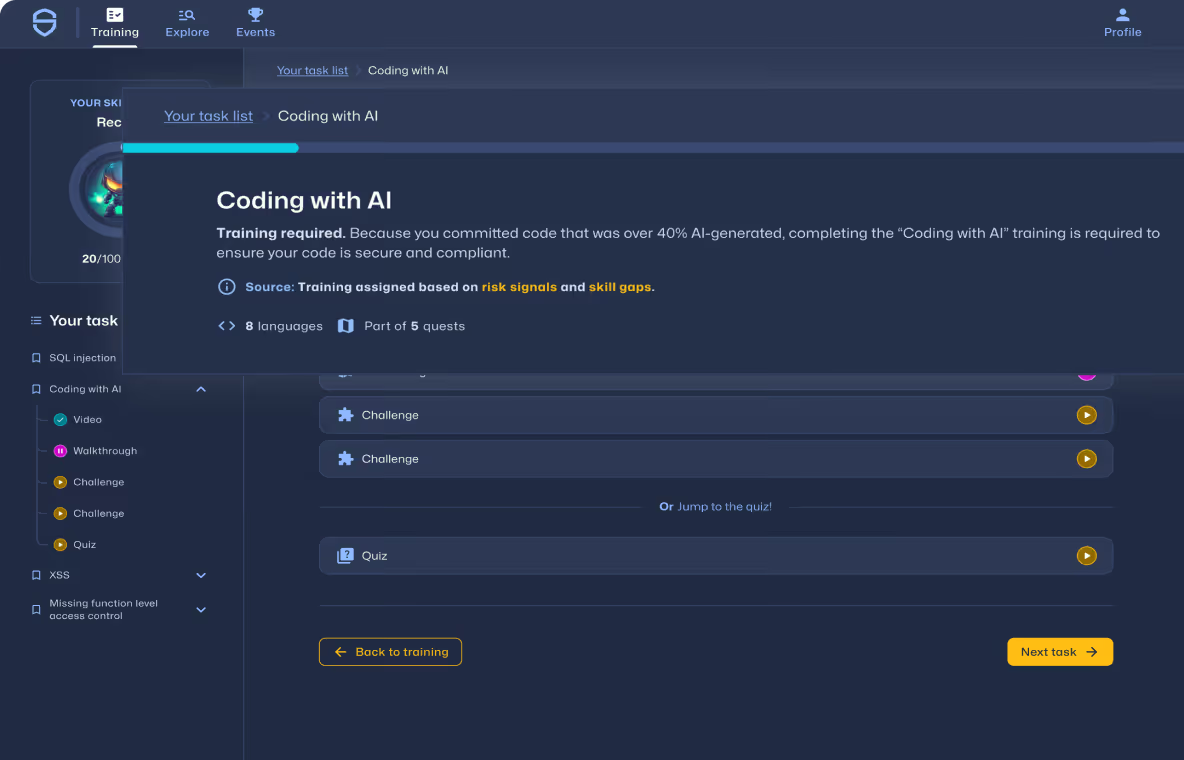
Développez les compétences en sécurité de vos équipes.
Proposez un apprentissage pertinent pour chaque rôle, de la sensibilisation à la sécurité pour les employés au codage sécurisé pour les développeurs, en passant par la maîtrise de l'IA pour l'ensemble de vos collaborateurs.
Déployez l'apprentissage de la sécurité à l'échelle de votre organisation
- Développez une culture de la sécurité dans toute votre entreprise
- Renforcez les compétences en codage sécurisé au sein de vos équipes de développement
- Préparez tous vos employés à utiliser l'IA de manière sûre et responsable



Sécurisé et conçu pour les outils que vous utilisez déjà

Nos derniers contenus
Bien que VxWorks ne soit pas un nom familier pour le consommateur moyen, ce logiciel profite à beaucoup d'entre nous, jour après jour. Et aujourd'hui, nous sommes confrontés à la possibilité que des centaines de millions d'appareils équipés de VxWorks soient compromis.
L'attaque par injection d'entités externes XML, parfois simplement abrégée en injection XXE, est relativement récente, mais elle est extrêmement populaire parmi les communautés de hackers en ce moment, et elle ne cesse de croître au fur et à mesure qu'elle ACCUMULE des succès.
Si un attaquant peut insérer un code CR ou LF dans une application existante, il peut parfois modifier son comportement. Les effets sont moins faciles à prévoir que ceux de la plupart des attaques, mais ils ne peuvent pas être moins dangereux pour l'organisation cible.

Les CISO et CIO créatifs et inspirants ont le pouvoir d'innover et de façonner notre monde numérique, mais ils jouent également un rôle déterminant dans la transformation de la culture de sécurité au sein de leur organisation.
À bien des égards, la vulnérabilité d'inclusion de fichiers distants est beaucoup plus dangereuse et plus facile à exploiter que son équivalent local. En tant que tel, il convient de le trouver et d'y remédier dès que possible.

Cette année, le PCI Security Standards Council a publié un tout nouvel ensemble de directives de sécurité logicielle dans le cadre de son PCI Software Security Framework. Cette mise à jour vise à aligner les meilleures pratiques de sécurité logicielle sur les méthodes de développement modernes.
Contrairement à de nombreuses vulnérabilités, l'exploitation des processus d'inclusion de fichiers locaux et de traversée de répertoires à des fins malveillantes nécessite un attaquant suffisamment qualifié, un temps considérable et, peut-être, une part de chance.
Même si vous avez entièrement sécurisé un serveur d'applications et les systèmes backend associés, les communications peuvent rester vulnérables aux interceptions si la protection de la couche de transport est insuffisante.
Les attaques par injection XML sont des failles redoutables conçues par des pirates informatiques pour compromettre les systèmes hébergeant des bases de données XML. Cela inclut les types de ressources auxquels on pense naturellement lorsqu'il est question de bases de données traditionnelles : des stocks d'informations détaillées allant des médicaments aux films.

Un rapport récent du centre d'évaluation de la cybersécurité de Huawei au Royaume-Uni a mis en évidence des problèmes de sécurité majeurs dans les processus d'ingénierie logicielle de l'entreprise. Il s'agit toutefois d'un problème qui peut être résolu.
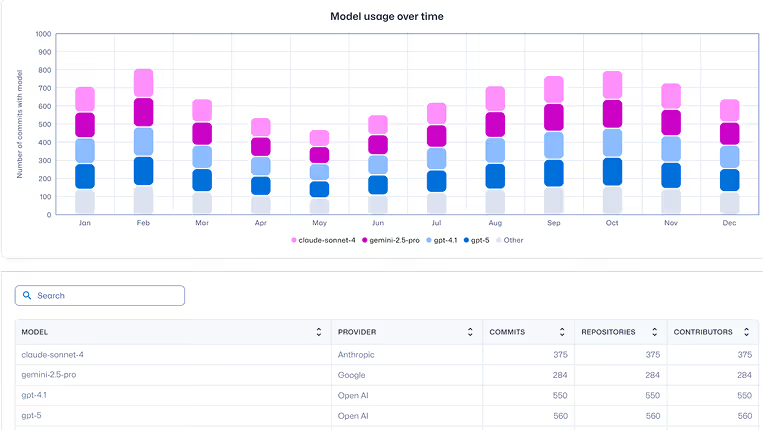
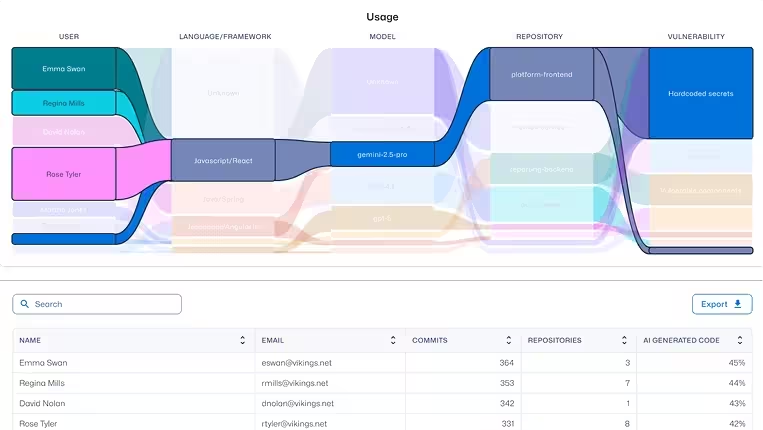
Rendez visibles les risques du développement assisté par IA
Découvrez comment le codage par IA est utilisé, les risques qu'il engendre et les comportements associés, afin de bloquer les vulnérabilités avant la mise en production.

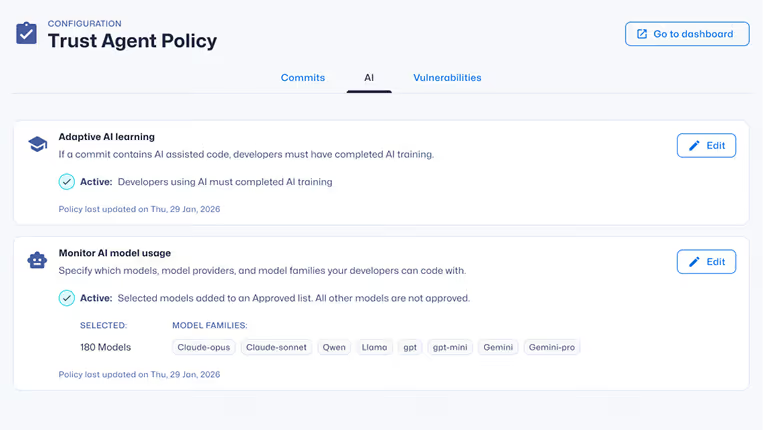
Réduire les vulnérabilités à la source
Apprentissage pratique du codage sécurisé et de la sécurité de l'IA intégré aux flux de travail réels des développeurs — aidant les organisations à réduire leurs vulnérabilités de plus de 53 %.

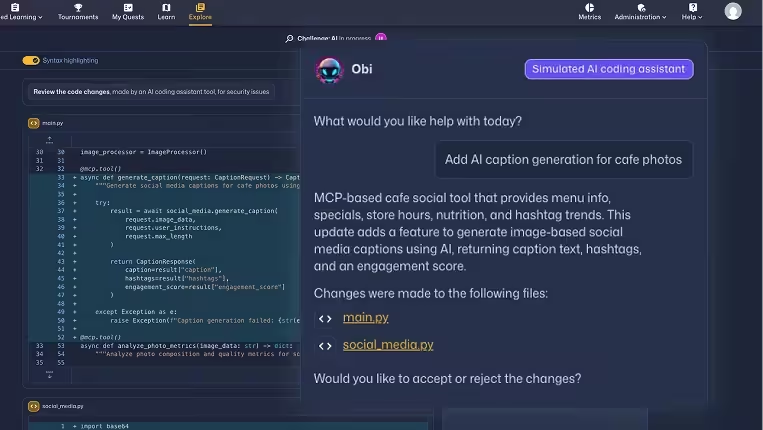
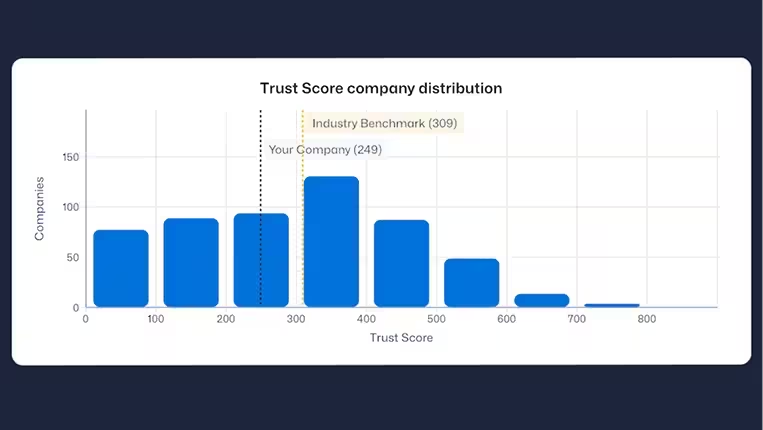
Développez le développement assisté par IA en toute confiance

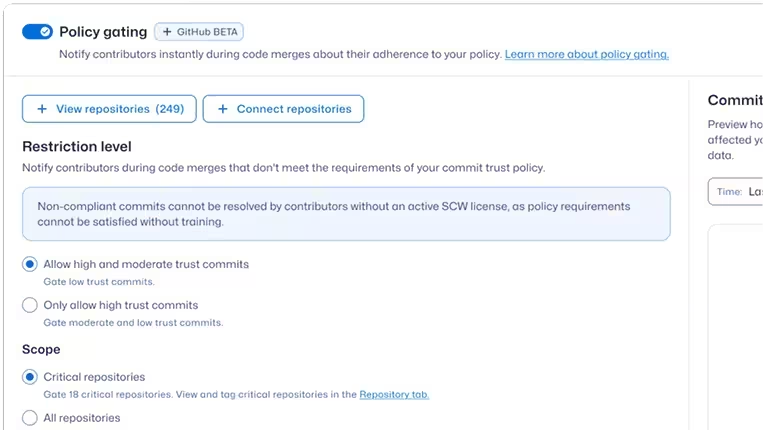
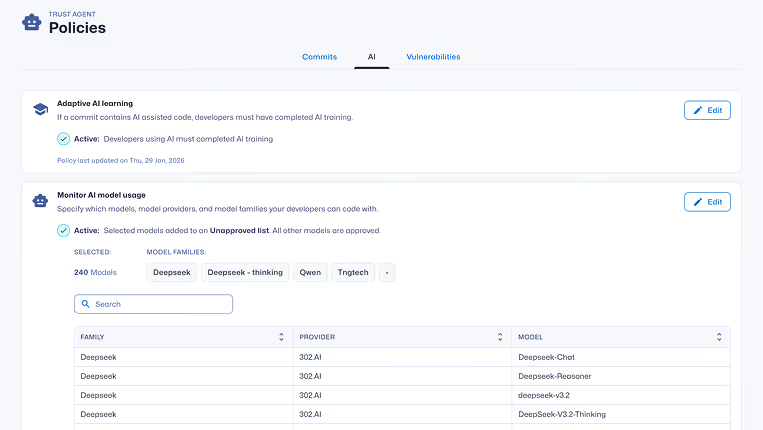
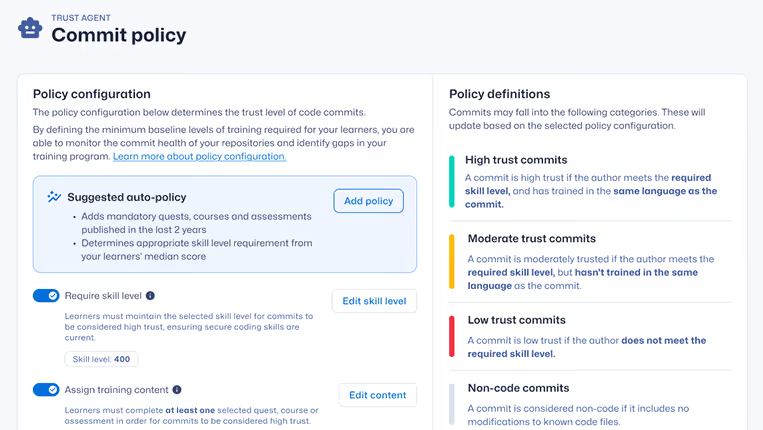
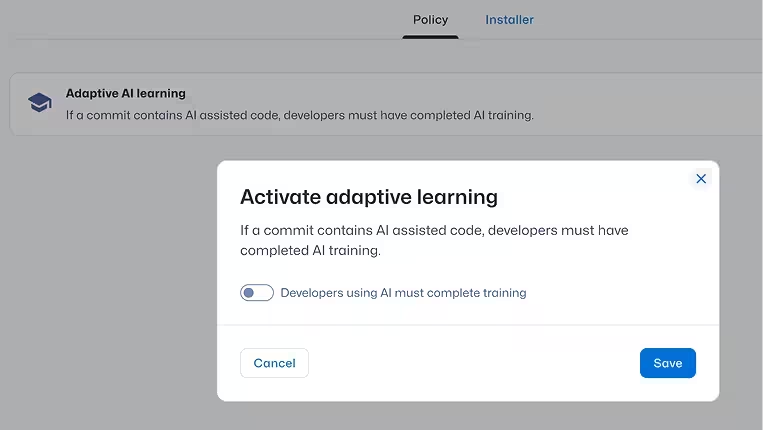
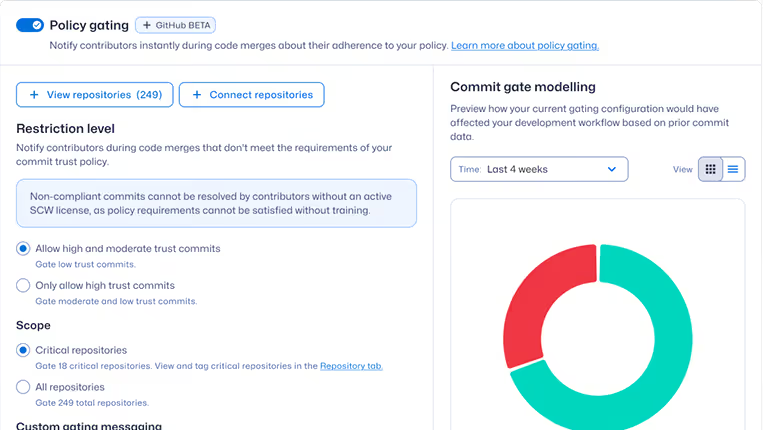
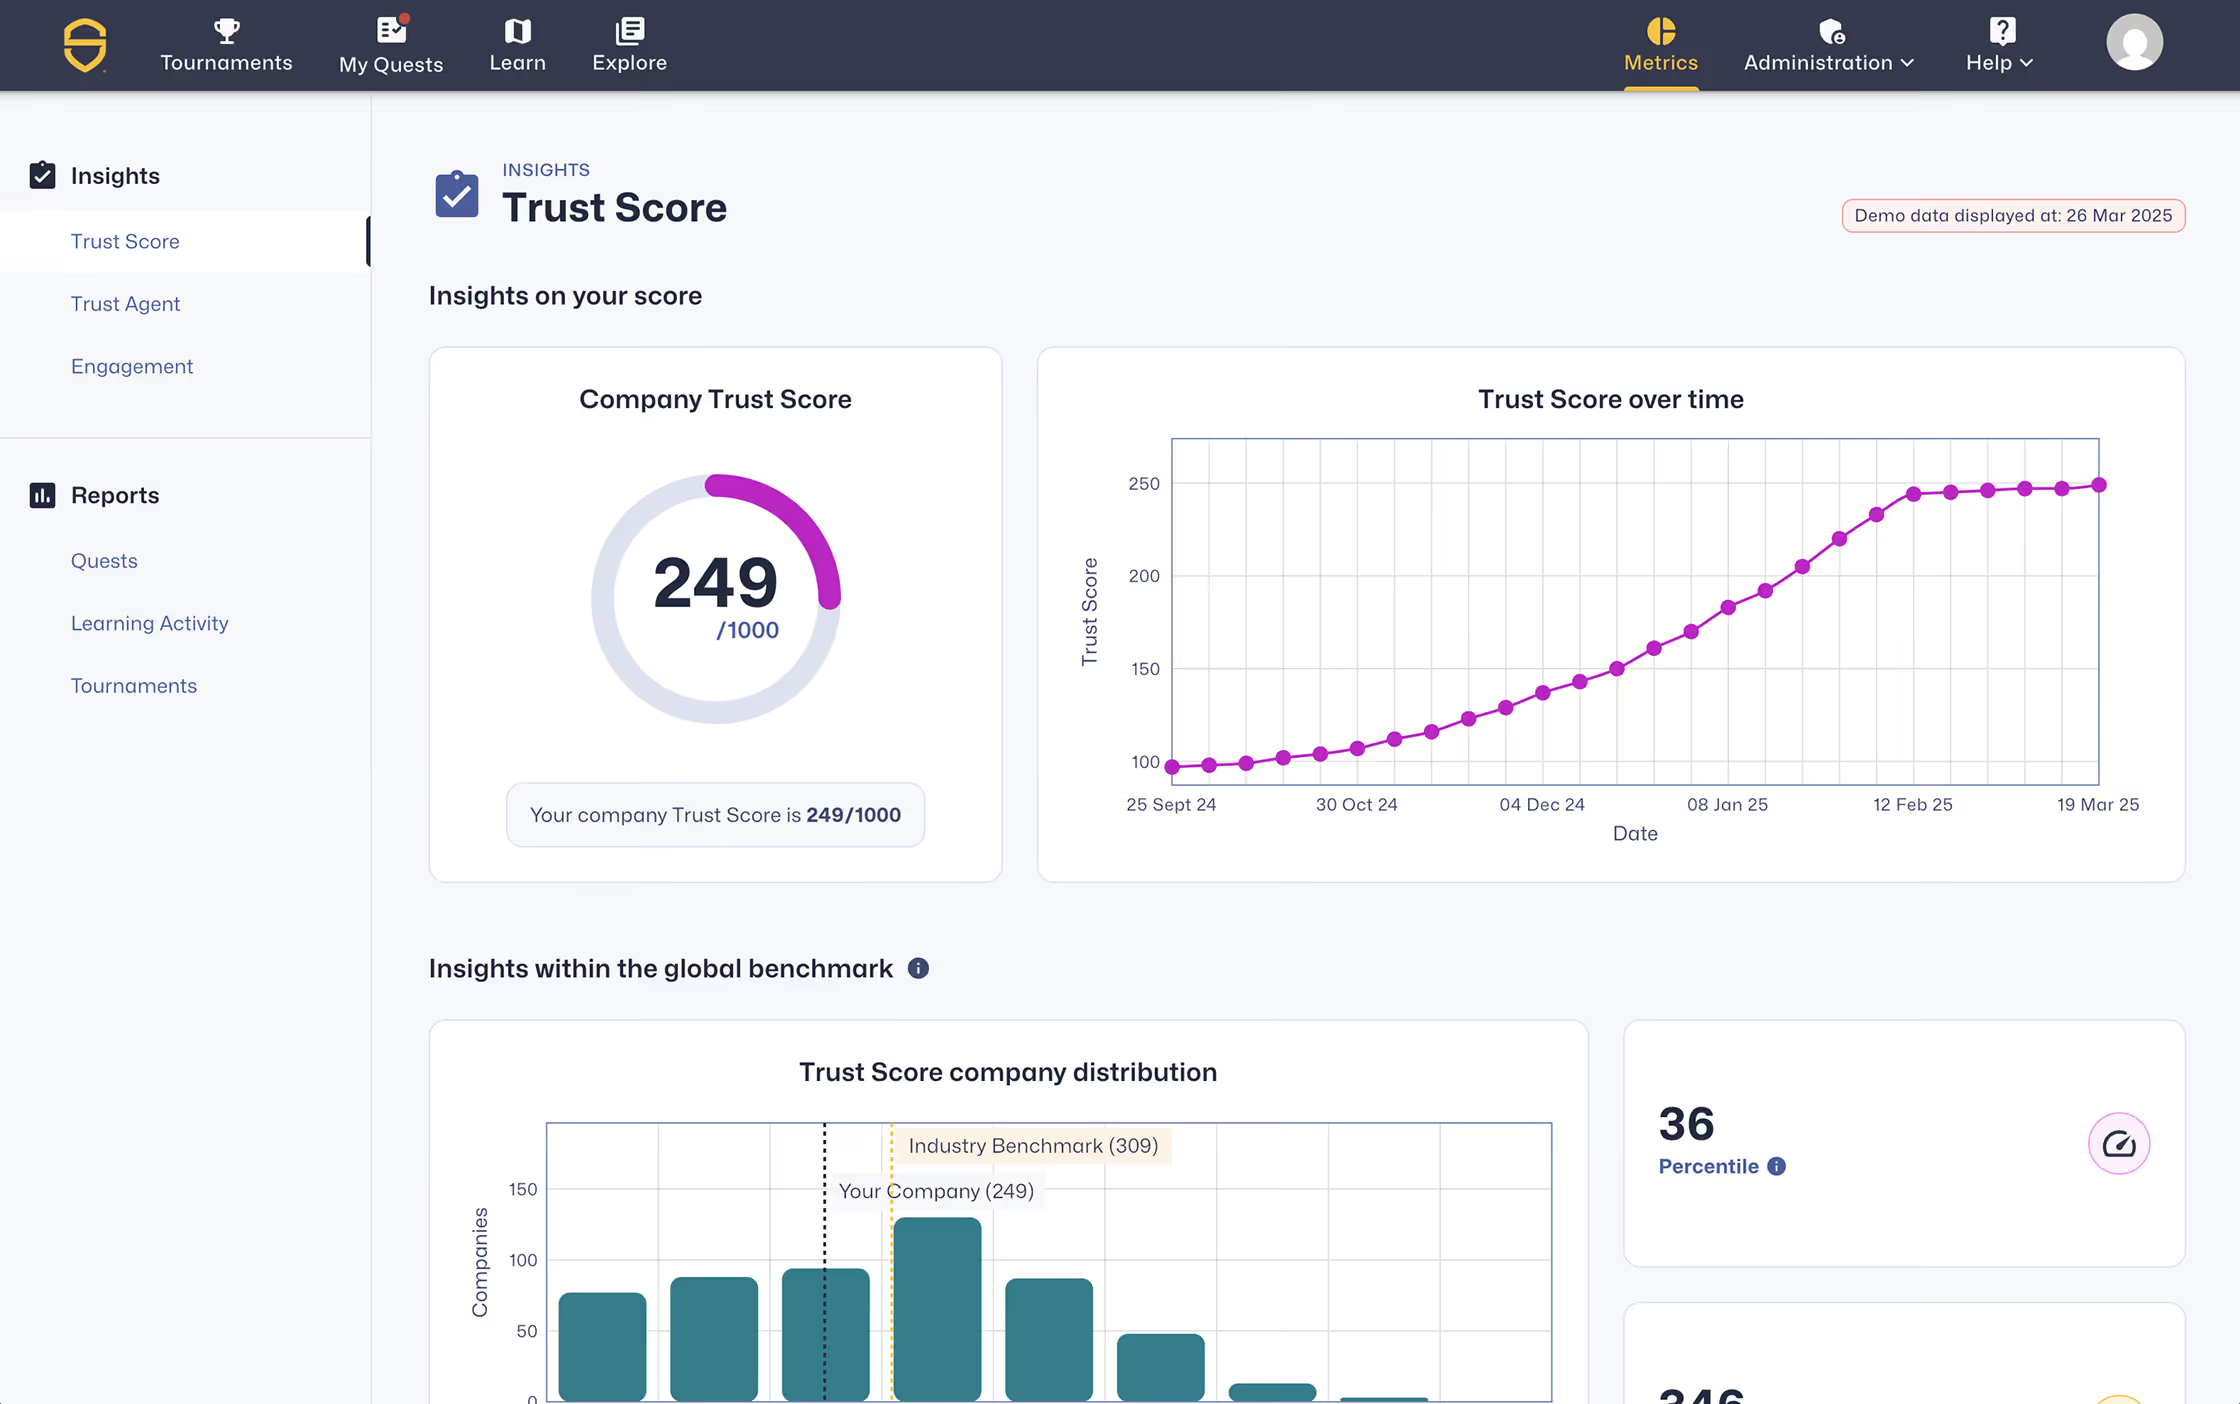
Gouvernez le développement assisté par IA avant la mise en production
Identifiez les risques de développement, appliquez vos politiques et prévenez les vulnérabilités tout au long du cycle de vie de vos logiciels.
Ressources pour bien démarrer

Nous avons atteint un point où la plupart des grandes entreprises d'IA ont publiquement appelé à un ralentissement mondial du développement de l'IA afin de permettre aux garde-fous de sécurité de rattraper leur retard. Pourtant, la réalité est que de graves problèmes de sécurité se sont déjà concrétisés. Cela place d'innombrables responsables de la sécurité et équipes de direction dans une situation d'urgence, alors que les coûts financiers et les risques liés à la mise en œuvre de l'IA ne cessent de s'accumuler.

Fiers d'être sponsor Silver de l'OWASP Global AppSec USA 2026, qui célèbrera son 25e anniversaire les 5 et 6 novembre 2026 au Hyatt Regency de San Francisco ! Rejoignez-nous, aux côtés de plus de 800 professionnels de la sécurité applicative, pour des sessions sur la sécurité de l'IA, la modélisation des menaces, un concours Capture the Flag, le salon de démonstration des projets OWASP et des réceptions de networking exclusives. Venez nous rencontrer pour échanger !

La Kamer van Koophandel explique comment elle a intégré le codage sécurisé au développement quotidien grâce à des certifications basées sur les rôles, à l'étalonnage des scores de confiance et à une culture de responsabilité partagée en matière de sécurité.

De la saisie semi-automatique par IA aux agents autonomes, découvrez comment le développement logiciel évolue et ce que cela implique pour la sécurité, la gouvernance et votre équipe.
Comprendre la gouvernance des logiciels d'IA et comment réduire les risques liés à l'IA dans le développement logiciel
Découvrez ce qu'est la gouvernance des logiciels d'IA, pourquoi elle est essentielle et comment Secure Code Warrior aide les organisations à adopter le développement assisté par IA en toute sécurité.