Arrêtez de perturber mon flux de travail ! Comment obtenir la bonne formation en sécurité au bon moment

Pensez à la dernière fois où vous étiez au travail, peut-être dans une équipe de développement logiciel confrontée à une échéance impossible. Votre manager arrive alors et vous annonce qu'une formation obligatoire à la sécurité doit être suivie, et qu'elle doit être intégrée à votre journée de travail en plus de tout le reste.
Ils le savent, et vous le savez. C'est une perte de temps monumentale, mais pour des raisons de conformité, vous finissez par lancer des vidéos de formation ennuyeuses en arrière-plan tout en continuant à coder, en passant d'une tâche à l'autre sans accorder toute votre attention à aucune des deux. C'est un scénario courant ; c'est extrêmement perturbant et cela fait perdre du temps à tout le monde. La plupart des formations à la sécurité sont trop génériques, et il est facile d'ignorer quelque chose qui s'immisce dans une journée de travail sans apporter de réelle valeur ajoutée.
En tant qu'entreprise, notre objectif est de vous proposer un type de formation à la sécurité plus efficace. Cette approche est née de notre compréhension de ce que l'on ressent lorsqu'on se sent déconnecté des priorités de l'équipe AppSec, surtout quand nos propres priorités ne sont pas alignées. Ce qui est intéressant, c'est que nous avons cherché à réduire les obstacles à l'accès à la formation au moment opportun. Même avec notre plateforme complète, certaines étapes vous éloignent de votre travail, à des moments où vous avez besoin d'un coup de pouce, mais sans pouvoir consacrer un bloc de temps à une session de formation.
Nous avons étudié comment le micro-apprentissage pouvait être intégré à votre flux de travail, dans votre IDE ou votre outil de suivi des tickets, de manière plus fluide. Voici ce que nous avons imaginé :
Cette approche repose sur les principes du « Just-in-Time » (JiT), où vous recevez les connaissances appropriées au moment précis où elles sont utiles et immédiatement applicables. C'est l'opposé de l'apprentissage « au cas où », qui entraîne souvent une surcharge d'informations et consomme un temps et une énergie précieux que vous pourriez consacrer au développement de fonctionnalités.
Un code de qualité est un code sécurisé. Si vous avez besoin d'un assistant de sécurité non intrusif pour collaborer occasionnellement, cela vaut peut-être la peine de l'essayer.
Éliminez les obstacles et faites venir la formation à vous.
La cybersécurité peut intéresser certains, mais pas tout le monde. Personne ne devrait attendre des développeurs qu'ils deviennent des experts en sécurité ; cela reste le rôle des équipes spécialisées en AppSec. Cependant, les développeurs sensibilisés à la sécurité sont reconnus pour leurs compétences et la protection qu'ils offrent aux organisations dès la phase de développement. C'est un profil très recherché, et vous pouvez construire ces bases au fil du temps grâce au micro-apprentissage contextuel.
Si vous comparez cette formation intégrée à Clippy (paix à son âme), sachez que les intégrations de Secure Code Warrior sont conçues par des développeurs pour des développeurs : le facteur d'irritation a été pris en compte et éliminé.
Voyons cela en action :

Secure Code Warrior pour GitHub analyse votre code à la recherche de références CWE (Common Weakness Enumeration) ou OWASP dans les étiquettes, les titres et le corps des tickets afin d'afficher une formation contextuelle « juste à temps ». Si une référence à une vulnérabilité est détectée, un commentaire est ajouté au ticket pour faciliter une résolution rapide et prévenir les vulnérabilités récurrentes. L'outil s'intègre à votre flux de travail sans interruption et sans vous compliquer la tâche.
Si vous utilisez Jira, le processus est similaire :
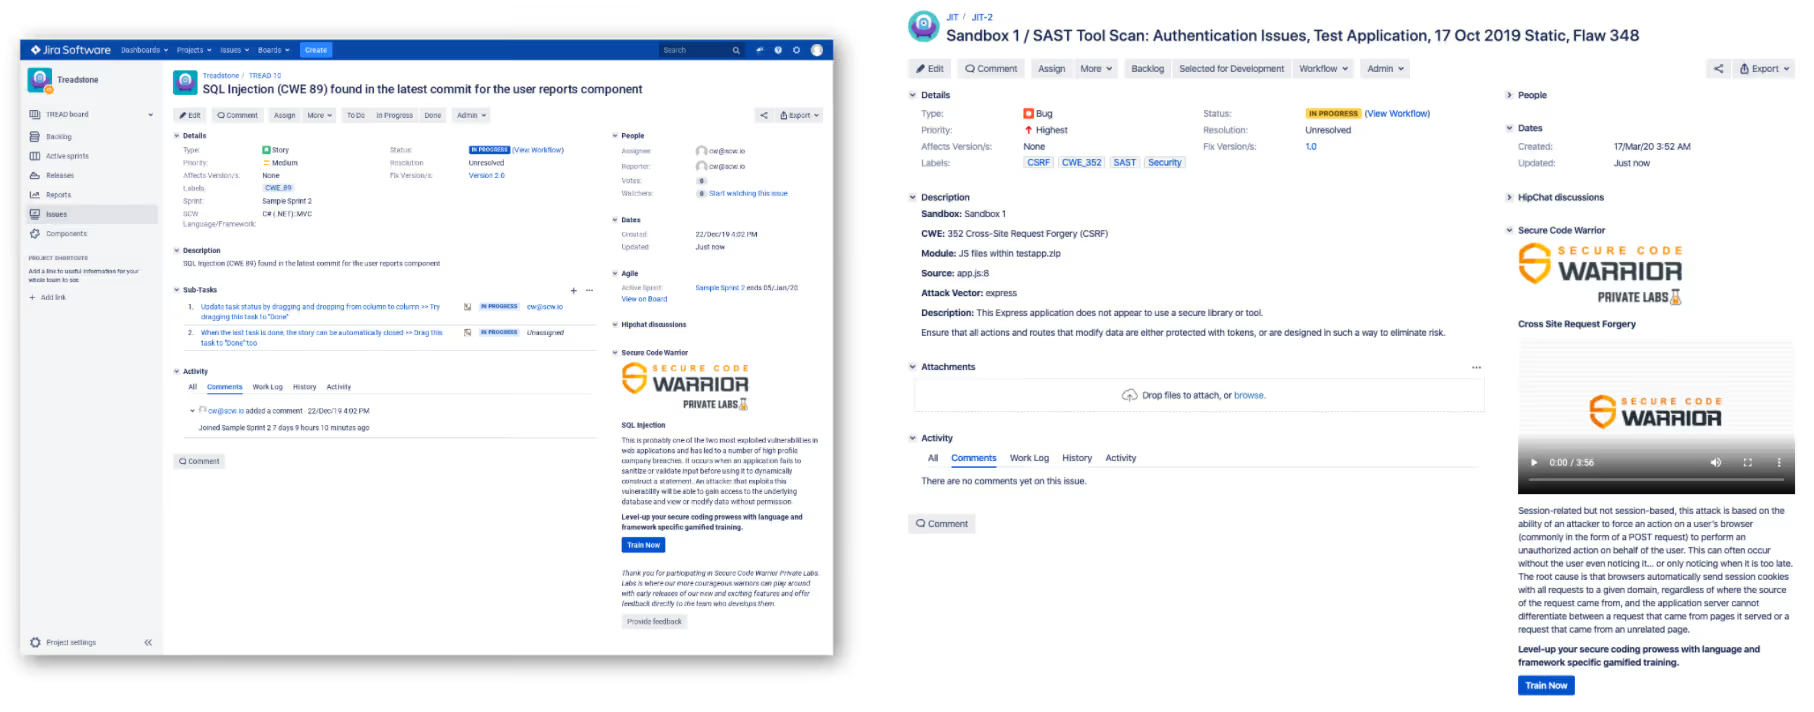

Pour les superstars déjà sensibilisées à la sécurité, n'oubliez pas que vous n'êtes pas seuls pour accomplir des miracles. Vous aurez besoin de soutien, de formation et de raisons concrètes de prendre la sécurité au sérieux au sein de votre flux de travail. Heureusement, cela fait partie intégrante d'un processus DevSecOps fonctionnel, et de nombreuses organisations l'ont déjà compris. Pourquoi ne pas prendre une longueur d'avance ?
Téléchargez-les maintenant, et dites-nous ce que vous en pensez.
Gouvernez le développement assisté par IA avant la mise en production
Évaluez les risques liés à l'IA, appliquez des politiques de codage sécurisé dès le commit et accélérez la livraison sécurisée tout au long de votre cycle de développement.
Explorer plus d'articles
Accédez à du contenu expert sur le codage sécurisé, la gouvernance de l'IA et la gestion des risques logiciels.

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Une culture de la sécurité : comment Sage a bâti son programme de champions
Découvrez comment Sage a renforcé sa sécurité grâce à une approche flexible axée sur les relations humaines, formant plus de 200 champions de la sécurité et obtenant une réduction mesurable des risques.

Mois de la sensibilisation à la cybersécurité 2026 : comprendre la sécurité de l'IA est essentiel à la défense de l'entreprise
Nous avons atteint un point où la plupart des grandes entreprises d'IA ont publiquement appelé à un ralentissement mondial du développement de l'IA afin de permettre aux garde-fous de sécurité de rattraper leur retard. Pourtant, la réalité est que de graves problèmes de sécurité se sont déjà concrétisés. Cela place d'innombrables responsables de la sécurité et équipes de direction dans une situation d'urgence, alors que les coûts financiers et les risques liés à la mise en œuvre de l'IA ne cessent de s'accumuler.

Levier 8 : Valoriser votre programme
Un programme de codage sécurisé a besoin de plus qu'un contenu de qualité pour réussir. Le levier 8 montre comment l'image de marque transforme la participation en une expérience convoitée, axée sur le statut.

Chaque employé est désormais en première ligne de la cybersécurité IA
Le paysage technologique des entreprises évolue à une vitesse que peu avaient anticipée avant qu'il ne soit trop tard. Nous avons officiellement franchi le cap du code écrit par l'humain et de l'assistance basique par copilote pour entrer dans l'ère du cycle de vie de développement agentique (ADLC). Si les agents IA autonomes promettent une efficacité sans précédent dans de multiples fonctions, ils apportent également une toute nouvelle catégorie de risques en matière de sécurité et de réglementation.
Sécurisez le développement piloté par l'IA avant le déploiement
Identifiez les risques de développement, appliquez vos politiques et prévenez les vulnérabilités tout au long du cycle de vie de vos logiciels.
