KI-Governance in der Softwareentwicklung operationalisieren.
Ermöglichen Sie KI-gestützte Entwicklung bei gleichzeitiger Wahrung der Sicherheitskontrolle. Gewinnen Sie Einblicke in die KI-Nutzung, implementieren Sie Governance-Workflows beim Commit und richten Sie Entwicklungspraktiken an den Risikoschwellen Ihres Unternehmens aus.
KI-Softwareentwicklung sicher skalieren
- Unternehmensweite Transparenz bei KI-gestützter Entwicklung gewinnen
- Sichere Programmierkompetenzen in Engineering-Teams stärken
- Entwickler für die sichere Überprüfung von KI-generiertem Code schulen
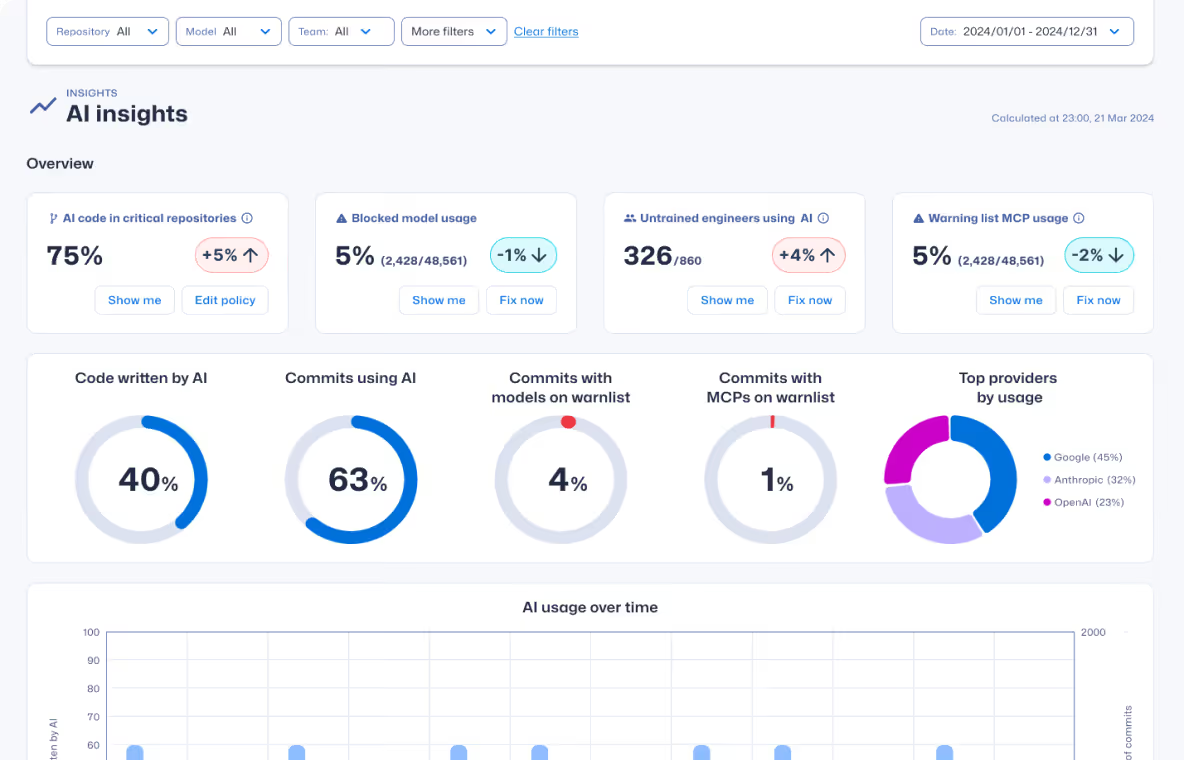
Verhindern Sie durch KI eingeführte Schwachstellen direkt beim Commit.
Machen Sie die KI-Nutzung sichtbar, implementieren Sie Leitplanken für sicheres Programmieren beim Commit und richten Sie KI-gestützte Entwicklung an Sicherheitsstandards aus, um Schwachstellen in menschlichem und KI-generiertem Code zu vermeiden.
Reduzieren Sie neu eingeführte Schwachstellen um über 53%
- Bauen Sie Kompetenzen für sicheres Programmieren in Entwicklungsteams auf
- Stellen Sie richtlinienkonforme Anleitungen direkt in Entwicklertools bereit
- Erfahren Sie, wie sich KI-generierter Code auf das Software-Risiko auswirkt
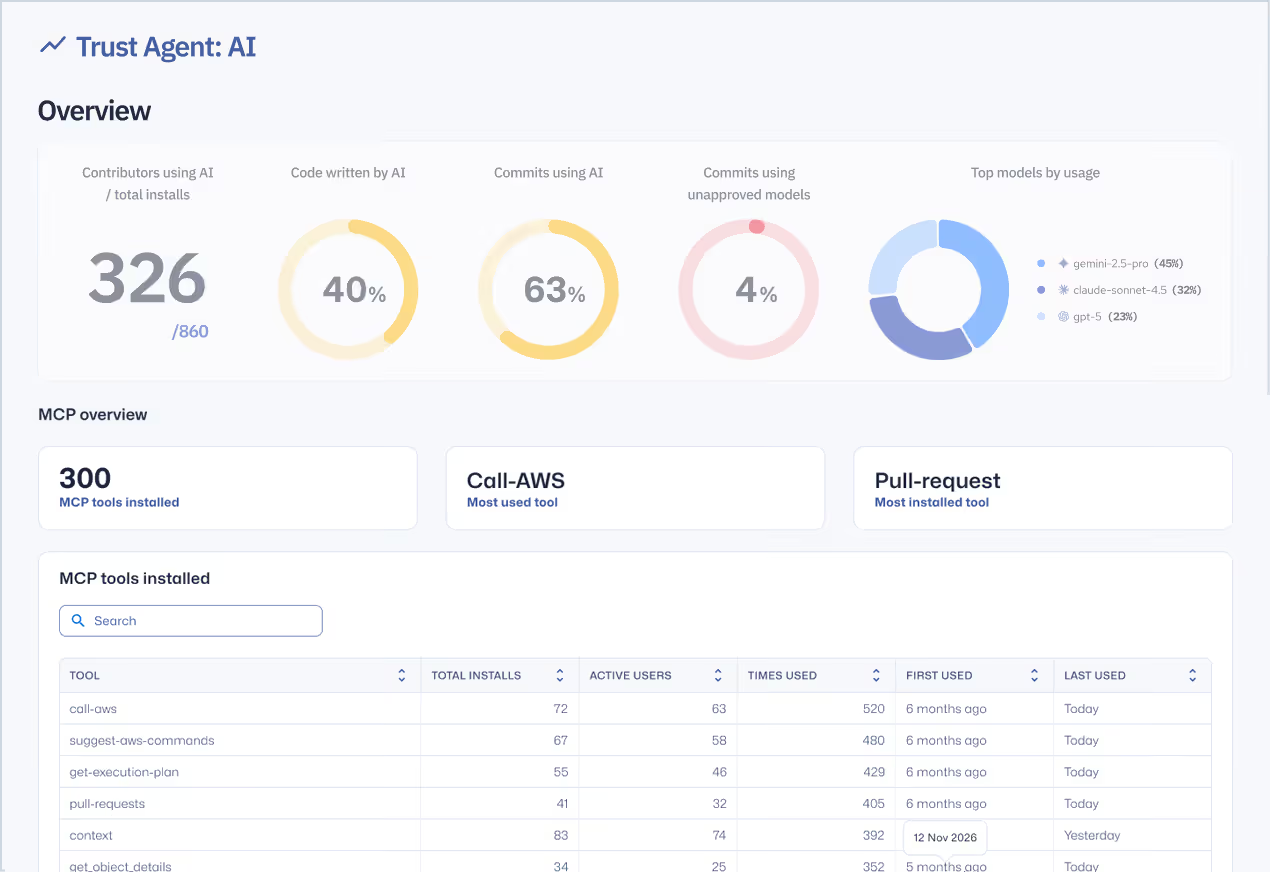
Skalieren Sie die KI-Entwicklung, ohne die Bereitstellung zu verlangsamen.
Gestalten Sie KI-gestützte Entwicklung sicher und messbar – reduzieren Sie Nachbesserungen, vermeiden Sie Engpässe bei Sicherheitsüberprüfungen und ermöglichen Sie Ihren Teams, schneller und mit mehr Sicherheit zu liefern.
MTTR um bis zu 82 % reduzieren
- Sicherheitskompetenzen von Entwicklern durch adaptives Lernen verbessern
- Echtzeit-Anleitungen direkt in Entwicklertools bereitstellen
- Schwachstellen früher beheben, um Nachbesserungskosten zu senken
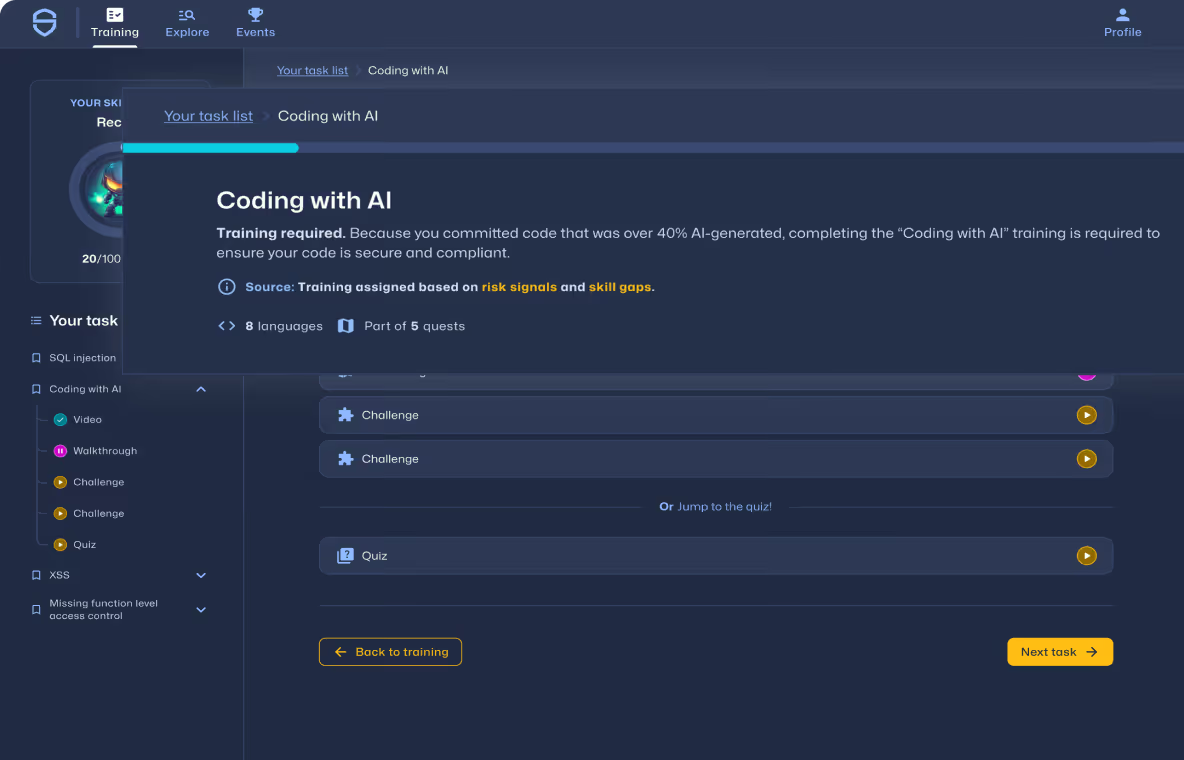
Bauen Sie Sicherheitskompetenzen in Ihrem Unternehmen auf.
Bieten Sie relevante Lerninhalte für jede Rolle – von Security Awareness für alle Mitarbeiter über sicheres Programmieren für Entwickler bis hin zu KI-Kompetenz für Ihre gesamte Belegschaft.
Skalieren Sie Sicherheitswissen in Ihrem gesamten Unternehmen
- Fördern Sie das Sicherheitsbewusstsein in Ihrer gesamten Belegschaft
- Stärken Sie die Fähigkeiten für sichere Programmierung in Ihren Entwicklungsteams
- Bereiten Sie alle Ihre Mitarbeiter darauf vor, KI sicher und verantwortungsbewusst zu nutzen



Sicher und konzipiert für die Tools, die Sie bereits verwenden

Unsere neuesten Inhalte

Die nationale Cybersicherheitsstrategie von CISA ist die beste Chance, die wir haben, um die Softwarestandards allgemein zu erhöhen und endlich eine neue Ära sicherheitskompetenter Entwickler einzuleiten.

Am 20. März 2023 veröffentlichte Spring Security Advisories einen Blogbeitrag, in dem auf eine intern entdeckte Sicherheitslücke, CVE-2023-20860, verwiesen wurde. Es wurden keine detaillierten Informationen veröffentlicht, außer dass es sich um ein Problem mit der Zugriffskontrolle im Zusammenhang mit der Verwendung von `MVCMatchers` handelte. Die Spring-Entwickler haben das Problem behoben, und ein Versionsupdate wird empfohlen. Da Sicherheit unser Hauptaugenmerk bei Secure Code Warrior ist, haben wir uns entschlossen, uns eingehender mit dieser MVCRequestMatchers-Schwachstelle zu befassen und herauszufinden, wo das Kernproblem liegt.


Eine der größten Lücken im Softwareentwicklungszyklus ist der Mangel an Zeit für Entwickler, um zu lernen, wie sie ihren Code von Anfang an sichern können. Entwickler verschwenden unzählige Stunden mit Nacharbeiten und Problembehebungen — was zu Kosten in Millionenhöhe an entgangenen Opportunitäten führt. Erfahren Sie, wie schnelles und sicheres Programmieren dazu beitragen kann, diese Lücken zu schließen und die Produktivität zu steigern.

Das Aufkommen des aktuellen digitalen Lieblings — des Metaversums — bietet eine riesige neue Angriffsfläche sowohl für Sicherheitslücken auf Codeebene als auch für Social Engineering. Und wir sind einfach nicht auf den Kampf auf diesem neuen Spielfeld vorbereitet, das von Rauch und Spiegeln lebt.
Die Kosten für den Umgang mit unsicherem Code und den daraus resultierenden technischen Schulden sind eines der größten Hindernisse, mit denen die Technologie heute konfrontiert ist. Erfahren Sie, wie die Implementierung eines skalierbaren Sicherheitscode-Trainingsprogramms dazu beiträgt, technische Schulden zu reduzieren, indem schlechte Codierungsmuster behoben und Sicherheitslücken früh im Softwareentwicklungszyklus erkannt werden.

Die Vorstellung, was den Akt der sicheren Codierung ausmacht, steht zur Debatte. Jüngsten Untersuchungen in Zusammenarbeit mit Evans Data zufolge wurde dieses Gefühl schwarz auf weiß enthüllt. Die Umfrage State of Developer-Driven Security 2022 befasst sich mit den wichtigsten Erkenntnissen und Erfahrungen von 1200 aktiven Entwicklern und beleuchtet deren Einstellungen und Herausforderungen im Sicherheitsbereich.

Learn how Coding Labs is like a personal trainer for developers- utilizing interactive, hands-on modules and intuitive feedback within a convenient in-browser IDE to help developers go from learning to doing faster than ever before.
Diese Woche feiern wir offiziell acht Jahre Secure Code Warrior. Einerseits ist das die 350-fache Länge der Apollo-11-Mission und das Äquivalent von 45.000 Fußballspielen oder 5696 Spielen von Super Mario Odyssey bis zum Ende. Andererseits ist es nur ein Dreißigstel der Lebensdauer einer Riesenschildkröte (250 Jahre, falls Sie sich das fragen). In der Welt eines wachstumsstarken Startups ist es eine Reise mit vielen Wendungen, Lektionen und Errungenschaften, von denen viele unvorstellbar waren, als wir unseren Geschäftsplan zum ersten Mal verfassten.
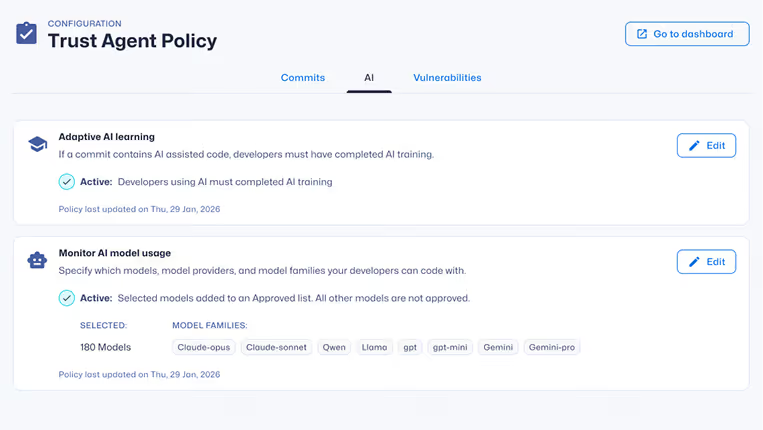
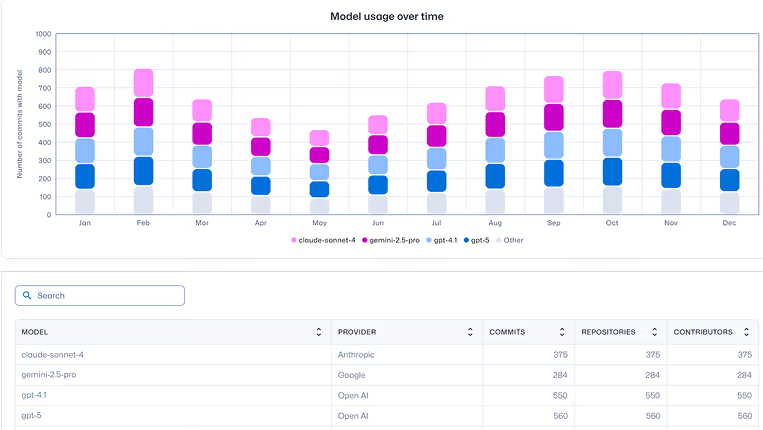
KI-gestützte Entwicklungsrisiken sichtbar machen
Erfahren Sie, wie KI-Code verwendet wird, welche Risiken damit verbunden sind und welches Verhalten dahinter steckt — damit Sie Sicherheitslücken schließen können, bevor sie auftreten.


Sicherheitslücken direkt an der Quelle reduzieren
Praktisches Lernen zu sicherem Programmieren und KI-Sicherheit, das in realen Entwickler-Workflows vermittelt wird und Unternehmen dabei hilft, Sicherheitslücken um über 53% zu reduzieren.



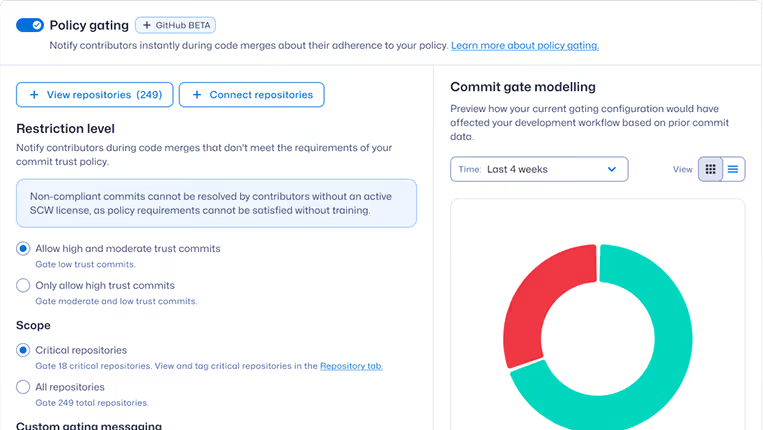
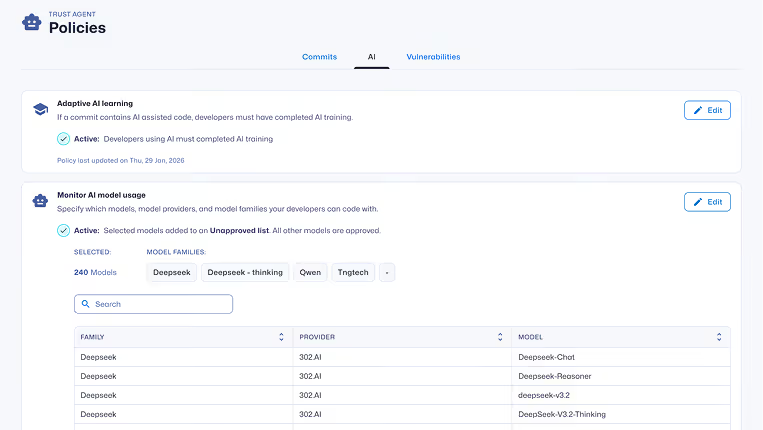
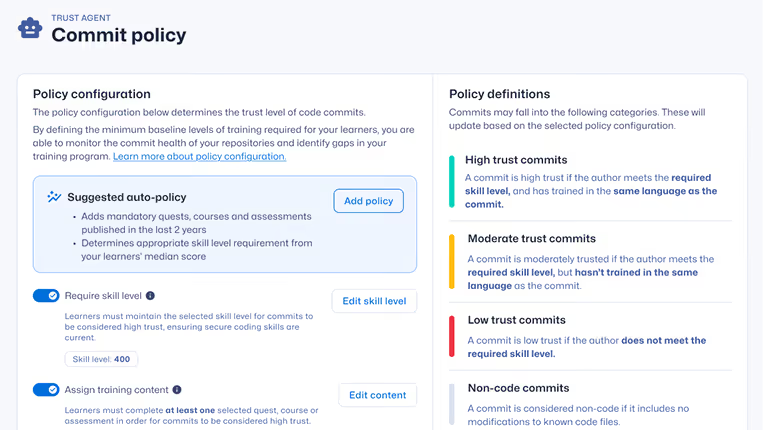
Durchsetzung von Entwickler- und KI-Richtlinien im großen Maßstab



Sichere KI-gestützte Entwicklung, bevor sie ausgeliefert wird
Sehen Sie sich das Entwicklerrisiko an, setzen Sie Richtlinien durch und verhindern Sie Sicherheitslücken im gesamten Softwareentwicklungszyklus.
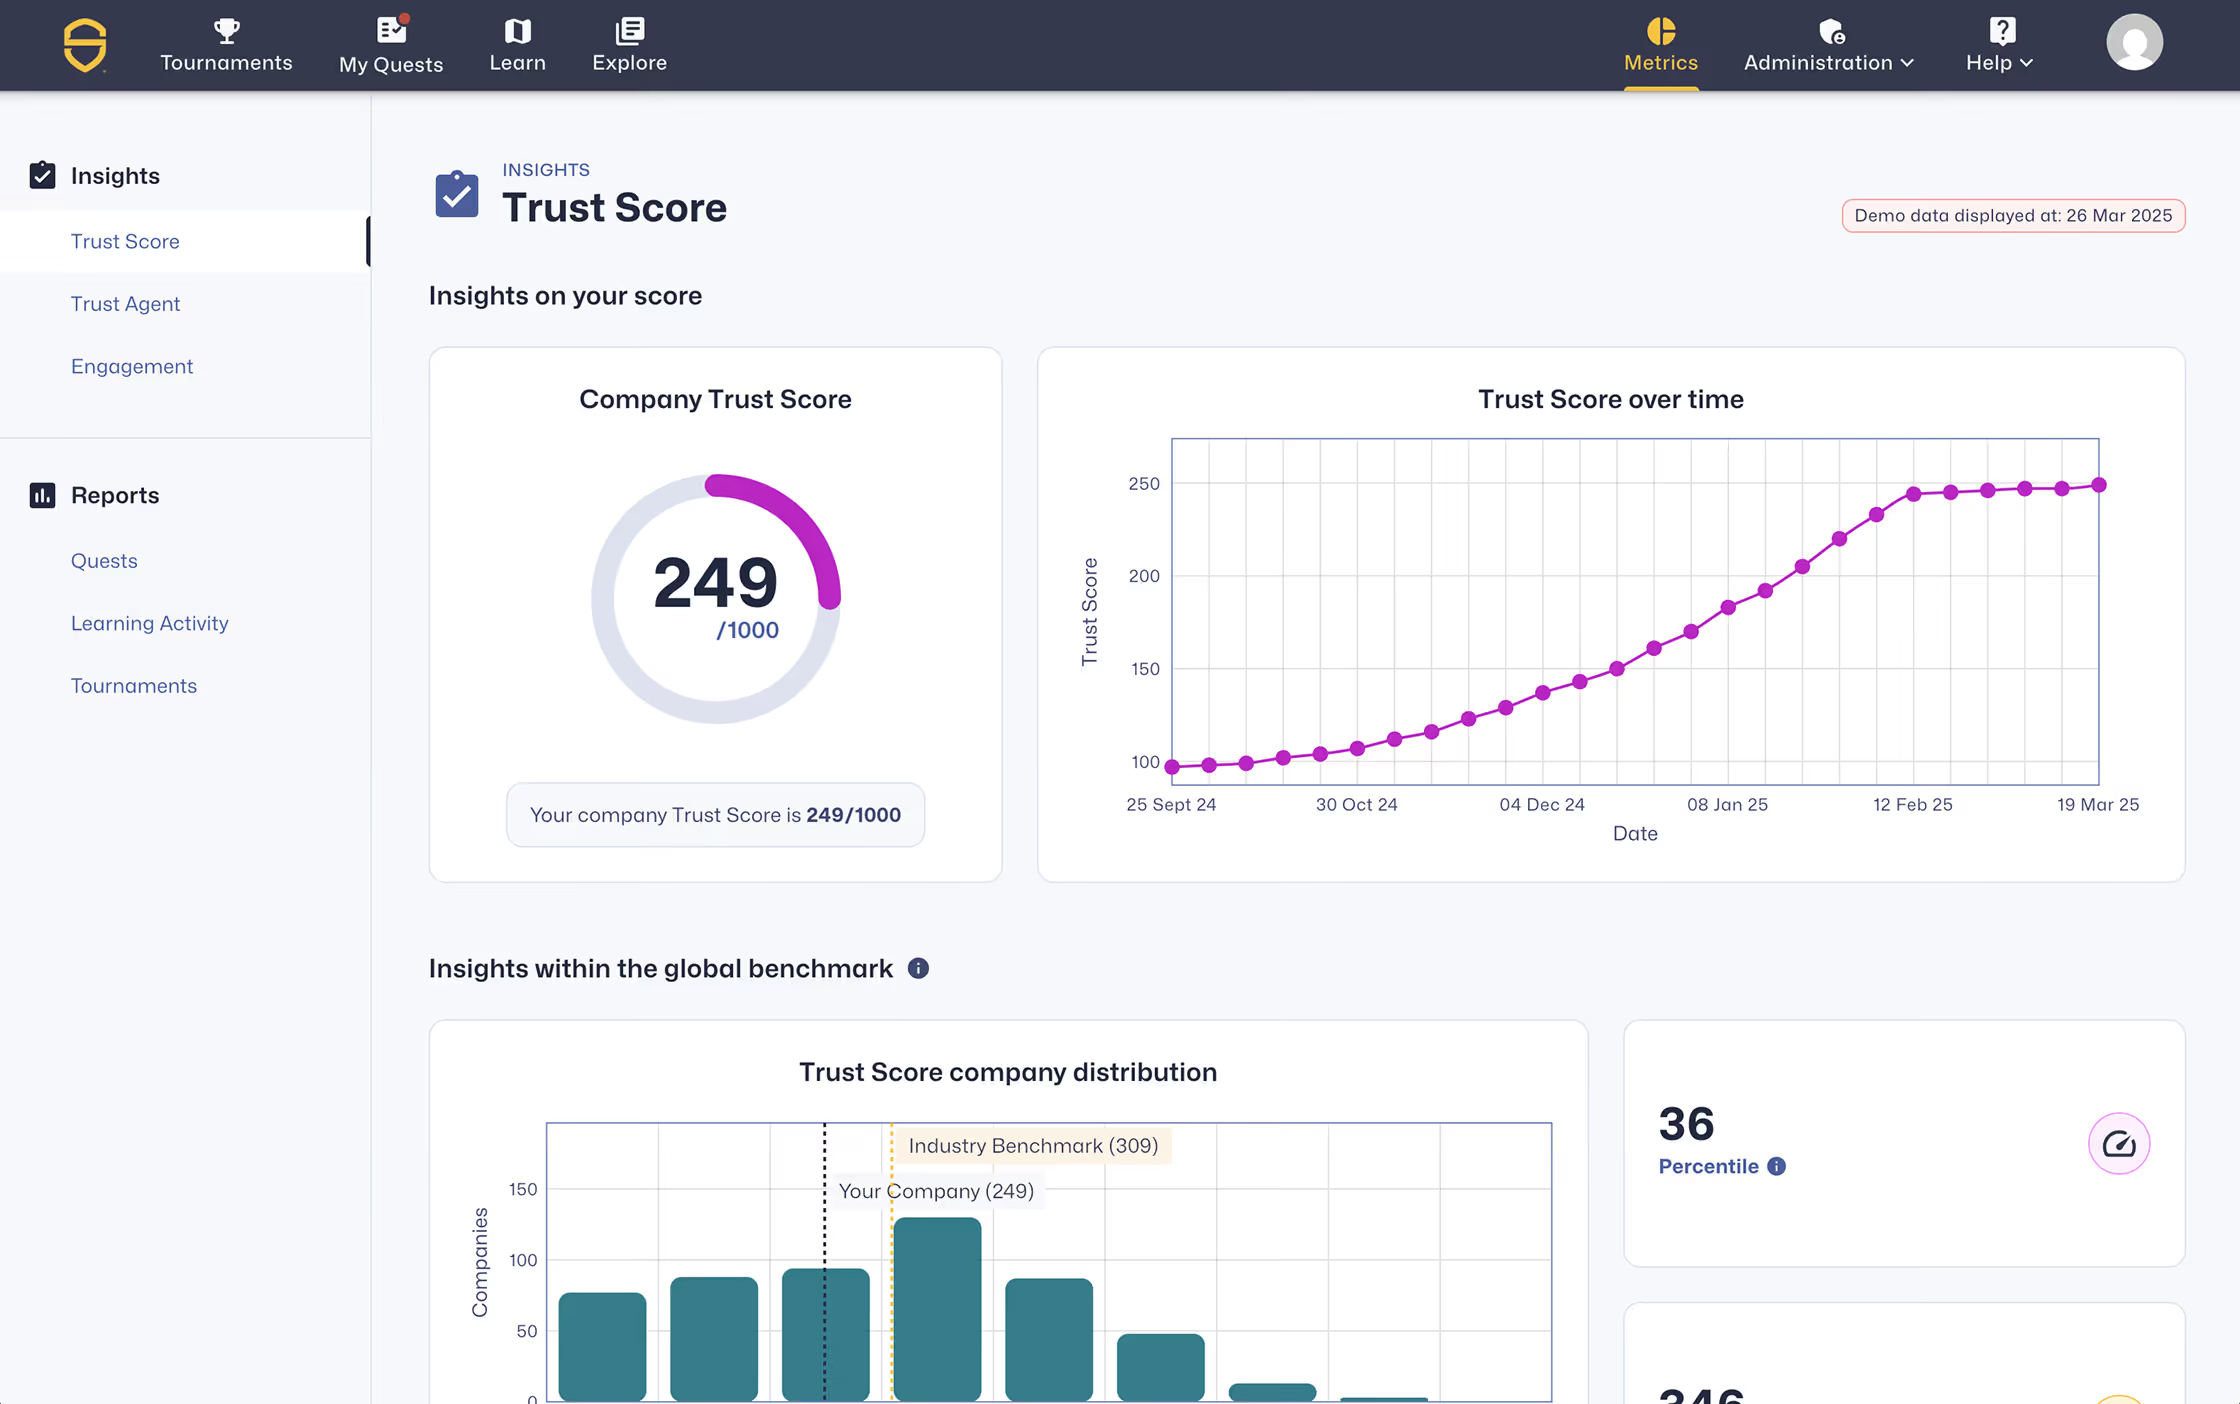
Ressourcen für den Einstieg
Die Technologielandschaft in Unternehmen verändert sich mit einer Geschwindigkeit, die nur wenige vorhergesehen haben, bis es zu spät war. Wir haben offiziell die Schwelle von menschengeschriebenem Code und einfacher Copilot-Unterstützung hin zur Ära des Agentic Development Lifecycle (ADLC) überschritten. Während autonome KI-Agenten eine beispiellose Effizienz in zahlreichen Funktionen versprechen, bringen sie auch eine völlig neue Klasse von Sicherheits- und Regulierungsrisiken mit sich.

Die Kamer van Koophandel berichtet, wie sie durch rollenbasierte Zertifizierungen, Trust-Score-Benchmarking und eine Kultur der gemeinsamen Sicherheitsverantwortung sicheres Programmieren fest in den Entwicklungsalltag integriert hat.

Verstehen Sie KI-Software-Governance und wie Sie KI-getriebene Softwarerisiken reduzieren können
Erfahren Sie, was KI-Software-Governance ist, warum sie wichtig ist und wie Secure Code Warrior Unternehmen dabei hilft, KI-gestützte Entwicklung sicher einzuführen.