AI 的应用速度已超过了准备速度。请填补这一差距。

提升全员的 AI 素养与安全编码能力,并对每一行 AI 生成的代码进行有效治理。

感谢您的提交!我们已收到您的信息。

将 AI 治理落实到软件开发全流程中。

在保持安全监管的同时,赋能 AI 辅助开发。实现 AI 使用情况的可视化,在提交代码时应用治理工作流,并使开发实践与企业风险阈值保持一致。

安全地扩展 AI 软件开发

  • 实现企业级 AI 辅助开发全流程可视化
  • 强化工程团队的安全编码能力
  • 培训开发人员安全地审查 AI 生成的代码
人工智能治理
预约演示
探索平台

在代码提交阶段预防 AI 引入的漏洞。

实现 AI 使用的可视化,在代码提交时应用安全编码防护措施,并将 AI 辅助开发与安全标准对齐,从而预防人工编写代码和 AI 生成代码中的漏洞。

将引入的漏洞减少 53% 以上

  • 构建开发团队的安全编码能力
  • 直接在开发工具中提供符合策略的指导
  • 了解 AI 生成代码对软件风险的影响
Security popout
预约演示
探索平台

在不拖慢交付速度的前提下扩展 AI 开发。

让 AI 辅助开发变得安全且可衡量,从而减少返工、避免安全审查瓶颈,并助力团队更自信、更快速地交付产品。

将平均修复时间 (MTTR) 缩短高达 82%

  • 通过自适应学习提升开发人员的安全技能
  • 在开发工具内提供实时指导
  • 尽早修复漏洞,降低返工成本
Engineering
预约演示
探索平台

全面提升员工的安全技能。

为每个岗位提供相关的学习内容——从员工的安全意识培训,到开发人员的安全编码实践,再到全员的 AI 素养提升。

在全组织范围内推广安全学习

  • 提升全员的安全意识
  • 强化开发团队的安全编码技能
  • 帮助全体员工安全、负责地使用 AI
预约演示
探索平台
来自排名第一的安全编码培训公司
我们的优势

安全可靠,完美适配您现有的工具
*进行中
互动学习活动总数
11k+
漏洞主题与安全概念
650+
AI / LLM 专项学习活动
800+
编程语言与框架
75+

最新内容

博客
September 11, 2023
软件供应商对安全问题的重视程度,是否与您一样?

可以肯定地说,过去几年对网络安全标准进行了变革,尽管这不是强制性的,但所有组织都应该是该死的,仔细审查供应商安全实例,就好像它是自己的部落安全计划的一部分一样。

博客
September 6, 2023
Isn’t it time we elevated the humble SBOM?

Business leaders need to make room for SBOMs as a priority, especially with so much change in the air for vendors and their ownership of security. However, while we’re at it, perhaps we need to look at how they can be improved going forward.
两个重叠的圆圈,左侧带有盾牌标志,右侧带有紫色的 Synopsys 文字。
博客
August 8, 2023
揭秘:一项旨在提升企业敏捷学习与开发人员驱动安全性的激动人心的合作伙伴关系

继宣布完成 C 轮融资后,我非常激动地向大家宣布公司发展历程中的又一重要里程碑。安全行业领导者 Synopsys 迎来了一款令人振奋的新产品:由 Secure Code Warrior 提供支持的 Synopsys 开发人员安全培训。

博客
July 25, 2023
代码破茧而出:为何安全开发人员可以无限制发布

令人费解的是,大多数开发人员在编写支撑关键基础设施、汽车、医疗技术以及其他各类系统的代码时,竟然无需先验证其安全能力。另一方面,那些已经多次证明自己具备安全构建能力的专业开发人员,为何还要因为层层安全关卡,被迫与其他人一起在日益缓慢的开发流水线中排队等待?

文字内容为“敏捷学习平台的投资回报率”,配有从叶片中生长出美元符号的图标。
博客
July 24, 2023
敏捷学习平台的投资回报率

修复代码漏洞和处理技术债务的成本高昂,且持续制约着软件开发团队的生产力。了解如何通过部署敏捷安全编码学习平台,更有效地培训开发人员掌握安全编码技术,从而在软件开发生命周期(SDLC)的早期阶段更快速地修复漏洞,并从源头上预防漏洞,进而显著降低成本。本篇博客将为您解析如何评估敏捷学习平台的财务影响及投资回报率(ROI)。

深色背景上三个相互重叠的半透明圆形,分别为蓝色、黄色和粉色。
博客
July 13, 2023
提升安全编码标准:将敏捷学习融入面向未来的企业

我们宣布完成C轮融资,筹集资金5000万美元,用于推进我们的下一阶段使命:助力更多先锋企业发挥开发团队的潜能,有效抵御常见安全漏洞。

博客
July 13, 2023
I guess this is growing up: Coming of age with CISA’s Secure-by-Design Guidelines

The recently released National Cybersecurity Strategy signals the need for a seismic cultural shift for most companies, with the most glaring recommendation coming in the form of security accountability falling primarily on software vendors. This is a positive step, though it is sure to cause teething problems, especially as many organizations struggle to accurately assess their security maturity across the board, particularly among the development cohort.
深色背景上的文字,配有红色敏捷开发图标,传达关于赢得开发者认同的信息。
博客
July 13, 2023
如何通过敏捷安全代码学习赢得开发者的认同

了解如何将敏捷安全代码学习平台嵌入开发者的工作流程与工具中,并着手构建安全代码学习文化。

一只手拿着一张彩虹条纹的万事达信用卡,悬在笔记本电脑键盘上方。
博客
June 30, 2023
PCI-DSS 4.0 的到来比您想象中更快,这是提升组织网络韧性的绝佳契机。

今年早些时候,PCI安全标准委员会发布了支付卡行业数据安全标准(PCI DSS)4.0版本。虽然各机构在2025年3月之前无需完全符合4.0版本的要求,但此次更新是该标准迄今为止最具变革性的一次,要求大多数企业评估(并很可能需要升级)其复杂的安全流程及技术栈要素。此外,企业还需落实基于角色的安全意识培训,并为开发人员提供定期的安全编码教育。

博客
June 22, 2023
从培训到敏捷学习:安全代码敏捷学习平台如何彻底变革您的软件安全方法

了解敏捷安全代码学习平台如何通过在软件开发生命周期(SDLC)早期介入,提升开发人员技能、降低风险并逐步减少技术债务。

可观测性

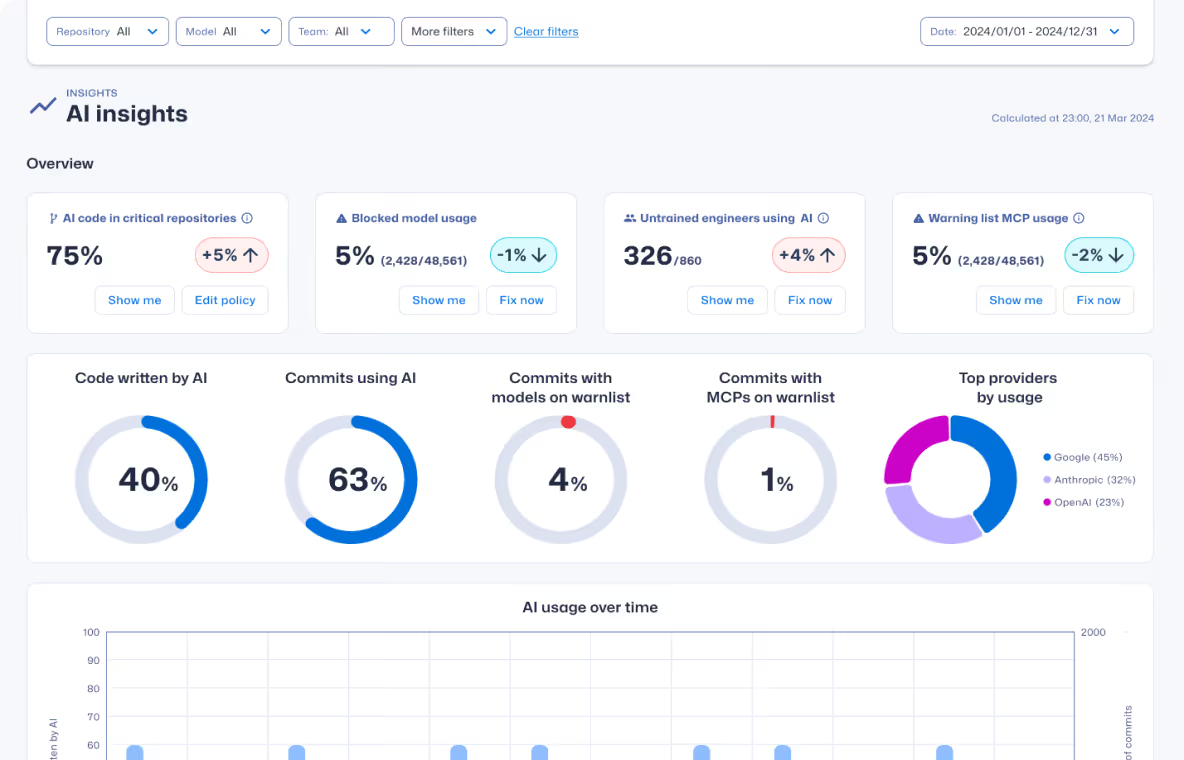
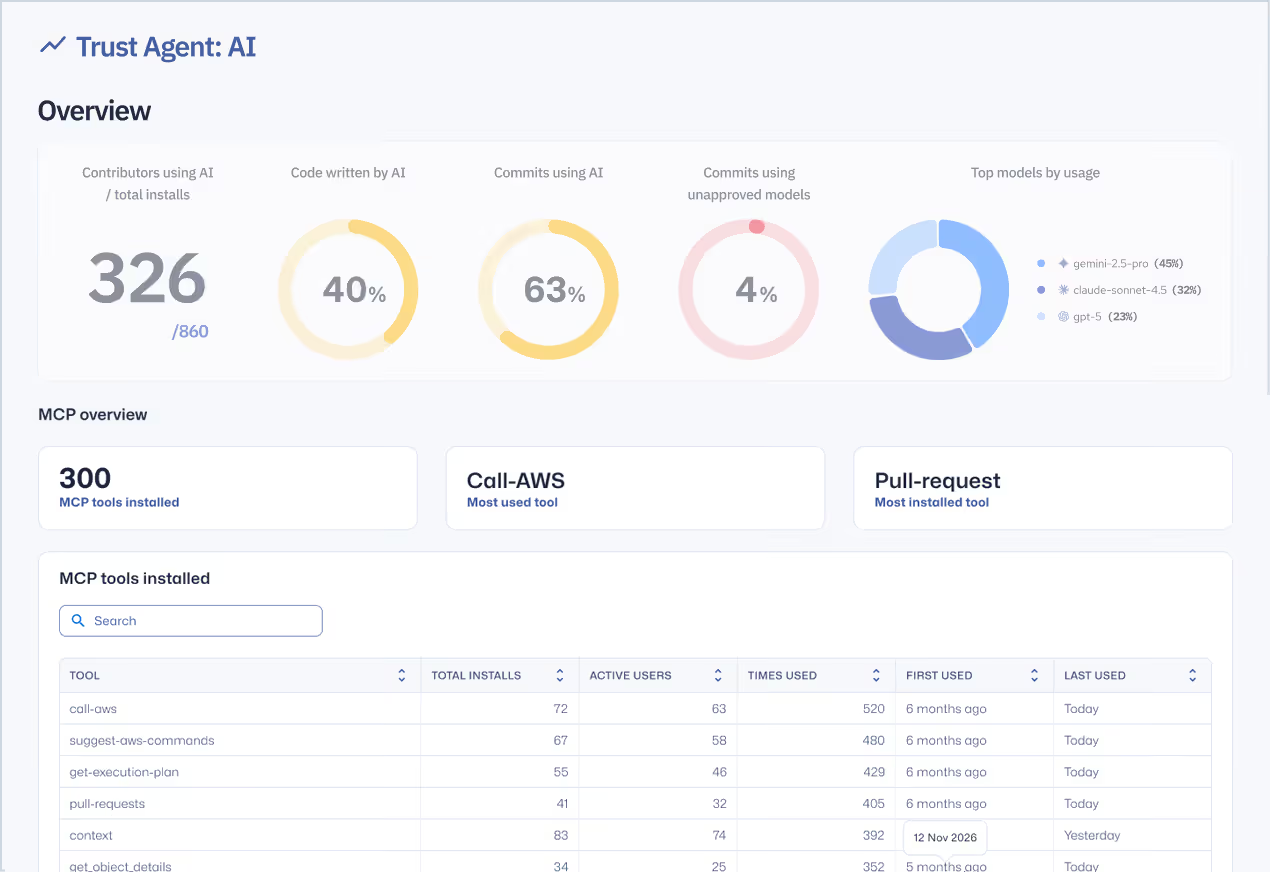
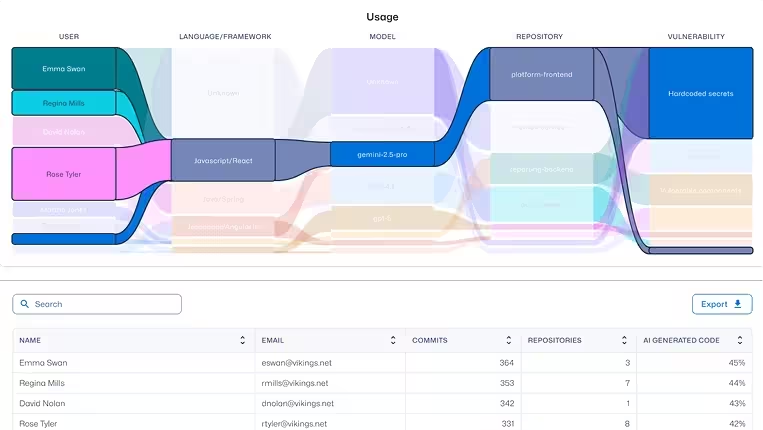
让 AI 驱动的开发风险清晰可见

了解 AI 编码的应用方式、潜在风险及其背后的行为逻辑,从而在漏洞发布前将其拦截。

了解更多
阅读案例研究

“安全倡导者网络被视为该计划的关键控制点。对于一个团队而言,其影响是巨大的——漏洞修复平均时间缩短了 82%。”

Mads Howard
Sage 以人为本安全负责人

发现影子 AI

查看各团队正在使用的 AI 工具、大语言模型 (LLM) 和 MCP。

了解更多
信任代理策略

关联真实风险

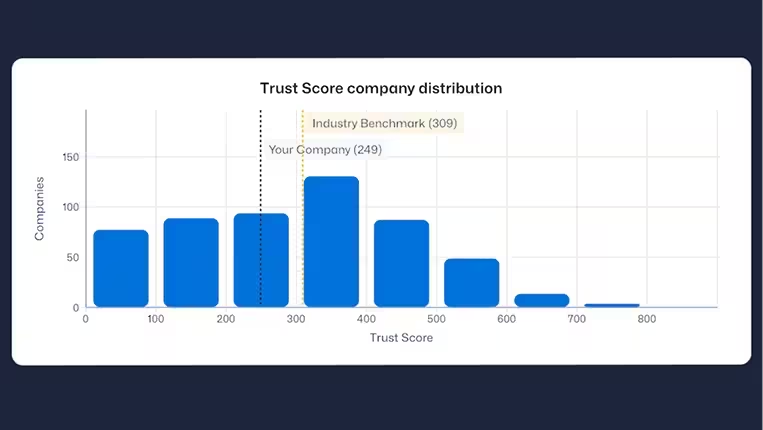
将 AI 辅助代码与开发人员技能及提交时引入的漏洞相关联。

了解更多
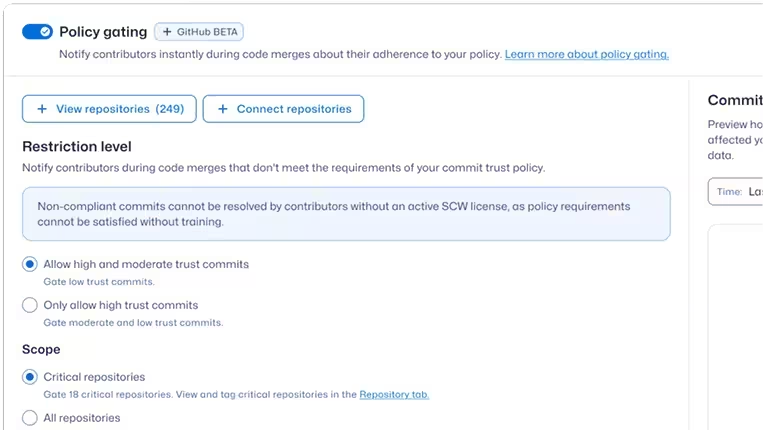
策略门控

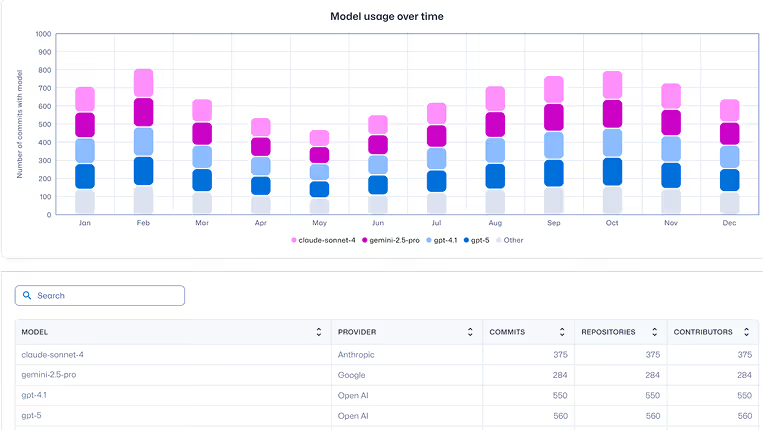
追踪 AI 工具使用情况

按代码库、项目和贡献者了解 AI 辅助开发的应用情况。

了解更多
分布图

优先处理风险信号

突出显示各团队和代码库中最紧迫的提交级风险热点。

了解更多
学习中心

从源头减少漏洞

在真实的开发工作流中提供实操安全编码与 AI 安全学习,助力企业将漏洞减少 53% 以上。

了解更多
阅读案例研究

“我们与 Secure Code Warrior 的合作非常顺利且富有成效。他们帮助我们实施并改进了培训计划,实现了可衡量的风险降低,并构建了更强大的安全开发文化。”

Sebastiaan Rijnbout
Kamer van Koophandel 开发服务产品负责人

游戏化实操学习

通过互动游戏模式(包括实验室、任务、使命和竞赛)培养安全编码习惯。

了解更多
游戏化

安全 AI 代码开发

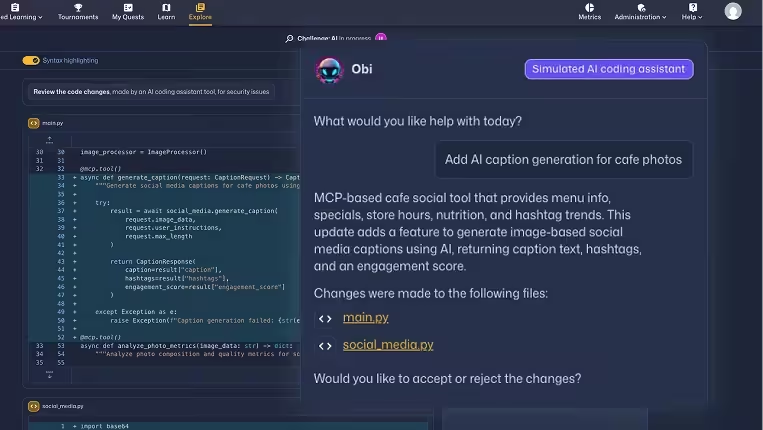
通过 800 多项 AI、LLM 和 MCP 活动,教导开发者如何安全且高效地验证 AI 生成的代码。

了解更多

赋能团队,实现优化

超越传统的开发者培训,将安全思维融入您的开发流程中。

了解更多

评估您的安全项目

了解您的项目与同行的对比情况,并根据您的风险策略制定相应的标准。

了解更多
治理

自信地扩展 AI 驱动的开发

了解更多
阅读案例研究

“Secure Code Warrior 帮助我们提高了开发人员的生产力,加快了产品和改进方案的上市速度,并随着时间的推移显著降低了成本和风险。”

Alan Osborne
Paysafe 首席信息安全官

管理 AI 编码策略

为 AI 辅助开发带来治理可见性,并帮助团队始终如一地达到安全编码标准。

了解更多

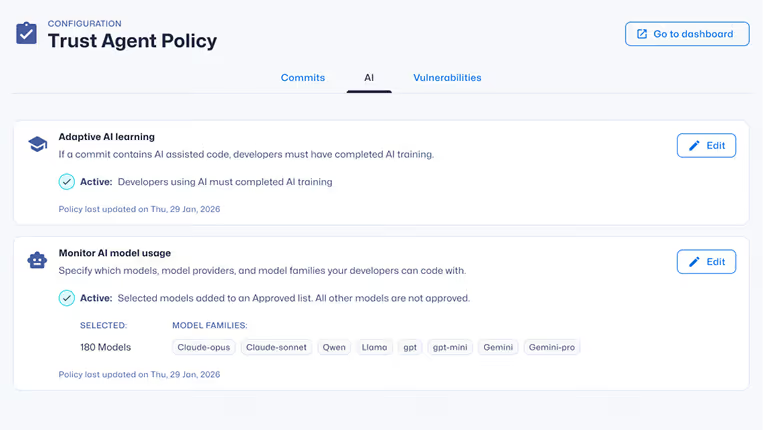
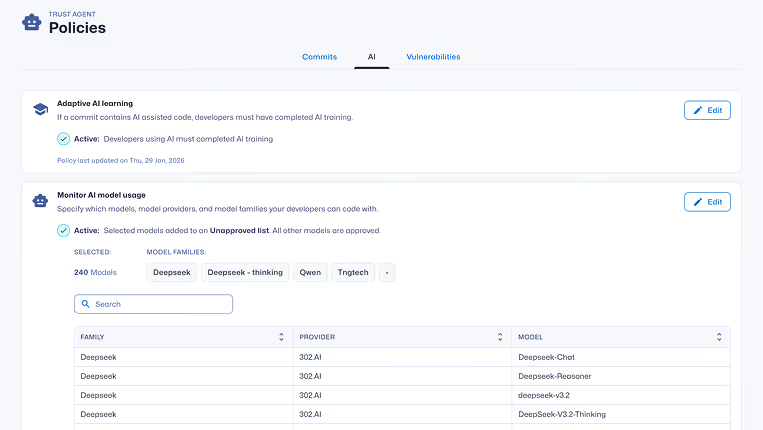
设置 AI 使用策略

定义哪些 AI 模型是获批的,并使提交级别的 AI 使用符合策略要求。

了解更多
策略

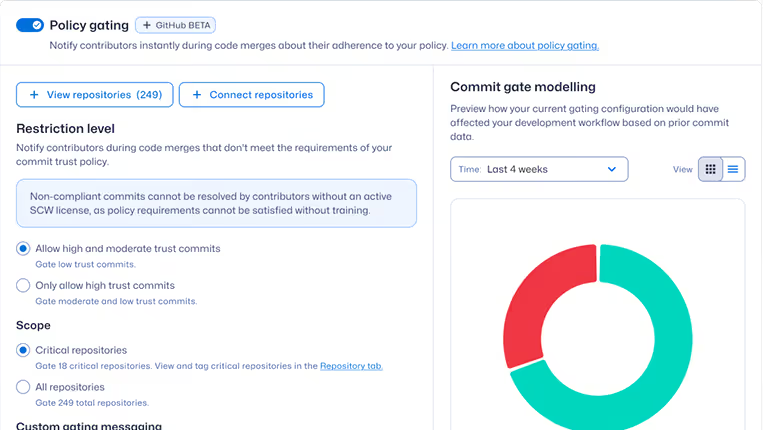
在 CI 中记录、警告或拦截

了解更多
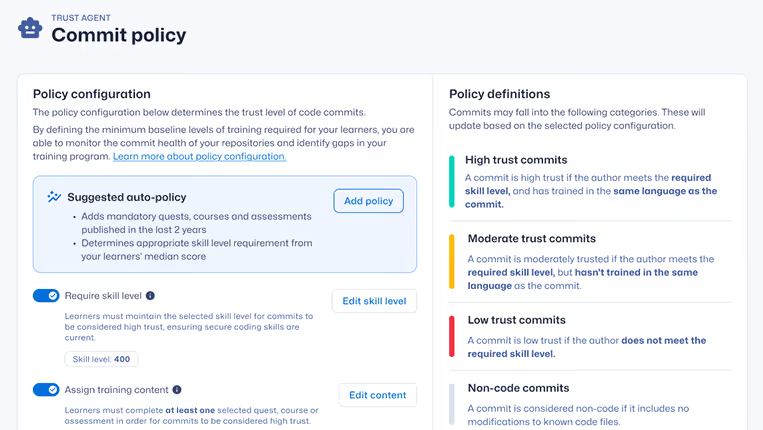
提交策略

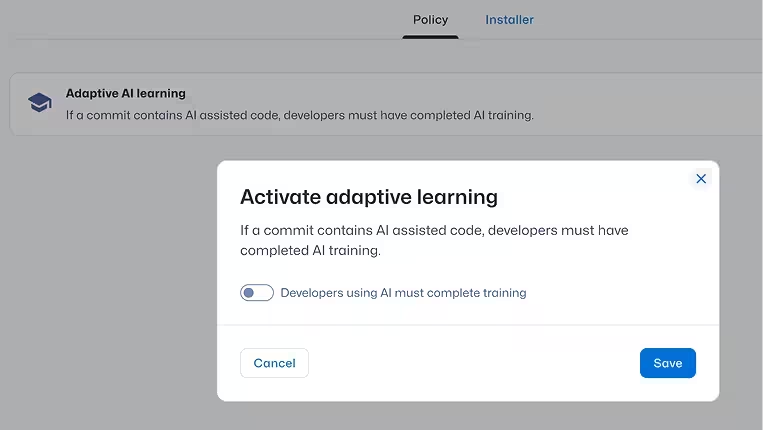
触发策略补救

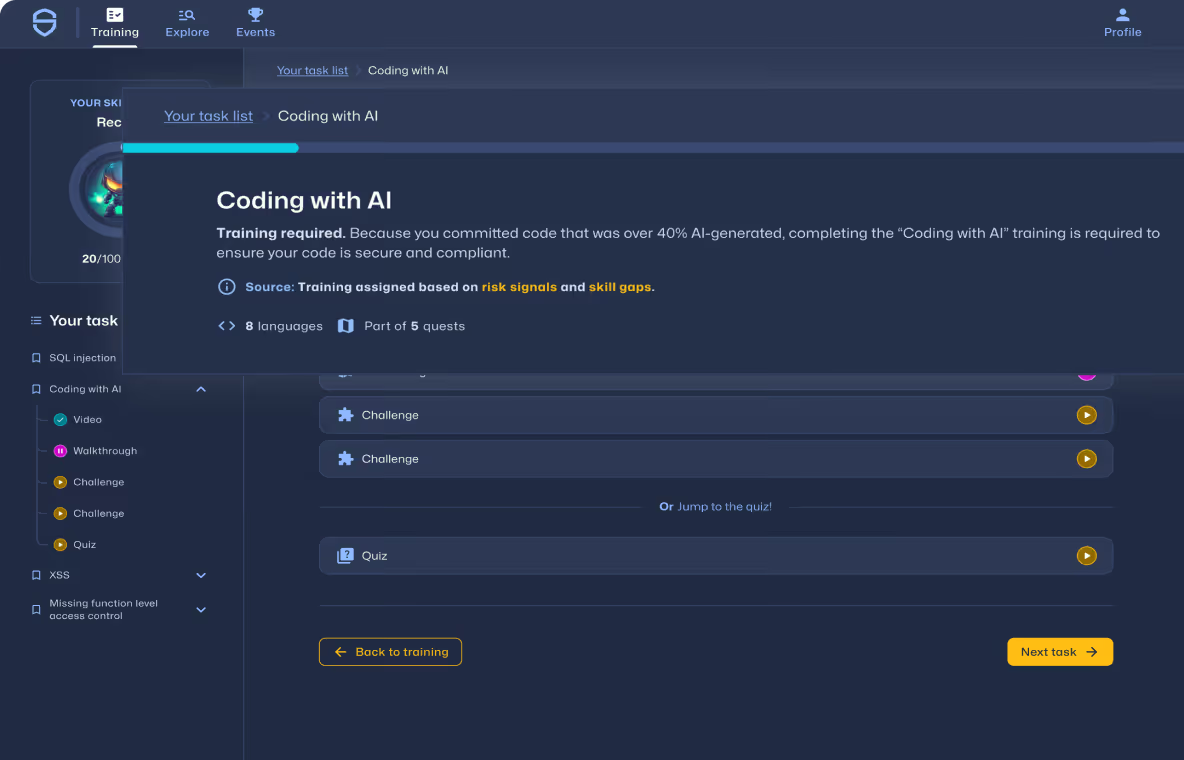
当检测到风险行为或未经授权的 AI 使用时,分配针对性的自适应学习任务。

了解更多

在 AI 驱动的开发成果发布前实现有效治理

洞察开发风险,执行安全策略,并在整个软件开发生命周期中预防漏洞。
预约演示
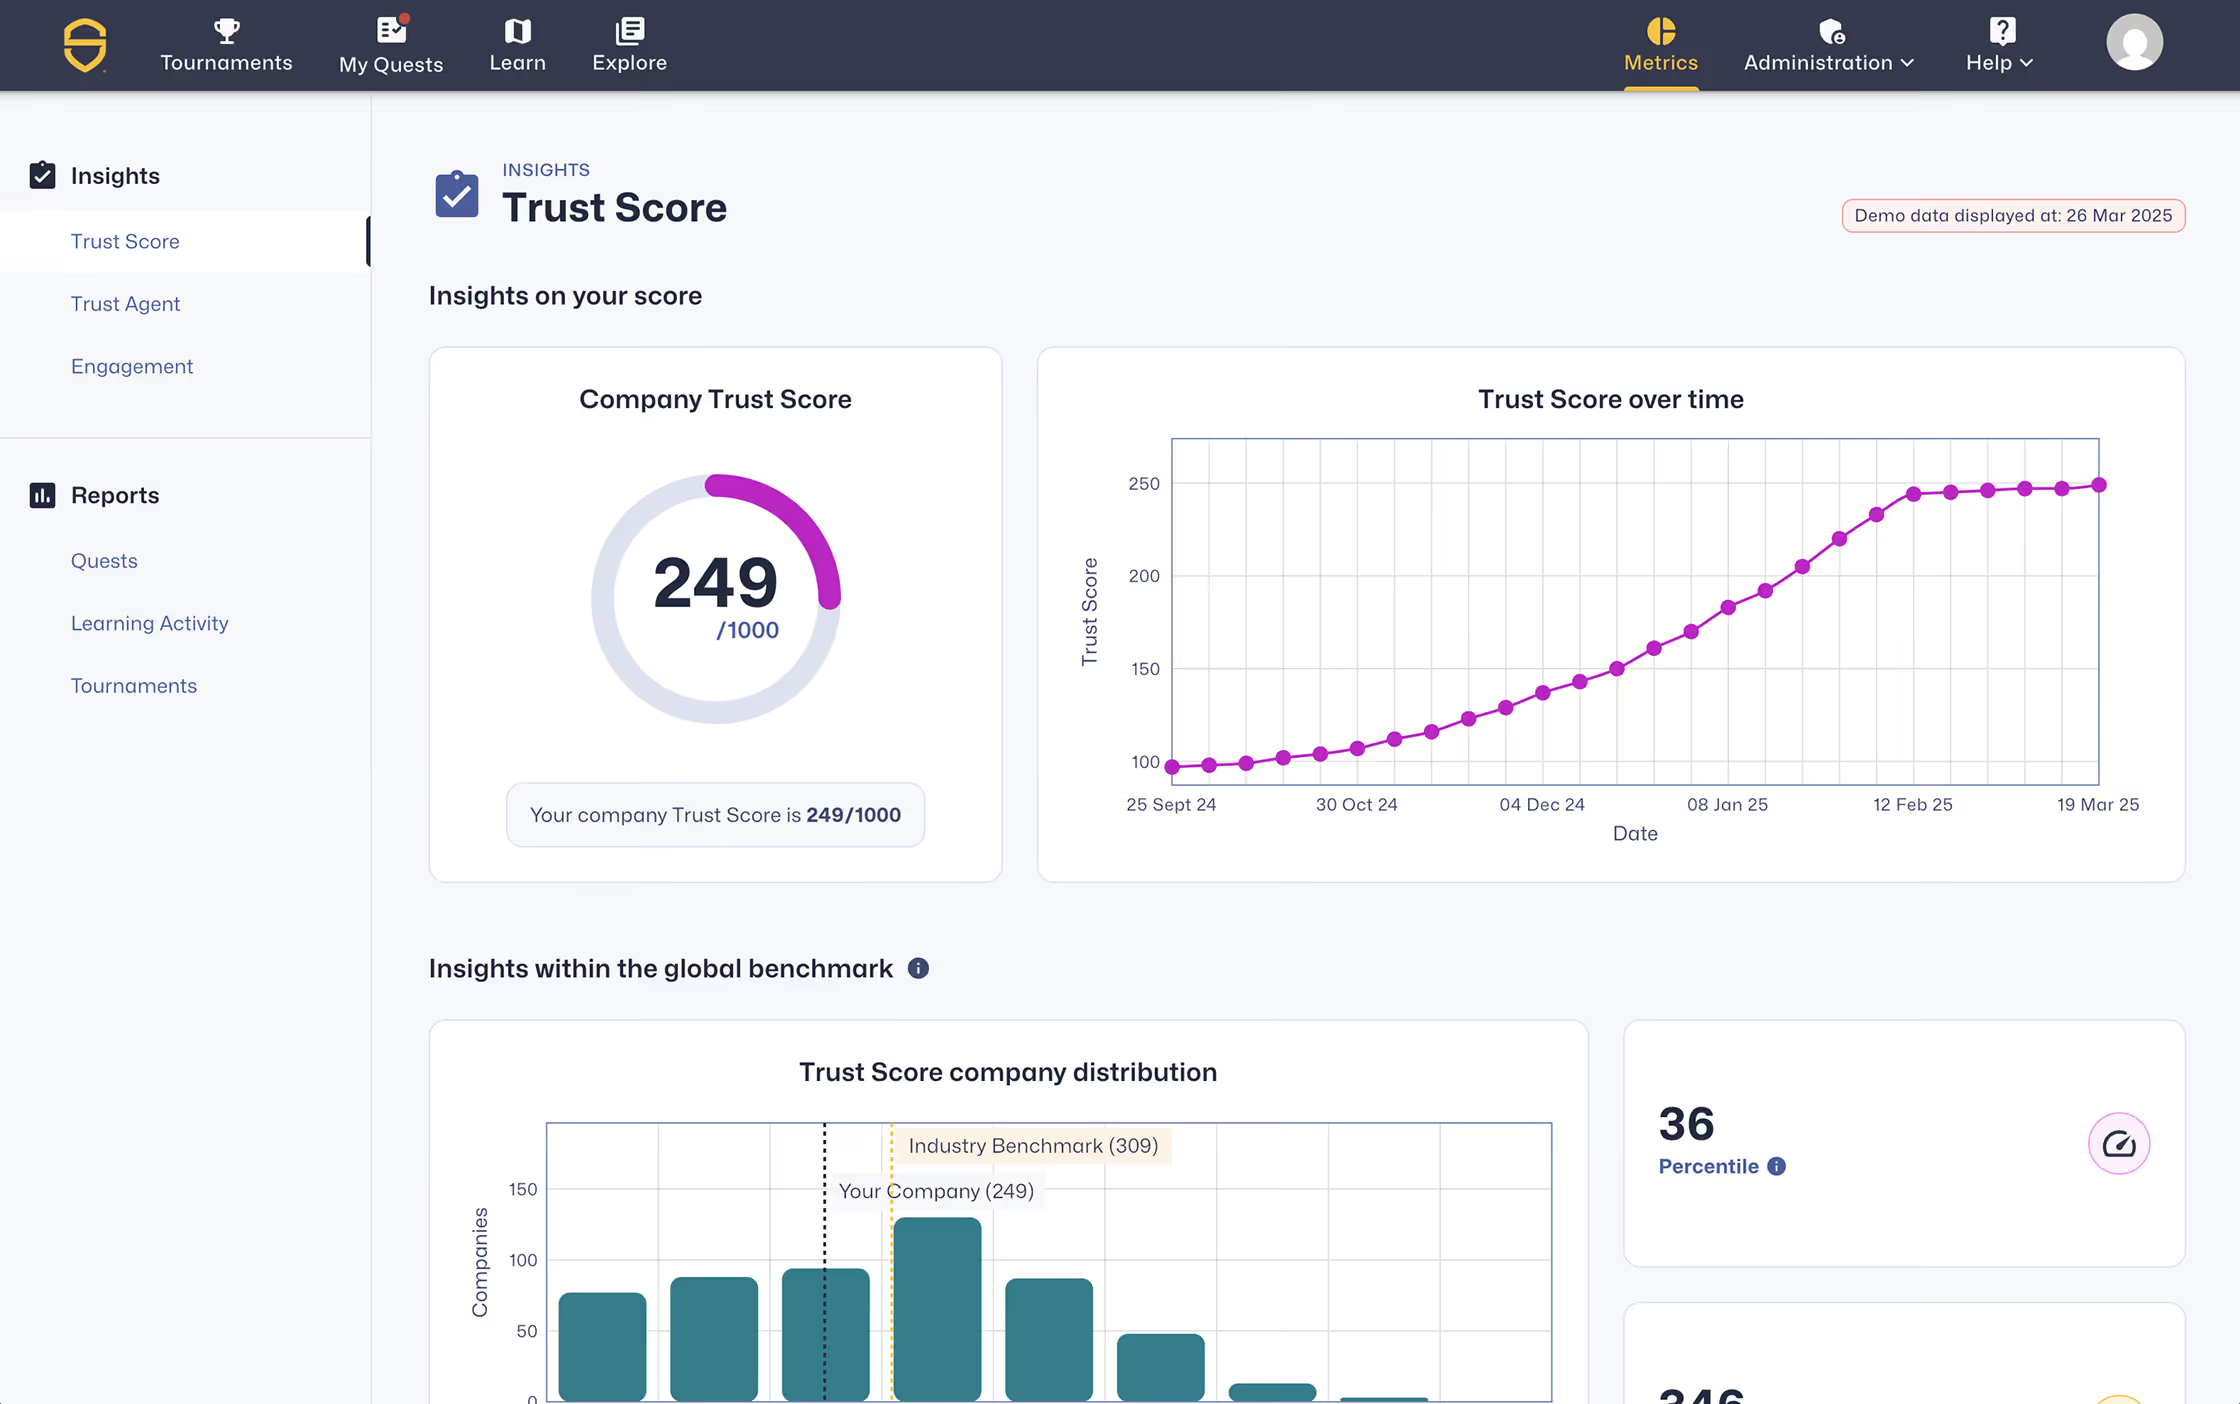
trust score
AI 软件治理常见问题解答

了解 AI 软件治理以及如何降低 AI 驱动的软件风险

了解什么是 AI 软件治理、其重要性,以及 Secure Code Warrior 如何帮助企业安全地采用 AI 辅助开发。

什么是人工智能软件治理?

AI 软件治理是指在软件开发过程中对人工智能的使用进行洞察、衡量、控制和规范的能力。它涵盖了对 AI 编码助手和大语言模型的可见性管理、提交级别的风险分析、策略执行,以及防止高风险的 AI 生成代码进入生产环境。

为什么人工智能软件治理至关重要?

随着企业从开发人员随意使用 AI 聊天机器人,转向由 AI 智能体自主生成和修改代码,风险面正在急剧扩大。这些工具可能会以机器般的速度引入漏洞、不安全的模式以及合规性风险。

AI 软件治理通过实现 AI 使用的可视化、强制执行策略控制,并在代码进入生产环境前防范 AI 引入的风险,助力企业安全地采用 AI 技术。

AI 开发治理与 DevSecOps 有何不同?

DevSecOps 将安全测试集成到 CI/CD 流水线中以检测漏洞。AI 开发治理则更进一步,它使 AI 的使用变得透明,将 AI 辅助的代码提交与开发人员技能相关联,在提交时强制执行 AI 模型策略,并改善安全编码行为。DevSecOps 旨在检测风险,而 AI 治理则侧重于预防风险。

Secure Code Warrior 如何降低 AI 软件风险?

保障 AI 生成代码的安全性,需要对 AI 工具的使用情况、提交层面的风险分析以及开发工作流中的治理监督具备全方位的洞察。Secure Code Warrior 通过统一的 AI 软件治理平台,提供 AI 可观测性、漏洞关联分析以及开发者能力洞察。

您如何向领导层或审计人员证明人工智能风险已得到降低?

Secure Code Warrior 提供企业级仪表板、AI 模型可追溯性及治理报告,能够展示漏洞引入率的显著降低、开发人员 Trust Score®™ 指标的提升,以及各团队对合规政策的落实情况。

该平台还可针对特定代码的生成来源(包括开发人员、AI 编程助手、大语言模型及自主智能体)维护可随时审计的追溯记录。这为领导层、监管机构和审计人员提供了可验证的 AI 软件供应链问责机制。

还有其他问题吗?

用于吸引尚在观望的客户的支持详情。

联系我们