L'adoption de l'IA devance la préparation. Comblez l'écart.

Développez la culture de l'IA et les compétences en codage sécurisé au sein de vos équipes, et contrôlez chaque ligne de code générée par l'IA.

Merci ! Votre demande a bien été reçue.

Opérationnalisez la gouvernance de l'IA dans le développement logiciel.

Favorisez le développement assisté par IA tout en conservant une supervision sécurisée. Obtenez une visibilité sur l'utilisation de l'IA, appliquez des flux de gouvernance dès le commit et alignez vos pratiques de développement sur les seuils de risque de votre entreprise.

Développez vos logiciels d'IA en toute sécurité

  • Obtenir une visibilité à l'échelle de l'entreprise sur le développement assisté par l'IA
  • Renforcer les compétences en codage sécurisé au sein des équipes d'ingénierie
  • Former les développeurs à la révision sécurisée du code généré par l'IA
Gouvernance de l'IA
Réserver une démo
explorer la plateforme

Prévenez les vulnérabilités introduites par l'IA dès le commit.

Rendez l'utilisation de l'IA visible, appliquez des garde-fous de codage sécurisé lors du commit et alignez le développement assisté par IA sur les normes de sécurité pour prévenir les vulnérabilités dans le code humain et généré par IA.

Réduisez les vulnérabilités introduites de plus de 53 %

  • Renforcez les compétences en codage sécurisé au sein des équipes de développement
  • Fournissez des conseils conformes aux politiques directement dans les outils de développement
  • Découvrez l'impact du code généré par IA sur les risques logiciels
Security popout
Réserver une démo
explorer la plateforme

Développez l'IA sans ralentir la livraison.

Sécurisez et mesurez le développement assisté par IA pour réduire les retouches, éviter les goulots d'étranglement lors des revues de sécurité et permettre aux équipes de livrer plus rapidement et en toute confiance.

Réduisez le MTTR jusqu'à 82 %

  • Améliorez les compétences en sécurité des développeurs grâce à l'apprentissage adaptatif
  • Bénéficiez de conseils en temps réel au sein de vos outils de développement
  • Corrigez les vulnérabilités plus tôt pour réduire les coûts de retravail
Engineering
Réserver une démo
explorer la plateforme

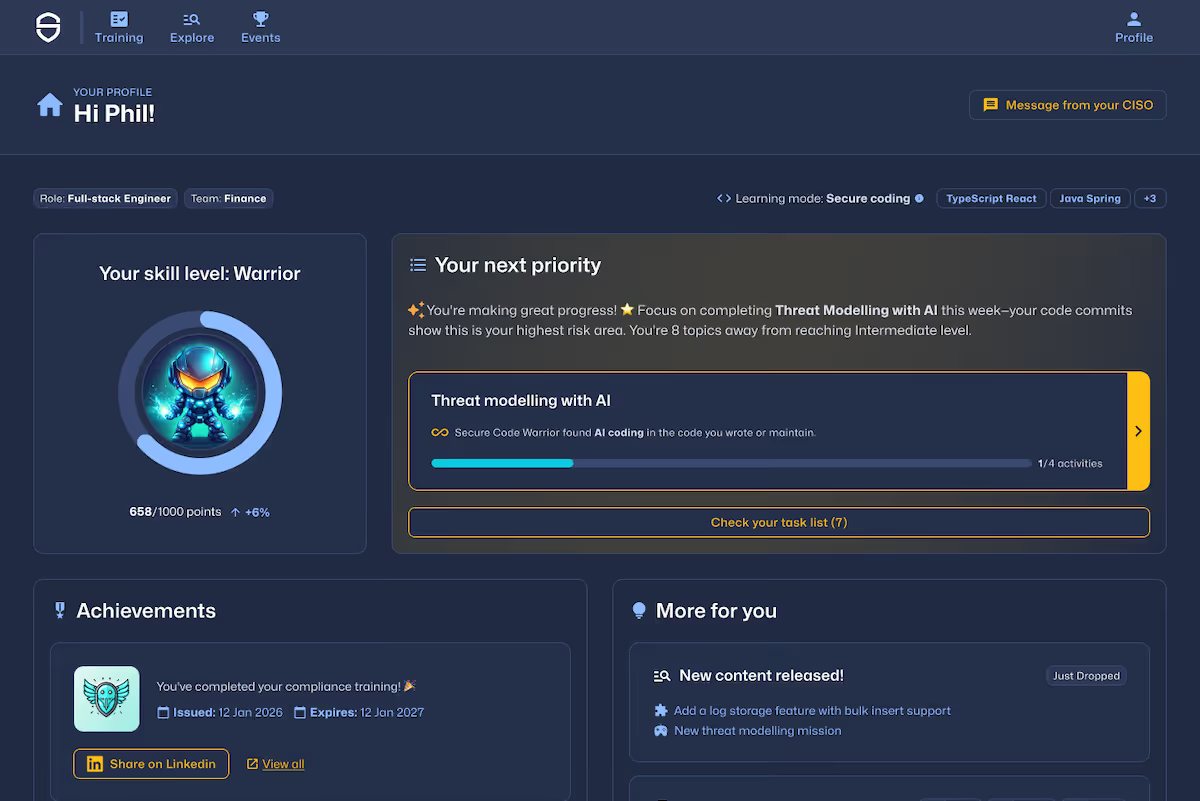
Développez les compétences en sécurité de vos équipes.

Proposez un apprentissage pertinent pour chaque rôle, de la sensibilisation à la sécurité pour les employés au codage sécurisé pour les développeurs, en passant par la maîtrise de l'IA pour l'ensemble de vos collaborateurs.

Déployez l'apprentissage de la sécurité à l'échelle de votre organisation

  • Développez une culture de la sécurité dans toute votre entreprise
  • Renforcez les compétences en codage sécurisé au sein de vos équipes de développement
  • Préparez tous vos employés à utiliser l'IA de manière sûre et responsable
Réserver une démo
explorer la plateforme
Par le leader de la formation en codage sécurisé
Pourquoi nous choisir

Sécurisé et conçu pour les outils que vous utilisez déjà

*En cours
Nombre total d'activités d'apprentissage interactives
11k+
Sujets de vulnérabilité et concepts de sécurité
650+
Activités d'apprentissage axées sur l'IA / LLM
800+
Langages de programmation et frameworks
75+

Nos derniers contenus

Gros plan sur une figurine d'astronaute blanc tenant un drapeau, avec trois silhouettes d'astronautes floues en arrière-plan sur fond noir.
Blog
April 17, 2020
Transformer la conformité PCI-DSS en un exercice utile pour tous : Partie 2 - RSSI et sensibilisation des développeurs

Voici la deuxième partie de notre mini-série sur la conformité PCI-DSS au sein des organisations. Dans ce dernier volet, nous expliquons comment les CTO et les CISO peuvent impulser une dynamique pour réduire les cyberrisques et rendre le processus fluide, efficace... et peut-être même un peu ludique pour les développeurs.

Cinq avions volant en formation et laissant derrière eux des traînées de fumée blanche formant un arc incurvé dans un ciel bleu.
Blog
April 16, 2020
Transformer la conformité PCI-DSS en un exercice utile pour tous : Partie 1 - AppSec

Voici la première partie d'une série en deux volets consacrée à la réussite de la conformité PCI-DSS au sein d'une organisation. Dans ce chapitre, nous détaillons comment les spécialistes de la sécurité applicative peuvent collaborer étroitement avec les responsables du développement pour autonomiser les développeurs, renforcer le cycle de vie de développement logiciel sécurisé (SSDLC) et traduire des exigences législatives générales en résultats concrets.

Blog
April 6, 2020
L'avenir de la cybersécurité : ce qui N'ARRIVERA PAS l'année prochaine

Dans notre secteur, de nombreux experts en sécurité ont commencé à prévoir les principaux problèmes de l'année, mais avec plus de cinq milliards d'enregistrements de données sensibles volés en 2019, nous avons pensé qu'il serait plus précis de prévoir ce qui ne se passera pas en matière de cybersécurité dans un avenir proche.
Pieds chaussés de baskets noires sur un trottoir, près de l'inscription « START HERE » tracée à la craie rose dans un cadre.
Blog
March 25, 2020
Le « shift left » ne suffit pas : pourquoi commencer dès le début est la clé de l'excellence en sécurité logicielle

La plupart des initiatives axées sur le « shifting left », c'est-à-dire l'intégration de la sécurité bien plus tôt dans le processus de développement, ne changent tout simplement pas assez la donne.

Blog
March 5, 2020
DevSecOps dans la région DACH : conclusions clés des programmes pilotes de codage sécurisé

Avec l'avènement du RGPD, ainsi que la révision de la stratégie suite à une attaque en plusieurs étapes qui a révélé les données sensibles de nombreuses personnalités publiques, ainsi que des serveurs du gouvernement fédéral allemand, il est clair que la sensibilisation et les actions en matière de cybersécurité sont au cœur des préoccupations des dirigeants de la région DACH.

Enseigne néon bleue sur un mur en bois sombre : Wake up. Kick ass. Repeat.
Blog
February 28, 2020
Comment devenir un ingénieur DevSecOps hors pair

Le monde commence à délaisser les méthodes Waterfall, Agile et désormais DevOps. Quelle est donc la prochaine étape ? Et en tant que développeur, quel est votre rôle pour suivre l'évolution de ces approches ?

Mur noir recouvert de dessins abstraits en lignes blanches représentant des visages humains superposés aux expressions variées.
Blog
February 12, 2020
Les erreurs logicielles les plus dangereuses de 2019 : quand l'histoire se répète

Vers la fin de l'année dernière, l'incroyable communauté du MITRE a publié sa liste des 25 erreurs logicielles les plus dangereuses (CWE Top 25) ayant marqué l'année 2019. Et, pour la plupart, ce n'était pas une surprise.

Blog
January 28, 2020
La poussée de croissance : Joyeux 5e anniversaire, Secure Code Warrior

J'aurais pu commencer cet article par tous les faits et chiffres indiquant une start-up florissante en pleine croissance ; ils sont indéniablement impressionnants et la trajectoire continue de notre entreprise est solide. Cependant, pour moi, ces chiffres ne reflètent pas ce dont je suis le plus fier en 2019.

Main de mannequin d'artiste en bois positionnée à la verticale devant des croquis flous en noir et blanc.
Blog
January 1, 2020
Pourquoi les implémentations DevOps échouent souvent (et comment y remédier)

Peu d'entreprises réussissent réellement leur implémentation DevOps. Pourtant, un accompagnement adapté, une culture d'entreprise bienveillante et une compréhension commune peuvent transformer vos processus.

Une personne debout sur une colline dirigeant une lampe torche puissante vers un ciel étoilé où la Voie lactée est visible.
Blog
December 2, 2019
Les nouvelles directives du NIST : pourquoi une formation personnalisée est essentielle pour créer des logiciels sécurisés

Le National Institute of Standards & Technology (NIST) a publié une mise à jour de son livre blanc, détaillant plusieurs plans d'action visant à réduire les vulnérabilités logicielles et les cyberrisques.

Observabilité

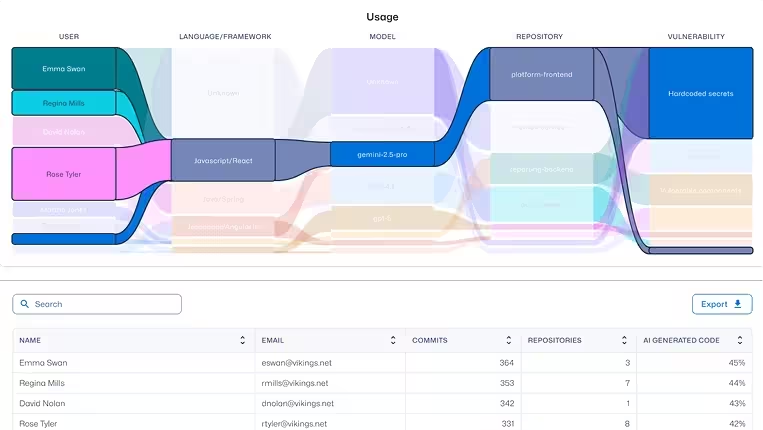
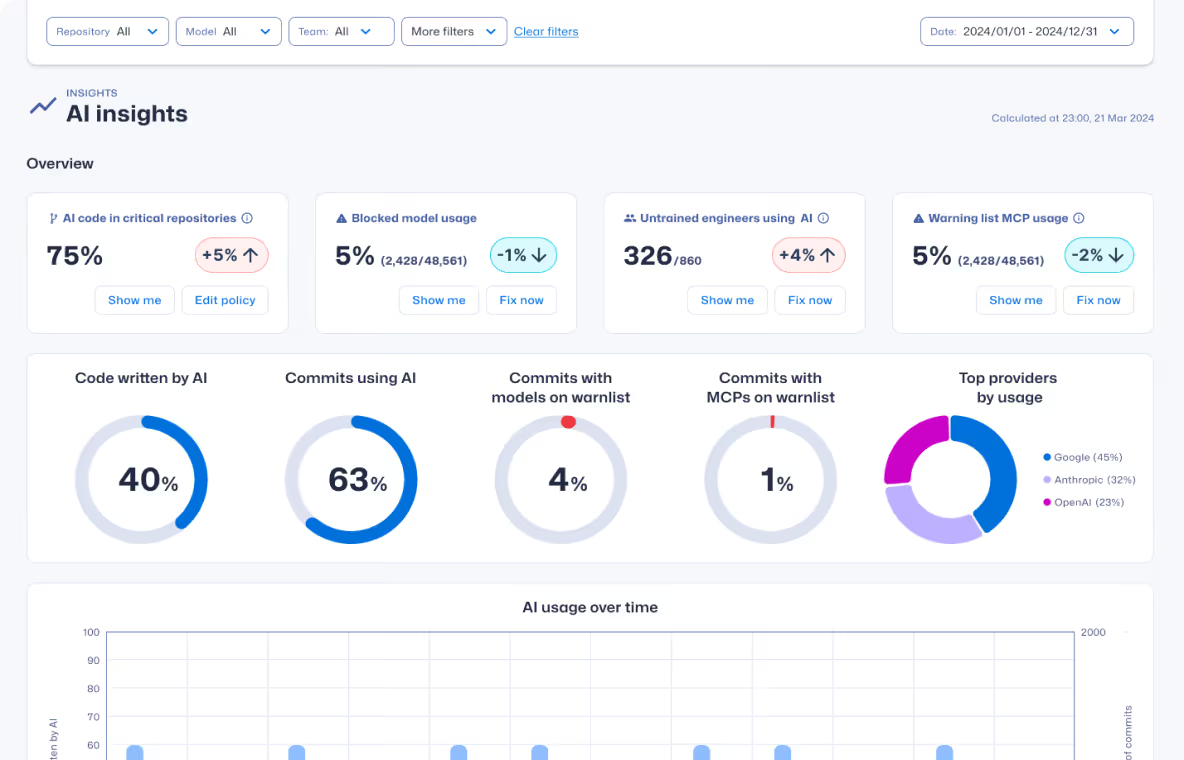
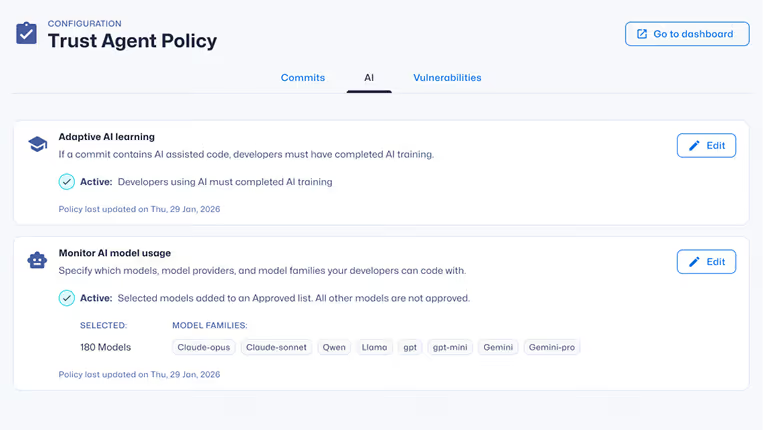
Rendez visibles les risques du développement assisté par IA

Découvrez comment le codage par IA est utilisé, les risques qu'il engendre et les comportements associés, afin de bloquer les vulnérabilités avant la mise en production.

En savoir plus
Lire l'étude de cas

« Le réseau de champions de la sécurité a été considéré comme un levier clé de ce programme. Pour une équipe, l'impact a été énorme, avec une réduction de 82 % du temps moyen de correction d'une vulnérabilité. »

Mads Howard
Responsable de la sécurité centrée sur l'humain chez Sage

Détectez l'IA fantôme

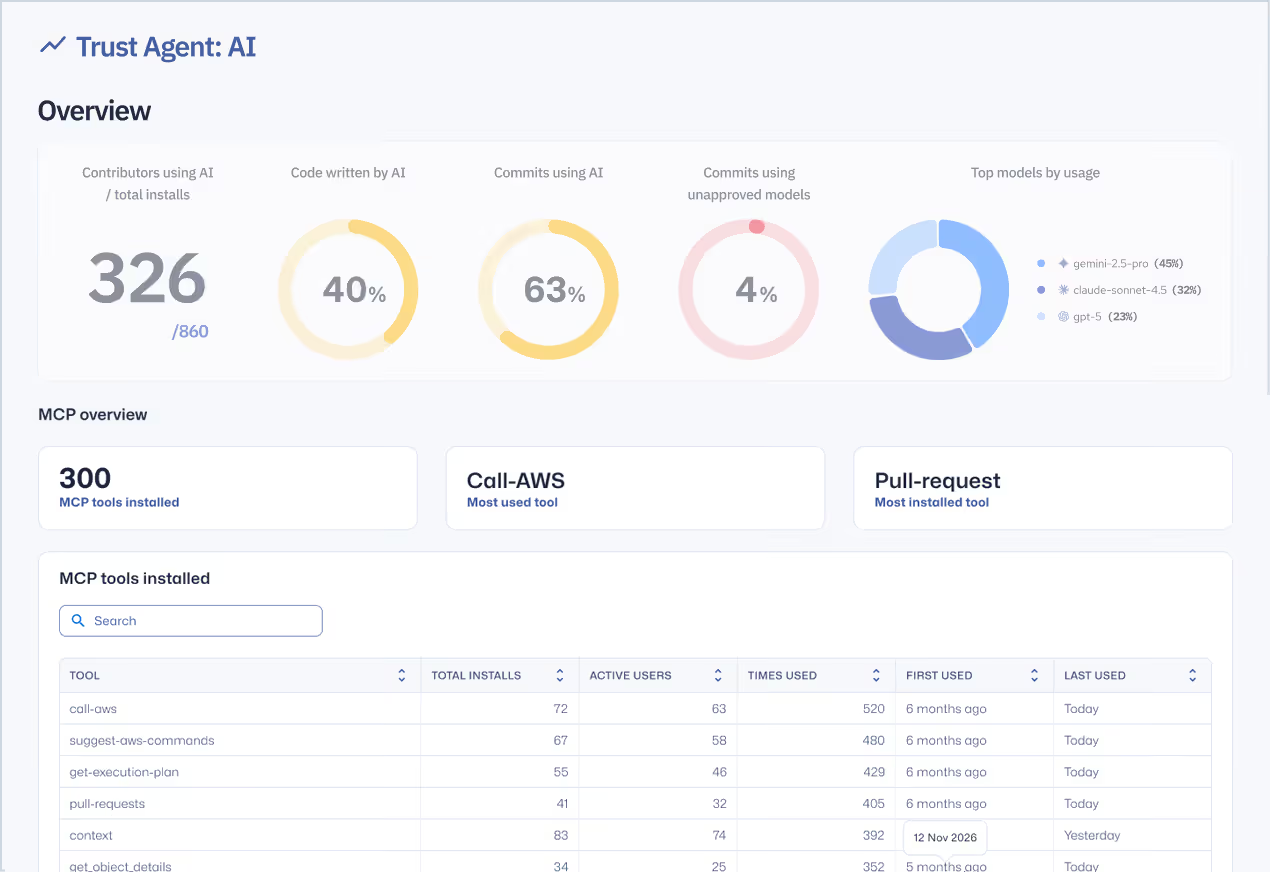
Découvrez quels outils d'IA, LLM et MCP sont utilisés au sein de vos équipes.

En savoir plus
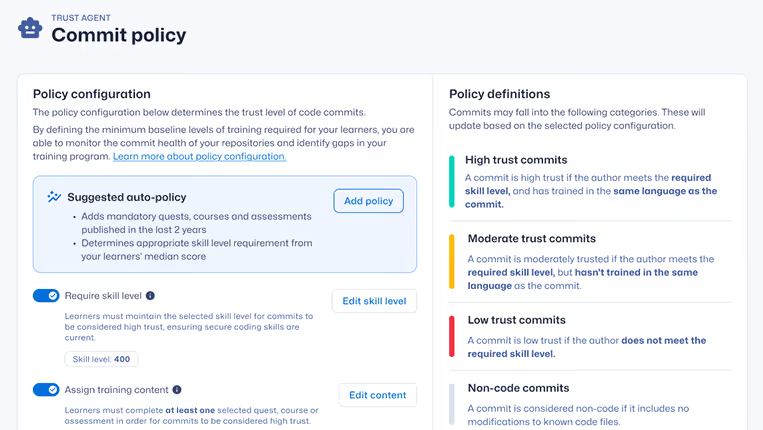
Politique d'agent de confiance

Corrélez les risques réels

Associez le code assisté par IA aux compétences des développeurs et aux vulnérabilités introduites lors du commit.

En savoir plus
contrôle d'accès par politique

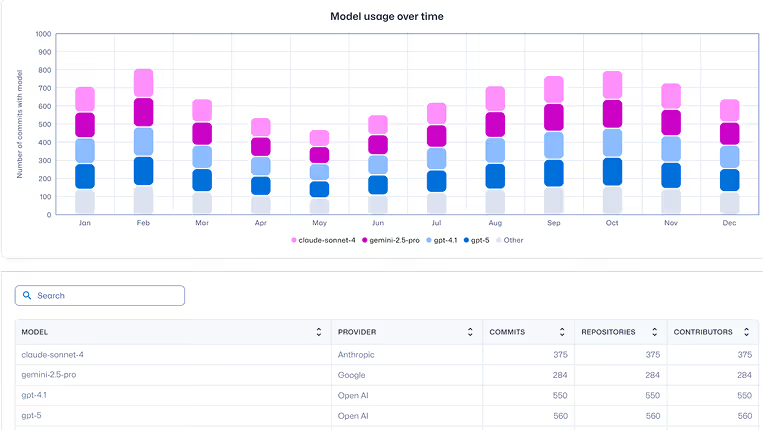
Suivez l'utilisation des outils d'IA

Comprenez où le développement assisté par IA est utilisé, par dépôt, par projet et par contributeur.

En savoir plus
graphique de distribution

Priorisez les signaux de risque

Identifiez les zones à risque les plus critiques au niveau des commits, à travers toutes les équipes et tous les dépôts.

En savoir plus
Apprentissage

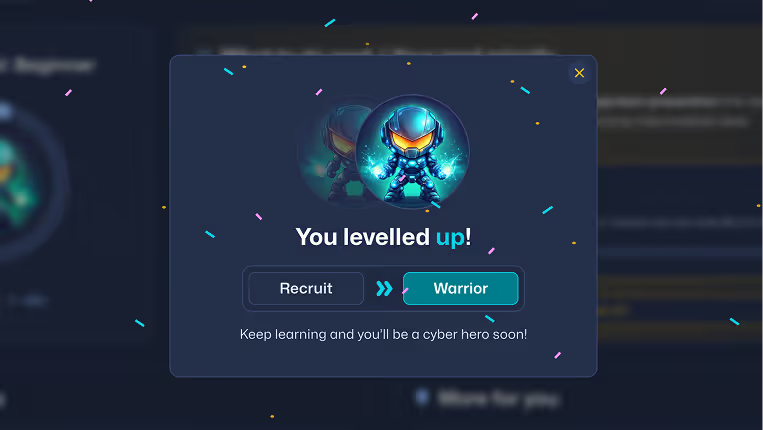
Réduire les vulnérabilités à la source

Apprentissage pratique du codage sécurisé et de la sécurité de l'IA intégré aux flux de travail réels des développeurs — aidant les organisations à réduire leurs vulnérabilités de plus de 53 %.

En savoir plus
Lire l'étude de cas

« Notre partenariat avec Secure Code Warrior est fluide et productif. Ils nous ont aidés à mettre en œuvre et à améliorer notre programme de formation, ce qui a permis une réduction mesurable des risques et une culture plus forte du développement sécurisé. »

Sebastiaan Rijnbout
Product Owner des services de développement à la Kamer van Koophandel

Apprentissage pratique gamifié

Des modes de jeu interactifs – incluant des Labs, des Quêtes, des Missions et des Tournois – permettent d'acquérir des habitudes de codage sécurisé.

En savoir plus
Ludifié

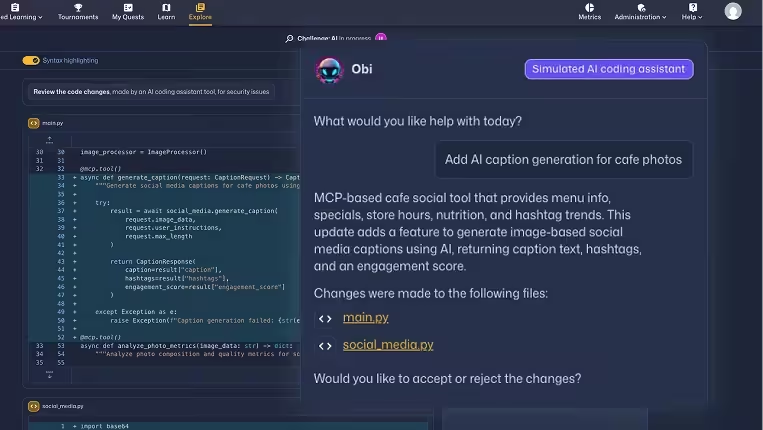
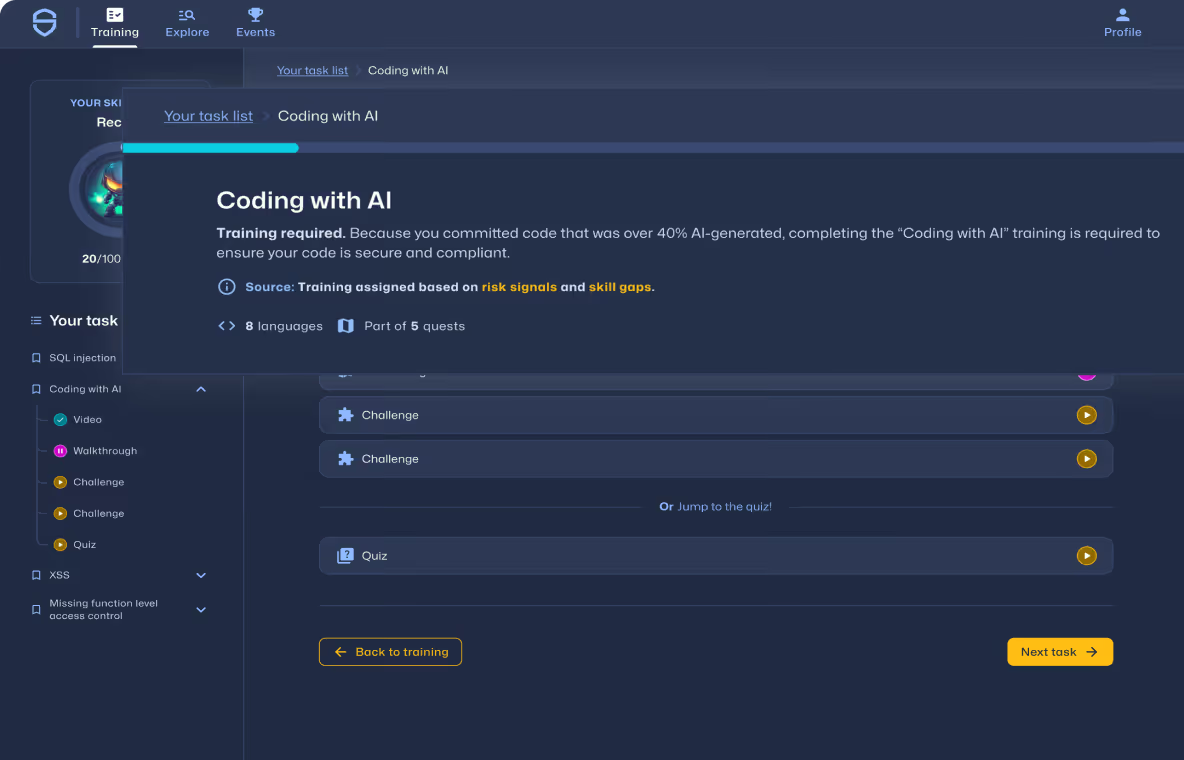
Développement de code IA sécurisé

Plus de 800 activités sur l'IA, les LLM et le MCP apprennent aux développeurs à valider le code généré par l'IA de manière sûre et efficace.

En savoir plus

Donnez aux équipes les moyens d'optimiser

Intégrez une culture de la sécurité dans votre processus de développement grâce à un apprentissage qui va au-delà de la simple formation des développeurs.

En savoir plus

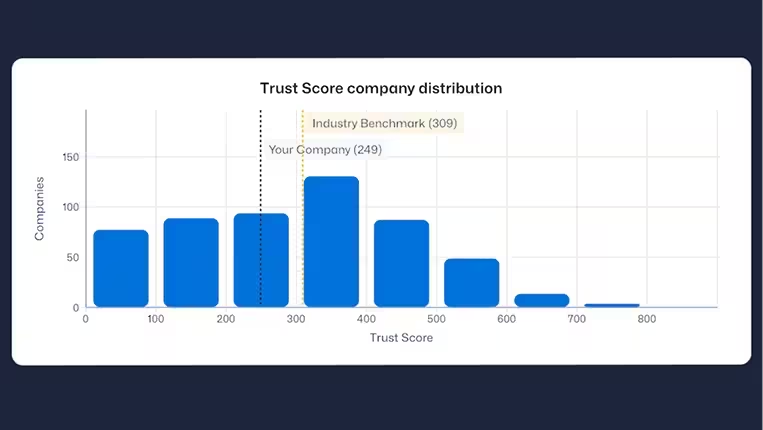
Évaluez votre programme de sécurité

Comparez votre programme à celui de vos pairs et définissez des normes alignées sur votre stratégie de risque.

En savoir plus
Gouvernance

Développez le développement assisté par IA en toute confiance

En savoir plus
Lire l'étude de cas

« Secure Code Warrior nous a aidés à accroître la productivité des développeurs, à accélérer notre capacité à mettre sur le marché des produits et des améliorations, et à réduire considérablement les coûts et les risques au fil du temps. »

Alan Osborne
Directeur de la sécurité des systèmes d'information chez Paysafe

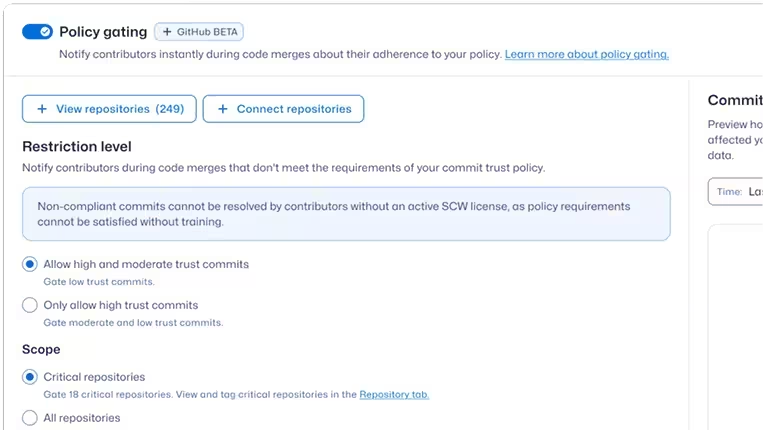
Gouverner les politiques de codage par IA

Apportez une visibilité sur la gouvernance du développement assisté par IA et aidez vos équipes à respecter systématiquement les normes de codage sécurisé.

En savoir plus

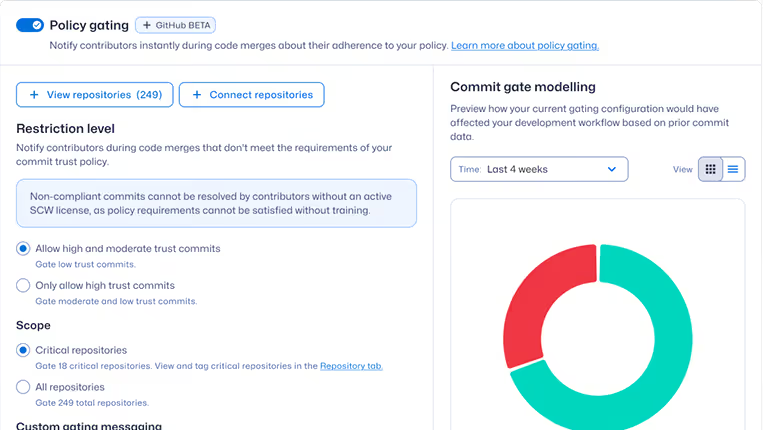
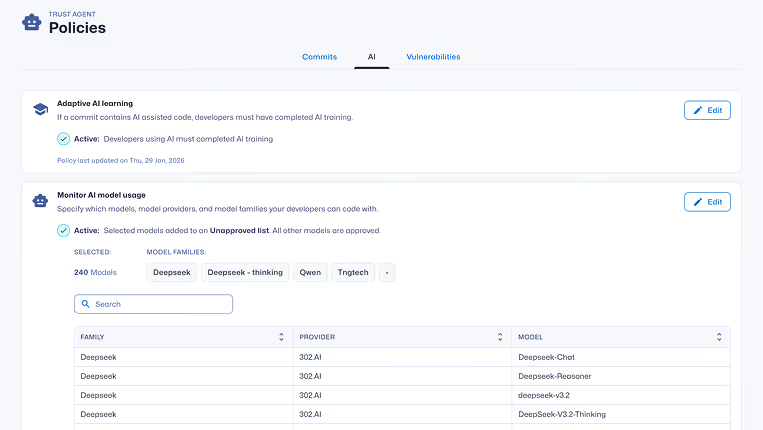
Définir les politiques d'utilisation de l'IA

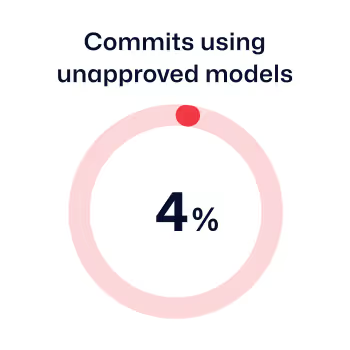
Définissez les modèles d'IA approuvés et alignez l'utilisation au niveau des commits avec vos politiques.

En savoir plus
Politiques

Enregistrer, avertir ou bloquer dans CI

En savoir plus
Politique de validation

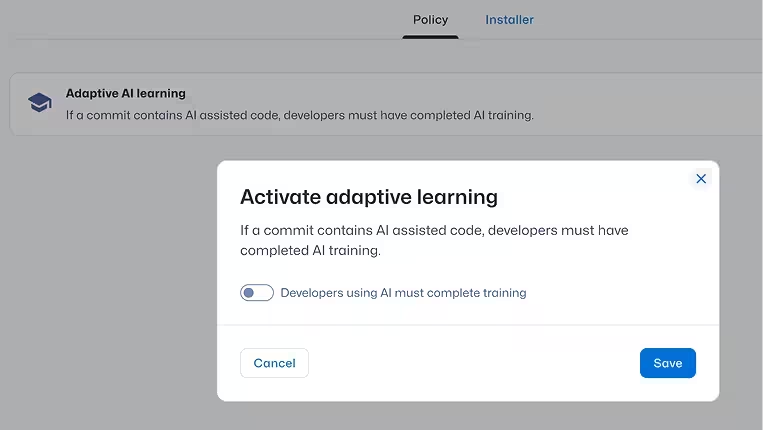
Déclencher la remédiation de la politique

Attribuez un apprentissage adaptatif ciblé en cas de détection de comportement à risque ou d'utilisation non autorisée de l'IA.

En savoir plus

Gouvernez le développement assisté par IA avant la mise en production

Identifiez les risques de développement, appliquez vos politiques et prévenez les vulnérabilités tout au long du cycle de vie de vos logiciels.
Réserver une démo
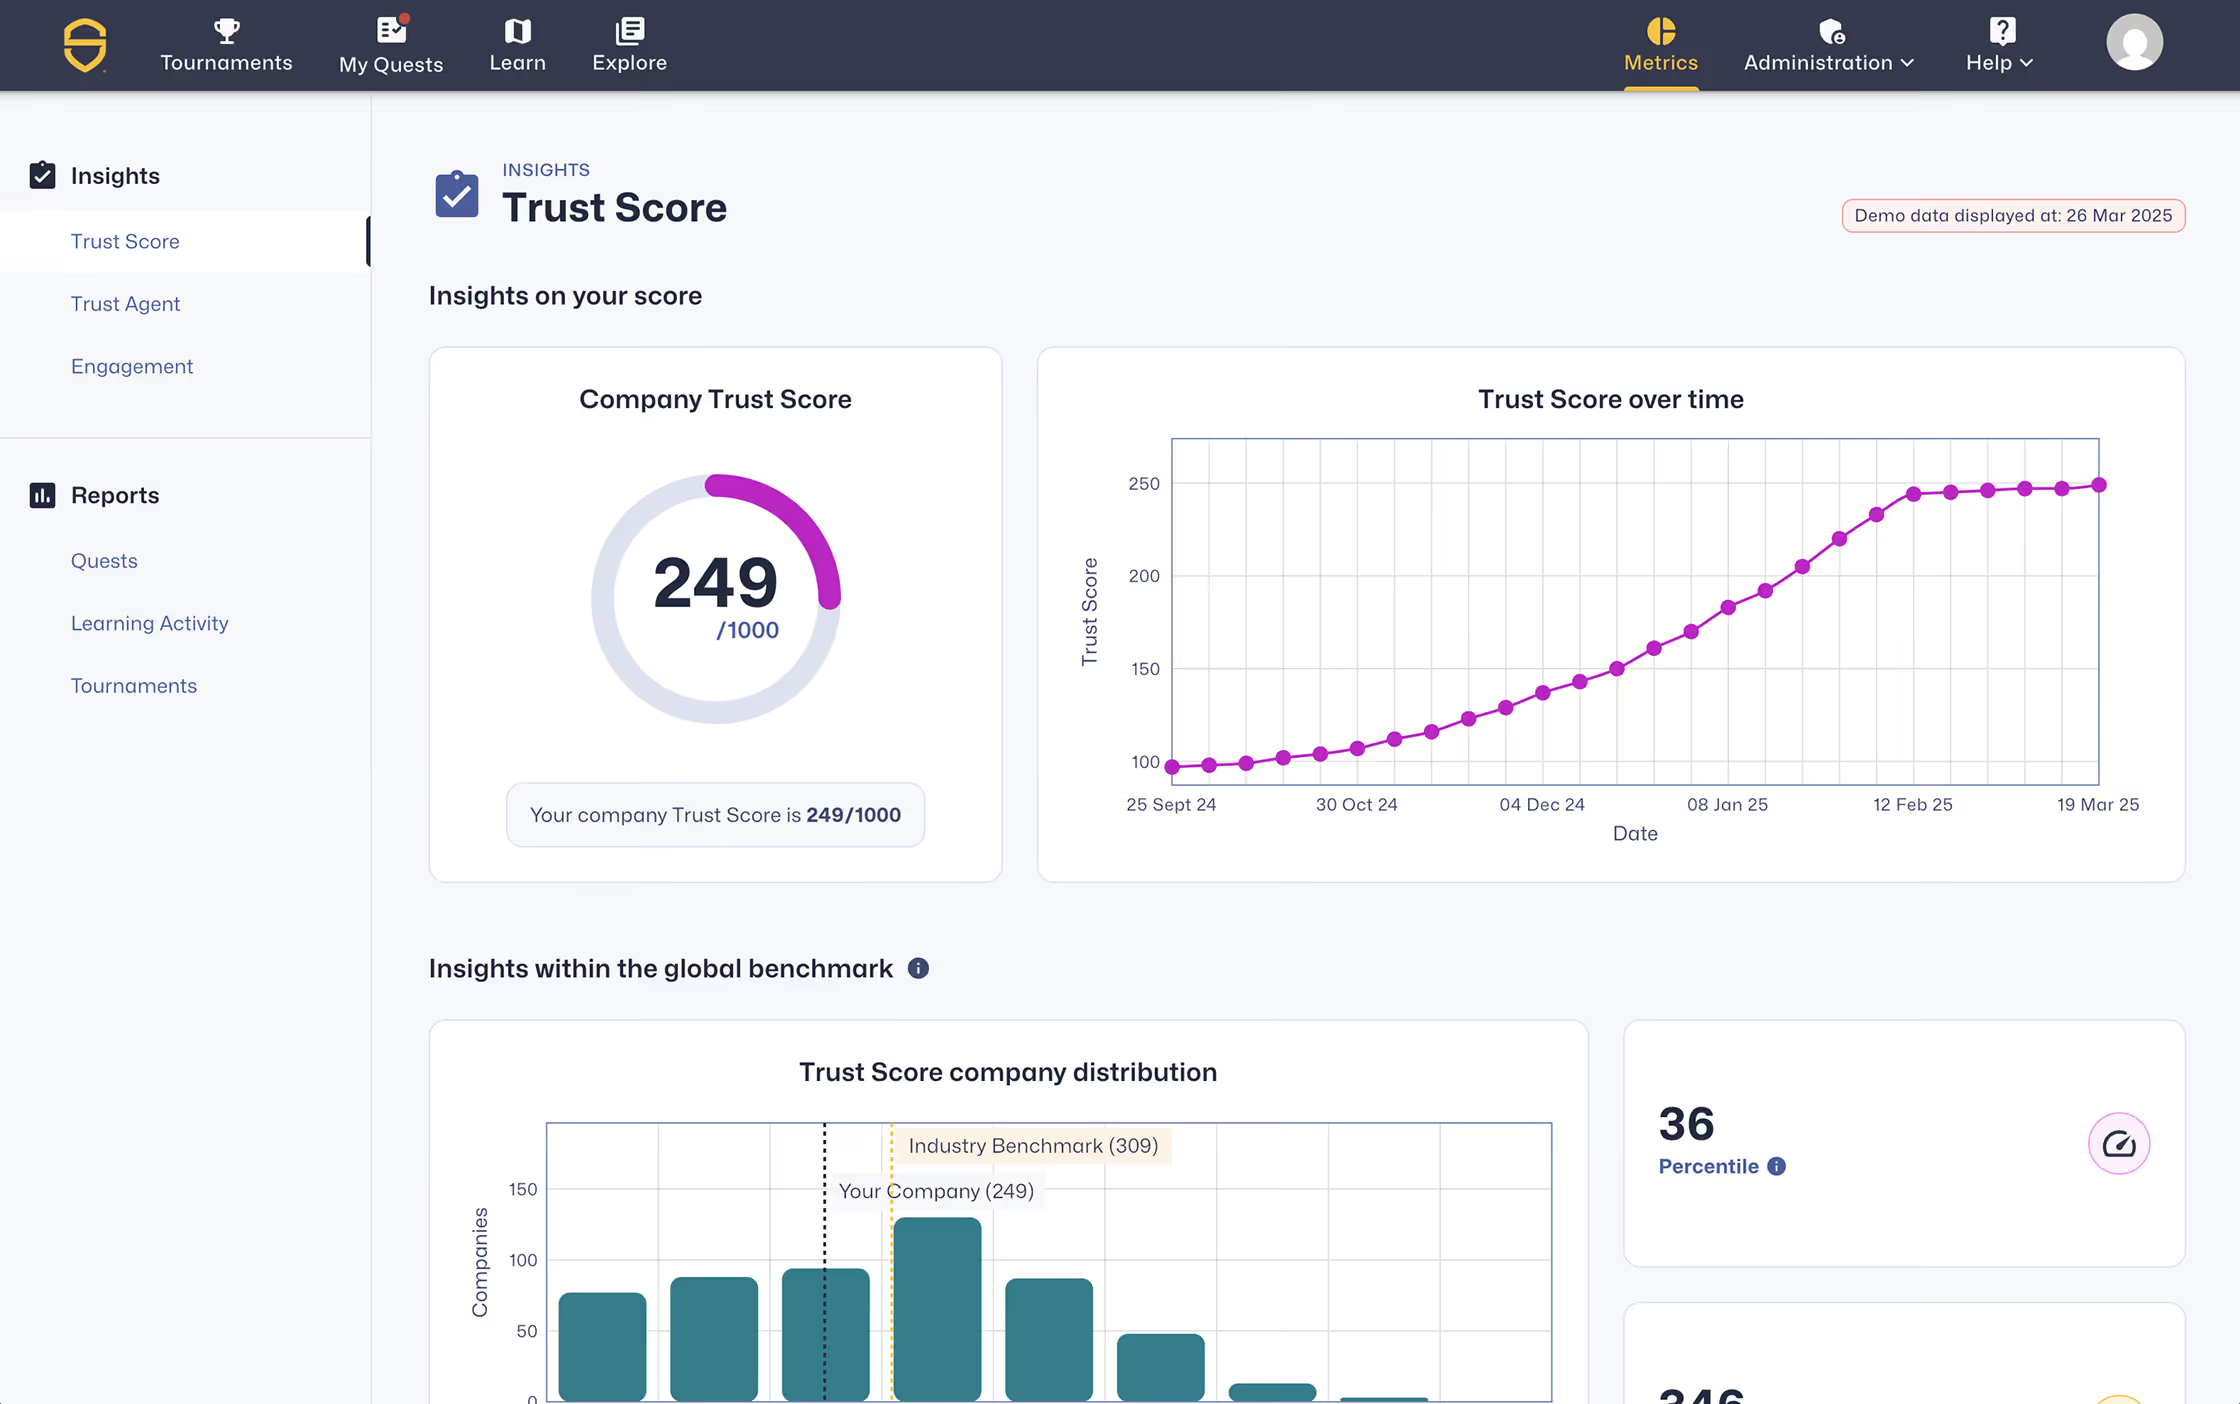
trust score
FAQ sur la gouvernance des logiciels d'IA

Comprendre la gouvernance des logiciels d'IA et comment réduire les risques liés à l'IA dans le développement logiciel

Découvrez ce qu'est la gouvernance des logiciels d'IA, pourquoi elle est essentielle et comment Secure Code Warrior aide les organisations à adopter le développement assisté par IA en toute sécurité.

Qu'est-ce que la gouvernance des logiciels d'IA ?

La gouvernance des logiciels d'IA est la capacité de visualiser, mesurer, contrôler et encadrer l'utilisation de l'intelligence artificielle dans le développement logiciel. Elle inclut la visibilité sur les assistants de codage IA et les LLM, l'analyse des risques au niveau des commits, l'application de politiques et la prévention de l'intégration de code généré par IA risqué en production.

Pourquoi la gouvernance des logiciels d'IA est-elle importante ?

Alors que les entreprises passent de l'utilisation occasionnelle de chatbots par les développeurs à des agents d'IA générant et modifiant du code de manière autonome, la surface d'exposition aux risques s'élargit considérablement. Ces outils peuvent introduire des vulnérabilités, des modèles non sécurisés et des problèmes de conformité à une vitesse fulgurante.

La gouvernance des logiciels d'IA permet aux organisations d'adopter l'IA en toute sécurité en rendant son utilisation visible, en appliquant des politiques de contrôle et en prévenant les risques liés à l'IA avant que le code ne soit mis en production.

En quoi la gouvernance du développement de l'IA diffère-t-elle du DevSecOps ?

Le DevSecOps intègre des tests de sécurité dans les pipelines CI/CD pour détecter les vulnérabilités. La gouvernance du développement de l'IA va plus loin en rendant l'utilisation de l'IA visible, en corrélant les commits assistés par l'IA aux compétences des développeurs, en appliquant des politiques de modèles d'IA lors du commit et en améliorant les pratiques de codage sécurisé. Le DevSecOps détecte les risques ; la gouvernance de l'IA les prévient.

Comment Secure Code Warrior réduit-il les risques liés aux logiciels d'IA ?

La sécurisation du code généré par l'IA nécessite une visibilité sur l'utilisation des outils d'IA, une analyse des risques au niveau des commits et une gouvernance rigoureuse des flux de développement. Secure Code Warrior offre une observabilité de l'IA, une corrélation des vulnérabilités et des indicateurs de compétences des développeurs au sein d'une plateforme unifiée de gouvernance logicielle pour l'IA.

Comment prouver la réduction des risques liés à l'IA auprès de la direction ou des auditeurs ?

Secure Code Warrior propose des tableaux de bord d'entreprise, une traçabilité des modèles d'IA et des rapports de gouvernance qui démontrent des réductions mesurables des vulnérabilités introduites, une amélioration des Trust Score®™ des développeurs et une conformité aux politiques au sein des équipes.

La plateforme assure également une traçabilité prête pour l'audit de qui — ou quoi — a généré un code spécifique, incluant les développeurs, les assistants de codage IA, les LLM et les agents autonomes. Cela crée une responsabilité vérifiable de la chaîne d'approvisionnement logicielle IA pour la direction, les régulateurs et les auditeurs.

Vous avez encore des questions ?

Détails du support pour convaincre les clients hésitants.

Contact