AI 的应用速度已超过了准备速度。请填补这一差距。

提升全员的 AI 素养与安全编码能力,并对每一行 AI 生成的代码进行有效治理。

感谢您的提交!我们已收到您的信息。

将 AI 治理落实到软件开发全流程中。

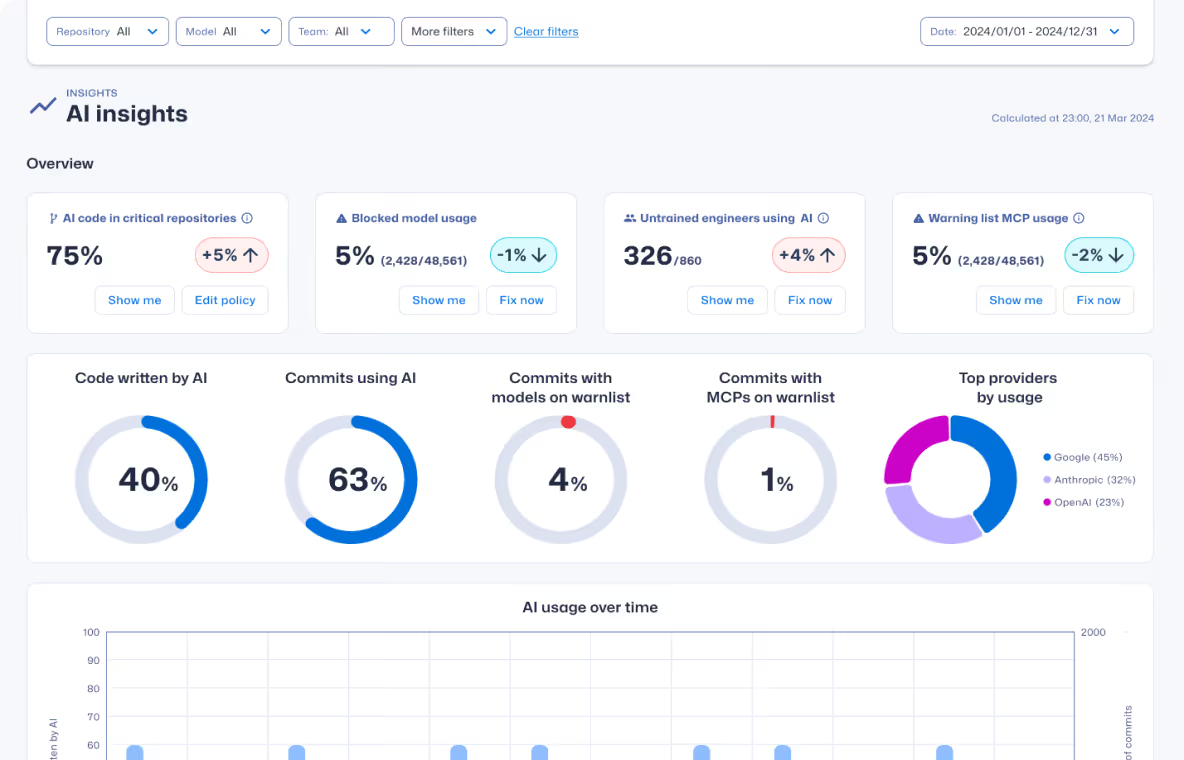
在保持安全监管的同时,赋能 AI 辅助开发。实现 AI 使用情况的可视化,在提交代码时应用治理工作流,并使开发实践与企业风险阈值保持一致。

安全地扩展 AI 软件开发

  • 实现企业级 AI 辅助开发全流程可视化
  • 强化工程团队的安全编码能力
  • 培训开发人员安全地审查 AI 生成的代码
人工智能治理
预约演示
探索平台

在代码提交阶段预防 AI 引入的漏洞。

实现 AI 使用的可视化,在代码提交时应用安全编码防护措施,并将 AI 辅助开发与安全标准对齐,从而预防人工编写代码和 AI 生成代码中的漏洞。

将引入的漏洞减少 53% 以上

  • 构建开发团队的安全编码能力
  • 直接在开发工具中提供符合策略的指导
  • 了解 AI 生成代码对软件风险的影响
Security popout
预约演示
探索平台

在不拖慢交付速度的前提下扩展 AI 开发。

让 AI 辅助开发变得安全且可衡量,从而减少返工、避免安全审查瓶颈,并助力团队更自信、更快速地交付产品。

将平均修复时间 (MTTR) 缩短高达 82%

  • 通过自适应学习提升开发人员的安全技能
  • 在开发工具内提供实时指导
  • 尽早修复漏洞,降低返工成本
Engineering
预约演示
探索平台

全面提升员工的安全技能。

为每个岗位提供相关的学习内容——从员工的安全意识培训,到开发人员的安全编码实践,再到全员的 AI 素养提升。

在全组织范围内推广安全学习

  • 提升全员的安全意识
  • 强化开发团队的安全编码技能
  • 帮助全体员工安全、负责地使用 AI
预约演示
探索平台
来自排名第一的安全编码培训公司
我们的优势

安全可靠,完美适配您现有的工具

*进行中
互动学习活动总数
11k+
漏洞主题与安全概念
650+
AI / LLM 专项学习活动
800+
编程语言与框架
75+

最新内容
博客
December 20, 2018
程序员征服安全:分享与学习系列 - NoSQL 注入

NoSQL 数据库正日益普及。不可否认,它们在处理非结构化数据时速度极快且简单易用,但随着应用范围的不断扩大,越来越多的安全漏洞也随之浮出水面。

博客
December 13, 2018
程序员的安全进阶:分享与学习系列——跨站请求伪造

CSRF 攻击相当复杂,其成功往往依赖于多个环节的配合。换句话说,攻击者需要利用多个安全漏洞才能得手。尽管如此,它依然是一种极其流行且获利丰厚的攻击手段。

博客
December 6, 2018
程序员征服安全:分享与学习 - SQL 注入

攻击者正利用 SQL 注入——这一自 1998 年以来最古老且最令人头疼的数据漏洞之一——窃取并篡改全球数百万数据库中的敏感信息。

博客
November 16, 2018
混淆隐私与安全:致命的错误

当在线隐私试图脱离安全保障而存在时,混乱便会随之而来。看看罗斯·乌布利希(Ross Ulbricht)的案例就知道了。

一张黑白照片,展现了鸟群在多云的天空下排成“V”字形编队飞行的景象。
博客
September 28, 2018
为何金融机构正带头提升开发人员的安全编码技能

观察:金融机构在提升开发人员安全编码技能方面,正展现出日益增强的创新力与领导力。

深绿色常春藤叶片上停着一只长触角的亮蓝色甲虫,背景为柔和的绿色。
博客
September 26, 2018
为何 SQL 注入是应用安全界的“蟑螂”(以及 CISO 如何将其彻底根除)

有一种广为流传的说法,认为蟑螂几乎能抵御任何灾难,甚至包括核爆炸。

博客
August 13, 2018
DevSecOps 的光明未来?它比你想象的更近

市面上有很多用于发现代码漏洞的解决方案,但安全工作的重点应更多地放在指导开发人员遵循安全准则上,从而从源头上避免这些错误的产生。

文件和网络图标上方的放大镜,下方为橙色渐变文字 LEVEL UP。
博客
August 1, 2018
为何游戏化是提升软件安全水平的关键

我们必须努力改变现状,让安全成为每位开发人员工作生活中不可或缺的一部分。我认为实现这一目标的最佳途径之一,就是通过游戏化等方式,赋能开发人员并让他们积极参与到安全工作中来。

昏暗灯光下,一排排空荡荡的红色剧院座椅,中间是过道台阶。
博客
July 5, 2018
数据泄露频发,信任代价高昂:第三方应用的安全隐患

我们必须摒弃将安全视为企业创新绊脚石的陈旧观念。

博客
June 21, 2018
庆祝国际女性工程日:认识 Lucy

我原本以为自己会从事基础设施或服务支持类的工作,后来在研究生项目中获得了一个开发岗位的机会。事实证明,那正是我最适合的领域。

可观测性

让 AI 驱动的开发风险清晰可见

了解 AI 编码的应用方式、潜在风险及其背后的行为逻辑,从而在漏洞发布前将其拦截。

了解更多
阅读案例研究

“安全倡导者网络被视为该计划的关键控制点。对于一个团队而言,其影响是巨大的——漏洞修复平均时间缩短了 82%。”

Mads Howard
Sage 以人为本安全负责人

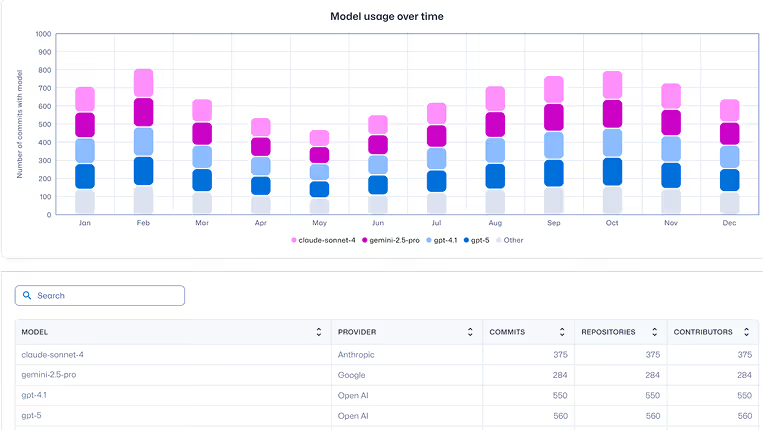
发现影子 AI

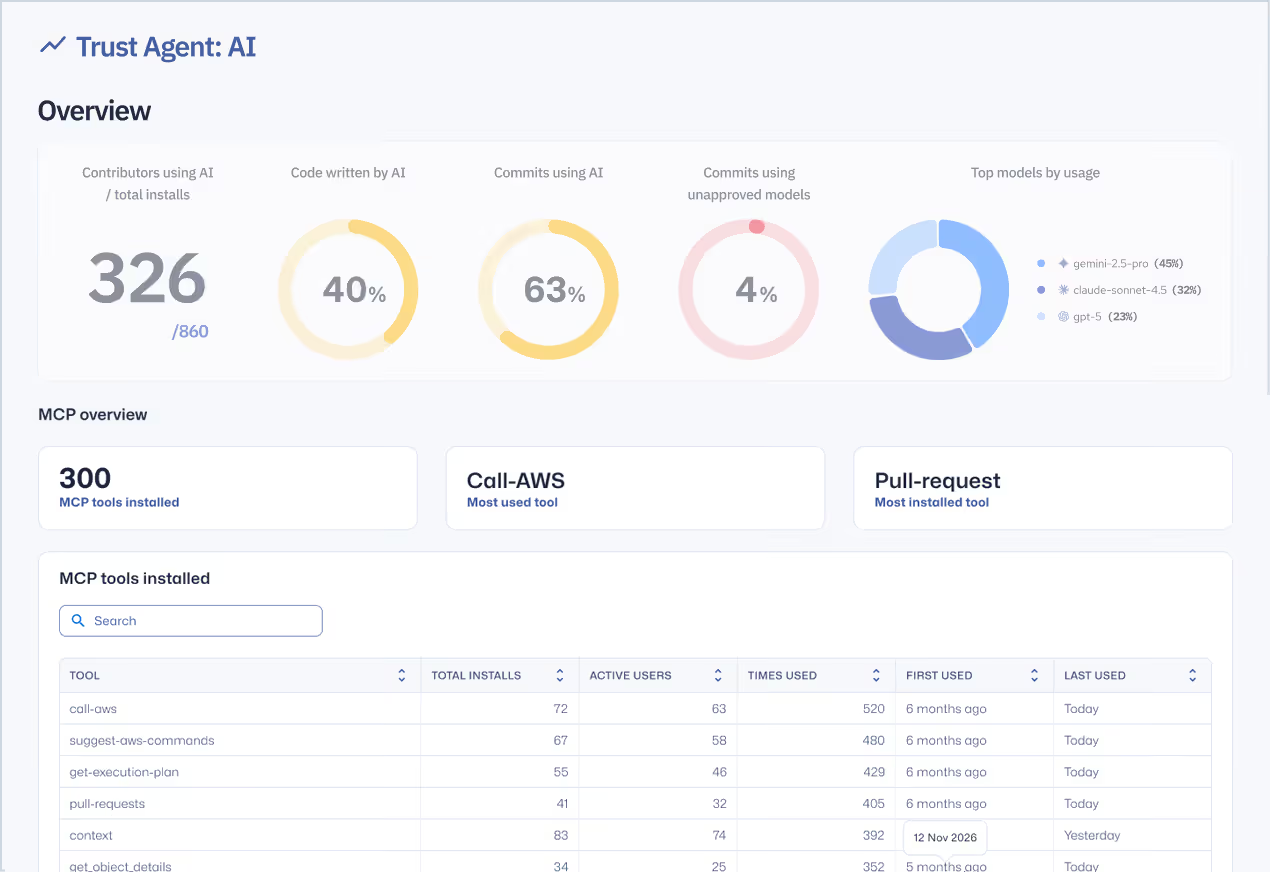
查看各团队正在使用的 AI 工具、大语言模型 (LLM) 和 MCP。

了解更多
信任代理策略

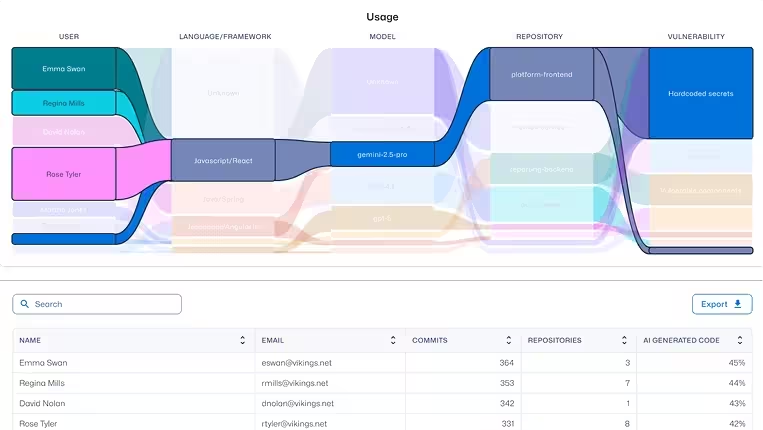
关联真实风险

将 AI 辅助代码与开发人员技能及提交时引入的漏洞相关联。

了解更多
策略门控

追踪 AI 工具使用情况

按代码库、项目和贡献者了解 AI 辅助开发的应用情况。

了解更多
分布图

优先处理风险信号

突出显示各团队和代码库中最紧迫的提交级风险热点。

了解更多
学习中心

从源头减少漏洞

在真实的开发工作流中提供实操安全编码与 AI 安全学习,助力企业将漏洞减少 53% 以上。

了解更多
阅读案例研究

“我们与 Secure Code Warrior 的合作非常顺利且富有成效。他们帮助我们实施并改进了培训计划,实现了可衡量的风险降低,并构建了更强大的安全开发文化。”

Sebastiaan Rijnbout
Kamer van Koophandel 开发服务产品负责人

游戏化实操学习

通过互动游戏模式(包括实验室、任务、使命和竞赛)培养安全编码习惯。

了解更多
游戏化

安全 AI 代码开发

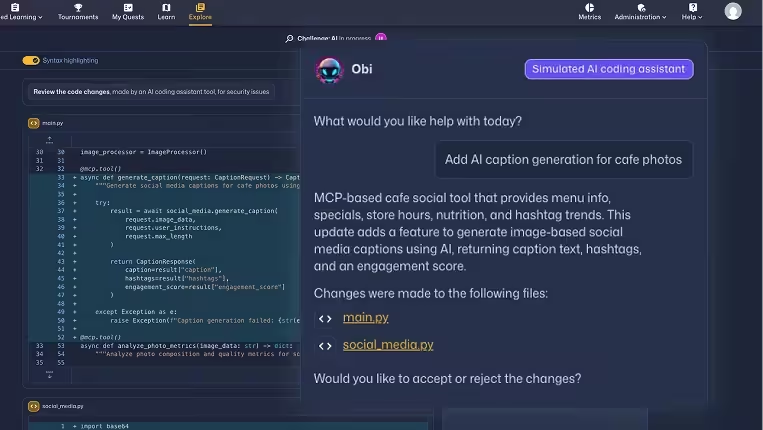
通过 800 多项 AI、LLM 和 MCP 活动,教导开发者如何安全且高效地验证 AI 生成的代码。

了解更多

赋能团队,实现优化

超越传统的开发者培训,将安全思维融入您的开发流程中。

了解更多

评估您的安全项目

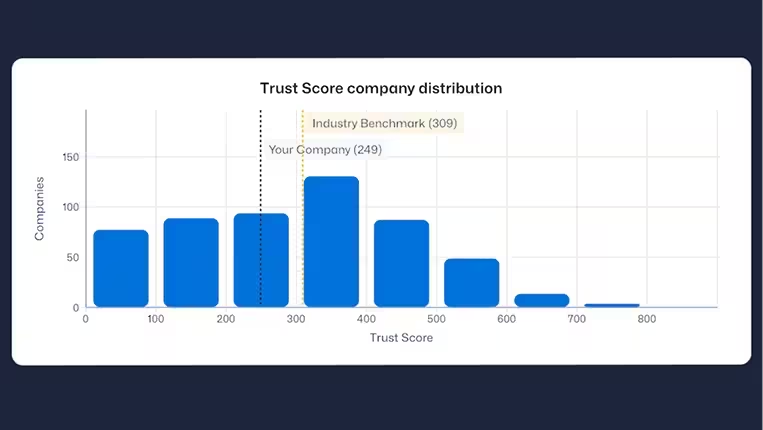
了解您的项目与同行的对比情况,并根据您的风险策略制定相应的标准。

了解更多
治理

自信地扩展 AI 驱动的开发

了解更多
阅读案例研究

“Secure Code Warrior 帮助我们提高了开发人员的生产力,加快了产品和改进方案的上市速度,并随着时间的推移显著降低了成本和风险。”

Alan Osborne
Paysafe 首席信息安全官

管理 AI 编码策略

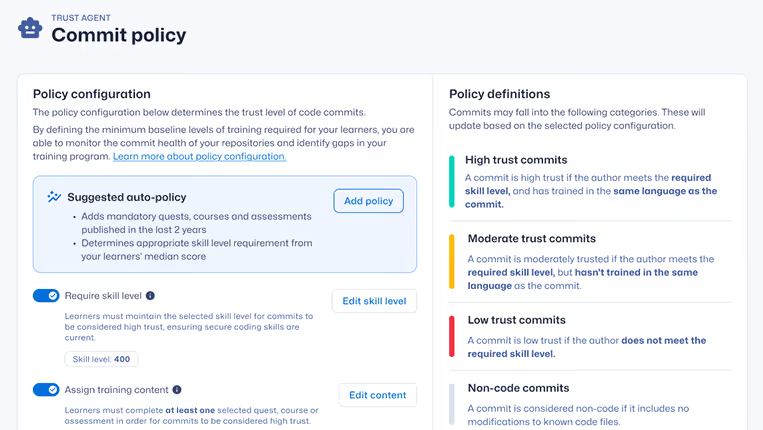
为 AI 辅助开发带来治理可见性,并帮助团队始终如一地达到安全编码标准。

了解更多

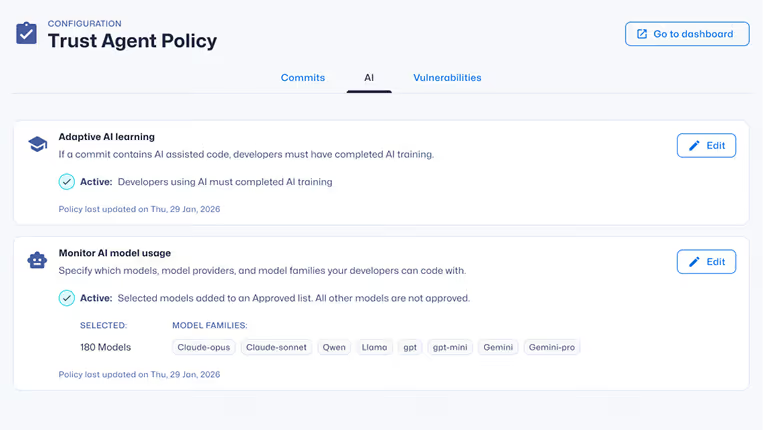
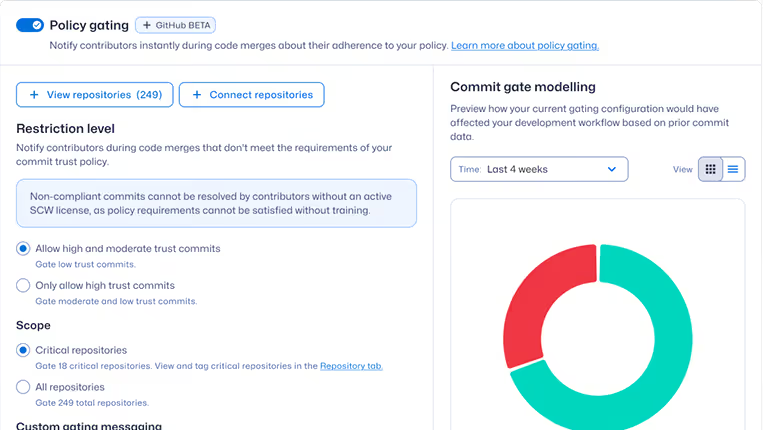
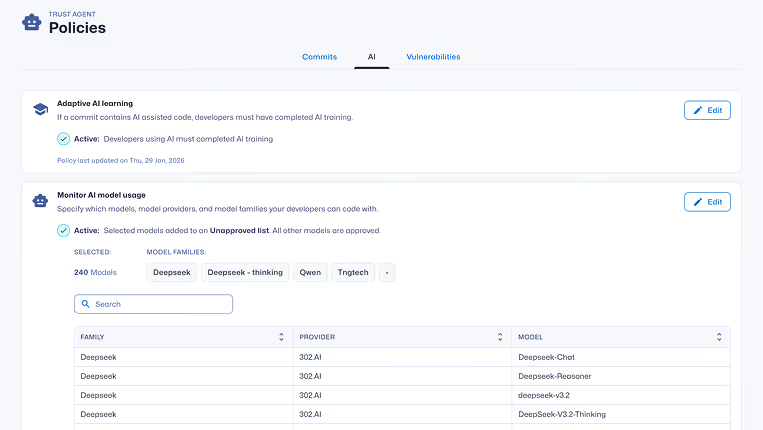
设置 AI 使用策略

定义哪些 AI 模型是获批的,并使提交级别的 AI 使用符合策略要求。

了解更多
策略

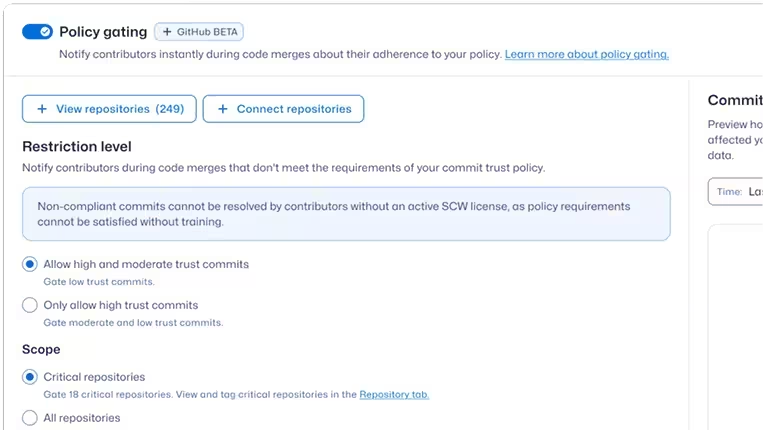
在 CI 中记录、警告或拦截

了解更多
提交策略

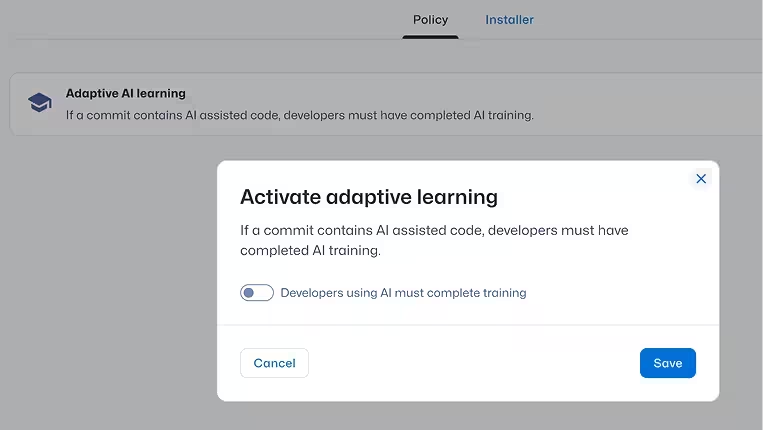
触发策略补救

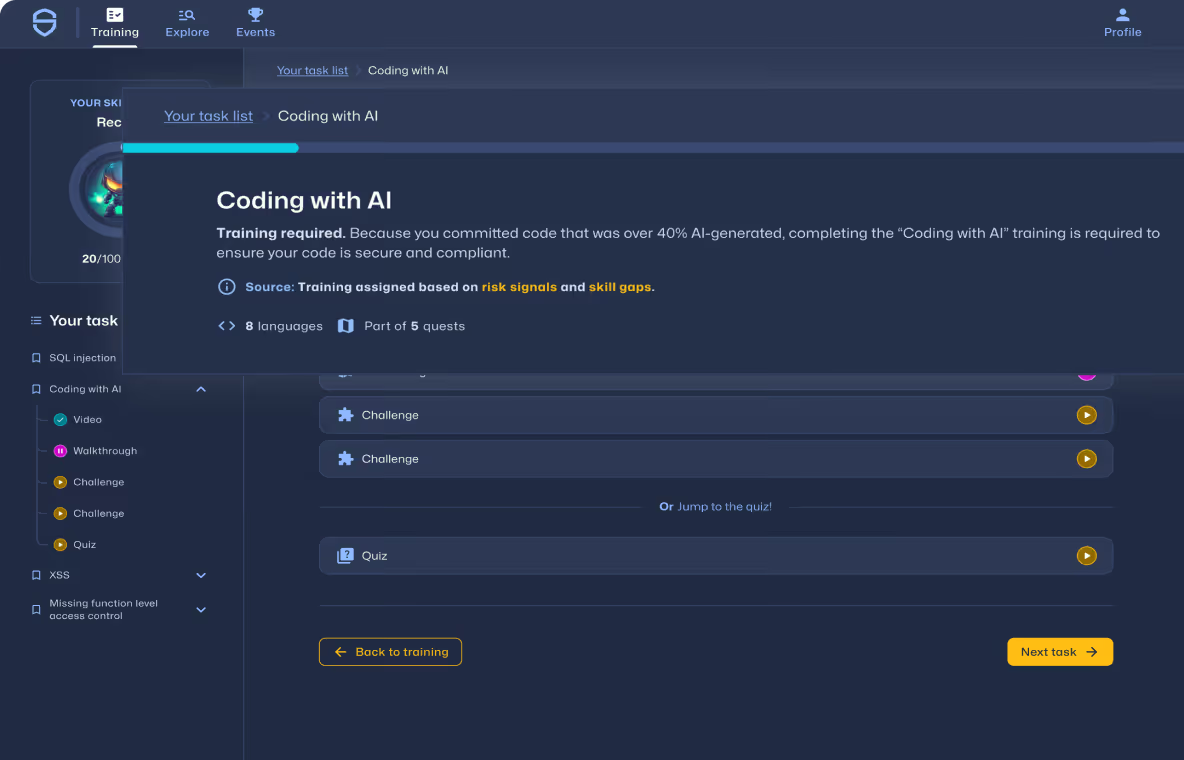
当检测到风险行为或未经授权的 AI 使用时,分配针对性的自适应学习任务。

了解更多

在 AI 驱动的开发成果发布前实现有效治理

洞察开发风险,执行安全策略,并在整个软件开发生命周期中预防漏洞。
预约演示
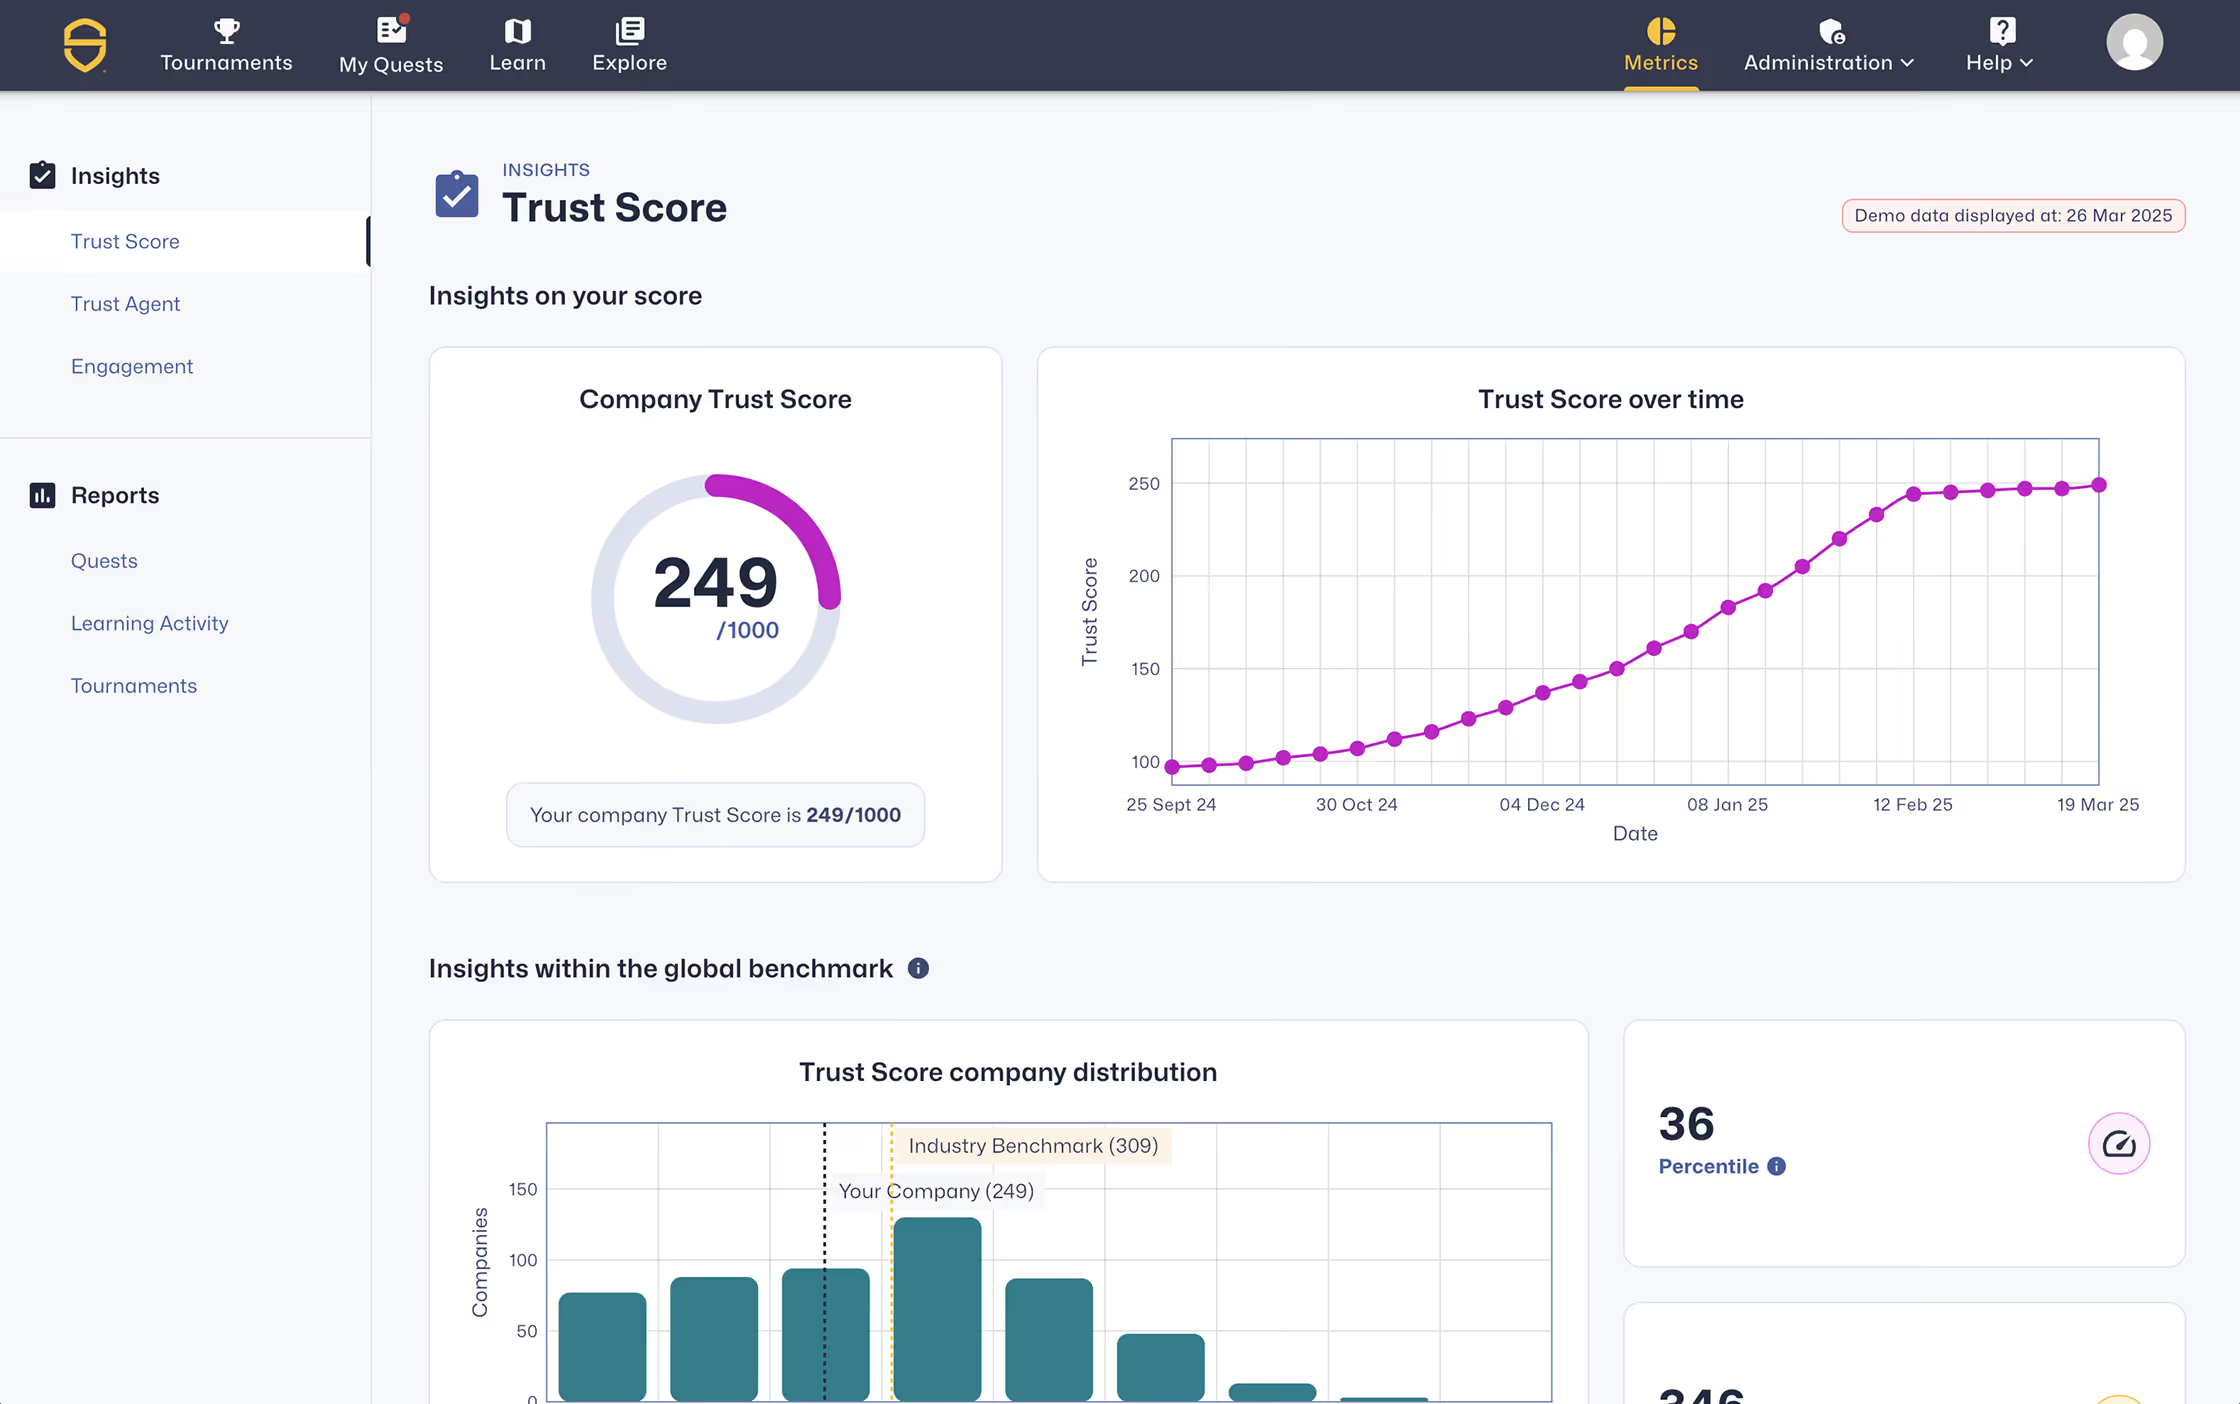
trust score
AI 软件治理常见问题解答

了解 AI 软件治理以及如何降低 AI 驱动的软件风险

了解什么是 AI 软件治理、其重要性,以及 Secure Code Warrior 如何帮助企业安全地采用 AI 辅助开发。

什么是人工智能软件治理?

AI 软件治理是指在软件开发过程中对人工智能的使用进行洞察、衡量、控制和规范的能力。它涵盖了对 AI 编码助手和大语言模型的可见性管理、提交级别的风险分析、策略执行,以及防止高风险的 AI 生成代码进入生产环境。

为什么人工智能软件治理至关重要?

随着企业从开发人员随意使用 AI 聊天机器人,转向由 AI 智能体自主生成和修改代码,风险面正在急剧扩大。这些工具可能会以机器般的速度引入漏洞、不安全的模式以及合规性风险。

AI 软件治理通过实现 AI 使用的可视化、强制执行策略控制,并在代码进入生产环境前防范 AI 引入的风险,助力企业安全地采用 AI 技术。

AI 开发治理与 DevSecOps 有何不同?

DevSecOps 将安全测试集成到 CI/CD 流水线中以检测漏洞。AI 开发治理则更进一步,它使 AI 的使用变得透明,将 AI 辅助的代码提交与开发人员技能相关联,在提交时强制执行 AI 模型策略,并改善安全编码行为。DevSecOps 旨在检测风险,而 AI 治理则侧重于预防风险。

Secure Code Warrior 如何降低 AI 软件风险?

保障 AI 生成代码的安全性,需要对 AI 工具的使用情况、提交层面的风险分析以及开发工作流中的治理监督具备全方位的洞察。Secure Code Warrior 通过统一的 AI 软件治理平台,提供 AI 可观测性、漏洞关联分析以及开发者能力洞察。

您如何向领导层或审计人员证明人工智能风险已得到降低?

Secure Code Warrior 提供企业级仪表板、AI 模型可追溯性及治理报告,能够展示漏洞引入率的显著降低、开发人员 Trust Score®™ 指标的提升,以及各团队对合规政策的落实情况。

该平台还可针对特定代码的生成来源(包括开发人员、AI 编程助手、大语言模型及自主智能体)维护可随时审计的追溯记录。这为领导层、监管机构和审计人员提供了可验证的 AI 软件供应链问责机制。

还有其他问题吗?

用于吸引尚在观望的客户的支持详情。

联系我们