AI 正在编写代码。您准备好了吗?
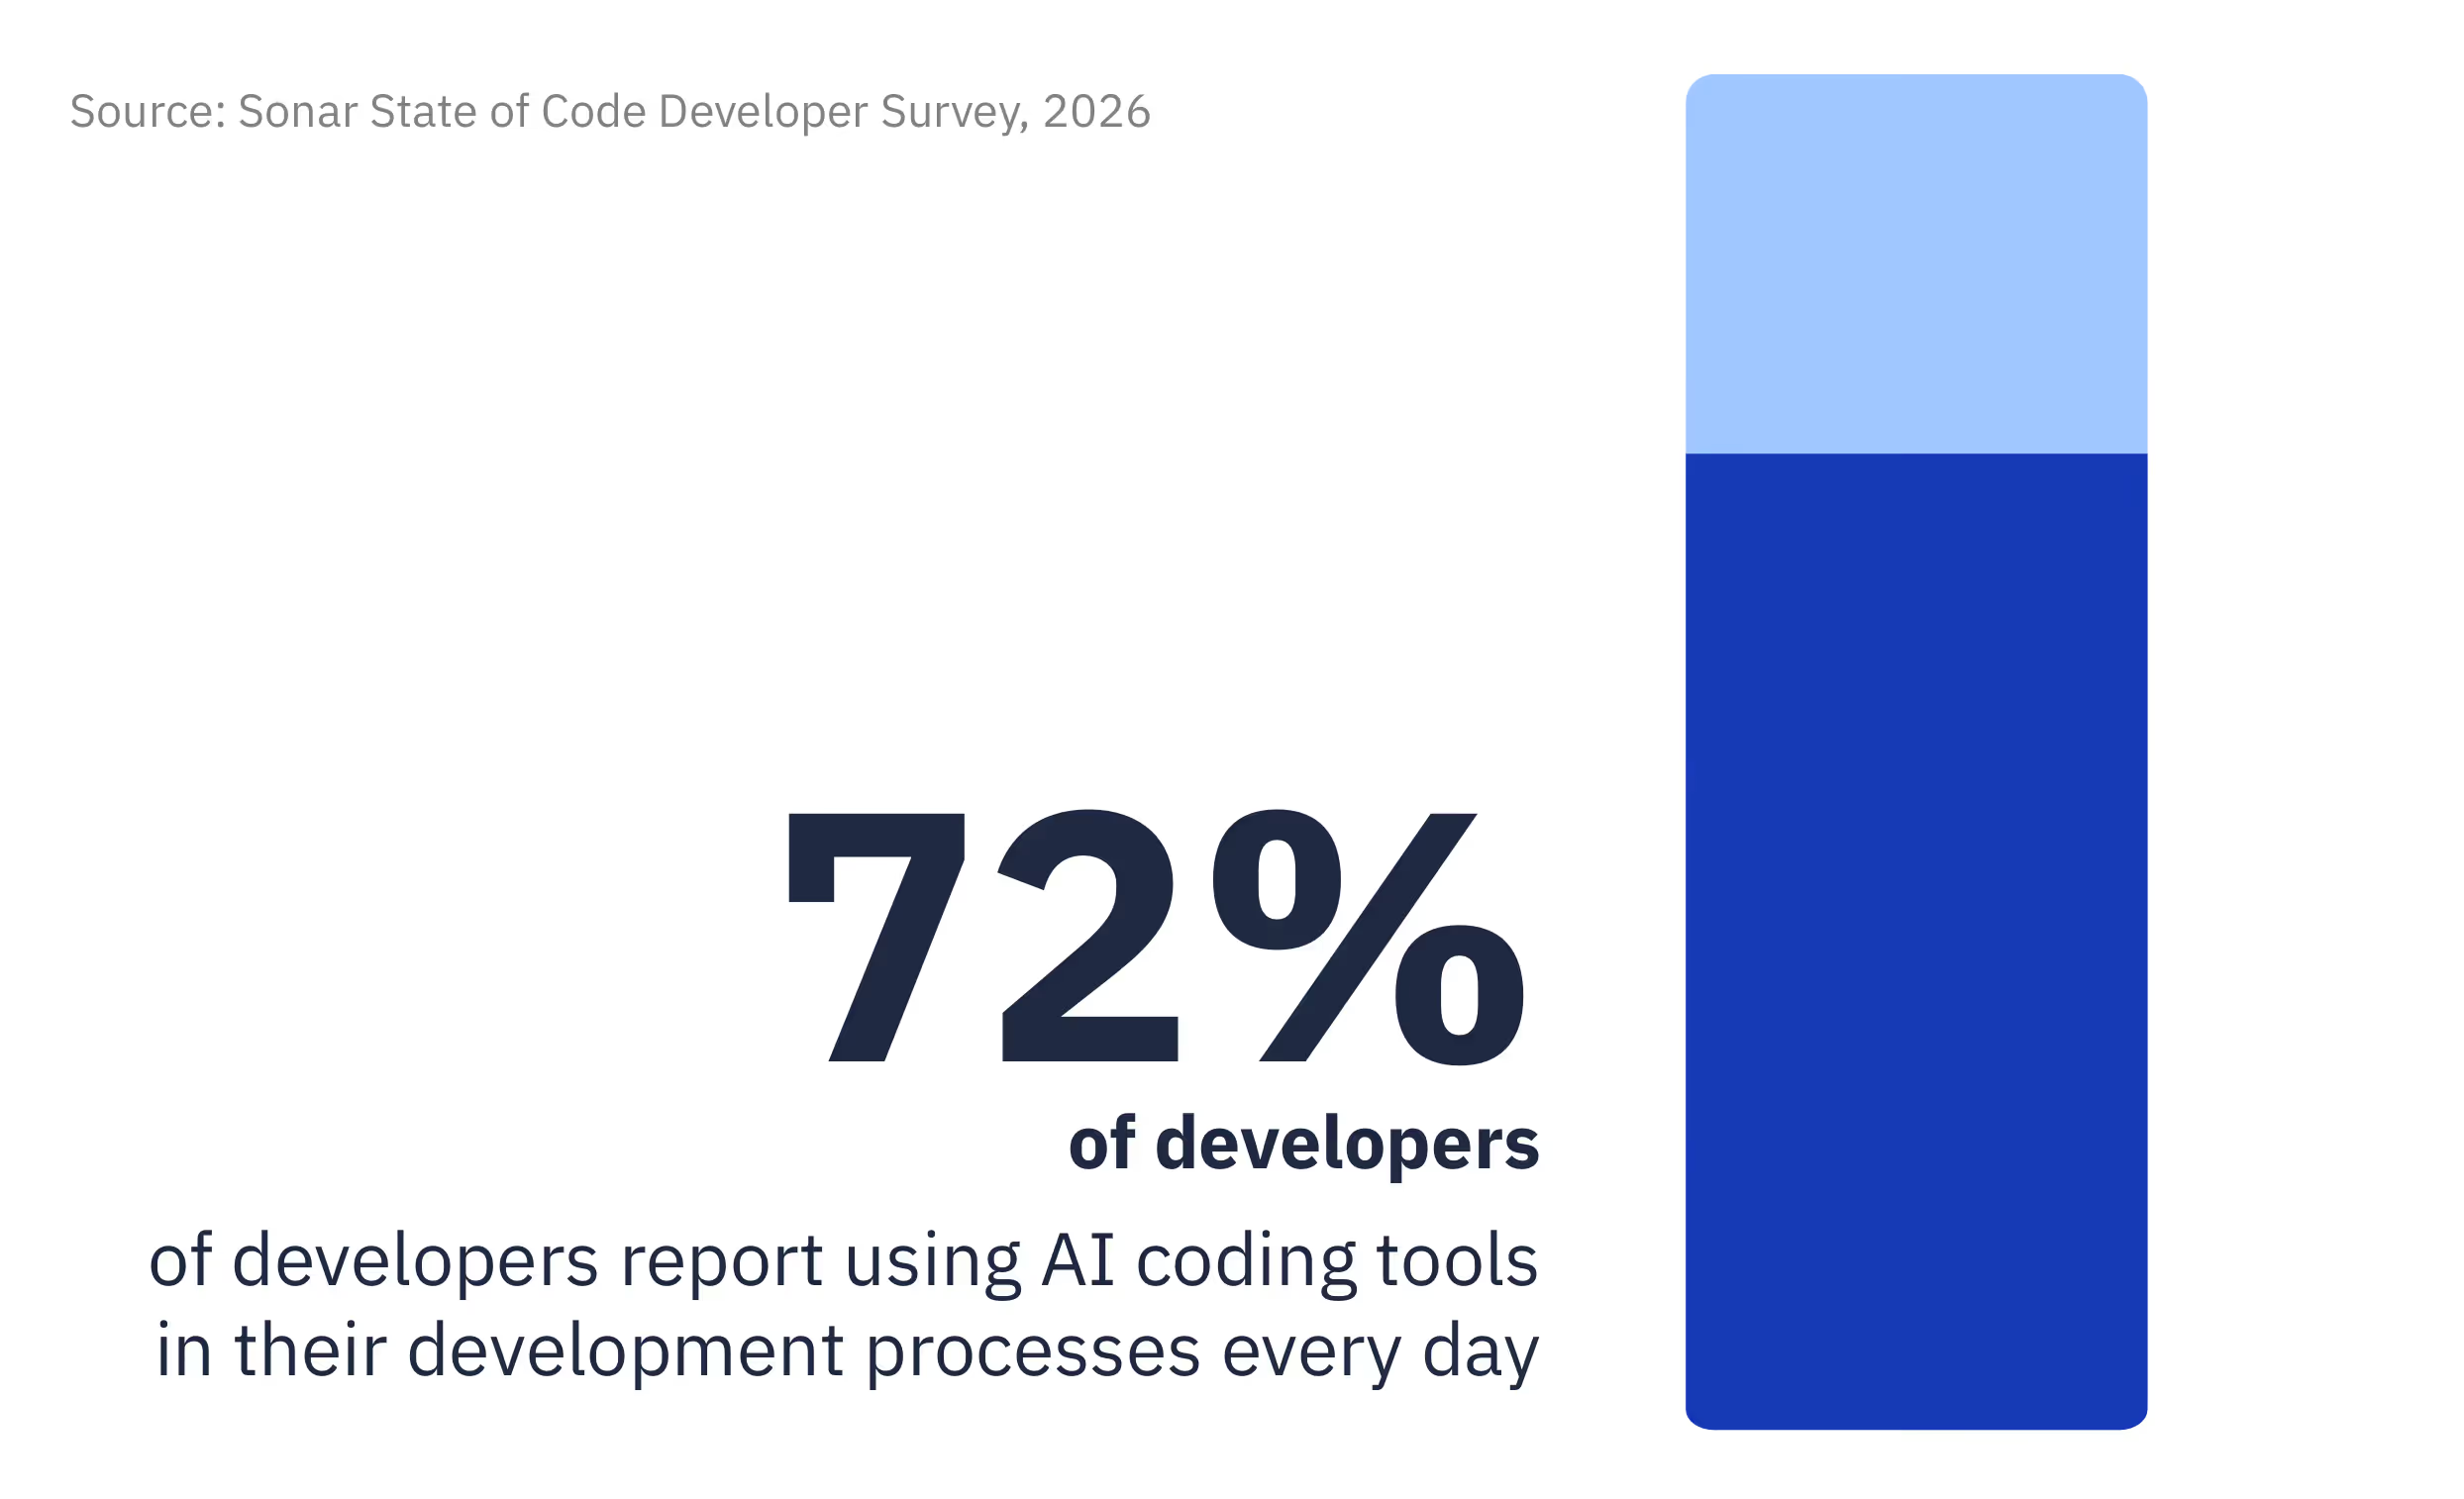
AI 编码工具现已嵌入日常开发工作流中。随着 AI 生成的代码在代码库中普及,开发人员必须能够在投入生产前对其进行审查、验证和加固。
建立企业级的 AI 可观测性,将 AI 辅助开发与可衡量的风险相关联,并在提交代码时使开发工作与安全策略保持一致——同时不拖慢创新步伐。
AI 编码工具现已嵌入日常开发工作流中。随着 AI 生成的代码在代码库中普及,开发人员必须能够在投入生产前对其进行审查、验证和加固。

识别 AI 生成的代码,将提交与风险信号关联,并在投入生产前消除引入的漏洞。

为开发人员提供所需的可观测性和安全编码能力,助力其大规模安全交付 AI 辅助生成的代码。

确保 AI 辅助代码的可追溯性,并展示您整个软件供应链的治理能力。
采用 Secure Code Warrior 的组织能够将 AI 软件治理转化为开发和安全计划中的可衡量改进。客户已实现:
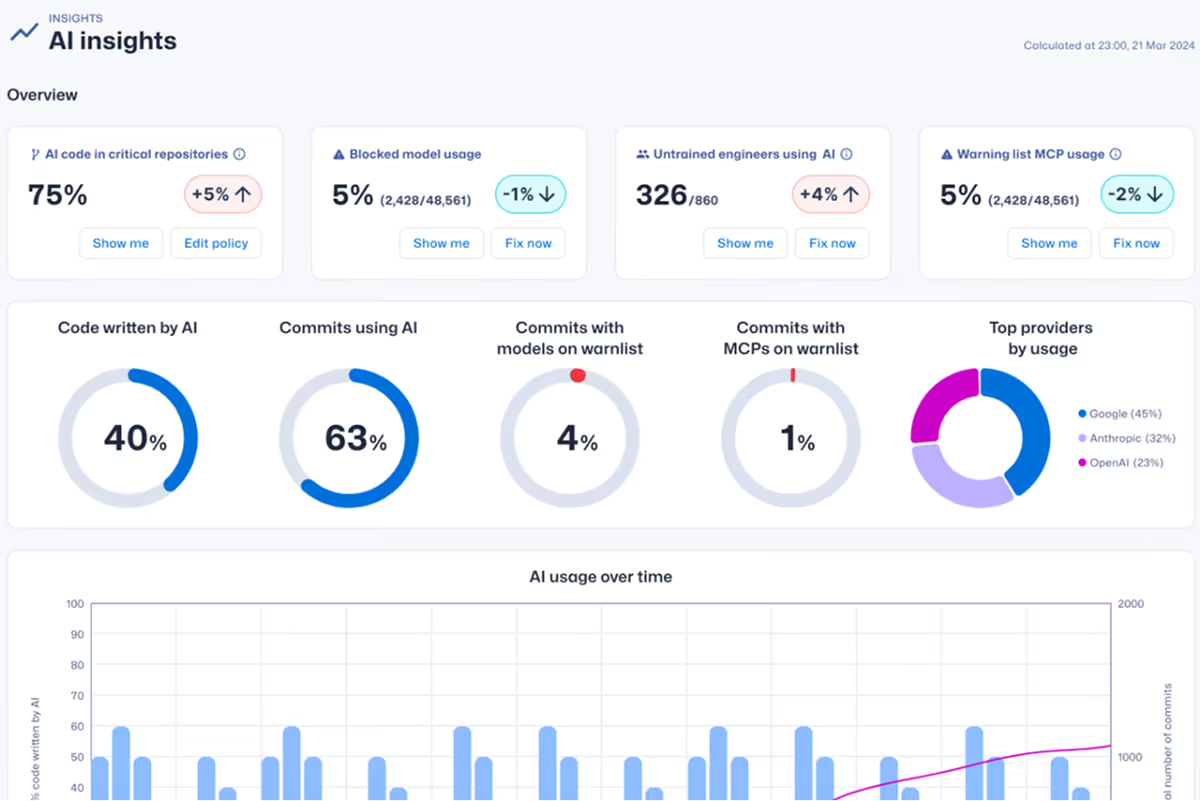
将 Secure Code Warrior 的强大功能与开发人员日常使用的工具相结合。
采用 GitHub Copilot、Claude Code、Cursor、Gemini CLI 和主流大模型提供商等工具的组织,需要能够自然融入这些工作流程的治理方案。Secure Code Warrior 可跨现代 AI 编码环境、代码仓库和流水线进行集成,使 AI 生成的代码变得可见,并在开发发生的环节强化安全编码能力。




