AI 도입 속도가 준비 수준을 앞지르고 있습니다. 그 격차를 줄이세요.

전사적 차원에서 AI 리터러시와 보안 코딩 역량을 강화하고, AI가 생성한 모든 코드 라인을 관리하세요.

감사합니다! 제출이 완료되었습니다!
죄송합니다! 양식을 제출하는 동안 오류가 발생했습니다.

소프트웨어 개발 전반에 AI 거버넌스 운영하기.

보안 감독을 유지하면서 AI 지원 개발을 활성화하세요. AI 사용 현황을 파악하고, 커밋 시점에 거버넌스 워크플로우를 적용하며, 개발 관행을 기업의 리스크 허용 범위에 맞추세요.

안전하게 AI 소프트웨어 개발 확장하기

  • 전사적 차원의 AI 지원 개발 현황 파악하기
  • 엔지니어링 팀 전반의 보안 코딩 역량 강화하기
  • AI 생성 코드를 안전하게 검토하도록 개발자 교육하기
AI Governance
데모 예약하기
플랫폼 살펴보기

커밋 시점에 AI로 인한 취약점 예방하기.

AI 사용 현황을 가시화하고 커밋 시점에 보안 코딩 가드레일을 적용하세요. AI 지원 개발을 보안 표준에 맞춰 인간과 AI가 작성한 코드 모두에서 취약점을 예방할 수 있습니다.

취약점 발생률 53% 이상 감소

  • 개발 팀 전반의 보안 코딩 역량 강화하기
  • 개발자 도구에서 정책 기반 가이드라인 바로 제공하기
  • AI 생성 코드가 소프트웨어 리스크에 미치는 영향 확인하기
Security popout
데모 예약하기
플랫폼 살펴보기

속도 저하 없이 AI 개발을 확장하세요.

AI 지원 개발을 안전하고 측정 가능하게 만들어 재작업을 줄이고, 보안 검토 병목 현상을 방지하며, 팀이 더 빠르고 자신 있게 제품을 출시할 수 있도록 지원합니다.

MTTR(평균 복구 시간) 최대 82% 단축

  • 적응형 학습을 통해 개발자의 보안 역량 향상
  • 개발자 도구 내에서 실시간 가이드 제공
  • 취약점을 조기에 수정하여 재작업 비용 절감
Engineering
데모 예약하기
플랫폼 살펴보기

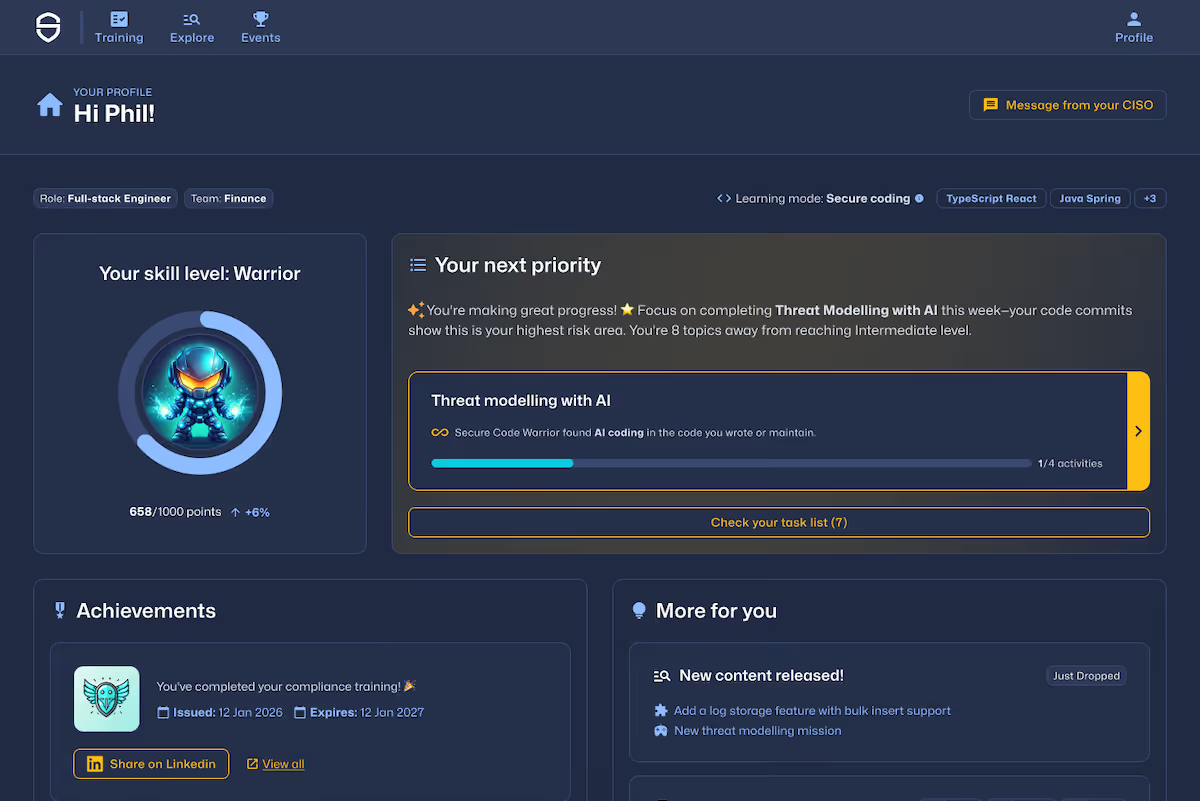
조직 전체의 보안 역량을 강화하세요.

직원을 위한 보안 인식 교육부터 개발자를 위한 보안 코딩, 전 직원을 위한 AI 리터러시까지, 각 역할에 필요한 맞춤형 교육을 제공합니다.

조직 전반에 걸쳐 보안 교육을 확장하세요

  • 조직 전체의 보안 인식을 높이세요
  • 개발 팀 전반의 보안 코딩 역량을 강화하세요
  • 모든 직원이 AI를 안전하고 책임감 있게 사용할 수 있도록 준비하세요
데모 예약하기
플랫폼 살펴보기
업계 1위 보안 코딩 교육 기업
우리가 특별한 이유

이미 사용 중인 도구에 맞게 안전하게 제작되었습니다.

*곧 출시 예정
개념적 학습 활동 및 대화형 학습 활동
11k+
취약성 주제 및 보안 개념
650+
15개 코딩 언어의 AI 챌린지
800+
코딩 언어 및 프레임워크
75+

최신 콘텐츠

블로그
September 6, 2023
Isn’t it time we elevated the humble SBOM?

Business leaders need to make room for SBOMs as a priority, especially with so much change in the air for vendors and their ownership of security. However, while we’re at it, perhaps we need to look at how they can be improved going forward.

블로그
August 8, 2023
공개: 기업의 애자일 학습 및 개발자 중심 보안을 강화하기 위한 흥미로운 파트너십

시리즈 C 자금 지원 발표를 막 마친 지금, 우리 회사의 여정의 또 다른 단계를 발표하게 되어 매우 기쁩니다.보안 업계의 선두 주자인 Synopsys는 Secure Code Warrior를 기반으로 하는 Synopsys 개발자 보안 교육이라는 흥미로운 새 제품군을 환영했습니다.

블로그
July 25, 2023
코드 아웃 오브 더 케이스: 보안 개발자가 제한 없이 출시할 수 있는 이유

핵심 인프라, 자동차, 의료 기술 및 그 사이의 모든 것을 지원하는 코드를 개발하는 대부분의 개발자가 보안 능력을 먼저 확인하지 않고 작업을 한다는 것은 당혹스러워 보입니다.반면에, 안전하게 구축하는 방법을 이해하고 있다는 것을 수차례 입증한 보안 전문 개발자들이 모든 보안 게이트 때문에 계속 느려지는 개발 파이프라인에서 다른 사람들과 함께 줄을 서야 하는 이유는 무엇일까요?

블로그
July 24, 2023
애자일 학습 플랫폼의 ROI

코드 취약성과 기술적 부채를 해결하는 데 드는 비용은 높으며 소프트웨어 개발 팀의 생산성을 지속적으로 저해하고 있습니다.보안 코드용 애자일 학습 플랫폼을 구현하면 개발자에게 보안 코딩 기술을 더 효과적으로 교육하여 SDLC에서 더 빠르고 조기에 취약점을 수정하고 애초에 취약점을 방지하여 비용을 크게 절감할 수 있는 방법을 알아보십시오.이 블로그에서는 애자일 학습 플랫폼의 재정적 영향과 ROI에 대해 생각하는 방법을 간략하게 설명합니다.

블로그
July 13, 2023
보안 코딩의 기준 제고: 미래에 대비한 기업에 애자일 러닝 적용

우리는 Series-C 펀딩 라운드를 마감한다고 발표했습니다. Series-C 펀딩 라운드는 우리의 사명의 다음 단계, 즉 선구적인 조직이 개발 집단의 힘을 활용하여 일반적인 취약점을 차단할 수 있도록 지원하는 것입니다.

블로그
July 13, 2023
I guess this is growing up: Coming of age with CISA’s Secure-by-Design Guidelines

The recently released National Cybersecurity Strategy signals the need for a seismic cultural shift for most companies, with the most glaring recommendation coming in the form of security accountability falling primarily on software vendors. This is a positive step, though it is sure to cause teething problems, especially as many organizations struggle to accurately assess their security maturity across the board, particularly among the development cohort.

블로그
July 13, 2023
보안 코드를 위한 애자일 러닝으로 개발자를 사로잡는 방법

보안 코드를 위한 애자일 학습 플랫폼을 위한 개발자 워크플로 및 도구에 투자할 수 있는 방법을 알아보고 보안 코드 학습 구축하기 시작하세요.

블로그
June 30, 2023
PCI-DSS 4.0은 생각보다 빨리 출시될 것이며 조직의 사이버 복원력을 향상시킬 수 있는 기회입니다.

올해 초 PCI 보안 표준 위원회는 결제 카드 산업 데이터 보안 표준 (PCI DSS) 의 버전 4.0을 공개했습니다.2025년 3월까지 조직에서 4.0을 완벽하게 준수할 필요는 없지만, 이번 업데이트는 현재까지 나온 것 중 가장 혁신적인 업데이트이므로 대부분의 기업은 복잡한 보안 프로세스와 기술 스택의 요소를 평가 (그리고 업그레이드할 가능성이 높음) 해야 합니다.여기에는 개발자를 위한 역할 기반 보안 인식 교육 및 정기적인 보안 코딩 교육도 추가로 실시됩니다.

블로그
June 22, 2023
교육에서 애자일 학습까지: 보안 코드를 위한 애자일 학습 플랫폼이 보안 소프트웨어에 대한 접근 방식을 혁신하는 방법

보안 코드를 위한 애자일 학습 플랫폼이 SDLC에서 처음부터 시작하여 시간이 지남에 따라 개발자의 기술을 향상시키고 위험을 줄이며 기술적 부채를 줄이는 방법을 알아보세요.

블로그
June 1, 2023
조직 계층 구조에서의 소프트웨어 재검토

엄격한 계층 구조 내에서 앱과 소프트웨어의 책임을 정의하고 이러한 정책을 최소 권한으로 적용함으로써 위협 환경에도 불구하고 앱과 소프트웨어가 생존하고 번창할 수 있도록 할 수 있습니다.

관찰 가능성

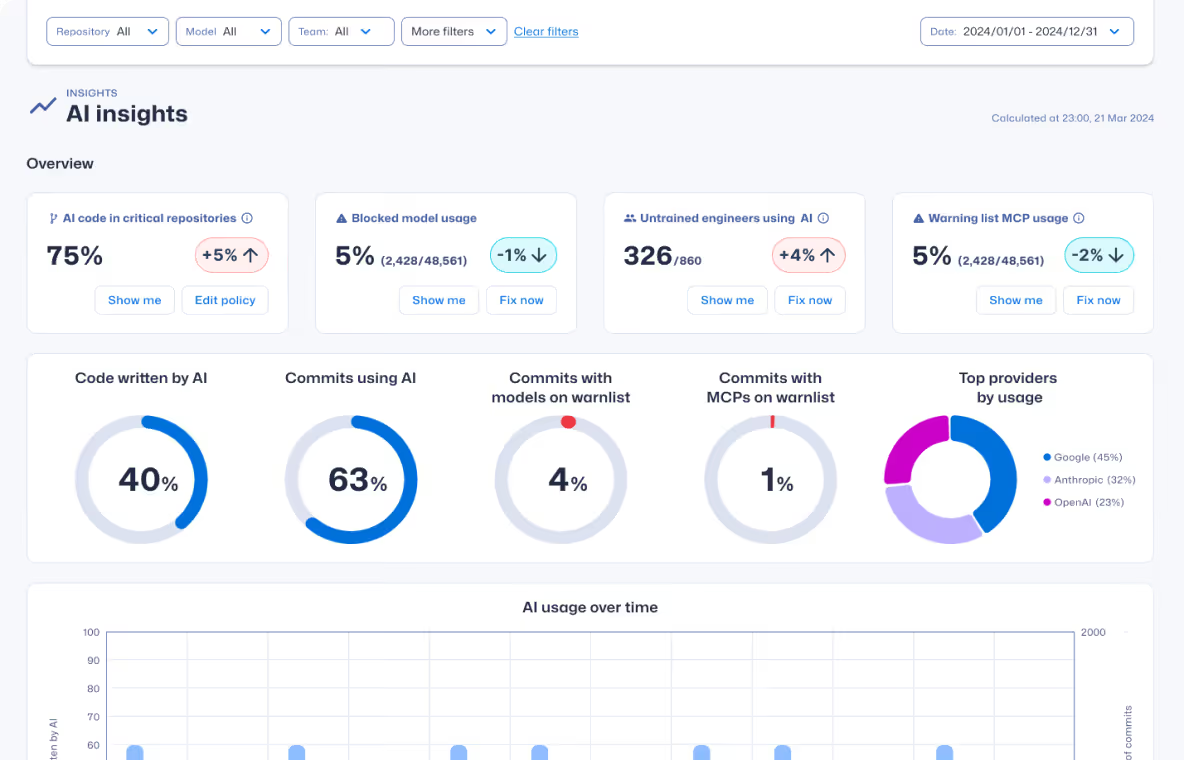
AI 기반 개발 리스크를 가시화하세요

AI 코딩이 어떻게 사용되는지, AI 코딩이 야기하는 위험과 그 이면의 행동을 확인하여 취약점이 출시되기 전에 차단할 수 있습니다.

자세히 알아보기
사례 연구 읽기

“보안 챔피언 네트워크는 해당 프로그램의 주요 제어 수단으로 여겨져 왔습니다. 한 팀의 경우 취약점을 해결하는 데 걸리는 평균 시간이 82% 단축되는 등 엄청난 성과를 거두었습니다.”

매즈 하워드
Sage의 사람 중심 보안 책임자

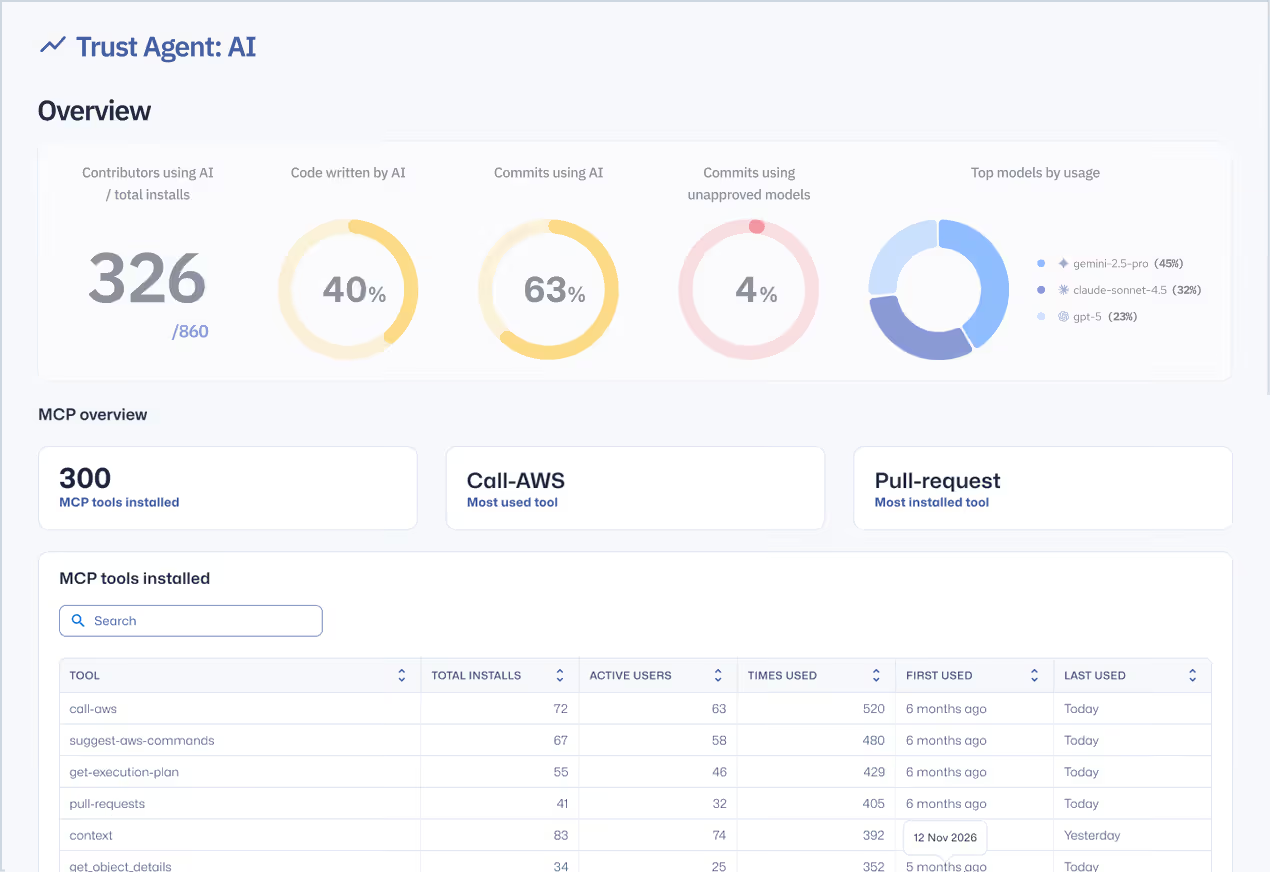
섀도우 AI 살펴보기

팀 전체에서 어떤 AI 도구, LLM, MCP가 사용되고 있는지 확인하세요.

자세히 알아보기
Trust agent policy

실제 위험의 상관관계 파악

AI 지원 코드를 개발자 기술과 연결하고 커밋 시 취약점을 도입했습니다.

자세히 알아보기
policy gating

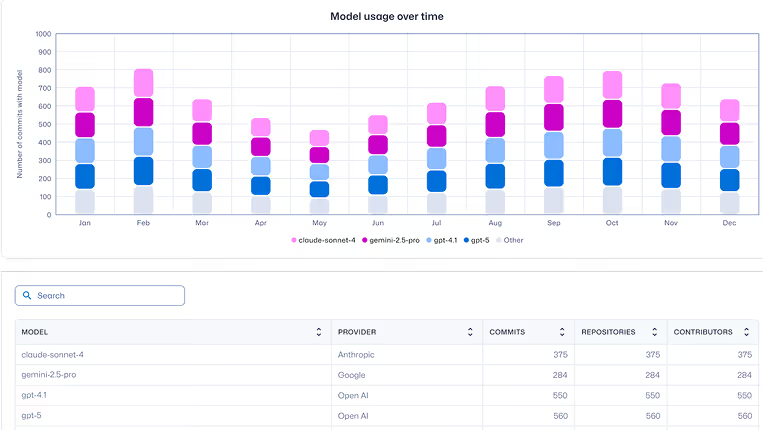
AI 도구 사용 추적

리포지토리, 프로젝트, 기여자별로 AI 지원 개발이 이루어지는 위치를 이해하세요.

자세히 알아보기
distribution chart

주요 위험 신호 우선순위 지정

팀과 저장소 전반에서 가장 긴급한 커밋 수준의 위험 핫스팟을 강조하세요.

자세히 알아보기
학습

소스 취약점 감소

실제 개발자 워크플로우에서 제공되는 실무 보안 코딩 및 AI 보안 학습을 통해 조직은 취약성을 53% 이상 줄일 수 있습니다.

자세히 알아보기
사례 연구 읽기

“시큐어 코드 워리어와의 파트너십은 매우 원활하고 생산적이었습니다. 교육 프로그램을 구현하고 개선하는 과정에서 큰 도움을 받았으며, 그 결과 측정 가능한 위험 감소와 보안 개발 문화 정착이라는 성과를 거두었습니다.”

Sebastian Linbute
개발 서비스 제품 책임자, Kamer van Koophandel

게임 기반 실습 학습

코딩 랩, 퀘스트, 미션, 토너먼트를 포함한 인터랙티브 플레이 모드는 실제 연습을 통해 안전한 코딩 습관을 기를 수 있습니다.

자세히 알아보기
Gamified

안전한 AI 코드 개발

700개 이상의 AI, LLM 및 MCP 활동을 통해 개발자는 AI 생성 코드를 안전하게 검증할 수 있습니다.

자세히 알아보기

팀 최적화 지원

개발자 교육을 넘어서는 관련 실무 학습을 통해 개발 프로세스에 보안 사고방식을 적용하세요.

자세히 알아보기

보안 프로그램 벤치마킹

조직의 역량을 강화하여 동료와 비교하여 성과를 벤치마킹할 수 있습니다.요구 사항을 충족하고 비즈니스 성과를 달성하는 보안 프로그램의 표준을 설정하세요.

자세히 알아보기
거버넌스

대규모 개발자 및 AI 정책 제어 적용

자세히 알아보기
사례 연구 읽기

“Secure Code Warrior는 개발자 생산성을 높이고, 제품 출시 및 개선 속도를 가속화하며, 장기적으로 비용과 위험을 크게 줄이는 데 기여했습니다.”

앨런 오스본

Paysafe 최고 정보 보안 책임자(CISO)

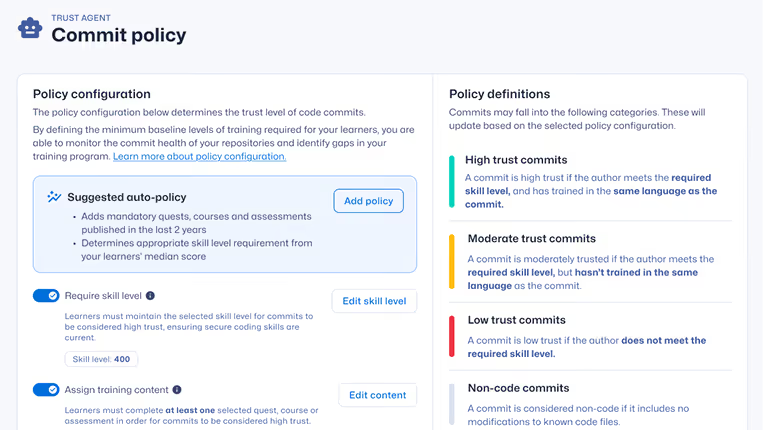
보안 거버넌스 적용

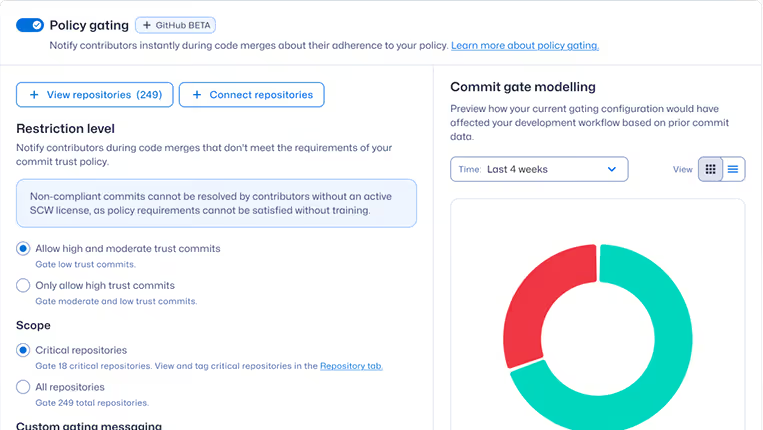
정책 시행을 자동화하여 AI 지원 개발자가 보안 코딩 표준을 충족할 수 있도록 합니다.

자세히 알아보기

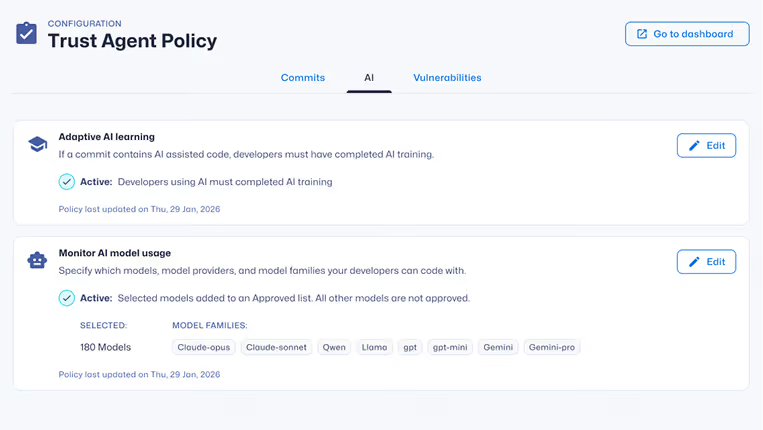
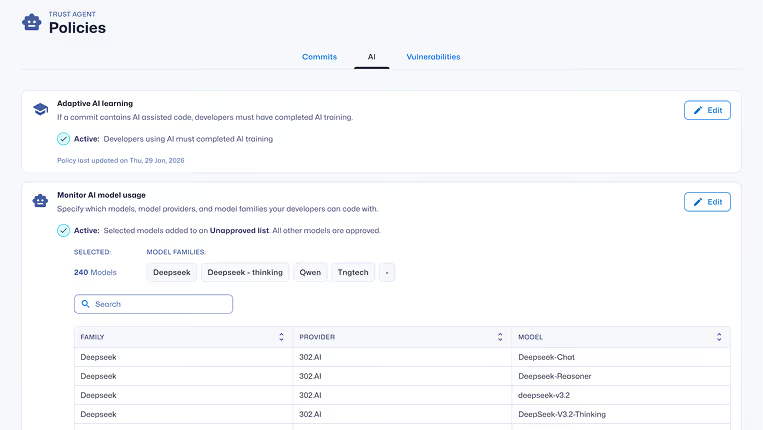
승인된 AI 모델 제어

커밋 시점에 승인된 AI 도구, LLM 및 코딩 에이전트로 사용을 제한합니다.

자세히 알아보기
Policies

CI에서 기록, 경고 또는 차단

자세히 알아보기
Commit policy

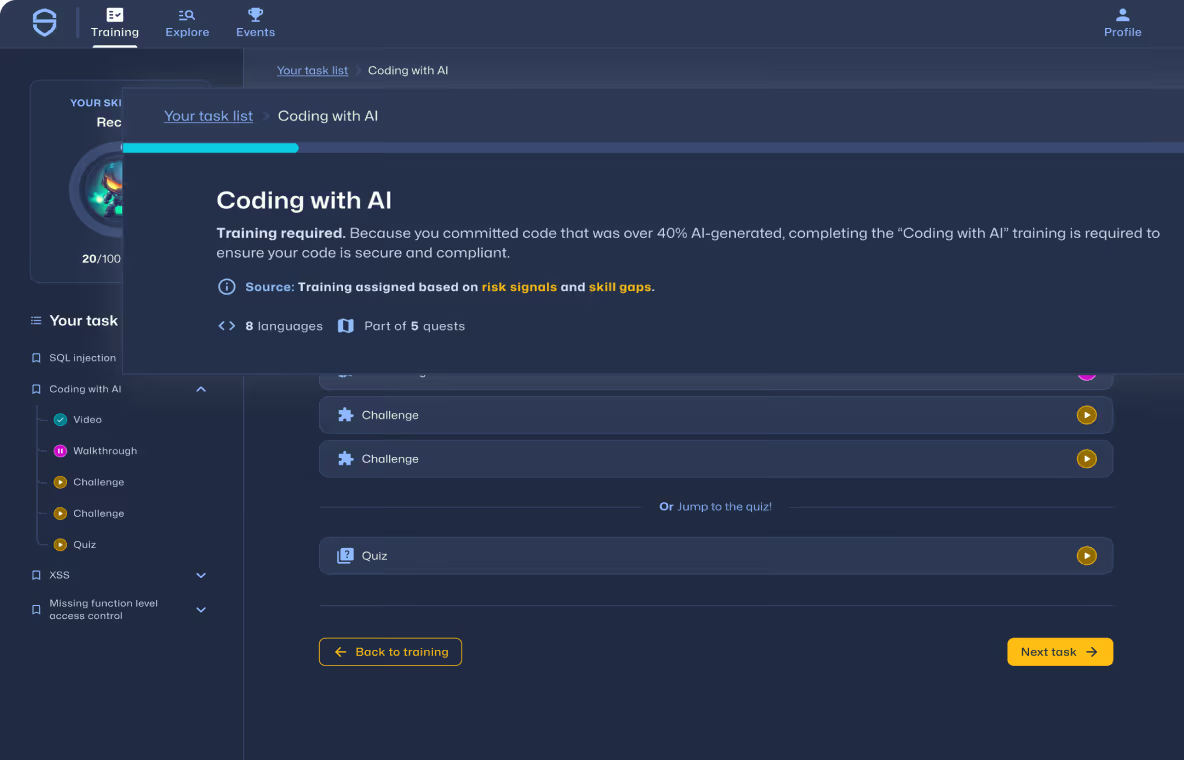
정책 기반의 문제 해결 트리거

위험한 행동이나 무단 AI 사용이 감지되면 표적형 적응형 학습을 할당합니다.

자세히 알아보기

출시 전 안전한 AI 기반 개발

소프트웨어 개발 라이프사이클 전반에서 개발자 위험을 확인하고, 정책을 적용하고, 취약성을 방지하세요.
데모 예약하기
trust score
AI 소프트웨어 거버넌스 FAQ

AI 소프트웨어 거버넌스 및 AI 기반 소프트웨어 위험을 줄이는 방법 이해

AI 소프트웨어 거버넌스가 무엇인지, 왜 중요한지, Secure Code Warrior가 조직이 AI 지원 개발을 안전하게 채택하는 데 어떻게 도움이 되는지 알아보십시오.

AI 소프트웨어 거버넌스란 무엇입니까?

AI 소프트웨어 거버넌스(AI software governance)는 소프트웨어 개발에서 인공 지능이 어떻게 사용되는지 확인하고, 측정하고, 제어하고, 시행할 수 있는 기능입니다. 여기에는 AI 코딩 어시스턴트 및 LLM에 대한 가시성, 커밋 수준의 위험 분석, 정책 시행, 그리고 위험한 AI 생성 코드가 프로덕션에 도달하는 것을 방지하는 기능이 포함됩니다.

AI 소프트웨어 거버넌스가 왜 중요합니까?

조직이 가끔 AI 챗봇을 사용하는 개발자에서 자율적으로 코드를 생성하고 수정하는 AI 에이전트로 이동함에 따라 위험 표면이 극적으로 확장됩니다. 이러한 도구는 기계의 속도로 취약점, 안전하지 않은 패턴 및 규정 준수 노출을 도입할 수 있습니다.

AI 소프트웨어 거버넌스를 통해 조직은 AI 사용을 시각화하고, 정책 제어를 적용하며, 코드가 프로덕션에 도달하기 전에 AI로 인해 도입된 위험을 방지함으로써 AI를 안전하게 채택할 수 있습니다.

AI 개발 거버넌스는 DevSecOps와 어떻게 다릅니까?

DevSecOps는 취약점을 잡기 위해 보안 테스트를 CI/CD 파이프라인에 통합합니다. AI 개발 거버넌스는 AI 사용을 가시화하고, AI 지원 커밋을 개발자 기술과 연관시키며, 커밋 시 AI 모델 정책을 시행하고, 안전한 코딩 동작을 개선함으로써 업스트림으로 이동합니다. DevSecOps가 위험을 포착한다면, AI 거버넌스는 이를 방지합니다.

Secure Code Warrior는 AI 소프트웨어 위험을 어떻게 줄입니까?

AI 생성 코드를 보호하려면 AI 도구 사용에 대한 가시성, 커밋 수준의 위험 분석 및 개발 워크플로 전반에 걸친 거버넌스 감독이 필요합니다. Secure Code Warrior는 통합된 AI 소프트웨어 거버넌스 플랫폼 내에서 AI 관측성, 취약성 상관관계 및 개발자 역량에 대한 통찰력을 제공합니다.

경영진이나 감사관에게 AI 위험 감소를 어떻게 증명합니까?

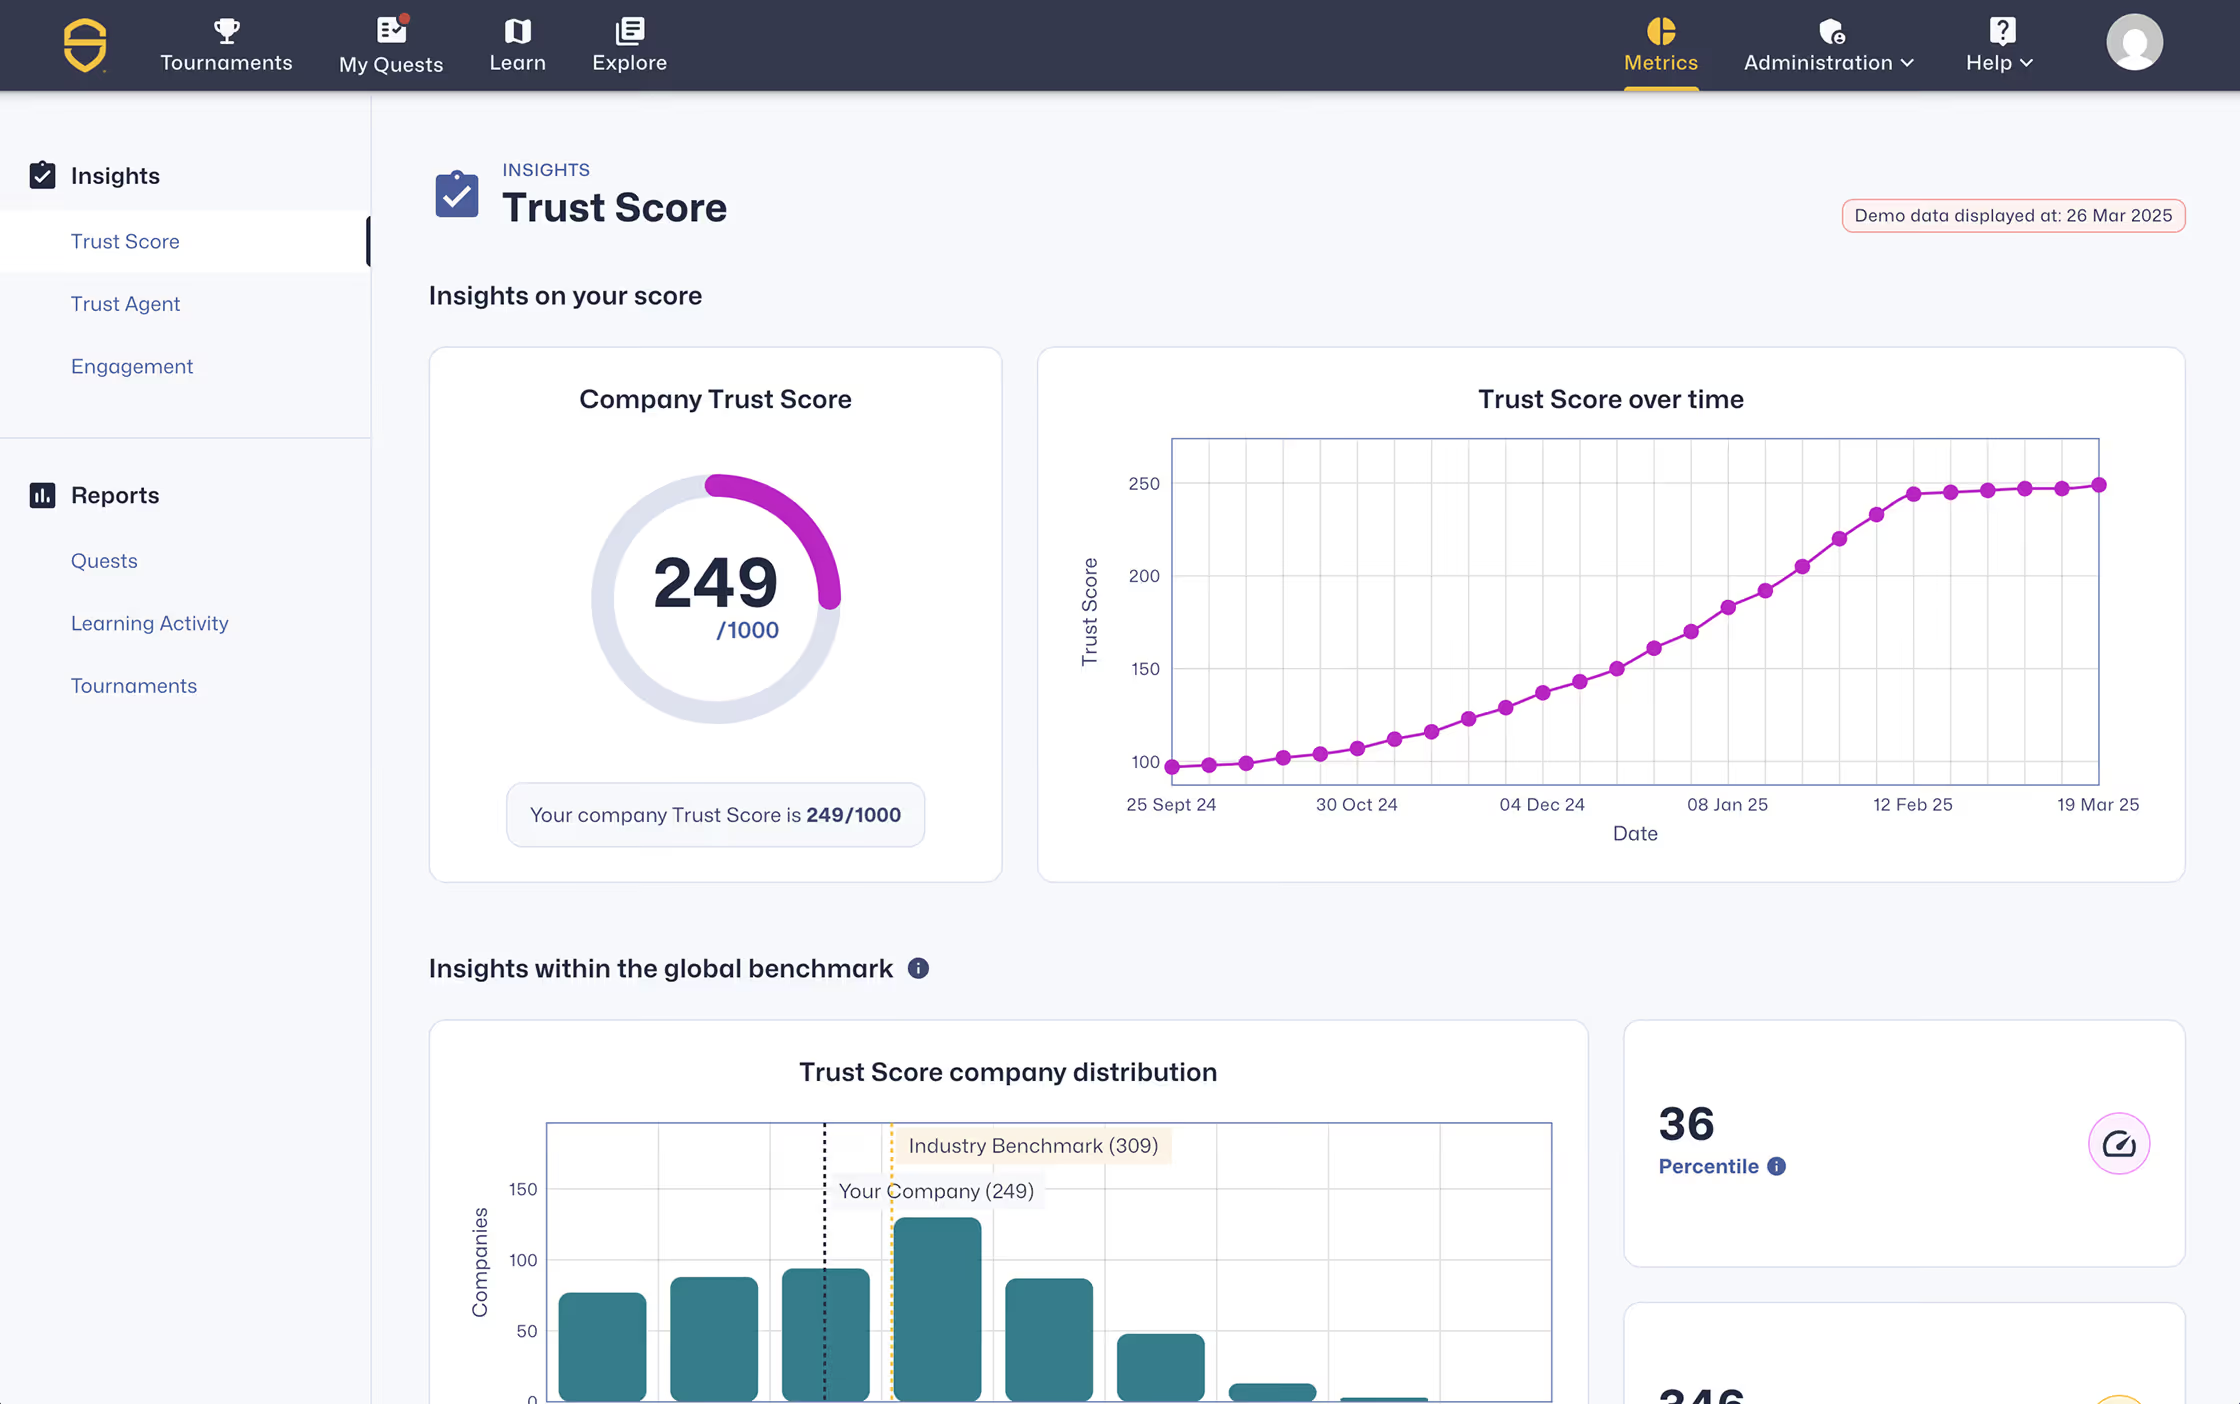
Secure Code Warrior는 도입된 취약성의 측정 가능한 감소, 개발자 Trust Score® 지표 개선 및 팀 전반의 정책 준수를 보여주는 엔터프라이즈 대시보드, AI 모델 추적성 및 거버넌스 보고서를 제공합니다.

또한 플랫폼은 개발자, AI 코딩 어시스턴트, LLM 및 자율 에이전트를 포함하여 특정 코드를 생성한 사람(또는 도구)에 대한 감사 준비가 완료된 추적성을 유지합니다. 이를 통해 경영진, 규제 기관 및 감사관을 위한 증명 가능한 AI 소프트웨어 공급망 책임이 생성됩니다.

아직도 궁금한 점이 있으신가요?

난감할 수 있는 고객을 사로잡기 위한 지원 세부 정보.

연락처