カスタマーストラテジー担当ディレクター。チーフ・シン兼共同創業者。

Jaap Karan Singh

会社概要

Jaap Karan Singh

Jaap Karan Singhは、Secure Code Warriorのカスタマーストラテジー担当ディレクター兼チーフ・シンであり、共同創業者です。オーストラリアのBAE Systemsでセキュリティテストに従事した後、Webアプリケーションのハッキングから、開発者自身がアプリケーションを保護するための教育へと活動の場を移しました。カスタマーサクセス、更新、サポート、運用、カスタマーマーケティングを含む、カスタマーストラテジー全体の設計と実装を統括しています。

シドニーを拠点とするJaapは、世界中の主要な金融機関や通信企業でソフトウェアセキュリティの概念に関するトレーニングやワークショップを実施してきました。HTML5、Node、Express、MongoといったJavaScript技術を専門としています。

リソースハブ

Articles by Jaap Karan Singh

他の投稿
杖を持ったピクセルアートのキャラクターが描かれたバッジ。「Coders Conquer Security Share and Learn Series」のラベル付き。
Blog
フィルターラベル
これはdivブロック内のテキストです。

エンジニアのためのセキュリティ攻略:共有&学習シリーズ - 情報漏洩

Webアプリが過剰な情報を公開してしまうと、攻撃者が侵入しやすくなります。本記事では、情報漏洩とは何か、なぜ危険なのか、そしてどのように防ぐべきかについて解説します。

詳細はこちら
杖を持ったドット絵キャラクターが描かれた金と黒のバッジ。「Coders Conquer Security Share and Learn Series」のテキスト入り。
Blog
フィルターラベル
これはdivブロック内のテキストです。

エンジニアのためのセキュリティ攻略:共有&学習シリーズ - XQueryインジェクション

非常に多くのウェブサイトが、ユーザーのログイン情報、顧客データ、個人情報、機密データといった重要な情報を保持するためにXMLデータベースを使用しており、XQuery攻撃に対して非常に広い攻撃対象領域をさらしています。

詳細はこちら
円の中に杖を持ったピクセルアートのキャラクターが描かれたバッジ。「Coders Conquer Security Share and Learn Series」のラベル付き。
Blog
フィルターラベル
これはdivブロック内のテキストです。

Coders Conquer Security: Share & Learnシリーズ - コードインジェクション

コードインジェクション攻撃は、多くのウェブサイトやアプリケーションが直面する最も一般的かつ危険な脅威の一つです。その手法の巧妙さや危険性は多岐にわたりますが、ユーザー入力を受け付けるサイトやアプリであれば、ほぼすべてが脆弱性を抱えている可能性があります。

詳細はこちら
「Coders Conquer Security Share and Learn Series」の文字と、杖を持ったドット絵のキャラクターが描かれた丸いバッジ。
Blog
フィルターラベル
これはdivブロック内のテキストです。

Coders Conquer Security: Share & Learnシリーズ - ローカルファイルインクルードとパストラバーサル

多くの脆弱性とは異なり、ローカルファイルインクルードやパストラバーサルを悪用するには、十分なスキルを持つ攻撃者とかなりの時間、そして多少の運が必要となります。

詳細はこちら
杖を持ったピクセルアートのキャラクターと「Coders Conquer Security Share and Learn Series」のテキストが描かれたバッジ。
Blog
フィルターラベル
これはdivブロック内のテキストです。

エンジニアのためのセキュリティ攻略:共有&学習シリーズ - メールヘッダーインジェクション

ウェブサイトやアプリケーションで、ユーザーがメールを通じてフィードバックやその他の情報を送信できるようにすることは一般的です。しかし、多くの人はこれをセキュリティリスクとして認識していません。

詳細はこちら
スタッフを持つピクセルアートの人物と「Coders Conquer Security Share and Learn Series」のテキストが描かれたゴールドバッジ。
Blog
フィルターラベル
これはdivブロック内のテキストです。

Coders Conquer Security: Share & Learnシリーズ - LDAPインジェクション

悪意のあるユーザーがLDAPクエリを操作すると、問題が発生する可能性があります。これにより、本来許可されない不正なクエリをサーバーに実行させたり、パスワードなしで権限のないユーザーやセキュリティレベルの低いユーザーに管理者レベルのアクセス権を付与させたりする恐れがあります。

詳細はこちら
杖を持ったピクセルアートのキャラクターが描かれた金と黒の丸いバッジ。テキストには「Coders Conquer Security Share and Learn Series」と書かれています。
Blog
フィルターラベル
これはdivブロック内のテキストです。

コードでセキュリティを攻略:SQLインジェクションの共有と学習

攻撃者は、1998年から存在する最も古く厄介なデータ脆弱性の一つであるSQLインジェクションを悪用し、世界中の何百万ものデータベースに保存された機密情報を盗み出し、改ざんしています。

詳細はこちら
戦士のピクセルアートと「Coders Conquer Security Share and Learn Series」のテキストが描かれたバッジ。
Blog
フィルターラベル
これはdivブロック内のテキストです。

Coders Conquer Security: Share & Learnシリーズ - リモートファイルインクルージョン

リモートファイルインクルージョン(RFI)の脆弱性は、ローカルファイルインクルージョン(LFI)と比較して、多くの面でより危険であり、悪用も容易です。そのため、早急に発見し、修正する必要があります。

詳細はこちら
杖を持ったピクセルアートのキャラクターと「Coders Conquer Security Share and Learn Series」のテキストが描かれたバッジ。
Blog
フィルターラベル
これはdivブロック内のテキストです。

エンジニアのためのセキュリティ攻略:共有&学習シリーズ - セッション管理の脆弱性

セッションは、快適なウェブ体験を実現するための鍵です。しかし、セッション管理が不適切だと、攻撃者に悪用されるセキュリティホールを生む可能性があります。

詳細はこちら
杖を持ったドット絵のキャラクターと「Coders Conquer Security Share and Learn Series」というテキストが描かれたバッジ。
Blog
フィルターラベル
これはdivブロック内のテキストです。

エンジニアのためのセキュリティ攻略:共有&学習シリーズ - 不十分なログ記録と監視

ログ記録と監視の不備は、アプリケーションの防御構造において最も危険な状態の一つです。この脆弱性や不備が存在する場合、それに対する高度な攻撃のほとんどは、最終的に成功してしまいます。

詳細はこちら
杖を持ったドット絵のキャラクターが描かれた金色の円形バッジ。テキストは「Coders Conquer Security Share and Learn Series」。
Blog
フィルターラベル
これはdivブロック内のテキストです。

コーダーがセキュリティを制する:共有&学習シリーズ - 機密データの漏洩

機密データの漏洩とは、本来許可されたユーザーのみが閲覧すべき情報が、暗号化されていない、保護されていない、あるいは保護が不十分な状態で、権限のない第三者にさらされることを指します。

詳細はこちら
杖を持ったピクセルアートのキャラクターが描かれたバッジ。「CODERS CONQUER SECURITY Share and Learn Series」のテキストが周囲を囲んでいます。
Blog
フィルターラベル
これはdivブロック内のテキストです。

コーダーがセキュリティを制する:共有&学習シリーズ - トランスポート層保護の不備

アプリケーションサーバーやそのバックエンドシステムを完全に保護していたとしても、トランスポート層の保護が不十分であれば、通信が盗聴されるリスクは残ります。

詳細はこちら
杖を持ったピクセルアートのキャラクターが描かれたバッジ。周囲には「Coders Conquer Security Share and Learn Series」のテキスト。
Blog
フィルターラベル
これはdivブロック内のテキストです。

エンジニアのためのセキュリティ攻略:共有&学習シリーズ - アクセス制御の不備

ビジネスアプリケーションを構築する際、それが社内用であれ顧客向けの外部用であれ、すべてのユーザーにすべての機能を使わせることはまずないでしょう。もしそうしているなら、アクセス制御の不備という脆弱性を抱えている可能性があります。

詳細はこちら
「Coders Conquer Security Share and Learn Series」と書かれたゴールドバッジ。杖を持ったピクセルアートのキャラクターが描かれています。
Blog
フィルターラベル
これはdivブロック内のテキストです。

エンジニアのためのセキュリティ攻略:共有&学習シリーズ - クリックジャッキング

クリックジャッキングの仕組み、その危険性、そして開発者がどのように対策すべきかを見ていきましょう。

詳細はこちら
杖を持ったドット絵キャラクターのバッジ。「Coders Conquer Security Share and Learn Series」のテキスト入り。
Blog
フィルターラベル
これはdivブロック内のテキストです。

エンジニアのためのセキュリティ攻略:共有&学習シリーズ - ビジネスロジックの脆弱性

コーディング上の問題も一因となり得ますが、ビジネスロジックのエラーは、多くの場合、アプリケーションの設計段階における欠陥や論理的な前提の誤りから生じます。

詳細はこちら
「CODERS CONQUER SECURITY(コーダーがセキュリティを制する)」および「Share and Learn Series」の文字と、杖を持ったピクセルアートのキャラクターが描かれたバッジ。
Blog
フィルターラベル
これはdivブロック内のテキストです。

エンジニアのためのセキュリティ学習:クロスサイトスクリプティング(XSS)を理解する

クロスサイトスクリプティング(XSS)は、ブラウザの信頼性とユーザーの知識不足を悪用して、データの窃取、アカウントの乗っ取り、Webサイトの改ざんを行う攻撃手法です。非常に深刻な被害を短時間で引き起こす可能性がある脆弱性です。XSSの仕組み、被害の内容、そしてその防止策について見ていきましょう。

詳細はこちら
杖を持ったピクセルアートのキャラクターが描かれた金色のバッジ。「Coders Conquer Security Share and Learn Series」の文字入り。
Blog
フィルターラベル
これはdivブロック内のテキストです。

エンジニアのためのセキュリティ攻略:シェア&ラーニングシリーズ - 未検証のリダイレクトと転送

検証されていないリダイレクトや転送を処理するWebサイトやアプリケーションを構築することは、ユーザーと組織の双方にとって極めて危険です。

詳細はこちら
杖を持ったピクセルアートのキャラクターと「Coders Conquer Security Share and Learn Series」のテキストが描かれたバッジ。
Blog
フィルターラベル
これはdivブロック内のテキストです。

Coders Conquer Security: シェア&ラーンシリーズ - NoSQLインジェクション

NoSQLデータベースの人気が高まっています。非構造化データを扱う際のスピードと手軽さは否定できませんが、普及に伴い、必然的に多くの脆弱性が表面化しています。

詳細はこちら
杖を持ったピクセルアートのキャラクターと「Coders Conquer Security Share and Learn Series」のテキストが描かれたゴールドバッジ
Blog
フィルターラベル
これはdivブロック内のテキストです。

コーダーのためのセキュリティ攻略:共有&学習シリーズ:安全でない直接オブジェクト参照

直接オブジェクト参照とは、アプリケーション内で特定のレコード(「オブジェクト」)が参照されることを指します。通常は一意の識別子の形式を取り、URL内に表示されることがあります。

詳細はこちら
杖を持ったドット絵のキャラクターが描かれたバッジ。「Coders Conquer Security Share and Learn Series」のテキスト入り。
Blog
フィルターラベル
これはdivブロック内のテキストです。

安全でない暗号化ストレージとセキュリティ | Secure Code Warrior

デジタル社会において、開発者は不適切な暗号化ストレージから情報とビジネスを守る責任を担っています。Secure Code Warriorで学びましょう。

詳細はこちら
杖を持ったピクセルアートのキャラクターが描かれたバッジ。「Coders Conquer Security Share and Learn Series」のラベル付き。
Blog
フィルターラベル
これはdivブロック内のテキストです。

コーダーがセキュリティを制する:共有&学習シリーズ - 安全でないデシリアライゼーション

安全でないデシリアライズは、アプリケーションがデシリアライズされるデータを信頼できるものとして扱う場合に発生します。ユーザーが再構築されたデータを改ざんできる場合、コードインジェクション、サービス拒否(DoS)攻撃、権限昇格など、あらゆる種類の悪意ある活動が可能になります。

詳細はこちら
杖を持ったピクセルアートのキャラクターが描かれたバッジ。「Coders Conquer Security Share and Learn Series」のテキストが周囲を囲んでいる。
Blog
フィルターラベル
これはdivブロック内のテキストです。

エンジニアが挑むセキュリティ:共有&学習シリーズ - 認証

Webサイトを運営している組織や、従業員にリモートアクセス環境を提供している組織が直面する、最も一般的な問題の一つについて解説します。これは、ほぼすべての組織に当てはまることでしょう。お察しの通り、今回は「認証」について取り上げます。

詳細はこちら
スタッフを持ったピクセルアートのキャラクターが描かれた「Coders Conquer Security Share and Learn Series」のバッジ。
Blog
フィルターラベル
これはdivブロック内のテキストです。

コーダーがセキュリティを制する:共有&学習シリーズ - XMLインジェクション

XMLインジェクションは、ハッカーがXMLデータベースをホストするシステムを侵害するために編み出した、厄介な攻撃手法です。これには、医薬品から映画まで、あらゆる詳細な情報を格納する従来のデータベース全般が含まれます。

詳細はこちら
白いレンガの壁に木製のフレーム。緑に囲まれ、「WE LIKE YOU, TOO :)」という文字が書かれています。
Blog
フィルターラベル
これはdivブロック内のテキストです。

「セキュリティ」は汚い言葉ではない:ポジティブなアプローチがあなたのセキュリティプログラムをどう変えるか

開発チームとAppSec(アプリケーションセキュリティ)専門家の双方の立場を経験した私には、セキュリティのベストプラクティスを維持する上で両者の間に生じる緊張関係が痛いほどよくわかります。しかし、もっと良いアプローチがあります。

詳細はこちら
杖を持ったドット絵キャラクターと「Coders Conquer Security Share and Learn Series」のテキストが描かれたバッジ。
Blog
フィルターラベル
これはdivブロック内のテキストです。

セキュリティ設定の不備とは? | Secure Code Warrior

セキュリティ設定の不備とは何か?よくあるセキュリティ設定の不備とその脆弱性を防ぐ方法を解説します。Secure Code Warriorで学びましょう。

詳細はこちら
「Coders Conquer Security Share and Learn Series」と書かれた円の中に、杖を持ったピクセルアートの人物が描かれたゴールドバッジ。
Blog
フィルターラベル
これはdivブロック内のテキストです。

Coders Conquer Security: Share & Learnシリーズ - クロスサイトリクエストフォージェリ

CSRF攻撃は非常に複雑で、成功させるには複数の条件が重なる必要があります。言い換えれば、攻撃者が目的を達成するためには、多くの要素が攻撃者に有利に働く必要があります。それにもかかわらず、CSRFは非常に人気があり、攻撃者にとって利益の大きい攻撃手法となっています。

詳細はこちら
杖を持ったドット絵のキャラクターが描かれたバッジ。周囲の金色の円には「Coders Conquer Security Share and Learn Series」の文字。
Blog
フィルターラベル
これはdivブロック内のテキストです。

エンジニアのためのセキュリティ攻略:共有&学習シリーズ - CRLFインジェクション

攻撃者が既存のアプリケーションにCRコードやLFコードを挿入できる場合、その挙動を変化させられることがあります。その影響は他の多くの攻撃に比べて予測が困難ですが、標的となる組織にとっての危険性は決して低くありません。

詳細はこちら
金と黒の「Coders Conquer Security Share and Learn Series」バッジ。杖を持ったピクセルアートの人物が描かれています。
Blog
フィルターラベル
これはdivブロック内のテキストです。

コーダーのためのセキュリティ攻略:共有&学習シリーズ - 不十分な自動化対策

アプリケーションの自動化対策が不十分だと、攻撃者はパスワードが一致するまで推測を繰り返すことができます。その攻撃を阻止する方法を解説します。

詳細はこちら
杖を持ったドット絵のキャラクターが描かれたバッジ。「Coders Conquer Security Share and Learn Series」のテキストが周囲を囲んでいます。
Blog
フィルターラベル
これはdivブロック内のテキストです。

コーダーがセキュリティを制する:共有&学習シリーズ - 無制限のファイルアップロード

サイバーセキュリティにおいて、攻撃者は無制限のファイルアップロードを許可しているアプリケーションやプログラムを即座に悪用します。その結果は壊滅的なものになりかねません。

詳細はこちら
杖を持ったピクセルアートのキャラクターと「Coders Conquer Security Share and Learn Series」というテキストが描かれた金色の円形バッジ。
Blog
フィルターラベル
これはdivブロック内のテキストです。

コーダーのためのセキュリティ攻略:共有&学習シリーズ - OSコマンドインジェクション

OSコマンドインジェクション攻撃は、初心者やスキルの低いハッカーでも実行可能なため、セキュリティチームが直面する最も一般的な脆弱性の1つとなっています。幸いなことに、こうした攻撃を効果的に防ぐ方法はいくつも存在します。

詳細はこちら
薄暗いインダストリアルスタイルの部屋で、吊り下げ照明の下に光る「Super Helpful」という緑色のネオンサイン。
Blog
フィルターラベル
これはdivブロック内のテキストです。

コンテキスト重視の実践型学習:セキュリティ脳を鍛える最強のトレーニング法

多くの企業が、新しい取り組みを優秀な人材に浸透させるために、いまだに教室での講義や退屈な教科書、そして思考を停止させるようなビデオ研修に頼っているのは驚くべきことです。しかし、それよりもはるかに効果的で、魅力的で、価値のある学習方法が存在します。それが「コンテキスト型トレーニング」です。

詳細はこちら
Coders Conquer Security Share and Learnシリーズのバッジ。杖を持ったピクセルアートのキャラクターが描かれています。
Blog
フィルターラベル
これはdivブロック内のテキストです。

Coders Conquer Security: シェア&ラーニングシリーズ - 既知の脆弱性を持つコンポーネントの利用

すべてのアプリケーションはコンポーネントを利用しており、その大半は自作したものではありません。そのため、使用しているコンポーネントの脆弱性がそのままリスクとなる可能性があります。既知の脆弱性を持つコンポーネントを使用することの意味、その危険性、そして解決策について解説します。

詳細はこちら
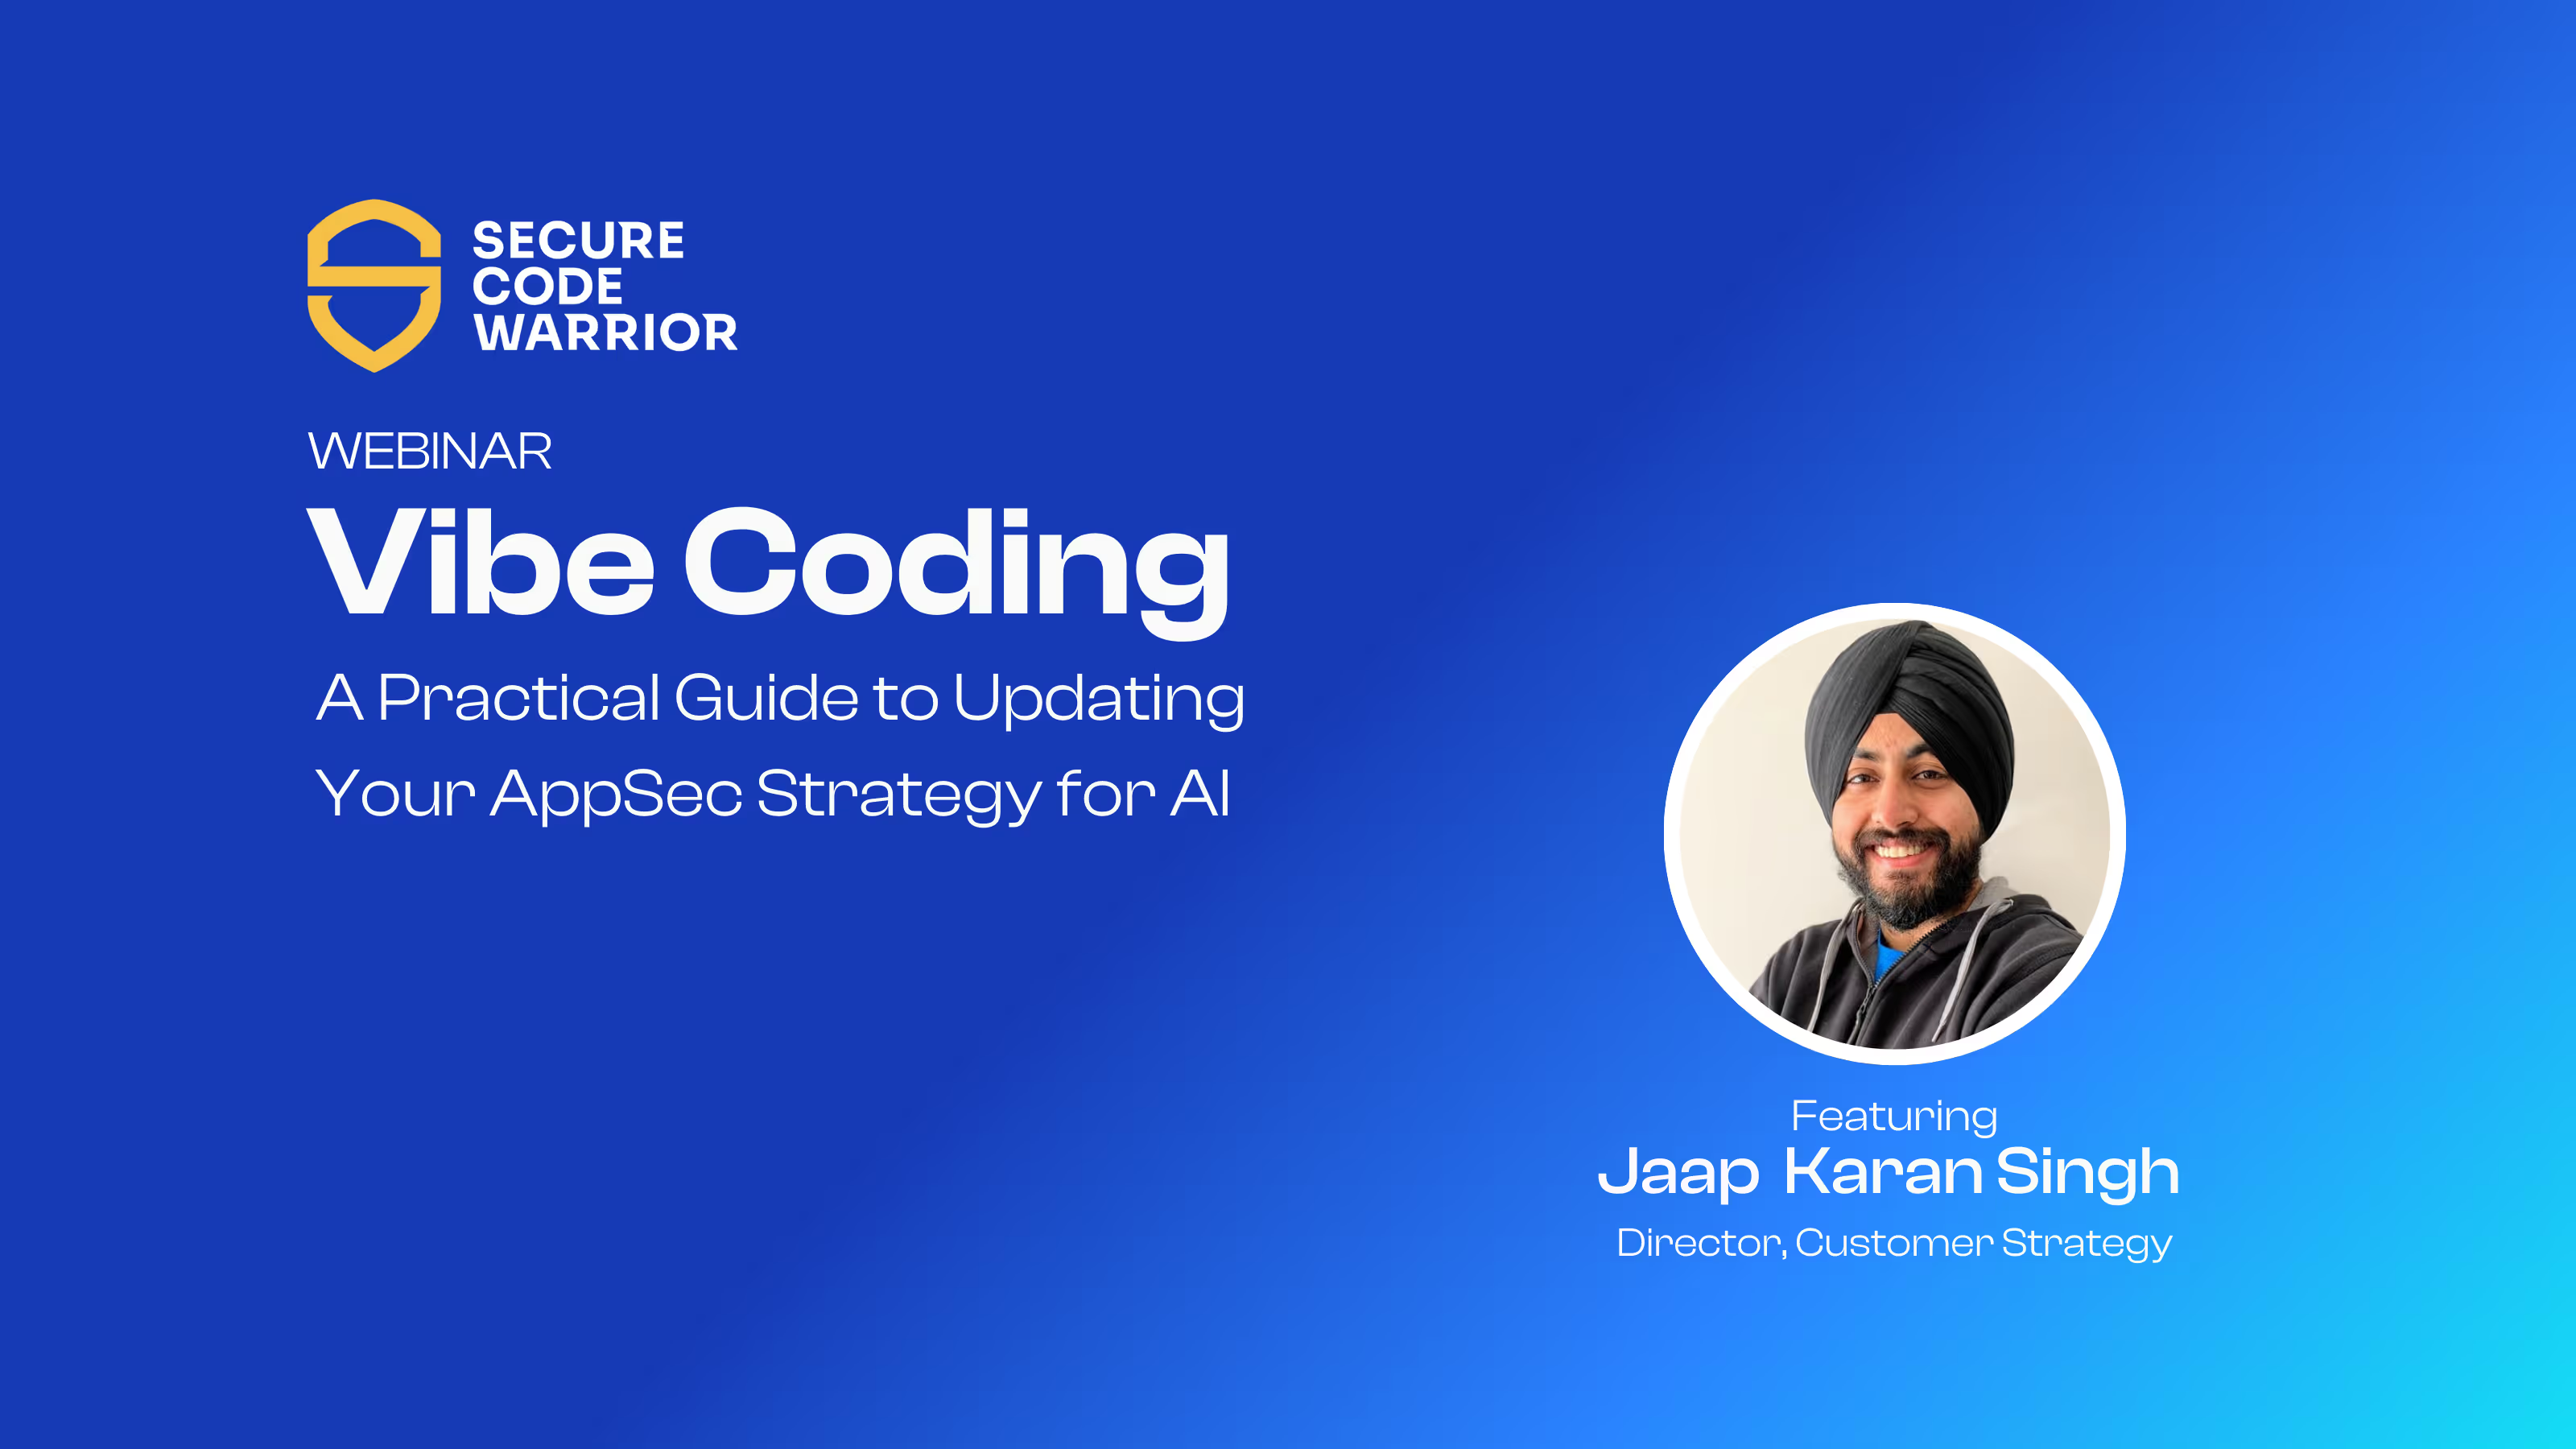
ウェビナー:AI時代のAppSec戦略「Vibe Coding」- 登壇者:カスタマーストラテジー担当ディレクター Jaap Karan Singh
Webinar
フィルターラベル
これはdivブロック内のテキストです。

Vibe Coding:AI時代のAppSec戦略アップデート実践ガイド

オンデマンド配信で、AppSecマネージャーがAIの「阻害要因」ではなく「推進者」となるための、実践的かつトレーニング重視のアプローチを学びましょう。Secure Code Warrior(SCW)を活用し、AIコーディング支援時代のAppSec戦略を戦略的にアップデートする方法を解説します。

詳細はこちら