Définissez la manière dont les logiciels sont développés de façon sécurisée à l'ère de l'IA
Développez des logiciels sécurisés et résilients pilotés par l'IA. Secure Code Warrior rend cela possible à chaque commit.



Définir l'orientation du développement logiciel sécurisé dans un monde piloté par l'IA
Le développement logiciel a changé. Le code n'est plus écrit uniquement par des développeurs : il est généré, suggéré et accéléré par des outils et des agents d'IA faisant partie d'une nouvelle pile technologique puissante, et trop souvent invisible. Ce changement augmente la vitesse, mais introduit également de nouveaux risques inacceptables que les approches traditionnelles ne sont pas conçues pour gérer. Secure Code Warrior collabore avec des entreprises du monde entier pour garantir que les logiciels restent sécurisés et conformes aux normes organisationnelles, quelle que soit leur méthode de création.
Le développement logiciel a été transformé par l'IA. La sécurité doit évoluer en conséquence.
Le développement assisté par l'IA augmente la vitesse, l'échelle et la complexité. Les programmes de sécurité traditionnels ne peuvent plus suivre. Une nouvelle approche est nécessaire. Les responsables de la sécurité doivent agir dès maintenant pour intégrer la visibilité, la responsabilité et les compétences des développeurs dans le processus de création logicielle.
Un code sécurisé et de haute qualité, à chaque fois, quelle qu'en soit la source
Secure Code Warrior réduit les risques là où ils comptent le plus : au moment de la création du code. La sécurité devient partie intégrante du développement logiciel, plutôt qu'une réflexion après coup coûteuse et chronophage.
Secure Code Warrior est plébiscité par des organisations internationales pour améliorer la sécurité de leurs logiciels

Nos derniers contenus

En tant qu'industrie, nous ne devrions jamais attendre des développeurs qu'ils deviennent des experts en sécurité, mais les organisations peuvent adopter de nouvelles normes pour les accompagner afin qu'ils puissent produire des logiciels de meilleure qualité.

En décembre 2021, une faille de sécurité critique nommée Log4Shell a été découverte dans la bibliothèque Java Log4j. Dans cet article, nous décortiquons la vulnérabilité Log4Shell pour vous en expliquer les bases et vous présenter une mission : un environnement de test où vous pourrez vous exercer à exploiter un site web simulé en utilisant vos connaissances sur cette faille.
Nous ne recevons ni conseils réalistes, ni solutions rapides pour contrer l'assaut incessant qu'est la cybersécurité moderne. Bien sûr, chaque faille est unique et de nombreux vecteurs d'attaque peuvent être exploités dans les logiciels vulnérables. Les conseils génériques applicables sont limités, mais l'approche fondée sur les meilleures pratiques semble chaque heure un peu plus défaillante.

Mettre l'accent sur une approche préventive plutôt que réactive n'est peut-être pas bien compris en dehors de l'équipe de sécurité, surtout si aucun incident de sécurité majeur n'a encore eu lieu.

Laisser la sécurité des API au hasard est le meilleur moyen de s'exposer à des problèmes futurs, pouvant aller de conséquences potentiellement désastreuses à, dans le meilleur des cas, des retouches frustrantes et des performances médiocres.


Apprendre le développement sécurisé et retenir ces connaissances peut sembler complexe, mais avec les bons outils et une culture d'entreprise adaptée, ce n'est pas une fatalité. Convaincre les parties prenantes et la direction d'investir dans une formation pertinente n'est cependant pas toujours chose aisée. Voici quelques conseils pratiques pour obtenir leur soutien.
Du codage sécurisé à la gouvernance des logiciels pilotés par l'IA
Les moments clés en matière de produit, de croissance et d'évolution du marché qui ont façonné la sécurisation des logiciels modernes.
Repenser la sécurité logicielle à la source
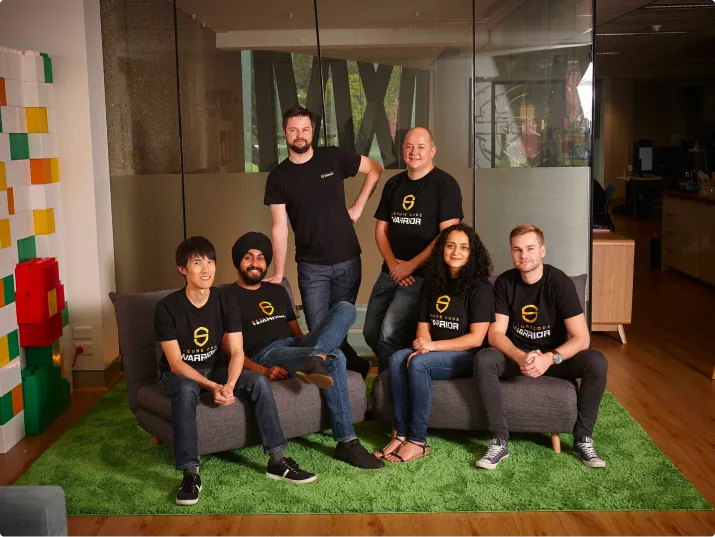
Secure Code Warrior est fondé en Australie par Pieter Danhieux, Fatemah Beydoun, Colin Wong et Jaap Karan Singh avec une conviction simple :
- Corriger les vulnérabilités une fois le code écrit n'est pas viable à grande échelle.
Dès le premier jour, l'objectif était clair : améliorer la façon dont les développeurs écrivent le code pour réduire les risques à la source.
Intégrer la sécurité dans les flux de travail des développeurs
Après avoir sécurisé quatre grandes banques australiennes, Secure Code Warrior s'implante aux États-Unis et en Europe. L'acquisition de Sensei Security et l'arrivée des fondateurs Matias Madou et Nathan Desmet marquent un tournant. La sécurité dépasse le cadre de la formation pour devenir un apprentissage pratique, intégré directement au flux de travail et à la manière dont le code est écrit.
L'adoption par les entreprises valide le modèle
Grâce aux financements de série A et B, Secure Code Warrior se développe mondialement dans tous les secteurs.
- La sécurité pilotée par les développeurs peut passer à l'échelle et offrir un impact mesurable.
De la formation à l'évaluation de votre programme de sécurité
Secure Code Warrior boucle une série C, acquiert Adversary et compte désormais plus de 450 clients dans le monde. Des partenariats avec GitHub, GitLab, Contrast Security et Synopsys intègrent la plateforme à l'écosystème de développement. Les clients obtiennent des réductions constantes des vulnérabilités introduites lors du développement, faisant passer la sécurité de la détection à la prévention.
L'IA remodèle le développement logiciel
L'essor de ChatGPT et de GitHub Copilot transforme la manière dont le code est créé. Le logiciel n'est plus écrit uniquement par des développeurs ; il est généré, assisté et accéléré par l'IA. À mesure que son adoption progresse, les organisations font face à une visibilité réduite, une vélocité accrue et de nouvelles catégories de risques, ce qui rend indispensable une meilleure compréhension de la création du code.
Le fossé de gouvernance devient inévitable
À grande échelle, les organisations ne peuvent plus répondre à des questions cruciales :
- Qui — ou quoi — écrit le code ?
- Répond-il aux normes de sécurité ?
- Les développeurs sont-ils équipés pour l'évaluer ?
Les approches traditionnelles sont dépassées. Un nouveau défi émerge : gouverner le développement logiciel dans un monde piloté par l'IA.
Définir la nouvelle norme du logiciel sécurisé
Secure Code Warrior présente Trust Agent:AI, une extension de sa plateforme conçue pour apporter visibilité et responsabilité au développement assisté par IA. Les organisations peuvent désormais comprendre comment le code est généré, aligner le développement sur leurs seuils de risque et renforcer les compétences des développeurs en temps réel.
Notre équipe de direction possède une vaste expérience dans le développement de logiciels, la cybersécurité et les technologies d'entreprise
Nous pensons que l'avenir de la sécurité logicielle repose sur l'autonomisation des développeurs, et non sur leur ralentissement.




L'IA n'a pasaccélérez simplement le développement logiciel— cela a changé la façon dont il doit être sécurisé.
Réalisez le meilleur travail de votre carrière
Nous nous trouvons à l'un des carrefours les plus importants de la technologie actuelle : là où l'IA, le développement logiciel et la sécurité se rencontrent. Les problèmes sont réels. L'impact est mesurable. Et c'est une équipe avec laquelle vous aurez réellement envie de travailler.
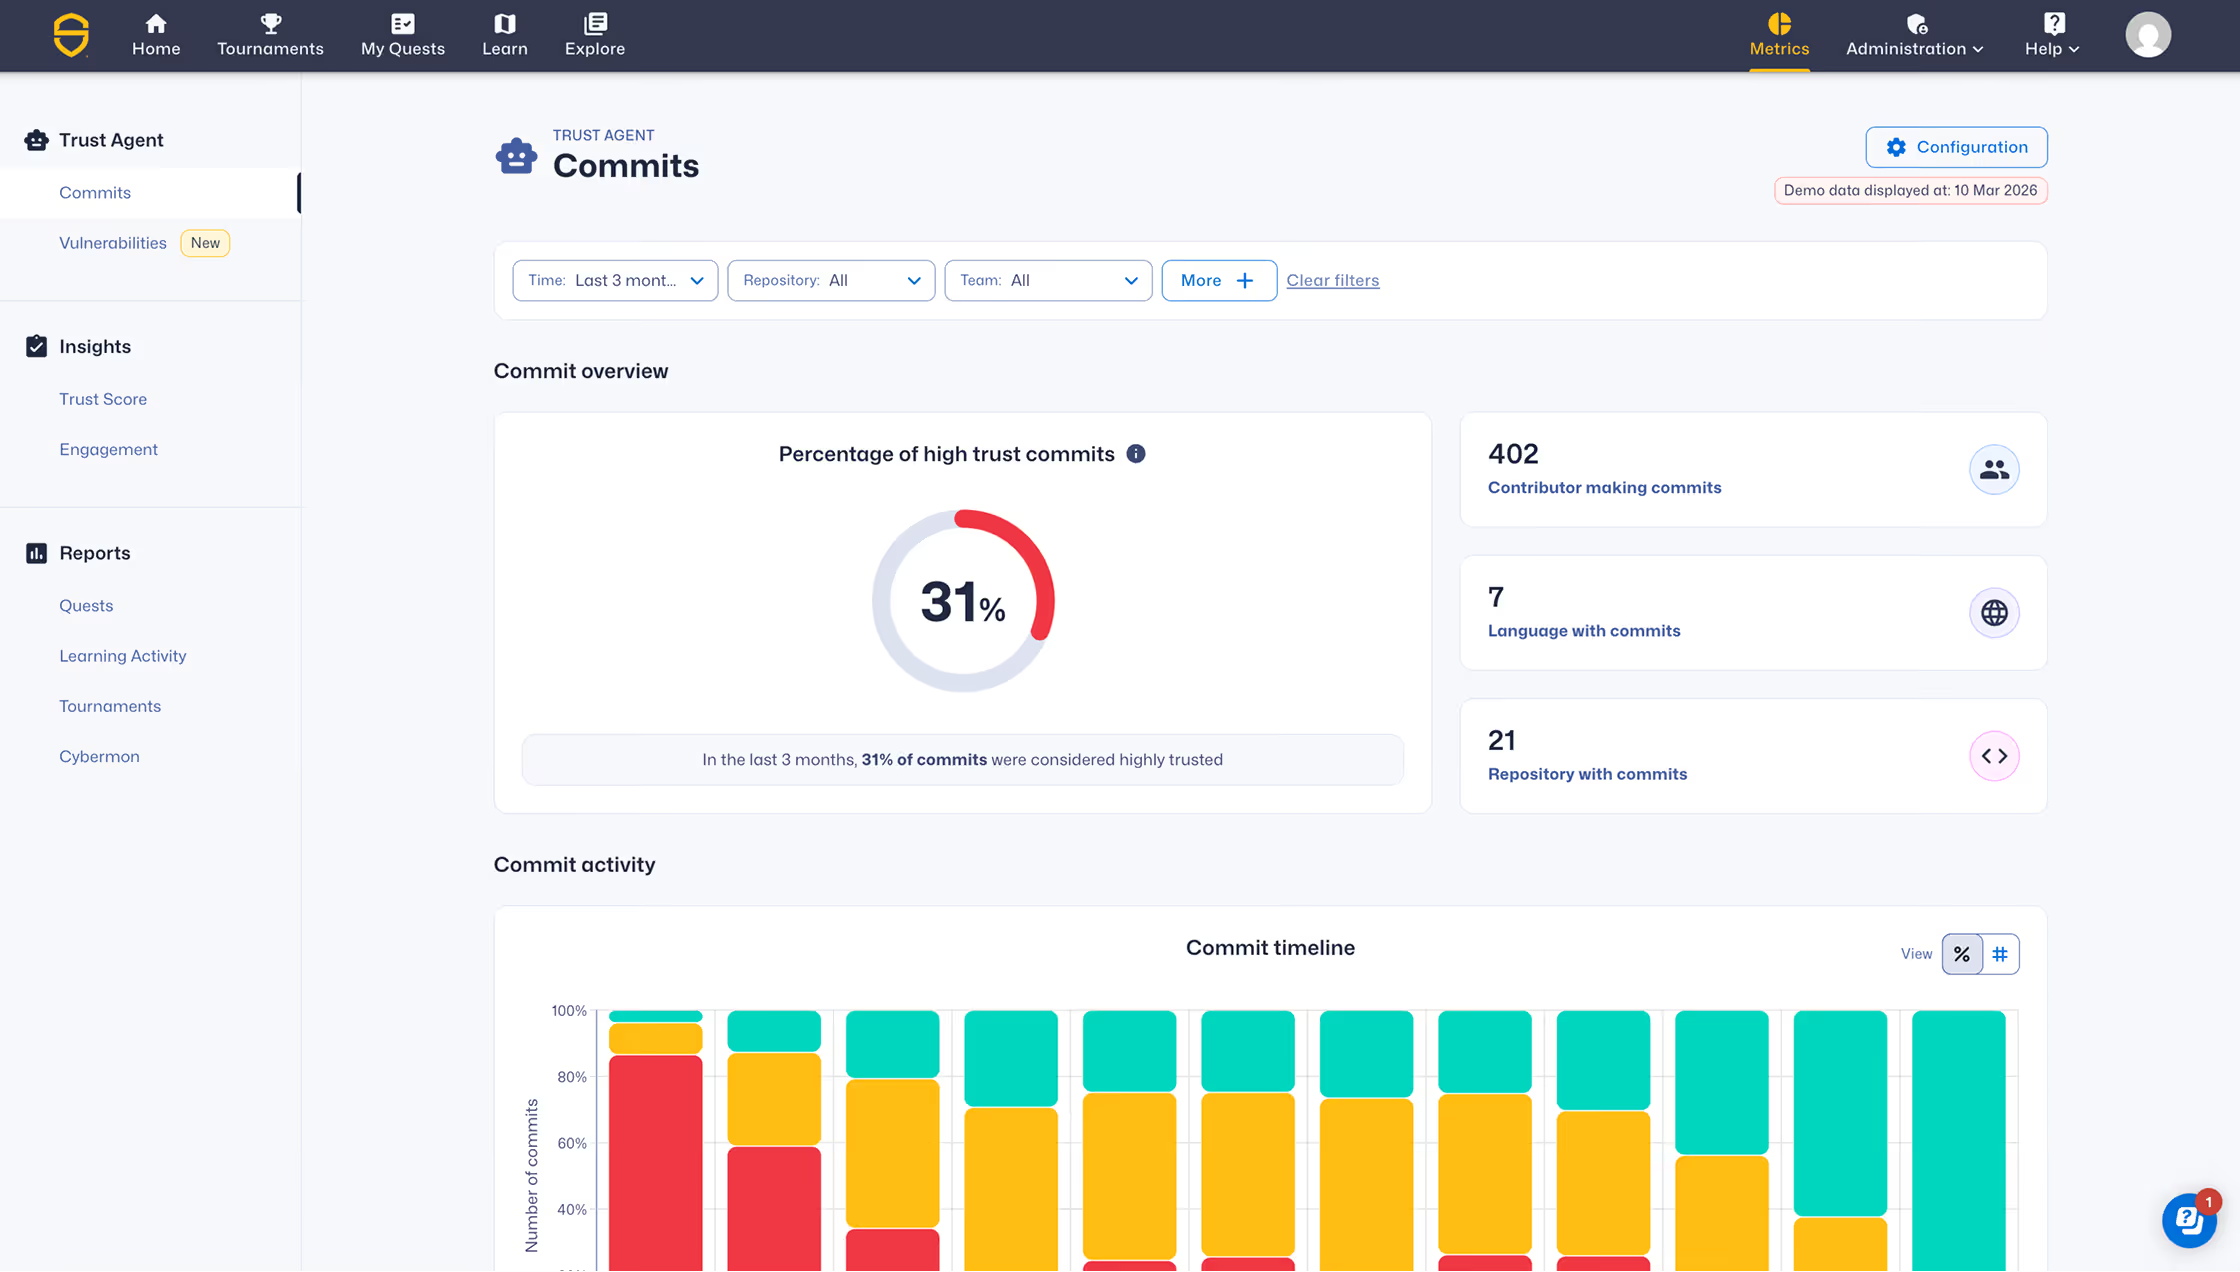
Gouvernez le développement piloté par l'IA
avant le déploiement
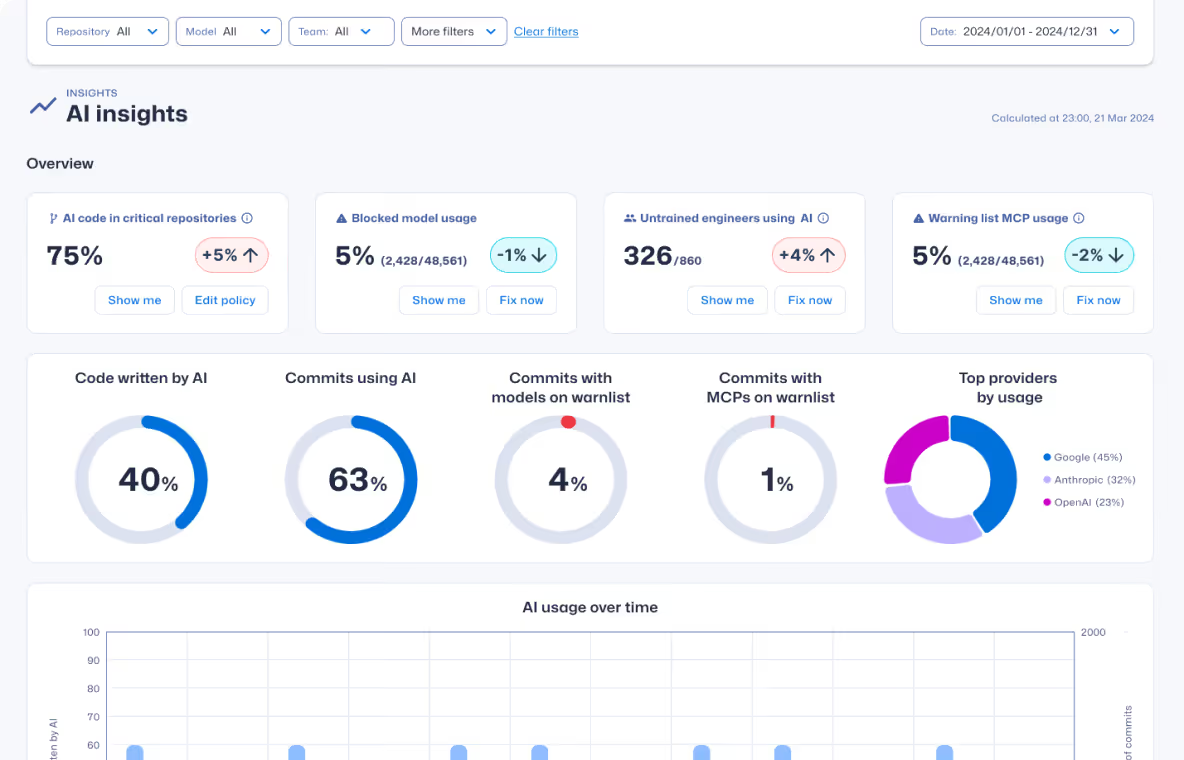
Découvrez où les outils d'IA génèrent du code, corrélez les commits avec les signaux de risque et maintenez une visibilité sur l'ensemble de votre chaîne d'approvisionnement logicielle basée sur l'IA.