Pieter Danhieux

"Pendant plus de dix ans, j'ai vu les mêmes erreurs de codage sécurisé se répéter. Des consultants comme moi pointaient sans cesse ces problèmes, mais personne n'aidait les développeurs à les corriger ou à éviter de les reproduire. L'apprentissage de la sécurité devait être plus pertinent et ludique pour les développeurs, car les outils existants étaient trop ennuyeux et, honnêtement, pas assez précis."
Lorem ipsum diam quis enim lobortis scelerisque fermentum dui faucibus in ornare quam viverra orci sagittis eu volutpat odio facilisis.
Pieter Danhieux
Pieter Danhieux est président-directeur général, président du conseil et cofondateur de Secure Code Warrior.
En 2020, Pieter a été finaliste dans la catégorie « Diversity Champion » aux SC Awards Europe 2020 et a reçu le prix « Editor's Choice » du PDG de l'année par le Cyber Defense Magazine (CDM), magazine de référence du secteur. En 2016, il figurait à la 80e place des personnalités technologiques les plus influentes d'Australie (Business Insider), a été nommé professionnel de la cybersécurité de l'année (AISA) et est membre du Forbes Technology Council.
Pieter est également instructeur principal au SANS Institute, où il enseigne aux organisations militaires, gouvernementales et privées des techniques offensives pour cibler et évaluer les failles de sécurité. Il siège au conseil consultatif de NVISO, cabinet de conseil en cybersécurité en Europe. Avant de fonder sa société, il a travaillé chez Ernst & Young et BAE Systems. Il est aussi l'un des cofondateurs de BruCON, l'une des conférences de hacking les plus passionnantes au monde.
Il a débuté sa carrière en sécurité informatique très jeune et a obtenu la certification CISSP (Certified Information Systems Security Professional) parmi les plus jeunes en Belgique. Il a par la suite accumulé de nombreuses certifications (CISA, GCFA, GCIH, GPEN, GWAP) et fait partie des rares experts mondiaux à détenir la certification GIAC Security Expert (GSE).

Comment le gouvernement australien peut renforcer la résilience nationale en cybersécurité et faire face aux menaces
La volonté du gouvernement australien de prendre la cybersécurité au sérieux montre clairement qu'il s'agit d'un domaine de risque majeur à l'échelle nationale, mais leur stratégie va-t-elle assez loin ?

Le « shift left » ne suffit pas : pourquoi commencer dès le début est la clé de l'excellence en sécurité logicielle
La plupart des initiatives autour du « shift left », c'est-à-dire l'intégration de la sécurité bien plus tôt dans le processus de développement, ne changent tout simplement pas assez la donne.

Certification en cybersécurité : un décret pour faire monter les développeurs en compétences
Le dernier décret du gouvernement fédéral américain aborde de nombreux aspects de la cybersécurité fonctionnelle, mais pour la première fois, il souligne spécifiquement l'impact des développeurs et la nécessité pour eux de posséder des compétences et une sensibilisation vérifiées en matière de sécurité.

Les nouvelles directives du NIST : pourquoi une formation personnalisée est essentielle pour créer des logiciels sécurisés
Le National Institute of Standards & Technology (NIST) a publié une mise à jour de son livre blanc, détaillant plusieurs plans d'action pour réduire les vulnérabilités logicielles et les cyberrisques.

La poussée de croissance : Joyeux 5e anniversaire, Secure Code Warrior
J'aurais pu commencer cet article par tous les faits et chiffres témoignant d'une startup en pleine hyper-croissance ; ils sont indéniablement impressionnants et la trajectoire de notre entreprise est solide. Cependant, pour moi, ces chiffres ne reflètent pas ce dont je suis le plus fier en 2019.
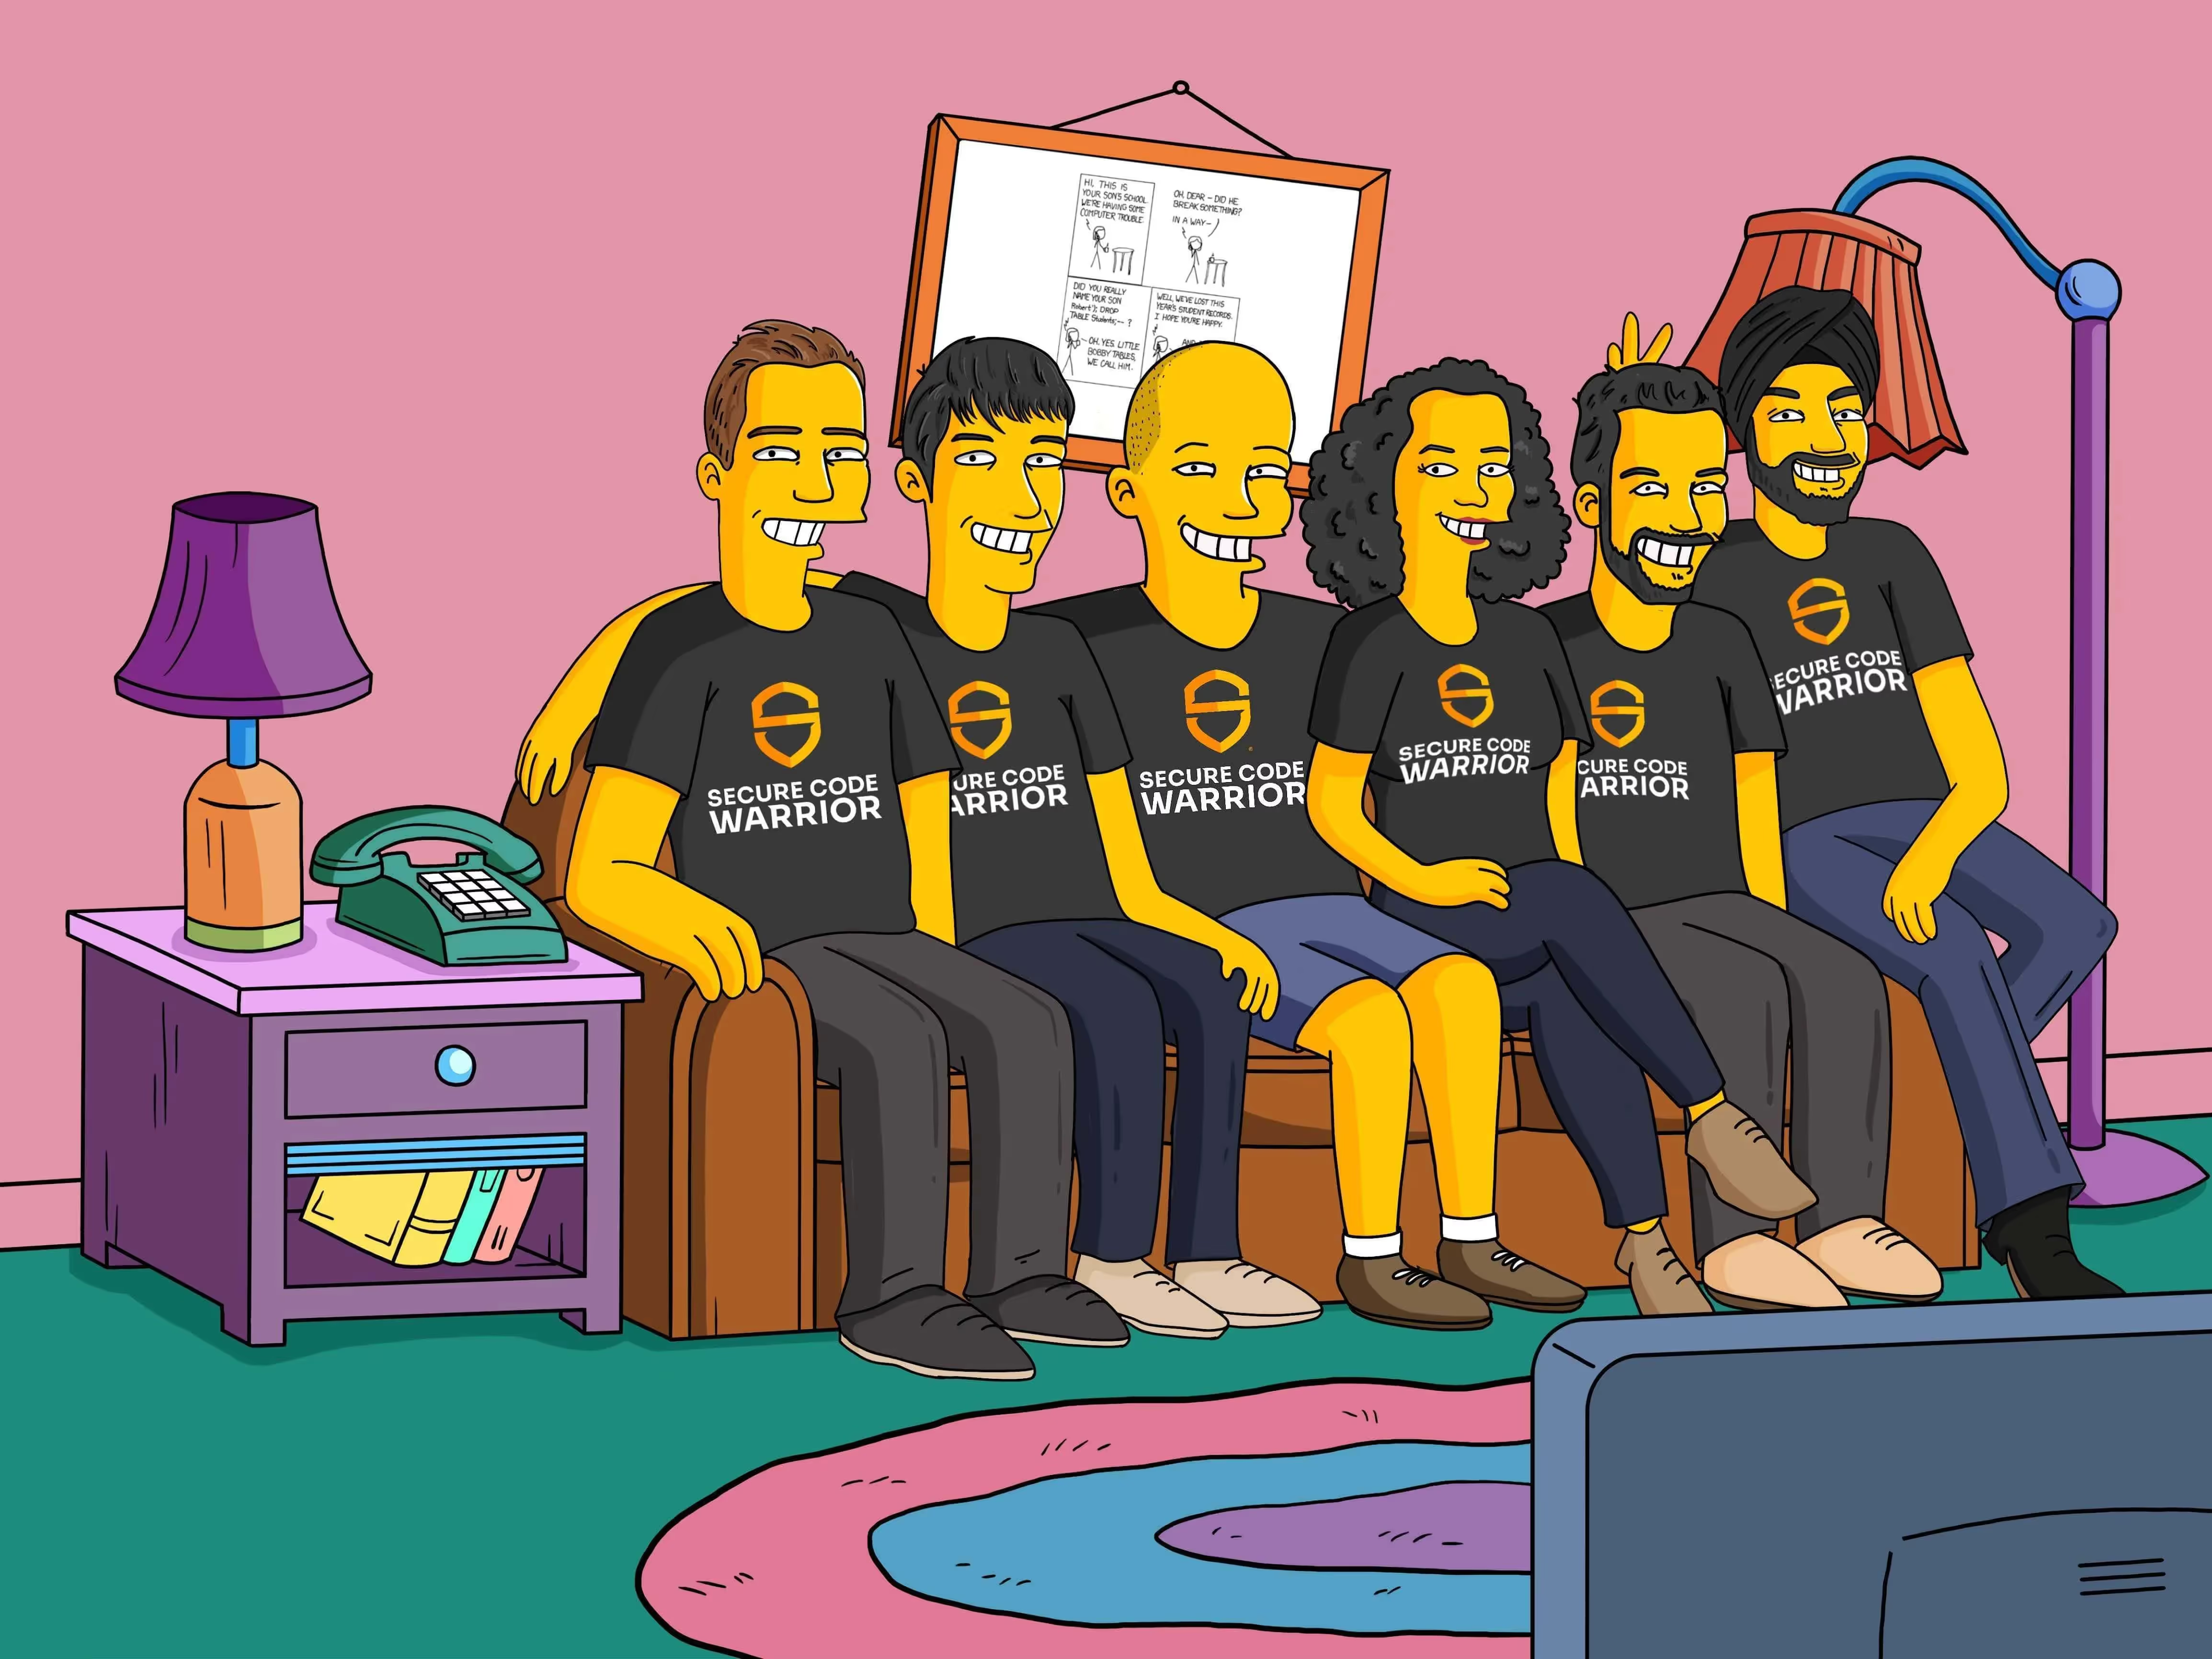
Sept ans de Secure Code Warrior, et tout cela commence à devenir concret.
Nos anniversaires sont une merveilleuse occasion de réfléchir au fruit de notre travail, de célébrer l'équipe et d'aborder l'année à venir avec confiance. Sept ans après nos débuts, je me demande : avons-nous réussi ? Est-ce une vraie entreprise ? Bien sûr, nous avons atteint une certaine maturité, mais j'espère sincèrement que nous ne perdrons jamais cette curiosité, cette passion et ce côté geek qui nous animent depuis le premier jour.

Motiver les développeurs est la clé pour améliorer les pratiques de sécurité
Les développeurs professionnels souhaitent adopter le DevSecOps et écrire du code sécurisé, mais leurs organisations doivent soutenir ce changement radical s'ils veulent que ces efforts portent leurs fruits.

Secure Code Warrior a 8 ans : tous à bord de la fusée
Cette semaine, nous célébrons officiellement les huit ans de Secure Code Warrior. D'un côté, cela représente 350 fois la durée de la mission Apollo 11, l'équivalent de 45 000 matchs de football, ou encore terminer Super Mario Odyssey 5 696 fois. De l'autre, ce n'est qu'un trentième de l'espérance de vie d'une tortue géante (250 ans, si vous vous posiez la question). Dans le monde d'une startup en forte croissance, c'est un voyage jalonné de rebondissements, de leçons et de réussites, dont beaucoup étaient inimaginables lorsque nous avons rédigé notre business plan.

API sur roues : un road trip riche en vulnérabilités
Laisser la sécurité des API au hasard est le meilleur moyen de créer des problèmes à l'avenir, avec des conséquences potentiellement dévastatrices dans le pire des cas, et des retouches frustrantes ainsi que de faibles performances dans le meilleur des cas.

Traçage des contacts COVID-19 : où en est le développement sécurisé ?
Le concept derrière les applications de traçage des contacts est solide. Lorsqu'elle fonctionne correctement, cette technologie permet de détecter rapidement les foyers d'infection et de procéder à des tests complets, deux éléments essentiels pour lutter contre la propagation d'un virus contagieux.

Le facteur humain oublié à l'origine des failles de sécurité des applications web
Comment les développeurs sont-ils censés écrire du code sécurisé si personne ne leur explique pourquoi c'est important, quelles sont les conséquences d'un code non sécurisé et, surtout, comment éviter de créer ces vulnérabilités dans leurs frameworks respectifs ?

Le copier-coller est une technique de codage dangereuse
L'importance de ces travaux réside dans le fait que nous avons apporté des preuves empiriques d'un nombre significatif de problèmes de codage sécurisé alarmants, qui n'avaient jamais été signalés auparavant.

Les erreurs logicielles les plus dangereuses de 2019 : quand l'histoire se répète
Vers la fin de l'année dernière, l'incroyable communauté de MITRE a publié sa liste des 25 erreurs logicielles les plus dangereuses (CWE Top 25) ayant affecté le monde en 2019. Et la plupart d'entre elles n'étaient pas une surprise.

Secure Code Warrior - Joyeux 3e anniversaire à nous
Notre vision est de permettre aux développeurs de devenir la première ligne de défense de leur organisation en rendant la sécurité très visible et en leur fournissant les compétences et les outils nécessaires pour écrire du code sécurisé dès le départ.

Pourquoi nous devons soutenir, et non punir, les esprits curieux en cybersécurité
L'histoire de Bill Demirkapi, ce jeune chercheur en sécurité qui a mis au jour des vulnérabilités majeures dans les logiciels utilisés par son école, m'a rappelé quelques souvenirs. Je me revois, enfant curieux, soulevant le capot des logiciels pour jeter un œil à l'intérieur et comprendre comment tout cela fonctionnait... et surtout, si je pouvais les faire planter.
Certains RSSI transforment la pénurie de compétences en sécurité en une opportunité.
Donner aux développeurs les moyens d'écrire du code sécurisé dès le départ permet aux RSSI de reprendre le contrôle face aux défis de sécurité, tout en offrant des améliorations rapides, simples et mesurables pour les équipes de sécurité et de développement.


Les cybercriminels s'attaquent au secteur de la santé (mais nous pouvons riposter)
Le secteur de la santé pourrait devenir le prochain grand champ de bataille de la cybersécurité, avec des criminels s'attaquant aux machines mêmes qui diagnostiquent les problèmes médicaux, dispensent des traitements et maintiennent les patients en vie.

DevSecOps : les vieilles failles de sécurité font toujours de nouvelles victimes
En cybersécurité, nous agissons souvent comme des chasseurs. Nos yeux sont rivés sur l'horizon, à l'affût de la prochaine faille critique. Pourtant, cette focalisation sur l'avenir peut avoir pour effet surprenant d'émousser notre vigilance globale.

OWASP AppSec Day 2019 : Former des développeurs à la sécurité
Ces événements axés sur les développeurs comptent parmi mes préférés ; ils rappellent avec humilité l'existence d'une communauté qui travaille sans relâche pour former et donner aux ingénieurs logiciels et aux spécialistes les moyens de promouvoir la sécurité dans leur travail.

Le changement nécessaire dans le Far West de la sécurité applicative : mes prédictions pour 2019
Le véritable combat auquel nous sommes confrontés ne concerne pas les « script kiddies » ou les dangereux syndicats du cybercrime organisé... il s'agit de réussir à convaincre davantage de personnes que les violations de données sont une réalité préoccupante.

La sécurité logicielle est en plein Far West (et cela pourrait nous être fatal)
La sécurité logicielle est une préoccupation constante pour moi, tout comme le danger bien réel que représentent nos modes de vie de plus en plus numériques, où nous partageons nos informations personnelles. Après tout, nous évoluons dans un territoire largement non réglementé, sans surveillance et joyeusement ignoré. Nous sommes en plein Far West.

Votre programme de sécurité se concentre uniquement sur la réponse aux incidents ? Vous faites fausse route.
Mettre l'accent sur une approche préventive plutôt que réactive peut ne pas être bien compris en dehors de l'équipe de sécurité, surtout si aucun incident de sécurité majeur n'a encore eu lieu.


Les nouvelles directives du PCI Security Standards Council : vont-elles assez loin dans l'intégration de la sécurité dès la conception ?
Cette année, le PCI Security Standards Council a publié un tout nouvel ensemble de directives de sécurité logicielle dans le cadre de son PCI Software Security Framework. Cette mise à jour vise à aligner les meilleures pratiques de sécurité logicielle sur le développement moderne.

Malveillance dans le métavers : combattre les cybermenaces connues sur une nouvelle frontière
L'avènement de la coqueluche numérique du moment, le métavers, ajoute une vaste surface d'attaque inédite, tant pour les vulnérabilités au niveau du code que pour l'ingénierie sociale. Et nous ne sommes tout simplement pas prêts à livrer bataille sur ce nouveau terrain de jeu qui ne repose que sur des illusions.

Vos développeurs sont-ils votre premier risque ou votre première ligne de défense ? Évaluez votre entreprise grâce à notre liste de contrôle du codage sécurisé.
Alors que les DSI renforcent activement leurs capacités agiles en entreprise, les compétences en codage sécurisé deviennent un levier d'innovation majeur, tandis que leur absence constitue un risque critique.

Les problèmes de sécurité de Huawei au Royaume-Uni démontrent la nécessité d'un codage sécurisé.
Un rapport récent du centre d'évaluation de la cybersécurité de Huawei au Royaume-Uni a identifié des problèmes de sécurité majeurs dans les processus d'ingénierie logicielle de Huawei. Mais c'est un problème qui peut être résolu.

Sécuriser les API : mission impossible ?
La sécurité des API est un défi, mais avec une formation adéquate, une planification rigoureuse et une attention particulière aux meilleures pratiques, même les vulnérabilités les plus insidieuses peuvent être atténuées.

Formation en cybersécurité : statique vs dynamique, entre conformité impulsive et problèmes futurs
Si les initiatives réglementaires vont indéniablement s'améliorer et se développer avec le temps, les organisations qui cèdent à la panique et se précipitent dès maintenant vers des formations risquent de se retrouver mal préparées pour l'avenir.

Pourquoi les implémentations DevOps échouent souvent (et comment y remédier)
Peu d'entreprises réussissent réellement leur implémentation DevOps. Pourtant, un soutien, un accompagnement et une compréhension adaptés à l'échelle de l'organisation peuvent transformer vos processus.

Utilisateurs GitHub rançonnés à cause de mots de passe en texte clair
La récente attaque contre les dépôts GitHub met en lumière un problème bien connu dans le secteur de la sécurité : la plupart des développeurs ne sont tout simplement pas assez sensibilisés aux enjeux de sécurité, et des données précieuses peuvent être menacées à tout moment.

Un avenir meilleur pour le DevSecOps ? C'est plus proche que vous ne le pensez
Il existe de nombreuses solutions pour détecter les vulnérabilités dans le code, mais la sécurité doit davantage mettre l'accent sur la formation des développeurs aux directives de sécurité afin d'éviter qu'ils ne commettent ces erreurs dès le départ.


DevSecOps dans la région DACH : conclusions clés des programmes pilotes de codage sécurisé
Avec l'avènement du RGPD, ainsi qu'une stratégie révisée suite à une attaque multi-étapes ayant exposé les données sensibles de nombreuses personnalités publiques — ainsi que des serveurs du gouvernement fédéral allemand — il est clair que la sensibilisation et l'action en matière de cybersécurité sont au cœur des préoccupations des dirigeants de la région DACH.


L'union fait la force : comment l'esprit de communauté permet de former des développeurs plus vigilants
Il existe des développeurs de tous types et de tous horizons, et un esprit de communauté a toujours imprégné tout ce que nous entreprenons.

Comment les développeurs définissent-ils le « codage sécurisé » ?
La perception de ce qui constitue le codage sécurisé fait l'objet de débats. Selon une étude récente menée en collaboration avec Evans Data, ce sentiment a été clairement mis en évidence. L'enquête « State of Developer-Driven Security 2022 » analyse les idées clés et les expériences de 1 200 développeurs actifs, mettant en lumière leurs attitudes et les défis auxquels ils sont confrontés dans le domaine de la sécurité.

Femmes dans la cybersécurité : Pleins feux sur Fatemah Beydoun
Notre vice-présidente du succès client, Fatemah Beydoun, a récemment présenté son intervention intitulée « Mentoring for the future: How we can all do better in fostering female cybersecurity talent » devant un public très attentif. Elle joue un rôle essentiel dans la promotion d'un changement positif au sein du secteur de la cybersécurité.

La formation approfondie en sécurité soulève des questions dans l'enseignement
Bien que le codage sécurisé doive devenir une composante obligatoire de l'ingénierie logicielle dans l'enseignement supérieur, certaines universités montrent la voie en proposant une formation de premier ordre et en faisant de la sécurité une priorité dès le début du processus de développement.

Comment les RSSI et DSI créatifs peuvent innover et transformer leur programme de sécurité
Les CISO et CIO créatifs et inspirants ont le pouvoir d'innover et de façonner notre monde numérique, mais ils peuvent également jouer un rôle déterminant dans la transformation de la culture de sécurité d'une organisation.

Le grand correctif mondial : des failles dans VxWorks menacent des millions d'appareils
Bien que VxWorks ne soit pas un nom familier pour le consommateur moyen, ce logiciel profite à beaucoup de gens comme vous et moi, chaque jour. Et aujourd'hui, nous sommes confrontés à la possibilité que des centaines de millions d'appareils équipés de VxWorks soient compromis.

Pourquoi la gamification est la clé pour renforcer la sécurité de vos logiciels
Nous devons changer notre façon d'aborder le sujet pour faire de la sécurité une partie intégrante du quotidien de chaque développeur. Je pense que l'un des meilleurs moyens d'y parvenir est de responsabiliser les développeurs et de les impliquer dans la sécurité, par exemple grâce à la ludification.
Six ans de Secure Code Warrior : sommes-nous devenus grands ?
C'est cette période spéciale de l'année (en tout cas pour nous) où je réfléchis à notre dernier tour autour du soleil, et à ce qui a été accompli au cours des 365 derniers jours pour nous préparer à une nouvelle année de croissance, d'enseignements et d'imprévisibilité inévitable.


Tournois de développeurs : l'arme secrète de l'AppSec pour améliorer la culture et l'engagement en matière de sécurité
Ne serait-il pas temps de donner un coup de jeune à la sécurité ? Il suffit de changer notre façon d'en parler et de rendre les choses un peu plus positives (et pourquoi pas amusantes !) pour tout le monde, en particulier pour les équipes de développement.

Inspirez-vous de ce mentaliste pour rendre la sécurité amusante à nouveau !
Que vous formiez des dirigeants à la cybersécurité ou que vous aidiez des développeurs à maîtriser le code sécurisé en JAVA ou C#, la créativité, la ludification et le plaisir ont toute leur place.

Journée internationale des femmes ingénieures : à la rencontre de nos talents
Le 23 juin est une date marquante du calendrier geek : la Journée internationale des femmes ingénieures. C'est l'occasion pour nous de mettre en lumière la contribution des femmes au développement logiciel.

Empathie, gratitude et humilité : les piliers de notre culture
Le secteur de la cybersécurité n'est pas réputé pour sa sensibilité, ses réflexions poétiques ou ses commentaires sur la vie, mais, avec l'âge, je m'interroge de plus en plus sur l'impact que nous pouvons tous avoir sur le monde.


Pour les meilleures pratiques en cybersécurité, tournez-vous vers le secteur financier
Face à la multiplication des cyberattaques, qui touchent tous les types d'organisations et tous les secteurs, la menace de violations de données coûteuses, embarrassantes et préjudiciables aux résultats financiers est bien réelle. Le problème ne diminue pas ; il se propage comme une tumeur.

L'avenir de la cybersécurité : ce qui N'ARRIVERA PAS l'année prochaine
Dans notre secteur, de nombreux experts en sécurité ont commencé à prédire les sujets brûlants de l'année. Mais avec plus de cinq milliards de données sensibles dérobées en 2019, nous avons pensé qu'il serait plus pertinent de prédire ce qui n'arrivera pas en cybersécurité dans un avenir proche.


Repenser le logiciel dans la hiérarchie organisationnelle
En définissant les responsabilités de nos applications et logiciels au sein d'une hiérarchie stricte, et en appliquant ces politiques selon le principe du moindre privilège, nous pouvons garantir que nos outils survivent et prospèrent malgré les menaces qui les guettent.

Sommes-nous assez matures pour le plan de mobilisation pour la sécurité des logiciels open source ?
Le plan de mobilisation pour la sécurité des logiciels open source constitue une avancée positive pour une sécurité axée sur les développeurs. Cependant, nous devons tous faire le point et évaluer honnêtement si notre organisation est suffisamment mature — et si nos équipes de développement possèdent le niveau de sensibilisation et les compétences nécessaires en matière de sécurité — pour mettre en œuvre les stratégies de défense les plus récentes et les plus performantes.

Le meilleur du brunch : nos leaders de l'AppSec partagent leur sagesse
En abordant des sujets brûlants comme l'optimisation du budget AppSec d'une organisation, ainsi que plusieurs questions complexes du public, le panel des Leaders in AppSec a offert une matinée inspirante qui aidera les spécialistes de la sécurité à bâtir des programmes viables.

Joyeux 4e anniversaire Secure Code Warrior, petit garnement.
Plus ma fille et l'entreprise grandissent, plus je réalise qu'il existe de nombreuses similitudes entre l'aventure d'une startup et celle d'un parent pour la première fois. J'en suis à ma quatrième année pour les deux.


Analyse du secteur de la cybersécurité : une autre vulnérabilité récurrente à corriger
Nous ne recevons ni conseils réalistes ni solutions rapides pour contrer l'assaut incessant qu'est la cybersécurité moderne. Bien sûr, chaque violation est unique et de nombreux vecteurs d'attaque peuvent être exploités dans des logiciels vulnérables. Les conseils génériques applicables seront limités, mais l'approche fondée sur les meilleures pratiques semble de plus en plus défaillante.

Sécurité du développement d'applications COBOL | Secure Code Warrior
Bien qu'il s'agisse d'un langage informatique ancien, le COBOL reste efficace aujourd'hui. Apprenez-en davantage sur le développement d'applications COBOL sécurisées avec Secure Code Warrior.

Les API vulnérables menacent de faire couler la réputation des entreprises
La sécurité des API est une préoccupation majeure pour la plupart des experts en cybersécurité, et nous devons acquérir les connaissances nécessaires pour y faire face.
La norme PCI-DSS 4.0 arrive plus vite que vous ne le pensez ; c'est l'occasion idéale de renforcer la cyberrésilience de votre organisation.
Plus tôt cette année, le PCI Security Standards Council a dévoilé la version 4.0 de la norme de sécurité des données de l'industrie des cartes de paiement (PCI DSS). Bien que les organisations n'aient pas l'obligation d'être pleinement conformes à la version 4.0 avant mars 2025, cette mise à jour est la plus transformatrice à ce jour. Elle imposera à la plupart des entreprises d'évaluer (et probablement de mettre à niveau) des processus de sécurité complexes ainsi que certains éléments de leur infrastructure technologique. À cela s'ajoute la mise en place de formations à la sensibilisation à la sécurité basées sur les rôles et d'un enseignement régulier du codage sécurisé pour les développeurs.

Protection proactive : tirer parti de la stratégie nationale de cybersécurité pour une prévention avancée des menaces
La stratégie nationale de cybersécurité de la CISA représente notre meilleure chance d'élever les normes logicielles à tous les niveaux et, enfin, d'inaugurer une nouvelle ère de développeurs compétents en matière de sécurité.

LLM : une approche (im)parfaitement humaine du codage sécurisé ?
S'il semble inévitable que l'IA de type LLM transforme notre approche du travail, et pas seulement dans le développement logiciel, nous devons prendre du recul et considérer les risques au-delà des gros titres. En tant qu'assistant de codage, ses défauts sont peut-être son trait le plus « humain ».

Placer la barre plus haut pour le codage sécurisé : intégrer l'apprentissage agile dans les entreprises prêtes pour l'avenir
Nous avons annoncé la clôture de notre levée de fonds de série C, ayant récolté 50 millions de dollars pour la prochaine étape de notre mission : aider davantage d'organisations pionnières à exploiter le potentiel de leurs équipes de développement pour contrer les vulnérabilités courantes.

Révélation : Un partenariat passionnant pour renforcer l'apprentissage agile et la sécurité axée sur les développeurs en entreprise
Suite à l'annonce de notre levée de fonds de série C, je suis ravi d'annoncer une nouvelle étape dans le parcours de notre entreprise. Synopsys, leader du secteur de la sécurité, a intégré une nouveauté à sa gamme de produits : Synopsys Developer Security Training, propulsé par Secure Code Warrior.

Votre programme de sécurité est-il prêt pour le plan stratégique de cybersécurité de la CISA ?
Le plan stratégique de cybersécurité impose des changements majeurs dans la manière dont la plupart des organisations abordent la cybersécurité, et les développeurs sont idéalement placés pour contribuer à la réalisation de ces nouveaux objectifs.

La puissance du neuf : développer l'héritage de Secure Code Warrior à une époque passionnante pour la cybersécurité
Nous fêtons aujourd'hui notre neuvième anniversaire, et je reste immensément fier et reconnaissant de nos accomplissements et de notre place durable dans le paysage de la cybersécurité, alors que ce secteur continue d'évoluer rapidement.

La porte dérobée dans XZ Utils souligne un problème plus large de sécurité de la chaîne d'approvisionnement, et il nous faut plus que l'esprit communautaire pour le contrer.
Une vulnérabilité critique, CVE-2024-3094, a été découverte dans la bibliothèque de compression de données XZ Utils utilisée par les principales distributions Linux, introduite via une porte dérobée par un acteur malveillant. Ce problème de haute gravité permet une exécution de code à distance, posant des risques importants pour les processus de construction logicielle. La faille affecte les premières versions (5.6.0 et 5.6.1) de XZ Utils dans Fedora Rawhide, et les organisations sont appelées à appliquer des correctifs en urgence. L'incident souligne le rôle crucial des bénévoles dans la maintenance des logiciels open source et met en évidence la nécessité de renforcer les pratiques de sécurité et le contrôle d'accès au sein du cycle de vie du développement logiciel.

La décennie des défenseurs : Secure Code Warrior a dix ans
L'équipe fondatrice de Secure Code Warrior est restée soudée, guidant le navire à travers chaque leçon, triomphe et revers pendant une décennie entière. Nous montons en puissance et sommes prêts à aborder notre prochain chapitre, SCW 2.0, en tant que leaders de la gestion des risques liés aux développeurs.

Le « vibe coding » va-t-il transformer votre code en fête étudiante ?
Le « vibe coding » ressemble à une fête étudiante où l'IA serait le fût de bière, pièce maîtresse des festivités. Il est tentant de se lâcher, de laisser libre cours à sa créativité, mais après quelques verres, la modération reste, à long terme, la solution la plus sûre.
Adoptez l'IA agentique dans le développement logiciel RAPIDEMENT ! (Spoiler : vous devriez probablement éviter.)
Le monde de la cybersécurité va-t-il trop vite avec l'IA agentique ? L'avenir de la sécurité de l'IA est arrivé, et il est temps pour les experts de passer de la réflexion à la réalité.
Sécuriser l'avenir du logiciel : SCW et KnowBe4 unissent leurs forces
Je suis ravi d'annoncer aujourd'hui un futur partenariat stratégique entre Secure Code Warrior et KnowBe4. KnowBe4 est un leader mondialement reconnu dans la gestion globale des risques liés à l'humain et à l'IA agentique, ce qui en fait le partenaire idéal pour nous aider à diffuser une sensibilisation fondamentale à la sécurité auprès des organisations du monde entier.
Contenu pédagogique SCW pour KnowBe4
Le contenu de Secure Code Warrior disponible via KnowBe4 aide les équipes techniques à développer une conscience du codage sécurisé et de la gouvernance de l'IA grâce à un apprentissage structuré couvrant les risques du Top 10 de l'OWASP, le développement assisté par IA et les pratiques modernes de codage sécurisé.
Annonce d'Adaptive Learning : l'antidote aux risques de sécurité logicielle liés à l'IA et aux lacunes en compétences
Adaptive Learning fait le pont entre SCW Trust Agent et l'ensemble de notre plateforme d'apprentissage, garantissant que la formation reste parfaitement alignée sur l'activité des développeurs en temps réel.
Pourquoi la plupart des RSSI naviguent à l'aveugle dans l'adoption de l'IA (et comment ils peuvent retirer leur bandeau)
Secure Code Warrior a publié aujourd'hui un tout nouveau livre blanc présentant un modèle d'adoption de l'IA prescriptif et directionnel. Il permet aux responsables de la sécurité d'identifier leur stade d'adoption et de progresser concrètement dans la maîtrise des risques liés à l'IA au sein de leur organisation.
Comprenez comment l'IA transforme le développement logiciel et comment la sécurité doit évoluer en conséquence.
De l'autocomplétion par IA aux agents autonomes : explorez l'évolution du développement logiciel et ses implications pour la sécurité, la gouvernance et votre équipe.