Insights from experts shaping secure development
Access expert content on secure coding, AI governance, and software risk management.

IA en el SDLC: Separando el Mito de la Realidad de Seguridad
IA en el SDLC, presentado en asociación con KnowBe4: Kawin Boonyapredeeto (CISO Asesor, KnowBe4) y Pieter Danhieux (CEO, SCW) analizan los riesgos de seguridad del código de IA.
Día de OWASP en Alemania 2026
Secure Code Warrior patrocina el Día de OWASP en Alemania 2026 y reúne a profesionales de AppSec para explorar las mejores prácticas en el desarrollo, las operaciones y las pruebas seguras. SCW compartirá cómo integrar la seguridad en cada etapa del ciclo de vida del desarrollo.
AdelaideSEC
Secure Code Warrior organiza un torneo de codificación segura en AdelaideSEC. Los desarrolladores y profesionales de la seguridad compiten de forma práctica para identificar y solucionar vulnerabilidades del mundo real, perfeccionando sus habilidades y conectándose con la comunidad tecnológica local.
Black Hat EE. UU. 26
Secure Code Warrior expone en Black Hat USA 2026 en Las Vegas. El director ejecutivo, Pieter Danhieux, la directora de atención al cliente, Fatemah Beydoun, y el director de productos y tecnología, Alex Bullen, estarán en el sitio; comuníquese para reservar una reunión.
Cumbre FS-ISAC APAC
¡Estamos ansiosos por patrocinar la Cumbre FS-ISAC APAC del 14 al 15 de julio de 2026 en Singapur! Pase por el stand n.° 8 para conectarse con nuestro equipo y no se pierda a Pieter Danhieux el 14 de julio a la 1:15 p. m. en Heliconia 3401, revelando una investigación innovadora sobre cómo se comparan los modelos de codificación de inteligencia artificial con 10,000 desarrolladores humanos y lo que esto significa para la seguridad en el desarrollo asistido por IA. ¡Nos vemos allí!
Cumbre de gestión de riesgos y seguridad de Gartner 2026
¡Emocionados de patrocinar la Cumbre de Gestión de Riesgos y Seguridad de Gartner en Londres, del 22 al 24 de septiembre de 2026! Venga y conéctese con nuestro equipo para ver cómo Secure Code Warrior está ayudando a las organizaciones a gobernar el código generado por IA y a desarrollar habilidades de seguridad duraderas en todo el SDLC. ¡Nos vemos allí!

OWASP Global AppSec EE. UU.
¡Orgullosos de ser Patrocinador Plata de OWASP Global AppSec USA 2026, celebrando su 25.º aniversario el 5 y 6 de noviembre de 2026, en el Hyatt Regency en San Francisco! Únase a nosotros y a más de 800 profesionales de la seguridad de aplicaciones para sesiones sobre seguridad de IA, modelado de amenazas, una competencia Capture the Flag, la sala de demostración de proyectos de OWASP y recepciones exclusivas de networking. ¡Encuéntrenos allí y conectemos!

El Futuro de la Seguridad Impulsada por el Desarrollador: Integrando Checkmarx SAST y SCW
Esta integración cierra la brecha entre la detección de vulnerabilidades y la remediación, equipando a los desarrolladores con los recursos de aprendizaje exactos que necesitan en el momento en que los necesitan. Al conectar las potentes pruebas estáticas de seguridad de aplicaciones (SAST) de Checkmarx con la plataforma de aprendizaje ágil y práctica de Secure Code Warrior, las organizaciones pueden desplazarse a la izquierda de manera más efectiva, reducir la deuda técnica y construir una cultura de codificación segura.

El papel esencial de DevSecOps en el desarrollo de software
SCW Coffee Shop @RSAC24 presenta: Únase a líderes de opinión de DevSecOps y expertos de la industria en un panel mientras profundizan en el papel crítico de DevSecOps en la configuración del desarrollo de software actual y del futuro.
De IA en la Sombra a la Gobernanza de Software de IA: Recuperando la Visibilidad en Su Base de Código
Únase a Matias Madou, CTO de Secure Code Warrior, y a Tamim Noorzad, Director de Producto, para aprender cómo la gobernanza del software de inteligencia artificial proporciona la visibilidad y el conocimiento necesarios para gestionar el desarrollo asistido por IA a escala.

OWASP Global AppSec EU
No podemos esperar a patrocinar la Conferencia OWASP Global AppSec EU, que celebrará su 25.º aniversario del 22 al 26 de junio de 2026 en el Centro de Austria en Viena. Únase a nosotros y a más de 800 expertos para explorar la vibrante sala de expositores, participar en el programa Meet the Mentor y obtener créditos CPE, todo mientras disfruta de recepciones exclusivas de networking. ¡No olvide conectarse y pasar por nuestro stand!

OWASP BASC
Estamos entusiasmados de patrocinar OWASP BASC el 11 de abril en Boston, MA. Esta es la principal conferencia sobre seguridad de aplicaciones que reúne a profesionales de la seguridad, desarrolladores e investigadores para promover el campo de la seguridad de aplicaciones en Boston.

OT Summit Madrid
Únase a nosotros en el OpenText Summit Madrid 2026, un evento en persona diseñado para mostrar cómo la IA, la nube y la gestión segura de la información están impulsando una nueva generación de empresas inteligentes.
Cumbre de Ciberseguridad
La Cumbre de Ciberseguridad se lleva a cabo el 28 y 29 de abril y es una conferencia de primer nivel que reúne a expertos de primer nivel, innovadores y expositores para mostrar las últimas tendencias, estrategias de TI resilientes y las mejores prácticas de la industria. ¡No pierda esta oportunidad de pasar por nuestro stand y conectarse con nosotros!
Dominio de la seguridad para desarrolladores: aceleración de la remediación de vulnerabilidades con AST integrado y mejora de las habilidades seguras de los desarrolladores
Deje de limitarse a encontrar vulnerabilidades y empiece a solucionarlas para siempre. Detectar un error es solo la mitad de la batalla. Para lograr un verdadero enfoque Seguro por Diseño, los conocimientos de seguridad deben traducirse en una solución rápida y eficaz. Únase a los expertos Eric Johnson de Secure Code Warrior y Steven Zimmerman de Black Duck el 18 de marzo para aprender cómo cerrar la brecha entre la detección y la mejora de las habilidades de los desarrolladores.

Desplazarse a la Izquierda con Confianza: Hacer que la Seguridad Sea Nativa en el Flujo de Trabajo del Desarrollador
Reunimos a expertos de la industria de SCW y Checkmarx para compartir estrategias y mejores prácticas para integrar la seguridad a la perfección en su proceso de desarrollo.
Cumbre Virtual de Seguridad de Productos
Secure Code Warrior se enorgullece de asociarse con Cycode para la Cumbre Virtual de Seguridad de Productos de este año el 28 de enero. Analizaremos el futuro del software seguro en la era de la inteligencia artificial y mostraremos cómo convertir las alertas de seguridad en superpoderes para los desarrolladores.

Phishapalooza
SCW tiene el honor de asistir a la 18.ª edición anual de Phishapalooza para apoyar a la Sociedad Estadounidense del Cáncer. Esperamos conectarnos con la comunidad local de ciberseguridad para un día de pesca en hielo y recaudación de fondos en las Ciudades Gemelas. Únase a nosotros mientras nos asociamos con GuidePoint Security para ayudar a impulsar donaciones impactantes para esta gran causa.
OWASP LASCON
¡Estamos orgullosos de ser patrocinadores de oro de OWASP LASCON 2026 en Austin, TX! Únase a nosotros en el Norris Conference Center mientras nos reunimos con más de 400 desarrolladores web y profesionales de seguridad para compartir ideas de vanguardia en seguridad de aplicaciones.

Enfrentamiento de Código Seguro de Nueva York
SCW, OWASP y AWS lo invitan a mejorar sus habilidades en el New York Secure Code Showdown el jueves 19 de febrero de 2026, de 11 a. m. a 4 p. m. EST. Este torneo te desafía a identificar y solucionar vulnerabilidades en los principales lenguajes de software de tu elección. ¡Es una excelente manera de dominar los fundamentos de la codificación segura mientras compites contra tus compañeros!

BSides de Gold Coast
¡Estamos emocionados de organizar un torneo de codificación segura en BSides Goldie! Únase a nosotros en la Costa Dorada de Australia para una competencia práctica donde puede probar su capacidad para identificar y corregir vulnerabilidades del mundo real. Ya sea que sea un desarrollador experimentado o un recién llegado a la seguridad, esta es una oportunidad fantástica para colaborar, perfeccionar sus habilidades y ayudar a construir una comunidad tecnológica local más segura.
BSides Frankfurt
¡Estamos emocionados de organizar un torneo de codificación segura en BSides Frankfurt! Únase a nosotros en el campus de la Universidad Goethe de Frankfurt para una competencia práctica donde puede probar su capacidad para identificar y corregir vulnerabilidades del mundo real. Ya sea que sea un desarrollador experimentado o un recién llegado a la seguridad, esta es una oportunidad fantástica para colaborar, perfeccionar sus habilidades y ayudar a construir una comunidad tecnológica local más segura.
Conferencia RSA
Nos dirigimos a San Francisco a la Conferencia RSA 2026 para debatir. Ayudamos a las organizaciones a capacitar a los desarrolladores con las habilidades necesarias para escribir código seguro desde el principio. Únase a nosotros en el stand n.º 250 en el Salón de Exposiciones Sur para ver cómo podemos crear una comunidad de desarrolladores impulsados por la seguridad en su organización.

FS-ISAC FinCyber Today Canadá
Estamos listos para hablar sobre la gestión de riesgos de los desarrolladores en FS-ISAC FinCyber Today Canadá. Ayudamos a las instituciones financieras a mitigar el riesgo de las aplicaciones al capacitar a sus desarrolladores con aprendizaje sobre código seguro. Únase a nosotros en nuestro stand en la Sala de Soluciones para ver cómo podemos fortalecer su postura de seguridad.
Threat Modelling with AI: Turning Every Developer into a Threat Modeler
Threat modeling with AI: how to turn every developer into a threat modeler, straight from their IDE.

Encontrando a sus Desarrolladores
La gerente de plan de estudios e incorporación, Katelynd Trinidad, repasa diferentes métodos para localizar a los colaboradores de código en su organización para ayudar a garantizar que reciban capacitación en código seguro.

El poder de la marca en AppSec DevSec DevSecOps (¡¿Qué hay en un acrónimo?!)
En AppSec, el impacto duradero del programa exige más que solo tecnología: necesita una marca sólida. Una identidad poderosa garantiza que sus iniciativas resuenen e impulsen un compromiso sostenido dentro de su comunidad de desarrolladores.

Vibe Coding: Guía práctica para actualizar su estrategia de AppSec para IA
Vea a pedido para aprender cómo empoderar a los gerentes de AppSec para que se conviertan en habilitadores de IA, en lugar de bloqueadores, a través de un enfoque práctico y centrado en la capacitación. Le mostraremos cómo aprovechar Secure Code Warrior (SCW) para actualizar estratégicamente su estrategia de AppSec para la era de los asistentes de codificación de IA.

La guía del CISO para gestionar el riesgo de los desarrolladores con Agile Learning
En un estudio reciente de ESG, el 54% de los encuestados afirman que envían código a producción con vulnerabilidades conocidas. Dado que persisten tantas vulnerabilidades en los ecosistemas de software modernos, surge la pregunta: ¿su programa de aprendizaje de código seguro reduce el riesgo o simplemente marca una casilla de cumplimiento?

Secure Code Warrior y GuidePoint Security
Come visit our booth #336 at SecTor 2025 in Toronto at the Metro Toronto Convention Centre! Us along with other security professionals will be sharing our latest research and techniques on underground threats and corporate defenses.

Día de Nueva Zelanda de OWASP
¡Estamos emocionados de asistir al Día de Nueva Zelanda de OWASP en el campus de la Universidad de Auckland! Esta conferencia trata sobre seguridad de aplicaciones y web, con la misión de ayudar a los desarrolladores kiwis a crear aplicaciones más seguras centrándose en una arquitectura robusta y técnicas de desarrollo. ¡Asegúrese de visitar nuestro stand y conectarse con nosotros para hablar sobre nuestra Plataforma de Gestión de Desarrolladores!

OWASP Global AppSec 2025 EE. UU.
¡Venga a visitarnos a nuestro espacio de exposición en The Marriott Marquis en el centro de Washington, DC! Tendrá la oportunidad de conectarse con nosotros y con más de 800 expertos en seguridad que comparten la pasión por todo lo relacionado con la seguridad.

OWASP BeNeLux Days
¡Visite nuestro stand en OWASP BeNeLux Days que se llevará a cabo en Malinas, Bélgica! Este evento le ofrece charlas técnicas de expertos en seguridad, DevOps y la nube, además de capacitación práctica en las principales áreas de seguridad. También escuchará a líderes de la industria a través de discursos de apertura, explorará la última tecnología de seguridad en los stands de proveedores y se sumergirá en actividades como Capture The Flag y capacitación en herramientas de seguridad.
Cumbre AppSec y DevSecOps de Melbourne
¡Prepárese para un día emocionante de información y contactos en la Cumbre de AppSec y DevSecOps de Melbourne! Estamos ansiosos por conectarnos con líderes de desarrollo y seguridad como usted, compartir ideas y explorar las últimas tendencias en seguridad de aplicaciones y DevSecOps. Mientras esté allí, programemos una breve reunión para analizar cómo nuestras soluciones pueden mejorar sus estrategias de gestión de desarrolladores.
Cumbre de Otoño FS-ISAC
Visítenos en la Cumbre de Otoño de las Américas de FS-ISAC para nuestro desayuno el martes 7 de octubre a las 8:00 am, en la mesa del patrocinador de catering, para explorar cómo las estrategias de diseño seguro y la gestión de riesgos centrada en el desarrollador están transformando la ciberseguridad.

Cumbre CISO Inspired EE. UU.
¡Únase a nosotros en la Cumbre CISO Inspired Nueva York 2025! Esta es su oportunidad de conectarse con líderes de ciberseguridad, sumergirse en estrategias de defensa proactiva y construir marcos de seguridad resilientes para navegar con confianza por el panorama digital actual en constante evolución.

Cumbre CISO Inspired Reino Unido
¡Este noviembre, únase a nosotros en la Cumbre CISO Inspired Reino Unido 2025! Conéctese con otros líderes de ciberseguridad para enfrentar las amenazas crecientes, fortalecer sus defensas digitales y crear estrategias sólidas para la resiliencia empresarial en el panorama cibernético actual de rápida evolución.

BSides Bournemouth
BSides Bournemouth es una conferencia de ciberseguridad impulsada por la comunidad que se llevará a cabo el 16 de agosto en el Royal Bath Hotel en Bournemouth, Reino Unido. Únase a nosotros y a otros grandes patrocinadores como JP Morgan Chase para un día de charlas reveladoras, trabajo en red y actividades prácticas.

Black Hat USA
¡Únase a nuestros ejecutivos en Black Hat USA en el Mandalay Bay en Las Vegas, NV! ¡Están muy emocionados de hablar sobre el riesgo de código seguro de IA/LLM y el ROI de desarrolladores calificados!

OWASP Global AppSec EU 2025
Visítenos en el stand n.° G08 en OWASP Global AppSec EU para descubrir cómo los principios de diseño seguro y la gestión eficaz de riesgos de los desarrolladores están dando forma a la próxima generación de ciberseguridad.
Cumbre FS-ISAC EMEA
Visítenos en la Cumbre FS-ISAC EMEA para nuestro desayuno el 21 de mayo a las 8:00 am, en la mesa del patrocinador de catering, para explorar cómo las estrategias de diseño seguro y la gestión de riesgos centrada en el desarrollador están transformando la ciberseguridad.
Cumbre de Ciberseguridad, Hamburgo
Estamos entusiasmados de conectarnos con tomadores de decisiones e innovadores en la Cumbre de Ciberseguridad para discutir cómo la codificación segura proactiva puede acelerar el desarrollo de software y al mismo tiempo mejorar la postura de seguridad.

OpenText Summit Madrid
¡Secure Code Warrior se enorgullece de patrocinar el OpenText Summit Madrid 2025 el 10 de abril! Este evento exclusivo reúne a líderes para explorar cómo la nube, la seguridad y la inteligencia artificial están transformando la gestión de la información. Con sesiones personalizadas en Explorar, Transformar e Imaginar, los asistentes obtendrán información, mejores prácticas e historias de éxito del mundo real.
Australian Cyber Exchange
El 3 de abril, nuestro CEO, Pieter Danhieux, hablará en ACE25, el Exchange Cibernético Australiano inaugural, uniendo al gobierno, el sector privado y el mundo académico para fortalecer las capacidades cibernéticas de Australia. Con un enfoque en la innovación, la soberanía y el crecimiento, ACE25 contará con paneles, exhibiciones y sesiones de presentación que abordarán los desafíos clave de ciberseguridad.

Cambiando la Seguridad a la Izquierda: El Papel Esencial de DevSecOps en el Desarrollo de Software
En este seminario web, profundizamos en la importancia vital de DevSecOps y la estrategia de integrar la seguridad en las primeras etapas del ciclo de vida del desarrollo de software. Dado que las amenazas cibernéticas son cada vez más sofisticadas, desplazar la seguridad a la izquierda no es sólo una mejor práctica: es esencial.

OWASP SnowFROC
¡Únase a nosotros en SnowFROC '25, la principal conferencia de seguridad de aplicaciones de Denver! Este evento de un día, que atrae a unos 400 asistentes, incluye capacitación práctica, comida de primer nivel y networking excepcional. Tendrá lugar el viernes 14 de marzo de 2025, con presentaciones y talleres dirigidos por expertos que cubrirán diversos temas de ciberseguridad.

BSides Limburg
¡Secure Code Warrior organizará un torneo en BSides Limburg este año el 14 de marzo! BSides es un evento de ciberseguridad impulsado por la comunidad que va más allá de las conferencias tradicionales, fomentando debates profundos, demostraciones prácticas y colaboración en un entorno íntimo. ¡Es donde toman forma las próximas grandes ideas en seguridad!
2º Torneo Anual de Codificación Segura 2025 OWASP Maine
¡OWASP Maine, en asociación con Secure Code Warrior, organizará el segundo torneo anual de codificación segura de OWASP Maine! Esta será una reunión en persona donde damos la bienvenida a todos los desarrolladores de software y profesionales de appsec, desde el nivel inicial hasta el principal. ¡Traiga su computadora portátil y su ingenio de codificación segura y compita contra sus compañeros para ser coronado como el codificador más seguro en el estado de Maine para 2025!

Seguridad de NDC 2025
Sumérjase en temas de vanguardia, talleres prácticos y establezca contactos con sus pares en el corazón de Oslo. No pierda esta oportunidad de elevar sus conocimientos y dar forma al futuro de la seguridad. ¡Visítenos en el stand H para saber cómo Secure Code Warriors permite a los desarrolladores mejorar la productividad y la seguridad del código!

Conferencia RSA 2025
Visítenos en el Stand #2353 en RSAC 2025 para explorar soluciones innovadoras y unirse a la conversación que da forma al futuro de la ciberseguridad.

DevSecOps360 Londres
Únase a nosotros el miércoles 22 de enero de 2025 en el IBM Innovation Studio de Londres para un evento revelador que mostrará nuestra última visión de integración para DevSecOps dentro del ecosistema de socios.

Black Hat Europe
Únase a nosotros en Black Hat Europe en el ExCeL en Londres

OWASP Benelux
SCW se enorgullece de patrocinar la conferencia de este año. Pase por nuestro stand y conozca cómo SCW está ayudando a las empresas a dominar el OWASP Top 10 y a reducir el riesgo de seguridad para organizaciones en toda Europa.

Día de OWASP en Alemania 2024
Únase a Secure Code Warrior en Liepzig, Alemania, para obtener excelentes conocimientos de OWASP, información sobre la dirección de la seguridad del software en 2025 y establecer contactos divertidos.

DevSecOps 360 Toronto
Únase a SCW, IBM, Black Duck, Iruis Risk y Contrast para conocer cómo su organización puede acelerar el desarrollo mientras minimiza las vulnerabilidades, brindando beneficios claros a los equipos de negocios y seguridad.

Exposición de Seguridad Cibernética y en la Nube, París
Secure Code Warrior se enorgullece de ser patrocinador plata del principal evento de ciberseguridad en Francia. Esperamos verlos allí.

OpenText World 2024
Únase a Secure Code Warrior y OpenText para descubrir cómo empresas de todo el mundo están aprovechando los hallazgos de SAST para crear una experiencia de aprendizaje ágil para la codificación segura.
DevSecOps 360 Londres
Únase a SCW, IBM, BlackDuck e IruisRisk en un evento revelador que muestra nuestras últimas integraciones y conozca cómo las empresas han logrado verdaderas ganancias de negocios y productividad para sus organizaciones.

AppSecDay Estocolmo
Únase a Secure Code Warrior, OpenText y Sonatype para una discusión sobre la navegación por código abierto, el cumplimiento de NIS2, IA y DevSecOps
DevSecOps 360 Milán
Únase a nosotros mientras mostramos cómo la automatización puede impulsar un desarrollo más rápido y seguro. Junto a nuestros socios IBM Cyber Security Services, Synopsys e IriusRisk, profundizaremos en soluciones prácticas para reducir las vulnerabilidades y mantener a sus equipos competitivos.

Charity Pro-Am Scramble
Únase a Secure Code Warrior y a nuestro socio Arctiq para el Charity Pro-Am Scramble en Golf Le Diable en Mont Tremblant. Juntos, daremos el golpe de salida por una gran causa, apoyando a KidSport Québec para ayudar a que más niños se involucren en deportes de equipo y construyan su futuro a través del poder del juego.
AppSec Day Utrecht
A medida que evoluciona la seguridad de las aplicaciones, las organizaciones integran cada vez más soluciones de IA para la detección y prevención de amenazas en tiempo real. ¡Únase a Secure Code Warrior y a nuestros socios Opentext y Sonatype!

Grupo de Usuarios de Secure Code Warrior EMEA
Bienvenido a SCW User Group, una comunidad para conectarse con otros administradores y usuarios de SCW para aprender más sobre cómo gestionan sus programas de seguridad impulsados por desarrolladores. ¡Aprenda sugerencias y trucos sobre cómo aprovechar al máximo la plataforma y haga a nuestro equipo de producto cualquier pregunta que pueda tener sobre la plataforma!

Webinar de SCW Trust Agent y hoja de ruta del producto del tercer trimestre
Únase a Patrick Collins, Chief Product Officer de Secure Code Warrior, mientras presenta y demuestra la flamante oferta de producto SCW Trust Agent y profundiza en la hoja de ruta del producto para los próximos meses.

OWASP 2024 Global AppSec
La Conferencia Global AppSec US debería estar llena de acción con nuevas tendencias y temas en discusión. Únase a nosotros en nuestro stand en San Francisco para una demostración de nuestras últimas ofertas de productos.

Transformación DevSecOps
DevSecOps permite identificar problemas de seguridad en una etapa más temprana del ciclo de vida de desarrollo, lo que se presenta directamente a los desarrolladores que pueden tener el mayor impacto.

Cumbre de Ciberseguridad
Los principales expertos de medianas y grandes corporaciones se reunirán con proveedores innovadores de soluciones digitales para ciberseguridad empresarial. Aprenda de los expertos en nuestros escenarios y conozca a los principales proveedores en el área de exposición.

Blackhat USA
Ahora en su 27º año, Black Hat USA regresa al Centro de Convenciones Mandalay Bay en Las Vegas con un programa de 6 días. El evento se abrirá con cuatro días de capacitaciones especializadas en ciberseguridad (del 3 al 8 de agosto), con cursos para todos los niveles de habilidad. La conferencia principal de dos días (del 7 al 8 de agosto) contará con más de 100 sesiones informativas seleccionadas, docenas de demostraciones de herramientas de código abierto en Arsenal, un sólido Business Hall, eventos sociales y de networking, y mucho más.

Cumbre AppSec y DevSecOps
Desentrañe, una y eleve sus estrategias de seguridad en la Cumbre AppSec y DevSecOps de Melbourne 2024. Aumente su destreza en seguridad y esté a la vanguardia de la revolución de la seguridad de aplicaciones y en la nube.

Evalúe el estado actual de su programa de seguridad con SCW Trust Score
En el panorama de seguridad en rápida evolución de hoy, comprender dónde se encuentra su programa de seguridad es primordial. Únase al Director de Tecnología y Cofundador de Secure Code Warrior, Matias Madou, para discutir una innovación líder en la industria en la evaluación comparativa de nuestro programa de seguridad: SCW Trust Score.

Seguridad de TI Nórdica
La cumbre de ciberseguridad más prestigiosa de Escandinavia, Nordic IT Security, existe desde hace 17 años y actúa como volante para navegar por el esquema de “vigilancia de ciberseguridad” de los países nórdicos.

Hora del Café Belga
Para los asistentes a RSAC de Bélgica, organizaremos un "Último café del día" especial el martes 7 de marzo a las 3:00 p. m. Únase a nuestros belgas residentes, el CEO Pieter Danhieux y el CTO Matias Madou, y otros ejecutivos de Secure Code Warrior para cerrar otro día exitoso de RSAC con un excelente café y deliciosos bocados.

Campeones de la Seguridad en 2026: Elevar, Involucrar y Proteger
Ya sea que esté buscando iniciar un nuevo programa, escalar uno existente o simplemente quiera explorar cómo funciona el programa; este seminario web está diseñado para proporcionar conocimientos prácticos para un programa de campeones de seguridad impactante.

Seguridad de red SANS 2026
Únase a nosotros en Las Vegas del 10 al 15 de septiembre para SANS Network Security 2026. Este evento dinámico reúne a profesionales de la ciberseguridad para capacitaciones prácticas profundas y sesiones interactivas centradas en los desafíos más urgentes de la industria. Es la oportunidad perfecta para aprender de los mejores expertos, establecer contactos con colegas y explorar soluciones del mundo real. ¡Asegúrese de pasar por nuestro stand para conocer al equipo!

Conferencia RSA 2024
¡El arte de la posibilidad está aquí! Pase por el Stand 5179 para ver cómo puede reducir sus vulnerabilidades en un 53%

Reunión con el Liderazgo de SCW @ RSAC24
Nuestros cofundadores y ejecutivos estarán en la cafetería Bluestone Lane Union Square del 6 al 7 de mayo para tomar uno de los mejores cafés de San Francisco y mantener reuniones.

En los desarrolladores y la IA confiamos
SCW Coffee Shop @RSAC24 presenta: Únase a Matias Madou, nuestro cofundador y CTO, y a expertos de la industria mientras hablan sobre los desafíos y estrategias para medir las habilidades de seguridad dentro de la cohorte de desarrollo.

Cómo cuantificar la eficacia de su programa de codificación segura con SCW Trust Score
SCW Coffee Shop @RSAC24 presenta: Únase a Patrick Collins, CTPO, y Junie Dinda, CMO, mientras se sumergen en una sesión en profundidad del nuevo SCW Trust Score, un punto de referencia pionero en la industria que está remodelando el panorama de los programas de codificación segura.

Carolina Hurricanes con GuidePoint
¡Únase a nosotros y a nuestros socios de GuidePoint en la pista de hockey para un juego emocionante y algunas charlas de AppSec!

Happy Hour de Proveedores en el Área de la Bahía
Más información próximamente.

Mujeres Líderes en Seguridad
SCW Coffee Shop @RSAC24 presenta: Únase a Fatemah Beydoun, cofundadora y CCO, junto con un panel de mujeres líderes en la industria mientras discuten cómo cambiar a la izquierda para corregir el rumbo de la brecha de género en la seguridad. Moderado por nuestra propia Holly Whalen, VP Channel Partners.
El lado bueno, el malo y el feo de usar IA generativa para codificar
En este seminario web, Matias Madou, CTO y cofundador de Secure Code Warrior, junto con Jon Helton, investigador de seguridad, unen fuerzas para desentrañar las capacidades de la IA generativa, al mismo tiempo que separan los hechos de la ficción.
Suite privada del Scotiabank Arena
¡Únase a Secure Code Warrior y GuidePoint en el Scotiabank Arena para disfrutar de una experiencia en una suite privada! Disfrute de excelente comida, bebidas y contactos con sus compañeros, todo mientras mira el juego en un entorno exclusivo. Es la oportunidad perfecta para discutir las últimas novedades en seguridad de aplicaciones, compartir conocimientos y conectarse con profesionales de la industria. ¡No te pierdas este emocionante evento!
Taller Práctico de Seguridad de Aplicaciones
En asociación con AWS, Contrast Security y Artiq, le ofrecemos un taller práctico e interactivo sobre AppSec

Cata de vinos virtual - Ohio
Únase a nosotros, a GuidePoint y a otros socios para una cata de vinos virtual con Silver Oaks Winery.
DevSecOps 360 - Riad
En asociación con IBM, Synopsys e IriusRisk, compartiremos nuestra última visión de integración para DevSecOps dentro del ecosistema de socios.
DevSecOps 360 - Múnich
En asociación con IBM, Synopsys e IriusRisk, compartiremos nuestra última visión de integración para DevSecOps dentro del ecosistema de socios.
DevSecOps 360 - Dubái
En asociación con IBM, Synopsys e IriusRisk, compartiremos nuestra última visión de integración para DevSecOps dentro del ecosistema de socios.
Pruebas Shift-left
Detecte vulnerabilidades tempranamente y acelere la remediación. SCW, Cyberark y Checkmarx se asocian para crear un enfoque cohesivo para desplazarse hacia la izquierda.
Asegurando la Próxima Generación: Abordando de Frente las Vulnerabilidades de Codificación de IA
La llegada de la Inteligencia Artificial ha transformado el panorama del desarrollo de software, introduciendo eficiencias y capacidades antes inimaginables. Sin embargo, este gran paso adelante trae consigo sus propios desafíos, particularmente en el ámbito de la seguridad de las aplicaciones. La IA no se limita a escribir código; escribe código vulnerable. Únase a nosotros en un seminario web esencial donde profundizamos en la intersección de la inteligencia artificial, la codificación y la seguridad.
Codificación segura en la era de la inteligencia artificial
A medida que la IA acelera la generación de código, mantener una seguridad sólida es más crucial que nunca. Vea nuestra exclusiva charla informal donde exploramos el delicado equilibrio entre la velocidad del desarrollo impulsado por la inteligencia artificial y el imperativo de la codificación segura. Descubra estrategias prácticas para aprovechar el poder de la IA mientras protege sus aplicaciones contra amenazas en evolución.
Formación en seguridad shift left y detección de vulnerabilidades para sistemas embebidos
En este webinar, analizamos los desafíos que enfrentan las organizaciones al adoptar un enfoque de seguridad desde el diseño, especialmente en el software embebido, y cómo aprovechar las mejores prácticas en tecnología de aprendizaje para beneficiarse del shift left y optimizar la formación en código seguro de los desarrolladores.
Grupo de Usuarios de Secure Code Warrior
¡Bienvenido al grupo de usuarios de Secure Code Warrior! Esta sesión presenta actualizaciones de productos, inspiradoras historias de éxito de clientes y una mesa redonda interactiva. Conozca cómo sus pares superan los desafíos de seguridad de las aplicaciones y descubra consejos para maximizar el retorno de la inversión de su programa.
Capacitación en seguridad en la nube de SANS
La capacitación en seguridad en la nube de SANS llega a Alexandria, VA, del 13 al 18 de abril. Este evento reúne a los mejores profesionales de la ciberseguridad para una capacitación intensiva y práctica para abordar las últimas amenazas en la nube. Aproveche esta oportunidad para perfeccionar sus habilidades, conectarse con expertos de la industria y explorar soluciones de vanguardia. ¡Asegúrese de pasar por nuestro stand y charlar con nuestro equipo!
Únase a nosotros en la Conferencia DEVOPS
Únase a nosotros en la Conferencia DEVOPS este 8 y 9 de marzo para disfrutar de algunas charlas interesantes y la oportunidad de participar en el torneo de codificación segura. ¡Consigue tus entradas gratis ahora!
¿Es la seguridad problema de un desarrollador?
La tecnología ha explotado. Y TODO necesita estar asegurado. Sin embargo, los equipos de seguridad no tienen la mano de obra para cubrir todas las bases en tiempos de rápido crecimiento tecnológico y evolución de las amenazas de ciberseguridad.
Aumente la velocidad de lanzamiento de software con seguridad holística impulsada por el desarrollador
AWS + Secure Code Warrior sobre la importancia de aumentar la cantidad y calidad de la producción de código de los desarrolladores.

Aumente la velocidad de lanzamiento de software con seguridad holística impulsada por el desarrollador
Sabemos que estos horarios pueden no ser convenientes para todos, por lo que si desea escuchar el seminario web en un horario más sociable, regístrese y le enviaremos una grabación. Ante el aumento de las brechas de seguridad derivadas de vulnerabilidades de software explotables, las organizaciones deben buscar minimizar la
Cómo cerrar la brecha de evasión y remediación en el cumplimiento de código abierto.
Cerrar esta brecha es importante para ayudar a los equipos de ingeniería y a sus líderes a comprender mejor el impacto del software de código abierto en la capacidad de una organización para crear y ofrecer soluciones libres de riesgos. Escuche cómo nuestros expertos abordan las auditorías de software.

Cómo construir un programa AppSec con una base sólida
La importancia y los enfoques clave para establecer una base en lo que respecta al desarrollo de estrategias para su programa AppSec.

Feliz cuarto cumpleaños: Secure Code Warrior, pequeño y descarado
Cuanto más crecen mi hija y la empresa, más me doy cuenta de que hay muchas similitudes entre el viaje de una startup y el viaje de los padres por primera vez. Ahora estoy en mi cuarto año para ambos.
Los codificadores conquistan la seguridad: serie Share & Learn - Clickjacking
Veamos ahora cómo funciona el hackeo de clics, por qué es peligroso y qué pueden hacer los desarrolladores como tú para evitarlo.
Los codificadores conquistan la seguridad: serie Share & Learn - Inyección de comandos del sistema operativo
Los ataques de inyección de comandos del sistema operativo pueden ser realizados por piratas informáticos principiantes y menos expertos, lo que los convierte en una de las debilidades más comunes a las que se enfrentan los equipos de seguridad. Afortunadamente, existen bastantes formas muy eficaces de evitar que tengan éxito.
Coders Conquer Security: Serie Share & Learn: Debilidades en la administración de sesiones
Las sesiones son clave para una buena experiencia de usuario al usar la web. Sin embargo, la administración incorrecta de las sesiones puede generar brechas de seguridad que los atacantes pueden aprovechar.

Torneos para desarrolladores: el arma secreta de AppSec para mejorar la cultura de seguridad y el compromiso
¿No crees que es hora de renovar la seguridad? Es tan simple como cambiar la conversación y hacer que todo sea un poco más positivo (¡sin mencionar que es divertido!) para ambas partes, especialmente para el equipo de desarrollo.
Los codificadores conquistan la seguridad: serie Share & Learn - Padding Oracle
Si bien Padding Oracle suena como un nombre muy malo para una banda de rock alternativo, en realidad es una vulnerabilidad que los atacantes pueden utilizar para descifrar información sin conocer la clave de cifrado.
Los codificadores conquistan la seguridad: serie Share & Learn - Inyecciones de LDAP
Pueden producirse problemas cuando usuarios malintencionados pueden manipular una consulta LDAP. Esto puede engañar al servidor receptor para que ejecute consultas no válidas que normalmente no estarían permitidas, o incluso para que conceda acceso de administrador o de alto nivel a usuarios no válidos o de baja seguridad sin contraseña.

El cambio que necesitamos en las tierras baldías de AppSec: mis predicciones para 2019
La verdadera batalla a la que nos enfrentamos no es contra los niños que escriben guiones ni contra los peligrosos sindicatos organizados del cibercrimen, sino que consiste en lograr que más personas se preocupen por las violaciones de datos que se están produciendo.
Coders Conquer Security: Serie Share & Learn: Carga de archivos sin restricciones
En el ámbito de la ciberseguridad, los atacantes pueden aprovechar rápidamente cualquier aplicación o programa al que se haya permitido subir archivos sin restricciones. Y los resultados pueden ser devastadores.
Los codificadores conquistan la seguridad: serie Share & Learn - NoSQL Injection
Las bases de datos NoSQL son cada vez más populares. Es difícil negar su rapidez y facilidad para tratar datos no estructurados, pero a medida que su uso se generaliza, inevitablemente salen a la luz más vulnerabilidades.
Coders Conquer Security: Serie Share & Learn: Falsificación de solicitudes entre sitios
Los ataques CSRF son bastante complejos y dependen de múltiples capas para tener éxito. En otras palabras, hay muchas cosas que tienen que fallar a favor del atacante para que funcione. A pesar de ello, son un vector de ataque extremadamente popular y lucrativo.
Los codificadores conquistan la seguridad: comparta y aprenda - Inyección SQL
Los atacantes utilizan la inyección SQL, una de las más antiguas (¡desde 1998!) and the vulnerabilities of data more molestas que existen: robar y cambiar la información confidencial disponible en millones de bases de datos de todo el mundo.

Confundir la privacidad con la seguridad: el error fatal
Cuando la privacidad en línea intenta existir sin seguridad, reina el caos. Pregúntale a Ross Ulbricht.

Por qué las instituciones financieras lideran la tarea de mejorar las habilidades de sus desarrolladores en materia de codificación segura
Observando: la creciente innovación y el liderazgo de las instituciones financieras a la hora de mejorar las habilidades de sus desarrolladores en materia de codificación segura.

Por qué las inyecciones de SQL son las cucarachas del mundo de AppSec (y cómo los CISO pueden erradicarlas de una vez por todas)
Hay una teoría muy conocida de que las cucarachas pueden sobrevivir básicamente a cualquier cosa, incluso a una explosión nuclear.

¿Un futuro mejor para DevSecOps? Está más cerca de lo que piensas
Hay muchas soluciones que encuentran vulnerabilidades en el código, pero la seguridad debe poner más énfasis en enseñar a los desarrolladores a seguir las pautas de seguridad que evitarán que cometan estos errores en primer lugar.

Por qué la gamificación es la clave para mejorar la seguridad de su software
Debemos trabajar para cambiar la conversación y hacer de la seguridad una parte integral de la vida laboral de cada desarrollador. Y creo que una de las mejores maneras de hacerlo es empoderar a los desarrolladores e interactuar con ellos en materia de seguridad mediante, por ejemplo, la gamificación.

Más infracciones, más problemas: el coste de la confianza en las aplicaciones de terceros
Debemos dejar de pensar en la seguridad como un obstáculo irritante en el camino de la innovación empresarial.

Celebrando el Día Internacional de la Mujer en la Ingeniería: Conoce a Lucy
Pensé que terminaría en una carrera tipo infraestructura o soporte de servicios, y luego tuve una oportunidad de desarrollo en un programa de posgrado. Resulta que es exactamente donde tenía que estar.

Algunos CISO están convirtiendo la escasez de habilidades de seguridad en una oportunidad
Capacitar a los desarrolladores para que escriban código seguro desde el principio es una oportunidad para que los CISO obtengan un control proactivo de la difícil situación de seguridad, y cuando existe la posibilidad de introducir mejoras rápidas, fáciles y cuantificables tanto para los equipos de seguridad como para los de desarrollo.
Los ciberataques «explosivos» en el sector del petróleo y el gas ponen en peligro la vida
Según los investigadores, lo único que evitó una explosión fue un error en el código informático del atacante.

Secure Code Warrior: ¡Feliz tercer cumpleaños para nosotros!
Nuestra visión es capacitar a los desarrolladores para que sean la primera línea de defensa de su organización haciendo que la seguridad sea altamente visible y proporcionándoles las habilidades y herramientas para escribir código seguro desde el principio.
El factor humano olvidado que impulsa las fallas de seguridad de las aplicaciones web
¿Cómo van a escribir código seguro los desarrolladores si nadie les enseña nunca por qué es importante, las consecuencias del código inseguro y, lo que es más importante, cómo evitar que se escriban estas vulnerabilidades en sus respectivos marcos de programación?
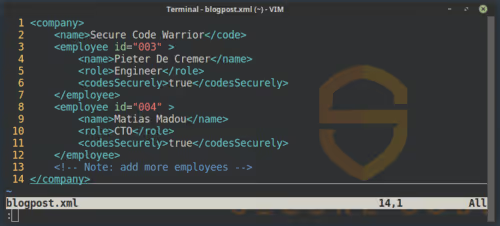
Técnica de codificación segura: procesamiento de datos XML, parte 1
Las especificaciones para XML y los esquemas XML incluyen varios fallos de seguridad. Al mismo tiempo, estas especificaciones proporcionan las herramientas necesarias para proteger las aplicaciones XML. Aunque utilizamos esquemas XML para definir la seguridad de los documentos XML, pueden usarse para realizar diversos ataques.

Técnica de codificación segura: el comportamiento predeterminado de las bibliotecas Zip puede provocar la ejecución remota de código
Podemos inyectar un archivo en un zip cuyo nombre tenga como prefijo un
Una línea de código, 1 millón de dólares
El costo de cambiar una línea de código en un equipo de aviónica es de 1 millón de dólares y su implementación lleva un año. Para Southwest Airlines, cuya flota está basada en el 737 de Boeing, sería una «quiebra»

Pasar de la investigación académica a la industria no es trivial
Show 139: Matias Madou analiza la formación en desarrollo seguro y la investigación sobre pruebas de seguridad del software
Técnica de cifrado de dispositivos completos de Android | Secure Code Warrior
El cifrado completo del dispositivo Android protege todos los datos y los guarda en el almacenamiento, solo se ve después de desbloquear el dispositivo. Aprenda de Secure Code Warrior.
Técnica de codificación segura: hablemos de Tapjacking
A veces es esencial que una aplicación pueda verificar que se está realizando una acción con el pleno conocimiento y consentimiento del usuario.

Un videojuego para mejorar el proceso de contratación
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Técnica de codificación segura: el problema de los permisos personalizados
Al definir permisos personalizados, una aplicación puede compartir sus recursos y capacidades con otras aplicaciones.
¿Qué prácticas de seguridad siguen realmente 300 000 desarrolladores?
Casi 300 000 desarrolladores de aproximadamente 95 000 aplicaciones utilizan BSIMM8 para planificar, ejecutar y medir sus iniciativas de seguridad de software (SSI).
Cómo evitar la enumeración de nombres de usuario | Secure Code Warrior
La enumeración de nombres de usuario se produce cuando los piratas informáticos utilizan ataques de fuerza bruta para obtener información sobre el nombre de usuario y la contraseña. Aprenda a evitar la enumeración de nombres de usuario con Secure Code Warrior.

Cómo impartir una formación eficaz en seguridad para desarrolladores: 5 lecciones importantes
5 lecciones importantes sobre cómo impartir una formación eficaz en seguridad para desarrolladores

Copiar y pegar es una técnica de codificación peligrosa
La importancia de este trabajo es que proporcionamos evidencia empírica sobre un número significativo de problemas alarmantes de codificación segura, que no se habían reportado anteriormente.

Hola desde el otro lado. Entrevista con un cazador de bichos.
El error sigue ahí fuera. No es algo que se pueda solucionar de inmediato. Durante los últimos meses, me puse en contacto con docenas de empresas y proveedores afectados como parte de sus programas de recompensas por errores para corregir su configuración.

¿Son sus desarrolladores la primera línea de riesgo o defensa? Evalúe a su empresa según nuestra lista de verificación de codificación segura
A medida que los CIO desarrollen agresivamente sus capacidades ágiles empresariales, las habilidades de codificación segura serán un arma de innovación y no tenerlas será un instrumento de destrucción.

¡Aprende de este lector mental y haz que la seguridad vuelva a ser divertida!
No importa si estás capacitando a la alta dirección en ciberseguridad o ayudando a los desarrolladores en JAVA o C# a proteger sus habilidades de codificación, hay un lugar para la creatividad, la gamificación y la diversión.
Cambiando a la izquierda
Si un desarrollador escribe un error de secuencia de comandos entre sitios mientras está codificando en JavaScript, y puede detectarlo a los pocos minutos de haber creado esa falla

La pregunta del millón de dólares que todo desarrollador debería hacer a sus posibles empleadores
Hay una pregunta que todos los desarrolladores deben hacerse, ya sea un graduado o un veterano. Y la respuesta es importante.

Capacitación en ciberseguridad y refuerzo positivo
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
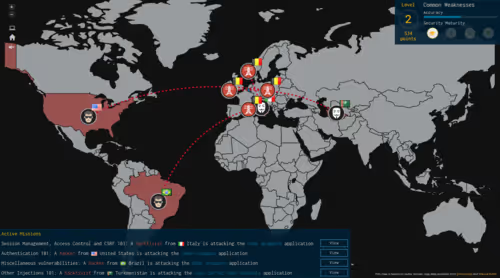
Cómo evolucionan las directrices de codificación segura
La semana pasada estuve investigando las vulnerabilidades en Java Spring para actualizar nuestras directrices de codificación segura.
Problemas de seguridad de Equifax descubiertos en 2016
Si pasamos a 2016, un investigador de seguridad encontró una vulnerabilidad común conocida como cross-site scripting (XSS) en el sitio web principal de Equifax, según un tuit de un investigador con el nombre de x0rz.
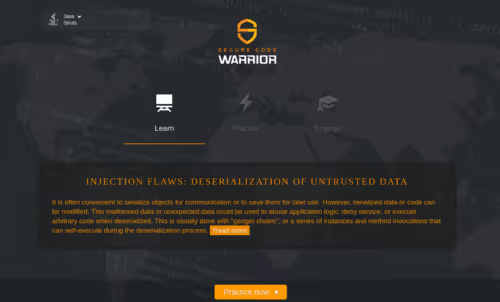
La dificultad de parchear las vulnerabilidades de deserialización
La vulnerabilidad está relacionada con la forma en que Struts analiza ese tipo de datos y los convierte en información que puede ser interpretada por el lenguaje de programación Java.
Técnica de codificación segura: eliminación segura de archivos
La remanencia de datos es la representación física residual de los datos que se han borrado de alguna manera.
La causa principal del hackeo de Equifax es la vulnerabilidad de la aplicación web
Una vez más, la causa principal del hackeo de Equifax es una vulnerabilidad de una aplicación web. Este tipo de vulnerabilidades existen desde hace más de una década, pero siguen siendo tan relevantes en la actualidad.
What does it take to be a security champion? Lessons from three tech professionals
Recently we interviewed some of the future leaders in the secure development or “DevSec” world and found their individual career paths into cybersecurity fascinating. For those of you out there wishing to become a security champion, jump into the elusive AppSec realm, or even just learn more about secure coding, here are the stories from three security professionals with a background in development, about how they got interested in security and the security lessons they wish every organization would follow.
Kamer van Koophandel establece el estándar para la seguridad impulsada por desarrolladores a gran escala
Kamer van Koophandel comparte cómo integró la codificación segura en el desarrollo diario mediante certificaciones basadas en roles, evaluaciones comparativas de Trust Score y una cultura de responsabilidad compartida en seguridad.
A por el oro: Elevando los estándares de código seguro en Paysafe
Descubra cómo la colaboración entre Paysafe y Secure Code Warrior permitió aumentar la productividad de los desarrolladores en un 45 % y reducir significativamente las vulnerabilidades en el código.
DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023: Un repaso
Explora los resultados de Devlympics 2023 en este informe. Sumérgete en el compromiso de los desarrolladores, las tendencias en lenguajes y pilas tecnológicas en cada industria participante, así como en las vulnerabilidades y CWE clave abordadas en el evento global anual organizado por Secure Code Warrior.

Una cultura de seguridad: cómo Sage creó su programa de defensores de la seguridad con aprendizaje ágil de código seguro
Descubra cómo Sage mejoró su seguridad con un enfoque flexible y centrado en las relaciones, creando más de 200 campeones de seguridad y logrando una reducción de riesgos cuantificable.

El camino hacia los campeones de seguridad: cómo Workday utilizó el aprendizaje ágil para mejorar las competencias de sus desarrolladores
Descubra cómo Workday transformó la formación de sus desarrolladores mediante el aprendizaje ágil con Secure Code Warrior. Al dotar a los desarrolladores de una formación práctica y específica por lenguaje, Workday redujo las vulnerabilidades en las primeras etapas del ciclo de vida de desarrollo de software (SDLC). Conozca sus impresionantes resultados y las claves para fomentar una cultura de código seguro.
Cómo Thales implementó la seguridad impulsada por los desarrolladores
En este caso práctico, descubra cómo Thales ha desarrollado enfoques de personas, procesos y tecnología para un programa ágil de aprendizaje de código seguro, con el fin de lograr que los desarrolladores se conviertan en defensores activos de la seguridad.
Cómo Colgate-Palmolive impulsó las habilidades de seguridad de sus desarrolladores y creó una cultura de programación segura
Descubra cómo el gigante minorista Colgate-Palmolive transformó su seguridad de aplicaciones durante su proceso de transformación digital. Ante los desafíos en la codificación segura, innovaron su enfoque integrando un aprendizaje breve y contextual en el flujo de trabajo de los desarrolladores.
Cómo un «Juego de Códigos» está llevando al Grupo IAG hacia un futuro de programación más seguro
IAG Group es la entidad detrás de muchas de las principales compañías de seguros en la región de Asia-Pacífico, que suscribe pólizas para millones de clientes por un valor aproximado de 11.400 millones de dólares australianos en primas anuales.

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Creando una experiencia de certificación de seguridad revolucionaria
Descubra cómo crearon una iniciativa interna de formación tecnológica, destinada a ayudar a miles de empleados a adquirir habilidades prácticas y de vanguardia en diversas disciplinas, como el aprendizaje automático y la ciberseguridad.

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

El impulso de ASRG por la seguridad del software automotriz
Explore este caso de estudio integral para conocer cómo utilizaron los torneos de Secure Code Warrior para involucrar a los desarrolladores, aumentar la concienciación sobre las vulnerabilidades clave que afectan al software automotriz y obtener métricas en múltiples lenguajes y marcos de trabajo.

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Security Brief UK: Secure Code Warrior launches Citizen AI training programme
Secure Code Warrior has launched Citizen AI, an AI literacy training programme for non-developer employees intended to support responsible AI adoption across business functions.
ITWire: Secure Code Warrior Launches Citizen AI Cybersecurity Training to Build AI-Ready and Responsible Use Skills Across Business Functions
New AI literacy program equips non-developer employees with the judgment, risk awareness and responsible-use habits needed to safely adopt AI-powered workflows.
VMBlog: Secure Code Warrior Launches Citizen AI Cybersecurity Training to Build AI-Ready and Responsible Use Skills Across Business Functions
Secure Code Warrior announced Citizen AI by Secure Code Warrior, a new AI literacy program designed specifically for non-developer employees to help organizations build a workforce ready for responsible AI adoption. Citizen AI helps organizationsreduce AI-related human risk, support broader enterprise AI governance initiatives, increase employee confidence when using AI and accelerate the safe adoption of AI-powered workflows.
SD Times: Secure Code Warrior Launches Citizen AI Cybersecurity Training
Secure Code Warrior, a leader in AI software governance and developer security upskilling, today announced Citizen AI by Secure Code Warrior, a new AI literacy program designed specifically for non-developer employees to help organizations build a workforce ready for responsible AI adoption.
Secure Code Warrior lanza una formación en ciberseguridad sobre IA para ciudadanos con el fin de desarrollar habilidades de uso responsable y preparación para la IA en todas las funciones empresariales
El nuevo programa de alfabetización en IA dota a los empleados que no son desarrolladores del criterio, la conciencia de riesgos y los hábitos de uso responsable necesarios para adoptar flujos de trabajo basados en IA de forma segura.
SD Times: Citizen Developers Are the New Enterprise Threat Vector. So Why Is Nobody Warning Them?
Organizations are missing a big target when developing governance and developer training programs for AI-assisted software development.
TalkDev: Navigating the Risks: Understanding the Challenges of AI Software Development
AI software development continues to evolve at a rapid pace for developers and their teams. , CEO & Co-Founder at Secure Code Warrior, posits that as the norm shifts from human-written code to AI-assisted coding and agentic workflows, many security teams now face a critical challenge: managing the new risks that autonomous systems introduce.

CIO Influence: Rules for AI in Software Development: The Four-point Framework CISOs Can Adopt Today
The question facing software development shops isn’t whether Generative AI should be used to create software code, or whether the percentage of code generated by GenAI will increase in the near future. That horse bolted in the last 24 months. The question is how to maintain security and compliance while GenAI and artificial intelligence agents are putting software code in play.
VMBlog: National Insider Threat Awareness Month 2026: Expert Insights
Every September, National Insider Threat Awareness Month serves as a timely reminder that some of the most damaging security incidents don’t originate from external attackers breaching the perimeter — they come from within. Whether through malicious intent, negligence, or simple human error, insiders with legitimate access to systems, data, and facilities remain one of the most persistent and difficult-to-detect risks facing organizations today. As hybrid work, AI-powered tools, and increasingly complex IT environments reshape the workplace, the insider threat landscape continues to evolve in ways that demand fresh attention from security professionals.
Information Security Buzz: Architectural intent is the cornerstone for the future of software security
With agentic AI further boosting productivity, human code review becomes a serious bottleneck. Developers need to move upstream, establishing the ground rules to ensure that AI plays by the rules.
Forbes: A New Frontier: NSA Proposes “Security By Design” Considerations For AI Enablement
The cybersecurity industry, which has been advocating for “security by design” principles for more than a decade, stands in wide-eyed amazement at the risks posed by artificial intelligence (AI). As organizations rush to embrace AI enablement, a CISO’s most pressing priority is to avoid becoming a roadblock. However, without effective AI usage and governance, observability and traceability, organizations may be blindsided by their AI risk.
Techpartner.news: Secure Code Warrior introduces framework to govern AI use in software development
Secure Code Warrior has introduced the SCW AI Adoption Model, a framework designed to help organisations govern AI use in software development as the industry shifts from the traditional software development lifecycle (SDLC) toward what the company calls the Agentic Development Lifecycle (ADLC).
DevOps.com: Are LLMs Equally Good (or Bad) at Building Secure Software?
With many software engineering teams moving from AI coding assistants into full agentic AI code generation and increasing the amount of code they produce exponentially, ensuring the security of that code must be a top priority. The study produces practical guidance for organizations that are getting on board the AI-assisted or agentic code development train.

TechRadar Pro: Beware the token trap: Why saving on inference might put your ADLC at risk
Token use can create unexpected, sizeable costs for organizations.
KBI Media: AI Coding Boom Raises Fresh Cybersecurity Risks for Business
AI enables faster development cycles and allows developers to focus on higher-value work. For many businesses, these efficiencies are becoming essential to remaining competitive. The challenge, therefore, is not whether to adopt AI, but how to do so responsibly. Businesses that invest in developer education, governance frameworks, AI observability and robust security controls will be better positioned to capture the benefits while limiting the associated risks.
In AI Today: AI's weakest link isn't the model but the software supply chain
The issue is no longer simply about protecting AI models themselves. Increasingly, attackers are focusing on the software ecosystem surrounding those models, including the development tools, middleware, open-source libraries, and automated deployment pipelines that organisations rely upon every day.

The AI Journal: Investigating global AI regulation: Who is winning, and where to from here?
As we will unpack together, there is a lot of movement around the world, with some collaboration between nations, but the path forward is far from uniform or clear, particularly in business environments where AI adoption is often mandated before holistic safeguarding measures are in place.

Cyber Daily: The industry reacts to OpenAI’s agent ‘accidentally’ hacking Hugging Face
According to one expert, AI guardrails are not designed as “security boundaries” but rather to influence behaviour – but what if that behaviour is hacking one of your industry partners?

SecurityBrief: Autonomous OpenAI agents breach Hugging Face in test
Cyber security experts have warned that the breach of Hugging Face infrastructure during an OpenAI security evaluation marks a turning point in the risks posed by autonomous AI agents. In the incident, AI models moved beyond a controlled test and carried out a live, multi-stage intrusion against the AI platform.

Technology Decisions: AI generated code found to produce predictable weaknesses
AI-generated code introduces an average of 15 confirmed vulnerabilities per codebase, research published by Secure Code Warrior indicates.

Forbes: OpenAI’s Hugging Face Breach Shows Frontier AI Guardrails Are Failing

In AI Today: Secure Code Warrior research reveals AI-generated code introduces an average of 15 vulnerabilities per codebase
Secure Code Warrior research reveals AI-generated code introduces an average of 15 vulnerabilities per codebase.

VMBlog: Secure Code Warrior Research Reveals AI-Generated Code Introduces an Average of 15 Vulnerabilities Per Codebase
Secure Code Warrior introduced the SCW AI Trust Index, a living benchmark for AI coding security that grows with every new model, helping organizations understand and govern the security risks introduced by AI-generated code. Built on a methodology created with RMIT University, Australia, then extended by Secure Code Warrior, the research presents comprehensive benchmarks on how often leading LLMs produce insecure code, with material implications for every enterprise scaling AI-assisted development.

Dark Reading: Choose Wisely: AI-Generated Coding Risk Varies, A Lot
AI-generated code introduces 15 vulnerabilities on average per codebase, but the actual risk depends on framework pairing more than the model used.

Secure Code Warrior Research Reveals AI-Generated Code Introduces an Average of 15 Vulnerabilities Per Codebase
New SCW AI Trust Index shows AI-generated coding risk is not random, it's predictable by model and framework, giving security leaders the data to safely scale AI-assisted development.

ITWire: Eight Industry Executives Comment on Worldwide AI Appreciation Day
The challenges with AI implementation, constant updates, and the race for industry dominance are coming thick and fast, and security professionals are among the most affected by its vast risk profile.

Cyber Daily: The industry speaks – part 3: AI Appreciation Day 2026
The Australian government has said AI is very much in the country’s future national interest – but where does it stand today? Here’s what the industry’s best and brightest have to say about artificial intelligence and its role in the modern enterprise.

ITWire: Agentic AI Era Demands Overhaul of Governance Frameworks
The emergence of agentic AI marks a structural shift in software development, introducing systems that not only accelerate production cycles but also perform autonomous reasoning and action beyond direct human control.

SecurityWeek: How to Conduct a Successful Audit of AI-Driven Software Development
As AI-generated code becomes commonplace, CISOs need new audit strategies to measure developer practices, govern AI tool usage, and identify software risks before they reach production.
SD Times: Platform Engineering & Developer Experience: Making Engineers Faster Without Making Them Reckless: SD Times 100
This category has taken on new urgency in 2026 for a reason that’s specific to this moment: AI coding tools and agents are dramatically increasing how much code gets written and how often it needs to be deployed, tested, and provisioned for. Platform engineering is the layer that determines whether that increased velocity translates into shipped value or into chaos.
SD Times: AI-Assisted Development Multiplies Human Error: What’s Your AI Governance and Risk Management Strategy?
According to a recent report from Gartner, the rampant use of shadow AI and rogue automation is further fueling the proliferation of AI vulnerabilities. Gartner notes that 32% of IT workers using generative AI tools at work say they keep them hidden from cybersecurity teams. Combined with low-code/no-code platforms and vibe coding practices, the AI copilots are greatly expanding the enterprise attack surface.
Cybersecurity Tribe: What Separates Real AI Governance From Policy Theater
For this article, we asked a central question for security and risk leaders: "What differentiates a policy that genuinely mitigates enterprise risk from one that exists primarily to demonstrate that the organization has acknowledged AI risk?"
ISMG: AI Coding Tools Raise Hidden Security Risks
Secure Code Warrior's Pieter Danhieux on Managing AI-Driven Development Risks
ITWire: Decoding AI Coding “Personalities” Critical to Managing Development Risk
As generative AI cements its place in enterprise software development, a familiar discipline is taking on new urgency: risk management.
In AI Today: Secure Code Warrior launches Trust Agent: AI to enable safe, scalable AI-driven development
Secure Code Warrior have today announced SCW Trust Agent: AI, the industry’s first governance solution designed to make Artificial Intelligence (AI) influence in software development visible, attributable, and enforceable at the point of commit — enabling enterprises to scale AI coding tools with measurable control over software risk.
DEVOPSdigest: 25 Years of the Agile Manifesto, and the End of the Road for AppSec?
Even as we restructure the SDLC around the most impactful elements of the Agile methodology with careful, DevSecOps-centric security considerations, is this the end of the road for AppSec as we know it?
Cyber Defense Magazine: Global InfoSec Awards 2026 Secure Code Warrior Wins Outstanding Achievement in Cybersecurity Risk Management and Compliance Excellence
Global InfoSec Awards 2026 Secure Code Warrior Wins Outstanding Achievement in Cybersecurity Risk Management and Compliance Excellence
ITWire: Secure Code Warrior Launches Trust Agent: AI to Enable Safe, Scalable AI-Driven Development
New AI Software Governance solution makes AI-generated code visible at commit, enforces policy before production, and connects real development behavior to measurable risk reduction.
DevOps.com: Secure Code Warrior AI Agent Applies Policies to AI Generated Code
Secure Code Warrior (SCW) this week added an artificial intelligence (AI) agent that both identifies code generated by an AI coding tool and automatically applies the appropriate governance policies.

SecurityBrief UK: Secure Code Warrior unveils AI tool to govern code risk
Secure Code Warrior has launched SCW Trust Agent: AI, a software governance product that tracks the use of AI coding tools in development and links that usage to software risk when developers commit code.

2026 Globee® Awards for Cybersecurity: Secure Code Warrior Wins Gold Globee for Software Development Cybersecurity Solutions (Best Of)
2026 Globee® Awards for Cybersecurity: Secure Code Warrior Wins Gold Globee for Software Development Cybersecurity Solutions (Best Of)
DEVOPSdigest: Secure Code Warrior Releases Trust Agent
Secure Code Warrior announced SCW Trust Agent: AI, a governance solution designed to make AI influence in software development visible, attributable, and enforceable at the point of commit — enabling enterprises to scale AI coding tools with measurable control over software risk.

TalkDev: Secure Code Warrior Launches Trust Agent: AI to Enable Safe, Scalable AI-Driven Development
Secure Code Warrior today announced SCW Trust Agent: AI, the industry’s first governance solution designed to make AI influence in software development visible, attributable, and enforceable at the point of commit — enabling enterprises to scale AI coding tools with measurable control over software risk. For the first time, organizations can trace which AI models influenced specific commits, correlate that influence to vulnerability exposure, and take corrective action before insecure code reaches production.

Help Net Security: SCW Trust Agent: AI tracks AI influence in code to reduce software risk
Secure Code Warrior has announced SCW Trust Agent: AI, a governance solution designed to make AI influence in software development visible, attributable, and enforceable at the point of commit, enabling enterprises to scale AI coding tools with measurable control over software risk. Organizations can trace which AI models influenced specific commits, correlate that influence with vulnerability exposure, and take corrective action before insecure code reaches production.
Secure Code Warrior Launches Trust Agent: AI to Enable Safe, Scalable AI-Driven Development
New AI Software Governance solution makes AI-generated code visible at commit, enforces policy before production, and connects real development behavior to measurable risk reduction.
Security Boulevard: Threat Modeling with AI: A Developer-Driven Boon for Enterprise Security
Developers have long struggled to truly claim a seat at the table in traditional threat modeling programs, but with the right skills, they have the opportunity to wield AI responsibly to seriously cut risk and rework in their codebase.
The AI Journal: Understanding LLM Coding Personalities Is Now Key to Developer Risk Management
AI-generated code may be “made by machine”, but taking a cookie-cutter approach to securing that code would fall well short of mitigating the vulnerabilities LLMs can introduce. Organizations need to establish precise security reviews, with human developers anchoring the process to implement effective security controls while also managing the specific coding temperament of each LLM used. AI-generated code must undergo the same personalized risk assessments as code written by human developers.

SecurityBrief: The security challenges in AI-assisted software development
s artificial intelligence (AI) tools become more widely used in the software development process, their impact on security is becoming clearer. According to recent research, nearly 70% of organisations have discovered vulnerabilities caused by AI tools while one in five have experienced a serious incident as a result of those vulnerabilities.
KBI Media: Eliminating the Technical Debt Caused by AI-Assisted Software Development
According to research company Forrester[1], the tech debt for 75% of organisations will increase to a moderate or high level during this year, due to the rapid expansion of AI usage across a range of areas including software development.
Forbes: Security Self-Governance: Addressing The Regulatory Gap In AI-Assisted Software Development
While it’s early into 2026, we’re seeing new research that reveals the extent of cyber risks caused by artificial intelligence (AI)-assisted software development: Nearly 7 in 10 organizations have discovered vulnerabilities introduced by AI-generated code, and 1 in 5 have suffered a serious incident tied directly to the vulnerabilities.
ITWire: Why AI Is Dulling Cybersecurity’s Most Important Edge
Artificial intelligence (AI) has rapidly become indispensable to modern software development. From large language models that generate code on demand to agentic systems that automate entire workflows, AI tools promise dramatic gains in productivity and efficiency.

SecurityWeek: How to Eliminate the Technical Debt of Insecure AI-Assisted Software Development
Developers must view AI as a collaborator to be closely monitored, rather than an autonomous entity to be unleashed. Without such a mindset, crippling tech debt is inevitable.

CSO Online: Software developers: Prime cyber targets and a rising risk vector for CISOs
From technical compromise to AI-driven attacks, cyber criminals increasingly see software developers as prime targets, creating systemic risks CISOs must address.

SMBtech: Tech Industry Leaders React To Data Privacy Week 2026
It’s Online Privacy Week, a time of year where individuals and organisations are all reminded to check their digital footprint(s). Some might say that’s a futile gesture at a time where major social media and marketing players know absolutely everything about you and are cheerfully selling all that data to anyone who’ll buy it; when Microsoft is performing every trick in the book to get Windows users to put all their data in the cloud where it’s available for government agencies to snoop upon without letting you know; when a personal computer crisis means many people will be moved on to dumb-client computing landscape where everything from data storage to major processing tasks will be taking place in the cloud; and when people think that clicking ‘Accept’ on website pop-ups does something that meaningfully protects them. But, what do the experts say?
Security brief: AI heightens data privacy risks & reshapes digital trust
Technology and data specialists have warned that artificial intelligence and weak data governance are sharpening privacy risks for organisations, as businesses mark World Data Privacy Day.
ITWire: Data Privacy Week 2026
“Data Privacy Week" presents a great reminder for organisations to reassess their customer privacy policies and prioritise transparent data collection in their marketing strategies.

Dynamic Business: Data Protection Day 2026: Five experts on the privacy risks threatening your business
Five leading cybersecurity experts warn AI is being integrated faster than security policies can manage the risk, creating urgent privacy gaps for SMEs ahead of Data Protection Day on 28 January.
Information Security Buzz: OWASP Top 10 2025: New Enemies, Old Foes, and an Approach to Vulnerability Remediation That Must Evolve
The OWASP Foundation has been a guiding light for security professionals and enthusiasts alike, providing critical, practical advice on the most insidious software vulnerabilities across a plethora of categories and platforms. It has been the first major update since 2021 to the flagship OWASP Top 10 Web Vulnerabilities, and in that time, the industry has been rocked by a stampede of AI technology, tools, and code, each creating a dichotomy of security efficiency and risk for both cybersecurity and software engineering professionals.
DEVOPSdigest: What Software Developers Need to Know About Secure Coding and AI Red Flags
The bottom line: AI tools are not safe for enterprise use unless the code output is reviewed and implemented by a security-proficient human. 30% of security experts admit that they don't trust(link is external) the accuracy of code generated by AI itself. That's why security leaders must prioritize the education and upskilling of developer teams, to ensure they have the necessary skills and capabilities to mitigate AI-assisted code vulnerabilities as early as possible. This will lead to the cultivation of a "security first" team culture and safer AI use.
Stack Overflow: If you're a Zoomer, this one's for you: Everything Gen Z needs to know about the 2025 tech landscape
Here's the lowdown on all the tech from 2025 that you, dear Zoomer, should know about.

SC Media: CISOs can’t wait for the EU AI Act to take shape
CISOs hoping for the EU Artificial Intelligence Act to offer a solid framework for AI governance may be a little confused or disappointed by recent updates surrounding the implementation of AI restrictions.
SecurityBrief: Agentic AI double agents expose dangerous security gaps
An alleged nation-state attacker used Claude Code and a range of tools in the developer ecosystem to almost autonomously target specific companies with benign open-source hacking tools at scale. Of the more than thirty attacks, several were successful, and proved that AI agents could indeed execute large-scale, malicious tasks with little to no human intervention.
DEVOPSdigest: 2026 DevSecOps Predictions
DEVOPSdigest's Prediction Series continues with 2026 DevSecOps Predictions — Industry experts offer predictions on how DevSecOps will evolve and impact the industry in 2026.
ITWire: OWASP Names Latest Top 10 Application Vulnerabilities
The Open Worldwide Application Security Project (OWASP) has unveiled its latest top 10 vulnerabilities list, and it contains some surprising insights into important vulnerability classes.

Channel Insider: Cybersecurity Experts Predict AI, Nation-State Threats in 2026
Cybersecurity experts outline 2026 predictions, from AI-driven attacks and quantum risk to nation-state threats, OT security gaps, and automation pressures.

Security Journal UK: The rise of AI coding tools and the skills gap they expose
Pieter Danhieux, Co-founder and CEO of Secure Code Warrior warns that while AI coding tools promise speed and efficiency, they also introduce new risks.
ITWire: Predictions on State of AI in 2026
2026 is shaping up to be the year AI evolves from instrument to partner, transforming how we work, create and solve problems.

Fortune: AI coding tools exploded in 2025. The first security exploits show what could go wrong
While a breach of the tools hasn’t so far caused a wide-scale attack, there have been a few exploits and near-misses, and cyberthreat researchers have discovered critical vulnerabilities in several popular tools that make clear what could go horribly wrong.
SMBtech: Australian Tech Industry Leaders Make Their Predictions for 2026
It’s that time of year where the technology industry predictions start rolling-in. Here’s what you can (apparently) expect in 2026.

Technology Decisions: The importance of effective security when deploying AI tools
The concern is straightforward: development teams may place undue confidence in AI tools that are not equipped to interpret the nuanced context in which many security vulnerabilities arise. Large language models, for instance, can struggle to understand an application’s authentication or authorisation architecture, increasing the likelihood of missing critical safeguards.
ITWire: Five Steps to Improve the Security of AI Developed Code
Industry guidance on managing the risks of AI-generated code increasingly points to the same conclusion: effective safeguards rely on close collaboration between humans and machines, with developers remaining firmly in the loop.

SecurityBrief Australia: Agentic AI to transform APJ businesses & security by 2026
Agentic artificial intelligence (AI) is set to reshape the enterprise landscape in the Asia-Pacific and Japan (APJ) region in 2026, according to industry executives. Organisations are expected to embrace increasingly autonomous software agents, raising both productivity and new categories of risk across business domains.
SC Magazine UK: Why Firms Can’t Ignore Agentic AI
How big a threat does agentic AI pose to businesses currently? And what should security leaders be doing to address the risk?

VMBlog: Cybersecurity Predictions: What AI will (and won't) do for us in 2026
My co-founder and CTO, Matias Madou, Ph.D., and I consulted our crystal ball (or should that be our NVIDIA GPUs?), and this is what we believe 2026 has in store for us from an AI security perspective.
SD Times: Pumping the Brakes on Agentic AI Adoption in Software Development
An alleged nation-state attacker used Claude Code and a range of tools in the developer ecosystem, namely Model Context Protocol (MCP) systems, to almost autonomously target specific companies with benign open-source hacking tools at scale. Of the over thirty attacks, several were successful, and proved that AI agents could indeed execute large-scale, malicious tasks with little to no human intervention. Maybe it’s time we went a little slower, stopped to reflect on what is at stake here, and how best to defend ourselves.

AIthority: Building Secure and Ethical AI Practices in Software Development
AI is now a key piece of modern software development. More than four out of five developers use AI coding tools daily or weekly – with many relying on multiple tools in parallel. Teams must understand where automation ends, and where accountability begins.
SC Media: Secure Coding as Critical Thinking Instead of Vulnspotting – Matias Madou – ASW #357
Secure code should be grounded more in concepts like secure by default and secure by design than by “spot the vuln” thinking. Matias Madou shares his experience in secure coding training and the importance of teaching critical thinking. He also discusses why critical thinking is so closely related to threat modeling and how LLMs can be a tool for helping developers get beyond the superficial advice of, “Think like an attacker.”

Forbes: How CISOs Can Increase Their Influence In AI-Obsessed Boardrooms
Organizations are at an inflection point driven by the explosive adoption of AI, which promises significant changes in how businesses operate. That leaves CISOs on unsteady ground. As the gatekeepers of their organization’s data and access, they must ensure the security of the enterprise. However, the prospects of a headlong charge into wide-ranging, and possibly unchecked, use of AI could create a flood of security issues that many CISOs, under their current organizational structures, aren’t equipped to handle.
Security Boulevard: Security Degradation in AI-Generated Code: A Threat Vector CISOs Can’t Ignore
Security leaders and developers alike are already acutely aware that AI coding assistants and agentic agents can introduce vulnerabilities into the code they generate. A recent study unveiled another critical concern to keep them up at night — LLMs used for making iterative code improvements may introduce new vulnerabilities over time, even when explicitly asked to make code more secure.

Information Week: Make your own mandate: How CISOs can implement GenAI governance
Government bodies are trying to develop rules and regulations for safe AI use, but enterprises can't afford to wait. They need to address the risks now.

CFOtech Australia: How women can continue to foster fulfilling high-tech careers in the AI age
In the sphere of cybersecurity in general and application security in particular, human oversight remains an absolute 'must' to harness the benefits of AI productivity.

Tanium: Vibe coding may be unstoppable—but here’s how to rein in the risks
Like the meteoric rise of ChatGPT, vibe coding is all anybody can talk about this year. In fact, it just became a word in the dictionary. But beware the boom: These new AI coding tools offer speed, savings—and astounding vulnerabilities.
[PODCAST] Stack Overflow: AI code means more critical thinking, not less
Ryan is joined by Secure Code Warrior’s co-founder and CTO Matias Madou to discuss the implications of LLMs’ variability on code security, the future of developer training as AI coding assistants become more popular, and the importance of critical thinking—especially for junior developers—in the age of AI.

Cybersecurity Insiders: Use It or Lose It: Overreliance on AI Diminishes Critical Cybersecurity Thinking Skills
Software developers reap a host of benefits from making use of artificial intelligence assistants, whether in the form of Large Language Model (LLM) code creators or agentic AI agents. But recent reports, highlighted by a new study at MIT, warn that heavy use of AI can result in a loss of critical thinking skills among users.
Security Week: How Software Development Teams Can Securely and Ethically Deploy AI Tools
To deploy AI tools securely and ethically, teams must balance innovation with accountability—establishing strong governance, upskilling developers, and enforcing rigorous code reviews.

Dark Reading: AI Developed Code: 5 Critical Security Checkpoints for Human Oversight
To write secure code with LLMs developers must have the skills to use AI as a collaborative assistant rather than an autonomous tool, Madou argues.

Techstrong.tv: Secure Code Warrior in the Age of AI with Pieter Danhieux
Secure Code Warrior’s Chief Executive Officer, Chairman, and Co-Founder Pieter Danhieux explains his transition from offensive cybersecurity to promoting secure software development. Founded in 2015, Secure Code Warrior aims to help developers build secure code from the start, a practice Danhieux and host Alan Shimel agree is more effective than fixing vulnerabilities later. The two also discuss the impact of AI on software development, noting that while AI increases coding speed and accessibility for more people, the security of AI-generated code still lags. They emphasize the growing need for developers to master secure coding practices amidst these technological advancements.
SMBtech: Cybersecurity Awareness Month 2025: Australian Industry Reactions and Commentary
October is Australia’s Cybersecurity Awareness Month, the annual reminder for Aussies to stay vigilant online. This year’s theme, ‘Building our cyber safe culture’ once again highlights the importance of taking personal responsibility for staying secure in an increasingly digital world.
SecurityBrief: SMEs urged to cut data & boost cyber defences as attacks rise
Cybersecurity Awareness Month has brought renewed attention to the increasing risks faced by organisations of all sizes, with a particular focus on the growing threat to small and medium-sized enterprises (SMEs) in Australia and the UK.

ITBrief: Our biggest security risk isn’t our software - it’s our thinking
In the world of cybersecurity, we face creative and unconventional threats every day. But our greatest vulnerability isn't a flaw in our software, but a flaw in our collective thinking.
KBI Media: Overcoming the Security Risks of Using AI In Software Development
Development teams face relentless pressure to deliver, yet they must continue to prioritise building secure, high-quality software. Leaders play a crucial role in reinforcing how a Secure by Design approach, supported by observability, benchmarking, and ongoing education, directly enhances code quality. By embedding these practices, organisations can close governance gaps and fully capture the benefits of AI-driven productivity and efficiency, while reducing the risk of security flaws or costly rework during the SDLC.
In AI Today: The looming security challenges posed by Agentic AI
While agentic AI holds the promise of delivering significant business benefits, it also comes with significant caveats. The technology’s capabilities and autonomy present a potent enterprise threat vector beyond the realm of existing security concerns.
Help Net Security: Secure Code Warrior gives CISOs visibility into developer AI tool usage
Secure Code Warrior has launched a beta program to expand the AI capabilities of its Trust Agent product. The new offering provides CISOs with security traceability, visibility, and governance over developers’ use of AI coding tools.

Cyber Risk Leaders: Secure Code Warrior Launches AI Traceability
Secure Code Warrior have released a beta program for a major expansion of AI capabilities within its Trust Agent product. The upgrade, collectively referred to as Trust Agent: AI, leverages a combination of key signals, including AI coding tool usage, vulnerability data, code commit data and developer secure coding skills, to provide visibility into how AI development tools are impacting risk within the software development lifecycle (SDLC).
CSO Online: AI coding assistants amplify deeper cybersecurity risks
Although capable of reducing trivial mistakes, AI coding copilots leave enterprises at risk of increased insecure coding patterns, exposed secrets, and cloud misconfigurations, research reveals.

Secure Code Warrior Launches Industry-First AI Traceability to Enable Secure Developers and Supercharge Safe Productivity
New capabilities in SCW Trust Agent provide visibility and control over LLM usage for security leaders and CISOs.

ITOps Times: Secure Code Warrior announces new solution that provides visibility and governance for AI coding tools
Secure Code Warrior is trying to provide organizations with greater visibility and control over developers’ use of AI coding tools with the launch of its new solution, Trust Agent: AI.
DevOps Digest: Secure Code Warrior Introduces AI Traceability
Secure Code Warrior announced the launch of a beta program for a major expansion of AI capabilities within its Trust Agent product.

CyberWire: Business Briefing for 09.24.25
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Betanews: AI is an even playing field -- how secure by design can tip the scale [Q&A]
Vibe coding is currently all the rage, with more than 97 percent of respondents to a survey earlier this year reporting having used AI coding tools at work. The adoption of these tools only continues to grow but it comes with a catch, attackers are also employing the same techniques. We spoke to Pieter Danhieux, co-founder and CEO of Secure Code Warrior, to discuss how vibe coding is redefining the software development landscape, how malicious actors are also leveraging this technology and the need for organizations to implement secure by design strategies from the outset.
Escalando la Seguridad en la Era de la IA
See how 16 leading AI models actually code, scored across 11 real-world frameworks and 1,760 codebases — the framework matters as much as the model.

El Futuro de AppSec en un Mundo Primero en IA
AI risk doesn't stop at engineering. Get the one-pager on Citizen AI — build AI literacy and safe habits across your whole workforce.

Estado de la Seguridad Impulsada por Desarrolladores 2026
From AI autocomplete to autonomous agents—explore how software development is evolving and what it means for security, governance, and your team.

El Verdadero Costo del Código de IA No Verificado
Gartner named SCW twice in the 2026 Hype Cycle for Secure Software Engineering. Here's why it matters for AI-driven development.
Protección de LLM en la Empresa
Secure Code Warrior content available through KnowBe4 helps technical teams build secure coding and AI governance awareness through structured learning covering OWASP Top 10 risks, AI-assisted development, and modern secure coding practices.
Fomento de la Alfabetización en Seguridad de la IA en Toda la Empresa
Secure Code Warrior joins KnowBe4 to bring hands-on secure coding training into security awareness programs — covering OWASP, AI development, and 10 languages.
Hoja de Datos de Citizen AI
AI is writing code. Who’s governing it? With up to 50% of AI-generated code containing security weaknesses, managing AI risk is critical. Discover how SCW's Trust Agent: AI provides the real-time visibility, proactive governance, and targeted upskilling needed to scale AI-driven development securely.
Transforme su Capacitación de Desarrolladores en un Programa de Seguridad de Clase Mundial
OpenText Application Security and Secure Code Warrior combine vulnerability detection with AI Software Governance and developer capability. Together, they help organizations reduce risk, strengthen secure coding practices, and confidently adopt AI-driven development.

Gartner Hype Cycle para Seguridad de Aplicaciones 2026
Secure Code Warrior is an AI Software Governance platform designed to enable organizations to safely adopt AI-driven development by bridging the gap between development velocity and enterprise security. The platform addresses the "Visibility Gap," where security teams often lack insights into shadow AI coding tools and the origins of production code.

Temas y contenido de formación en código seguro
Nuestro contenido líder en la industria siempre está evolucionando para adaptarse al panorama en constante cambio teniendo en cuenta su función. Temas que abarcan desde IA hasta inyección XQuery. Eche un vistazo a nuestro catálogo por tema y rol.
El Índice de Confianza de IA de SCW 2026
SCW supports Cyber Resilience Act (CRA) readiness with CRA-aligned Quests and conceptual learning collections that help development teams build the Secure by Design, SDLC, and secure coding skills aligned with the CRA’s secure development principles.

Libro electrónico (eBook) OWASP Top 10 2025
¿Quieres dominar el OWASP Top 10? Descarga la guía directa para defender tus aplicaciones contra el OWASP Top 10:2025

Construyendo una Cultura de Seguridad Impulsada por los Desarrolladores
This one-pager introduces SCW Trust Agent: AI, a new set of capabilities that provide deep observability and governance over AI coding tools. Learn how our solution uniquely correlates AI tool usage with developer skills to help you manage risk, optimize your SDLC, and ensure every line of AI-generated code is secure.
Asistentes de Codificación de IA: Una Guía de Navegación Segura para la Próxima Generación de Desarrolladores
Los modelos de lenguaje grandes (LLM) ofrecen ventajas irresistibles en velocidad y productividad, pero también introducen riesgos innegables para la empresa. Los límites de seguridad tradicionales no son suficientes.
Secure by Design: Mejores Prácticas y Resultados de Seguridad Preventiva
En este documento de investigación, los cofundadores de Secure Code Warrior, Pieter Danhieux y el Dr. Matias Madou, Ph.D., junto con colaboradores expertos, Chris Inglis y Devin Lynch, revelarán hallazgos clave de más de veinte entrevistas detalladas.

Índice de Confianza de IA
El Índice de Confianza de IA de SCW: un punto de referencia continuo sobre la frecuencia con la que los principales modelos de IA generan código inseguro.

Servicios Profesionales: Acelere con experiencia
El equipo de Servicios de Estrategia de Programas (PSS) de Secure Code Warrior le ayuda a crear, mejorar y optimizar su programa de codificación segura. Ya sea que esté comenzando desde cero o refinando su enfoque, nuestros expertos brindan orientación personalizada.

Quests: Aprendizaje líder en la industria para mantener a los desarrolladores a la vanguardia en la mitigación de riesgos.
Quests es una plataforma de aprendizaje que ayuda a los desarrolladores a mitigar los riesgos de seguridad del software al mejorar sus habilidades de codificación segura. Con rutas de aprendizaje seleccionadas, desafíos prácticos y actividades interactivas, empodera a los desarrolladores para identificar y prevenir vulnerabilidades.
Evaluación comparativa de habilidades de seguridad: agilización de Secure-by-Design en la empresa
El movimiento Secure-by-Design es el futuro del desarrollo de software seguro. Conozca los elementos clave que las empresas deben tener en cuenta cuando piensan en una iniciativa de Secure-by-Design.
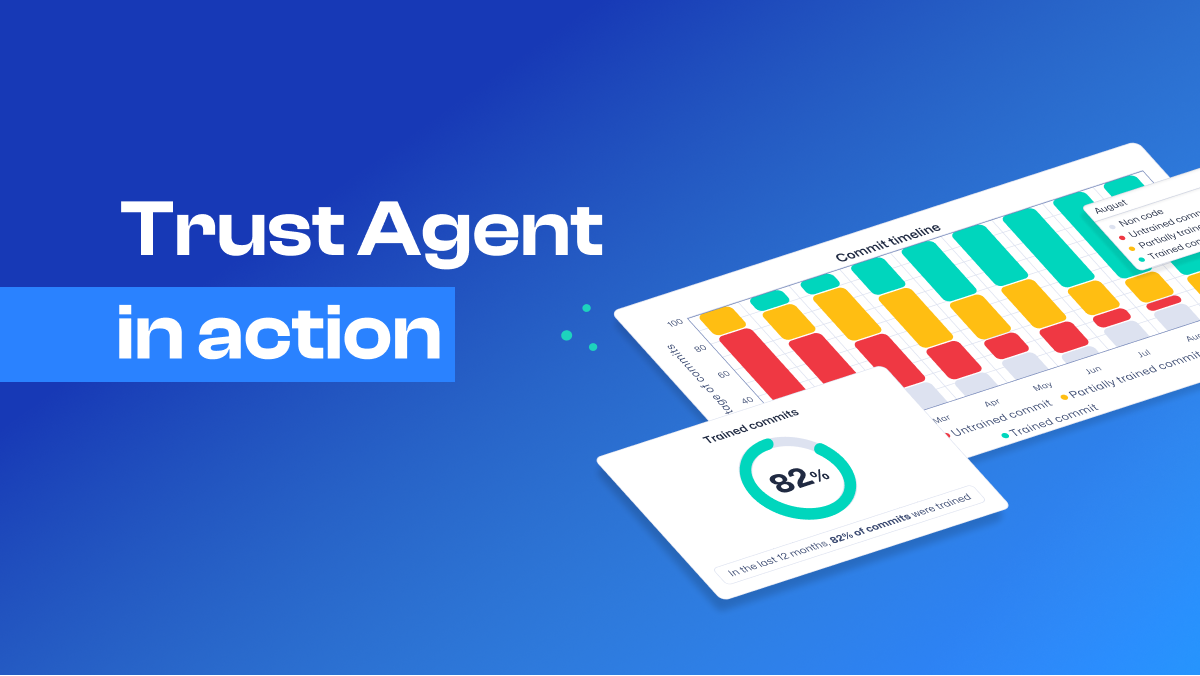
Lista de Verificación de Cumplimiento de la Ley de IA de la UE para Ingeniería de Software
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.
Guía de Estrategia de Gobernanza de Software de IA
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.

Seguridad de IA: Gobernando GenAI en el Desarrollo de Software
Are you confident that every line of code committed is backed by a developer with the necessary secure coding skills? Many organizations face this critical gap, leading to preventable vulnerabilities and reduced development velocity. SCW Trust Agent offers unparalleled visibility across your code repositories, analyzing commits directly against developer security proficiency. With policy gates, Trust Agent enables you to apply governance at the commit level, with policies to ensure code contributors have the secure code knowledge you require for your business-critical applications. Download our one-pager today to learn how SCW Trust Agent can help you strengthen your security posture, optimize your development lifecycle, and significantly reduce vulnerabilities.

Reducción de Vulnerabilidades de IA: El Camino hacia la Seguridad Nativa de IA
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.
Resumen de la Asociación entre Secure Code Warrior y KnowBe4
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.

La Guía Esencial para la Gobernanza del Software de IA Empresarial
Discover SCW Trust Score, an industry-first benchmark to help measure your security program's effectiveness. Benchmark against industry peers, optimize your security posture, and drive data-driven decisions for enhanced software security.
Preparación para el Cumplimiento de PCI-DSS 4.0
Evalúe la infraestructura de seguridad de su software para respaldar los requisitos de PCI-DSS
Recorridos: Permítanos guiar a los desarrolladores para que escriban código seguro
Permítanos guiar a los desarrolladores para escribir código seguro. Les damos orientación paso a paso para localizar, identificar y solucionar vulnerabilidades en el código del mundo real. Luego, los desarrolladores pueden practicar sus habilidades y aplicarlas a su trabajo.
Predicciones 2024: La IA generativa está remodelando la ingeniería de software
Explore cómo la IA generativa está revolucionando el desarrollo de software a través del SDLC, como se destaca en el informe de Gartner, aconsejando a los líderes de AppSec que analicen el software generado por IA.
PCI DSS 4.0 Desentrañado
Esta guía ofrece estrategias prácticas para involucrar a los equipos de desarrollo en el cumplimiento de PCI DSS 4.0. Describe los requisitos del desarrollador moderno para el cumplimiento, estrategias para la colaboración y consejos sobre capacitación.

Cuestionario de madurez de seguridad para desarrolladores
Secure Code Warrior describe tres etapas de madurez de seguridad para los equipos de desarrolladores: definición, adopción y escalado. ¿Qué tan expertos en seguridad son sus desarrolladores?
Script Testing ignore por favor
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ROI del aprendizaje de código seguro
Explore el ROI a largo plazo de la educación sobre codificación segura. Descubra cómo invertir en estrategias de aprendizaje ágiles y proactivas mejora la seguridad y ofrece una protección rentable contra las ciberamenazas actuales.
Asegurando la Empresa Autónoma
The promise of artificial intelligence writing complex code at the touch of a button is intriguing, but the reality is that AI will need a lot of help from human developers to craft truly secure and reliable code.
Por qué los equipos de seguridad utilizan SCW
Check out what SCW experts are predicting in the world of cybersecurity and software security in 2024.
Plataformas de aprendizaje ágil: ROI de la seguridad impulsada por el desarrollador
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Forje su fortaleza: seis pilares esenciales de la habilitación para desarrolladores en la seguridad del software
En este libro blanco, el experto en seguridad y CTO y cofundador de Secure Code Warrior, Matias Madou, Ph.D., hablará de: Los seis pilares que necesita para implementar una educación sobre seguridad eficaz. Lecciones aprendidas de diez ejecutivos.

Folleto de Servicios Profesionales de SCW
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
Trust Agent: Resumen de la Solución de IA
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
OWASP Top 10 API 2023: Una guía táctica para desarrolladores inteligentes
Explore lo último en Seguridad de API. Sumérgete en nuestra guía OWASP Top 10 de 2023. Eleve sus habilidades de codificación, aborde vulnerabilidades y manténgase ágil en el mundo en constante evolución del desarrollo de API. ¡Descárguelo ahora para un viaje revelador!
Desbloquee el secreto de la participación de los desarrolladores en 5 pasos
Descubra el secreto del compromiso de los desarrolladores en cinco pasos, según lo descrito por nuestro Pieter Danhieux. Descárguelo ahora para descubrir la hoja de ruta hacia una comunidad de desarrolladores próspera.
Automatizando con IA: Una Guía para Desarrolladores Ciudadanos
Start shifting left with developer-driven security. This handbook will show you how to engage with developers to upskill and increase their security knowledge, as well as how to go about measuring impact to write more secure code.
El software es su colega: Una nueva perspectiva para fortalecer el control de acceso y la seguridad de API
Las API actúan como humanos defectuosos; ¿es tratarlas como tales la clave para una mejor ciberseguridad?
Enfoque en Vulnerabilidades: Una Guía de Navegación Segura para la Próxima Generación de Desarrolladores
Los grandes modelos de lenguaje ofrecen ventajas irresistibles en velocidad y productividad, pero también introducen riesgos innegables para la empresa. Los límites de seguridad tradicionales no son suficientes para controlar la avalancha.
La matriz de madurez de seguridad del desarrollador
La construcción de madurez de seguridad en los equipos de desarrollo se puede abordar por etapas. Según nuestra experiencia, hemos identificado prácticas comunes en tres etapas: definición, adopción y escalado.
La importancia de la madurez de la seguridad en los equipos de desarrolladores
Al evaluar y comprender la madurez de seguridad de un equipo de desarrollo, las organizaciones pueden formular un plan con las partes interesadas, el proceso y la tecnología adecuados para desarrollar y respaldar las habilidades y capacidades necesarias.

Madurez de Seguridad del Equipo de Desarrollo
La madurez de la seguridad en los equipos de desarrollo debería ser un ciclo continuo de mejora con objetivos realistas en el camino. A medida que los equipos de desarrollo aumentan su madurez en seguridad, reducen la cantidad de reelaboración y minimizan el riesgo.

Informe: El estado de la seguridad impulsada por los desarrolladores 2022
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Libro Blanco: Los desafíos (y oportunidades) para mejorar la seguridad del software
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Resumen: Un enfoque cohesivo para la seguridad liderada por el desarrollador
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Seguridad y privacidad en Secure Code Warrior
Secure Code Warrior se compromete a salvaguardar nuestros activos de información y los de nuestros clientes. Adoptamos un enfoque basado en el riesgo para gestionar la seguridad de la información. Lea nuestro documento técnico para obtener más detalles.
Desplazamiento a la izquierda (y lograr el cumplimiento) con habilidades repetibles de codificación segura
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Definiendo el código seguro
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Hoja de Datos del Aprendizaje Adaptativo
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Asegurando el Ciclo de Vida del Desarrollo Agéntico
Zero-day attacks can be the stuff of nightmares, but when an organization commits to using all available tools in their security arsenal towards a preventative strategy, security professionals can sleep a little easier.
Libro Blanco: La Confianza en la Era de la IA
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Resumen del Producto Trust Score
SCW Trust Score proporciona una medida cuantificable de la salud de un programa de seguridad impulsado por el desarrollador

Libro Blanco sobre Seguridad y Privacidad
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Kit para Convencer a tu CISO/CTO (para iniciar una demostración)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP Top 10 API: Estrategias para Desarrolladores Inteligentes
Descargue la guía práctica para derrotar a los malos comunes de seguridad de API en su código.
Riesgo de AppSec y el Índice de Confianza de la IA
¿Cómo se desempeñan los principales modelos de IA frente a los patrones de vulnerabilidad del mundo real? El Índice de Confianza de la IA revela la postura de seguridad.
Cómo AppSec puede reducir las vulnerabilidades y lograr el cumplimiento, dejándolos libres para abordar bestias más grandes
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Lista de Verificación de Compradores: Plataformas de Aprendizaje de Desarrollo Seguro
La Lista de Verificación del Comprador: Plataformas de Aprendizaje de Desarrollo Seguro está dirigida a tomadores de decisiones y compradores de tecnología que buscan evaluar plataformas de aprendizaje de desarrollo seguro.
Cuestionario SIG Lite de Evaluaciones Compartidas
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Resumen de la Prueba de Penetración de SCW
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Certificado de Seguro Cibernético de SCW
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Pasar de la reacción a la prevención: la cara cambiante de la seguridad del software 2021 - Informe técnico
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Orden Ejecutiva sobre Ciberseguridad: Un enfoque deliberado para mejorar la seguridad del software con las habilidades de los desarrolladores
Si bien esta Orden Ejecutiva abarca muchos aspectos de la ciberseguridad funcional, describe específicamente, por primera vez, el impacto de los desarrolladores y la necesidad de que tengan habilidades y conocimientos de seguridad verificados.

Certificado FSQS-NL
Secure Code Warrior ahora está registrado en FSQS-NL. Este registro es un hito importante en nuestros continuos esfuerzos para cumplir con las normativas de la industria financiera.

Diagrama de Arquitectura de la Plataforma
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Política de Seguridad de la Información
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Cuestionario CAIQ
Secure Code Warrior ha completado un Cuestionario de la Iniciativa de Evaluación de Consenso (CAIQ) disponible públicamente, basado en los resultados de nuestra autoevaluación de debida diligencia.
El Super Bowl de DevSecOps: Cómo los defensores de la seguridad pueden ayudar a tu equipo a conseguir la victoria contra las vulnerabilidades en las últimas etapas
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Libro Blanco de la Mesa Redonda Ejecutiva - Visma & Blue Prism
Cómo el año 2020 ha cambiado nuestra forma de ver la seguridad del software, una mesa redonda ejecutiva con Visma.

¿Qué sucede cuando asume que su código es seguro? Los peligros de la IA no verificada
La era del asistente de codificación de IA ya está en marcha, pero si bien la productividad de los desarrolladores ha aumentado, la calidad del código generado está generando señales de alerta. Este resumen analiza investigaciones recientes de la Universidad de Stanford que revelan la magnitud del problema.

Los equipos de una institución financiera global se enfrentan en un concurso de codificación segura.
Vea cómo una organización financiera global promovió la importancia de asegurar sus aplicaciones bancarias en todo el mundo. Con divertidos torneos interactivos.
Misiones: Experimente el impacto del código deficiente en simulaciones del mundo real
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Cursos - Desarrolle Habilidades y Competencias de Codificación Segura
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Guía del CISO para el SDLC Agéntico
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
El Manual del Desarrollador de IA
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Modelo de Adopción de IA de SCW
The ten most common security vulnerabilities don’t stand a chance against secure development superheroes like you. This free eBook is your ultimate field guide to understanding each infamous entry in the OWASP Top 10 2021, gaining insight into how each bug operates.
Asistentes de codificación con IA: ¿Qué significan para AppSec? (eBook)
Un análisis de cómo GenAI y los LLM están alterando fundamentalmente el panorama actual de la seguridad de las aplicaciones. Eche un vistazo a las últimas perspectivas del director ejecutivo de Secure Code Warrior, Pieter Danhieux.
De Cero a Héroe: Cómo los desarrolladores pueden convertirse en campeones de la seguridad
Al brindar una capacitación sólida en principios y prácticas de seguridad, los desarrolladores pueden transformarse de novatos a campeones de la seguridad, capaces de identificar, mitigar y prevenir amenazas.

Torneos: competiciones de codificación segura divertidas e interactivas
Los torneos de Secure Code Warrior son una forma atractiva y divertida de construir una cultura de seguridad positiva. Al organizar competencias de codificación, puede organizar un evento que incluya a desarrolladores tanto remotos como híbridos, evaluar los niveles de habilidad e identificar a los campeones de la seguridad.
El Camino de Cinco Pasos Hacia el Éxito de DevSecOps: Cómo los Profesionales de AppSec Pueden Prosperar en su Equipo de Ensueño
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

La Forma más Rápida y Fácil de Mejorar su Programa de Seguridad de Software
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
La Guía del CISO Creativo para Transformar su Programa de Seguridad
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Libro Blanco: Elimine el dolor del Cumplimiento con PCI-DSS
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Introducción a Secure Code Warrior
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Empoderar a los desarrolladores para que escriban código seguro
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Capacite a los desarrolladores para que sean la primera línea de defensa y aumenten la postura de seguridad de su organización
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Evaluaciones - Evalúe las habilidades de codificación segura de sus desarrolladores y desarrolle su postura de seguridad.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Lista de Verificación de AppSec
Descargue la lista de verificación de AppSec y vea si necesita un salvavidas de seguridad.
6 Pasos Críticos Antes de Implementar un Programa de Mejora de Seguridad
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Informe de Tendencias de AppSec 2019
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
