La dificultad de parchear vulnerabilidades de deserialización
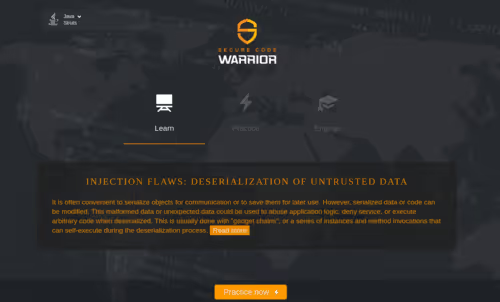
La semana pasada se informó que una posible causa detrás de la brecha de datos de Equifax fue una vulnerabilidad en el plugin REST de Apache Struts. La versión anterior del plugin es vulnerable a ataques de ejecución remota de código cuando se utiliza con el controlador XStream para procesar cargas útiles XML. La causa es la deserialización de datos no confiables, un tipo de vulnerabilidad bien conocido. La vulnerabilidad, reconocida oficialmente como CVE-2017-9805, fue parcheada por Apache el 5 de septiembre en la versión 2.5.13 de Struts. Posteriormente fue anunciada y documentada claramente en la documentación de Apache Struts.
Actualizar simplemente a la versión más reciente de Struts puede proteger la aplicación de este ataque, así que ¿por qué las empresas no actualizan de inmediato? El problema con las vulnerabilidades de deserialización es que las rutinas explotadas suelen ser aquellas de las que depende el código de la aplicación. En este caso, aplicar el nuevo parche de Struts podría tener efectos secundarios, tal como menciona la documentación sobre la vulnerabilidad: "Es posible que algunas acciones REST dejen de funcionar debido a las restricciones predeterminadas aplicadas a las clases disponibles". Es muy probable que asegurar que la aplicación siga funcionando en versiones más nuevas de Struts tome tiempo.
Sin embargo, los hackers no necesitan tanto tiempo para empezar a abusar de las vulnerabilidades publicadas, y ya podemos ver algunos exploits publicados. Se añadió un módulo de Metasploit el 8 de septiembre, es decir, tres días después de que Apache parcheara la vulnerabilidad. ¡Posponer el parche claramente no es una buena idea!
La solución es implementar una solución temporal sugerida por Apache, lo cual podría hacerse en un plazo más corto. Una herramienta de seguridad con directrices de codificación configurables para aplicar esta solución o incluso implementarla automáticamente aceleraría enormemente este proceso.
¿Quieres saber más sobre cómo identificar y asegurar código que contiene deserialización de datos no confiables? Visita el portal de Secure Code Warrior para obtener una explicación clara y un desafío de entrenamiento.
La vulnerabilidad está relacionada con la forma en que Struts analiza ese tipo de datos y los convierte en información que puede ser interpretada por el lenguaje de programación Java. Cuando la vulnerabilidad se explota con éxito, se puede ocultar código malicioso dentro de dichos datos y ejecutarlo cuando Struts intenta convertirlo.
https://qz.com/1073221/the-hackers-who-broke-into-equifax-exploited-a-nine-year-old-security-flaw/
Controle el desarrollo impulsado por IA antes de su lanzamiento
Mida el riesgo asistido por IA, aplique políticas de codificación segura en el momento de la confirmación y acelere la entrega segura en todo su ciclo de vida de desarrollo de software (SDLC).
Explorar más blogs
Acceda a contenido especializado sobre programación segura, gobernanza de IA y gestión de riesgos de software.

Una cultura de seguridad: cómo Sage creó su programa de defensores
Descubre cómo Sage reforzó su seguridad con un enfoque flexible y centrado en las relaciones, logrando formar a más de 200 expertos en seguridad y alcanzar una reducción de riesgos cuantificable.

Kamer van Koophandel: Seguridad a escala impulsada por los desarrolladores
La Cámara de Comercio (Kamer van Koophandel) comparte cómo integró la programación segura en el desarrollo diario mediante certificaciones basadas en roles, evaluaciones comparativas de puntuación de confianza y una cultura de responsabilidad compartida en seguridad.

Cómo un «Juego de Códigos» guía a IAG Group hacia un futuro de programación más seguro
IAG Group es la entidad detrás de muchas de las principales compañías de seguros en la región de Asia-Pacífico, que suscribe pólizas para millones de clientes por un valor aproximado de 11.400 millones de dólares australianos en primas anuales.

Mes de la Concienciación sobre Ciberseguridad 2026: Comprender la seguridad de la IA es fundamental para la defensa empresarial
Hemos llegado a un punto en el que la mayoría de las principales empresas de IA han pedido públicamente una ralentización global en el desarrollo de la IA para que las medidas de seguridad puedan ponerse al día, pero la verdad es que ya se han materializado graves problemas de seguridad. Esto deja a innumerables líderes de seguridad y equipos ejecutivos en una situación urgente, a medida que los costes monetarios y de riesgo de la implementación de la IA siguen acumulándose.

Habilitador 8: Branding de su programa
Un programa de codificación segura necesita algo más que un buen contenido para tener éxito. El Habilitador 8 muestra cómo el branding transforma la participación en una experiencia codiciada basada en el estatus.

Cada empleado está ahora en la primera línea de la ciberseguridad de la IA
El panorama tecnológico empresarial está cambiando a una velocidad que pocos previeron hasta que fue demasiado tarde. Hemos cruzado oficialmente el umbral del código escrito por humanos y la asistencia básica de copilotos hacia la era del Ciclo de Vida de Desarrollo Agéntico (ADLC). Si bien los agentes de IA autónomos prometen una eficiencia sin precedentes en múltiples funciones, también traen consigo una clase completamente nueva de riesgos regulatorios y de seguridad.
Proteja el desarrollo basado en IA antes de su lanzamiento
Identifique riesgos de desarrollo, aplique políticas y prevenga vulnerabilidades en todo el ciclo de vida de su software.
