セキュアコーディング技術:XMLデータの処理(パート1)
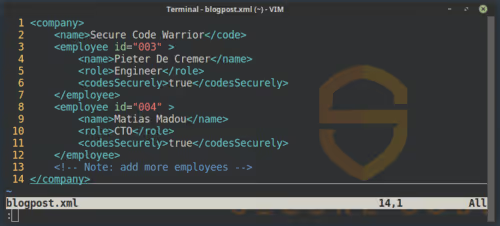
Extensible Markup Language(XML)は、機械にとって扱いやすく、かつ人間にとっても読みやすい形式でドキュメントをエンコードするためのマークアップ言語です。しかし、この広く利用されている形式には、複数のセキュリティ上の欠陥が含まれています。XMLに関する本ブログの第1回目では、スキーマを使用してXMLドキュメントを安全に取り扱うための基本について解説します。
OWASPは、XMLおよびXMLスキーマに関連する脆弱性を2つのカテゴリに分類しています。
不正な形式のXMLドキュメント
不正な形式のXMLドキュメントとは、W3CのXML仕様に従っていないドキュメントを指します。終了タグの削除、要素の順序の入れ替え、禁止文字の使用などが、不正な形式となる例です。これらのエラーはすべて致命的なエラーとして扱われるべきであり、ドキュメントはそれ以上の処理を行ってはなりません。
不正な形式のドキュメントに起因する脆弱性を回避するには、W3C仕様に準拠し、不正なドキュメントの処理に過度な時間を要しない、十分にテストされたXMLパーサーを使用する必要があります。
無効なXMLドキュメント
無効なXMLドキュメントとは、形式は整っているものの、予期しない値が含まれているドキュメントのことです。攻撃者は、ドキュメントの妥当性を確認するためのXMLスキーマが適切に定義されていないアプリケーションを悪用する可能性があります。以下に、適切に検証されない場合に意図しない結果を招く可能性があるドキュメントの簡単な例を示します。
取引データをXMLで保存するウェブストアの例:
<purchase></purchase>
<id>123</id>
<price>200</price>
ユーザーが<id>の値のみを制御できる場合、適切な対策が講じられていなければ、攻撃者は以下のような入力を試みる可能性があります:</id>
<purchase></purchase>
<id>123</id>
<price>0</price>
<id></id>
<price>200</price>
このドキュメントを処理するパーサーが<id>タグと<price>タグの最初のインスタンスのみを読み取る場合、望ましくない結果につながります。 </price></id>
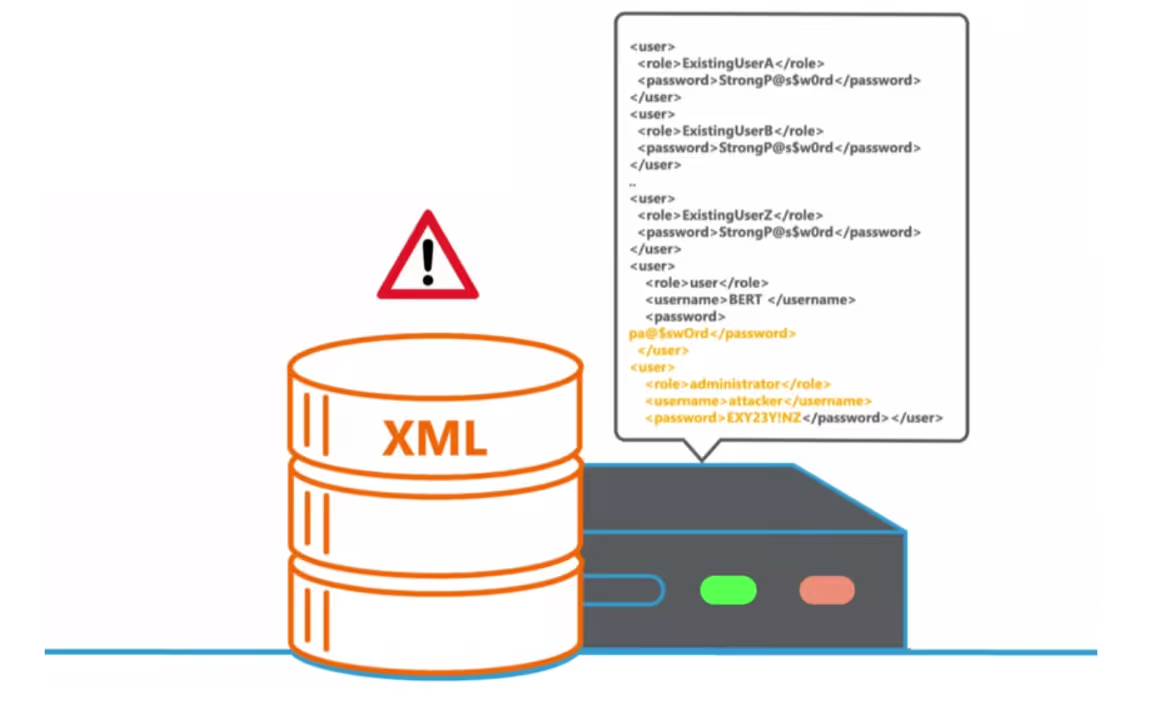
また、スキーマの制限が不十分であったり、その他の入力検証が不適切であったりすると、負の数、特殊な小数(NaNやInfinityなど)、あるいは極端に大きな値が予期しない場所に入力され、同様の意図しない動作を引き起こす可能性があります。
無効なXMLドキュメントに関連する脆弱性を回避するには、不適切なデータ検証の問題を防ぐため、正確かつ厳格なXMLスキーマを定義する必要があります。
次回のブログ記事では、Jumbo Payloadsや、OWASP Top Tenの第4位として恐れられているXXEなど、XMLドキュメントに対するより高度な攻撃について掘り下げていきます。
それまでの間、ぜひ当社のポータルサイトで XML入力検証のスキルを磨いたり、課題に挑戦したりしてみてください。
XMLおよびXMLスキーマの仕様には、複数のセキュリティ上の欠陥が存在します。その一方で、これらの仕様にはXMLアプリケーションを保護するために必要なツールも備わっています。XMLスキーマはXMLドキュメントのセキュリティを定義するために使用されますが、同時にファイル取得、サーバーサイドリクエストフォージェリ(SSRF)、ポートスキャン、ブルートフォース攻撃といった、さまざまな攻撃を実行するためにも悪用される可能性があります。
AI主導の開発をリリース前にガバナンスする
AIを活用したリスク測定、コミット時のセキュアコーディングポリシーの強制、そしてSDLC全体を通じたセキュアなデリバリーの加速を実現します。
他のブログ記事を見る
セキュアコーディング、AIガバナンス、ソフトウェアリスク管理に関する専門的なコンテンツをご覧ください。

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed




AIを活用した開発をリリース前にセキュアに
開発者のリスクを可視化し、ポリシーを適用することで、ソフトウェア開発ライフサイクル全体における脆弱性を未然に防ぎます。
