セキュアコーディング技術:タップジャッキングについて解説します
「タップ」と「ハイジャック」を組み合わせた「タップジャッキング」という言葉通り、これは攻撃者がユーザーのタップを乗っ取り、意図しない操作をさせる攻撃手法です。では、この攻撃はどのような仕組みで、どう防げばよいのでしょうか。
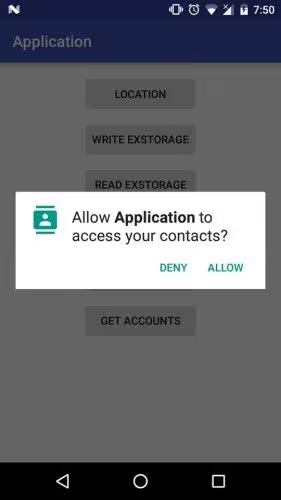
まずは「スクリーンオーバーレイ」について解説します。これはGoogleが「TYPE_APPLICATION_OVERLAY」と呼ぶウィンドウのことです。 他のアプリの上に重ねて表示されるウィンドウで、通常は画面の一部を覆います。下の画像のように、アプリが新しい権限を要求する際によく利用されます。
これは本来、便利で楽しい機能であり、Facebookのチャットヘッドや、下のスクリーンショットのようなGoogleマップのナビゲーションなど、多くのアプリで活用されています。
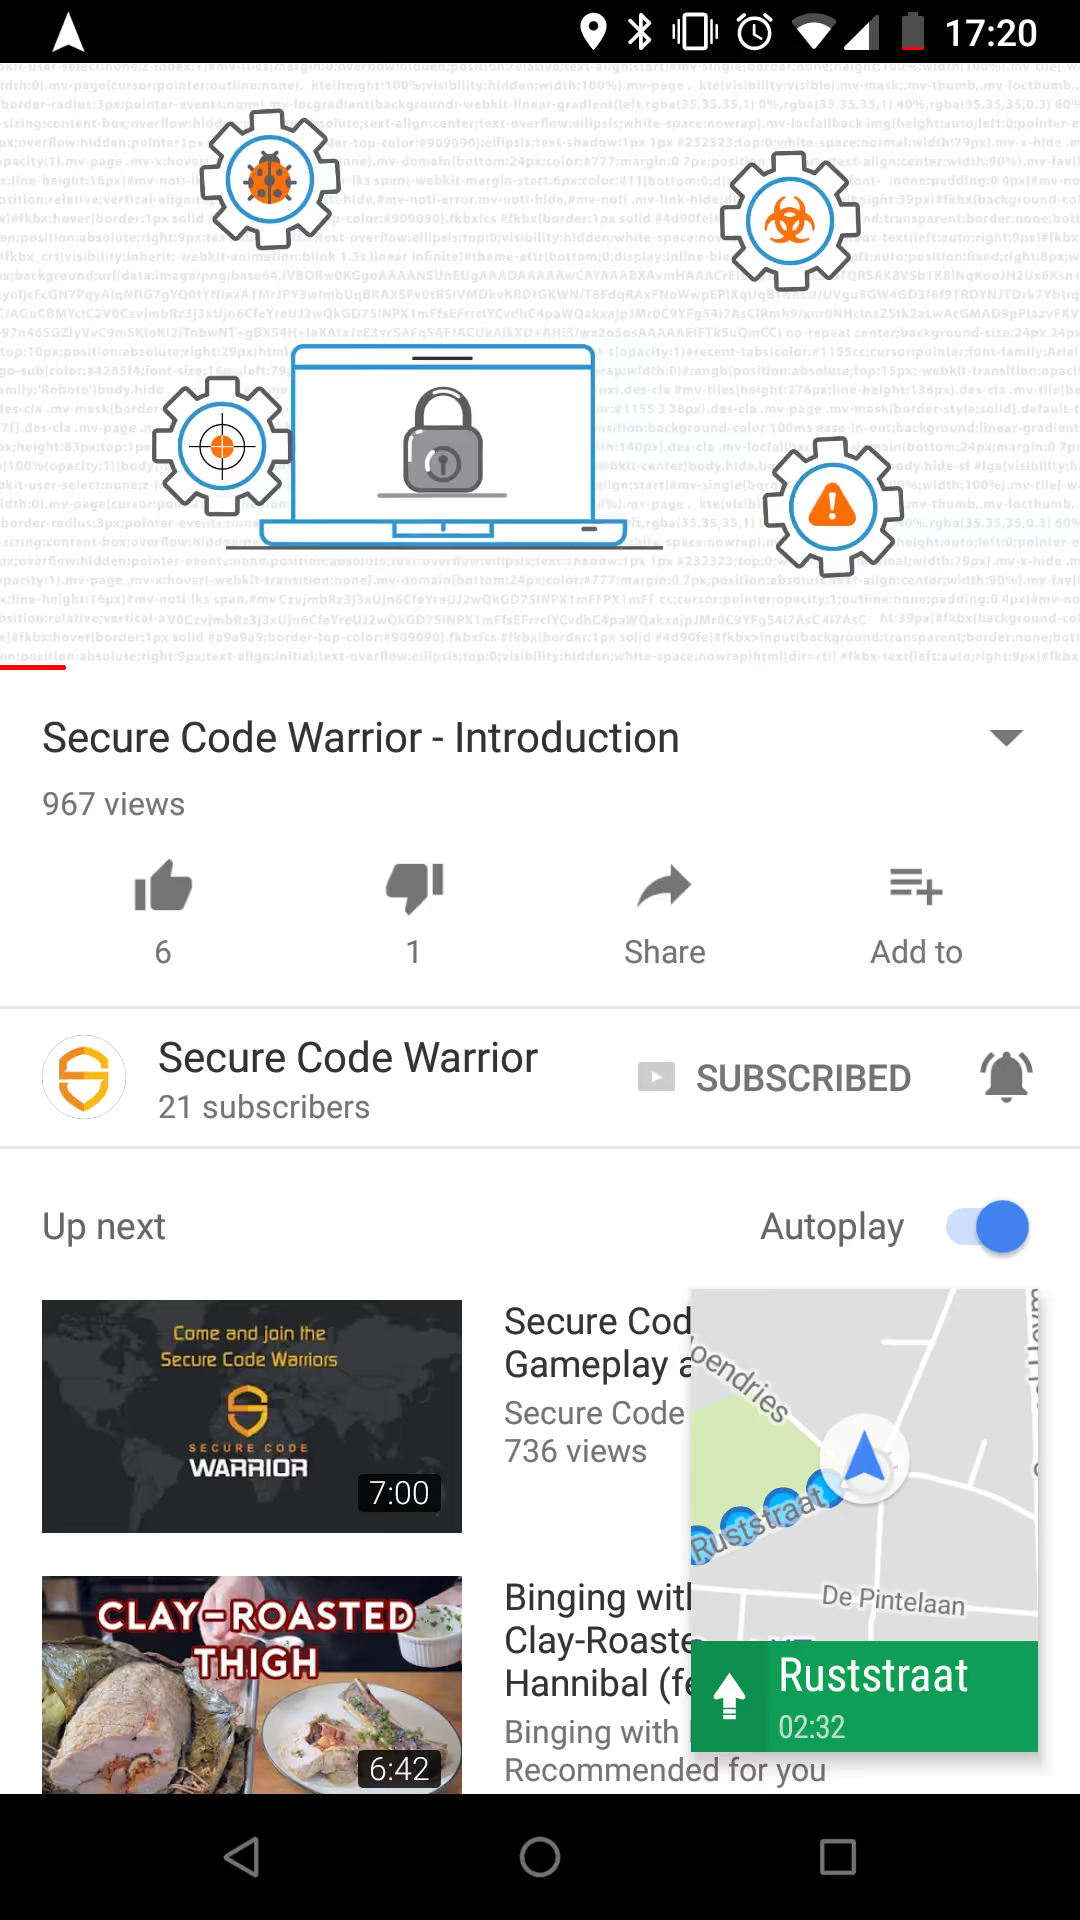
しかし、オーバーレイにはセキュリティ上のリスクも伴います。アクティブなオーバーレイはタップを検知できる必要があります(そうでなければ、Facebookはバブルのタップやドラッグを認識できません)。この仕組みを悪用し、アプリがユーザーを監視したり、パスワードやクレジットカード情報を盗み出したりする恐れがあります。
さらに一歩進んだのがタップジャッキングです。オーバーレイで他のアプリの上に別の画面を描画し、ユーザーを騙して意図しない操作をさせます。ユーザーはオーバーレイを操作しているつもりでも、実際には背後のアプリで操作が行われてしまいます。これにより、特定の権限を許可させたり、危険な設定を変更させたりすることが可能です。詳細は、こちらの古いYouTube動画をご覧ください。
上記のデモ動画は2010年にYouTubeへ投稿されたもので、古いバージョンのAndroidを対象としています。しかし、NougatやMarshmallowといった新しいAndroidバージョンでもタップジャッキングを可能にする脆弱性が明らかになっており、現在も注意が必要です。
では、どう対策すればよいのでしょうか。ユーザーとしては、オーバーレイのリスクを理解し、それを利用するアプリに注意を払うことが重要です。APIレベル23(Android 6.0 Marshmallow)以降、この機能はユーザーによる明示的な許可が必要となりました。しかし、それでもAndroidユーザーの50%は依然として脆弱な状態です。設定の「他のアプリの上に重ねて表示」から、この権限を使用しているアプリを確認できます。
開発者としては、ユーザーが完全に理解し同意した上で操作が行われるよう徹底する必要があります。Androidには、まさにそのための設定としてfilterTouchesWhenObscuredが用意されています。これを有効にすると、ウィンドウが他のウィンドウに覆われている間、フレームワークはタッチ入力を破棄します。設定は簡単です。filterTouchesWhenObscuredをtrueにするだけで、アプリをタップジャッキングから守ることができます。
それでは、また来週お会いしましょう!
権限の許可、購入手続き、広告のクリックなど、アプリケーションにおいてユーザーが完全に理解し同意した上で操作が行われていることを検証することが不可欠な場合があります。残念ながら、悪意のあるアプリケーションは、ビューの本来の目的を隠蔽することで、ユーザーが気づかないうちに操作を誘導しようとする可能性があります。
https://developer.android.com/reference/android/view/View.html
AI主導の開発をリリース前にガバナンスする
AIを活用したリスク測定、コミット時のセキュアコーディングポリシーの強制、そしてSDLC全体を通じたセキュアなデリバリーの加速を実現します。
他のブログ記事を見る
セキュアコーディング、AIガバナンス、ソフトウェアリスク管理に関する専門的なコンテンツをご覧ください。

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed




AIを活用した開発をリリース前にセキュアに
開発者のリスクを可視化し、ポリシーを適用することで、ソフトウェア開発ライフサイクル全体における脆弱性を未然に防ぎます。
