Pieter Danhieux

<w0>「10年以上にわたり、同じセキュアコーディングのミスが繰り返されるのを目の当たりにしてきました。私のようなコンサルタントが問題を指摘し続けても、開発者がその修正方法を学んだり、同じミスを繰り返さないようにするための支援が不足していました。セキュリティ学習は開発者にとってより身近で楽しいものであるべきですが、既存のトレーニングツールは退屈で、率直に言って正確性に欠けていました。」</w0>
Lorem ipsum diam quis enim lobortis scelerisque fermentum dui faucibus in ornare quam viverra orci sagittis eu volutpat odio facilisis.
Pieter Danhieux
Pieter Danhieuxは、Secure Code Warriorの最高経営責任者(CEO)兼会長であり、共同創業者です。
2020年には、SC Awards Europe 2020の「Diversity Champion」部門のファイナリストに選出されたほか、業界をリードする情報セキュリティ誌『Cyber Defense Magazine (CDM)』より「Chief Executive Officer of the Year」のEditor's Choiceを受賞しました。2016年には『Business Insider』誌の「オーストラリアで最もクールなテック系人物」リストで80位にランクインし、AISA(オーストラリア情報セキュリティ協会)より「Cyber Security Professional of the Year」を受賞。Forbes Technology Councilのメンバーも務めています。
また、SANS Instituteの主任インストラクターとして、軍、政府、民間組織に対し、組織やシステム、個人のセキュリティ上の弱点を標的とし評価するための攻撃手法を指導しています。欧州のサイバーセキュリティコンサルティング企業NVISOのアドバイザリーボードメンバーも務めています。起業前はErnst & YoungやBAE Systemsに勤務。世界で最も素晴らしいハッキングカンファレンスの一つであるBruCONの共同創業者でもあります。
キャリアの早い段階から情報セキュリティの道に進み、ベルギーで史上最年少クラスでCISSP(認定情報システムセキュリティ専門家)資格を取得しました。その後、CISA、GCFA、GCIH、GPEN、GWAPなど数多くのサイバーセキュリティ資格を取得し、現在、世界でも数少ないGIAC Security Expert (GSE) 認定保持者の一人です。


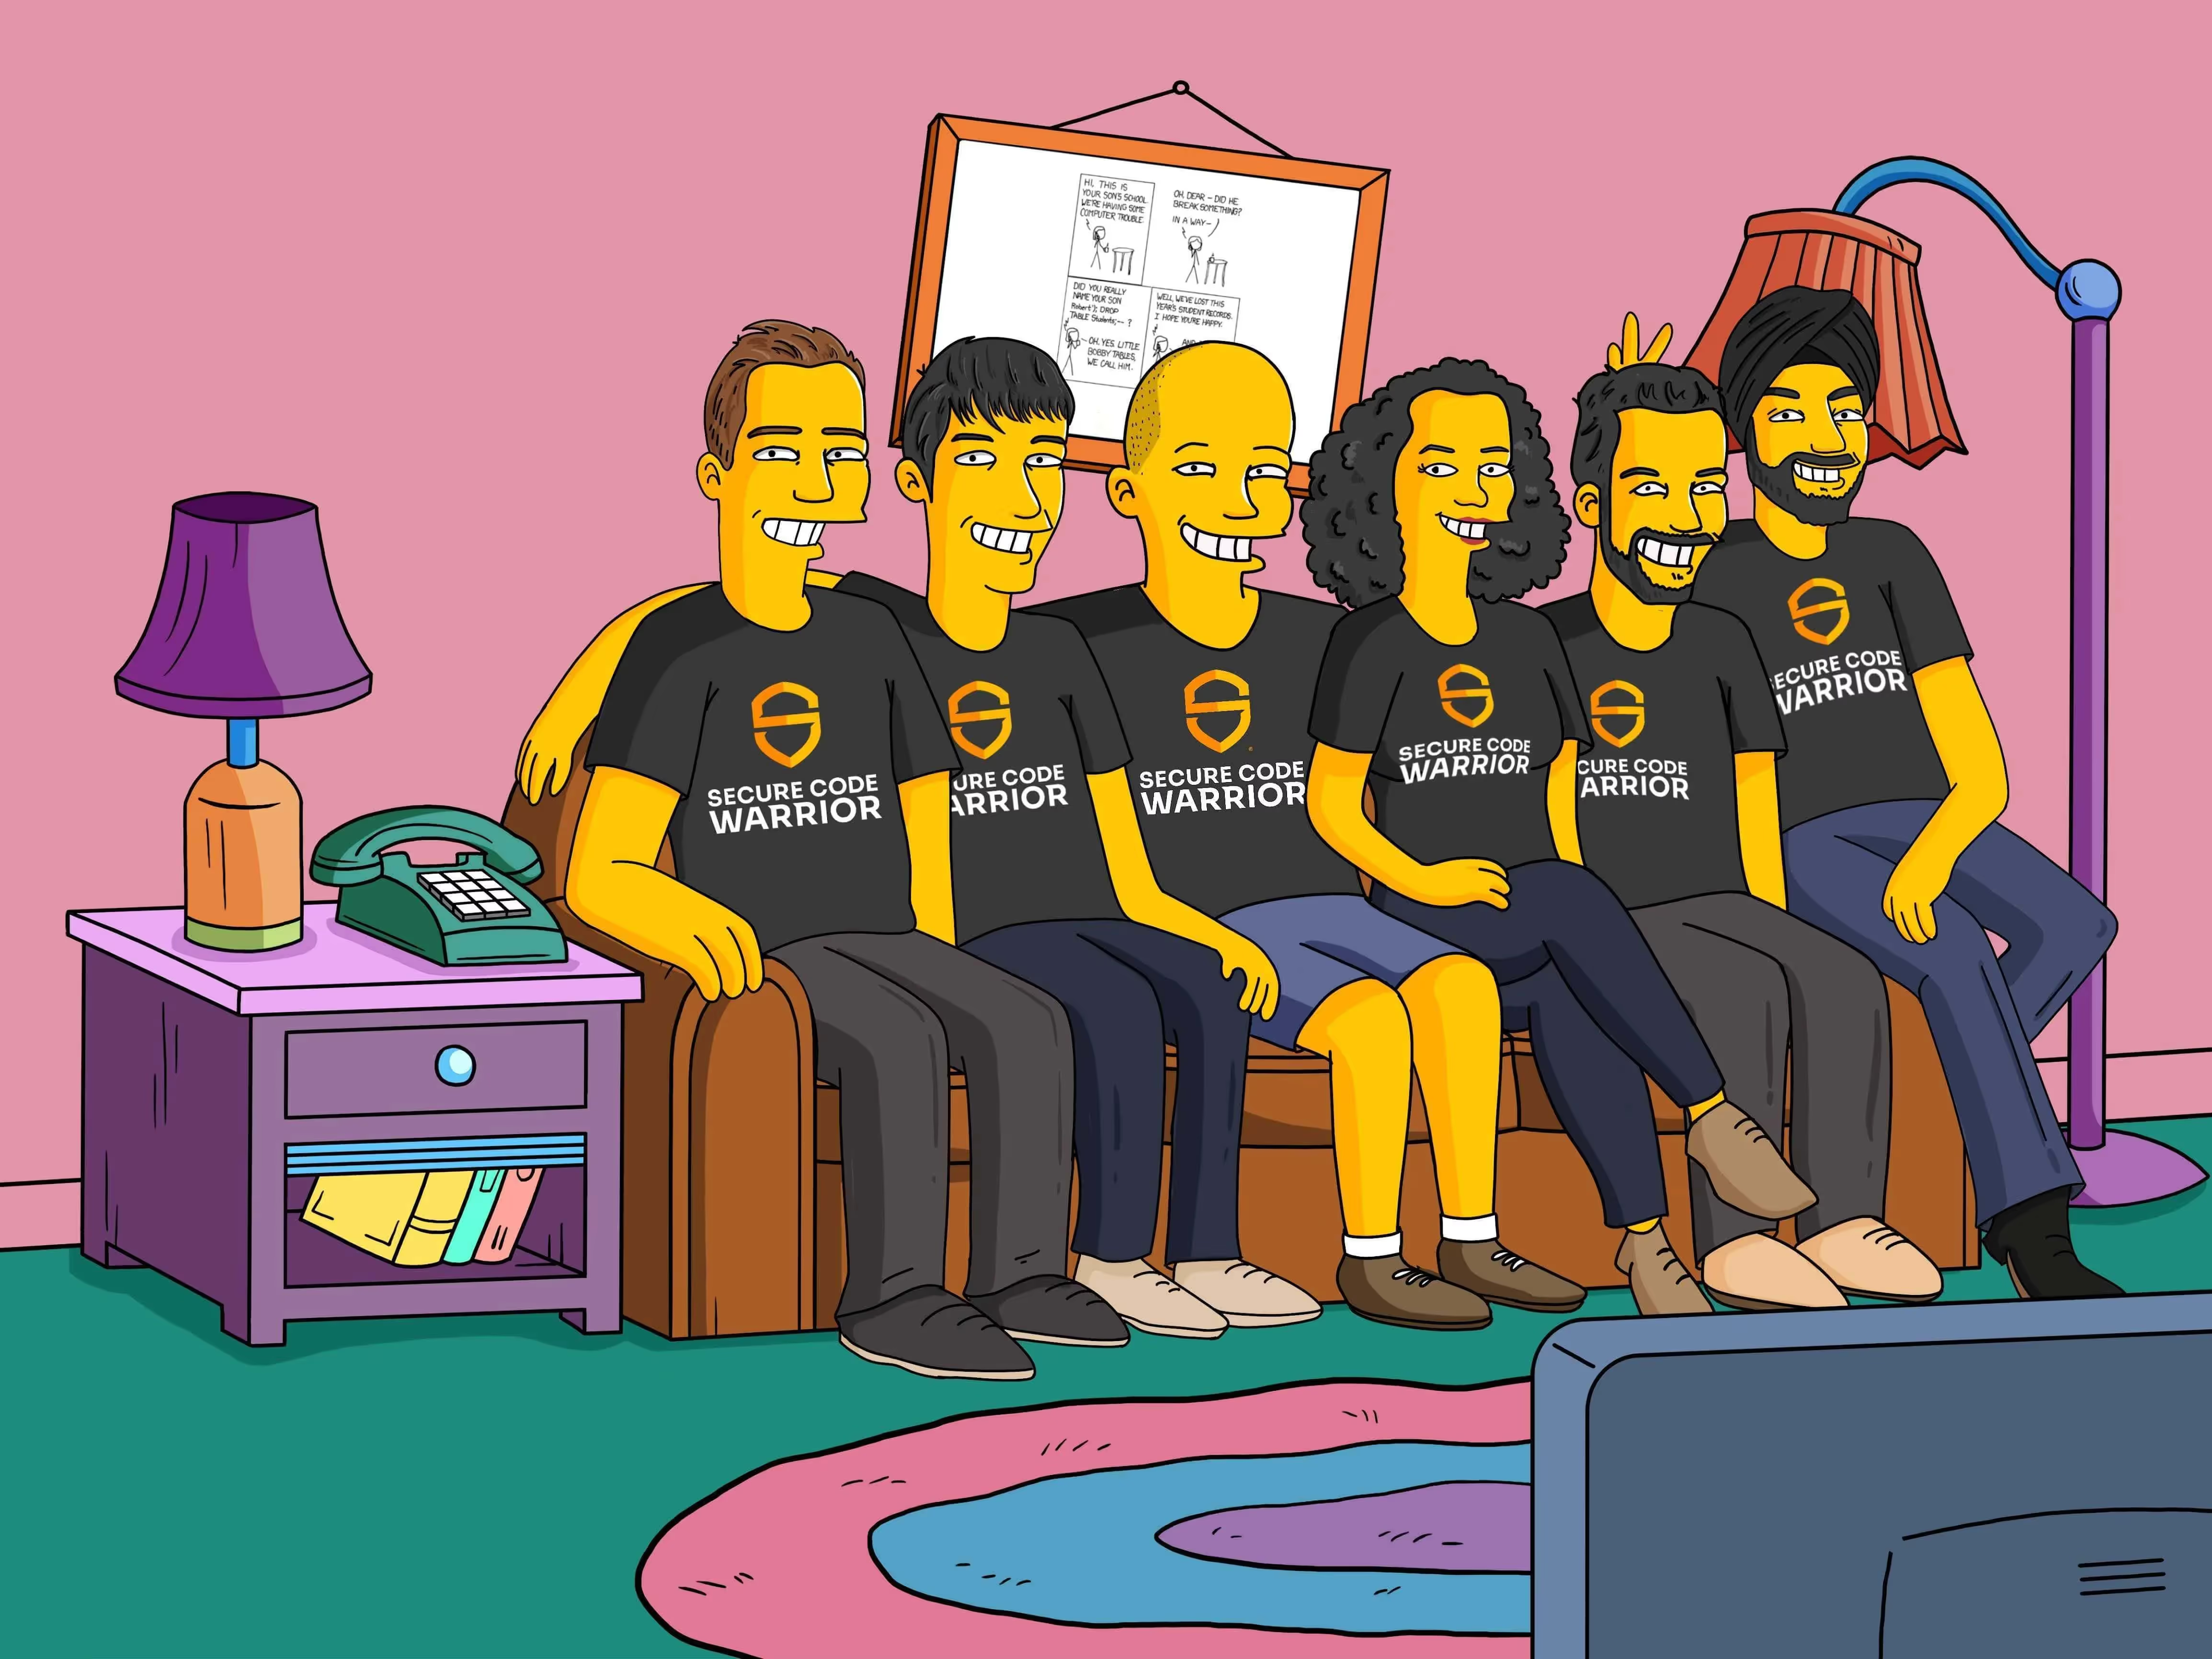


Secure Code Warrior 8周年:ロケットに乗ってさらなる高みへ
今週、Secure Code Warriorは設立8周年を迎えました。8年という月日は、アポロ11号のミッション期間の350倍、サッカーの試合なら4万5000回分、あるいは『スーパーマリオ オデッセイ』を5696回クリアする時間に相当します。一方で、ゾウガメの寿命(ちなみに250年です)のわずか30分の1に過ぎません。急成長するスタートアップの世界において、この8年は多くの紆余曲折、学び、そして達成の連続でした。その多くは、創業時に事業計画を練っていた頃には想像もできなかったことです。






PCI-DSS 4.0への対応は予想以上に早く訪れます。これは、組織のサイバーレジリエンスを向上させる絶好の機会です。
今年初め、PCIセキュリティ基準委員会(PCI SSC)は、PCIデータセキュリティ基準(PCI DSS)のバージョン4.0を発表しました。組織が4.0に完全準拠する必要があるのは2025年3月までですが、このアップデートはこれまでで最も変革的なものであり、多くの企業は複雑なセキュリティプロセスや技術スタックの要素を評価し、場合によってはアップグレードすることが求められます。さらに、役割に応じたセキュリティ意識向上トレーニングの実施や、開発者向けの定期的なセキュアコーディング教育も必要となります。


LinuxにおけるXZ Utilsのバックドア問題は、より広範なサプライチェーンセキュリティの課題を浮き彫りにしました。これを防ぐには、コミュニティの精神だけに頼るのではなく、さらなる対策が必要です。
主要なLinuxディストリビューションで使用されているデータ圧縮ライブラリ「XZ Utils」において、攻撃者が仕込んだバックドアによる深刻な脆弱性「CVE-2024-3094」が発見されました。この重大な脆弱性は、リモートコード実行を可能にする恐れがあり、ソフトウェアのビルドプロセスに多大なリスクをもたらします。Fedora Rawhideの初期バージョン(5.6.0および5.6.1)が影響を受けるため、組織は早急にパッチを適用する必要があります。このインシデントは、オープンソースソフトウェアの維持におけるコミュニティボランティアの重要な役割を再認識させるとともに、ソフトウェア開発ライフサイクルにおけるセキュリティ対策とアクセス制御の強化の必要性を強調しています。