Définissez la manière dont les logiciels sont développés de façon sécurisée à l'ère de l'IA
Développez des logiciels sécurisés et résilients pilotés par l'IA. Secure Code Warrior rend cela possible à chaque commit.



Définir l'orientation du développement logiciel sécurisé dans un monde piloté par l'IA
Le développement logiciel a changé. Le code n'est plus écrit uniquement par des développeurs : il est généré, suggéré et accéléré par des outils et des agents d'IA faisant partie d'une nouvelle pile technologique puissante, et trop souvent invisible. Ce changement augmente la vitesse, mais introduit également de nouveaux risques inacceptables que les approches traditionnelles ne sont pas conçues pour gérer. Secure Code Warrior collabore avec des entreprises du monde entier pour garantir que les logiciels restent sécurisés et conformes aux normes organisationnelles, quelle que soit leur méthode de création.
Le développement logiciel a été transformé par l'IA. La sécurité doit évoluer en conséquence.
Le développement assisté par l'IA augmente la vitesse, l'échelle et la complexité. Les programmes de sécurité traditionnels ne peuvent plus suivre. Une nouvelle approche est nécessaire. Les responsables de la sécurité doivent agir dès maintenant pour intégrer la visibilité, la responsabilité et les compétences des développeurs dans le processus de création logicielle.
Un code sécurisé et de haute qualité, à chaque fois, quelle qu'en soit la source
Secure Code Warrior réduit les risques là où ils comptent le plus : au moment de la création du code. La sécurité devient partie intégrante du développement logiciel, plutôt qu'une réflexion après coup coûteuse et chronophage.
Secure Code Warrior est plébiscité par des organisations internationales pour améliorer la sécurité de leurs logiciels

Nos derniers contenus
Comme toutes les applications utilisent des composants, dont la plupart n'ont pas été écrits par vous, les vulnérabilités présentes dans ces composants peuvent devenir des responsabilités. Examinons ce que signifie l'utilisation de composants présentant des vulnérabilités connues, les risques encourus et comment y remédier.

Ayant travaillé des deux côtés de la barrière, je connais trop bien les tensions qui peuvent survenir entre les équipes de développement et les spécialistes de la sécurité applicative lorsqu'il s'agit de respecter les meilleures pratiques. Il existe pourtant une meilleure approche.
Nous allons aborder l'un des problèmes les plus courants rencontrés par les organisations qui gèrent des sites web ou qui permettent à leurs employés d'accéder à des ressources informatiques à distance, ce qui concerne pratiquement tout le monde. Et oui, vous l'aurez sans doute deviné, nous allons parler d'authentification.
Si une application ne dispose pas de mécanismes de protection suffisants contre l'automatisation, les attaquants peuvent simplement tester des mots de passe en boucle jusqu'à trouver le bon. Voici comment les arrêter.
Bien que les problèmes de code puissent être une partie du problème, les erreurs de logique métier résultent le plus souvent de défauts de conception ou d'hypothèses logiques erronées lors de la création initiale d'une application.

En cybersécurité, nous agissons souvent comme des chasseurs. Le regard rivé sur l'horizon, nous guettons la prochaine faille critique. Pourtant, cette focalisation sur l'avenir peut avoir pour effet paradoxal d'émousser notre vigilance globale en matière de sécurité.
Il est courant que les sites web et les applications permettent aux utilisateurs d'envoyer des commentaires ou diverses informations par e-mail. La plupart des gens ne considèrent même pas cela comme un risque potentiel pour la sécurité.
Une référence directe à un objet se produit lorsqu'un enregistrement spécifique (l'« objet ») est désigné au sein d'une application. Elle prend généralement la forme d'un identifiant unique et peut apparaître dans une URL.

La sécurité logicielle est une préoccupation constante pour moi, tout comme le danger bien réel que représentent nos modes de vie de plus en plus numériques, où nous partageons nos informations personnelles. Après tout, nous évoluons dans un territoire largement non réglementé, sans surveillance et joyeusement ignoré. Nous sommes en plein Far West.
Dans notre société numérique, les développeurs ont la responsabilité de protéger les informations et les entreprises contre les risques liés au stockage cryptographique non sécurisé. Apprenez-en plus avec Secure Code Warrior.
Du codage sécurisé à la gouvernance des logiciels pilotés par l'IA
Les moments clés en matière de produit, de croissance et d'évolution du marché qui ont façonné la sécurisation des logiciels modernes.
Repenser la sécurité logicielle à la source
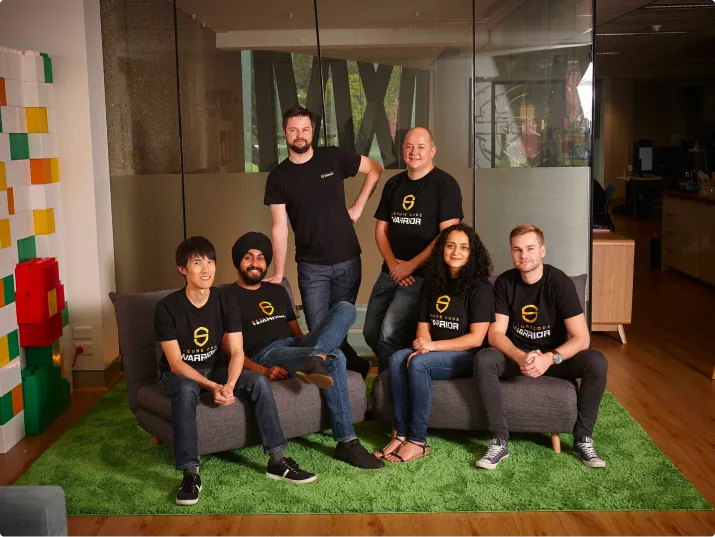
Secure Code Warrior est fondé en Australie par Pieter Danhieux, Fatemah Beydoun, Colin Wong et Jaap Karan Singh avec une conviction simple :
- Corriger les vulnérabilités une fois le code écrit n'est pas viable à grande échelle.
Dès le premier jour, l'objectif était clair : améliorer la façon dont les développeurs écrivent le code pour réduire les risques à la source.
Intégrer la sécurité dans les flux de travail des développeurs
Après avoir sécurisé quatre grandes banques australiennes, Secure Code Warrior s'implante aux États-Unis et en Europe. L'acquisition de Sensei Security et l'arrivée des fondateurs Matias Madou et Nathan Desmet marquent un tournant. La sécurité dépasse le cadre de la formation pour devenir un apprentissage pratique, intégré directement au flux de travail et à la manière dont le code est écrit.
L'adoption par les entreprises valide le modèle
Grâce aux financements de série A et B, Secure Code Warrior se développe mondialement dans tous les secteurs.
- La sécurité pilotée par les développeurs peut passer à l'échelle et offrir un impact mesurable.
De la formation à l'évaluation de votre programme de sécurité
Secure Code Warrior boucle une série C, acquiert Adversary et compte désormais plus de 450 clients dans le monde. Des partenariats avec GitHub, GitLab, Contrast Security et Synopsys intègrent la plateforme à l'écosystème de développement. Les clients obtiennent des réductions constantes des vulnérabilités introduites lors du développement, faisant passer la sécurité de la détection à la prévention.
L'IA remodèle le développement logiciel
L'essor de ChatGPT et de GitHub Copilot transforme la manière dont le code est créé. Le logiciel n'est plus écrit uniquement par des développeurs ; il est généré, assisté et accéléré par l'IA. À mesure que son adoption progresse, les organisations font face à une visibilité réduite, une vélocité accrue et de nouvelles catégories de risques, ce qui rend indispensable une meilleure compréhension de la création du code.
Le fossé de gouvernance devient inévitable
À grande échelle, les organisations ne peuvent plus répondre à des questions cruciales :
- Qui — ou quoi — écrit le code ?
- Répond-il aux normes de sécurité ?
- Les développeurs sont-ils équipés pour l'évaluer ?
Les approches traditionnelles sont dépassées. Un nouveau défi émerge : gouverner le développement logiciel dans un monde piloté par l'IA.
Définir la nouvelle norme du logiciel sécurisé
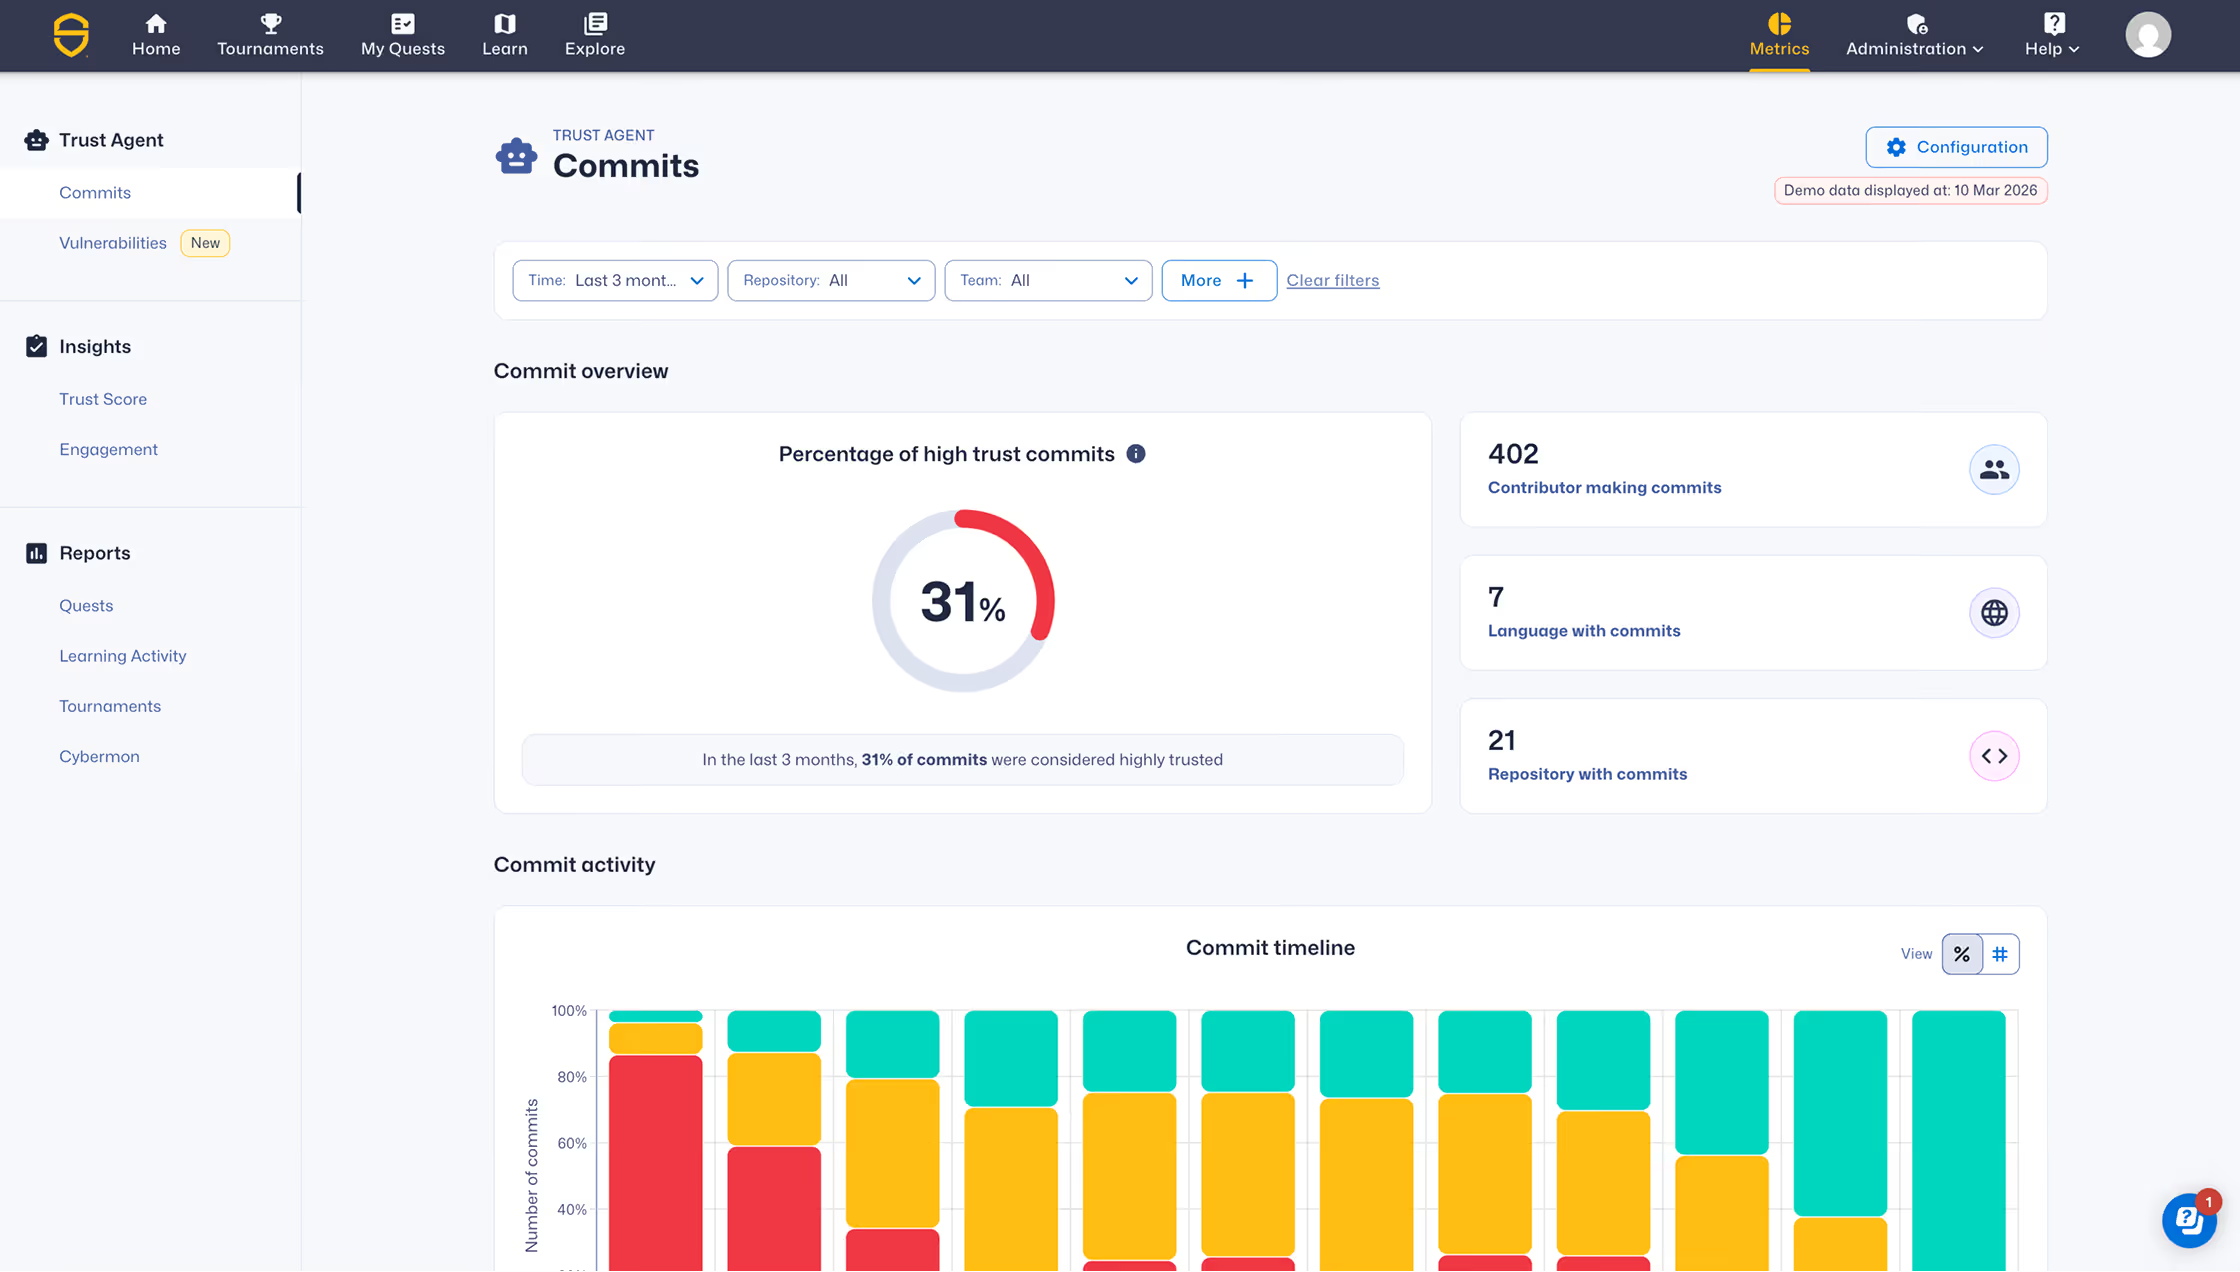
Secure Code Warrior présente Trust Agent:AI, une extension de sa plateforme conçue pour apporter visibilité et responsabilité au développement assisté par IA. Les organisations peuvent désormais comprendre comment le code est généré, aligner le développement sur leurs seuils de risque et renforcer les compétences des développeurs en temps réel.
Notre équipe de direction possède une vaste expérience dans le développement de logiciels, la cybersécurité et les technologies d'entreprise
Nous pensons que l'avenir de la sécurité logicielle repose sur l'autonomisation des développeurs, et non sur leur ralentissement.




L'IA n'a pasaccélérez simplement le développement logiciel— cela a changé la façon dont il doit être sécurisé.
Réalisez le meilleur travail de votre carrière
Nous nous trouvons à l'un des carrefours les plus importants de la technologie actuelle : là où l'IA, le développement logiciel et la sécurité se rencontrent. Les problèmes sont réels. L'impact est mesurable. Et c'est une équipe avec laquelle vous aurez réellement envie de travailler.
Gouvernez le développement piloté par l'IA
avant le déploiement
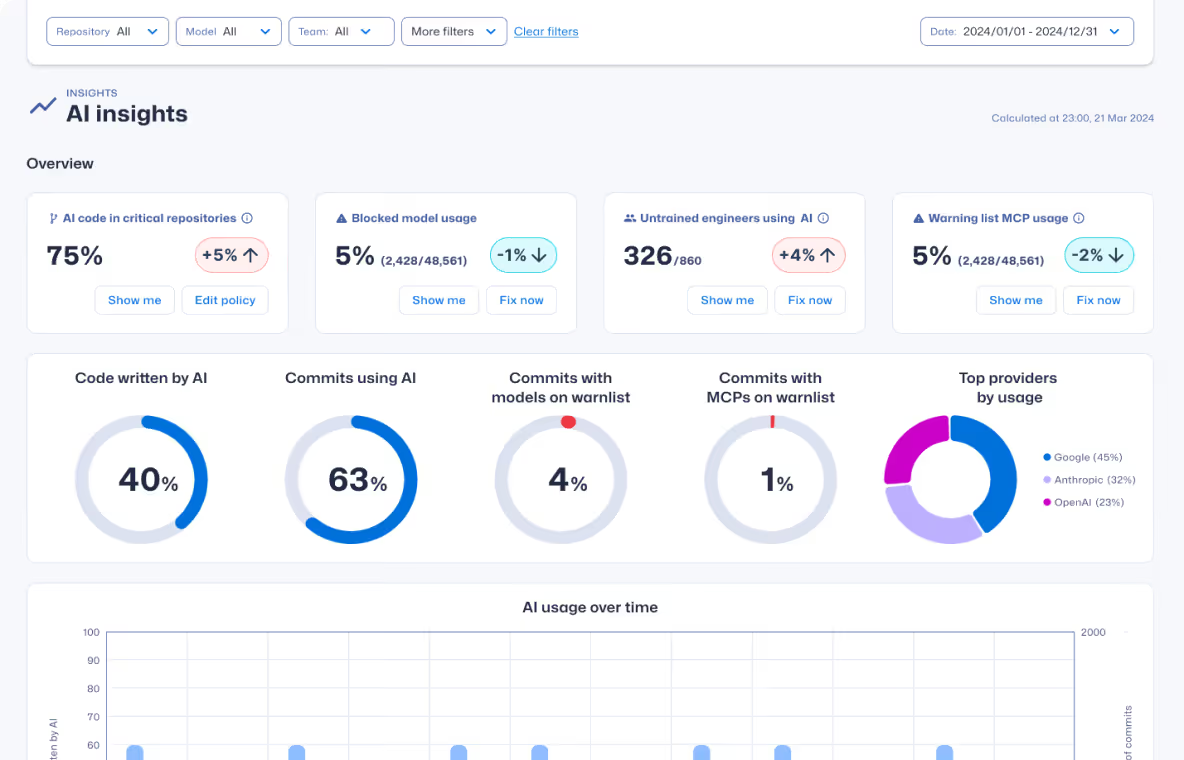
Découvrez où les outils d'IA génèrent du code, corrélez les commits avec les signaux de risque et maintenez une visibilité sur l'ensemble de votre chaîne d'approvisionnement logicielle basée sur l'IA.