AI 도입 속도가 준비 수준을 앞지르고 있습니다. 그 격차를 줄이세요.

전 직원의 AI 활용 능력과 보안 코딩 역량을 강화하고, AI가 생성한 모든 코드 라인을 관리하세요.

감사합니다! 제출이 완료되었습니다!

소프트웨어 개발 전반에 걸쳐 AI 거버넌스를 운영하세요.

보안 감독을 유지하면서 AI 지원 개발을 활성화하세요. AI 사용 현황을 파악하고, 커밋 시점에 거버넌스 워크플로우를 적용하며, 기업의 위험 허용 범위에 맞춰 개발 관행을 조정할 수 있습니다.

AI 소프트웨어 개발의 안전한 확장

  • AI 지원 개발에 대한 전사적 가시성 확보
  • 엔지니어링 팀 전반의 보안 코딩 역량 강화
  • AI 생성 코드를 안전하게 검토하도록 개발자 교육
AI 거버넌스
데모 예약하기
플랫폼 살펴보기

커밋 시점에 AI로 인한 취약점 예방.

AI 사용 현황을 가시화하고, 커밋 시점에 보안 코딩 가이드라인을 적용하며, AI 지원 개발을 보안 표준에 맞춰 인간과 AI가 생성한 코드 전반의 취약점을 예방하세요.

새로 유입되는 취약점 53% 이상 감소

  • 개발 팀 전반의 보안 코딩 역량 구축
  • 개발 도구에서 정책 기반 가이드 직접 제공
  • AI 생성 코드가 소프트웨어 리스크에 미치는 영향 파악
Security popout
데모 예약하기
플랫폼 살펴보기

배포 속도 저하 없이 AI 개발 규모를 확장하세요.

AI 지원 개발을 안전하고 측정 가능하게 만들어 재작업을 줄이고, 보안 검토 병목 현상을 방지하며, 팀이 더 빠르고 자신 있게 제품을 출시할 수 있도록 지원합니다.

MTTR 최대 82% 단축

  • 적응형 학습으로 개발자 보안 역량 향상
  • 개발 도구 내 실시간 가이드 제공
  • 취약점을 조기에 해결하여 재작업 비용 절감
Engineering
데모 예약하기
플랫폼 살펴보기

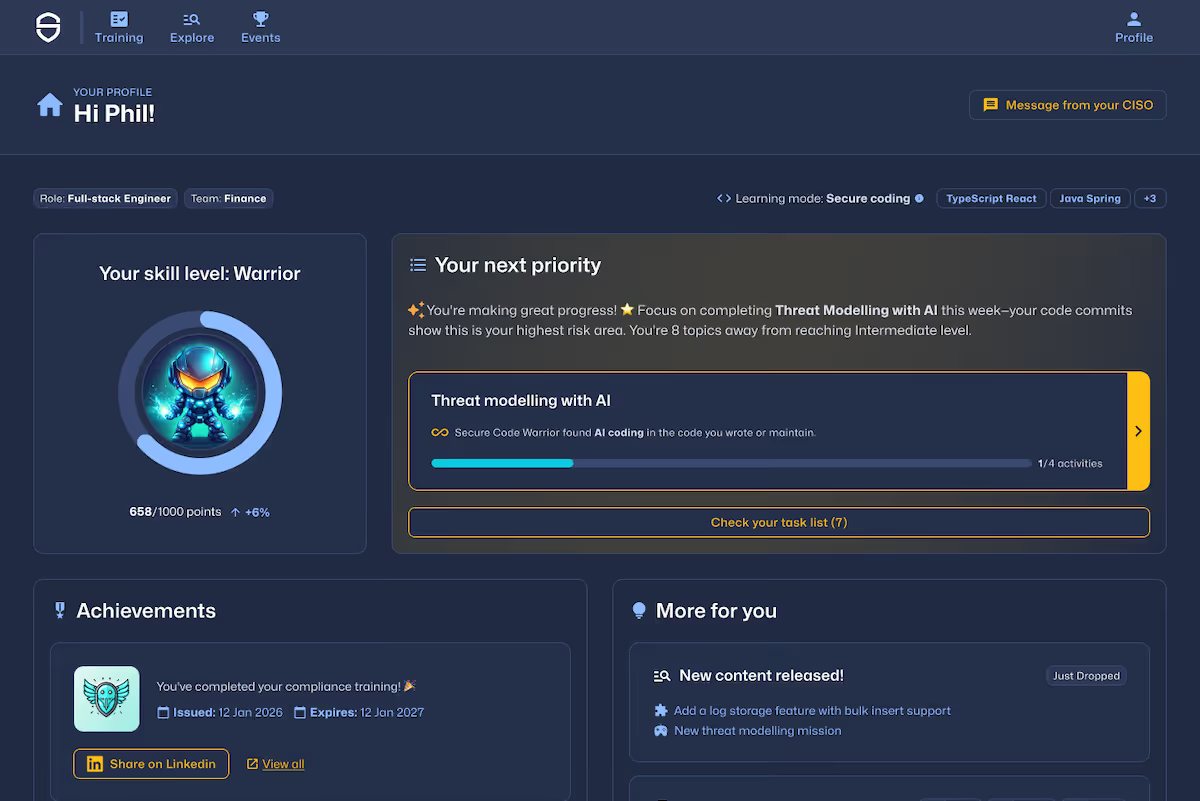
전사적 보안 역량을 강화하세요.

임직원을 위한 보안 인식 교육부터 개발자를 위한 보안 코딩, 전 직원을 위한 AI 리터러시까지, 모든 역할에 최적화된 맞춤형 학습을 제공합니다.

조직 전체의 보안 학습 규모 확장

  • 전사적 보안 인식 강화
  • 개발 팀 전반의 보안 코딩 기술을 강화하세요
  • 모든 직원이 AI를 안전하고 책임감 있게 사용할 수 있도록 준비시키세요
데모 예약하기
플랫폼 살펴보기
업계 1위 보안 코딩 교육 기업
우리가 특별한 이유

이미 사용 중인 도구에 최적화된 보안 환경

*진행 중
총 대화형 학습 활동
11k+
취약점 주제 및 보안 개념
650+
AI / LLM 중심 학습 활동
800+
프로그래밍 언어 및 프레임워크
75+

최신 콘텐츠

파란색 배경 위에 알록달록하게 구겨진 종이들이 흩어져 있고, 그 위로 노트북이 떠 있는 모습.
블로그
April 4, 2025
바이브 코딩이 당신의 코드베이스를 엉망으로 만들까요?

바이브 코딩은 대학생들의 파티와 같습니다. AI는 그 파티의 중심인 맥주통과 같죠. 마음껏 즐기며 창의력을 발휘해 상상력을 펼치는 것은 정말 재미있는 일이지만, 과하게 즐긴 뒤에는 적당히 조절하며 사용하는 것이 장기적으로 훨씬 안전한 방법입니다.

파란색에서 빨간색으로 이어지는 그라데이션 배경 위에 파란색 이진 코드가 겹쳐진 주사기 디지털 일러스트레이션.
블로그
March 31, 2025
프롬프트 인젝션과 에이전트형 코딩 도구의 보안 위험

코딩 에이전트가 어떻게 SQL 인젝션 취약점이 있는 코드를 작성하고, 셸 도구를 설치하며, 심지어 사용자까지 추적하게 되었는지에 대하여

파란색 배경 위에 로봇 얼굴과 방패 디자인이 스타일리시하게 그려진 세 장의 다채로운 카드.
블로그
March 18, 2025
Quests 소개: 보안 코드 여정을 위한 새로운 기능

Quests는 개발자가 대화형 학습을 통해 안전한 코딩을 마스터할 수 있도록 지원하여, 위험을 줄이고 개발 효율을 최적화합니다

분홍색, 노란색, 파란색 파티 장식과 '10 Years of Awesome'이라는 문구가 적힌 파란색 배경.
블로그
January 27, 2025
수호자들의 10년: Secure Code Warrior 10주년

Secure Code Warrior의 창립 팀은 지난 10년간 모든 교훈과 성공, 그리고 좌절의 순간을 함께하며 회사를 이끌어 왔습니다. 이제 우리는 개발자 리스크 관리 분야의 리더로서 새로운 도약인 SCW 2.0을 맞이할 준비를 마쳤습니다.

블로그
December 20, 2024
2025년 AI와 Secure-by-Design의 영향력에 대한 Secure Code Warrior의 10가지 핵심 예측

조직은 장기적인 생산성, 지속 가능성 및 보안 ROI를 지원하기 위해 AI 사용에 대한 어려운 결정을 내려야 합니다.지난 몇 년 동안 AI가 개발자의 역할을 완전히 대체할 수는 없다는 것이 분명해졌습니다.AI+ 개발자 파트너십부터 Secure-by-Design에 대한 기대치가 높아지는 압박 (및 혼란) 에 이르기까지, 내년에 우리가 기대할 수 있는 사항에 대해 자세히 살펴보겠습니다.
파란색 그라데이션 배경 위에 OWASP 로고와 'TOP 10' 텍스트가 있는 흰색 문서 아이콘.
블로그
November 28, 2024
OWASP LLM 애플리케이션 Top 10: 새로운 점, 변경 사항 및 보안 유지 방법

최신 OWASP Top 10 업데이트를 통해 LLM 애플리케이션 보안의 앞서 나가세요. 새로운 내용과 변경 사항을 확인하고, Secure Code Warrior가 제공하는 최신 학습 리소스를 통해 생성형 AI의 위험을 완화하는 방법을 알아보세요.

파란색 배경 위에 잠금 해제된 자물쇠가 클라우드, 제어 슬라이더, 웹 페이지가 포함된 열쇠와 연결된 그래픽.
블로그
November 13, 2024
트러스트 스코어(Trust Score)로 확인하는 보안 중심 설계(Secure-by-Design) 역량 강화 이니셔티브의 가치

연구 결과에 따르면 보안 코딩 교육은 효과가 있습니다. 600개 이상의 조직에서 25만 명 이상의 학습자가 수행한 2천만 개 이상의 학습 데이터 포인트를 알고리즘으로 분석한 Trust Score는 취약점을 줄이는 데 있어 교육의 효과를 입증하며, 이니셔티브의 효율성을 더욱 높이는 방법을 제시합니다.

블로그
October 31, 2024
Reactive Versus Preventive Security: Prevention Is a Better Cure

The idea of bringing preventive security to legacy code and systems at the same time as newer applications can seem daunting, but a Secure-by-Design approach, enforced by upskilling developers, can apply security best practices to those systems. It’s the best chance many organizations have of improving their security postures.
파란색 디지털 배경 위에 클라우드, 제어판, 웹 페이지와 연결된 열린 자물쇠와 세 개의 열쇠가 있는 모습.
블로그
October 22, 2024
개발자 보안 역량 벤치마킹의 이점

보안 코드와 설계 단계부터 보안을 고려하는(Secure-by-Design) 원칙에 대한 관심이 높아짐에 따라, 개발 초기 단계부터 사이버 보안 교육을 실시하는 것이 필수가 되었습니다. Secure Code Warrior의 Trust Score와 같은 도구는 개발자의 보안 역량 향상 과정을 측정하고 개선하는 데 도움을 줍니다.

블로그
October 18, 2024
든든한 조력자: AI 코딩 도구와 보안 의식을 갖춘 개발자가 안전하게 협업하는 방법
관측 가능성

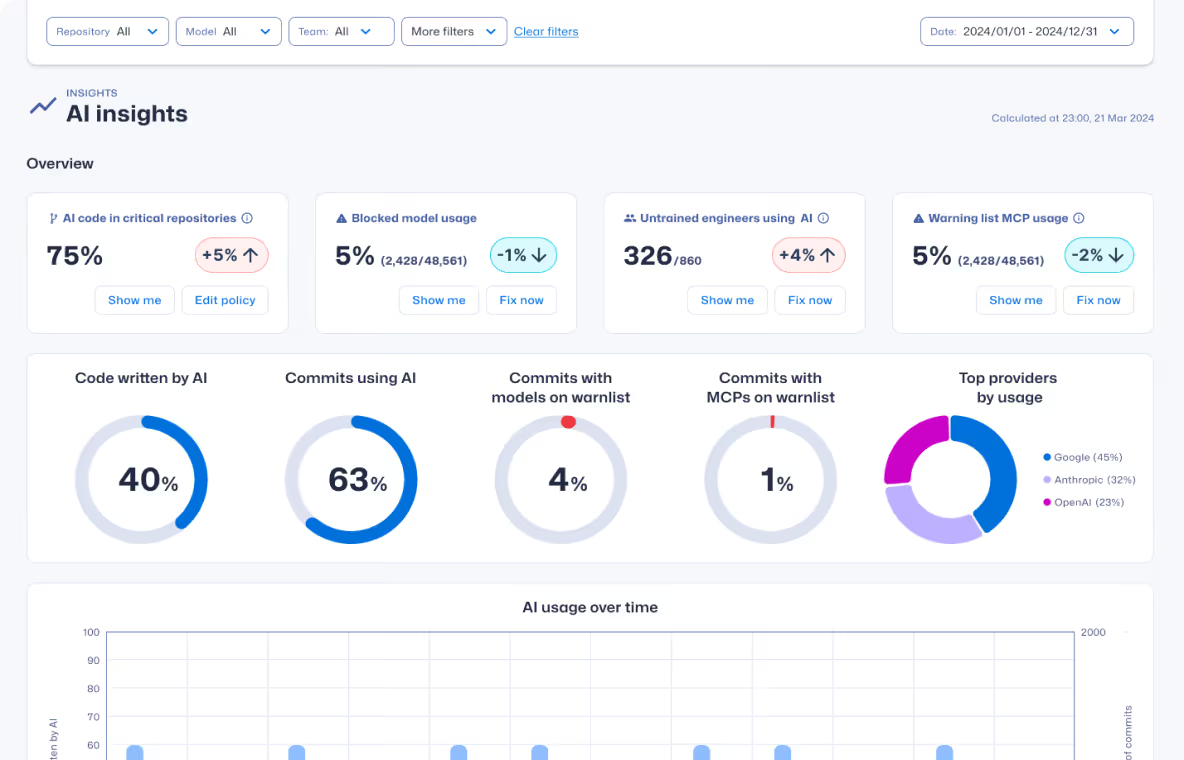
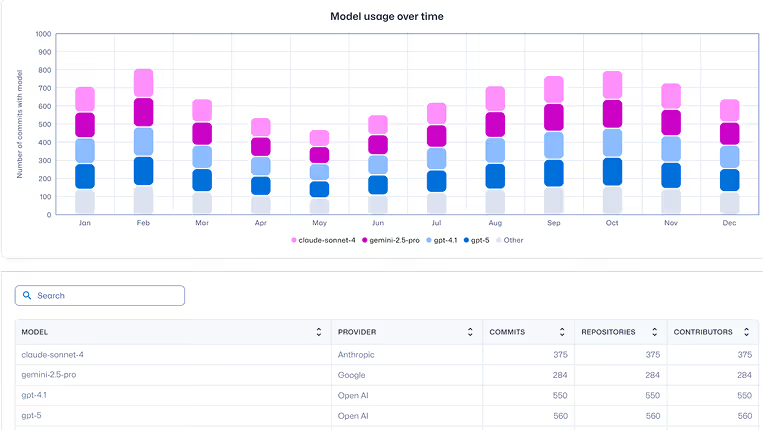
AI 기반 개발의 위험을 가시화하세요

AI 코딩의 활용 방식과 그에 따른 위험, 그리고 그 이면의 동작 원리를 파악하여 취약점이 배포되기 전에 차단하세요.

더 알아보기
사례 연구 읽기

"보안 챔피언 네트워크는 해당 프로그램의 핵심 통제 수단으로 평가받고 있습니다. 한 팀의 경우, 취약점 해결 평균 시간이 82% 단축되는 등 엄청난 효과를 거두었습니다."

매즈 하워드
Sage의 피플 중심 보안 리드

섀도우 AI 발견

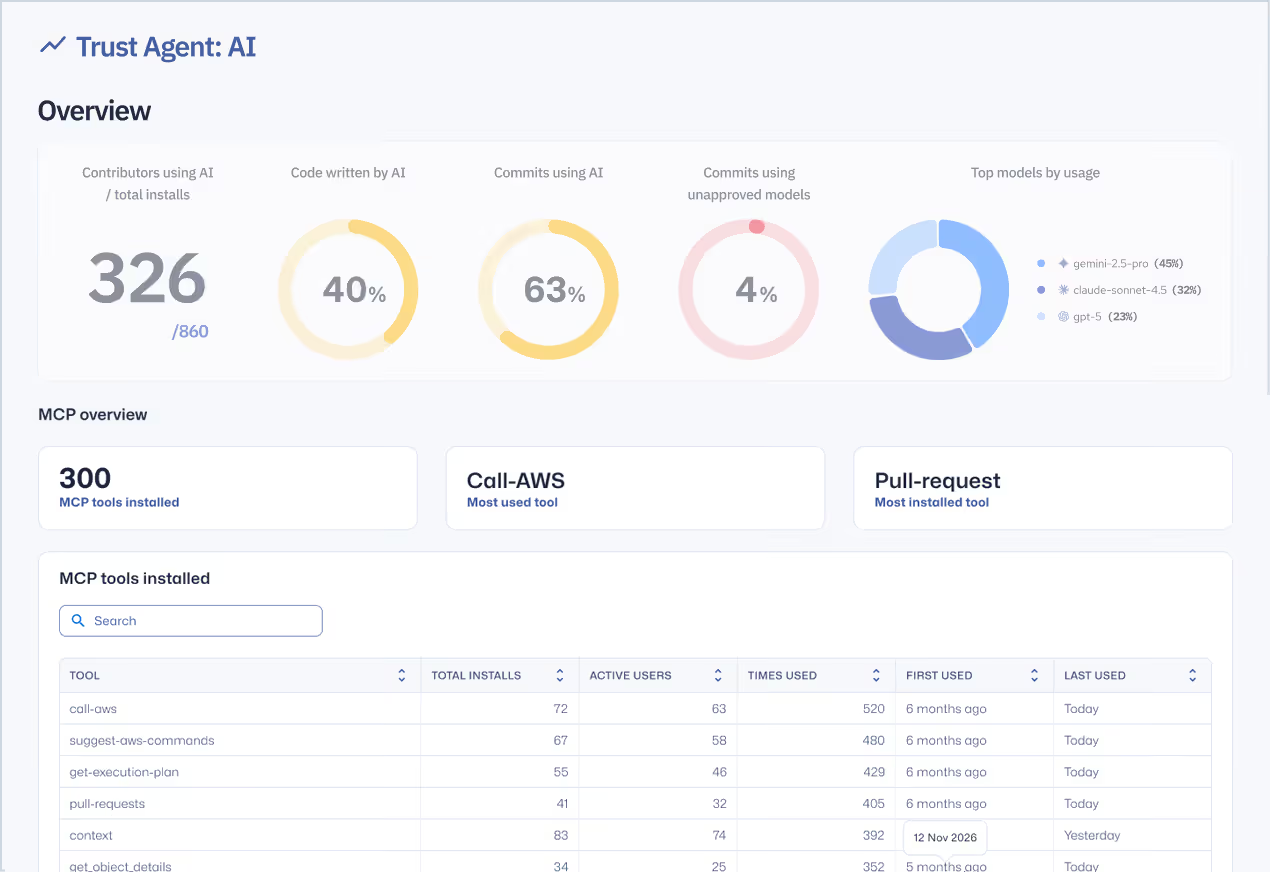
팀 전반에서 어떤 AI 도구, LLM, MCP가 사용되고 있는지 확인하세요.

더 알아보기
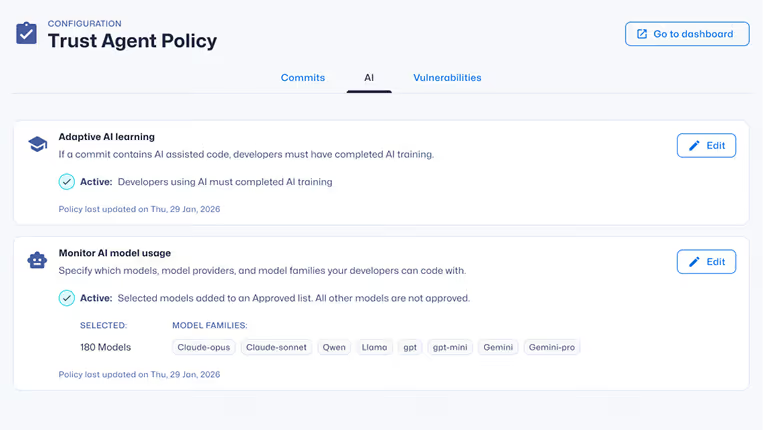
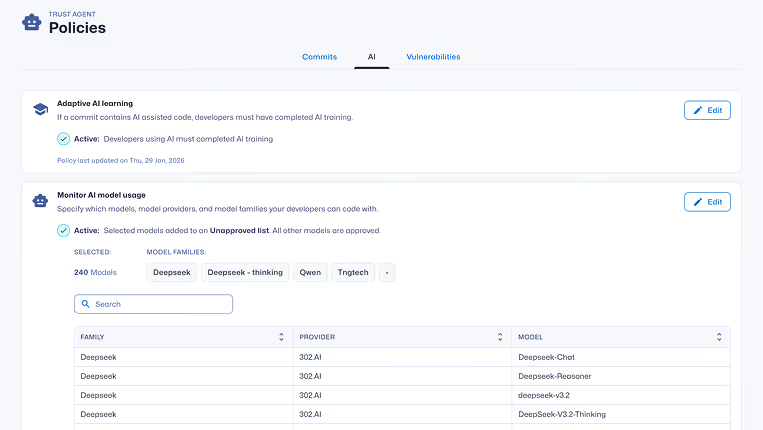
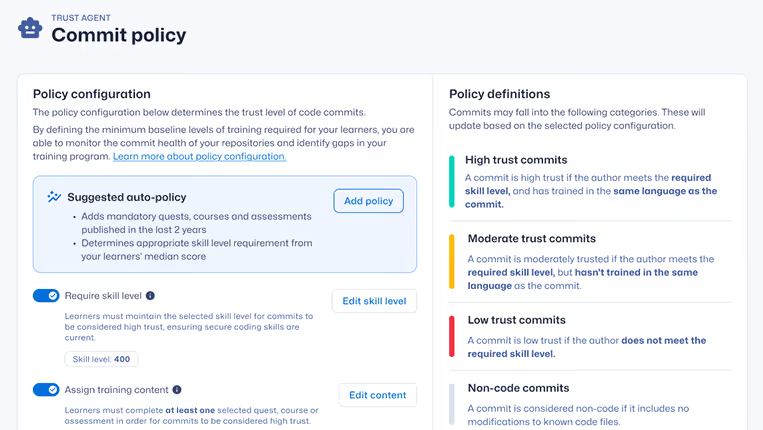
신뢰 에이전트 정책

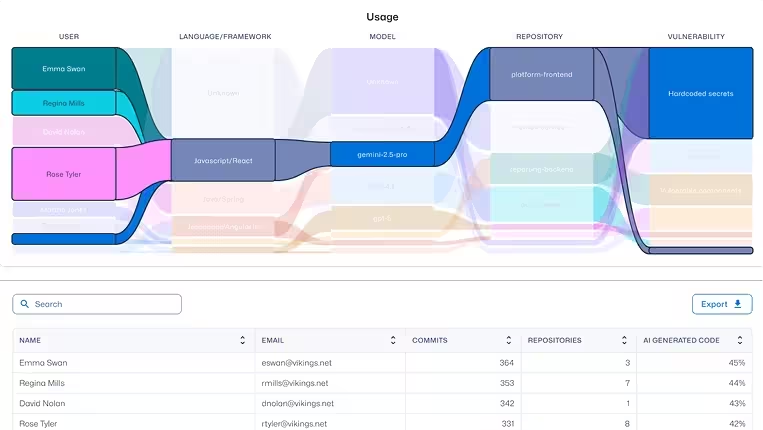
실질적 위험 상관관계 분석

AI 지원 코드와 개발자 역량, 그리고 커밋 시 발생한 취약점을 연결합니다.

더 알아보기
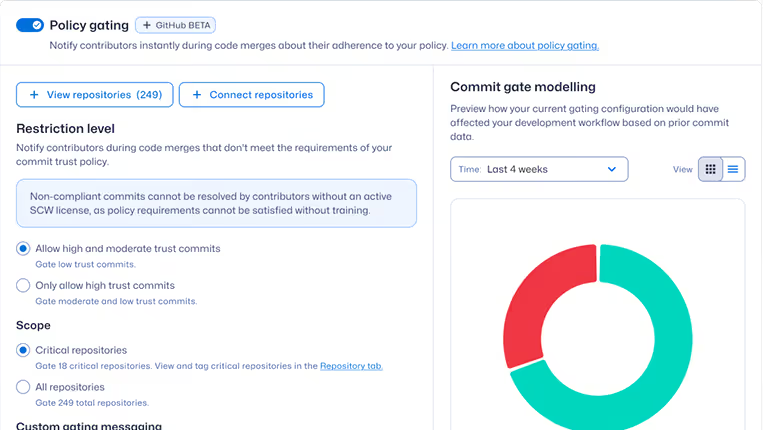
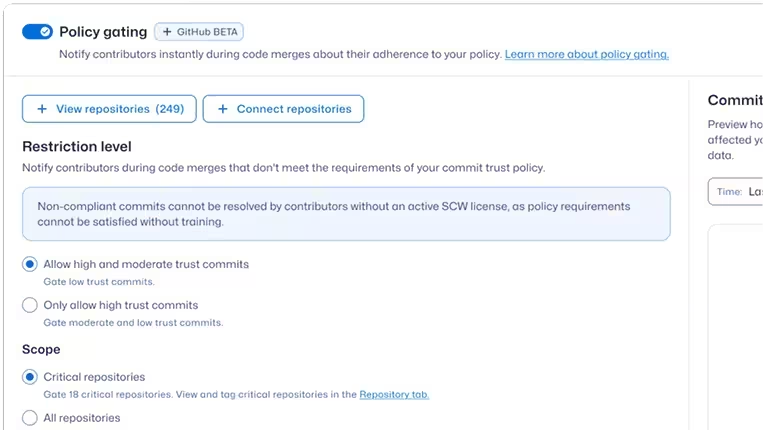
정책 게이팅

AI 도구 사용 추적

저장소, 프로젝트, 기여자별로 AI 지원 개발이 어디에서 이루어지는지 파악하세요.

더 알아보기
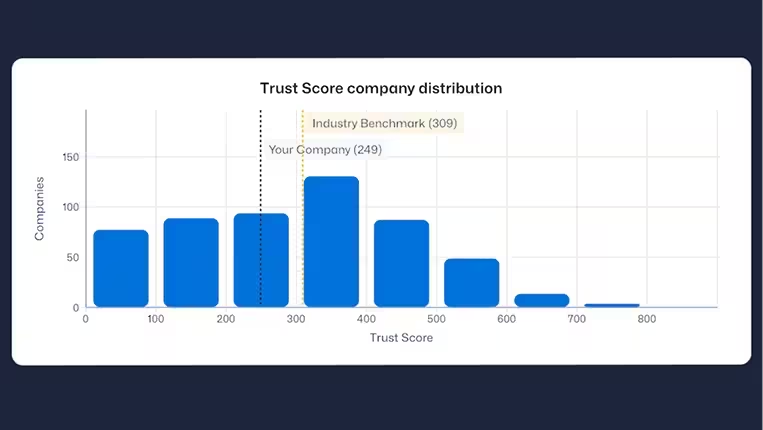
분포 차트

위험 신호 우선순위 지정

팀과 저장소 전반에서 가장 시급한 커밋 수준의 위험 핫스팟을 강조합니다.

더 알아보기
학습

소스 단계에서 취약점 감소

실제 개발자 워크플로우 내에서 제공되는 실습형 보안 코딩 및 AI 보안 학습을 통해 조직의 취약점을 53% 이상 줄일 수 있습니다.

더 알아보기
사례 연구 읽기

“Secure Code Warrior와의 파트너십은 매우 원활하고 생산적이었습니다. 그들은 우리가 교육 프로그램을 구현하고 개선하도록 도왔으며, 그 결과 측정 가능한 위험 감소와 더 강력한 보안 개발 문화를 구축할 수 있었습니다.”

Sebastiaan Rijnbout
Kamer van Koophandel 개발 서비스 제품 책임자

게임화된 실습 학습

랩(Labs), 퀘스트(Quests), 미션(Missions), 토너먼트(Tournaments) 등 대화형 플레이 모드를 통해 안전한 코딩 습관을 기를 수 있습니다.

더 알아보기
게임화

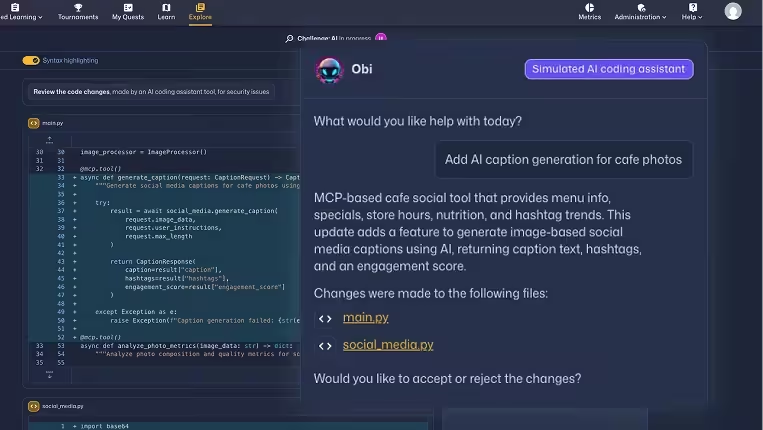
안전한 AI 코드 개발

800개 이상의 AI, LLM 및 MCP 활동을 통해 개발자가 AI 생성 코드를 안전하고 효율적으로 검증하는 방법을 배울 수 있습니다.

더 알아보기

팀이 최적화할 수 있도록 지원하세요

단순한 개발자 교육을 넘어선 학습을 통해 개발 프로세스에 보안 마인드셋을 내재화하십시오.

더 알아보기

보안 프로그램 벤치마킹

귀사의 프로그램이 동종 업계와 비교하여 어떤 수준인지 파악하고, 위험 전략에 부합하는 표준을 정의하십시오.

더 알아보기
거버넌스

AI 기반 개발을 자신 있게 확장하세요

더 알아보기
사례 연구 읽기

“Secure Code Warrior는 개발자 생산성을 높이고, 제품 및 개선 사항의 출시 속도를 가속화하며, 시간이 지남에 따라 비용과 리스크를 크게 줄이는 데 도움을 주었습니다.”

Alan Osborne
Paysafe 최고 정보 보안 책임자(CISO)

AI 코딩 정책 관리

AI 지원 개발에 대한 거버넌스 가시성을 확보하고 팀이 일관되게 보안 코딩 표준을 준수하도록 지원하세요.

더 알아보기

AI 사용 정책 설정

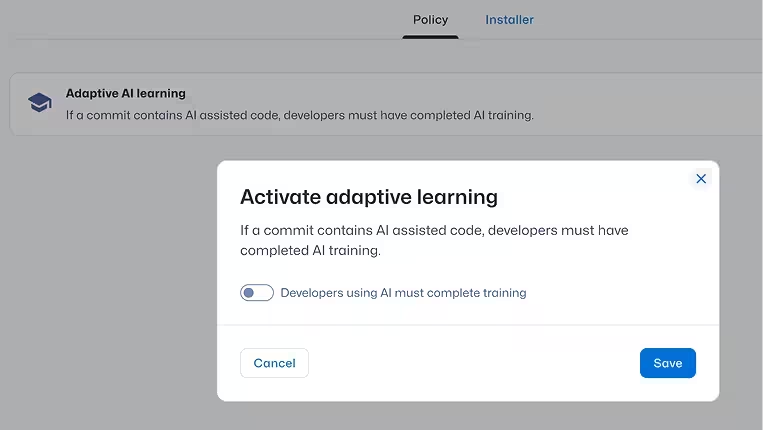
승인된 AI 모델을 정의하고 커밋 수준의 사용을 정책에 맞게 조정하세요.

더 알아보기
정책

CI에서 기록, 경고 또는 차단

더 알아보기
커밋 정책

정책 수정 트리거

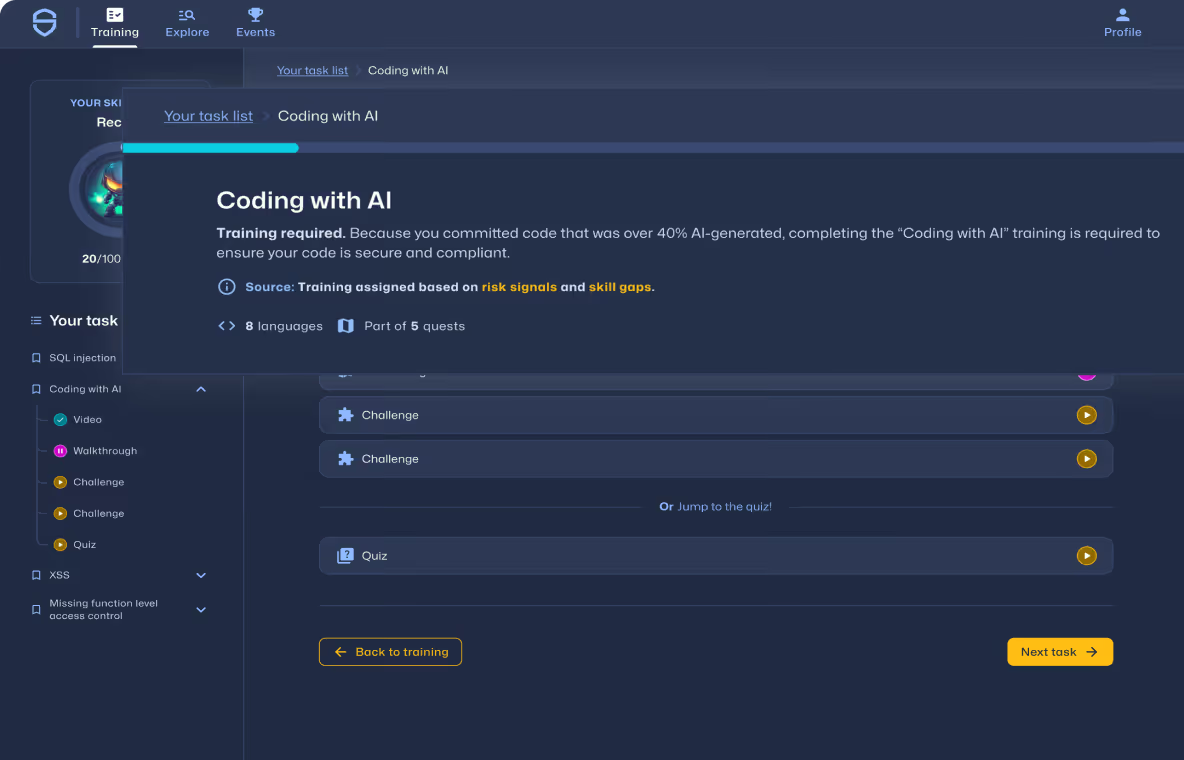
위험한 행동이나 승인되지 않은 AI 사용이 감지되면 맞춤형 적응형 학습을 할당하세요.

더 알아보기

배포 전 AI 기반 개발 거버넌스 확보

소프트웨어 개발 수명 주기 전반에서 개발자 리스크를 파악하고, 정책을 시행하며, 취약점을 예방하세요.
데모 예약하기
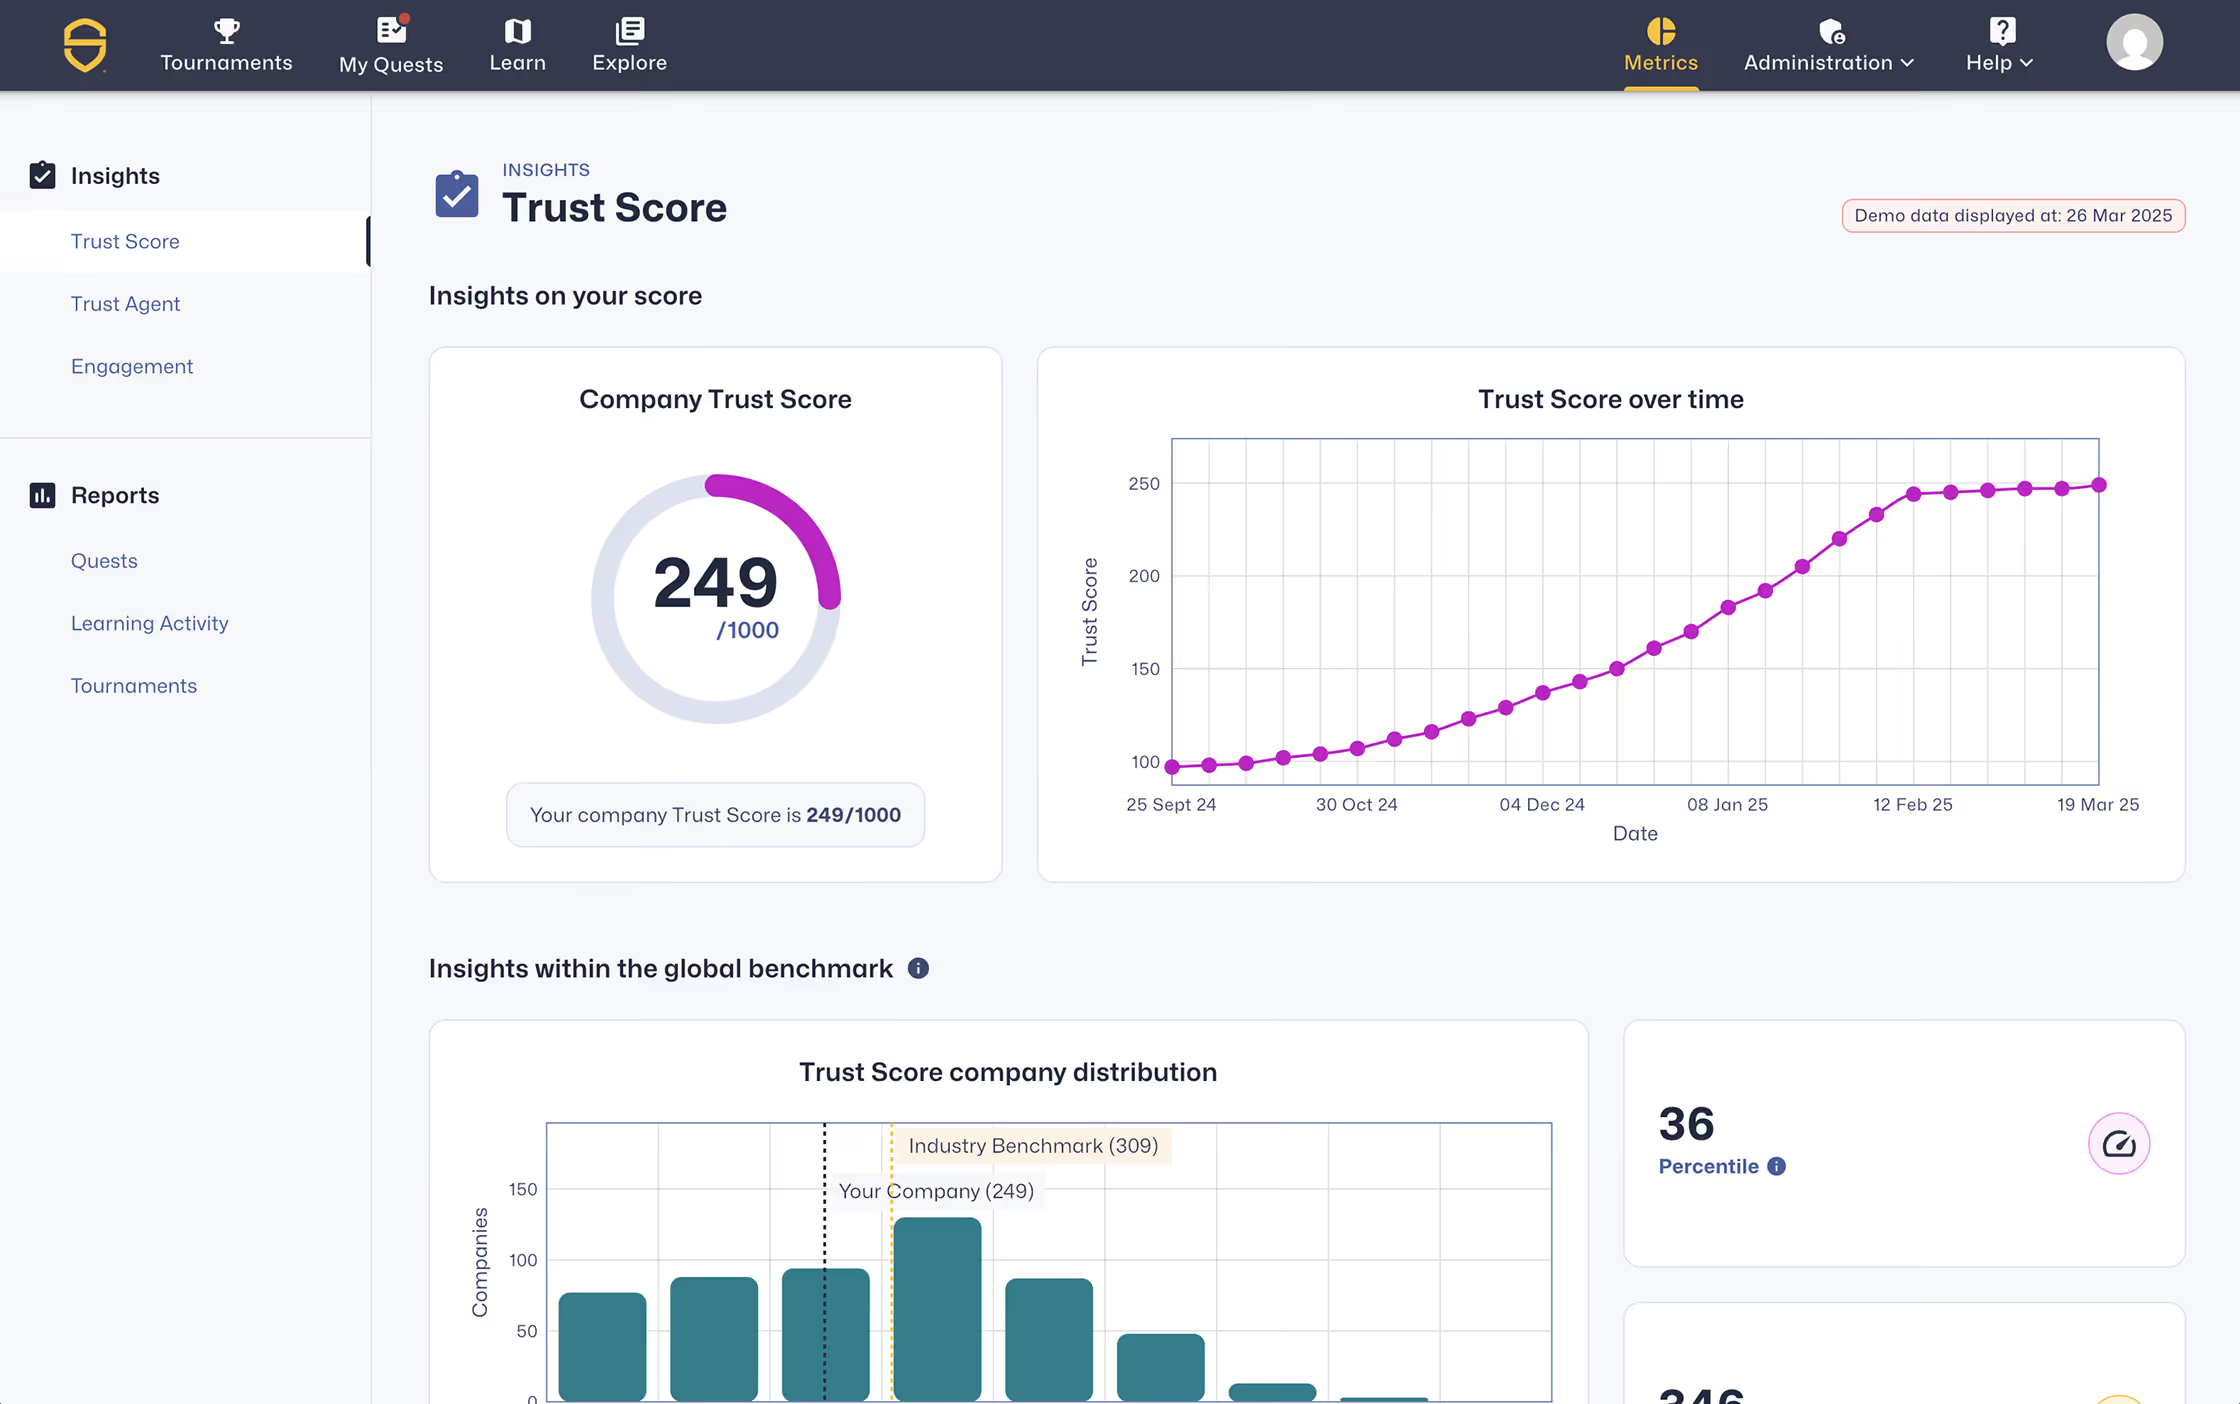
trust score
AI 소프트웨어 거버넌스 FAQ

AI 소프트웨어 거버넌스를 이해하고 AI 기반 소프트웨어 리스크를 줄이는 방법을 알아보세요

AI 소프트웨어 거버넌스가 무엇인지, 왜 중요한지, 그리고 Secure Code Warrior가 조직의 안전한 AI 지원 개발 도입을 어떻게 돕는지 알아보세요.

AI 소프트웨어 거버넌스란 무엇인가요?

AI 소프트웨어 거버넌스는 소프트웨어 개발 과정에서 인공지능이 어떻게 사용되는지 파악하고, 측정하며, 제어하고, 규제하는 역량을 의미합니다. 여기에는 AI 코딩 어시스턴트 및 LLM에 대한 가시성 확보, 커밋 수준의 위험 분석, 정책 시행, 그리고 위험한 AI 생성 코드가 프로덕션 환경에 배포되지 않도록 차단하는 과정이 포함됩니다.

AI 소프트웨어 거버넌스가 중요한 이유는 무엇일까요?

조직 내에서 개발자들이 단순히 AI 챗봇을 활용하던 단계를 넘어, AI 에이전트가 자율적으로 코드를 생성하고 수정하는 단계로 나아가면서 위험 범위가 급격히 확대되고 있습니다. 이러한 도구는 기계적인 속도로 취약점과 보안에 취약한 패턴을 생성하고 규정 준수 문제를 야기할 수 있습니다.

AI 소프트웨어 거버넌스는 AI 사용 현황을 가시화하고, 정책 통제를 강화하며, 코드가 프로덕션 환경에 배포되기 전에 AI로 인한 위험을 사전에 차단함으로써 조직이 안전하게 AI를 도입할 수 있도록 지원합니다.

AI 개발 거버넌스와 DevSecOps는 어떻게 다른가요?

DevSecOps는 CI/CD 파이프라인에 보안 테스트를 통합하여 취약점을 탐지합니다. AI 개발 거버넌스는 여기서 한발 더 나아가 AI 사용 현황을 가시화하고, AI 지원 커밋과 개발자 역량을 연관 분석하며, 커밋 시점에 AI 모델 정책을 강제하고, 안전한 코딩 습관을 개선합니다. 즉, DevSecOps가 위험을 탐지한다면 AI 거버넌스는 이를 예방합니다.

Secure Code Warrior는 어떻게 AI 소프트웨어 리스크를 줄이나요?

AI가 생성한 코드를 안전하게 보호하려면 AI 도구 사용 현황에 대한 가시성, 커밋 수준의 리스크 분석, 그리고 개발 워크플로우 전반에 걸친 거버넌스 감독이 필요합니다. Secure Code Warrior는 통합 AI 소프트웨어 거버넌스 플랫폼 내에서 AI 관측성, 취약점 상관관계 분석, 개발자 역량에 대한 인사이트를 제공합니다.

경영진이나 감사 기관에 AI 위험 감소를 어떻게 입증하시겠습니까?

Secure Code Warrior는 기업용 대시보드, AI 모델 추적성, 거버넌스 보고 기능을 제공하여 도입된 취약점의 측정 가능한 감소, 개발자 Trust Score®™ 지표 개선, 팀 전반의 정책 준수 여부를 입증합니다.

또한 이 플랫폼은 개발자, AI 코딩 어시스턴트, LLM, 자율 에이전트 등 특정 코드를 생성한 주체가 누구인지 또는 무엇인지에 대한 감사 준비가 완료된 추적성을 유지합니다. 이는 경영진, 규제 기관, 감사인을 위한 검증 가능한 AI 소프트웨어 공급망 책임성을 구축합니다.

더 궁금한 점이 있으신가요?

구매를 고민하는 고객을 위한 지원 상세 정보입니다.

문의하기